
脅威ハンティングとは?種類とガイド
脅威ハンティングはセキュリティ上の脅威を先手を打って特定します。組織で効果的に実践するための戦略をご紹介します。

主なポイント
- 脅威ハンティングは、ネットワークに潜む脅威を能動的に探す活動です。すでに侵害が起きていると想定し、自動化されたセキュリティ対策が見逃した侵害の痕跡、ラテラルムーブメント、攻撃者の振る舞いを探します。
- 脅威ハンティングはインシデント対応、 フォレンジック、ペネトレーションテストとは異なります。DF/IRは侵害後に何が起きたかを解明し、ペネトレーションテストは外部からの攻撃を模擬します。脅威ハンティングは、すでに内部にいる可能性のある攻撃者を探します。
- 効果的な脅威ハンティングには、全体を見渡せる可視性と確かなインテリジェンスが必要です: 豊富なエンドポイントテレメトリ、強力な検索機能を備えたSIEMまたはEDRツール、攻撃者のTTPsを対応付けるためのOSINTフィードやMITRE ATT&CKフレームワークなどの脅威インテリジェンスソースが求められます。
- 成果につながるハンティングは、仮説から始まります。 組織のリスクプロファイル、重要なデータ、ユーザー行動のベースラインから仮説を立て、ベースライン分析、クラスタリング、スタッキングなどの手法で検証します。可能な場合は自動化と機械学習も活用します。
- 継続的な脅威ハンティングが最も効果的です。 単発または定期的なハンティングでは、攻撃者が潜伏する時間を許してしまいます。社内に専門知識がない組織は、MSSPsやMDRプロバイダーが提供するマネージド脅威ハンティングサービスを利用できます。
脅威ハンティングは、サイバー脅威が被害をもたらす前に特定し、軽減するための先手を打つアプローチです。このガイドでは、その原則、メリット、セキュリティの専門家が使う手法を解説します。
効果的な脅威ハンティングにおける脅威インテリジェンスと継続的な監視の重要性をご紹介します。脅威ハンティングの理解は、サイバーセキュリティ態勢を強化したい組織にとって不可欠です。
 サイバー脅威ハンティングとは?
サイバー脅威ハンティングとは、組織のネットワークやシステム内で潜在的なサイバー脅威の兆候を、先回りして体系的に探すことです。ログデータの分析、ネットワークスキャン、脅威インテリジェンスフィードの活用など、手動と自動の手法で実施します。ファイアウォォールや侵入検知システムなど、従来のセキュリティ対策をすり抜けた可能性のある脅威を特定することが目的です。こうした脅威を早期に検知して対応することで、組織はサイバー攻撃による被害のリスクを減らし、システムとネットワークのセキュリティと可用性を維持できます。
脅威ハンティングとは、攻撃者が攻撃を実行したり目的を達成したりする前に、ネットワーク内に潜む攻撃者を発見するための取り組みです。多くのセキュリティ戦略とは異なり、脅威ハンティングは高度なセキュリティ製品 のデータと機能を、脅威ハンティングの専門家やチームの高度な分析・技術スキルと組み合わせる、先手を打つ手法です。
脅威ハンティングは、インシデント対応 やデジタルフォレンジックとも大きく異なります。DF/IRの手法は、データ侵害が発覚した後に何が起きたかを特定するためのものです。一方、脅威ハンティングチームは、防御層をすり抜けた可能性のある攻撃を探します。
脅威ハンティングは、ペネトレーションテスト や脆弱性評価とも異なります。これらは外部からの攻撃を模擬します。一方、脅威ハンターは攻撃者がすでにネットワーク内にいると想定し、侵害の痕跡、ラテラルムーブメントなど、攻撃行動の証拠となり得る痕跡を探します。
脅威ハンティング、インシデント対応、ペネトレーションテストの違い
項目 | 脅威ハンティング | インシデント対応 | ペネトレーションテスト |
目的 | 被害が発生する前に潜在的な脅威を先手を打って発見する | 検知したセキュリティインシデントに対応し、封じ込める | 外部からの攻撃を模擬して脆弱性を特定する |
実施時期 | 継続的または計画的に実施。侵害が発生したと想定する | アラートや侵害の検知後に実施する事後対応 | 計画した間隔で定期的に実施 |
アプローチ | ネットワーク内で侵害やラテラルムーブメントの兆候を探す | 判明しているインシデントを調査、封じ込め、修復する | ネットワークの外部から攻撃者の行動を模擬する |
脅威ハンティングを始めるには何が必要ですか?
これまで見てきたように、サイバー脅威ハンティングでは、侵害が発生したと想定して異常な活動を探し、隠れたIOCや秘匿された行動を積極的に見つけ出します。そのためには、セキュリティアナリストが日常的なネットワークトラフィックのノイズを除き、通常とは異なる未知の活動を見極める必要があります。
効果的に実施するには、ネットワーク全体を可視化し、エンドポイントから豊富なデータを得ることが重要です。デバイスのテレメトリーには、暗号化されたトラフィック、ファイルハッシュ、システムログとイベントログ、ユーザー行動データ、ファイアウォール制御 によって遮断された接続、周辺機器 の活動などを含めるべきです。理想的には、SIEM (セキュリティ情報イベント管理)のようなツールを活用します。強力な検索機能でデータ全体を明確に把握し、情報を文脈に沿って捉えることで、生ログを手作業で精査する負担を減らせます。
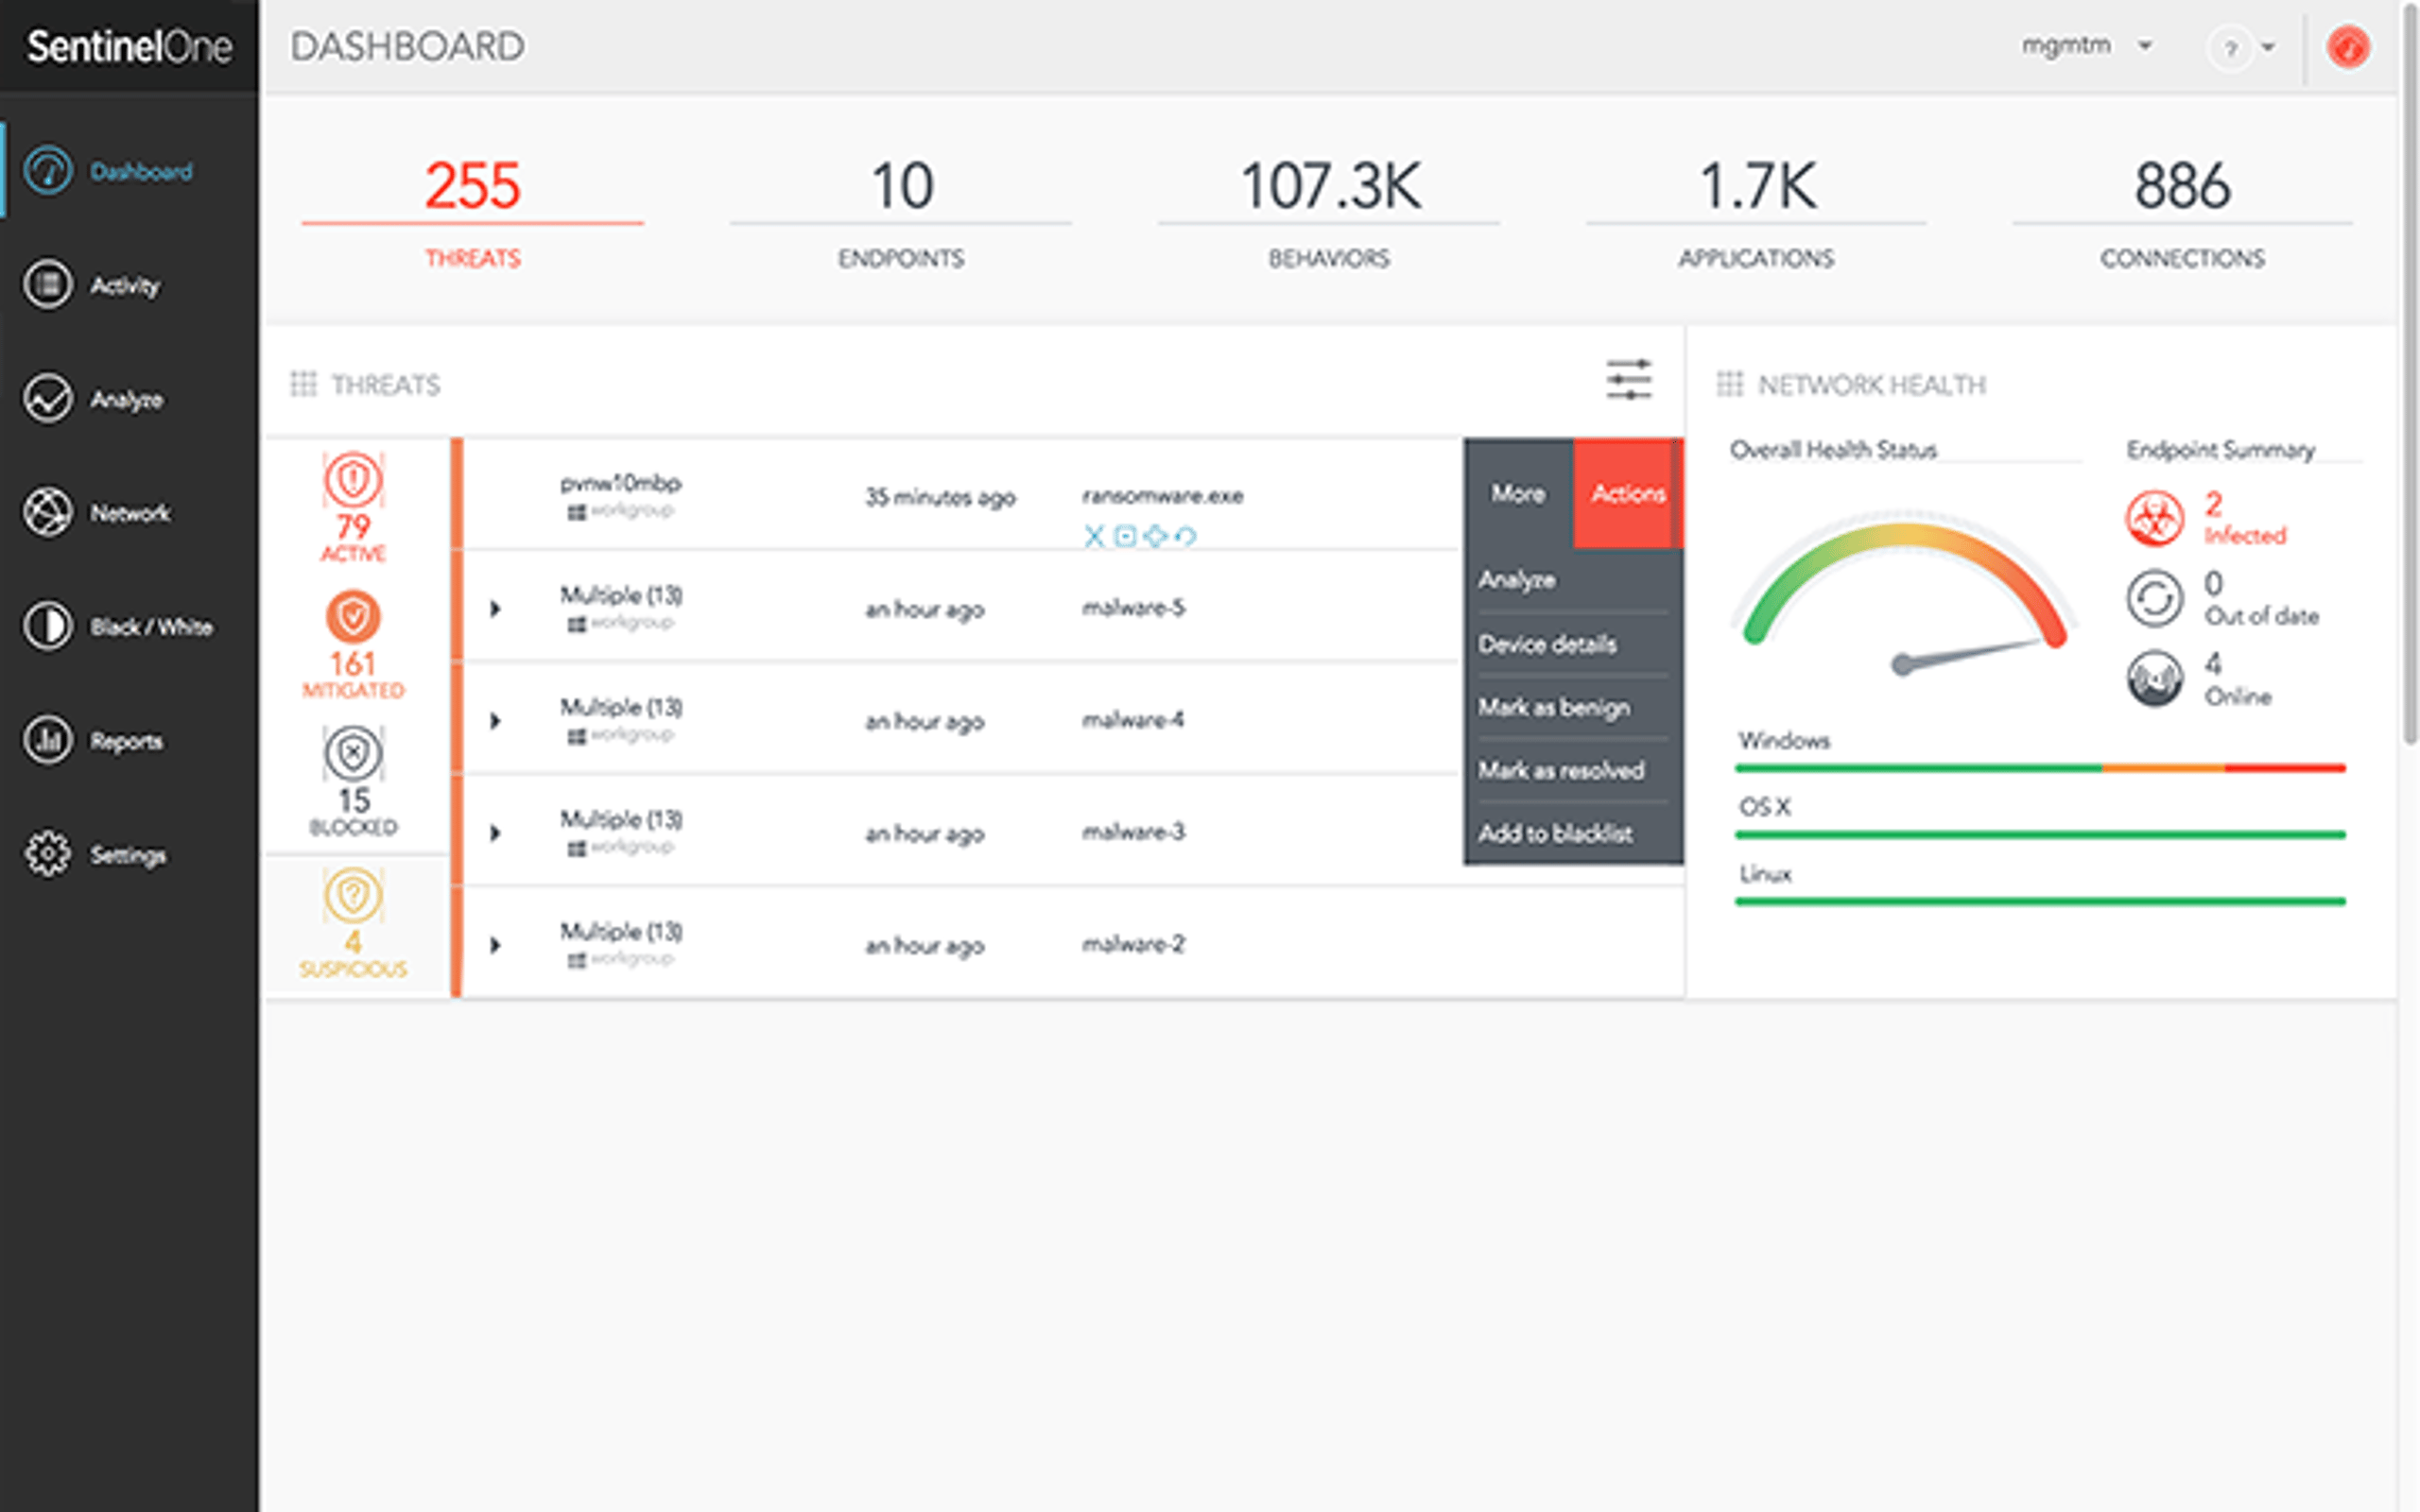
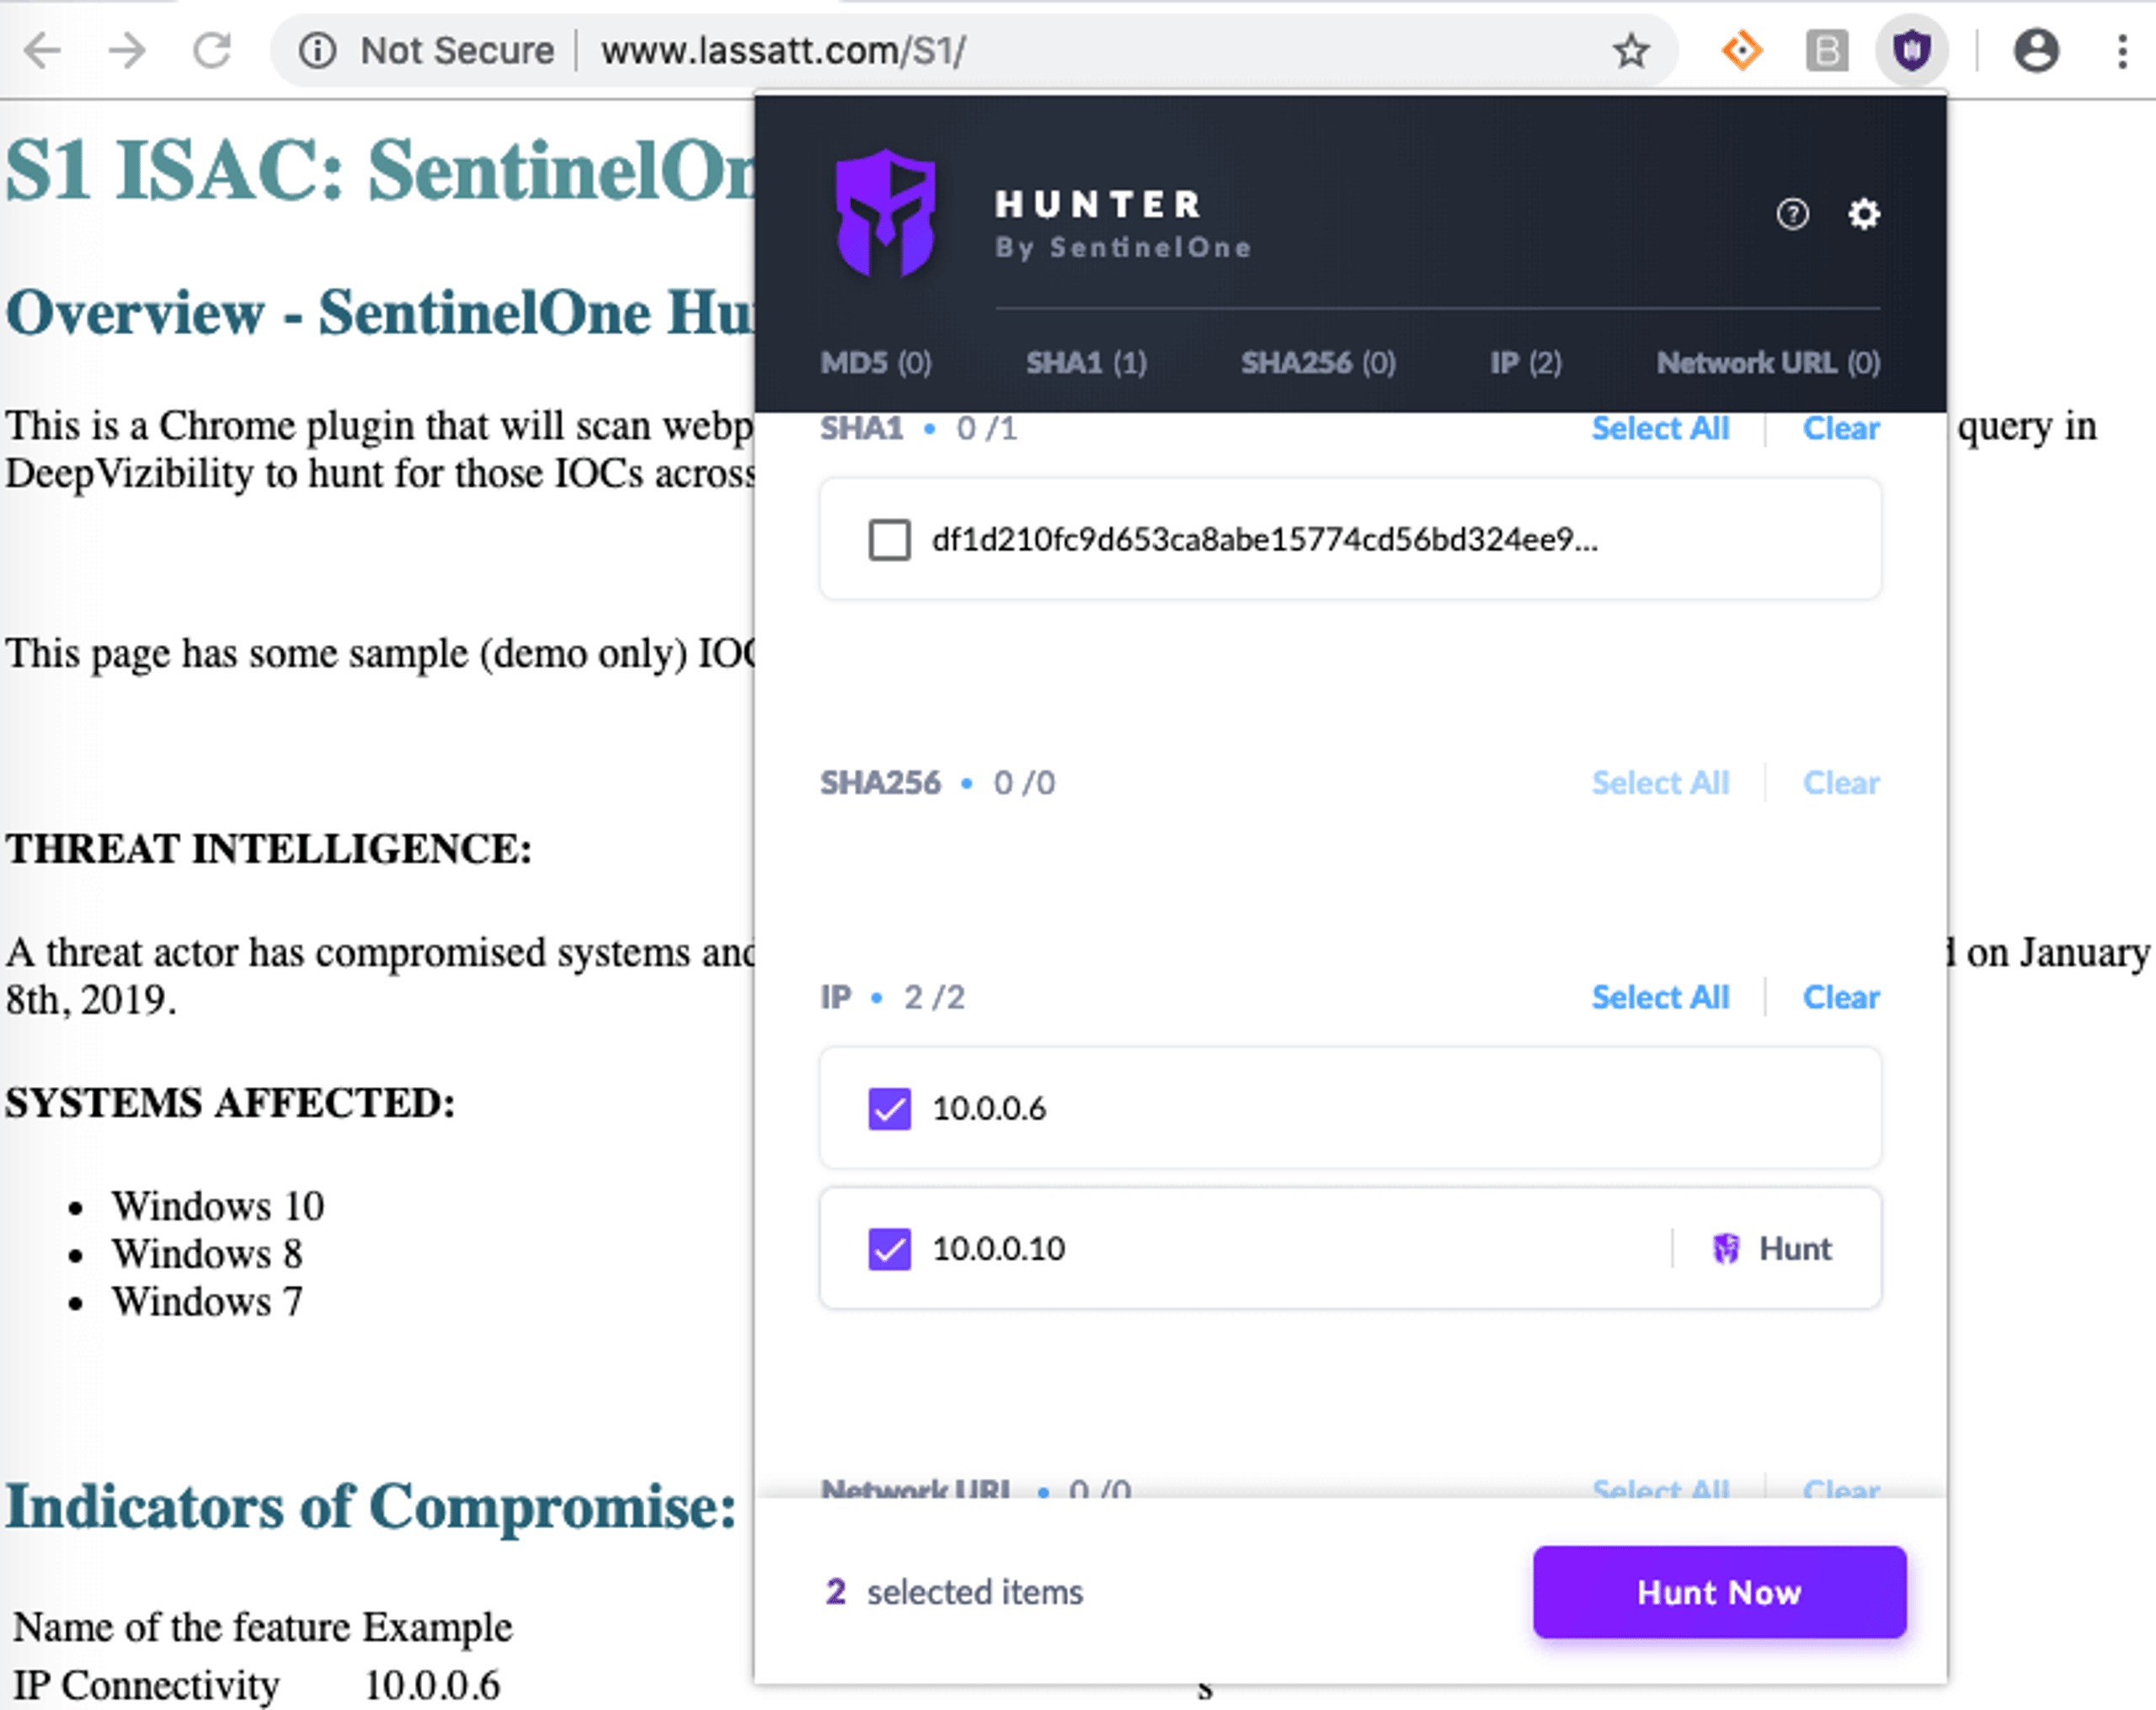
管理対象外のエンドポイントを報告する機能、IoTデバイスやモバイルデバイスを報告し、ネットワーク上で稼働中のサービスを検出する機能は大きな助けになります。ブラウザに組み込んで脅威の検知と調査を迅速化できるユーティリティ も有用です。
脅威ハンティングプログラムには、アナリストに質の高いデータを提供する適切なレポートツールが必要です。同時に、アナリストが次の点を十分に信頼できることも前提となります。 セキュリティソリューション がネットワークを保護しています。脅威ハンティングには時間がかかり、貴社の SOC(セキュリティオペレーションセンター) のアナリストには、貴社の EDRソリューション が自律的に検出すべき脅威を手作業で探す時間はありません。高度な脅威の検出は、セキュリティチームが直面する最も難しい課題です。特に、組織がサイバーセキュリティ人材 の不足 に悩んでいる場合や、大量のアラートや誤検知を生む情報セキュリティソリューションから抜け出せない場合はなおさらです。
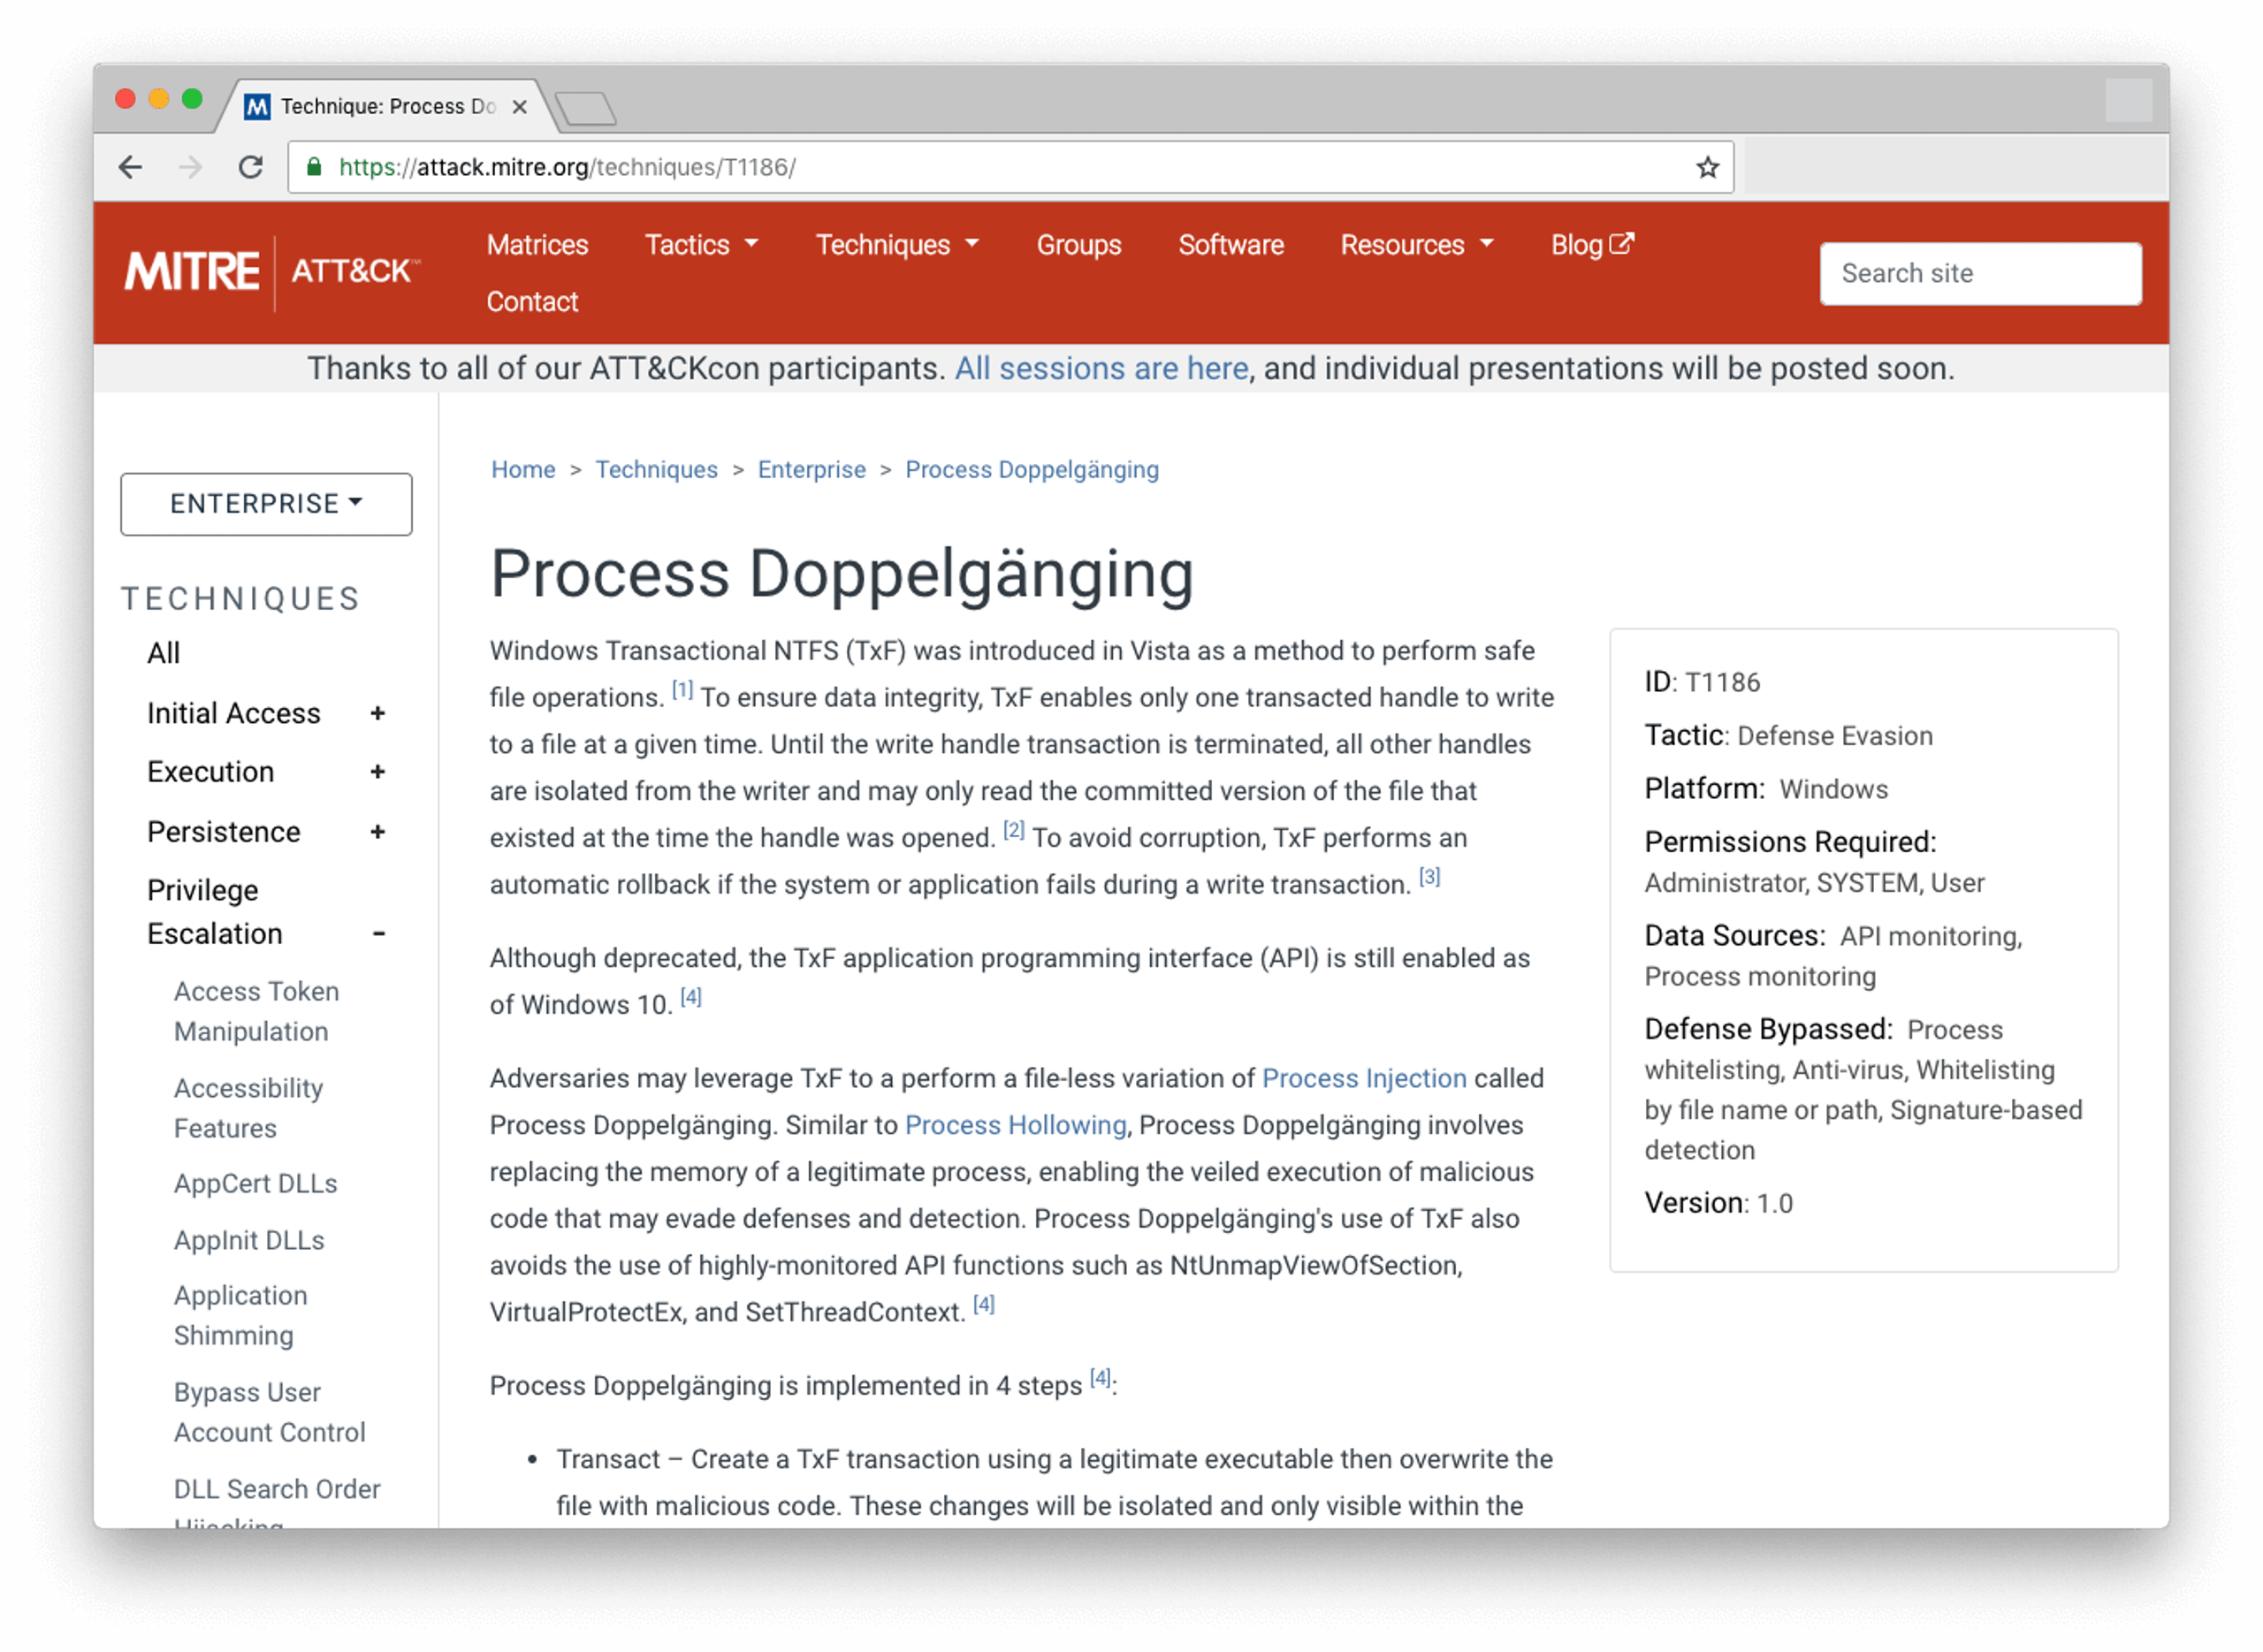
アナリストに欠かせないもう一つのセキュリティツールは、質の高い 脅威インテリジェンス です。公開情報や OSINT(オープンソースインテリジェンス)のフィードを通じて、脅威ハンターは悪意のあるIPアドレス、新たに公表されたCVE、最新のマルウェアのサンプルハッシュなど、最新のIOCを把握できます。例えば、SANS Instituteは 不審なドメイン の一覧を公開しています。また、MITRE ATT&CKフレームワーク は、高度な 脅威アクター が使用するツール、戦術、手順(TTP)をサイバー脅威ハンターが学ぶための強力なツールです。例えば、MITRE ATT&CKデータベースで自社の分野や業界を標的とすることが知られているグループを検索し、その手法を調べられます。この情報を基に、そのグループのTTPsの痕跡をネットワーク全体で探せます。脅威ハンティングに必要な手順について詳しくは、当社のホワイトペーパーをご覧ください。
脅威ハンティングの種類
脅威ハンティングのアプローチは、主に次の3種類です。
- 構造化された脅威ハンティング: 既知の攻撃者の戦術、手法、手順(TTPs) や攻撃の兆候(IoAs)に基づく仮説から始めます。通常、これらは MITRE ATT&CKフレームワーク に対応づけられます。探すべき振る舞いが分かっているため、多くの場合、被害が出る前に攻撃者を早期に発見できます。
- 非構造化の脅威ハンティング: 不審なIPアドレス、ファイルハッシュ、異常など、調査のきっかけとなる 侵害の痕跡(IoC) から始めます。脅威ハンターは過去と現在のデータから関連するパターンを探します。このアプローチでは、既存の検出ルールをすり抜ける新たな脅威や未知の脅威を発見できます。
- 状況に応じた(対象主体を起点とする)脅威ハンティング: 社内の リスク評価 や、合併、新たな脆弱性といった特定の事象に基づき、組織内でリスクの高い資産、ユーザー、システムに焦点を当てます。脅威ハンターは、攻撃者が標的にする可能性が最も高い対象を優先します。
何を探すべきか、どう見極めるか
効果的に活用するには OSINT ツールやMITRE ATT&CKのようなフレームワークも、探す対象を把握していなければなりません。そこで重要になるのが、効果的な脅威ハンティングに不可欠な仮説の構築と検証です。
脅威ハンターは、組織の特性、脅威アクターの関心を引き得る事業活動(新規採用や新たな資産・企業の買収など)、通常の利用状況を十分に理解する必要があります。
攻撃者は一般ユーザーに紛れ込み、フィッシング や 標的型フィッシング攻撃 などでユーザーの認証情報を入手しようとします。そのため、ユーザーの通常の行動を把握しておくことは、不審なファイルアクセスやログインを調査する際の有用な基準となります。攻撃者にとって価値のある企業データとその保存場所も把握すれば、「攻撃者はxyzにあるデータを盗もうとしているのか?」といった仮説を立てられます。その仮説を基に、次のような問いに答えるためのデータを収集できます。
“過去 n 日間に初めて場所XYZにアクセスしたユーザーは誰か?”
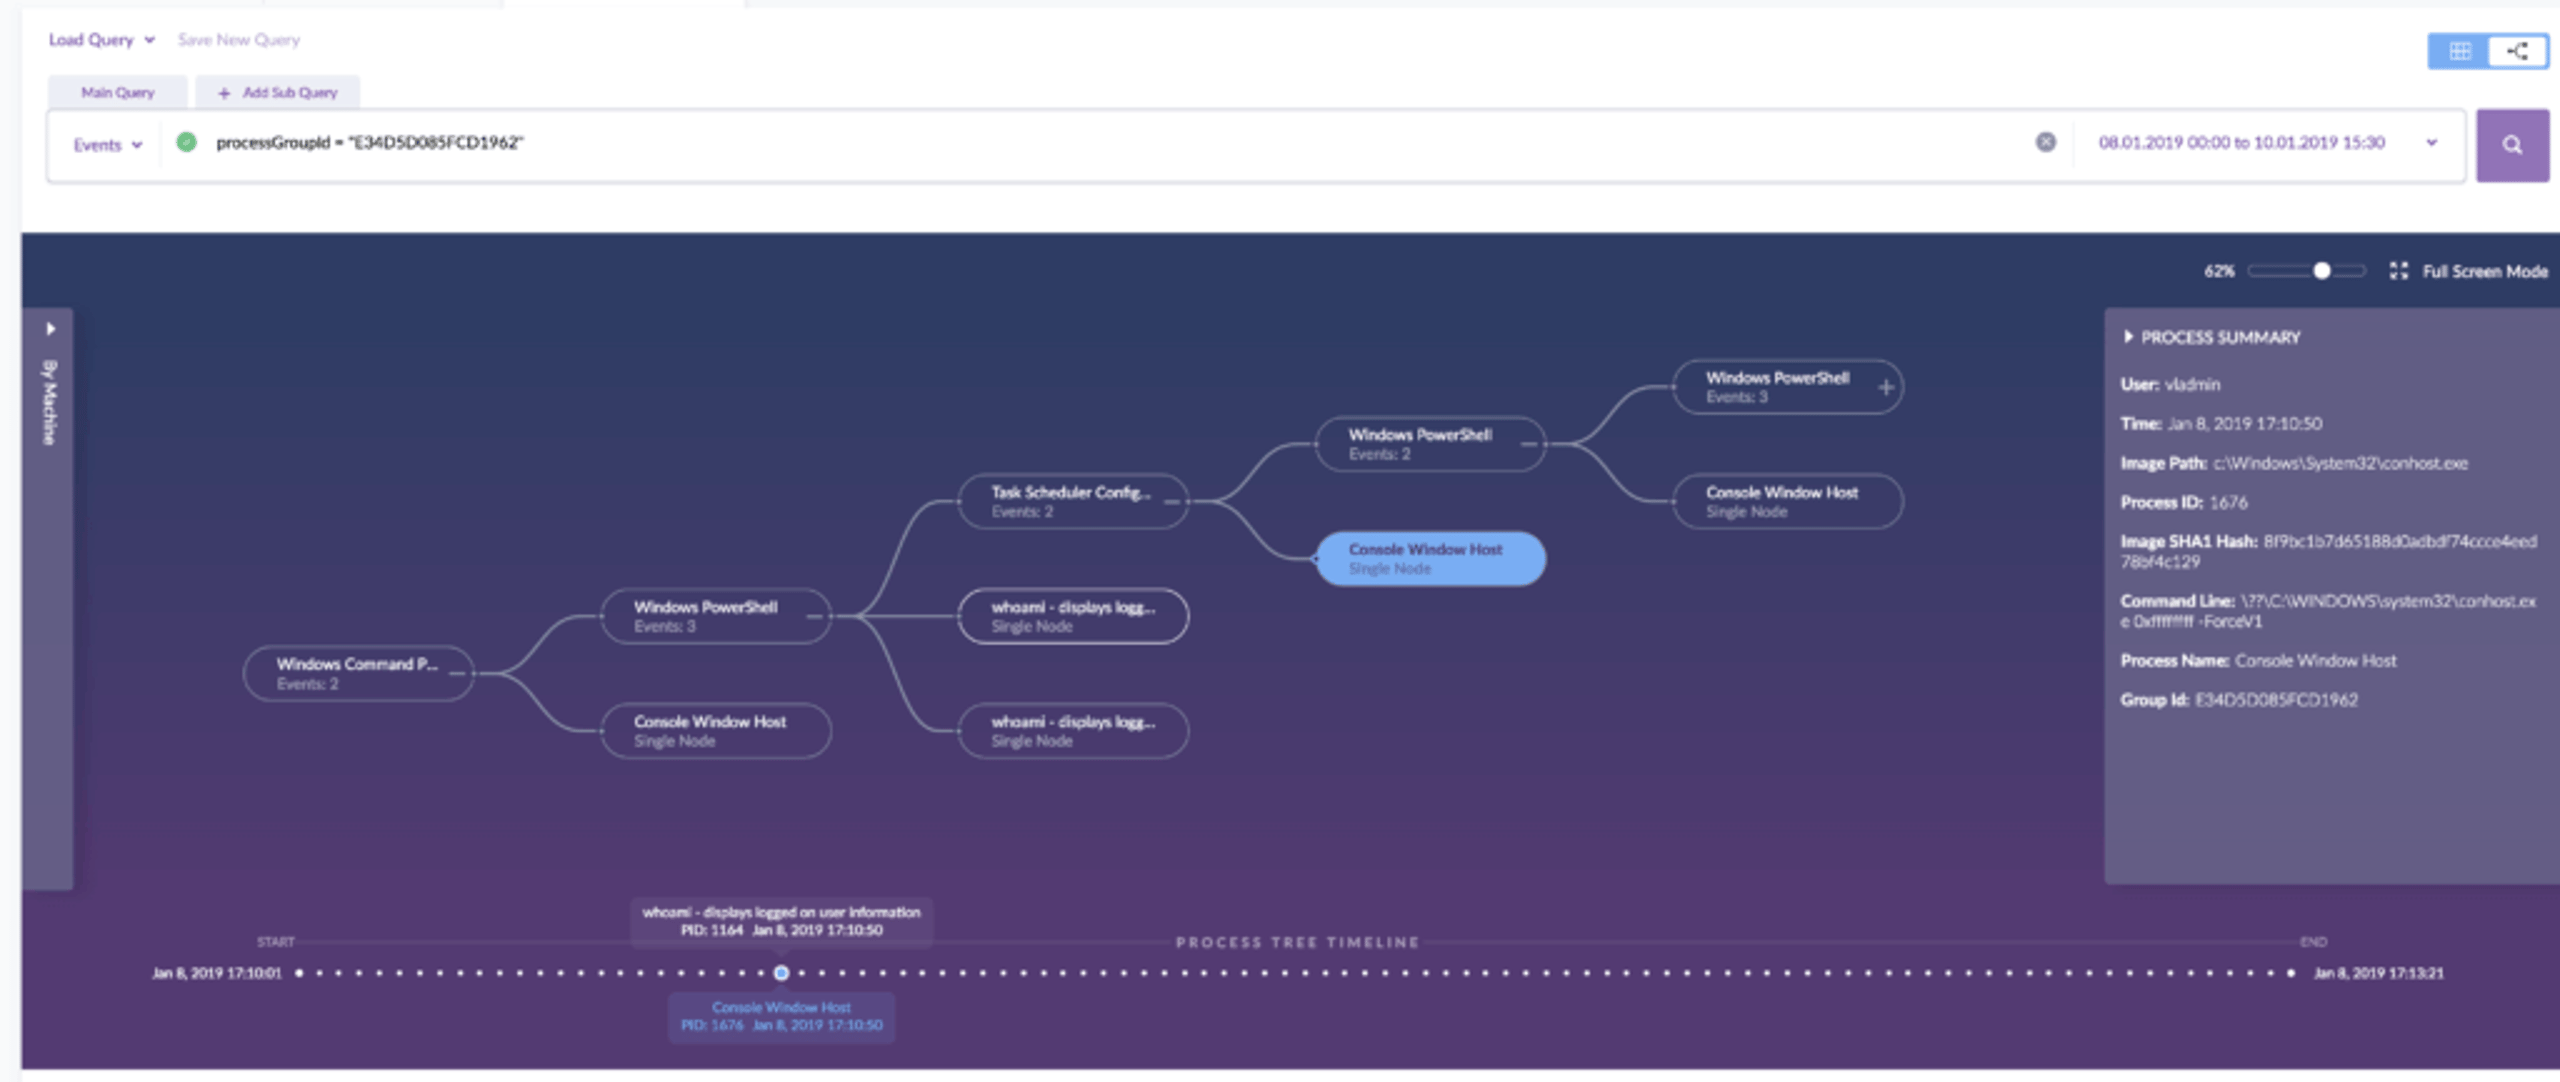
高度な脅威ハンティング手法では、統計分析と機械学習を活用し、できる限り多くのタスクを自動化します。たとえば、ユーザーの行動を監視し、そのユーザー自身の行動と比較して異常を探す方法は、個別のクエリを実行するよりもはるかに効果的です。ただし、実際には両方の手法が必要になるでしょう。豊富なネイティブAPIを備え、セキュリティソフトウェアスタック全体で完全な統合を実現するSentinelOneのようなツールを使えば、どちらの手法も実施しやすくなります。
脅威ハンティングはどのくらいの頻度で行うべきですか?
新たな脅威のハンティングを臨時にしか行わない企業もあります。特定の事象(機密性の高いサービスやファイルへのアクセス試行など)が発生したときや、担当者がほかの業務から手を離せるときに実施します。臨時のハンティングなら、人員や予算が限られる組織も防御を一層強化できます。ただし、調査できるのは限られた行動の一部にとどまり、この戦略を活用する方法としては最も効果が低くなります。
定期的な脅威ハンティングでは、担当者が一定の間隔で調査する時間を確保します。臨時の実施より効果的で、時期に応じて調査の優先順位を変え、効率を高められます。ただし、定期的な脅威ハンティングには、次の調査までの間に高度な攻撃が活動できる一定の 潜伏時間 が生じるという欠点があります。そのため、実施間隔は短いほど効果的です。
十分な人員と予算がある組織では、継続的かつリアルタイムの脅威ハンティングが理想的です。ネットワークとエンドポイントを能動的に調査し、継続的な取り組みの中でネットワーク上の攻撃を発見します。
脅威ハンティングは誰が担当すべきですか?
ここまでで、脅威ハンティングが専門的な業務であることは明らかでしょう。さまざまなツールを使いこなし、組織が直面するリスクを理解・分析し、高度な攻撃者の手法やツールに精通したセキュリティアナリストが必要です。
社内に脅威ハンティングの専門家を採用するのは有効な方法ですが、予算と適切なスキルを持つ人材の確保が必要です。多くの企業にとって、脅威ハンティング業務の一部または全部を MSSP(マネージドセキュリティサービスプロバイダー)のサービスに委託するほうが現実的です。

脅威インテリジェンスの強化
SentinelOneの脅威ハンティングサービスWatchTowerが、どのようにしてより大きな洞察を導き出し、攻撃に打ち勝つかご覧ください。
まとめ
脅威ハンティングでは、悪意ある活動を能動的に探し、最新の脅威に先手を打てます。振る舞いAIなどの高度な製品は、大半のサイバー攻撃を阻止します。また、脅威ハンティングに必要な可視性を確保するためにも不可欠です。しかし、悪意ある攻撃者は常に新たな手口を生み出し、企業ネットワークのセキュリティを回避する方法を探しています。組織は 内部脅威 や標的を絞った高度な攻撃などの侵入経路を警戒する必要があります。人間のアナリストの専門知識を加えることで、組織の防御をさらに強化できます。
この記事はいかがでしたか?投稿をチェックするには、LinkedIn, Twitter, YouTube または Facebook でフォローしてください。
サイバーセキュリティについて詳しく読む
脅威ハンティングに関するよくある質問
脅威ハンティングとは、ネットワークに潜むサイバー脅威を能動的に探す取り組みです。アラートを待つのではなく、攻撃者がすでに侵入していると想定し、悪意ある活動の兆候を探します。セキュリティデータを詳しく調べ、自動化ツールが見逃した可能性のある脅威を発見します。
セキュリティの専門家が常にネットワークを巡回し、不審な点や異常を探すようなものです。
例えば、脅威ハンティングの担当者がデータの窃取を示唆する異常なネットワークトラフィックを発見する場合があります。ユーザーアカウントが午前3時にファイルにアクセスした理由や、複数の国から不審なログイン試行があった理由も調査します。また、新しい脅威インテリジェンスのレポートに基づき、特定のマルウェアのシグネチャを探すこともあります。
既知の攻撃手法に一致する指標を探し、システムに攻撃者による横方向の移動の兆候がないか確認することもあります。
高度な攻撃者は自動化されたセキュリティツールをすり抜け、数か月にわたってネットワークに潜伏することがあります。侵害の検出までにかかる平均時間は194日で、攻撃者にはデータを盗む十分な時間があります。脅威ハンティングは潜伏する脅威の早期発見につながり、被害を軽減します。
脅威ハンティングの担当者は、脅威インテリジェンスや異常な活動を基に、潜在的な脅威について仮説を立てます。その後、ネットワークログ、エンドポイントのデータ、セキュリティアラートを調べ、仮説を裏付ける、または否定する証拠を探します。
不審な点が見つかれば、実際の脅威かどうかをさらに調査します。このプロセスは継続的かつ反復的で、発見した内容を基に手法を磨き続けます。
主な脅威の1つはマルウェアです。ウイルスやランサムウェアなどが含まれ、システムに被害を与えます。フィッシング攻撃は、人をだましてパスワードを渡させたり、悪意あるリンクをクリックさせたりします。分散型サービス拒否攻撃は、大量のトラフィックを送りつけてシステムを利用不能にします。
高度な持続的脅威は、攻撃者が長期間ネットワークに潜伏する巧妙な攻撃です。脅威の種類ごとに異なる検出・対応戦略が必要です。
代表的な手法には、類似するデータをまとめて異常を見つけるクラスタリングがあります。スタッキングでは、データを分類し、不審な外れ値を探します。ベースラインの設定では、通常のネットワーク活動を把握し、そこからの逸脱を探します。
分析では、ログやセキュリティデータを調べ、脅威を示す可能性のあるパターンを特定します。グルーピングでは、複数の指標を組み合わせ、不審な形で同時に現れていないか確認します。
脅威ハンティングは能動的かつ継続的な取り組みです。一方、インシデント対応はアラートをきっかけに行う事後対応です。脅威ハンティングの担当者は被害が出る前に脅威を探しますが、インシデント対応チームは攻撃が検出された後に対処します。
脅威ハンティングが継続的な巡回なら、インシデント対応は火災に駆けつける緊急対応です。フォレンジックはインシデント発生後に何が起きたかを調べます。一方、脅威ハンティングはインシデントの発生を未然に防ごうとします。
脅威ハンティングには、トリガー、調査、解決の3つの主な段階があります。
- トリガー段階では、脅威インテリジェンス、異常、具体的な仮説に基づいて調査対象を特定します。
- 調査段階では、データを調べ、仮説を裏付ける、または否定する証拠を探します。
- 解決段階では、調査結果を記録し、実際の脅威をインシデント対応チームにエスカレーションするか、今後のハンティングに向けて知見を更新します。
さらに詳しく見る 脅威インテリジェンス



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
