
Che cos'è un macro virus? Rischi, prevenzione e rilevamento
I macro virus sfruttano le vulnerabilità del software per diffondersi. Scoprite come funzionano e come difendervi da queste minacce.

I macro virus sono codici dannosi incorporati nei documenti che sfruttano le funzionalità delle macro. Questa guida spiega come operano, quali rischi comportano e come prevenirli.
Scoprite l'importanza di gestire i documenti in modo sicuro e di riconoscere i rischi. Comprendere i macro virus è essenziale per proteggere i sistemi da questa minaccia persistente.
Perché le macro rappresentano un rischio per la sicurezza?
Le macro possono rappresentare un rischio per la sicurezza perché possono essere usate per eseguire codice dannoso su un sistema. Nel caso dei virus macro, il codice dannoso è incorporato in una macro e si attiva quando viene aperto il documento o il modello infetto. Il virus può così eseguire il proprio codice all’insaputa dell’utente e senza il suo consenso, causando potenzialmente danni di vario tipo, come la compromissione o il furto dei dati. Inoltre, gli aggressori possono usare le macro per aggirare i controlli di sicurezza e accedere senza autorizzazione a sistemi e reti. Per questo è importante attivare solo le macro provenienti da fonti attendibili ed eseguire regolarmente una scansione del sistema alla ricerca dimalware utilizzando un programma antivirus affidabile.
Quali sono le caratteristiche di un macro virus?
Le caratteristiche di un macro virus variano a seconda del virus specifico, ma molti condividono alcuni tratti comuni. Tra questi:
- Sono scritti nel linguaggio macro Visual Basic for Applications (VBA), utilizzato da applicazioni di produttività come Microsoft Office.
- Si diffondono in genere attraverso documenti o modelli infetti condivisi tra utenti.
- Possono attivarsi quando l'utente apre il file infetto, eseguendo il proprio codice dannoso.
- Possono causare danni di vario tipo, da semplici fastidi a conseguenze più gravi come il danneggiamento o il furto dei dati.
- Possono essere difficili da rilevare perché si nascondono nelle macro legittime, e difficili da rimuovere una volta infettato un sistema.
Quali sono i sintomi di un'infezione da macro virus
I sintomi di un'infezione da macro virus variano a seconda del virus specifico, ma alcuni segnali possono indicare che un sistema è infetto. Tra questi:
- Comportamenti insoliti o inattesi dell'applicazione infetta, come arresti anomali o blocchi.
- Comparsa di file o cartelle insoliti o inattesi nel sistema.
- Modifiche alle impostazioni o alla configurazione del sistema senza che l'utente ne sia a conoscenza o abbia dato il consenso.
- Peggioramento delle prestazioni del sistema, come tempi di risposta più lunghi o una riduzione generale della velocità.
- Accesso non autorizzato al sistema o alla rete da parte di soggetti esterni.
- Comparsa sullo schermo di messaggi o avvisi insoliti o inattesi.
Se sospettate che il vostro sistema sia infetto da un macro virus, eseguite immediatamente una scansione completa con un programma anti-malware affidabile e contattate l'amministratore IT. Se l'infezione è confermata, seguite le istruzioni del programma antivirus per rimuovere il virus e ripristinare il corretto funzionamento del sistema.
Una macro può avviarsi automaticamente?
Sì, una macro può essere eseguita automaticamente in determinate circostanze. Nella maggior parte dei casi, l'utente deve abilitare le macro prima che possano essere eseguite. Tuttavia, alcuni virus delle macro sono progettati per avviarsi automaticamente all'apertura del documento o del modello infetto, all'insaputa dell'utente e senza il suo consenso. Per questo possono essere particolarmente pericolosi: eseguono codice malevolo senza che l'utente se ne accorga. Per proteggervi da questa minaccia, abilitate solo le macro provenienti da fonti attendibili e analizzate regolarmente il vostro sistema alla ricerca di malware con un programma antivirus affidabile.
Una macro può causare un'infezione da ransomware?
È difficile stabilire se una specifica violazione della sicurezza sia stata causata proprio da un macro virus, perché le cause possibili sono molte. Un macro virus può essere utilizzato per distribuire un ransomware infezione. Il ransomware è un malware che cifra i file della vittima e chiede un riscatto per decifrarli. Un virus delle macro può talvolta distribuire il payload del ransomware incorporando codice dannoso in una macro di un documento o di un modello. Quando l’utente apre il file infetto, il virus delle macro si attiva e può eseguire il ransomware, cifrando i file della vittima. Alla vittima viene quindi presentata una richiesta di riscatto, solitamente sotto forma di un messaggio sullo schermo o di una notifica nell’area delle notifiche del sistema infetto. È importante ricordare che pagare il riscatto non garantisce il recupero dei file. Il modo migliore per proteggersi dalle infezioni da ransomware è adottare solide misure di sicurezza ed eseguire regolarmente il backup dei dati importanti.
I Mac possono essere infettati da un macro virus?
Sì, anche i Mac possono essere infettati da un virus macro. I virus macro non sono limitati a un sistema operativo specifico e possono infettare qualsiasi dispositivo in grado di eseguire il linguaggio macro in cui sono scritti. Nel caso dei Mac, se un virus macro è scritto in un linguaggio utilizzabile su Mac, come AppleScript, può infettare il dispositivo. È importante che gli utenti Mac conoscano le potenziali minacce dei virus macro e proteggano i propri dispositivi, ad esempio attivando solo le macro provenienti da fonti attendibili ed eseguendo regolarmente scansioni alla ricerca di malware con un antivirus affidabile.
Ecco alcuni esempi reali di macro virus che prendono di mira i Mac:
OSX.BadWord è una minaccia che sfrutta una vulnerabilità di Microsoft Word per Mac per uscire dalla sandbox e distribuire un payload Meterpreter. Come negli attacchi simili basati su Word contro Windows, sfrutta una macro VBA per eseguire codice e infettare l'utente. OSX.BadWord viene distribuito tramite un'email inviata al personale della piattaforma di criptovalute Quidax, con un invito a collaborare con “BitCoin Magazine UK”.
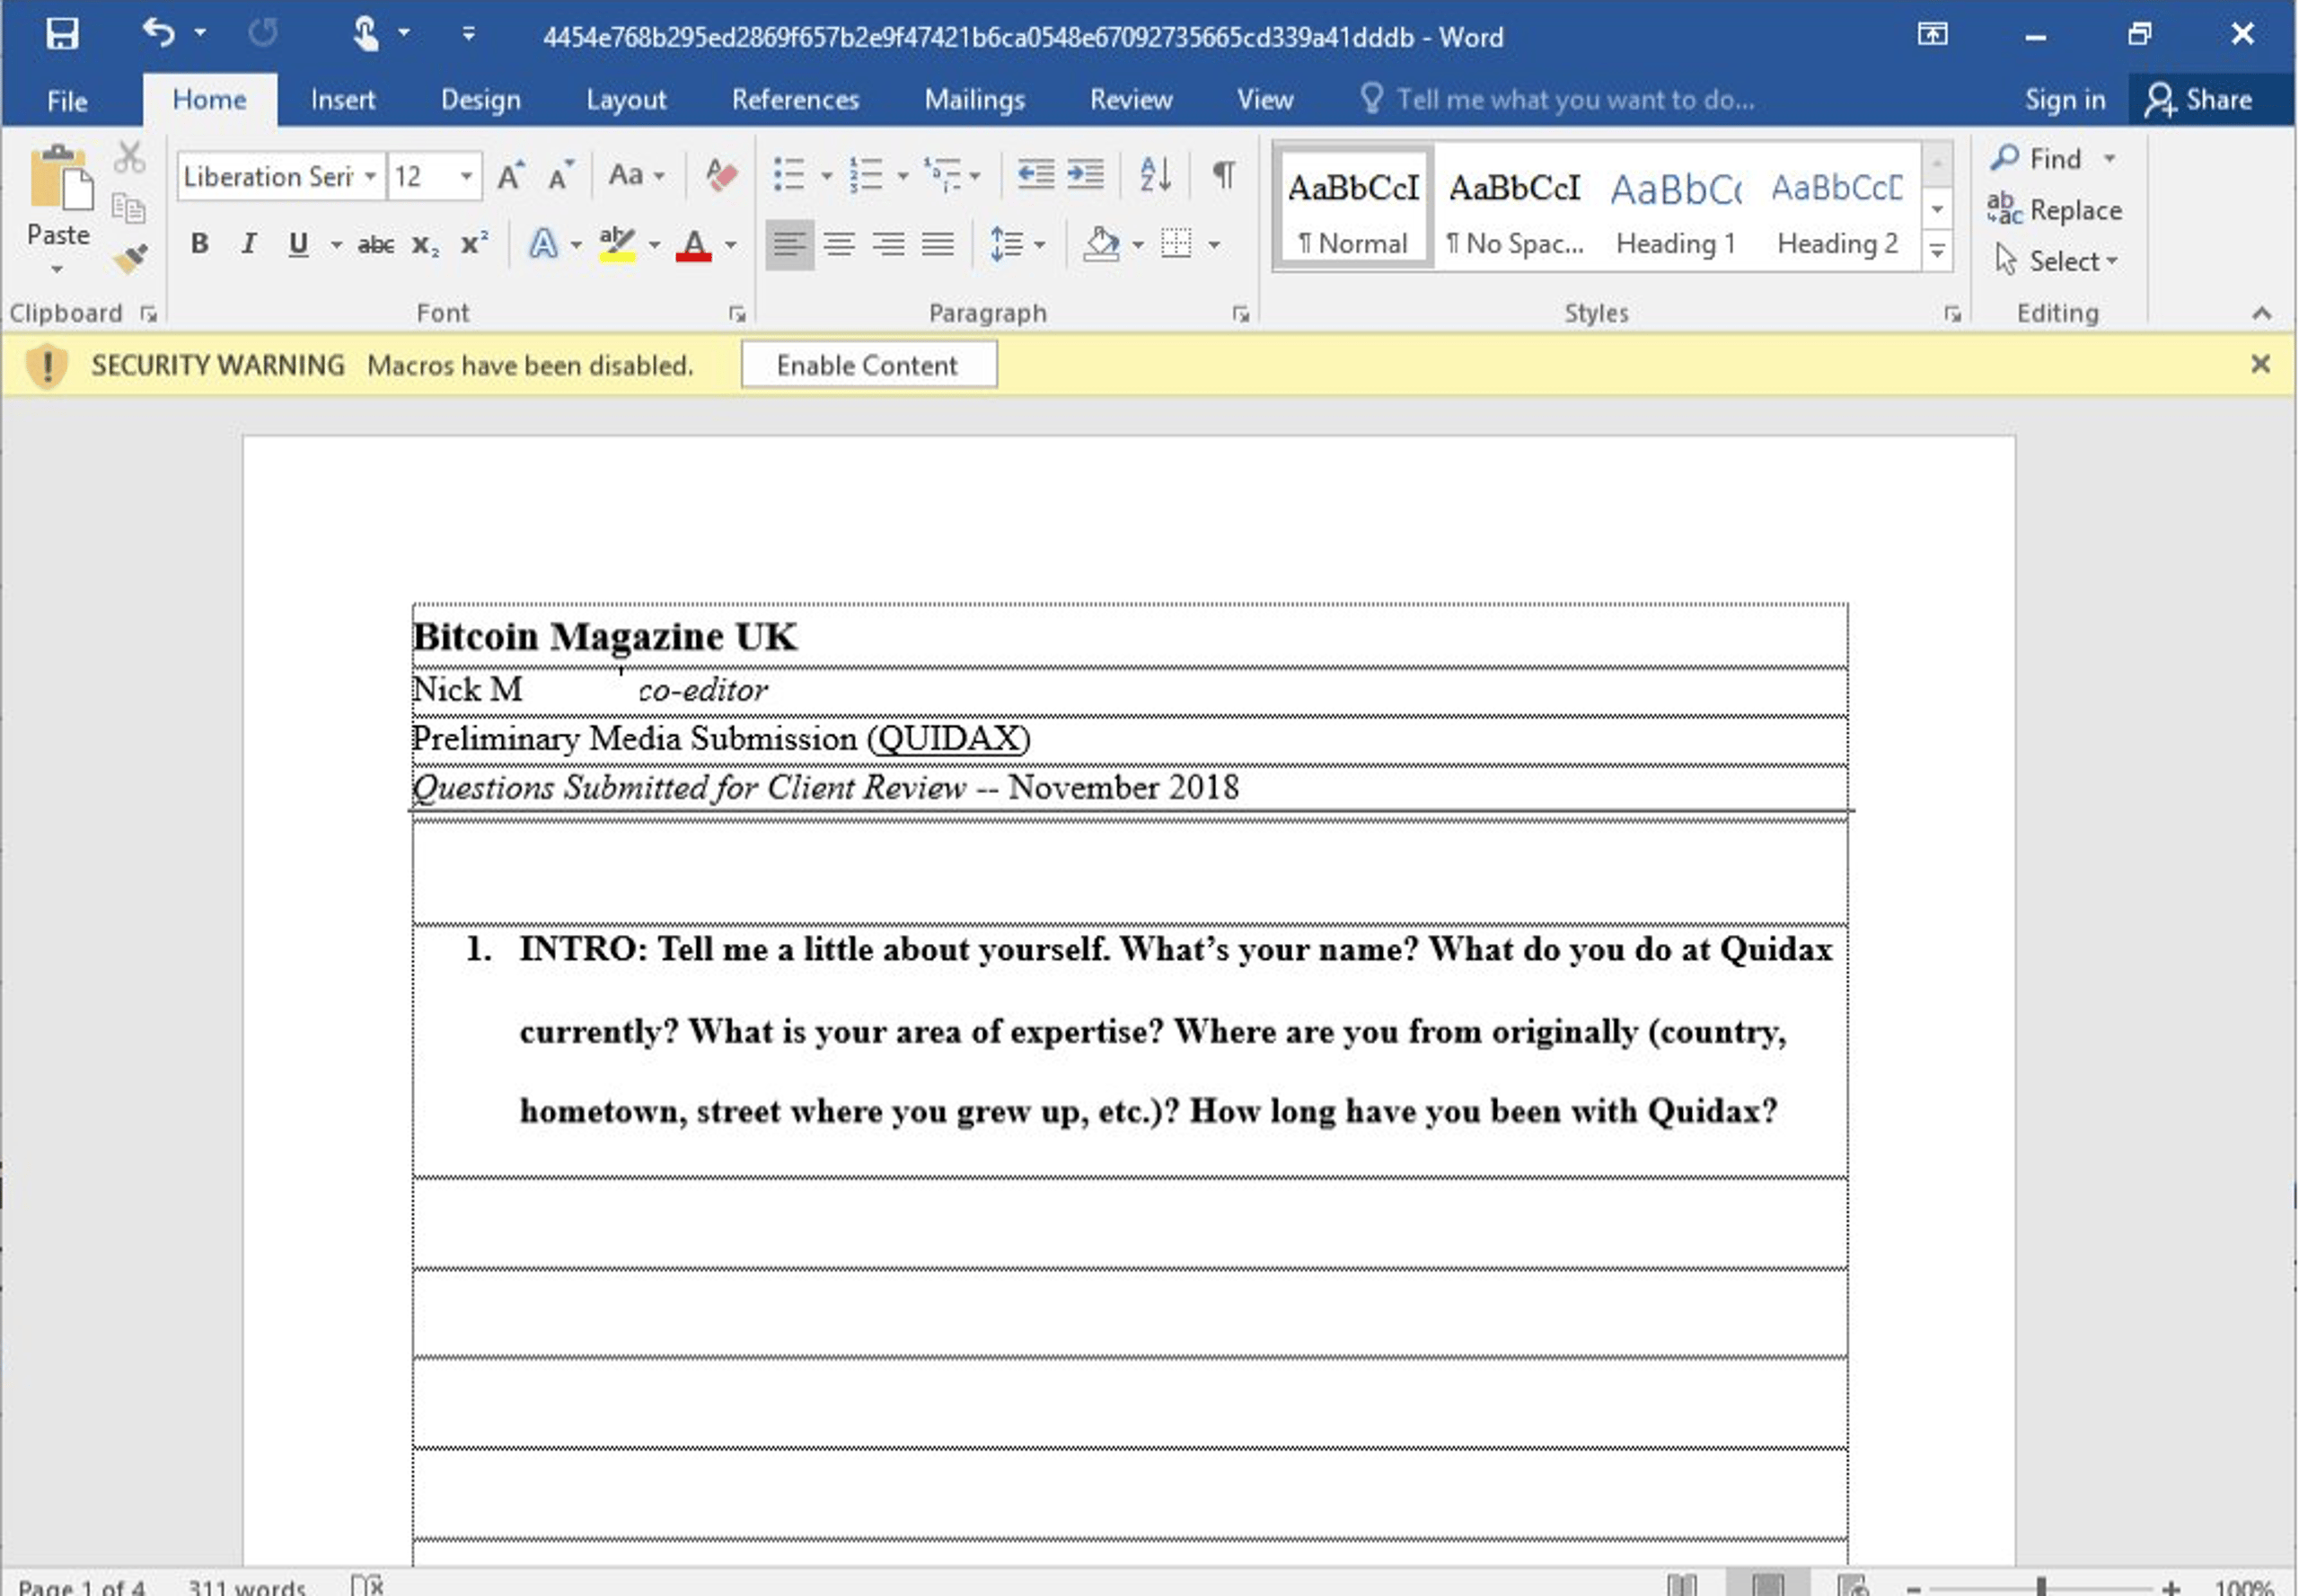
nel 2018, il gruppo APT legato alla Corea del Nord Lazarus prendeva attivamente di mira gli exchange di criptovalute. A marzo, i ricercatori hanno scoperto un documento Word dannoso utilizzato come dropper per una backdoor macOS. Il documento, scritto in coreano, era uno dei vari impiegati in una campagna contro aziende sudcoreane ed exchange di criptovalute.
Nel 2019, Lazarus APT prende di mira gli utenti Mac con un documento Word dannoso.
Linux può essere infettato da un macro virus?
In teoria, Linux potrebbe essere infettato da un virus macro. I virus macro non sono limitati a un sistema operativo specifico e possono infettare qualsiasi dispositivo in grado di eseguire il linguaggio macro in cui sono scritti. Sebbene Linux sia generalmente considerato più sicuro di altri sistemi operativi e sia meno spesso preso di mira dal malware, non è immune a tutte le minacce, inclusi i virus macro. Se un virus macro è scritto in un linguaggio utilizzabile su Linux, come un linguaggio macro specifico per Linux o un linguaggio multipiattaforma come Java, può infettare il sistema. Per proteggersi da questa minaccia, gli utenti Linux devono adottare misure di sicurezza adeguate, come abilitare solo le macro provenienti da fonti attendibili ed eseguire regolarmente scansioni alla ricerca di malware con un programma antivirus affidabile.
Qual è un esempio di macro virus?
Un esempio di macro virus è il virus, scoperto per la prima volta nel 1999. Il virus Melissa era scritto nel linguaggio macro Visual Basic for Applications (VBA) e si diffondeva tramite documenti Microsoft Word infetti. Quando un utente apriva un documento infetto, il virus eseguiva il proprio codice e si replicava inviando email infette ai primi 50 contatti nella rubrica Outlook della vittima. Il virus Melissa causò gravi disagi, diffondendosi rapidamente su migliaia di computer e sovraccaricando i server di posta elettronica. È considerato uno dei primi worm diffusi su larga scala tramite email. Sebbene il virus Melissa sia un esempio di virus macro, vengono creati continuamente nuovi virus macro, le cui caratteristiche e comportamenti specifici possono variare notevolmente.
SentinelOne può rilevare i macro virus?
Tra gli esempi più recenti di autori di minacce e gruppi di criminali informatici che utilizzano infezioni tramite macro figurano:
- Locky Ransomware: questo tipo di ransomware usa malware basato su macro per crittografare i file della vittima e chiedere un riscatto per sbloccarli.
- Dridex: questo trojan bancario usa malware basato su macro per sottrarre informazioni finanziarie sensibili dal sistema della vittima.
- Emotet: questo tipo di malware usa allegati email contenenti macro per infettare il sistema della vittima e sottrarre informazioni sensibili.
- Ursnif: questo trojan bancario usa malware basato su macro per sottrarre credenziali di accesso e altre informazioni sensibili dal sistema della vittima.
- Adwind: questo tipo di malware usa documenti contenenti macro per infettare il sistema della vittima e sottrarre informazioni sensibili.
Questi sono solo alcuni esempi di malware basato su macro. Ne esistono molti altri tipi e gli attaccanti sviluppano continuamente nuove varianti.

Migliorare l'intelligence sulle minacce
Scoprite come il servizio di caccia alle minacce WatchTower di SentinelOne può far emergere maggiori informazioni e aiutarvi a superare gli attacchi.
Un documento Office può contenere malware che non sia un virus macro?
Sì, un documento di Office può contenere malware diverso da un virus macro. I virus macro sono una minaccia comune, ma non sono l'unico tipo di malware che può essere incorporato nei documenti di Office. Anche altri malware, come trojan, worm o ransomware, possono nascondersi in un documento di Office e attivarsi quando aprite il file. In alcuni casi, il malware non è scritto in un linguaggio macro e usa altri metodi per eseguire il proprio codice. Per esempio, può sfruttare vulnerabilità dell'applicazione Office stessa o del sistema operativo per eseguire il codice a vostra insaputa o senza il vostro consenso. È importante conoscere queste minacce e adottare misure per proteggervi, come aprire solo documenti di Office provenienti da fonti attendibili ed eseguire regolarmente scansioni alla ricerca di malware con un programma antivirus affidabile.
In questo video vedete come l'agente SentinelOne, configurato in modalità di solo rilevamento, rileva un attacco malware tramite un documento Word che non usa macro. Il documento contiene due oggetti OLE incorporati; ciascuno contiene JScript ed esegue un comando cmd che avvia Powershell ed esegue il malware.
Come proteggersi dal malware basato su macro?
Come utenti finali – per proteggervi dal malware basato su macro, potete adottare alcune precauzioni:
- Aprite con cautela gli allegati email, soprattutto se provengono da fonti sconosciute.
- Non abilitate le macro nei documenti, a meno che non vi fidiate della fonte e sappiate che sono sicure.
- Mantenete aggiornati il sistema operativo e i software con le ultime patch di sicurezza.
- Usate un programma antivirus o antimalware affidabile e mantenetelo aggiornato.
- Scaricate file da Internet con cautela e solo da fonti attendibili.
In qualità di CISO, o amministratori IT, potete adottare diverse misure per proteggere la vostra organizzazione dal malware basato su macro:
- Implementate un antimalware capace di rilevare i virus macro locali. A volte il codice malevolo disabilita il traffico di rete per completare le proprie attività senza essere rilevato.
- Informate i dipendenti sui rischi del malware basato su macro e ricordate loro di aprire con cautela gli allegati email e di prestare attenzione quando abilitano le macro nei documenti.
- Implementate un sistema di sicurezza email efficace per rilevare e bloccare le email di phishing e altri messaggi contenenti malware.
- Definite e applicate policy che limitino l'uso delle macro nei documenti o richiedano la revisione e l'approvazione di tutte le macro prima dell'uso.
- Mantenete aggiornati tutti i sistemi operativi e i software con le ultime patch di sicurezza e usate programmi antivirus e antimalware affidabili per proteggervi dal malware.
- Eseguite regolarmente audit di sicurezza e test di penetrazione per individuare vulnerabilità e punti deboli nelle difese della vostra organizzazione.
Conclusione
È improbabile che Microsoft elimini le macro per motivi di sicurezza. Le macro sono uno strumento prezioso per automatizzare le attività e migliorare la produttività e sono ampiamente utilizzate in molte applicazioni. Sebbene presentino alcuni rischi di sicurezza, tra cui la possibilità di virus macro e altri tipi di malware, potete ridurli seguendo le best practice e adottando misure di sicurezza adeguate.
La Singularity™ Platform di SentinelOne supporta i professionisti della sicurezza nel contrastare proattivamente le minacce moderne alla velocità delle macchine. Singularity rende oggi realtà la visione di una cybersecurity autonoma e guidata dall'IA. Per scoprire come SentinelOne supporta il vostro SOC nella gestione più efficace dei rischi su endpoint degli utenti, workload cloud ibridi, IoT e altro ancora. Contattateci qui e iniziamo a parlare delle esigenze specifiche del vostro ambiente.
"Domande frequenti sui virus macro
Un virus macro è un virus informatico scritto nello stesso linguaggio macro usato da applicazioni come Microsoft Word ed Excel. Questi virus aggiungono il proprio codice alle macro associate a documenti, fogli di calcolo e altri file di dati. Colpiscono le applicazioni anziché i sistemi operativi, quindi possono infettare qualsiasi computer con Windows, macOS o Linux.
Quando aprite un documento infetto, il virus macro si attiva e può diffondersi ad altri file sul vostro sistema.
Il virus macro più famoso è Melissa, comparso nel marzo 1999: inviava copie di sé stesso ai primi 50 contatti nelle rubriche Outlook delle vittime. Un altro esempio noto è il virus Concept, comparso per la prima volta nel luglio 1995 e distribuito accidentalmente da Microsoft su un CD-ROM.
Questi virus hanno causato danni per milioni di dollari e mostrato quanto possano essere pericolosi gli attacchi basati su macro.
I virus macro si diffondono quando aprite o chiudete documenti infetti. Di solito arrivano tramite allegati email, CD-ROM o file scaricati da Internet. Una volta attivato, il virus può sostituire le normali macro con macro malevole che si eseguono automaticamente all'apertura dei documenti.
Possono diffondersi anche tramite reti condivise, dischi rimovibili infetti e file condivisi tra utenti. Il virus si incorpora nei modelli dei documenti, infettando tutti i nuovi documenti.
Sì, i virus macro possono essere molto dannosi. Possono creare nuovi file, danneggiare dati, spostare testo, inviare file, formattare dischi rigidi e inserire immagini. Alcuni sono progettati per sottrarre informazioni sensibili o installare altro malware.
Possono anche accedere ai vostri account email e inviare automaticamente file infetti a tutti i vostri contatti, diffondendo ulteriormente il virus. Alcuni causano solo piccoli inconvenienti, mentre altri possono danneggiare gravemente il vostro sistema e i vostri dati.
Se il vostro computer è infetto da un virus delle macro, noterete diversi segnali. Il computer è più lento del normale e vi vengono richieste password per file che normalmente non le richiedono. I documenti potrebbero essere salvati come file modello anziché come file normali. Potreste anche ricevere segnalazioni dai colleghi su email insolite che risulterebbero inviate da voi.
Altri sintomi includono messaggi di errore insoliti e comportamenti imprevisti durante l'apertura o il salvataggio dei documenti.
Potete rimuovere i virus delle macro con software antivirus come Norton, Avast o AVG. Eseguite una scansione completa del sistema per rilevare e rimuovere i file infetti. Se preferite rimuoverli manualmente, avviate il computer in modalità provvisoria e usate uno scanner antivirus per individuare i file sospetti. Aggiornate regolarmente il software antivirus per rilevare i nuovi virus delle macro. Controllate anche se i vostri documenti contengono macro infette e disattivatele per prevenire nuove infezioni.
Il modo migliore per prevenire i virus delle macro è disattivare le macro per impostazione predefinita nelle applicazioni Microsoft Office. Attivate le impostazioni di sicurezza che richiedono la vostra autorizzazione prima di eseguire qualsiasi macro. Usate un software antivirus affidabile e aggiornatelo regolarmente. Non aprite allegati email provenienti da fonti sconosciute e prestate attenzione quando scaricate file da Internet.
Usate anche le firme digitali per verificare l'autenticità dei documenti prima di aprirli.
Scopri di più su Threat Intelligence



Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
