
Che cos'è il movimento laterale? Definizione & esempi
Il movimento laterale permette agli attaccanti di spostarsi nelle reti senza essere rilevati. Scoprite perché è importante e quali strategie adottare per prevenirlo.

Il movimento laterale è una delle strategie di base che gli attaccanti usano per penetrare nelle vostre reti. Se non prestate attenzione, possono prendere il controllo degli account utente e nascondere la propria presenza prima che riusciate a individuarli. La maggior parte delle aziende non sa quanto sia efficace la propria postura di cybersecurity. Non sa di essere esposta ad attacchi di movimento laterale o di avere vulnerabilità nei sistemi che gli attaccanti possono sfruttare per ottenere accesso e infiltrarsi.
In questa guida troverete tutto ciò che dovete sapere per rilevare il movimento laterale. Scoprirete che cos'è il movimento laterale nella cybersecurity, quali tipi di attacchi e processi lo caratterizzano e molto altro. Cominciamo.
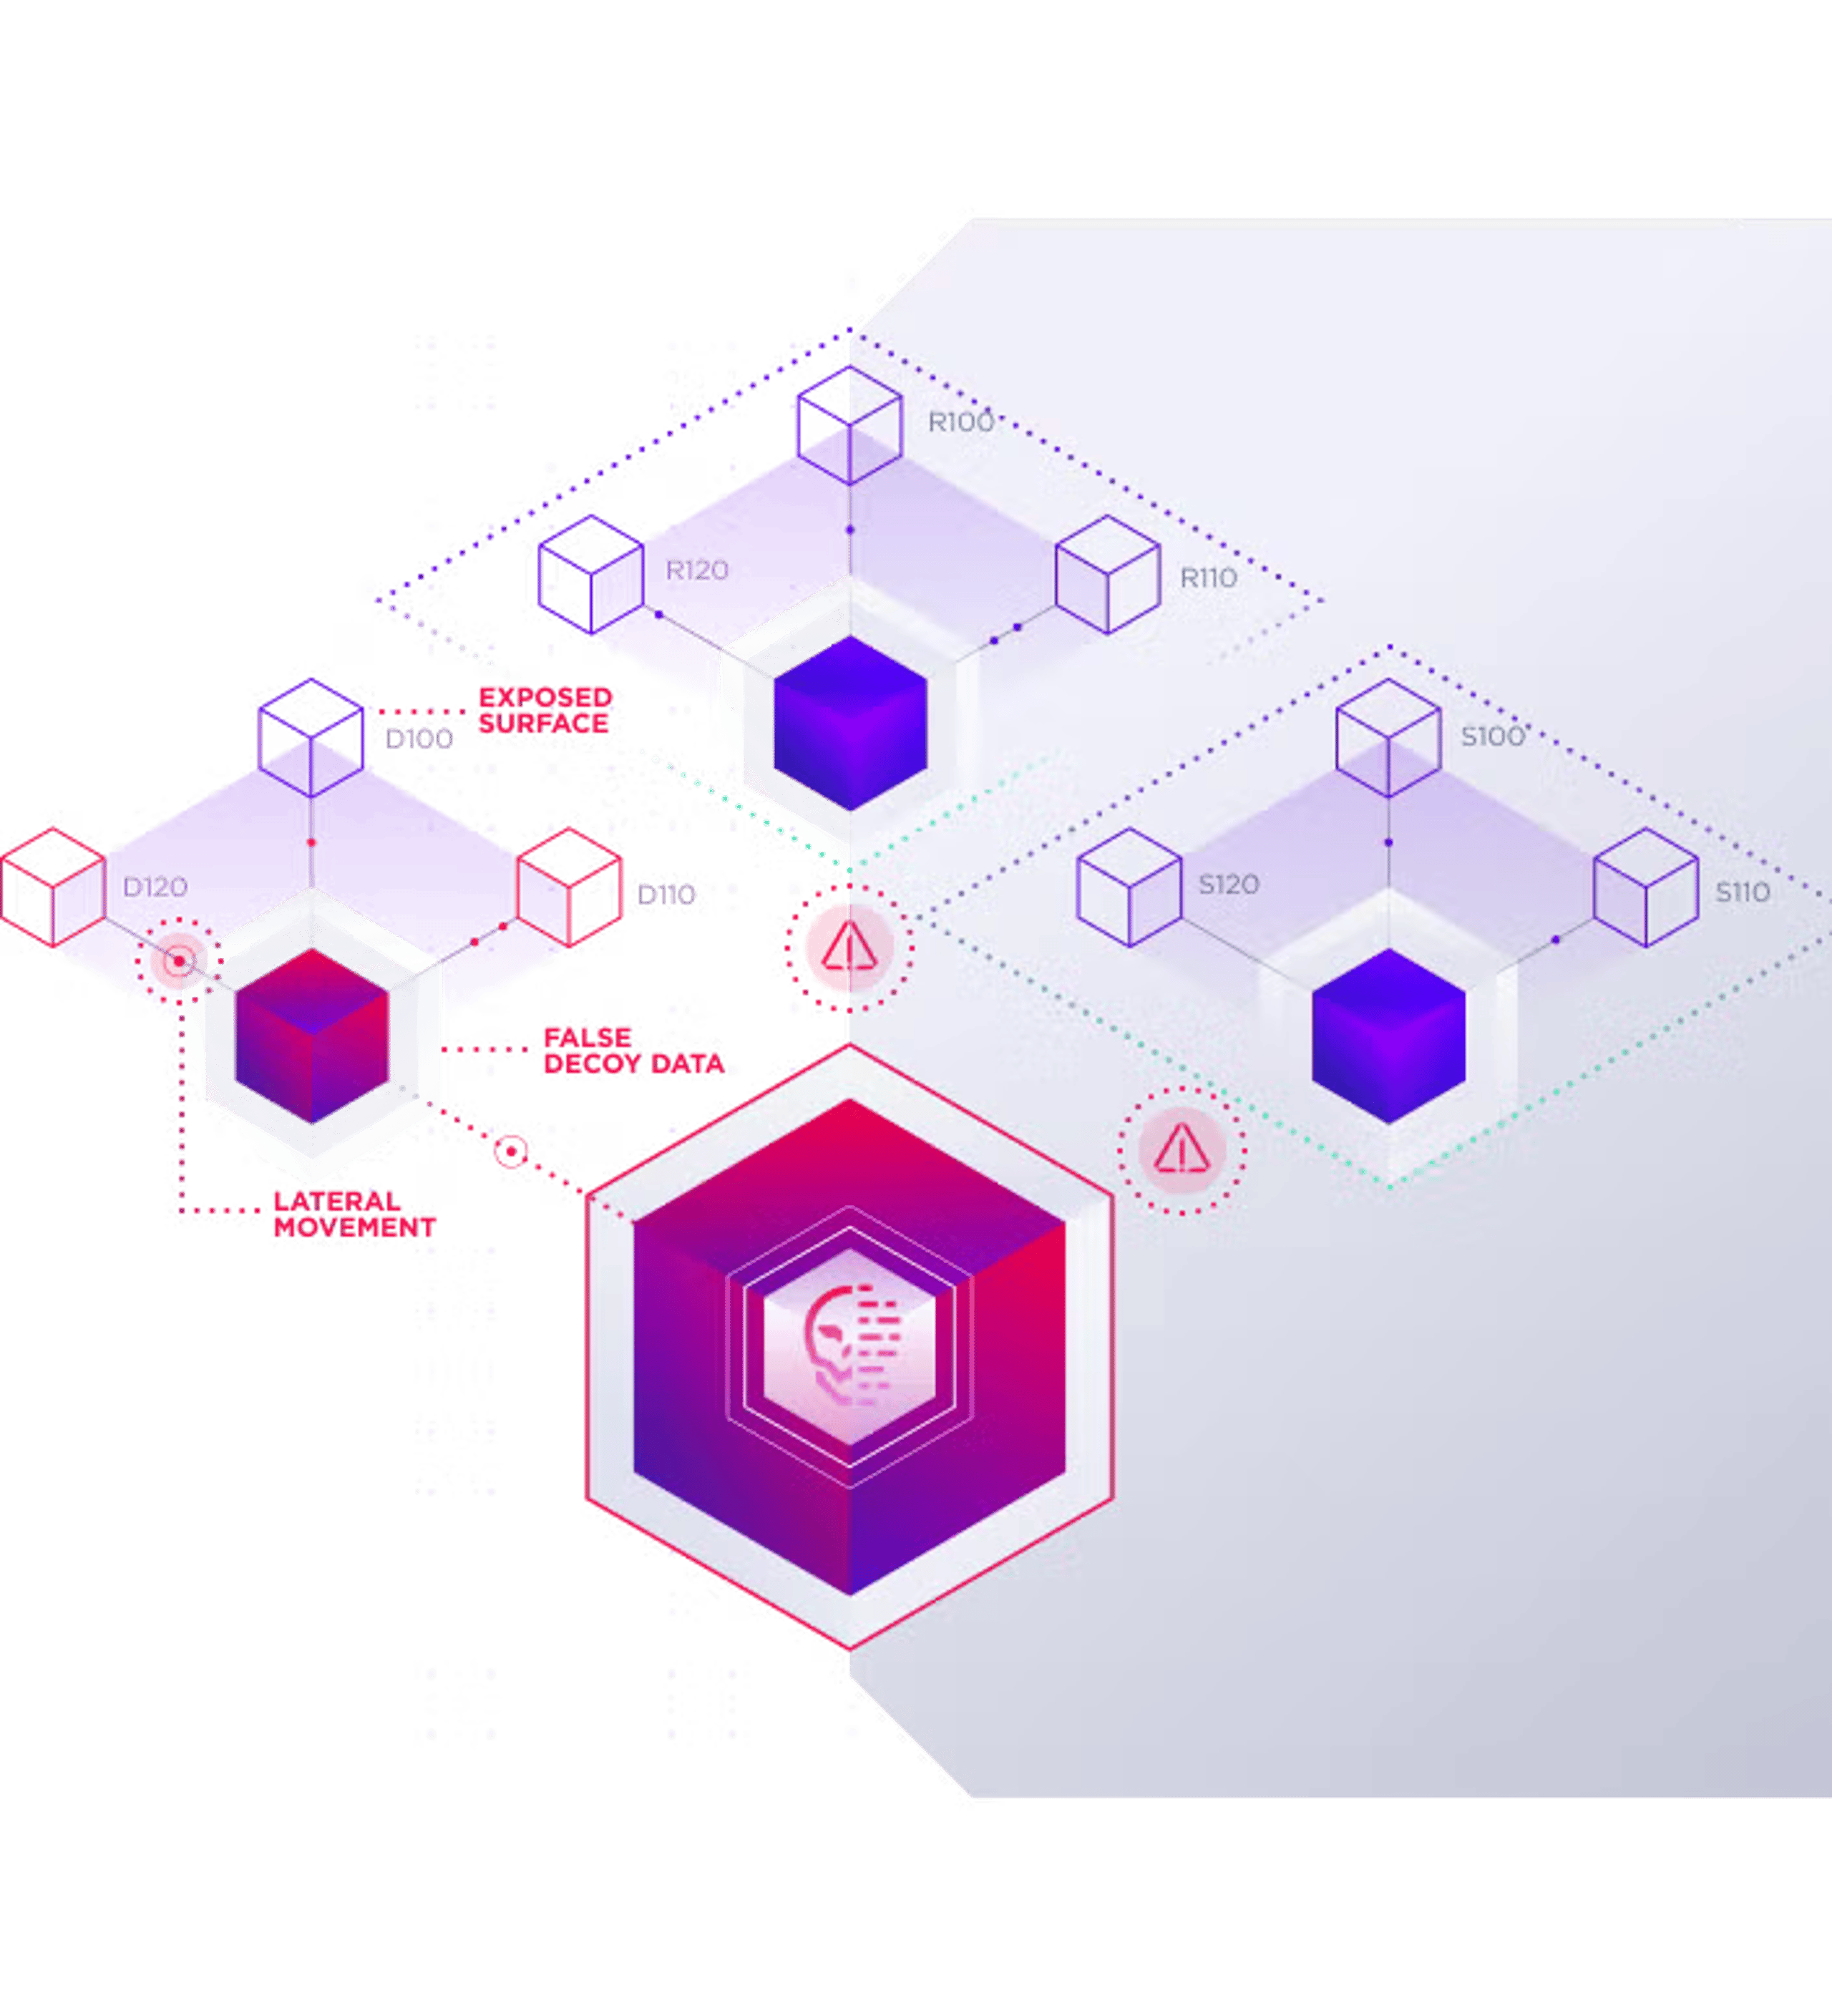
 Gli attacchi di movimento laterale sono possibili perché gli attacchi informatici raramente avvengono nel punto di ingresso, che è solo il punto da cui l'hacker ottiene l'accesso. I criminali informatici spesso agiscono lateralmente attraverso un sistema per accedere alle informazioni più sensibili. Purtroppo, troppi utenti e aziende non sanno come aggiornare le loro pratiche di sicurezza informatica per fermare questi attacchi.per fermare questi attacchi.
Che cos'è il movimento laterale nella cybersecurity?rapporto sui dati mostra che molte organizzazioni hanno pratiche di sicurezza informatica inadeguate, che le rendono vulnerabili alla perdita di dati, alle infezioni da malware e ad altre minacce alla sicurezza. Per stare al passo con il panorama in continua evoluzione della sicurezza informatica, è essenziale comprendere tutti gli aspetti di un attacco informatico, compresi gli attacchi di movimento laterale e altri esempi di questo tipo.
Il movimento laterale comprende le tecniche che gli avversari usano per consolidare la propria presenza nella vostra rete o nel vostro ambiente dopo aver ottenuto l'accesso iniziale tramite un endpoint. Una volta all'interno, iniziano a spostarsi tra i sistemi interconnessi.
Il movimento laterale è importante perché:
- Nella sicurezza informatica, il
- Gli attaccanti individuano, raggiungono e compromettono risorse di alto valore si riferisce al movimento di un aggressore all'interno della rete della vittima. Il movimento laterale viene tipicamente effettuato per estendere la portata dell'attacco e trovare nuovi sistemi o dati che possono essere compromessi. Il movimento laterale può verificarsi in qualsiasi fase di un attacco, ma è più comune durante la fase post-compromissione.
- Possono spostarsi per sottrarre dati sensibili ed eludere le difese in tempo reale
- È un componente chiave delle moderne campagne di minaccia, come APT e ransomware
Come funziona il movimento laterale? Le fasi dell'attacco
Ecco le diverse fasi degli attacchi di movimento laterale. Mostrano come funzionano:
Ricognizione
Per rilevare il movimento laterale nella cybersecurity, occorre prima capire come funziona la ricognizione. In questa fase, l'attaccante cerca di conoscere il vostro ambiente. Esamina a fondo l'infrastruttura, la analizza e individua potenziali bersagli. Valuta anche le vulnerabilità della vostra rete.pass-the-hash per ottenere l'accesso iniziale a un sistema e quindi utilizzare tali credenziali per autenticarsi ad altri sistemi sulla rete.
Gli attaccanti vi studiano e raccolgono informazioni per pianificare le mosse successive. Possono usare tecniche diverse, come la scansione della rete, per raccogliere informazioni sulle vostre reti e sui vostri sistemi. Queste informazioni li aiutano a nascondere la propria presenza e a ridurre il rischio che li rileviate quando passeranno alle azioni successive.National Cyber Security Centre del Regno Unito osserva che, dopo aver ottenuto un primo punto d'appoggio in una rete, i criminali informatici cercano di espandere e consolidare tale punto d'appoggio acquisendo un ulteriore controllo su informazioni o sistemi di valore: è questo che rende il movimento laterale così pericoloso.
Furto di credenziali
Gli attaccanti possono estrarre le credenziali di accesso degli utenti o degli amministratori dai sistemi compromessi. Possono usare strumenti come Mimikatz per estrarre dalla memoria password in chiaro, codici PIN, hash e ticket Kerberos. Una volta ottenute queste credenziali, possono usarle per elevare i privilegi. In questo modo si spostano nella rete ed eseguono operazioni con privilegi più elevati senza restrizioni. A quel punto possono modificare facilmente le configurazioni dei vostri sistemi e accedere ai dati sensibili.
Accesso tramite movimento lateralekill chain.” Una kill chain informatica è una metodologia utilizzata dai criminali informatici per eseguire attacchi informatici. Si tratta di un modello lineare che delinea i passaggi compiuti da un aggressore dall'identificazione di un obiettivo fino all'esfiltrazione dei suoi dati.
Le minacce possono spostarsi da un host all'altro. Possono raccogliere credenziali, svolgere attività di ricognizione e passare rapidamente tra le macchine per evitare il rilevamento. Il loro obiettivo è raggiungere risorse o sistemi di valore non accessibili dai punti di ingresso iniziali.
Possono usare protocolli di desktop remoto, attività pianificate o eseguire altri servizi da remoto per connettersi a server e workstation. Possono installare backdoor o modificare le regole del firewall per mantenere l'accesso. Possono anche mappare altre risorse e stabilire punti d'appoggio per estendere la propria presenza senza farsi notare.
Rilevamento & intercettazione
Gli attaccanti nascondono le proprie tracce per sfuggire ai sistemi di monitoraggio. Usano strumenti integrati come WMI o PowerShell anziché eseguibili sconosciuti e spesso si spostano lateralmente tramite servizi remoti esistenti per confondersi con il traffico ordinario. Usando credenziali legittime e attività pianificate, evitano di generare avvisi anomali.open-source intelligence (OSINT) per raccogliere dati sul loro obiettivo.
Cancellano anche i log degli eventi e rallentano le proprie attività per restare sotto le soglie di allarme. Noterete pochi picchi nei tentativi di autenticazione falliti o nell'avvio dei processi, perché l'intruso distanzia le connessioni e trasferisce i dati tramite canali crittografati. Questo rende molto più difficile individuarlo una volta all'interno.

Migliorare l'intelligence sulle minacce
Scoprite come il servizio di caccia alle minacce WatchTower di SentinelOne può far emergere maggiori informazioni e aiutarvi a superare gli attacchi.
Quali sono le tecniche di movimento laterale più comuni?
Ecco le tecniche di movimento laterale più comuni nel 2025:
Registrazione delle sequenze di tastiCredential dumping,” questa fase si verifica dopo la ricognizione consente ai criminali informatici di scoprire tutte le informazioni essenziali sui potenziali obiettivi. Qui, l'aggressore consolida la propria presenza, mantiene minacce persistenti, ottiene informazioni sulle credenziali con mezzi fraudolenti e compromette ulteriori host per aumentare i propri privilegi.
I keylogger sono un tipo di malware che registra i tasti premuti sul vostro computer. Gli attaccanti possono usarli per rubare nomi utente, password e numeri di carte di credito. Dopo aver installato un keylogger, possono raccogliere le vostre credenziali di accesso mentre svolgete le normali attività lavorative. Il keylogger opera in background, salva ciò che digitate e lo invia agli attaccanti. Se volete sapere come rilevare il movimento laterale, iniziate a monitorare l'attività dei keylogger.esfiltrati e i dispositivi vengono sabotati.
Pass-the-Hash
L'attaccante ruba una versione hash della password di un vostro utente. Può usarla per autenticarsi come quell'utente. La password in forma di hash gli permette anche di aggirare i tradizionali meccanismi di autenticazione basati sulle password. Gli attacchi Pass-the-Hash (PtH) funzionano solo sugli account utente obsoleti e non necessari.Remote Desktop Protocol (RDP), Windows Management Instrumentation (WMI) e Server Message Block (SMB).
Uso improprio dei servizi remoti (RDP, SMB, SSH)
Remote Desktop Protocol (RDP) permette all'attaccante di controllare un altro PC da remoto. Può spostarsi lateralmente perché ottiene un accesso legittimo tramite l'altro dispositivo senza destare sospetti.
Server Message Block (SMB) è un protocollo di rete che dà accesso a file condivisi, stampanti e porte seriali. EternalBlue ne è un classico esempio. Era un exploit usato nell'attacco ransomware WannaCry su scala globale.
Il dirottamento delle sessioni SSH permette di prenderne il controllo. Esegue comandi da remoto sui sistemi bersaglio. È pericoloso perché può eludere il rilevamento del movimento laterale. Può ottenere lo stesso livello di accesso degli utenti originali in queste sessioni SSH. può porre fine a tutti gli attacchi di movimento laterale proteggendo la vostra rete attraverso l'intelligenza artificiale e l'automazione in ogni fase del ciclo di vita della minaccia. In qualità di primo e unico fornitore XDR a partecipare e guida la valutazione ATT&CK Deception, la sua Singularity XDR si dimostra la piattaforma XDR più potente e autonoma, riducendo la superficie di attacco aziendale su persone, dispositivi e cloud.
Living-off-the-Land (PowerShell, WMI)Richiedi una demo di SentinelOne.
Gli attacchi Living-off-the-Land (LOTL) usano gli strumenti integrati nel sistema per eludere il rilevamento e condurre attacchi furtivi. PowerShell è lo strumento principale impiegato a questo scopo ed è uno strumento di scripting flessibile nativo di Windows.
Perché gli aggressori utilizzano la tecnica del movimento lateralePowerShell può eseguire attività che si confondono con le normali operazioni degli amministratori. Nasconde i comportamenti dannosi e può eseguire codice malware in memoria senza scriverlo direttamente nei file su disco. Può anche interrogare i sistemi per individuare bersagli, sfruttare configurazioni errate e ottenere accessi con privilegi più elevati.
Il movimento laterale può anche essere attribuito a due cause principali: un aggressore attivo che attraversa una rete o un codice dannoso con capacità di diffusione automatica, come un worm. Le tecniche per eseguire movimenti laterali possono includere l'utilizzo di exploit come l'exploit SMB EternalBlue, protocolli desktop remoto, credenziali raccolte con strumenti/interfacce come Powershell e WMI ed esecuzione di codice su una macchina remota.Windows Management Instrumentation (WMI) è un insieme di specifiche Microsoft che unificano la gestione di applicazioni e dispositivi nelle reti. Tuttavia, i cybercriminali hanno usato queste specifiche per manipolare ed eludere gli strumenti di sicurezza. Hanno eseguito script da remoto ed eluso le liste delle applicazioni consentite.
Dato che la maggior parte delle tecniche sopra descritte sono metodi senza file, la maggior parte dei controlli di sicurezza tradizionali ha difficoltà a identificare un aggressore o un pezzo di codice che si muove all'interno di una rete. La natura furtiva di questi attacchi li rende altamente efficienti e redditizi per l'aggressore e consente infezioni di massa. Per prevenire gli attacchi di movimento laterale, è essenziale capire perché gli aggressori utilizzano la tecnica del movimento laterale.Kerberoasting/NTLM relay
Più facile eludere il rilevamentoIl Kerberoasting è una tecnica successiva allo sfruttamento di una vulnerabilità che permette all'attaccante di usare credenziali valide di un utente di dominio. Le usa per decifrare offline le password degli account di servizio ed estrarle. L'attaccante può partire da un normale account utente di dominio e richiedere un Service Ticket (ST) per qualsiasi Service Principal Name (SPN) registrato in Active Directory.
In media, un attacco di phishing richiede 213 giorni per essere rilevato e 80 giorni per essere contenuto. Duecentotredici giorni sono un'eternità negli attacchi di movimento laterale, fornendo all'aggressore tutto il tempo necessario per muoversi lateralmente, stabilire la persistenza, condurre ricognizioni e ottenere credenziali.Il Key Distribution Center (KDC) risponde e qualsiasi utente autenticato può richiedere ticket di servizio. È qui che nasce il problema. Il controller di dominio non verifica se l'utente è autorizzato a usare il servizio. L'attaccante può portare il ticket offline e usare strumenti come John the Ripper per decifrare gli hash delle password.
E poiché sembra che un utente legittimo si stia muovendo lateralmente attraverso la rete o il cloud, gli strumenti di sicurezza e di monitoraggio della rete non riusciranno a rilevare un attacco. Ciò significa che anche se il dispositivo originale fosse stato identificato come infetto, l'autore dell'attacco potrebbe già essersi spostato all'interno della rete e rimanere invisibile all'interno dell'obiettivo per un periodo prolungato, cercando l'occasione migliore per intensificare l'attacco. Questo ci porta a:Gli attacchi NTLM relay intercettano e inoltrano i tentativi di autenticazione tra client e server. Quando un utente tenta di autenticarsi, l'attaccante acquisisce l'hash NTLM e lo inoltra a un altro servizio. Il server di destinazione accetta l'autenticazione inoltrata e concede l'accesso all'attaccante senza che conosca la password effettiva.
È ora di imparare le vulnerabilitàSfruttamento di configurazioni errate & relazioni di trust
L'autore dell'attacco può apprendere le vulnerabilità dei diversi sistemi spostandosi lateralmente e osservando come funziona ciascun sistema. E può farlo per settimane o mesi prima di sferrare l'attacco finale.Gli attacchi alle relazioni di trust spesso iniziano con la compromissione di un singolo account in un dominio attendibile. Da lì, gli attaccanti possono enumerare le relazioni di trust, individuare i privilegi tra domini e spostarsi lateralmente da un dominio all'altro.
Opportunità di escalation dei privilegiLe configurazioni errate in Active Directory offrono numerosi vettori di attacco. Impostazioni deboli dei Criteri di gruppo, diritti di delega impropri e account di servizio con privilegi eccessivi creano opportunità di escalation dei privilegi. Gli attaccanti prendono di mira anche impostazioni DNS, servizi certificati e criteri di autenticazione configurati in modo errato per compiere movimenti laterali.
Un altro motivo per cui gli aggressori utilizzano la tecnica del movimento laterale è quello di ottenere privilegi elevati per una rete invece di cercare di violarla dall'esterno. L'utilizzo di credenziali legittime consentirà agli aggressori di aumentare rapidamente i propri privilegi su una rete e controllare dati e sistemi sensibili.Perché gli attaccanti usano il movimento laterale?
Come rilevare e prevenire le minacce alla sicurezza che utilizzano il movimento lateraleEcco alcuni motivi per cui gli attaccanti usano il movimento laterale:
Gli attacchi con movimento laterale sono difficili da rilevare e prevenire perché utilizzano credenziali e strumenti legittimi che consentono ai criminali informatici di rimanere nascosti per lungo tempo. Tuttavia, esistono alcune migliori pratiche di sicurezza informatica che è possibile seguire per ridurre il rischio di attacchi di movimento laterale. Queste includono:Eludere più facilmente il rilevamento
Valutare la consapevolezza della superficie di attaccoGli attaccanti preferiscono il movimento laterale anche perché permette loro di confondersi con il normale traffico di rete. Diventano molto più difficili da rilevare con le misure di sicurezza tradizionali, che non riescono a fermarli. Possono anche impersonare utenti legittimi e operare per lunghi periodi senza far scattare alcun allarme.
La prima cosa da fare è capire quali sistemi e dispositivi sono presenti nella vostra rete. Questo vi aiuterà a costruire un muro attorno a ciò che deve essere protetto. In questo caso, la vostra attenzione in materia di sicurezza informatica dovrebbe spostarsi dalla protezione perimetrale al rilevamento all'interno della rete.Opportunità di escalation dei privilegi
Affinché ciò funzioni, è necessario conoscere aspetti quali credenziali/informazioni esposte, configurazioni errate, potenziali percorsi di attacco e altre vulnerabilità. È importante utilizzare Endpoint Detection and Response (EDR) e Extended Detection and Response (XDR) per fornire visibilità sugli attacchi agli endpoint e ampliare tali capacità.Per ottenere privilegi più elevati, è molto più facile partire da un accesso limitato, come quello di un account utente standard. L'attaccante può quindi individuare e sfruttare nuove vulnerabilità per aumentare i propri privilegi. Alla fine può ottenere l'accesso come amministratore e il controllo completo delle reti.
La piattaforma Singularity™ di SentinelOne aiuta i professionisti della sicurezza a risolvere in modo proattivo le minacce moderne alla velocità delle macchine. Singularity rende la visione futura di una sicurezza informatica autonoma e basata sull'intelligenza artificiale una realtà odierna, aiutando il vostro SOC a gestire in modo più efficace i rischi su endpoint utente, carichi di lavoro cloud ibridi, IoT e altro ancora.Espandere l'accesso ai sistemi sensibili
Indagare su autorizzazioni e identitàGli attaccanti usano il movimento laterale per raggiungere rapidamente risorse di alto valore e dati critici. Possono scoprire proprietà intellettuale e documenti finanziari, oltre ad accedere a server e infrastrutture critiche, come i controller di dominio. Dopo l'accesso iniziale, possono raggiungere i sistemi sensibili ed espandere gradualmente il proprio accesso.
La seconda pratica consiste nell'indagare e comprendere le autorizzazioni e le identità sulla vostra rete. Ciò contribuirà a determinare cosa dovrebbero fare gli utenti legittimi e cosa non dovrebbero fare.Tempo per individuare le vulnerabilità
Misurate le anomalie e l'accuratezza del rilevamentoIl movimento laterale dà agli attaccanti il tempo di conoscere reti, utenti e potenziali vittime. Possono operare nell'ombra, svolgere attività di ricognizione e capire chi possono colpire e chi no. Possono sondare i sistemi, individuare exploit zero-day e prendersi il tempo per decodificare e compromettere gli strumenti di sicurezza.
In questa fase, è necessario misurare l'accuratezza di rilevamento degli strumenti di sicurezza e assicurarsi che funzionino come previsto. Ad esempio, un utente che di solito accede ai file da una posizione ora li sta accedendo da un'altra. Questo potrebbe essere un segno che le credenziali dell'utente sono state compromesse e che qualcuno sta cercando di utilizzarle per muoversi lateralmente sulla rete.Come rilevare tempestivamente il movimento laterale
Per rilevare tempestivamente il movimento laterale nella vostra azienda, cercate questi segnali:
Registrare i segnali EDR e NDR
Nei log EDR, cercate processi insoliti avviati da connessioni remote ad altri dispositivi. Verificate anche l'uso improprio di strumenti amministrativi come Windows Management Instrumentation su endpoint non standard. Per esaminare i segnali NDR, analizzate il traffico est-ovest. Cercate utilizzi insoliti delle porte e tentativi di esfiltrazione dei dati.
Controllare i log di identità e gli accessi anomali
Controllate i log di autenticazione per individuare orari e luoghi di accesso insoliti. Se un utente accede ai sistemi aziendali fuori dal consueto orario di lavoro, è un segnale d'allarme. Esaminate anche l'attività degli account di servizio e i comportamenti di accesso degli account non umani. I tentativi di accesso non riusciti sono un altro segnale che qualcosa non va.
Nei log di identità, verificate se sono stati creati improvvisamente nuovi account con privilegi elevati nella vostra rete. Se un utente accede a più sistemi distinti in breve tempo, potrebbe essere in corso un abuso dell'identità. Anche l'assegnazione di privilegi elevati o nuovi accessi senza seguire il normale processo di gestione delle modifiche è un segnale importante.sicurezza, automazione e risposta (SOAR) per aiutarvi in questo compito. Queste piattaforme di automazione accelereranno e semplificheranno la risposta agli incidenti affrontando le minacce rilevate e impedendo loro di diffondersi attraverso la rete.
Analisi dei grafi e UEBA
Usate modelli di analisi dei grafi per individuare anomalie e comportamenti di movimento laterale. Potete mappare percorsi insoliti e analizzare tempi e relazioni tra account diversi. Anche tra aree geografiche distanti, potete individuare indicatori di uso improprio e compromissione delle credenziali. Potete inoltre definire una baseline comportamentale e rilevare deviazioni, come account o sistemi che entrano in contatto con altri per la prima volta.
Anche UEBA rileva il movimento laterale. Potete individuare trasferimenti di file insoliti, rilevare minacce interne e ricostruire la cronologia degli attacchi. Supporta inoltre il calcolo automatico del rischio e rileva gli attacchi più lenti, che si sviluppano nel tempo.Advanced Persistent Threats (APT) attentamente pianificati, compresi gli attacchi di movimento laterale e molti altri.
Sfide di rilevamento & punti ciechi
Ecco alcune sfide di rilevamento che potreste affrontare:programmando una demo oggi stesso.
"- Gli attaccanti possono usare strumenti integrati nel sistema per compromettere l'accesso amministrativo e aumentare i propri privilegi. Possono sfruttare file binari "living off the land" per eludere il rilevamento basato sulle firme e nascondere le attività dannose.
- Possono cifrare il traffico interno per nascondere le tecniche di movimento laterale. Configurazioni inadeguate di strumenti di sicurezza troppo sensibili possono inoltre generare molti falsi allarmi, aumentando il rumore.
- Gli ambienti cloud dinamici possono creare nuovi punti ciechi. Gli attaccanti possono creare e sfruttare lacune mentre le risorse vengono attivate e disattivate. Alcuni possono anche operare entro i permessi degli account compromessi e sembrare utenti legittimi, senza destare sospetti. Senza strumenti UEBA avanzati per analizzarli, potreste non accorgervi che gli account sono compromessi.
Come impedire agli attaccanti di muoversi lateralmente
Ecco come potete impedire agli attaccanti di muoversi lateralmente:
Privilegio minimo, gestione delle identità, PAM
Applicate innanzitutto il principio del privilegio minimo a tutti gli account utente. Assegnate a ciascuno solo gli accessi necessari per il proprio ruolo, senza privilegi aggiuntivi. Migliorate anche la gestione delle identità: eliminate gli account inattivi, verificate regolarmente i permessi e ruotate le password degli account di servizio. Gli strumenti PAM controllano e monitorano gli accessi con privilegi elevati nei diversi ambienti per prevenirne l'abuso.
Zero Trust & microsegmentazione
Non fidatevi di nessuno e verificate tutti. Costruite un'architettura di sicurezza di rete Zero Trust. Verificate ogni tentativo di connessione e applicate controlli rigorosi degli accessi in base all'identità, allo stato del dispositivo e al contesto.
La microsegmentazione crea zone isolate nella vostra rete, con controlli degli accessi tra una zona e l'altra. Invece di un'unica grande rete in cui gli attaccanti possono muoversi liberamente, create più compartimenti protetti. Se un attaccante compromette un segmento, non può accedere automaticamente agli altri senza un'autenticazione separata.
MFA & rafforzamento delle credenziali
L'autenticazione a più fattori può fermare gli attaccanti anche se ottengono le password. password. Applicate MFA a tutti gli account, soprattutto a quelli con privilegi elevati, e non solo nelle schermate di accesso.
Il rafforzamento delle credenziali richiede password complesse e resistenti, diverse per ogni applicazione e ruotate di frequente. La rotazione automatica limita il periodo in cui le credenziali rubate restano utilizzabili, perché ne stabilite la durata. Se le credenziali vengono rubate, la rotazione frequente riduce il tempo a disposizione degli attaccanti per usarle.
Riduzione della superficie di attacco
Riducete la superficie di attacco disattivando i servizi non necessari, chiudendo le porte inutilizzate e disinstallando le applicazioni che non usate. Una gestione regolare delle patch chiude le lacune di sicurezza che gli attaccanti potrebbero sfruttare per spostarsi tra i sistemi.
Leggete qui dei risultati ottenuti da SentinelOne nella valutazione MITRE Engenuity ATT&CK®.
Come reagire al rilevamento del movimento laterale
Ecco cosa fare quando viene rilevato un movimento laterale:
Misure di contenimento degli incidenti
La priorità assoluta è fermare subito il movimento laterale. Potete separare i segmenti di rete infetti dal resto della rete con regole firewall temporanee o scollegando i sistemi compromessi. Se sospettate che alcuni account utente siano compromessi, disattivateli immediatamente mentre indagate.
Suddividete la rete in segmenti e interrompete subito il traffico tra un segmento e l'altro. Analizzate anche i sistemi locali alla ricerca di segni dell'attacco e isolate tutto ciò che appare sospetto prima che diventi un problema.
Analisi forense & raccolta delle prove
Conservate anche le prove finché l'attacco è recente. Acquisite uno screenshot dei dump di memoria dei sistemi interessati, raccogliete i log di rete che mostrano il movimento laterale e salvate la cronologia delle attività. Non spegnete subito i sistemi - potreste perdere preziose prove forensi presenti solo nella loro memoria.
Cercate indicatori che mostrino come l'attaccante si è spostato tra i sistemi, quali credenziali ha usato e quali strumenti ha distribuito. Queste informazioni chiariscono l'intera portata della compromissione e vi aiutano a prevenire attacchi simili in futuro.
Reimpostazione/rotazione delle credenziali
Quando accertate la compromissione di alcuni account, cambiate subito le relative credenziali. Reimpostate anche le password di tutti gli account potenzialmente raggiunti attraverso i sistemi compromessi.
Gli account di servizio e le credenziali condivise richiedono particolare attenzione, perché spesso vengono trascurati durante la risposta agli incidenti. Usate strumenti di rotazione automatica delle credenziali per accelerare il processo e non tralasciare nulla.
Playbook & esercitazioni di risposta agli incidenti
I playbook preparati in anticipo accelerano la risposta quando viene rilevato un movimento laterale. Devono includere istruzioni precise per isolare i sistemi, raccogliere le prove e coordinare i diversi team.
Svolgete anche esercitazioni tabletop periodiche per affinare la risposta al movimento laterale. Queste esercitazioni individuano le lacune nelle procedure e preparano il team a reagire rapidamente sotto pressione. Più vi esercitate, più rapidamente risponderete a un attacco reale.
Quali sono le tendenze emergenti negli attacchi con movimento laterale?
Ecco le tendenze emergenti negli attacchi con movimento laterale:
Ambienti cloud & ibridi
Gli ambienti cloud creano nuove opportunità per gli attacchi con movimento laterale. Gli hacker possono sfruttare ruoli tra account, configurazioni errate e account per spostarsi tra diversi servizi—anche nelle infrastrutture on-premise.
Anche gli ambienti ibridi offrono opportunità agli hacker—perché ampliano l'accesso e quindi i potenziali vettori di attacco tra il cloud e l'infrastruttura on-premise.
Attacchi incentrati sull'identità
L'identità è il nuovo perimetro e questo dà un vantaggio agli hacker. Non devono più nemmeno violare la rete. Con una password ottenuta tramite phishing, possono muoversi lateralmente nell'ambiente usando credenziali valide. Purtroppo, questo movimento laterale si presenta come un accesso autorizzato; molti sistemi di sicurezza tradizionali non rilevano nemmeno queste violazioni.
Negli ultimi anni si è parlato di tecniche sofisticate per sottrarre credenziali. Gli attacchi prendono di mira account di servizio e identità non umane. Gli hacker sfruttano la federazione delle identità e il single sign-on per mantenere l'accesso a lungo dopo aver compromesso un solo account.
Compromissione della supply chain
Gli attacchi alla supply chain fanno entrare gli intrusi nel vostro ambiente attraverso connessioni affidabili con fornitori terzi. Quando vengono compromessi partner terzi o componenti software da cui dipendete, i cybercriminali sfruttano questi collegamenti per diffondersi nella rete.
Questi attacchi sono particolarmente insidiosi perché raggiungono sistemi e dati attraverso canali affidabili, aggirando molte delle vostre misure di sicurezza aziendali. Quando rilevate il movimento laterale, è già in corso.
IA e automazione per eludere i sistemi di sicurezza
Gli script automatizzati attraversano una rete più velocemente di qualsiasi persona e aggirano le misure di sicurezza in un istante.
Inoltre, cresce il ricorso alle tecniche "living off the land". Gli aggressori usano gli strumenti nativi del sistema operativo per nascondersi nel normale traffico. Questa automazione rende il movimento laterale più rapido e più difficile da rilevare per i sistemi di sicurezza di base fondati sulle firme.
Come misurare e ridurre il rischio per la vostra organizzazione
Potete controllare ciò che misurate. Queste metriche indicano quanto efficacemente prevenite e rilevate il movimento laterale:
Tempo di permanenza e tempi medi di rilevamento e risposta
Il tempo di permanenza misura quanto a lungo gli aggressori restano inosservati in un ambiente. In molte organizzazioni, il tempo medio di permanenza si misura ancora in settimane o persino mesi. Gli aggressori hanno così tutto il tempo per muoversi lateralmente e causare danni.
Il tempo medio di rilevamento (MTTD) indica quanto tempo occorre per scoprire le minacce dopo che sono entrate nella vostra rete. Monitoratelo separatamente per ogni tipo di attacco, inclusi i tentativi di movimento laterale. Il tempo medio di risposta (MTTR) misura la rapidità con cui le minacce vengono eliminate e contenute dopo il rilevamento.
L'obiettivo è rispettare la regola 1-10-60: rilevare le minacce in 1 minuto, analizzarle in 10 minuti e contenerle in 60 minuti. Potete migliorare questi tempi con il rilevamento avanzato sugli endpoint, l'analisi comportamentale e la risposta automatizzata.
Mappate i percorsi di movimento laterale
Mappate i possibili percorsi di movimento laterale nella vostra rete per individuare quelli più rischiosi, che gli aggressori potrebbero sfruttare. Prodotti come Microsoft Defender for Identity possono rivelare quali account presentano i maggiori rischi di escalation dei privilegi.
Individuate gli account che hanno accesso ad altri sistemi o privilegi amministrativi non necessari. Usate queste informazioni per limitare i permessi e interrompere i percorsi degli aggressori prima che vengano sfruttati. La mappatura dei percorsi aiuta anche a rilevare i nuovi rischi introdotti dalle modifiche alla rete.
KPI e schede di valutazione interne della sicurezza
Create schede di valutazione per monitorare nel tempo le difese contro il movimento laterale. Le metriche principali includono la percentuale di sistemi con protezione avanzata degli endpoint, la copertura MFA degli account privilegiati e i vettori di movimento laterale ad alto rischio che avete corretto.
Monitorate anche metriche operative, come i falsi positivi generati dai meccanismi di rilevamento, per valutare l'efficacia della risposta agli incidenti. Vi mostrano dove avete fatto progressi e dove occorre ancora intervenire. Valutate inoltre l'evoluzione della vostra postura di sicurezza, non solo la situazione in un dato momento. Capirete così se le difese contro il movimento laterale migliorano o peggiorano mentre il vostro ambiente cambia.
Quali strumenti bloccano il movimento laterale?
Ecco quali strumenti usare per bloccare il movimento laterale e come agiscono:
EDR, XDR, NDR, SIEM e SOAR
Combinate i dati degli endpoint, della rete e degli eventi di sicurezza per individuare comportamenti sospetti. EDR e XDR segnalano avvii anomali di processi e furti di credenziali sui dispositivi. NDR rileva schemi insoliti nel traffico est–ovest. SIEM centralizza i log e analizza tutti i segnali. SOAR automatizza la gestione degli avvisi per interrompere rapidamente le sessioni malevole.
Gestione delle identità e degli accessi privilegiati
Applicate il principio del privilegio minimo a tutti gli account e adottate un'autenticazione forte. Gestite ogni credenziale con privilegi elevati tramite vault che ne registrino l'uso e blocchino le modifiche non autorizzate. Se rilevate un'improvvisa escalation dei privilegi o un nuovo account privilegiato, isolatelo immediatamente.
Piattaforme di automazione e orchestrazione
Collegate gli strumenti di sicurezza: quando un sistema individua un host compromesso, gli script isolano automaticamente il dispositivo, reimpostano le credenziali degli account di servizio e aggiornano i token. Così gli aggressori perdono il punto d'appoggio prima di potersi spostare lateralmente.
Tecniche di inganno e honeypot
Potete distribuire honeypot o adottare tecniche di inganno. Tra queste, risorse esca come server fittizi, credenziali false e database fantasma. Attirano gli intrusi lontano dalla rete reale. Quando queste trappole scattano, ricevete un avviso tempestivo del movimento laterale. Potete analizzare i metodi degli aggressori senza mettere a rischio i sistemi critici.
Esempi reali: il movimento laterale nelle violazioni recenti
Non abbiamo buone notizie, ma ecco cosa sta accadendo nel mondo. Questi esempi reali mostrano alcune violazioni recenti causate da attacchi con movimento laterale:
- Una nuova tecnica di movimento laterale in Active Directory ha aggirato l'autenticazione tradizionale ed esfiltrato dati. Prendeva di mira ambienti Microsoft Entra ID e i suoi metodi sono stati presentati di recente a Black Hat USA 2025. Durante la presentazione, Dirk-Jan Mollema ha mostrato come gli aggressori manipolassero le configurazioni di Single Sign-On (SSO) per falsificare i ticket di servizio Kerberos per tutti gli utenti.
- I ruoli IAM predefiniti di AWS si sono rivelati un'altra via per il movimento laterale e gli exploit tra servizi. Spesso consigliati e creati durante la configurazione, questi ruoli concedevano permessi troppo ampi e persino accesso completo a S3. Potevano aggirare i confini di isolamento tra servizi ed eseguire operazioni amministrative.
- I ricercatori di Sysmon hanno riesaminato le tecniche di rilevamento del movimento laterale. Hanno individuato movimenti laterali negli ecosistemi MS Windows e numerose varianti nei file di configurazione funzionali. Hanno condotto esperimenti, applicato regole personalizzate e osservato come venivano raccolti i log.
Come SentinelOne protegge dal movimento laterale
SentinelOne protegge la vostra organizzazione dagli attacchi con movimento laterale in diversi modi. Per la protezione degli endpoint, scegliete Singularity™ Endpoint per proteggere endpoint e identità e affrontare la frammentazione della superficie di attacco. Difendetevi dagli attacchi alla velocità delle macchine e dal malware. I modelli di IA comportamentale e statica rilevano il ransomware analizzando comportamenti anomali e identificando schemi malevoli in tempo reale, senza intervento umano. Proteggete i dispositivi mobili dal malware zero-day, dal phishing e dagli attacchi man-in-the-middle (MITM).
Per proteggere le identità, affidatevi a Singularity™ Identity. Difendete in tempo reale l'intera superficie di attacco della vostra infrastruttura delle identità. Contrastate gli attacchi con movimento laterale in Active Directory ed Entra ID. Bloccate l'avanzata degli attacchi, individuate gli aggressori nascosti e deviateli. Ottenete inoltre informazioni e insight dai tentativi di attacco per prevenire nuove compromissioni.
Applicate le policy zero trust e ricevete avvisi immediati quando vengono violati i controlli di gestione degli accessi. Ottenete anche una copertura di sicurezza completa per qualsiasi dispositivo, indipendentemente dal sistema operativo, inclusi sistemi embedded, IoT e OT.
Quando rileva una minaccia, Storyline di SentinelOne ricostruisce automaticamente la catena di attacco. Collega le attività malevole alle cause originarie e fornisce una mappa forense visiva per rispondere efficacemente agli incidenti. Per proteggere i vostri workload cloud, potete usare Singularity™ Cloud Workload Security. Questa piattaforma protegge i workload cloud in tempo reale contro ransomware, vulnerabilità zero-day e altre minacce durante l'esecuzione. Protegge workload cloud critici, tra cui VM, container e CaaS, con rilevamento basato sull'IA e risposta automatizzata. La CWPP di SentinelOne supporta Kubernetes, server fisici e ambienti serverless. Protegge anche ambienti pubblici, privati, ibridi e on-premise.
Se cercate una piattaforma di sicurezza completa che riunisca le migliori funzionalità di protezione, provate SentinelOne Singularity™ Cloud Security. La CNAPP di SentinelOne, basata sull'IA, offre Deep Visibility® sul vostro ambiente. Fornisce una difesa attiva contro gli attacchi basati sull'IA, funzionalità per integrare la sicurezza nelle prime fasi dello sviluppo e capacità avanzate di indagine e risposta.
Le piattaforme SentinelOne offrono anche funzionalità di correzione e rollback automatici. Ripristinano automaticamente file e sistemi danneggiati allo stato precedente all'attacco. Potete annullare in qualsiasi momento le modifiche apportate dagli aggressori.
Conclusione
Ora conoscete i diversi tipi di attacchi con movimento laterale e le tecniche più comuni usate dagli aggressori per aggirare le difese e accedere a sistemi e reti. Potete definire una strategia di sicurezza per il cloud e gli endpoint per proteggervi da queste minacce. Se avete bisogno di supporto per contrastare il movimento laterale, contattate il SentinelOne team. Possiamo aiutarvi a proteggere la vostra organizzazione.
Domande frequenti sul movimento laterale
Il movimento laterale si verifica quando un aggressore, dopo aver ottenuto un primo accesso a una rete, passa tra sistemi o account per trovare dati sensibili o acquisire privilegi più elevati. L'obiettivo è raggiungere risorse o bersagli di valore senza essere rilevato.
Gli aggressori usano credenziali rubate, sfruttano le relazioni di fiducia e abusano degli strumenti interni per spostarsi nella vostra rete finché non trovano qualcosa da rubare o danneggiare.
Un aggressore ottiene la password di un utente tramite un'email di phishing, accede al suo account e usa quell'accesso per collegarsi a file server o database. Da lì, può usare strumenti come PsExec o Windows Remote Desktop per passare da un computer all'altro, cercando credenziali amministrative o file da cifrare, esfiltrare o distruggere.
L'aggressore inizia raccogliendo credenziali o token. Poi cerca condivisioni accessibili, configurazioni errate o dispositivi connessi alla rete. Tenta quindi di accedere a quei sistemi usando ciò che ha rubato. Se ci riesce, ripete il processo alla ricerca di account con privilegi più elevati o bersagli di maggior valore, spesso usando strumenti amministrativi legittimi per evitare il rilevamento.
Cercate tentativi di autenticazione anomali, utilizzi nuovi o insoliti degli strumenti amministrativi e accessi improvvisi a risorse sensibili. Monitorate gli account che effettuano l'accesso da luoghi inattesi o a orari insoliti. Configurate avvisi per traffico SMB anomalo, ripetuti tentativi di accesso non riusciti e accessi ai sistemi critici al di fuori delle normali attività aziendali.
Il movimento laterale è favorito da password deboli, segmentazione insufficiente o autorizzazioni configurate in modo errato nel vostro ambiente. Gli aggressori sfruttano le relazioni di fiducia tra sistemi, le vulnerabilità non corrette o il riutilizzo delle credenziali da parte dei dipendenti. Un monitoraggio inadeguato e privilegi utente non limitati lasciano agli aggressori più spazio per muoversi dopo la compromissione iniziale.
Le tecniche più comuni includono Pass-the-Hash, Pass-the-Ticket, l'abuso di RDP, SMB o WinRM, lo sfruttamento di service account con protezioni deboli e l'uso di strumenti come PsExec o Mimikatz. Gli aggressori possono anche usare script malevoli, backdoor o binari living-off-the-land (LOLBins) per non farsi rilevare e passare da un endpoint o server all'altro.
Scopri di più su Threat Intelligence




Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
