
Che cos'è la gestione degli endpoint? Policy e soluzioni
Una gestione efficace degli endpoint è fondamentale per la sicurezza. Scoprite le strategie per gestire e proteggere gli endpoint in tutta la vostra azienda.

La gestione degli endpoint è essenziale per preservare la sicurezza e le prestazioni dei dispositivi aziendali. Questa guida ne illustra i principi, tra cui il monitoraggio dei dispositivi, l'applicazione delle patch e le policy di sicurezza.
Scoprite gli strumenti e le strategie per gestire gli endpoint in modo efficace e l'importanza di un approccio proattivo. Comprendere la gestione degli endpoint è fondamentale per proteggere le risorse digitali della vostra azienda.
Che cos'è un endpoint?Scopri gli strumenti e le strategie che facilitano una gestione efficace degli endpoint e l'importanza di un approccio proattivo. Comprendere la gestione degli endpoint è fondamentale per le organizzazioni che desiderano proteggere le proprie risorse digitali.
Gli endpoint sono i dispositivi fisici connessi a una rete – laptop, smartphone, dispositivi IoT e così via. Un endpoint è il punto in cui avviene una comunicazione tramite Internet, in entrata o in uscita.
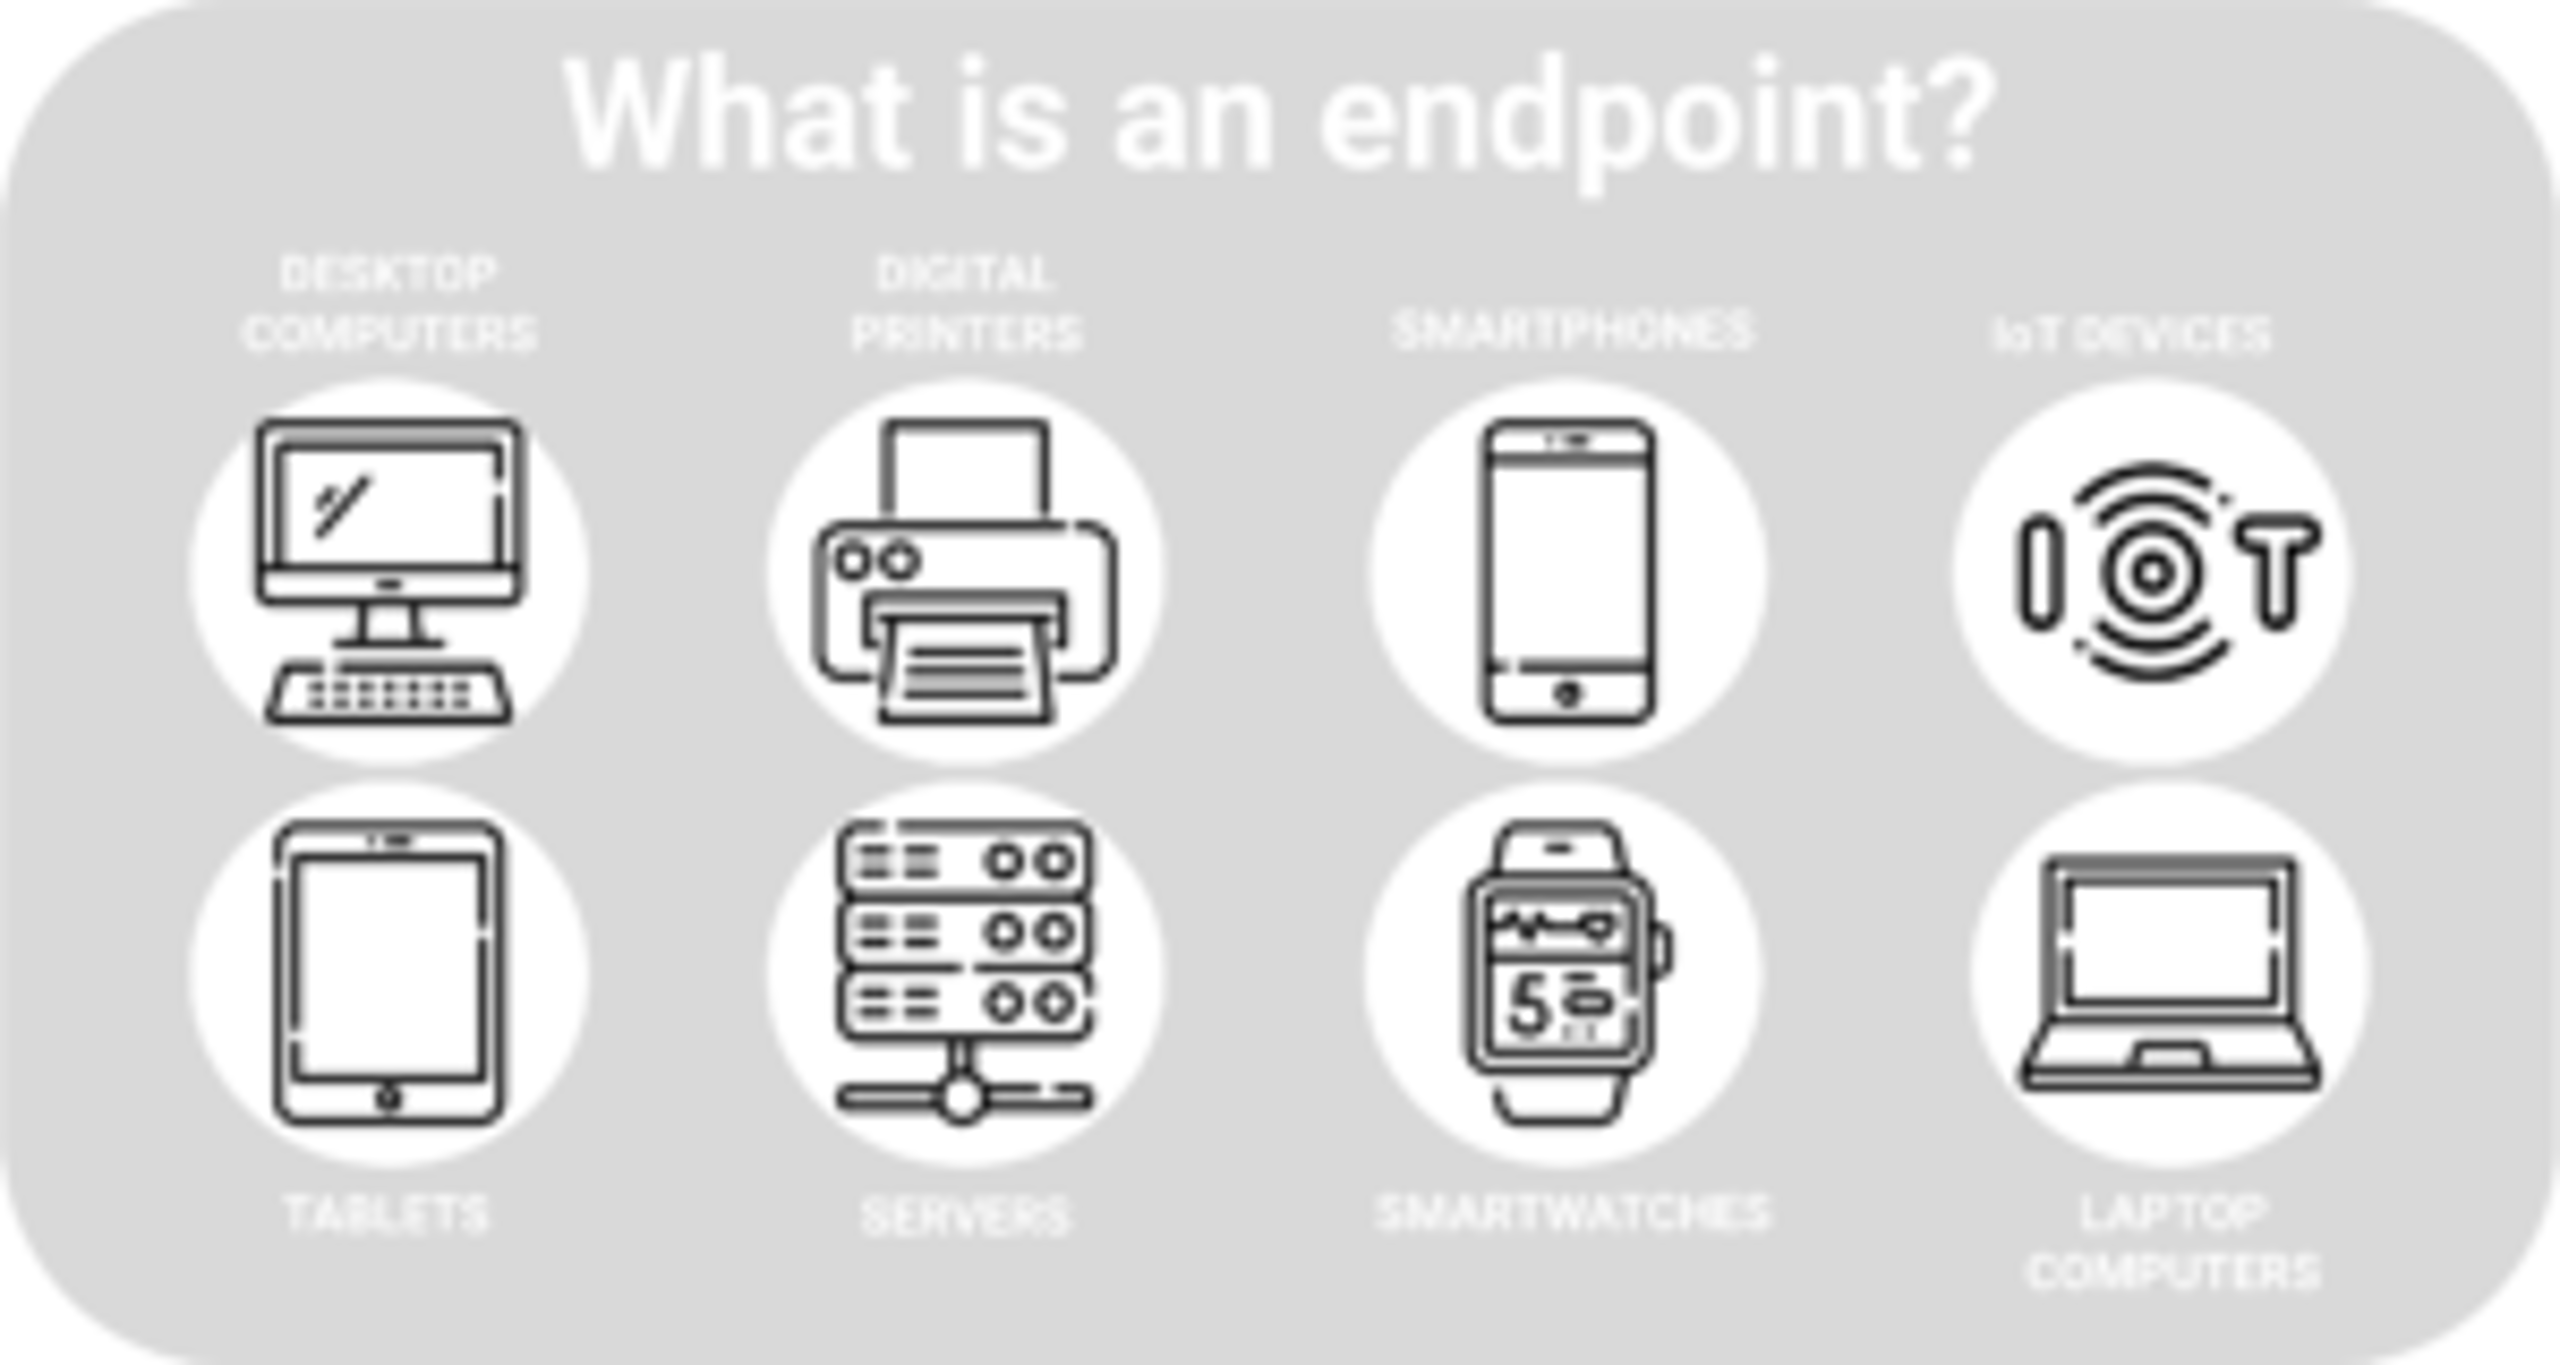
I dispositivi più comunemente connessi alle reti aziendali sono computer desktop e laptop, che sono anche i principali destinatari dei sistemi di sicurezza degli endpoint. Nella maggior parte delle aziende è presente almeno uno dei seguenti tipi di endpoint:
- Gli endpoint sono i dispositivi fisici connessi a una rete: laptop, smartphone, dispositivi IoT, ecc. Un endpoint è il luogo in cui avviene qualsiasi comunicazione facilitata da Internet, sia in uscita che in entrata.
- Computer desktop
- Server
- Smartwatch
- Stampanti
- Tablet
- Dispositivi medici
- Sistemi point-of-sale (POS)
- Workstation
Perché è necessario gestire gli endpoint?
Nonostante le differenze, tutti gli endpoint hanno una caratteristica importante in comune: sono vulnerabili agli attacchi. Ogni volta che un endpoint viene utilizzato mentre è connesso a una rete, crea e scambia dati. Può quindi diventare un vettore di attacco. Gli endpoint sono tra i punti di ingresso più facili per i criminali informatici e, secondo uno studio di IDC, sono all'origine di quasi il 70% delle violazioni riuscite.
Una volta entrato in una rete o in un sistema tramite un endpoint, un attaccante può eseguire codice dannoso, sfruttare vulnerabilità prive di patch oppure crittografare, esfiltrare e sfruttare risorse di alto valore. Più endpoint sono connessi a una rete, più questa è vulnerabile agli attacchi informatici. Ogni endpoint connesso a una rete contribuisce a quella che spesso viene chiamata superficie di attacco, ovvero l'insieme di tutti i punti che un attaccante potrebbe sfruttare per entrare.
Con il passaggio al lavoro da remoto e il numero crescente di endpoint che accedono alle reti da casa, dall'ufficio e dall'estero, una gestione efficace degli endpoint è indispensabile per garantire la massima protezione. Senza una protezione degli endpoint, le aziende rischiano di offrire ai criminali informatici un facile accesso alle proprie reti e ai propri sistemi, oltre a opportunità per svolgere attività dannose.
Gli attaccanti prendono spesso di mira gli endpoint per:
- Accedere a risorse di alto valore tramite la rete aziendale
- Accedere a risorse di alto valore archiviate su un endpoint
- Prendere il controllo dell'endpoint e usarlo in una botnet per un attacco DoS
- Desktop
- Server
- Smartwatch
- Stampanti
- Tablet
- Dispositivi medici
- Sistemi POS (Point-of-Sale)
- Workstation
Una volta ottenuto l'accesso, i criminali informatici possono usare le risorse di alto valore in vari modi: dalla vendita di informazioni sensibili sul dark web alla richiesta di un riscatto per dati critici, fino alla divulgazione di documenti interni ai concorrenti. Per prevenire questi e altri crimini informatici, il punto di partenza migliore per le aziende è la sicurezza degli endpoint.
Che cos'è la sicurezza degli endpoint?
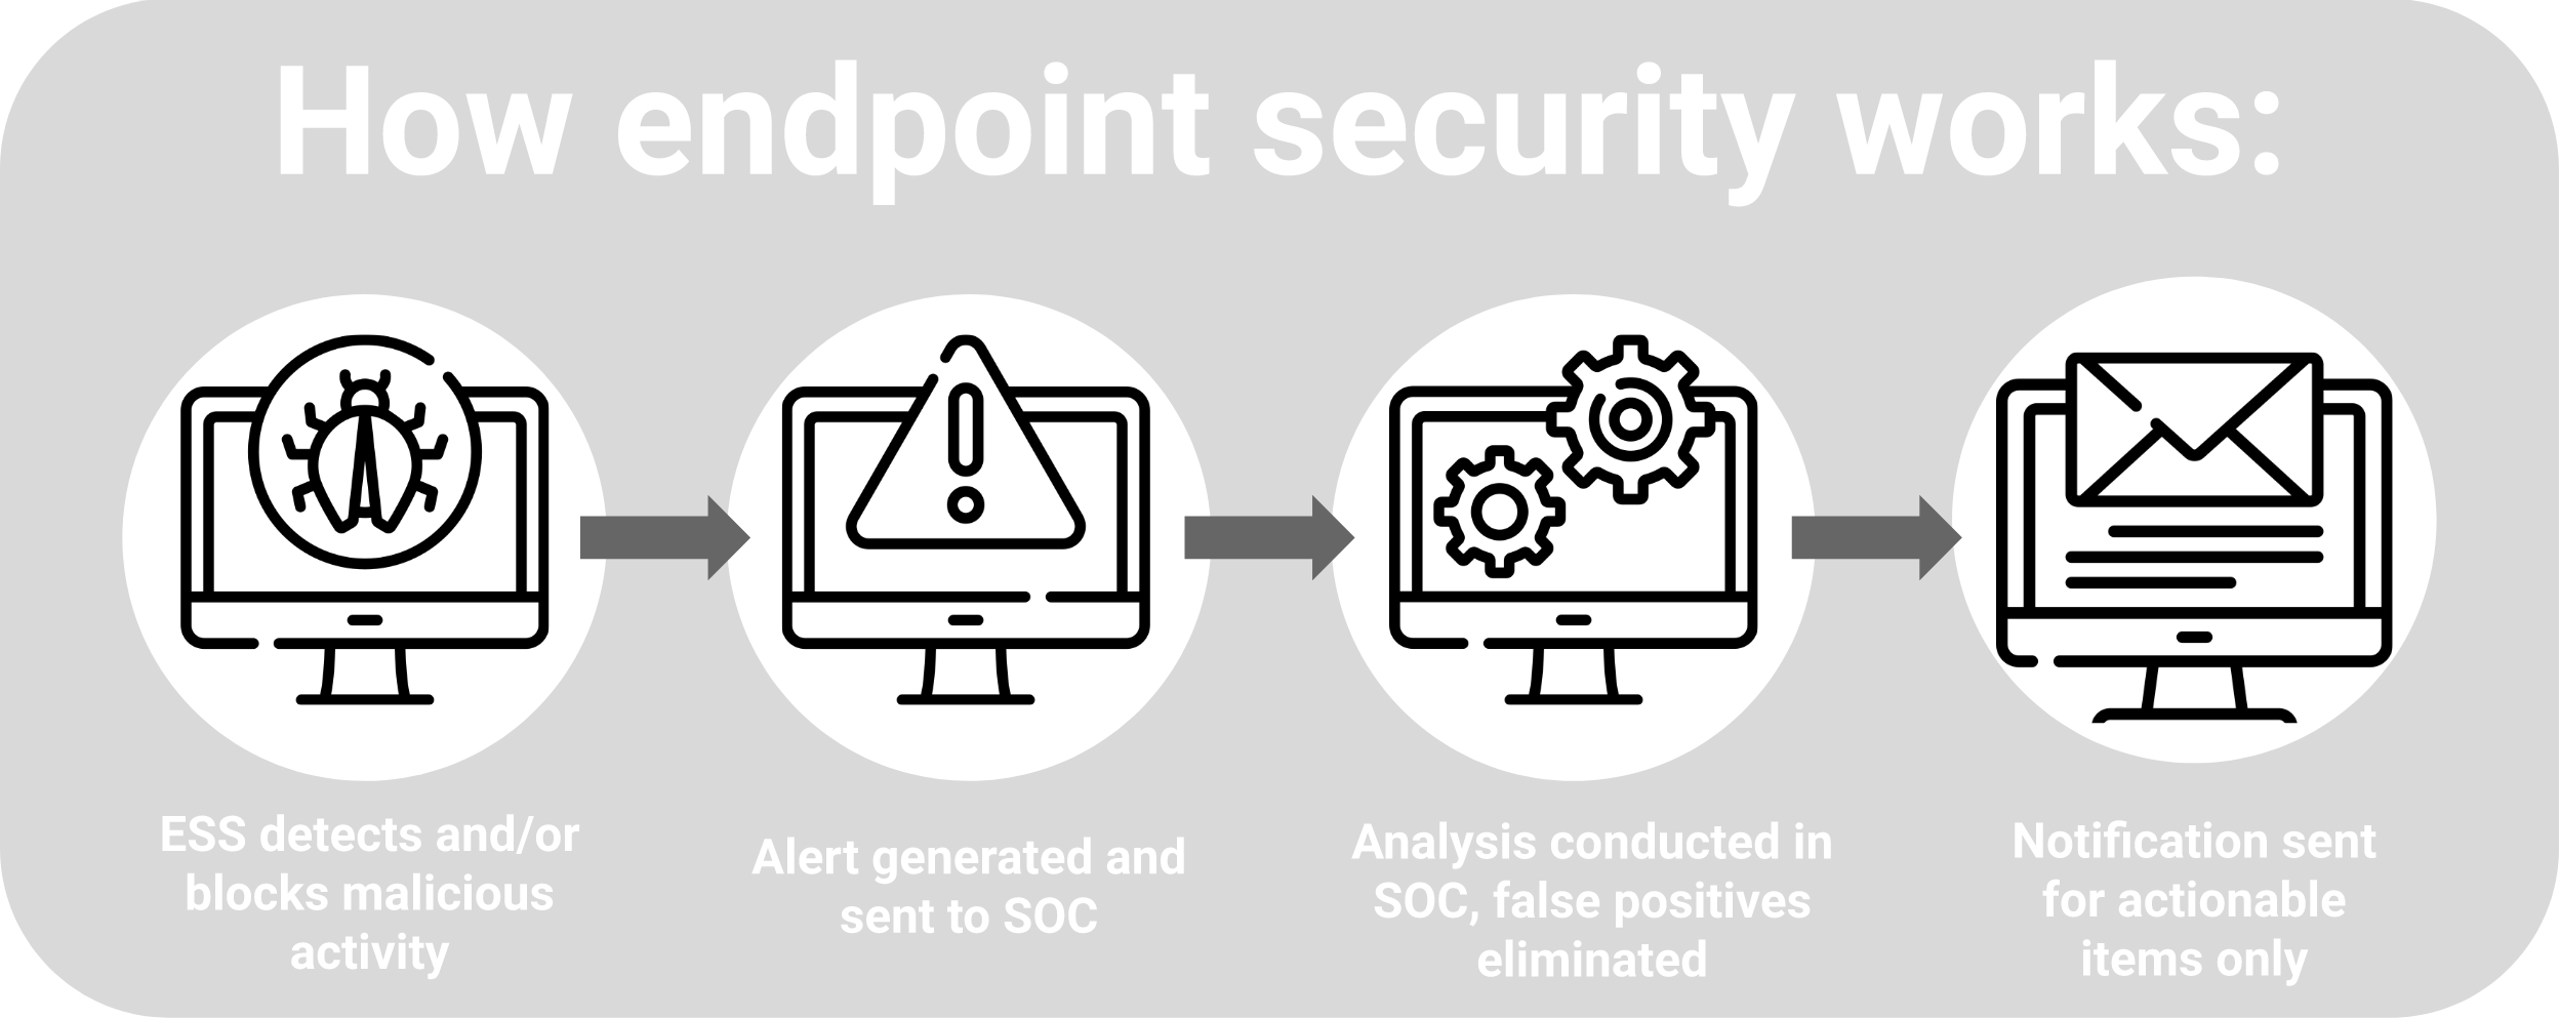
comprende gli strumenti e i servizi di cybersecurity usati per attuare le pratiche di gestione degli endpoint. La maggior parte degli strumenti di sicurezza degli endpoint usa analisi avanzate per raccogliere e monitorare le attività di rete degli endpoint alla ricerca di indicatori di compromissione, contrastare gli attacchi ed eliminare le minacce da remoto.
I servizi di sicurezza degli endpoint includono in genere software antivirus, filtri per le email, filtri web e servizi firewall, disponibili con un modello client-server o come software-as-a-service (Saas).
Indipendentemente dal servizio, l'obiettivo della sicurezza degli endpoint è rilevare e mitigare il rischio di attacchi informatici sugli endpoint.
A cosa serve la sicurezza degli endpoint?
Per la maggior parte delle aziende, oggi la sicurezza degli endpoint è importante per proteggere sistemi critici, proprietà intellettuale, dati dei clienti, dipendenti e ospiti da minacce informatiche come ransomware, phishing, malware e altre minacce.
Per decenni, la maggior parte delle aziende ha fatto ampio affidamento sugli antivirus per proteggere gli endpoint. Molte, però, scoprono che gli antivirus tradizionali non sono all'altezza delle sofisticate minacce moderne.
Le moderne piattaforme di protezione degli endpoint (EPPs) impiegano diverse funzionalità di sicurezza per individuare gli attaccanti che superano le difese tradizionali, inclusi gli antivirus. A differenza di altre forme di sicurezza degli endpoint, le EPPs offrono alle aziende una difesa più completa contro varie minacce, tra cui zero-day exploit e attacchi fileless di malware.
Oggi la maggior parte delle piattaforme EPP è cloud-native. Questo offre maggiore agilità nel monitoraggio avanzato e nella risoluzione dei problemi da remoto. La maggior parte delle piattaforme di sicurezza degli endpoint si concentra inoltre sul comportamento e può integrare numerose funzionalità, tra cui antivirus, protezione dagli exploit, rilevamento e risposta degli endpoint (EDR), analisi e controllo dei dispositivi.
Tuttavia, anche le migliori piattaforme di sicurezza degli endpoint sono efficaci solo quanto i metodi usati dalle organizzazioni per gestirle.
Che cos'è la gestione degli endpoint?
Come la sicurezza degli endpoint, la gestione degli endpoint è una componente fondamentale di una strategia di cybersecurity completa. Insieme, proteggono l'organizzazione e i suoi endpoint dagli attacchi informatici.dark web alla richiesta di un riscatto per i dati critici, o persino alla divulgazione di documenti interni alla concorrenza. Per prevenire questi e altri crimini informatici, il punto di partenza migliore per le organizzazioni è la sicurezza degli endpoint.
La sicurezza degli endpoint comprende strumenti, tecnologie, processi, procedure e policy per proteggerli. La gestione degli endpoint, invece, assicura che solo gli endpoint autenticati e approvati possano connettersi alla rete, esclusivamente con il livello di accesso appropriato. Garantisce inoltre che le policy e gli strumenti di sicurezza degli endpoint siano applicati in modo coerente a tutti i dispositivi dell'organizzazione.
In definitiva, la gestione degli endpoint protegge la rete verificando, autenticando e monitorando formalmente gli endpoint tramite uno strumento dedicato. Questi strumenti servono principalmente a gestire i dispositivi e fornire supporto, offrendo agli amministratori la possibilità di supervisionare le attività degli endpoint.
Nella maggior parte dei casi, le attività di supporto alla gestione dei dispositivi vengono svolte tramite piattaforme MDM (Mobile Device Management), EMM (Enterprise Mobility Management) o UEM (Unified Endpoint Management) e comprendono:
- Gestione degli aggiornamenti di sistemi, software e applicazioni si riferisce agli strumenti e ai servizi di sicurezza informatica utilizzati per implementare le pratiche di gestione degli endpoint. La maggior parte degli
- Invio di configurazioni, comandi e query agli endpoint utilizza analisi avanzate per raccogliere e monitorare l'attività di rete su tutti gli endpoint alla ricerca di indicatori di compromissione, per porre rimedio agli attacchi e alle minacce remote.
- Gestione o modifica delle password
- Controllo dei dispositivi tramite accesso remoto
Per prevenire gli attacchi informatici, è essenziale gestire efficacemente tutti gli endpoint. Una piattaforma avanzata di sicurezza degli endpoint può essere utile. Tuttavia, ci sono alcune differenze fondamentali da considerare.
Gestione dei dispositivi mobili (MDM)
Con la crescente diffusione dei dispositivi mobili nelle aziende, proteggerli è importante quanto proteggere i dispositivi aziendali tradizionali. Smartphone, tablet e laptop sono endpoint particolari: in genere si spostano tra reti diverse e vengono utilizzati per un'ampia varietà di attività.
Alcune aziende forniscono dispositivi mobili ai dipendenti, mentre altre consentono loro di usare i dispositivi personali per lavorare. In entrambi i casi, gestire i dispositivi mobili è complesso. Questa attività ha dato origine a una categoria specifica della gestione degli endpoint: la gestione dei dispositivi mobili (MDM).
I dispositivi mobili usati per lavoro accedono spesso a dati aziendali critici. Per questo possono rappresentare una grave minaccia per la sicurezza aziendale, soprattutto se vengono compromessi, rubati o smarriti. Oggi la protezione dei dispositivi mobili è solitamente affidata ai team di sicurezza. Molti scelgono una piattaforma MDM progettata per proteggere i dispositivi senza compromettere la flessibilità e la produttività dei dipendenti.
Come la gestione degli endpoint, la MDM combina software di sicurezza, processi e policy per proteggere applicazioni, dati e contenuti dei dispositivi mobili.
Gestione della mobilità aziendale (EMM)
Gestire i soli dispositivi mobili non basta più a proteggere un'organizzazione dai potenziali attacchi informatici. Come la MDM, la gestione della mobilità aziendale (EMM) si concentra su diversi dispositivi mobili usati dai dipendenti, sia all'interno sia all'esterno della rete aziendale. Più precisamente, la EMM riguarda la gestione dei dispositivi mobili e dei componenti dell'infrastruttura mobile, come reti wireless, router e dispositivi IoT.
Le piattaforme EMM variano molto da un'organizzazione all'altra, in base alle esigenze specifiche. Alcune si concentrano sulla protezione di determinate applicazioni o limitano quelle installabili sui dispositivi. Altre privilegiano la conformità, verificando che gli utenti utilizzino un'infrastruttura sicura prima di concedere l'accesso a informazioni protette o proprietà intellettuale.
La EMM adotta un approccio completo che comprende la MDM, la gestione dei contenuti mobili (MCM), delle identità mobili (MIM), delle applicazioni mobili (MAM) e delle spese per la mobilità (MEM). Mentre la MDM gestisce funzionalità specifiche dei dispositivi, la EMM gestisce l'intero dispositivo mobile.phishing, malware e altro ancora.
Gestione unificata degli endpoint
La gestione unificata degli endpoint (UEM) comprende software e strumenti usati per autenticare e controllare tutti gli endpoint, in genere tramite una console centralizzata che ne supervisiona ogni attività. A differenza delle piattaforme MDM o EMM, gli strumenti UEM riuniscono la gestione di tutti gli endpoint in un unico ambiente, riducendo il numero di piattaforme necessarie per gestire endpoint di vario tipo.
In genere, le dashboard UEM offrono agli amministratori una vista unificata, anziché una gestione separata dei diversi tipi di endpoint. Integrando la gestione dei dispositivi mobili e remoti, le piattaforme UEM possono semplificare la distribuzione delle patch di sicurezza e degli aggiornamenti software su più endpoint.
Policy di gestione degli endpointzero-day e gli attacchi malware senza file malware attacks.
Oltre alla gestione dei dispositivi e al supporto, la gestione degli endpoint comprende in genere policy che regolano l'autenticazione dei dispositivi e l'accesso alla rete. Le policy più efficaci partono dalla definizione delle autorizzazioni di accesso dei dispositivi e includono protocolli di autenticazione delle identità. Possono anche prevedere token di crittografia specifici per i dispositivi per verificarne l'autenticità.
Tra le policy di gestione degli endpoint più comuni figurano:rilevamento e risposta degli endpoint (EDR), analisi e controllo dei dispositivi.
Uso dei dispositivi personali per lavoro (BYOD)
Tuttavia, anche le migliori sono policy che in genere consentono ai dipendenti di portare i propri dispositivi personali al lavoro o di usarli per lavorare da remoto. I modelli BYOD comprendono generalmente dispositivi mobili, laptop, tablet e altri endpoint portatili. sono efficaci solo nella misura in cui lo sono i metodi utilizzati dalle organizzazioni per gestirle.
Per ottenere la massima protezione, le organizzazioni devono assicurarsi che i dispositivi personali siano protetti e non introducano rischi. Tuttavia, poiché appartengono ai dipendenti, è più difficile applicarvi misure di sicurezza o restrizioni estese.
I team di gestione degli endpoint definiscono e applicano policy BYOD chiare. Stabiliscono come l'organizzazione accederà ai dispositivi personali usati per lavoro e quali applicazioni e dati saranno soggetti a monitoraggio e analisi. Definiscono inoltre come far rispettare le policy BYOD.
Gestione degli accessi privilegiati (PAM)
Applicando il principio del privilegio minimo per definire e controllare gli accessi degli utenti, le policy PAM mirano a ridurre al minimo gli attacchi malware basati sulle identità e a impedire l'accesso non autorizzato alla rete o ad altre risorse critiche.
Le policy PAM tendono a essere efficaci, ma spesso sono complesse da applicare. Gestire gli accessi per ogni singolo utente può essere laborioso e non sempre offre alle organizzazioni la protezione migliore. Per esempio, se un aggressore accedesse all'account di un amministratore, potrebbe definire e controllare i privilegi di tutti gli altri account amministratore.
Zero Trust
è un modello di sicurezza che richiede l'autenticazione di tutti gli utenti, sia all'interno sia all'esterno della rete aziendale. Prima di concedere l'accesso ad applicazioni e dati, autorizza gli utenti e verifica continuamente la configurazione e lo stato di sicurezza.
Sebbene le policy Zero Trust possano talvolta risultare scomode per gli utenti, offrono alle organizzazioni e alle loro reti il massimo livello di sicurezza.
Software di gestione degli endpoint
La sicurezza e la gestione degli endpoint richiedono un software di gestione dedicato. Investire in una piattaforma di sicurezza è però una decisione importante, da valutare con attenzione. Il prodotto sbagliato può creare un falso senso di sicurezza e causare ulteriori problemi nel tempo.
Un sistema di gestione degli endpoint dovrebbe idealmente offrire accesso e funzionalità sia locali sia autonomi su più sistemi operativi. Dovrebbe inoltre integrare monitoraggio, analisi e risposta alle minacce in tempo reale per creare una difesa multilivello.
Una gestita nel cloud piattaforma di gestione degli endpoint dovrebbe garantire monitoraggio remoto continuo e interventi di remediation. Le EPP avanzate usano IA e ML per prevenire gli attacchi sofisticati: monitorano le attività degli utenti, rilevano comportamenti insoliti e individuano potenziali aggressori.
Le migliori piattaforme di gestione degli endpoint devono essere facili da gestire – la semplicità è fondamentale.
Tutti gli endpoint devono essere gestiti in modo efficace per prevenire gli attacchi informatici. Una piattaforma avanzata di sicurezza degli endpoint può essere d'aiuto. Tuttavia, è necessario tenere presente alcune differenze fondamentali.La migliore piattaforma di gestione degli endpoint
SentinelOne offre l'unica piattaforma di sicurezza con tutti gli strumenti necessari per proteggere endpoint, dati e risorse di rete con le tecniche di mitigazione delle minacce più avanzate nel campo della cybersecurity.
Con diversi livelli di protezione degli endpoint adatti alle esigenze di sicurezza delle aziende, Singularity Platform di SentinelOne estende la protezione oltre gli endpoint, in un'unica piattaforma. Acquisendo dati da più fonti, le organizzazioni ottengono maggiore visibilità sulle potenziali minacce e sugli endpoint non protetti in tutto il loro ambiente.
Scoprite perché SentinelOne è stata nominata Leader da Gartner nel Magic Quadrant 2021 per le piattaforme di protezione degli endpoint e richiedete una demo oggi stesso.
Alcune aziende forniscono ai dipendenti dispositivi mobili, mentre altre consentono loro di utilizzare i propri dispositivi personali per svolgere il lavoro. In entrambi i casi, la gestione dei dispositivi mobili è complessa e questa pratica ha giustificato la creazione di una categoria specifica di gestione degli endpoint: la gestione dei dispositivi mobili (MDM).
Poiché i dispositivi mobili utilizzati per il lavoro accedono in genere a dati aziendali critici, spesso rappresentano una grave minaccia per la sicurezza aziendale, soprattutto se un dispositivo mobile viene hackerato, rubato o smarrito. Oggi, i team di sicurezza sono solitamente responsabili della protezione dei dispositivi mobili e molti scelgono di farlo utilizzando una piattaforma MDM progettata per garantire la sicurezza dei dispositivi, mantenendo al contempo la flessibilità e la produttività dei dipendenti.
Come la gestione degli endpoint, l'MDM combina l'uso di software di sicurezza con processi e politiche di sicurezza per proteggere le applicazioni, i dati e i contenuti dei dispositivi mobili.
Gestione della mobilità aziendale (EMM)
La gestione dei dispositivi mobili non è più sufficiente per proteggere un'organizzazione da potenziali attacchi informatici. Come l'MDM, l'Enterprise Mobility Management (EMM) si concentra sulla gestione di una varietà di dispositivi mobili utilizzati dai dipendenti, sia all'interno che all'esterno della rete aziendale. Più specificamente, l'EMM si riferisce alla gestione dei dispositivi mobili e dei componenti dell'infrastruttura mobile come reti wireless, router e dispositivi IoT.
La maggior parte delle soluzioni EMM varia notevolmente da un'organizzazione all'altra, a seconda delle esigenze specifiche. Mentre alcune si concentrano sulla protezione di applicazioni specifiche o sulla limitazione delle applicazioni che possono essere installate sui dispositivi, altre sono più incentrate sulla conformità, garantendo che gli utenti utilizzino un'infrastruttura sicura prima di concedere l'accesso a informazioni protette o proprietà intellettuale.
Come approccio olistico, l'EMM comprende l'MDM, nonché la gestione dei contenuti mobili (MCM), la gestione delle identità mobili (MIM), la gestione delle applicazioni mobili (MAM) e la gestione delle spese mobili (MEM). Mentre l'MDM gestisce specifiche funzionalità dei dispositivi, l'EMM gestisce l'intero dispositivo mobile.
Gestione unificata degli endpoint
La gestione unificata degli endpoint (UEM) si riferisce al software e agli strumenti utilizzati per autenticare e controllare tutti gli endpoint, in genere con una console centralizzata per supervisionare tutte le attività associate. A differenza delle soluzioni MDM o EMM, gli strumenti UEM consentono agli utenti di gestire tutti i propri endpoint in un'unica posizione, riducendo il numero di piattaforme necessarie per gestire un'ampia varietà di endpoint.
In genere, le dashboard UEM offrono agli amministratori un'esperienza di gestione centralizzata, invece della gestione di vari tipi di endpoint in silos. Incorporando la gestione dei dispositivi mobili e remoti, le soluzioni UEM possono semplificare l'implementazione delle patch di sicurezza e gli aggiornamenti software su più endpoint.
Politiche di gestione degli endpoint
Oltre alla gestione e al supporto dei dispositivi, la gestione degli endpoint incorpora in genere una serie di politiche che regolano l'autenticazione dei dispositivi e i protocolli di accesso alla rete. Le migliori politiche di gestione degli endpoint iniziano con l'impostazione delle autorizzazioni per l'accesso ai dispositivi e includono protocolli di autenticazione dell'identità. Le politiche di gestione possono anche includere token di crittografia specifici per dispositivo per garantire l'autenticità.
Alcune delle politiche di gestione degli endpoint più comuni includono quanto segue:
Bring Your Own Device (BYOD)
Le politiche BYOD consentono solitamente ai dipendenti di portare i propri dispositivi personali al lavoro o di utilizzare i propri dispositivi per lavorare da remoto. I modelli BYOD includono generalmente dispositivi mobili, laptop, tablet e altri endpoint portatili.
Per garantire la massima protezione, le organizzazioni devono assicurarsi che i dispositivi personali siano protetti in modo da non introdurre rischi. Tuttavia, poiché questi dispositivi appartengono ai dipendenti, proteggerli con misure di sicurezza o restrizioni di ampia portata è più difficile.&
I team di gestione degli endpoint sono responsabili della creazione e dell'implementazione di una politica BYOD chiara, che delinei le modalità di accesso dell'organizzazione ai dispositivi personali utilizzati per il lavoro e quali applicazioni e dati saranno soggetti a monitoraggio e analisi. I team di gestione degli endpoint determinano anche come applicare le politiche BYOD.
Gestione degli accessi privilegiati (PAM)
Utilizzando il Principio del privilegio minimo per definire e controllare gli utenti, le politiche PAM mirano a ridurre al minimo gli attacchi malware basati sull'identità e a prevenire l'accesso non autorizzato alla rete o ad altre risorse di alto livello.
Sebbene le politiche PAM tendano ad essere efficaci, spesso sono difficili da applicare. La gestione degli accessi a livello individuale può essere un compito tedioso e non sempre fornisce la migliore protezione per le organizzazioni. Ad esempio, se un aggressore ottenesse l'accesso all'account di un amministratore, avrebbe la possibilità di definire e controllare i privilegi di tutti gli altri account amministratori.
Zero Trust
Zero Trust è un framework di sicurezza che richiede l'autenticazione di tutti gli utenti, sia all'interno che all'esterno della rete dell'organizzazione. Autorizza e convalida continuamente la configurazione e lo stato di sicurezza prima di concedere l'accesso alle applicazioni e ai dati.
Sebbene le politiche Zero Trust possano talvolta risultare frustranti per gli utenti, in definitiva garantiscono la massima sicurezza alle organizzazioni e alle loro reti.
Software di gestione degli endpoint
La sicurezza degli endpoint e la gestione degli endpoint non sono possibili senza un software di gestione degli endpoint. Tuttavia, investire in una soluzione di sicurezza è una decisione critica che richiede un'attenta valutazione. Il prodotto sbagliato potrebbe creare un falso senso di sicurezza, che può portare a ulteriori problemi in futuro.
Idealmente, un sistema di gestione degli endpoint dovrebbe offrire accesso e funzionalità sia locali che autonomi su più sistemi operativi. Dovrebbe inoltre incorporare funzionalità di monitoraggio, analisi e risposta alle minacce in tempo reale per formare una difesa multilivello.
Una soluzione di gestione degli endpoint gestita dal cloud dovrebbe consentire il monitoraggio remoto continuo e azioni di riparazione. Gli EPP avanzati utilizzano l'intelligenza artificiale e l'apprendimento automatico per prevenire attacchi sofisticati monitorando il comportamento degli utenti per rilevare modelli di comportamento insoliti e identificare le fonti di potenziali aggressori.
Le migliori soluzioni di gestione degli endpoint devono essere facili da gestire: la semplicità è fondamentale.

Gartner MQ: Endpoint
Scoprite perché SentinelOne è stato nominato Leader per quattro anni di fila nel Magic Quadrant™ di Gartner® per le piattaforme di protezione degli endpoint.

La migliore soluzione per la gestione degli endpoint
SentinelOne offre l'unica piattaforma di sicurezza dotata di tutti gli strumenti necessari per proteggere endpoint, dati e risorse di rete con le tecniche di mitigazione delle minacce più all'avanguardia nel mondo della sicurezza informatica.
Con più livelli di protezione degli endpoint adatti alle diverse esigenze di sicurezza delle aziende, la piattaforma Singularity di SentinelOne estende la protezione dall'endpoint oltre i suoi confini, il tutto in un'unica piattaforma unificata. Acquisendo dati da più fonti, le organizzazioni ottengono una maggiore visibilità delle potenziali minacce e degli endpoint non protetti nell'intero sistema.
Scopri perché SentinelOne è stata nominata leader da Gartner nel Magic Quadrant 2021 per le piattaforme di protezione degli endpoint e richiedi una demo oggi stesso.
Domande frequenti sulla gestione degli endpoint
La gestione degli endpoint consiste nel supervisionare e controllare tutti i dispositivi connessi a una rete: laptop, smartphone, tablet, server e dispositivi IoT. Un software centralizzato mantiene aggiornato l'inventario, distribuisce patch e aggiornamenti, applica le policy di sicurezza e risolve i problemi da remoto.
Offrendo ai team IT visibilità e controllo in tempo reale su ogni endpoint, mantiene le prestazioni dei dispositivi e riduce le lacune nella sicurezza.
Con la diffusione del lavoro da remoto e dell'uso di dispositivi personali, ogni endpoint è un potenziale punto d'ingresso per gli aggressori. Una gestione efficace degli endpoint verifica l'autenticazione dei dispositivi prima che accedano alla rete, l'installazione delle patch più recenti e il rispetto delle regole di accesso.
Questo previene le violazioni, mantiene efficienti i sistemi e favorisce la conformità alle normative. Senza una gestione efficace, le organizzazioni affrontano rischi maggiori di perdita di dati, interruzioni operative e costosi incidenti di sicurezza.
La gestione degli endpoint pone le basi per la loro sicurezza. Gli strumenti di gestione verificano l'identità dei dispositivi, applicano gli standard di configurazione e distribuiscono le policy di sicurezza a tutti gli endpoint. Le piattaforme di sicurezza degli endpoint monitorano quindi la presenza di malware, bloccano le minacce e rispondono agli attacchi contro i dispositivi gestiti.
Insieme, assicurano che solo i dispositivi approvati si connettano, ricevano gli aggiornamenti di sicurezza e dispongano delle protezioni necessarie, riducendo la probabilità che un attacco riesca.
Mantenete un inventario completo degli endpoint e registrate ogni dispositivo nella console di gestione. Automatizzate la distribuzione delle patch e gli aggiornamenti software per correggere rapidamente le vulnerabilità. Applicate controlli di accesso rigorosi e standard di configurazione a tutti i tipi di dispositivi. Monitorate continuamente lo stato dei dispositivi e impostate avvisi per le anomalie.
Usate strumenti di risoluzione dei problemi da remoto per intervenire senza accesso fisico. Rivedete regolarmente le policy per adattarle a nuovi dispositivi o minacce.
La gestione unificata degli endpoint (UEM) riunisce PC, smartphone, tablet e dispositivi IoT in un'unica console. Automatizzando le attività ricorrenti, come l'applicazione delle patch, la distribuzione del software e i report di conformità, aumenta l'efficienza e riduce il tempo dedicato a più strumenti.
Migliora inoltre la sicurezza grazie all'applicazione coerente delle policy, a un rilevamento più rapido delle minacce e a verifiche più semplici. I team di sicurezza possono così concentrarsi sulle minacce critiche anziché sulle attività manuali di manutenzione.
SentinelOne supporta la gestione della sicurezza degli endpoint con le sue soluzioni EDR e XDR. Protegge dispositivi gestiti e non gestiti, utenti, identità ed ecosistemi cloud. L'IA di SentinelOne blocca gli attacchi alla velocità delle macchine e rileva il ransomware con modelli di IA comportamentale e statica. Analizza i comportamenti anomali e identifica gli schemi malevoli in tempo reale, senza intervento umano. Gli utenti ricevono avvisi critici relativi a endpoint e identità, con visibilità in tempo reale dagli attacchi a livello di sistema a quelli basati sull'identità.
La gestione della sicurezza degli endpoint di SentinelOne correla e assegna priorità agli avvisi relativi a workstation, identità ed esposizioni. Offre inoltre una visione completa degli attacchi e risponde rapidamente con la tecnologia Storyline®. SentinelOne può anche porre rimedio alle minacce alla sicurezza degli endpoint con azioni automatizzate o interventi di risposta e rollback con un solo clic.
Scopri di più su Sicurezza degli endpoint



Sicurezza degli endpoint che blocca le minacce a una velocità maggiore e su scala più ampia di quanto sia umanamente possibile.
Un'unica piattaforma intelligente per una visibilità superiore e per la prevenzione, il rilevamento e la risposta a livello aziendale su tutta la superficie di attacco, dagli endpoint e server ai dispositivi mobili.
