
CIEM vs. SIEM: qual è la differenza?
Con la crescita esponenziale delle minacce informatiche, le aziende adottano misure e metodi di sicurezza efficaci. Il nostro articolo offre un’analisi approfondita di CIEM e SIEM.

Entro il 2025, l’85% delle organizzazioni darà priorità al cloud computing per i servizi IT. Con la crescente adozione dell’infrastruttura cloud, Cloud Infrastructure Entitlement Management (CIEM) e Security Information and Event Management (SIEM) diventano strumenti fondamentali. CIEM gestisce e protegge l’accesso alle risorse cloud, mentre SIEM analizza in tempo reale gli avvisi di sicurezza cloud generati dalle applicazioni e dai dispositivi di rete.
Questo articolo esamina le differenze tra CIEM e SIEM, come funzionano e perché sono essenziali per le organizzazioni.
 Che cos’è CIEM?
Cloud Infrastructure Entitlement Management (CIEM) (pronunciato «Kim»), noto anche come Cloud Identity Governance (CIG), è una tecnologia automatizzata di sicurezza cloud che aiuta i team IT e i professionisti della sicurezza a gestire e ridurre i rischi legati agli accessi negli ambienti cloud. Identifica e analizza le autorizzazioni nell’infrastruttura cloud, inclusi gli ambienti ibridi e multicloud, per garantire che solo le identità appropriate accedano alle risorse.
Gartner ha coniato il termine CIEM nel 2020 nel Hype Cycle for Cloud Security . Il rapporto offre insight approfonditi sull’evoluzione del cloud computing. Mette inoltre in luce le nuove sfide di sicurezza e indica alle organizzazioni come rafforzare le difese durante la migrazione al cloud.
Per comprendere meglio CIEM, vediamo innanzitutto che cosa sono le autorizzazioni.
Che cosa sono le autorizzazioni?
Un’autorizzazione specifica le attività che un’identità cloud può svolgere e le risorse a cui può accedere nell’infrastruttura cloud di un’organizzazione.
Queste autorizzazioni definiscono i permessi di un’identità cloud, per esempio:
- Un utente che interagisce con applicazioni o dati cloud specifici
- Un dispositivo connesso, come un sensore IoT o un server, con accesso limitato alle risorse necessarie per svolgere le proprie funzioni
- Un sistema di IA che agisce per conto di un utente, eseguendo attività o analizzando dati nella rete cloud
Che cosa fa concretamente CIEM?
Prima dell’avvento delle tecnologie CIEM, le organizzazioni avevano scarsa visibilità e controllo sulle identità cloud e sulle relative autorizzazioni. Con l’espansione degli ambienti cloud, gestire i diritti di accesso è diventato sempre più complesso. I professionisti della sicurezza dovevano affrontare i rischi legati alle identità con privilegi eccessivi. La mancanza di un controllo granulare per applicare le policy di sicurezza e impedire accessi non autorizzati lasciava vulnerabili le infrastrutture cloud.
CIEM gestisce e protegge i diritti di accesso e i permessi applicando il principio del privilegio minimo (PoLP) alle autorizzazioni cloud. CIEM garantisce che le identità, siano esse utenti, dispositivi connessi o sistemi di IA, abbiano solo gli accessi necessari per svolgere le proprie attività. Poiché anche un solo attore malevolo con privilegi eccessivi può causare una violazione devastante (come nel caso di questo fornitore di servizi sanitari statunitense), adottare CIEM riduce significativamente la superficie di attacco e limita il potenziale abuso dei permessi.
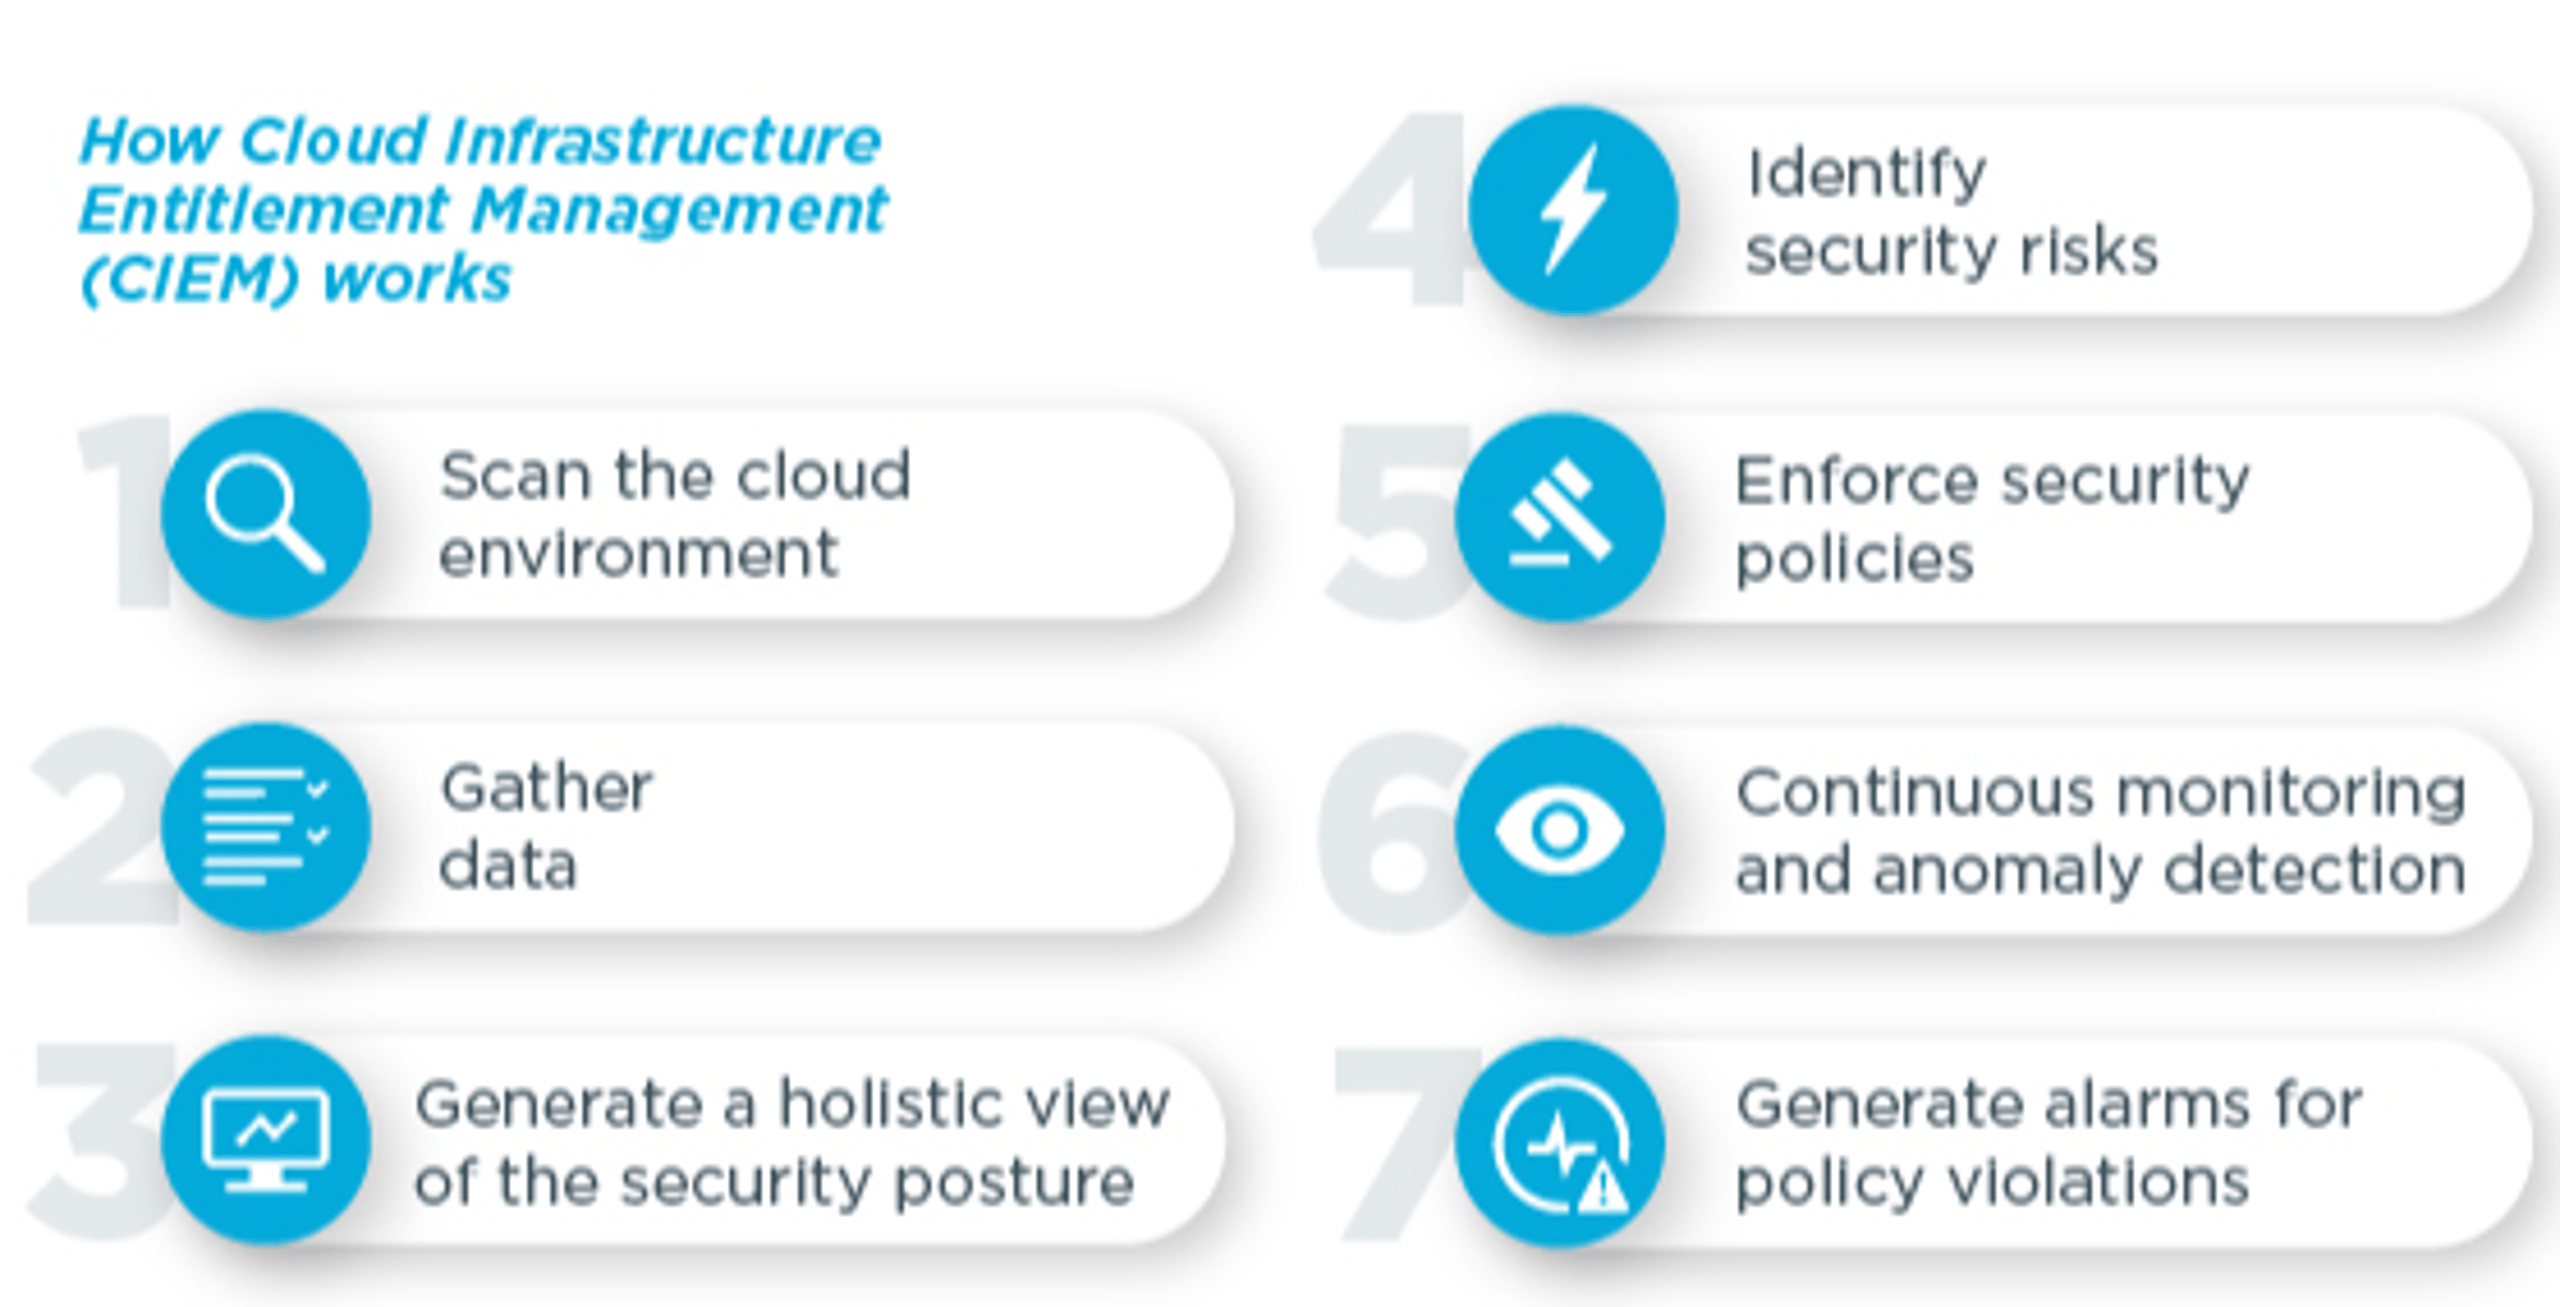
Una volta definite le autorizzazioni di un’identità cloud, il sistema garantisce che ogni identità, utente o sistema di IA, acceda solo alle risorse specifiche necessarie per il proprio ruolo. L’infrastruttura cloud monitora quindi costantemente chi può accedere a quali risorse.
Per esempio, se un utente deve accedere solo a una determinata applicazione cloud, non riceverà il permesso di accedere a database sensibili o a risorse non necessarie. Questo riduce il rischio di abusi degli accessi, accidentali o intenzionali.
Dal punto di vista degli utenti, questa struttura rafforza la sicurezza e semplifica l’interazione con il sistema. Gli utenti vedono e utilizzano solo gli strumenti e i dati necessari per il proprio lavoro, con meno confusione e meno violazioni delle policy.
Per l’organizzazione, il risultato è un ambiente più semplice da gestire e più sicuro, con ruoli e livelli di accesso chiaramente definiti. Gestire i permessi diventa più facile quando i ruoli cambiano o gli utenti vengono aggiunti al sistema o rimossi.
CIEM offre quattro funzionalità essenziali:
- Visibilità sulle autorizzazioni
- Adeguamento dei permessi cloud ai privilegi necessari
- Analisi avanzate
- Automazione della conformità
Nell’ambito di una strategia completa di sicurezza cloud moderna, CIEM opera insieme ad altre tecnologie specializzate, come Cloud Security Posture Management (CSPM) e Cloud Access Security Broker (CASBs), per proteggere gli ambienti cloud su più livelli.
Quali sono i componenti principali di CIEM?
I sei componenti principali di CIEM sono:
1. Cloud Identity Governance (CIG)
CIEM si basa sui principi fondamentali di Identity and Access Management (IAM), ma va oltre l’IAM tradizionale definendo i diritti di accesso per utenti e applicazioni negli ambienti cloud. Specifica a quali risorse cloud si può accedere e quali azioni si possono eseguire, come leggere, scrivere o eliminare dati.
Per esempio, un sistema di IA basato sul cloud e usato per l’analisi dei dati può ricevere accesso in sola lettura a specifici set di dati necessari per l’elaborazione, senza poterli modificare o eliminare.
2. Visibilità sulle autorizzazioni
CIEM offre una piattaforma centralizzata per visualizzare tutti i permessi e le autorizzazioni degli utenti nei diversi ambienti cloud. Questa visibilità è essenziale per i team di sicurezza, gli amministratori IT e i responsabili della conformità.
- I team di sicurezza la usano per rilevare e mitigare i potenziali rischi derivanti da accessi non autorizzati.
- Gli amministratori IT lo usano per gestire e semplificare le autorizzazioni degli utenti in più ambienti cloud, garantendo coerenza operativa
- Questa visibilità permette ai responsabili della conformità di verificare che l'organizzazione rispetti i requisiti normativi e mantenga aggiornati i controlli degli accessi.
Questa visibilità è essenziale per monitorare e comprendere chi può accedere a cosa. Le organizzazioni possono così individuare e correggere rapidamente le autorizzazioni eccessive o obsolete che potrebbero creare vulnerabilità di sicurezza.
Per esempio, un'organizzazione usa CIEM per monitorare le autorizzazioni sulle proprie piattaforme cloud, tra cui AWS, Azure e Google Cloud. Tramite la dashboard centralizzata, l'amministratore IT può verificare le autorizzazioni di accesso ancora attive per un ex dipendente. Il team di sicurezza può quindi revocarle immediatamente, prevenendo potenziali accessi non autorizzati.
3. Applicazione del principio del privilegio minimo
CIEM applica rigorosamente il principio del privilegio minimo monitorando e adeguando costantemente le autorizzazioni degli utenti e i diritti di accesso. Sistemi e applicazioni vengono configurati per concedere un accesso iniziale minimo. Ulteriori privilegi vengono accordati solo dopo un'attenta verifica e autorizzazione.
Gli amministratori IT e i team di sicurezza cloud sono i principali responsabili della configurazione del principio del privilegio minimo in CIEM. Configurano sistemi e applicazioni per concedere agli utenti un accesso iniziale minimo, limitato alle autorizzazioni essenziali. A questo scopo, definiscono specifici controlli degli accessi basati sui ruoli (RBAC) o regole di gestione degli accessi basate su policy per ogni utente o entità di sistema.
Una volta completata la configurazione, il sistema CIEM monitora costantemente le attività degli utenti e le richieste di accesso. Quando un utente richiede privilegi aggiuntivi, il team di sicurezza o un sistema automatizzato di gestione delle policy esamina attentamente la richiesta e verifica che l'accesso sia necessario prima di approvarla.
Il monitoraggio e la verifica continui mantengono un controllo rigoroso sui diritti di accesso e riducono il rischio di concedere autorizzazioni eccessive.
I meccanismi principali includono:
- 4. Analisi avanzate
- Elevazione temporanea dei privilegi: Tramite i controlli Just-In-Time (JIT), CIEM eleva temporaneamente i privilegi di un utente per attività specifiche, poi li ripristina al termine dell'attività. Per esempio, uno sviluppatore può ottenere accesso temporaneo all'ambiente di produzione per risolvere un problema. Al termine, i controlli JIT di CIEM riportano automaticamente i privilegi al livello standard.
- Controlli granulari degli accessi: CIEM suddivide le risorse cloud in segmenti più piccoli, così da definire le autorizzazioni con precisione. Per esempio, CIEM segmenta le risorse affinché il personale delle risorse umane possa accedere solo ai dati del personale, mentre il reparto finanziario abbia accesso solo ai documenti finanziari. Le autorizzazioni restano così precise e limitate al necessario.
4. Analisi avanzate
Le piattaforme CIEM offrono ai team di cybersecurity strumenti di analisi avanzata, tra cui machine learning e analisi del comportamento degli utenti e delle entità (UEBA), per valutare le autorizzazioni e rilevare schemi di accesso insoliti o sospetti. Per esempio, CIEM usa machine learning e UEBA per segnalare comportamenti insoliti, come il tentativo di un addetto alle vendite di accedere ai dati finanziari, e avvisa i team di sicurezza affinché indaghino su potenziali minacce.
5. Applicazione delle policy di accesso
Integrato con i sistemi di governance e amministrazione delle identità (IGA), CIEM definisce e applica policy di accesso dettagliate, adattate ai requisiti specifici dell'organizzazione. Per esempio, un collaboratore esterno accede solo alle risorse di un progetto per un periodo limitato. Al termine del progetto, il sistema revoca automaticamente l'accesso in base alle policy predefinite.
Queste policy possono basarsi su diversi criteri, tra cui:
- 6. Monitoraggio e controllo degli account privilegiati
- Controlli degli accessi basati sulla posizione: CIEM può limitare l'accesso in base alla posizione geografica degli utenti, favorendo la conformità alle normative regionali sulla protezione dei dati.
- Controlli degli accessi basati sull'orario: Le autorizzazioni possono essere limitate al di fuori dell'orario operativo o durante periodi sensibili.
- Accesso riservato a dispositivi specifici: L'accesso può essere limitato ai dispositivi autorizzati, riducendo i rischi legati a hardware potenzialmente compromesso.
6. Monitoraggio e controllo degli account privilegiatiPrivileged Access Management (PAM) e Just-In-Time (JIT) per proteggere gli account con livelli di accesso elevati. Fornendo informazioni dettagliate sui diritti cloud, CIEM aiuta questi sistemi a rilevare comportamenti anomali e a mitigare potenziali violazioni.
CIEM opera insieme ai sistemi di gestione degli accessi privilegiati (PAM) e Just-In-Time (JIT) per proteggere gli account con livelli di accesso elevati. Grazie agli insight sulle autorizzazioni cloud, CIEM supporta questi sistemi nel rilevamento di comportamenti anomali e nella mitigazione di potenziali violazioni.
Che cos'è il SIEM? (pronunciato "Sim") è una tecnologia che combina la gestione delle informazioni di sicurezza (SIM) e la gestione degli eventi di sicurezza (SEM) per monitorare le minacce alla sicurezza in tempo reale e analizzare i dati su reti, server e applicazioni.
Aiuta a identificare attività anomale, come tentativi di accesso non autorizzati o traffico di rete insolito. Inoltre, SIEM offre strumenti per la gestione degli incidenti e l'analisi post-attacco, aiutando le aziende a mantenere il loro livello di sicurezza complessivo. (pronunciato ‘Sim’) è una tecnologia che combina la gestione delle informazioni di sicurezza (SIM) e la gestione degli eventi di sicurezza (SEM) per monitorare le minacce alla sicurezza in tempo reale e analizzare i dati di reti, server e applicazioni.
Identifica attività anomale, come tentativi di accesso non autorizzati o traffico di rete insolito. Il SIEM offre inoltre strumenti per gestire gli incidenti e condurre analisi successive agli attacchi, contribuendo a mantenere solida la postura di sicurezza complessiva delle aziende.gestione completa della sicurezza.
Il termine SIEM è stato introdotto da Gartner nel 2005, segnando il riconoscimento formale di una tecnologia che riunisce la gestione delle informazioni di sicurezza (SIM) e la gestione degli eventi di sicurezza (SEM) in un'unica piattaforma per una gestione completa della sicurezza.
Il SIEM monitora e analizza gli eventi di sicurezza nell'infrastruttura IT aziendale aggregando e correlando i dati di log provenienti da diverse fonti. Queste possono includere:
- Dispositivi di rete
- Applicazioni
- Dispositivi hardware di sicurezza
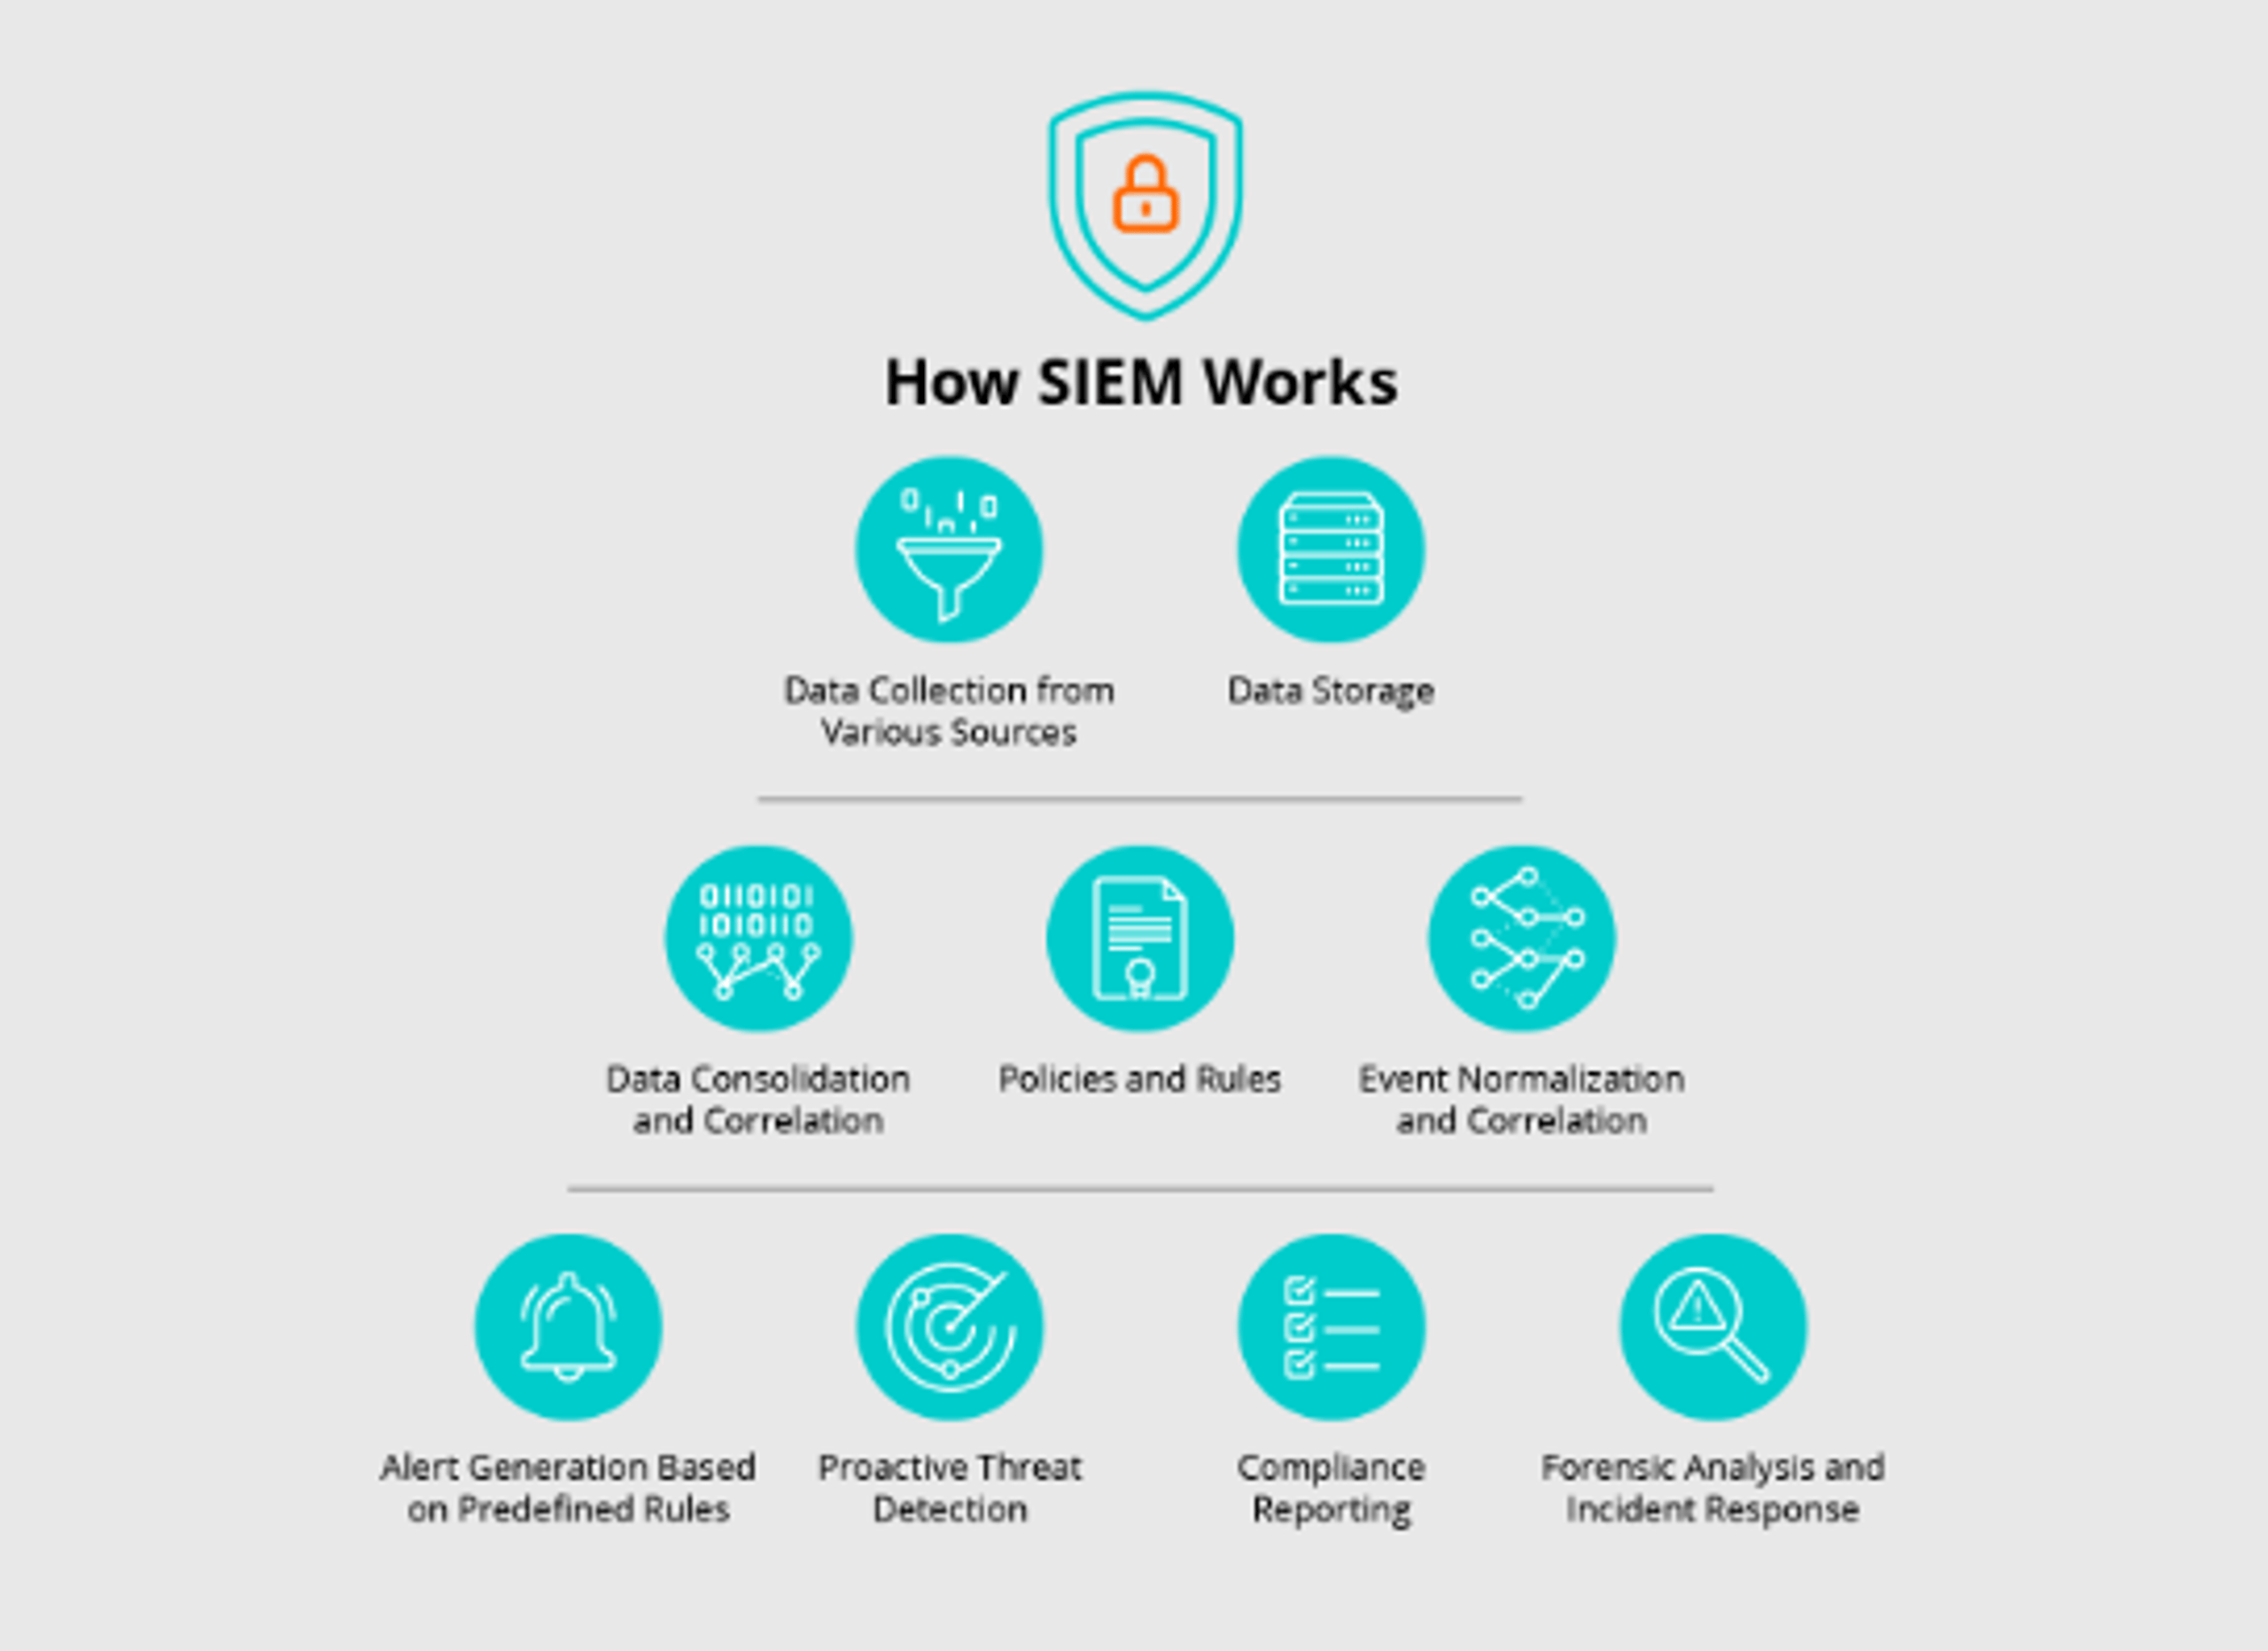
I sistemi SIEM raccolgono e analizzano log provenienti da diverse fonti, tra cui:
- Quali sono i componenti principali del SIEM?
- Sistemi di rilevamento delle intrusioni (IDS) e di prevenzione delle intrusioni (IPS)
- Firewall e sistemi di gestione unificata delle minacce (UTM)
- Sistemi di filtraggio web
- Server applicativi
- Punti di accesso wireless
- Router
- Database
- Switch
- Fornitori di servizi cloud
- Honeypot
- Sistemi di gestione delle identità e degli accessi (IAM)
Quali sono i componenti principali del SIEM?
Nati dall'unione delle tecnologie SIM e SEM, i sistemi SIEM includono funzionalità quali:
- Discutiamone in dettaglio.
- Correlazione degli eventi
- Monitoraggio e avvisi in tempo reale
- Risposta agli incidenti e gestione degli incidenti
Esaminiamole nel dettaglio.
1. Gestione dei log è un elemento fondamentale del SIEM. Comprende la raccolta, l'archiviazione e l'analisi dei dati di log provenienti da varie fonti all'interno della rete di un'organizzazione.
Questi dati includono: è un pilastro del SIEM. Comprende la raccolta, l'archiviazione e l'analisi dei dati di log provenienti da diverse fonti nella rete aziendale.
Questi dati includono:
- Una gestione efficace dei log standardizza e organizza i diversi dati di log in un formato coerente, facilitando un'analisi precisa e il rilevamento delle minacce.
- Operazioni di sistema
- Messaggi di errore, che contribuiscono a ricostruire una cronologia dettagliata degli eventi
Una gestione efficace dei log standardizza e organizza dati di log eterogenei in un formato coerente, facilitando analisi precise e il rilevamento delle minacce.utilizzando le funzionalità di gestione dei log di SIEM, un amministratore di rete monitora i log di accesso degli utenti per rilevare attività insolite, come più tentativi di accesso non riusciti da un singolo indirizzo IP.
Per esempio, usando le funzionalità di gestione dei log del SIEM, un amministratore di rete monitora i log degli accessi degli utenti per rilevare attività insolite, come più tentativi di accesso non riusciti da un unico indirizzo IP.
2. Monitoraggio degli eventi di sicurezza in tempo reale (SEM)Ad esempio, il SEM rileva un picco nel traffico in uscita da un server, attivando un avviso che richiede al team di sicurezza di indagare e bloccare un potenziale tentativo di esfiltrazione dei dati.
Il SEM consolida e correla i dati di log per rilevare schemi di traffico sospetti e anomalie in tempo reale. Per esempio, il SEM rileva un picco nel traffico in uscita da un server e genera un avviso che spinge il team di sicurezza a indagare e bloccare un potenziale tentativo di esfiltrazione dei dati.
Gli strumenti SEM generano avvisi in base a criteri predefiniti, come tentativi di accesso non riusciti, picchi insoliti nel traffico di rete, accessi non autorizzati a file sensibili o attività di scansione delle porte. I team di sicurezza possono così rispondere rapidamente a queste minacce.
3. Gestione delle informazioni di sicurezza (SIM)
Il SIM si concentra sull'archiviazione a lungo termine, sull'analisi e sulla creazione di report relativi ai dati di sicurezza. Fornisce il contesto storico degli eventi di sicurezza, necessario per condurre indagini forensi e soddisfare i requisiti di conformità.
Per gli utenti, il SIM contribuisce a proteggere i dati: l'analisi storica individua e affronta le minacce persistenti, mantenendo la conformità normativa. Ai team di sicurezza e ai responsabili IT offre insight preziosi sugli eventi passati e supporta le indagini forensi per ricostruire gli schemi degli attacchi.di SIM come soluzione è– come un analista della sicurezza utilizza SIM per esaminare i registri di sei mesi fa per rintracciare la fonte di una violazione dei dati, fornendo informazioni critiche per l'analisi forense.
Un esempio di SIM come soluzione è– il modo in cui un analista della sicurezza usa SIM per esaminare i log di sei mesi prima e risalire all'origine di una violazione dei dati, fornendo informazioni cruciali per l'analisi forense.
4. Correlazione degli eventi
La correlazione degli eventi collega le voci di log correlate per individuare schemi indicativi di incidenti di sicurezza. SIEM correla le voci di log correlate, come più tentativi di accesso non riusciti da indirizzi IP diversi e un download di file imprevisto da un database sensibile, scoprendo un attacco coordinato volto a violare il sistema. I team di sicurezza collegano questi eventi utilizzando SIEM e rilevano e rispondono tempestivamente alle minacce.
Per esempio, SIEM correla voci di log collegate, come più tentativi di accesso falliti da indirizzi IP diversi e il download inatteso di un file da un database sensibile, portando alla luce un attacco coordinato volto a violare il sistema. I team di sicurezza collegano questi eventi tramite SIEM per rilevare le minacce e rispondere tempestivamente.
Analizzando dati provenienti da più fonti, i sistemi SIEM correlano gli eventi per individuare vettori di attacco complessi e fornire insight utili per la risposta agli incidenti. Questa funzionalità migliora il rilevamento delle minacce mostrando ai responsabili della sicurezza i collegamenti tra eventi apparentemente distinti.
5. Avvisi e notificheAd esempio, il SIEM genera un avviso ad alta priorità per il team di sicurezza quando rileva attività sospette, come l'accesso non autorizzato di un utente a dati sensibili. Questi avvisi sono classificati in base alla gravità, aiutando i team a concentrarsi sulle minacce più critiche. Le notifiche automatizzate garantiscono una risposta tempestiva, riducendo al minimo le opportunità per gli aggressori.
I sistemi SIEM includono meccanismi di avviso che informano i team di sicurezza degli incidenti rilevati in base agli eventi correlati. Per esempio, SIEM genera un avviso ad alta priorità per il team di sicurezza quando rileva attività sospette, come l'accesso di un utente non autorizzato a dati sensibili. Gli avvisi sono ordinati per gravità, così i team possono concentrarsi sulle minacce più critiche. Le notifiche automatiche assicurano una risposta tempestiva, riducendo il tempo a disposizione degli aggressori.
6. Risposta agli incidenti e gestione Ad esempio, dopo aver ricevuto un avviso, il sistema SIEM apre un ticket di incidente e lo assegna al team di sicurezza, monitorando automaticamente l'indagine e assicurando che tutte le fasi di risposta siano documentate.
Questo componente comprende i processi e i flussi di lavoro per gestire gli incidenti di sicurezza. Per esempio, dopo aver ricevuto un avviso, il sistema SIEM apre un ticket per l'incidente e lo assegna al team di sicurezza, monitorando automaticamente l'indagine e assicurando che ogni fase della risposta sia documentata.
I sistemi SIEM semplificano:
- L'automazione delle attività di routine e la documentazione delle risposte migliorano l'efficienza della gestione degli incidenti e promuovono la collaborazione, garantendo un approccio coerente nell'affrontare le minacce.
- La gestione dei ticket
- Il coordinamento tra i team di sicurezza
Automatizzare le attività di routine e documentare le risposte rende più efficiente la gestione degli incidenti e favorisce la collaborazione, assicurando un approccio coordinato alle minacce.
7. Integrazione della threat intelligenceAd esempio, integra un feed che segnala una nuova campagna di phishing, consentendo al sistema di rilevare e bloccare attacchi simili che prendono di mira i server di posta elettronica dell'organizzazione.
I sistemi SIEM possono incorporare feed di threat intelligence per migliorare le capacità di rilevamento. Per esempio, un sistema SIEM integra un feed che segnala una nuova campagna di phishing, così rileva e blocca attacchi simili diretti ai server email dell'azienda.
Integrando dati esterni su minacce note, vulnerabilità e schemi di attacco, i sistemi SIEM identificano meglio i rischi emergenti e vi rispondono. Questa integrazione arricchisce il contesto degli eventi di sicurezza, rendendo più informate le analisi e le decisioni.
CIEM vs SIEM: qual è la differenza?CIEM e SIEM: qual è la differenza?
Questa tabella confronta CIEM e SIEM e ne evidenzia le differenze.
In parole semplici, CIEM è come l'amministratore di un ufficio che vi assiste nelle vostre attività e vi dà le chiavi delle stanze in cui potete entrare. Non potete accedere alle aree per cui non avete l'autorizzazione.
D'altra parte, SIEM è come una guardia di sicurezza che sorveglia tutte le stanze dell'ufficio tramite telecamere. Se nota attività sospette, dà l'allarme e interviene.
Quali sono i principali vantaggi di CIEM rispetto a SIEM?
Ecco i principali vantaggi di SIEM rispetto a CIEM.
Vantaggi di CIEM
- Vantaggi del SIEM
- Riduzione del rischio: Riduce il rischio di accessi non autorizzati e violazioni dei dati, soprattutto nelle infrastrutture multi-cloud complesse.
- Supporto alla conformità: Offre una visione dettagliata delle autorizzazioni cloud e dei controlli degli accessi, a supporto della conformità a normative applicabili al cloud come GDPR, HIPAA e CCPA.
- Efficienza operativa: L'automazione della gestione dei diritti di accesso aumenta l'efficienza, alleggerendo il carico amministrativo dei team IT e riducendo il rischio di errore umano. Liberi dalle attività di routine, i team IT possono concentrarsi sul rafforzamento delle misure di sicurezza e sull'ottimizzazione delle prestazioni dei sistemi.
Vantaggi di SIEM
- Quali sono i limiti di SIEM rispetto a CIEM?
- Rilevamento delle minacce in tempo reale: Rileva le minacce e risponde rapidamente, riducendo il rischio di danni causati dagli attacchi informatici grazie a monitoraggio e analisi più rapidi.
- Reportistica sulla conformità: Offre registrazione degli eventi e audit per rispettare normative come GDPR, HIPAA e PCI DSS, proteggendo i dati degli utenti attraverso la conformità alle leggi pertinenti.
- Operazioni di sicurezza centralizzate: Semplifica la gestione della sicurezza unificando il monitoraggio e la risposta agli incidenti, riducendo al minimo i tempi di inattività e migliorando l'esperienza degli utenti.
Quali sono i limiti di SIEM rispetto a CIEM?SIEM rispetto a CIEM è fondamentale per le aziende per prendere decisioni informate sulla loro strategia di sicurezza cloud. Sebbene entrambi gli strumenti forniscano funzioni di sicurezza essenziali, conoscere i limiti di ciascuno può aiutare le organizzazioni a colmare le lacune e scegliere le soluzioni giuste per proteggere i propri dati.
Comprendere i limiti di SIEM rispetto a CIEM è fondamentale per prendere decisioni consapevoli sulla strategia di sicurezza cloud aziendale. Entrambi gli strumenti svolgono funzioni di sicurezza essenziali, ma conoscerne i limiti permette alle organizzazioni di colmare le lacune e scegliere gli strumenti giusti per proteggere i propri dati.
Ecco i limiti di SIEM rispetto a CIEM:
Limiti di SIEM
- Limiti del CIEM
- Funzionalità specifiche per il cloud limitate: Sebbene SIEM offra un'ampia copertura di sicurezza, potrebbe non garantire lo stesso livello di dettaglio di CIEM nella gestione delle autorizzazioni e dei controlli degli accessi specifici per il cloud.
- Ritardi nel rilevamento delle minacce: I sistemi SIEM possono talvolta incontrare difficoltà nel rilevare le minacce in tempo reale, soprattutto se non sono ottimizzati adeguatamente o se la rete dell'organizzazione genera un volume elevato di dati.
- Dipendenza dalle regole di correlazione: SIEM dipende fortemente da regole di correlazione predefinite, che richiedono aggiornamenti regolari per tenere il passo con l'evoluzione delle minacce. Se queste regole sono obsolete o configurate in modo errato, il sistema potrebbe non rilevare attacchi nuovi o sofisticati.
Limiti di CIEM
- Quando scegliere tra CIEM e SIEM
- Rilevamento limitato delle minacce: A differenza di SIEM, CIEM non si concentra sul monitoraggio e sulla correlazione degli eventi di sicurezza nell'intero ambiente IT. È quindi meno efficace nel rilevare minacce o incidenti di sicurezza più ampi.
- Dipendenza dagli ambienti cloud: CIEM dipende fortemente dall'infrastruttura cloud, quindi la sua efficacia diminuisce negli ambienti in cui predominano i sistemi on-premise o le configurazioni ibride.
- Difficoltà di integrazione: CIEM può presentare difficoltà di integrazione con altri strumenti e sistemi di sicurezza, soprattutto in ambienti IT eterogenei con più fornitori di servizi cloud.
- Reportistica meno completa: Sebbene CIEM offra un valido supporto alla conformità negli ambienti cloud, potrebbe non fornire report dettagliati tra ambienti diversi e funzionalità forensi allo stesso livello dei sistemi SIEM.
Quando scegliere CIEM o SIEM Scegliete CIEM se seguite una strategia cloud-first e cercate soluzioni specializzate per la gestione delle identità e dei diritti nel cloud. Scegliete SIEM se operate in un ambiente ibrido, poiché SIEM offre una soluzione completa per l'aggregazione e l'analisi dei dati di sicurezza tra risorse on-premise e cloud.
Il punto è questo: Scegliete CIEM se adottate una strategia cloud-first e cercate strumenti specializzati per gestire identità e autorizzazioni nel cloud. Scegliete SIEM se operate in un ambiente ibrido: aggrega e analizza i dati di sicurezza delle risorse on-premise e cloud.
Ma c'è altro da considerare.
Ecco un'analisi dettagliata di alcuni casi d'uso:
- SIEM, pur essendo completo, non dispone della specializzazione necessaria per gestire in modo efficiente le autorizzazioni specifiche del cloud e le configurazioni di accesso.
SIEM, pur essendo completo, non ha la specializzazione necessaria per gestire in modo efficiente le autorizzazioni e le configurazioni di accesso specifiche del cloud.
Quale scegliere?
Se la vostra infrastruttura è cloud-first, CIEM offre il livello di dettaglio necessario per gestire le identità e la sicurezza nel cloud, in linea con la natura dinamica delle architetture cloud-native.
- Il CIEM si concentra esclusivamente sulle risorse cloud, limitando la sua utilità in ambienti con un'infrastruttura on-premise significativa.
CIEM si concentra esclusivamente sulle risorse cloud, quindi è meno utile negli ambienti con una consistente infrastruttura on-premise.
Quale scegliere?
In un ambiente ibrido, SIEM è la scelta più efficace: unifica il monitoraggio della sicurezza in tutti gli ambienti, senza lasciare lacune nella visibilità.
- Il CIEM, al contrario, è progettato per identificare configurazioni errate e autorizzazioni eccessive, in particolare negli ambienti cloud, ma non ha una portata di rilevamento delle minacce così ampia.
CIEM, invece, è progettato per individuare configurazioni errate e autorizzazioni eccessive, soprattutto negli ambienti cloud, ma non offre la stessa ampiezza nel rilevamento delle minacce.
Quale scegliere?
Per rilevare le minacce in modo completo, incluse le anomalie in più ambienti, le capacità di SIEM rispondono meglio alle esigenze di un'attività di sicurezza approfondita.
- CIEM aiuta a semplificare la gestione degli incidenti specifici del cloud, in particolare per quanto riguarda le autorizzazioni cloud, ma non fornisce il quadro di risposta agli incidenti più ampio offerto da SIEM.
CIEM semplifica la gestione degli incidenti specifici del cloud, in particolare quelli legati alle autorizzazioni, ma non offre le capacità di risposta agli incidenti più ampie di SIEM.
Quale scegliere?
SIEM è la scelta migliore quando velocità ed efficienza della risposta agli incidenti sono cruciali, soprattutto negli ambienti che comprendono risorse cloud e on-premise.
- Il CIEM, sebbene specializzato, potrebbe essere eccessivo nelle prime fasi dell'adozione del cloud, dove è ancora necessaria una visibilità più ampia.
CIEM, pur essendo specializzato, potrebbe essere eccessivo nelle prime fasi dell'adozione del cloud, quando serve ancora una visibilità più ampia.
Quale scegliere?
SIEM è ideale nelle prime fasi dell'adozione del cloud grazie al suo monitoraggio completo. CIEM acquista valore man mano che la vostra infrastruttura cloud matura e richiede una gestione più mirata della sicurezza.
In conclusione: integrare CIEM e SIEM per una sicurezza più resiliente
CIEM e SIEM sono entrambi essenziali per proteggere diversi aspetti dell'infrastruttura aziendale. CIEM si concentra sulla gestione delle identità e delle autorizzazioni nel cloud, mentre SIEM rileva le minacce in tempo reale nei diversi sistemi. Negli ambienti cloud, dove identità, autorizzazioni ed eventi di sicurezza sono più dinamici e distribuiti, l'integrazione dei due strumenti offre un approccio completo.
Insieme CIEM controlla i rischi di accesso specifici del cloud, mentre SIEM monitora costantemente le minacce alla sicurezza nell'intera rete, rafforzando la difesa contro le minacce alle moderne infrastrutture cloud e ibride.
Combinando questi strumenti con SentinelOne, le organizzazioni gestiscono in modo proattivo la propria postura di sicurezza e affrontano sia le sfide specifiche del cloud sia le esigenze più ampie di sicurezza IT.
Con SentinelOne, potete:
- Integrare SentinelOne Singularity AI SIEM e Singularity Cloud Native Security che dispone di funzionalità CIEM per ottenere una postura di sicurezza unificata che combina il rilevamento avanzato delle minacce con una gestione completa degli accessi con SentinelOne per sperimentare la perfetta integrazione di CIEM e SIEM nella protezione dell'ambiente digitale della tua organizzazione.
- Ottenere visibilità e controllo senza pari sui vostri server, sulle reti e sull'ambiente cloud
- Rilevare le minacce in tempo reale e rispondere in modo proattivo agli incidenti, affinché la vostra organizzazione sia sempre un passo avanti rispetto alle minacce emergenti.
Conclusione con SentinelOne oggi stesso per scoprire come l'integrazione di CIEM e SIEM protegge l'ambiente digitale della vostra organizzazione.
Conclusionesicurezza cloud. Uno gestisce i diritti, mentre l'altro gestisce i log per l'analisi. Il CIEM controlla i rischi specifici del cloud e può gestire in modo proattivo la sicurezza del cloud. Mentre il CIEM è ottimo per le prime fasi dell'adozione del cloud, il SIEM è ottimo per ampliare la visibilità. Si consiglia di utilizzarli entrambi per ottenere i migliori risultati.
CIEM e SIEM sono entrambi essenziali per una sicurezza del cloud completa. Il primo gestisce le autorizzazioni, mentre il secondo analizza i log. I controlli CIEM affrontano i rischi specifici del cloud e gestiscono in modo proattivo la postura di sicurezza del cloud. CIEM è ideale nelle prime fasi dell'adozione del cloud, mentre SIEM amplia la visibilità. Per ottenere i risultati migliori, consigliamo di usarli entrambi.
Domande frequenti
Uno strumento CIEM gestisce e ottimizza autorizzazioni e diritti di accesso specifici del cloud. In questo modo, utenti e applicazioni dispongono solo degli accessi necessari negli ambienti cloud.
IAM gestisce identità e accessi in tutti gli ambienti, mentre CIEM controlla e ottimizza le autorizzazioni negli ambienti cloud.
CIEM è una pratica di sicurezza che gestisce e protegge autorizzazioni e diritti di accesso nel cloud. Riduce il rischio di accessi non autorizzati negli ambienti cloud.
IAM controlla le identità e gli accessi degli utenti. SIEM, invece, monitora e analizza gli eventi di sicurezza nell'infrastruttura IT di un'organizzazione e vi risponde.
Scopri di più su Dati e AI



Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
