
Comprendere i rischi di sicurezza di OpenClaw
I rischi di sicurezza di OpenClaw derivano dalle azioni privilegiate dell'agente e dall'esposizione delle credenziali. Scoprite come SentinelOne individua e governa gli agenti IA prima che le vulnerabilità si diffondano.

Punti chiave
- I rischi di sicurezza di OpenClaw derivano dai privilegi dell'agente stesso. OpenClaw opera con gli stessi accessi dell'utente che lo avvia: crea processi shell, legge file locali e dati riservati e chiama API esterne. Un attaccante che prende il controllo dell'agente eredita tutti questi accessi.
- CVE-2026-25253 (ClawBleed) e la Claw Chain mostrano come le vulnerabilità si sommino. Una sola pagina web dannosa può sottrarre il token del gateway e innescare un'RCE con un clic (CVSS 8,8). Le CVE della Claw Chain portano poi dall'accesso iniziale al furto di credenziali, all'escalation dei privilegi e alla persistenza sull'host. Ogni passaggio sembra una normale chiamata a uno strumento.
- La prompt injection e la compromissione della supply chain sono rischi strutturali. La prompt injection agisce al di sopra dei controlli delle policy, quindi un agente compromesso può chiamare strumenti che le policy altrimenti bloccherebbero. Le skill di ClawHub vengono pubblicate dopo la sola scansione antimalware, una debolezza sfruttata da campagne come ClawHavoc per diffondere infostealer.
- Non potete contenere ciò che non riuscite a individuare. OpenClaw si diffonde tramite l'adozione da parte dei singoli sviluppatori e opera come processo locale, sfuggendo agli inventari standard. Scansioni periodiche della porta 18789, ricerche di tutte e tre le varianti del nome e verifiche delle autorizzazioni OAuth con accesso in scrittura portano alla luce le installazioni non autorizzate.
- Contenete OpenClaw limitando ciò a cui un agente compromesso può accedere. Isolate l'esecuzione, eseguitelo con un account privo di privilegi e token di breve durata, imponete l'autenticazione del gateway, autorizzate solo le skill ClawHub approvate, applicate le patch non appena vengono divulgate le vulnerabilità e monitorate il comportamento. Trattate l'agente come un'identità privilegiata, non come un'app SaaS, ed evitate divieti generalizzati che ne spingerebbero l'uso nell'ombra.
Che cos'è OpenClaw?
OpenClaw è un assistente IA agentico open source che opera con gli stessi privilegi dell'account utente che lo avvia. Esegue attività sui sistemi locali e tramite le API connesse, inclusi i servizi cloud.
Rilasciato inizialmente alla fine del 2025 come Clawdbot, poi rinominato Moltbot e infine OpenClaw il 29 gennaio 2026, lo strumento usa gli accessi dell'utente per creare processi shell, leggere file locali e dati riservati e chiamare API esterne da un processo persistente in background. Acquisisce funzionalità di terze parti da ClawHub, un marketplace di skill, e memorizza le istruzioni in file di memoria persistente. OpenClaw è un software che agisce per vostro conto e si è diffuso nelle organizzazioni più rapidamente di quanto la maggior parte dei team di sicurezza sia riuscita a valutarlo.
Questa capacità è anche il rischio. Un attaccante che prende il controllo dell'agente può accedere a tutto ciò a cui accede l'agente. Immaginate un utente che visita una pagina web dannosa mentre OpenClaw è in esecuzione sul suo dispositivo. Sfruttando CVE-2026-25253, una vulnerabilità grave con punteggio 8,8 nel Common Vulnerability Scoring System (CVSS), la pagina si connette silenziosamente al server locale, sottrae il token di autenticazione e passa all'esecuzione di codice. La potenza di OpenClaw e la sua esposizione hanno la stessa origine: accesso a livello di sistema e gestione delle credenziali. L'esecuzione di codice non attendibile amplia l'impatto potenziale. Per governare il rischio, occorre prima individuare i punti critici.
Principali vulnerabilità e vettori di attacco di OpenClaw
Il vostro team di sicurezza deve monitorare sei categorie di rischio nella superficie di attacco di OpenClaw, dall'esecuzione di codice da remoto e dalla prompt injection alla compromissione della supply chain tramite le skill di ClawHub.
Categoria di rischio | Esempio | Che cosa comporta |
Esecuzione di codice da remoto | Voce relativa a CVE-2026-25253, CVSS 8,8 | Un solo clic porta all'RCE tramite il parametro gatewayUrl della query; il dirottamento WebSocket cross-site sottrae un token di autenticazione |
Prompt injection | Problema architetturale irrisolto | Istruzioni nascoste nei contenuti web indirizzano l'uso degli strumenti e l'esfiltrazione dei dati; un audit di sicurezza su arXiv ha identificato la prompt injection come una delle principali cause di fallimento |
Compromissione della supply chain delle skill | Campagna ClawHavoc | Skill ClawHub dannose distribuiscono malware infostealer con i privilegi dell'agente |
Esposizione delle credenziali | File di configurazione in testo normale | MEMORY.md e SOUL.md sono memorizzati in testo normale; gli infostealer prendono di mira chiavi API, token dei bot e dati riservati OAuth |
Configurazione errata | Autenticazione disabilitata per impostazione predefinita | La configurazione predefinita può esporre ampiamente il gateway locale, anche su tutte le interfacce di rete |
Avvelenamento della memoria | Persistenza tramite SOUL.md | Le istruzioni iniettate vengono scritte nella memoria persistente e sopravvivono ai riavvii della sessione |
L'iniezione di prompt è al vertice di questa catena. Un'analisi della sicurezza del framework OpenClaw, pubblicata su arXiv, rileva che «opera al di sopra sia dell'aggiramento delle policy di esecuzione sia dell'escalation a livello di skill»: un modello che subisce un'iniezione di prompt «può invocare volontariamente uno strumento che la policy avrebbe altrimenti negato, rendendo la policy irrilevante senza mai attivarla».
Dovete considerare anche il rischio legato alla supply chain come strutturale. La ricerca su ClawWorm ha rilevato che gli utenti di ClawHub possono pubblicare pacchetti di skill di terze parti dopo la sola scansione antimalware, senza revisione obbligatoria del codice né analisi comportamentale. Uno studio separato sull'ecosistema delle skill ha documentato vulnerabilità che comprendono iniezione di prompt, esfiltrazione dei dati, escalation dei privilegi e rischi per la supply chain. Gli aggressori non sfruttano queste categorie una alla volta.
Come funzionano gli attacchi a OpenClaw
Nella pratica, singole debolezze si combinano in catene di attacco a più fasi che portano alla compromissione completa dell'host. L'esempio più chiaro è il gruppo di CVE Claw Chain, documentato da Cloud Security Alliance Labs.
La ricerca sulla Claw Chain descrive una catena articolata in quattro fasi.
- Accesso iniziale. Una pagina web malevola o una skill ClawHub compromessa ottiene l'esecuzione di codice nella sandbox OpenShell quando l'agente recupera contenuti controllati dall'aggressore.
- Esfiltrazione dei dati. CVE-2026-44113 e CVE-2026-44115 sottraggono credenziali e chiavi API tramite comandi che appaiono sicuri al momento della convalida.
- Escalation dei privilegi. CVE-2026-44118 sfrutta un gateway Model Context Protocol (MCP) che accetta un flag senderIsOwner controllato dal client, concedendo accesso con privilegi di proprietario a chiunque disponga di un bearer token valido.
- Persistenza sull'host. CVE-2026-44112, una falla di scrittura time-of-check to time-of-use (TOCTOU), reindirizza le scritture fuori dalla sandbox per collocare backdoor nei percorsi di avvio dell'host.
Ogni fase imita il comportamento legittimo dell'agente. La sequenza può quindi sfuggire agli avvisi di sicurezza convenzionali mentre procede verso il controllo dell'host. Il rilevamento basato sulle firme non individua in modo affidabile la catena, perché ogni azione sembra una normale chiamata a uno strumento. Questo punto cieco, in cui ogni azione appare normale se considerata isolatamente, determina chi è esposto al rischio.
Chi è esposto ai rischi di sicurezza di OpenClaw
La vostra esposizione va ben oltre i team che hanno approvato formalmente lo strumento. OpenClaw si diffonde attraverso l'adozione da parte dei singoli sviluppatori, non tramite una distribuzione centralizzata. L'agente può quindi comparire su qualsiasi macchina in cui venga installato per aumentare la produttività. Tre ambiti presentano i rischi maggiori.
- Ambienti di sviluppo. Un agente sul laptop di uno sviluppatore può leggere chiavi SSH e modificare il codice sorgente, con accesso alle pipeline di integrazione continua e distribuzione continua (CI/CD) alla velocità delle macchine. Se l'agente viene compromesso, l'aggressore ottiene lo stesso accesso e può passare da un singolo laptop alle pipeline di build più rapidamente di quanto possa intervenire qualsiasi ciclo di revisione manuale.
- Installazioni non autorizzate. Una ricerca sulla governance della shadow AI identifica i sistemi sconosciuti ai team di sicurezza e compliance come una sfida operativa significativa. La sola dichiarazione spontanea degli sviluppatori non basta a individuarli.
- Ambienti SaaS connessi. Quando l'agente dispone di accesso in scrittura a piattaforme di collaborazione come Slack e Google Workspace, un singolo prompt malevolo può propagarsi tra queste piattaforme.
Il fattore comune a tutti e tre gli ambiti è che l'accesso dell'agente sopravvive alla sessione in cui è stato concesso. Le credenziali persistono, gli ambiti di autorizzazione OAuth restano attivi e l'agente continua a funzionare in background. Ogni controllo successivo dipende dalla conoscenza dei sistemi su cui viene eseguito l'agente. Individuarli è quindi la prossima priorità.
Come individuare OpenClaw nel vostro ambiente
Gli inventari standard possono non rilevare OpenClaw: viene eseguito come processo locale, non come applicazione SaaS approvata. Gli strumenti tradizionali per gli endpoint rilevano il processo, ma non interpretano il comportamento dell'agente, mentre un cloud access security broker (CASB) non attribuisce le chiamate agli strumenti originate da un agente. Per individuarlo, servono scansioni mirate su più livelli.
Iniziate dalla rete. Verificate l'attività dei listener di OpenClaw sulla porta 18789:
shell

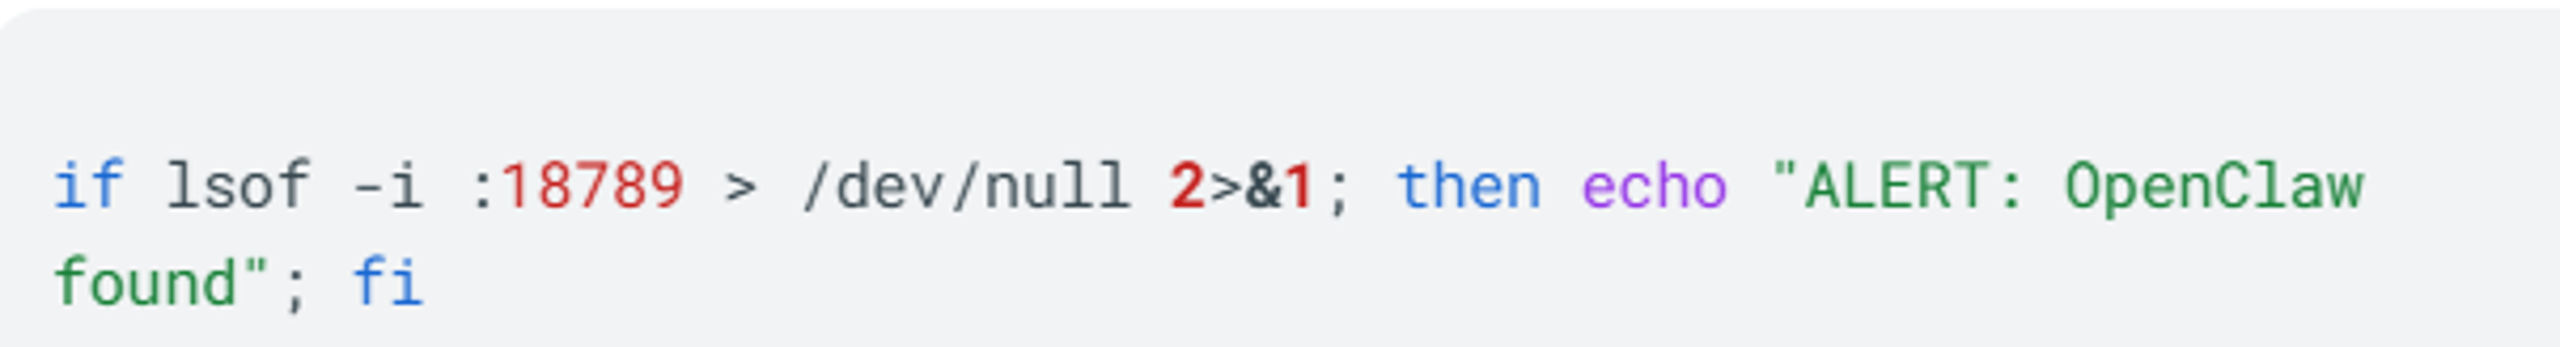
Cercate tutte e tre le varianti del nome, "Clawdbot Control," "Moltbot Control," e "OpenClaw Control," perché le installazioni meno recenti potrebbero ancora mostrare i nomi precedenti al rebranding. Controllate il traffico del gateway sugli endpoint. Esaminate le autorizzazioni OAuth: le connessioni con permessi di scrittura per email e strumenti di collaborazione, incluso l'accesso al calendario, indicano una connessione agentica che una verifica OAuth tradizionale non rileva.
Il rilevamento non è un'operazione una tantum. Nuove installazioni compaiono quando gli sviluppatori adottano lo strumento. I binari rinominati possono sfuggire alle ricerche basate su un solo nome. Eseguite quindi scansioni periodiche per mantenere aggiornato l'inventario. Una volta individuato l'agente, potete iniziare a limitarne l'accesso.
Come contenere i rischi di sicurezza di OpenClaw
Per contenere i rischi di sicurezza di OpenClaw, partite da una domanda: a cosa potrebbe accedere l'agente se venisse compromesso? Presupponete che la compromissione sia inevitabile e progettate controlli che ne limitino l'impatto. Meno risorse può raggiungere l'agente, minore sarà l'incidente. Limitatene l'accesso con i seguenti controlli.
- Isolate l'esecuzione. Eseguite l'agente in macchine virtuali o container con isolamento di rete. Per le skill che non richiedono accesso alla rete, applicate restrizioni con Firejail o un sistema di sandboxing equivalente.
- Limitate i privilegi. Eseguite OpenClaw con un service account senza privilegi elevati. Applicate il principio del privilegio minimo a ogni identità dell'agente e sostituite le credenziali statiche con token a breve durata. Un framework di sicurezza multilivello indica il privilegio minimo come principio fondamentale per la progettazione degli agenti.
- Rafforzate il gateway. Attivate l'autenticazione del gateway e convalidate esplicitamente le origini WebSocket: è proprio la mancata convalida alla base di CVE-2026-25253.
- Gestite le skill. Verificate le skill di ClawHub e inserite in una lista di autorizzazione quelle approvate. Confrontate i pacchetti con i feed di reputazione e analizzateli prima dell'uso in produzione. Trattate ClawHub come una supply chain non verificata.
- Applicate subito le patch. Considerate compromessa qualsiasi istanza priva di patch e date priorità alle correzioni per la serie Claw Chain e per le altre CVE di OpenClaw rese note.
- Monitorate il comportamento. Monitorate endpoint e rete usando profili di comportamento di riferimento che alimentino la vostra piattaforma di security information and event management (SIEM).
- Definite una policy. Stabilite una policy sull'uso accettabile dell'IA che includa esplicitamente gli strumenti agentici.
Nessun singolo controllo copre l'intera catena, dalla prompt injection alla persistenza sull'host. La difesa nasce dalla combinazione di isolamento, privilegio minimo, rafforzamento del gateway e monitoraggio. Così, il fallimento di un livello non apre automaticamente la strada all'attaccante. Anche con controlli efficaci, i team continuano a ripetere alcuni errori prevenibili.
Errori comuni nella protezione di OpenClaw
Anche i team di sicurezza consapevoli del rischio ricadono negli stessi cinque errori ricorrenti. Ciascuno aumenta i rischi di sicurezza di OpenClaw in modo diverso.
- Imporre un divieto generalizzato. Senza rilevamento e policy, un divieto spinge semplicemente lo strumento verso installazioni non autorizzate che non potete vedere. L'agente non scompare. Esce dal vostro campo visivo.
- Fidarsi delle skill di ClawHub in base al numero di download. Una documentazione curata è l'esca dell'ingegneria sociale. Valutate invece il codice e la provenienza della skill.
- Eseguire l'agente su una workstation usata ogni giorno. Usare la stessa macchina per la normale navigazione espone l'agente a injection tramite pagine web dannose, lo stesso vettore alla base di CVE-2026-25253.
- Concedere autorizzazioni OAuth troppo ampie. Permessi estesi danno all'attaccante accesso a tutte le risorse raggiungibili dall'agente non appena viene compromesso.
- Trattare OpenClaw come una normale applicazione SaaS. I controlli a livello SaaS non rilevano il comportamento dell'automazione con privilegi elevati.
Tutti questi errori hanno la stessa causa: trattare OpenClaw come un'applicazione convenzionale anziché come un'identità di automazione con privilegi elevati. Per colmare queste lacune servono strumenti che rilevino il comportamento degli agenti, lo correlino ai segnali di identità e degli endpoint e limitino l'impatto prima che una singola falla provochi una reazione a catena.
Proteggete gli agenti IA con SentinelOne
Per governare OpenClaw su scala aziendale servono due cose: visibilità su ogni agente e controllo sulle azioni che ciascuno può compiere.
ClawSec, un progetto open source di SentinelOne Prompt Security, rafforza la sicurezza degli agenti OpenClaw, NanoClaw, Hermes e Picoclaw contro i rischi legati ai loro ecosistemi di skill in rapida crescita. Verifica ogni skill rispetto a checksum firmati prima dell'esecuzione, monitora continuamente i file critici degli agenti per rilevare modifiche non autorizzate, cerca indicatori di prompt injection e impostazioni predefinite non sicure durante l'installazione e distribuisce informazioni sulle minacce verificate dalla comunità a ogni agente iscritto tramite un feed di avvisi aggiornato in tempo reale. Ogni azione applica il principio zero trust per impostazione predefinita, bloccando le comunicazioni in uscita non autorizzate e la telemetria: nessun agente comunica all'esterno senza il consenso esplicito di una persona. L'intera suite è gratuita e si installa con un solo comando.
Affiancate a questa protezione degli agenti Singularity™ Identity per verificare l'accesso in fase di esecuzione per le identità umane e non umane, inclusi gli agenti IA e i service account che accedono alle API. Usate Singularity Endpoint per proteggere gli endpoint con l'IA comportamentale, identificare le minacce e rispondere agli attacchi, inclusa la risposta al ransomware con modelli di IA comportamentali e statici.
La Singularity Platform riunisce endpoint e identità in un unico agente, un'unica console e un unico data lake, con copertura del cloud nella stessa piattaforma. Purple AI™ affianca al vostro team un analista di sicurezza basato sull'IA che risponde a domande in linguaggio naturale e conduce indagini autonome e ricerche delle minacce. Uno studio IDC sul valore aziendale ha rilevato che i clienti Purple AI identificano le minacce il 63% più rapidamente e risolvono gli incidenti il 55% più rapidamente. AI SIEM acquisisce dati in tempo reale da qualsiasi fonte e li normalizza secondo Open Cybersecurity Schema Framework (OCSF) in un data lake su scala petabyte.
Per affrontare i rischi di sicurezza di OpenClaw su larga scala, passate dal monitorare ciò che digitano i dipendenti al governare ciò che eseguono gli agenti. Individuate le attività degli agenti non gestiti, correlate i comportamenti degli endpoint e delle identità e limitate l'impatto prima che una vulnerabilità in un prompt, una skill o un gateway si trasformi nel controllo dell'host. Richiedete una demo di SentinelOne per vedere come funziona nel vostro ambiente.
Ottieni visibilità completa, sicurezza e governance sull'utilizzo dell'AI nella tua organizzazione. Scopri l'AI ombra, proteggi i tuoi dati sensibili e abilita l'AI in modo sicuro nell'organizzazione.
Conclusione
Trattate OpenClaw sia come uno strumento di produttività sia come una identità privilegiata. Le sue capacità e i suoi rischi hanno la stessa origine: l'accesso a livello di sistema e la gestione delle credenziali, mentre l'esecuzione di skill non attendibili amplia l'esposizione. CVE documentate come ClawBleed (CVE-2026-25253) e il gruppo Claw Chain, insieme alla prompt injection legata all'architettura, rendono indispensabile la governance.
Individuate ogni istanza, isolate l'agente e applicate il principio del privilegio minimo, verificate il gateway, autorizzate solo le skill approvate e applicate le patch non appena vengono divulgate le vulnerabilità. Così OpenClaw mantiene la sua promessa: un aumento della produttività che il vostro team di sicurezza può sostenere.
Domande frequenti
OpenClaw è un assistente IA agentico open source che esegue attività sui sistemi locali e tramite le API connesse con gli stessi privilegi dell'account utente che lo esegue. Avvia processi shell, legge file e credenziali locali, richiama API esterne e acquisisce funzionalità di terze parti da ClawHub, un marketplace di skill.
I rischi per la sicurezza derivano da questo accesso a livello di sistema: esecuzione di codice da remoto tramite CVE-2026-25253, vulnerabilità Claw Chain concatenabili, prompt injection legata all'architettura, skill dannose, archiviazione delle credenziali in testo non crittografato e configurazioni predefinite non sicure.
OpenClaw può essere sicuro in azienda, ma solo con una governance rigorosa. Eseguitelo in container isolati con account privi di privilegi, verificate l'autenticazione del gateway, inserite in una lista consentita le skill, applicate le patch non appena vengono divulgate le vulnerabilità e monitorate il comportamento.
Trattate l'agente come un'identità di automazione privilegiata. Senza questi controlli, le configurazioni predefinite e le skill non verificate creano una notevole esposizione per endpoint e credenziali, inclusi gli strumenti SaaS connessi.
CVE-2026-25253, nota come "ClawBleed," è una vulnerabilità di esecuzione di codice da remoto (RCE) attivabile con un clic e classificata di gravità elevata (CVSS 8.8). Le versioni di OpenClaw precedenti alla 2026.1.29 leggono un parametro gatewayUrl da una stringa di query e aprono una connessione WebSocket senza chiedere conferma, trasmettendo un token di autenticazione.
Un attaccante può sottrarre il token dirottando la connessione WebSocket tra siti e sfruttarlo per eseguire codice da remoto sul server OpenClaw locale.
I team di sicurezza possono individuare OpenClaw scansionando la porta 18789 con strumenti come nmap e lsof, monitorando il traffico del gateway ed esaminando le autorizzazioni OAuth per le connessioni degli agenti con permessi di scrittura. Cercate nei risultati di rete tutte e tre le varianti del nome, poiché le installazioni meno recenti potrebbero ancora mostrare le denominazioni precedenti al rebranding.
Gli inventari delle applicazioni standard potrebbero non rilevare OpenClaw perché l'agente viene eseguito come processo locale anziché come applicazione SaaS approvata.
ClawHub è il marketplace di skill di terze parti di OpenClaw. Gli sviluppatori devono superare solo una scansione per il malware, senza alcuna revisione obbligatoria del codice o analisi comportamentale. È un rischio perché le skill vengono eseguite con i privilegi dell'agente e hanno accesso diretto alle credenziali.
La campagna ClawHavoc ha distribuito skill dannose che veicolavano infostealer malware, rendendo l'allowlisting delle skill, la revisione dei pacchetti e la scansione in produzione elementi fondamentali della governance di OpenClaw.
La prompt injection nasconde istruzioni dannose nei contenuti letti dall'agente, come una pagina web di cui produce un riepilogo. Poiché l'agente non riesce a distinguere in modo affidabile il vostro obiettivo dalle istruzioni incorporate, può eseguire l'esfiltrazione di dati o chiamate agli strumenti usando strumenti di sistema legittimi.
Agisce al di sopra dei controlli che applicano le policy, quindi un'iniezione riuscita può rendere irrilevanti i controlli sull'esecuzione anche quando la singola chiamata a uno strumento appare normale.
Scopri di più su Dati e AI



Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
