
Cos'è la ricerca delle minacce? Tipologie e guida
La ricerca delle minacce identifica in modo proattivo le minacce alla sicurezza. Scoprite le strategie per condurla efficacemente nella vostra organizzazione.

Punti chiave
- La ricerca delle minacce individua in modo proattivo le minacce nascoste nella vostra rete. Gli analisti partono dal presupposto che si sia già verificata una violazione e cercano indicatori di compromissione, movimenti laterali e comportamenti degli aggressori sfuggiti ai controlli di sicurezza automatizzati.
- La ricerca delle minacce è diversa dalla risposta agli incidenti, dalle indagini forensi e dai test di penetrazione. DF/IR ricostruisce cosa sia successo dopo una violazione, mentre i test di penetrazione simulano attacchi dall'esterno. La ricerca delle minacce cerca aggressori che potrebbero essere già all'interno.
- Una ricerca delle minacce efficace richiede visibilità completa e informazioni affidabili sulle minacce: telemetria dettagliata degli endpoint, strumenti SIEM o EDR con potenti funzioni di ricerca e fonti di informazioni sulle minacce, come i feed OSINT e il framework MITRE ATT&CK per mappare le TTPs degli avversari.
- Le ricerche efficaci partono da un'ipotesi. Gli analisti la formulano in base al profilo di rischio dell'organizzazione, ai dati di valore e ai comportamenti abituali degli utenti. Poi la verificano con tecniche come la definizione di un profilo di riferimento, il clustering e lo stacking, usando automazione e machine learning dove possibile.
- La ricerca continua delle minacce è il modello più efficace. Le ricerche occasionali o programmate lasciano agli aggressori il tempo di restare inosservati. Le organizzazioni senza competenze interne possono ricorrere a servizi gestiti di ricerca delle minacce offerti da MSSP o provider MDR.
La ricerca delle minacce identifica e contrasta in modo proattivo le minacce informatiche prima che causino danni. Questa guida ne esamina i principi, i vantaggi e le tecniche utilizzate dai professionisti della sicurezza.
Scoprite l'importanza delle informazioni sulle minacce e del monitoraggio continuo per una ricerca delle minacce efficace. Comprendere questa pratica è essenziale per le organizzazioni che vogliono rafforzare la propria postura di cybersecurity.
 Cos'è la ricerca delle minacce informatiche?
La ricerca delle minacce informatiche consiste nel cercare in modo proattivo e sistematico segnali di potenziali minacce nella rete o nei sistemi di un'organizzazione. Può essere condotta con tecniche manuali e automatizzate, come l'analisi dei dati di log, le scansioni di rete e l'uso di feed di intelligence sulle minacce. L'obiettivo è individuare le minacce che potrebbero essere sfuggite ai controlli di sicurezza tradizionali, come firewall o sistemi di rilevamento delle intrusioni. Rilevando e contrastando tempestivamente queste minacce, le organizzazioni riducono il rischio di subire un attacco informatico e mantengono la sicurezza e la disponibilità dei propri sistemi e reti.
La ricerca delle minacce è una pratica che vi permette di individuare gli avversari nascosti nella vostra rete prima che sferrino un attacco o raggiungano i loro obiettivi. A differenza della maggior parte delle strategie di sicurezza, è una tecnica proattiva che combina i dati e le capacità di una piattaforma di sicurezza avanzata con le solide competenze analitiche e tecniche di un professionista o di un team specializzato nella ricerca delle minacce.
La ricerca delle minacce è un'attività molto diversa sia dalla risposta agli incidenti sia dall'informatica forense. Le metodologie DF/IR servono a determinare che cosa è accaduto dopo la scoperta di una violazione dei dati. La ricerca delle minacce, invece, punta a individuare attacchi che potrebbero aver già superato le vostre difese.
La ricerca delle minacce è diversa anche dai test di penetrazione e dalle valutazioni delle vulnerabilità. Queste attività simulano un attacco dall'esterno. Chi ricerca le minacce, invece, parte dal presupposto che un attaccante sia già nella rete e cerca indicatori di compromissione, movimenti laterali e altri elementi rivelatori che possano dimostrare la presenza di attività malevole.
Ricerca delle minacce, risposta agli incidenti e test di penetrazione a confronto
Aspetto | Ricerca delle minacce | Risposta agli incidenti | Test di penetrazione |
Obiettivo | Individuare proattivamente le minacce nascoste prima che causino danni | Rispondere agli incidenti di sicurezza rilevati e contenerli | Individuare le vulnerabilità simulando attacchi dall'esterno |
Tempistiche | Continua o programmata; presuppone che sia avvenuta una violazione | Reattiva; inizia dopo il rilevamento di un avviso o di una violazione | Periodica; si svolge a intervalli pianificati |
Approccio | Cerca nella rete segnali di compromissione e movimento laterale | Indaga sugli incidenti noti, li contiene e vi pone rimedio | Simula il comportamento di un attaccante dall'esterno della rete |
Di cosa avete bisogno per iniziare a ricercare le minacce?
Come abbiamo visto, la ricerca delle minacce informatiche consiste nell'individuare attivamente IOC nascosti e comportamenti occulti. Si presume che sia avvenuta una violazione e si cercano attività anomale. Per farlo, gli analisti della sicurezza devono distinguere ciò che è insolito da ciò che è normale, filtrando il rumore del traffico di rete quotidiano alla ricerca di attività ancora sconosciute.
Per riuscirci servono una visibilità completa sulla vostra rete e dati dettagliati provenienti dai vostri endpoint. La telemetria dei dispositivi dovrebbe includere traffico crittografato, hash dei file, log di sistema e degli eventi, dati sul comportamento degli utenti, connessioni negate dai controlli firewall e attività dei dispositivi periferici. Idealmente, vi servono strumenti come un SIEM (Security Information and Event Management), che offra una panoramica chiara di tutti questi dati e potenti funzioni di ricerca. Potrete così contestualizzare ciò che osservate e ridurre l'analisi manuale dei log grezzi.
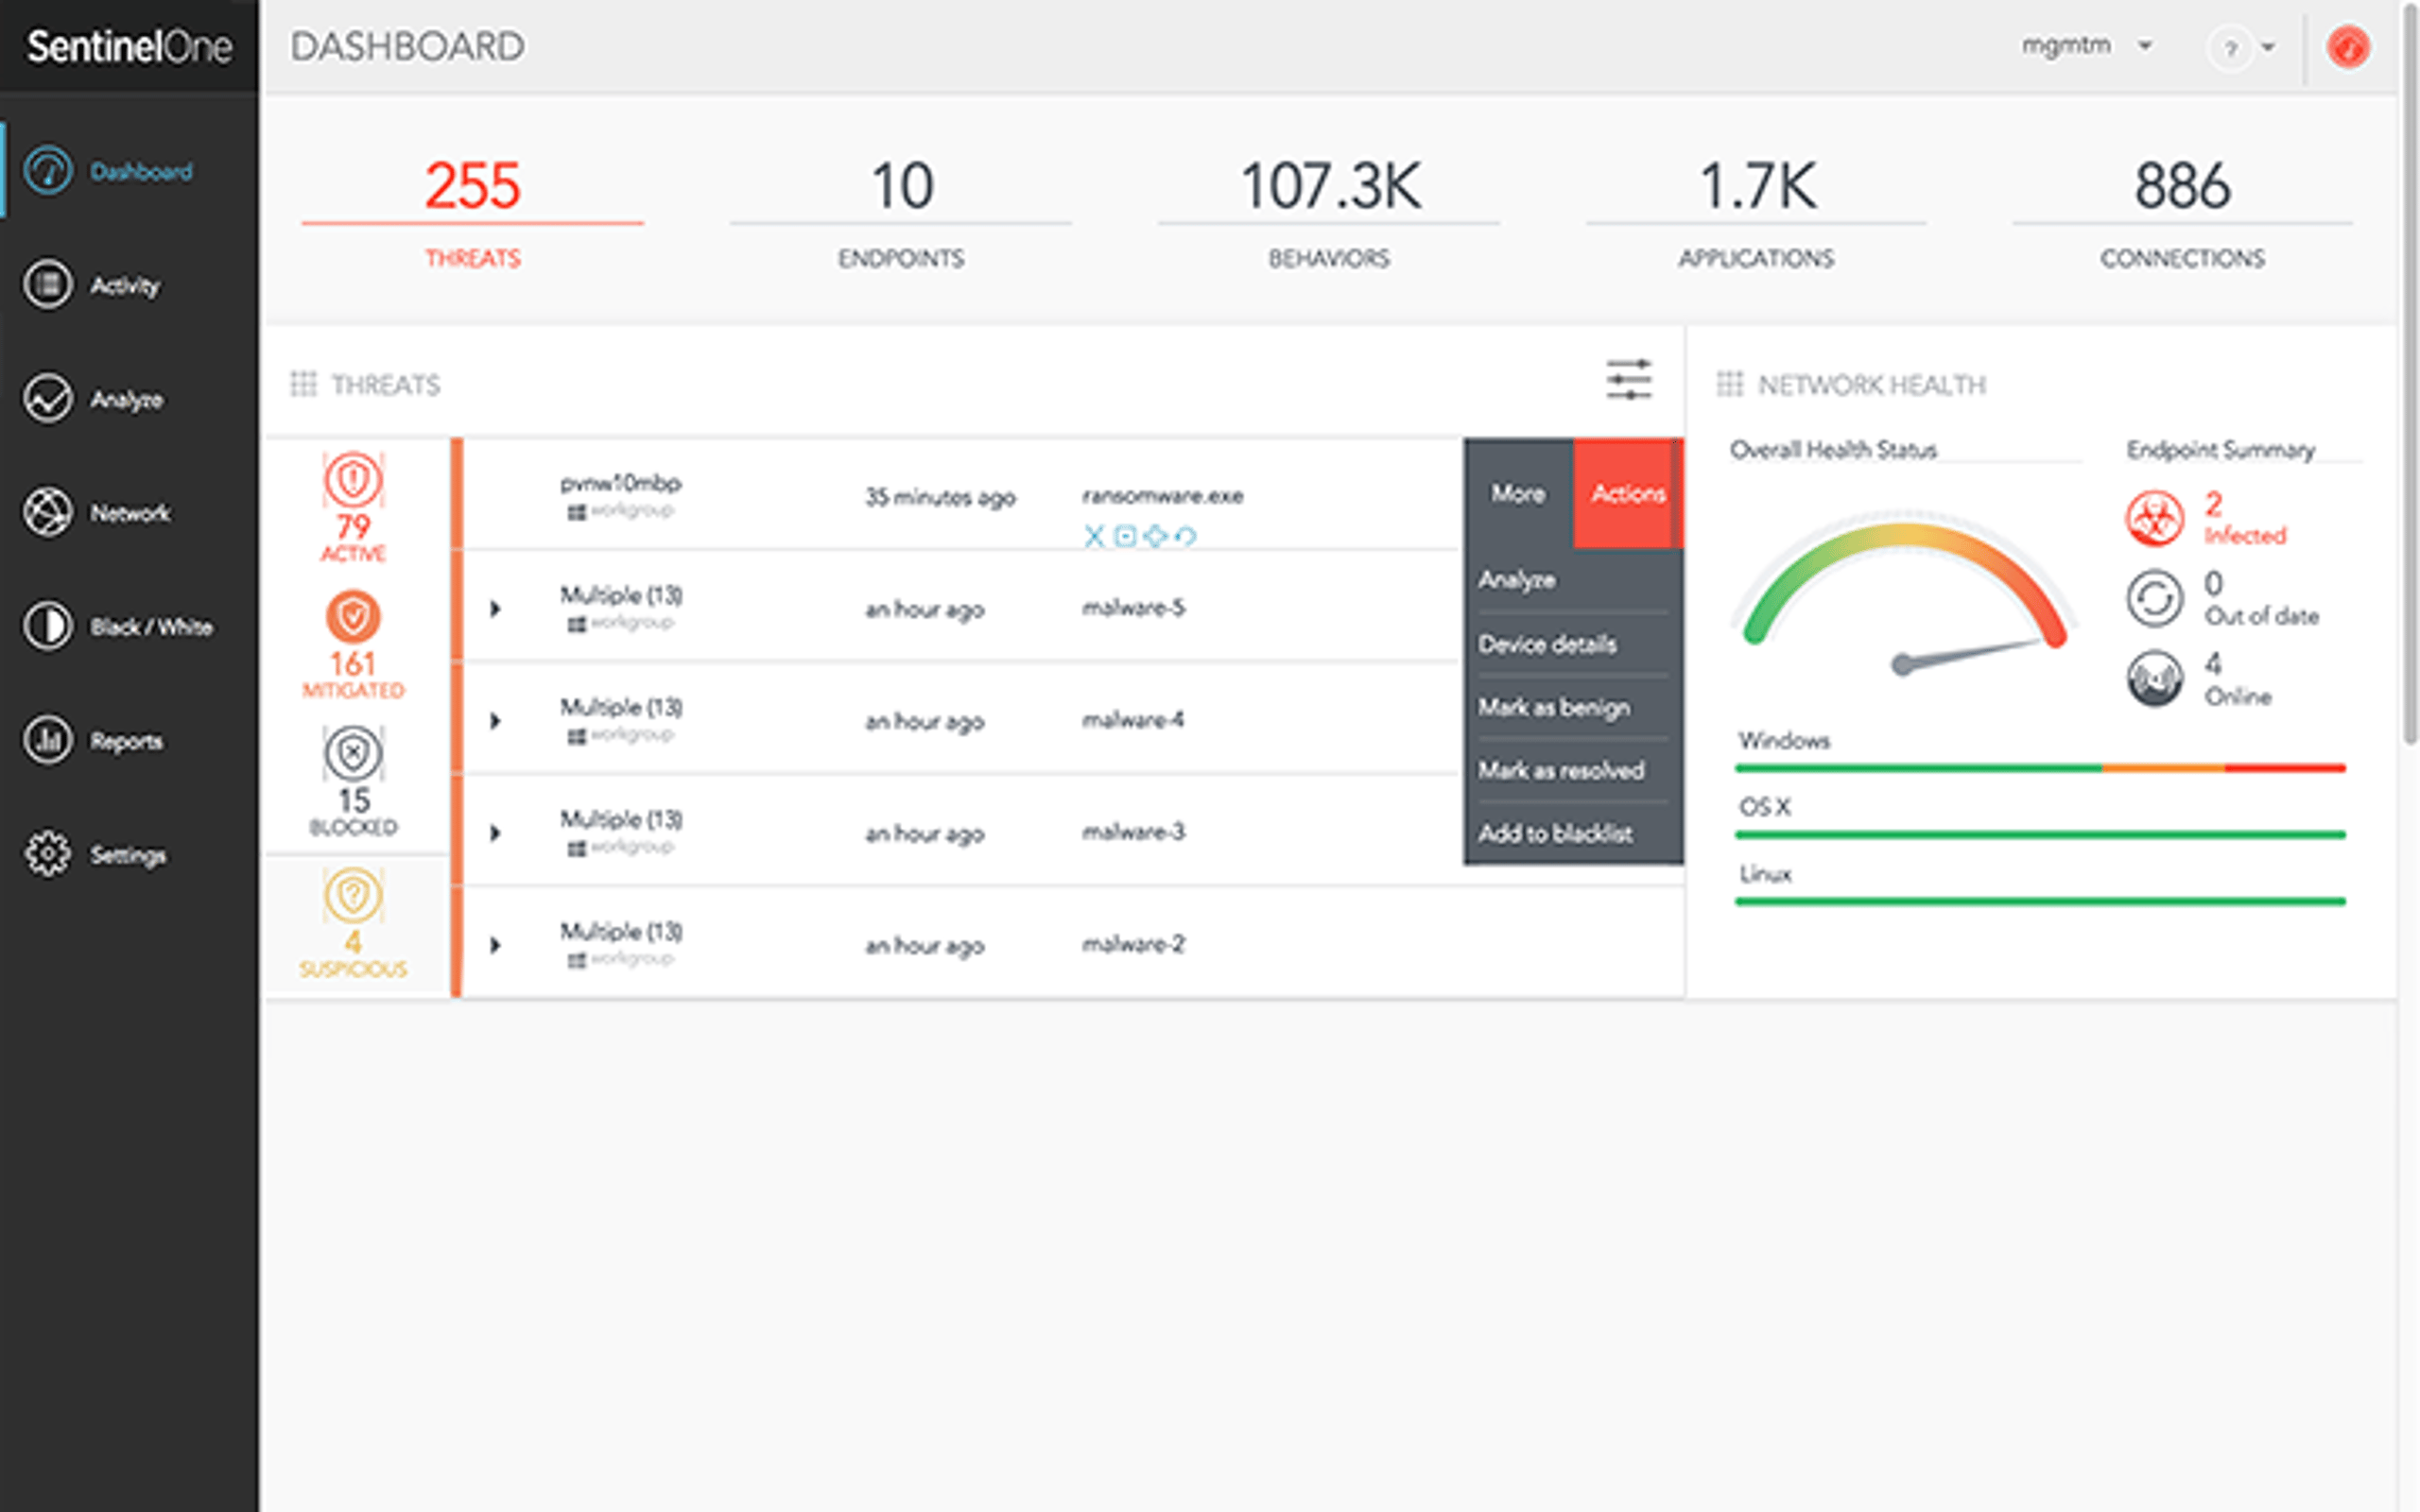
Sono particolarmente utili le funzionalità che segnalano gli endpoint non gestiti, i dispositivi IoT e mobili e individuano i servizi in esecuzione sulla vostra rete. Lo stesso vale per le utilità che potete integrare nel browser per accelerare il rilevamento e l'analisi delle minacce.
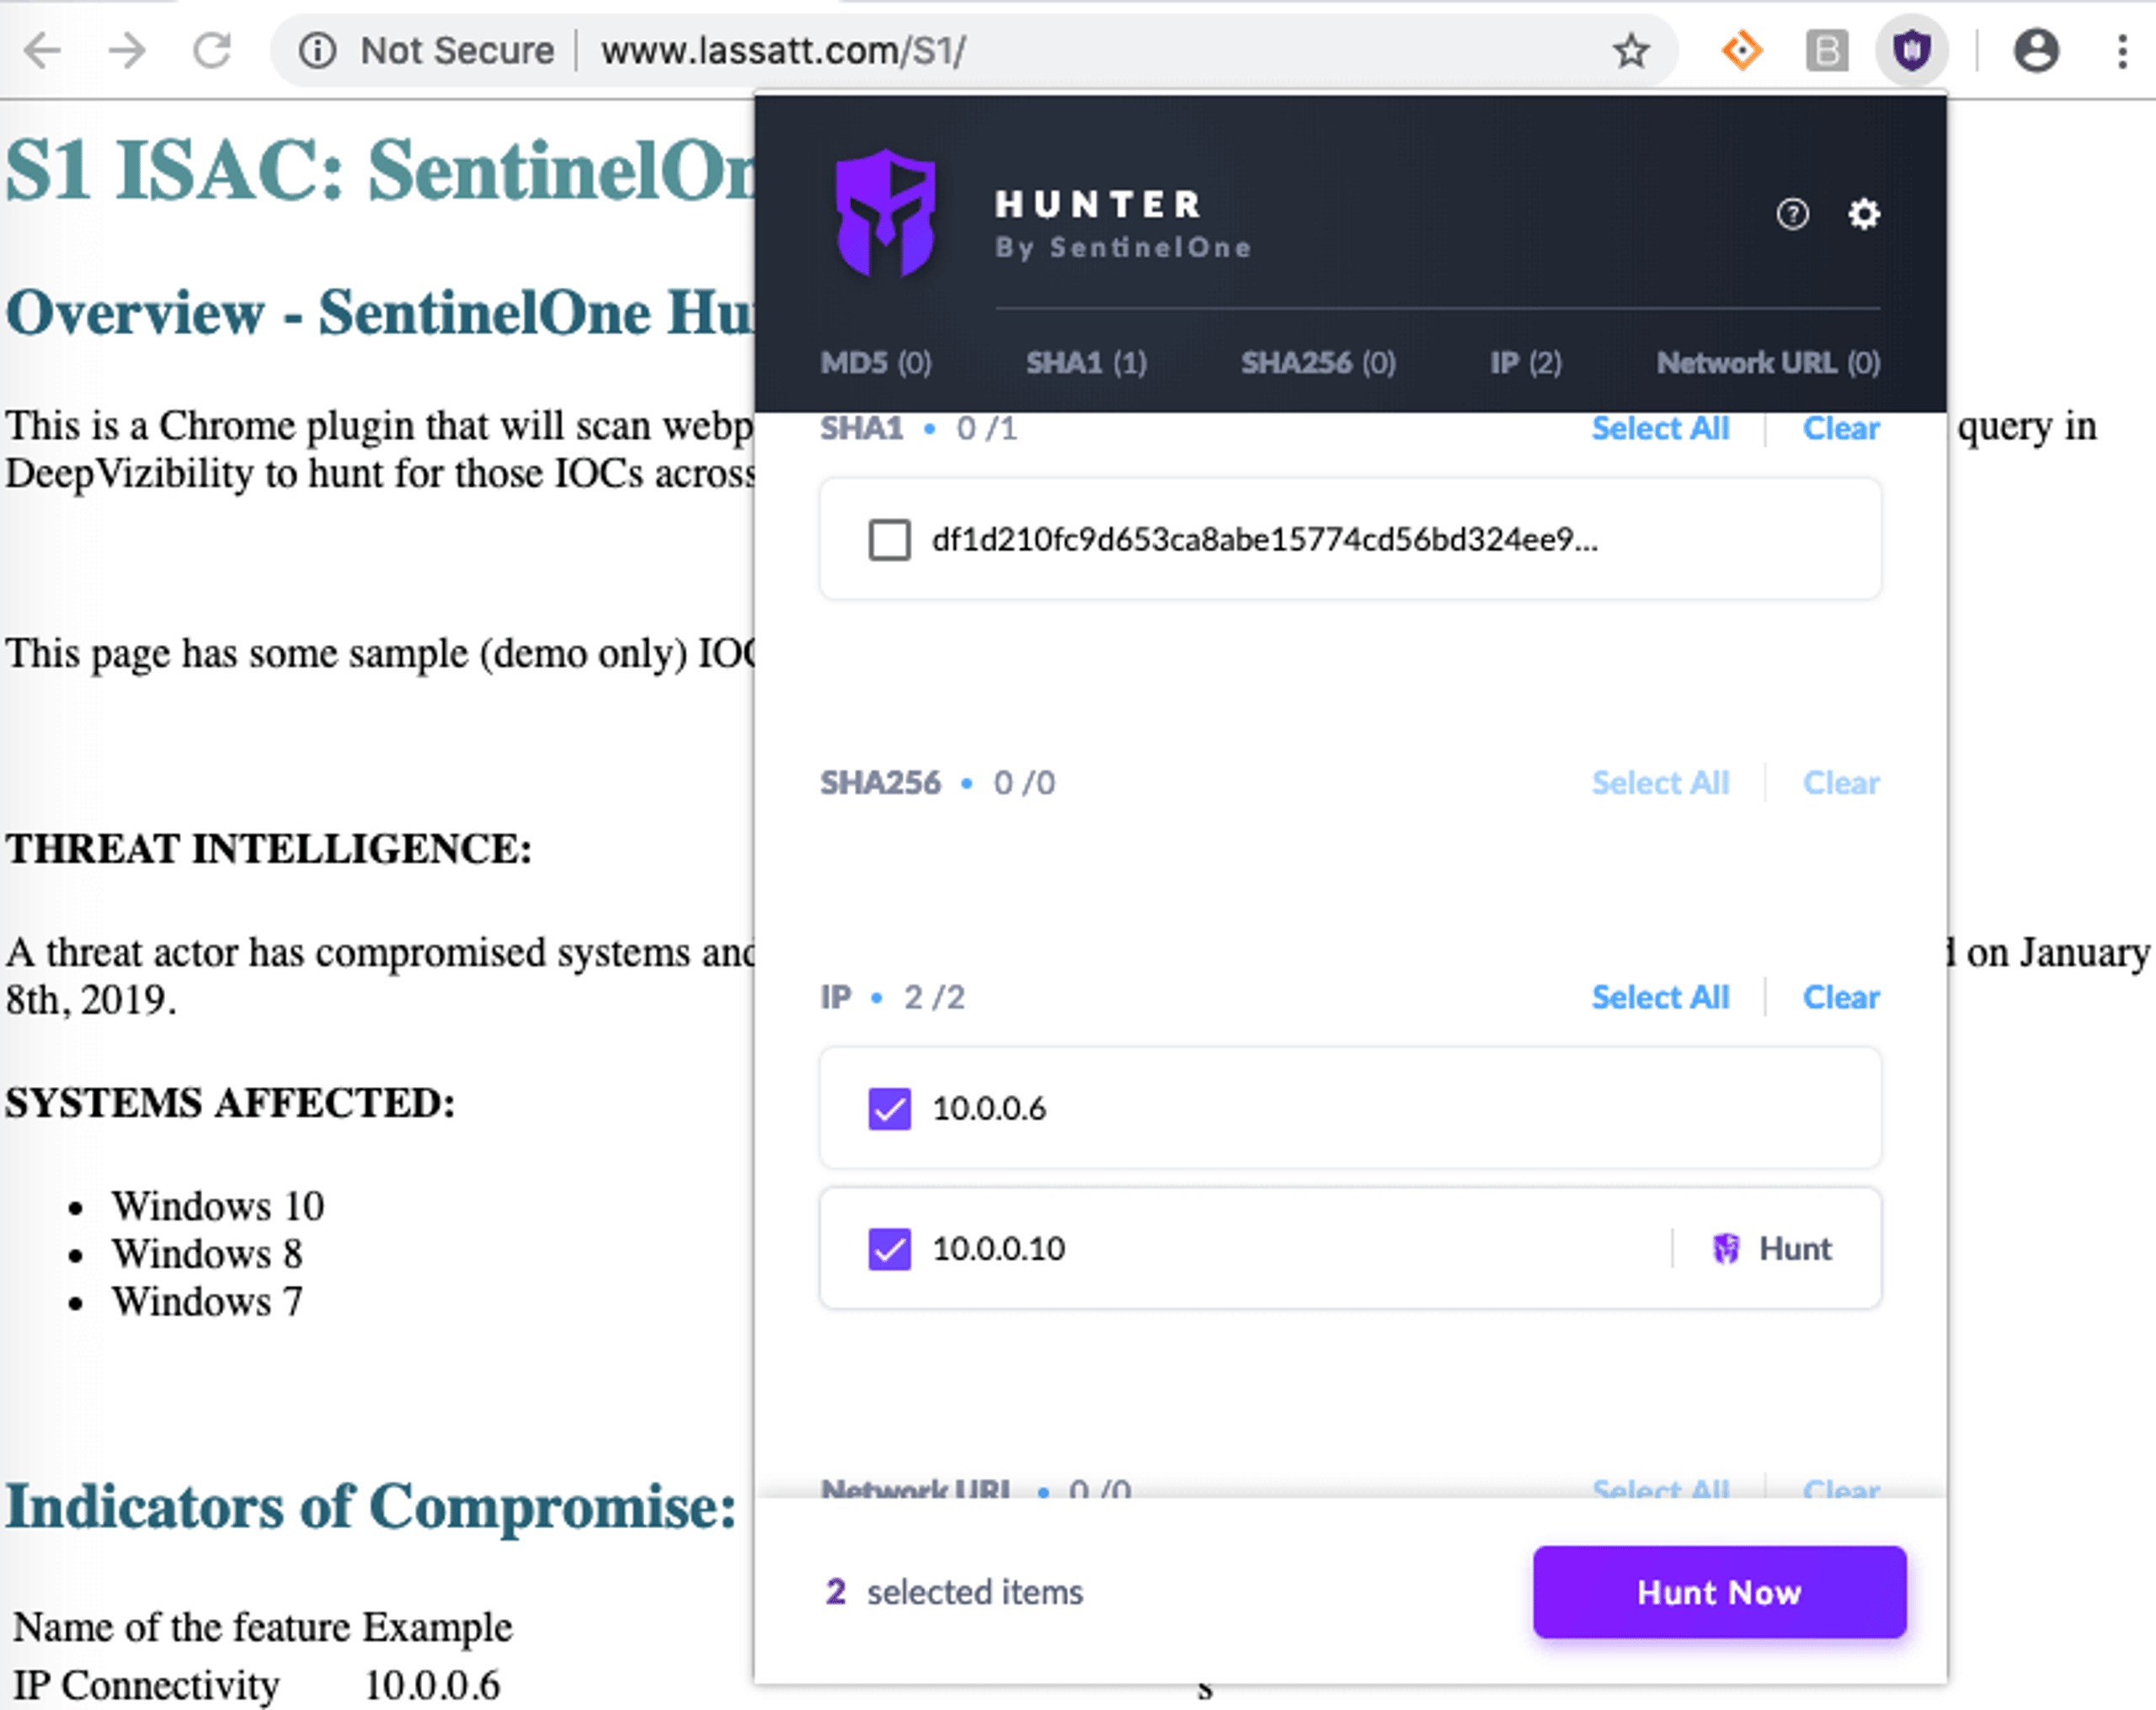
Un programma di ricerca delle minacce richiede strumenti di reporting adeguati per fornire agli analisti dati di qualità, ma presuppone anche che abbiano piena fiducia nella soluzioni di sicurezza che proteggono la loro rete. La ricerca delle minacce richiede tempo, e i vostri analisti del SOC (centro operativo di sicurezza) non possono perdere tempo a rilevare manualmente minacce che la vostra piattaforma EDR avrebbe dovuto individuare autonomamente. Rilevare le minacce avanzate è la sfida più difficile per i team di sicurezza, soprattutto se l'organizzazione deve affrontare una carenza di competenze informatiche e di personale o dispone di uno strumento di sicurezza delle informazioni che sommerge il team di avvisi o genera molti falsi positivi.
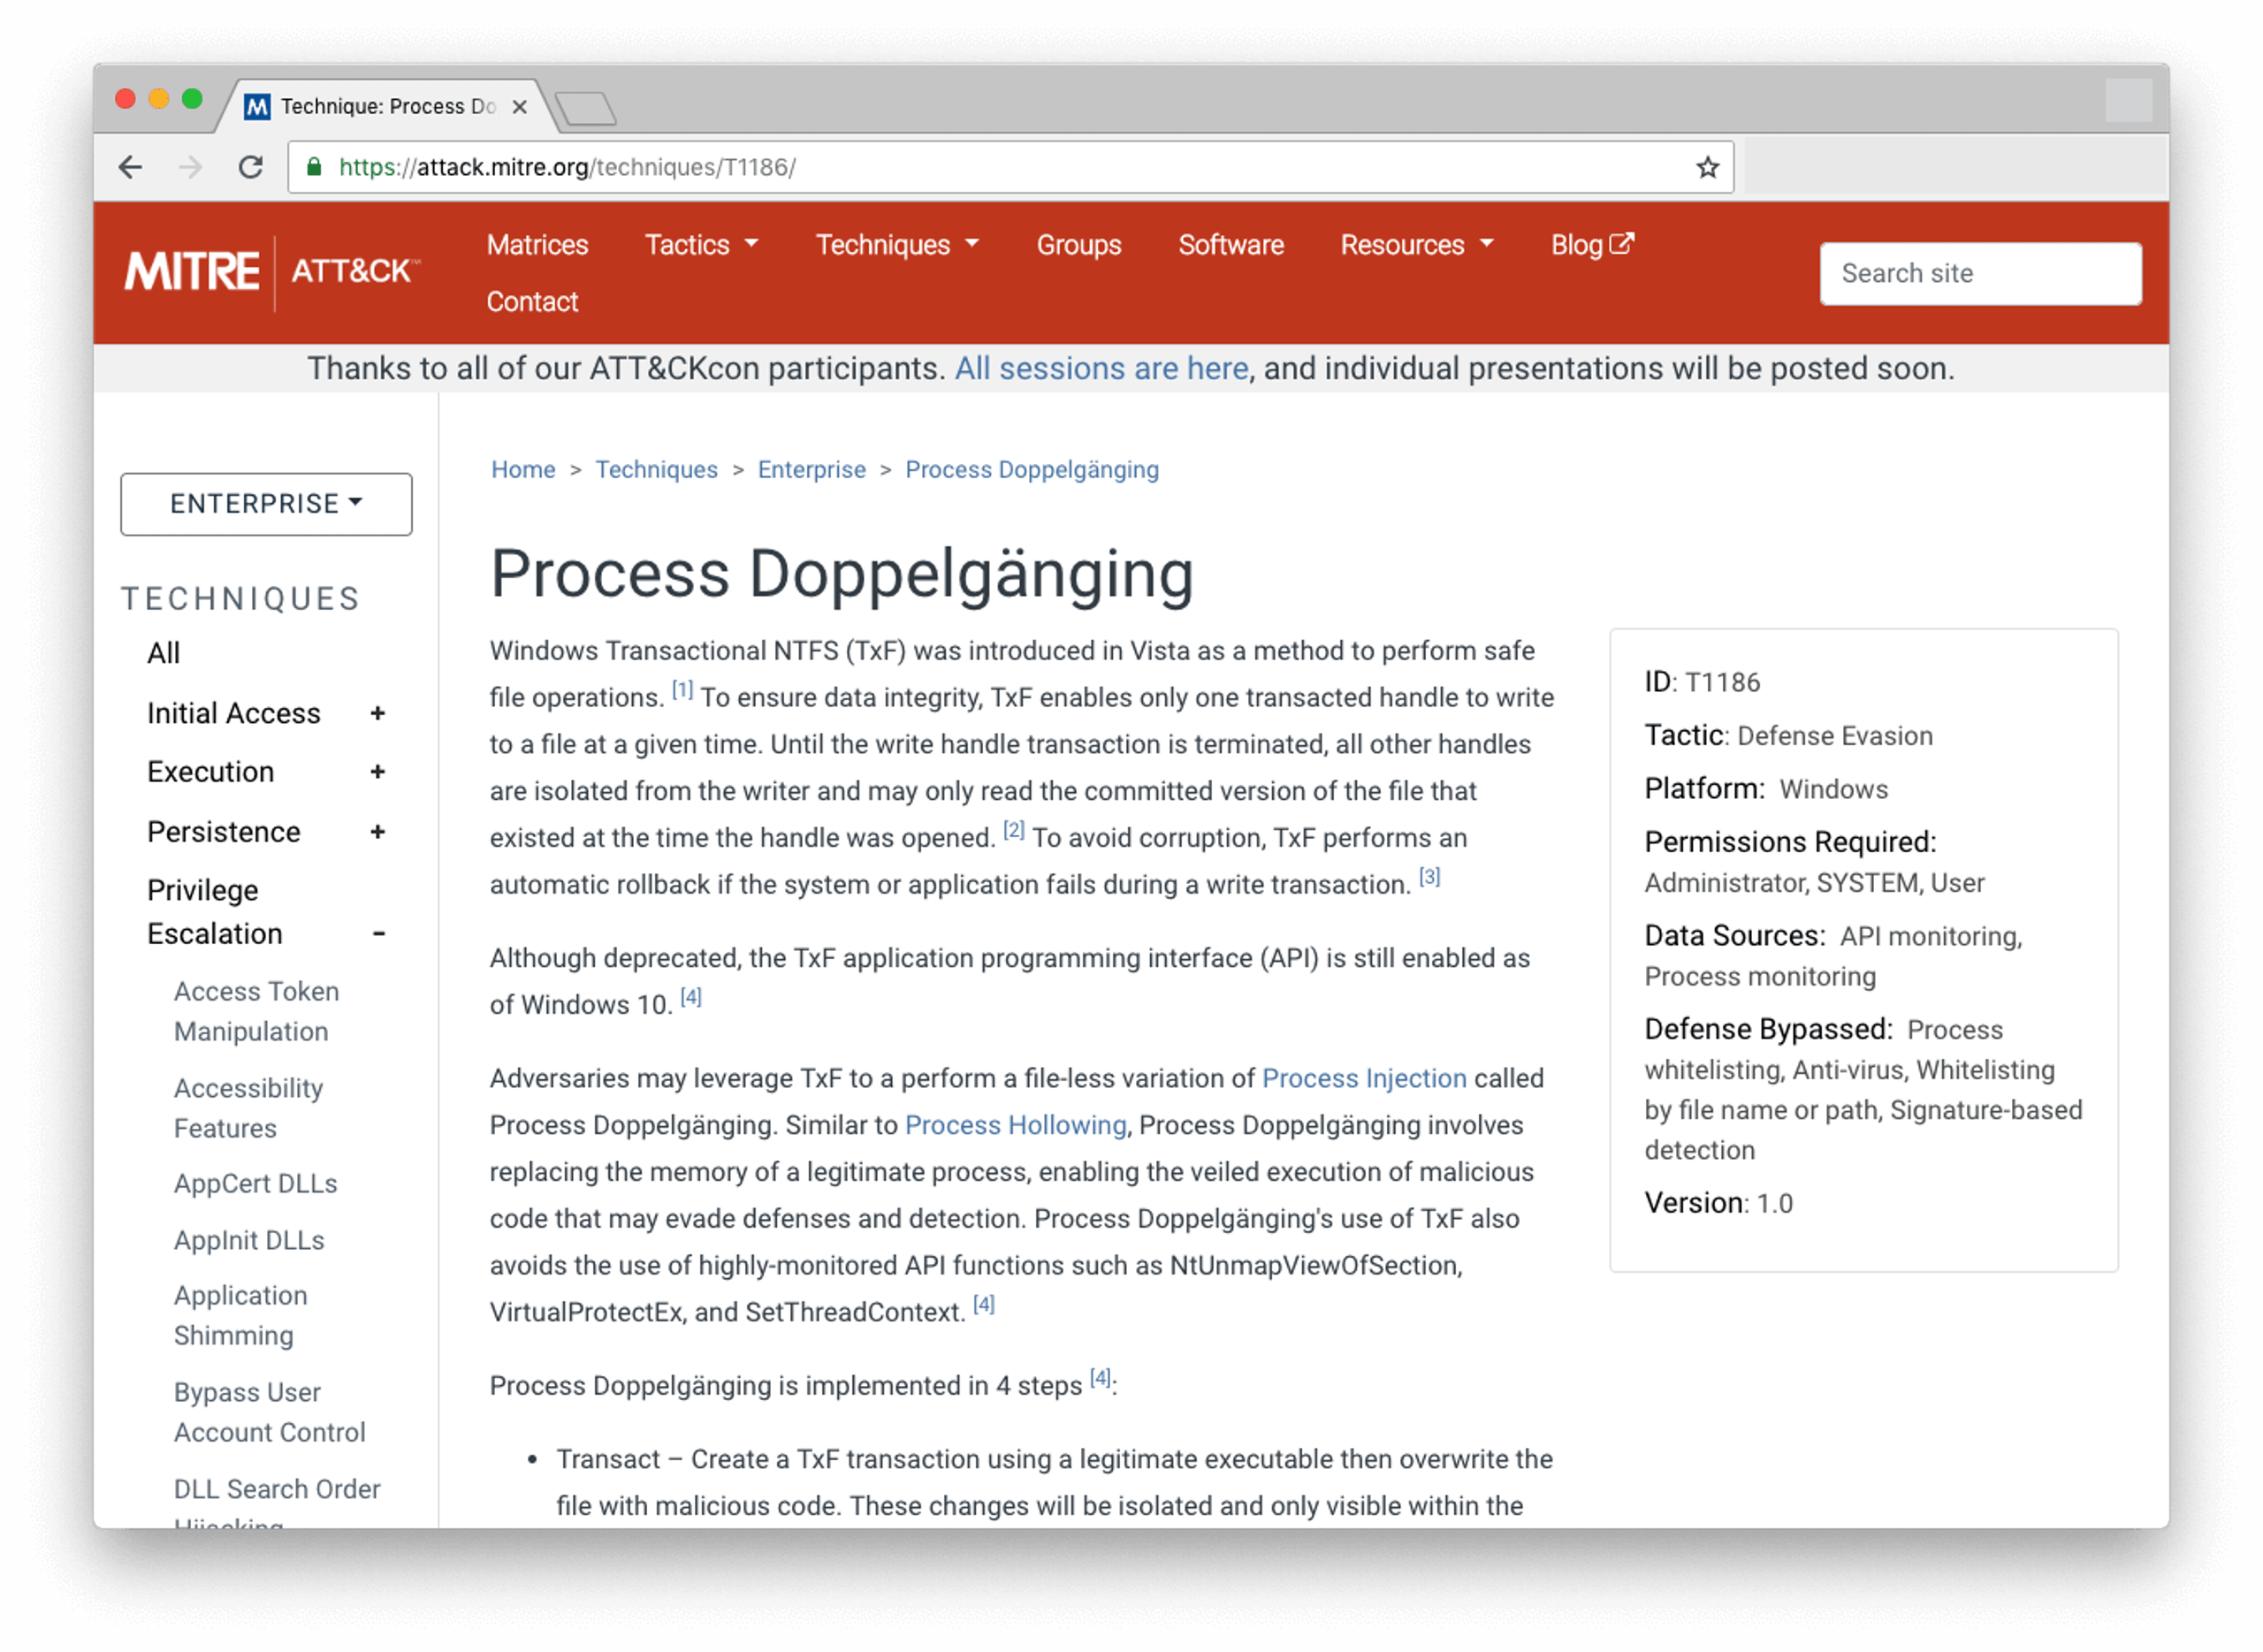
Un altro strumento essenziale per gli analisti è una valida threat intelligence. Esistono diversi feed pubblici o di OSINT (intelligence da fonti aperte) che permettono agli esperti di ricerca delle minacce di restare aggiornati sugli IOC più recenti, come indirizzi IP malevoli, CVE appena annunciate e hash di campioni dei malware più recenti. Per esempio, il SANS Institute mantiene un elenco di domini sospetti. Il framework MITRE ATT&CK è un altro potente strumento per conoscere gli strumenti, le tattiche e le procedure (TTP) utilizzati dagli attori delle minacce avanzate. Potete, per esempio, cercare nel database MITRE ATT&CK i gruppi noti per prendere di mira il vostro settore e conoscere le tecniche che hanno utilizzato. Con queste informazioni, potete cercare nella vostra rete le prove delle TTP di quei gruppi. Per saperne di più sui passaggi necessari per la ricerca delle minacce, leggete il nostro white paper.
Tipi di ricerca delle minacce
Gli approcci alla ricerca delle minacce si dividono in tre tipi principali:
- Ricerca strutturata delle minacce: La ricerca parte da un'ipotesi basata su tattiche, tecniche e procedure (TTPs) note degli avversari o su indicatori di attacco (IoAs), generalmente mappati sul framework MITRE ATT&CK. Sapendo quali comportamenti cercare, gli esperti possono individuare gli aggressori tempestivamente, spesso prima che causino danni.
- Ricerca non strutturata delle minacce: La ricerca parte da un segnale o da un indicatore di compromissione (IoC), come un indirizzo IP sospetto, un hash di file o un'anomalia. Gli esperti cercano poi schemi correlati nei dati storici e attuali. Questo approccio individua minacce nuove o mai osservate prima che sfuggono alle regole di rilevamento esistenti.
- Ricerca situazionale delle minacce (basata sulle entità): La ricerca si concentra sulle risorse, sugli utenti o sui sistemi a maggior rischio dell'organizzazione, in base a una valutazione del rischio interna o a un evento specifico, come una fusione o una nuova vulnerabilità. Gli esperti danno priorità ai bersagli più probabili degli aggressori.
Come capire cosa cercare?
Usare strumenti OSINT e framework come MITRE ATT&CK è efficace solo se sapete cosa cercare. Questo ci porta a una componente essenziale della ricerca delle minacce: formulare e verificare le ipotesi.
Gli esperti di ricerca delle minacce devono conoscere a fondo il profilo dell'organizzazione, le attività aziendali che potrebbero attirare gli attori delle minacce (come l'assunzione di personale o l'acquisizione di nuove risorse, aziende, ecc) e i normali schemi di utilizzo.
Gli aggressori spesso cercano di confondersi tra gli utenti legittimi e di ottenere le loro credenziali, per esempio tramite una campagna di phishing o di spear phishing. Conoscere il comportamento abituale degli utenti offre quindi un riferimento utile per indagare su accessi anomali ai file o eventi di accesso ai sistemi. Sapere anche quali dati aziendali interessano agli aggressori e dove si trovano può portare a ipotesi come “Un aggressore sta cercando di rubare i dati che si trovano in xyz?”. Da qui potete raccogliere dati per rispondere a domande come:
“Quali utenti hanno effettuato l'accesso alla posizione XYZ per la prima volta negli ultimi n giorni?”
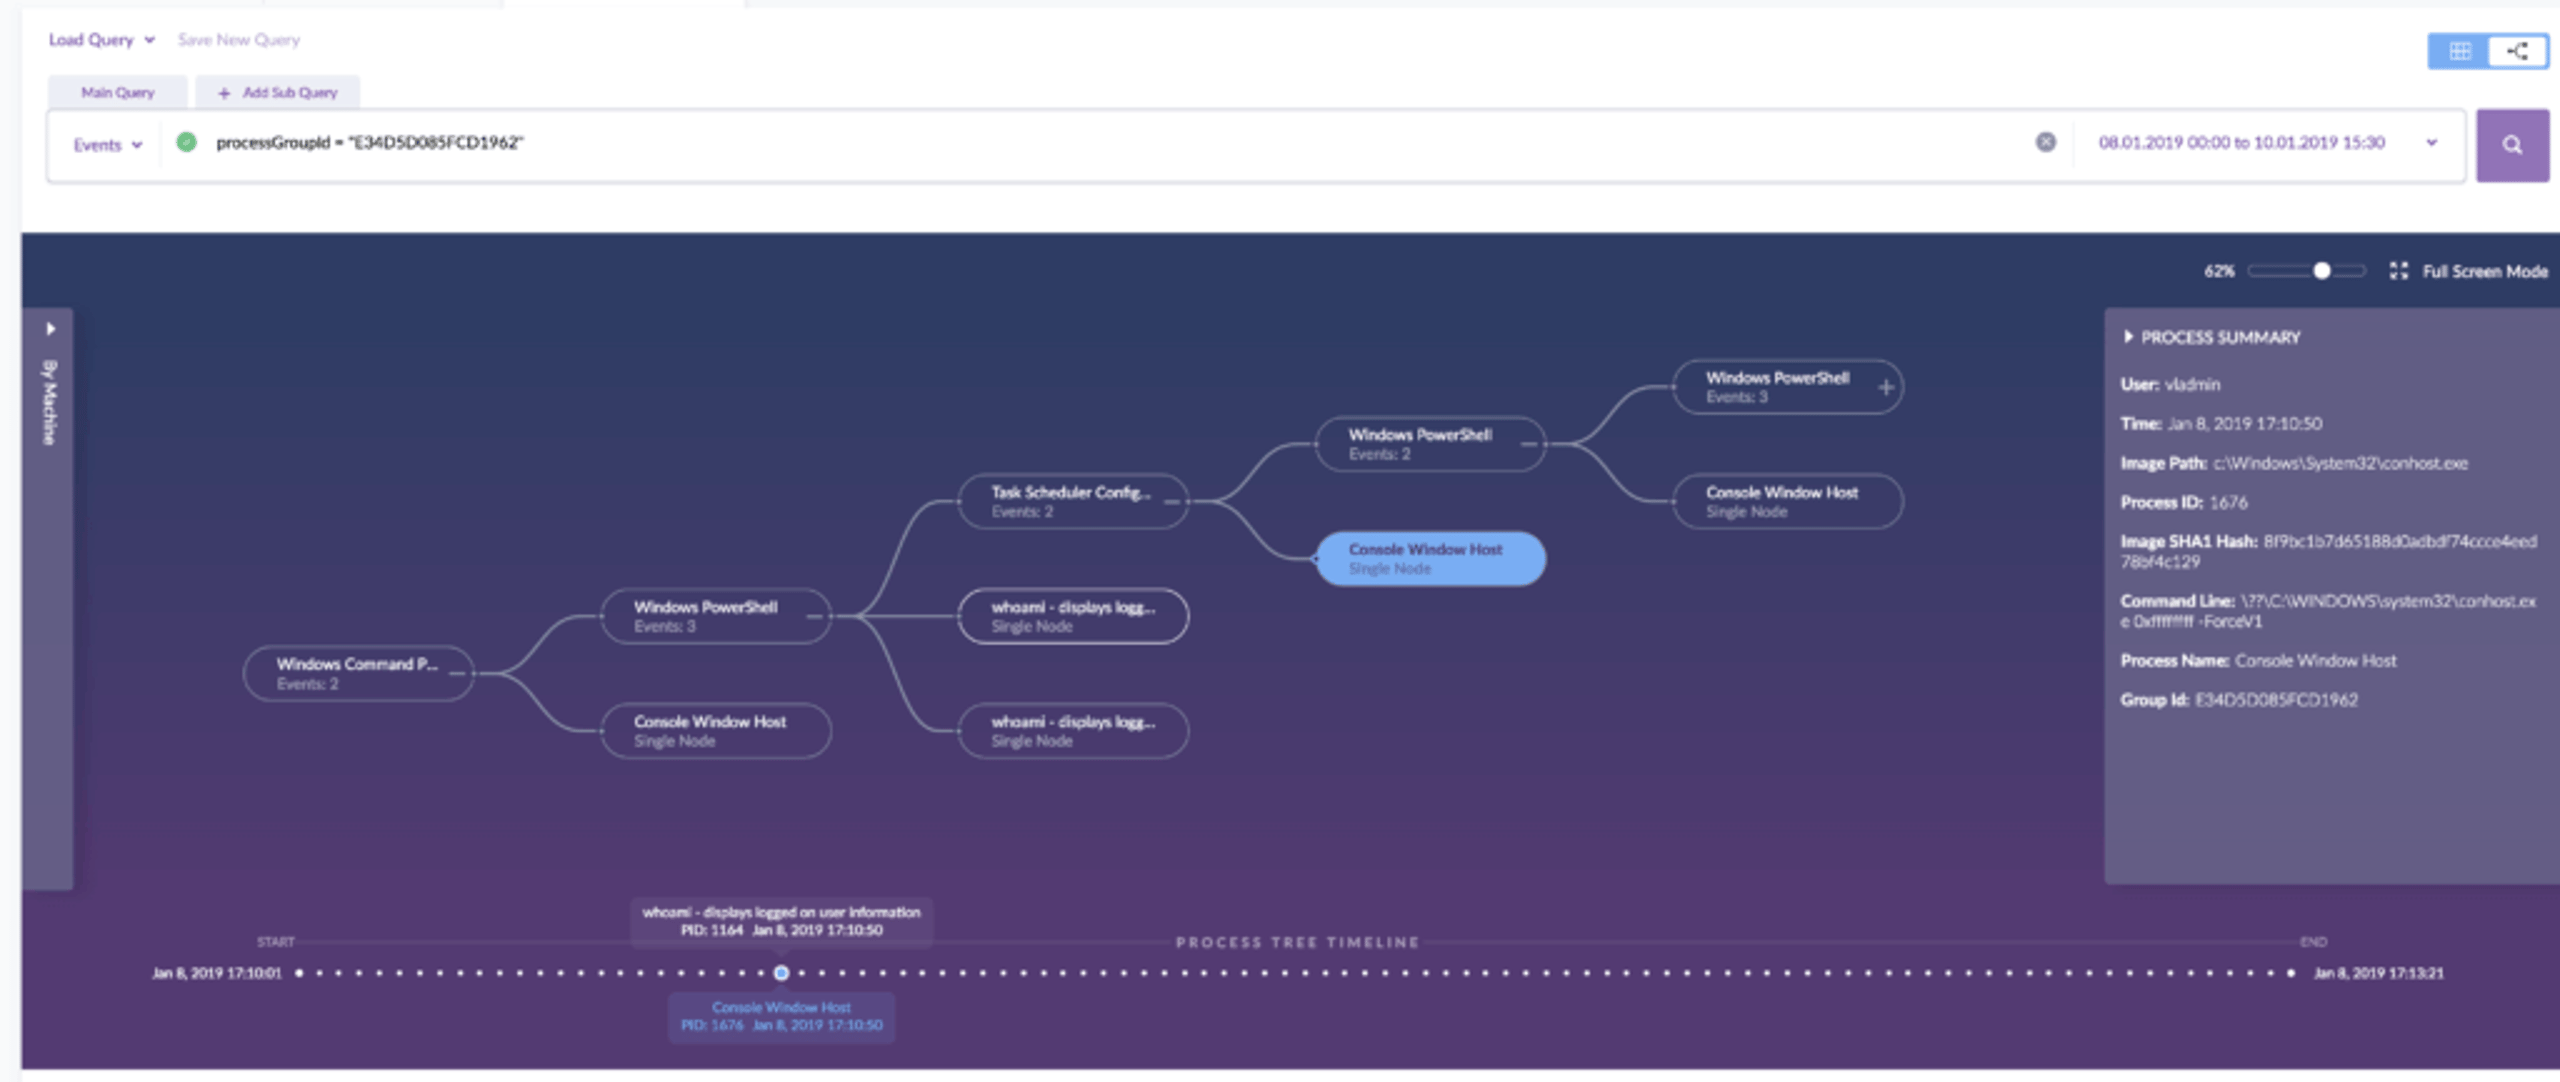
Le tecniche avanzate di ricerca delle minacce cercheranno di automatizzare il maggior numero possibile di attività mediante analisi statistiche e machine learning. Monitorare il comportamento degli utenti e confrontarlo con se stesso per individuare anomalie, ad esempio, è molto più efficace che eseguire singole query, anche se nella pratica saranno probabilmente necessarie entrambe le tecniche. Entrambe sono più facili da applicare se disponete di strumenti come SentinelOne, dotati di un'ampia gamma di API native che rendono possibile la piena integrazione tra i software del vostro stack di sicurezza.
Con quale frequenza dovreste cercare le minacce?
Alcune aziende cercano nuove minacce solo occasionalmente. La ricerca può partire dopo un evento specifico (ad esempio, un tentativo di accesso a un servizio o a un percorso di file particolarmente sensibile) oppure quando il personale ha tempo libero da altre attività. La ricerca occasionale offre un ulteriore livello di difesa anche alle organizzazioni con personale e budget limitati. Tuttavia, copre solo un insieme ristretto di comportamenti ed è il modo meno efficace di adottare questa strategia.
La ricerca delle minacce programmata, in cui il personale dedica tempo a questa attività a intervalli regolari, rappresenta un passo avanti. Potete dare priorità a ricerche diverse in momenti diversi e migliorare l'efficienza. Tuttavia, gli intervalli tra le ricerche offrono agli attacchi avanzati un certo tempo di permanenza in cui tentare di operare: più brevi sono gli intervalli, meglio è.
Idealmente, le organizzazioni con personale e budget sufficienti dovrebbero cercare le minacce in modo continuo e in tempo reale, esaminando proattivamente la rete e gli endpoint per individuare gli attacchi attraverso un'attività costante.
Chi dovrebbe occuparsi della ricerca delle minacce?
A questo punto, è probabilmente chiaro che la ricerca delle minacce è un'attività specialistica. Richiede un analista della sicurezza capace di usare diversi strumenti, comprendere e analizzare i rischi per la vostra organizzazione e conoscere metodi e strumenti degli attaccanti avanzati.
Assumere specialisti interni per la ricerca delle minacce può essere un'ottima scelta, ma servono budget e accesso a persone con le competenze necessarie. Per molte aziende, è più realistico affidare parte o tutta questa attività ai servizi di ricerca delle minacce offerti dagli MSSPs (fornitori di servizi di sicurezza gestiti).

Migliorare l'intelligence sulle minacce
Scoprite come il servizio di caccia alle minacce WatchTower di SentinelOne può far emergere maggiori informazioni e aiutarvi a superare gli attacchi.
Conclusioni
La ricerca proattiva delle attività dannose vi fa anticipare le minacce più recenti. Le tecnologie avanzate come l'IA comportamentale bloccano sul nascere la maggior parte dei cyberattacchi e offrono la visibilità necessaria per cercare le minacce. Ma gli attori malevoli innovano costantemente e cercano modi per aggirare la sicurezza della rete aziendale. Le organizzazioni devono restare vigili contro vettori come le minacce interne e gli attacchi altamente mirati. La competenza degli analisti umani aggiunge un ulteriore livello di sicurezza alla vostra organizzazione.
Vi è piaciuto questo articolo? Seguiteci su LinkedIn, Twitter, YouTube o Facebook per vedere i contenuti che pubblichiamo.
Scoprite di più sulla cybersecurity
- Guida alla sopravvivenza agli attacchi zero-day | Tutto quello che dovete sapere prima del giorno zero
- 7 consigli per proteggere una forza lavoro da remoto in crescita
- Attacchi Bluetooth | Non lasciate scoperti i vostri endpoint
- Che cos'è oggi la sicurezza di rete?
- Come gli hacker usano i social media per profilare i bersagli
Domande frequenti sulla ricerca delle minacce
La ricerca delle minacce consiste nel cercare attivamente le minacce informatiche nascoste nella vostra rete. Anziché aspettare un avviso, gli specialisti partono dal presupposto che gli attaccanti siano già all'interno e cercano tracce di attività dannose. Esaminano a fondo i dati di sicurezza per individuare minacce sfuggite agli strumenti automatizzati.
È come avere un esperto di sicurezza che sorveglia costantemente la vostra rete alla ricerca di attività sospette o anomale.
Uno specialista potrebbe notare schemi insoliti nel traffico di rete che suggeriscono un furto di dati. Potrebbe indagare sul motivo per cui un account utente accede ai file alle 3 del mattino o perché si verificano tentativi di accesso sospetti da paesi diversi. Un altro esempio è la ricerca di firme malware specifiche sulla base di nuovi report di intelligence sulle minacce.
Potrebbe anche cercare indicatori associati a metodi di attacco noti, verificando, ad esempio, se i sistemi mostrano segni di movimento laterale degli hacker.
La ricerca delle minacce è importante perché gli attaccanti più sofisticati possono eludere gli strumenti di sicurezza automatizzati e nascondersi nella vostra rete per mesi. Il tempo medio per rilevare una violazione è di 194 giorni: un ampio margine per rubare dati. Cercando le minacce, individuate più rapidamente quelle nascoste e riducete i danni che possono causare.
Gli specialisti iniziano formulando ipotesi sulle potenziali minacce in base all'intelligence sulle minacce o ad attività insolite. Esaminano quindi i log di rete, i dati degli endpoint e gli avvisi di sicurezza per trovare prove che confermino o smentiscano le loro ipotesi.
Se trovano qualcosa di sospetto, approfondiscono le indagini per stabilire se si tratti di una minaccia reale. Il processo è continuo e iterativo: gli specialisti affinano costantemente le proprie tecniche in base a ciò che scoprono.
I quattro tipi principali di minacce alla cybersecurity includono i malware, tra cui virus e ransomware che possono danneggiare i vostri sistemi. Gli attacchi di phishing inducono le persone a rivelare password o a fare clic su link dannosi. Gli attacchi distribuiti di negazione del servizio sovraccaricano i vostri sistemi di traffico, rendendoli indisponibili.
Le minacce persistenti avanzate sono attacchi sofisticati e prolungati, in cui gli hacker restano nascosti nella vostra rete per lunghi periodi. Ogni tipo richiede strategie di rilevamento e risposta diverse.
Tra le tecniche più comuni c'è il clustering, che raggruppa dati simili per individuare anomalie. Lo stacking organizza i dati in categorie per trovare valori anomali sospetti. Il baselining definisce l'attività di rete normale, rispetto alla quale cercare deviazioni.
L'analisi esamina i log e i dati di sicurezza per individuare schemi che potrebbero indicare minacce. Il raggruppamento combina più indicatori per verificare se compaiono insieme in modo sospetto.
La ricerca delle minacce è proattiva e continua, mentre la risposta agli incidenti è reattiva e viene avviata dagli avvisi. Gli specialisti cercano attivamente le minacce prima che causino danni, mentre i team di risposta agli incidenti intervengono dopo il rilevamento di un attacco.
La ricerca delle minacce è come un pattugliamento continuo, mentre la risposta agli incidenti è come l'intervento dei vigili del fuoco durante un incendio. Le indagini forensi si svolgono dopo un incidente per capire cosa sia successo, mentre la ricerca delle minacce punta a prevenire gli incidenti.
Il processo di ricerca delle minacce prevede tre fasi principali: attivazione, indagine e risoluzione.
- Nella fase di attivazione, gli analisti individuano cosa indagare in base alle informazioni sulle minacce, alle anomalie o a ipotesi specifiche.
- Durante l'indagine, esaminano i dati alla ricerca di prove che confermino o smentiscano la loro ipotesi.
- Nella fase di risoluzione, documentano i risultati e segnalano le minacce effettive ai team di risposta agli incidenti oppure aggiornano le proprie conoscenze per le ricerche future.
Scopri di più su Threat Intelligence



Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
