
CIEM vs SIEM : quelles différences ?
Face à la croissance exponentielle des cybermenaces, les entreprises renforcent leurs mesures de sécurité. Notre article compare en détail CIEM et SIEM.

D’ici 2025, 85 % des organisations donneront la priorité au cloud computing pour leurs services informatiques. Avec l’adoption croissante des infrastructures cloud, la gestion des droits d’accès aux infrastructures cloud (CIEM) et la gestion des informations et des événements de sécurité (SIEM) deviennent essentielles. CIEM gère et sécurise l’accès aux ressources cloud, tandis que SIEM analyse en temps réel les alertes de sécurité cloud générées par les applications et les équipements réseau.
Cet article examine les différences entre CIEM et SIEM, leur fonctionnement et leur importance pour les organisations.
 Qu’est-ce que CIEM ?
La gestion des droits d’accès aux infrastructures cloud (CIEM) (prononcé « Kim »), également appelée gouvernance des identités cloud (CIG), est une solution automatisée de sécurité cloud qui réduit les risques liés aux accès. Elle identifie et analyse les autorisations dans les infrastructures cloud, y compris les environnements hybrides et multicloud, pour réserver l’accès aux ressources aux seules entités autorisées.
Gartner a introduit le terme CIEM en 2020 dans son Hype Cycle for Cloud Security rapport. Ce rapport offre des insights approfondis sur l’évolution du cloud computing. Il met également en lumière les nouveaux défis de sécurité et conseille les organisations sur le renforcement de leurs défenses lors de leur migration vers le cloud.
Pour mieux comprendre CIEM, examinons d’abord ce que sont les droits d’accès.
Que sont les droits d’accès ?
Un droit d’accès définit les tâches qu’une identité cloud est autorisée à effectuer et les ressources auxquelles elle peut accéder dans l’infrastructure cloud d’une organisation.
Ces droits définissent les autorisations d’une identité cloud, par exemple :
- Un utilisateur qui interagit avec des applications ou des données cloud spécifiques
- Un appareil connecté, comme un capteur IoT ou un serveur, dont l’accès est limité aux besoins de son fonctionnement
- Un système IA qui agit pour le compte d’un utilisateur, exécute des tâches ou analyse des données sur le réseau cloud
Que fait concrètement CIEM ?
Avant l’arrivée des solutions CIEM, les organisations manquaient de visibilité et de contrôle sur les identités cloud et leurs autorisations. Avec l’expansion des environnements cloud, la gestion des droits d’accès est devenue de plus en plus complexe. Les équipes de sécurité devaient gérer les risques liés aux identités dotées d’autorisations excessives. Faute de contrôle granulaire pour appliquer les politiques de sécurité et empêcher les accès non autorisés, les infrastructures cloud restaient vulnérables.
CIEM gère et protège les droits d’accès et les autorisations en appliquant le principe du moindre privilège (PoLP) aux droits d’accès cloud. CIEM veille à ce que les identités — utilisateurs, appareils connectés ou systèmes IA — disposent uniquement des accès nécessaires à leurs tâches. Un seul acteur malveillant doté de privilèges excessifs peut provoquer une violation majeure, comme dans le cas de cet établissement de santé américain. L’adoption de CIEM réduit considérablement la surface d’attaque et limite les abus potentiels d’autorisations.
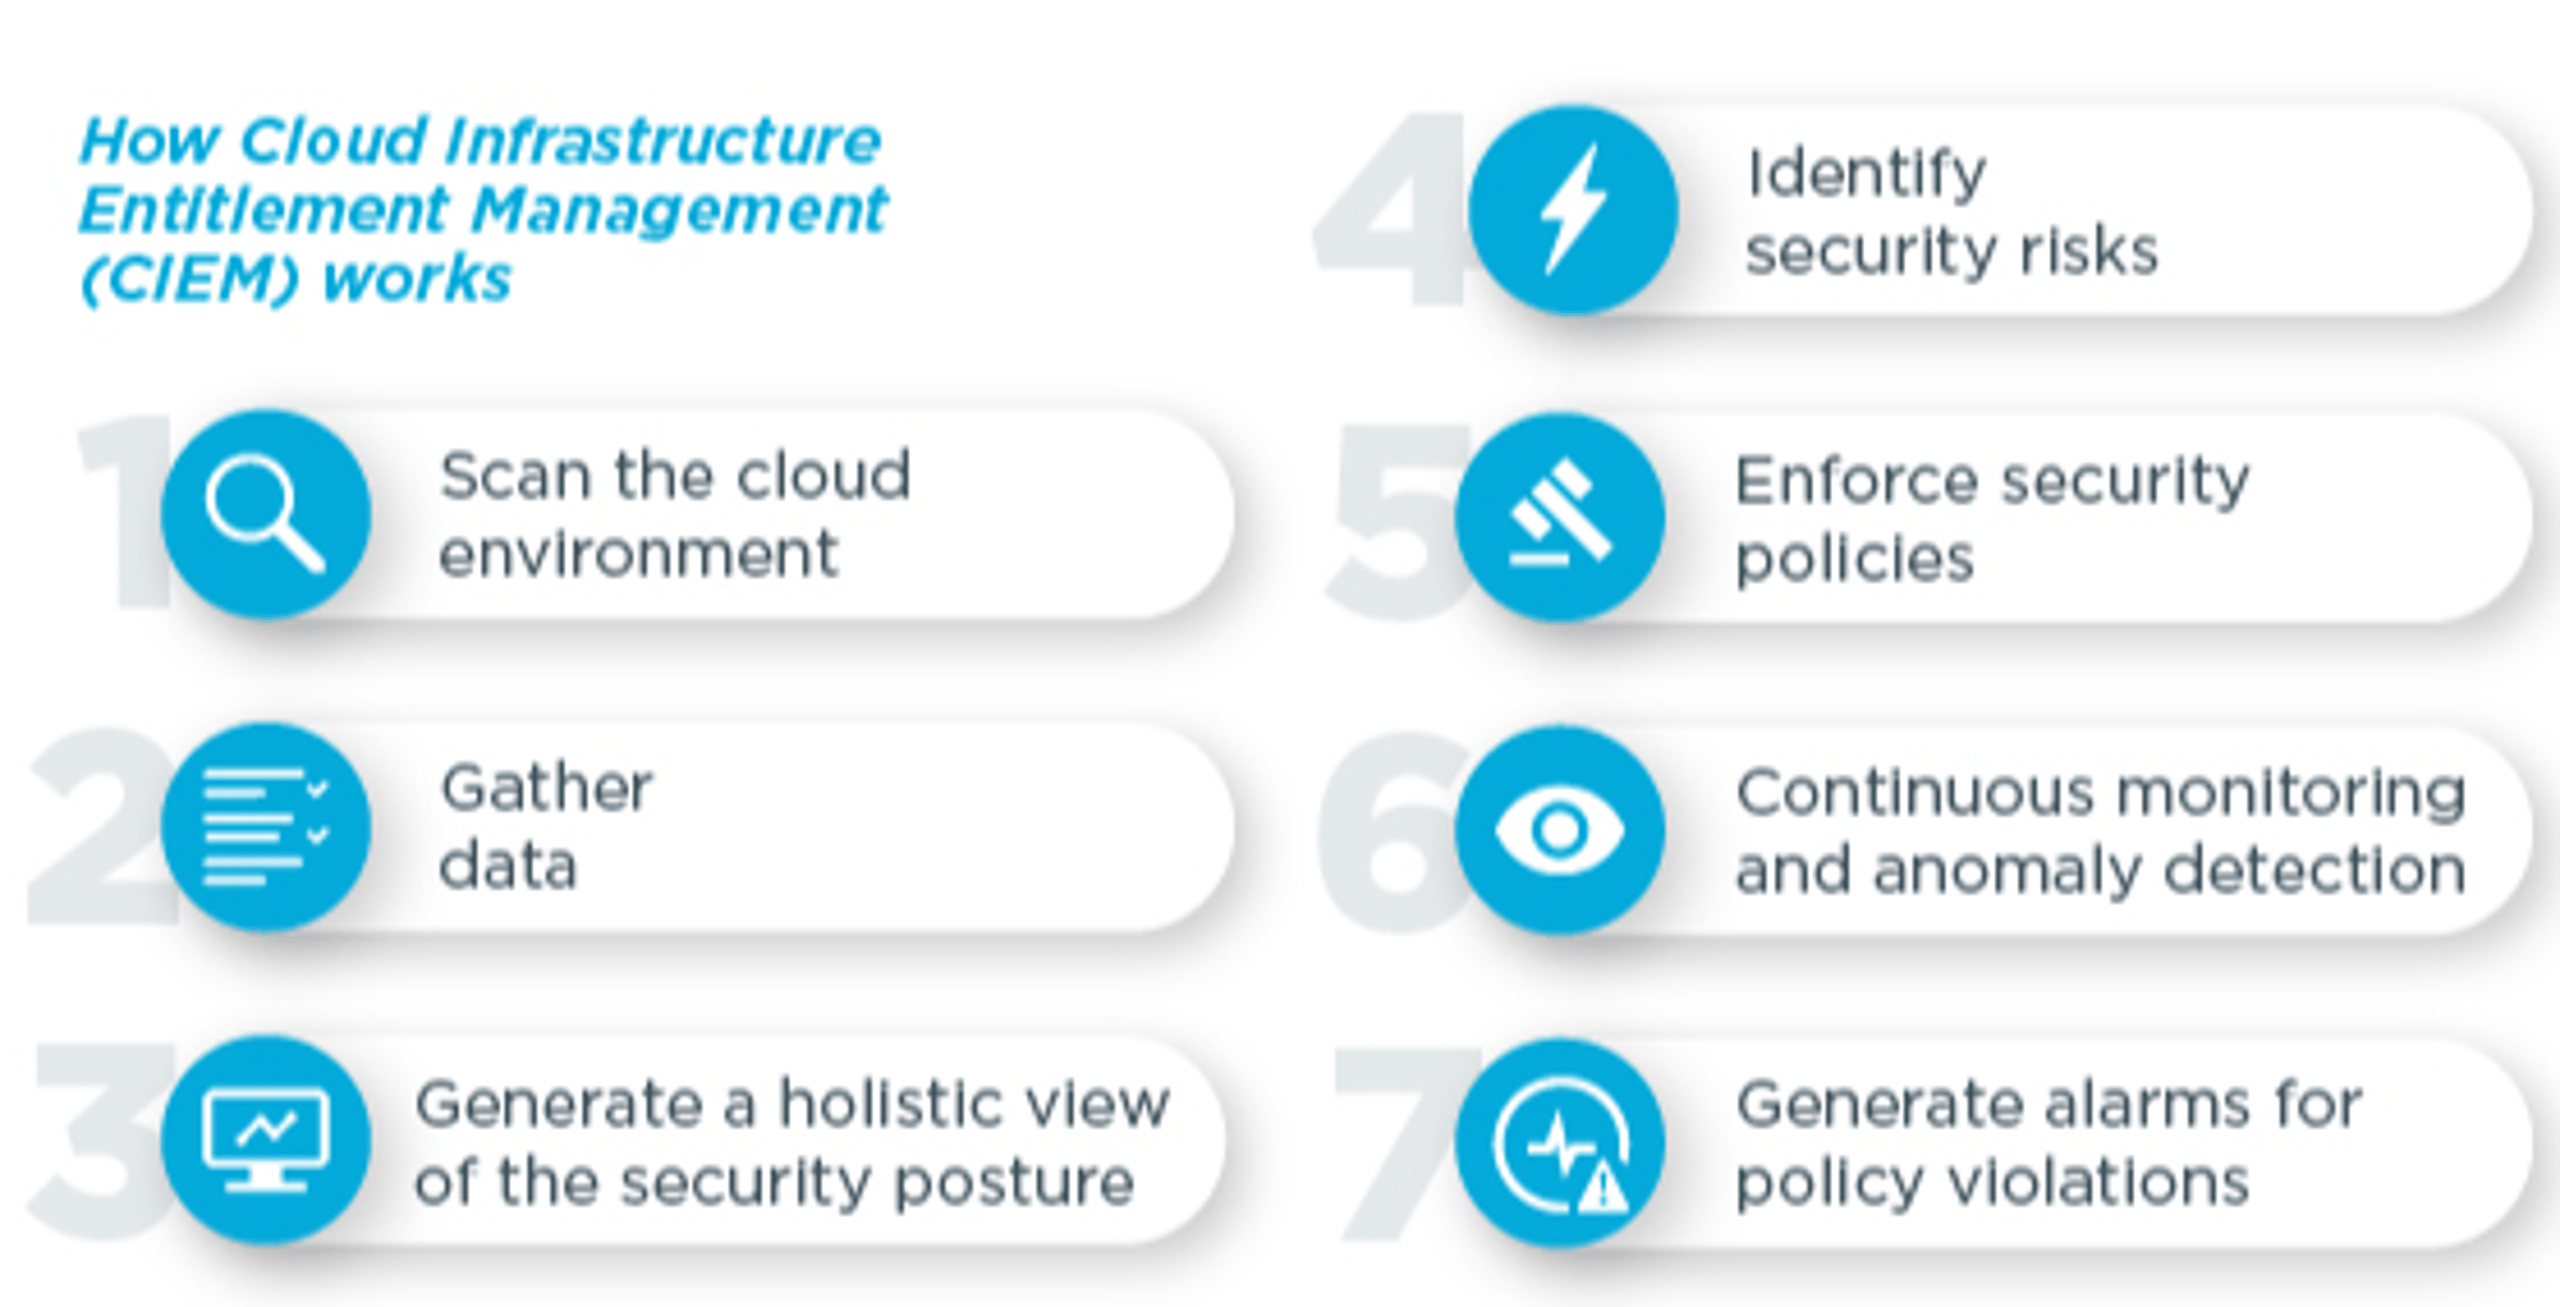
Une fois les autorisations d’une identité cloud définies par ses droits d’accès, le système veille à ce que chaque identité, utilisateur ou système IA, accède uniquement aux ressources nécessaires à son rôle. L’infrastructure cloud surveille ainsi en permanence qui peut accéder à quelles ressources.
Par exemple, si un utilisateur a seulement besoin d’une application cloud précise, il n’obtient pas l’accès aux bases de données sensibles ni aux ressources inutiles à son travail. Le risque d’utilisation abusive des accès, accidentelle ou intentionnelle, diminue.
Pour les utilisateurs, cette structure renforce la sécurité et simplifie les interactions avec le système. Ils voient et utilisent uniquement les outils et les données nécessaires à leur travail, ce qui réduit la confusion et prévient les violations des politiques.
Pour l’organisation, cela crée un environnement plus simple et plus sûr, où les rôles et les niveaux d’accès sont clairement définis. La gestion des autorisations s’en trouve facilitée lorsque les rôles évoluent ou que des utilisateurs sont ajoutés au système ou en sont retirés.
CIEM offre quatre fonctionnalités essentielles :
- Visibilité sur les droits d’accès
- Ajustement des autorisations cloud au juste niveau
- Analyses avancées
- Automatisation de la conformité
Dans une stratégie moderne et complète de sécurité cloud, CIEM fonctionne avec d’autres solutions spécialisées, comme la gestion de la posture de sécurité cloud (CSPM) et les courtiers de sécurité d’accès au cloud (CASBs), pour protéger les environnements cloud à plusieurs niveaux.
Quels sont les principaux composants de CIEM ?
CIEM comprend six composants principaux :
1. Gouvernance des identités cloud (CIG)
CIEM repose sur les principes fondamentaux de la gestion des identités et des accès (IAM), mais va plus loin en définissant les droits d’accès des utilisateurs et des applications dans les environnements cloud. Il précise les ressources cloud accessibles et les actions autorisées, comme la lecture, l’écriture ou la suppression de données.
Par exemple, un système IA cloud utilisé pour l’analyse de données peut obtenir un accès en lecture seule aux jeux de données nécessaires à son traitement, sans pouvoir les modifier ni les supprimer.
2. Visibilité sur les droits d’accès
CIEM offre une plateforme centralisée pour consulter les autorisations et les droits d’accès des utilisateurs dans différents environnements cloud. Cette visibilité est essentielle aux équipes de sécurité, aux administrateurs informatiques et aux responsables de la conformité.
- Les équipes de sécurité s’en servent pour détecter et corriger les risques potentiels liés aux accès non autorisés.
- Les administrateurs informatiques l’utilisent pour gérer efficacement les autorisations des utilisateurs dans plusieurs environnements cloud et simplifier cette gestion, tout en assurant la cohérence opérationnelle
- Cette visibilité aide les responsables de la conformité à vérifier que l’organisation respecte les exigences réglementaires et maintient ses contrôles d’accès à jour.
Cette visibilité est indispensable pour savoir qui a accès à quoi. Les organisations repèrent et corrigent ainsi rapidement les autorisations excessives ou obsolètes susceptibles de créer des failles de sécurité.
Par exemple, une organisation utilise CIEM pour surveiller les autorisations sur ses plateformes cloud, comme AWS, Azure et Google Cloud. Depuis le tableau de bord centralisé, l’administrateur informatique peut contrôler les autorisations d’accès encore actives d’un ancien collaborateur. L’équipe de sécurité peut alors les révoquer immédiatement et prévenir tout accès non autorisé.
3. Application du principe du moindre privilège
CIEM applique rigoureusement le principe du moindre privilège en surveillant et en ajustant en permanence les autorisations et les droits d’accès des utilisateurs. Les systèmes et les applications sont configurés pour accorder un accès initial minimal. Des privilèges supplémentaires ne sont accordés qu’après un examen et une autorisation approfondis.
Les administrateurs informatiques et les équipes de sécurité cloud configurent principalement l’application du principe du moindre privilège dans CIEM. Ils paramètrent les systèmes et les applications pour accorder aux utilisateurs un accès initial minimal, limité aux autorisations essentielles. Pour cela, ils définissent des contrôles d’accès basés sur les rôles (RBAC) ou des règles de gestion des accès fondées sur des politiques pour chaque utilisateur ou entité du système.
Une fois ces paramètres en place, le système CIEM surveille en permanence l’activité des utilisateurs et les demandes d’accès. Lorsqu’un utilisateur demande des privilèges supplémentaires, l’équipe de sécurité ou un système automatisé de gestion des politiques examine soigneusement sa demande. L’accès n’est approuvé que s’il est nécessaire.
Cette surveillance et cet examen continus maintiennent un contrôle strict des droits d’accès et réduisent le risque d’accorder des autorisations excessives.
Les principaux mécanismes sont les suivants :
- Attribution des accès selon les rôles: CIEM applique des contrôles d’accès stricts basés sur les rôles et attribue les autorisations selon les fonctions de chaque utilisateur. Par exemple, dans un établissement de santé, un infirmier a accès aux dossiers médicaux des patients, tandis qu’un agent de facturation n’accède qu’aux données financières.
- Élévation temporaire des privilèges: Grâce aux contrôles Just-In-Time (JIT), CIEM élève temporairement les privilèges d’un utilisateur pour des tâches précises, puis les rétablit à leur niveau initial une fois la tâche terminée. Par exemple, un développeur peut obtenir un accès temporaire à l’environnement de production pour corriger un problème. Une fois l’intervention terminée, les contrôles JIT de CIEM ramènent automatiquement ses privilèges à leur niveau habituel.
- Contrôles d’accès granulaires: CIEM divise les ressources cloud en segments plus petits pour définir précisément les autorisations. Par exemple, CIEM segmente les ressources afin que le personnel des ressources humaines n’accède qu’aux données RH, tandis que le service financier n’accède qu’aux dossiers financiers. Chacun ne reçoit ainsi que les autorisations nécessaires.
4. Analyses avancées
Les solutions CIEM fournissent aux équipes de cybersécurité des analyses avancées, notamment le machine learning et l’analyse du comportement des utilisateurs et des entités (UEBA), pour évaluer les droits d’accès et détecter les accès inhabituels ou suspects. Par exemple, CIEM utilise ces analyses pour signaler le comportement inhabituel d’un commercial qui tente d’accéder à des données financières et alerter les équipes de sécurité afin qu’elles examinent la menace potentielle.
5. Mise en œuvre des politiques d’accès
Intégré aux systèmes de gouvernance et d’administration des identités (IGA), CIEM définit et applique des politiques d’accès détaillées, adaptées aux besoins de l’organisation. Par exemple, un prestataire n’accède aux ressources propres à son projet que pour une durée limitée. À la fin du projet, le système révoque automatiquement son accès selon des politiques prédéfinies.
Ces politiques peuvent reposer sur différents critères, notamment :
- Autorisations propres aux rôles: Les autorisations sont liées à des fonctions précises. Les utilisateurs reçoivent ainsi des droits d’accès adaptés à leurs responsabilités.
- Contrôles d’accès selon la localisation: CIEM peut restreindre l’accès selon la localisation géographique des utilisateurs, dans le respect des réglementations régionales sur la protection des données.
- Contrôles d’accès selon les horaires: Les autorisations peuvent être restreintes en dehors des heures d’activité ou pendant les périodes sensibles.
- Accès selon l’appareil: L’accès peut être limité aux appareils autorisés, ce qui réduit les risques liés aux équipements potentiellement compromis.
6. Surveillance et contrôle des comptes privilégiés
CIEM fonctionne de concert avec les systèmes de gestion des accès privilégiés (PAM) et les systèmes Just-In-Time (JIT) pour sécuriser les comptes dotés de droits d’accès élevés. Grâce aux insights sur les droits d’accès dans le cloud fournis par CIEM, ces systèmes détectent les comportements anormaux et limitent les compromissions potentielles.
Qu’est-ce que le SIEM ?
Gestion des informations et des événements de sécurité (SIEM) (prononcé « Sim ») est une technologie qui associe la gestion des informations de sécurité (SIM) et la gestion des événements de sécurité (SEM) pour surveiller les menaces en temps réel et analyser les données des réseaux, des serveurs et des applications.
Elle détecte les activités anormales, comme les tentatives d’accès non autorisé ou le trafic réseau inhabituel. Le SIEM fournit également des outils pour gérer les incidents et analyser les attaques après coup, afin de renforcer la posture de sécurité globale des entreprises.
Le terme SIEM a été introduit par Gartner en 2005. Il désigne une technologie qui réunit la gestion des informations de sécurité (SIM) et la gestion des événements de sécurité (SEM) pour une gestion complète de la sécurité.
Le SIEM surveille et analyse les événements de sécurité dans toute l’infrastructure informatique d’une organisation. Pour cela, il agrège et corrèle les données de journalisation provenant de diverses sources, notamment :
- Journaux d’activité des utilisateurs
- Équipements réseau
- Applications
- Équipements de sécurité
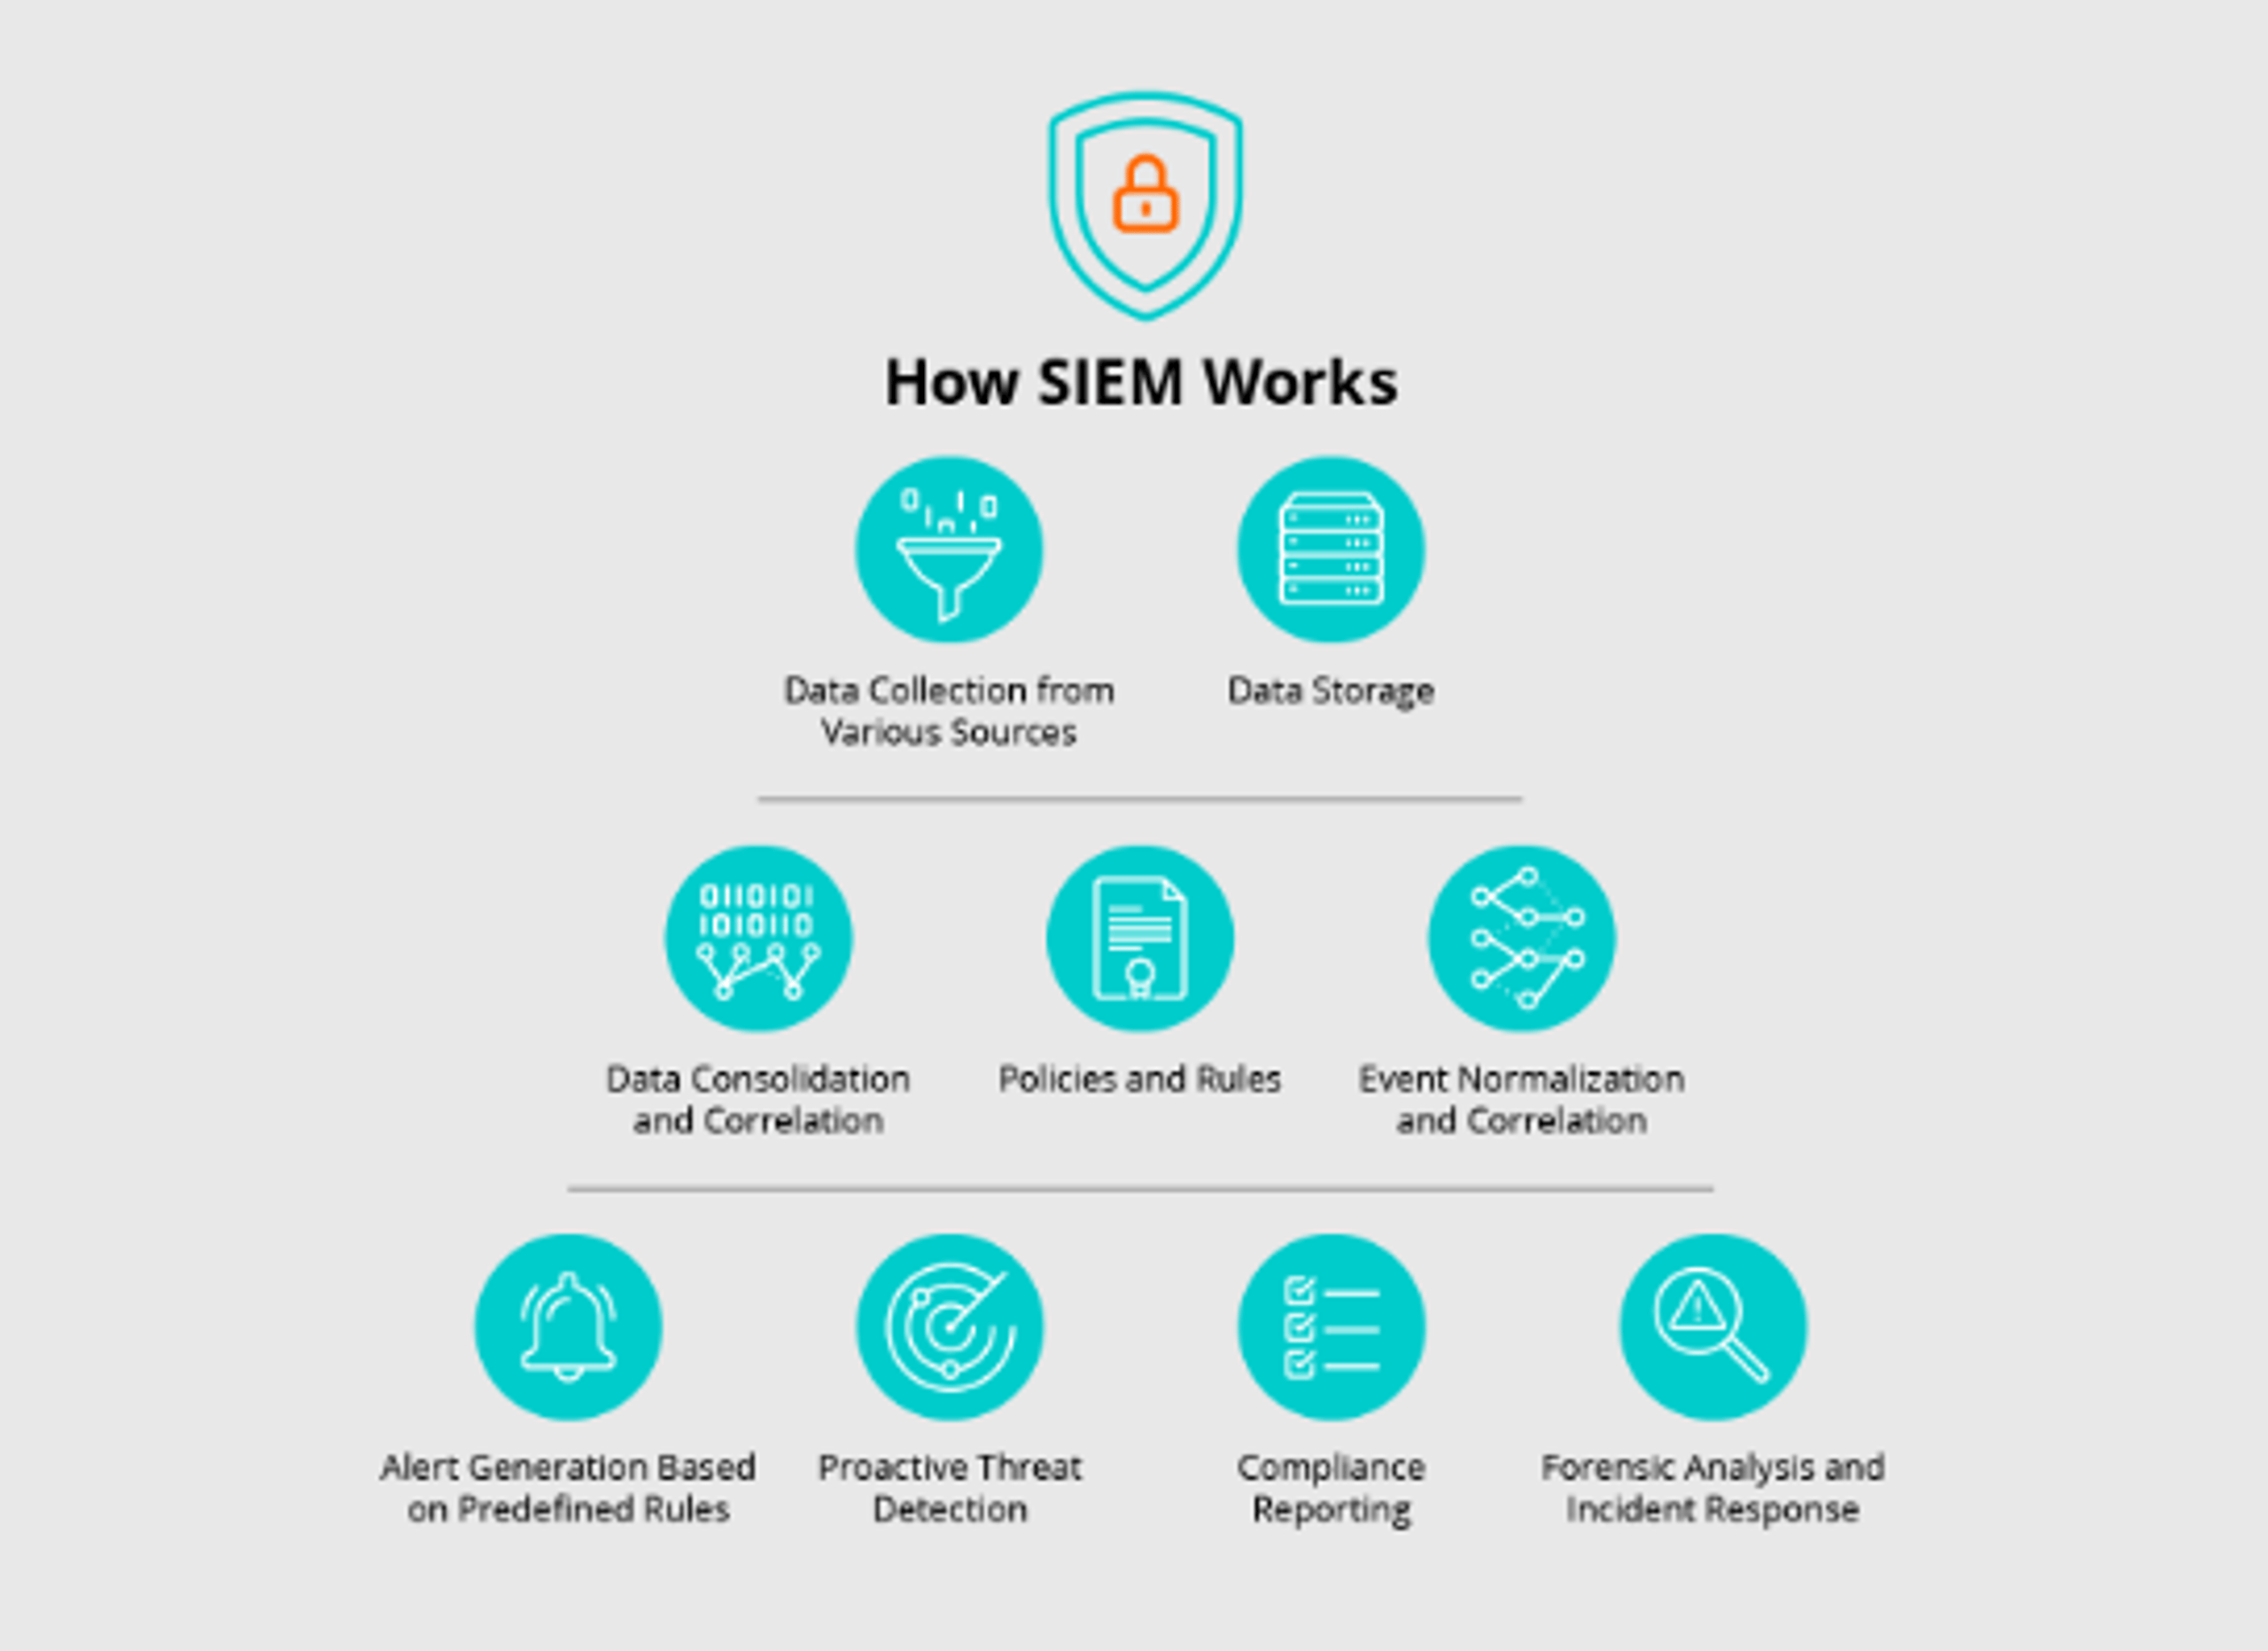
Les systèmes SIEM collectent et analysent les journaux issus de nombreuses sources, notamment :
- Outils de sécurité des endpoints
- Systèmes de détection des intrusions (IDS) et de prévention des intrusions (IPS)
- Pare-feu et systèmes de gestion unifiée des menaces (UTM)
- Solutions de filtrage web
- Serveurs d’applications
- Points d’accès sans fil
- Routeurs
- Bases de données
- Commutateurs
- Fournisseurs de services cloud
- Honeypots
- Systèmes de gestion des identités et des accès (IAM)
Quels sont les principaux composants du SIEM ?
Nées de la fusion des technologies SIM et SEM, les solutions SIEM réunissent notamment les capacités suivantes :
- Agrégation et normalisation des données
- Corrélation des événements
- Surveillance et alertes en temps réel
- Réponse aux incidents et gestion des incidents
Examinons-les en détail.
1. Gestion des journaux
La gestion des journaux est au cœur du SIEM. Elle consiste à collecter, stocker et analyser les données de journalisation provenant de diverses sources du réseau d’une organisation.
Ces données comprennent :
- Les activités des utilisateurs
- Les opérations système
- Les messages d’erreur, qui contribuent à établir une chronologie détaillée des événements
Une gestion efficace des journaux normalise et organise ces données dans un format cohérent. Elle facilite ainsi l’analyse précise et la détection des menaces.
Par exemple, un administrateur réseau utilise les capacités de gestion des journaux du SIEM pour surveiller les connexions des utilisateurs et détecter toute activité inhabituelle, comme plusieurs tentatives de connexion infructueuses depuis une même adresse IP.
2. Surveillance des événements de sécurité en temps réel (SEM)
Le SEM regroupe et corrèle les données de journalisation pour détecter en temps réel les schémas de trafic suspects et les anomalies. Par exemple, le SEM détecte une hausse soudaine du trafic sortant d’un serveur et déclenche une alerte. L’équipe de sécurité peut alors enquêter et stopper une éventuelle tentative d’exfiltration de données.
Les outils SEM génèrent des alertes selon des critères prédéfinis : tentatives de connexion infructueuses, pics inhabituels de trafic réseau, accès non autorisé à des fichiers sensibles ou analyses de ports. Les équipes de sécurité peuvent ainsi répondre rapidement à ces menaces.
3. Gestion des informations de sécurité (SIM)
La SIM se concentre sur le stockage à long terme, l’analyse et la production de rapports sur les données de sécurité. Elle replace les événements de sécurité dans leur contexte historique pour faciliter les investigations forensiques et répondre aux exigences de conformité.
Pour les utilisateurs, la SIM contribue à protéger leurs données : l’analyse historique révèle les menaces persistantes et guide leur traitement, tout en préservant la conformité réglementaire. Pour les équipes de sécurité et les responsables informatiques, elle fournit des insights sur les événements passés et facilite les investigations forensiques visant à identifier les schémas d’attaque.
Un exemple de SIM comme solution est– la manière dont un analyste de sécurité utilise SIM pour consulter des journaux datant de six mois et retrouver l’origine d’une violation de données, fournissant ainsi des informations essentielles à l’analyse forensique.
4. Corrélation des événements
La corrélation des événements relie les entrées de journal associées pour repérer des schémas révélateurs d’incidents de sécurité.
Par exemple, SIEM met en corrélation des entrées de journal associées, comme plusieurs tentatives de connexion infructueuses provenant de différentes adresses IP et un téléchargement de fichier inattendu depuis une base de données sensible. Il révèle ainsi une attaque coordonnée visant à compromettre le système. Les équipes de sécurité relient ces événements avec SIEM pour détecter les menaces et y répondre rapidement.
En analysant des données issues de plusieurs sources, les systèmes SIEM mettent les événements en corrélation pour révéler des vecteurs d’attaque complexes et fournir des insights exploitables pour répondre aux incidents. Cette capacité révèle les liens entre des événements apparemment sans rapport et facilite la détection des menaces par les responsables de la sécurité.
5. Alertes et notifications
Les systèmes SIEM intègrent des mécanismes d’alerte qui informent les équipes de sécurité des incidents détectés grâce à la corrélation des événements. Par exemple, SIEM génère une alerte prioritaire pour l’équipe de sécurité lorsqu’il détecte une activité suspecte, comme l’accès d’un utilisateur non autorisé à des données sensibles. Ces alertes sont classées selon leur gravité afin que les équipes se concentrent sur les menaces les plus critiques. Les notifications automatiques accélèrent la réponse et réduisent le temps dont disposent les attaquants.
6. Réponse aux incidents et gestion des incidents
Ce composant regroupe les processus et les workflows de traitement des incidents de sécurité. Par exemple, après réception d’une alerte, le système SIEM ouvre un ticket d’incident et l’attribue à l’équipe de sécurité. Il suit automatiquement l’investigation et veille à ce que chaque étape de la réponse soit documentée.
Les systèmes SIEM simplifient :
- Le suivi des incidents
- La gestion des tickets
- La coordination entre les équipes de sécurité
L’automatisation des tâches courantes et la documentation des réponses rendent la gestion des incidents plus efficace et renforcent la collaboration. Les équipes adoptent ainsi une approche coordonnée face aux menaces.
7. Intégration des renseignements sur les menaces
Les solutions SIEM peuvent intégrer des flux de renseignements sur les menaces pour renforcer leurs capacités de détection. Par exemple, un système SIEM intègre un flux signalant une nouvelle campagne de phishing afin de détecter et de bloquer des attaques similaires ciblant les serveurs de messagerie de l’organisation.
En intégrant des données externes sur les menaces connues, les vulnérabilités et les schémas d’attaque, les systèmes SIEM identifient mieux les risques émergents et y répondent plus efficacement. Ces données enrichissent le contexte des événements de sécurité et éclairent l’analyse et la prise de décision.

Le premier SIEM AI du secteur
Ciblez les menaces en temps réel et rationalisez les opérations quotidiennes avec le SIEM AI le plus avancé au monde de SentinelOne.
CIEM ou SIEM : quelle différence ?
Ce tableau compare les différences entre CIEM et SIEM.
| Caractéristiques | CIEM | SIEM |
|---|---|---|
| Objectif principal | Gérer et sécuriser les permissions et les droits d’accès dans le cloud | Surveiller et analyser les événements et incidents de sécurité dans les environnements IT, puis y répondre |
| Périmètre | Principalement les environnements cloud, notamment multicloud et hybrides. | Large périmètre couvrant les infrastructures IT sur site, cloud et hybrides. |
| Fonction principale | Appliquer le principe du moindre privilège en gérant les droits d’accès des utilisateurs et des applications. | Mettre en corrélation et analyser les événements de sécurité issus de diverses sources pour détecter les menaces potentielles. |
| Gestion des données | Gère les contrôles d’accès, les droits des utilisateurs et les permissions dans les services cloud. | Agrège, normalise et analyse les données des journaux provenant des applications, des réseaux, des serveurs, etc. |
| Détection des menaces | Repère les erreurs de configuration, les privilèges excessifs et les accès non autorisés dans le cloud. | Détecte un large éventail de menaces de sécurité, notamment les intrusions réseau, les malwares et les menaces internes, et génère des alertes. |
| Réponse aux incidents | Ajuste les droits et les permissions pour atténuer les risques de sécurité potentiels dans les environnements cloud. | Génère des alertes et prend en charge les workflows de réponse aux incidents, y compris les réponses automatisées. |
| Intégration | S’intègre aux outils de gouvernance des identités, de PAM et de sécurité du cloud. | S’intègre aux flux de renseignement sur les menaces, à l’IA et à divers contrôles de sécurité pour mieux détecter les menaces. |
| Conformité et rapports | Favorise la conformité grâce à des contrôles d’accès adaptés et à la production de rapports sur les droits d’accès au cloud. | Offre des fonctionnalités complètes de reporting de conformité, conformes aux exigences réglementaires comme le GDPR et l’HIPAA. |
| Public cible | Équipes de sécurité cloud et spécialistes de la gestion des identités et des accès. | Centres des opérations de sécurité (SOC), analystes en cybersécurité et équipes de sécurité informatique. |
En termes simples, CIEM est comme la personne qui gère les bureaux et vous remet les clés des salles auxquelles vous avez accès. Les autres salles vous restent fermées.
De son côté, SIEM est comme un agent de sécurité qui surveille toutes les salles au moyen de caméras. S’il repère une activité suspecte, il donne l’alerte et intervient.
Quels sont les principaux avantages de CIEM et de SIEM ?
Voici les principaux avantages de SIEM et de CIEM.
Avantages de CIEM
- Sécurité cloud optimisée : Sécurise les environnements cloud en gérant et en ajustant les droits d’accès. Les utilisateurs bénéficient ainsi d’un environnement sécurisé et n’accèdent qu’aux ressources dont ils ont besoin.
- Réduction des risques : Réduit le risque d’accès non autorisé et de violation de données, notamment dans les infrastructures multicloud complexes.
- Conformité : Offre une visibilité détaillée sur les droits d’accès au cloud et les contrôles d’accès, facilitant la conformité à des réglementations comme le GDPR, l’HIPAA et le CCPA.
- Efficacité opérationnelle : L’automatisation de la gestion des droits d’accès allège la charge administrative des équipes informatiques et réduit le risque d’erreur humaine. Libérées des tâches courantes, ces équipes peuvent renforcer les mesures de sécurité et optimiser les performances des systèmes.
Avantages de SIEM
- Sécurité complète : Sécurise les environnements cloud, sur site et hybrides en identifiant et en corrélant les incidents de sécurité. Les données des utilisateurs bénéficient ainsi d’une protection cohérente sur toutes les plateformes où elles sont stockées.
- Détection des menaces en temps réel : Détecte les menaces et y répond rapidement grâce à une surveillance et une analyse accélérées, réduisant ainsi les dommages causés par les cyberattaques.
- Rapports de conformité : Assure la journalisation et l’audit nécessaires au respect de réglementations comme le GDPR, l’HIPAA et PCI DSS, afin de protéger les données des utilisateurs conformément aux lois applicables.
- Opérations de sécurité centralisées : Simplifie la gestion de la sécurité en réunissant la surveillance des incidents et la réponse, ce qui réduit les interruptions de service et améliore l’expérience utilisateur.
Quelles sont les limites de SIEM et de CIEM ?
Comprendre les limites de SIEM et de CIEM est essentiel pour définir une stratégie de sécurité cloud éclairée. Ces deux outils remplissent des fonctions de sécurité importantes. Connaître leurs limites aide les organisations à combler les failles et à choisir les solutions adaptées pour protéger leurs données.
Voici les limites de SIEM par rapport à CIEM :
Limites de SIEM
- Volume élevé d’alertes : Les outils SIEM génèrent souvent de nombreuses alertes, dont des faux positifs. Les équipes de sécurité peuvent être submergées et souffrir d’une saturation des alertes, au risque de manquer de vraies menaces.
- Fonctionnalités cloud limitées : SIEM couvre un large périmètre de sécurité, mais n’offre pas toujours le même niveau de précision que CIEM pour gérer les droits d’accès et les contrôles d’accès propres au cloud.
- Retard dans la détection des menaces : Les systèmes SIEM peuvent parfois peiner à détecter les menaces en temps réel, notamment s’ils ne sont pas correctement optimisés ou si le réseau de l’organisation génère un volume élevé de données.
- Dépendance aux règles de corrélation : SIEM dépend fortement de règles de corrélation prédéfinies, qui doivent être régulièrement mises à jour pour suivre l’évolution des menaces. Si ces règles sont obsolètes ou mal configurées, le système risque de manquer des attaques nouvelles ou sophistiquées.
Limites de CIEM
- Périmètre restreint : CIEM est conçu spécifiquement pour gérer les accès et les droits dans les environnements cloud. Il ne couvre donc pas entièrement la sécurité des infrastructures informatiques sur site ou hybrides.
- Détection limitée des menaces : Contrairement au SIEM, le CIEM ne se concentre pas sur la surveillance et la corrélation des événements de sécurité dans l'ensemble de l'environnement informatique. Il est donc moins efficace pour détecter les menaces ou incidents de sécurité plus larges.
- Dépendance aux environnements cloud : Le CIEM dépend fortement de l'infrastructure cloud. Son efficacité diminue donc dans les environnements où les systèmes sur site ou les infrastructures hybrides prédominent.
- Difficultés d'intégration : L'intégration du CIEM avec d'autres outils et systèmes de sécurité peut s'avérer difficile, notamment dans les environnements informatiques diversifiés qui font appel à plusieurs fournisseurs de services cloud.
- Rapports moins complets : Si le CIEM répond efficacement aux besoins de conformité dans les environnements cloud, ses rapports détaillés couvrant plusieurs environnements et ses capacités d'analyse forensique peuvent être moins étendus que ceux des systèmes SIEM.
Quand choisir entre CIEM et SIEM
Voici l'essentiel : Optez pour le CIEM si vous privilégiez une stratégie cloud-first et recherchez des outils spécialisés pour gérer les identités et les droits d'accès cloud. Choisissez le SIEM si vous exploitez un environnement hybride : il centralise et analyse les données de sécurité issues des ressources sur site et cloud.
Mais ce n'est pas tout.
Examinons quelques cas d'usage en détail :
- Besoins centrés sur le cloud : le CIEM est conçu pour répondre aux spécificités des environnements cloud. Il traite la gestion dynamique des permissions, les workloads distribués et la conformité multicloud grâce à des outils de contrôle des identités et des droits d'accès cloud.
Le SIEM, bien que complet, n'est pas assez spécialisé pour gérer efficacement les permissions et les configurations d'accès propres au cloud.
Lequel choisir ?
Si votre infrastructure privilégie le cloud, le CIEM offre la granularité nécessaire pour gérer les identités et la sécurité cloud, en phase avec la nature dynamique des architectures cloud-native.
- Infrastructure hybride : Le SIEM excelle dans les environnements hybrides. Il rassemble les données des ressources sur site et cloud dans une vue unifiée. Vous surveillez ainsi les événements de sécurité dans toute votre infrastructure et obtenez des insights qui relient les systèmes traditionnels aux systèmes cloud.
Le CIEM se concentre exclusivement sur les ressources cloud, ce qui limite son utilité dans les environnements dotés d'une importante infrastructure sur site.
Lequel choisir ?
Dans un environnement hybride, le SIEM est plus efficace : il unifie la surveillance de la sécurité dans tous les environnements, sans angle mort.
- Capacité de détection des menaces : Le SIEM utilise des analyses avancées, l'analyse comportementale et le machine learning pour détecter les menaces potentielles, notamment les anomalies et les activités suspectes, dans divers environnements. Ses capacités de détection couvrent aussi les ressources cloud.
Le CIEM, en revanche, est conçu pour repérer les erreurs de configuration et les permissions excessives, notamment dans les environnements cloud. Sa portée en matière de détection des menaces reste toutefois plus limitée.
Lequel choisir ?
Pour une détection complète des menaces, y compris des anomalies dans plusieurs environnements, les capacités du SIEM répondent mieux aux besoins d'une gestion approfondie de la sécurité.
- Capacités de réponse aux incidents : Le SIEM offre de nombreuses fonctionnalités de réponse aux incidents, dont l'intégration avec les outils de sécurité, des workflows automatisés et des systèmes de gestion des dossiers. Ces fonctionnalités sont essentielles pour identifier et résoudre rapidement les incidents de sécurité.
Le CIEM simplifie la gestion des incidents propres au cloud, notamment ceux liés aux permissions, mais n'offre pas le framework de réponse aux incidents plus large du SIEM.
Lequel choisir ?
Le SIEM est le meilleur choix lorsque la rapidité et l'efficacité de la réponse aux incidents sont essentielles, notamment dans les environnements combinant ressources cloud et sur site.
- Maturité du programme de sécurité cloud : Le SIEM constitue le socle de sécurité des organisations qui commencent à adopter le cloud. Il offre une visibilité étendue sur les environnements cloud et traditionnels. À mesure que votre adoption du cloud progresse, l'intégration du CIEM renforce votre posture de sécurité cloud en traitant les risques propres aux identités et aux droits d'accès cloud.
Le CIEM, bien que spécialisé, peut être disproportionné aux premiers stades de l'adoption du cloud, lorsque la priorité reste une visibilité étendue.
Lequel choisir ?
Le SIEM convient aux premières étapes de l'adoption du cloud grâce à sa surveillance complète. Le CIEM gagne en valeur à mesure que votre infrastructure cloud mûrit et exige une gestion plus ciblée de sa sécurité.
En conclusion : associer CIEM et SIEM pour renforcer la sécurité
Le CIEM et le SIEM sont tous deux essentiels pour sécuriser différents aspects de l'infrastructure d'une organisation. Le CIEM gère les identités et les permissions cloud, tandis que le SIEM détecte les menaces en temps réel dans l'ensemble des systèmes. Dans les environnements cloud, où les identités, les permissions et les événements de sécurité sont plus mouvants et distribués, leur intégration offre une approche complète.
Ensemble, CIEM maîtrise les risques d'accès propres au cloud, tandis que SIEM surveille en continu les menaces de sécurité sur l'ensemble du réseau, renforçant la défense contre les menaces qui ciblent les infrastructures cloud et hybrides.
En associant ces outils à SentinelOne, les organisations gèrent leur posture de sécurité de manière proactive et répondent efficacement aux défis propres au cloud comme aux besoins plus larges de sécurité informatique.
Avec SentinelOne, les organisations peuvent :
- Intégrer SentinelOne Singularity AI SIEM et Singularity Cloud Native Security, qui dispose de capacités CIEM, pour unifier leur sécurité en associant détection avancée des menaces et gestion complète des accès
- Bénéficier d'une visibilité et d'un contrôle sans précédent sur leurs serveurs, leurs réseaux et leur environnement cloud
- Détecter les menaces en temps réel et répondre aux incidents de manière proactive pour garder une longueur d'avance sur les menaces émergentes.
Demandez une démo avec SentinelOne dès aujourd'hui pour découvrir comment CIEM et SIEM s'intègrent naturellement et sécurisent l'environnement numérique de votre organisation.
Conclusion
CIEM et SIEM sont tous deux essentiels pour assurer une sécurité du cloud complète. Le premier gère les droits d'accès, tandis que le second analyse les journaux. Les contrôles CIEM répondent aux risques propres au cloud et soutiennent une gestion proactive de la posture de sécurité cloud. CIEM est particulièrement adapté aux premières étapes de l'adoption du cloud, tandis que SIEM élargit la visibilité. Nous recommandons d'utiliser les deux pour obtenir les meilleurs résultats.
FAQ
Un outil CIEM gère et optimise les autorisations et les droits d'accès propres au cloud. Il garantit que les utilisateurs et les applications disposent uniquement des accès nécessaires dans les environnements cloud.
IAM gère les identités et les accès dans tous les environnements, tandis que CIEM contrôle et optimise les autorisations dans les environnements cloud.
CIEM est une pratique de sécurité qui gère et protège les autorisations et les droits d'accès dans le cloud. Elle réduit le risque d'accès non autorisé aux environnements cloud.
IAM contrôle les identités et les accès des utilisateurs. SIEM surveille et analyse les événements de sécurité dans toute l'infrastructure informatique d'une organisation, puis permet d'y répondre.
En savoir plus sur Données et IA


Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
