
Wat is een red team in cybersecurity?
Red teams simuleren aanvallen om verdedigingsmaatregelen te testen. Ontdek waarom red teaming belangrijk is voor de beveiliging van uw organisatie.

Red teams zijn groepen beveiligingsprofessionals die realistische aanvallen simuleren om de verdediging van een organisatie te testen. Deze gids behandelt de rol en werkwijze van red teams en de voordelen van red-teamoefeningen.
Ontdek waarom red teaming belangrijk is om kwetsbaarheden op te sporen en beveiligingsmaatregelen te versterken. Inzicht in red teams is essentieel voor organisaties die hun cyberbeveiliging willen verbeteren.
Hoe helpt een red team organisaties zich te beschermen tegen cyberdreigingen?
Een red team test de verdediging van een organisatie en spoort zwakke plekken of kwetsbaarheden op die een echte aanvaller zou kunnen misbruiken. Daarvoor gebruikt het team verschillende tactieken en technieken, zoals social engineering, penetratietests van netwerken en tests van de fysieke beveiliging, om de werkwijze van een aanvaller na te bootsen.
Een red team helpt bedrijven zich tegen cyberdreigingen te beschermen door hun verdediging realistisch te testen. Door echte aanvallen na te bootsen, spoort het team zwakke plekken of kwetsbaarheden op die traditionele beveiligingsmaatregelen mogelijk missen. Zo kunnen organisaties prioriteiten stellen en zich richten op de gebieden met het grootste risico.
Red teams sporen niet alleen kwetsbaarheden op, maar doen ook aanbevelingen om de beveiliging te versterken. Na een aanvalssimulatie kan een red team de organisatie een uitgebreid rapport geven met de gevonden kwetsbaarheden en voorstellen om die aan te pakken. Zo kunnen bedrijven hun verdediging versterken en zich voorbereiden op mogelijke aanvallen.
Daarnaast kunnen red teams medewerkers trainen en voorlichten. Met oefeningen waarin aanvallen realistisch worden nagebootst, leert een red team medewerkers welke aanvallen ze kunnen tegenkomen en hoe ze effectief reageren. Dit versterkt de algehele beveiliging van de organisatie en haar weerbaarheid tegen cyberdreigingen.
Wat is het verschil tussen een blue team en een red team in cybersecurity?
Het belangrijkste verschil tussen het blue team en het red team ligt in hun rollen en verantwoordelijkheden. Het blue team beschermt de computersystemen en netwerken van een organisatie tegen cyberaanvallen. Het red team simuleert aanvallen om te testen hoe effectief de verdediging van het blue team is. Het blue team implementeert onder meer beveiligingsmaatregelen, voert regelmatig beveiligingsbeoordelingen uit en reageert op beveiligingsincidenten. Het red team simuleert realistische aanvallen, zoals phishingcampagnes of malware-infecties, en geeft het blue team feedback en aanbevelingen. Beide teams werken samen om de cyberbeveiliging van de organisatie te verbeteren en zich op mogelijke dreigingen voor te bereiden.
Wat is het verschil tussen een blue team en een purple team in cybersecurity?
Het belangrijkste verschil tussen red teams en purple teams in cybersecurity ligt in hun rollen en doelen. Een red team is een groep mensen die realistische cyberaanvallen op de systemen en verdediging van een organisatie simuleert. Het doel is de verdediging te testen en zwakke plekken of kwetsbaarheden op te sporen die een echte aanvaller zou kunnen misbruiken.
Een purple team is daarentegen een groep mensen die de taken van zowel het red team als het blue team van een organisatie vervult. Het purple team overbrugt de kloof tussen het red team, dat aanvallen simuleert, en het blue team, dat aanvallen afweert. Zo kan het purple team de inzichten uit de aanvalssimulaties van het red team verwerken in de verdedigingsstrategieën van het blue team, en omgekeerd.
Het belangrijkste verschil is dat red teams zich uitsluitend richten op het simuleren van aanvallen. Een purple team hanteert een bredere aanpak, met zowel aanvalssimulatie als verdediging. Daardoor kan het kwetsbaarheden effectiever opsporen en aanpakken en de beveiliging van de organisatie verbeteren.
Wat doet een red team?
Het doel van een red team is om de beveiliging van een organisatie te testen en zwakke plekken of kwetsbaarheden te vinden die een echte aanvaller zou kunnen misbruiken. Daarvoor gebruikt een red team doorgaans verschillende tactieken en technieken die de werkwijze van een aanvaller nabootsen. Denk aan social engineering, het binnendringen van netwerken en het testen van fysieke beveiliging. Met deze methoden probeert het red team de beveiliging van de organisatie te doorbreken en toegang te krijgen tot gevoelige gegevens of systemen.
Na de simulatie van een aanval geeft het red team de organisatie doorgaans een gedetailleerd rapport met de ontdekte kwetsbaarheden en aanbevelingen om die aan te pakken. Daarmee kan de organisatie haar verdediging verbeteren en zich op mogelijke aanvallen voorbereiden. Dit is wat een red team doet:
- Realistische cyberaanvallen op de systemen en verdediging van een organisatie simuleren
- De verdediging van de organisatie testen en zwakke plekken of kwetsbaarheden opsporen die een echte aanvaller zou kunnen misbruiken
- Verschillende tactieken en technieken gebruiken om de werkwijze van een aanvaller na te bootsen, zoals social engineering en penetratietests van netwerken
- Proberen de verdediging van de organisatie te doorbreken en toegang te krijgen tot gevoelige gegevens of systemen
- De organisatie een gedetailleerd rapport geven met de ontdekte kwetsbaarheden en aanbevelingen om die aan te pakken
- De organisatie ondersteunen bij het versterken van haar verdediging en de voorbereiding op mogelijke aanvallen.
Het doel van een red team is om de verdediging van organisaties realistisch te testen, zodat ze kwetsbaarheden kunnen opsporen en aanpakken voordat een echte aanvaller ze misbruikt.

MDR waarop u kunt vertrouwen
Krijg betrouwbare end-to-end dekking en meer gemoedsrust met Singularity MDR van SentinelOne.
Welke vaardigheden hebben leden van een blue team nodig?
Leden van een red team zijn doorgaans zeer deskundig en ervaren. Ze hebben diepgaand inzicht in cyberdreigingen en de tactieken en technieken die aanvallers gebruiken. Daarom hebben ze specifieke vaardigheden nodig. De belangrijkste zijn:
- Technische expertise: Leden van een red team hebben diepgaande kennis nodig van technische aspecten van cybersecurity, zoals netwerkbeveiliging, gegevensversleuteling en kwetsbaarheidsbeheer.
- Creativiteit en probleemoplossend vermogen: Leden van een red team moeten buiten de gebaande paden denken en creatieve manieren bedenken om aanvallen te simuleren en de verdediging van een organisatie te doorbreken.
- Communicatie en samenwerking: Leden van een red team moeten effectief kunnen communiceren en samenwerken met elkaar, het blue team van de organisatie en andere belanghebbenden.
- Oog voor detail: Leden van een red team moeten nauwkeurig werken om zelfs de kleinste kwetsbaarheden op te sporen en te misbruiken.
- Aanpassingsvermogen en flexibiliteit: Leden van een red team moeten zich aanpassen aan veranderende omstandigheden en scenario’s en snel kunnen overschakelen op nieuwe tactieken en technieken.
Welke soorten hackers zijn er: black-hat-, white-hat- en gray-hat-hackers
Hackertypen onderscheiden zich door de motieven, methoden en ethische opvattingen van mensen die hacken. De drie belangrijkste categorieën zijn black-hat-hackers, white-hat-hackers en gray-hat-hackers.
Black-hat-hackers zijn mensen die illegaal of met kwade bedoelingen hacken, vaak om gevoelige informatie te stelen of computersystemen te beschadigen. Ze kunnen hun vaardigheden gebruiken om ongeoorloofd toegang te krijgen tot netwerken, wachtwoorden of creditcardgegevens te stelen of malware te verspreiden. Black-hat-hackers worden vaak gedreven door winst of ander persoonlijk voordeel. Hun activiteiten kunnen ernstige juridische en financiële gevolgen hebben.
White-hathackers houden zich daarentegen bezig met ethisch hacken, vaak om de beveiliging te verbeteren en bescherming te bieden tegen cyberaanvallen. Ze kunnen hun vaardigheden inzetten om de beveiliging van computersystemen en netwerken van een organisatie te testen, kwetsbaarheden te vinden en verbeteringen aan te bevelen. White-hathackers zijn vaak in dienst van organisaties of worden ingehuurd als consultant, en hun activiteiten zijn doorgaans legaal en toegestaan.
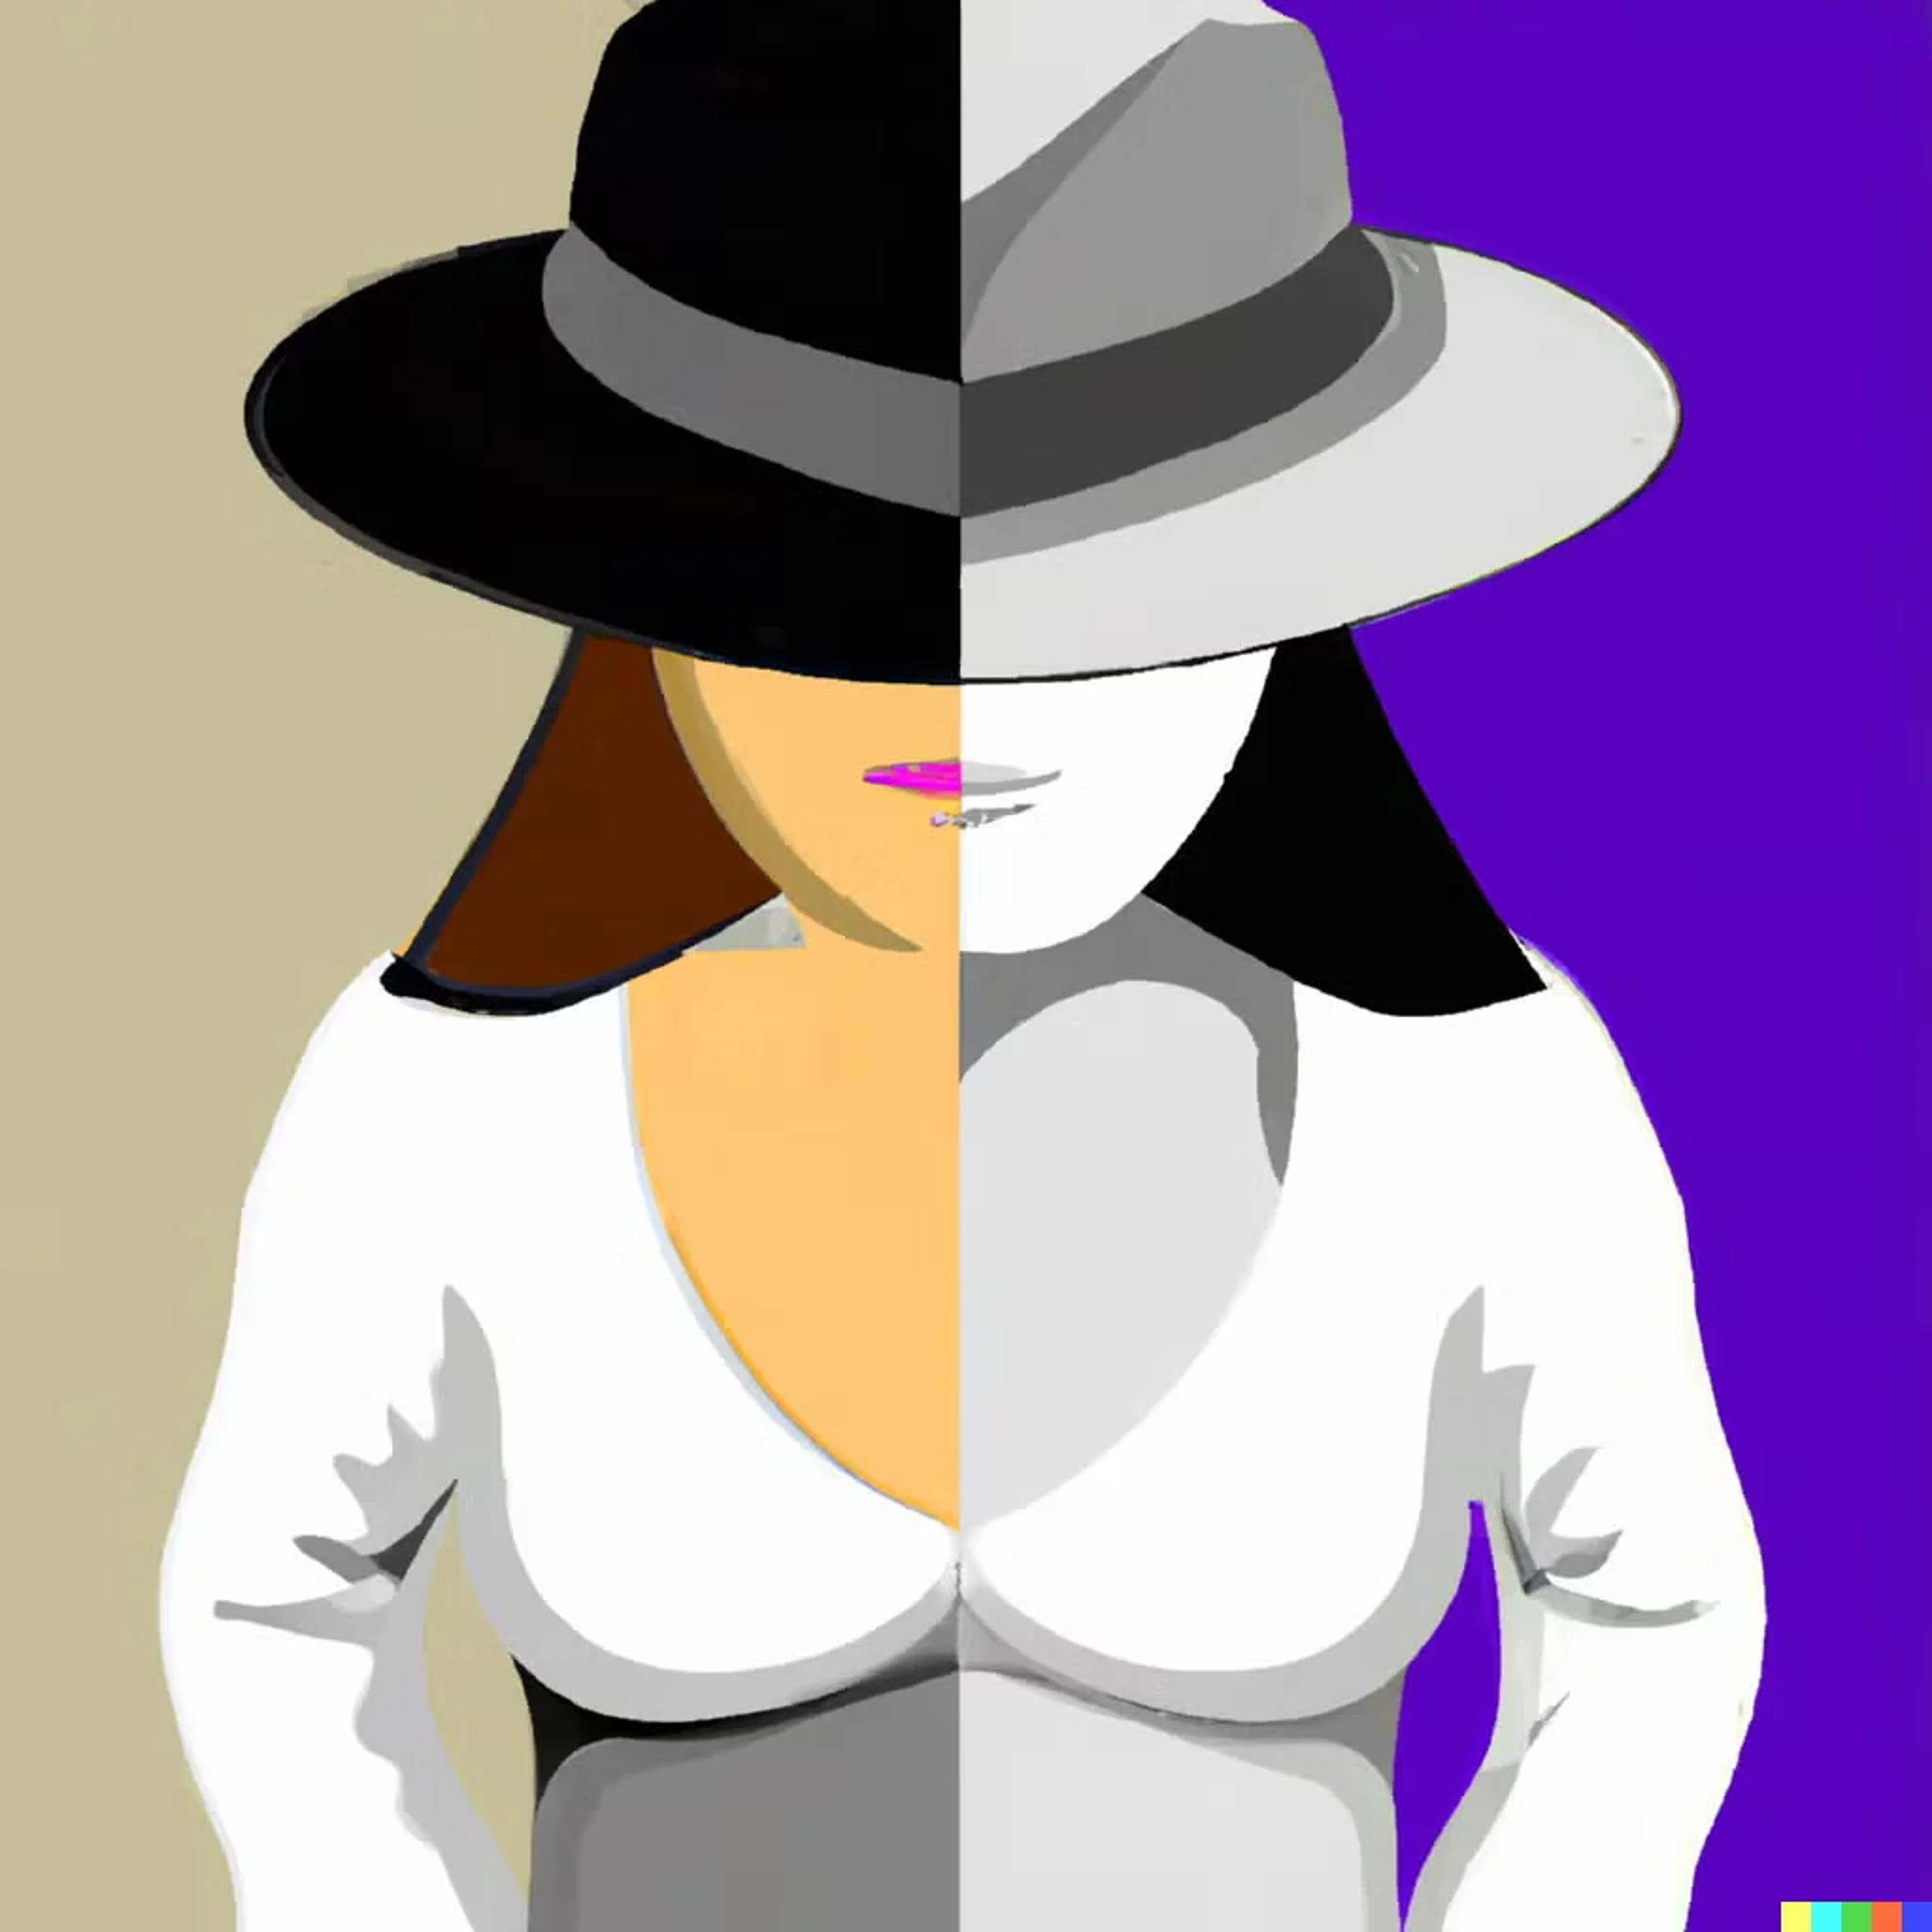
Grey-hathackers bevinden zich ergens tussen black-hathackers en white-hathackers. Ze houden zich soms bezig met hackactiviteiten die niet strikt legaal zijn, maar ook niet per se kwaadwillig of schadelijk. Een grey-hathacker kan bijvoorbeeld een beveiligingskwetsbaarheid in het systeem van een organisatie ontdekken en melden zonder toestemming of vergoeding te vragen, of zich bezighouden met ‘hacktivisme’ door met hacktechnieken deel te nemen aan protesten of andere politieke activiteiten. Grey-hathackers kunnen uiteenlopende motieven hebben, en hun activiteiten zijn soms moeilijk als goed of slecht te bestempelen.
Dit is onze lijst: boeken die elke #infoSec professional moet lezen, een thread
— SentinelOne (@SentinelOne) 2 december 2022
Conclusie
Tot slot zijn red teams essentieel voor de cybersecuritystrategie van een organisatie. Door realistische aanvallen te simuleren, kunnen red teams organisaties helpen kwetsbaarheden te identificeren en aan te pakken voordat een echte aanvaller ze misbruikt. Dit kan het beveiligingsniveau van de organisatie verbeteren en het risico op datalekken en andere cyberaanvallen verkleinen. Door medewerkers training en voorlichting te bieden, kunnen red teams organisaties ook helpen hun verdediging te versterken en zich beter voor te bereiden op mogelijke dreigingen. Red teams spelen dan ook een cruciale rol bij de bescherming van organisaties tegen cyberdreigingen.
Veelgestelde vragen over Red Teams in cybersecurity
Een Red Team is een groep beveiligingsexperts die zich als aanvallers gedraagt om de verdediging van een organisatie te testen. Ze simuleren echte dreigingen—phishing, netwerkinbraken of social engineering—om zwakke plekken in mensen, processen en technologie bloot te leggen. Na elke oefening delen ze gedetailleerde bevindingen en aanbevelingen, zodat u zwakke plekken kunt verhelpen voordat echte aanvallers ze vinden
Het Red Team voert aanvallen uit om uw systemen binnen te dringen, terwijl het Blue Team die aanvallen detecteert, erop reageert en ze stopt. Red Teams zoeken naar kwetsbaarheden;
Blue Teams bewaken netwerken, onderzoeken meldingen en verhelpen zwakke plekken. U kunt ze samen inzetten in Purple Team-oefeningen, waarbij beide teams inzichten delen om uw algehele beveiliging te versterken.
Een Red Team-beoordeling brengt verborgen zwakke plekken in de beveiliging aan het licht voordat echte aanvallers ze uitbuiten. Ze test uw mensen, processen en technologie onder realistische omstandigheden—van phishing tot het verkrijgen van hogere toegangsrechten.
U krijgt een duidelijk beeld van hoe goed uw teams aanvallen detecteren en erop reageren, plus concrete stappen om zwakke plekken te verhelpen en beter voorbereid te zijn op echte dreigingen.
Red Teams gebruiken phishingcampagnes, password spraying, netwerkscans, het uitbuiten van kwetsbaarheden en social engineering om het gedrag van aanvallers na te bootsen. Ze kunnen aangepaste malware inzetten, achterdeurtjes creëren of via gecompromitteerde systemen verder het netwerk binnendringen.
Ze bootsen geavanceerde, aanhoudende dreigingen na door meerdere technieken te combineren—zoals spearphishing gevolgd door laterale verplaatsing—om uw verdediging van begin tot eind te testen.
Veelgebruikte tools zijn Cobalt Strike voor post-exploitatie, Metasploit voor het testen van kwetsbaarheden en Empire voor PowerShell-gebaseerde aanvallen. Ze gebruiken ook Nmap om netwerken in kaart te brengen, Burp Suite om webapplicaties te testen en BloodHound om relaties binnen Active Directory zichtbaar te maken. Met deze tools simuleren ze echte aanvalsroutes zonder productiesystemen te schaden.
Voer Red Team-oefeningen uit na grote systeemwijzigingen, vóór een belangrijke productlancering of na uw jaarlijkse beveiligingsaudit. Ook na een beveiligingsincident is het verstandig om nieuwe beveiligingsmaatregelen te testen. Regelmatige beoordelingen—minstens eenmaal per jaar—houden gelijke tred met veranderende dreigingen en laten zien of uw detectie- en responsprocessen bestand zijn tegen realistische aanvallen.
Er is geen specifieke certificering verplicht, maar veel operators hebben OSCP (Offensive Security Certified Professional) voor praktische penetratietests, OSCE (Offensive Security Certified Expert) voor geavanceerde exploits en een CREST Pentester-certificering. Anderen behalen GIAC’s GPEN of GXPN en eLearnSecurity’s PTP voor gespecialiseerde Red Team-technieken. Praktijkervaring weegt vaak net zo zwaar als certificeringen.
Ontdek meer over Diensten



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
