
Wat is Managed SIEM? Belangrijkste functies & voordelen
Ontdek hoe Managed SIEM de cyberbeveiliging versterkt door deskundige dreigingsdetectie en monitoring uit te besteden, zodat bedrijven zich op hun kerntaken richten zonder complexe SIEM-systemen zelf te beheren.

Het huidige dreigingslandschap is complex en vraagt om meer dan firewalls en antivirussoftware. Er zijn proactieve en uitgebreide middelen voor monitoring en respons nodig, waarvoor SIEM bij uitstek geschikt is. Met SIEM-technologie worden beveiligingsmeldingen in realtime geanalyseerd door gegevens uit alle mogelijke bronnen binnen de IT-infrastructuur van een organisatie samen te brengen. Zo kunnen dreigingen efficiënt worden gedetecteerd en aangepakt. Dit is essentieel om de beveiliging van een organisatie te versterken en naleving van wet- en regelgeving te waarborgen.
Beheerde diensten, in het algemeen, en beheerde SIEM, verwijzen naar het uitbesteden van bepaalde IT-gerelateerde functies van een organisatie aan een externe dienstverlener. Terwijl de MSP (aanbieder van beheerde diensten) een deel van het gespecialiseerde en complexe IT-werk overneemt, zoals cybersecurity en netwerkbewaking, kan de organisatie zich richten op haar bedrijfsactiviteiten. De toenemende complexiteit van IT-omgevingen en de groeiende behoefte aan specialistische vaardigheden dragen bij aan de groeiende vraag naar beheerde diensten.
In dit artikel bespreken we Managed SIEM, waaronder de belangrijkste kenmerken, voordelen en uitdagingen. Vervolgens vergelijken we Managed SIEM met traditionele SIEM, MDR en SOC. Daarna geven we best practices voor het kiezen van een Managed SIEM-provider, bespreken we het aanbod van SentinelOne en beantwoorden we veelgestelde vragen over Managed SIEM en de kosten ervan.
 Wat is Managed SIEM?
Managed SIEM is een dienst die traditionele SIEM-technologie combineert met de kracht van een beheerde service. In plaats van zelf een SIEM-systeem te beheren, wat veel middelen en expertise vergt, besteden organisaties deze verantwoordelijkheid uit aan een provider. Die neemt alles over, van de eerste installatie en configuratie tot doorlopende monitoring, dreigingsdetectie en incidentrespons.
Een Managed SIEM-dienst omvat doorgaans:
- 24/7 monitoring en incidentrespons: De IT-omgeving wordt continu op beveiligingsincidenten gemonitord, waarop in realtime wordt gereageerd.
- Integratie van dreigingsinformatie: Integreert wereldwijde dreigingsinformatie in het portaal om nieuwe dreigingen sneller te herkennen en te beperken.
- Compliancerapportage: Geautomatiseerde compliancerapportage om zonder handmatig werk aan wettelijke vereisten te voldoen.
- Analyse door experts: Biedt toegang tot cybersecurity-experts die beveiligingsmeldingen analyseren en vervolgstappen aanbevelen.
Met Managed SIEM breiden organisaties hun mogelijkheden voor geavanceerde beveiligingsanalyse uit zonder te investeren in de bouw en het onderhoud van een complexe SIEM-infrastructuur.
Belangrijkste functies van Managed SIEM
- Dreigingsdetectie in realtime: Detectie van dreigingen in realtime maakt het mogelijk verdachte activiteiten of afwijkingen binnen een netwerk te isoleren zodra ze optreden. Zo worden potentiële beveiligingsincidenten vrijwel onmiddellijk herkend en kunnen snel maatregelen worden genomen om risico's te beperken voordat ze uit de hand lopen. Door netwerkverkeer, gebruikersgedrag en systeemactiviteit voortdurend te monitoren, kan Managed SIEM indicatoren van compromittering herkennen die anders vaak onopgemerkt blijven en zo als essentiële eerste verdedigingslinie dienen.
- Schaalbaarheid: Dit is een andere belangrijke eigenschap van Managed SIEM-diensten: ze groeien mee met uw bedrijf. Wanneer een organisatie groeit, nemen ook de gegevensvolumes en beveiligingsbehoeften toe. Een schaalbare Managed SIEM-dienst past zich hierop aan en behoudt consistente prestaties en beveiligingsdekking, zonder ingrijpende wijzigingen in de infrastructuur of extra middelen.
- Geautomatiseerde respons: Mechanismen voor geautomatiseerde respons binnen de beheerde SIEM maken een soepelere incidentrespons mogelijk. Vooraf gedefinieerde workflows kunnen zo een reeks automatische stappen in gang zetten, bijvoorbeeld het isoleren van getroffen systemen, het blokkeren van kwaadaardig verkeer, of het waarschuwen van beveiligingspersoneel om in actie te komen. Automatisering verkort de tijd tussen dreigingsdetectie en herstel drastisch, waardoor de impact van beveiligingsincidenten mogelijk afneemt en uw IT-capaciteit vrijkomt voor taken met meer toegevoegde waarde.
- Aanpasbaarheid: Hierbij draait het om de mogelijkheid om Managed SIEM af te stemmen op specifieke behoeften. Met aangepaste dashboards, meldingen en rapporten krijgt het beveiligingsteam informatie over de belangrijkste beveiligingsstatistieken. Zo wordt de dienstverlening volledig afgestemd op de organisatie en kan de SIEM-oplossing zo effectief mogelijk bijdragen aan specifieke operationele en beveiligingsdoelen.
- Ondersteuning bij compliance: Organisaties die moeten voldoen aan regelgeving zoals GDPR, HIPAA en PCI-DSS vinden deze functie essentieel. Een beheerde SIEM vereenvoudigt de naleving met gebruiksvriendelijke tools en geautomatiseerde rapportages. Zo voldoen alle beveiligingsmaatregelen aan de toepasselijke voorschriften en neemt het risico op overtredingen en boetes af. De uitgebreide rapportages van een beheerde SIEM vereenvoudigen audits en nalevingscontroles.
- Gegevensaggregatie: Aggregatie houdt in dat gegevens uit verschillende bronnen binnen uw IT-omgeving centraal worden verzameld en vastgelegd. Deze centrale aanpak geeft overzicht van beveiligingsgebeurtenissen. Door gegevens uit verschillende systemen te correleren, worden patronen of afwijkingen die op een beveiligingsdreiging wijzen eenvoudiger zichtbaar. Managed SIEM brengt alle relevante gegevens samen in één uniform overzicht en verbetert zo het situationeel bewustzijn en de effectiviteit van dreigingsdetectie en respons.
Het verschil tussen Managed SIEM en traditionele SIEM
Managed SIEM
Managed SIEM biedt beheer van beveiligingsinformatie en -gebeurtenissen door een externe dienstverlener. Er is weinig interne expertise nodig, omdat de provider de installatie, configuratie en het doorlopende beheer van het SIEM-systeem verzorgt.
De aanvangskosten zijn laag omdat de dienstverlener zelf de infrastructuur en software levert; de organisatie hoeft dus vooraf geen grote bedragen te investeren. De diensten omvatten doorgaans 24/7 monitoring en incidentrespons door een vast beveiligingsteam. Bovendien is dit model goed schaalbaar: het groeit eenvoudig mee met de organisatie, zonder dat de klant extra middelen hoeft te investeren.
Traditionele SIEM
Traditionele SIEM is een intern beheerd systeem voor beveiligingsinformatie en -gebeurtenissen. De organisatie verzorgt zelf het beheer, de configuratie en het onderhoud. Deze aanpak brengt hogere aanvangskosten met zich mee door de benodigde investeringen in software, hardware en gespecialiseerd personeel.
Traditionele SIEM vergt veel middelen; intern IT-personeel moet dag en nacht het systeem monitoren en bijwerken en op beveiligingsincidenten reageren, mogelijk ten koste van belangrijkere taken. Ook opschalen kan lastig zijn, omdat groei extra middelen en investeringen in infrastructuur en personeel kan vereisen.
Wat zijn de voordelen van Managed SIEM?
- Kostenefficiëntie: Uitbestede beveiligingsdiensten verminderen de noodzaak van grote kapitaaluitgaven voor beveiligingsinfrastructuur, software en gespecialiseerd personeel. Door beveiliging uit te besteden aan externe dienstverleners zetten organisaties aanzienlijke aanloopkosten om in voorspelbare en beheersbare operationele uitgaven. Ook de operationele kosten blijven laag omdat de dienstverlener het onderhoud, de updates en de opschaling verzorgt, waardoor financiële middelen vrijkomen voor productievere toepassingen.
- Toegang tot expertise: Door beveiligingsbeheer uit te besteden, krijgt een organisatie direct toegang tot cybersecurityprofessionals met specialistische vaardigheden en ruime ervaring in het detecteren, aanpakken en voorkomen van dreigingen. Deze experts blijven op de hoogte van beveiligingstrends, technologieën en wettelijke vereisten; zo profiteert de organisatie van diepgaande kennis en best practices zonder deze expertise zelf op te bouwen of te onderhouden.
- Sterkere beveiliging: Een beheerde beveiligingsdienst versterkt de dreigingsdetectie en respons van een organisatie. Door continue monitoring en realtime analyse van gegevensstromen worden potentiële beveiligingsincidenten herkend voordat ze uitgroeien tot een ernstig datalek. De geavanceerde tools en technieken van de provider versterken de algehele beveiliging door kwetsbaarheden te verminderen en de verdediging tegen cyberdreigingen te versterken.
- Naleving van wet- en regelgeving: Met beheerde beveiligingsdiensten automatiseren organisaties processen voor de naleving van branchevoorschriften en -normen. Zo verlopen rapportage, voortdurende monitoring en periodieke audits automatisch. Daarbij stemt de dienstverlener de beveiligingspraktijken af op de nieuwste wettelijke en regelgevende vereisten om het risico op niet-naleving en bijbehorende sancties te verkleinen. Dankzij deze proactieve aanpak kunnen organisaties zich concentreren op hun kernactiviteiten, met de juridische zekerheid dat zij aan hun verplichtingen voldoen.
- Focus op de kernactiviteiten: Het uitbesteden van het dagelijkse beveiligingsbeheer ontlast interne teams, zodat zij zich kunnen richten op de kernactiviteiten in plaats van te verzanden in de kleinste details van cybersecurity. Zo kan de organisatie zich richten op innovatie, groei en andere cruciale bedrijfsdoelstellingen, terwijl de dienstverlener de complexe taak op zich neemt om de omgeving veilig te houden. Deze taakverdeling verhoogt de productiviteit en waarborgt tegelijkertijd de beveiliging van de organisatie, zonder de aandacht onnodig van de hoofddoelstellingen af te leiden.
Wat zijn de uitdagingen van Managed SIEM?
- Afhankelijkheid van providers: Bij Managed SIEM is de organisatie afhankelijk van de capaciteiten en betrouwbaarheid van de dienstverlener; het belang van de provider is daarom groot. De beveiliging en de effectiviteit van dreigingsdetectie en respons hangen rechtstreeks af van hoe goed de provider presteert. Problemen bij de provider kunnen een organisatie kwetsbaar maken voor aanvallen. Deze grote afhankelijkheid vormt een risico als de provider niet blijft presteren zoals verwacht.
- Zorgen over gegevensprivacy: Met het uitbesteden van SIEM-diensten moeten gevoelige gegevens, zoals logbestanden en beveiligingsinformatie, worden gedeeld met een externe dienstverlener. Er zijn dan ook grote zorgen over gegevensprivacy, waarbij een organisatie erop moet kunnen vertrouwen dat haar dienstverlener de gegevens veilig verwerkt volgens alle toepasselijke privacywet- en regelgeving. Ook bestaat het risico dat gevoelige informatie wordt blootgesteld, verkeerd wordt behandeld of wordt ingezien door onbevoegden, met ernstige gevolgen voor de juridische positie en reputatie van een organisatie.
- Beperkingen bij aanpassingen: Beheerde SIEM-diensten kunnen worden geleverd met vooraf ingestelde configuraties en gestandaardiseerde werkwijzen. Anders dan bij een intern beheerd SIEM zijn aanpassingen aan specifieke bedrijfsbehoeften bij een beheerd SIEM mogelijk minder eenvoudig te realiseren. Dit kan een nadeel zijn voor organisaties die sterk gespecialiseerde beveiliging nodig hebben, omdat zij hun processen mogelijk moeten aanpassen aan de mogelijkheden van de beheerde dienst.
- Afhankelijkheid van één leverancier: Omdat er meestal een langlopend contract met de beheerde SIEM-provider moet worden gesloten, kan afhankelijkheid van de leverancier ook een probleem vormen. Als de organisatie ontevreden raakt over het serviceniveau van de provider, kan overstappen naar een andere provider lastig en duur zijn. Daardoor kan de organisatie weinig ruimte hebben om over te stappen op betere oplossingen of gunstige voorwaarden te bedingen, omdat de overstap naar een nieuwe provider veel inspanning en geld kan kosten.
Wat zijn de best practices voor beheerd SIEM?
Best practices voor beheerd SIEM zijn onder meer:
- Definieer de vereisten duidelijk: Breng de specifieke beveiligingsbehoeften en doelstellingen van uw organisatie in kaart voordat u een aanbieder van beheerd SIEM kiest. Denk daarbij aan de dreigingen waarmee u waarschijnlijk te maken krijgt, de gewenste mate van monitoring en incidentrespons en eventuele compliancevereisten. Met duidelijk gedefinieerde behoeften kiest u een dienst die aansluit bij uw organisatiedoelen en beveiligingsprioriteiten. Dat vormt de basis voor een effectieve samenwerking.
- Beoordeel aanbieders grondig: Bij het kiezen van een Managed SIEM-provider moet u de deskundigheid, de serviceniveauovereenkomst en de geboden nazorg kritisch beoordelen. Kijk naar de ervaring van de provider met bedrijven of sectoren die qua omvang en samenstelling vergelijkbaar zijn met die van u, de staat van dienst op het gebied van dreigingsdetectie en -respons en ten slotte de nazorg. Een zorgvuldige beoordeling verzekert u ervan dat de provider de vaardigheden en middelen heeft verworven die nodig zijn om aan uw beveiligingseisen te voldoen en waar nodig betrouwbare ondersteuning kan bieden.
- Evalueer de serviceniveaus regelmatig: Controleer na de invoering van de beheerde SIEM-dienst regelmatig hoe effectief deze is. Toets de prestaties aan de afgesproken serviceniveaus, zoals responstijden, incidentafhandeling en nauwkeurigheid van dreigingsdetectie. Zo blijft de dienst aansluiten op uw behoeften en pakt u tekortkomingen tijdig aan om het beveiligingsniveau van uw organisatie hoog te houden.
- Waarborg gegevensbeveiliging: Het naleven van de strengste regels voor gegevensverwerking en privacy is essentieel voor een provider van beheerde SIEM-diensten om lekken van gevoelige informatie te voorkomen. Zorg ervoor dat de provider de best practices voor gegevensbeveiliging volgens de industrienormen volgt, zoals versleuteling, toegangscontroles en periodieke audits. Maak duidelijke afspraken over procedures voor gegevensverwerking om het risico op datalekken of ongeoorloofde toegang te verkleinen en waardevolle informatie binnen uw organisatie te beschermen.
- Integreer met bestaande beveiligingsmaatregelen: Een beheerde SIEM-dienst moet aansluiten op de bestaande beveiligingsinfrastructuur van uw organisatie. Zorg dat het SIEM-systeem integreert met uw huidige tools en processen, van firewalls en inbraakdetectiesystemen tot tools voor compliancemonitoring. Zo krijgt u een totaalbeeld van dreigingen, versterkt u uw beveiliging en vereenvoudigt u de incidentrespons in al uw beveiligingssystemen.
Vergelijkingen
Beheerd SIEM versus MDR (Managed Detection and Response)
Beheerd SIEM richt zich op het verzamelen, analyseren en rapporteren van beveiligingsgebeurtenissen, terwijl MDR een stap verder gaat met proactieve dreigingsopsporing, onderzoek en respons. MDR-diensten zetten doorgaans veel menselijke expertise in en richten zich op het proactief opsporen van dreigingen, niet alleen op het reageren op waarschuwingen.
Beheerd SIEM versus SOC (Security Operations Center)
Een SOC is een centrum waar een team van beveiligingsexperts zich volledig richt op de beveiliging van een organisatie. Beheerd SIEM kan deel uitmaken van een SOC, maar vervangt het niet. Het versterkt de mogelijkheden van een SOC met de gegevens en waarschuwingen die nodig zijn voor effectief dreigingsbeheer.
Hoe kiest u een aanbieder van beheerd SIEM?
Let bij het kiezen van een aanbieder van beheerd SIEM onder meer op:
- Ervaring en expertise: Een sterke aanbieder van beheerd SIEM beschikt over aantoonbare ervaring en diepgaande expertise. Kies een aanbieder die uitgebreid heeft samengewerkt met organisaties zoals de uwe en ervaring met het beheersen van beveiligingsdreigingen kan aantonen. Die kennis en praktijkervaring zijn essentieel om complexe beveiligingsuitdagingen vakkundig en betrouwbaar aan te pakken.
- Service Level Agreements (SLAs): De aanbieder moet duidelijke SLAs bieden met afspraken over beschikbaarheid, responstijden en het oplossen van problemen. Daarin staan de toezeggingen over de beschikbaarheid van de dienst, de maximaal toegestane uitvaltijd en de responstijd per type incident. Heldere, gedetailleerde SLAs scheppen duidelijke verwachtingen, maken prestaties meetbaar en houden de aanbieder verantwoordelijk.
- Aanpassingsmogelijkheden: Kies een systeem voor beveiligingsinformatie en gebeurtenisbeheer dat u flexibel kunt afstemmen op uw behoeften. Met de aanpassingsmogelijkheden stemt u het SIEM-systeem nauwkeurig af op de beveiligingsbehoeften van uw organisatie, van dreigingsdetectie tot rapportageformaten en wettelijke en compliancevereisten. Dankzij die aanpasbaarheid sluit het systeem aan op bestaande processen en de specifieke beveiligingsuitdagingen van uw organisatie.
- Integratiemogelijkheden: Controleer of de beheerde SIEM-dienst goed integreert met uw bestaande IT-omgeving en beveiligingstools. Integratie is essentieel voor een samenhangende beveiligingsaanpak: het SIEM-systeem moet samenwerken met beveiligingsmaatregelen zoals firewalls, inbraakdetectiesystemen en kwetsbaarheidsscanners. Compatibiliteit en soepele integratie zorgen voor een complete beveiligingsomgeving en versterken de detectie van en respons op dreigingen.
- Ondersteuning en training: Kies een aanbieder met uitgebreide ondersteuning en training, zodat u de SIEM-dienst soepel en effectief kunt invoeren en beheren. Een goede aanbieder traint uw team grondig in het gebruik en beheer van het systeem. Daarnaast biedt de aanbieder doorlopende ondersteuning bij vragen en problemen, zodat uw SIEM-dienst operationeel en effectief blijft.
Waarom kiezen voor SentinelOne voor SIEM?
SentinelOne biedt geavanceerde producten zoals Singularity™ XDR, dat geavanceerde dreigingsdetectie en geautomatiseerde respons biedt en integreert met uw bestaande technologieën voor meer inzicht en effectiviteit. De voordelen zijn onder meer:
- Geavanceerde dreigingsdetectie: Singularity™ XDR gebruikt geavanceerde machinelearning en AI om dreigingen nauwkeurig en in realtime te detecteren. Zo herkent u dreigingen sneller en preciezer en verkleint u de kansen voor cybercriminelen.
- Geautomatiseerde respons: Het platform automatiseert de respons en stroomlijnt daarmee het beheer van dreigingen. Met geautomatiseerde respons verlicht Singularity™ XDR de werkdruk van beveiligingsteams en versnelt het de aanpak van dreigingen.
- Volledig inzicht: Het biedt volledig inzicht in uw hele IT-omgeving en brengt potentiële dreigingen en beveiligingsgebeurtenissen samen in één overzicht. Zo kunt u uw beveiliging beter monitoren en beheren.
- Betere ervaring voor analisten: Singularity™ XDR is ontworpen voor analisten, met rijkere gegevens, slimmere workflows en krachtigere analyses. Daardoor interpreteren beveiligingsanalisten gegevens efficiënt en reageren ze snel op dreigingen.
- Integratiemogelijkheden: Via de Singularity™ Marketplace integreert dit platform met andere technologieën in uw ecosysteem, zoals SIEM en SOAR. Al deze flexibiliteit leidt tot betere afstemming van activiteiten en een hogere efficiëntie binnen de beveiligingsactiviteiten.
- Beveiliging gedurende de levenscyclus: Singularity™ XDR beschermt bedrijfsmiddelen in elke fase van de dreigingscyclus- van de eerste detectie tot de definitieve afhandeling – zodat de beveiliging van uw organisatie sterk en effectief blijft tegen dreigingen die zich voortdurend ontwikkelen.
- Minder complexiteit: Singularity™ XDR vereenvoudigt de processen voor dreigingsbeheer; daardoor kan uw organisatie het snel veranderende cyberlandschap bijhouden. Complexe taken rond dreigingsbeheer kosten beveiligingsteams namelijk tijd die ze aan strategischere initiatieven kunnen besteden.
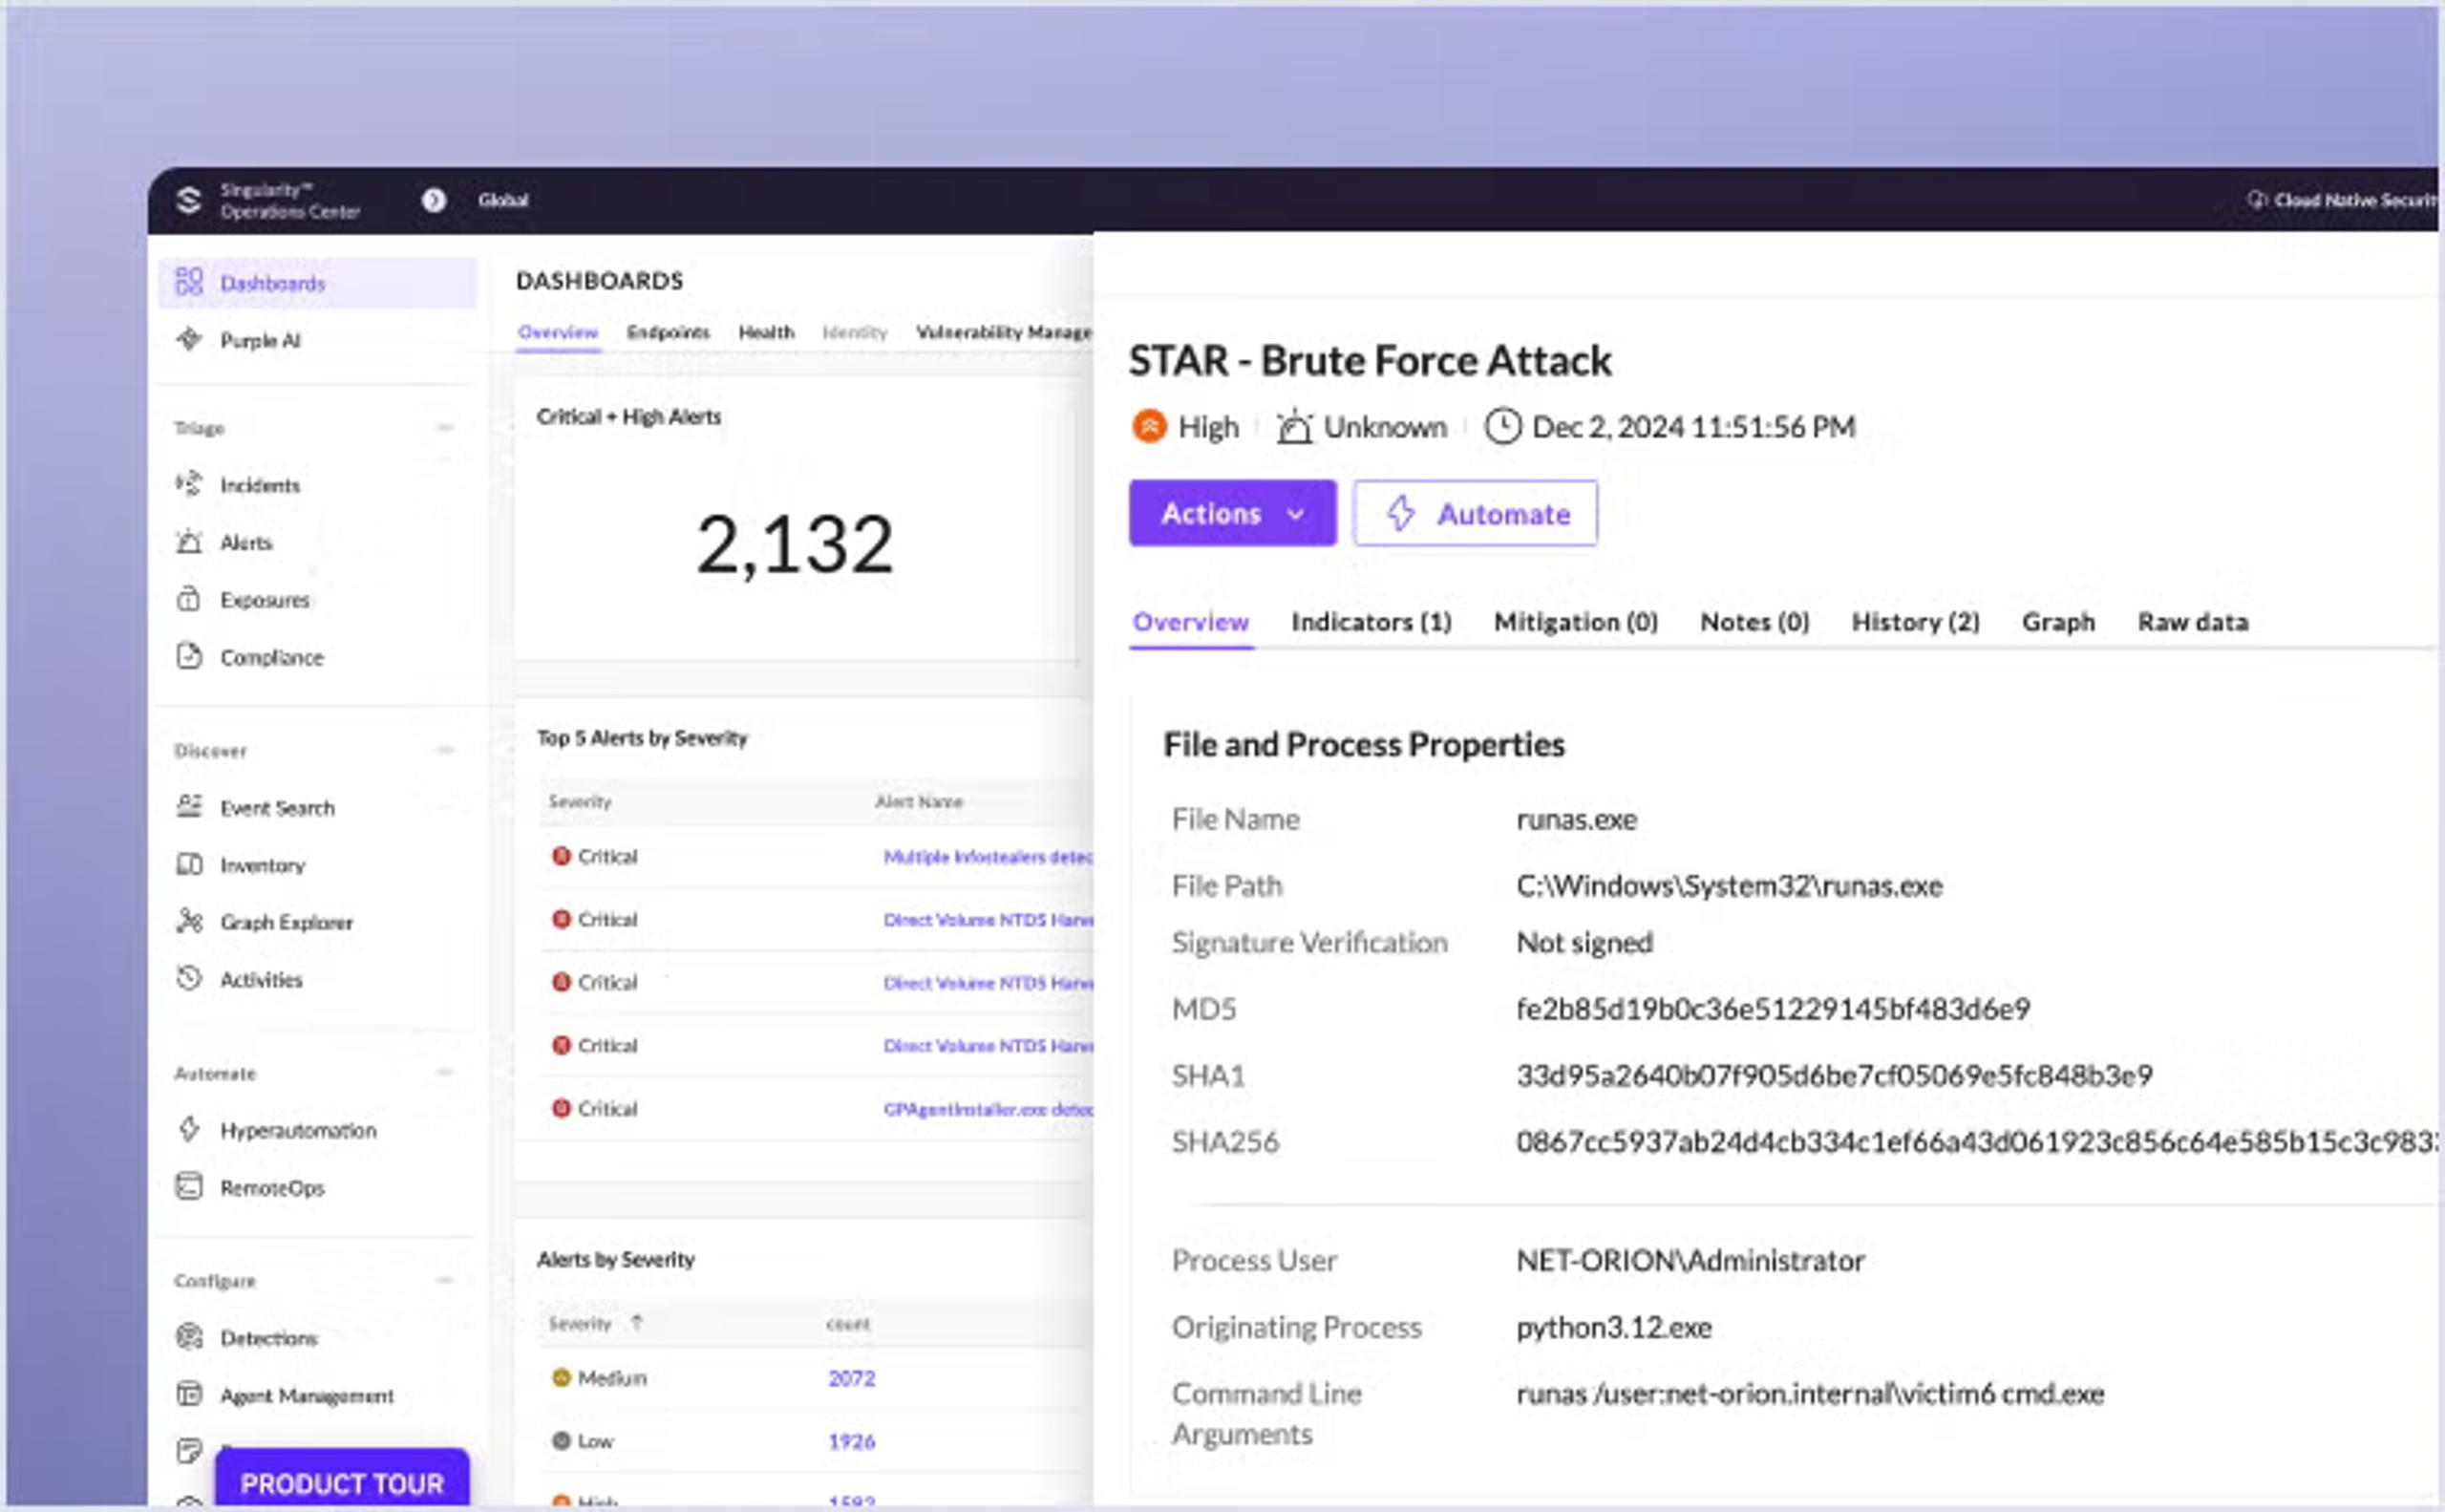
Krijg volledig inzicht in al uw data en maak gebruik van autonome bescherming binnen uw organisatie.
Conclusie
Managed SIEM voorziet in de behoeften van organisaties die hun cyberbeveiliging willen versterken zonder de complexiteit en kosten van het beheer van een SIEM-systeem in eigen huis. Door SIEM-functies uit te besteden aan een betrouwbare dienstverlener, krijgen bedrijven toegang tot deskundige inzichten en geavanceerde dreigingsdetectie die ze anders alleen met veel eigen middelen zouden kunnen ontwikkelen en onderhouden. Met voortdurende monitoring en proactief dreigingsbeheer helpen aanbieders van managed SIEM organisaties veranderende cyberdreigingen voor te blijven en het risico op beveiligingsinbreuken te verkleinen. Zo kunnen interne teams zich meer richten op kernactiviteiten en strategische prioriteiten in plaats van vast te lopen in dagelijkse beveiligingswerkzaamheden.
De werkelijke waarde van een beheerde SIEM-oplossing komt echter alleen tot zijn recht als u zorgvuldig een aanbieder kiest. Daarbij beoordeelt u relevante ervaring, technische deskundigheid en de kwaliteit van de ondersteuning. Even belangrijk is een grondige analyse van de beveiligingsbehoeften en -doelen van uw organisatie, zodat de gekozen beheerde SIEM-oplossing voldoet aan de vereisten voor uw beschermingsdoelen. Zo bent u verzekerd van effectieve bescherming, eenvoudige integratie met andere bestaande systemen en de waarde die u van uw investering verwacht.

De toonaangevende AI SIEM in de sector
Richt je in realtime op bedreigingen en stroomlijn de dagelijkse werkzaamheden met 's werelds meest geavanceerde AI SIEM van SentinelOne.
Veelgestelde vragen
Eenvoudig gezegd besteedt u met Managed SIEM de SIEM-functie uit aan een externe dienstverlener die verantwoordelijk is voor het instellen, bewaken en onderhouden van het SIEM-systeem.
Managed SIEM is nodig omdat het beheer van cyberdreigingen complex is en 24/7 monitoring en deskundige analyse vereist, zonder dat u zelf een SIEM-systeem hoeft te beheren.
De kosten van Managed SIEM kunnen sterk variëren, afhankelijk van factoren zoals de grootte van uw organisatie, de complexiteit van uw IT-omgeving en het gewenste serviceniveau. Hoewel er doorgaans kosten aan verbonden zijn, is het vaak goedkoper dan een intern SIEM-systeem.
Ontdek meer over Diensten



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
