
CIEM vs. SIEM: wat is het verschil?
Cyberdreigingen nemen exponentieel toe. Bedrijven zetten daarom krachtige beveiligingsmaatregelen en -methoden in. Ons uitgebreide blog over CIEM vs. SIEM bespreekt beide in detail.

Tegen 2025 zal 85% van de organisaties prioriteit geven aan cloudcomputing voor IT-diensten. Door de groeiende inzet van cloudinfrastructuur worden Cloud Infrastructure Entitlement Management (CIEM) en Security Information and Event Management (SIEM) cruciale tools. CIEM beheert en beveiligt de toegang tot cloudresources, terwijl SIEM beveiligingsmeldingen uit applicaties en netwerkhardware in realtime analyseert.
Dit artikel bespreekt de verschillen tussen CIEM en SIEM, hoe ze werken en waarom ze essentieel zijn voor organisaties.
 Wat is CIEM?
Cloud Infrastructure Entitlement Management (CIEM) (uitgesproken als ‘Kim’), ook bekend als Cloud Identity Governance (CIG), is een geautomatiseerd cloudbeveiligingsproduct waarmee IT-teams en beveiligingsprofessionals toegangsrisico's in cloudomgevingen beheren en beperken. Het identificeert en analyseert machtigingen in de cloudinfrastructuur, ook in hybride en multicloudomgevingen, zodat alleen de juiste entiteiten toegang hebben tot resources.
Gartner introduceerde de term CIEM in 2020 in het Hype Cycle for Cloud Security -rapport. Het rapport biedt diepgaand inzicht in de veranderende wereld van cloudcomputing. Het belicht ook nieuwe beveiligingsuitdagingen en adviseert organisaties hoe ze hun verdediging versterken bij een overstap naar de cloud.
Om CIEM beter te begrijpen, bekijken we eerst wat toegangsrechten zijn.
Wat zijn toegangsrechten?
Een toegangsrecht bepaalt welke taken een cloudidentiteit mag uitvoeren en welke resources deze binnen de cloudinfrastructuur van een organisatie mag gebruiken.
Deze toegangsrechten bepalen de machtigingen van een cloudidentiteit, zoals:
- Een menselijke gebruiker die met specifieke cloudapplicaties of gegevens werkt
- Een verbonden apparaat, zoals een IoT-sensor of server, met beperkte toegang om zijn taken uit te voeren
- Een AI-systeem dat namens een gebruiker taken uitvoert of gegevens analyseert binnen het cloudnetwerk
Wat doet CIEM precies?
Vóór de komst van CIEM-producten hadden organisaties weinig zicht op en controle over cloudidentiteiten en hun machtigingen. Naarmate cloudomgevingen groeiden, werd het beheer van toegangsrechten steeds complexer. Beveiligingsprofessionals kregen te maken met identiteiten met te ruime machtigingen en de bijbehorende beveiligingsrisico's. Zonder fijnmazige controle om beveiligingsbeleid af te dwingen en ongeautoriseerde toegang te voorkomen, bleef cloudinfrastructuur kwetsbaar.
CIEM beheert en beveiligt toegangsrechten en machtigingen effectief door het principe van minimale privileges (PoLP) toe te passen op cloudtoegangsrechten. CIEM zorgt dat identiteiten— menselijke gebruikers, verbonden apparaten of AI-systemen—alleen toegang krijgen die nodig is voor hun specifieke taken. Eén kwaadwillende met te ruime accountrechten kan al een verwoestend datalek veroorzaken (zoals bij deze Amerikaanse zorgaanbieder). CIEM verkleint daarom de aanvalsoppervlakte aanzienlijk en beperkt mogelijk misbruik van machtigingen.
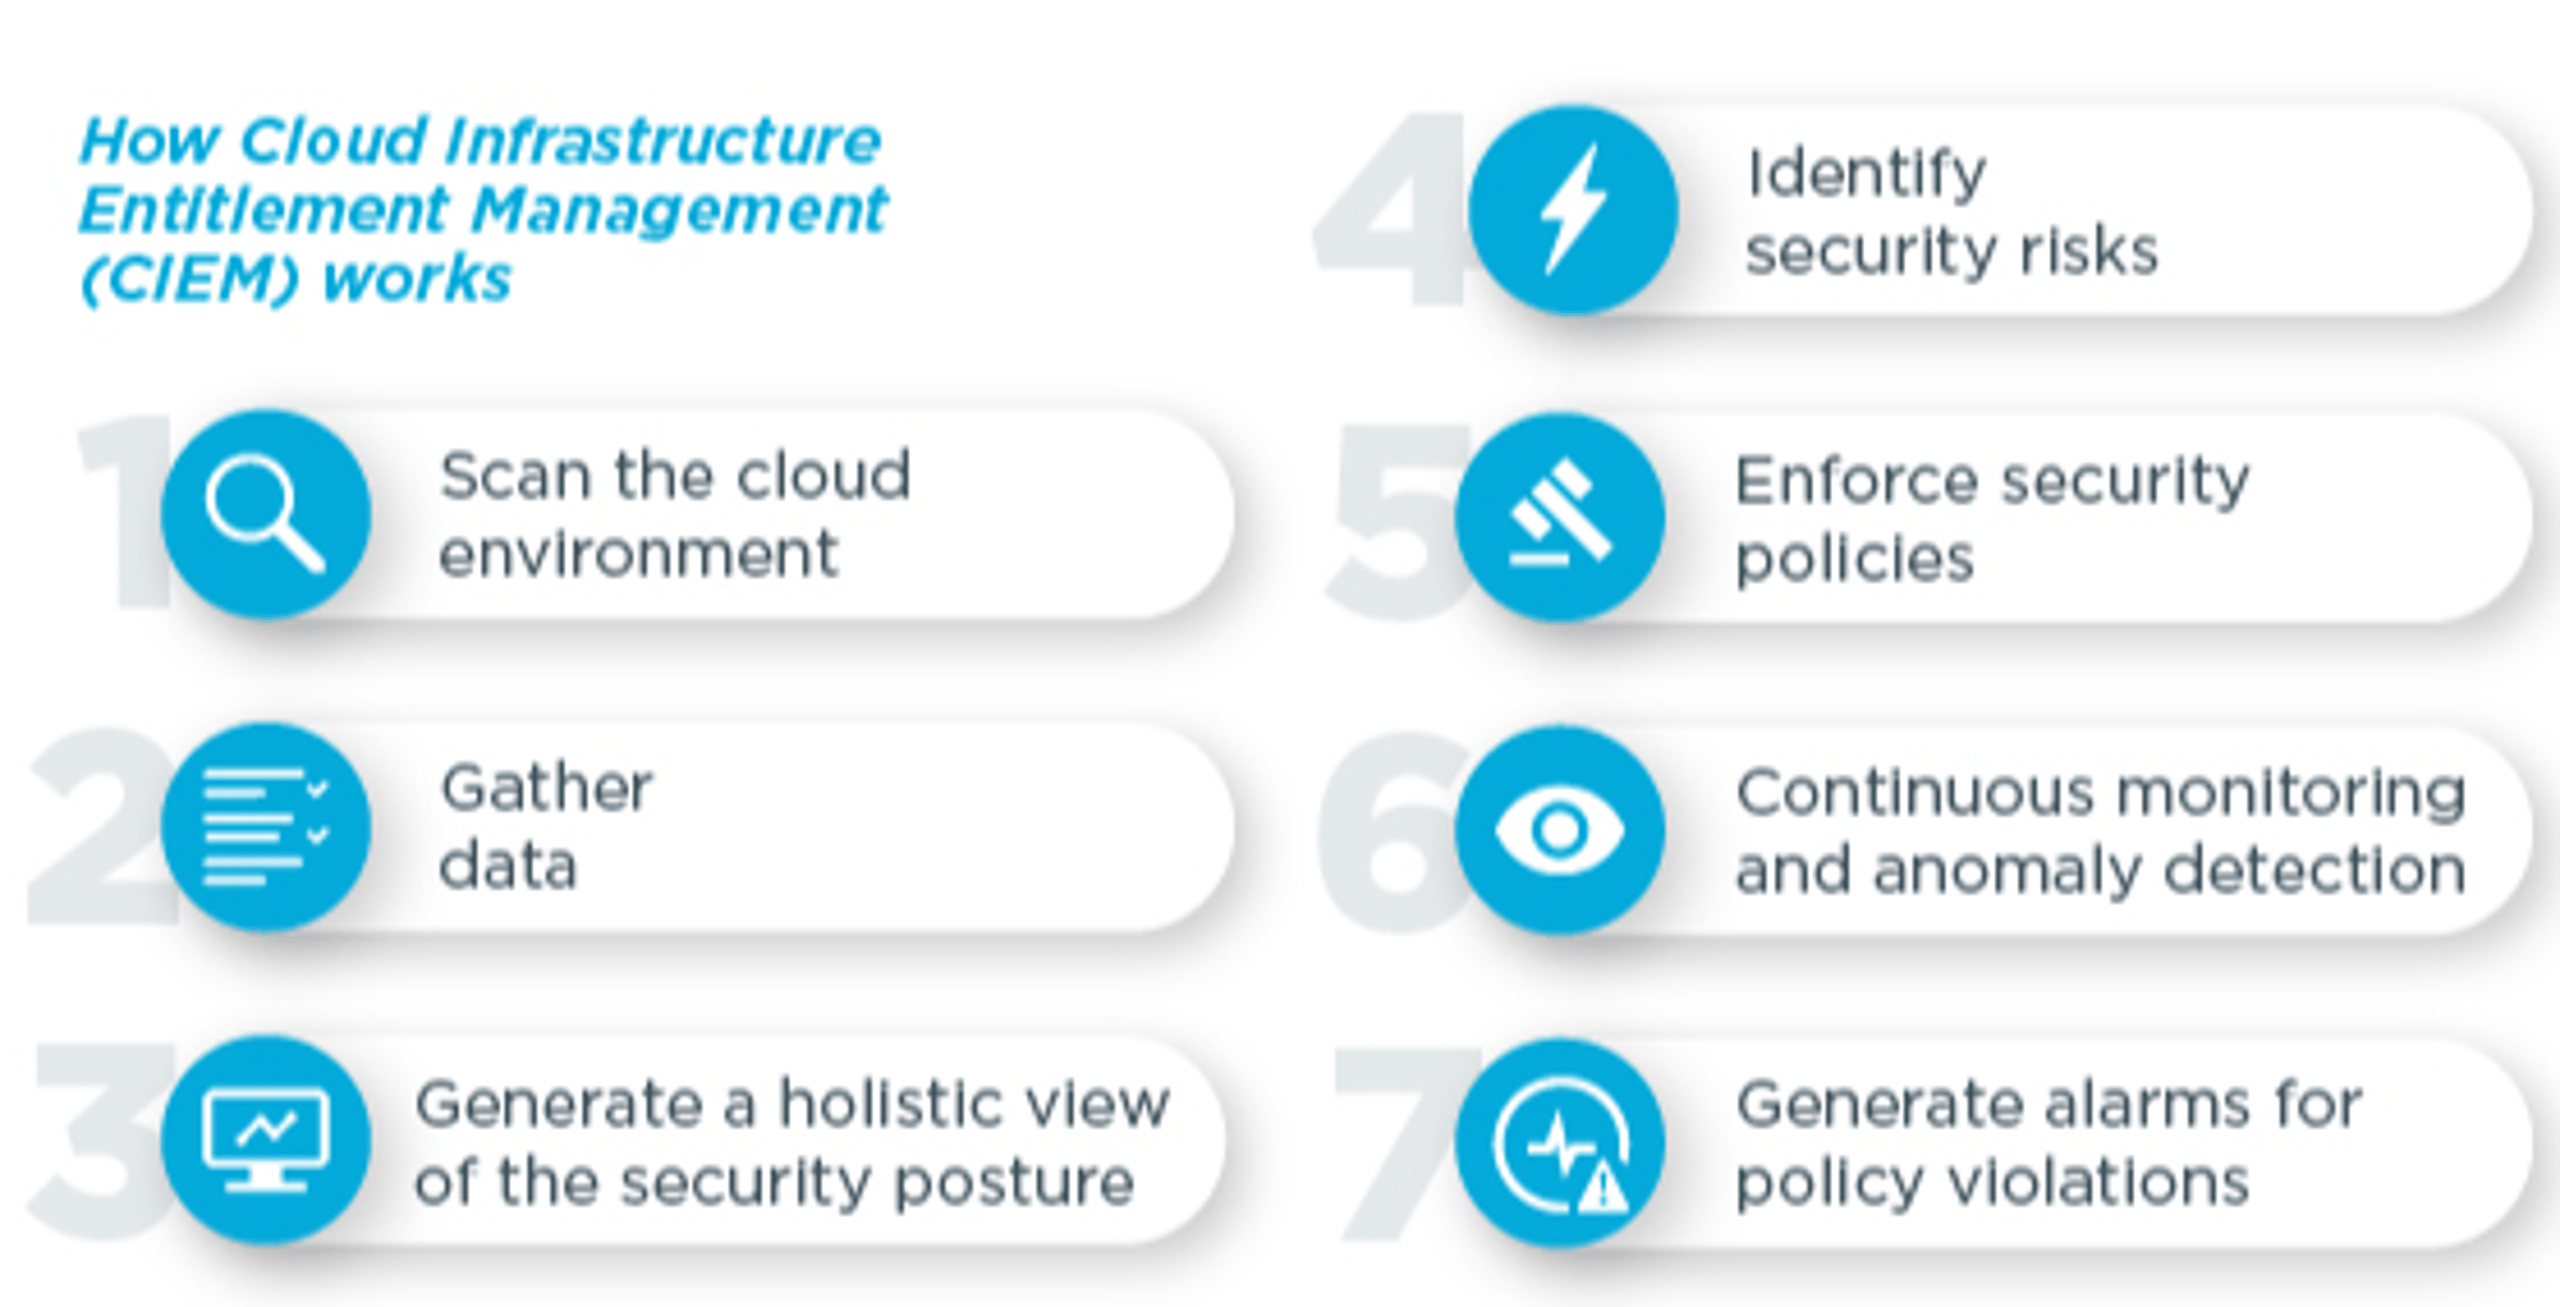
Nadat toegangsrechten de machtigingen van een cloudidentiteit bepalen, zorgt het systeem dat elke identiteit—gebruiker of AI—alleen toegang heeft tot de resources die voor haar rol nodig zijn. De cloudinfrastructuur controleert dus voortdurend wie waartoe toegang heeft en waartoe niet.
Bijvoorbeeld, als een gebruiker alleen toegang nodig heeft tot een specifieke cloudapplicatie, krijgt die geen toegang tot gevoelige databases of andere onnodige resources. Dit beperkt het risico op onbedoeld of opzettelijk misbruik van toegang.
Voor gebruikers verbetert deze structuur de beveiliging en vereenvoudigt ze de interactie met het systeem. Gebruikers zien en gebruiken alleen de tools en gegevens die ze voor hun werk nodig hebben. Dat voorkomt verwarring en beleidsovertredingen.
Voor de organisatie leidt dit tot een gestroomlijnde, veilige omgeving met duidelijk omschreven rollen en toegangsniveaus. Zo zijn machtigingen eenvoudiger te beheren wanneer rollen veranderen of gebruikers worden toegevoegd of verwijderd.
CIEM biedt vier essentiële mogelijkheden:
- Inzicht in toegangsrechten
- Cloudmachtigingen afstemmen op wat nodig is
- Geavanceerde analyses
- Automatisering van compliance
Als onderdeel van een uitgebreide, moderne cloudbeveiligingsstrategie werkt CIEM samen met andere gespecialiseerde producten, zoals Cloud Security Posture Management (CSPM) en Cloud Access Security Brokers (CASBs), om cloudomgevingen in meerdere lagen te beschermen.
Wat zijn de belangrijkste onderdelen van CIEM?
CIEM bestaat uit zes hoofdonderdelen:
1. Cloud Identity Governance (CIG)
CIEM bouwt voort op de kernprincipes van Identity and Access Management (IAM), maar gaat verder dan traditioneel IAM door toegangsrechten voor gebruikers en applicaties in cloudomgevingen vast te leggen. Het bepaalt welke cloudresources toegankelijk zijn en welke handelingen zijn toegestaan, zoals gegevens lezen, schrijven of verwijderen.
Bijvoorbeeld, een cloudgebaseerd AI-systeem voor gegevensanalyse kan leestoegang krijgen tot specifieke datasets die het moet verwerken, zonder de gegevens te mogen wijzigen of verwijderen.
2. Inzicht in toegangsrechten
CIEM biedt een centraal platform om alle gebruikersmachtigingen en toegangsrechten in verschillende cloudomgevingen te bekijken. Dit inzicht is essentieel voor beveiligingsteams, IT-beheerders en compliancemedewerkers.
- Beveiligingsteams gebruiken het om risico's van ongeautoriseerde toegang op te sporen en aan te pakken.
- IT-beheerders gebruiken CIEM om gebruikersrechten in meerdere cloudomgevingen efficiënt te beheren en te stroomlijnen, zodat de bedrijfsvoering consistent blijft
- Compliancefunctionarissen gebruiken dit inzicht om te zorgen dat de organisatie aan wettelijke vereisten voldoet en toegangscontroles actueel houdt.
Dit inzicht is essentieel om bij te houden en te begrijpen wie toegang heeft tot welke resources. Organisaties kunnen zo buitensporige of verouderde rechten die beveiligingsrisico's kunnen veroorzaken snel opsporen en aanpakken.
Bijvoorbeeld, een organisatie gebruikt CIEM om rechten op haar cloudplatforms, zoals AWS, Azure en Google Cloud, te monitoren. Via het centrale dashboard kan de IT-beheerder de actieve toegangsrechten van een voormalige medewerker beheren. Dankzij dit inzicht kan het beveiligingsteam de verouderde rechten direct intrekken en mogelijke ongeautoriseerde toegang voorkomen.
3. Handhaving van minimale rechten
CIEM past het principe van minimale rechten strikt toe door gebruikersrechten en toegangsrechten voortdurend te monitoren en aan te passen. Systemen en applicaties verlenen aanvankelijk minimale toegang. Aanvullende rechten volgen pas na grondige beoordeling en goedkeuring.
IT-beheerders en cloudbeveiligingsteams zijn primair verantwoordelijk voor het configureren van minimale rechten binnen CIEM. Ze richten systemen en applicaties zo in dat gebruikers aanvankelijk alleen de noodzakelijke rechten krijgen. Daarvoor definiëren ze specifieke rolgebaseerde toegangscontroles (RBAC) of beleidsregels voor toegangsbeheer voor elke gebruiker of systeementiteit.
Zodra deze configuraties zijn ingesteld, monitort het CIEM-systeem voortdurend gebruikersactiviteiten en toegangsverzoeken. Wanneer een gebruiker aanvullende rechten nodig heeft, beoordeelt het beveiligingsteam of een geautomatiseerd beleidssysteem het verzoek grondig. Pas na bevestiging dat de toegang noodzakelijk is, volgt goedkeuring.
Deze voortdurende monitoring en beoordeling houdt de toegangsrechten strikt onder controle en vermindert het risico op te ruime rechten.
De belangrijkste mechanismen zijn:
- Rolgebaseerde toewijzing van toegang: CIEM handhaaft strikte rolgebaseerde toegangscontroles en wijst rechten toe op basis van iemands functie. Bijvoorbeeld, in de gezondheidszorg krijgt een verpleegkundige toegang tot medische patiëntendossiers, terwijl een facturatiemedewerker alleen toegang krijgt tot financiële gegevens.
- Tijdelijke verhoging van rechten: Met Just-In-Time-controles (JIT) verhoogt CIEM de rechten van een gebruiker tijdelijk voor specifieke taken en draait die verhoging na voltooiing terug. Bijvoorbeeld, een ontwikkelaar krijgt mogelijk tijdelijk toegang tot de productieomgeving om een probleem op te lossen. Na afloop herstellen de JIT-controles van CIEM de rechten automatisch naar het standaardniveau.
- Gedetailleerde toegangscontroles: CIEM verdeelt cloudresources in kleinere segmenten, zodat rechten nauwkeurig kunnen worden ingesteld. Bijvoorbeeld, CIEM segmenteert resources zodat HR-medewerkers alleen toegang hebben tot HR-gegevens, terwijl Financiën beperkt blijft tot financiële dossiers. Zo krijgt iedereen alleen de benodigde, nauwkeurig afgebakende rechten.
4. Geavanceerde analyses
CIEM-platforms bieden cybersecurityteams geavanceerde analyses, zoals machinelearning en gedragsanalyse van gebruikers en entiteiten (UEBA), om rechten te beoordelen en ongebruikelijke of verdachte toegangspatronen te detecteren. CIEM gebruikt bijvoorbeeld machinelearning en UEBA om ongebruikelijk gedrag te signaleren, zoals een verkoopmedewerker die financiële gegevens probeert te openen. Het beveiligingsteam krijgt dan een melding om mogelijke dreigingen te onderzoeken.
5. Implementatie van toegangsbeleid
CIEM definieert en handhaaft samen met systemen voor identiteitsbeheer en -administratie (IGA) gedetailleerd toegangsbeleid dat is afgestemd op de specifieke eisen van een organisatie. Een externe medewerker krijgt bijvoorbeeld slechts tijdelijk toegang tot projectspecifieke resources. Na afloop van het project trekt het systeem die toegang automatisch in op basis van vooraf vastgesteld beleid.
Dit beleid kan op verschillende criteria worden gebaseerd, zoals:
- Functiespecifieke rechten: Rechten zijn gekoppeld aan specifieke functies. Zo krijgen gebruikers toegangsrechten die passen bij hun verantwoordelijkheden.
- Locatiegebonden toegangscontroles: CIEM kan toegang beperken op basis van de geografische locatie van gebruikers en zo naleving van regionale regels voor gegevensbescherming ondersteunen.
- Tijdgebonden toegangscontroles: Rechten kunnen buiten werktijden of tijdens gevoelige periodes worden beperkt.
- Apparaatspecifieke toegang: Toegang kan worden beperkt tot geautoriseerde apparaten, waardoor de risico's van mogelijk gecompromitteerde hardware afnemen.
6. Monitoring en beheer van accounts met verhoogde rechten
CIEM werkt samen met beheer van bevoorrechte toegang (PAM) en Just-In-Time-systemen (JIT) om accounts met verhoogde toegangsrechten te beveiligen. Met inzicht in cloudrechten kunnen deze systemen afwijkend gedrag detecteren en mogelijke inbreuken beperken.
Wat is SIEM?
Beheer van beveiligingsinformatie en -gebeurtenissen (SIEM) (uitgesproken als ‘Sim’) is een technologie die beheer van beveiligingsinformatie (SIM) en beheer van beveiligingsgebeurtenissen (SEM) combineert om beveiligingsdreigingen in realtime te monitoren en gegevens uit netwerken, servers en applicaties te analyseren.
SIEM herkent afwijkende activiteiten, zoals ongeautoriseerde toegangspogingen of ongebruikelijk netwerkverkeer. Daarnaast biedt SIEM tools om incidenten te beheren en aanvallen achteraf te analyseren. Zo kunnen bedrijven hun algehele beveiligingsniveau op peil houden.
Gartner introduceerde de term SIEM in 2005. Daarmee kreeg de technologie die beheer van beveiligingsinformatie (SIM) en beheer van beveiligingsgebeurtenissen (SEM) samenbrengt, formeel erkenning als één geheel voor uitgebreid beveiligingsbeheer.
SIEM monitort en analyseert beveiligingsgebeurtenissen binnen de IT-infrastructuur van een organisatie door loggegevens uit verschillende bronnen te verzamelen en met elkaar in verband te brengen. Deze bronnen kunnen bestaan uit:
- Logboeken van gebruikersactiviteiten
- Netwerkapparaten
- Applicaties
- Beveiligingshardware
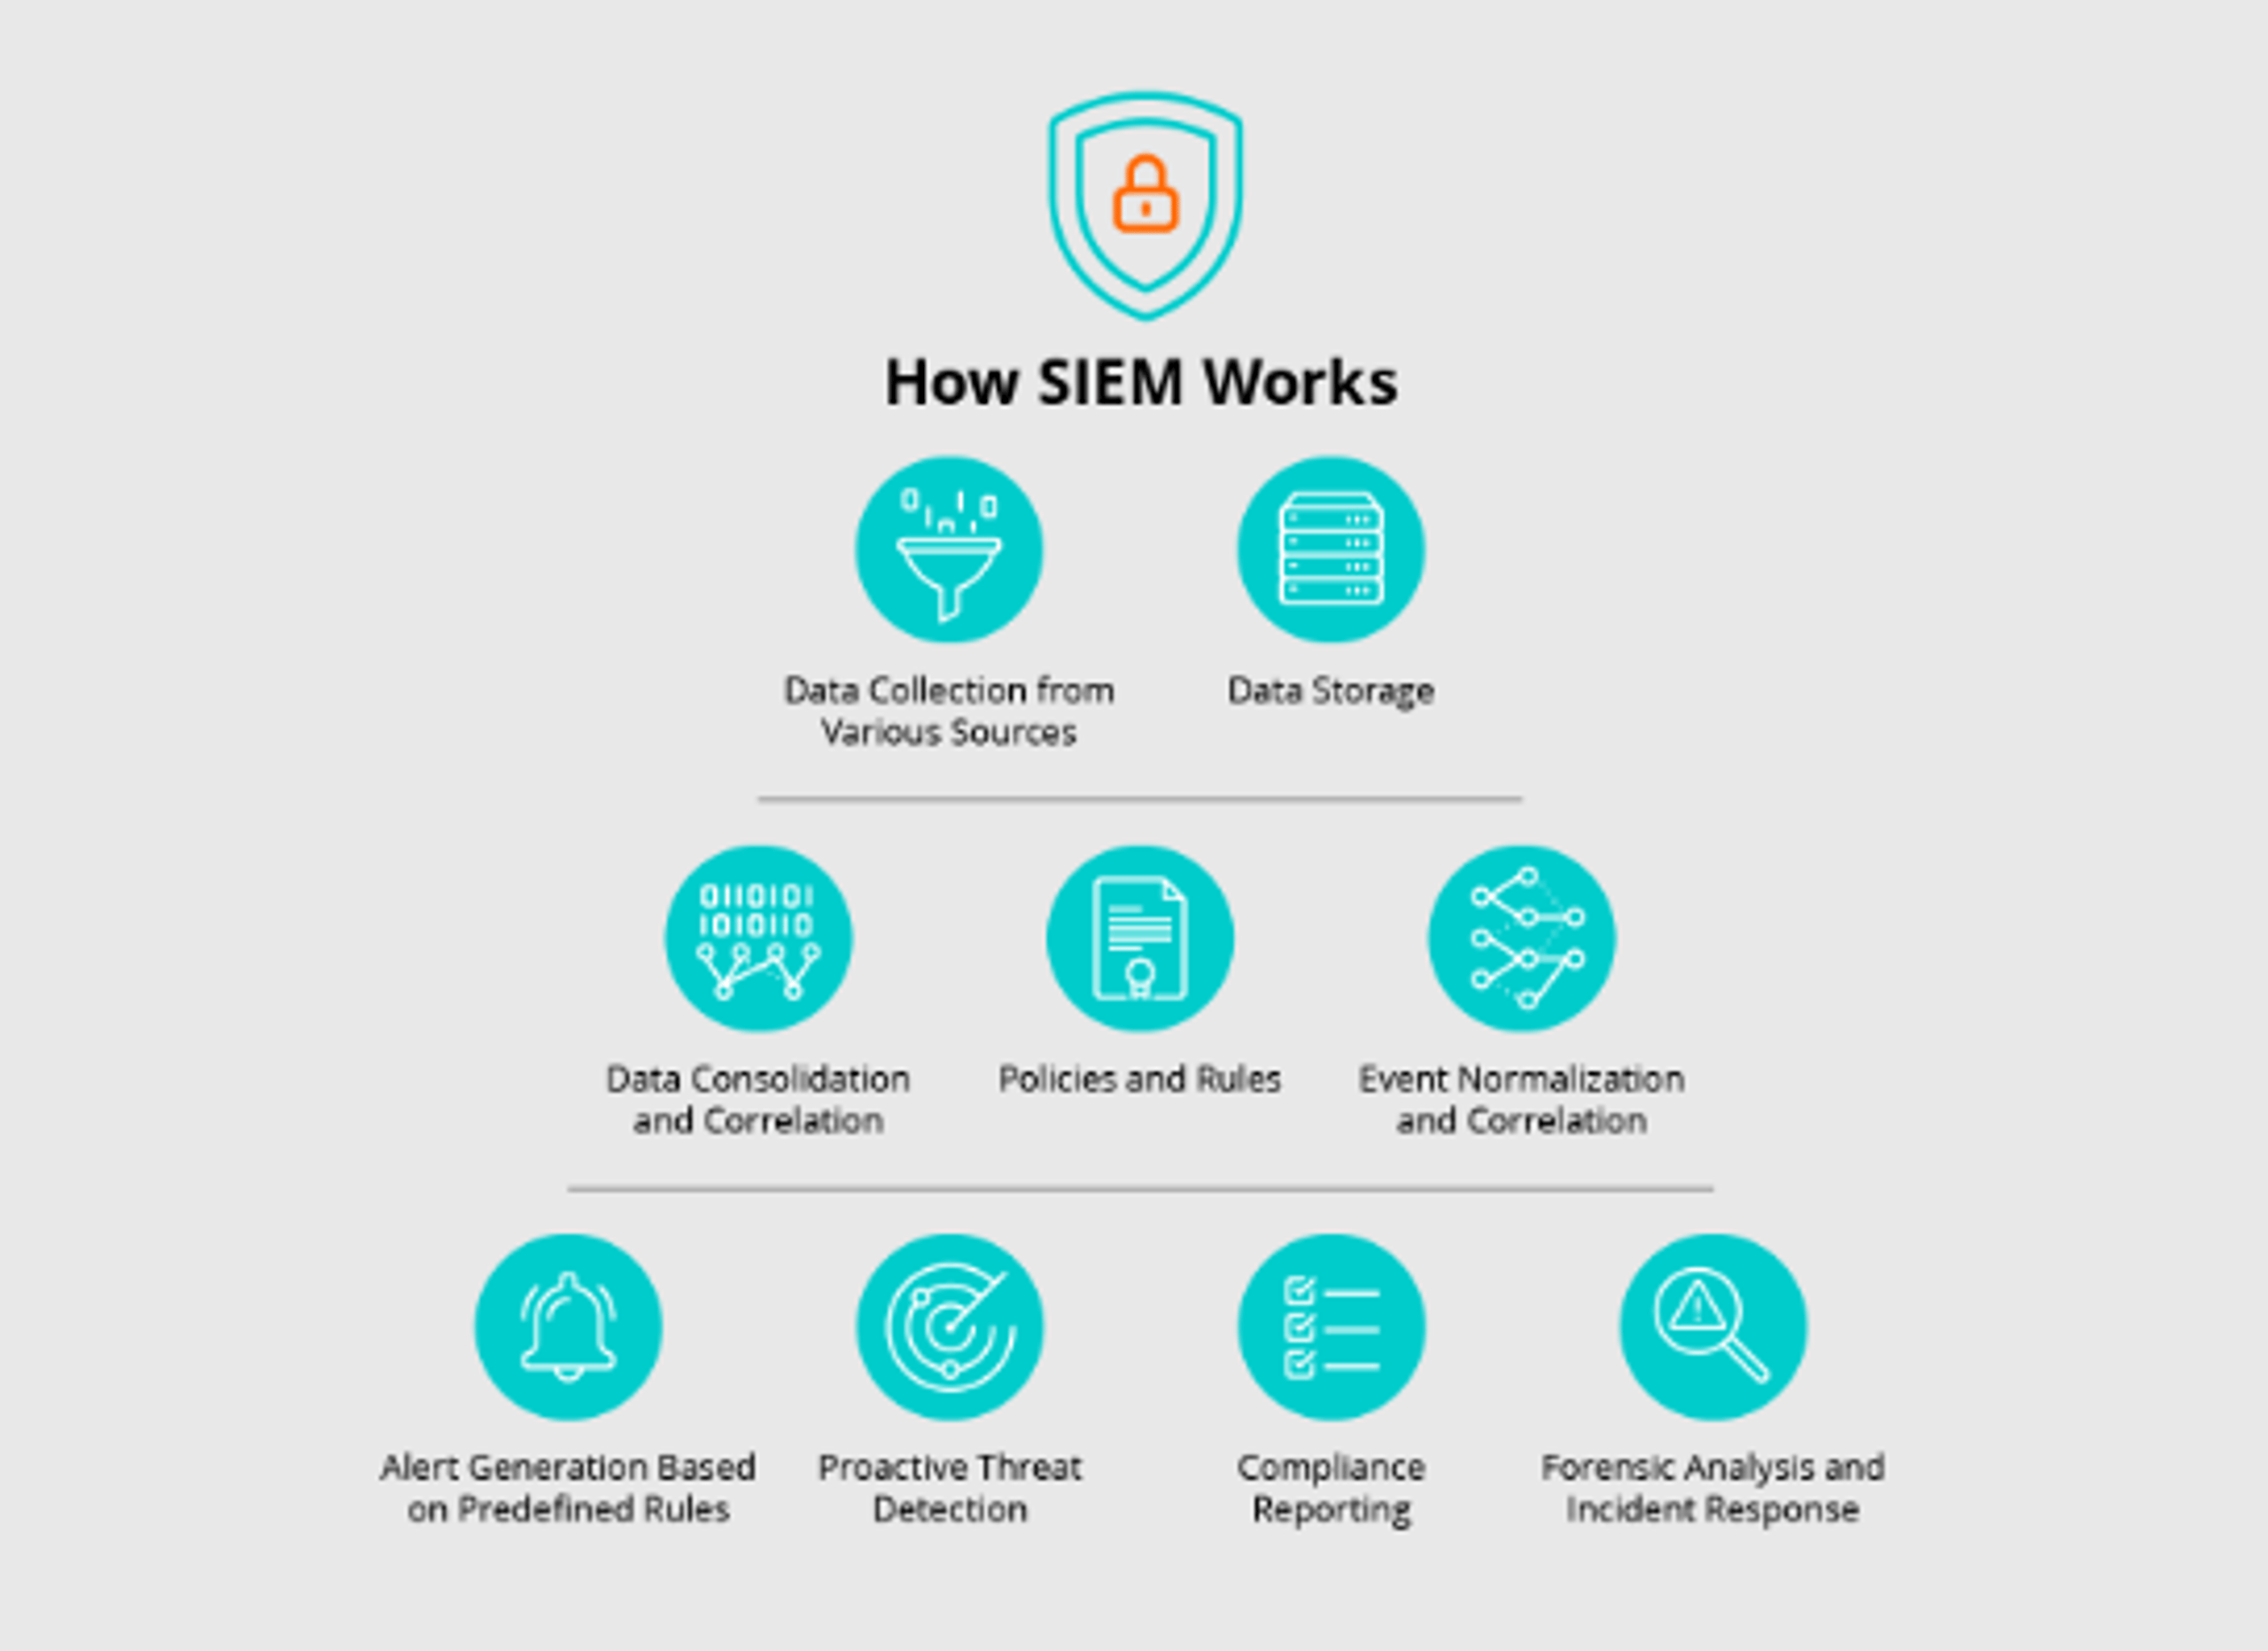
SIEM-systemen verzamelen en analyseren logboeken uit uiteenlopende bronnen, waaronder:
- Tools voor endpointbeveiliging
- Systemen voor inbraakdetectie (IDS) en inbraakpreventie (IPS)
- Firewalls en systemen voor geïntegreerd dreigingsbeheer (UTM)
- Tools voor webfiltering
- Applicatieservers
- Draadloze toegangspunten
- Routers
- Databases
- Switches
- Cloudserviceproviders
- Honeypots
- Systemen voor identiteits- en toegangsbeheer (IAM)
Wat zijn de belangrijkste onderdelen van SIEM?
SIEM is ontstaan uit de samenvoeging van SIM- en SEM-technologieën en omvat daarom functies zoals:
- Gegevens samenvoegen en standaardiseren
- Gebeurtenissen met elkaar in verband brengen
- Realtime monitoring en waarschuwingen
- Incidentrespons en -beheer
Laten we dit nader bekijken.
1. Logbeheer
Logbeheer is een hoeksteen van SIEM. Het omvat het verzamelen, opslaan en analyseren van loggegevens uit verschillende bronnen binnen het netwerk van een organisatie.
Deze gegevens omvatten:
- Gebruikersactiviteiten
- Systeemactiviteiten
- Foutmeldingen, die samen een gedetailleerde tijdlijn van gebeurtenissen vormen
Effectief logbeheer zet uiteenlopende loggegevens om in een consistent formaat en ordent ze. Zo worden nauwkeurige analyses en detectie van dreigingen mogelijk.
Bijvoorbeeld: met de logbeheerfuncties van SIEM monitort een netwerkbeheerder aanmeldlogboeken om ongebruikelijke activiteiten te detecteren, zoals meerdere mislukte aanmeldpogingen vanaf één IP-adres.
2. Realtime monitoring van beveiligingsgebeurtenissen (SEM)
SEM verzamelt loggegevens en brengt ze met elkaar in verband om verdachte verkeerspatronen en afwijkingen in realtime te detecteren. Bijvoorbeeld: SEM detecteert een plotselinge toename van uitgaand verkeer vanaf een server en geeft een waarschuwing. Het beveiligingsteam kan daarop een mogelijke poging tot gegevensexfiltratie onderzoeken en stoppen.
SEM-tools geven waarschuwingen op basis van vooraf vastgestelde criteria, zoals– mislukte aanmeldpogingen, ongebruikelijke pieken in netwerkverkeer, ongeautoriseerde toegang tot gevoelige bestanden of poortscans. Zo kunnen beveiligingsteams snel op dergelijke dreigingen reageren.
3. Beheer van beveiligingsinformatie (SIM)
SIM richt zich op de langdurige opslag, analyse en rapportage van beveiligingsgegevens. Het biedt historische context bij beveiligingsgebeurtenissen, zodat organisaties forensisch onderzoek kunnen uitvoeren en aan compliancevereisten kunnen voldoen.
Voor gebruikers betekent SIM dat hun gegevens beveiligd blijven: historische analyses brengen langdurige dreigingen aan het licht, zodat organisaties die kunnen aanpakken en aan wet- en regelgeving kunnen blijven voldoen. Beveiligingsteams en IT-managers krijgen waardevolle inzichten in eerdere beveiligingsgebeurtenissen en kunnen met forensisch onderzoek aanvalspatronen blootleggen.
Een voorbeeld van SIM als oplossing is– hoe een beveiligingsanalist SIM gebruikt om logs van zes maanden geleden te bekijken, de bron van een datalek te achterhalen en cruciale informatie te verzamelen voor forensische analyse.
4. Gebeurteniscorrelatie
Gebeurteniscorrelatie koppelt gerelateerde logvermeldingen om patronen te herkennen die op beveiligingsincidenten wijzen.
Bijvoorbeeld, SIEM correleert gerelateerde logvermeldingen, zoals meerdere mislukte inlogpogingen vanaf verschillende IP-adressen en een onverwachte bestandsdownload uit een database met gevoelige gegevens. Zo komt een gecoördineerde aanval op het systeem aan het licht. Beveiligingsteams koppelen deze gebeurtenissen met SIEM en detecteren dreigingen vroegtijdig, zodat ze erop kunnen reageren.
Door gegevens uit meerdere bronnen te analyseren, correleren SIEM-systemen gebeurtenissen om complexe aanvalsvectoren bloot te leggen en bruikbare inzichten voor incidentrespons te leveren. Deze mogelijkheid versterkt de dreigingsdetectie door verbanden tussen ogenschijnlijk ongerelateerde gebeurtenissen zichtbaar te maken.
5. Waarschuwingen en meldingen
SIEM-systemen bevatten waarschuwingsmechanismen die beveiligingsteams op basis van gecorreleerde gebeurtenissen informeren over gedetecteerde incidenten. Bijvoorbeeld, SIEM stuurt het beveiligingsteam een waarschuwing met hoge prioriteit wanneer het verdachte activiteit detecteert, zoals een onbevoegde gebruiker die toegang krijgt tot gevoelige gegevens. Deze waarschuwingen krijgen een prioriteit op basis van ernst, zodat teams zich op de meest kritieke dreigingen richten. Geautomatiseerde meldingen zorgen voor een snelle respons en verkleinen de kansen voor aanvallers.
6. Incidentrespons en -beheer
Dit onderdeel omvat de processen en workflows voor het afhandelen van beveiligingsincidenten. Bijvoorbeeld, na ontvangst van een waarschuwing maakt het SIEM-systeem een incidentticket aan en wijst dit toe aan het beveiligingsteam. Het systeem volgt het onderzoek automatisch en zorgt dat alle responsstappen worden gedocumenteerd.
SIEM-systemen stroomlijnen:
- Het volgen van incidenten
- Ticketbeheer
- Coördinatie tussen beveiligingsteams
Het automatiseren van routinetaken en documenteren van responsacties maakt incidentbeheer efficiënter en bevordert de samenwerking. Zo pakken teams dreigingen op een samenhangende manier aan.
7. Integratie van dreigingsinformatie
SIEM-systemen kunnen feeds met dreigingsinformatie gebruiken om hun detectievermogen te versterken. Bijvoorbeeld, het systeem integreert een feed die melding maakt van een nieuwe phishingcampagne, zodat het vergelijkbare aanvallen op de e-mailservers van de organisatie detecteert en blokkeert.
Door externe gegevens over bekende dreigingen, kwetsbaarheden en aanvalspatronen te integreren, herkennen SIEM-systemen opkomende risico's beter en reageren ze er sneller op. Deze integratie geeft beveiligingsgebeurtenissen meer context, wat leidt tot beter onderbouwde analyses en beslissingen.

De toonaangevende AI SIEM in de sector
Richt je in realtime op bedreigingen en stroomlijn de dagelijkse werkzaamheden met 's werelds meest geavanceerde AI SIEM van SentinelOne.
CIEM versus SIEM: wat is het verschil?
Deze vergelijkingstabel toont de verschillen tussen SIEM en CIEM.
| Kenmerken | CIEM | SIEM |
|---|---|---|
| Belangrijkste aandachtspunt | Cloudmachtigingen en toegangsrechten beheren en beveiligen | Beveiligingsgebeurtenissen en -incidenten in IT-omgevingen monitoren, analyseren en erop reageren |
| Toepassingsgebied | Vooral gericht op cloudomgevingen, met name multicloud- en hybride omgevingen. | Breed toepassingsgebied dat lokale, cloud- en hybride IT-infrastructuren omvat. |
| Kernfunctionaliteit | Het principe van minimale toegangsrechten waarborgen door de toegangsrechten van gebruikers en applicaties te beheren. | Beveiligingsgebeurtenissen uit verschillende bronnen correleren en analyseren om potentiële dreigingen te detecteren. |
| Gegevensbeheer | Beheert toegangsinstellingen, gebruikersrechten en machtigingen binnen clouddiensten. | Verzamelt, normaliseert en analyseert loggegevens van applicaties, netwerken, servers enzovoort. |
| Dreigingsdetectie | Richt zich op het herkennen van verkeerde configuraties, buitensporige toegangsrechten en ongeautoriseerde toegang in de cloud. | Detecteert en meldt uiteenlopende beveiligingsdreigingen, waaronder netwerkinbraken, malware en interne dreigingen. |
| Incidentrespons | Past toegangsrechten en machtigingen aan om potentiële beveiligingsrisico's in cloudomgevingen te beperken. | Genereert waarschuwingen en ondersteunt workflows voor incidentrespons, waaronder geautomatiseerde responsacties. |
| Integratie | Integreert met identity governance, PAM en tools voor cloudbeveiliging. | Integreert met dreigingsinformatiefeeds, AI en diverse beveiligingsmaatregelen voor betere dreigingsdetectie. |
| Compliance & rapportage | Ondersteunt compliance met passende toegangscontroles en rapporten over toegangsrechten in de cloud. | Biedt uitgebreide compliancerapportages die aansluiten op regelgeving zoals de AVG, HIPAA en andere vereisten. |
| Doelgroepen | Cloudbeveiligingsteams en specialisten in identiteits- en toegangsbeheer. | Security operations centers (SOCs), cybersecurityanalisten en IT-beveiligingsteams. |
Simpel gezegd, CIEM is als de kantoorbeheerder die je ondersteunt en je de sleutels geeft van de ruimtes waar je naar binnen mag. Ruimtes waarvoor je geen toestemming hebt, blijven gesloten.
Anderzijds, SIEM is als een beveiliger die alle kantoorruimtes via bewakingscamera’s in de gaten houdt. Ziet die verdachte activiteiten, dan slaat die alarm en grijpt in.
Wat zijn de belangrijkste voordelen van CIEM ten opzichte van SIEM?
De belangrijkste voordelen van SIEM en CIEM zijn:
Voordelen van CIEM
- Geoptimaliseerde cloudbeveiliging: Beveiligt cloudomgevingen door toegangsrechten te beheren en nauwkeurig af te stemmen; zo krijgen gebruikers alleen toegang tot de middelen die ze nodig hebben.
- Risicovermindering: Vermindert het risico op ongeoorloofde toegang en datalekken, vooral in complexe multicloudinfrastructuren.
- Ondersteuning bij compliance: Geeft gedetailleerd inzicht in toegangsrechten en -controles in de cloud, ter ondersteuning van naleving van regelgeving zoals de AVG, HIPAA en CCPA.
- Operationele efficiëntie: Automatisering van het beheer van toegangsrechten verlicht de administratieve last voor IT-teams en verkleint de kans op menselijke fouten. Daardoor kunnen IT-teams zich richten op betere beveiliging en systeemprestaties.
Voordelen van SIEM
- Brede beveiliging: Beveiligt cloud-, on-premises en hybride omgevingen door beveiligingsincidenten te herkennen en met elkaar in verband te brengen. Zo blijft gebruikersdata beschermd op elk platform waar die is opgeslagen.
- Dreigingsdetectie in realtime: Detecteert dreigingen en reageert er snel op. Snellere monitoring en analyse beperken de schade door cyberaanvallen.
- Compliancerapportage: Registreert activiteiten en ondersteunt audits om te voldoen aan regelgeving zoals de AVG, HIPAA en PCI DSS. Zo blijft gebruikersdata beschermd volgens belangrijke wettelijke vereisten.
- Gecentraliseerde beveiligingsactiviteiten: Vereenvoudigt beveiligingsbeheer door monitoring van en respons op incidenten samen te brengen. Dit beperkt uitvaltijd en verbetert de gebruikerservaring.
Wat zijn de beperkingen van SIEM ten opzichte van CIEM?
Inzicht in de beperkingen van SIEM ten opzichte van CIEM is essentieel voor bedrijven die weloverwogen keuzes willen maken over hun cloudbeveiligingsstrategie. Beide tools vervullen belangrijke beveiligingsfuncties. Door hun beperkingen te kennen, kunnen organisaties hiaten aanpakken en de juiste middelen kiezen om hun data te beschermen.
Dit zijn de beperkingen van SIEM vergeleken met CIEM:
Beperkingen van SIEM
- Groot aantal meldingen: SIEM-tools genereren vaak veel meldingen, waaronder vals-positieve. Daardoor kunnen beveiligingsteams overbelast raken en meldingsmoe worden, waardoor echte dreigingen mogelijk onopgemerkt blijven.
- Beperkte cloudspecificieke mogelijkheden: SIEM biedt brede beveiligingsdekking, maar mogelijk niet dezelfde mate van detail bij het beheer van toegangsrechten en -controles in de cloud als CIEM.
- Vertraging bij dreigingsdetectie: SIEM-systemen hebben soms moeite om dreigingen in realtime te detecteren, vooral als ze niet goed zijn geoptimaliseerd of het netwerk van de organisatie veel data genereert.
- Afhankelijkheid van correlatieregels: SIEM steunt sterk op vooraf gedefinieerde correlatieregels die regelmatig moeten worden bijgewerkt om veranderende dreigingen bij te houden. Zijn deze regels verouderd of verkeerd geconfigureerd, dan kan het systeem nieuwe of geavanceerde aanvallen missen.
Beperkingen van CIEM
- Beperkte focus: CIEM is specifiek ontworpen voor het beheer van toegang en toegangsrechten in cloudomgevingen. Het biedt daarom geen brede beveiligingsdekking voor on-premises of hybride IT-infrastructuren.
- Beperkte dreigingsdetectie: Anders dan SIEM richt CIEM zich niet op het monitoren en correleren van beveiligingsgebeurtenissen in de volledige IT-omgeving. Daardoor is het minder effectief in het detecteren van bredere beveiligingsdreigingen of incidenten.
- Afhankelijkheid van cloudomgevingen: CIEM is sterk afhankelijk van cloudinfrastructuur. Daardoor neemt de effectiviteit af in omgevingen waar on-premisesystemen of hybride omgevingen overheersen.
- Integratieproblemen: De integratie van CIEM met andere beveiligingstools en systemen kan lastig zijn, vooral in uiteenlopende IT-omgevingen met meerdere cloudproviders.
- Minder uitgebreide rapportage: CIEM biedt sterke ondersteuning bij compliance in cloudomgevingen, maar mogelijk niet dezelfde gedetailleerde rapportage over meerdere omgevingen en forensische mogelijkheden als SIEM-systemen.
Wanneer kies je CIEM of SIEM?
Kort gezegd: Kies CIEM als je een cloud-firststrategie volgt en gespecialiseerd beheer van cloudidentiteiten en toegangsrechten zoekt. Kies SIEM als je in een hybride omgeving werkt. SIEM verzamelt en analyseert beveiligingsgegevens van on-premisesystemen en cloudresources.
Maar er speelt meer.
Hieronder volgt een gedetailleerde analyse van enkele gebruiksscenario's:
- Cloudgerichte behoeften: CIEM is specifiek ontworpen voor de nuances van cloudomgevingen. Met tools voor het beheer van cloudidentiteiten en toegangsrechten pakt het uitdagingen aan zoals dynamisch rechtenbeheer, gedistribueerde workloads en compliance in multicloudomgevingen.
SIEM biedt brede mogelijkheden, maar mist de specialisatie om cloudspecifieke rechten en toegangsconfiguraties efficiënt te beheren.
Wat kies je?
Als je infrastructuur cloud-first is, biedt CIEM de nodige gedetailleerde controle over cloudidentiteiten en beveiliging. Dat sluit aan bij het dynamische karakter van cloud-native architecturen.
- Hybride infrastructuur: SIEM komt tot zijn recht in hybride omgevingen en brengt gegevens van on-premisesystemen en cloudresources samen in één overzicht. Je monitort beveiligingsgebeurtenissen in je hele infrastructuur en krijgt inzichten die traditionele systemen en cloudsystemen verbinden.
CIEM richt zich uitsluitend op cloudresources en is daardoor minder bruikbaar in omgevingen met veel on-premisesinfrastructuur.
Wat kies je?
In een hybride omgeving is SIEM de effectiefste keuze. Het brengt beveiligingsmonitoring in alle omgevingen samen, zodat je overal zicht op houdt.
- Dreigingsdetectie: SIEM gebruikt geavanceerde analytics, gedragsanalyse en machine learning om potentiële dreigingen te detecteren, waaronder afwijkingen en verdachte activiteiten in uiteenlopende omgevingen. De detectiemogelijkheden omvatten ook cloudassets.
CIEM is daarentegen ontworpen om verkeerde configuraties en te ruim toegekende rechten te vinden, vooral in cloudomgevingen, maar detecteert niet hetzelfde brede scala aan dreigingen.
Wat kies je?
Voor brede dreigingsdetectie, inclusief het opsporen van afwijkingen in meerdere omgevingen, sluiten de mogelijkheden van SIEM beter aan bij een grondige beveiligingsaanpak.
- Mogelijkheden voor incidentrespons: SIEM biedt uitgebreide mogelijkheden voor incidentrespons, waaronder integratie met beveiligingstools, geautomatiseerde workflows en systemen voor casemanagement. Deze functies zijn cruciaal om beveiligingsgebeurtenissen snel te identificeren en af te handelen.
CIEM stroomlijnt het beheer van cloudspecifieke incidenten, vooral rond cloudrechten, maar biedt niet het bredere kader voor incidentrespons dat SIEM biedt.
Wat kies je?
SIEM is de betere keuze als snelheid en efficiëntie bij incidentrespons cruciaal zijn, vooral in omgevingen met zowel cloudresources als on-premisesystemen.
- Volwassenheid van het cloudbeveiligingsprogramma: SIEM vormt de basis voor beveiliging bij organisaties die net aan hun cloudtraject beginnen. Het biedt breed inzicht in zowel cloudomgevingen als traditionele omgevingen. Naarmate het cloudgebruik groeit, versterkt de integratie van CIEM je cloudbeveiliging door risico's rond cloudidentiteiten en toegangsrechten aan te pakken.
CIEM is gespecialiseerd, maar kan in een vroege fase van cloudgebruik meer zijn dan nodig, wanneer breed inzicht nog essentieel is.
Wat kies je?
SIEM is ideaal als je nog maar net de cloud gebruikt, dankzij de uitgebreide monitoring. CIEM wordt steeds waardevoller naarmate je cloudinfrastructuur volwassener wordt en gerichter cloudbeveiligingsbeheer vraagt.
Tot slot: CIEM en SIEM integreren voor krachtige beveiliging
CIEM en SIEM zijn beide essentieel om verschillende onderdelen van de infrastructuur van een organisatie te beveiligen. CIEM richt zich op het beheer van cloudidentiteiten en rechten. SIEM detecteert dreigingen in realtime in verschillende systemen. In cloudomgevingen, waar identiteiten, rechten en beveiligingsgebeurtenissen voortdurend veranderen en verspreid zijn, zorgt de integratie van deze tools voor een brede aanpak.
Samen beheerst CIEM cloudspecifieke toegangsrisico's, terwijl SIEM voortdurend beveiligingsdreigingen in het hele netwerk monitort. Zo ontstaat een sterkere verdediging tegen moderne dreigingen voor cloud- en hybride infrastructuren.
Door deze tools met SentinelOne te combineren, kunnen organisaties hun beveiliging proactief beheren en zowel cloudspecifieke uitdagingen als bredere IT-beveiligingsbehoeften effectief aanpakken.
Met SentinelOne kunnen organisaties:
- SentinelOne Singularity AI SIEM en Singularity Cloud Native Security met CIEM-mogelijkheden moeiteloos integreren om een uniform beveiligingsniveau te bereiken dat geavanceerde dreigingsdetectie combineert met uitgebreid toegangsbeheer
- Ongeëvenaard inzicht in en controle over hun servers, netwerken en cloudomgeving krijgen
- Dreigingen in realtime detecteren en proactief reageren op incidenten, zodat hun organisatie op nieuwe dreigingen vooruitloopt.
Plan een demo met SentinelOne en ervaar vandaag hoe de integratie van CIEM en SIEM de digitale omgeving van uw organisatie beveiligt.
Conclusie
CIEM en SIEM zijn allebei essentieel voor integrale cloudbeveiliging. De ene beheert toegangsrechten, terwijl de andere logs analyseert. CIEM beheerst cloudspecifieke risico's en ondersteunt proactief beheer van de cloudbeveiliging. CIEM is vooral waardevol in de beginfase van cloudadoptie, terwijl SIEM het inzicht verbreedt. Voor het beste resultaat raden we aan beide te gebruiken.
Veelgestelde vragen
Een CIEM-tool beheert en optimaliseert cloudspecifieke machtigingen en toegangsrechten. Zo krijgen gebruikers en applicaties in cloudomgevingen alleen de toegang die ze nodig hebben.
IAM beheert identiteiten en toegang in alle omgevingen, terwijl CIEM machtigingen binnen cloudomgevingen beheert en optimaliseert.
CIEM is een beveiligingspraktijk voor het beheren en beveiligen van machtigingen en toegangsrechten in de cloud. Zo vermindert CIEM het risico op ongeautoriseerde toegang in cloudomgevingen.
IAM beheert gebruikersidentiteiten en -toegang. SIEM monitort en analyseert daarentegen beveiligingsgebeurtenissen in de IT-infrastructuur van een organisatie en reageert erop.
Ontdek meer over Data en AI



Klaar om uw beveiligingsactiviteiten te revolutioneren?
Ontdek hoe SentinelOne AI SIEM uw SOC kan transformeren tot een autonome krachtpatser. Neem vandaag nog contact met ons op voor een gepersonaliseerde demo en zie de toekomst van beveiliging in actie.
