
Wat is CNAPP (Cloud-Native Application Protection Platform)?
Een CNAPP is een uniform cloud-native application protection platform dat multi-cloud-ecosystemen beveiligt. Ontdek hoe het cloud en cybersecurity verbetert.

Belangrijkste punten
- Wat het is: Eén platform dat cloudbeveiliging consolideert van codecommit tot productieruntime en gefragmenteerde point tools vervangt.
- Wat het verenigt: CSPM, KSPM, CWPP, CIEM, IaC-scanning en CDR — gecorreleerd tot geprioriteerde, exploiteerbare aanvalspaden over multi-cloud- en hybride omgevingen.
- Waarom runtime belangrijk is: Live workloadtelemetrie detecteert actieve dreigingen en aanvalspaden die posture- en kwetsbaarheidsgegevens alleen niet kunnen opvangen.
- Hoe het teams helpt: Minder waarschuwingen, eerdere feedback voor ontwikkelaars in CI/CD, snellere remediatie en ingebouwd compliancemateriaal.
- Waar het naartoe gaat: AI-gestuurde risicoscoring, hybride dekking zonder agent en met agent, en autonome remediatie.
- SentinelOne: Singularity™ Cloud Security levert CNAPP in één platform met agent en zonder agent, met AI-gestuurde runtimebescherming en geautomatiseerde remediatie.
Wat is CNAPP?
Een CNAPP is een uniform cloudbeveiligingsplatform dat cloud-native applicaties en infrastructuur beschermt gedurende de gehele applicatielevenscyclus, van ontwikkeling en infrastructure as code (IaC) tot implementatie en productie-runtime.
CNAPP consolideert meerdere cloudbeveiligingsmogelijkheden, waaronder Cloud Security Posture Management (CSPM), Cloud Workload Protection (CWPP), Cloud Infrastructure Entitlement Management (CIEM), Kubernetes Security Posture Management (KSPM), kwetsbaarheidsbeheer, IaC-beveiliging en cloud detection and response (CDR), in één geïntegreerde aanpak.
In plaats van afzonderlijke beveiligingstools te beheren voor cloudconfiguratie, identiteiten, workloads, kwetsbaarheden en runtimebedreigingen, correleert een CNAPP deze beveiligingssignalen om meer zichtbaarheid in cloudrisico's te bieden, de risico's te prioriteren die er het meest toe doen en beveiligings- en ontwikkelingsteams te helpen problemen eerder te verhelpen.
Eenvoudig gezegd helpt CNAPP organisaties cloud-native applicaties te beveiligen van code tot cloud en runtime.
Waarom is CNAPP belangrijk?
Traditionele beveiligingstools en -benaderingen zijn beperkt tot het beschermen van alleen on-premises datacenters en endpoints. Ze beschermen cloud-native apps en services niet van nature. Nu we migreren naar cloud-native technologieën en veranderende, vluchtige ecosystemen, is er behoefte aan sterkere beveiligingsautomatisering, snellere releases en de implementatie van moderne DevSecOps-praktijken.
Naarmate organisaties hun cloudomgevingen opschalen, moeten beveiligingsteams in staat zijn om:
- Cloudassets te ontdekken en hun onderlinge relaties te begrijpen
- Kwetsbare code, images en infrastructuurconfiguraties te identificeren
- Buitensporige machtigingen en permanente privileges te beheersen
- Kwaadaardige activiteit in productie te detecteren
- Geïsoleerde bevindingen te correleren tot betekenisvolle aanvalspaden
- Herstel te prioriteren op basis van bedrijfsimpact en uitbuitbaarheid
- Bewijsmateriaal voor regelgeving en interne compliance te behouden
- Controles toe te passen zonder ontwikkeling onnodig te vertragen
Gartner-aanbevelingen voor CNAPP
Gartner beveelt beveiligingsteams en leiders op het gebied van risicobeheer die verantwoordelijk zijn voor cloudbeveiligingsstrategieën aan om opkomende CNAPP-aanbiedingen te onderzoeken, analyseren en evalueren. Een Cloud Native Application Protection Platform voorziet in de volledige levenscyclusbeschermingsvereisten van cloud-native apps en infrastructuur, van ontwikkeling tot productie. Aanvalsoppervlakken breiden zich uit en moderne CNAPP-oplossingen zullen zich richten op het beveiligen van runtime-omgevingen, met name netwerken, compute, opslag, identiteiten en machtigingen, en andere cloudbeveiligingscontroles.
Het voorspelt dat 60% van de organisaties die geen uniforme CNAPP-oplossing binnen hun cloudinfrastructuur implementeren, geen uitgebreide zichtbaarheid in hun cloud-aanvalsoppervlakken zal hebben. Zonder CNAPP zullen bedrijven hun zero-trust-beveiligingsdoelen niet halen en dit zal in 2029 realiteit zijn. Toenames in cloudbedreigingen hebben ook geleid tot een snelle adoptie van CNAPP's voor cloud-native beveiliging.
Gartner’s Magic Quadrant onthult de belangrijkste mogelijkheden van CNAPP-technologieën en biedt diepere inzichten in verschillende IT- en cloudbeveiligingsproducten en -diensten, inclusief hun aangepaste use cases.

CNAPP Marktgids
Krijg belangrijke inzichten in de staat van de CNAPP-markt in deze Gartner Market Guide for Cloud-Native Application Protection Platforms.
Kerncomponenten van CNAPP
Een Cloud-Native Application Protection Platform bevat verschillende belangrijke componenten die de bescherming van elke fase van de levenscyclus van softwareontwikkeling mogelijk maken, tot en met productieomgevingen. De onderstaande tabel splitst elke component uit en wat deze doet.
Component | Wat het doet |
CSPM (Cloud Security Posture Management) | Vindt misconfiguraties en compliancehiaten in cloudaccounts en services. |
CWPP (Cloud Workload Protection) | Beschermt actieve workloads, containers en serverless functies tegen runtimebedreigingen. |
CIEM (Cloud Infrastructure Entitlement Management) | Brengt identiteitsmachtigingen over cloudresources in kaart en markeert buitensporige toegang. |
KSPM (Kubernetes Security Posture Management) | Beveiligt Kubernetes-clusters, configuraties en toegangscontroles. |
Kwetsbaarheidsbeheer | Identificeert en prioriteert bekende kwetsbaarheden in cloudworkloads en images. |
IaC-beveiliging | Scant infrastructure-as-code-sjablonen op misconfiguraties vóór implementatie. |
CDR (Cloud Detection and Response) | Detecteert en reageert op actieve bedreigingen met behulp van runtime- en control-plane-signalen. |
Hoe beveiligt CNAPP AI-workloads en pipelines?
Een CNAPP beveiligt AI-workloads door de bestaande componenten voor posture, identiteit, workload en databeveiliging toe te passen op modellen, trainingsdata en inferentiepipelines, waarbij een verkeerd geconfigureerde AI-service wordt behandeld als elk ander blootgesteld cloudasset.
AI-specifieke risico's die een CNAPP aanpakt:
- Blootgestelde of verkeerd geconfigureerde AI-modelendpoints en inference-API's
- Serviceaccounts en rollen met te veel rechten die door AI-pipelines worden gebruikt
- Gevoelige of gereguleerde data in trainingssets zonder adequate toegangscontroles
- Niet-gemonitorde AI-services van derden en shadow AI-gebruik
- Kwetsbare afhankelijkheden in AI- en ML-frameworks en containerimages
CSPM controleert de configuratie van beheerde AI-services, CIEM bepaalt welke identiteiten modellen en trainingsdata kunnen bereiken, CWPP beschermt de compute waarop inference en training draaien, en DSPM volgt de blootstelling van de data die deze pipelines voedt. Dat levert één gecorreleerd risicobeeld op in plaats van een afzonderlijke AI-beveiligingstool die aan de rest van de stack is vastgemaakt.
Het beveiligen van de infrastructuur rond een model verschilt van het beveiligen van de invoer en uitvoer van het model. Prompt injection, jailbreaks en onveilig gebruik van generatieve AI vallen onder SentinelOne's Prompt Security, niet onder CNAPP; zie het gedeelte over SentinelOne hieronder voor waar AI Security Posture Management(AI SPM) in ditzelfde beeld past.
Hoe werkt CNAPP?
Een CNAPP werkt door telemetrie uit elke fase van de cloud-native levenscyclus op één plek samen te brengen, deze te correleren en te handelen op basis van wat het vindt.
Telemetrie verzamelen uit de hele omgeving
Een CNAPP haalt continu gegevens op uit API's van cloudproviders, containerregisters, Kubernetes-clusters, coderepositories en identiteitsproviders, samen met eventuele beveiligingstools van derden die al aanwezig zijn. Agentloze scanning dekt binnen enkele minuten een volledig cloudaccount zonder footprint op de workload, terwijl een speciale agent realtime runtime-zichtbaarheid en forensische mogelijkheden toevoegt tot op procesniveau voor workloads die dat nodig hebben.
Signalen correleren tot één overzicht
Die telemetrie stroomt naar een gedeeld datameer of console in plaats van in afzonderlijke scanrapporten te blijven staan. Van daaruit correleert een CNAPP processen, gebeurtenissen en activiteit in realtime om daadwerkelijke exploitatiepaden te identificeren, ketens waarin een misconfiguratie, een kwetsbaarheid en een identiteit samenkomen tot iets dat een aanvaller zou kunnen gebruiken, in plaats van elke bevinding als een geïsoleerd probleem te behandelen. Dashboards geven beveiligingsteams één overzicht van de volledige cloudomgeving in één oogopslag in plaats van vijf afzonderlijke tooluitvoer die handmatig op elkaar moeten worden afgestemd.
Beleid afdwingen en geautomatiseerde respons
Een uniforme console maakt het mogelijk om consistent beleid toe te passen in multi-cloud- en hybride omgevingen in plaats van regels per platform afzonderlijk te beheren. Wanneer een CNAPP een actieve dreiging identificeert, kan het de getroffen workload in quarantaine plaatsen, blootgestelde secrets roteren of andere responsacties activeren zonder te wachten tot eerst een mens handelt, waardoor beveiligingsteams zich kunnen richten op onderzoek in plaats van op routinematige opschoning.
CNAPP vs CSPM
Hier zijn enkele kritieke verschillen tussen CNAPP en CSPM:
- CSPM kan geen beveiligingswaarschuwingen naar gebruikers sturen of inzicht geven in cloudworkloads. Het kan geen prioriteit geven aan beveiligingsrisico's of volledige omgevingscontext bieden. CSPM-oplossingen kunnen geen laterale bewegingen binnen netwerken detecteren. CNAPP kan dit allemaal wel.
- CNAPP-oplossingen bieden uitgebreide rapportagemogelijkheden, analytics en intelligente dreigingsremediatie. Ze bieden volledige agentloze beveiligingsdekking en kunnen cloudbeveiligingsinzichten centraliseren.
- CNAPP omvat CSPM, KSPM, CWPP, CDR en een groot aantal andere beveiligingstools en functies. Het stroomlijnt ook governance en compliance en vermindert het risico op misconfiguraties in cloud-native apps voor beveiliging. CNAPP kan ook machtigingen voor gebruikersaccounts beheren en de algehele cloud security posture verbeteren.
Bekijk de verschillen in detail: CNAPP vs. CSPM
Uitdagingen bij het implementeren van CNAPP
Het implementeren van een CNAPP is een belangrijke stap richting uniforme cloudbeveiliging, maar het is zelden plug-and-play. Voorbereiding en bewustzijn van veelvoorkomende valkuilen helpen u om deze hindernissen soepeler te nemen.
- Vaardigheidstekorten & cultuurveranderingen: Een van de grootste uitdagingen is het opbouwen van de juiste vaardigheden binnen Development-, Security- en Operations-teams. Er ontstaat veel verwarring als uw DevOps-engineers niet bekend zijn met hoe CNAPP integreert in CI/CD-pijplijnen of als uw securityanalisten de complexiteit van containerisatie niet begrijpen. Een mismatch in expertise kan leiden tot verwaarloosde functies of onderbenutte automatisering. Dit overwinnen begint met gerichte training, cross-functionele workshops en mogelijk samenwerking met een vertrouwde leverancier of consultant.
- Organisatorische complexiteit: Bedrijven hebben meestal afdelingen die in silo's werken, waarbij ontwikkelaars, operations en beveiliging in afzonderlijke vacuüms opereren. Al deze teams onder één CNAPP samenbrengen kan overlap in rollen en conflicten in workflows veroorzaken. Om dergelijke complexiteit aan te pakken, moet u barrières afbreken door de verantwoordelijkheden van elk team in kaart te brengen. Stimuleer communicatie tussen teams en zorg dat iedereen zich richt op gedeelde doelen voor een verbeterde security posture en operationele efficiëntie.
- Hoge integratie-inspanning: Hoewel CNAPP-oplossingen meerdere mogelijkheden integreren, moeten ze aansluiten op uw unieke omgeving. Ze moeten zich aanpassen aan en samenwerken met cloudserviceproviders, coderepositories en bestaande beveiligings- of SIEM tools. U moet rekening houden met een gefaseerde uitrol waarvoor mogelijk aangepaste connectors, API-calls of pluginontwikkeling nodig zijn. Het onderschatten van deze integratie kan implementatietijdlijnen sterk verlengen en gebruikersacceptatie ondermijnen.
- Alertmoeheid & data-overload: Wanneer grootschalige data-ingestie niet correct is afgestemd, loopt u het risico een stortvloed aan alerts en ruis te genereren. Teams raken gewend aan die overvloed, waardoor echte dreigingen worden gemist of later worden gedetecteerd. Dit leidt meestal tot onbeantwoorde kwetsbaarheden of compliancehiaten. Overwin dit door robuuste prioriterings- en correlatieworkflows in te richten. Werk aan het labelen van uw alerts op basis van ernst, potentiële exploiteerbaarheid en de mate van impact op kritieke assets.
- Wijzigingsbeheer zal invloed hebben op uw algehele security posture, budgettering en inkoopprocessen. Met duidelijke plannen voor wijzigingsbeheer voorkomt u interne weerstand, overschaduwde succesmetrics of trage adoptie. Ontwikkel een roadmap die kortetermijnsuccessen en langetermijnmijlpalen definieert om ervoor te zorgen dat uw organisatie gemotiveerd blijft en zich afstemt op de nieuwe processen die CNAPP introduceert.
Voordelen van het gebruik van CNAPP
- Uniforme cloudzichtbaarheid: Correleert beveiligingsproblemen, gebeurtenissen en logs over uw volledige multi-cloud-footprint in één overzicht. Maakt verborgen aanvalsvectoren zichtbaar via visualisaties en realtime alerts.
- Risicogebaseerde prioritering: Levert richtlijnen voor remediatie zodat teams handelen op de risico's die er het meest toe doen. Diepere zichtbaarheid in misconfiguraties en compliancehiaten ondersteunt snellere, beter onderbouwde beslissingen.
- Snellere dreigingsdetectie en respons: Integreert beveiligingscontroles in elke fase van de DevOps-cyclus, waardoor risico's worden onderschept voordat ze productie bereiken. Maakt een proactieve aanpak mogelijk die incidenten stopt voordat ze escaleren tot breaches.
- Minder toolcomplexiteit: Vervangt zelfstandige CSPM-, runtimebeschermings- en alertcorrelatietools door één platform. Verlaagt licentiekosten, administratieve overhead en integratiewerk.
- Betere samenwerking tussen beveiligings- en ontwikkelingsteams: Verdeelt eigenaarschap van beveiliging via ingebouwde guardrails in plaats van dit te centraliseren bij één team. Vermindert frictie tussen beveiliging en DevOps, zodat ontwikkelaars hun eigen code kunnen beveiligen zonder releases te vertragen.
Best practices voor CNAPP
CNAPP kan volledige zichtbaarheid en controle bieden over uw cloudinfrastructuur. Daarnaast kan CNAPP publieke, private, hybride, single- en zelfs multi-clouds beveiligen. CNAPP-oplossingen geven u toegang tot metrics en KPI's die nodig zijn om uw omgevingen continu te monitoren zonder workflows te beperken of bedrijfsactiviteiten te verstoren.
Hier zijn enkele van de beste CNAPP-praktijken die beveiligingsprofessionals moeten volgen:
Pas shift-left security vanaf dag één toe: Scan infrastructure-as-code-sjablonen, containerimages en coderepositories voordat ze productie bereiken. Het vroegtijdig opsporen van misconfiguraties, bijvoorbeeld via geautomatiseerde controles bij elke pull request, voorkomt kostbaar herstelwerk en beveiligingshiaten later in het proces.
- Automatiseer beleidshandhaving: Definieer regels voor resourceconfiguraties, identiteitsmachtigingen en containerbeveiliging die uw CNAPP automatisch afdwingt, zoals S3-buckets standaard privé houden of geprivilegieerde Kubernetes-pods blokkeren. Dit vermindert handmatige triage en geeft uw team ruimte om zich op strategie te richten.
- Prioriteer alerts op risico: Configureer uw CNAPP om kwetsbaarheden in ernstniveaus te categoriseren en elk niveau te koppelen aan een duidelijke responsworkflow. Dit zorgt ervoor dat kritieke dreigingen onmiddellijk aandacht krijgen, terwijl kwesties met lagere prioriteit worden gevolgd voor latere remediatie.
- Pas zero-trust en least-privilege-toegang toe: Gebruik cloudinfrastructuur-entitlementbeheer (CIEM) en op rollen gebaseerde toegangscontrole om gebruikers en workloads te beperken tot alleen de toegang die ze nodig hebben. Dit vermindert het risico op laterale verplaatsing en beperkt de impact van een inbreuk.
- Bouw continue feedback in: Behandel uw CNAPP als een levend systeem in plaats van als een statische tool. Verfijn detectielogica op basis van bevindingen uit de praktijk, bijvoorbeeld door ernstclassificaties aan te passen wanneer de output van het platform niet overeenkomt met de werkelijke impact, zodat het platform na verloop van tijd nauwkeuriger wordt.
CNAPP-gebruiksscenario's in cloudbeveiliging
Hier zijn enkele van de populairste CNAPP-gebruiksscenario's in cloudbeveiliging:
Gecontaineriseerde omgevingen & DevSecOps: Scant containerimages in het register, valideert configuraties aan de hand van best practices en bewaakt pods tijdens runtime, waardoor onveilige builds worden onderschept voordat ze live gaan.
- AI- & machine-learningimplementaties: Markeert misconfiguraties en kwetsbaarheden in ML-frameworks, GPU-instances en dataopslag, met consistente beleidshandhaving in de hele AI-pijplijn.
- Retail & e-commerce in multi-cloud: Verenigt beveiliging in AWS, Azure en on-prem-omgevingen onder één console, met geautomatiseerde posture-controles en waarschuwingen voor snelle oplossingen tijdens perioden met veel verkeer.
- Compliance voor gezondheidszorg en financiële dienstverlening: Zet resources in realtime af tegen HIPAA, PCI DSS en GDPR, met geautomatiseerde bewijsverzameling die audits vereenvoudigt en het risico op inbreuken vermindert.
- Bescherming van externe en hybride werknemers: Beperkt te ruim toegewezen rollen, markeert verdachte aanmeldingen en beveiligt efemere infrastructuur, ongeacht van waaruit gebruikers verbinding maken.
Hoe kiest u de juiste CNAPP voor uw organisatie?
U moet een CNAPP kiezen die aansluit op uw bedrijfsdoelen. Dit houdt in dat u technische, operationele en budgettaire overwegingen tegen elkaar afweegt. Dit is waar u op moet letten:
- Reikwijdte & dekking: Bevestig dat het platform uw cloudomgevingen en workloads ondersteunt (VM's, containers, serverless).
- Integratiegemak: Zoek naar compatibiliteit met uw CI/CD-pijplijnen, coderepositories en beveiligingsinfrastructuur. Eenvoudigere integraties verminderen adoptiewrijving.
- AI- & automatiseringsfuncties: Evalueer hoe geavanceerd de analyses van het platform zijn—effectieve machine learning kan false positives drastisch verminderen en responstijden versnellen.
- Aanpasbaarheid: Beoordeel of u eenvoudig aangepaste detectieregels, compliancecontroles en workflows kunt definiëren die aansluiten op specifieke beveiligings- of regelgevingsbehoeften.
- Leveranciersondersteuning & expertise: De beste CNAPP-aanbieders bieden robuuste documentatie, training en gespecialiseerde expertise om uw organisatie tijdens de implementatie te ondersteunen.
CNAPP Koopgids
Leer alles wat u moet weten over het vinden van het juiste Cloud-Native Application Protection Platform voor uw organisatie.
Til uw cloudbeveiliging naar een hoger niveau met SentinelOne’s uitgebreide CNAPP
SentinelOne’s Singularity™ Cloud Security is een uniform Cloud Native Application Protection Platform voor ondernemingen. Het is 's werelds meest geavanceerde autonome cyberbeveiligingsoplossing. Het is ook een met AI verbeterde CNAPP die toegang biedt tot geïntegreerde threat intelligence van wereldklasse.
Singularity™ Cloud Security biedt no-code hyperautomatisering, kan oplossingen prioriteren met Verified Exploit Paths™ en wordt geleverd met een AI-beveiligingsanalist.
Dit is wat het kan doen:
- Snelle implementatie zonder agent: Zet posture management in enkele minuten op—u hoeft geen software op elke workload te installeren. Geautomatiseerde scans inventariseren uw cloudomgevingen onmiddellijk op kwetsbaarheden, misconfiguraties en compliancerisico's.
- Diepe bescherming met een runtime-agent: Voor kritieke workloads biedt een runtime-agent realtime detectie van ransomware, zero-day exploits, en fileless aanvallen. U kunt forensische telemetrie en vrijwel onmiddellijke rollbackmogelijkheden verkrijgen als dreigingen werkelijkheid worden.
- Cloud Security Posture Management (CSPM): Volledige compliancecontroles, hyperautomatisering voor beleidshandhaving en een op grafieken gebaseerde assetinventaris helpen u kritieke misconfiguraties snel te vinden en te verhelpen.
- Kwetsbaarheidsbeheer & shift-left-containerscanning: SentinelOne dekt de volledige ontwikkelingslevenscyclus; het kan coderepositories, CI/CD-pijplijnen en beveiligde containerregisters scannen om te voorkomen dat kwetsbaarheden productie bereiken.
- AI Security Posture Management: Ontdek AI-pijplijnen, analyseer configuraties van AI-datamodellen en breng geverifieerde exploitatiepaden voor AI-services aan het licht.
- External Attack Surface Management: Automatiseer pentests en het ontdekken van exploitatiepaden om ervoor te zorgen dat verborgen assets of onjuist blootgestelde services geen blinde vlekken met een hoog risico worden.
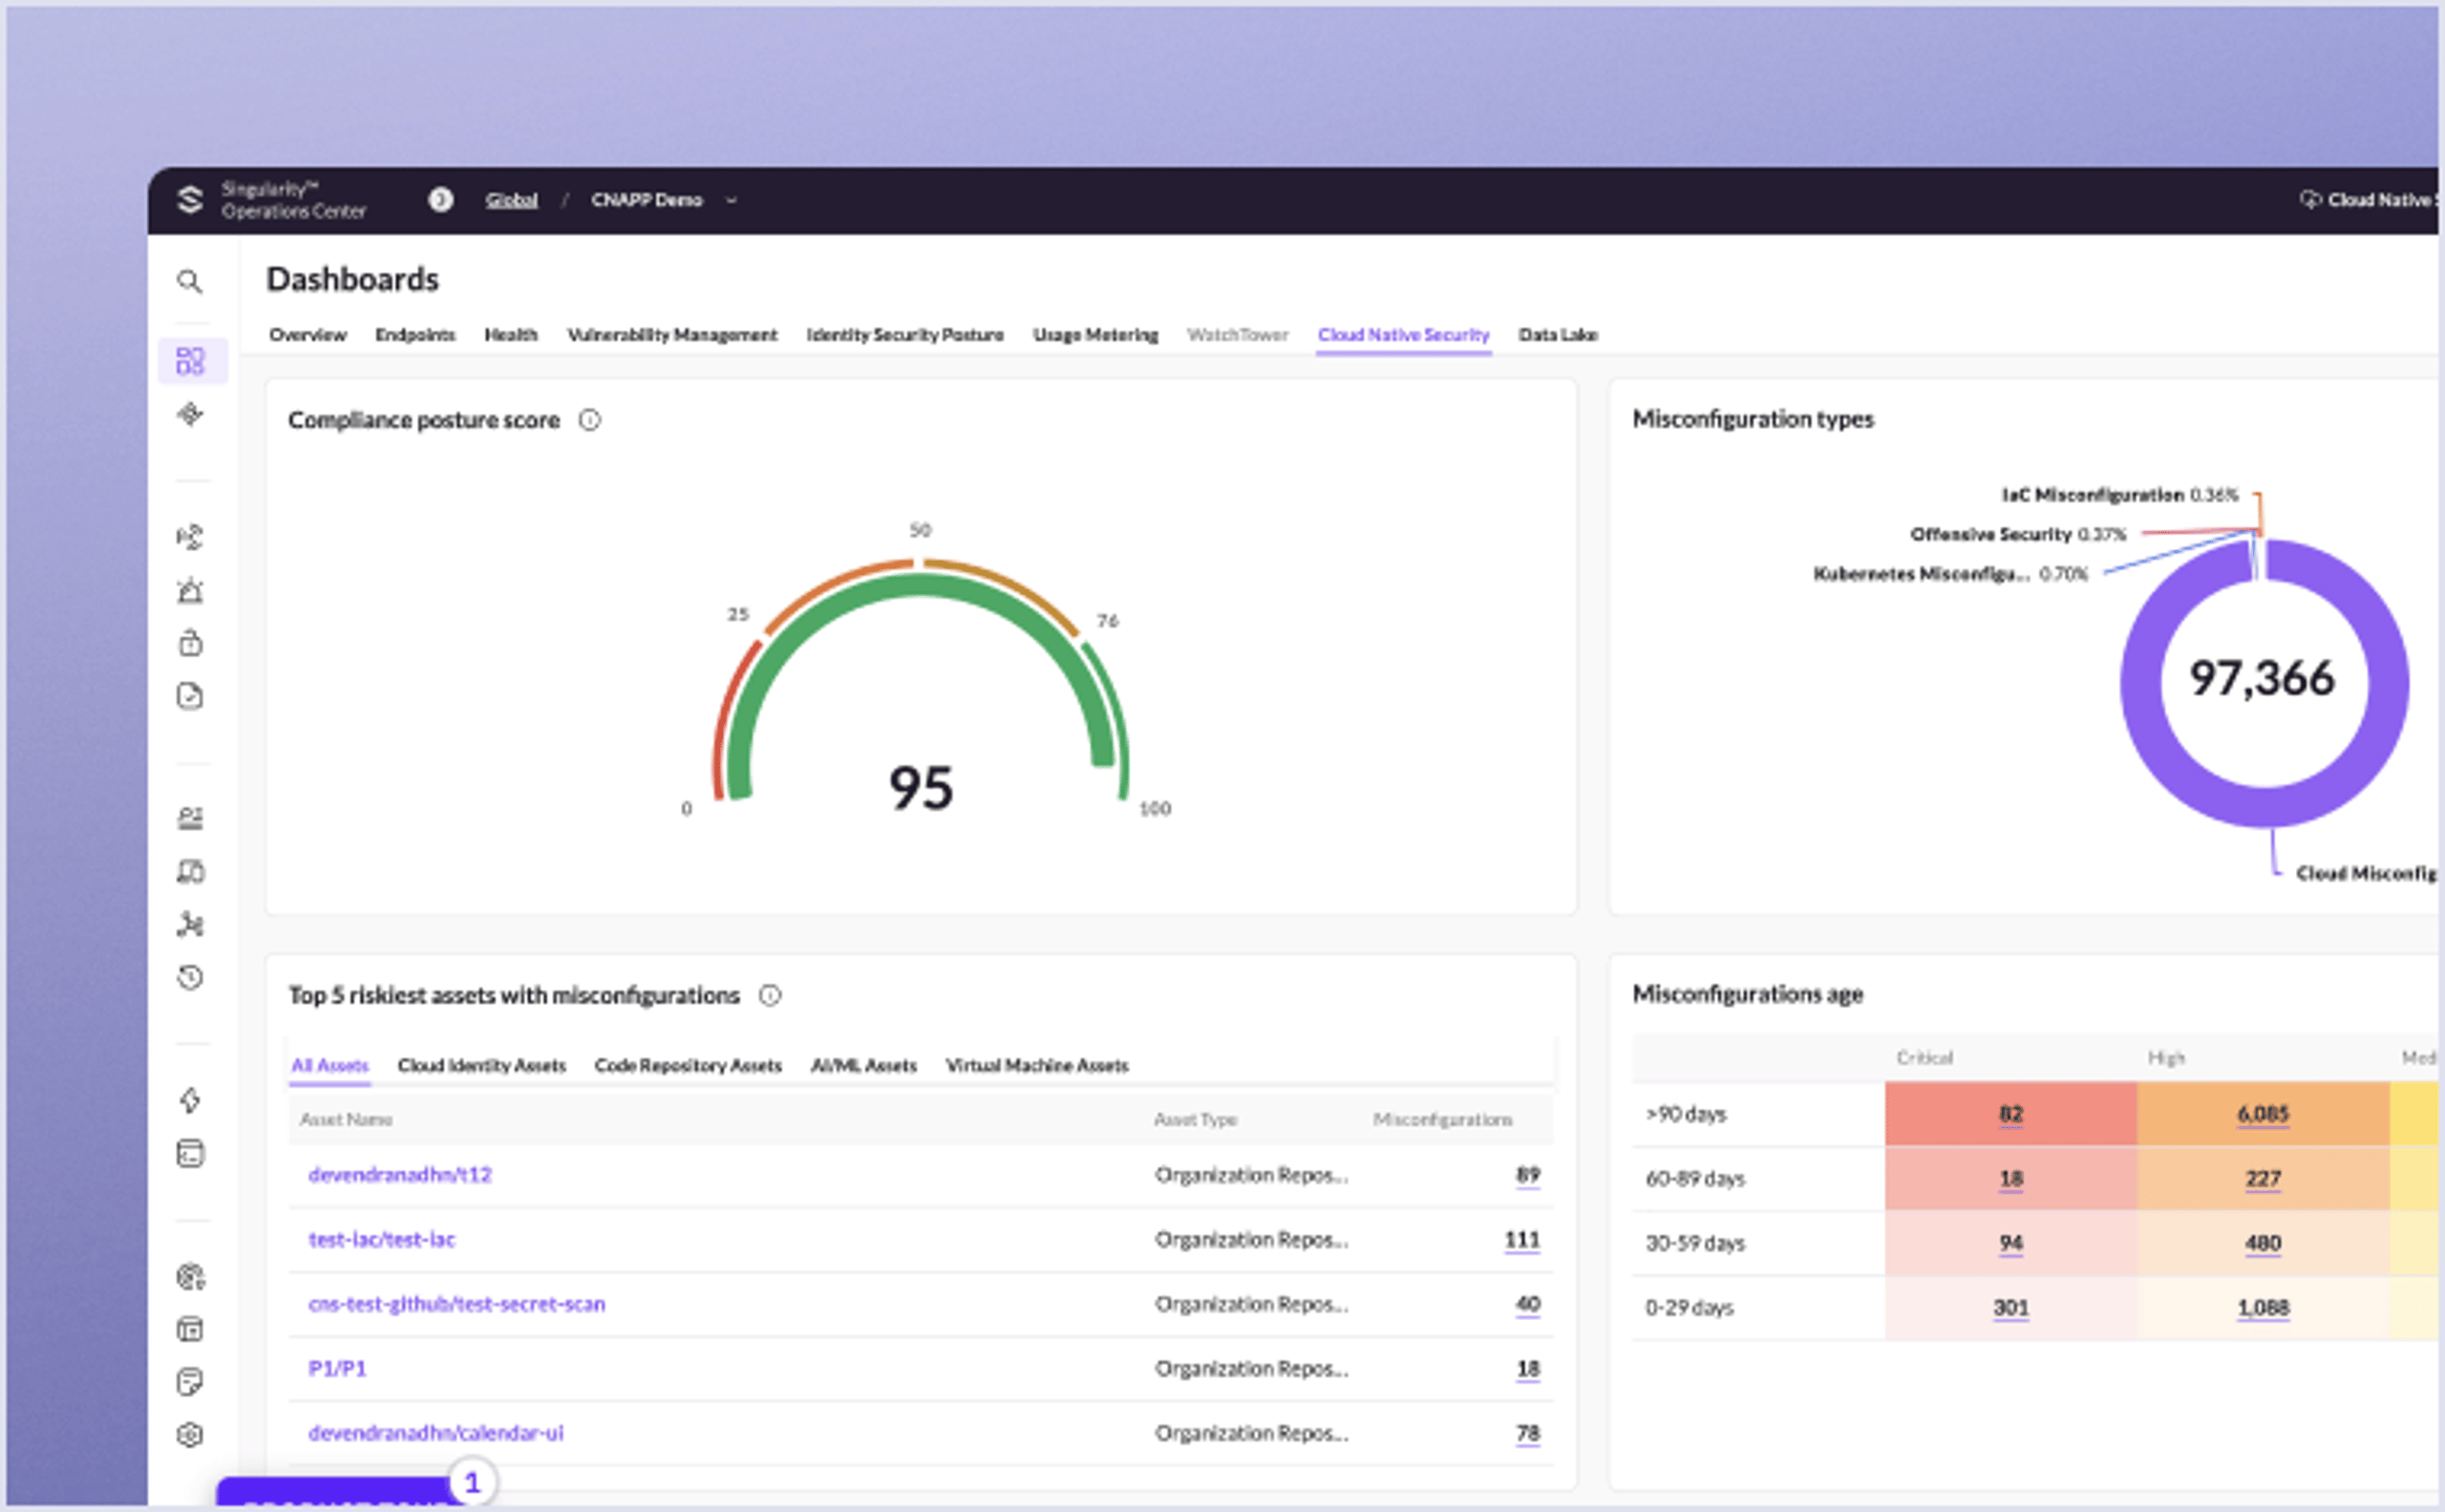
Combineer bewezen risicoreductie met autonome respons met de meest geavanceerde, door AI aangedreven CNAPP.
Conclusie
U hebt gezien hoe Cloud-Native Application Protection Platforms uw cloudassets kunnen integreren onder één beveiligingsframework, waarbij hiaten worden opgevuld die traditionele tools niet kunnen opvullen. Het hanteren van een CNAPP-aanpak betekent het beveiligen van containers en virtuele machines en het opzetten van een toekomstgerichte verdedigingsstrategie die voldoet aan de eisen van snelle ontwikkeling en evoluerende dreigingen.
CNAPP biedt geïntegreerde beleidshandhaving, geautomatiseerde detectie en respons, en een cultuur van continue verbetering om complexe cloudecosystemen om te vormen tot veerkrachtige, veilige omgevingen, van gefragmenteerde oplossingen naar een alles-in-één platform dat uw applicaties gedurende hun volledige cloudtraject beschermt. Probeer SentinelOne vandaag nog.
SentinelOne in actie zien
Ontdek hoe AI-gestuurde cloudbeveiliging uw organisatie kan beschermen in een één-op-één demo met een SentinelOne productexpert.
CNAPP-FAQ's
Een CNAPP is een geïntegreerde beveiligingsoplossing die cloud-native applicaties beschermt tijdens ontwikkeling en productie. Het omvat verschillende tools, waaronder CSPM, CWPP en CIEM, op één plek.
CNAPP is een volledig cloudbeveiligingsplatform dat uw cloud-native workloads en infrastructuur gedurende hun volledige levenscyclus beschermt. Het pakt cloudmisconfiguraties, kwetsbaarheidsscans, runtime-bedreigingen en gegevensbeveiliging aan voor applicaties die in cloudomgevingen draaien. CASB bevindt zich tussen gebruikers en cloudservices om beveiligingsbeleid af te dwingen en uw gegevens te beschermen. Ze bewaken de toegang tot SaaS-applicaties, monitoren gebruikersgedrag en helpen datalekken te voorkomen. CNAPP beveiligt cloudinfrastructuur van binnenuit, terwijl CASB de poorten naar cloudservices bewaakt.
CNAPP beschermt uw cloudworkloads en applicaties waar ze zich bevinden, met de focus op infrastructuurbeveiliging, containerbescherming en runtimebedreigingen. Het bewaakt cloudconfiguraties en beveiligt ontwikkelpijplijnen voor cloud-native applicaties. SASE is een netwerkframework dat SD-WAN combineert met beveiligingsdiensten om gebruikerstoegang tot applicaties vanaf elke locatie te beveiligen. Het omvat ZTNA, secure web gateways en firewalldiensten die vanaf de cloud edge worden geleverd. CNAPP beveiligt de applicaties zelf, terwijl SASE beveiligt hoe gebruikers verbinding maken met die applicaties. Ze werken samen voor volledige cloudbescherming.
Ja. U kunt multi-cloud compliance eenvoudig maken met CNAPP-oplossingen. Het maakt het eenvoudiger om te voldoen aan PCI DSS-, HIPAA- en SOC 2-regelgeving.
CNAPP biedt end-to-end zichtbaarheid en voortdurende compliancecontroles, wat nuttig is voor sterk gereguleerde sectoren zoals financiën, gezondheidszorg en overheid.
Zoek naar mogelijkheden zoals geïntegreerde CSPM, runtimebescherming, AI-gestuurde dreigingsdetectie, IaC-scanning en robuust identiteitsbeheer.
Ja. CNAPP-platforms verenigen beveiligingsbeleid en stroomlijnen zichtbaarheid over AWS, Azure, GCP en private clouds.
Een schaalbare CNAPP kan passend worden afgestemd op het mkb, waarbij geautomatiseerde beveiliging geen grote interne teams vereist.
Geavanceerde CNAPP-oplossingen gebruiken machine learning en runtimeanalyse om afwijkend gedrag te detecteren, zoals zero days en andere opkomende dreigingen.
CNAPP vergrendelt containerimages, detecteert misconfiguraties in Kubernetes of Docker en levert realtime runtimebescherming.
De prijs varieert afhankelijk van de schaal van de infrastructuur, functies en leverancier. Minder behoefte aan afzonderlijke standalone tools bespaart op de lange termijn echter vaak veel geld.
Ontdek meer over Cloud Security



Uw cloudbeveiliging—volledig beoordeeld in 30 minuten.
Spreek met een SentinelOne-expert om uw cloudbeveiligingshouding in multi-cloudomgevingen te evalueren, cloudassets, misconfiguraties en secret scanning in kaart te brengen, en risico's te prioriteren met Verified Exploit Paths™.
