
보안 취약점이란? 정의와 유형
보안 취약점은 시스템을 공격에 노출시킬 수 있습니다. 이러한 취약점을 효과적으로 식별하고 해결하는 방법을 알아보세요.

보안 취약점은 공격자가 악용해 시스템과 데이터를 침해할 수 있는 약점입니다. 이 가이드에서는 다양한 취약점 유형과 조직에 미치는 잠재적 영향, 그리고 취약점 관리의 중요성을 살펴봅니다.
소프트웨어 버그와 잘못된 설정 등 흔한 취약점 발생 원인을 알아보세요. 이러한 위험을 식별, 평가, 완화하는 모범 사례도 살펴보세요. 취약점 관리의 최신 동향을 파악하고 조직의 보안 태세를 강화하세요.
 기업이 소프트웨어 취약점으로부터 안전을 지키는 방법
기업은 보안 취약점으로부터 보호받기 위해 사이버 보안 모범 사례를 따라야 합니다. 다음과 같은 조치를 취할 수 있습니다:
- 정기적으로 보안 감사와 평가를 실시해 취약점을 식별하고 우선순위를 정합니다.
- 모든 소프트웨어와 시스템에 최신 보안 패치와 수정 사항을 적용하도록 체계적인 패치 관리 프로그램을 운영합니다.
- 취약점 스캐너와 기타 보안 도구를 사용해 취약점을 신속하게 식별하고 해결합니다.
- 직원에게 잠재적 취약점을 식별하고 보고하는 방법을 교육하고, 보고된 취약점에 대응하는 절차를 마련합니다.
- 신뢰할 수 있는 보안 파트너 또는 관리형 보안 서비스 제공업체와 협력해 조직 환경의 취약점을 식별하고 완화합니다.
- 정기적으로 침투 테스트를 실시해 실제 공격을 시뮬레이션하고 조직 환경의 취약점을 식별하고 해결합니다.
- 엄격한 접근 제어와 인증 체계를 구축해 시스템과 데이터에 대한 무단 접근을 방지합니다.
기업을 대상으로 악용되는 취약점에는 어떤 유형이 있나요?
보안 침해에 악용된 대표적인 취약점은 다음과 같습니다:
- SQL 인젝션: 공격자가 데이터베이스에 악성 SQL 코드를 삽입해 민감한 데이터에 접근하거나 데이터베이스를 조작할 수 있는 취약점입니다.
- 크로스 사이트 스크립팅(XSS): 공격자가 웹사이트에 악성 JavaScript 코드를 삽입해 사용자 데이터를 탈취하거나 다른 악성 행위를 수행할 수 있는 취약점입니다.
- 원격 코드 실행(RCE): 공격자가 원격 시스템에서 임의의 코드를 실행하거나, 무단으로 접근하거나, 다른 악성 행위를 수행할 수 있는 취약점입니다.
- 검증되지 않은 입력값: 공격자가 웹사이트나 애플리케이션에 악성 입력값을 제공해 보안 통제를 우회하거나 임의의 코드를 실행할 수 있는 취약점입니다.
- 안전하게 보호되지 않은 자격 증명: 사용자 이름과 비밀번호 같은 민감한 데이터가 안전하게 저장되지 않아 공격자가 쉽게 접근할 수 있는 취약점입니다.
- 안전하게 보호되지 않은 네트워크: 네트워크가 올바르게 구성되지 않았거나 방화벽 등 보안 조치로 보호되지 않아 공격자가 쉽게 접근할 수 있는 취약점입니다.
- 안전하게 보호되지 않은 기기: 노트북과 휴대전화 같은 기기가 제대로 보호되지 않아 공격자가 쉽게 접근하고 민감한 데이터를 탈취할 수 있는 취약점입니다.
기업 침해에 악용된 취약한 소프트웨어의 예는 다음과 같습니다:
- Adobe Flash: 인터넷에서 널리 사용된 소프트웨어지만, 버퍼 오버플로와 힙 오버플로 공격을 비롯한 여러 보안 공격에 취약한 것으로 알려졌습니다.
- Microsoft Windows: 세계에서 가장 널리 사용되는 운영 체제지만, 여러 보안 취약점을 노린 공격의 대상이 되었습니다. 여기에는 원격 코드 실행 및 권한 상승 취약점이 포함됩니다.
- Apache Web Server: 인터넷에서 널리 사용되는 웹 서버 소프트웨어지만, 크로스 사이트 스크립팅과 크로스 사이트 요청 위조 공격을 비롯한 보안 취약점을 노린 공격의 대상이 되었습니다.
- Oracle Database: 기업에서 널리 사용되는 데이터베이스 소프트웨어지만, SQL 인젝션과 권한 상승 공격을 비롯한 보안 취약점을 노린 공격의 대상이 되었습니다.
- Adobe Acrobat Reader: PDF 파일을 보는 데 널리 사용되는 소프트웨어지만, 원격 코드 실행과 힙 오버플로 공격을 비롯한 보안 취약점을 노린 공격의 대상이 되었습니다.
- Java: 웹 애플리케이션 개발에 널리 사용되는 프로그래밍 언어지만, 크로스 사이트 스크립팅과 원격 코드 실행 공격을 비롯한 보안 취약점을 노린 공격의 대상이 되었습니다.
- PHP: 웹 애플리케이션 개발에 널리 사용되는 프로그래밍 언어지만, SQL 인젝션과 크로스 사이트 스크립팅 공격을 비롯한 보안 취약점을 노린 공격의 대상이 되었습니다.
실제 환경에서 가장 흔히 악용되는 취약점 중 하나는 CVE-2017-0199입니다. Microsoft Office의 원격 코드 실행 취약점으로, 공격자가 피해자의 시스템에서 악성 코드를 실행할 수 있습니다. 이 취약점은 다양한 랜섬웨어 그룹이 악용했으며, 그 예로 Ryuk, Emotet, 그리고 Dridex 맬웨어 계열이 있습니다.
취약한 소프트웨어에 패치를 적용하는 것이 중요한 이유는 무엇인가요?
CISO는 취약한 소프트웨어의 패치 적용을 우선시해야 합니다. 이를 통해 보안 침해로부터 조직을 보호하고, 업계 표준을 준수하며, 법적 책임을 피하고, 전반적인 보안 태세를 강화할 수 있습니다. 이를 위해 패치 관리 프로그램을 도입해 조직에서 사용하는 모든 소프트웨어의 보안 패치를 정기적으로 확인하고 설치할 수 있습니다. IT 팀 등 다른 부서와 협력해 패치를 신속하고 일관되게 적용할 수도 있습니다. 또한 보안 환경을 모니터링하고 최신 위협과 취약점을 파악해 새로운 위험을 식별하고 대응해야 합니다.
취약한 소프트웨어에 패치를 적용하는 것이 중요한 이유는 다음과 같습니다:
- 보안 침해 방지: 취약한 소프트웨어에 패치를 적용하면 조직은 데이터 도난, 랜섬웨어 공격 등 사이버 범죄로 인한 보안 침해를 예방할 수 있습니다. 예를 들어 2017년 WannaCry 랜섬웨어 공격은 Microsoft Windows 운영체제의 취약점을 악용해 데이터를 암호화하고 몸값을 요구했습니다.
- 업계 표준을 준수하기 위해: 많은 업계에는 조직이 취약한 소프트웨어에 적시에 패치를 적용하도록 요구하는 규정 준수 표준이 있습니다. 예를 들어 Payment Card Industry Data Security Standard(PCI DSS)는 보안 침해를 막기 위해 보안 패치가 출시된 후 30일 이내에 적용하도록 요구합니다.
- 법적 책임을 피하기 위해: 조직이 취약한 소프트웨어에 패치를 적용하지 않아 보안 침해가 발생하면 법적 책임을 질 수 있습니다. 예를 들어 2018년 미국 법원은 Target이 결제 카드 시스템의 알려진 취약점에 패치를 적용하지 않아 발생한 데이터 침해에 대해 책임이 있다고 판결했습니다.
- 전반적인 보안 태세를 강화하기 위해: 취약한 소프트웨어에 패치를 적용하면 잠재적인 공격 경로와 침해 위험을 줄여 조직의 전반적인 보안 태세를 강화할 수 있습니다. 예를 들어 Adobe Flash, Microsoft Windows, Apache Web Server 등의 소프트웨어에 패치를 적용하면 버퍼 오버플로, 힙 오버플로, 원격 코드 실행 공격을 비롯한 다양한 보안 취약점으로부터 보호할 수 있습니다.
취약점의 우선순위는 어떻게 정하나요?
매년 제출되는 Common Vulnerabilities and Exposures(CVEs)의 수는 다르지만 최근 몇 년간 증가해 왔습니다. 2020년에는 24,000건이 넘는 CVEs가 제출되어 이전 연도보다 크게 늘었습니다. 연결된 기기와 온라인에서 공유되는 민감한 데이터가 늘면서 이러한 추세는 계속될 것으로 보입니다.
Common Vulnerability Scoring System(CVSS)은 취약점의 심각도를 측정하는 데 널리 사용되는 척도입니다. 공격 유형, 악용 성공 가능성, 기밀성·무결성·가용성에 미치는 영향 등 다양한 지표로 취약점의 잠재적 영향을 평가합니다.
CVSS는 0부터 10까지의 점수를 사용하며, 0은 심각도가 가장 낮고 10은 가장 높습니다. 예를 들어 점수가 0.1인 취약점은 심각도가 낮고, 9.0인 취약점은 심각도가 매우 높은 것으로 간주됩니다. 조직은 CVSS 점수를 활용해 취약점의 잠재적 영향에 따라 패치 적용과 위험 완화 작업의 우선순위를 정할 수 있습니다.
가장 심각한 것으로 간주되는 CVSS 10 취약점의 예는 다음과 같습니다:
- OpenSSL의 Heartbleed 취약점은 의 Heartbleed 취약점은 공격자가 취약한 서버에서 비밀번호 및 개인 키와 같은 민감한 데이터에 접근할 수 있게 합니다. 취약한 서버에서 비밀번호와 개인 키 같은 민감한 데이터에 공격자가 접근할 수 있게 합니다.
- 랜섬웨어 공격은 Microsoft Windows의 취약점을 악용하여 파일을 암호화하고 몸값을 요구했습니다. 랜섬웨어 공격은 Microsoft Windows의 취약점을 악용해 파일을 암호화하고 몸값을 요구했습니다.
- 취약점은 의의 취약한 시스템에서 공격자가 원격으로 임의의 코드를 실행할 수 있게 합니다.
- Bash의 Shellshock 취약점은 공격자가 임의의 코드를 실행하고 시스템에 무단으로 접근할 수 있게 합니다.
- EternalBlue 취약점은 공격자가 Microsoft Windows에서 원격으로 임의의 코드를 실행하고 네트워크에 악성코드를 확산시킬 수 있게 합니다.
- Bash의 Shellshock 취약점은 공격자가 임의의 코드를 실행하고 시스템에 무단 접근할 수 있게 합니다.
- Microsoft Windows의 EternalBlue 취약점은 공격자가 원격으로 임의의 코드를 실행하고 네트워크 전반에 악성 코드를 확산시킬 수 있게 합니다.
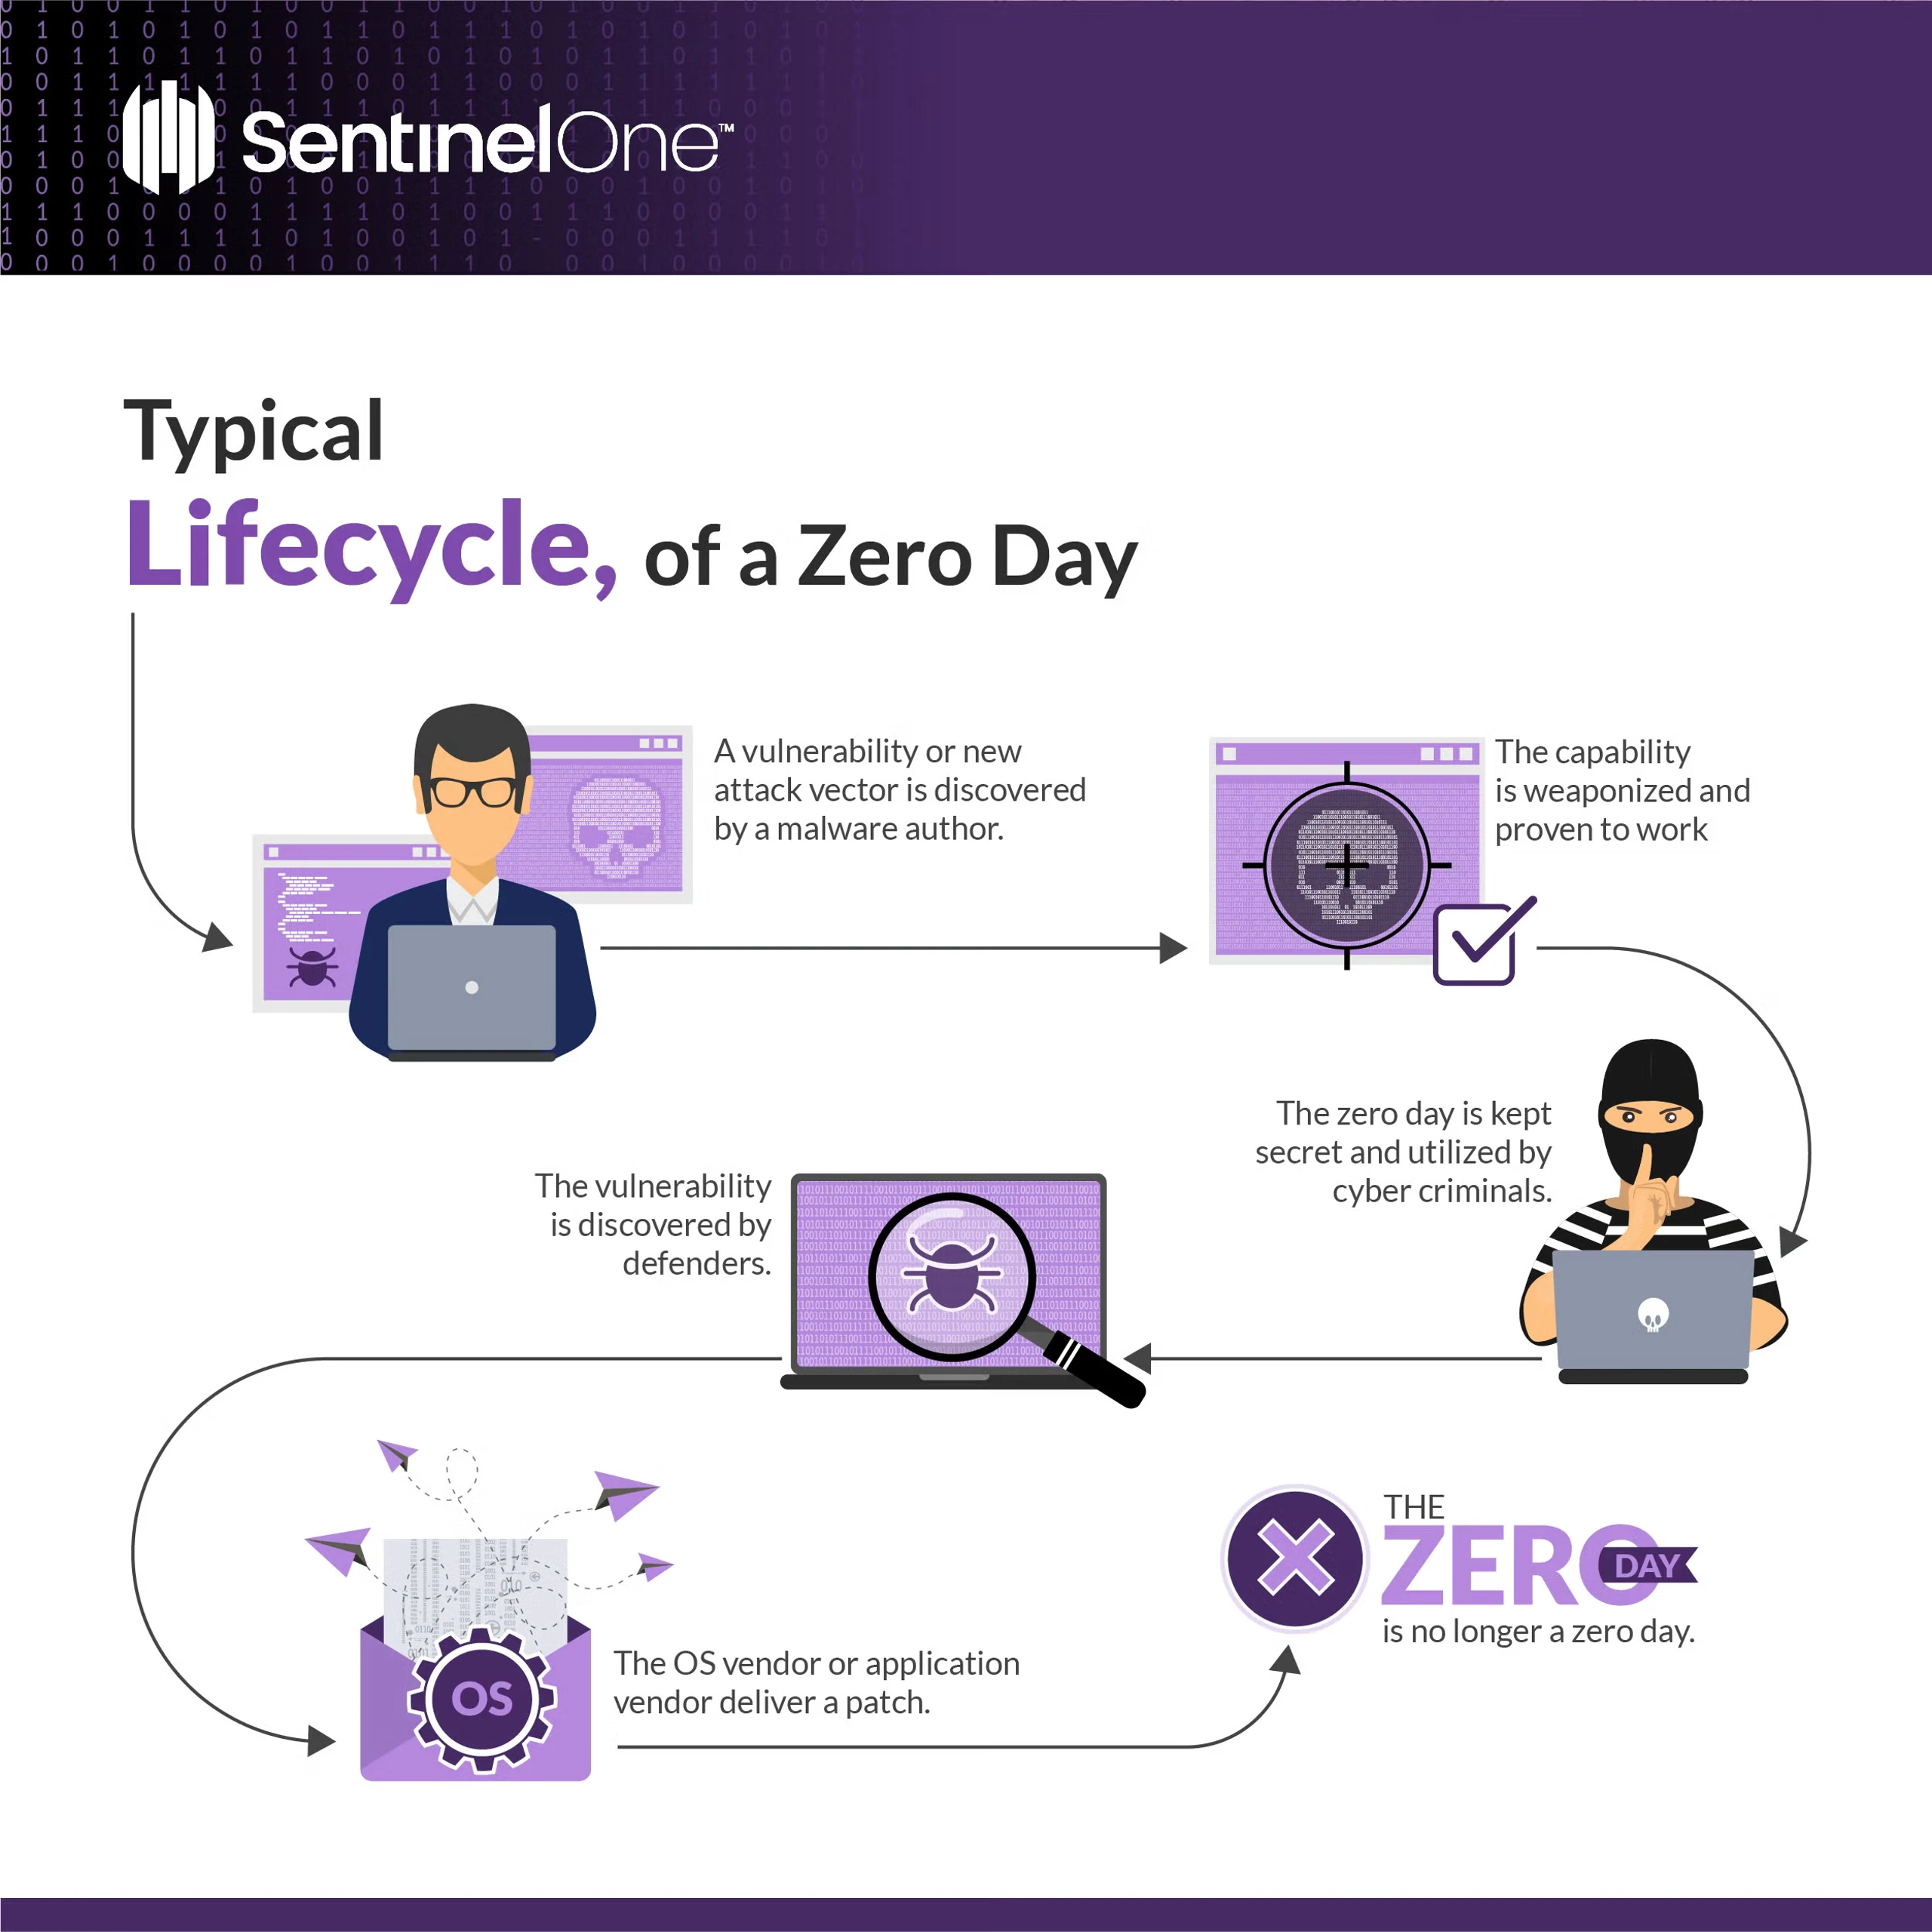
제로데이 취약점이란 무엇인가요?
취약점은 아직 발견되거나 공개되지 않은 보안 결함을 의미합니다. 이는 공격자가 해당 취약점이 패치되거나 수정되기 전에 악용할 수 있어 시스템이나 네트워크에 무단 접근할 수 있음을 뜻합니다. 제로데이 취약점은 피해자에게 알려지지 않아 방어가 어렵다는 점에서 특히 위험합니다. 취약점은 아직 발견되지 않았거나 공개되지 않은 보안 결함입니다. 공격자는 패치나 수정이 이루어지기 전에 이 취약점을 악용해 시스템이나 네트워크에 무단으로 접근할 수 있습니다. 제로데이 취약점은 피해자가 그 존재를 알지 못해 방어하기가 특히 어렵고 위험합니다.
악성코드는 위협인가요, 취약점인가요?
악성코드는 취약점이 아니라 위협의 한 유형입니다. 취약점은 공격자가 무단 접근이나 피해를 일으키는 데 악용할 수 있는 시스템 또는 네트워크의 약점입니다. 반면 악성코드는 취약점을 악용해 시스템이나 네트워크를 침해하도록 설계된 악성 소프트웨어입니다. 따라서 악성코드는 취약점을 이용해 시스템이나 네트워크에 접근할 수 있지만, 그 자체가 취약점은 아닙니다.
악성코드와 취약점 중 어느 쪽이 더 위험한지는 구체적인 상황에 따라 달라 단정하기 어렵습니다. 취약점이 없다면 악성코드는 시스템이나 네트워크를 침해할 수 없습니다. 반대로 악성코드가 없다면 공격자는 취약점을 악용해 접근 권한을 얻을 수 없습니다. 잠재적 영향 측면에서 악성코드는 데이터 탈취, 파일 암호화, 운영 중단 등 시스템이나 네트워크에 심각한 피해를 줄 수 있습니다. 반면 취약점은 시스템이나 네트워크에 직접적인 영향을 미치지 않을 수 있지만, 공격에 노출될 가능성을 높일 수 있습니다. 전반적으로 악성코드와 취약점은 모두 심각한 사이버 보안 위협이며, 종합적인 보안 전략의 일환으로 대응해야 합니다.

AI 기반 사이버 보안 활용하기
실시간 감지, 머신 속도 대응, 전체 디지털 환경에 대한 종합적인 가시성을 통해 보안 태세를 강화하세요.
결론
정기적인 패치와 업데이트, 안전한 개발 관행으로 소프트웨어 취약점의 위험을 줄일 수 있습니다. 하지만 공격자가 새로운 취약점을 끊임없이 발견하고 악용하는 만큼 위험을 완전히 없애기는 어렵습니다. 조직은 취약점을 지속적으로 모니터링하고 효과적인 위험 완화 전략을 실행해 위험을 최소화해야 합니다.
보안 취약점 FAQ
보안 취약점은 공격자가 무단 접근이나 피해를 일으키는 데 악용할 수 있는 소프트웨어, 하드웨어 또는 프로세스의 결함이나 약점입니다. 코딩 오류, 잘못된 설정, 누락된 패치 등이 해당합니다. 취약점을 방치하면 악성코드 감염, 데이터 도난, 서비스 중단으로 이어질 수 있습니다. 취약점을 신속히 찾아 수정하면 시스템의 안전성과 신뢰성을 높일 수 있습니다.
버퍼 오버플로는 메모리 버퍼의 용량을 초과하는 데이터를 이용해 공격자가 임의의 코드를 실행하게 합니다. SQL 인젝션이나 명령어 인젝션 같은 인젝션 결함은 신뢰할 수 없는 입력이 쿼리나 명령을 변경할 때 발생합니다. 크로스 사이트 스크립팅(XSS)은 공격자가 사용자의 브라우저에서 스크립트를 실행하게 합니다.
잘못된 접근 제어는 권한 상승으로 이어질 수 있습니다. 기본 인증 정보나 열린 포트 같은 잘못된 설정도 흔한 취약점입니다. 이러한 취약점은 많은 보안 침해와 데이터 유출의 원인이 됩니다.
취약점은 CVSS 같은 체계로 점수를 매깁니다. CVSS는 악용의 복잡성, 기밀성·무결성·가용성에 미치는 영향, 사용자 상호작용 필요 여부를 바탕으로 심각도를 0–10점으로 평가합니다. 보안 팀은 자산 가치, 악용 가능성, 비즈니스 영향 등 자체 환경도 고려해 가장 중요한 수정 작업의 우선순위를 정합니다. 이를 통해 가치가 높은 시스템의 심각한 취약점에 먼저 패치를 적용합니다.
취약점은 코드 검토, 자동화된 스캔, 결함을 찾는 침투 테스트를 통해 발견됩니다. 버그 바운티 프로그램은 외부 연구자가 실제 운영 시스템의 취약점을 찾도록 장려합니다. 보안 연구자와 공급업체도 새로운 결함을 발견하면 보안 권고를 발표합니다. 사고 조사 과정에서 이전에 발견하지 못한 약점이 드러나 수정이 필요해지기도 합니다.
책임 있는 공개는 공급업체나 관리자에게 비공개로 알리고 수정 일정을 합의하는 데서 시작합니다. 이후 공급업체는 공개 배포 전에 패치를 개발하고 테스트합니다. 조율된 취약점 공개는 보안 권고와 패치를 함께 제공해 세부 정보가 공개되기 전에 사용자가 업데이트하도록 합니다. 이를 통해 공격자가 취약점을 악용할 수 있는 기간을 줄입니다.
주요 지표에는 취약점 발견부터 패치 배포까지 걸리는 평균 시간과 시스템 전반의 패치 적용률이 포함됩니다. 아직 해결되지 않은 심각도가 높은 취약점의 수도 추적하세요. 반복해서 발생하는 취약점의 비율을 측정해 프로세스의 허점을 파악하세요. 위협 피드에서 악용 추세를 모니터링해 패치되지 않은 취약점이 실제 공격 대상인지 확인하고 우선순위를 정하세요.
다음에 대해 더 알아보기 사이버 보안




가장 진보된 사이버 보안 플랫폼을 경험해 보세요
세계에서 가장 지능적이고 자율적인 사이버 보안 플랫폼이 오늘과 미래에 귀사의 조직을 어떻게 보호할 수 있는지 확인해 보세요.
