
パスワードセキュリティとは?重要性と対策のポイント
パスワードセキュリティは、機密情報の保護に欠かせません。組織のパスワードポリシーを強化するベストプラクティスをご紹介します。

パスワードセキュリティは、組織のサイバーセキュリティを支える重要な要素です。このガイドでは、パスワードマネージャーや多要素認証の活用を含め、強固なパスワードの作成と管理に役立つポイントを紹介します。
パスワードに共通する脆弱性と、従業員にパスワードセキュリティを周知するためのベストプラクティスを紹介します。パスワードセキュリティを理解することは、機密情報を保護し、不正アクセスを防ぐうえで欠かせません。
ユーザーのパスワードは、アカウントへの扉を開く鍵です。そのユーザーアカウントにシステム内でどのような権限があるかによって、鍵は非常に強力なものになります。あなたのオンラインバンキングのパスワードが私の手に渡れば、口座やそこに保存されたすべてのデータにアクセスできます。あなたにとっては厄介な事態です。しかし、オンラインバンクのシステム管理者のパスワードを入手し、サーバーレベルでアクセスできれば、あなたの情報だけでなく、ほかのすべてのユーザーの情報も手に入ります。驚くほど多くの データ侵害 が発生します。
強固なパスワードセキュリティが重要な理由は明白です。他人のパスワードを手に入れれば、高度な技術がなくても悪用できます。バックドアやリモートでの マルウェア のインストール、ウェブサーバーへの悪意あるコードの注入など、ほかのセキュリティ侵害には相応の専門知識が必要です。しかし、パスワードは違います。他人のデータにアクセスする最も簡単な手段です。だからこそ、ダークウェブには パスワードの売買市場 が存在します。侵入という難しい作業は技術を持つ者に任せ、悪意さえあれば誰でも被害を引き起こせます。 クレデンシャルスタッフィング やパスワードスプレーなど、パスワードを悪用する攻撃の多くは、適切なパスワードセキュリティを実践するだけで阻止できます。
NISTが推奨するパスワードセキュリティ対策
米国国立科学技術研究所(NIST)は、連邦政府のセキュリティ強化に向けてパスワードを研究してきました。連邦政府のシステムをより安全にするため、国のパスワードセキュリティポリシーの改定案を公表しています。施行後、これらのポリシーが適用されるのは連邦政府機関の利用者だけです。しかし、ITインフラや個人アカウントの保護を担う人なら、誰もが真剣に検討すべき内容です。
推奨事項の中には、パスワードセキュリティに関する長年の常識を覆すものもあります。
1. 利用者が覚えやすいパスワードを 簡単に 作成できるようにする
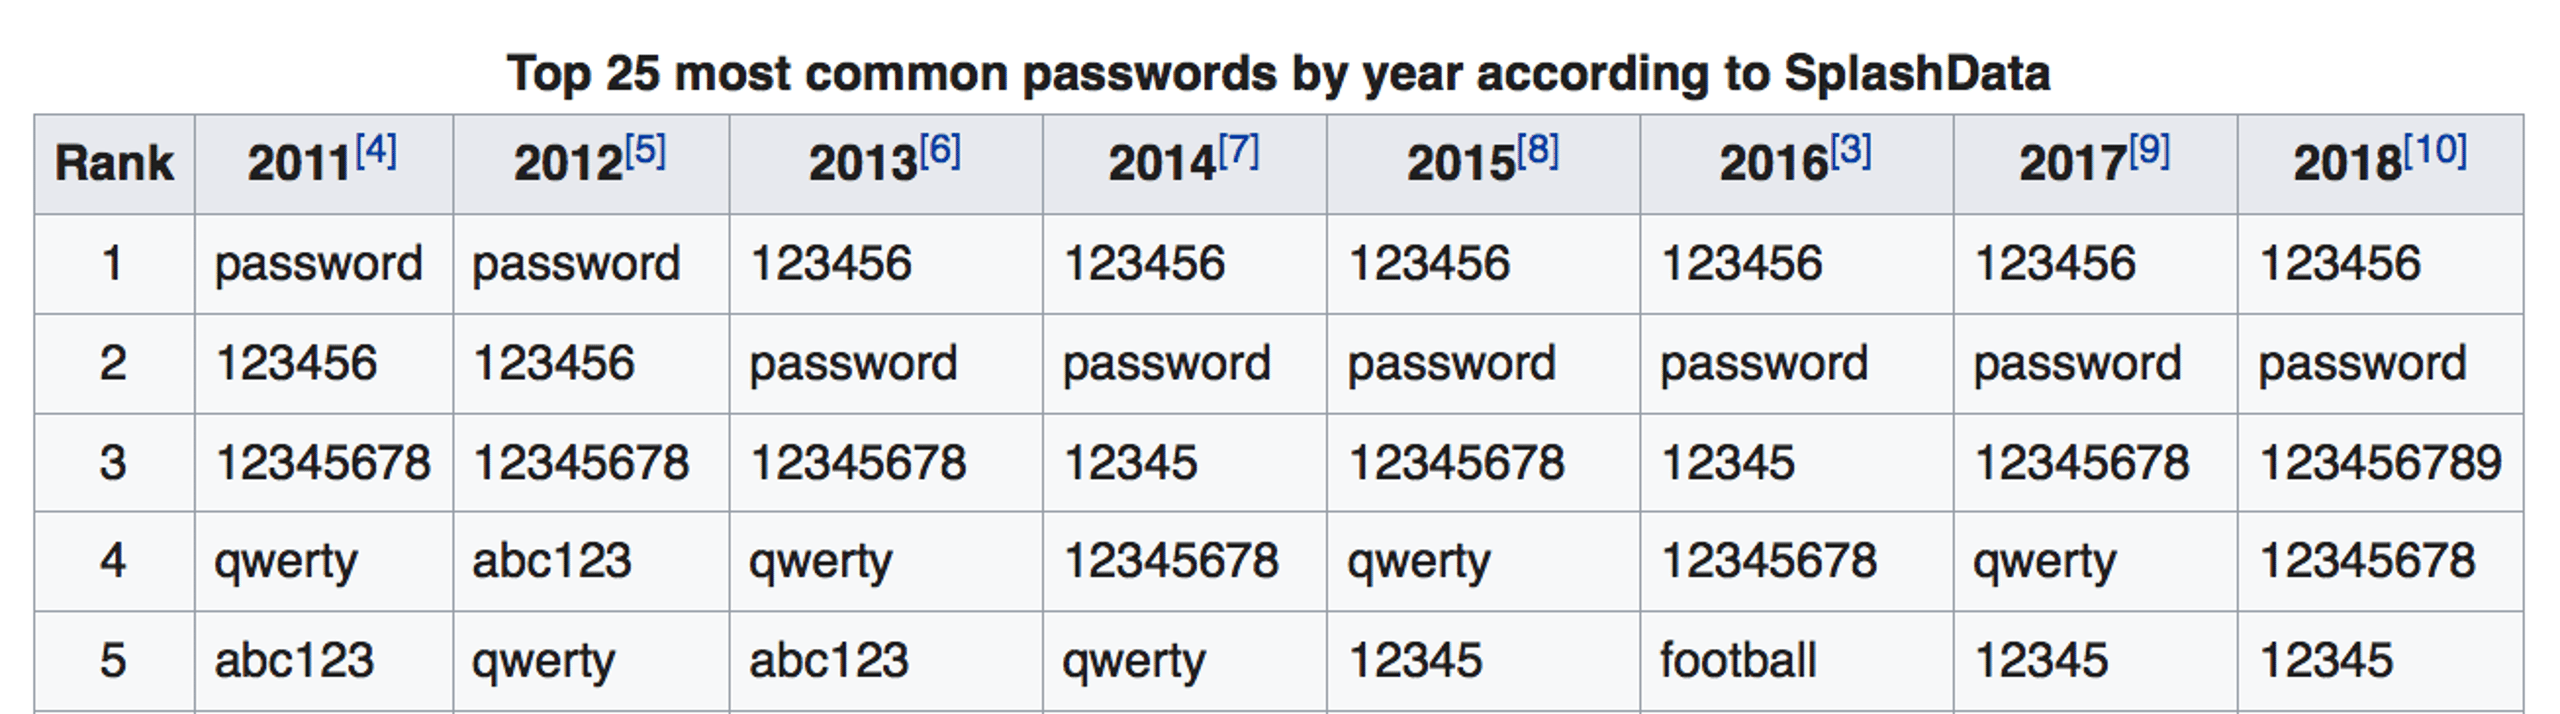
パスワードの形式に制約を設けないでください。大文字や数字、特殊文字を少なくとも1つ使うよう義務づけたり、パスワードが長すぎると伝えたりしても、利用者を煩わせ、安易な抜け道を探すよう促すだけです。ジョン・スミスがパスワードを「johnsmith」にするのは認められません。しかし、特定の形式を求めると、その制約に合わせて「J0hnsm1th!」のようなパスワードを作るよう促すことになります。これでは実際には改善になりません。パスワードの解読に長けた人なら、このような変形もすぐに見抜きます。
代わりに、ジョンがパスワードを作る際の自由度を高めましょう。より長いフレーズの使用を勧め(現在推奨される上限は16文字ではなく64文字です)、ASCIIテキストだけでなく、絵文字を含むあらゆるUnicode文字をシステムが扱えるようにします。既知の脆弱なパスワードを収めた辞書を用意し、システムが照合できるようにすると、最も効果的です。そして、ジョンが最初に作ったパスワードである”johnsmith”が拒否されたら、その不満を、次の49文字のような、はるかに安全なパスワードの作成に向けられます: “Our system admin is an annoying pain in the ????.”
確かに、ごく普通の英語です。しかし、文字を見た目の似た数字に置き換えるだけの方法より、予測しにくいものです。
また、パスワードに有効期限を設け、利用者に変更を強制するのはやめましょう。変更を強制するたびに、パスワードは解読されやすくなる可能性が高まります。期限が30日でも、6か月でも、1年でも、その間パスワードが盗まれていないなら、対策が機能しているということです。
防犯のために毎年自宅の鍵を交換する人はいません。誰も家に侵入できていないなら、鍵を持っているのは自分だけということです。交換するのは、立ち入るべきでない人に鍵が渡ったと分かったときだけです。パスワードも同じです。
2. パスワードのヒントを使わない
長年使ってきた方法をやめるのは、直感に反するように思えるかもしれません。しかし、よく考えると、パスワードを取得・リセットするためのヒントや仕組みを設けるほうが不合理です。ヒントは、答えにたどり着きやすくするためのものだからです。
ビル・ゲイツ氏が口座を持つ銀行に行き、100万ドルを引き出そうとする場面を想像してください。窓口係に身分証明書を求められますが、本人ではないので提示できません。ところが、断られる代わりに「では、生まれた都市の名前は?」と聞かれます。この情報は はるかに 入手しやすく、資産を守る方法としては危険です。
強固なパスワードは、デジタル資産を守る第一歩です。その資産が実際のお金へのアクセスにつながる場合も少なくありません。パスワードを知らない人には手がかりを与えず、知らないことには理由があると考えるべきです。
3. SMSによる二要素認証をやめる
二要素認証、さらには多要素認証が不可欠なのは確かです。しかし、指紋や網膜のスキャンなどの生体認証のほうが、アカウントを守る方法として優れています。かつてのような未来のSF技術でもありません。その未来は、すでに実現しています。
SMSを使うのは、あまり有効な方法ではありません。認証コードを携帯電話にテキストメッセージで送る方法は、障害物に例えるなら、馬に高さ15センチほどの柵を跳ばせるようなものです。 こちらの記事 が示すように、パスワードを入手できるほどの知識がある人なら、テキストメッセージによる認証コードを回避する方法も見つけられます。
そして、この方法の有効性が低いと広く知られるようになった今、セキュリティ分野のブロガーは、この保護を突破する さまざまな方法 を検討し、記事にしています。
4. 管理者はパスワードの保存方法を見直す
2013年、Naked Securityブログは、世界最大級のソフトウェア企業であるAdobeが、パスワードを守るための ずさんな対策 によって、1億5,000万人の利用者を危険にさらした経緯を詳しく伝えました。
この事例は、パスワードのヒントがいかに無意味かを浮き彫りにしただけではありません。Adobeがごく基本的な暗号化を使い、ほかの保護策を講じていなかったことも明らかにしました。その結果、子ども向けのスパイごっこ用玩具に付属する暗号と大差ない、単純な手順で解読できる状態でした。
パスワードで保護された世界では、セキュリティは全員の責任です。ポリシーを十分に検討し、利用者はそれを守り、管理者は侵入者がパスワードを盗みに入れないと決めつけずに利用者を守る必要があります。NISTの新たな推奨事項と調査結果は、誰にとっても有益な出発点です。
パスワードマネージャーのメリットとデメリット
パスワードマネージャーも、個人や組織がパスワードの利用に伴うリスクを減らす手段の一つです。ほかのセキュリティツールと同様に役立ちますが、組織のパスワード関連リスクをすべて解消するものではありません。また、ほとんどのパスワードマネージャーで脆弱性が見つかり、過去には侵害を受けた製品もある点を考慮する必要があります。
チームにパスワードマネージャーを導入することは、セキュリティをそのツールに委ねることでもあります。注目すべきセキュリティインシデントには、LastPass、My1Login、KeePass、OneLogin、PasswordBox、MyPasswords、Avast Passwords、RoboFormに関するものがあります。Google Project ZeroのTavis Ormandy氏は、ブラウザープラグインの脆弱性を含む、これらの脆弱性の一部を公表しました。
私たちの提言は?パスワードマネージャーは、パスワードの取得に伴うIT部門の負担を軽減しますが、組織に対する新たな サプライチェーン攻撃 のリスクも生みます。

組織全体のアイデンティティリスクを軽減
Active DirectoryとEntra IDの総合的なソリューションにより、リアルタイムで攻撃を検知し、対応します。
まとめ
パスワードで保護された世界では、強固なセキュリティポリシーに、ベンダーとすべてのチームのメンバーを含める必要があります。ポリシーを十分に検討し、ユーザーが遵守することが重要です。管理者も、侵入者がパスワードを盗むために侵入することはないと決めつけず、ユーザーを守る必要があります。NISTの推奨事項と調査結果は、誰にとってもよい出発点です。
パスワードセキュリティに関するよくある質問
パスワードセキュリティとは、攻撃者からパスワードを守るための対策とツールを指します。アカウントへの不正アクセスを防ぐデジタルの鍵のようなものです。強固なパスワードの作成、安全な保管、MFAなどの追加のセキュリティ対策が含まれます。
適切なパスワードセキュリティ対策がなければ、攻撃者は容易にアカウントに侵入し、データや金銭を盗むおそれがあります。
パスワードセキュリティが重要なのは、脆弱なパスワードがデータ侵害の主な原因だからです。攻撃者にパスワードを解読されると、個人情報、財務データ、業務用アカウントにアクセスされるおそれがあります。不適切なパスワード管理は、なりすまし、金銭的損失、深刻な信用の失墜につながります。
強固なパスワードセキュリティ対策を講じれば、サイバー犯罪者があなたを狙うことははるかに難しくなります。
パスワードの安全性は、さまざまな強度チェックツールで確認できます。これらのツールは、パスワードの長さや複雑さを分析し、データ侵害で流出していないかを確認します。また、総当たり攻撃による解読にかかる時間を示します。既存のパスワードをチェックし、脆弱なものを強化しましょう。
大文字、小文字、数字、記号を組み合わせた12~15文字以上のパスワードを使いましょう。アカウントごとに固有のパスワードを作成し、複数のサイトで使い回さないでください。パスワードマネージャーを使えば、複雑なパスワードを生成し、安全に保管できます。
利用できる場合はMFAを有効にし、保護を一段と強化しましょう。パスワードには個人情報や一般的な単語を使わないでください。
複雑で短いパスワードから、より長いパスフレーズに切り替えましょう。パスワードマネージャーを使い、すべてのアカウントに固有のランダムなパスワードを作成します。銀行口座やメールなど、重要なアカウントにはMFAを設定してください。
SentinelOneやHave I Been Pwnedなどのツールで、パスワードがデータ侵害によって流出していないか定期的に確認しましょう。脆弱なパスワードや使い回しているパスワードは直ちに変更し、流出が確認された場合も更新してください。
パスワードには複数の種類の文字を組み合わせ、12文字以上にすることが重要です。異なるアカウント間で使い回さず、サービスごとに固有のパスワードを作成してください。信頼できるパスワードマネージャーで、パスワードを安全に生成、保管、自動入力しましょう。
対応するすべてのアカウントでMFAを有効にしましょう。パスワードを紙に書いたり、スプレッドシートなどの安全でない場所に保存したりしないでください。パスワードを定期的に点検し、漏えいしたものは変更してください。
さらに詳しく見る アイデンティティ セキュリティ



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
