
データアクセスガバナンス: 誰がどのデータを閲覧できるかを制御し、それを証明する
データアクセスガバナンスは、どのアイデンティティがどのデータにアクセスできるかを制御し、それらの決定を適用し、アクセスが正しい状態に維持されていることを証明します。このライフサイクルがどのように機能するかをご覧ください。

データアクセスガバナンスとは何か?
2025年後半、攻撃者は信頼されたアプリの盗まれたOAuthトークンを使用して、約1か月にわたりSalesforceの顧客データを読み取りました。侵入する必要はありませんでした。アクセスはすでに存在しており、アプリに必要な範囲をはるかに超えていたにもかかわらず、誰もそれを取り消しませんでした。FINRAは現在、企業に対して接続されたアプリには必要なアクセスのみを付与するよう求めています。
データアクセスガバナンスとは、そもそもそのようなアクセスが存在しないようにする方法です。これは、どのアイデンティティがどのデータに到達できるかを決定し、その決定を強制し、それが時間の経過とともに正しい状態に保たれていることを証明するためのポリシーと運用管理の集合です。
データはオンプレミスシステム、クラウドオブジェクトストア、SaaSプラットフォームにまたがって存在し、人とマシンの双方が、取り消されることのほとんどない権限を蓄積していきます。アクセスはデフォルトで過剰公開へと偏っていきます。そのドリフトを抑え込むことが役割であり、それがデータアクセスガバナンスがセキュリティプログラムの中心に位置する理由です。
データアクセスガバナンスとサイバーセキュリティの関係
データアクセスガバナンスは、通常は別々に運用される2つの領域を結び付けます。 アイデンティティおよびアクセス管理(IAM)とデータセキュリティです。IAMは、誰であるかを検証し、その人が保持する認証情報を制御します。データアクセスガバナンスは、IAMが未解決のまま残す問いに答えます。このアイデンティティはこの特定のデータにアクセスすべきか、そしてそのアクセスが依然として正当であることを証明できるか、という問いです。これを実現するために、データ分類、ポリシー、継続的な検証、再認定、監査を追加します。
このリクエスト単位の正当性確認こそが、データアクセスガバナンスをゼロトラストの基盤にする要素です。ゼロトラストでは、NIST SP 800-207で定義されているように、ネットワーク上の場所や事前の信頼に関係なく、すべてのアクセス要求が検証されます。以下の構成要素が、この原則を日々の実践へと変えるものです。
データアクセスガバナンスの仕組み
データアクセスガバナンスは、いくつかの中核的な構成要素から成る継続的なループとして機能します。以下の各段階ではそのうちの1つが機能し、データ、アイデンティティ、ビジネス要件の変化に応じてこのサイクルが繰り返されます。
1.データを検出して分類する
見えないもの、ラベル付けできないものをガバナンスすることはできません。SaaSプラットフォームやクラウドオブジェクトストアを含むオンプレミス環境とクラウド環境全体でデータをインベントリ化し、その後、規制およびビジネスの分類体系に沿った永続的で機械可読な機密性ラベルを適用します。 データ分類が最初に来るのは、識別できないデータに対してポリシーを適用できる制御は存在しないためです。
2. アイデンティティと現在の権限をマッピングする
分類済みの各データセットにアクセスできるすべてのアイデンティティを、人間・非人間を問わずインベントリ化します。ユーザーアカウント、サービスアカウント、APIキー、OAuthトークン、AIエージェントが含まれます。それぞれが現在アクセスできる対象を記録します。 Singularity™ Identityはこのインベントリを構築し、人間および非人間アカウント全体にわたるライブ可視性を維持します。このベースラインが、ポリシー適用と再認定の基準点になります。
3. アクセスポリシーを定義する
どの役割、属性、または条件がアイデンティティのアクセス資格を満たすかを指定する、機械的に適用可能なルールを作成します。ベースライン権限には ロールベースアクセス制御(RBAC)を使用し、デバイスポスチャ、場所、時刻などのコンテキストでそれらを絞り込むには属性ベースアクセス制御(ABAC)を使用し、職務分掌によって1つのアイデンティティが競合する権限を保持しないようにします。
4. 最小権限をプロビジョニングして適用する
デフォルトで拒否とし、正式な承認ワークフローを通じて各アイデンティティに必要な最小限の権限のみを付与します。特権データおよび管理操作については、自動的に期限切れとなる期限付きまたはジャストインタイムの昇格を使用し、すべての特権セッションを記録します。既存の権限が依然として正当であることを認定することも、ここに含まれます。
5. アクセスを継続的に検証する
アクセスが最初に付与された後も長期間にわたり、アクセスライフサイクルのあらゆる段階で認可を検証します。NIST SP 800-207では、これをアクセス、脅威評価、適応、信頼の再評価の継続的なサイクルとして説明しています。
特に権限昇格と組み合わさる場合には、異常なデータ量や予期しない場所からのアクセスなどの異常パターンを監視し、特権アカウントおよびサービスアカウントにはより強力な制御を適用します。 CISA成熟度モデルでは、セッション全体を通じて各ユーザー、デバイス、アプリケーション、トランザクションを継続的に検証することが求められています。
6. レビュー、再認定、監査を行う
定義された頻度でアクセスレビューを実施し、役割が時間の経過とともに蓄積する権限を検出するために、個人レベルで権限を精査します。退職、役割変更、またはワークロード廃止から数時間以内にアクセスを解除し、すべての付与、変更、再認定の決定について、完全で一元化された監査証跡を維持します。これらの監査結果は、検出と分類にフィードバックされます。ループは閉じ、そして再び始まります。
強力なデータアクセスガバナンスがもたらすもの
このライフサイクルを一貫して運用すれば、その成果は測定可能です。セキュリティ態勢、監査結果、そしてチームの日常業務においてです。
- 最小権限の適用と、より小さな影響範囲。 すべてのアイデンティティは必要なアクセスのみを保持するため、侵害されたアカウントが到達できるのは限定されたデータセットだけです。 最小権限の原則を適用することが、その露出を抑え込む要因です。
- より迅速で、より明確な監査。 アクセス決定、権限変更、再認定記録の完全な証跡により、監査担当者は手作業で再構築することなく必要な証拠を得られます。
- 内部不正リスクと偶発的な露出の低減。 構造化されたプロビジョニングと定期的な再認定により、古くなった過剰なアクセスをインシデント化する前に排除できます。
- より円滑な役割移行。 正式な入社・異動・退職プロセスにより、異動中に権限が積み上がることを防ぎ、退職後は速やかにアクセスを解除します。
- ゼロトラストの基盤。 リクエスト単位の認可、継続的な検証、デフォルト拒否の適用により、 ゼロトラストの原則を日常業務に組み込みます。
これらの成果は、プログラムが設計どおりに運用されることを前提としています。実際には、いくつかの繰り返し発生する条件がそれを妨げます。
データアクセスガバナンスプログラムが破綻する箇所
有能で十分なリソースを持つチームであっても、データアクセスガバナンスを維持することに苦労する場合があります。障害が発生する場合、その原因は通常、いくつかの構造的条件と回避可能な選択にさかのぼります。
アクセスのスプロールと過剰プロビジョニング
権限は、役割変更、プロジェクト付与、取り消されない緊急アクセスを通じて蓄積し、孤立アカウントは数か月から数年にわたって残存することがあります。「業務を妨げないため」に広範なアクセスを付与すると状況は悪化します。そうした恒常的な権限が無期限に残るためです。広範な権限を持つ管理アカウントとサービスアカウントは、最も高リスクな権限になります。
ツールとデータ全体にわたる可視性の不足
シャドーデータは、分類プログラムに組み込まれることなく、クラウドアカウントやコラボレーションツール全体に広がります。サービスアカウント、APIキー、AIエージェントなどのマシンアイデンティティは現在、大規模で十分に統制されていない集団を形成しており、人間ユーザー向けに構築されたアイデンティティプログラムは、そもそもそれらを追跡するようには設計されていません。
特権アクセス管理、アイデンティティガバナンス、クラウドポスチャ、SIEMツールは、それぞれ権限の一部しか把握していないため、全体像を示す単一のシステムは存在しません。
プロセスと所有権の失敗
チームは認可を一度きりの付与として扱い、役割やデータの機密性が変化しても見直しません。しかし、 NIST SP 800-53では、組織が定義した頻度でアカウントをレビューすることが求められています(管理策AC-2)。
レビューは、各役割が実際に付与する権限を精査することなく役割レベルで形式的に承認され、退職後も数週間アクセスが残り、一部の組織では保護対象データを分類する前にガバナンスツールを購入します。セキュリティ、IT、ビジネス全体にわたってプログラムを単一の機能が所有していない場合、ポリシーの意図と日々の実行は乖離します。
これらはいずれも解決不能ではありません。この一覧のすべては、元に戻せる設計上の選択です。オーナーを定め、ツールを購入する前に分類を行い、役割ではなく権限をレビューしてください。
データアクセスガバナンスが規制コンプライアンスを支える方法
広く採用されている6つのフレームワークでは、特定のデータアクセスガバナンス管理策が求められています。業界が異なり、法域が異なっても、求められるものは同じ3つです。必要最小限のプロビジョニング、定期的または継続的なアクセスレビュー、そして監査可能な証拠です。
| フレームワーク | アクセスガバナンス要件 |
| GDPR(第5条、第25条) | 個人データは必要なものに限定されなければならず、デフォルトでは、介入なしに不特定多数の人がアクセス可能な状態にしてはなりません。 |
| HIPAA(必要最小限基準) | 対象事業体は、アクセスを必要とする人の分類、必要なPHIのカテゴリ、およびそのアクセスに適した条件を特定しなければなりません。 |
| PCI DSS(要件7) | カード会員データへのアクセスは、業務上必要な個人に限定されます。アクセス制御システムは、明示的に許可されていない限りすべてを拒否しなければなりません。 |
| SOX(第404条) | IT全般統制では、財務システムに対するロールベースアクセス、職務分掌、定期的なアクセスレビュー、および年次の経営者評価が求められます。 |
| ISO 27001(附属書A 5.15-5.18) | 正式なプロビジョニング手順、アクセス権の定期的なレビュー、ならびに役割変更または退職時のアクセスの削除または調整。 |
| NIST 800-53(ACファミリー) | 文書化されたポリシー(AC-1)、管理されたアカウントライフサイクル(AC-2)、RBACおよびABACを含む強制された認可(AC-3)、および継続的監視(CA-7)。 |
AIエージェントと非人間アイデンティティが増殖するにつれて、アクセスガバナンスに対する規制上の注目は人間ユーザーを超えて拡大しています。SentinelOneは、アイデンティティ、データ、調査ワークフロー全体でこれらの管理策を強化します。

組織全体のアイデンティティリスクを軽減
Active DirectoryとEntra IDの総合的なソリューションにより、リアルタイムで攻撃を検知し、対応します。
SentinelOneでデータアクセスガバナンスを改善する
ガバナンスは、誰がデータにアクセスすべきかを決定します。適用は、実際に誰がアクセスするかを決定します。SentinelOneは、 アイデンティティ脅威防御、継続的なアクセス検証、データ可視性、および Singularity Platformに組み込まれた調査機能によって、アクセスポリシー、制御モデル、分類プログラムを支援します。
- 誰がアクセスできるか(アイデンティティ)。 Singularity Identityは、単一の軽量エージェントからすべてのエンドポイントとアイデンティティを表示します。Active Directory、Microsoft Entra ID、Okta、Ping、SecureAuth、Duo全体で、セッションブロックとMFA再認証を伴うポリシーベースの条件付きアクセスを適用します。認証情報の窃取や権限昇格が発生した場合、そのアクティビティを検出し、拡散する前にラテラルムーブメントを阻止します。
- 何にアクセスするか(データ)。 Singularity Cloud Securityは、Amazon S3、Azure Blob Storage、Google Cloud Storageを含むクラウドオブジェクトストレージ全体で機密データを検出します。ガバナンスプログラムは、規制対象データを保持するストアの可視性を得られます。
- どのように調査するか。 Purple AIは、新しいクエリスキーマを学習することなく、ネイティブおよびサードパーティのソース全体で正規化されたデータを自然言語でクエリします。IDCの調査では、Purple AIの顧客は脅威特定が63%高速化し、平均対応時間が55%短縮されたことが示されました。より広範な保持と分析のために、 Singularity Data Lakeは、Open Cybersecurity Schema Framework(OCSF)の正規化を使用して任意のソースからリアルタイムに取り込みを行い、ペタバイト規模のデータレイク上でクラウドネイティブSIEMを実行します。
SentinelOneのデモをリクエストして、これらの機能がアクセスガバナンスプログラムにどのように対応するかをご確認ください。
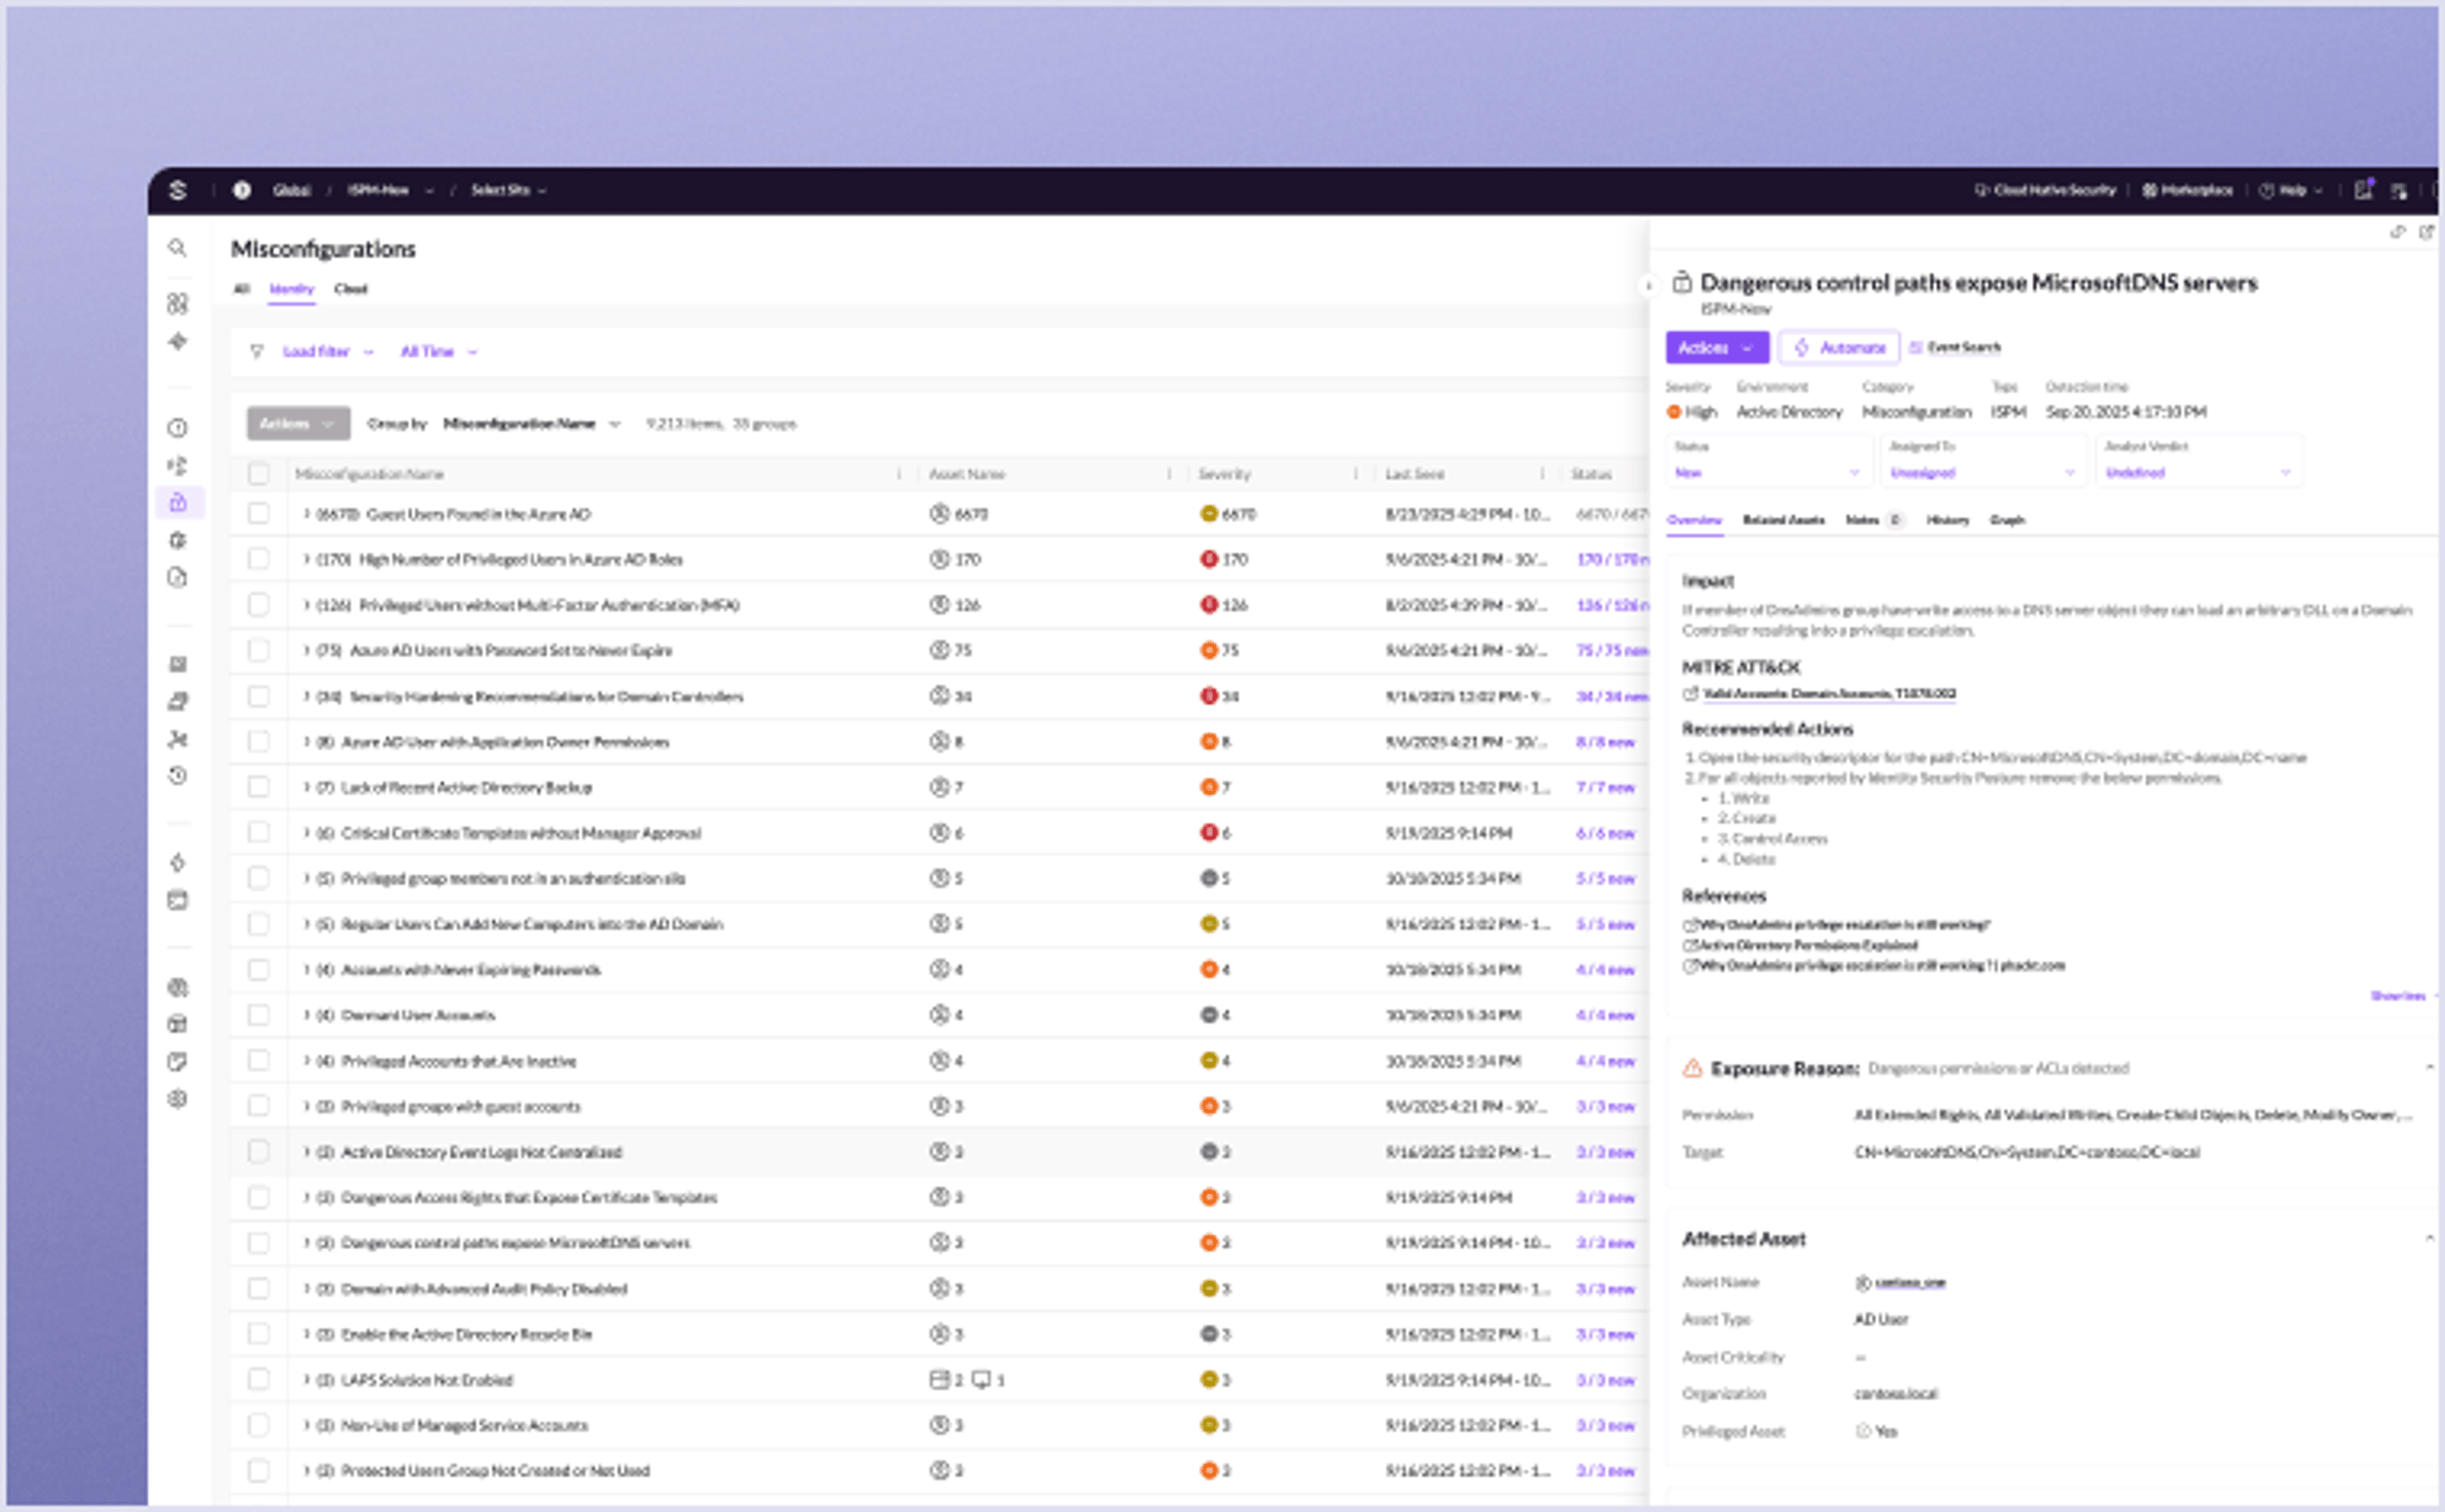
ハイブリッド環境全体でリアルタイムのアイデンティティ保護とエンドツーエンドの可視性を実現し、露出の検出、認証情報の悪用防止、アイデンティティリスクの低減を行います。
重要なポイント
データアクセスガバナンスは、どのアイデンティティがどのデータにアクセスできるかを制御し、その決定を適用し、監査担当者と経営層が必要とする証拠を生成します。アクセスは時間の経過とともに蓄積するため、最小権限は、検出と分類から検証、再認定、監査に至るライフサイクル全体で継続的に適用して初めて維持されます。
現在、マシンアイデンティティにも人間と同等の厳格さが求められています。まず最もリスクの高いデータを分類し、デフォルトで拒否し、アクセスを継続的に検証し、すべての決定について監査可能な証跡を維持してください。そうすれば、「誰がこのデータにアクセスできるのか?」は大規模な調査ではなくなります。単純な照会になります。
データアクセスガバナンスに関するFAQ
データアクセスガバナンスとは、どのアイデンティティがどのデータにアクセスできるかを決定し、それらの決定を適用し、長期にわたってそれらが正しい状態に維持されていることを証明する、一連のポリシーと運用管理です。これは、データ分類、アクセスポリシー、継続的な検証、再認定、監査を単一のライフサイクルに統合します。
目標は、強制された最小権限です。すべての人間および非人間のアイデンティティは、その役割に必要なアクセスのみを保持し、すべての決定の裏付けとなる監査可能な証跡を備えます。
Identity and access management (IAM) は、認証と、アクセス認証情報の付与、管理、取り消しの仕組みを扱います。データアクセスガバナンスは、これに加えて、データ分類、ポリシー定義、継続的な検証、再認定、監査を追加します。
IAM は「このアイデンティティは認証できるか、またどの権限を保持しているか」に答える一方で、データアクセスガバナンスは「このアイデンティティはそれらの権限を持つべきか、そのアクセスは依然として正当化されるか、そしてそれを証明できるか」に答えます。
データアクセスガバナンスの責任は通常、3つの機能にまたがります。CISOまたはセキュリティチームがポリシーを定義し、リスクしきい値を設定し、継続的な監視を実行します。ITまたはIAM運用は、プロビジョニング、プロビジョニング解除、およびツール管理を担当します。
ビジネスデータ所有者は、再認定時に権限が現在の職務要件と一致していることを検証します。組織では、これら3つの機能を調整するために、ガバナンス責任者または運営委員会を指定することがよくあります。
アクセスレビューと再認証の頻度は、データの機密性と権限レベルを反映する必要があります。規制対象データおよび高権限アカウントは、通常、標準的なユーザーアクセスよりも高い頻度でのレビューが必要です。
定義された頻度に基づくカレンダーベースのレビューを、役割変更、異動、退職を契機として実施されるイベントドリブンの再認証と組み合わせてください。機密性が極めて高いシステムでは継続的な検証が必要となる場合があります。これは、定期的な時点ベースのチェックでは、サイクル間で変動するアクセスを見逃すためです。
プログラムを開始する際は、最も高い規制上または事業上の影響を伴うデータ、すなわち個人を特定できる情報、保護対象の医療情報、カード会員データ、SOXの対象となる財務記録、および知的財産の分類から始めてください。
NIST IR 8496では、データ資産を分類する前に何がデータ資産を構成するかを定義し、その後に永続的なラベルを適用することを推奨しています。高機密データを管理したら、分類の範囲を外側へ拡張します。
データアクセスガバナンスは非人間のアイデンティティも対象にする必要があります。Service accounts、API keys、OAuth tokens、AI agentsはマシン速度でデータを作成、移動、アクセスし、プロビジョニング時に広範な常設権限を付与されることがよくあります。
ガバナンスプログラムでは、人間のアイデンティティと並行して非人間のアイデンティティをインベントリ化し、同じ最小権限および再認定の基準を適用し、可能な限り期限付き認証情報を使用する必要があります。
さらに詳しく見る アイデンティティ セキュリティ


セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
