
SIEMとログ管理の違いとは?
SIEMはリアルタイムで脅威を検知し、ログ管理はデータの収集と分析に重点を置きます。このガイドでは、SIEMとログ管理の違いを解説します。

複数のツールの使用によって生じる可視性の欠如は、セキュリティ担当者にとってサイバーセキュリティ上で2番目に差し迫った課題です。ログ管理と SIEMツール は、機能こそ異なりますが、どちらもこの課題への対処に役立ちます。
SIEMとログ管理の細かな違いに入る前に、両者の関係をたとえで整理しましょう。ログ管理が父親なら、SIEMは新しい技を身につけた子どもです。つまり、ログ管理はSIEMソリューションの基盤です。一方、SIEMはログデータの保存・管理にとどまりません。セキュリティイベントを包括的に可視化・分析し、組織による異常の検知と脅威へのリアルタイムの対応を支えます。
ただし、SIEMとログ管理の違いを理解すれば、適切なツールを選び、過剰な支出を避け、導入に必要なリソースを計画できます。たとえば、ログ管理の利用に必要な計算資源と人的労力は比較的少ない一方、SIEM製品の設定とデータ管理には専門知識を持つ担当者が必要です。
この記事では、SIEMとログ管理 に関する概念と、効果的な脅威検知とセキュリティ監視に必要なツールを解説します。では、始めましょう。
 SIEMとは?
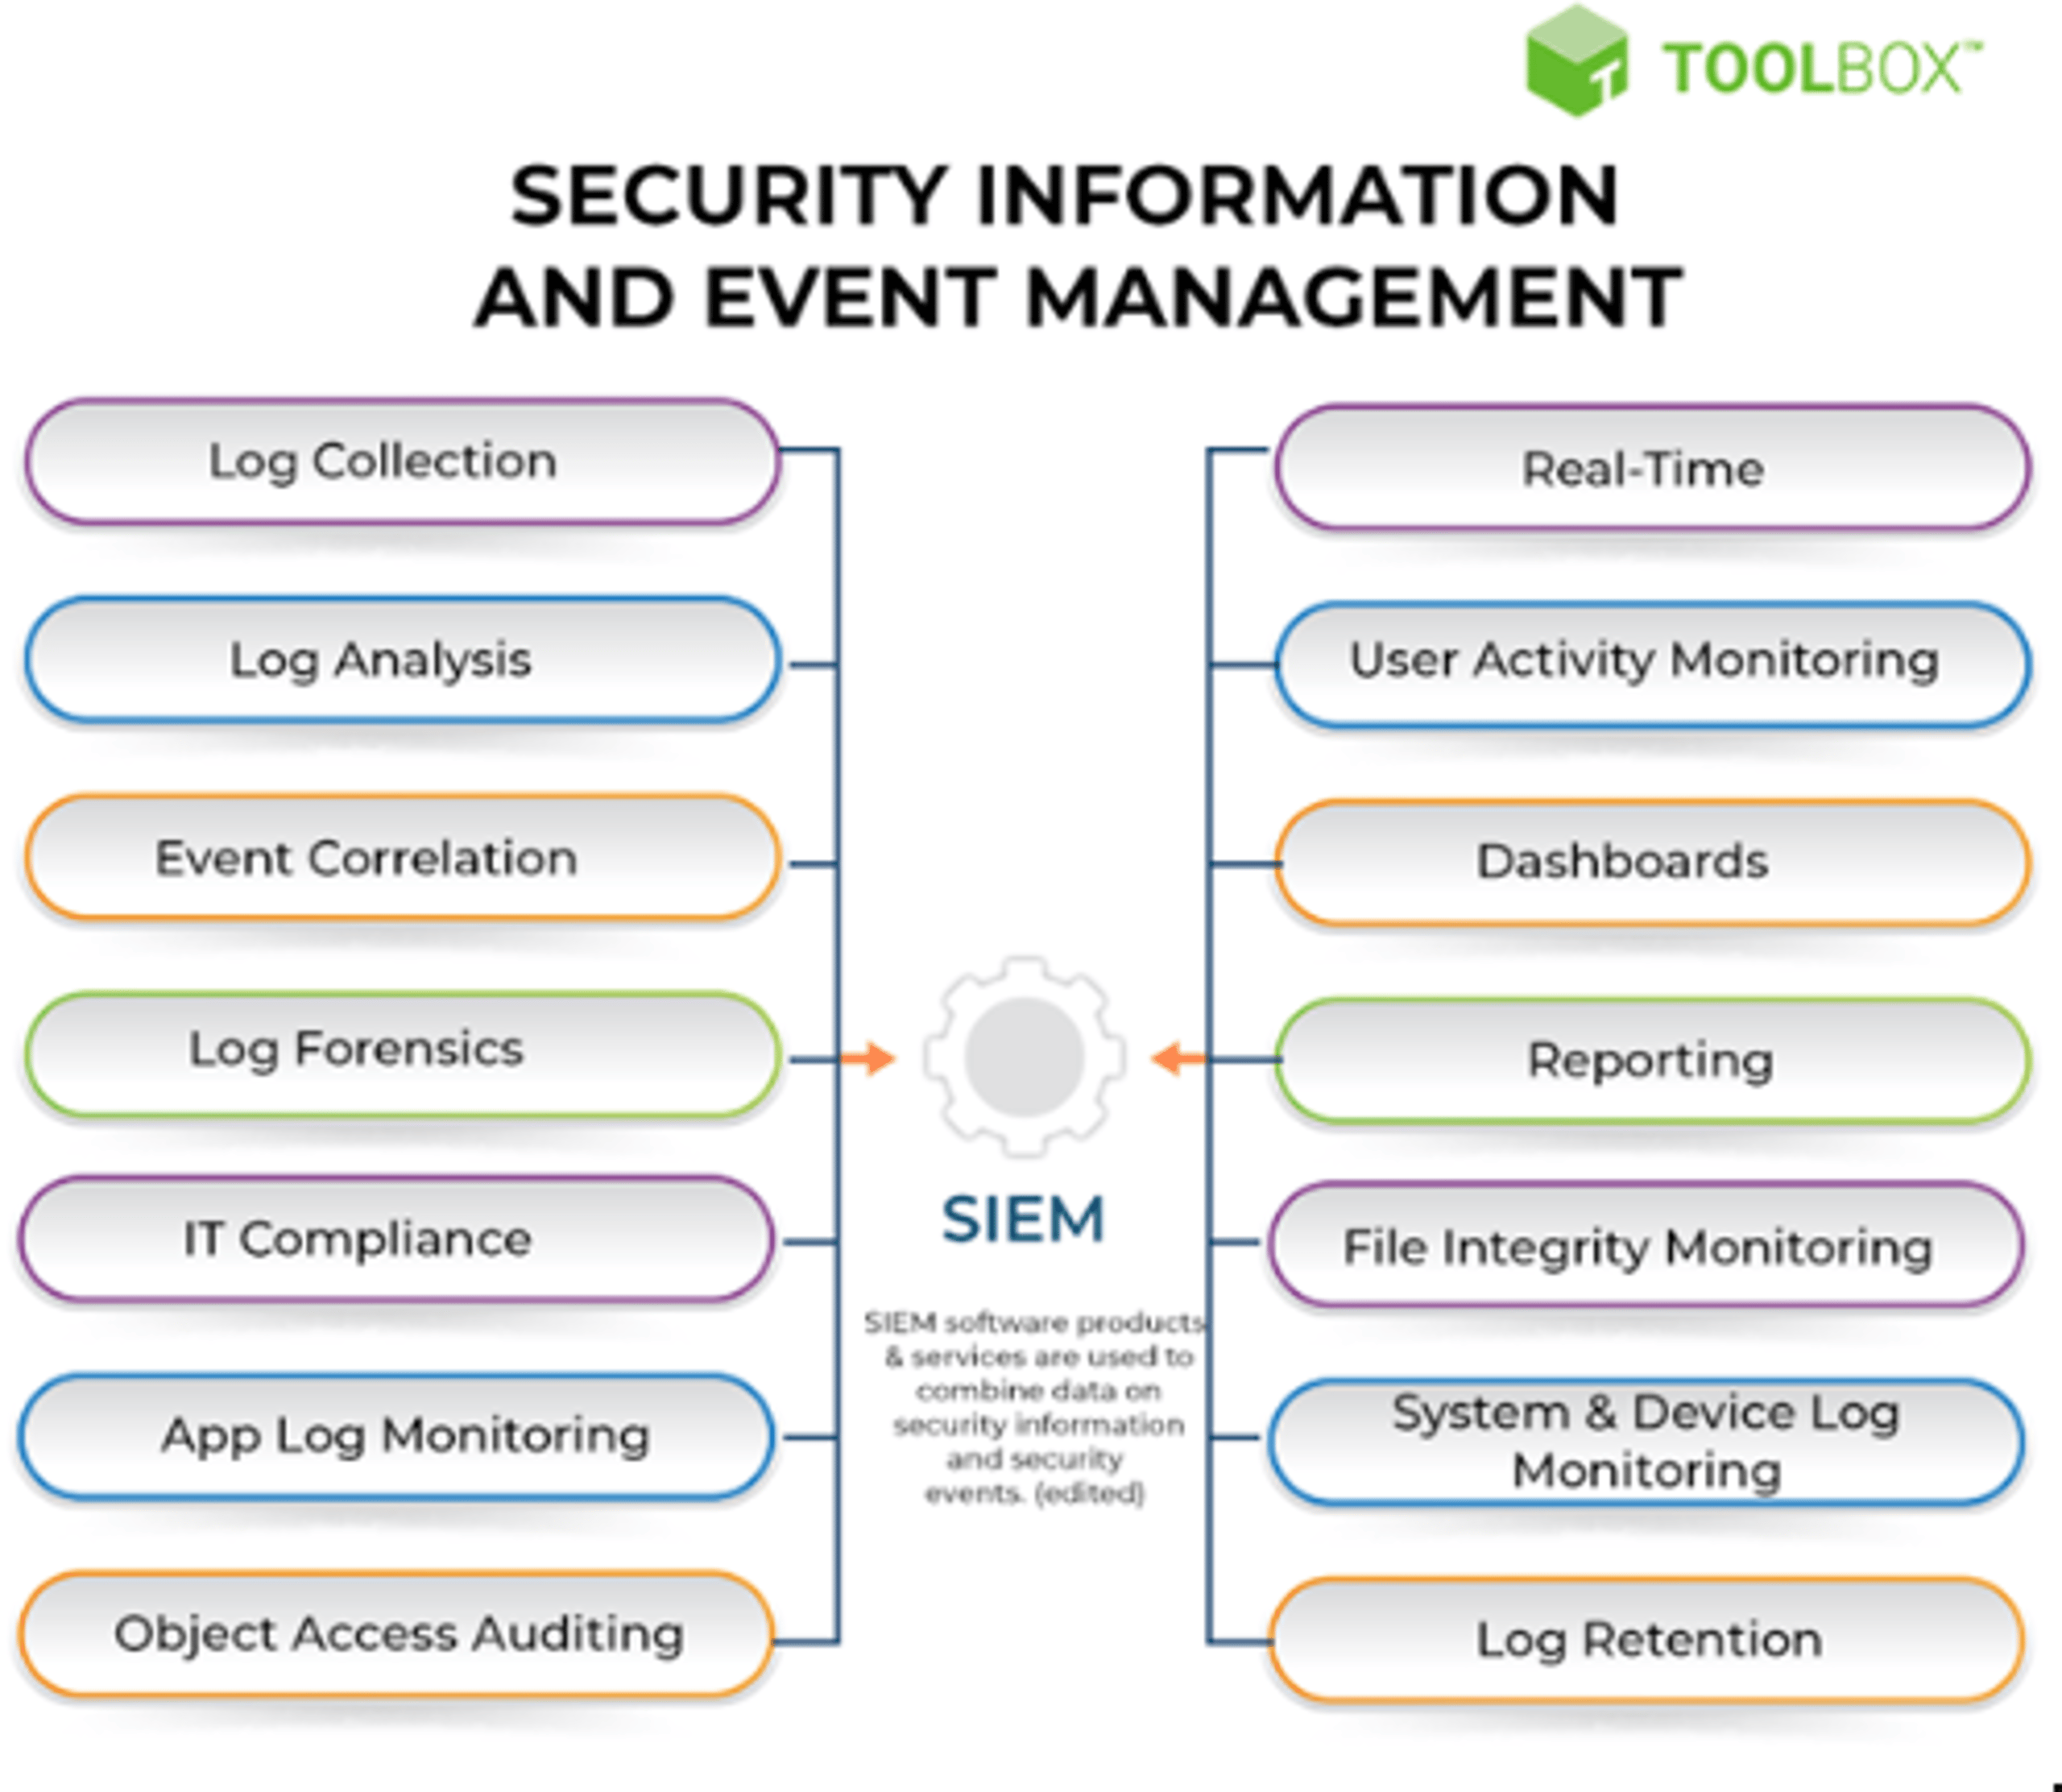
セキュリティ情報およびイベント管理(SIEM)製品は、セキュリティ情報管理(SIM)とセキュリティイベント管理(SEM)を組み合わせ、企業によるセキュリティ脅威の特定、分析、対応を支えます。そのために、データ取り込みの自動化、AI/MLを活用したイベントの相関分析、アラートなどの機能を使用します。
SIMとSEMはどちらも、アプリケーションやネットワーク機器が生成するセキュリティアラートをリアルタイムで分析します。
SIEMツールは、次の用途に役立ちます。
- ネットワーク全体の包括的な把握
- 機能の統合
- リアルタイムの脅威検知
- プロアクティブなインシデント対応
- リアルタイム脅威検知
- プロアクティブなインシデント対応
SIEM製品は、エージェントの導入やAPI連携など、さまざまな方法でシステムを統合します。これにより、エンドポイント、セキュリティツール、侵入検知・防止システム、ファイアウォール、Webフィルタリング製品、アプリケーションサーバー、IAMなどからログとイベントを収集します。
SIEMシステムは、これら多様なコンポーネントのデータを統合した後、標準化します。これにより、潜在的なセキュリティ上の脆弱性に関する重要なインサイトを提供します。
たとえば、ファイアウォールのログに特定のIPアドレスからのログイン失敗が複数記録され、侵入検知システムが同じIPアドレスからの不審な活動を警告し、Active Directoryのログには多数のログイン失敗後に特権ユーザーのアカウントへアクセスがあったことが示されている場合を考えてみましょう。
これらのイベントを個別に見ても、懸念は生じません。しかしSIEMは、一見無関係なイベントを相関分析し、ブルートフォース攻撃の可能性をセキュリティチームに警告します。
SIEMのログ管理とは?
SIEMのログ管理では、企業のITインフラからログデータを収集・分析し、相関関係を調べます。これにより、セキュリティ脅威を特定し、企業のセキュリティ態勢を強化します。セキュリティアナリストは、システム、ファイアウォール、アプリケーション、侵入検知システム、エンドポイント、ネットワーク機器など、さまざまなソースからログデータを取得します。大量のデータを確認し、潜在的な脅威に効果的に対応できます。
SIEMのログを構成する主な要素とは?
SIEMソフトウェアのログには、次の主な要素が含まれます。
- タイムスタンプ
- 送信元と送信先の情報
- ユーザー情報
- イベントの種類
- 実行された対応
- イベントタイプ
- 実行されたアクション
タイムスタンプ
タイムスタンプ
タイムスタンプは、イベントが発生した正確な時刻を示します。セキュリティアナリストは、セキュリティインシデントに至るイベントの順序を正確に再現できます。時刻が正確でなければ、イベントを適切に関連付けて分析することは困難です。
タイムスタンプは、異常の発見にも重要です。短時間にログイン失敗が複数回発生した場合、ブルートフォース攻撃の可能性があります。セキュリティチームは、指定した時間帯のイベントを監視し、不審な活動を速やかに調査できます。
送信元と送信先の情報
送信元と送信先情報
SIEMログに含まれるIPアドレス、ホスト名、デバイス識別子などの送信元と送信先の情報は、特定のイベントの発生元と対象を示します。このデータは、イベントの背景を把握し、侵害されたシステムを検知するうえで重要です。
送信元と送信先の正確な情報は、ネットワーク内での脅威の横方向への移動を追跡するために役立ちます。セキュリティチームは、攻撃の侵入口を特定し、インフラ内のほかのシステムへの潜在的な影響を評価できます。
ユーザー情報
ユーザー情報
ユーザー名、ID、役割などのユーザー情報は、イベントに関与したユーザーを特定します。この情報により、正当な活動と不正な活動を区別し、侵害されたユーザーアカウントを特定できます。
セキュリティチームはユーザー関連データを分析し、内部脅威やアカウント乗っ取りの可能性を示す異常な行動パターンを発見できます。また、ユーザーの活動を監視して、行動が既定のセキュリティポリシーに準拠していることを確認し、コンプライアンス対応を進められます。
イベントの種類
イベントの種類は、ログイン試行、ファイルへのアクセス、ポリシー違反など、SIEMログに記録された活動の内容を示します。セキュリティアナリストはイベントを分類し、重大度と関連性に基づいてインシデントを絞り込み、優先順位を付けられます。
セキュリティアナリストはイベントの種類を把握することで、その性質をすばやく評価し、セキュリティアラートのエスカレーションや調査の開始など、適切な対応を判断できます。
実行された対応
実施措置
「実行された対応」フィールドには、IPアドレスのブロックや侵害されたデバイスの隔離など、特定のイベントに対して実行した対応が記録されます。この記録から、自動化されたシステムやセキュリティ担当者が実行した対応を追跡できます。
実行した対応の記録は、監査とレビューに不可欠です。組織はインシデント対応の有効性を評価できます。また、説明責任を果たし、セキュリティポリシーと手順を継続的に改善するためにも役立ちます。
SIEMの主な機能10項目とは?
従来型のSIEM製品では、専門的なデータ分析に加え、ノイズの多いアラートソースを除外して実際のセキュリティ脅威を特定できる熟練したチームが必要です。この作業には多くの人手がかかり、ログソースも必ずしも完全ではありません。そのため、セキュリティアナリストは、一見無害でも重要なイベントを見逃すおそれがあります。イベントの発見と調査にも数週間から数カ月を要し、侵害の被害を抑えるまでにはさらに時間がかかりました。
現代のSIEMシステムに求められる10の機能は次のとおりです。
利用可能なすべてのソースからデータを収集・管理
あらゆる利用可能なソースからのデータ収集と管理
現代の脅威は、複数のデータソースにまたがることが少なくありません。データを効果的に分析し、関連付けるには、SIEMがすべてのデータソースにアクセスできる必要があります。対象には、クラウドサービスのデータ、オンプレミスのログ(ID、データベース、アプリケーションのログなど)、ネットワークデータ(侵入検知、エンドポイント、フロー、パケットなど)が含まれます。
SIEMには、セキュリティデータを一元的にリモート管理する機能も必要です。すべてのログコレクターを設定して有効化した後は、どこからでも簡単に起動、停止、更新、再設定できることが重要です。
2. 十分に検証されたビッグデータアーキテクチャ
2000年代初頭に開発された従来のSIEMの多くは、現在では旧式となった独自技術を採用していました。Hadoop、Mongo、Elasticsearch、BigQuery、Sparkなどの現代のプラットフォームは、当時は利用できなかった機能を備えています。
現在利用できる膨大なセキュリティデータを扱うには、拡張性のあるデータ管理、迅速な分析視点の切り替え、高度なデータサイエンスのアルゴリズムによる高速なクエリと可視化を支えるビッグデータアーキテクチャが不可欠です。
3. ログ取り込みの予測可能な料金体系
ログの保持期間を指定すれば、不要なログが自動的に削除され、支出を最適化できます。ログの種類とソースごとに保持期間を定めることで、ストレージ容量を確保し、支出を予測しやすくするとともに、過剰なデータの蓄積とそれに伴うコストを回避できます。
たとえば、ファイアウォールのアップグレードによってログの量が10倍になる場合があります。従量課金制では、それに応じてSIEMのライセンス料金も増加します。一方、定額制なら、データソースを取捨選択せずに、予算内ですべてのソースからデータを取り込めます。
4. ユーザーと資産のコンテキストの充実
収集したデータを十分に補強し、実用的なインサイトを得られるSIEMを選びましょう。データサイエンスの進歩により、SIEMシステムは次のような情報を自動的に関連付けられるようになっています。
- 無料の脅威インテリジェンスの統合と関連付け
- 類似するエンティティの動的なグループ化
- IPアドレスとユーザー認証情報、デバイス、タイムラインの紐付け
- 資産の所有者の追跡
- ユーザーやマシンの種類とアクティビティの関連付け
- サービスアカウントの特定
- 個人のメールアドレスと従業員の関連付け
- 入退室管理端末のログ上のアクティビティとユーザーアカウント、タイムラインの紐付け
- サービスアカウントの識別
- 個人用メールアドレスと従業員の関連付け
- バッジステーションのログ活動とユーザーアカウント・タイムラインの連携
5. ユーザーとエンティティの行動分析(UEBA)
現代のSIEMは、機械学習、統計分析、行動モデリングを用いる、 ユーザーとエンティティの行動分析(UEBA)によって行動のベースラインを自動的に確立する必要があります。通常の行動を評価した後、UEBAは異常なアクティビティにリスクスコアを付け、指定したしきい値を超える行動を明らかにします。
たとえば、普段は米国からログインするユーザーが突然中国からログインした場合、潜在的なセキュリティ上の脅威を示している可能性があります。
現代のSIEMシステムでは、動的なグループ化によって、ユーザー、IPアドレス、デバイスなどのエンティティを行動や特性に基づいて自動的に分類します。この分類はネットワークの変化に応じて更新されます。類似したパターンを示すエンティティを把握できるため、セキュリティ態勢の維持に役立ちます。セキュリティアナリストはこれを使い、変化し続けるネットワークで異常なアクティビティを発見し、セキュリティリスクになり得る事象を見極めます。
現代のSIEMは、内部アプリケーションを実行するサービスアカウントの監視にも優れています。これらのアカウントは攻撃や悪用の標的になり得ます。利用状況を詳しく監視することで、不正操作を示唆する異常な行動を検出できます。こうした監視により、権限の強いアカウントのセキュリティを強化し、想定どおりに動作してセキュリティポリシーに従っていることを確認できます。
6. ラテラルムーブメントの自動追跡
過去のインシデントとMITRE ATT&CKフレームワークの分析から、攻撃の80%以上で ラテラルムーブメントが行われることが分かっています。攻撃者は認証情報を変更し、価値の高いIPアドレスや資産へ移動することで、検知を逃れたり、より強い権限を得たりしようとします。SIEMには、異なるログソースの関連イベントを紐付け、この動きを最初から最後まで追跡する能力が必要です。
7. より優れたセキュリティ情報モデル
従来のSIEMは、個々のイベントに基づくセキュリティモデルに依存することが少なくありません。一連のイベントを構造化された行動のタイムラインに手作業でまとめるには、膨大な時間がかかります。より高度な分析を行うには、監視対象の各ユーザーとエンティティの全体像を捉えるタイムラインなど、実用的な形式でセキュリティデータを保存する必要があります。
8. あらかじめ構築されたインシデントのタイムライン
従来のSIEMによる調査では、通常、複雑なクエリと、テキストエディターなどの基本的なツールを使った大量の手作業によるデータ統合が必要です。この作業には多くの時間に加え、深いセキュリティ知識、クエリ言語の習熟、データを解釈する能力が求められます。現代のSIEMは、適切な情報モデルに蓄積された豊富な補強データを基に、関連するすべてのコンテキストを使いやすいインターフェースに表示できます。
9. インシデントの優先順位付け
セキュリティオペレーションセンターが分析しなければならないデータは膨大です。大規模な組織では、毎日数億件のログエントリが生成されることも珍しくありません。
現代のSIEMは、このデータを精査してノイズを効果的に減らし、チームが異常な行動を示すイベントだけに集中できるように設計されています。これは、強固なセキュリティ、担当者の効率的な業務遂行、コスト管理に不可欠です。
10. 脅威の検知、調査、対応ワークフローの自動化
SIEMベンダーによってこの機能の呼び方は異なりますが、主に次の2つの領域が含まれます。
- 自動化: 対応プレイブックを用いて特定脅威タイプへの最適対応を体系化し、オーケストレーション基盤上にワークフロー自動化を提供。脅威対応の自動化により要員の疲労を軽減します。
高度なセキュリティの自動化、オーケストレーション、対応の仕組みにより、経験豊富なアナリストはプレイブックの作成に専念し、経験の浅いアナリストがそれを実行できます。その結果、平均解決時間を短縮し、必要な常勤の担当者数を減らせます。 スクリプト作成不要でIT/セキュリティインフラに事前構築済みコネクタを展開し、アクセス管理システム、ファイアウォール、メールサーバー、ネットワークアクセスコントローラー、その他の管理ツールなど、システム間のデータフローを容易に管理します。
ログ管理システムとは?
ある ログ管理システム(LMS)は、さまざまなソースからログデータとイベントログを収集・分類し、1か所に集約して保存します。ログ管理システムを使えば、ITチーム、DevOps担当者、SecOps担当者は、関連するネットワークとアプリケーションのデータに1か所からアクセスできます。
データはすぐに検索できる必要があります。これにより、ITチームは必要なデータに容易にアクセスし、次の事項について判断できます。システム(LMS)は、様々なソースからのログデータやイベントログを一元的な場所に収集、分類、保存します。ログ管理システムにより、ITチーム、DevOps、SecOpsの専門家は、関連するすべてのネットワークおよびアプリケーションデータにアクセスするための単一のポイントを確立できます。
- データは即座に検索可能であるべきであり、これによりITチームは以下の判断に必要なデータを容易に取得できます:
- リソースの割り当て
- セキュリティ管理ツール
ログ管理は、次の事項を決める際に役立ちます。
- ログ管理は以下を判断するのに役立ちます:
- IT部門が記録する際の形式
- IT部門がログデータを保存すべき期間
- データの廃棄方法 または 不要になったときの破棄方法
ログ管理には、いくつかの重要なステップがあります。
- ログ管理にはいくつかの重要なステップが含まれます:
- 収集したログを1か所に集約し、データの管理と確認を容易にします。
- 組織の標準に合わせたり、分析を簡素化したりするために、ログの構造や形式を変更する場合があります。このステップによりデータの一貫性が保たれ、内容を解釈しやすくなります。
- 変換後のログは分析・可視化できます。この変換により、パターンや異常を検出し、データからインサイトを得られます。
- 継続的な分析のためにログを指定期間保存し、その後、コンプライアンス対応や過去の記録の参照に備えてアーカイブします。
ログ管理ソリューションの主な5つの機能とは?
ログ管理ソリューションの主な機能は次の5つです。
1. データ収集
ログ管理ソリューションは、さまざまなソースからログデータを集約します。複数のエンドポイントや重要なインフラコンポーネントからログを取り込み、1つのデータリポジトリに集約します。
複数のソースからデータを収集することで、システムの活動を包括的かつ統一的に把握し、潜在的なセキュリティイベントや運用上の異常を特定できます。
2. データの正規化
ログ管理の中核となる機能です。生のログデータを標準形式に変換します。具体的には次の処理を行います。
- この機能はログ管理において極めて重要であり、生のログデータを標準化された形式へ厳密に変換します。具体的には以下の処理を含みます:
- 構造化
- ログのエンコード
この処理により、種類やソースが異なるログ間で一貫性を確保します。異なるログ形式を共通のスキーマに変換する正規化は、その後の分析と相関分析の効率を大幅に高め、パターン、異常、侵害の痕跡を効果的に認識できるようにします。
3. 検索性
高度なログ管理システムは、大量のログデータを効率的に扱うための検索・フィルタリング機能を備えています。複雑なクエリの実行、ブール演算子の使用、複数条件による絞り込みを通じて、必要な情報をすばやく抽出できます。
検索性の向上は、大規模なデータセットから特定のイベントを見つけ、徹底的な調査やフォレンジック分析を行ううえで不可欠です。これにより、迅速な インシデント対応サービス と脅威検知を支えます。
4. 保存とアーカイブ
保存とアーカイブの機能は、規制要件やログデータの保存に関する組織のポリシーを厳格に遵守するうえで重要です。この処理には次が含まれます。
- 保存とアーカイブ機能は、規制要件やログデータ保存に関する組織ポリシーへの厳格な準拠を確保する上で極めて重要です。このプロセスには以下が含まれます:
- データを長期保存するためのアーカイブ機能
効果的な保存戦略により、組織は監査、規制への対応、長期的な分析に必要な過去の記録を維持し、データガバナンス全体を強化できます。
5. レポートとダッシュボード
レポートとダッシュボードの機能は、詳細なレポートと動的な可視化を生成し、システムのパフォーマンス、セキュリティイベント、コンプライアンス状況に関する実用的なインサイトを示します。これらのツールには次が含まれます。
- レポートおよびダッシュボード機能は、システムパフォーマンス、セキュリティイベント、コンプライアンス状況に関する実用的な洞察を提供する詳細なレポートと動的な可視化を生成します。これらのツールには以下が含まれます:
- データの傾向を示すグラフ
- レポートの自動生成機能
これらの機能を使えば、リアルタイムの指標の監視、過去のデータの分析、ログの活動に関する包括的な図表と文章による要約の作成が可能になります。十分な情報に基づく意思決定と先を見据えたセキュリティ管理を支えます。
SIEMとログ管理の違い
SIEMシステムはセキュリティに重点を置き、SIM、SEM、セキュリティイベントの相関分析(SEC)などの機能を統合します。さまざまなソースからログデータをリアルタイムで収集・分析し、侵害の痕跡(IOCs)や潜在的な脅威をすばやく検出して、平均検知時間(MTTD)を短縮し、セキュリティを強化します。
一方、ログ管理ソリューションは、コンプライアンス対応やフォレンジックを目的とした広範な過去データの分析に向けて、ログデータの収集、保存、インデックス化に重点を置きます。SIEMシステムのような高度な分析機能はありませんが、規制への対応に必要であり、セキュリティアナリストによるログの管理と分析にも役立ちます。侵害の兆候(IOC)や潜在的な脅威を迅速に検知し、平均検知時間(MTTD)を短縮してセキュリティを強化します。
SIEMはリアルタイム処理と拡張性に優れています。一方、ログ管理システムは大量のデータを扱うため、迅速なデータ検索が難しくなり、調査やコンプライアンス対応に必要な情報へすぐにアクセスできない場合があります。
両者は役割を補完し合い、強固なサイバーセキュリティ戦略に欠かせません。
SIEMとログ管理の主な違い
以下の比較表では、SIEMとログ管理の主な違いを示します。
SIEMとログ管理、どう選ぶべきか?主な機能 リアルタイム脅威検知とインシデント対応 ログデータの収集、保存、インデックス化 データ収集 幅広いソースからのログデータを集約 様々なソースからログデータを収集 データ分析 高度なリアルタイム分析、イベント相関、脅威検知 基本的なログ分析(多くの場合リアルタイム機能なし) リアルタイム監視 はい、リアルタイム監視とアラート機能を含みます リアルタイム監視なし;履歴データに重点を置きます イベント相関分析 高度なイベント相関分析を実行 イベント相関機能が限定的またはなし インシデント対応 検知された脅威への即時対応ツールを提供 直接的なインシデント対応機能なし 検索とフィルタリング リアルタイムアラート付き高度な検索機能 履歴ログに対する堅牢な検索・フィルタリング データ正規化 あり、一貫性と統合のためのデータ正規化を実施 基本的な正規化のみ(ある場合) 保存とアーカイブ 長期データ保存のコンプライアンス対応をサポート コンプライアンスのための保存とアーカイブに重点を置く スケーラビリティ リアルタイム処理能力を備えたスケーラビリティ 大量のデータではボトルネックが発生する可能性がある ユースケース プロアクティブな脅威検出、セキュリティインシデント管理 フォレンジック分析、規制コンプライアンス 可視化とレポート インサイトのためのダッシュボードと詳細レポートを提供 基本的なレポート機能と可視化機能を提供
SIEMとログ管理のどちらを選ぶかは、多くの場合、組織固有のセキュリティ要件と運用上のニーズによって決まります。
SIEMを選ぶべき場合とは?
- SIEMとログ管理ソリューションの選択は、組織固有のセキュリティおよび運用上のニーズによって決まることがよくあります。
- SIEMを選択すべき場合とは?
- シナリオ: SIEMシステムが単一のIPアドレスからの複数回のログイン失敗を検知し、詳しい調査のために即座にアラートを発します。
- 高度な脅威検知
- ユースケース: ブルートフォース攻撃やデータ流出など、複雑な攻撃パターンの特定と軽減が必要な環境。
- シナリオ: SIEMがネットワーク機器、サーバー、アプリケーションのログを相関分析し、異常や高度な脅威を検知します。高度なアルゴリズムがパターンとイベントを分析して実用的なインサイトを提供し、先手を打った脅威管理につなげます。
- シナリオ:SIEMシステムは単一IPアドレスからの複数回のログイン失敗を検知し、直ちにアラートを発して詳細調査を促します。
ログ管理を選ぶべき場面とは?
- 包括的なログデータの収集と保存 ブルートフォース攻撃やデータ流出など、複雑な攻撃パターンを特定・軽減する必要がある環境。&
- シナリオ: SIEMはネットワーク機器、サーバー、アプリケーションからのログを相関分析し、異常や高度な脅威を検知します。システムの高度なアルゴリズムがパターンとイベントを分析し、実用的な知見を提供することで、プロアクティブな脅威管理を実現します。
- ログ管理を選択すべきタイミングは?
- シナリオ: クラウドサービスプロバイダーがログ管理ツールを使い、さまざまなアプリケーションやインフラコンポーネントからログを収集します。これにより、パフォーマンスの監視、アプリケーション障害の原因究明、コンプライアンスレポートの作成に対応します。
- コンプライアンス対応とトラブルシューティングのための過去データ分析:
- ユースケース: ITチームが根本原因の分析や長期的なシステムパフォーマンスの監視を行うために、過去のログデータを一元管理するリポジトリを必要とする場合。
- シナリオ: アプリケーション障害の発生後、ログ管理ツールで過去のログを確認し、根本原因を分析します。また、業界規制への準拠と監査への対応のために、ログを長期間保持します。
- シナリオ: クラウドサービスプロバイダーは、ログ管理ツールを使用して、異なるアプリケーションやインフラストラクチャコンポーネントからログを収集します。この選択は、パフォーマンス監視、アプリケーション障害のトラブルシューティング、コンプライアンスレポートの生成に役立ちます。
SIEMとログ管理の組み合わせでセキュリティを強化
今日の複雑な脅威環境で防御を強化するには、SIEMとログ管理の統合が不可欠です。両方の機能を効果的に組み合わせたプラットフォームとして、SentinelOneのSingularity™ AI SIEMとクラウドセキュリティの製品群を選ぶことが重要です。
SentinelOneのAI駆動型SIEMには、次の機能があります。
- 今日の複雑な脅威環境においてセキュリティ防御を強化しようとする組織にとって、SIEMとログ管理ソリューションの統合は極めて重要です。
- その Singularity™ Data Lakeは、エンドポイント、クラウド、ネットワーク、アイデンティティ全体の可視性を高め、あらゆるデータソースの包括的な監視と分析を実現します。 やCloud Securityの提供が鍵となります。
SentinelOneのクラウドセキュリティ製品は、SIEMの機能に加え、クラウドのセキュリティ態勢とコンプライアンスを管理するための強固な枠組みを提供します。クラウドセキュリティ態勢管理(CSPM)とSIEMの機能を統合することで、組織はクラウド環境全体の設定ミスに効率的に対処し、コンプライアンスを評価できます。この組み合わせにより、リアルタイムの分析と実用的なインサイトを得て、先手を打つセキュリティ態勢を維持できます。
SentinelOneのようにSIEMとログ管理の利点を統合した製品を選ぶことで、組織は次を実現できます。
- SIEM機能を超え、SentinelOneのクラウドセキュリティソリューションは、クラウドセキュリティ態勢とコンプライアンスを管理するための堅牢なフレームワークを提供します。SIEM機能を備えた
- インシデント対応を効率化し、 (CSPM)とSIEM機能を統合することで、組織はクラウド環境全体における設定ミスへの対応やコンプライアンス評価を効率的に行えます。この統合アプローチにより、リアルタイム分析と実用的なインサイトが提供され、組織がプロアクティブなセキュリティ態勢を維持するのを支援します。
この包括的なアプローチは、高度なサイバー脅威に対する防御を強化し、現代のDevOpsチームとITチームの運用ニーズに応えます。

Singularity™ AI SIEM
SentinelOneの世界最先端のAI SIEMで、脅威をリアルタイムで検知し、日々の業務を効率化しましょう。
まとめ
自社に適した製品を選ぶには、ログ管理とSIEMの違いを理解することが不可欠です。本記事では、両者の役割と違いを整理し、効果的な脅威検知とセキュリティ監視にはどちらも重要であることを示しました。
ログ管理とSIEMは、それぞれ異なる課題に対応します。ログ管理ではログを保持し、複数回のログイン失敗を確認できます。一方、SIEMは不審なアクティビティを通知し、侵害そのものを防ぎます。また、ログ管理ツールはIT管理者が運用できますが、SIEMの構築には高度なスキルが必要です。カスタムルールやインテリジェントなダッシュボードなどの作成には、サイバーセキュリティの専門家が求められます。
サイバーセキュリティに包括的に取り組むには、両方のシステムの統合が不可欠です。詳しくは、今すぐデモを予約することで、SentinelOneのリアルタイム監視と強力なログ管理がセキュリティ戦略をどう強化するかをご確認ください。
ログ管理ソリューションとSIEMはそれぞれ異なる課題を解決することを覚えておいてください。ログ管理がログを保持し複数回のログイン失敗を表示できる一方、SIEMは不審な活動を警告し侵害を未然に防ぎます。さらに、ログ管理ツールはIT管理者が扱えます。SIEMの導入には高度なスキルが求められ、カスタムルールやインテリジェントダッシュボードの作成にはサイバーセキュリティ専門家が必要です。
包括的なサイバーセキュリティ対策には両システムの統合が不可欠です。詳細を理解するには、本日デモを予約し、SentinelOneがリアルタイム監視と堅牢なログ管理でセキュリティ戦略を強化する方法を今すぐご確認ください。
"よくある質問
ログ管理では、コンプライアンスと運用効率を確保するためにログデータを収集、保存、分析します。SIEMはログとセキュリティイベントをまとめて分析し、リアルタイムの脅威検知とインシデント対応を実現します。
"
いいえ、SIEMはログ管理の代わりにはならず、ログ管理もSIEMの代わりにはなりません。組織のセキュリティ体制においてそれぞれ異なる役割を担い、包括的なサイバーセキュリティ管理にはどちらも欠かせません。
"
SIEMはSyslogを利用して、さまざまなソースとの間でログメッセージを送受信します。SIEMシステムの可能性を十分に理解するには、Syslogの役割を知ることが重要です。
"
SIEMの主な利点は、ログの保存と検索だけでなく、ログデータをリアルタイムで関連付けて分析し、高度な脅威検知とインシデント対応に活用できることです。
"
SIEMは脅威の検知と分析に使うテクノロジーを指します。一方、マネージドSIEMには、そのテクノロジーに加え、サードパーティのサービスによる継続的な管理、監視、サポートが含まれます。
"
さらに詳しく見る データとAI



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
