
Infrastructure as Code(IaC)セキュリティとは?
IaCセキュリティはクラウド環境を保護するために不可欠です。プロビジョニングプロセスにセキュリティ対策を統合し、脆弱性が重大な脅威となるのを防ぎます。

MarketsandMarketsのレポートによると、グローバルなInfrastructure as Code(IaC)市場は2022年に8億ドルの規模であり、2027年までに23億ドルに成長すると予測されています。これは、この期間中に年平均成長率24.0%を示しています。IaCの利点は明らかですが、セキュリティの観点はしばしば見落とされがちです。組織が自動化プロセスに依存するほど、堅牢なIaCサイバーセキュリティが不可欠となります。IaCはコンプライアンスや監査を簡素化し、強力なセキュリティポリシーをインフラストラクチャに直接組み込むことができます。本記事では、IaCセキュリティとは何か、その重要性、関連するリスク、そしてインフラストラクチャを安全に保つためのIaCセキュリティのベストプラクティスについて解説します。
 Infrastructure as Code(IaC)とは?
IaCは、YAML(YAML Ain’t Markup Language)、JSON(JavaScript Object Notation)、HCL(HashiCorp Configuration Language)などの構成ファイル形式を用いて、コンピューティングリソースを管理・設定するプロセスです。これにより、手動ではなくマシンが読み取れる形式で管理できます。
IaCを利用することで、サーバー、データベース、ネットワークなどのセットアップ、スケーリング、管理をコードで自動化できます。
このアプローチにより、環境の一貫性、スケーラビリティ、異なるシステム間での再現性が確保されます。手動設定やスクリプトに頼るのではなく、IaCは宣言型モデル(望ましい最終状態を指定)や命令型モデル(望ましい状態に到達するための具体的な手順を定義)を使用し、アプリケーションコードと同様に追跡やバージョン管理が可能です。
代表的なIaCツールであるAWS CloudFormation、Terraform、Ansibleなどは、チームがインフラストラクチャをコードで定義・監視・変更できるようにします。このアプローチは、バージョン管理や追跡機能を提供するだけでなく、手動設定に伴う人的ミスのリスクを大幅に低減します。
なぜIaCセキュリティが重要なのか?
IaC構成にサイバーセキュリティ上の問題がある場合、攻撃者は誤設定されたクラウドサービス、保護されていないAPI、開放されたポートなどを容易に悪用できます。
例えば、AWS CloudFormationテンプレートでS3バケットの権限が誤設定されていると、機密データへの意図しない公開アクセスにつながる可能性があります。同様に、Terraformスクリプトに認証情報がハードコードされている場合、コードリポジトリが侵害されると重大なセキュリティリスクとなります。これにより、データ漏洩やサービス停止などの深刻な問題が発生する可能性があります。
そのため、現代のクラウド環境においてIaCセキュリティは非常に重要です。インフラストラクチャの定義にセキュリティ制御を直接組み込むことができます。これには、CI/CDパイプライン実行時にCISベンチマークやNISTガイドラインに基づく自動コンプライアンスチェックが含まれます。開発段階でセキュリティリスクを早期に発見・修正できるため、潜在的な脅威が本番環境に到達するのを防ぎます。
IaCセキュリティのもう一つの重要な側面は、異なる環境間でセキュリティポリシーや構成を一貫して適用できることです。この一貫性により、人的ミスの可能性が低減します。
IaCの利点
IaCを利用することで、開発者はリソースを迅速にデプロイし、スケーラブルかつ再現可能なインフラストラクチャを構築し、設定の自動化によって時間とリソースを節約できます。以下にIaCの主な利点を詳述します。
#1. 一貫性と標準化
IaCは、開発・テスト・本番などすべての環境をスクリプトで同じ方法でセットアップすることを保証します。これにより環境間の差異を防ぎ、開発から本番への移行時の問題リスクを低減します。例えば、Terraformモジュールを使用することで、すべての環境でネットワークセキュリティグループの標準化された構成を定義し、一貫したセキュリティポリシーを確保できます。
この均一性により、開発・テスト・本番環境間の不一致が最小限に抑えられ、脆弱性につながる誤設定のリスクが効果的に低減されます。
#2. バージョン管理と監査
IaCはGit、Mercurial、Apache Subversion(SVN)などのツールと連携し、インフラストラクチャの変更をコードと同様に追跡でき、変更履歴の管理が容易です。
デプロイで問題が発生した場合、チームは迅速に以前のバージョンにロールバックできます。これはコンプライアンスやセキュリティ(HTTPS、SSH、GDPR、HIPAAなど)の監査証跡を提供し、組織が規制要件を満たすのに役立ちます。
また、複数のチームメンバーがインフラストラクチャの異なる部分を同時に作業できるため、生産性が向上します。
#3. 冪等性
同じコードを何度適用しても、常に同じ結果が得られます。
冪等性により、開発・テスト・本番など異なる環境間でのドリフト(差異)が防止され、構成を繰り返し適用しても不整合が生じません。
冪等なIaCでは、望ましい状態がすでに存在する場合は何も変更されず、意図しないインフラストラクチャの変更リスクが低減します。
#4. 災害復旧とバックアップ
IaCを利用すると、インフラストラクチャ全体のセットアップをコードとして保存できます。障害発生時にはスクリプトを再実行するだけで迅速に復旧でき、復旧作業が容易になります。IaCはインフラ管理の自動化により、マルチリージョン展開も効率化します。これにより、組織は地理的に分散したリソースを迅速に複製し、高可用性を確保できます。
IaCは災害復旧シナリオにおいて迅速な再デプロイと一貫した構成を可能にし、ダウンタイムを最小限に抑えます。
#5. 人的ミスのリスク低減
インフラストラクチャのセットアップをコードで自動化することで、人的ミスの発生確率が大幅に低減します。定義されたプロセスの一貫した実行により、誤設定が減少し、インフラストラクチャの安定性が向上します。例えば、Terraformなどのツールを使ってクラウドリソースをコードで定義し、複数の環境で同じ構成を適用することで、一貫したデプロイが可能となります。このアプローチは、手動プロセスで発生しがちな偶発的なミスの可能性を減らし、信頼性の高いインフラ管理を実現します。
#6. セキュリティとコンプライアンスの強化
セキュリティルールやコンプライアンスチェックをIaCスクリプトに組み込むことで、すべてのインフラストラクチャがベストプラクティスに従うことを保証できます。自動テストにより、変更前にセキュリティを検証できます。例えば、AWS CloudFormationテンプレートにAWS Configルールを含めることで、リソース構成が継続的にセキュリティベストプラクティスに準拠しているか評価できます。
IaCセキュリティのリスクとは?
IaCには多くの利点がありますが、適切に管理されない場合はサイバーセキュリティ上のリスクも生じます。
主な懸念点を以下に分解します。
- 秘密情報の安全でない保存・送信:APIキーやパスワードなどの秘密情報がIaCテンプレートにハードコードされることがあります。これらの秘密情報が漏洩すると、攻撃者が重要なシステムへ不正アクセスする可能性があります。
- コンプライアンス違反:IaCは意図せずコンプライアンス上の問題を引き起こすことがあります。テンプレートが(GDPR、HIPAA、PCI-DSSなど)の規制要件や組織ポリシーに準拠していない場合、リソースの誤設定によりコンプライアンス基準を満たさない可能性があります。これにより法的問題や金銭的な罰則につながることがあります。例えば、軽微な違反でも最大1,000万ユーロまたは前年度の総売上高の2%のいずれか高い方の罰金が科される場合があります。
- 構成ドリフト:時間の経過とともに、手動変更やIaCテンプレートに反映されていない更新により、構成が元の状態から逸脱することがあります。このドリフトは追跡が困難な脆弱性を生み出します。例えば、組織内で許可されていないアプリケーションやデバイスが使用されると、標準的なセキュリティプロトコルを回避し、脆弱性が監視されないまま重大なセキュリティリスクをもたらすことがあります。
- 攻撃対象領域の拡大:自動化、特にIaCによる自動化は、単一の脆弱性が複数のリソースに同時に影響を及ぼすことで攻撃対象領域を拡大します。
この広範な攻撃対象領域に対応するため、開発・デプロイのすべての段階で厳格なセキュリティ制御の実装が必要です。
IaCセキュリティはどのように機能するか?
Infrastructure as Code(IaC)セキュリティは、コードによって管理されるクラウドインフラストラクチャの安全性を維持することを目的としています。
その仕組みは以下の通りです。
1) IaCの自動スキャン:IaCセキュリティツールは、以下のような問題を自動的にコードから検出します。
- 安全でないアクセス制御設定
- 機密データを露出させる可能性のあるクラウドサービスの誤設定
- 最小権限の原則に違反する過剰な権限を持つアカウント
静的コード解析は、自動スキャンの一形態であり、コードを実行せずに分析します。IaCスクリプトを既知のセキュリティポリシーやベストプラクティスに基づいて脆弱性を検出し、構成が適用される前に安全性を確保します。
2) 開発ワークフローへの統合:セキュリティチェックはソフトウェア開発プロセスに組み込まれています。「シフトレフト」(開発初期段階でのセキュリティチェック統合)により、開発者は本番稼働前にセキュリティ問題を早期発見・修正できます。
3) ポリシーの強制:NISTガイドラインや企業独自のセキュリティ基準に基づき、IaCテンプレートをチェックする中央ポリシーエンジンを設定できます。これにより、準拠していないデプロイメントを自動的に検出・阻止できます。
4) 継続的な監視:デプロイ後は、監視ツールがインフラストラクチャの変更を継続的に評価します。「構成ドリフト」や元のセットアップからの逸脱を検出し、長期的なセキュリティとコンプライアンスの維持に役立ちます。
Infrastructure as Codeセキュリティツール
IaCデプロイメントの管理とセキュリティ確保に使用されるツールの概要は以下の通りです。
- TFSec:Terraformコード専用の軽量な静的解析ツールです。過度に許可されたIAMポリシー、不適切なリソース構成、機密データの露出などのセキュリティ問題を特定します。CISやHIPAAなどのコンプライアンスフレームワークにマッピングされた事前定義ルールを用いて、Terraformコードをセキュリティベストプラクティスに照らして評価します。
- Jit:Keeping Infrastructure as Code Secure(KICS)を含むさまざまなセキュリティスキャンツールとシームレスに統合するDevSecOpsプラットフォームを提供します。自動修復機能を備え、200以上のIaC誤設定に対する実用的なインサイトを提供します。これにより、チームは脆弱性に積極的に対応し、ソフトウェア開発ライフサイクル全体で安全かつ効率的な開発を実現します。
- Checkov:Terraform、AWS CloudFormation、Kubernetes YAML、ARMテンプレートなど、さまざまなIaC言語をサポートするオープンソースの静的解析ツールです。セキュリティやコンプライアンスの問題を検出し、実用的な修復インサイトを提供します。CheckovはCI/CDパイプラインに統合でき、主要なIDE向けプラグインも提供しており、開発中にリアルタイムでセキュリティフィードバックを得られます。
- Prowler:AWS、Azure、GCPなど主要クラウドプラットフォーム全体の包括的な評価を目的としています。CISやNISTなどの確立されたフレームワークに基づき、数百のコントロールをカバーします。また、インシデント対応、継続的監視、コンプライアンス検証もサポートします。これにより、組織は脆弱性を特定し、クラウドセキュリティ体制を強化できます。
- Conftest:Terraform、Kubernetes YAML、JSONなどの構造化構成データに対してテストを書くためのオープンソースツールです。IaCファイル全体でセキュリティポリシーやベストプラクティスの強制に役立ちます。例えば、Conftestを使ってパブリックS3バケットのデプロイを防止したり、すべてのリソースにタグ付け標準を強制するカスタムポリシーを作成できます。
IaCセキュリティのベストプラクティス
IaCのセキュリティ効果を最大化するには、開発プロセスのあらゆる段階にセキュリティを統合することが重要です。IaCを安全に保つためのベストプラクティスを以下に示します。
#1. 静的・動的解析ツールの活用
Checkmarx SAST、Coverity、SonarQubeなどの静的解析ツールをCI/CDパイプラインに統合しましょう。これにより、開発初期段階で誤設定や脆弱性を検出できます。
デプロイ後は、Appium
やSeleniumなどの動的テストツールを活用し、リアルタイムでの挙動がセキュリティポリシーに合致しているか確認しましょう。
#2. ロールベースアクセス制御(RBAC)の利用
RBACは、インフラストラクチャの変更を許可されたユーザーのみに限定します。最小権限アクセスを実装することで、チームメンバーに本当に必要なアクセス権のみを付与し、セキュリティをさらに強化できます。例えば、開発者はアプリケーションのデプロイ権限のみを持ち、ネットワーク構成の変更権限は持たないようにできます。組織はロールに基づいてアクセスを制限し、RBACと最小権限の原則を適用することでセキュリティを高め、リスクを最小化できます。
#3. シークレット管理の実装
APIキー、パスワード、認証情報などの機密情報をIaCスクリプトにハードコードするのは避けましょう。代わりに、HashiCorp VaultやAWS Secrets Managerなどのシークレット管理ツールを利用して、これらの重要な認証情報を安全に保存・取得します。多くのIaCツールはシークレット管理ソリューションとのネイティブ統合を提供しています。例えば、TerraformはVaultプロバイダーを利用してリソースプロビジョニング時にシークレットを動的に取得できます。
#4. コードによるポリシー強制
Open Policy Agent(OPA)などのツールを活用し、セキュリティポリシーをコードとして強制しましょう。例えば、OPAはTerraformとシームレスに統合し、計画・適用段階でポリシーを強制できます。組織はOPAをTerraformワークフローに組み込むことで、事前定義されたセキュリティポリシーに対して構成を評価できます。また、パブリックアクセス可能なS3バケットの作成を防止したり、安全でないリージョンでのリソースプロビジョニングを禁止するポリシーも設定可能です。このプロアクティブなアプローチにより、本番環境に到達する前にリスクを軽減できます。
#5. 構成の定期的なレビューと監査
構成がセキュリティポリシーや業界規制に準拠しているか、定期的にレビュー・監査する習慣を持ちましょう。自動化ツールも有効ですが、見落としを防ぐために手動レビューの重要性も忘れないでください。
SentinelOneができること
インフラストラクチャプロセスのあらゆる段階で強固なセキュリティが重要です。SentinelOne Singularity Cloudは、IaCデプロイメントに重要なセキュリティレイヤーを追加します。
SentinelOne Singularity Cloudは、IaCツールで構築されたリソースを含むクラウドインフラストラクチャ全体を保護するフルクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)です。
CNAPPは、デプロイ前にIaCテンプレートをスキャンし、潜在的なセキュリティ欠陥を特定できます。このプロアクティブなスキャンにより、誤設定されたテンプレートの繰り返しデプロイによる脆弱性の拡散を防止します。
例えば、IaCテンプレートが暗号化されていないS3バケットを作成する場合、CNAPPはリソースのプロビジョニング前にこの問題を検出し、データ漏洩リスクを低減します。
サーバー、仮想マシン、コンテナを問わず、パブリッククラウド・プライベートクラウド全体で脅威をリアルタイムで監視し、迅速に対応します。
さらに、カーネルレベルのワークロードデータを記録し、セキュリティデータレイクに送信することで、インシデントの分析、効果的な対応、脅威ハンティングを容易にします。
このようにして、潜在的な脅威を大きな問題になる前に発見・対処できます。攻撃者の視点からクラウドインフラストラクチャ全体を自動的に徹底レビューすることで、検証済みのエクスプロイトパスを明らかにできます。SentinelOne Singularity Cloudでクラウドインフラストラクチャを保護しましょう。脅威をエスカレート前に検知するプロアクティブな保護を選択してください。
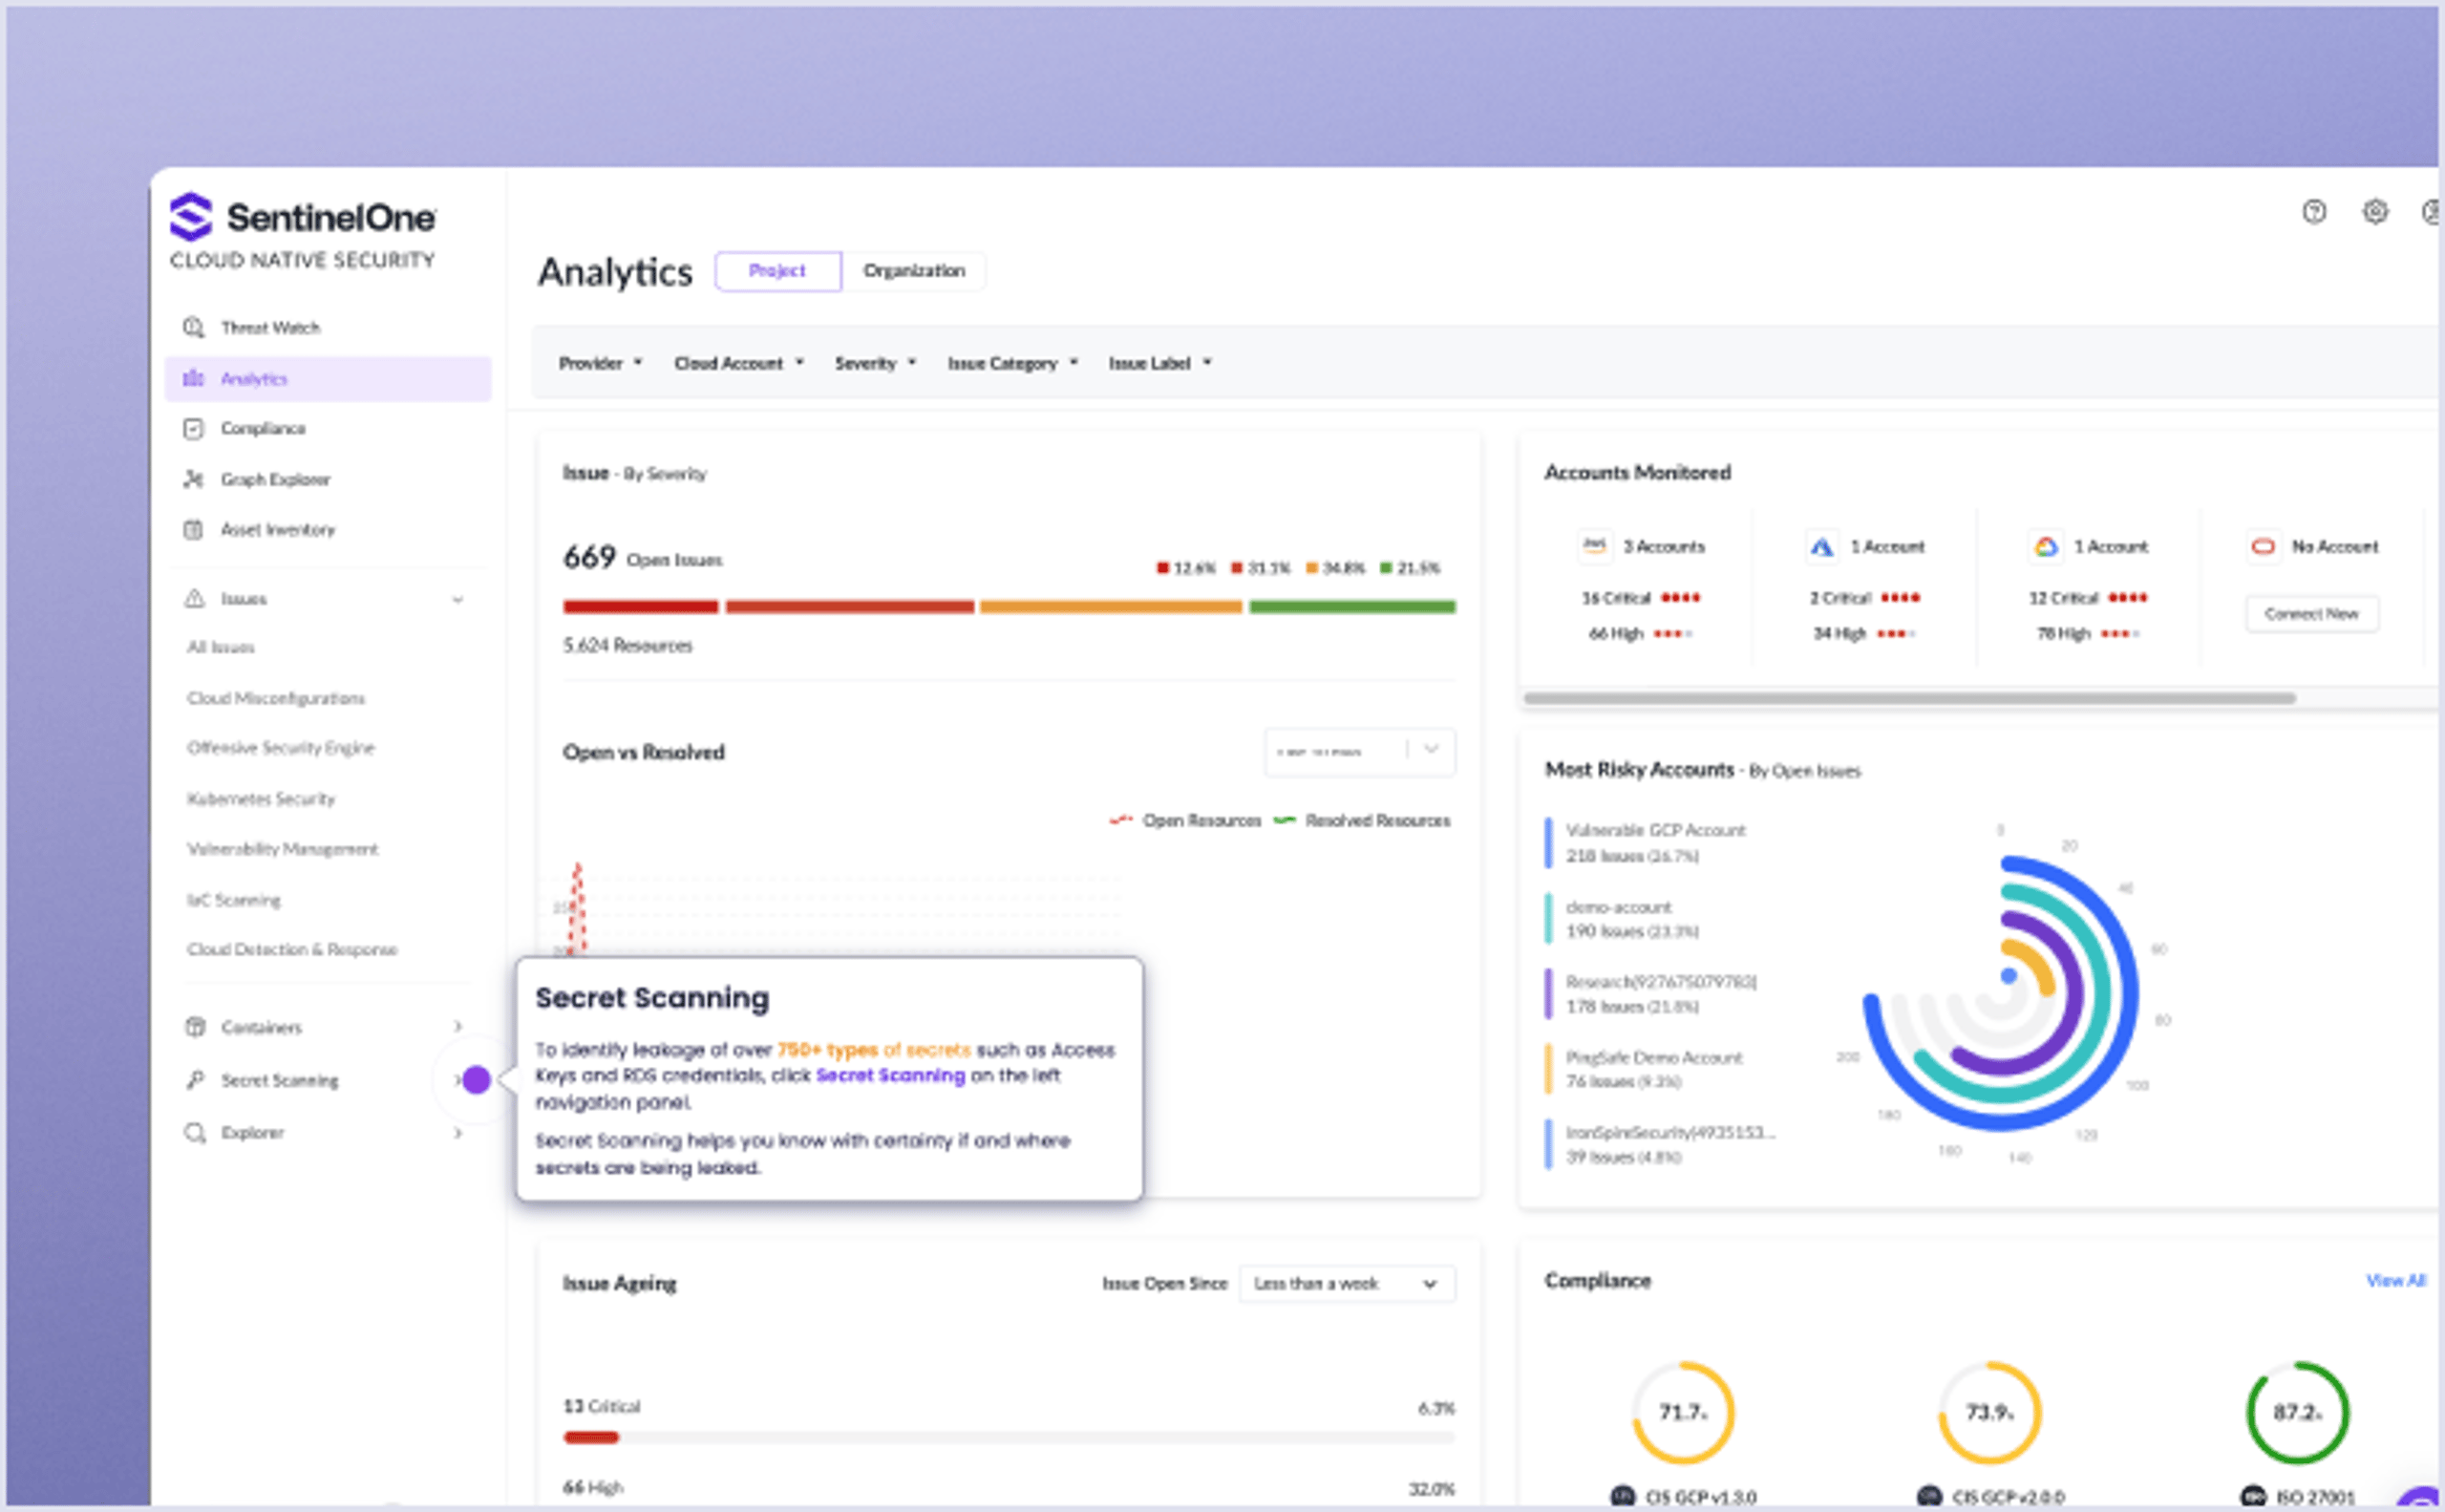
サーバー、VM、コンテナ向けのAI搭載クラウドワークロード保護(CWPP)。実行時の脅威をリアルタイムで検知・阻止します。
よくある質問
IaCスキャンを保護するには、以下の手順に従ってください。
- 信頼できるスキャンツールを使用して、IaC構成の脆弱性を特定します
- 脆弱性スキャンをCI/CDパイプラインに統合し、デプロイ時の継続的なセキュリティチェックを実施します
- スキャンツールを最新の状態に保ち、最新の脆弱性を検出できるようにします
- スキャン結果を定期的に確認し、特定された脆弱性を修正して安全な環境を維持します
- 脆弱性の管理と対応のためのセキュリティポリシーを策定します
IaCの一般的な例として、Terraformを使用してクラウドインフラストラクチャをプロビジョニングする方法があります。Terraformでは、インフラストラクチャ(例:サーバー、データベース、ネットワーク)を定義する構成ファイルを作成し、Terraformがそれらのリソースの作成と管理を自動化します。
さらに詳しく見る クラウドセキュリティ


クラウドセキュリティを30分で完全評価。
SentinelOneのエキスパートとのミーティングで、マルチクラウド環境全体にわたるクラウドセキュリティ態勢を評価し、クラウド資産、設定ミス、シークレットスキャンを明らかにし、Verified Exploit Paths™でリスクの優先順位を付けます。
