
CNAPP(クラウドネイティブアプリケーション保護プラットフォーム)とは?
CNAPPは、マルチクラウド環境を保護する統合型のクラウドネイティブアプリケーション保護プラットフォームです。クラウドとサイバーセキュリティをどのように向上させるのかをご覧ください。

主なポイント
- 概要: コードコミットから本番ランタイムまでのクラウドセキュリティを統合する単一のプラットフォームであり、断片化されたポイントツールを置き換えます。
- 統合するもの: CSPM、KSPM、CWPP、CIEM、IaCスキャン、CDRを、マルチクラウドおよびハイブリッド環境全体にわたる優先順位付けされた悪用可能な攻撃パスへと相関付けします。
- ランタイムが重要な理由: ライブワークロードテレメトリにより、ポスチャと脆弱性データだけでは捉えられないアクティブな脅威と攻撃パスを検知します。
- チームへの支援: アラートの削減、CI/CDにおけるより早い開発者フィードバック、より迅速な修復、組み込みのコンプライアンス証跡。
- 今後の方向性: AIを活用したリスクスコアリング、エージェントレスとエージェントベースを組み合わせたハイブリッドカバレッジ、自律的な修復。
- SentinelOne: Singularity™ Cloud Securityは、AIを活用したランタイム保護と自動修復を備えた単一のエージェントおよびエージェントレスプラットフォームでCNAPPを提供します。
CNAPPとは?
CNAPPは、開発やInfrastructure as Code(IaC)からデプロイメント、本番ランタイムに至るまで、アプリケーションライフサイクル全体にわたってクラウドネイティブアプリケーションとインフラストラクチャを保護する統合型クラウドセキュリティプラットフォームです。
CNAPPは、Cloud Security Posture Management(CSPM)、Cloud Workload Protection(CWPP)、Cloud Infrastructure Entitlement Management(CIEM)、Kubernetes Security Posture Management(KSPM)、脆弱性管理、IaCセキュリティ、cloud detection and response(CDR)など、複数のクラウドセキュリティ機能を統合的なアプローチに集約します。
CNAPPは、クラウド構成、ID、ワークロード、脆弱性、ランタイム脅威ごとに個別のセキュリティツールを管理する代わりに、これらのセキュリティシグナルを相関分析して、クラウドリスクの可視性を高め、最も重要なリスクを優先順位付けし、セキュリティチームと開発チームがより早い段階で問題を修復できるよう支援します。
簡単に言えば、CNAPPは組織がコードからクラウド、そしてランタイムに至るまでクラウドネイティブアプリケーションを保護するのに役立ちます。
CNAPPが重要な理由
従来のセキュリティツールとアプローチは、オンプレミスのデータセンターとエンドポイントの保護にしか対応していません。これらは設計上、クラウドネイティブアプリやサービスを保護しません。クラウドネイティブ技術や変化の激しい一時的な環境への移行が進む中、より強力なセキュリティ自動化、より迅速なリリース、そして最新のDevSecOpsプラクティスの実装が必要とされています。
組織がクラウド環境を拡張するにつれて、セキュリティチームは次のことを実行できなければなりません。
- クラウド資産を検出し、それらの関係性を把握する
- 脆弱なコード、イメージ、インフラ構成を特定する
- 過剰な権限と恒常的な特権を制御する
- 本番環境で悪意のあるアクティビティを検出する
- 孤立した検出結果を意味のある攻撃経路に相関付けする
- ビジネスへの影響と悪用可能性に応じて修復の優先順位を付ける
- 規制および内部コンプライアンスのための証跡を維持する
- 開発を不必要に遅らせることなく制御を適用する
CNAPPに関するGartnerの推奨事項
Gartnerは、クラウドセキュリティ戦略を担当するセキュリティチームおよびリスク管理リーダーに対し、新たに登場しているCNAPP製品について調査、分析、評価することを推奨しています。Cloud Native Application Protection Platformは、開発から本番環境に至るまで、クラウドネイティブアプリケーションおよびインフラストラクチャのライフサイクル全体にわたる保護要件に対応します。攻撃対象領域は拡大しており、最新のCNAPPソリューションは、特にネットワーク、コンピュート、ストレージ、IDと権限、およびその他のクラウドセキュリティ制御を含むランタイム環境の保護に重点を置きます。
Gartnerは、クラウドインフラ内に統合型CNAPPソリューションを導入していない組織の60%が、自社のクラウド攻撃対象領域に対する広範な可視性を欠くと予測しています。CNAPPがなければ、企業はゼロトラストセキュリティの目標を達成できず、2029年にはこれが現実になるでしょう。クラウド脅威の急増により、クラウドネイティブセキュリティ向けCNAPPの急速な導入も進んでいます。
GartnerのMagic Quadrantは、CNAPPテクノロジーの主要な機能を明らかにし、各種ITおよびクラウドセキュリティ製品・サービス(それぞれのカスタマイズされたユースケースを含む)について、より深い洞察を提供します。

CNAPPマーケットガイド
このガートナーマーケットガイドのクラウドネイティブアプリケーション保護プラットフォームで、CNAPP市場の現状に関する主要な洞察を得てください。
CNAPPの中核コンポーネント
Cloud-Native Application Protection Platformには、ソフトウェア開発ライフサイクルの各段階から本番環境に至るまでの保護を可能にする、さまざまな主要コンポーネントが備わっています。以下の表では、各コンポーネントとその役割を説明しています。
コンポーネント | 役割 |
CSPM(Cloud Security Posture Management) | クラウドアカウントとサービス全体にわたる設定ミスとコンプライアンスギャップを検出します。 |
CWPP(Cloud Workload Protection) | 実行中のワークロード、コンテナ、サーバーレス関数をランタイム脅威から保護します。 |
CIEM(Cloud Infrastructure Entitlement Management) | クラウドリソース全体のID権限をマッピングし、過剰なアクセスを検出します。 |
KSPM(Kubernetes Security Posture Management) | Kubernetesクラスター、構成、アクセス制御を保護します。 |
脆弱性管理 | クラウドワークロードとイメージ全体にわたる既知の脆弱性を特定し、優先順位を付けます。 |
IaCセキュリティ | デプロイ前にInfrastructure as Codeテンプレートをスキャンして設定ミスを検出します。 |
CDR(Cloud Detection and Response) | ランタイムおよびコントロールプレーンのシグナルを使用して、アクティブな脅威を検出して対応します。 |
CNAPPはAIワークロードとパイプラインをどのように保護するのか?
CNAPPは、既存のポスチャ、ID、ワークロード、データセキュリティの各コンポーネントをモデル、トレーニングデータ、推論パイプラインに適用することでAIワークロードを保護し、設定ミスのあるAIサービスを他の公開されたクラウド資産と同様に扱います。
CNAPPが対処するAI固有のリスク:
- 公開されている、または設定ミスのあるAIモデルエンドポイントと推論API
- AIパイプラインで使用される過剰権限のサービスアカウントとロール
- 適切なアクセス制御なしでトレーニングセットに含まれる機密データまたは規制対象データ
- 監視されていないサードパーティAIサービスとシャドーAIの利用
- AIおよびMLフレームワークとコンテナイメージに含まれる脆弱な依存関係
CSPMはマネージドAIサービスの構成をチェックし、CIEMはどのIDがモデルとトレーニングデータに到達できるかを管理し、CWPPは推論とトレーニングを実行するコンピュートを保護し、DSPMはそれらのパイプラインに供給されるデータの露出を追跡します。これにより、スタックの他の部分に後付けされた個別のAIセキュリティツールではなく、相関付けされた単一のリスクビューが得られます。
モデル周辺のインフラストラクチャを保護することと、モデルの入力と出力を保護することは異なります。プロンプトインジェクション、ジェイルブレイク、安全でない生成AIの利用はCNAPPではなくSentinelOneのPrompt Securityが担当します。AI Security Posture Management(AI SPM)がこの全体像の中でどこに当てはまるかについては、以下のSentinelOneのセクションを参照してください。
CNAPPはどのように機能するのか?
CNAPP は、クラウドネイティブのライフサイクルのあらゆる段階からテレメトリを 1 か所に集約し、それらを相関分析して、検出内容に基づいて対応することで機能します。
環境全体からのテレメトリの収集
CNAPP は、クラウドプロバイダーの API、コンテナレジストリ、Kubernetes クラスター、コードリポジトリ、ID プロバイダーに加え、すでに導入されているサードパーティ製セキュリティツールからも継続的にデータを取得します。エージェントレススキャンは、ワークロードにフットプリントを残すことなく、数分以内にクラウドアカウント全体をカバーします。一方、専用エージェントは、それを必要とするワークロードに対して、プロセスレベルまでのリアルタイムのランタイム可視性とフォレンジックを追加します。
シグナルを 1 つのビューに相関付ける
そのテレメトリは、個別のスキャンレポートに分散して存在するのではなく、共有データレイクまたはコンソールに集約されます。そこから、CNAPP はプロセス、イベント、アクティビティをリアルタイムで相関分析し、実際のエクスプロイトパス、つまり設定ミス、脆弱性、ID が攻撃者に悪用され得る形でつながる連鎖を特定します。これは、各検出結果を個別の問題として扱うのではありません。ダッシュボードにより、セキュリティチームは、手作業で突き合わせる必要がある 5 つの個別ツールの出力ではなく、クラウド環境全体をひと目で把握できる単一のビューを得られます。
ポリシーの適用と自動対応
統合コンソールにより、プラットフォームごとに個別にルールを管理するのではなく、マルチクラウド環境およびハイブリッド環境全体で一貫したポリシーを適用できます。CNAPP がアクティブな脅威を特定すると、影響を受けたワークロードを隔離したり、露出したシークレットをローテーションしたり、その他の対応アクションを、人による初動を待たずにトリガーできます。これにより、セキュリティチームは定型的なクリーンアップではなく調査に集中できます。
CNAPP と CSPM の比較
CNAPP と CSPM の主な違いをいくつか紹介します:
- CSPM は、ユーザーにセキュリティアラートを発行したり、クラウドワークロードに関するインサイトを提供したりできません。セキュリティリスクを優先順位付けしたり、環境全体のコンテキストを提供したりすることもできません。CSPM ソリューションでは、ネットワーク内のラテラルムーブメントを検出できません。CNAPP はこれらすべてを実行できます。
- CNAPP ソリューションは、包括的なレポート機能、分析機能、インテリジェントな脅威修復を提供します。完全なエージェントレスセキュリティカバレッジを提供し、クラウドセキュリティのインサイトを一元化できます。
- CNAPP には、CSPM、KSPM、CWPP、CDR、およびその他多数のセキュリティツールと機能が含まれます。また、ガバナンスとコンプライアンスを合理化し、クラウドネイティブアプリのセキュリティにおける設定ミスのリスクを低減します。CNAPP は、ユーザーアカウント権限の管理や、クラウドセキュリティ態勢全体の強化も可能です。
違いの詳細を見る: CNAPP vs. CSPM
CNAPP 導入における課題
CNAPP の導入は、統合クラウドセキュリティに向けた大きな一歩ですが、プラグアンドプレイで済むことはほとんどありません。事前準備と一般的な落とし穴への認識があれば、こうしたハードルをより円滑に乗り越えられます。
- スキルギャップとカルチャーシフト: 最大の課題の1つは、開発、セキュリティ、運用の各チーム全体で適切なスキルセットを構築することです。DevOpsエンジニアがCNAPPをCI/CDパイプラインにどのように統合するかを理解していなかったり、セキュリティアナリストがコンテナ化の複雑さを把握していなかったりすると、混乱が広がります。専門知識のミスマッチは、機能の見落としや自動化の活用不足につながる可能性があります。これを克服するには、対象を絞ったトレーニング、部門横断型のワークショップ、そして場合によっては信頼できるベンダーやコンサルタントとの連携から始めることが重要です。
- 組織の複雑性: 企業では通常、部門がサイロ化しており、開発、運用、セキュリティがそれぞれ分断された状態で機能しています。これらすべてのチームを 1 つの CNAPP の下に統合すると、役割の重複やワークフローの競合が生じる可能性があります。こうした複雑さに対処するには、各チームの責任を明確化して障壁を取り除いてください。チーム間のコミュニケーションを促進し、セキュリティ態勢と運用効率の向上という共通目標に向けて全員の足並みをそろえましょう。
- 高い統合作業負荷: CNAPP ソリューションは複数の機能を統合していますが、お客様固有の環境に適合する必要があります。クラウドサービスプロバイダー、コードリポジトリ、既存のセキュリティまたは SIEM tools と連携して動作できなければなりません。カスタムコネクタ、API 呼び出し、またはプラグイン開発が必要になる可能性があるため、段階的なロールアウトを想定すべきです。この統合作業を過小評価すると、導入スケジュールが大幅に膨らみ、ユーザー受容を損なうおそれがあります。
- アラート疲れとデータ過負荷: 大規模なデータ取り込みが適切にチューニングされていない場合、大量のアラートやノイズが発生するリスクがあります。チームはその大量発生に慣れてしまい、実際の脅威の検出を見逃したり遅らせたりします。その結果、多くの場合、脆弱性やコンプライアンスギャップが未対応のままになります。これを克服するには、堅牢な優先順位付けと相関分析のワークフローを導入してください。重大度、悪用可能性、重要資産への影響レベルに基づいてアラートにラベル付けするようにしましょう。
- 変更管理 は、全体的なセキュリティ態勢、予算編成、調達プロセスに影響を与えます。明確な変更管理計画があれば、社内の抵抗、成功指標の埋没、導入の遅れを回避できます。短期的な成果と長期的なマイルストーンを定義したロードマップを策定し、組織のモチベーションを維持しながら、CNAPP が導入する新しいプロセスに沿って足並みをそろえられるようにしましょう。
CNAPP を使用するメリット
- 統合されたクラウド可視性: マルチクラウド環境全体にわたるセキュリティ課題、イベント、ログを単一のビューで相関分析します。可視化とリアルタイムアラートを通じて、隠れた攻撃ベクトルを明らかにします。
- リスクベースの優先順位付け: チームが最も重要なリスクに対応できるよう、修復ガイダンスを提供します。設定ミスやコンプライアンスギャップに対するより深い可視性により、より迅速で十分な情報に基づく意思決定を支援します。
- 脅威の検出と対応の高速化: DevOps サイクルのあらゆる段階にセキュリティチェックを組み込み、本番環境に到達する前にリスクを検出します。インシデントが侵害へと拡大する前に阻止する、プロアクティブな姿勢を可能にします。
- ツールの複雑さの軽減: スタンドアロンの CSPM、ランタイム保護、アラート相関ツールを 1 つのプラットフォームに置き換えます。ライセンスコスト、管理オーバーヘッド、統合作業を削減します。
- セキュリティチームと開発チームの連携強化: セキュリティ責任を 1 つのチームに集中させるのではなく、組み込みのガードレールを通じて分散します。セキュリティと DevOps 間の摩擦を減らし、開発者がリリースを遅らせることなく自分たちのコードを保護できるようにします。
CNAPP のベストプラクティス
CNAPP は、クラウドインフラストラクチャ全体に対する完全な可視性と制御を提供できます。また、CNAPP はパブリック、プライベート、ハイブリッド、シングル、さらにはマルチクラウドも保護できます。 CNAPP solutions は、ワークフローを制限したり業務運営を妨げたりすることなく、環境を継続的に監視するために必要なメトリクスと KPI へのアクセスを提供します。
セキュリティ担当者が従うべき CNAPP のベストプラクティスをいくつか紹介します:
初日からシフトレフトセキュリティを採用する: Infrastructure as Code テンプレート、コンテナイメージ、コードリポジトリが本番環境に到達する前にスキャンします。たとえば、すべてのプルリクエストに対する自動チェックを通じて設定ミスを早期に検出することで、後々の高コストな手戻りやセキュリティギャップを防げます。
- ポリシー適用を自動化する: リソース構成、ID 権限、コンテナセキュリティに関するルールを定義し、それらを CNAPP が自動的に適用するようにします。たとえば、S3 バケットをデフォルトで非公開に保つ、または特権 Kubernetes Pod をブロックするなどです。これにより手動トリアージが減り、チームは戦略に集中できます。
- リスクに基づいてアラートを優先順位付けする: CNAPP を設定して脆弱性を重大度別の階層に分類し、各階層を明確な対応ワークフローにマッピングします。これにより、重大な脅威には即時の対応が行われる一方で、優先度の低い問題は後で修復するために追跡されます。
- ゼロトラストと最小権限アクセスを適用する: CIEMとロールベースのアクセス制御を使用して、ユーザーとワークロードを必要なアクセスのみに制限します。これにより、ラテラルムーブメントのリスクが低減され、侵害発生時の影響範囲が限定されます。
- 継続的なフィードバックを組み込む: CNAPPを静的なツールではなく、生きたシステムとして扱います。実際の検出結果に基づいて検出ロジックを改善します。たとえば、プラットフォームの出力が実際の影響と一致しない場合に重大度分類を調整することで、時間の経過とともにプラットフォームの精度が向上します。
クラウドセキュリティにおけるCNAPPのユースケース
以下は、クラウドセキュリティで最も一般的なCNAPPのユースケースの一部です:
コンテナ化環境とDevSecOps: レジストリ内のコンテナイメージをスキャンし、構成をベストプラクティスに照らして検証し、実行時にポッドを監視することで、安全でないビルドが本番稼働する前に検出します。
- AIと機械学習のデプロイ: MLフレームワーク、GPUインスタンス、データストア全体の設定ミスと脆弱性を検出し、AIパイプライン全体で一貫したポリシー適用を実現します。
- マルチクラウドにおける小売業とeコマース: AWS、Azure、およびオンプレミス環境全体のセキュリティを単一のコンソールに統合し、自動化されたポスチャチェックとアラートにより、トラフィックが多い期間中の迅速な修正を可能にします。
- 医療および金融サービスのコンプライアンス: リソースをHIPAA、PCI DSS、GDPRに対してリアルタイムでマッピングし、自動化された証跡収集によって監査を簡素化し、侵害リスクを低減します。
- リモートおよびハイブリッドワークフォースの保護: 過度に許容的なロールをロックダウンし、不審なサインインを検出し、ユーザーの接続元に関係なくエフェメラルなインフラストラクチャを保護します。
組織に適したCNAPPを選ぶには?
ビジネス目標に合致するCNAPPを選ぶ必要があります。その際には、技術面、運用面、予算面の考慮事項のバランスを取ることになります。確認すべきポイントは次のとおりです:
- 範囲とカバレッジ: プラットフォームが自社のクラウド環境とワークロード(VM、コンテナ、サーバーレス)をサポートしていることを確認します。
- 統合の容易さ: CI/CDパイプライン、コードリポジトリ、セキュリティインフラストラクチャとの互換性を確認します。よりシンプルな統合は導入時の摩擦を軽減します。
- AIと自動化機能: プラットフォームの分析機能がどれほど高度かを評価します。効果的な機械学習は、誤検知を大幅に減らし、対応時間を短縮できます。
- カスタマイズ性: 特定のセキュリティ要件や規制要件に合わせて、カスタム検出ルール、コンプライアンスチェック、ワークフローを簡単に定義できるかを評価します。
- ベンダーサポートと専門知識: 最適なCNAPPプロバイダーは、導入時に組織を支援するための堅牢なドキュメント、トレーニング、専門的な知見を提供します。
CNAPPバイヤーズ・ガイド
お客様の組織に最適なクラウドネイティブ・アプリケーション保護プラットフォームを見つけるために必要なすべての情報をご覧ください。
SentinelOneの包括的なCNAPPでクラウドセキュリティを強化
SentinelOneの Singularity™ Cloud Security は、企業向けの統合型Cloud Native Application Protection Platformです。これは世界で最も先進的な自律型サイバーセキュリティソリューションです。また、統合された世界クラスの脅威インテリジェンスへのアクセスを提供する、AIで強化されたCNAPPでもあります。
Singularity™ Cloud Securityは、ノーコードのハイパーオートメーションを提供し、Verified Exploit Paths™で修正の優先順位付けを行うことができ、AIセキュリティアナリストも備えています。
主な機能:
- エージェントレスの迅速な導入: 数分でポスチャ管理を開始できます。各ワークロードにソフトウェアをインストールする必要はありません。自動スキャンにより、脆弱性、設定ミス、コンプライアンスリスクについてクラウド環境のインベントリを即座に作成します。
- ランタイムエージェントを使用した高度な保護: 重要なワークロードに対して、ランタイムエージェントは ransomware, zero-day exploits、およびファイルレス攻撃をリアルタイムで検出します。脅威が現実化した場合、フォレンジックテレメトリとほぼ瞬時のロールバック機能を利用できます。
- Cloud Security Posture Management (CSPM): 完全なコンプライアンスチェック、ポリシー適用のためのハイパーオートメーション、グラフベースのアセットインベントリにより、重大な設定ミスを迅速に見つけて修正できます。
- 脆弱性管理とシフトレフトのコンテナスキャン: SentinelOneは開発ライフサイクル全体をカバーします。コードリポジトリ、CI/CDパイプライン、安全なコンテナレジストリをスキャンして、脆弱性が本番環境に到達するのを防ぐことができます。
- AI Security Posture Management: AIパイプラインを検出し、AIデータモデル構成を分析し、AIサービスの検証済みエクスプロイトパスを明らかにします。
- External Attack Surface Management: ペネトレーションテストとエクスプロイトパスの検出を自動化し、隠れたアセットや誤って公開されたサービスが高リスクの死角にならないようにします。
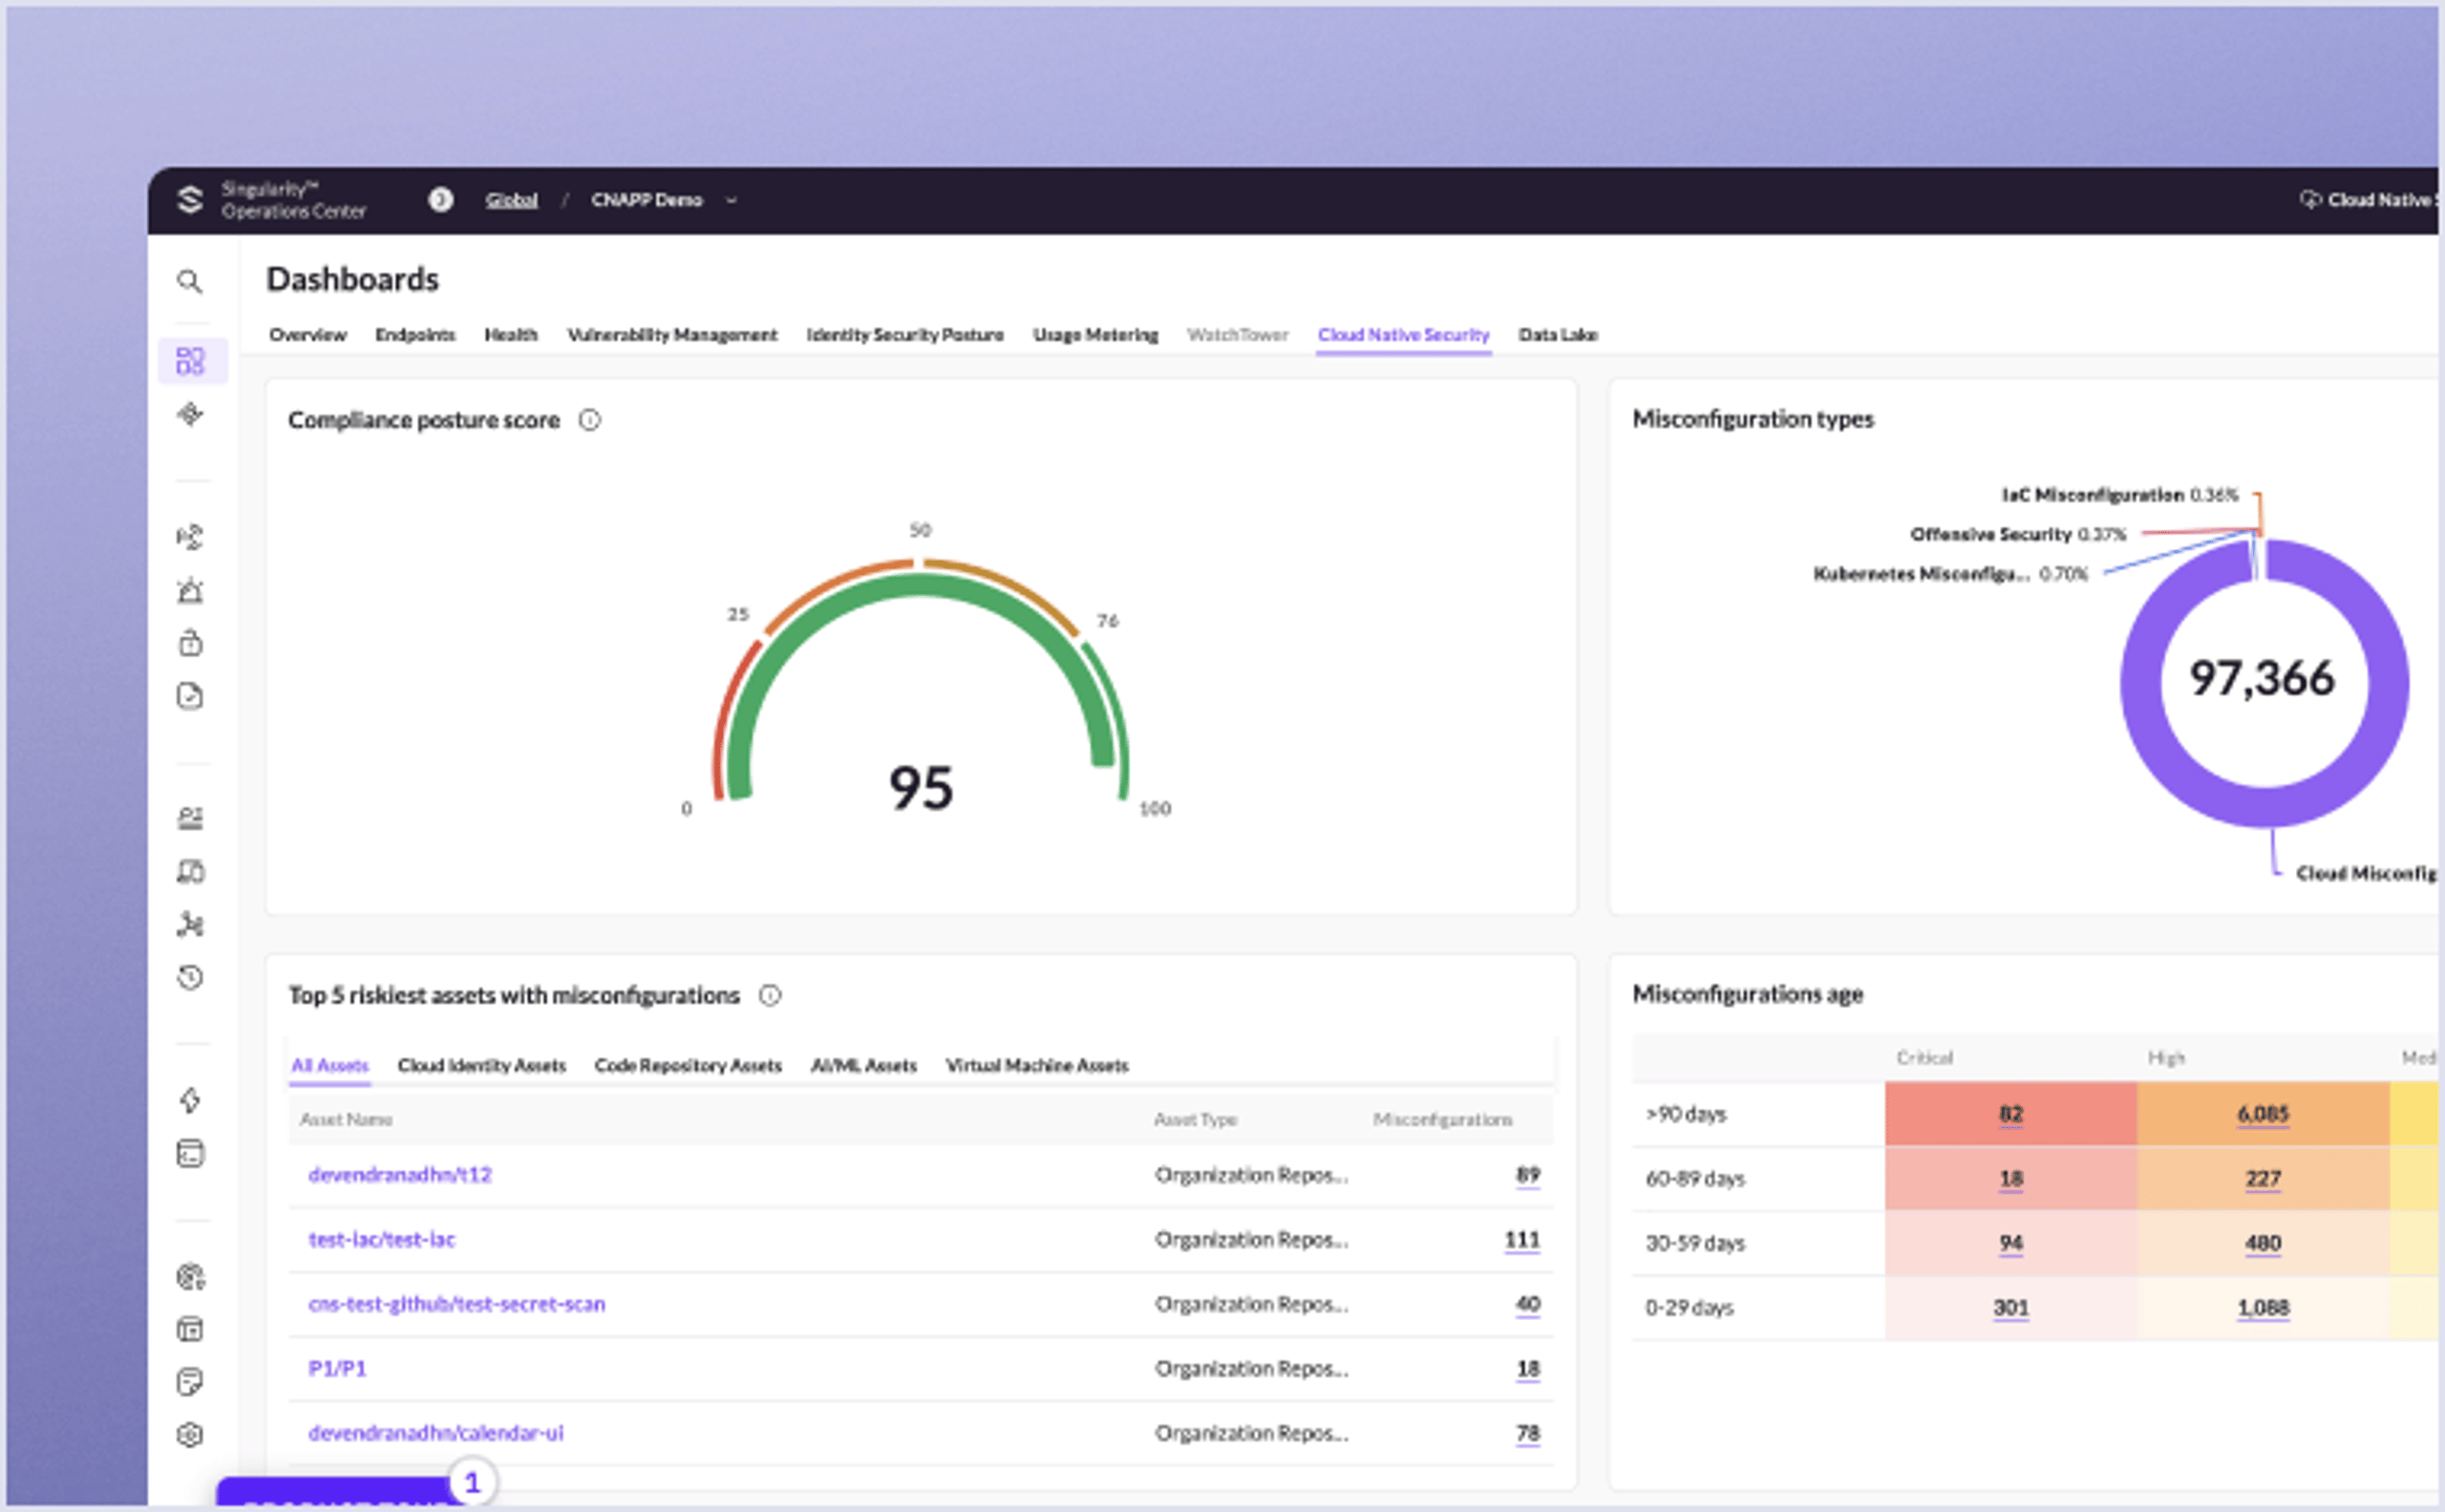
最先端のAI搭載CNAPPで、証拠に基づくリスク低減と自律型レスポンスを組み合わせます。
結論
Cloud-Native Application Protection Platformが、従来のツールでは埋められないギャップを埋めながら、クラウド資産を1つのセキュリティフレームワークの下に統合できることをご理解いただけたでしょう。CNAPPアプローチを採用することは、コンテナと仮想マシンを保護し、迅速な開発と進化する脅威の要求に応える先進的な防御戦略を確立することです。
CNAPPは、統合されたポリシー適用、自動化された検知と対応、継続的改善の文化を提供し、複雑なクラウドエコシステムをレジリエントで安全な環境へと変革します。断片化されたソリューションから、クラウドジャーニー全体を通じてアプリケーションを保護するオールインワンプラットフォームへと移行します。今すぐSentinelOneをお試しください。
SentinelOneの動作を見る
SentinelOne製品のエキスパートとの1対1のデモで、AIを活用したクラウドセキュリティがどのように組織を保護できるかをご覧ください。
CNAPPに関するよくある質問
CNAPPは、開発中および本番環境においてクラウドネイティブアプリケーションを保護する統合型セキュリティソリューションです。CSPM、CWPP、CIEMを含むさまざまなツールを1か所に集約します。
CNAPP は、クラウドネイティブなワークロードとインフラストラクチャをライフサイクル全体にわたって保護する包括的なクラウドセキュリティプラットフォームです。クラウドの設定ミス、脆弱性スキャン、ランタイム脅威、そしてクラウド環境で実行されるアプリケーションのデータセキュリティに対応します。CASB はユーザーとクラウドサービスの間に位置し、セキュリティポリシーを適用してデータを保護します。SaaS アプリケーションへのアクセスを監視し、ユーザーの行動をモニタリングして、データ侵害の防止を支援します。CNAPP はクラウドインフラストラクチャを内部から保護し、CASB はクラウドサービスへの入口を守ります。
CNAPP は、クラウドワークロードとアプリケーションが存在する場所でそれらを保護し、インフラストラクチャセキュリティ、コンテナ保護、ランタイム脅威に重点を置きます。クラウド構成を監視し、クラウドネイティブアプリケーション向けの開発パイプラインを保護します。SASE は、SD-WAN とセキュリティサービスを組み合わせ、どこからでもアプリケーションへのユーザーアクセスを保護するネットワークフレームワークです。これには、ZTNA、セキュア Web ゲートウェイ、クラウドエッジから提供されるファイアウォールサービスが含まれます。CNAPP はアプリケーション自体を保護し、SASE はユーザーがそれらのアプリケーションに接続する方法を保護します。両者は連携して、包括的なクラウド保護を実現します。
はい。CNAPPソリューションを使用することで、マルチクラウドのコンプライアンス対応を容易にできます。PCI DSS、HIPAA、SOC 2規制への準拠が容易になります。
CNAPPは、エンドツーエンドの可視性と継続的なコンプライアンスチェックを提供するため、金融、医療、政府機関などの高度に規制された業界に役立ちます。
CSPMの統合、ランタイム保護、AI主導の脅威検知、IaCスキャン、強力なアイデンティティガバナンスなどの機能を確認してください。
はい。CNAPPプラットフォームは、AWS、Azure、GCP、プライベートクラウド全体でセキュリティポリシーを統合し、可視性を効率化します。
スケーラブルなCNAPPは、中小企業向けに適切な規模で導入でき、自動化されたセキュリティにより大規模な社内チームを必要としません。
高度なCNAPPソリューションは、機械学習とランタイム分析を使用して、ゼロデイやその他の新たな脅威のような異常な挙動を検知します。
CNAPPはコンテナイメージを保護し、KubernetesまたはDockerの設定ミスを検知し、リアルタイムのランタイム保護を提供します。
価格は、インフラストラクチャの規模、機能、ベンダーによって異なります。ただし、個別のスタンドアロンツールの必要性が減ることで、長期的には多くのコスト削減につながることがよくあります。
さらに詳しく見る クラウドセキュリティ



クラウドセキュリティを30分で完全評価。
SentinelOneのエキスパートとのミーティングで、マルチクラウド環境全体にわたるクラウドセキュリティ態勢を評価し、クラウド資産、設定ミス、シークレットスキャンを明らかにし、Verified Exploit Paths™でリスクの優先順位を付けます。
