
Sicurezza dei bucket Amazon S3 – Importanza e best practice
Costruite solide basi per la sicurezza di Amazon S3 e contrastate le minacce informatiche più recenti. Scoprite i principi fondamentali, le best practice e gli errori comuni per proteggere i vostri dati da accessi non autorizzati, violazioni e problemi di conformità.
I bucket Amazon S3 vengono usati per archiviare qualsiasi tipo di dato per le applicazioni cloud negli ecosistemi IT. Amazon S3 è una scelta diffusa per l'archiviazione dei dati nel cloud AWS. Tuttavia, la visibilità e la sicurezza dei dati comportano numerosi rischi. Nonostante la maggiore flessibilità offerta, ogni organizzazione è responsabile dei dati che archivia in questi bucket.
È importante sapere come proteggere i bucket S3 ed evitare l'esposizione dei dati sensibili. Esistono diversi livelli di sicurezza e pratiche che possono rafforzare le vostre difese di sicurezza cloud. Il connettore per i bucket Amazon S3 condivide i dati XDR con il vostro ambiente AWS e richiede la configurazione di ruoli AWS IAM personalizzati. Il rilevamento delle minacce per Amazon S3 può proteggere i vostri bucket S3 alla velocità delle macchine, rilevando ed eliminando ransomware e malware. Proteggere lo storage NetApp è fondamentale per garantire la stabilità operativa e l'integrità aziendale.
Per ottenere visibilità continua e rafforzare la postura di sicurezza, le organizzazioni devono usare servizi Managed XDR per acquisire i log dei dati S3 e automatizzare la gestione dei dati nei bucket S3. Potete definire regole preimpostate, ridurre i costi di archiviazione e migliorare la conformità. Questa guida tratta tutto ciò che dovete sapere sulla sicurezza dei bucket Amazon S3, incluse le best practice per proteggerli. Continuate a leggere per saperne di più.
Che cos'è la sicurezza dei bucket Amazon S3?
La sicurezza dei bucket S3 è una responsabilità condivisa tra il cliente e il provider AWS. Definisce le modalità con cui gli utenti possono accedere alle risorse S3 che creano. La sicurezza dei bucket Amazon S3 comprende la configurazione delle autorizzazioni per tutti gli oggetti, la concessione di privilegi di accesso limitati nel tempo e la registrazione delle richieste alle risorse S3 nei log di audit per ottenere piena visibilità.
Gli utenti possono consultare i report di orientamento di AWS e usare i servizi di monitoraggio AWS per esaminare le configurazioni esistenti e l'utilizzo delle risorse dei servizi AWS. La sicurezza dei bucket Amazon S3 comprende anche:
- Gestione delle versioni – S3 consente agli utenti di creare più versioni degli oggetti e salvarle nei bucket S3. È particolarmente utile per il ripristino di emergenza e i backup in caso di incidente di sicurezza.
- Audit – Eseguite regolarmente audit delle configurazioni, dei log di accesso e delle autorizzazioni dei vostri bucket S3 per individuare potenziali problemi di sicurezza e vulnerabilità.
- Registrazione dei log – Amazon S3 offre funzionalità di registrazione e tracciamento per monitorare l'attività dei bucket. Comprendono la gestione delle richieste e degli errori e l'analisi dei modelli di accesso.
Perché è importante proteggere i bucket S3?
Una scarsa sicurezza dei bucket S3 può causare fallimenti operativi e far perdere alle organizzazioni la fiducia dei clienti. I bucket S3 vengono usati per archiviare dati personali identificativi (PII), dati delle carte di credito, dati finanziari, proprietà intellettuale e altre informazioni riservate. La mancata protezione dei bucket S3 può portare a cause legali, furti d'identità e ingenti perdite di fatturato dovute a violazioni dei dati.
Molti settori, tra cui sanità, e-commerce, finanza e pubblica amministrazione, sono soggetti a normative e requisiti di conformità rigorosi per l'archiviazione e la sicurezza dei dati. La sicurezza dei bucket Amazon S3 garantisce la conformità a queste normative. Contribuisce inoltre a garantire la continuità operativa, ridurre al minimo i tempi di inattività e proteggere i dati da modifiche non autorizzate. Una buona sicurezza dei bucket S3 può ridurre il costo totale di proprietà per l'azienda, evitare spese superflue per l'archiviazione e il trasferimento dei dati e limitare la necessità di recuperare manualmente i dati. È parte integrante di qualsiasi programma completo di cybersecurity e i bucket S3 devono essere protetti dalle minacce esterne.
Oggi i clienti si aspettano che le migliori pratiche di sicurezza per i bucket S3 siano già adottate prima di usufruire di qualsiasi servizio. È essenziale per rafforzare la reputazione del brand e proteggere l'integrità dei dati.
Best practice per proteggere i bucket S3
1. Applicate il principio del privilegio minimo alle policy dei bucket
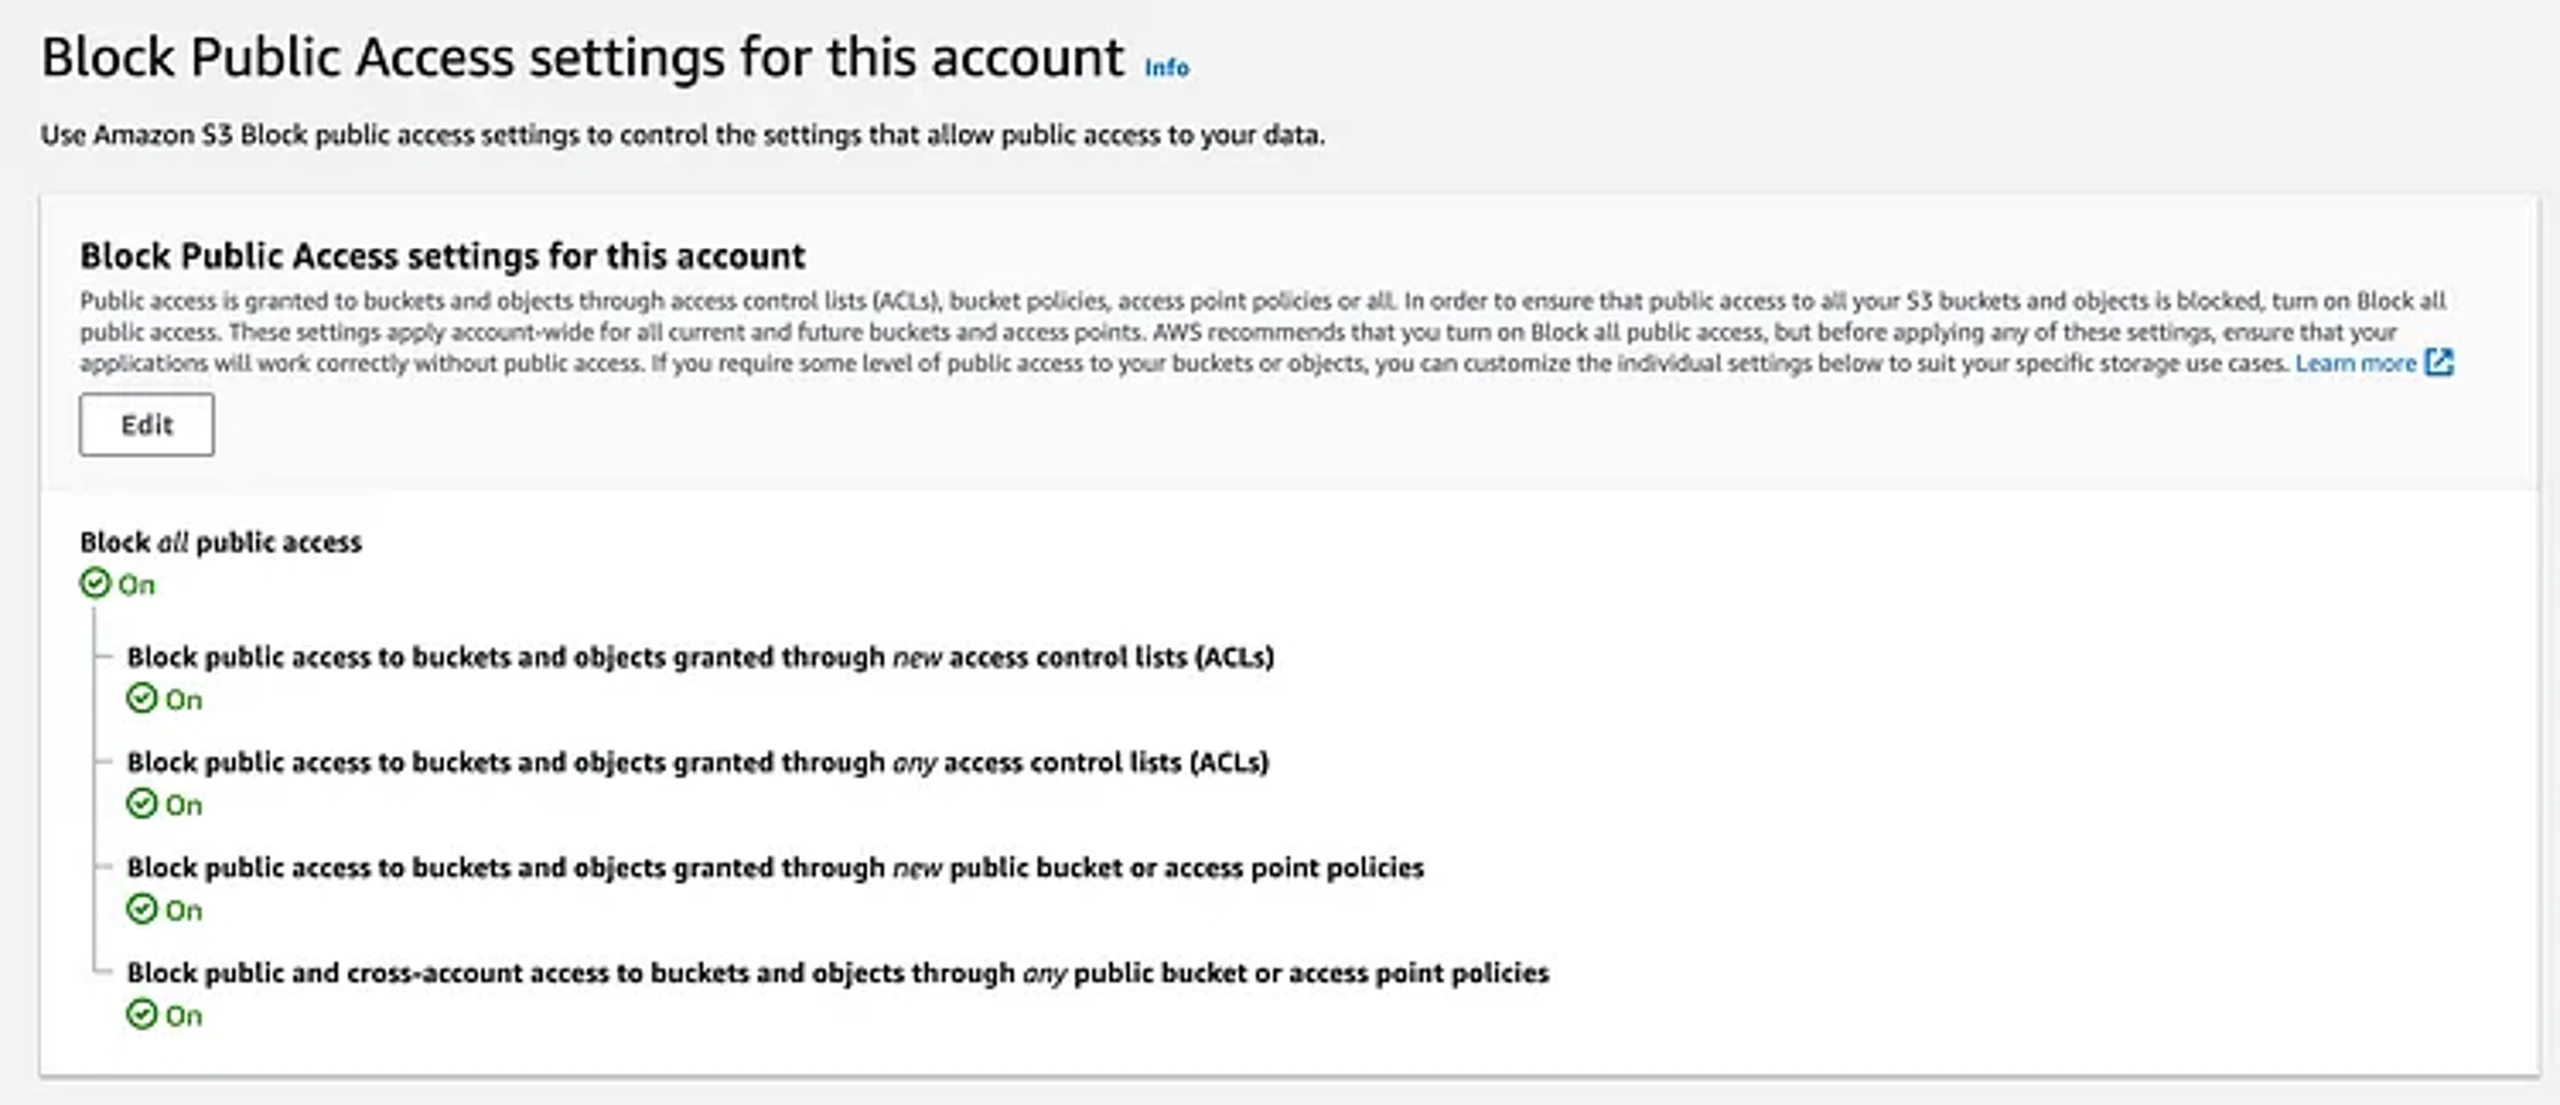
Inserite in una lista di autorizzazione gli indirizzi IP e gli ARN degli account che devono accedere ai bucket S3. Attivate le impostazioni di blocco dell'accesso pubblico ed eliminate l'accesso anonimo ai bucket S3. Potete scrivere policy IAM personalizzate per gli utenti che devono accedere a bucket specifici. Queste policy possono gestire le autorizzazioni Amazon S3 per più utenti. Potete usare i ruoli IAM ovunque oppure impiegarli come credenziali temporanee insieme a un token di sessione.
Assicuratevi che le vostre policy basate sull'identità non usino azioni con caratteri jolly. Per eliminare gli interventi manuali, definite policy del ciclo di vita S3 che rimuovano automaticamente gli oggetti secondo una pianificazione, dove necessario. In GuardDuty, potete attivare la protezione S3 per rilevare attività dannose e usare il rilevamento delle anomalie e la threat intelligence. AWS ha lanciato di recente Macie, un altro strumento utile per individuare dati sensibili al di fuori delle aree designate.
Per applicare il principio del privilegio minimo, AWS offre diversi strumenti, tra cui limiti delle autorizzazioni, ACL dei bucket (liste di controllo degli accessi) e policy di controllo dei servizi. Tenete un registro completo di tutte le identità autorizzate ad accedere alle vostre risorse S3.
2. Crittografate i dati inattivi e in transito
Monitorate il vostro ecosistema AWS e individuate i bucket in cui la crittografia è disattivata. Per proteggere i dati nei bucket S3 da accessi non autorizzati e violazioni, è importante applicare la crittografia a livello di bucket, non di singolo oggetto.
Potete applicare la crittografia lato server con Amazon S3 e proteggere i dati dalle eliminazioni accidentali usando la gestione delle versioni S3 e il blocco degli oggetti S3. Per aggiungere un ulteriore livello di sicurezza, potete richiedere l'autenticazione a più fattori (MFA) per l'eliminazione. Amazon S3 include CloudTrial e funzionalità di registrazione degli accessi al server S3. I log di CloudWatch vi offrono una visione completa del vostro stato di sicurezza. Verificate che gli standard di crittografia del vostro ambiente siano in linea con i benchmark di settore.
Potete usare anche la crittografia AES a 256 bit per crittografare i dati dei clienti e rimuovere le chiavi dalla memoria al termine del processo. Le chiavi di crittografia fornite dal cliente funzionano molto bene e vengono fornite dall'utente. Con le chiavi gestite dal cliente, potete creare e ruotare le chiavi, disabilitarle, sottoporle ad audit e avere il pieno controllo della crittografia. Potete creare chiavi gestite dal cliente (CMKs) tramite la console AWS KMS prima di usarle a livello di S3. Per impostazione predefinita, Amazon S3 crea già una AWS Managed CMK nell'account AWS al primo utilizzo. Usa questa CMK per SSE-KMS, mentre Amazon Sigv4 è un meccanismo di autenticazione di Amazon S3 per firmare le richieste API. Per verificare lo stato della crittografia dei vostri oggetti, potete consultare l'inventario S3. Le quattro principali opzioni per gestire la crittografia dei vostri bucket S3 sono SSE-KMS, DSSE-KMS, la crittografia lato client e SSE-C.
3. Seguite standard di sicurezza conformi alle best practice
Le organizzazioni di tutto il mondo seguono diversi standard di sicurezza per proteggere i bucket S3. Rispettandone alcuni, potete tutelare i dati nei vostri bucket S3 e proteggere i sistemi. Potete proteggere i dati dei titolari di carte, usare i firewall e configurare le impostazioni delle password. Assicuratevi di applicare questi standard a tutte le istanze del cloud pubblico AWS.
Gli standard più diffusi tra le organizzazioni globali per garantire la sicurezza dei bucket Amazon S3 sono:
- National Institute of Standards and Technology (NIST)
- Monetary Authority of Singapore (MAS)
- Regolamento generale sulla protezione dei dati (GDPR)
- Payment Card Industry Data Security Standard (PCI DSS)
- Australian Prudential Regulation Authority (APRA)
4. Usate un'applicazione multiregione
Potete usare le tabelle globali di DynamoDB per replicare i dati in modo asincrono tra regioni primarie e secondarie. Usate l'architettura applicativa multiregione di AWS per gestire applicazioni con tolleranza ai guasti. Potete migliorare le capacità di ripristino di emergenza dei vostri bucket S3 usando la funzionalità di replica S3 tra regioni di AWS.
5. Provate gli URL prefirmati S3
Gli oggetti Amazon S3 sono privati per impostazione predefinita. Solo i proprietari possono accedervi. Tuttavia, un proprietario potrebbe voler condividere i propri oggetti con altri. Gli URL prefirmati consentono di definire autorizzazioni di sicurezza personalizzate e concedere l'accesso per il download degli oggetti per un periodo limitato.
Potete creare collegamenti agli oggetti di un bucket S3 con una durata personalizzata usando gli URL prefirmati. Ad esempio, potete generare un URL prefirmato per un bucket specifico e renderlo valido per 1 settimana usando il seguente comando:
aws s3 pre sign s3://DOC-EXAMPLE-BUCKET/test2.txt
--expires-in 604800
6. Utilizzate strumenti di monitoraggio della sicurezza dei bucket S3 e conducete audit regolari
Potete assegnare tag alle risorse S3 per condurre audit di sicurezza con Amazon Tag Editor. Potete creare gruppi di risorse S3 per gestirle e verificarle in modo efficace.
Servizi AWS come CloudWatch vi permettono di monitorare metriche chiave come 4xxErrors, DeleteRequests, GetRequests e PutRequests. Il monitoraggio regolare di queste metriche contribuisce a garantire la sicurezza, le prestazioni e la disponibilità delle vostre risorse S3.
Potete anche usare strumenti basati sull'IA come SentinelOne per automatizzare il monitoraggio della sicurezza e gli audit dei vostri bucket S3 e generare report.
Come può aiutarvi SentinelOne?
Archiviare e utilizzare file non sottoposti a scansione nei bucket S3 può introdurre rischi per la sicurezza che le organizzazioni vogliono evitare a ogni costo. Le aziende usano i bucket S3 perché offrono uno storage a oggetti scalabile e sicuro. Il contenuto e la sicurezza dei file caricati in questi bucket possono essere sconosciuti. Per questo è necessario sottoporli a scansione e mitigare le eventuali vulnerabilità delle applicazioni.
SentinelOne aiuta le organizzazioni a soddisfare rapidamente i requisiti di sovranità dei dati e conformità. Rileva malware e zero-day in millisecondi e protegge gli ambienti cloud impedendo la diffusione di queste minacce. Potete semplificare e automatizzare l'analisi delle minacce nei file, integrare facilmente la protezione nelle applicazioni e nei flussi di lavoro esistenti e scegliere criteri di copertura flessibili.
La console di gestione di SentinelOne vi permette di gestire workload, endpoint e risorse S3. Automatizza il rilevamento dei bucket e include controlli rigorosi per prevenire configurazioni errate accidentali.
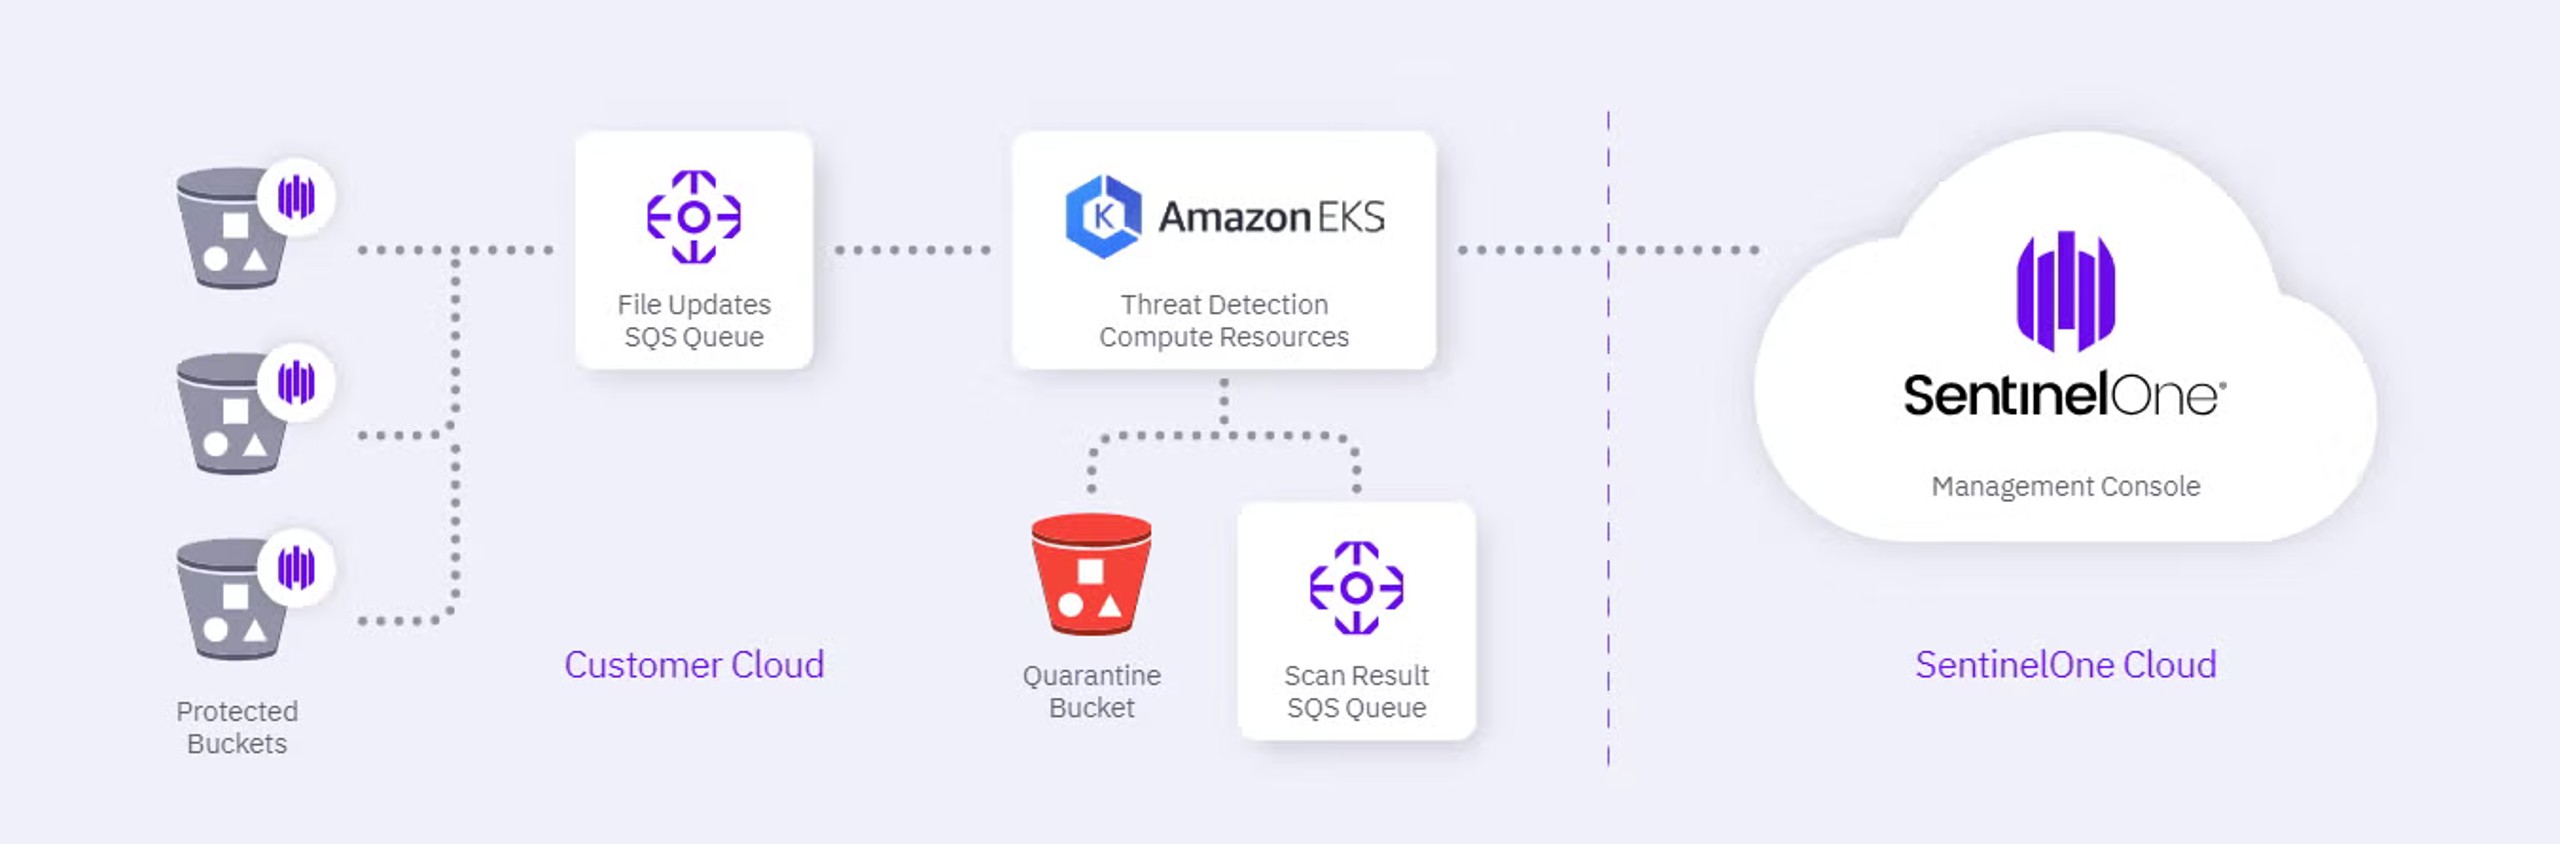
Ecco come SentinelOne rafforza la sicurezza dei bucket Amazon S3 per le organizzazioni:
- Rilevamento avanzato delle minacce nei bucket Amazon S3 – SentinelOne sottopone a scansione ogni oggetto aggiunto al bucket per rilevare malware e può esaminare facilmente i file esistenti su richiesta. La scalabilità automatica, la quarantena dei file e le azioni di correzione personalizzate permettono alle organizzazioni di rimuovere i file infetti e impedire la diffusione del malware
- Policy cloud configurabili – Le policy cloud di SentinelOne sono configurabili e personalizzabili in base alle vostre esigenze aziendali; offrono flessibilità dinamica nel provisioning delle risorse e tutte le scansioni avvengono all'interno dell'ambiente. I dati sensibili non lasciano mai l'ambiente cloud e questa protezione si implementa e si integra facilmente con le architetture applicative e i flussi di lavoro esistenti
- Gestione dell'inventario – SentinelOne protegge le organizzazioni con potenti funzionalità di ricerca delle minacce nel cloud. Fornisce telemetria per i workload, applica una protezione basata su policy e semplifica la gestione dell'inventario delle risorse di storage nel cloud. Gartner, MITRE Engenuity, Tevora e molti altri ne riconoscono l'affidabilità. La piattaforma Singularity XDR protegge le principali aziende globali e offre loro visibilità in tempo reale sulle superfici di attacco, correlazione tra piattaforme e azioni di risposta basate sull'IA.

Esplora la threat intelligence nella Singularity Platform, potenziata da Mandiant.
Conclusioni
Amazon S3 e sicurezza dei bucket funzionalità sono utilizzate dagli utenti di tutto il mondo per proteggere gli oggetti archiviati nei bucket S3. Esistono pratiche di monitoraggio e audit e best practice di sicurezza preventiva, entrambe trattate in questa guida. Identificare e sottoporre ad audit tutte le vostre risorse è un passaggio fondamentale per proteggere i vostri bucket S3. Quando disabilitate le liste di controllo degli accessi, la protezione dei dati dipende dalla stesura e dalla gestione delle vostre policy personalizzate. Potete anche sfruttare le policy di Virtual Cloud Endpoint (VCE) e assumere il pieno controllo della proprietà dei bucket reimpostando le impostazioni ACL dei bucket sui valori predefiniti.
Assicuratevi che tutti i vostri bucket usino le policy corrette e non siano accessibili pubblicamente. Valutate servizi di monitoraggio continuo della sicurezza e audit come SentinelOne per esaminare le implementazioni S3 e gestire le regole di AWS Config. Piattaforme come SentinelOne sono facili da usare e configurare. Potete prenotare una demo live gratuita con noi e provare le diverse funzionalità. Possiamo aiutarvi a mantenere la protezione nell'attuale panorama competitivo.

Cybersicurezza alimentata dall'intelligenza artificiale
Elevate la vostra posizione di sicurezza con il rilevamento in tempo reale, la risposta automatica e la visibilità totale dell'intero ambiente digitale.
Domande frequenti
La sicurezza di Amazon S3 comprende tutte le misure adottate per proteggere gli oggetti da accessi non autorizzati, manipolazioni e violazioni dei dati. La sicurezza di AWS include diverse funzionalità integrate a disposizione degli utenti. La sicurezza di S3 richiede la scrittura di policy di sicurezza personalizzate, la configurazione dei bucket e la verifica che siano attivi i meccanismi adeguati di monitoraggio, crittografia e registrazione dei log. L'obiettivo della sicurezza di S3 è garantire che i dati salvati nei bucket restino protetti, riservati e accessibili solo agli utenti autorizzati.
Potete proteggere i vostri bucket S3 in diversi modi. Il primo consiste nell'utilizzare gli strumenti e le risorse dell'ecosistema AWS. Potete modificare le configurazioni predefinite e le policy dei bucket per proteggere i dati sensibili. Il secondo metodo, nonché il migliore, è utilizzare una piattaforma di automazione della sicurezza basata sull'IA come SentinelOne. SentinelOne offre intelligence avanzata sulle minacce, monitoraggio, analisi e un'ampia gamma di funzionalità di cybersecurity. Potete correggere le vulnerabilità critiche nell'intero ambiente cloud con un solo clic.
Scopri di più su Sicurezza informatica



Scopri la piattaforma di cybersecurity più avanzata
Scopri come la piattaforma di cybersecurity autonoma e più intelligente al mondo può proteggere la tua organizzazione oggi e in futuro.
