
Qu’est-ce qu’une CNAPP (plateforme de protection des applications cloud-native) ?
Une CNAPP est une plateforme unifiée de protection des applications cloud-native qui sécurise les environnements multicloud. Découvrez comment elle renforce la sécurité du cloud et la cybersécurité.
Points clés
- Définition : Une plateforme unique qui consolide la sécurité du cloud, du code à l’exécution en production, et remplace les outils ponctuels fragmentés.
- Capacités unifiées : CSPM, KSPM, CWPP, CIEM, analyse IaC et CDR — corrélés pour hiérarchiser les chemins d’attaque exploitables dans les environnements multicloud et hybrides.
- Importance de l’exécution : La télémétrie en direct des workloads détecte les menaces actives et les chemins d’attaque que les seules données de posture et de vulnérabilité ne révèlent pas.
- Avantages pour les équipes : Moins d’alertes, des retours plus précoces aux développeurs dans le processus CI/CD, une remédiation plus rapide et des preuves de conformité intégrées.
- Perspectives : Évaluation des risques par l’IA, couverture hybride avec et sans agent et remédiation autonome.
- SentinelOne : Singularity™ Cloud Security réunit les capacités CNAPP sur une même plateforme, avec et sans agent, et offre une protection à l’exécution boostée par l’IA ainsi qu’une remédiation automatisée.
Qu’est-ce qu’une CNAPP ?
Une CNAPP est une plateforme unifiée de sécurité du cloud qui protège les applications et les infrastructures cloud-native tout au long du cycle de vie des applications, du développement et de l’infrastructure as code (IaC) jusqu’au déploiement et à l’exécution en production.
Une CNAPP regroupe plusieurs capacités de sécurité du cloud, notamment la gestion de la posture de sécurité du cloud (CSPM), la protection des workloads cloud (CWPP), la gestion des droits d’accès à l’infrastructure cloud (CIEM), la gestion de la posture de sécurité de Kubernetes (KSPM), la gestion des vulnérabilités, la sécurité de l’IaC ainsi que la détection et la réponse aux menaces dans le cloud (CDR), dans une approche intégrée.
Au lieu de gérer des outils de sécurité distincts pour la configuration du cloud, les identités, les workloads, les vulnérabilités et les menaces à l’exécution, une CNAPP corrèle ces signaux de sécurité. Elle offre ainsi une meilleure visibilité sur les risques cloud, hiérarchise les risques les plus importants et aide les équipes de sécurité et de développement à remédier plus tôt aux problèmes.
En bref, une CNAPP aide les organisations à sécuriser leurs applications cloud-native, du code au cloud et jusqu’à l’exécution.
Pourquoi une CNAPP est-elle importante ?
Les outils et approches de sécurité traditionnels se limitent à protéger les centres de données sur site et les endpoints. Ils ne sont pas conçus pour protéger les applications et services cloud-native. Alors que nous adoptons les technologies cloud-native et des environnements éphémères en constante évolution, nous avons besoin d’une automatisation plus poussée de la sécurité, de mises en production plus rapides et de pratiques DevSecOps modernes.
À mesure que les organisations développent leurs environnements cloud, les équipes de sécurité doivent :
- Découvrir les ressources cloud et comprendre leurs relations
- Repérer le code, les images et les configurations d’infrastructure vulnérables
- Contrôler les autorisations excessives et les privilèges permanents
- Détecter les activités malveillantes en production
- Corréler les résultats isolés pour identifier des chemins d’attaque pertinents
- Prioriser les remédiations selon l’impact métier et l’exploitabilité
- Conserver les preuves nécessaires à la conformité réglementaire et interne
- Appliquer des contrôles sans ralentir inutilement le développement
Recommandations de Gartner concernant les CNAPP
Gartner recommande aux équipes de sécurité et aux responsables de la gestion des risques chargés des stratégies de sécurité du cloud d’étudier, d’analyser et d’évaluer les offres CNAPP émergentes. Une plateforme de protection des applications natives du cloud répond aux besoins de protection des applications et des infrastructures natives du cloud tout au long de leur cycle de vie, du développement à la production. Les surfaces d’attaque s’étendent et les solutions CNAPP modernes se concentreront sur la protection des environnements d’exécution, notamment les réseaux, le compute, le stockage, les identités et les autorisations, ainsi que les autres contrôles de sécurité du cloud.
Gartner prévoit que 60 % des organisations qui ne déploient pas de CNAPP unifiée dans leur infrastructure cloud manqueront de visibilité sur l’ensemble de leurs surfaces d’attaque cloud. Sans CNAPP, les entreprises n’atteindront pas leurs objectifs de sécurité zero trust d’ici 2029. La hausse des menaces cloud a également accéléré l’adoption des CNAPP pour la sécurité cloud-native.
Le Magic Quadrant de Gartner présente les capacités clés des technologies CNAPP et offre des insights approfondis sur divers produits et services de sécurité informatique et cloud, ainsi que sur leurs cas d’usage spécifiques.

Guide du marché du CNAPP
Obtenez des informations clés sur l'état du marché CNAPP dans ce Gartner Market Guide for Cloud-Native Application Protection Platforms.
Composants clés d’une CNAPP
Une plateforme de protection des applications cloud-native réunit plusieurs composants clés pour protéger chaque étape du cycle de vie du développement logiciel, jusqu’aux environnements de production. Le tableau ci-dessous présente chaque composant et son rôle.
Composant | Rôle |
CSPM (gestion de la posture de sécurité du cloud) | Repère les erreurs de configuration et les écarts de conformité dans les comptes et services cloud. |
CWPP (protection des workloads cloud) | Protège les workloads en cours d’exécution, les conteneurs et les fonctions serverless contre les menaces à l’exécution. |
CIEM (gestion des droits d’accès à l’infrastructure cloud) | Cartographie les autorisations des identités sur les ressources cloud et signale les accès excessifs. |
KSPM (gestion de la posture de sécurité de Kubernetes) | Sécurise les clusters Kubernetes, leurs configurations et leurs contrôles d’accès. |
Gestion des vulnérabilités | Identifie et hiérarchise les vulnérabilités connues dans les workloads cloud et les images. |
Sécurité de l’IaC | Analyse les modèles d’infrastructure as code pour détecter les erreurs de configuration avant le déploiement. |
CDR (détection et réponse aux menaces dans le cloud) | Détecte les menaces actives et y répond à partir des signaux d’exécution et du plan de contrôle. |
Comment une CNAPP sécurise-t-elle les workloads et les pipelines IA ?
Une CNAPP sécurise les workloads IA en appliquant ses capacités existantes de gestion de la posture, des identités, des workloads et de la sécurité des données aux modèles, aux données d’entraînement et aux pipelines d’inférence. Elle traite un service IA mal configuré comme toute autre ressource cloud exposée.
Risques propres à l’IA pris en charge par une CNAPP :
- Endpoints de modèles IA et API d’inférence exposés ou mal configurés
- Comptes de service et rôles utilisés par les pipelines IA et dotés de privilèges excessifs
- Données sensibles ou réglementées dans les jeux d’entraînement sans contrôles d’accès adéquats
- Services IA tiers non surveillés et utilisation du Shadow AI
- Dépendances vulnérables dans les frameworks IA et ML et les images de conteneurs
La CSPM vérifie la configuration des services IA gérés, la CIEM régit l’accès des identités aux modèles et aux données d’entraînement, la CWPP protège le compute qui exécute l’inférence et l’entraînement, et la DSPM suit l’exposition des données qui alimentent ces pipelines. Le résultat : une vue corrélée des risques, plutôt qu’un outil de sécurité de l’IA ajouté au reste de la stack.
Sécuriser l’infrastructure qui entoure un modèle n’est pas la même chose que sécuriser ses entrées et ses sorties. Les injections de prompts, les jailbreaks et les usages non sécurisés de l’IA générative relèvent de Prompt Security de SentinelOne, et non de la CNAPP. Consultez la section SentinelOne ci-dessous pour comprendre la place de la gestion de la posture de sécurité de l’IA (AI SPM) dans cet ensemble.
Comment fonctionne une CNAPP ?
Une CNAPP rassemble les données de télémétrie de chaque étape du cycle de vie cloud-native, les corrèle et agit en fonction des résultats.
Collecte des données de télémétrie dans tout l'environnement
Une CNAPP collecte en continu des données issues des API des fournisseurs de cloud, des registres de conteneurs, des clusters Kubernetes, des dépôts de code et des fournisseurs d'identité, ainsi que des outils de sécurité tiers déjà en place. L'analyse sans agent couvre l'intégralité d'un compte cloud en quelques minutes, sans laisser d'empreinte sur les workloads. Pour les workloads qui en ont besoin, un agent dédié apporte une visibilité en temps réel sur leur exécution et des capacités d'analyse forensique jusqu'au niveau des processus.
Corrélation des signaux dans une vue unique
Ces données de télémétrie alimentent un data lake ou une console partagés, au lieu de rester dans des rapports d’analyse distincts. Le CNAPP corrèle alors les processus, les événements et les activités en temps réel pour identifier les véritables chemins d’exploitation : des chaînes où une mauvaise configuration, une vulnérabilité et une identité se combinent pour offrir une opportunité à un attaquant, plutôt que de traiter chaque constat comme un problème isolé. Les tableaux de bord donnent aux équipes de sécurité une vue d’ensemble immédiate de tout l’environnement cloud, sans avoir à rapprocher manuellement les résultats de cinq outils distincts.
Application des politiques et réponse automatisée
Une console unifiée applique des politiques cohérentes aux environnements multicloud et hybrides, sans gérer les règles séparément pour chaque plateforme. Lorsqu'une CNAPP détecte une menace active, elle peut isoler le workload concerné, renouveler les secrets exposés ou déclencher d'autres actions de réponse sans attendre une intervention humaine. Les équipes de sécurité peuvent ainsi se concentrer sur les investigations plutôt que sur les tâches de remédiation courantes.
CNAPP et CSPM
Voici quelques différences essentielles entre CNAPP et CSPM :
- CSPM ne peut ni envoyer d'alertes de sécurité aux utilisateurs ni fournir d'insights sur les workloads cloud. Il ne peut pas hiérarchiser les risques de sécurité ni donner une vue complète du contexte de l'environnement. Les solutions CSPM ne détectent pas les déplacements latéraux au sein des réseaux. Une CNAPP couvre toutes ces capacités.
- Les solutions CNAPP offrent des capacités complètes de reporting, d'analyse et de remédiation intelligente des menaces. Elles assurent une couverture de sécurité complète sans agent et centralisent les insights sur la sécurité du cloud.
- Une CNAPP réunit CSPM, KSPM, CWPP, CDR et de nombreux autres outils et fonctionnalités de sécurité. Elle simplifie également la gouvernance et la conformité, et réduit le risque de mauvaises configurations lors de la sécurisation des applications cloud-native. Une CNAPP peut aussi gérer les autorisations des comptes utilisateurs et renforcer la posture de sécurité du cloud dans son ensemble.
Découvrez les différences en détail : CNAPP et CSPM
Les défis de la mise en œuvre d'une CNAPP
Mettre en œuvre une CNAPP est une étape majeure vers une sécurité du cloud unifiée, mais son déploiement est rarement immédiat. Une bonne préparation et la connaissance des écueils courants vous aideront à surmonter ces obstacles.
- Manque de compétences et évolution de la culture : L’un des principaux défis consiste à développer les compétences nécessaires dans les équipes de développement, de sécurité et d’exploitation. La confusion s’installe si vos ingénieurs DevOps ne savent pas comment intégrer une CNAPP aux pipelines CI/CD ou si vos analystes de sécurité ne maîtrisent pas les subtilités de la conteneurisation. Ce décalage de compétences peut conduire à négliger certaines fonctionnalités ou à sous-utiliser l’automatisation. Pour y remédier, misez sur des formations ciblées, des ateliers interéquipes et, si nécessaire, la collaboration avec un fournisseur ou un consultant de confiance.
- Complexité organisationnelle : Dans les entreprises, les équipes de développement, d'exploitation et de sécurité travaillent souvent en silos. Les réunir autour d'une CNAPP peut entraîner des chevauchements de responsabilités et des conflits entre workflows. Pour surmonter ces difficultés, définissez les responsabilités de chaque équipe. Favorisez les échanges entre équipes et rassemblez-les autour d'objectifs communs pour renforcer la posture de sécurité et l'efficacité opérationnelle.
- Effort d'intégration important : Même si les solutions CNAPP réunissent plusieurs capacités, elles doivent s'intégrer à votre environnement. Elles doivent s'adapter à vos fournisseurs de services cloud, à vos dépôts de code ainsi qu'à vos outils de sécurité ou outils SIEM existants. Prévoyez un déploiement par étapes, qui pourrait nécessiter des connecteurs personnalisés, des appels API ou le développement de plugins. Sous-estimer cet effort d'intégration peut allonger considérablement les délais de déploiement et compromettre l'adoption par les utilisateurs.
- Fatigue liée aux alertes et surcharge de données : Si l'ingestion de données à grande échelle est mal calibrée, elle risque de générer une avalanche d'alertes et de bruit. Les équipes s'y habituent, ce qui peut retarder la détection des menaces réelles, voire les masquer. Des vulnérabilités ou des écarts de conformité risquent alors de rester sans réponse. Pour éviter cela, mettez en place des workflows efficaces de hiérarchisation et de corrélation. Classez vos alertes selon leur gravité, leur potentiel d'exploitation et leur impact sur les actifs critiques.
- La conduite du changement aura une incidence sur votre posture de sécurité globale, votre budget et vos processus d'achat. Un plan clair vous évitera les résistances internes, le manque de visibilité sur les indicateurs de réussite et une adoption lente. Définissez une feuille de route avec des résultats à court terme et des étapes à long terme pour maintenir la mobilisation de votre organisation autour des nouveaux processus introduits par la CNAPP.
Les avantages d'une CNAPP
- Visibilité unifiée sur le cloud : Corrèle les problèmes de sécurité, les événements et les journaux de l'ensemble de votre environnement multicloud dans une vue unique. Révèle les vecteurs d'attaque cachés grâce aux visualisations et aux alertes en temps réel.
- Hiérarchisation selon les risques : Fournit des recommandations de remédiation pour que les équipes traitent les risques les plus importants. Une visibilité approfondie sur les mauvaises configurations et les écarts de conformité favorise des décisions plus rapides et mieux éclairées.
- Détection et réponse aux menaces plus rapides : Intègre des contrôles de sécurité à chaque étape du cycle DevOps pour détecter les risques avant la mise en production. Favorise une approche proactive qui stoppe les incidents avant qu'ils ne se transforment en compromissions.
- Moins de complexité liée aux outils : Remplace les outils distincts de CSPM, de protection à l'exécution et de corrélation des alertes par une seule plateforme. Réduit les coûts de licence, la charge administrative et le travail d'intégration.
- Meilleure collaboration entre les équipes de sécurité et de développement : Répartit la responsabilité de la sécurité grâce à des garde-fous intégrés, au lieu de la confier à une seule équipe. Réduit les frictions entre sécurité et DevOps pour que les développeurs sécurisent leur code sans ralentir les mises en production.
Bonnes pratiques CNAPP
Une CNAPP peut offrir une visibilité et un contrôle complets sur votre infrastructure cloud. Elle peut également sécuriser les environnements cloud publics, privés, hybrides, uniques et même multicloud. Les solutions CNAPP vous donnent accès aux métriques et aux KPI nécessaires pour surveiller en continu vos environnements, sans limiter les workflows ni perturber les activités de l'entreprise.
Voici les principales bonnes pratiques CNAPP à suivre pour les professionnels de la sécurité :
Adoptez la sécurité shift-left dès le premier jour : Analysez les modèles d'infrastructure as code, les images de conteneurs et les dépôts de code avant la mise en production. Détecter tôt les mauvaises configurations, par exemple grâce à des contrôles automatisés sur chaque pull request, évite des reprises coûteuses et des failles de sécurité par la suite.
- Automatisez l'application des politiques : Définissez des règles que votre CNAPP applique automatiquement aux configurations des ressources, aux autorisations des identités et à la sécurité des conteneurs. Vous pouvez, par exemple, garder les buckets S3 privés par défaut ou bloquer les pods Kubernetes privilégiés. Vous réduisez ainsi le tri manuel des alertes et libérez du temps pour la stratégie.
- Hiérarchisez les alertes selon les risques : Configurez votre CNAPP pour classer les vulnérabilités par niveau de gravité et associer chaque niveau à un workflow de réponse clair. Les menaces critiques sont ainsi traitées immédiatement, tandis que les problèmes moins prioritaires sont suivis pour une remédiation ultérieure.
- Appliquez les principes du zero trust et du moindre privilège : Utilisez la gestion des droits d’accès à l’infrastructure cloud (CIEM) et le contrôle d’accès basé sur les rôles pour limiter les accès des utilisateurs et des workloads au strict nécessaire. Vous réduisez ainsi le risque de mouvement latéral et l’impact potentiel d’une compromission.
- Intégrez un retour d’information continu : Considérez votre CNAPP comme un système évolutif, et non comme un outil statique. Affinez la logique de détection à partir des observations sur le terrain. Par exemple, ajustez les niveaux de gravité lorsque les résultats de la plateforme ne correspondent pas à l’impact réel. Sa précision s’améliorera au fil du temps.
Cas d’usage du CNAPP dans la sécurité du cloud
Voici quelques-uns des cas d’usage les plus courants du CNAPP dans la sécurité du cloud :
Environnements conteneurisés et DevSecOps : Analyse les images de conteneurs dans le registre, vérifie que les configurations respectent les bonnes pratiques et surveille les pods à l’exécution. Les configurations non sécurisées sont ainsi détectées avant leur mise en production.
- Déploiements d’IA et de machine learning : Signale les erreurs de configuration et les vulnérabilités dans les frameworks de machine learning, les instances GPU et les référentiels de données, tout en appliquant des politiques cohérentes sur l’ensemble du pipeline IA.
- Commerce de détail et e-commerce dans le multicloud : Unifie la sécurité des environnements AWS, Azure et sur site dans une console unique. Les contrôles automatisés de la posture de sécurité et les alertes accélèrent les corrections pendant les périodes de forte affluence.
- Conformité dans les secteurs de la santé et des services financiers : Évalue les ressources au regard de HIPAA, PCI DSS et du RGPD en temps réel. La collecte automatisée des preuves simplifie les audits et réduit le risque de compromission.
- Protection des équipes à distance et en mode hybride : Restreint les rôles aux autorisations trop larges, signale les connexions suspectes et sécurise les infrastructures éphémères, quel que soit le lieu de connexion des utilisateurs.
Comment choisir le CNAPP adapté à votre organisation ?
Choisissez un CNAPP adapté à vos objectifs métier. Tenez compte des aspects techniques, opérationnels et budgétaires. Voici les critères à examiner :
- Périmètre et couverture : Vérifiez que la plateforme prend en charge vos environnements cloud et vos workloads (VM, conteneurs, serverless).
- Facilité d’intégration : Vérifiez sa compatibilité avec vos pipelines CI/CD, vos dépôts de code et votre infrastructure de sécurité. Des intégrations simples facilitent l’adoption.
- Fonctionnalités d’IA et d’automatisation : Évaluez les capacités d’analyse de la plateforme. Un machine learning efficace réduit considérablement les faux positifs et accélère la réponse.
- Personnalisation : Vérifiez que vous pouvez facilement définir des règles de détection, des contrôles de conformité et des workflows adaptés à vos exigences de sécurité ou réglementaires.
- Accompagnement et expertise du fournisseur : Les meilleurs fournisseurs de CNAPP proposent une documentation complète, des formations et une expertise spécialisée pour accompagner votre organisation pendant le déploiement.
Guide d'achat du CNAPP
Découvrez tout ce que vous devez savoir pour trouver la plateforme de protection des applications Cloud-Native adaptée à votre entreprise.
Renforcez votre sécurité cloud avec le CNAPP complet de SentinelOne
La plateforme Singularity™ Cloud Security de SentinelOne est une plateforme unifiée de protection des applications cloud-native destinée aux entreprises. C’est la solution de cybersécurité autonome la plus avancée au monde. Ce CNAPP enrichi par l’IA donne également accès à des renseignements intégrés sur les menaces de premier plan.
Singularity™ Cloud Security propose une hyperautomatisation sans code, hiérarchise les corrections grâce à Verified Exploit Paths™ et intègre un analyste de sécurité IA.
Voici ses capacités :
- Déploiement rapide sans agent : Activez la gestion de la posture de sécurité en quelques minutes, sans installer de logiciel sur chaque workload. Les analyses automatisées recensent immédiatement les vulnérabilités, les erreurs de configuration et les risques de non-conformité dans vos environnements cloud.
- Protection approfondie avec un agent d’exécution : Pour les workloads critiques, un agent d’exécution détecte en temps réel les ransomware, exploits zero-day et les attaques sans fichier. En cas de menace, vous disposez de données télémétriques d’investigation et pouvez restaurer rapidement les systèmes.
- Gestion de la posture de sécurité cloud (CSPM) : Des contrôles de conformité complets, l’hyperautomatisation de l’application des politiques et un inventaire des actifs sous forme de graphe vous permettent de repérer et de corriger rapidement les erreurs de configuration critiques.
- Gestion des vulnérabilités et analyse anticipée des conteneurs : SentinelOne couvre l’ensemble du cycle de développement. La plateforme analyse les dépôts de code, les pipelines CI/CD et les registres de conteneurs sécurisés pour empêcher les vulnérabilités d’atteindre la production.
- Gestion de la posture de sécurité de l’IA : Découvrez les pipelines IA, analysez les configurations des modèles de données IA et identifiez les chemins d’exploitation vérifiés des services IA.
- Gestion de la surface d’attaque externe : Automatisez les tests d’intrusion et la découverte des chemins d’exploitation pour éviter que des actifs cachés ou des services exposés par erreur ne deviennent des angles morts à haut risque.
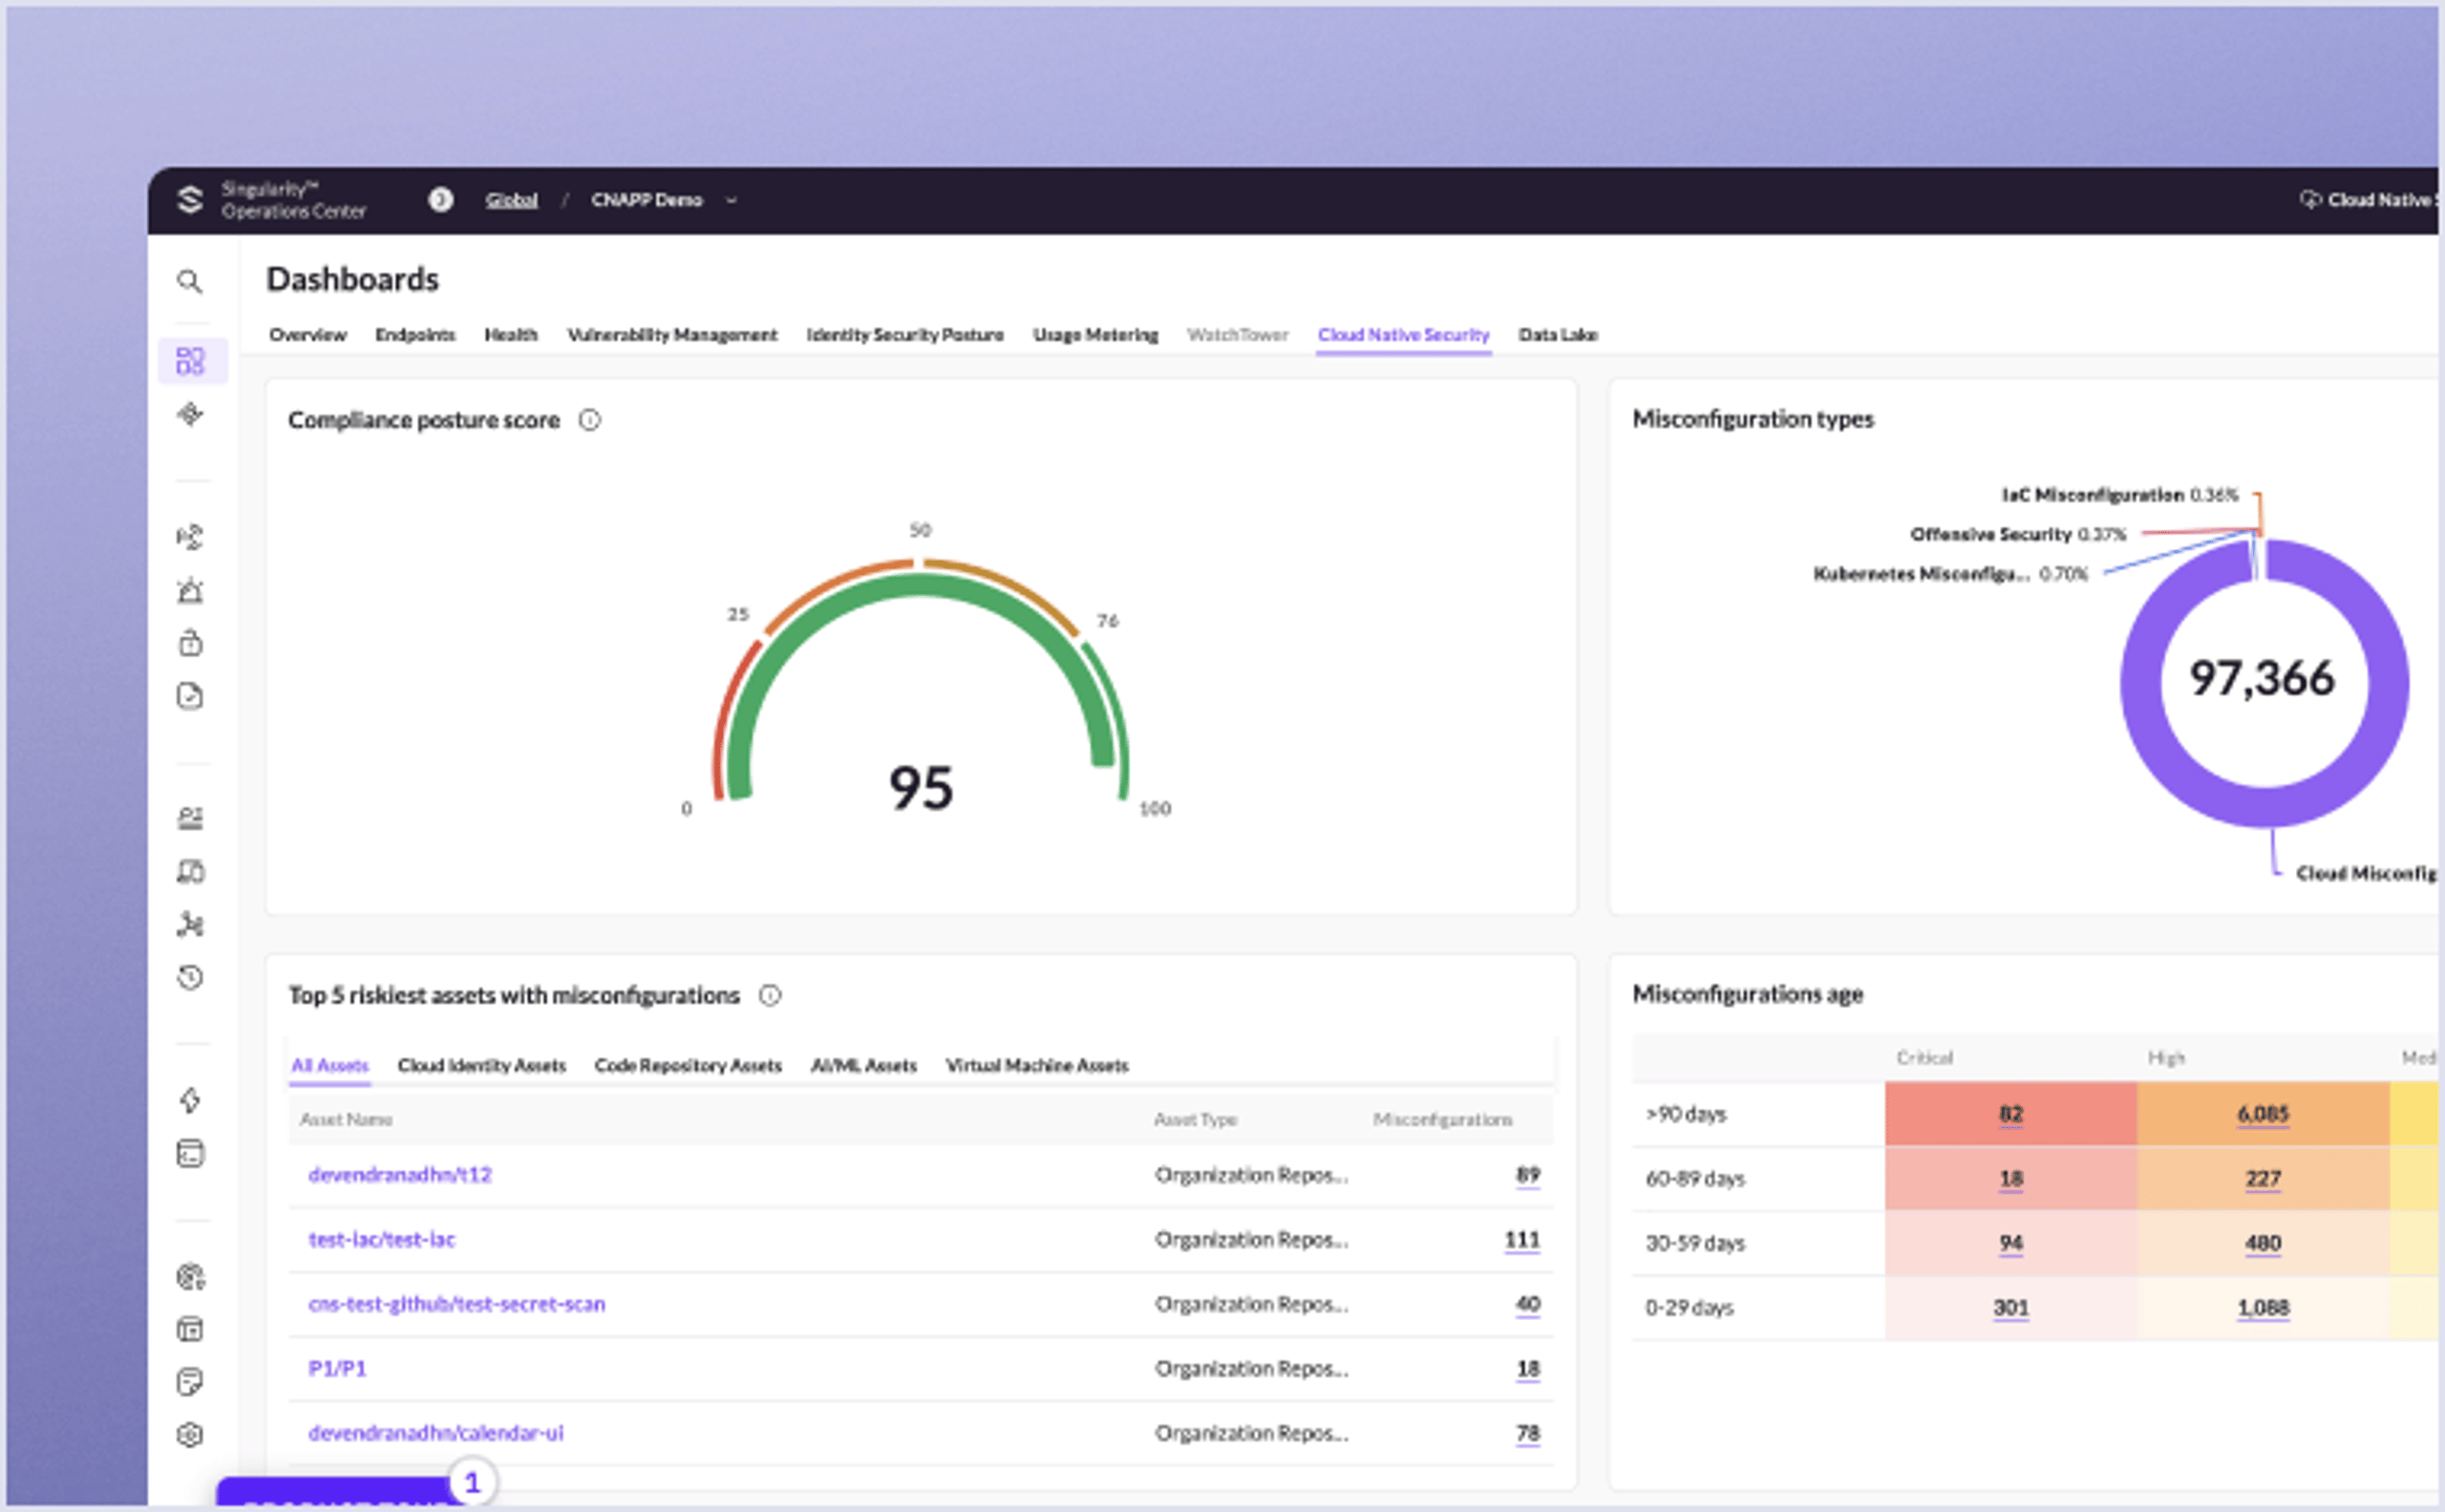
Combinez une réduction des risques fondée sur des preuves avec une réponse autonome grâce au CNAPP le plus évolué et alimenté par l’IA.
Conclusion
Vous avez vu comment les plateformes de protection des applications cloud-native réunissent vos actifs cloud dans un même framework de sécurité et comblent les failles laissées par les outils traditionnels. Adopter une approche CNAPP, c’est sécuriser les conteneurs et les machines virtuelles tout en établissant une stratégie de défense tournée vers l’avenir, adaptée au développement rapide et à l’évolution des menaces.
CNAPP réunit l’application des politiques de sécurité, la détection et la réponse automatisées ainsi qu’une culture d’amélioration continue. Les écosystèmes cloud complexes deviennent des environnements sécurisés et résilients. Une plateforme unique remplace les outils fragmentés et protège vos applications tout au long de leur cycle de vie dans le cloud. Essayez SentinelOne dès aujourd’hui.
Voir SentinelOne en action
Découvrez comment la sécurité du cloud alimentée par l'IA peut protéger votre organisation lors d'une démonstration individuelle avec un expert produit de SentinelOne.
FAQ sur CNAPP
Une plateforme CNAPP réunit les capacités de sécurité qui protègent les applications cloud-native pendant leur développement et en production. Elle rassemble notamment CSPM, CWPP et CIEM au même endroit.
CNAPP est une plateforme complète de sécurité du cloud qui protège vos charges de travail cloud-native et votre infrastructure tout au long de leur cycle de vie. Elle prend en charge les erreurs de configuration du cloud, l’analyse des vulnérabilités, les menaces à l’exécution et la sécurité des données des applications exécutées dans des environnements cloud. CASB s’interpose entre les utilisateurs et les services cloud pour appliquer les politiques de sécurité et protéger vos données. Les CASB surveillent les accès aux applications SaaS et le comportement des utilisateurs, et contribuent à prévenir les violations de données. CNAPP sécurise l’infrastructure cloud de l’intérieur, tandis que CASB protège les accès aux services cloud.
CNAPP protège vos charges de travail et vos applications cloud là où elles résident, en se concentrant sur la sécurité des infrastructures, la protection des conteneurs et les menaces à l'exécution. Il surveille les configurations cloud et sécurise les pipelines de développement des applications natives du cloud. SASE est un framework réseau qui associe le SD-WAN à des services de sécurité pour sécuriser l'accès des utilisateurs aux applications, où qu'ils se trouvent. Il comprend le ZTNA, des passerelles web sécurisées et des services de pare-feu fournis depuis la périphérie du cloud. CNAPP sécurise les applications elles-mêmes, tandis que SASE sécurise la façon dont les utilisateurs s'y connectent. Ensemble, ils assurent une protection complète du cloud.
Oui. Les plateformes CNAPP simplifient la conformité dans les environnements multicloud, notamment aux exigences PCI DSS, HIPAA et SOC 2.
CNAPP offre une visibilité de bout en bout et des contrôles de conformité continus, particulièrement utiles dans les secteurs fortement réglementés comme la finance, la santé et le secteur public.
Recherchez des capacités telles que CSPM intégré, la protection à l’exécution, la détection des menaces par l’IA, l’analyse IaC et une gouvernance des identités efficace.
Oui. Les plateformes CNAPP unifient les politiques de sécurité et simplifient la visibilité sur AWS, Azure, GCP et les clouds privés.
Une plateforme CNAPP évolutive peut s’adapter aux PME et automatiser leur sécurité sans nécessiter de grandes équipes internes.
Les plateformes CNAPP avancées utilisent le machine learning et l’analyse à l’exécution pour détecter les comportements anormaux, notamment ceux liés aux vulnérabilités zero-day et aux autres menaces émergentes.
CNAPP sécurise les images de conteneurs, détecte les erreurs de configuration dans Kubernetes ou Docker et protège les environnements d’exécution en temps réel.
Le prix varie selon la taille de l’infrastructure, les fonctionnalités et le fournisseur. Toutefois, la réduction du nombre d’outils distincts peut générer d’importantes économies à long terme.
En savoir plus sur Sécurité du cloud




Votre sécurité cloud—entièrement évaluée en 30 minutes.
Rencontrez un expert SentinelOne pour évaluer votre posture de sécurité cloud dans des environnements multi-cloud, découvrir les actifs cloud, les mauvaises configurations, l’analyse des secrets, et prioriser les risques avec Verified Exploit Paths™.
