
Qu’est-ce que la chasse aux menaces ? Types et guide
La chasse aux menaces identifie les menaces de sécurité de manière proactive. Découvrez des stratégies efficaces pour la mener dans votre organisation.

Points clés
- La chasse aux menaces consiste à rechercher activement les menaces dissimulées dans votre réseau. Les analystes partent du principe qu’une compromission a déjà eu lieu et recherchent les indicateurs de compromission, les déplacements latéraux et les comportements des attaquants passés inaperçus des contrôles de sécurité automatisés.
- La chasse aux menaces se distingue de la réponse aux incidents, de l’analyse forensique et des tests d’intrusion. La DF/IR établit ce qui s’est passé après une compromission, tandis que les tests d’intrusion simulent des attaques externes. La chasse aux menaces recherche les attaquants qui se trouvent peut-être déjà à l’intérieur.
- Une chasse aux menaces efficace exige une visibilité complète et un renseignement solide : une télémétrie riche des endpoints, des outils SIEM ou EDR dotés de puissantes fonctions de recherche et des sources de renseignement sur les menaces, comme les flux OSINT et le framework MITRE ATT&CK pour cartographier les TTPs des adversaires.
- Une chasse aux menaces réussie commence par une hypothèse. Les analystes la formulent à partir du profil de risque de l’organisation, de ses données sensibles et des comportements habituels des utilisateurs. Ils la vérifient ensuite à l’aide de techniques comme le baselining, le clustering et le stacking, en recourant si possible à l’automatisation et au machine learning.
- La chasse aux menaces en continu est le modèle le plus efficace. Les recherches ponctuelles ou planifiées laissent aux attaquants le temps de rester présents. Les organisations qui ne disposent pas de l’expertise en interne peuvent faire appel aux services managés de chasse aux menaces de MSSPs ou de fournisseurs MDR.
La chasse aux menaces consiste à identifier et à neutraliser les cybermenaces de manière proactive, avant qu’elles ne causent des dommages. Ce guide présente ses principes, ses avantages et les techniques utilisées par les professionnels de la sécurité.
Découvrez l’importance du renseignement sur les menaces et de la surveillance continue pour une chasse aux menaces efficace. Comprendre cette pratique est essentiel pour les organisations qui souhaitent renforcer leur posture de cybersécurité.
 Qu’est-ce que la chasse aux cybermenaces ?
La chasse aux cybermenaces consiste à rechercher de manière proactive et systématique les signes de menaces potentielles dans le réseau ou les systèmes d’une organisation. Elle s’appuie sur des techniques manuelles et automatisées, comme l’analyse des journaux, les scans réseau et les flux de renseignement sur les menaces. Elle vise à repérer les menaces qui ont pu échapper aux contrôles de sécurité traditionnels, tels que les pare-feu ou les systèmes de détection d’intrusion. En détectant ces menaces et en y répondant rapidement, les organisations réduisent le risque de subir une cyberattaque et préservent la sécurité et la disponibilité de leurs systèmes et réseaux.
La chasse aux menaces est une pratique qui vise à repérer les adversaires cachés dans votre réseau avant qu’ils ne lancent une attaque ou n’atteignent leurs objectifs. Contrairement à la plupart des stratégies de sécurité, cette approche proactive combine les données et les capacités d’une solution de sécurité avancée avec les solides compétences analytiques et techniques d’un spécialiste ou d’une équipe de chasse aux menaces.
La chasse aux menaces est une activité bien distincte de la réponse aux incidents ou de l’investigation numérique. Les méthodes DF/IR visent à déterminer ce qui s’est passé après la découverte d’une violation de données. À l’inverse, une équipe de chasse aux menaces recherche les attaques qui ont peut-être déjà franchi vos défenses.
La chasse aux menaces se distingue également du test d’intrusion et de l’évaluation des vulnérabilités. Ces pratiques simulent une attaque venant de l’extérieur. Les spécialistes de la chasse aux menaces partent au contraire du principe qu’un attaquant se trouve déjà dans le réseau. Ils recherchent alors des indicateurs de compromission, des mouvements latéraux et d’autres traces révélatrices d’une activité malveillante.
Chasse aux menaces, réponse aux incidents et tests d’intrusion
Aspect | Chasse aux menaces | Réponse aux incidents | Test d’intrusion |
Objectif | Repérer de manière proactive les menaces cachées avant qu’elles ne causent des dommages | Répondre aux incidents de sécurité détectés et les contenir | Identifier les vulnérabilités en simulant des attaques externes |
Fréquence | En continu ou selon un calendrier défini ; suppose qu’une compromission a eu lieu | Réactive ; déclenchée après la détection d’une alerte ou d’une compromission | Périodique ; réalisée à intervalles planifiés |
Approche | Recherche dans le réseau des signes de compromission et de mouvement latéral | Enquête sur les incidents connus, les contient et y remédie | Simule le comportement d’un attaquant depuis l’extérieur du réseau |
De quoi avez-vous besoin pour commencer la chasse aux menaces ?
Comme nous l’avons vu, la chasse aux cybermenaces consiste à rechercher activement des IOC cachés et des comportements dissimulés. Elle part du principe qu’une compromission a eu lieu, puis recherche les activités anormales. Pour cela, les analystes de sécurité doivent distinguer l’inhabituel de l’ordinaire et filtrer le bruit du trafic réseau quotidien afin de repérer des activités encore inconnues.
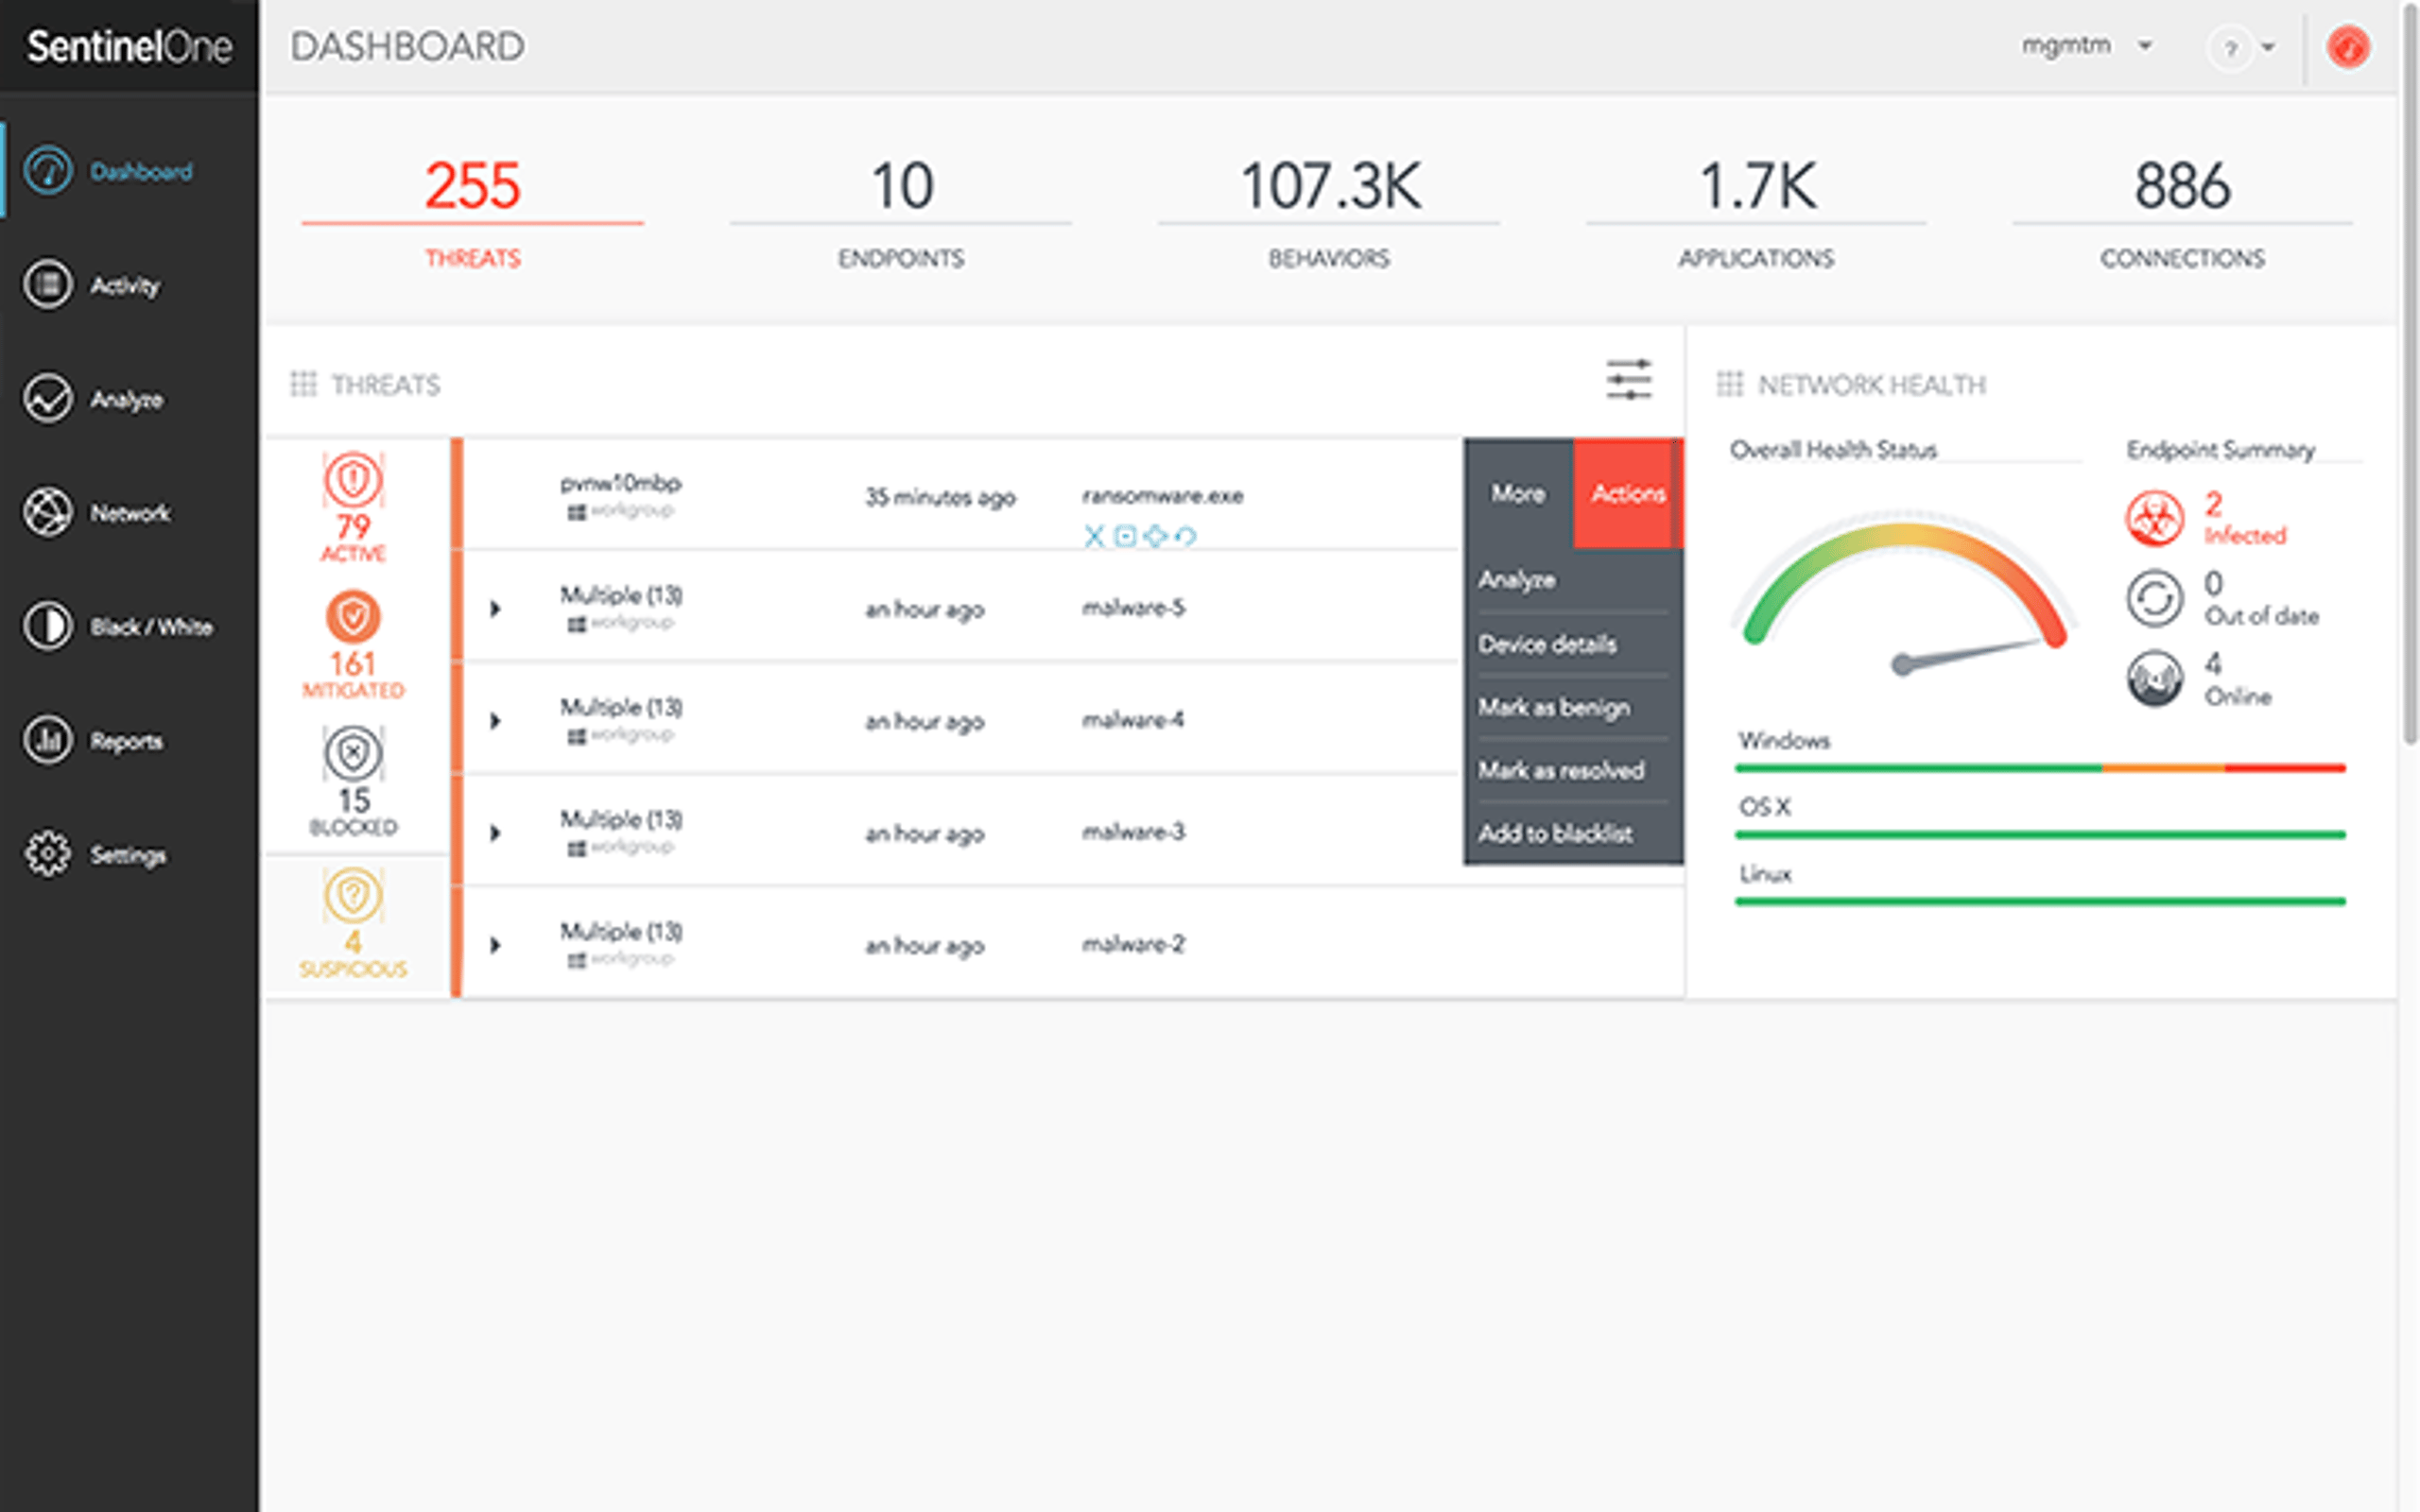
Pour y parvenir, il faut d’abord une visibilité complète sur votre réseau et des données riches provenant de vos endpoints. La télémétrie des appareils doit couvrir notamment le trafic chiffré, les empreintes de fichiers, les journaux système et d’événements, les données sur le comportement des utilisateurs, les connexions bloquées par les règles de pare-feu et l’activité des périphériques. Idéalement, vous disposez d’outils comme un SIEM (gestion des informations et des événements de sécurité), qui offrent une vue d’ensemble claire de ces données et de puissantes fonctions de recherche. Ils contextualisent ce que vous voyez et réduisent le temps consacré à parcourir manuellement les journaux bruts.
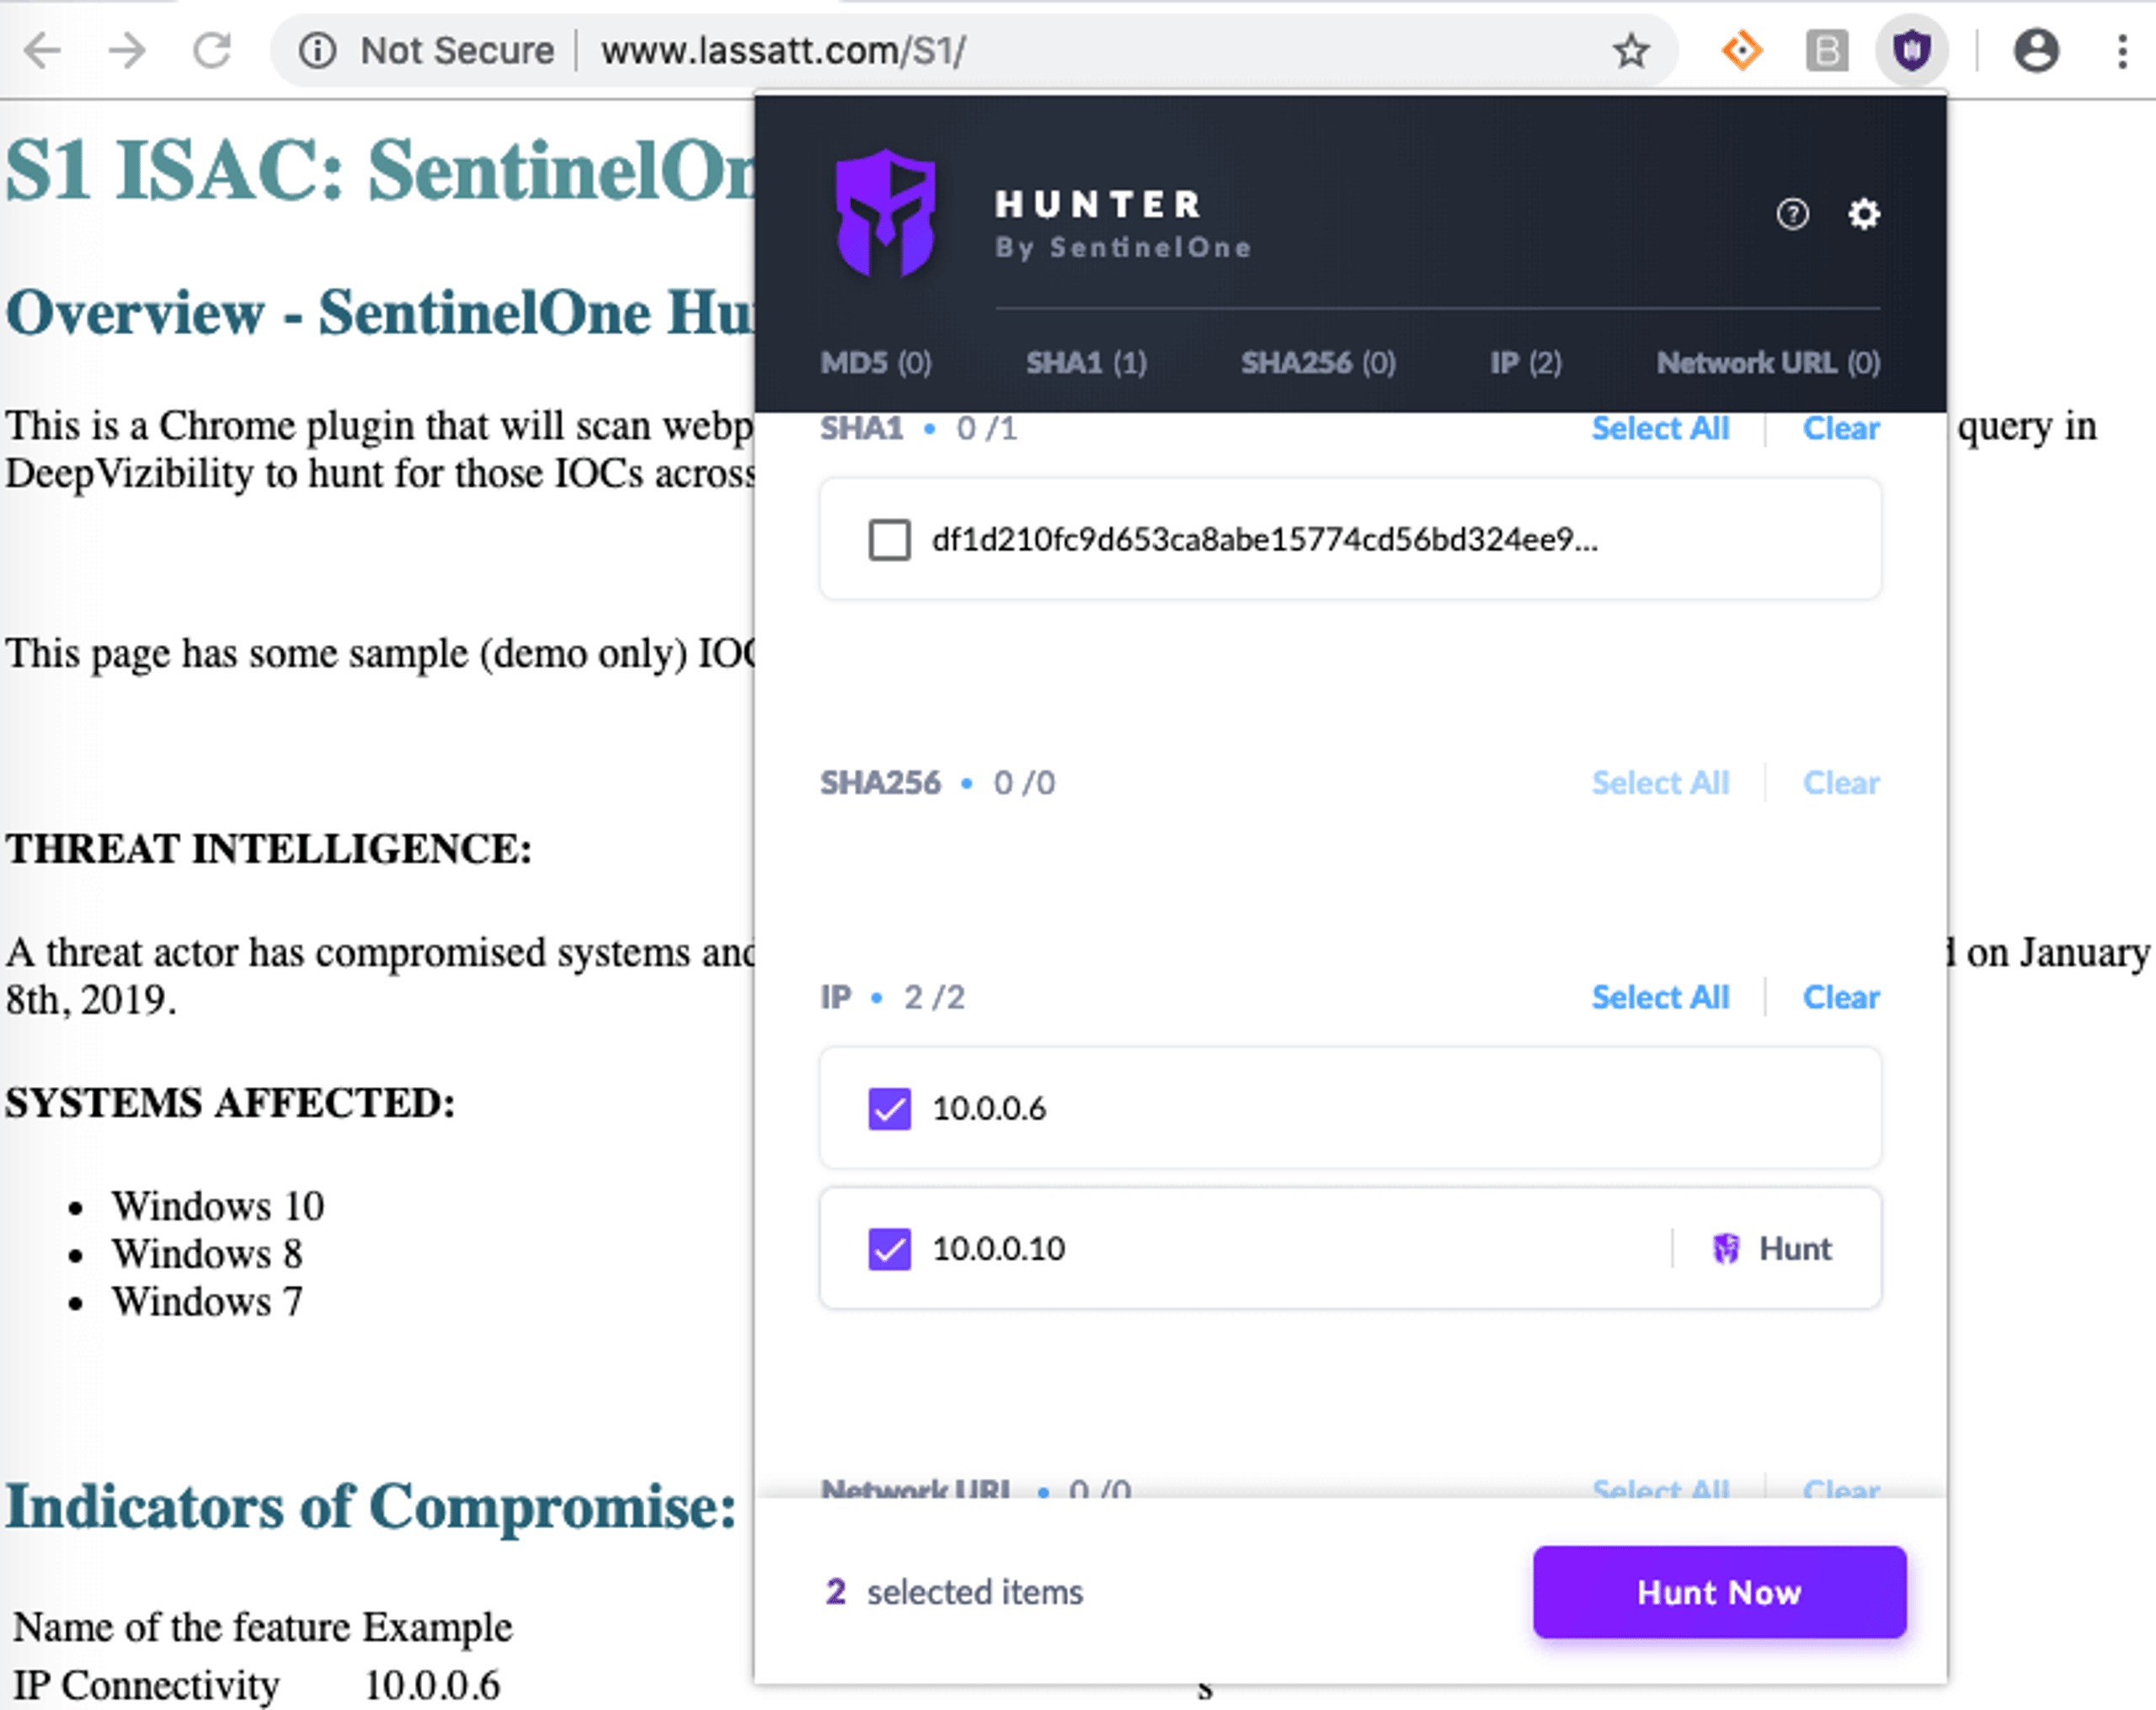
Les fonctionnalités capables de signaler les endpoints non gérés, les appareils IoT et les mobiles, ainsi que de découvrir les services actifs sur votre réseau, sont précieuses. Il en va de même pour les utilitaires que vous pouvez intégrer à votre navigateur pour accélérer la détection et l’analyse des menaces.
Un programme de chasse aux menaces exige des outils de reporting adaptés pour fournir aux analystes des données de qualité. Il suppose aussi qu’ils aient pleinement confiance dans les solutions de sécurité qui protègent leur réseau. La chasse aux menaces prend du temps, et vos analystes du SOC (centre des opérations de sécurité) ne peuvent pas perdre de temps à détecter manuellement des menaces que votre solution EDR aurait dû détecter de manière autonome. La détection des menaces avancées est le défi le plus difficile pour les équipes de sécurité, surtout si l’organisation manque de compétences en cybersécurité en raison d’une pénurie de personnel ou utilise un outil de sécurité de l’information qui les submerge d’alertes ou génère un grand nombre de faux positifs.
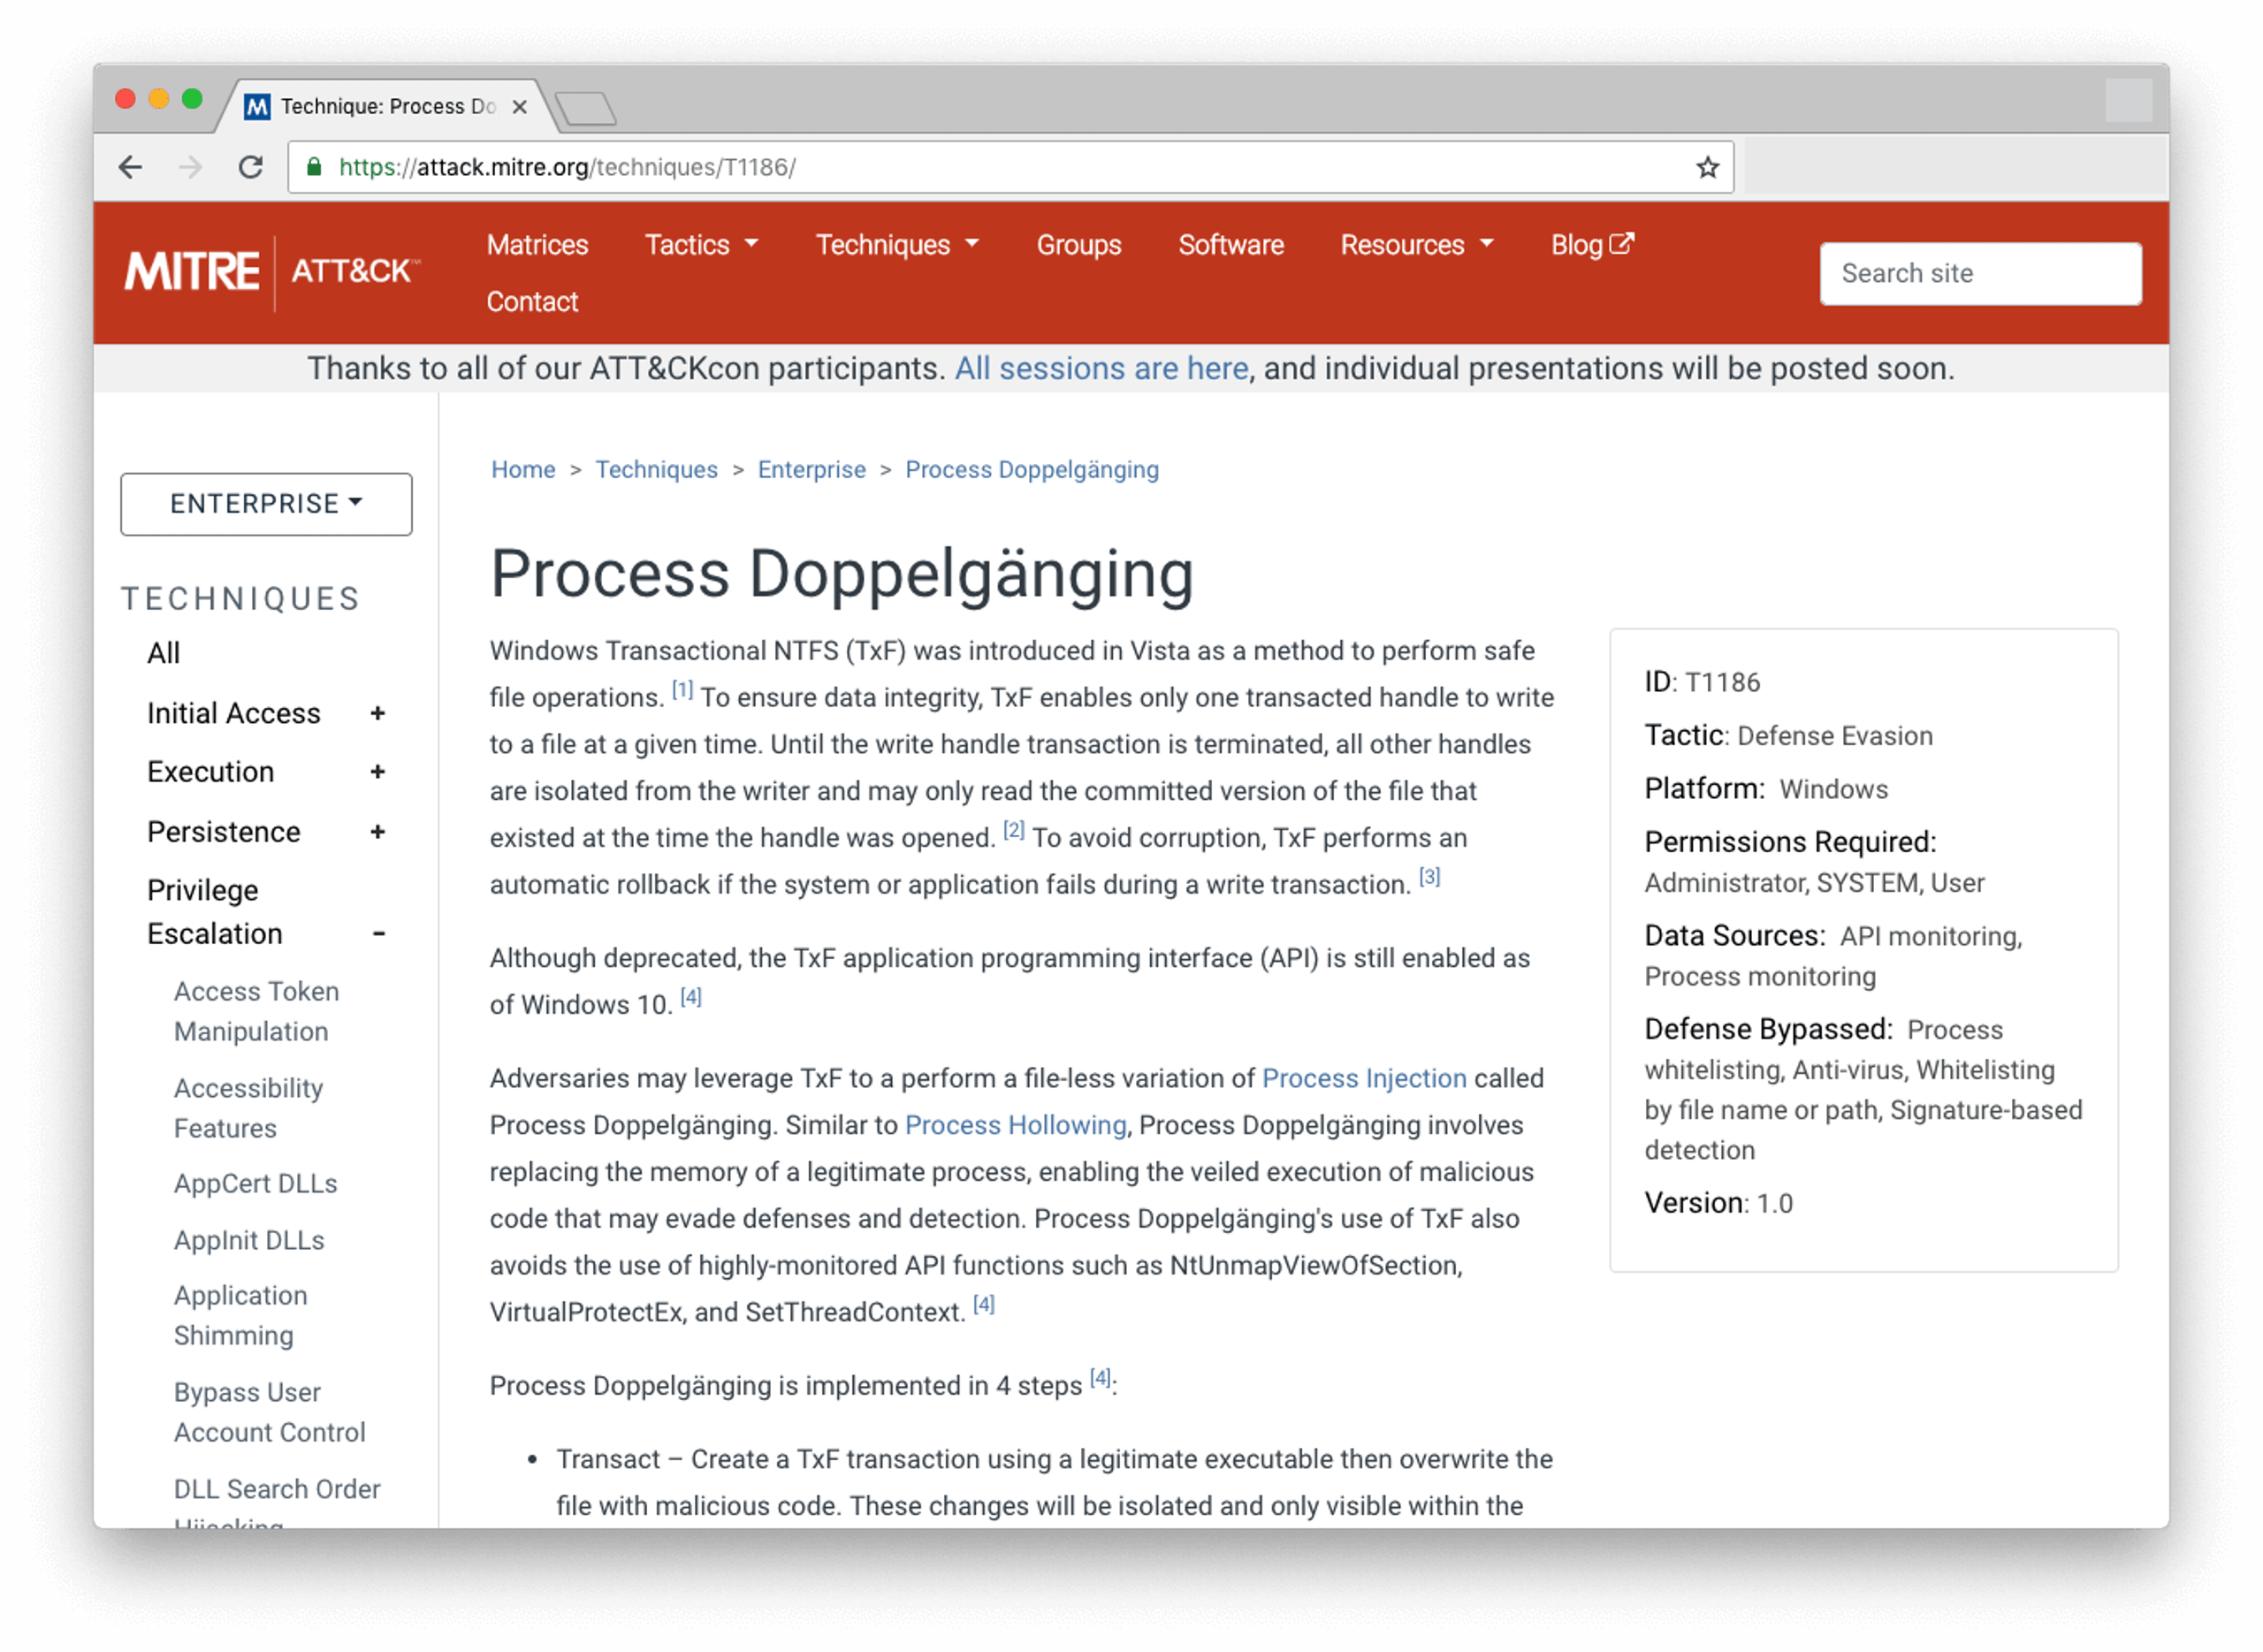
Des renseignements sur les menaces fiables sont un autre outil essentiel pour les analystes. Plusieurs flux publics ou OSINT (renseignement en sources ouvertes) permettent aux analystes de suivre les derniers IOC, comme les adresses IP malveillantes, les CVE récemment publiées et les empreintes d’échantillons des nouveaux malware. Par exemple, l’institut SANS tient à jour une liste de domaines suspects. Le framework MITRE ATT&CK est également un outil puissant pour découvrir les outils, tactiques et procédures (TTP) utilisés par les acteurs malveillants avancés. Vous pouvez, par exemple, rechercher dans la base de données MITRE ATT&CK les groupes connus pour cibler votre secteur et découvrir les techniques qu’ils ont employées. Ces renseignements vous permettront de rechercher sur votre réseau des traces des TTPs de ces groupes. Pour en savoir plus sur les étapes de la chasse aux menaces, consultez notre livre blanc.
Types de chasse aux menaces
Les approches de chasse aux menaces se répartissent en trois grandes catégories :
- Chasse aux menaces structurée : La recherche part d’une hypothèse fondée sur les tactiques, techniques et procédures (TTPs) connues des adversaires ou sur des indicateurs d’attaque (IoAs), généralement associés au framework MITRE ATT&CK. Sachant quel comportement rechercher, les analystes peuvent détecter les attaquants tôt, souvent avant qu’ils ne causent des dommages.
- Chasse aux menaces non structurée : La recherche part d’un signal déclencheur ou d’un indicateur de compromission (IoC), comme une adresse IP suspecte, une empreinte de fichier ou une anomalie. Les analystes recherchent ensuite des schémas connexes dans les données historiques et actuelles. Cette approche détecte des menaces nouvelles ou jusque-là inconnues qui échappent aux règles de détection existantes.
- Chasse aux menaces situationnelle (axée sur les entités) : La recherche se concentre sur les actifs, utilisateurs ou systèmes les plus exposés de l’organisation, selon une évaluation des risques interne ou un événement précis, comme une fusion ou une nouvelle vulnérabilité. Les analystes ciblent en priorité ce que les attaquants sont le plus susceptibles de viser.
Comment savoir quoi rechercher ?
Les outils OSINT et les frameworks comme MITRE ATT&CK ne sont efficaces que si vous savez ce que vous cherchez. D’où une composante essentielle de la chasse aux menaces : formuler et tester des hypothèses.
Les analystes chargés de la chasse aux menaces doivent bien connaître le profil de l’organisation, les activités susceptibles d’attirer des acteurs malveillants (comme le recrutement de personnel ou l’acquisition d’actifs, d’entreprises, etc) et les habitudes d’utilisation.
Les attaquants cherchent souvent à se fondre parmi les utilisateurs ordinaires et à obtenir leurs identifiants, notamment par phishing ou par campagne de spear phishing. Connaître le comportement habituel des utilisateurs fournit donc un point de référence utile pour enquêter sur les accès aux fichiers ou les connexions inhabituels. En associant ces connaissances à l’identification des données précieuses pour les attaquants et de leur emplacement, vous pouvez formuler des hypothèses comme « Un attaquant tente-t-il de voler les données situées à xyz ? ». Vous pouvez alors collecter des données pour répondre à des questions comme :
« Quels utilisateurs ont accédé à l’emplacement XYZ pour la première fois au cours des n derniers jours ? »
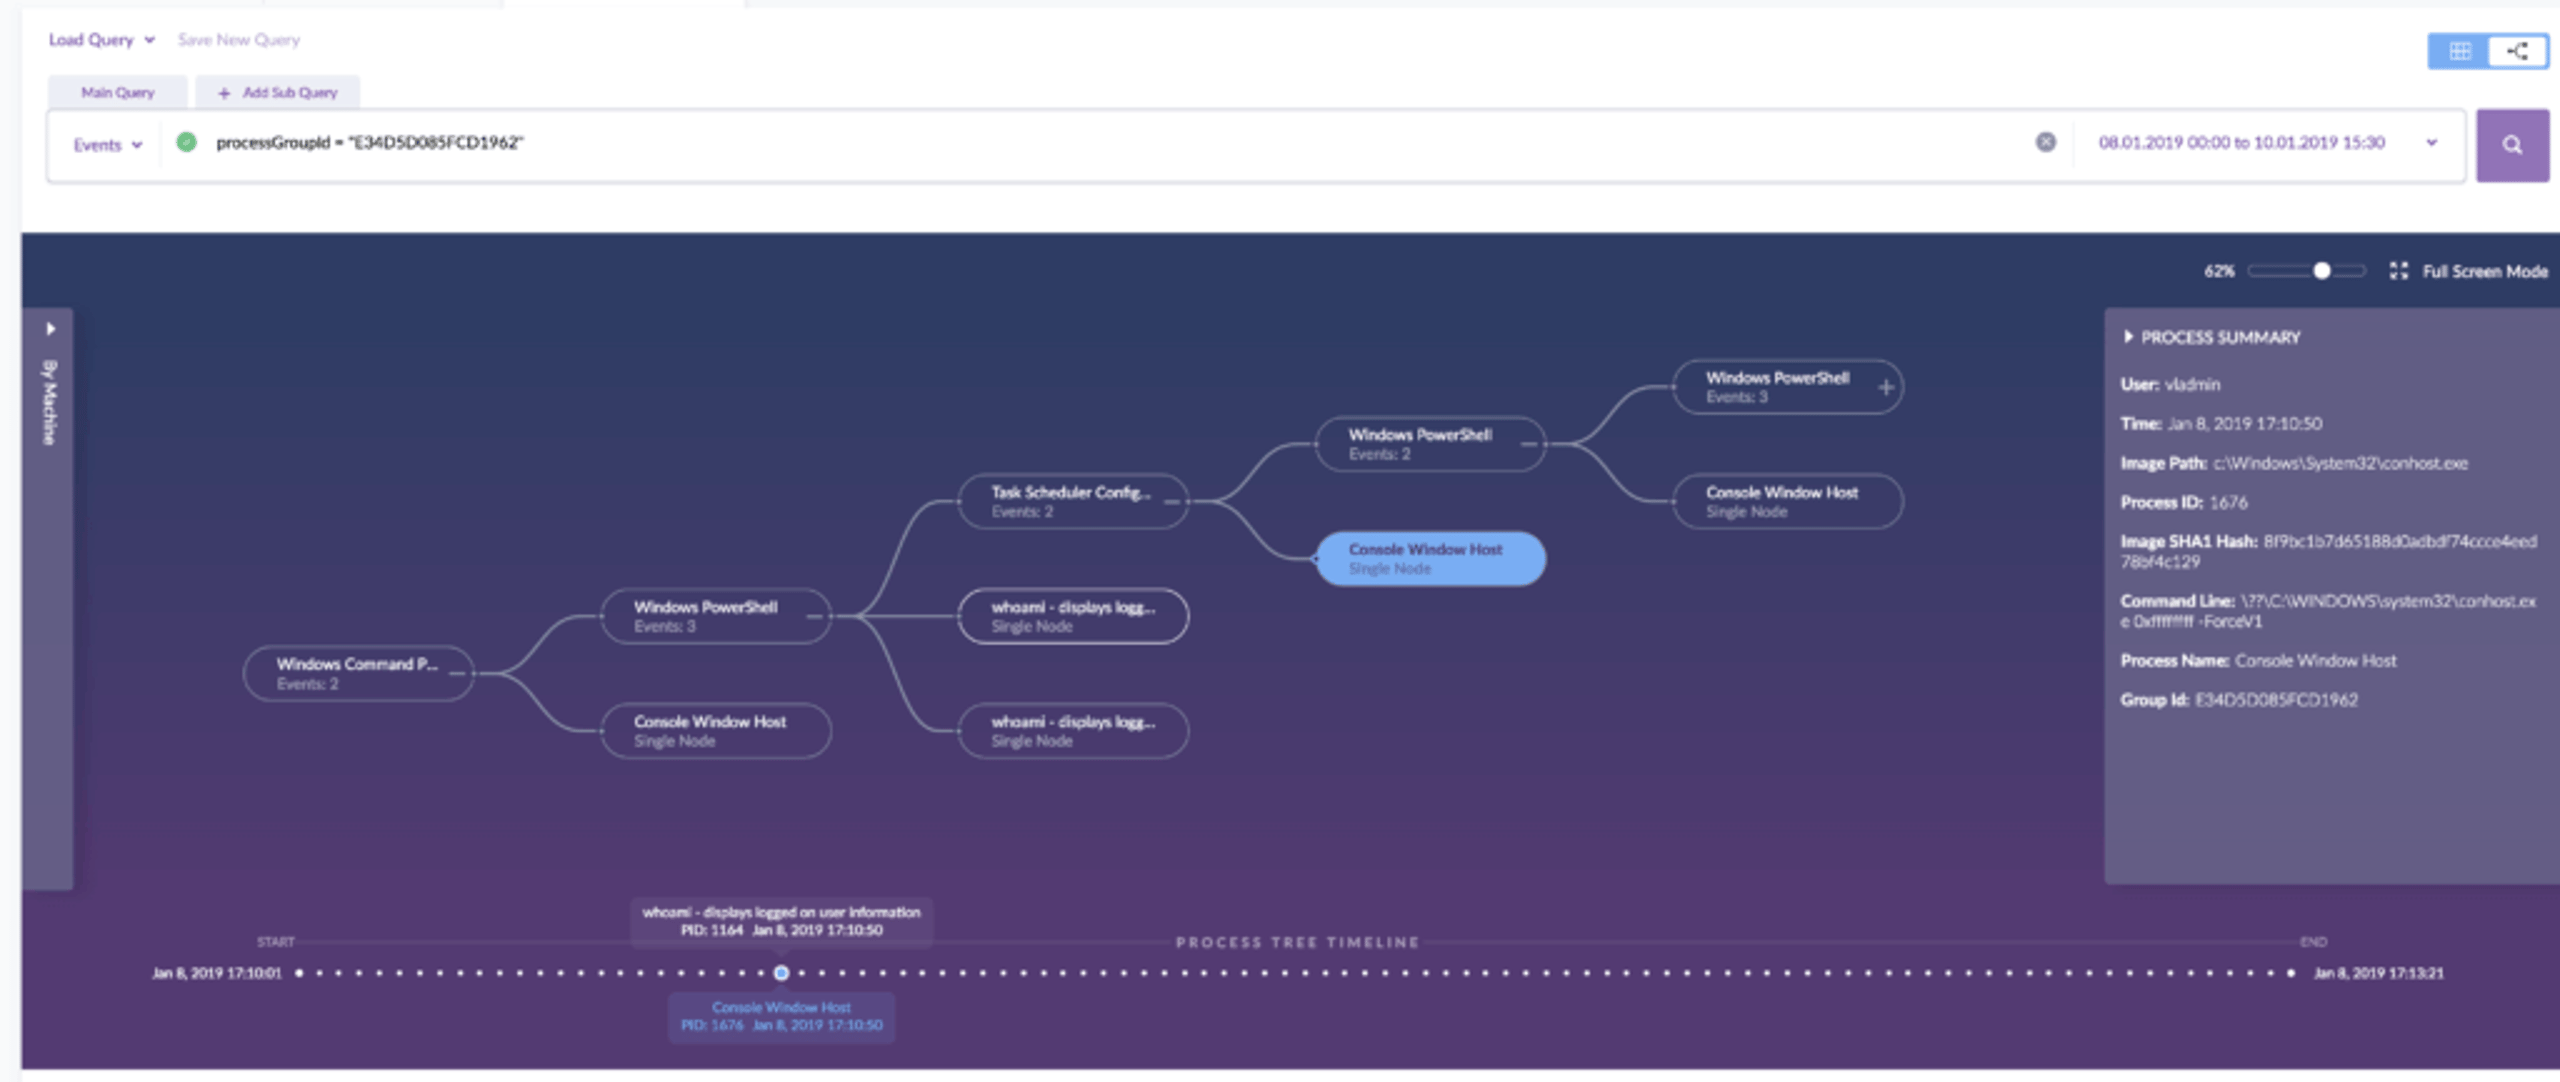
Les techniques avancées de chasse aux menaces chercheront à automatiser un maximum de tâches grâce aux analyses statistiques et à l’apprentissage automatique. Surveiller le comportement des utilisateurs et le comparer à leurs habitudes pour détecter les anomalies, par exemple, est bien plus efficace que d’exécuter des requêtes individuelles, même si les deux techniques seront probablement nécessaires en pratique. Toutes deux sont plus faciles à mettre en œuvre avec des outils comme SentinelOne, dont les nombreuses API natives assurent une intégration complète à l’ensemble de vos logiciels de sécurité.
À quelle fréquence pratiquer la chasse aux menaces ?
Certaines entreprises ne recherchent les nouvelles menaces que de manière ponctuelle, par exemple après une tentative d’accès à un service ou à un fichier particulièrement sensible, ou lorsque le personnel dispose de temps libre. Cette approche offre une défense supplémentaire aux organisations dont les effectifs et les budgets sont limités. Elle restreint toutefois les recherches à quelques comportements et reste la manière la moins efficace de pratiquer la chasse aux menaces.
La chasse aux menaces planifiée réserve régulièrement du temps aux équipes pour mener leurs recherches. Elle améliore cette approche ponctuelle : les organisations peuvent prioriser différentes recherches selon les périodes et gagner en efficacité. Elle laisse toutefois un certain temps de présence aux attaques avancées entre deux sessions. Plus les intervalles sont courts, mieux c’est.
Idéalement, les organisations disposant des effectifs et du budget nécessaires pratiquent une chasse aux menaces continue et en temps réel. Elles surveillent proactivement leur réseau et leurs endpoints pour y découvrir les attaques dans la durée.
Qui doit mener votre chasse aux menaces ?
La chasse aux menaces est une activité spécialisée. Elle exige un analyste de sécurité capable d’utiliser divers outils, de comprendre et d’analyser les risques auxquels votre organisation est exposée, et de maîtriser les méthodes et les outils des attaquants avancés.
Recruter des spécialistes de la chasse aux menaces en interne est une option intéressante, à condition de disposer du budget nécessaire et d’avoir accès aux compétences recherchées. Pour de nombreuses entreprises, il est plus réaliste de confier tout ou partie de cette activité à des MSSPs (fournisseurs de services de sécurité managés).

Améliorez votre veille sur les menaces
Découvrez comment WatchTower, le service de chasse aux menaces de SentinelOne, peut vous apporter de meilleures informations et vous aider à déjouer les attaques.
Conclusion
La chasse aux menaces vous donne une longueur d’avance en recherchant proactivement les activités malveillantes. Des technologies avancées comme l’IA comportementale bloquent la plupart des cyberattaques et offrent la visibilité indispensable à cette recherche. Mais les acteurs malveillants innovent sans cesse pour contourner la sécurité des réseaux d’entreprise. Les organisations doivent rester vigilantes face aux menaces internes et aux attaques très ciblées. L’expertise des analystes humains apporte une protection supplémentaire à votre organisation.
Cet article vous a plu ? Suivez-nous sur LinkedIn, Twitter, YouTube ou Facebook pour découvrir nos publications.
En savoir plus sur la cybersécurité
- Guide de survie face aux attaques zero-day | Tout ce qu’il faut savoir avant le premier jour
- 7 conseils pour protéger vos équipes en télétravail, toujours plus nombreuses
- Attaques Bluetooth | Ne laissez pas vos endpoints sans protection
- Qu’est-ce que la sécurité réseau aujourd’hui ?
- Comment les hackers utilisent les réseaux sociaux pour dresser le profil de leurs cibles
FAQ sur la chasse aux menaces
La chasse aux menaces consiste à rechercher activement les cybermenaces dissimulées dans votre réseau. Au lieu d’attendre une alerte, les spécialistes partent du principe que des attaquants s’y trouvent déjà et cherchent des signes d’activité malveillante. Ils analysent en profondeur les données de sécurité pour repérer les menaces passées entre les mailles des outils automatisés.
C’est comme si un expert en sécurité patrouillait constamment sur votre réseau à la recherche de toute activité suspecte ou inhabituelle.
Un spécialiste peut repérer des schémas de trafic réseau inhabituels suggérant un vol de données. Il peut chercher pourquoi un compte utilisateur accède à des fichiers à 3 heures du matin ou pourquoi des tentatives de connexion suspectes proviennent de différents pays. Il peut aussi rechercher des signatures de malware précises à partir de nouveaux rapports de renseignement sur les menaces.
Il peut également rechercher des indicateurs correspondant à des méthodes d’attaque connues, notamment des signes de déplacement latéral des attaquants dans les systèmes.
Les attaquants sophistiqués peuvent contourner vos outils de sécurité automatisés et rester cachés dans votre réseau pendant des mois. Il faut en moyenne 194 jours pour détecter une compromission, ce qui leur laisse largement le temps de voler des données. La chasse aux menaces accélère la découverte des menaces dissimulées et réduit les dommages qu’elles peuvent causer.
Les spécialistes commencent par formuler des hypothèses sur les menaces potentielles à partir du renseignement sur les menaces ou d’activités inhabituelles. Ils examinent ensuite les journaux réseau, les données des endpoints et les alertes de sécurité pour trouver des preuves qui confirment ou infirment leurs hypothèses.
S’ils découvrent une activité suspecte, ils poursuivent leurs investigations pour déterminer s’il s’agit d’une véritable menace. Ce processus continu et itératif les conduit à affiner leurs techniques au fil de leurs découvertes.
Les quatre principaux types de cybermenaces comprennent les malware, notamment les virus et les ransomware, qui peuvent endommager vos systèmes. Les attaques de phishing incitent les personnes à divulguer leurs mots de passe ou à cliquer sur des liens malveillants. Les attaques par déni de service distribué saturent vos systèmes de trafic pour les rendre indisponibles.
Les menaces persistantes avancées sont des attaques sophistiquées et prolongées, au cours desquelles les attaquants restent cachés dans votre réseau pendant une longue période. Chaque type exige des stratégies de détection et de réponse différentes.
Parmi les techniques courantes figure le regroupement de données similaires pour repérer les anomalies. L’empilement organise les données en catégories afin d’identifier les valeurs atypiques suspectes. L’établissement d’une référence définit l’activité normale du réseau pour détecter ensuite les écarts.
L’analyse examine les journaux et les données de sécurité pour identifier des schémas pouvant révéler des menaces. Le regroupement d’indicateurs permet de voir s’ils apparaissent ensemble de façon suspecte.
La chasse aux menaces est proactive et continue, tandis que la réponse aux incidents intervient après une alerte. Les spécialistes recherchent activement les menaces avant qu’elles ne causent des dommages. Les équipes de réponse aux incidents agissent après la détection d’une attaque.
La chasse aux menaces s’apparente à une patrouille permanente, tandis que la réponse aux incidents ressemble à l’intervention des secours face à un incendie. L’analyse forensique intervient après un incident pour comprendre ce qui s’est passé. La chasse aux menaces cherche, elle, à éviter que des incidents ne se produisent.
La chasse aux menaces comporte trois grandes étapes : le déclenchement, l’investigation et la résolution.
- Lors de la phase de déclenchement, les analystes définissent ce qu’ils veulent examiner à partir du renseignement sur les menaces, d’anomalies ou d’hypothèses précises.
- Pendant l’investigation, ils explorent les données à la recherche de preuves qui confirment ou infirment leur hypothèse.
- Lors de la résolution, ils consignent leurs conclusions et transmettent les menaces avérées aux équipes de réponse aux incidents ou enrichissent leurs connaissances pour les prochaines recherches.
En savoir plus sur Renseignement sur les menaces


Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
