
Qu’est-ce que le renseignement sur les cybermenaces ?
Le renseignement sur les cybermenaces (CTI) aide les organisations à anticiper, comprendre et contrer les cybermenaces. Il renforce la protection proactive et réduit l’impact des attaques. Découvrez comment le CTI renforce la cybersécurité.

Le renseignement sur les cybermenaces (CTI) consiste à recueillir et à analyser des informations sur les menaces potentielles. Ce guide explique l’importance du CTI pour une cybersécurité proactive et la réponse aux incidents.
Découvrez les types et les sources de renseignement sur les menaces, ainsi que la façon d’intégrer le CTI à votre stratégie de sécurité. Comprendre le CTI est essentiel pour garder une longueur d’avance sur les menaces émergentes.
 Qu’est-ce que le renseignement sur les cybermenaces ?
Selon Gartner, le renseignement sur les menaces est « une connaissance fondée sur des preuves (par exemple, le contexte, les mécanismes, les indicateurs, les implications et les recommandations d’action) concernant les menaces ou les dangers existants ou émergents qui pèsent sur les actifs, et qui peut éclairer les décisions relatives à la réponse à ces menaces ou dangers ».
En cybersécurité, le renseignement sur les menaces désigne les données qu’une organisation recueille, traite et analyse pour mieux comprendre les motivations, les cibles et les comportements d’attaque des acteurs malveillants. Ces informations permettent aux organisations de prendre rapidement des décisions éclairées pour se protéger contre les acteurs malveillants à l’avenir.
Il est important de distinguer le renseignement sur les menaces des informations sur les menaces : ces dernières sont des données dépourvues de contexte, tandis que le renseignement repose sur leur analyse pour éclairer les décisions sur les mesures à prendre.
Pourquoi le renseignement sur les menaces est-il important ?
Aujourd’hui, le paysage des menaces est plus dynamique et sophistiqué que jamais. Anticiper la prochaine action d’un acteur malveillant est particulièrement difficile sans données pour étayer les hypothèses. Le renseignement sur les menaces aide les organisations à évaluer les comportements passés des acteurs malveillants, à prévoir leurs prochaines actions et à déterminer où renforcer leur protection.
Le renseignement sur les menaces est de plus en plus présent dans les outils de sécurité. Composante clé de l’architecture de sécurité, il aide les équipes à détecter les menaces et à enquêter sur celles-ci.
Grâce au renseignement sur les menaces, les organisations sont généralement mieux préparées à :
- Révéler les motivations des adversaires ainsi que leurs tactiques, techniques et procédures (TTPs) pour éclairer les parties prenantes en cybersécurité.
- Comprendre le processus décisionnel d’un acteur malveillant et aider les équipes de sécurité à mettre en place une réponse aux incidents.
- Prendre des décisions d’investissement en cybersécurité en révélant des informations jusqu’alors inconnues.
- Informer les responsables de l’entreprise (par exemple, les conseils d’administration, les CISO, les CIO et les CTO) des comportements des acteurs malveillants afin d’éclairer les investissements, de mieux atténuer les risques et de prendre des décisions plus rapides et plus efficaces.
Le cycle de vie du renseignement sur les menaces
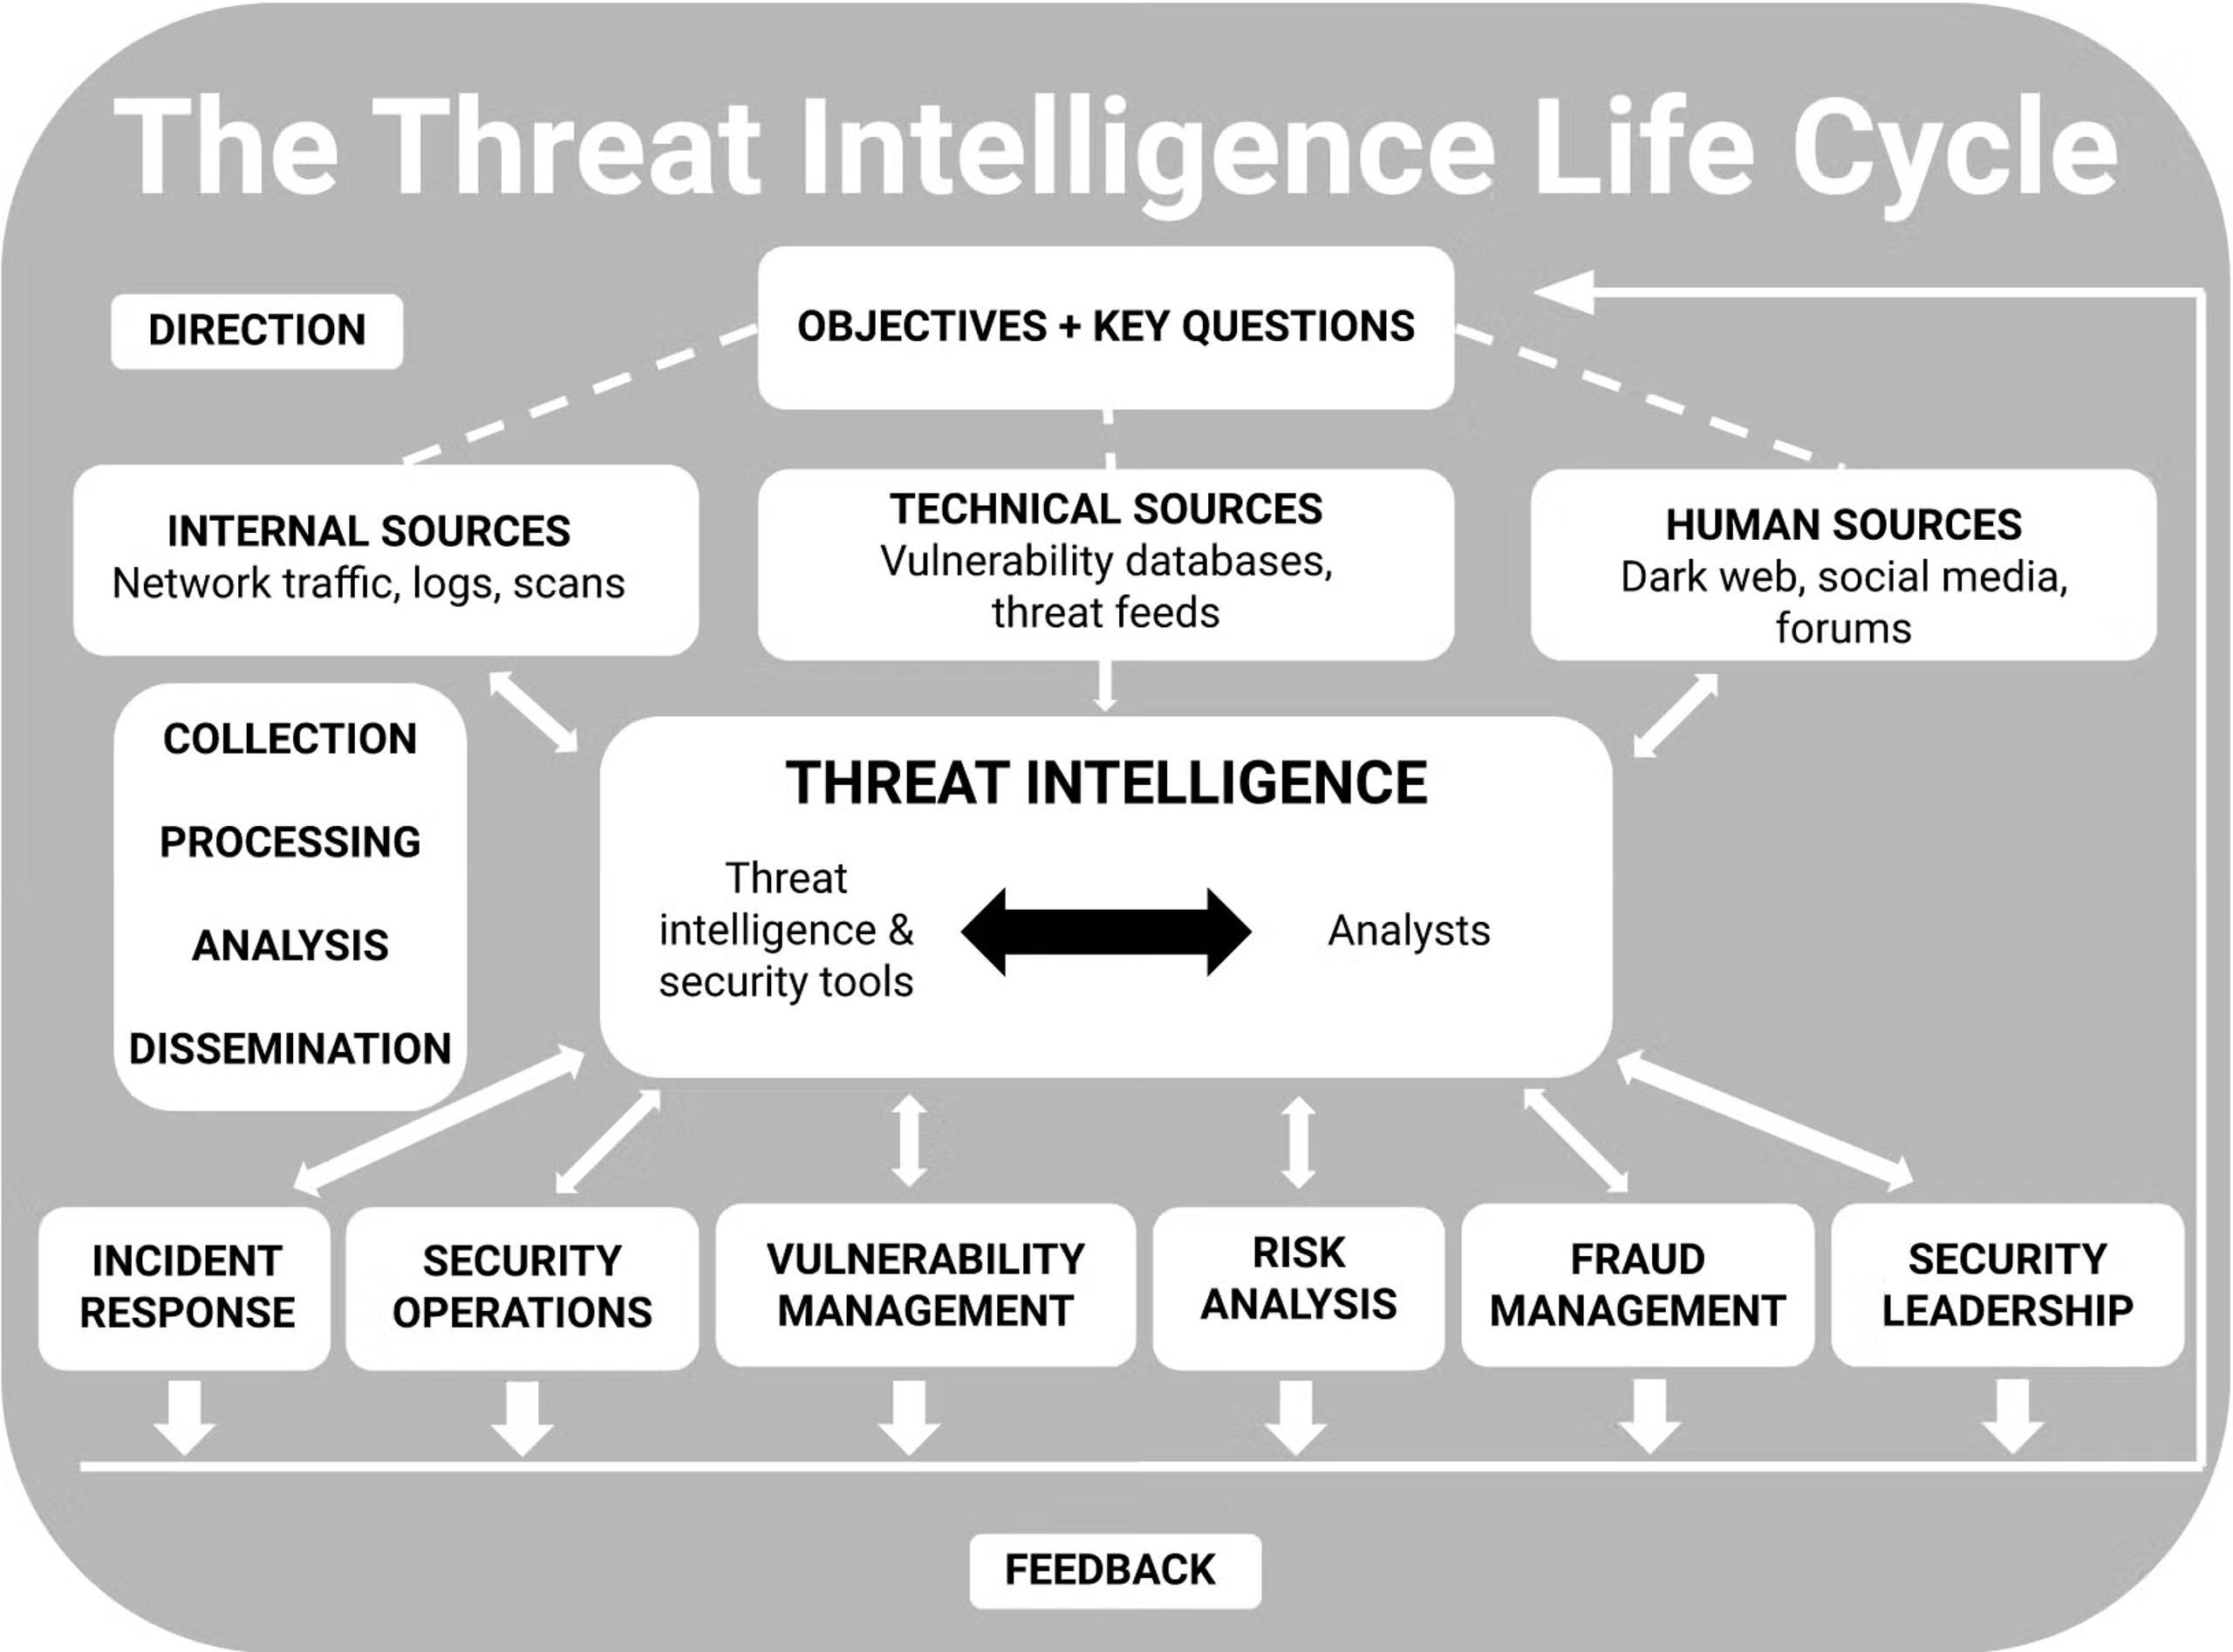
Pour la plupart des organisations, le cycle de vie du renseignement sur les menaces comporte six étapes : orientation, collecte, traitement, analyse, diffusion et retour d’information. Toutefois, les activités propres à chaque étape varient légèrement selon l’organisation. Elles dépendent généralement de plusieurs facteurs, notamment les cas d’usage, les priorités et les risques.
Idéalement, les principales parties prenantes définiront clairement les buts et objectifs de l’organisation en matière de renseignement sur les menaces avant le début des autres phases, afin d’assurer la réussite de l’ensemble du cycle de vie. Une fois ces objectifs définis, ils pourront évoluer selon les données collectées et les retours reçus. Les données proviennent de sources très diverses, notamment internes, techniques et humaines. Elles servent ensuite à dresser un tableau plus complet des menaces potentielles et réelles.
Le plus souvent, les informations sur les menaces sont regroupées dans un flux de renseignement sur les menaces : un flux continu de données qui fournit des informations sur les menaces, notamment des listes d’IOC tels que des URL ou des e-mails malveillants, des empreintes de malware et des adresses IP suspectes. Les données qui alimentent ces flux proviennent souvent de plusieurs sources, notamment de flux de renseignement en source ouverte, de journaux réseau et applicatifs et de flux tiers.
Une fois suffisamment de données recueillies, elles sont transformées en renseignements exploitables, communiqués à temps et compréhensibles par tous. Les principales parties prenantes s’en servent pour améliorer les futurs cycles de renseignement sur les menaces et affiner leurs processus décisionnels.
1. Orientation
À cette étape du cycle de vie du renseignement sur les menaces, les parties prenantes définissent les objectifs du programme. L’orientation consiste généralement à comprendre et à préciser :
- Les actifs à protéger
- L’impact potentiel de la perte d’actifs ou de l’interruption de processus
- Les types de renseignement sur les menaces nécessaires pour protéger les actifs et répondre aux menaces
- Les priorités en matière de protection
2. Collecte
Cette étape du cycle de vie du renseignement sur les menaces consiste à recueillir des informations répondant aux besoins de renseignement les plus importants. Les données collectées combinent généralement des informations finalisées (par exemple, des rapports de renseignement rédigés par des experts et des fournisseurs) et des données brutes (par exemple, des signatures de malware ou des identifiants divulgués).
La collecte s’appuie généralement sur diverses sources, notamment :
- Les métadonnées et les journaux des réseaux internes et des dispositifs de sécurité
- Les flux de données sur les menaces provenant d’organisations sectorielles et de fournisseurs de cybersécurité
- Les échanges et les entretiens avec des sources compétentes
- Les actualités et les blogs en source ouverte
- Les sites web et les formulaires
- Les sources fermées, comme les forums du dark web
3. Traitement
Cette étape du cycle de vie du renseignement sur les menaces consiste à transformer les données collectées dans un format exploitable, selon des méthodes adaptées à leur mode de collecte. Par exemple, les données brutes doivent être traitées par des humains ou des machines pour devenir exploitables. Les rapports rédigés par des humains doivent être mis en relation, hiérarchisés, débarrassés des informations contradictoires et vérifiés.
4. Analyse
Cette étape du cycle de vie du renseignement sur les menaces transforme les informations traitées en renseignements qui éclairent les décisions. Il peut s’agir de décider s’il faut enquêter sur une menace potentielle, quelles mesures prendre immédiatement pour bloquer une attaque, comment renforcer les contrôles de sécurité ou quel investissement supplémentaire en ressources de sécurité se justifie.
La présentation de cette analyse compte également. Une organisation peut recueillir et traiter d’immenses quantités d’informations, puis les présenter d’une manière que les décideurs ne peuvent ni comprendre ni exploiter.
Pour communiquer les résultats de votre analyse à un public non technique, suivez ces recommandations :
- Soyez concis
- Évitez les termes trop techniques et le jargon déroutant
- Présentez les enjeux en termes métier
- Recommandez une marche à suivre
Le format de présentation dépendra des renseignements eux-mêmes et du public visé. Les équipes de renseignement présentent souvent leurs analyses sous différents formats, notamment des vidéos en direct, des présentations et des rapports formels.
5. Diffusion
Cette phase du cycle de vie du renseignement sur les menaces consiste à transmettre les renseignements finalisés aux services et aux équipes concernés.
Pour chaque public visé, posez-vous les questions suivantes :
- De quels renseignements sur les menaces l'équipe a-t-elle besoin et comment les informations externes peuvent-elles soutenir ses activités ?
- Comment présenter les renseignements pour qu'ils soient faciles à comprendre et exploitables ?
- À quelle fréquence les équipes de renseignement doivent-elles communiquer des mises à jour et d'autres informations ?
- Quels canaux utiliser pour diffuser les renseignements ?
- Comment les équipes doivent-elles assurer le suivi des questions éventuelles ?
6. Retours
Les retours réguliers des différentes parties prenantes et équipes donnent aux analystes du renseignement sur les cybermenaces les moyens d'adapter ce cycle de vie aux besoins de chaque équipe, notamment lorsque les objectifs et les priorités de l'entreprise évoluent.
Cette phase précise les priorités générales et les besoins des équipes de sécurité qui exploitent les renseignements. Leurs besoins spécifiques guideront toutes les phases suivantes du cycle de vie du renseignement, notamment :
- Quels types de données collecter
- Comment transformer ces données en informations utiles
- Comment présenter ces informations sous forme de renseignements exploitables
- Qui doit recevoir quels types de renseignements, dans quels délais les diffuser et avec quelle rapidité répondre aux questions de suivi ?
Types de cyberattaques
Une cyberattaque survient lorsqu'un acteur malveillant accède sans autorisation à un système ou à un réseau. Si différents termes sont souvent employés de manière interchangeable pour décrire les types de cyberattaques, certaines distinctions méritent d'être soulignées.
1. Menace
Une menace est une personne ou un événement susceptible de nuire à des actifs de valeur. Plusieurs cybermenaces peuvent exister à un moment donné, mais elles représentent la possibilité d'une attaque, et non l'attaque elle-même.
Les menaces peuvent représenter un danger imminent, mais ne causent aucun dommage tant qu'un acteur malveillant ne passe pas à l'acte. Le terme “menace” désigne souvent diverses activités malveillantes visant à endommager ou à voler des données, ou à en empêcher l'accès. Lorsqu'une menace se concrétise, elle devient une cyberattaque.
2. Vulnérabilité
Une vulnérabilité est un défaut inhérent à la conception d'un réseau, d'un logiciel ou d'un système. Les acteurs malveillants peuvent l'exploiter pour endommager ou voler des actifs, ou en empêcher l'accès. Les vulnérabilités les plus courantes comprennent les erreurs de configuration des systèmes, les logiciels obsolètes ou non corrigés, les identifiants d'accès manquants ou faibles, le chiffrement des données absent ou insuffisant et les vulnérabilités zero-day (définies ci-dessous).
3. Exploit
Un exploit est une méthode utilisée par les acteurs malveillants pour tirer parti d'une vulnérabilité. Il peut s'agir d'un logiciel, de données ou de commandes qui exploitent cette vulnérabilité pour exécuter des actions indésirables ou non autorisées.
Les exploits peuvent servir à installer des logiciels indésirables, à accéder sans autorisation à des données sensibles ou à prendre le contrôle d'un système informatique. Ils sont souvent associés à d'autres méthodes d'attaque.
4. Attaque d'application web
Une attaque d'application web se produit lorsqu'une vulnérabilité d'une application web donne à un acteur malveillant un accès non autorisé aux données sensibles d'un serveur de bases de données. Les types d'attaques d'applications web les plus courants sont :
- Les injections SQL se produisent lorsqu'un acteur malveillant insère du code malveillant dans un formulaire de saisie. Le code est ensuite transmis à la base de données, où il modifie, supprime ou révèle des données.
- Les attaques par Cross-Site Scripting (XXS) consistent à déposer un script malveillant sur un site web pour voler des données ou effectuer d'autres actions indésirables
- La traversée de répertoires/chemins se produit lorsqu'un acteur malveillant injecte des séquences dans la hiérarchie d'un serveur web pour obtenir des identifiants utilisateur, des bases de données, des fichiers de configuration et d'autres informations stockées sur les disques durs
- L'inclusion de fichiers locaux consiste à forcer une application web à exécuter un fichier situé ailleurs sur le système
- Déni de service distribué (DDoS) Les attaques surviennent lorsqu’un acteur malveillant cible des systèmes, des serveurs ou des réseaux et les submerge de trafic pour épuiser leurs ressources et leur bande passante. Les serveurs sont débordés par les requêtes entrantes. Le site web ciblé devient alors inaccessible ou ralentit, et les requêtes légitimes restent sans réponse
5. Menace persistante avancée
Une menace persistante avancée (APT) désigne une campagne d’attaque au cours de laquelle un acteur malveillant établit une présence durable sur un réseau pour mener des activités de reconnaissance ou collecter des données hautement sensibles. Les attaques APT nécessitent généralement plus de ressources qu’une attaque classique contre une application web. Leurs cibles sont souvent choisies avec soin et étudiées en profondeur.
Les vecteurs d’attaque APT les plus courants sont les suivants :
- Phishing : Il s’agit d’une attaque par ingénierie sociale dans laquelle un acteur malveillant usurpe l’identité d’un contact de confiance et envoie des e-mails indésirables à sa cible. Si celle-ci ouvre l’e-mail et clique sur un lien malveillant ou ouvre une pièce jointe malveillante, l’acteur peut accéder à des informations confidentielles, voire à des identifiants de compte. Certaines attaques de phishing visent également à inciter les utilisateurs à installer un malware.
- Malware : Parmi les cyberattaques les plus courantes aujourd’hui, les attaques par malware utilisent un logiciel malveillant pour infiltrer un système ou un réseau. Elles peuvent faire intervenir des virus, des vers, des logiciels espions, des ransomwares, des logiciels publicitaires ou des chevaux de Troie. Généralement, le malware pénètre dans un système ou un réseau en exploitant une vulnérabilité, souvent par l’intermédiaire d’un e-mail de phishing. Lorsque l’utilisateur clique sur un lien, installe un logiciel ou utilise une clé USB infectée, le malware se télécharge sur son appareil et peut se propager.
- Attaque de l’homme du milieu (MITM) : Également appelée attaque par interception, elle survient lorsqu’un acteur malveillant s’interpose dans les communications entre des parties de confiance. Il interrompt les échanges entre le client et le serveur, puis les redirige vers lui. Les attaques MITM permettent ainsi aux acteurs malveillants de voler et de manipuler des données à l’insu de la cible.
- Attaques zero-day ou N-day : Elles exploitent des vulnérabilités de sécurité jusque-là inconnues ou récemment corrigées. Le terme « zero-day » signifie que l’éditeur ou le développeur du logiciel a eu « zéro jour » pour créer un correctif depuis la découverte de la faille. Les vulnérabilités N-day sont des failles connues qu’un éditeur a corrigées récemment, il y a N jours. Elles restent néanmoins répandues tant que les utilisateurs n’ont pas mis à jour les logiciels concernés. Les attaques zero-day surviennent lorsque des acteurs malveillants exploitent une vulnérabilité avant la publication d’un correctif. Parfois, ils découvrent des vulnérabilités zero-day avant les développeurs. Dans d’autres cas, l’annonce d’une faille aux clients par le développeur peut révéler son existence aux acteurs malveillants.
Heureusement, le renseignement sur les cybermenaces peut protéger les organisations contre bon nombre des menaces décrites ci-dessus et prévenir les cyberattaques.

Améliorez votre veille sur les menaces
Découvrez comment WatchTower, le service de chasse aux menaces de SentinelOne, peut vous apporter de meilleures informations et vous aider à déjouer les attaques.
Types de renseignement sur les cybermenaces
Le renseignement sur les cybermenaces est un domaine vaste qui comprend plusieurs catégories.
1. Renseignement tactique sur les cybermenaces
Le renseignement tactique sur les cybermenaces se concentre sur le court terme. De nature technique, il détecte des indicateurs de compromission (IOC) simples et analyse en détail les tactiques, techniques et procédures d’une menace. Les organisations utilisent ces informations pour élaborer des politiques de défense, prévenir les attaques et renforcer leurs systèmes de sécurité.
Le renseignement tactique est plus facile à produire que d’autres types de renseignement sur les menaces et sa collecte est presque toujours automatisée. Cependant, comme il provient souvent de flux de données publics et gratuits, sa durée de validité est généralement très courte. Les IOC, notamment les adresses IP ou les noms de domaine malveillants, peuvent devenir obsolètes en quelques jours, voire quelques heures.
2. Renseignement stratégique sur les cybermenaces
Le renseignement stratégique sur les menaces examine les enjeux non techniques à long terme. En offrant une vue d’ensemble du paysage des menaces, notamment des cybermenaces et des risques associés, il éclaire les décisions des organisations. Les décideurs peuvent ainsi investir dans des outils et des processus qui protègent leur activité tout en soutenant leurs objectifs généraux.
Le renseignement stratégique est considéré comme l’une des formes les plus complexes de renseignement sur les cybermenaces, car il exige souvent une collecte et une analyse humaines des données. Pour en tirer le meilleur parti, les analystes doivent généralement posséder une connaissance approfondie de la cybersécurité et de la situation géopolitique mondiale actuelle.
3. Renseignement opérationnel sur les cybermenaces
Le renseignement opérationnel sur les menaces adopte une approche plus technique. Il s’intéresse à la nature, au calendrier, aux motivations et aux intentions d’une attaque. Grâce à des méthodes comme le suivi et le profilage des acteurs malveillants, les organisations collectent des données pour détecter et comprendre les attaques passées, mieux anticiper les menaces futures et préparer des mesures d’atténuation.
Cette approche vise à comprendre les cyberattaques : « qui » en est à l’origine, « pourquoi » elles sont menées et « comment » elles sont exécutées, notamment les tactiques, techniques et procédures employées. Comme le renseignement stratégique, le renseignement opérationnel comprend une part d’analyse humaine et s’avère souvent particulièrement utile aux experts en cybersécurité.
Ce type de renseignement sur les cybermenaces peut être associé à d’autres disciplines de cybersécurité, comme la gestion des vulnérabilités, la réponse aux incidents et la surveillance des menaces.
Métiers et formations en renseignement sur les cybermenaces
Les métiers du renseignement sur les cybermenaces comprennent :
- Cyber threat intelligence analyst
- Cyber fraud detection
- Cybersecurity solutions architect
- Cyber threat specialist
- Cyber threat intel
- IT Security Analyst
Si vous souhaitez faire carrière dans le renseignement sur les cybermenaces, SentinelOne propose le Zero to Hero Course, une formation en 12 parties consacrée à la rétro-ingénierie des malwares et au renseignement sur les menaces. Ce guide complet constitue une ressource précieuse pour démarrer une carrière dans le renseignement sur les cybermenaces.
La formation comprend :
- Présentation technique des techniques d'injection et des mécanismes de persistance
- Découvrir et reconnaître l'élévation de privilèges dans les malwares
- Techniques utilisées par les acteurs malveillants pour s'implanter dans les réseaux
- Analyse approfondie des APTs (menaces persistantes avancées) et de l'eCrime
- Voleurs d'informations et attaques furtives par kits d'exploitation observés sur le terrain
- Analyse de l'utilisation du shellcode dans les malwares
- Analyse complète des techniques des malwares – furtivité, persistance, algorithmes, communication avec un serveur C2 et capacités avancées
Sources de renseignements sur les cybermenaces
Les renseignements sur les cybermenaces (CTI) proviennent de diverses sources, chacune apportant des insights spécifiques sur les menaces. Comprendre ces sources est essentiel pour bâtir un programme CTI.
Voici les sources de CTI les plus courantes :
- Renseignement en sources ouvertes (OSINT): Il s'agit de recueillir des informations auprès de sources publiques, notamment
- Réseaux sociaux : Surveiller les discussions sur les réseaux sociaux concernant les cyberattaques, les malwares et les vulnérabilités.
- Sites d'actualité : Lire les articles sur les cyberattaques, les violations de sécurité et les tendances du secteur.
- Forums et blogs : Analyser les discussions sur les forums et blogs de sécurité pour repérer les menaces émergentes.
- Bases de données publiques : Consulter les bases de données publiques contenant des informations sur les vulnérabilités, les malwares et les acteurs malveillants.
- Renseignement humain (HUMINT) : Il s'agit de recueillir des informations auprès de personnes, notamment
- Experts du secteur : Consulter des chercheurs en sécurité, des analystes et des experts pour mieux comprendre les menaces actuelles.
- Chercheurs spécialisés dans les menaces : Échanger avec des chercheurs spécialisés dans certains acteurs malveillants ou certaines méthodes d'attaque.
- Conférences sur la sécurité : Participer à des conférences sur la sécurité pour rencontrer des experts et découvrir de nouvelles menaces.
- Renseignement d'origine électromagnétique (SIGINT) : Il s'agit de recueillir des informations à partir de signaux électroniques, notamment par
- Analyse du trafic réseau : Surveiller le trafic réseau pour repérer les activités suspectes, comme les communications de malwares ou l'exfiltration de données.
- Interception des communications : Analyser les communications chiffrées pour identifier les menaces potentielles.
- Analyse des radiofréquences : Analyser les signaux radiofréquences pour détecter les attaques potentielles ou les activités malveillantes.
- Analyse des malwares : Il s'agit d'analyser des logiciels malveillants par rétro-ingénierie pour comprendre leur fonctionnement, leurs capacités et leurs méthodes d'attaque. Ce processus aide les équipes de sécurité à identifier l'origine des attaques, à comprendre les objectifs des attaquants et à élaborer des contre-mesures.
- Flux de données sur les menaces et rapports : Ces services sur abonnement fournissent des informations sur les menaces en temps réel, notamment
- Indicateurs de compromission (IOCs) : Des données précises permettant d'identifier une activité malveillante, comme des adresses IP, des noms de domaine et des empreintes de fichiers.
- Rapports sur les vulnérabilités : Des informations sur les vulnérabilités récemment découvertes et leur impact potentiel.
Profils d'acteurs malveillants : Des informations sur des acteurs malveillants précis, leurs motivations et leurs TTPs.
Avantages du renseignement sur les cybermenaces
Au-delà de l’atténuation des menaces, le renseignement sur les cybermenaces offre aux organisations d’autres avantages, notamment :
- Réduction des risques : Une meilleure visibilité sur les menaces actuelles et les cyberattaques émergentes peut aider les organisations à identifier et à évaluer les risques pour mieux s’y préparer.
- Renforcement de la posture de sécurité : Comprendre les TTPs utilisées lors d’attaques passées aide les organisations à mettre en place les contrôles de sécurité adaptés pour prévenir ou atténuer les futures cyberattaques.
- Réduction des coûts : Le renseignement sur les cybermenaces est souvent rentable et peut réduire le coût global des incidents de sécurité, notamment des violations de données, qui peuvent être coûteuses.
- Conformité réglementaire : Les organisations soumises à diverses réglementations, telles que GDPR, SOX ou HIPAA, peuvent utiliser le renseignement sur les cybermenaces pour établir et maintenir leur conformité.
- Efficacité des équipes : La validation et la corrélation manuelles des renseignements sur les menaces prennent du temps et mobilisent d’importantes ressources. Les équipes de sécurité risquent ainsi l’épuisement et la fatigue, ce qui peut entraîner des erreurs humaines. Les outils de renseignement sur les cybermenaces leur donnent les moyens de détecter les menaces et d’y répondre plus efficacement, en automatisant les tâches manuelles fastidieuses.
Outils de renseignement sur les cybermenaces
Les outils de renseignement sur les cybermenaces contribuent à protéger les organisations contre l’exploitation des vulnérabilités actuelles et futures en collectant et en analysant des informations provenant de plusieurs sources externes.
Voici cinq caractéristiques à examiner avant de choisir un outil de renseignement sur les cybermenaces :
- Fondé sur les données: Lorsqu’une attaque malveillante est lancée, elle laisse une « empreinte », ou indicateur de cybermenace. Un outil de renseignement sur les cybermenaces doit recueillir les données de ces indicateurs pour assurer une protection à la fois prédictive et proactive.
- Flexible: La plupart des organisations souhaitent des outils de renseignement sur les cybermenaces compatibles avec leurs infrastructures et environnements informatiques, quels qu’ils soient.
- Axé sur les sources externes: Les outils de renseignement sur les cybermenaces peuvent être intégrés aux systèmes internes pour contribuer à la détection. Ils doivent toutefois analyser en priorité les sources externes, comme les flux de données et les référentiels, afin de repérer les menaces émergentes.
- Complet: Les outils de renseignement sur les cybermenaces doivent assurer une protection complète. Ils doivent donc pouvoir analyser un grand nombre de flux externes provenant du monde entier, y compris du dark web.
- Extensible: Les outils de renseignement sur les cybermenaces doivent être extensibles et s’intégrer facilement à tout environnement de cybersécurité. Ils doivent coexister avec différents environnements, outils de conformité et matériels.
Bonnes pratiques pour déployer le renseignement sur les cybermenaces
La réussite d’un programme CTI exige une approche stratégique et l’application de bonnes pratiques. Voici quelques recommandations essentielles :
1. Constituez une équipe CTI
Constituez une équipe dédiée aux opérations CTI, réunissant des spécialistes du renseignement sur les menaces, de la sécurité et de l’analyse des données. Cette équipe sera chargée de :
- Collecter le renseignement—Recueillir des renseignements sur les menaces auprès de diverses sources.
- Analyser le renseignement—Interpréter les données sur les menaces et en tirer des insights exploitables.
- Diffuser le renseignement—Partager les renseignements avec les parties prenantes dans toute l’organisation.
- Tenir à jour une bibliothèque CTI—Créer et tenir à jour un référentiel d’informations sur les menaces.
2. Intégration à la réponse aux incidents
Veillez à intégrer simplement le CTI aux processus de réponse aux incidents. Cela implique de :
- Partager le renseignement—Fournir aux équipes de réponse aux incidents des renseignements pertinents sur les menaces pendant les investigations.
- Utiliser les IOC—Utiliser les indicateurs de compromission (IOC) pour détecter et identifier les activités malveillantes.
- Analyser les méthodes d’attaque—Utiliser la CTI pour comprendre les méthodes d’attaque et élaborer des stratégies de réponse efficaces.
3. Collaboration et partage d’informations
Favorisez la collaboration au sein de l’organisation et avec des partenaires externes. Pour cela :
- Partager les renseignements en interne—Partager les renseignements sur les menaces entre les équipes de sécurité, les unités opérationnelles et les personnes concernées.
- Collaborer avec des partenaires externes—Partager les renseignements avec d’autres organisations, des groupes sectoriels et des organismes publics.
- Rejoindre des communautés de partage d’informations—Participer à des forums sectoriels et à des groupes de partage d’informations pour échanger des insights et des bonnes pratiques.
4. Amélioration continue et adaptation
Évaluez et affinez en permanence vos pratiques de CTI. Pour cela :
- Mesurer l’efficacité de la CTI—Suivre des indicateurs clés, comme le nombre de menaces détectées, l’impact de la CTI sur la réponse aux incidents et la réduction du nombre d’incidents de sécurité.
- Recueillir des retours—Recueillir l’avis des parties prenantes sur l’utilité et l’impact de la CTI.
- S’adapter aux nouvelles menaces—Se tenir informé des menaces émergentes et mettre à jour les processus de CTI en conséquence.
En suivant ces bonnes pratiques, les organisations peuvent créer un programme de CTI pour atténuer les menaces, renforcer leur sécurité et protéger leurs actifs de valeur.
Les défis du renseignement sur les cybermenaces
La CTI offre de nombreux avantages, mais la mise en place et la gestion d’un programme efficace présentent aussi des défis. Voici quelques difficultés auxquelles les organisations peuvent être confrontées :
1. Volume et gestion des données
Gérer de vastes volumes de données provenant de sources diverses peut s’avérer complexe. Les équipes CTI doivent :
- Filtrer et hiérarchiser les données—Repérer les renseignements les plus pertinents et exploitables et se concentrer sur eux.
- Organiser et structurer les données—Créer un système pour organiser et stocker de grands volumes de données.
- Utiliser des outils d’analyse des données—Utiliser des outils d’analyse des données pour automatiser leur analyse et leur interprétation.
2. Attribution des cybermenaces
Déterminer l’origine des attaques et identifier leurs auteurs peut être difficile. Pour cela :
- Analyser les méthodes d’attaque—Comprendre les techniques utilisées lors d’une attaque pour identifier son auteur potentiel.
- Recouper les données—Relier différents éléments de preuve pour identifier l’origine d’une attaque.
- Utiliser les profils d’acteurs malveillants—Utiliser les profils connus d’acteurs malveillants et les TTPs pour attribuer les attaques.
3. Concilier rapidité et précision
Il est important de concilier rapidité de diffusion des renseignements et précision. Les organisations doivent :
- Fournir des insights en temps utile—Transmettre rapidement les renseignements sur les menaces aux parties prenantes pour accélérer la réponse.
- Garantir la précision—Vérifier l’exactitude des renseignements avant de les partager pour éviter les faux positifs et les informations trompeuses.
- Utiliser des outils automatisés—Utiliser des outils automatisés pour accélérer l’analyse et la diffusion des renseignements sur les menaces.
4. Garantir la confidentialité des données et la conformité
Respecter les réglementations sur la confidentialité des données et protéger les informations sensibles est essentiel. Les organisations doivent :
- Respecter les lois sur la protection des données—Respecter les réglementations applicables sur la confidentialité des données, telles que le GDPR et le CCPA.
- Mettre en place des mesures de sécurité des données—Stocker et gérer les données de renseignement sur les menaces pour empêcher tout accès non autorisé.
- Établir des politiques de gouvernance des données—Définir des politiques claires pour la collecte, l’utilisation et la suppression des données.
Relever ces défis est essentiel pour bâtir un programme CTI durable et efficace.
Études de cas et applications concrètes
Voici quelques exemples concrets qui montrent l’intérêt de la CTI :
#1. Santé
Anthem, l’un des plus grands assureurs santé des États-Unis, a mis en place un solide programme CTI après une importante violation de données en 2015. L’entreprise utilise désormais le renseignement sur les menaces pour identifier et atténuer les menaces potentielles pesant sur son réseau et les données de ses clients.
#2. Finance
JPMorgan Chase, acteur majeur des services financiers à l’échelle mondiale, a réalisé des investissements importants dans la cybersécurité et la CTI. L’entreprise a créé un Cyber Defense Center qui utilise le renseignement sur les menaces pour surveiller les cybermenaces potentielles et y répondre en temps réel.
#3. Administration publique
Le département de la Sécurité intérieure des États-Unis gère le programme Automated Indicator Sharing (AIS), une plateforme de partage de CTI. Ce système permet au département de partager des indicateurs de cybermenaces avec les agences fédérales et ses partenaires du secteur privé.
#4. Technologie
Microsoft dispose d’une unité spécialisée, la Digital Crimes Unit, qui utilise la CTI pour lutter contre la cybercriminalité. Elle s’appuie sur le renseignement sur les menaces pour perturber les botnets et contrer d’autres cybermenaces susceptibles de toucher les produits et les clients de Microsoft.
#5. Commerce de détail
Target, après avoir subi une violation de données en 2013, a depuis beaucoup investi dans la cybersécurité et la CTI. L’entreprise utilise désormais le renseignement sur les menaces pour mieux protéger les données de ses clients et prévenir de nouvelles violations.
Les outils de renseignement sur les cybermenaces de SentinelOne
SentinelOne protège les organisations de toutes tailles grâce à des outils avancés de renseignement sur les cybermenaces. Ils gèrent les processus couvrant l’ensemble du cycle de vie des menaces et détectent les menaces sur plusieurs vecteurs.
L’apprentissage piloté par l’IA de SentinelOne s’appuie sur des outils d’analyse comportementale qui surveillent en permanence les signes de violation de sécurité. Son module ActiveEDR répond rapidement aux menaces et fournit des données éclairantes pour mieux comprendre l’origine d’une attaque et les mesures prises pour la neutraliser.
Grâce à des outils de détection des menaces intégrables à des applications tierces, dont Splunk, Okta et BigFix, SentinelOne surveille les systèmes sur l’ensemble du réseau et des plateformes. Vous bénéficiez ainsi d’une visibilité et d’une analyse approfondies dans toute l’entreprise, à chaque étape du cycle de vie du renseignement sur les cybermenaces.
Découvrez comment SentinelOne protège de manière proactive et globale ce qui compte le plus pour les organisations. Planifiez une démo dès aujourd’hui.
En résumé
Le renseignement sur les cybermenaces aide les organisations à anticiper les attaques futures : elles comprennent les menaces potentielles, planifient leur défense, s’y préparent et réagissent rapidement en cas d’incident. La CTI leur permet de réduire leurs coûts, de préserver leur réputation et de mieux protéger leurs systèmes. Il ne s’agit pas seulement de contrer les attaques, mais d’être prêt avant même qu’elles ne surviennent.
Si vous recherchez une plateforme CTI, pensez à SentinelOne. Elle utilise l’IA pour repérer les cybermenaces et y répondre automatiquement. Avec SentinelOne, les entreprises identifient les attaquants potentiels et réduisent les risques. Essayez SentinelOne dès aujourd’hui !
"FAQ
Les malwares, le phishing, les attaques par déni de service et les violations de données figurent parmi les menaces courantes.
Commencez par définir des objectifs clairs, constituer une équipe, choisir les bons outils et intégrer la CTI à vos processus de sécurité.
Ces plateformes gèrent les données, automatisent l’analyse, améliorent la visibilité sur les menaces et facilitent le partage d’informations.
Familiarisez-vous avec la CTI, explorez les ressources disponibles et commencez à petite échelle. Si vous avez besoin d’un accompagnement supplémentaire, envisagez un service CTI managé.
En savoir plus sur Renseignement sur les menaces



Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
