
Explore 6 proveedores de XDR para 2026
La elección de un proveedor de XDR puede fortalecer o debilitar las defensas de su organización. Conozca estos proveedores de XDR en 2026 y descubra cómo pueden cubrir sus necesidades de seguridad.

Muchas organizaciones siguen sin tener una visión completa de sus problemas de seguridad. Los proveedores de XDR ofrecen más que los de EDR y no se limitan a ofrecer productos independientes. Mientras que EDR puede centrarse en estaciones de trabajo y servidores individuales, XDR puede abarcar todos los demás dispositivos de red.
La búsqueda de amenazas con EDR puede limitarse a los datos recopilados por los endpoints. XDR va más allá de EDR al incorporar telemetría de otras tecnologías, como Active Directory y NGFW. Cuando se añaden datos externos a una plataforma EDR, el proveedor de XDR puede tenerlos en cuenta, ya que los analistas, los profesionales de DFIR y otros especialistas consultan los datos de EDR y recopilan datos externos al utilizar servicios XDR.
El EDR moderno forma parte de las ofertas de los proveedores de XDR y se comercializa con distintas licencias. Si carece de otras herramientas o personal de seguridad, o necesita servicios adicionales a la protección de endpoints que le ofrecen como ampliación, necesita XDR.
Por tanto, los proveedores de XDR combinan servicios de EDR y MDR con otras funciones. También ofrecen capacidades de investigación, correlación, remediación y análisis. Si busca proteger su organización, conozca estos proveedores de XDR en 2026.
¿Qué son los proveedores de XDR?
Los proveedores de XDR ofrecen a las empresas productos de seguridad especializados para proteger endpoints, identidades y otros elementos de infraestructura. Integran diversas fuentes de inteligencia sobre amenazas y datos de telemetría, realizan análisis de seguridad, aportan contexto y correlacionan alertas. Pueden prestar sus servicios mediante SaaS o instalaciones locales. Por lo general, los adoptan organizaciones con equipos pequeños.
Los proveedores de XDR ofrecen principalmente servicios de respuesta ante incidentes, seguridad de endpoints y redes, seguridad del correo electrónico y productos de seguridad en la nube. Sus productos y servicios están diseñados para combatir ciberamenazas como ransomware, phishing, malware y adversarios activos.
Los proveedores de XDR pueden ofrecer servicios de seguridad totalmente gestionados y listos para usar a organizaciones de todo el mundo, o alojar y gestionar servicios de seguridad. También pueden alojar sus servicios y ofrecerlos mediante modelos de gestión basados en la nube.
Por qué se necesitan proveedores de XDR
Las organizaciones necesitan proveedores de XDR porque ofrecen una protección integral al recopilar y analizar datos de múltiples capas de seguridad. Detectan amenazas y responden a incidentes con rapidez, más allá de ámbitos aislados como los endpoints o las redes.
Ofrecen un enfoque unificado para combatir los ciberataques y una visibilidad centralizada al consolidar datos de seguridad de correos electrónicos, nubes, redes, endpoints y aplicaciones. Así, las organizaciones obtienen una vista unificada para supervisar y detectar posibles amenazas en sus infraestructuras de IT y entornos de nube.
Los proveedores de XDR también ofrecen capacidades avanzadas de detección de amenazas y pueden defender frente a patrones de ataque complejos y anomalías que las herramientas independientes podrían pasar por alto. Pueden aislar sistemas infectados, bloquear actividades maliciosas y alertar a los equipos de seguridad, lo que reduce el tiempo necesario para responder y contener los ataques.
Las organizaciones también pueden mejorar la eficiencia de sus operaciones de seguridad al optimizar los flujos de respuesta automatizada y el análisis de datos. Pueden adaptarse a las amenazas y actualizar continuamente sus modelos de aprendizaje automático y su inteligencia sobre amenazas.
6 proveedores de XDR en 2026
Los proveedores de XDR pueden agilizar sus operaciones de seguridad y proteger a sus usuarios, endpoints, redes y otros componentes. Conozca estos 6 proveedores de XDR en 2026:
SentinelOne Singularity™ XDR
Las capacidades XDR de SentinelOne unifican datos clave de seguridad de endpoints, redes y entornos de nube en una sola plataforma. Analiza endpoints, redes y ecosistemas de nube para identificar y neutralizar amenazas sigilosas que las herramientas antivirus tradicionales podrían pasar por alto. Mediante la detección basada en el comportamiento y el aprendizaje automático, SentinelOne detiene a los adversarios y evita los movimientos laterales.
Cuando ocurre un incidente, Singularity Platform puede contener la amenaza al detener procesos maliciosos o aislar equipos comprometidos. Además, automatiza los flujos de trabajo para agilizar la respuesta y mejora la comprensión de la situación con información de seguridad procesable.
SentinelOne reduce considerablemente la carga operativa de las organizaciones. Aligera el trabajo del equipo de seguridad para que se concentre en iniciativas estratégicas. Programe una demo gratuita en vivo.
La plataforma de un vistazo
Las capacidades XDR de SentinelOne recopilan continuamente telemetría de diversas fuentes, como computadoras portátiles, servidores, dispositivos móviles y aplicaciones en la nube. Los análisis avanzados conectan estos datos y trazan cada etapa de la evolución de una amenaza. Las alertas que parecen aisladas en los sistemas tradicionales se convierten en una cronología unificada del incidente en Singularity. Su motor adaptable perfecciona los modelos de detección con cada amenaza que neutraliza y mejora el reconocimiento de amenazas futuras.
Usa los recursos con eficiencia y mantiene un alto rendimiento de seguridad de endpoints sin consumirlos en exceso. Su consola unificada simplifica la gestión para que los analistas se concentren en la búsqueda avanzada de amenazas y la planificación estratégica de seguridad, en lugar de alternar entre varias interfaces.
Características:
- Agregación de telemetría: Recopila registros, alertas y datos de comportamiento de usuarios de endpoints, redes y servicios en la nube para ofrecer inteligencia integral sobre amenazas.
- Remediación automatizada: Esta función restaura cambios en tiempo real y revierte rápidamente las modificaciones no autorizadas causadas por ransomware o scripts maliciosos para limitar los daños.
- Reconstrucción de la secuencia del ataque: Convierte alertas dispersas en una secuencia coherente que muestra cada etapa del ataque y simplifica el análisis posterior al incidente.
- Protección de credenciales: Utiliza métodos basados en el engaño para prevenir el uso indebido de credenciales y reducir las oportunidades de explotar identidades.
- Detección de endpoints: Supervisa continuamente los nuevos dispositivos de su red para identificar y proteger los endpoints no gestionados y los de TI en la sombra.
- Integraciones: Sus API se conectan con las herramientas SIEM, SOAR y otras herramientas de seguridad existentes sin afectar la eficiencia operativa.
- Gestión unificada de políticas: Aplica políticas de seguridad y coordina la respuesta a incidentes desde una sola consola, lo que simplifica las tareas administrativas.
- Inteligencia de amenazas actualizada: Los modelos de detección de SentinelOne se actualizan continuamente para adaptarse a las tácticas más recientes de los atacantes y mantener sus defensas al día.
Problemas clave que resuelve SentinelOne
- Acelera la respuesta a incidentes: Agiliza la contención y la remediación, reduce los tiempos de resolución y minimiza la ventana de ataque.
- Aborda las amenazas de día cero: Este método utiliza análisis basados en IA para detectar nuevas amenazas mediante la supervisión de comportamientos inesperados, sin depender de firmas conocidas.
- Gestiona la TI en la sombra: Descubre y cataloga automáticamente los dispositivos no autorizados o no gestionados, lo que mejora la visibilidad y la cobertura de seguridad.
- Previene el uso indebido de credenciales: Supervisa los intentos de inicio de sesión anómalos e impide que los atacantes se desplacen lateralmente a través de cuentas privilegiadas.
- Detiene la propagación del ransomware: Aísla los endpoints infectados y restaura rápidamente los archivos a su estado previo al ataque para impedir que el ransomware se propague.
- Garantiza el cumplimiento normativo: Mantiene registros detallados y pistas de auditoría para cumplir con normas como HIPAA, GDPR y PCI DSS.
- Corrige configuraciones incorrectas en la nube: Identifica y corrige configuraciones de seguridad débiles en máquinas virtuales, contenedores y entornos multinube.
- Reduce el exceso de alertas: Filtra los falsos positivos mediante lógica basada en el comportamiento para que los analistas se centren en las amenazas importantes.
Testimonio
“La implementación de SentinelOne simplificó nuestras operaciones de seguridad tanto en entornos locales como en la nube. Detectó rápidamente una secuencia de procesos inusual que sugería un ataque a la cadena de suministro. La función de contención automatizada aisló el host afectado y la función de reversión restauró nuestros archivos en segundos. La consola centralizada mostró una cronología clara del ataque y eliminó las conjeturas.
Además, Network Discovery identificó dispositivos IoT no autorizados que no habíamos detectado antes, lo que evitó futuros puntos ciegos. Singularity™ se ha vuelto esencial para nuestra respuesta a incidentes y ha mejorado considerablemente la eficiencia y la confianza de nuestro equipo de seguridad.”
Evalúe a SentinelOne como proveedor de XDR consultando sus calificaciones y reseñas en Gartner Peer Insights y PeerSpot.

Singularity™ XDR
Descubra y mitigue las amenazas a la velocidad de la máquina con una plataforma XDR unificada para toda la empresa.
Cortex de Palo Alto Networks
Cortex ofrece seguridad XDR mediante un agente que detiene activamente las amenazas. Utiliza análisis del comportamiento para supervisar y aprender los patrones de actividad de la red. El sistema identifica actividades inusuales y detecta a los atacantes que intentan hacerse pasar por usuarios legítimos. Además, Cortex rastrea el origen de las alertas y detiene los ataques en distintos entornos.
Funciones:
- Firewalls de host y cifrado de discos: Protege los endpoints con firewalls integrados y cifra los datos para impedir el acceso no autorizado.
- Controles de dispositivos USB y NGAV: Gestiona el uso de dispositivos USB y emplea antivirus de nueva generación para bloquear malware sofisticado.
- Puntuación de incidentes y alertas inteligentes: Reduce el tiempo de investigación al priorizar las alertas según la gravedad de las amenazas.
- Análisis forense e investigaciones exhaustivas: Realiza análisis exhaustivos para revisiones internas y cumplimiento normativo.
- Contención de amenazas en tiempo real: Aísla los dispositivos comprometidos y detiene de inmediato los scripts maliciosos.
Al evaluar sus reseñas en Gartner Peer Insights y PeerSpot valoraciones y reseñas, compruebe la fortaleza de Cortex XDR como proveedor de XDR.
TrendMicro Trend Vision One – Endpoint Security
TrendMicro Trend Vision One protege entornos multinube e híbridos mediante la integración de diversas funciones de seguridad. Agiliza los flujos de trabajo de seguridad y mejora la investigación de amenazas. Utiliza IA para detectar amenazas y responder a ellas, y protege los endpoints. Como proveedor de XDR, genera inteligencia de amenazas y reduce los posibles vectores de ataque.
Características:
- Protección de cargas de trabajo en la nube: Protege las cargas de trabajo en la nube, las aplicaciones nativas y el almacenamiento.
- Seguridad de OT e IoT: Protege la tecnología operativa y los dispositivos IoT en el perímetro de servicio.
- Gestión integral de amenazas: Gestiona la seguridad de endpoints, correo electrónico y redes para reducir los riesgos de ciberseguridad.
- Integración de flujos de trabajo: Conecta los procesos de seguridad para mejorar la eficiencia del equipo y el análisis de datos.
- Soporte de servicios gestionados: Ofrece soporte para mitigar la escasez de talento y subsanar las carencias de competencias en los equipos de seguridad.
Explore la eficacia de TrendMicro como proveedor de XDR consultando sus Gartner Peer Insights y TrustRadius reseñas y valoraciones.
CrowdStrike Endpoint Security
CrowdStrike Endpoint Security ofrece protección XDR mediante la supervisión de la actividad de los endpoints. Integra la protección de endpoints, la inteligencia de amenazas y la respuesta a incidentes en una sola plataforma. El proveedor identifica comportamientos inusuales y posibles movimientos laterales en las redes. Detecta y contiene las amenazas antes de que se agraven. Simplifica la gestión de seguridad para los equipos que supervisan múltiples endpoints.
Características:
- Análisis del comportamiento: Utiliza aprendizaje automático para detectar y rastrear comportamientos anómalos que indican la presencia de amenazas.
- Contención automatizada: Aísla automáticamente los endpoints comprometidos para evitar la propagación de amenazas.
- Gestión centralizada de alertas: Consolida las alertas de seguridad, agiliza las investigaciones y reduce los incidentes que pasan desapercibidos.
- Integración de inteligencia de amenazas: Se conecta con fuentes externas de amenazas para mejorar la identificación de las tácticas de los adversarios.
- Consola unificada: Ofrece una única interfaz para supervisar el estado de los endpoints y aplicar políticas de seguridad coherentes.
Consulte la posición de CrowdStrike en el segmento de seguridad XDR mediante sus últimas Gartner Peer Insights y G2 reseñas y valoraciones.
Symantec Endpoint Protection
Symantec Endpoint Security ofrece protección XDR para endpoints, cargas de trabajo en la nube y redes. Facilita el trabajo de los analistas del SOC al organizar las alertas en una única interfaz fácil de gestionar. Utiliza IA y aprendizaje automático para detectar amenazas avanzadas y responder a ellas. El proveedor automatiza tareas clave de seguridad. Reduce la carga operativa de los equipos de seguridad y ofrece visibilidad de los entornos.
Características:
- Respuesta automatizada a amenazas: Aísla los endpoints infectados y realiza análisis de malware automáticamente para evitar la propagación de amenazas.
- Correlación integral de eventos: Relaciona eventos de seguridad de distintos dispositivos para que los analistas rastreen el origen y el movimiento de las amenazas.
- Reducción del ruido: Prioriza las alertas de alto riesgo y agrupa las notificaciones para reducir el volumen de alertas innecesarias.
- Capacidades de integración: Funciona con herramientas de seguridad de terceros para aplicar políticas y garantizar el cumplimiento sin interrupciones.
Evalúe a Symantec Endpoint Protection como proveedor de XDR consultando sus Gartner Peer Insights calificaciones.
McAfee Endpoint Security
McAfee Endpoint Security supervisa los endpoints para identificar y bloquear actividades maliciosas. Protege las cargas de trabajo en la nube, las aplicaciones y las redes mediante prevención integrada de amenazas. La plataforma combina información de los endpoints con información procesable sobre amenazas en tiempo real para reducir los riesgos de seguridad. Detecta comportamientos inusuales y aplica políticas de seguridad sin interrumpir las operaciones de los usuarios.
Características:
- Respuesta automatizada ante amenazas: Este método utiliza inteligencia de amenazas y gestión centralizada para automatizar tareas como aislar endpoints y buscar malware oculto.
- Correlación de eventos: Contextualiza eventos de múltiples dispositivos para que los analistas puedan rastrear el movimiento lateral de las amenazas.
- Priorización de alertas: Reduce la fatiga por alertas al dar prioridad a las amenazas críticas y consolida las notificaciones para facilitar su gestión.
- Visibilidad integral: Ofrece información procesable sobre entornos locales y en la nube, lo que mejora la supervisión general de la seguridad.
- Integración con herramientas de terceros: Se integra con herramientas externas para aplicar políticas y verificar el cumplimiento normativo, manteniendo prácticas de seguridad coherentes.
Descubra cómo McAfee puede reforzar su seguridad XDR consultando sus Gartner y PeerSpot calificaciones y reseñas.
¿Cómo elegir el proveedor de XDR ideal para su organización?
Para elegir el proveedor de XDR adecuado, identifique primero las principales brechas de seguridad de su organización. Determine si sus necesidades prioritarias se centran en endpoints locales, cargas de trabajo en la nube o redes distribuidas. Conocer sus puntos ciegos le ayudará a elegir un proveedor que ingiera y correlacione eficazmente los datos más importantes. Después, elija el modelo de implementación que se adapte a su infraestructura: local, en la nube o híbrido.
Evalúe las capacidades de detección del proveedor. Busque plataformas que utilicen aprendizaje automático, análisis del comportamiento e inteligencia de amenazas integrada para identificar amenazas conocidas y emergentes. Evite proveedores que generen demasiados falsos positivos y ralenticen las investigaciones. La escalabilidad también es esencial. Asegúrese de que el proveedor de XDR pueda gestionar más fuentes de datos y endpoints a medida que crezca su organización.
El cumplimiento normativo es otro factor clave, especialmente en sectores con requisitos regulatorios estrictos. Elija un proveedor que ofrezca registro automatizado, generación de informes y registros de auditoría para simplificar el cumplimiento de las normas legales y del sector. Por último, considere el costo total de propiedad. Esto incluye las tarifas iniciales de licencia, los costos de módulos adicionales, los gastos de capacitación y el soporte continuo. Opte por proveedores con paneles intuitivos y API abiertas que faciliten la integración y la gestión diaria.
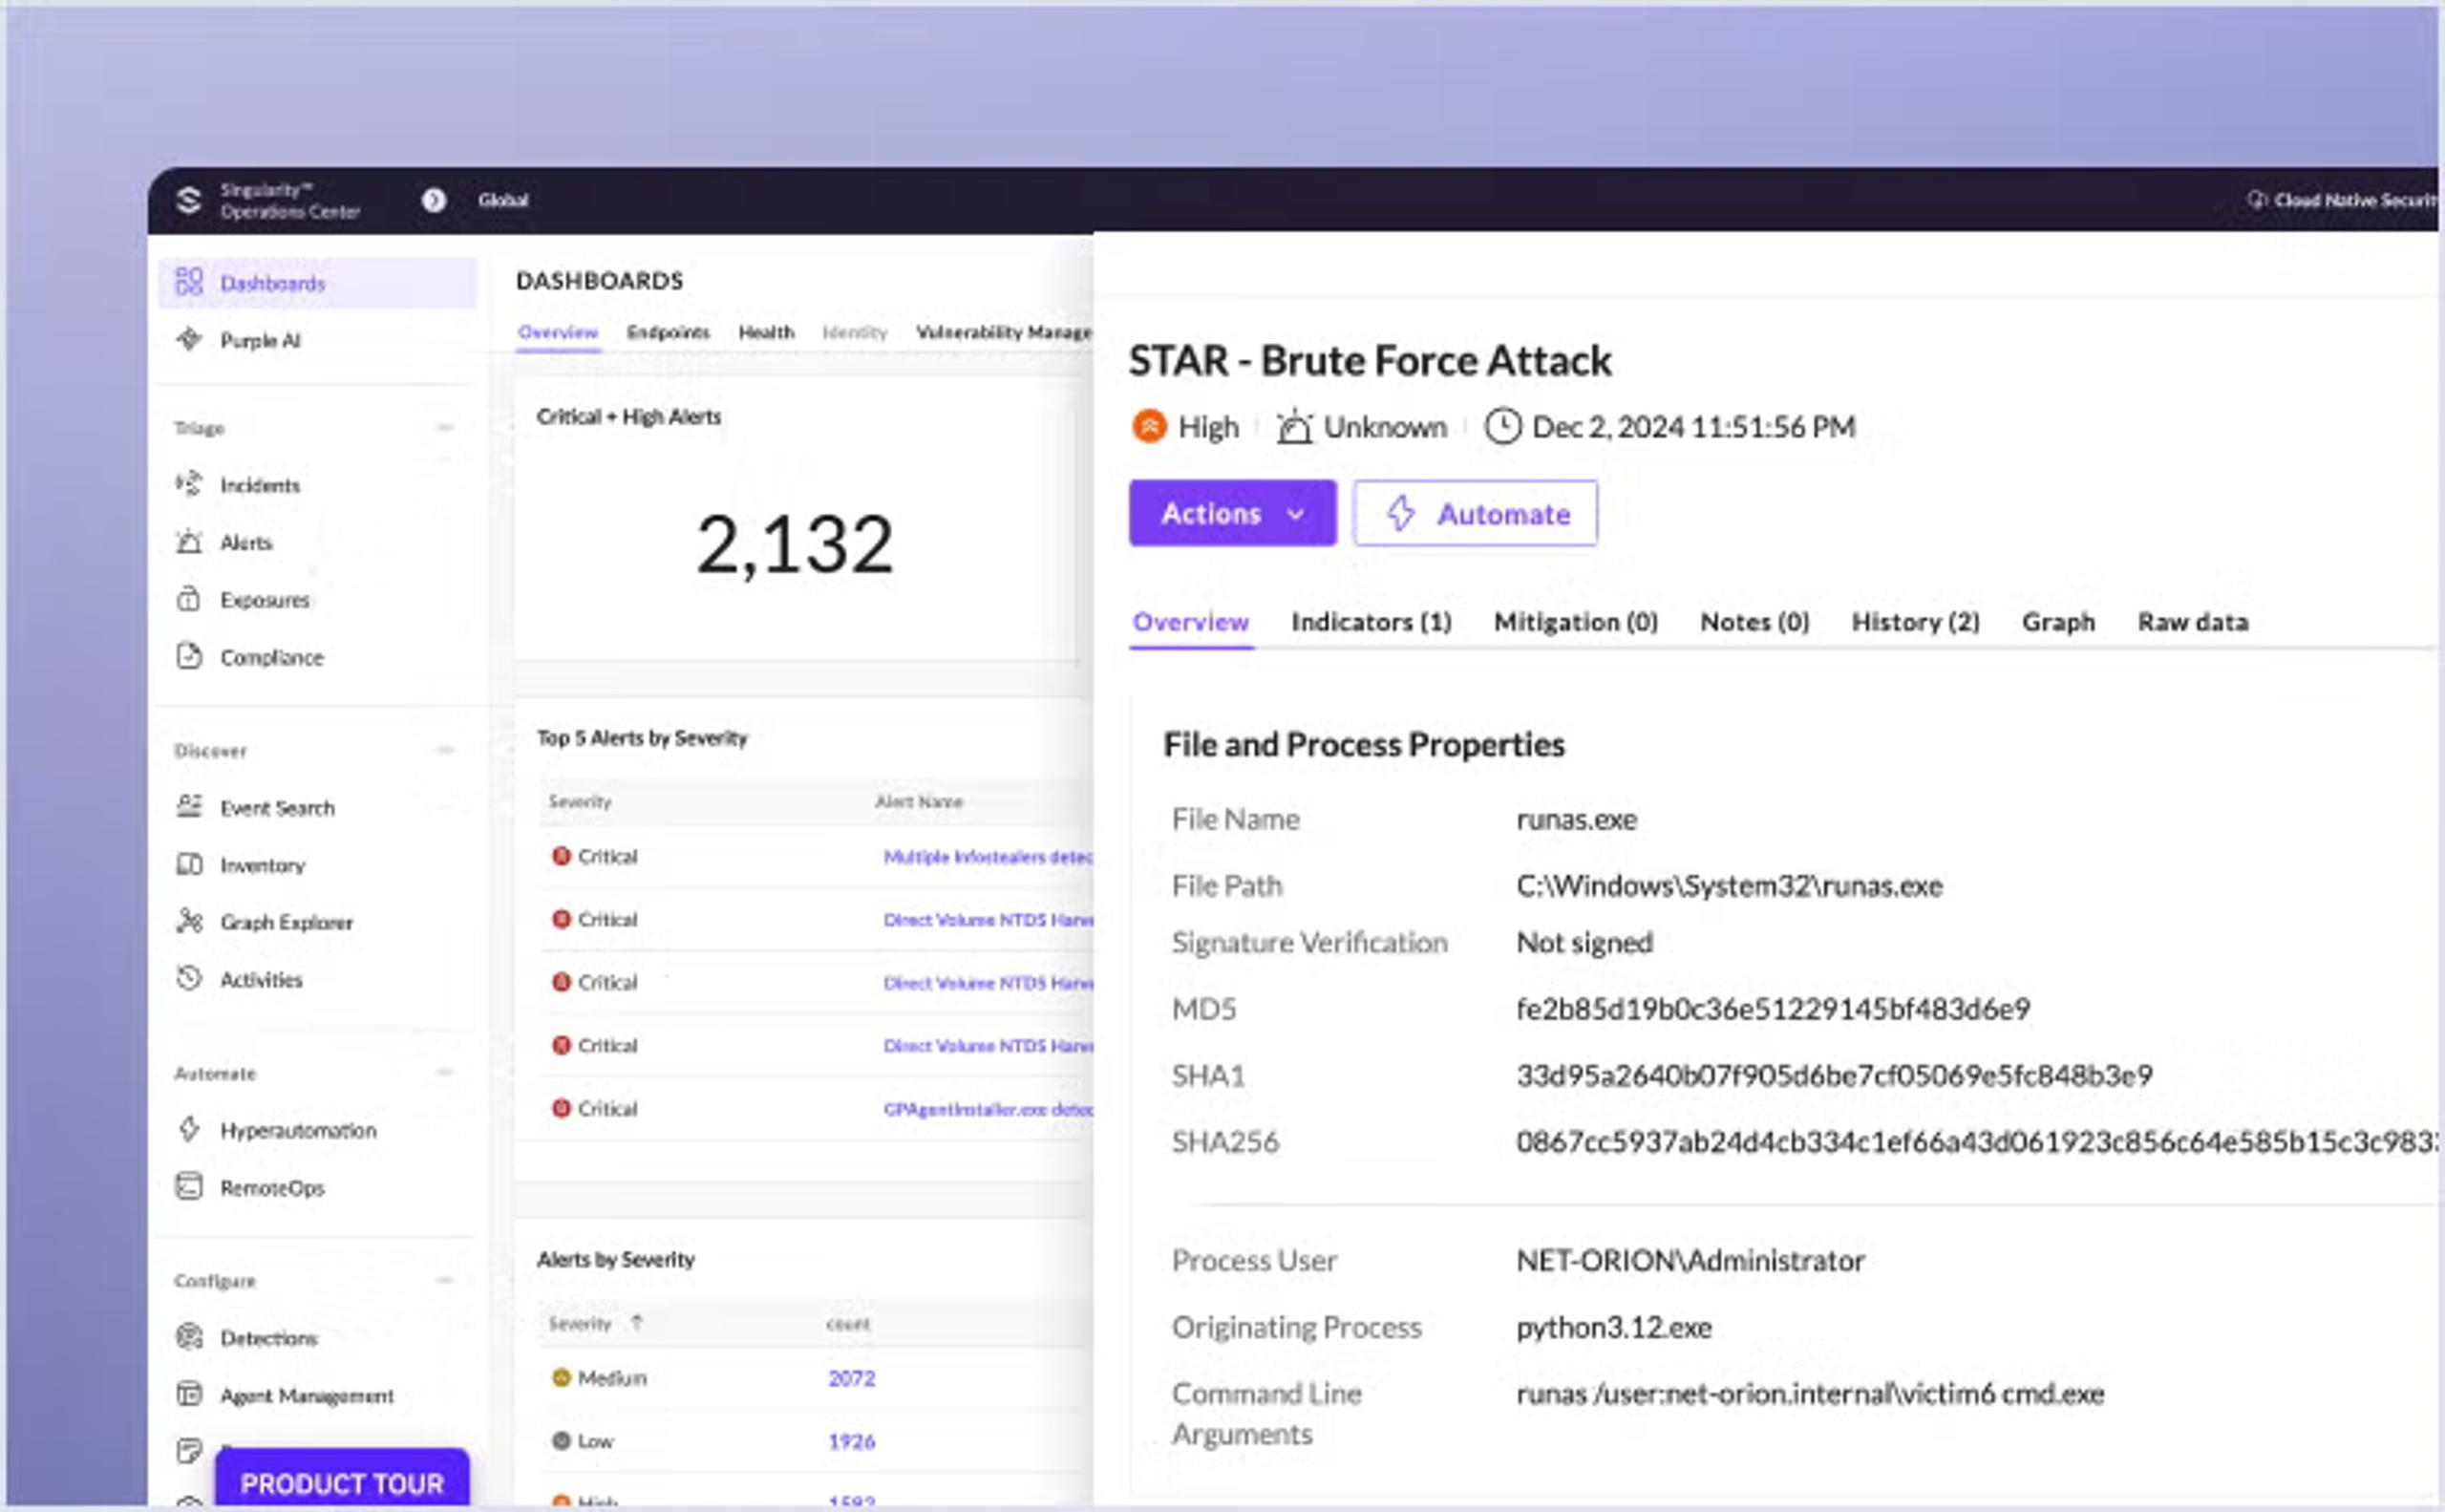
Obtenga visibilidad completa de todos sus datos y aproveche la protección autónoma en toda su organización.
Al alinear las capacidades de detección del proveedor con sus necesidades de implementación y su presupuesto, podrá elegir una plataforma XDR que refuerce su estrategia de seguridad y se adapte a las amenazas cambiantes.
Conclusión
Elegir el proveedor de XDR adecuado es fundamental para reforzar la postura de ciberseguridad de su organización. Evalúe sus necesidades de seguridad, las capacidades de detección, la escalabilidad y los requisitos de cumplimiento normativo para elegir una plataforma XDR que proteja eficazmente sus activos. Los proveedores incluidos para 2026 ofrecen diversas capacidades para responder a distintas necesidades empresariales.
Invertir en un proveedor de XDR confiable mejora la detección y respuesta ante amenazas y agiliza las operaciones de seguridad para que su equipo se concentre en iniciativas estratégicas. Pruebe SentinelOne hoy para responder a las necesidades cambiantes de XDR de su organización.
Preguntas frecuentes
Los proveedores de XDR ofrecen una visión unificada de la seguridad en múltiples capas y mejoran la detección y respuesta ante amenazas. Consolidan las alertas para reducir la fatiga, automatizan la respuesta a incidentes y aumentan la eficiencia de las operaciones de seguridad. Este enfoque integral permite a las organizaciones identificar y mitigar rápidamente ciberamenazas complejas.
Los proveedores de XDR ofrecen plataformas que se integran con diversas herramientas de seguridad, como SIEM, firewalls y programas antivirus. Ofrecen API y conectores integrados para reunir datos de estas herramientas y centralizar la supervisión y correlación de eventos de seguridad, con miras a una estrategia de defensa más completa.
Las organizaciones deben considerar las capacidades de detección, las opciones de integración, la escalabilidad, la facilidad de uso y el soporte del proveedor. También deben evaluar su experiencia en la gestión de los requisitos de cumplimiento normativo y su capacidad para adaptarse a las amenazas cambiantes. Así podrán elegir una plataforma XDR que responda a sus necesidades de seguridad.
Los proveedores de XDR pueden respaldar el cumplimiento normativo con registros centralizados, informes automatizados y pistas de auditoría. También contribuyen a cumplir los requisitos regulatorios al proteger los datos, supervisar los controles de acceso y mantener registros detallados de los eventos de seguridad y las respuestas.
Descubra más sobre XDR



¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
