
Plataformas XDR: simplifique su elección en 2026
Esta guía presenta 7 plataformas XDR en 2026 para los sectores de la nube y la ciberseguridad. Analizamos sus principales funciones, capacidades y funcionamiento.

Hoy no puede depender de herramientas fragmentadas ni de herramientas de supervisión tradicionales. Podrían dejarlo expuesto a ataques avanzados que pasan inadvertidos. Los atacantes combinan tácticas para evitar la detección y pasan de un punto de entrada a otro antes de que usted sepa que ocurrió un incidente. Sin una estrategia unificada, las amenazas pueden pasar desapercibidas hasta causar daños. Ahí entran las plataformas XDR: ofrecen una defensa más integral que las herramientas tradicionales.
Si su organización aún no ha adoptado una plataforma XDR, podría carecer de información procesable esencial para responder más rápido. Esto importa cuando los atacantes aprovechan sin dudar cualquier punto débil que encuentran. A medida que evolucionan las amenazas de ciberseguridad, los métodos obsoletos pierden eficacia, especialmente en empresas con infraestructuras complejas o equipos de seguridad reducidos. En esta guía, examinamos por qué se necesita XDR y analizamos siete plataformas XDR en 2026.
¿Qué son las plataformas XDR?
Las plataformas XDR son herramientas de seguridad especializadas que se integran con la infraestructura tecnológica existente de su organización. Usan aprendizaje automático e IA para analizar, investigar y responder automáticamente a las amenazas en tiempo real. Recopilan datos de diversas fuentes, como correos electrónicos, endpoints y aplicaciones en la nube. Correlacionan alertas de seguridad para identificar incidentes de mayor alcance, analizan datos para generar inteligencia sobre amenazas y facilitan a los analistas la comprensión de los riesgos en distintos niveles.
Puede priorizar los incidentes y abordarlos de inmediato. También obtiene una vista unificada para consolidar los datos y responder a los incidentes.
Las plataformas XDR ofrecen visibilidad de las amenazas persistentes avanzadas y aumentan la productividad al eliminar o automatizar tareas repetitivas. La telemetría de seguridad de sus cargas de trabajo, redes y otras fuentes permite abordar ataques de varias etapas, reducir los tiempos de respuesta y reforzar la postura de seguridad de su organización.
Por qué se necesitan las plataformas XDR
XDR puede mejorar considerablemente la eficiencia operativa de su organización y reforzar su postura de seguridad en la nube y de ciberseguridad. Algunos servicios XDR recurren a especialistas para aportar información procesable basada en la experiencia humana y contener incidentes con respuestas más rápidas y precisas. XDR amplía la cobertura, que suele limitarse a las herramientas EDR. Así puede reducir los incidentes con el tiempo y asignar sus recursos de forma más eficaz.
Las plataformas XDR también pueden abordar la falta de personal en su organización. Si sus equipos de seguridad carecen de especialistas o experiencia profesional, XDR cubre esas brechas con capacidades para afrontar amenazas cada vez más sofisticadas.
Muchos ataques pueden proceder de personas internas, y las plataformas XDR abordan estos riesgos. Con una cobertura de amenazas más amplia y capacidades de respuesta autónoma, XDR ofrece protección de seguridad las 24 horas y cierra brechas críticas. Puede prevenir las filtraciones de datos, responder más rápido a las amenazas y contener los incidentes antes de que causen más daños.
XDR puede agrupar alertas y asignarles puntuaciones. Después, puede utilizar esas puntuaciones para investigar más a fondo y actuar en consecuencia. También puede utilizar plataformas XDR para bloquear ataques maliciosos, comprobar si hay indicadores de compromiso y aislar endpoints de las redes para evitar que las amenazas sigan propagándose. Las plataformas XDR también pueden cerrar sesiones y revocar permisos de acceso para proteger las cuentas de forma eficaz. Así, puede evitar el acceso no autorizado y minimizar las interrupciones de la actividad empresarial.
7 plataformas XDR en 2026
Las plataformas XDR amplían la protección de endpoints y cubren las brechas que dejan las herramientas EDR. Estas son siete plataformas XDR que conviene conocer en 2026.
Exploremos sus principales funciones y capacidades, y veamos cómo funcionan.
SentinelOne Singularity™ XDR
Las capacidades XDR de SentinelOne unifican los datos de endpoints, redes e infraestructuras en la nube en una consola con IA. La correlación de eventos entre distintas capas permite a los equipos de seguridad detectar, investigar y contener amenazas en tiempo real. Tanto en sistemas locales como en cargas de trabajo modernas en la nube, SentinelOne automatiza gran parte de la detección y la respuesta para que los equipos se centren en cuestiones más estratégicas. Programe una demo gratuita en vivo para obtener más información.
La plataforma de un vistazo
- Las capacidades XDR de SentinelOne emplean IA y aprendizaje automático para cerrar las brechas de visibilidad entre distintos entornos. Desde una vista unificada, los administradores de seguridad reúnen datos de endpoints, entornos en la nube, identidades de usuarios y redes para reducir los puntos ciegos. La plataforma correlaciona las actividades sospechosas en secuencias coherentes, de modo que los analistas puedan determinar si una alerta aislada forma parte de un ataque más amplio y coordinado.
- Singularity Identity es un producto clave para proteger las identidades en tiempo real. Sus elementos basados en el engaño atraen a usuarios no autorizados con credenciales o datos falsos, lo que permite detectarlos y desviarlos de los sistemas críticos. Esta táctica es especialmente valiosa para proteger entornos de Active Directory, donde el uso indebido de credenciales es un vector de ataque frecuente.
- Singularity Network Discovery traza mapas de las redes mediante agentes preconfigurados que realizan sondeos activos u observan las comunicaciones de los dispositivos. Esta función identifica posibles vulnerabilidades y endpoints no autorizados sin necesidad de hardware adicional. Así, la plataforma puede neutralizar dispositivos no autorizados y proteger activos sensibles. Los equipos de seguridad obtienen información inmediata sobre qué dispositivos y personas están en su red.
Funciones:
- Cobertura de amenazas ampliada: Recopila y correlaciona telemetría de endpoints, redes y entornos en la nube para ampliar la detección.
- Reversión automatizada: Revierte cambios no autorizados tras una actividad maliciosa sin depender de scripts complejos.
- Secuencias de eventos correlacionadas: Conecta alertas independientes en una sola secuencia y rastrea el ataque de principio a fin.
- Singularity Identity: Usa técnicas de engaño en tiempo real para proteger las credenciales y Active Directory.
- Descubrimiento de redes: Identifica automáticamente los dispositivos con conectividad IP y detecta nodos desconocidos o no gestionados que podrían representar riesgos.
- Consola unificada: Ofrece una visión de toda la empresa para investigar amenazas, gestionar políticas y supervisar el cumplimiento.
Los principales problemas que resuelve SentinelOne
- TI en la sombra: Identifica y protege dispositivos o servicios que operan fuera de las directrices aprobadas.
- Exploits de día cero: Utiliza análisis basados en IA para detectar patrones sospechosos antes de que exista una firma conocida.
- Ransomware: Aísla y contiene procesos maliciosos y luego restaura los sistemas afectados al estado anterior al ataque.
- Problemas de cumplimiento: Ofrece registros, informes y seguimiento en tiempo real para cumplir las normas de los sectores regulados.
- Configuraciones incorrectas de las cargas de trabajo: Analiza continuamente las cargas de trabajo en la nube y en las instalaciones para detectar configuraciones incorrectas.
- Configuraciones incorrectas de los endpoints: Detecta y corrige configuraciones inseguras en los dispositivos, lo que reduce los puntos de entrada para los ataques.
- Dispositivos no gestionados: Descubre automáticamente endpoints no autorizados mediante el reconocimiento de la red y revela superficies de ataque ocultas.
- Carga operativa: Automatiza las tareas repetitivas para que los equipos de seguridad se concentren en actividades estratégicas.
Testimonio
“Tras implementar SingularityXDR en Innovatech Labs, obtuvimos visibilidad inmediata de las amenazas avanzadas en nuestro entorno híbrido. Utilizamos Singularity Identity para protegernos frente a los intentos de robo de credenciales, y Singularity Network Discovery reveló rápidamente dispositivos que ni siquiera sabíamos que estaban en nuestra red. Cuando una campaña de phishing dirigida intentó elevar privilegios en nuestros endpoints, la detección basada en IA aisló los dispositivos afectados y revirtió al instante los cambios no autorizados.
Un único panel que correlaciona las alertas de endpoints, cargas de trabajo en la nube y servicios de identidad redujo drásticamente el tiempo de investigación. Ahora actuamos ante las amenazas en minutos, no en horas, y reforzamos considerablemente nuestra seguridad general.”
Evalúe la plataforma XDR de SentinelOne consultando sus valoraciones y reseñas en Gartner Peer Insights y PeerSpot.

Singularity™ XDR
Descubra y mitigue las amenazas a la velocidad de la máquina con una plataforma XDR unificada para toda la empresa.
TrendMicro Trend Vision One – Endpoint Security
TrendMicro Trend Vision One—Endpoint Security se centra en detectar eventos de seguridad y responder a ellos en todo el entorno de una organización. Busca anomalías en el tráfico de red, los endpoints y el uso de identidades que puedan indicar amenazas. Al correlacionar y priorizar las alertas, los equipos agilizan la gestión de incidentes y abordan las amenazas antes de que se agraven.
Esta plataforma también ofrece acciones de respuesta flexibles para bloquear actividades maliciosas y reducir el tiempo de inactividad.
Características:
- Visibilidad de la red: Supervisa el tráfico para descubrir dispositivos de red sospechosos o conexiones no autorizadas
- Seguridad de la identidad: Detecta intentos de inicio de sesión inusuales o patrones de acceso anómalos entre usuarios con privilegios
- Supervisión de la nube: Evalúa las máquinas virtuales y las cargas de trabajo en contenedores para detectar vulnerabilidades
- Compatibilidad con IoT: Supervisa los dispositivos en las redes perimetrales y detecta hardware no reconocido
- Alertas personalizables: Adapta las alertas a sus políticas para agilizar la toma de decisiones
- Información procesable sobre el cumplimiento: Ofrece datos para verificar el cumplimiento de las normativas de seguridad
Descubra la eficacia de TrendMicro Trend Vision One como plataforma de seguridad para endpoints consultando sus reseñas y valoraciones en Gartner Peer Insights y TrustRadius.
CrowdStrike Endpoint Security
CrowdStrike Endpoint Security vigila los comportamientos sospechosos en los endpoints gestionados para identificar los ataques a medida que evolucionan. Utiliza análisis para relacionar los eventos con posibles estrategias de los ciberdelincuentes. Mantiene a los equipos de seguridad al tanto de las tácticas más recientes. Las acciones de respuesta automatizadas aíslan rápidamente los sistemas comprometidos y evitan que un incidente se propague por la red.
Características:
- Detección basada en el comportamiento: Supervisa la actividad de los endpoints para identificar patrones anómalos
- Inteligencia sobre amenazas: Compara los indicios emergentes de ataque con métodos conocidos de los adversarios
- Consola basada en la nube: Unifica datos en tiempo real de múltiples entornos
- Flujo de trabajo de incidentes: Automatiza la agrupación de alertas para centrar la investigación
- Búsqueda proactiva de amenazas: Busca indicios de alerta ocultos en las operaciones diarias
- Eliminación de malware: Contiene la amenaza y limpia de inmediato los dispositivos infectados
Conozca la posición de CrowdStrike en el segmento de seguridad XDR consultando sus reseñas y valoraciones más recientes en Gartner Peer Insights y G2.
Microsoft Defender for Endpoint
Microsoft Defender for Endpoint recopila inteligencia sobre amenazas de dispositivos, aplicaciones e identidades para que los equipos de seguridad aíslen posibles amenazas. Evalúa las vulnerabilidades para priorizar los problemas críticos y orientar su corrección. Defender for Endpoint se integra con otros servicios de Microsoft para ofrecer una experiencia unificada y reducir la fricción entre las capas de seguridad.
Los procedimientos automatizados agilizan la respuesta y contienen la actividad sospechosa.
Características:
- Gestión de vulnerabilidades basada en riesgos: Identifica las brechas críticas que requieren correcciones urgentes
- Protección de endpoints: Automatiza la gestión de alertas y utiliza respuestas integradas para limitar las amenazas
- Seguridad en la nube: Supervisa las cargas de trabajo de SaaS y Azure y correlaciona datos de diversas fuentes
- Integración con SIEM: Se integra con herramientas como Microsoft Sentinel para ampliar la visibilidad de las amenazas
- Investigación posterior a una brecha: Recopila registros de dispositivos para el análisis forense de incidentes y el cumplimiento normativo
- Notificación de amenazas: Genera alertas en tiempo real ante comportamientos inusuales o de alto riesgo
Puede leer reseñas de usuarios sobre Microsoft Defender for Endpoint en Gartner Peer Insights y G2.
Cortex de Palo Alto Networks
Cortex de Palo Alto Networks ofrece visibilidad de endpoints, redes y recursos en la nube. Unifica los flujos de datos para detectar anomalías. Sus capacidades de inteligencia artificial identifican patrones inusuales, como el uso indebido de credenciales o el malware sin archivos. Esta plataforma también agrupa las alertas por gravedad para que los equipos prioricen los incidentes más importantes. Las herramientas forenses integradas de Cortex recopilan registros y datos de actividad para profundizar en las investigaciones.
Características:
- Detección de amenazas: Utiliza aprendizaje automático para detectar posibles riesgos internos y comportamientos maliciosos
- Seguridad de endpoints: Incluye ajustes de firewall, cifrado y control de dispositivos
- Gestión de incidentes: Prioriza automáticamente las alertas según su impacto
- Análisis forense: Ofrece marcas de tiempo, datos de dispositivos sin conexión y acciones de los usuarios
- Búsqueda de amenazas: Busca de forma proactiva riesgos ocultos o latentes
- Soporte para SOC: Reduce los tiempos de respuesta con flujos de trabajo integrados para los equipos de seguridad
Evalúe la eficacia de Cortex XDR como plataforma de seguridad XDR mediante sus valoraciones y reseñas en Gartner Peer Insights y PeerSpot.
Cisco Secure Endpoint
Cisco Secure Endpoint ayuda a las organizaciones a detectar amenazas dirigidas a distintos dispositivos y responder a ellas. Recopila datos de eventos de los endpoints y analiza patrones que podrían indicar actividad maliciosa. Puede aplicar controles de políticas, poner en cuarentena los equipos comprometidos y restringir los procesos no autorizados.
Las funciones de búsqueda de amenazas permiten investigar en mayor profundidad y combinan la automatización con la experiencia de los especialistas.
Características:
- Análisis de endpoints: Supervisa la actividad de los dispositivos para detectar indicadores de compromiso
- Control de dispositivos: Aplica configuraciones de seguridad en distintos endpoints
- Búsqueda de amenazas: Detecta nuevos métodos de ataque y tendencias de amenazas
- Capacidades de cuarentena: Aísla rápidamente los endpoints para detener el movimiento lateral
- Integración con herramientas de Cisco: Centraliza la gestión y unifica las estrategias de seguridad
- Registro e informes: Genera informes para auditorías de cumplimiento y revisiones de incidentes
Determine si Cisco Secure Endpoint se ajusta a sus necesidades de protección XDR mediante sus valoraciones y reseñas en Gartner y PeerSpot.
Bitdefender GravityZone XDR
Bitdefender GravityZone XDR reúne señales de endpoints, redes y cargas de trabajo en la nube. Después, combina estos datos para identificar brechas de seguridad y tendencias sospechosas. El análisis automatizado busca vulnerabilidades conocidas en distintos sistemas, mientras que las alertas en tiempo real notifican a los administradores cualquier anomalía preocupante.
La plataforma también protege las identidades al supervisar el uso de las cuentas para detectar indicios de robo o uso indebido de credenciales.
Características:
- Detección y respuesta en la nube: Examina la infraestructura de varios proveedores de nube
- Protección de identidades: Supervisa el acceso de los usuarios y señala los intentos de inicio de sesión inusuales
- Correlación de amenazas: Combina datos de distintos módulos de seguridad para ofrecer información procesable más precisa
- Supervisión de redes: Inspecciona el tráfico para detectar transmisiones sospechosas o intentos de fuerza bruta
- Acciones de remediación: Sugiere o ejecuta estrategias de contención
- Panel de análisis: Muestra cronologías de incidentes y registros de eventos para evaluaciones rápidas
Descubra si Bitdefender GravityZone XDR es ideal para su empresa mediante sus valoraciones y reseñas en G2 y PeerSpot.
¿Cómo elegir la plataforma XDR ideal para su empresa?
Para elegir la plataforma XDR ideal, considere los factores que definen la estrategia de seguridad de su organización. Primero, evalúe la detección de amenazas y la inteligencia: la capacidad de la plataforma para usar IA y aprendizaje automático para detectar amenazas conocidas y desconocidas, incluidos los exploits de día cero. La detección de amenazas internas, la supervisión en tiempo real y el análisis automatizado son esenciales para detectar señales de alerta antes de que se conviertan en incidentes más graves.
La interoperabilidad es otro factor importante. La plataforma debe funcionar con su infraestructura actual y ser compatible con distintos sistemas operativos y tipos de dispositivos. La escalabilidad y el rendimiento también son esenciales en entornos grandes o muy dinámicos. El acceso a API para integraciones personalizadas, los flujos de respuesta automatizados y la priorización de incidentes ahorran tiempo cuando surge una amenaza. Busque capacidades de reversión para restaurar los sistemas afectados y un proceso claro de respuesta a incidentes.
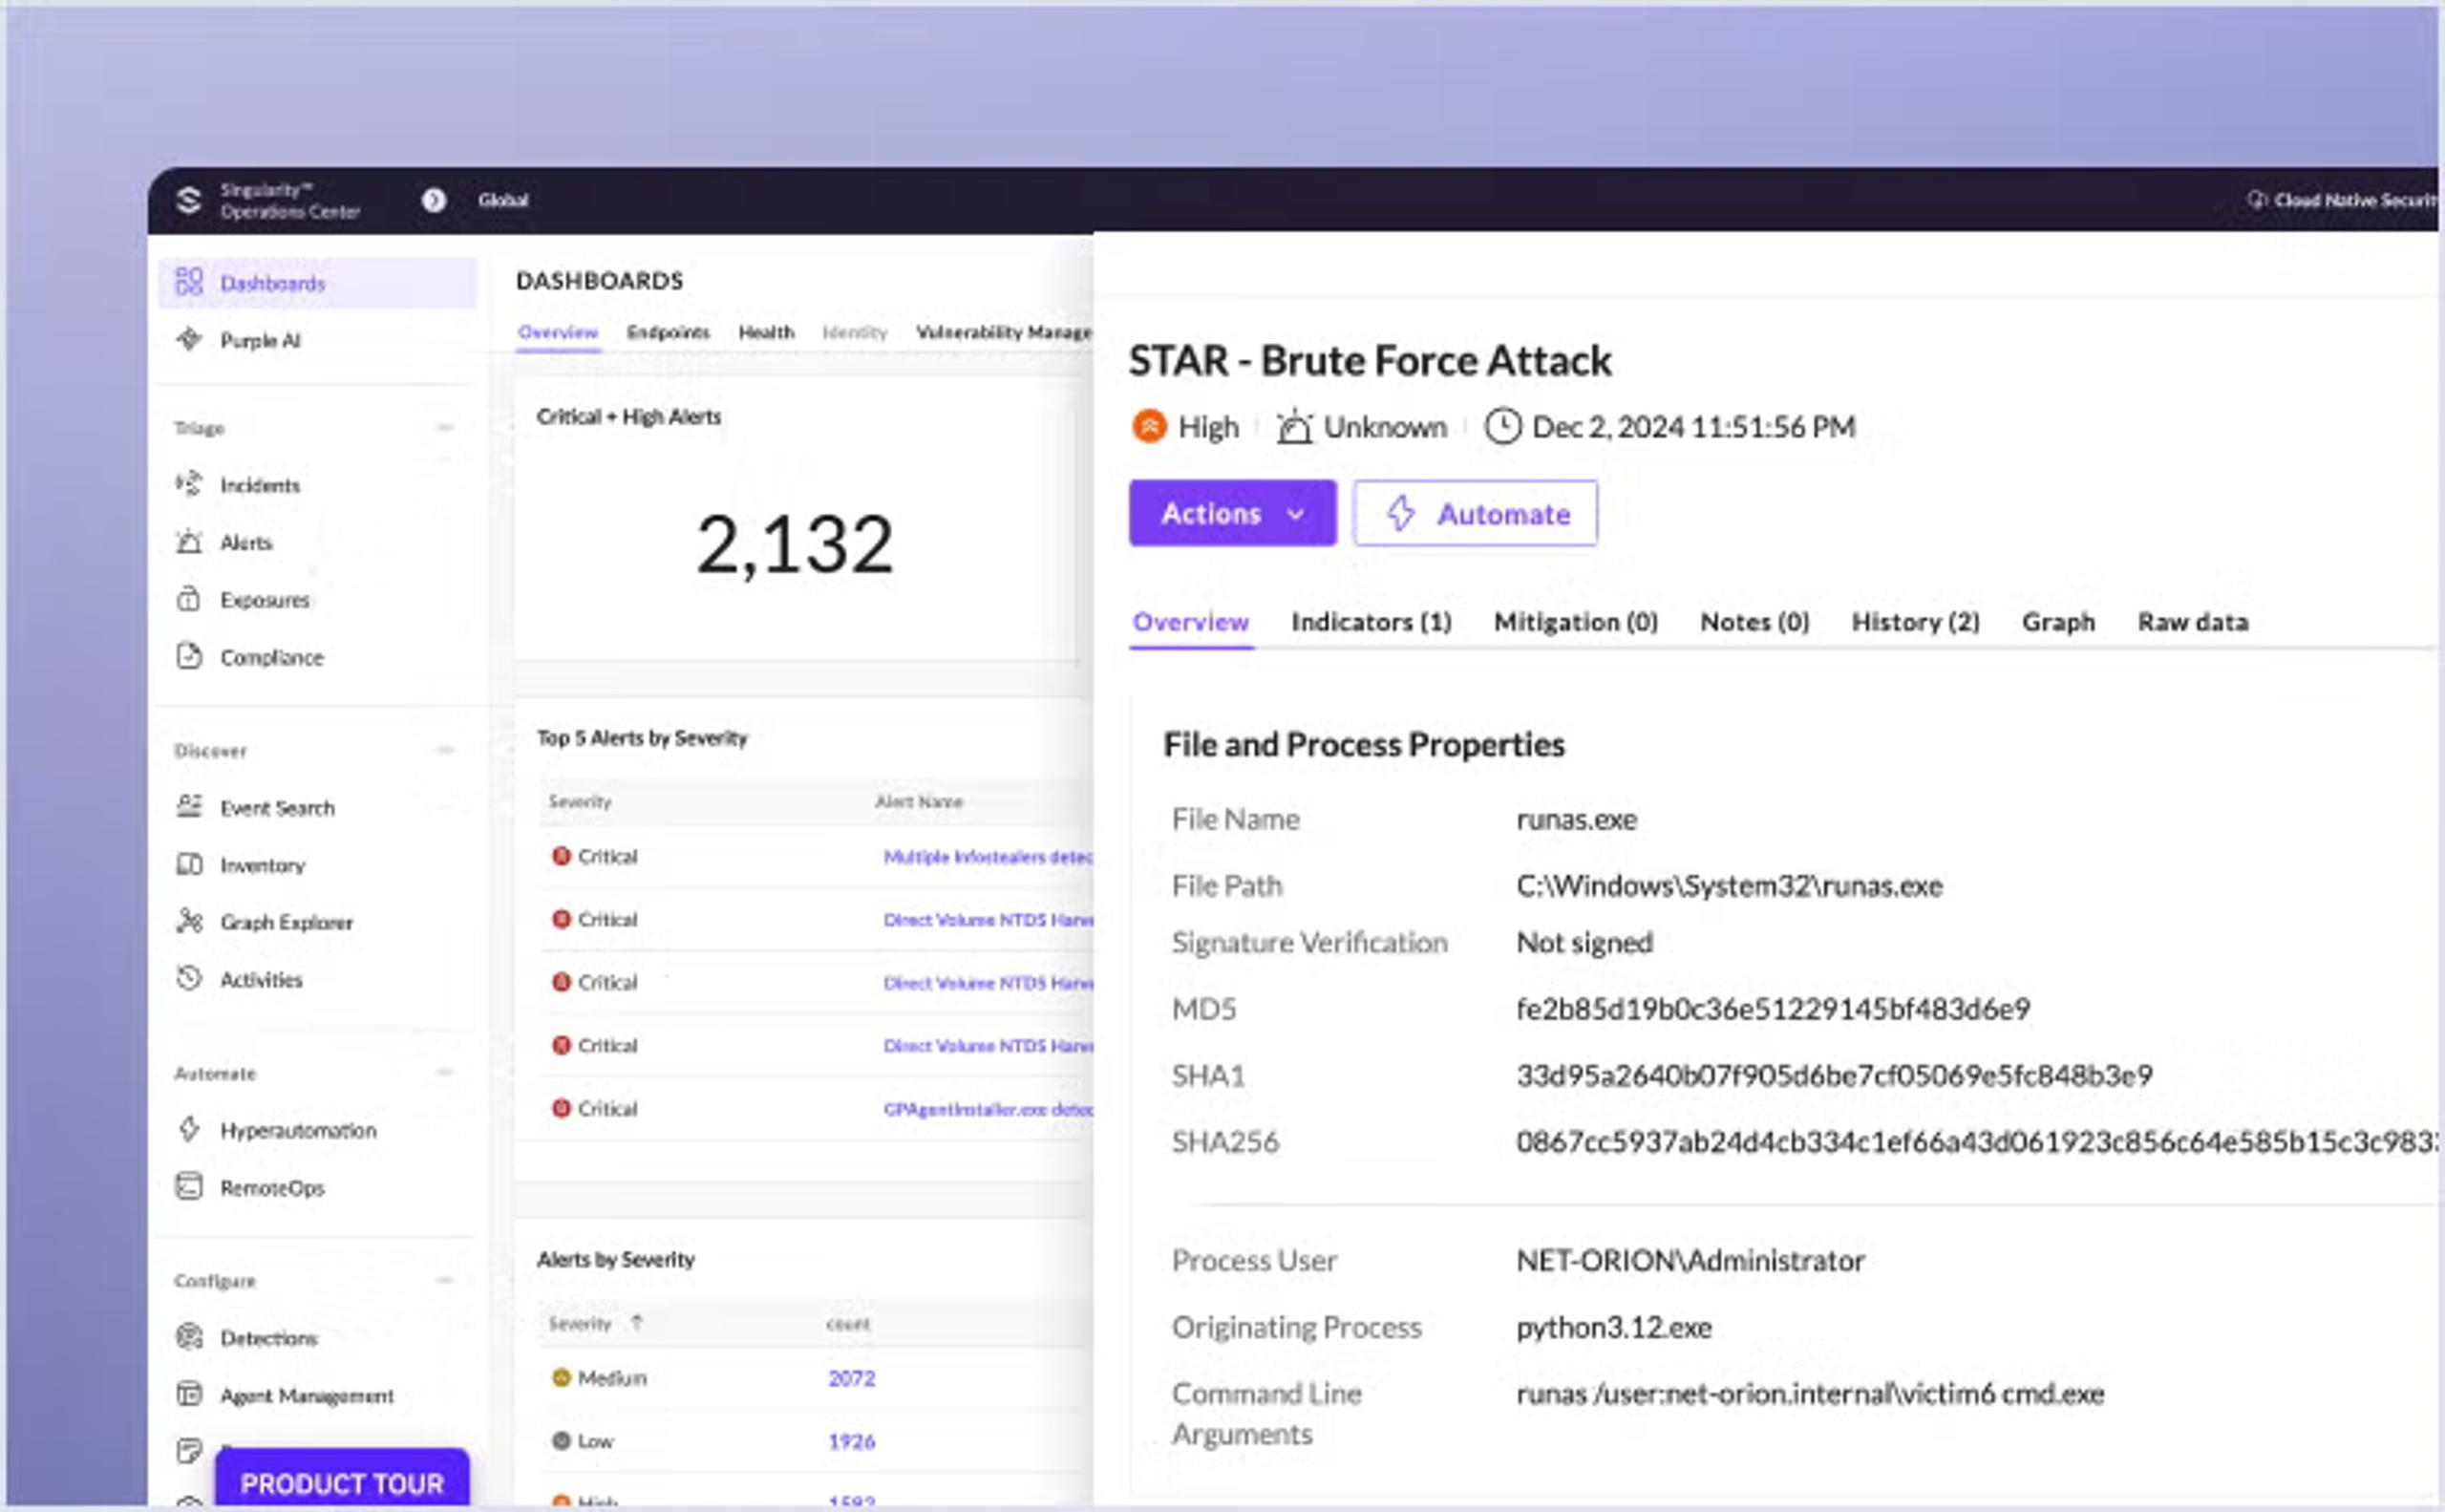
Obtenga visibilidad completa de todos sus datos y aproveche la protección autónoma en toda su organización.
La elaboración de informes y el análisis de datos son igual de importantes. Los paneles personalizables, los informes orientados al cumplimiento normativo, el análisis de tendencias y el análisis predictivo muestran a los equipos de seguridad y a las partes interesadas cómo evolucionan los riesgos. Por último, considere el costo total de propiedad. Calcule los costos iniciales de implementación, el mantenimiento periódico, la capacitación, la certificación y el impacto en los recursos internos. Equilibrar estos factores le guiará hacia una plataforma XDR que se ajuste a sus objetivos operativos, sus límites presupuestarios y su postura de seguridad a largo plazo.
Conclusión
Ahora que sabe cómo funciona XDR y qué buscar en una plataforma, puede empezar a fortalecer su seguridad con XDR. Adopte un enfoque iterativo y céntrese en las amenazas más críticas. Con SentinelOne, puede reforzar sus defensas y obtener una cobertura adecuada frente a las amenazas. Contacte con nuestros especialistas si necesita más asistencia.
Preguntas frecuentes
XDR amplía la visibilidad más allá de los endpoints o los datos de registro al recopilar información procesable de varias capas, como redes, identidades y cargas de trabajo en la nube. Así, correlaciona los eventos de seguridad mejor que EDR, que suele centrarse únicamente en los endpoints. A diferencia de SIEM, XDR utiliza análisis y automatización centrados en la detección y respuesta ante amenazas.
La mayoría de las plataformas XDR están diseñadas para reducir el trabajo manual mediante la correlación de amenazas y la automatización de los procesos de respuesta a incidentes. Muchas también ofrecen paneles sencillos y flujos de trabajo simplificados que reducen la necesidad de conocimientos especializados. Los equipos pequeños se benefician de una sola plataforma que consolida los datos, reduce los falsos positivos y acorta el tiempo de resolución de incidentes.
XDR agrega datos de aplicaciones SaaS, máquinas virtuales, contenedores y servidores locales. Combina telemetría de diversas fuentes para detectar rápidamente movimientos laterales o actividades sospechosas entre recursos en la nube y locales. Así se identifican y eliminan las amenazas más difíciles de detectar y potencialmente dañinas, como las configuraciones incorrectas y el uso indebido de credenciales, antes de que causen daños importantes.
Las plataformas XDR ofrecen registros, pistas de auditoría y funciones de generación de informes que cumplen con HIPAA, PCI-DSS, GDPR y otras normativas. Consolidar los datos de seguridad en una sola plataforma facilita demostrar la aplicación uniforme de políticas y controles. La correlación de incidentes también acelera considerablemente las investigaciones, de modo que las organizaciones cumplen antes los requisitos obligatorios de notificación de brechas y conservación de registros.
Descubra más sobre XDR


¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
