
Software XDR: simplifique su elección en 2026
Prepárese hoy para los ciberataques del futuro con software XDR. Analice los datos de usuarios, los endpoints y la actividad en entornos de nube y redes. Conozca estos 7 programas XDR en 2026.

Las organizaciones se enfrentan a una lista creciente de ciberamenazas emergentes que afectan a todas las capas de sus entornos digitales. Los datos se mueven de forma continua y simultánea entre endpoints, plataformas de nube y redes locales, lo que pone a prueba las técnicas de seguridad tradicionales. Ahí interviene XDR: conecta las distintas capas de seguridad y unifica las evaluaciones de riesgos en tiempo real.
Esta información integral permite a los equipos de seguridad identificar actividades sospechosas antes de que se conviertan en incidentes graves. Con automatización y procesos simplificados, las plataformas XDR reducen la carga de los analistas y ofrecen información procesable más eficaz.
En las siguientes secciones, analizaremos por qué el software XDR es esencial hoy y qué opciones merecen su atención.
¿Qué es el software XDR?
La protección tradicional de endpoints no siempre relaciona las amenazas procedentes de distintos vectores de ataque, lo que deja vulnerabilidades que los atacantes pueden aprovechar. Para cerrar esa brecha, XDR reúne los datos de endpoints, redes y entornos de nube en una única plataforma. Así, los equipos de seguridad obtienen una visión más amplia e identifican actividades sospechosas que normalmente pasarían inadvertidas.
A diferencia de las herramientas EDR independientes, las plataformas XDR suelen integrarse con firewalls de nueva generación, plataformas de protección de cargas de trabajo en la nube y herramientas de gestión de identidades y accesos. Este enfoque unificado de telemetría y alertas facilita la detección de configuraciones incorrectas y la contención rápida de incidentes de seguridad críticos. El software XDR acelera la investigación y la respuesta ante amenazas. También refuerza la postura de seguridad de su organización.
Al unificar distintos entornos, el software XDR reduce la fatiga por alertas, mejora la detección de amenazas y corrige las debilidades del sistema antes de que den lugar a brechas. Correlaciona diversos tipos de datos y presenta información procesable en una vista unificada. Este enfoque integral permite a los equipos de seguridad proteger los activos clave de forma proactiva y adaptarse a la evolución de la ciberseguridad.
Por qué necesita software XDR
Las amenazas actuales son ágiles y suelen encontrar grietas en las defensas antes de que las organizaciones puedan detectarlas. La seguridad perimetral tradicional falla cuando los atacantes se desplazan entre distintos entornos, incluidas las cargas de trabajo en la nube, los dispositivos personales sujetos a políticas BYOD y los dispositivos IoT.
El software XDR cierra estas brechas al reunir toda la información de seguridad en un solo lugar. En vez de dispersar registros y alertas entre distintas herramientas, XDR unifica la visibilidad. Así detecta técnicas de explotación sigilosas y vulnerabilidades que, de otro modo, pasarían inadvertidas. También agiliza la respuesta a incidentes al reunir información clave sobre equipos comprometidos, actividades sospechosas y superficies de ataque ocultas.
Muchas amenazas eluden las herramientas EDR tradicionales mediante vectores inesperados o ataques de varias etapas. El software XDR aplica análisis más profundos y correlaciona patrones inusuales para revelar posibles problemas con antelación. Además de identificarlos, coordina medidas como el aislamiento de endpoints y automatiza las respuestas.
Cuando la infraestructura crece rápidamente, cada segundo cuenta. El software XDR permite a los equipos de seguridad actuar de inmediato y contener los ataques antes de que se agraven. Así protege las operaciones de seguridad y reduce las costosas interrupciones.
7 programas XDR en 2026
Las plataformas XDR cubren las brechas que dejan los programas EDR. Están diseñadas para eliminar los puntos ciegos y ofrecer una protección integral y ampliada de los endpoints.
Conozca estos 7 programas XDR en 2026 y explore sus principales funciones, capacidades y ofertas.
SentinelOne Singularity™ XDR
Singularity Platform de SentinelOne ofrece potentes capacidades XDR que llevan la seguridad de sus endpoints más lejos. Consideramos que una plataforma de seguridad integral debe incorporar XDR. Nuestro enfoque unifica los datos de seguridad clave de endpoints, activos de red y recursos de nube. Combina detección basada en el comportamiento, aprendizaje automático y automatización inteligente para descubrir rápidamente amenazas ocultas que podrían evadir las herramientas tradicionales.
Esta integración ofrece a los equipos de seguridad una interfaz simplificada que aporta contexto esencial a cada alerta, agiliza las decisiones y reduce la necesidad de correlación manual. La capacidad de respuesta autónoma de la plataforma mitiga los ataques en curso al aislar los dispositivos comprometidos o bloquear los procesos maliciosos. Tanto si sus servidores están en sus propias instalaciones como en entornos virtuales o en varias nubes, Singularity Platform se adapta a la complejidad de su infraestructura, reduce los puntos ciegos y mejora los tiempos de respuesta ante incidentes. También recopila y visualiza inteligencia sobre amenazas en tiempo real, con información procesable continua sobre nuevos vectores de ataque. Puede ampliar aún más su cobertura al incorporar datos de sus sistemas SIEM o SOAR existentes e integrar la plataforma con ellos, gracias a su diseño abierto y flexible. Programe una demo gratuita en vivo.
La plataforma de un vistazo
La ofrece capacidades XDR basadas en un flujo continuo de telemetría de diversas fuentes: computadoras portátiles, servidores, dispositivos móviles y aplicaciones en la nube. Los análisis avanzados relacionan estos datos y trazan cada fase de una amenaza emergente. En Singularity, lo que parecen alertas aisladas e insignificantes en un sistema tradicional, ¿se convierte en una cronología coherente del incidente? XDR ofrece capacidades XDR que dependen de un flujo continuo de telemetría suministrado por fuentes dispares: laptops, servidores, dispositivos móviles y aplicaciones en la nube. Los análisis avanzados toman estos puntos y conectan los datos, mapeando cada fase de una amenaza emergente. En la visión de Singularity, lo que podría parecer alertas aisladas e insignificantes en un sistema tradicional se transforma en una línea de tiempo cohesiva del incidente.
Su motor adaptable genera información procesable en segundo plano. Cada vez que detecta y neutraliza una amenaza, la plataforma perfecciona sus modelos de detección para reconocer actividades similares con mayor rapidez. Singularity™ Network Discovery descubre activos no gestionados ocultos en su red y evita que los endpoints desconocidos pasen inadvertidos. Pese a todas estas funciones, Singularity no acapara recursos ni ralentiza el rendimiento de los endpoints por un consumo excesivo. Su consola unificada elimina la necesidad de alternar entre múltiples interfaces y libera a los analistas para centrarse en la búsqueda avanzada de amenazas y la planificación estratégica de la seguridad.
Funciones:
- Recopilación de datos de telemetría: Reúne registros, alertas y datos sobre el comportamiento de los usuarios de endpoints, redes y plataformas de nube. Esta visión integral alimenta la inteligencia de amenazas detallada.
- Corrección de amenazas en tiempo real: Esta función admite la reversión automática y deshace rápidamente los cambios no autorizados realizados por ransomware o scripts maliciosos para minimizar los daños persistentes.
- Correlación de Storyline: Convierte alertas dispersas en secuencias claras que muestran cómo se desarrolla un ataque paso a paso. Esto simplifica considerablemente el análisis posterior al incidente.
- Protección de identidades: Este tipo de protección utiliza técnicas de engaño para frustrar el uso indebido de credenciales y limitar las oportunidades de los atacantes de explotar Active Directory u otros repositorios de identidades.
- Supervisión de dispositivos de red: Supervisa en tiempo real los nuevos dispositivos que se conectan a su red para que los endpoints ocultos y los posibles dispositivos de TI en la sombra no pasen inadvertidos.
- Integraciones personalizadas: Ofrecemos API potentes que se conectan con los sistemas SIEMs, SOARs y otras infraestructuras de seguridad, manteniendo la eficiencia operativa.
- Gestión centralizada: Aplica políticas de seguridad y coordina la respuesta a incidentes desde una única consola, lo que reduce el ruido administrativo y la complejidad.
- Inteligencia global sobre amenazas: SentinelOne actualiza sus capacidades de detección para adaptarse a las tácticas, técnicas y procedimientos más recientes de los actores de amenazas, y mantiene sus defensas al día.
Problemas principales que resuelve SentinelOne
- Evita la lentitud en la gestión de incidentes: Acelera la contención y orienta la remediación, lo que reduce el tiempo de resolución y acorta la ventana de ataque.
- Mitiga los ataques de día cero: Emplea análisis con IA para vigilar comportamientos inesperados y detectar amenazas emergentes sin firmas ni patrones conocidos.
- Aborda el Shadow IT: Descubre e inventaría automáticamente los dispositivos no autorizados o no gestionados y cierra las brechas de visibilidad y cobertura de seguridad.
- Impide la explotación de credenciales: Vigila los intentos de inicio de sesión inusuales y bloquea a los atacantes antes de que se desplacen lateralmente mediante cuentas privilegiadas.
- Detiene los daños del ransomware: Pone en cuarentena los endpoints infectados y restaura los archivos a su estado anterior al ataque con un tiempo de inactividad mínimo, antes de que el ransomware se propague.
- Gestión del cumplimiento normativo: Registra y almacena datos detallados de actividad para facilitar las auditorías y cumplir normativas como HIPAA, GDPR y PCI DSS.
- Configuraciones incorrectas en la nube: Detecta configuraciones de seguridad deficientes o pasadas por alto en máquinas virtuales, contenedores e implementaciones multinube.
- Reduce la fatiga por alertas: La lógica basada en el comportamiento filtra los falsos positivos para que los analistas se centren en los incidentes graves, no en el ruido de menor importancia.
Testimonio
“Incorporamos Singularity XDR para unificar la visibilidad de nuestros centros de datos locales y nuestra creciente presencia en la nube. Poco después, detectó una secuencia de procesos inusual que apuntaba a un posible ataque a la cadena de suministro. La contención automatizada de la plataforma aisló el host comprometido, mientras que la función de reversión restauró los archivos modificados casi al instante.
Desde una consola centralizada, nuestro equipo reconstruyó la secuencia de eventos en endpoints y redes, sin tener que hacer conjeturas. Incluso descubrimos algunos dispositivos IoT sospechosos mediante la función Ranger, fundamental para evitar futuros puntos ciegos. Para nosotros, Singularity es ahora la columna vertebral de todo nuestro marco de respuesta a incidentes.”
Evalúe la plataforma XDR de SentinelOne consultando sus calificaciones y reseñas en Gartner Peer Insights y PeerSpot.

Singularity™ XDR
Descubra y mitigue las amenazas a la velocidad de la máquina con una plataforma XDR unificada para toda la empresa.
Microsoft Defender for Endpoint
Microsoft Defender for Endpoint puede combatir amenazas avanzadas, gestionar vulnerabilidades y ofrecer respuestas adecuadas. Está integrado en Windows 10 y en los ecosistemas de servicios en la nube de Microsoft. Sus sensores recopilan datos del sistema operativo y procesan señales de comportamiento. El sistema puede aislar instancias en la nube, convertir sus detecciones en información procesable y ofrecer respuestas adecuadas.
Características:
- Puede detectar amenazas, evaluar riesgos y remediar vulnerabilidades y configuraciones incorrectas de los endpoints.
- Puede reducir la superficie de ataque de las organizaciones y configurar los ajustes de la nube.
- También ofrece protección web y de red, entre otras funciones, y regula el acceso a dominios, URL y direcciones IP maliciosas.
- También incluye una herramienta de búsqueda de amenazas basada en consultas que puede prevenir brechas de datos.
Cortex de Palo Alto Networks
Cortex puede ampliar la protección de sus endpoints e incluye un agente para detener amenazas. Ofrece protección basada en el comportamiento, IA y análisis en la nube, y emplea aprendizaje automático para perfilar los comportamientos de la red. Puede detectar anomalías e identificar a los adversarios que intentan hacerse pasar por usuarios legítimos. También puede descubrir las causas raíz de las alertas y detener ataques en todos sus entornos.
Características:
- Ofrece firewall para hosts, cifrado de discos, controles para dispositivos USB y NGAV. Previene el abuso por parte de personas con acceso interno, los ataques con credenciales, el malware y la exfiltración de datos.
- Reduce los tiempos de investigación y genera alertas inteligentes con puntuaciones de incidentes. Puede verificar las amenazas examinando sus causas raíz y las secuencias de eventos.
- Cortex también ofrece análisis forense exhaustivo y realiza investigaciones internas y regulatorias. Cortex XDR puede aislar endpoints, impedir la ejecución de scripts y contener amenazas en tiempo real.
TrendMicro Trend Vision One – Endpoint Security
Trend Vision One puede proteger entornos multinube e híbridos. Puede automatizar y coordinar flujos de trabajo de seguridad y simplificar las investigaciones de amenazas. Con sus capacidades de detección y respuesta ante amenazas mediante IA, las organizaciones pueden lograr una seguridad integral de los endpoints. También puede generar inteligencia sobre amenazas y reducir la superficie de ataque.
Características:
- Puede proteger sus cargas de trabajo en la nube, aplicaciones cloud-native y almacenamiento en la nube. También protege los dispositivos OT e IoT y el perímetro de sus servicios.
- Puede gestionar la seguridad de endpoints, correo electrónico y redes; TrendMicro puede gestionar diversos riesgos de ciberseguridad y reducir las brechas de datos.
- Aumenta la eficiencia de su equipo de seguridad al conectar flujos de trabajo y ofrece información procesable mediante el análisis de datos críticos.
- El software también ofrece servicios gestionados para afrontar la escasez de talento y reducir las brechas de competencias.
McAfee Endpoint Security
McAfee Endpoint Security detecta actividades maliciosas en los endpoints y protege las cargas de trabajo en la nube, las aplicaciones y las redes mediante la prevención integrada de amenazas. Combina la información de los endpoints y la información procesable sobre amenazas en tiempo real para reducir los riesgos de seguridad. Detecta comportamientos anómalos y aplica políticas de seguridad con una interrupción mínima para los usuarios.
McAfee Endpoint Security también incluye defensas adaptativas que aprenden de los nuevos patrones de ataque para detener los exploits con mayor eficacia.
Características:
- La inteligencia de amenazas y la gestión centralizada permiten a los equipos de seguridad automatizar tareas clave, como aislar endpoints comprometidos o buscar malware oculto.
- Sus funciones de correlación contextualizan los eventos entre distintos dispositivos para que los analistas vean cómo se desplazan lateralmente las amenazas.
- El software reduce el exceso de alertas al priorizar las amenazas críticas y consolidar las notificaciones. Ofrece visibilidad de diversos entornos, incluidos los sistemas locales y en la nube, y proporciona información procesable a los equipos de seguridad.
- McAfee Endpoint Security también se integra con herramientas de terceros para aplicar políticas y comprobar el cumplimiento normativo, lo que facilita una seguridad uniforme en toda la organización.
CrowdStrike Endpoint Security
CrowdStrike EDR es el software XDR de CrowdStrike para empresas. Ofrece visibilidad de la actividad de sus endpoints y detecta y contiene amenazas. Facilita a los analistas la prevención de brechas de seguridad y genera puntuaciones de riesgo para los eventos de seguridad. I
Características:
- Puede aislar endpoints de las redes y poner en cuarentena las amenazas.
- Microsoft agiliza la respuesta de los equipos de seguridad al proporcionar información contextual sobre identidades, nubes, datos, dispositivos móviles y flujos de datos.
- Cuenta con firewalls basados en host que bloquean o permiten los permisos asociados al tráfico entrante y saliente.
Bitdefender GravityZone XDR
Bitdefender GravityZone XDR detecta ataques a endpoints y protege identidades, redes, aplicaciones, nubes y dispositivos móviles. También reduce los riesgos de seguridad al unificar la visibilidad de amenazas en los endpoints y acelerar la detección y la respuesta. El software XDR supervisa y analiza el tráfico de red, escanea puertos y supervisa dispositivos IoT y no gestionados.
Características:
- Sus funciones de implementación listas para usar sirven a equipos de seguridad de cualquier tamaño. Clasifica, correlaciona y contextualiza automáticamente los incidentes de seguridad entre herramientas y plataformas.
- Ofrece una representación visual de las cadenas de ataque en tiempo real. La implementación de sus sensores listos para usar no requiere reglas de detección ni integraciones personalizadas.
- Reduce el exceso de alertas, ofrece capacidades de búsqueda de amenazas con respuesta automatizada y da visibilidad de los riesgos en Azure AD y los proveedores de identidad en la nube.
- Bloquea los movimientos laterales, evita el compromiso de credenciales y elimina los ataques de fuerza bruta.
¿Cómo elegir el software XDR ideal para su empresa?
Para elegir el software XDR adecuado, evalúe dónde están sus mayores puntos ciegos: en los endpoints locales, las cargas de trabajo en la nube o las redes distribuidas. Identifique esas áreas y el modelo de implementación que necesita, ya sea local, en la nube o híbrido. Así podrá determinar qué productos ingieren y correlacionan mejor los datos críticos.
A continuación, evalúe el alcance de la detección. Las plataformas deben utilizar aprendizaje automático, análisis del comportamiento o inteligencia de amenazas integrada para detectar riesgos conocidos y emergentes. Evite las herramientas que saturan a su equipo con falsos positivos. Los sistemas con más alertas ralentizan las investigaciones en lugar de acelerarlas. La escalabilidad también es clave: una herramienta no debe verse desbordada por nuevas fuentes de datos y dispositivos cuando su organización crezca.
La preparación para el para el cumplimiento normativo es vital, especialmente en sectores muy regulados. Los registros, informes y pistas de auditoría automatizados facilitan el cumplimiento de los requisitos legales y del sector. Por último, considere el costo total de propiedad: licencias iniciales, módulos adicionales, formación y complejidad del soporte continuo. Las plataformas con paneles intuitivos y API abiertas simplifican la integración y la gestión diaria. es vital, especialmente en industrias altamente reguladas. El registro automatizado, los informes y las pistas de auditoría facilitan el cumplimiento de los requisitos legales e industriales. Finalmente, está el costo total de propiedad: tarifas de licencia iniciales, costos de módulos adicionales, gastos de capacitación y complejidad durante el soporte continuo. Las soluciones con paneles intuitivos y APIs abiertas simplifican la integración y la gestión diaria.
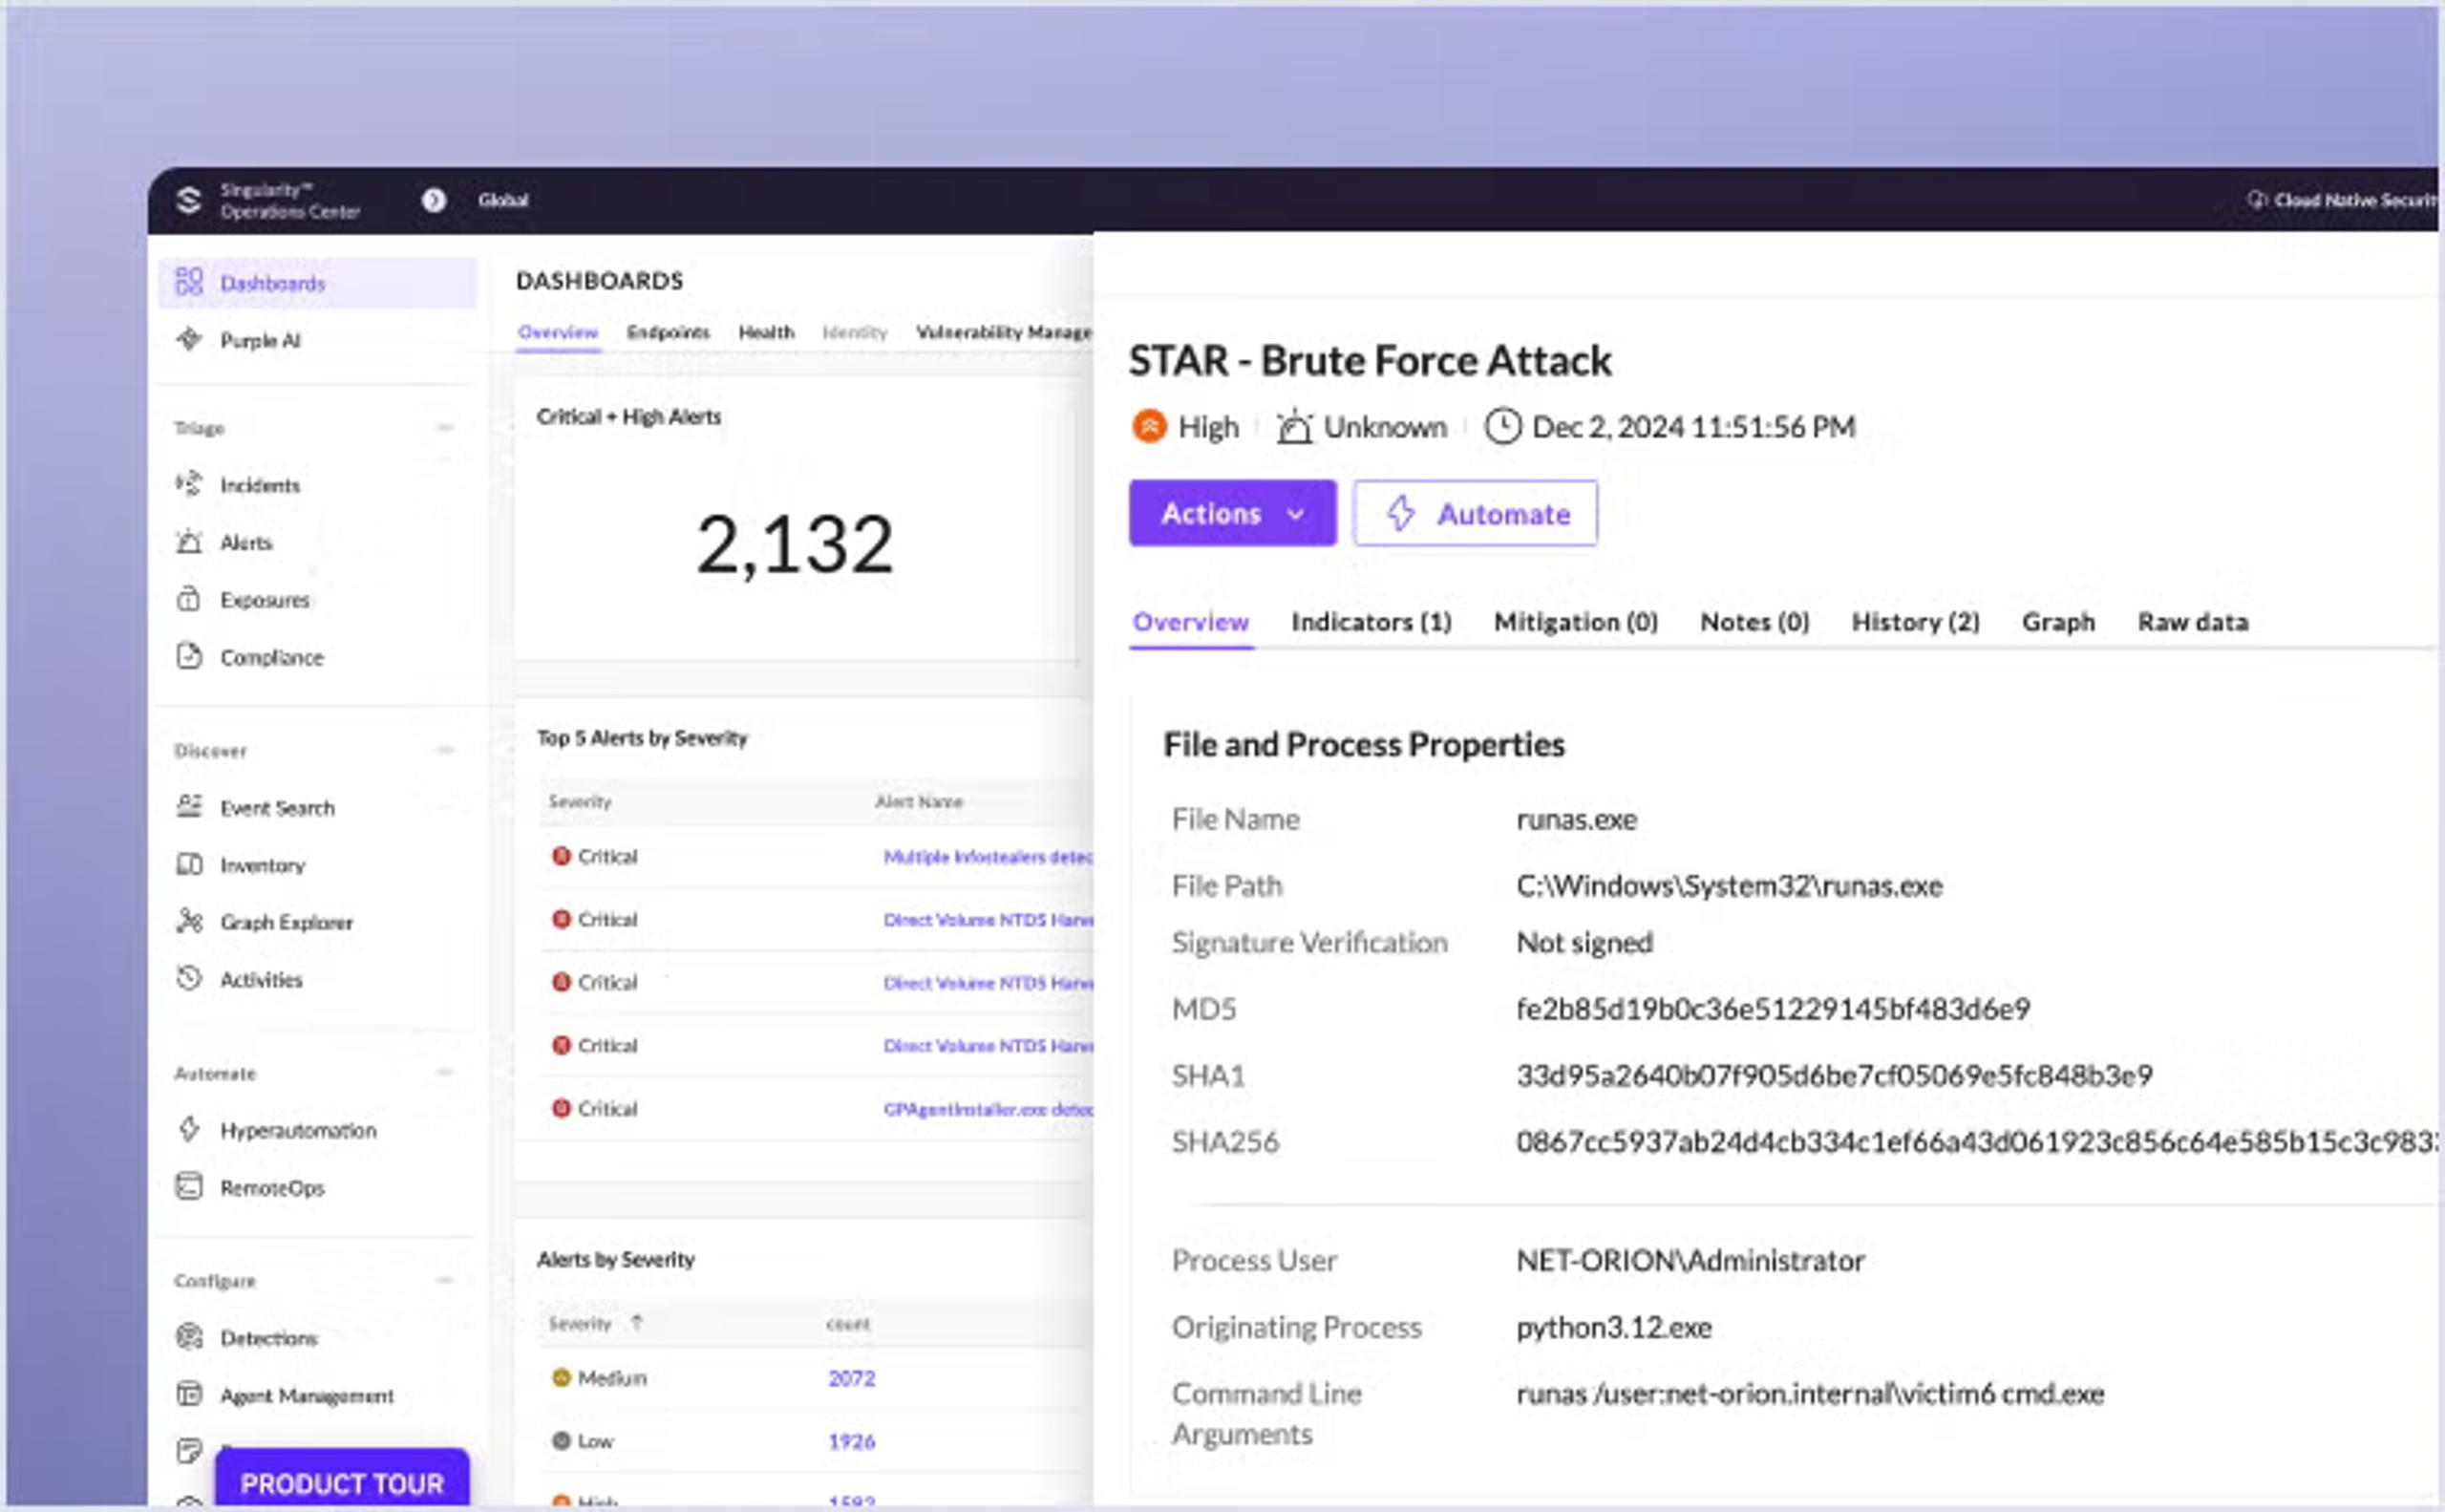
Obtenga visibilidad completa de todos sus datos y aproveche la protección autónoma en toda su organización.
Al ajustar las capacidades de detección a sus necesidades de implementación y presupuesto, puede elegir una plataforma XDR que complemente su estrategia de seguridad y se adapte a las amenazas emergentes.
Conclusión
El software XDR reúne varias capas de seguridad en una estrategia coherente—la correlación de alertas y la automatización de respuestas permiten a los equipos priorizar las amenazas críticas y gestionar los incidentes con mayor eficacia. En lugar de depender de herramientas aisladas, las organizaciones obtienen una visión integral para actuar frente a ataques sofisticados.
Esto es especialmente importante en entornos de IT dinámicos, donde los endpoints, los recursos en la nube y los servicios híbridos crecen cada día. Si su estrategia de seguridad actual no detecta intrusiones sigilosas ni gestiona las respuestas con eficacia, XDR puede ser el siguiente paso lógico hacia una protección más ágil y preparada para el futuro. Contacte con SentinelOne hoy para obtener ayuda.
Preguntas frecuentes
XDR unifica alertas y telemetría más allá de los endpoints al correlacionar datos de redes, nubes y sistemas de identidad. EDR se centra principalmente en la actividad de los endpoints. Al combinar flujos de datos, se detectan antes las tácticas sigilosas y se reducen considerablemente los puntos ciegos. Este mayor alcance suele traducirse en una detección más completa y una respuesta más ágil.
Sí. XDR combina datos de varias capas de seguridad, elimina las alertas duplicadas y filtra los eventos benignos. Al correlacionar señales de redes, endpoints y nubes, XDR destaca las amenazas peligrosas. Los analistas dedican menos tiempo a investigar falsos positivos, toman decisiones más rápido, mejoran la eficiencia de las operaciones de seguridad y reducen la carga de trabajo general.
Sí. Muchas plataformas XDR incorporan automatización y paneles simplificados, lo que reduce la necesidad de conocimientos especializados. Al unificar las fuentes de datos, XDR reduce las tareas manuales y detecta pronto las amenazas urgentes. Los equipos pequeños gestionan los incidentes con mayor eficacia mediante flujos de trabajo guiados y supervisión centralizada, sin perder cobertura de seguridad.
Mida indicadores como el tiempo medio de detección, el tiempo de respuesta y la reducción del volumen total de incidentes. Evalúe con qué frecuencia las amenazas pasan desapercibidas o se generan falsos positivos. Supervise el impacto general en el rendimiento, la satisfacción de los usuarios y el cumplimiento normativo. Una implementación eficaz de XDR agiliza los flujos de trabajo, reduce el riesgo de brechas y refuerza la confianza en su postura de seguridad.
Descubra más sobre XDR




¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
