
Was ist LDAP Injection? Wie funktioniert sie und wie lässt sie sich verhindern?
LDAP Injection manipuliert Verzeichnisabfragen über ungeprüfte Benutzereingaben. Erfahren Sie, wie Angreifer die Authentifizierung umgehen, Daten auslesen und wie Sie sie stoppen.

Was ist LDAP Injection?
LDAP Injection ist ein serverseitiger Angriff auf Webanwendungen, die Abfragen des Lightweight Directory Access Protocol aus ungeprüften Benutzereingaben erstellen. Wenn Ihre Anwendung Sonderzeichen nicht korrekt neutralisiert, bevor sie diese in LDAP-Abfragen einfügt, können Angreifer die Abfragen manipulieren. So umgehen sie die Authentifizierung, lesen vertrauliche Verzeichnisdaten aus oder ändern Einträge im LDAP-Verzeichnisbaum.
LDAP-Verzeichnisse bilden das Herzstück der Identitätsinfrastruktur von Unternehmen. Sie speichern Benutzeranmeldedaten, Gruppenzugehörigkeiten, Zugriffskontrolllisten, Organisationsstrukturen und Angaben zu Dienstkonten. Ein einziger erfolgreicher LDAP-Injection-Angriff kann dieses Verzeichnis offenlegen und Angreifern Zugriff auf Ihre Authentifizierungsinfrastruktur verschaffen.
MITRE klassifiziert diese Schwachstelle als MITRE CWE-90: Improper Neutralization of Special Elements used in an LDAP Query. OWASP führt sie unter OWASP Injection und der aktualisierten Kategorie OWASP Injection auf. Die Schwachstelle hat dieselbe Ursache wie SQL Injection, zielt aber auf ein grundlegend anderes und oft folgenreicheres System: den Verzeichnisdienst, der unternehmensweit regelt, wer worauf zugreifen darf.
Um LDAP Injection zu verstehen, müssen Sie die Abfragesyntax kennen, die Angreifer ausnutzen.
Wie funktioniert LDAP Injection?
LDAP-Suchfilter folgen einer festgelegten Grammatik, die in der LDAP-Syntax definiert ist. Filter verwenden die polnische Notation (Präfixnotation). Eine einfache Authentifizierungsabfrage sieht so aus:
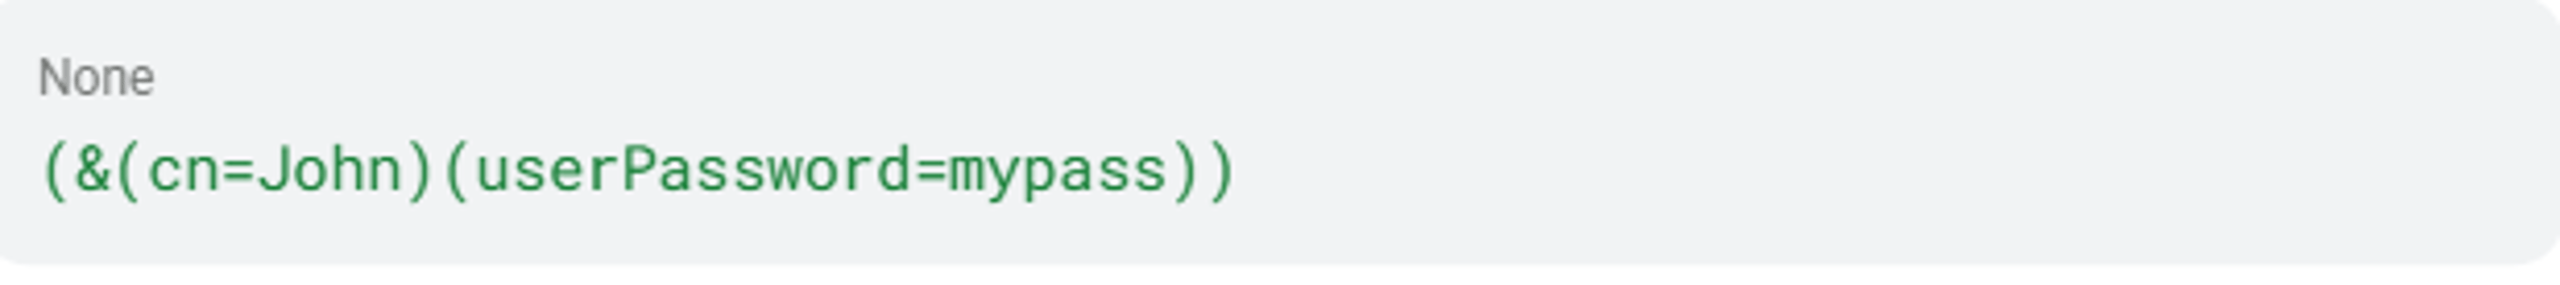
Der Operator & führt eine boolesche UND-Verknüpfung aus. Klammern gruppieren Bedingungen. Das Platzhalterzeichen * steht für einen beliebigen Wert. Diese Metazeichen bilden zusammen mit | (ODER), ! (NICHT), =, ~=, >=, <=, und () als Gruppierungsoperatoren die Angriffsfläche für Injections.
Wenn Entwickler einen Filter erstellen, indem sie Benutzereingaben direkt an die Abfragezeichenfolge anhängen, werden diese Metazeichen zu Angriffswerkzeugen. Fügt ein Anmeldeformular den Benutzernamen direkt in einen Filter wie (&(uid=INPUT)(userPassword=HASH)), ein, können Angreifer mit gezielt eingesetzten Metazeichen die Logik des Filters vollständig verändern: die Authentifizierung umgehen, alle Verzeichniseinträge abrufen oder Daten Zeichen für Zeichen auslesen.
Welche Technik Angreifer einsetzen, hängt von der Art der LDAP Injection ab.
Arten von LDAP Injection
LDAP Injection tritt in mehreren Formen auf. Jede nutzt einen anderen Aspekt der Interaktion zwischen Anwendung und Verzeichnis aus. Welche Art Angreifer einsetzen, hängt vom Verhalten der Anwendung, vom Kontext der Abfrage und von den Informationen ab, die sie in der Antwort erkennen können.
| Art | Technik | Folge |
| Suchfilter-Injection | Filtermanipulation mit Platzhalterzeichen oder ODER-Verknüpfungen | Vollständige Auflistung des Verzeichnisses |
| Umgehung der Authentifizierung | Einschleusen eines immer zutreffenden Filters | Unbefugte Anmeldung als beliebiger Benutzer |
| Blinde LDAP Injection | Zeichenweise Analyse von Antwortunterschieden | Unbemerkte Datenextraktion |
| DN-Manipulation | Falsche kontextabhängige Maskierung von DN-Feldern | Injection in Abfragekomponenten außerhalb des Filters |
Suchfilter-Injection
Betrachten Sie diesen anfälligen Java-Code:
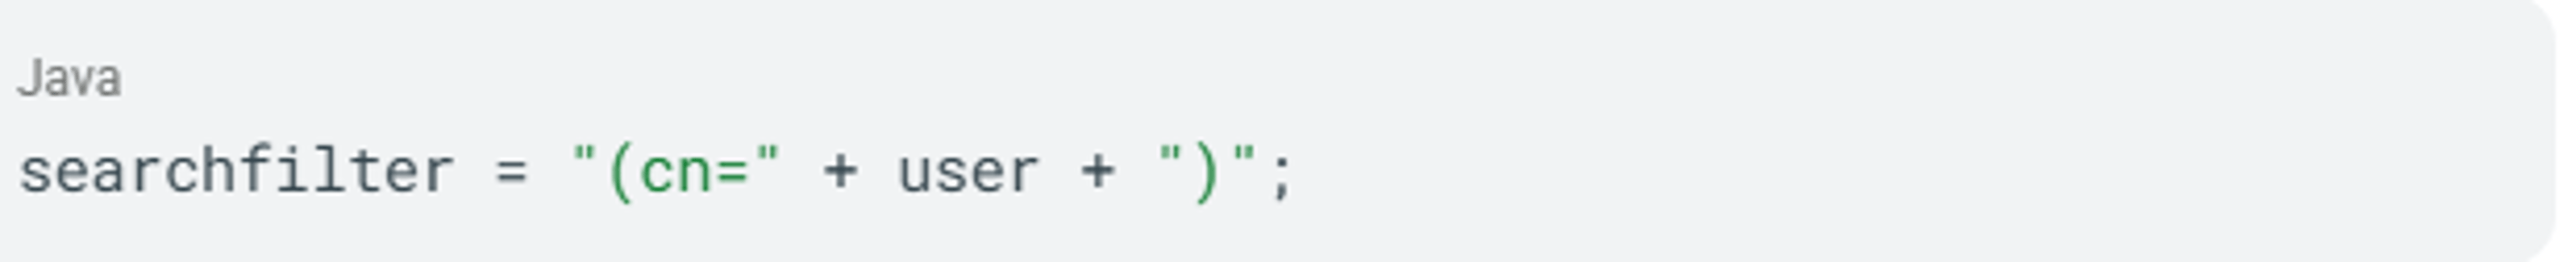
Wenn ein Angreifer user=* eingibt, lautet der resultierende Filter (cn=*). Er findet jedes Objekt im Verzeichnis mit einem cn-Attribut. Ihre Anwendung gibt statt eines einzelnen Eintrags das gesamte Benutzerverzeichnis zurück.
Umgehung der Authentifizierung
LDAP-Authentifizierungsabläufe sind ein besonders folgenschweres Ziel für Injections. Ein anfälliger Anmeldefilter sieht beispielsweise so aus:
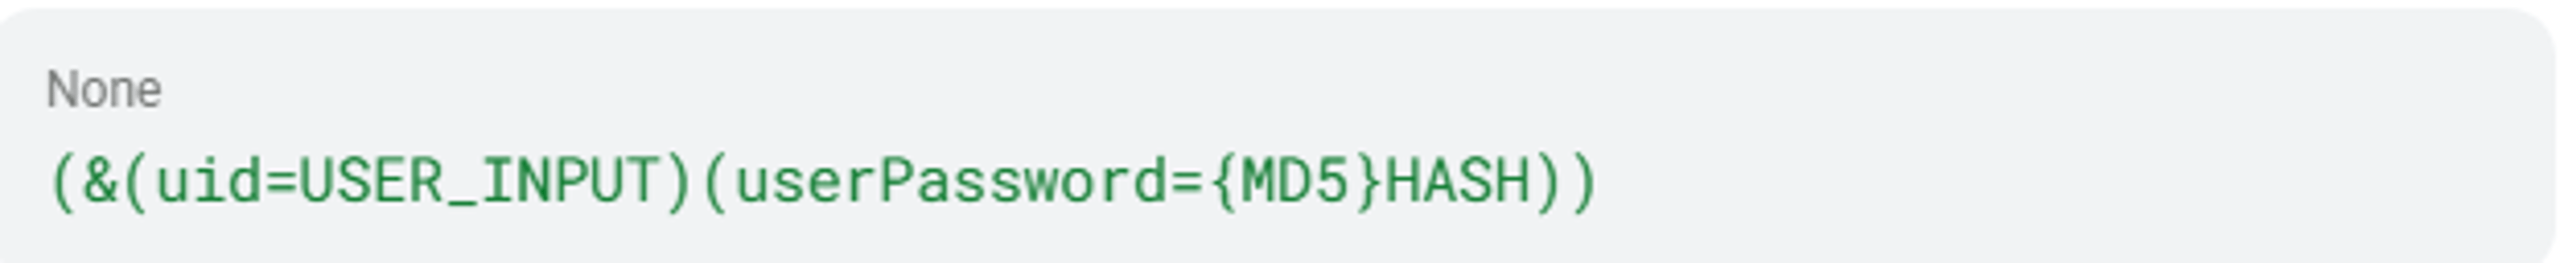
Dieser Filter lässt sich umgehen, indem )(uid=))(|(uid=* als Benutzername eingegeben wird. Der resultierende Filter ist immer wahr. Dadurch erhält der Angreifer den Status eines authentifizierten Benutzers als erster Benutzer im LDAP-Verzeichnisbaum, häufig ein Administratorkonto. Der Testleitfaden beschreibt dies als direktes Gegenstück zu Techniken, die per SQL-Injection die Authentifizierung umgehen.
Blinde LDAP-Injection
Wenn Anwendungen Abfrageergebnisse nicht direkt anzeigen, nutzen Angreifer unterschiedliche Antworten, um Daten auszulesen. Sie fügen Filterbedingungen ein wie (attribute=a*), (attribute=b*) und beobachten, ob die Anwendung ein Ergebnis oder eine leere Seite zurückgibt. So lesen sie Attributwerte Zeichen für Zeichen aus. Eine in der Black-Hat-Veröffentlichung vorgestellte Untersuchung zeigte, dass clientseitige Filter, die angezeigte Informationen begrenzen, blinde Injection-Techniken nicht verhindern.
Manipulation von Distinguished Names
LDAP unterscheidet mehrere Kontexte für das Escaping. Werden sie verwechselt, entstehen Angriffsvektoren. Suchfilter erfordern Escaping gemäß RFC 4515 (*→\2a, (→\28, )→\29). Distinguished Names (DNs) erfordern Escaping gemäß RFC 2253 (\, #, +, <, >, ,, ;, ", =). Wird für ein Feld der falsche Escaping-Kontext verwendet, bleibt Ihre Anwendung angreifbar, selbst wenn Sie das Problem für behoben halten.
Diesen Angriffsarten liegen gemeinsame Ursachen zugrunde, die über die Syntax hinausgehen.
Ursachen von LDAP-Injection
LDAP-Injection-Schwachstellen entstehen durch das Zusammenspiel von Programmierpraktiken, Einschränkungen von Bibliotheken und Fehlkonfigurationen der Infrastruktur. Jede Ursache eröffnet einen eigenständigen Weg für Angriffe.
- Direkte Verkettung von Zeichenfolgen. Die unmittelbare Ursache fast jeder LDAP-Injection-Schwachstelle ist die direkte Verkettung nutzergesteuerter Daten mit LDAP-Filterzeichenfolgen auf Anwendungsebene. LDAP-Bibliotheken boten lange keine integrierte Unterstützung für parametrisierte Abfragen. Entwickler mussten daher manuelle Vorgaben zur sicheren Erstellung von Abfragen befolgen. Parametrisierte Schnittstellen sind verfügbar, müssen aber bewusst eingesetzt werden.
- Fehlerhafter Umgang mit Sonderzeichen. Anwendungen mit Eingabevalidierung verwenden häufig unvollständige Sperrlisten, die gefährliche Zeichen übersehen. Eine Sperrliste, die * und ( blockiert, aber ) oder NUL-Bytes nicht erfasst, lässt weiterhin eine ausnutzbare Lücke. MITRE CWE-90 ordnet LDAP-Injection als Folge dieses Fehlers ein. Die Injection-Schwachstelle entsteht somit direkt aus dem fehlerhaften Umgang mit Sonderzeichen.
- Verwechslung von Escaping-Kontexten. Das LDAP-Cheat-Sheet beschreibt, wie der falsche Escaping-Kontext Angriffsvektoren schafft: etwa wenn Escaping für Suchfilter auf DN-Felder oder DN-Escaping auf Suchfilterfelder angewendet wird. Wenn Ihre Entwickler wissen, dass Escaping nötig ist, aber die falsche Funktion wählen, bleibt Ihre Anwendung angreifbar.
- Konfigurationen mit anonymem und nicht authentifiziertem Bind. LDAP-Server, die anonymes Bind zulassen, lassen Angreifer die Bind-Authentifizierung vollständig umgehen.
- Weitverbreitete Nutzung von LDAP zur Authentifizierung. LDAP bildet das Rückgrat der Authentifizierung in Unternehmensumgebungen. Deshalb haben Injection-Angriffe auf Anmeldeprozesse besonders schwerwiegende Folgen: authentifizierten Zugriff auf unternehmensweite Ressourcen. Die Angriffsfläche erstreckt sich aufgrund der Architektur über das gesamte Unternehmen.
Zusammen schaffen diese Ursachen Risiken, die weit über eine einzelne kompromittierte Abfrage hinausgehen.
Auswirkungen und Risiken von LDAP-Injection
LDAP-Injection-Angriffe können verschiedene geschäftliche Auswirkungen haben, deren Schweregrad jeweils zunimmt.
Umgehung der Authentifizierung
Die Einschleusung eines Filters, der immer wahr ist, gewährt sofort authentifizierten Zugriff. CVE-2023-4501 in OpenText Enterprise Server ließ die Authentifizierung mit jedem gültigen Benutzernamen gelingen, unabhängig davon, ob das Passwort korrekt war. Möglicherweise gelang sie auch mit einem ungültigen Benutzernamen und einem beliebigen Passwort. Betroffen waren Entwicklungs- und Laufzeitumgebungen für COBOL in Unternehmen des Finanz- und Versicherungssektors sowie in Behörden.
Exfiltration sensibler Daten
LDAP-Verzeichnisse enthalten Benutzeranmeldedaten, Passwort-Hashes, E-Mail-Adressen, Organisationshierarchien, Gruppenmitgliedschaften, ACLs, Computerkonten und Sicherheitskennungen. Ein CISA-Hinweis dokumentierte, wie eine einzige LDAP-Abfrage Informationen über Benutzer, Computer, Gruppen, ACLs, OUs und GPOs aus einem Unternehmensverzeichnis abrief.
Ausweitung von Berechtigungen
Eine erfolgreiche Injection kann unautorisierten Abfragen Berechtigungen verschaffen und Änderungen an Inhalten innerhalb des LDAP-Baums ermöglichen. CVE-2026-31828 in Parse Server erlaubte authentifizierten Benutzern mit geringen Berechtigungen, durch LDAP-Filter-Injection Zugriff auf jede eingeschränkte Gruppe zu erlangen.
Dienstverweigerung
CVE-2025-12764 (pgAdmin) zeigte, wie LDAP-Injection gezielt eingesetzt wurde, um den DC/LDAP-Server und -Client zur Verarbeitung ungewöhnlich großer Datenmengen zu zwingen. Dies führte zu einem Denial-of-Service-Angriff auf die Verzeichnisinfrastruktur mit kaskadierenden Authentifizierungsfehlern.
Laterale Bewegungen ermöglichen
LDAP-Enumeration liefert Daten für die Aufklärung von Active Directory. Eine CISA-Empfehlung zu einer Red-Team-Übung dokumentierte, dass LDAP-Daten die Zuordnung von Benutzern, Computern, Gruppen, ACLs, OUs und GPOs ermöglichten. All diese Informationen dienen als Grundlage, um laterale Bewegungen zu planen. Das untersuchte Unternehmen hatte keinerlei Einblick in diese Aktivitäten.
OWASP bewertet die Ausnutzbarkeit von Injection mit 3 (Einfach) und die technischen Auswirkungen mit 3 (Schwerwiegend) in seinem OWASP-Framework. LDAP-Injection hat auch direkte Folgen für die Compliance: PCI DSS 6.5.1 nennt LDAP-Injection neben SQL- und XPath-Injection ausdrücklich als erforderlichen Prüfgegenstand.
Wenn Sie die Auswirkungen kennen, können Sie Abwehrmaßnahmen priorisieren. Sie müssen aber auch genau wissen, wie Angreifer diese Schwachstellen finden und ausnutzen.
Wie Angreifer LDAP-Injection ausnutzen
Angreifer gehen systematisch vor, um LDAP-Injection-Schwachstellen zu finden und auszunutzen: von der Aufklärung bis zur vollständigen Extraktion von Zugangsdaten.
Schritt 1: LDAP-integrierte Einstiegspunkte identifizieren
Der Angreifer identifiziert Anwendungsfunktionen, die wahrscheinlich ein LDAP-Backend abfragen. Laut SANS-Blog zu LDAP kann LDAP zur Verwaltung, Authentifizierung und Abfrage von Objekten aus einer Verzeichnisdatenbank verwendet werden. Anmeldeformulare, Seiten für die Benutzersuche, Abläufe zum Zurücksetzen von Passwörtern, Abfragen von Unternehmensverzeichnissen und VPN-Gateway-Portale kommen als Angriffsflächen infrage.
Schritt 2: Auf Injection-Punkte prüfen
Der OWASP-Leitfaden für LDAP-Tests weist Tester an, die Zeichen (, |, &, * einzufügen und auf unterschiedliche Reaktionen zu prüfen. Fehlermeldungen, leere Ergebnismengen oder ein verändertes Anwendungsverhalten bestätigen, dass ein Parameter anfällig ist.
Schritt 3: Filterstruktur erschließen
Ohne Quellcode erschließen Angreifer die Struktur von LDAP-Filtern durch Fuzzing. SANS stellt fest: "Bei einem Penetrationstest ist es unwahrscheinlich, dass Ihnen der Quellcode vorliegt, um diese Anweisungen einzusehen. In solchen Fällen können Fuzzing und Aufklärung erforderlich sein."
Schritt 4: Injection-Payloads erstellen
Zu den gängigen Payloads gehören:
- Wildcard-Injection
(*)zum Abrufen aller Verzeichniseinträge - Stets zutreffende Filter
()(uid=))(|(uid=*)zur Umgehung der Authentifizierung - OR-basierte Attribut-Injection ()(department=it)(|(cn=) zum Extrahieren von Zugangsdaten über mehrere Attribute hinweg
- Terminierung mit einer Null-Objektklasse
(*)(objectClass=*))(& (objectClass=void)zum Einrichten eines zuverlässigen booleschen Orakels für die blinde Extraktion
Die konkrete Payload hängt von der Filterstruktur ab, die der Angreifer während der Aufklärung erschlossen hat.
Schritt 5: Angriffe über Angriffsketten ausweiten
Eine typische Angriffskette, die in Quellen von OWASP und MITRE ATT&CK dokumentiert ist, verläuft wie folgt:
- Anmeldung mit einem stets zutreffenden Filter umgehen
- Domänenzugangsdaten mittels OR-basierter Injection extrahieren
- Domänenkonten mittels ldapmodify erstellen (ATT&CK T1136.002)
- NTDS.dit für das Offline-Knacken von Zugangsdaten auslesen (ATT&CK T1003.003)
Blind LDAP Injection eröffnet einen parallelen Angriffsweg: Angreifer ermitteln Schemaattribute mit (attribute=*)-Abfragen und extrahieren Werte anschließend Zeichen für Zeichen, darunter Passwort-Hashes, Gruppenzugehörigkeiten und Sicherheitskennungen.
Diese Angriffsmuster betreffen zahlreiche Organisationen und Anwendungstypen.
Wer ist von LDAP Injection betroffen?
Jede Organisation, die auf LDAP-basierte Authentifizierung setzt, ist dieser Schwachstelle grundsätzlich ausgesetzt. OWASP weist darauf hin, dass Injection-Schwachstellen "besonders häufig in Legacy-Code."
Zu den besonders betroffenen Anwendungstypen gehören:
- Webanwendungen mit LDAP-basierter Authentifizierung (Anmeldeportale, SSO-Systeme)
- Ältere Unternehmensanwendungen mit LDAP-Abfragen, die per String-Verkettung erstellt werden
- Self-Service-Portale zum Zurücksetzen von Passwörtern und Mitarbeiterverzeichnisse
- VPN-Gateways und Fernzugriffsportale
- Managementplattformen für industrielle Steuerungssysteme
- Desktop-Anwendungen (die OWASP Desktop App Security Top 10 führen LDAP Injection unter DA1 Injections)
Branchen mit erhöhtem Risiko sind:
- Gesundheitswesen: Bei LDAP-basierten elektronischen Patientenakten und klinischen Systemen drohen wegen nicht behobener Schwachstellen Maßnahmen zur Durchsetzung des HIPAA. HHS dokumentiert Daten zu Sicherheitsverletzungen bei großen Vorfällen zwischen 2018 und 2022.
- Finanzdienstleistungen: Injection bleibt eine relevante Angriffsfläche für identitätsbezogene Unternehmenssysteme in dieser Branche.
- Behörden und kritische Infrastruktur: CISA hat aktive Angriffe auf Behördenumgebungen und Plattformen des Energiesektors für industrielle Steuerungssysteme dokumentiert.
- Software und Technologie: Für Open-Source-Backends, Datenbanktools und Entwicklungsplattformen werden weiterhin neue CVEs zu LDAP Injection veröffentlicht.
LDAP Injection betrifft zahlreiche Softwaretypen, von COBOL-Umgebungen in Unternehmen über Datenbankverwaltungstools und Plattformen des Energiesektors bis zu Open-Source-Backends. Die Risiken sind nicht hypothetisch. Jüngste Vorfälle bestätigen sie.
Praxisbeispiele für LDAP Injection
Die folgenden Fälle zeigen, wie sich LDAP Injection in Behördennetzwerken, Unternehmensplattformen und Open-Source-Tools auswirkt.
CISA Red Team: Unternehmen ohne Einblick in den LDAP-Verkehr (2024)
Eine CISA-Untersuchung ergab, dass das untersuchte Unternehmen "keine Überwachung auf anomalen LDAP-Verkehr hatte." Das Team fragte über LDAPS Informationen zu Benutzern, Computern, Gruppen, ACLs, OUs und GPOs ab. CISA stellte ausdrücklich fest, dass LDAP-Abfragen eines nicht privilegierten Benutzers von einem Linux-Domänenhost aus "die Sicherheitsteams hätten alarmieren müssen."
OpenText Enterprise Server: Vollständige Umgehung der Authentifizierung (CVE-2023-4501)
Durch diese Schwachstelle konnte die Authentifizierung mit jedem gültigen Benutzernamen unabhängig vom Passwort gelingen. Auch mit einem ungültigen Benutzernamen war sie möglich. Betroffen waren COBOL-Entwicklungs- und Laufzeitumgebungen in Unternehmen, die bei Finanzdienstleistern, Versicherungen und zur Integration von Behörden-Mainframes eingesetzt werden.
Ivanti EPMM: Angreifer lesen LDAP-Zugangsdaten aus (2025)
Nach der Veröffentlichung eines Proof of Concept im Mai 2025 verschafften sich Angreifer Zugriff auf einen Ivanti EPMM-Server und lasen LDAP-Zugangsdaten aus. CISA nahm die zugrunde liegenden Schwachstellen am 19. Mai 2025 in den KEV-Katalog auf.
Redash: LDAP Injection ermöglicht Password Spraying (CVE-2020-36144)
GitHub Security Lab dokumentierte, dass das E-Mail-Feld bei der LDAP-Authentifizierung von Redash eine LDAP-Filterabfrage ohne Escaping zusammensetzte. So konnte ein nicht authentifizierter Angreifer mit einer einzigen Anfrage die Passwörter aller Benutzer per Brute Force angreifen.
Diese Vorfälle verdeutlichen, dass LDAP-Sicherheitsprobleme seit Jahrzehnten bestehen.
Zeitleiste und Geschichte von LDAP Injection
LDAP Injection ist seit über zwei Jahrzehnten als Schwachstellenklasse bekannt. Ihre formale Klassifizierung und die Veröffentlichung weiterer CVEs reichen von den späten 1990er-Jahren bis heute.
- Ursprünge des Protokolls. Das X.500 Directory Access Protocol (DAP) wurde von ITU-T entwickelt. LDAP v1 erschien in RFC 1487, v2 in RFC 1777 und v3 in RFC 2251. Letztere Version wird bis heute in Unternehmen eingesetzt.
- Erstes dokumentiertes Sicherheitsproblem. CVE-1999-0895 dokumentierte ein frühes LDAP-Authentifizierungsproblem in Checkpoint FireWall-1 V4.0.
- Formale Klassifizierung. OWASP dokumentierte LDAP-Injection offiziell als eigenständige Angriffsklasse. In den OWASP Top 10 von 2007 wurde sie unter A2, Injection Flaws, eingeordnet.
- Forschung zu Blind Injection. Alonso et al. präsentierten systematische Forschung zu Blind LDAP Injection auf der Black Hat Europe und demonstrierten die zeichenweise Extraktion von Daten.
- Höchste OWASP-Priorität. Die OWASP Top 10 von 2017 stuften Injection als A1 ein, das größte Risiko für Webanwendungen, und nannten LDAP-Injection ausdrücklich.
- Angriffe auf ICS. Mit CVE-2018-14805 (ABB eSOMS) erreichte LDAP-Injection ICS im Energiesektor.
- Angriffe auf Unternehmensplattformen. ForgeRock OpenAM, OpenLDAP und OpenText Enterprise Server zeigten die anhaltenden Auswirkungen auf Unternehmen.
- Jüngste Offenlegungen. Neue CVEs der vergangenen Jahre betreffen Apache Druid, WatchGuard Fireware, WeKan, Parse Server, Dell PowerMax und pgAdmin.
Es werden weiterhin neue CVEs veröffentlicht. Kontinuierliche Überwachung ist daher unerlässlich.
LDAP-Injection erkennen
Überwachen Sie Anwendung, Verzeichnisdienst und Netzwerk auf mehreren Ebenen.
Indikatoren auf Anwendungsebene
Überwachen Sie Benutzereingaben in Authentifizierungs- und Suchparametern auf LDAP-Metazeichen: *, (, ), \, sowie auf NUL-Bytes. Achten Sie auf ungewöhnlich große LDAP-Ergebnismengen. Sie können darauf hinweisen, dass eine Wildcard-Injection alle Verzeichniseinträge zurückgibt. Eine erfolgreiche Authentifizierung unmittelbar nach einer fehlerhaften Abfrage deutet auf eine Umgehung der Authentifizierung hin.
Indikatoren auf LDAP-Serverebene
Achten Sie auf Filterstrukturen mit den Zeichenfolgen )( oder |(. Sie deuten auf eine Manipulation von Filtergruppen hin. Abfragen, die über (objectClass=*) oder (cn=*) alle Einträge zurückgeben, deuten auf eine Aufzählung per Wildcard hin. Einem anonymen Bind folgende breit angelegte Suchvorgänge weisen auf unautorisierte Ausspähversuche hin.
SIEM- und Ereignisprotokollüberwachung
In Active Directory-Umgebungen sind zwei Windows-Ereignis-IDs entscheidend:
- Ereignis-ID 4662: Vorgänge an AD-Objekten. Überwachen Sie die Aktionen Write Property, Control Access, DELETE, WRITE_DAC und WRITE_OWNER.
- Ereignis-ID 1644: Aufwendige oder ineffiziente LDAP-Abfragen, wie sie bei Injection-Versuchen häufig entstehen.
Laut dem Leitfaden der NCC Group: "Achten Sie in den Protokollen auf ungewöhnliche Suchfilter. Angreifer verwenden häufig bestimmte Filter, um Benutzer, Gruppen und Computer aufzuzählen."
Verhaltensmuster durch Korrelation erkennen
Korrelieren Sie verschiedene Datenquellen, um Injection-Kampagnen zu erkennen:
- Hohes LDAP-Abfragevolumen von einer einzelnen Quell-IP (Injection-Tools)
- Sequenzielle Aufzählung von Attributen:
uid=a*, uid=b*(Datenextraktion per Blind Injection) - Auf ein fehlgeschlagenes Passwort folgt unmittelbar eine erfolgreiche Anmeldung (Bestätigung einer Umgehung der Authentifizierung)
- Ein nicht privilegierter Linux-Domänenhost führt massenhaft LDAP-Abfragen aus (genau das von CISA als unentdeckt dokumentierte Muster)
Die Korrelation dieser Signale über verschiedene Quellen hinweg zeigt aktive Injection-Kampagnen deutlicher als jeder einzelne Indikator.
Überwachung auf WAF-Ebene
Das OWASP ModSecurity Core Rule Set enthält die Regel-ID 921200 in REQUEST-921-PROTOCOL-ATTACK.conf, die auf LDAP-Injection mit Schweregrad CRITICAL und Paranoia Level 1 (standardmäßig aktiviert) abzielt. Die Regel prüft Anfrage-Cookies, Parameternamen, Parameterwerte und XML-Bodys auf Muster von LDAP-Filter-Metazeichen.
Verdächtige Aktivitäten zu erkennen, reicht ohne geeignete Schutzmaßnahmen nicht aus.
So verhindern Sie LDAP-Injection
Wirksame Prävention erfordert mehrschichtige Schutzmaßnahmen auf Code-, Konfigurations- und Infrastrukturebene.
Schutzmaßnahmen auf Code-Ebene
- Verwenden Sie parametrisierte LDAP-Abfragen. Am wirksamsten ist es, Benutzereingaben als Parameter zu übergeben, statt sie mit Filterzeichenfolgen zu verketten:
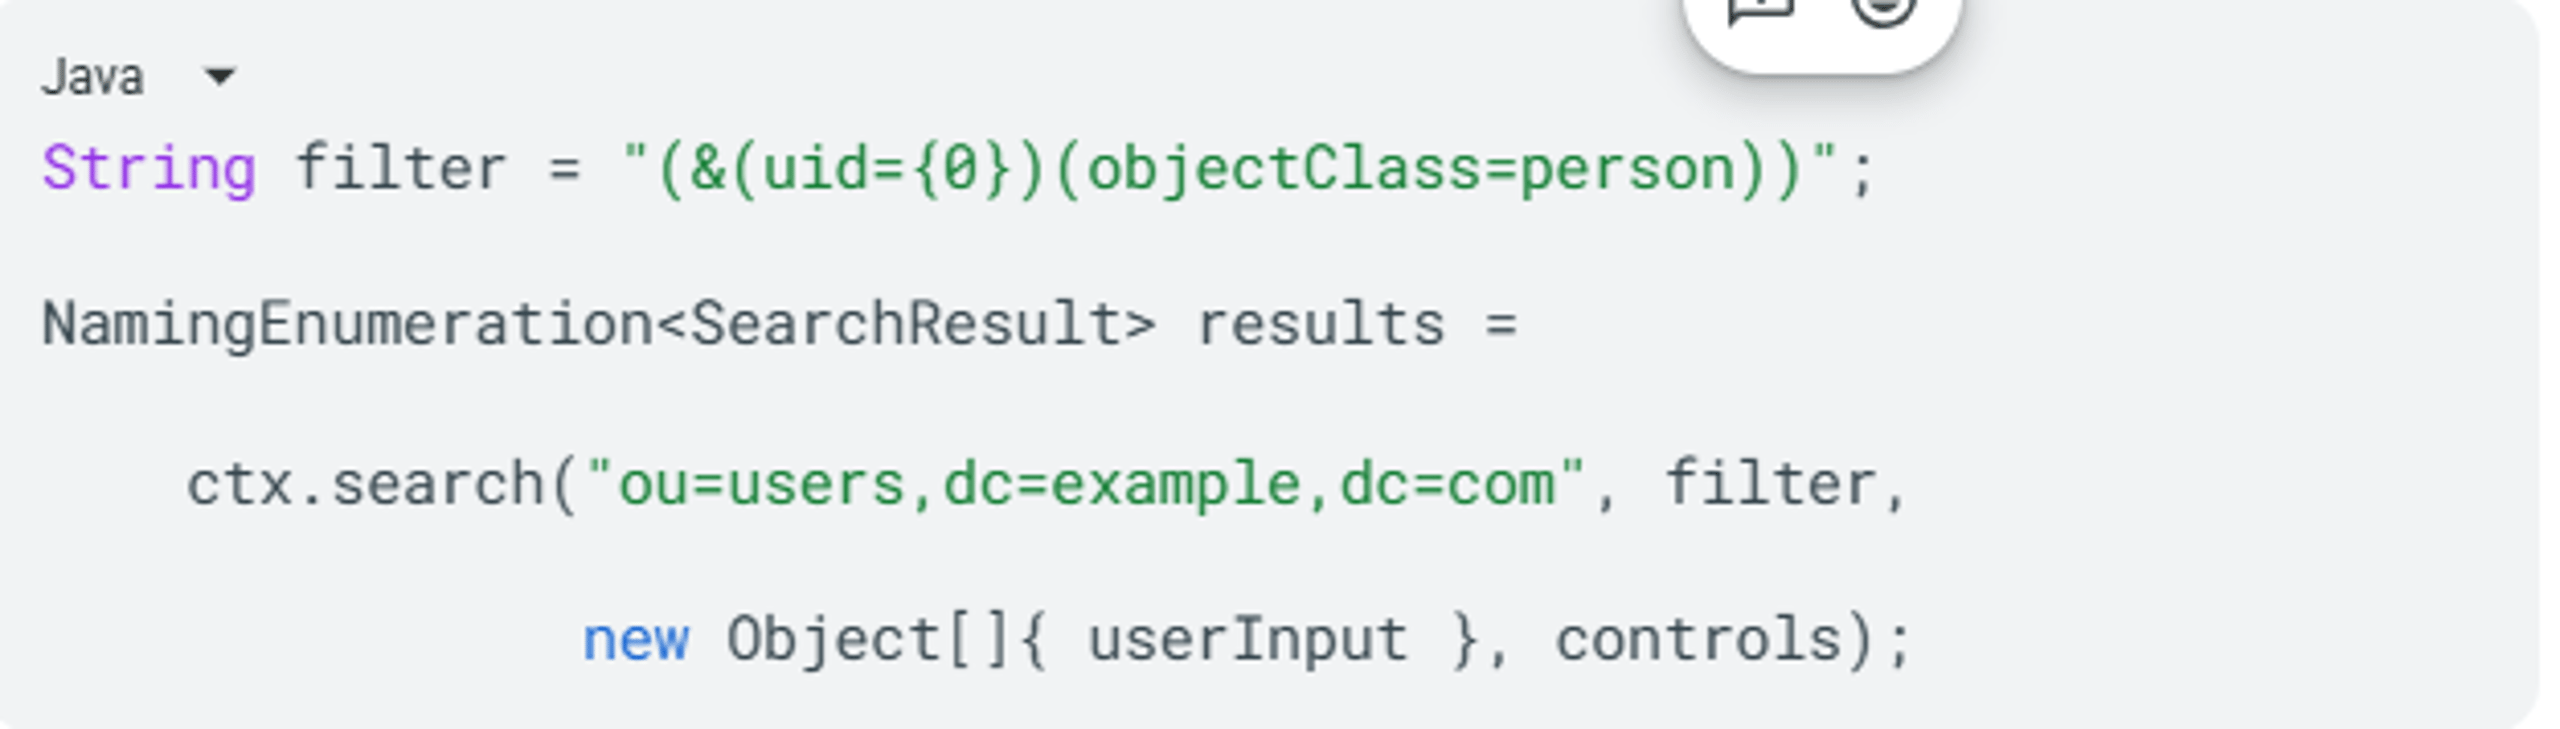
- Wenden Sie kontextgerechtes Escaping an. Verwenden Sie die passende Escaping-Funktion für den jeweiligen LDAP-Kontext. Maskieren Sie für Suchfilter (RFC 4515) *→
\2a, (→\28, )→\29, \→\5c, NUL→\00. Maskieren Sie für Distinguished Names (RFC 2253)\, #, +, <, >, ,, ;, ", =sowie Leerzeichen am Anfang und Ende.
Sprachspezifische Implementierungen sind:
| Sprache | Escaping für Suchfilter | DN-Escaping |
| Java | OWASP ESAPI encodeForLDAP() | OWASP ESAPI encodeForDN() |
| .NET | Encoder.LdapFilterEncode() | Encoder.LdapDistinguishedNameEncode() |
| Perl | Net::LDAP::Util::escape_filter_value() | Manuell gemäß RFC 2253 |
- Implementieren Sie eine Validierung anhand einer Positivliste. Prüfen Sie Eingaben vor jeder LDAP-Operation auf erwartete Muster. Lehnen Sie Eingaben mit Metazeichen ab, die im jeweiligen Feld nicht erwartet werden. Normalisieren Sie Eingaben (Unicode-Kanonisierung) vor der Validierung gemäß dem OWASP Cheat Sheet.
Absicherung der Infrastruktur
- Deaktivieren Sie anonyme und nicht authentifizierte Binds. Diese einzelne Maßnahme beseitigt die Ursache mehrerer kritischer Schwachstellen.
- Verwenden Sie LDAPS (Port 636). Deaktivieren Sie unverschlüsseltes LDAP (Port 389) gemäß NIST SP 1800-16.
- Wenden Sie ACLs nach dem Prinzip der geringsten Berechtigung auf Dienstkonten für LDAP-Binds an. Beschränken Sie deren Berechtigungen auf die erforderlichen Operationen und Teilbäume des Verzeichnisses.
- Schotten Sie die LDAP-Infrastruktur gemäß NIST SP 1800-18B.
Diese Kontrollen verringern die Angriffsfläche für Angreifer, die Zugang zu Ihrer LDAP-Infrastruktur erlangen.
Integration in die CI/CD-Pipeline
Integrieren Sie statische Analyse (SAST) und dynamische Analyse (DAST) in Ihre Entwicklungspipeline. Die OWASP Top 10 empfehlen SAST-, DAST- und IAST-Tools, um Injection-Schwachstellen vor dem Produktiveinsatz zu erkennen. Der Taint-Analysemodus von Semgrep verfolgt nicht vertrauenswürdige Eingaben von Quellen bis zu Senken, wenn sie nicht bereinigt werden. Dazu nutzt er benutzerdefinierte Regeln für die Erstellung von LDAP-Abfragen.
Diese Präventionsmaßnahmen wirken am besten mit den richtigen Tools.
Tools zur Erkennung und Prävention
Eine wirksame Abwehr von LDAP-Injection erfordert Tools für Scans, Überwachung und Laufzeitschutz.
- OWASP ZAP bietet aktive Scans auf LDAP-Injection über ZAP Alert 40015 (CWE-90, WASC-29). Installieren Sie die Alpha-Scanregeln über den ZAP Marketplace und konfigurieren Sie die Technologieauswahl für Anwendungen mit LDAP-Integration so, dass Protocol / LDAP eingeschlossen ist.
- OWASP ModSecurity CRS bietet WAF-Schutz durch CRS Rule 921200, die standardmäßig auf Paranoia Level 1 ausgeführt wird. Die Regel prüft Cookies, Argumente und XML-Payloads auf Anzeichen für die Manipulation von LDAP-Filtern. Die CRS-Regressionstest-Payloads aus CRS Issue 276 liefern eine fertige Fuzzing-Wortliste zur Validierung der WAF.
- Semgrep unterstützt statische Taint-Analyse mit Regeln im Modus mode: taint, die nicht vertrauenswürdige Daten von Eingabequellen bis zu Senken für LDAP-Abfragen verfolgen und Injection-Pfade erkennen, bevor der Code produktiv eingesetzt wird.
- SIEM-Plattformen mit benutzerdefinierten Erkennungsregeln können die Windows-Ereignis-IDs 4662 und 1644 überwachen, auffällige LDAP-Abfragemuster korrelieren und bei Verhaltensindikatoren wie der sequenziellen Auflistung von Attributen oder Massenabfragen von Hosts ohne erhöhte Berechtigungen Alarm auslösen.
Diese Tools decken einzelne Ebenen des Problems ab. Ein Plattformansatz verbindet sie.

Verringern Sie das Identitätsrisiko in Ihrer gesamten Organisation
Erkennen und reagieren Sie auf Angriffe in Echtzeit mit ganzheitlichen Lösungen für Active Directory und Entra ID.
Verwandte Schwachstellen
Mehrere Schwachstellenklassen weisen dasselbe Muster wie LDAP-Injection auf:
- SQL-Injection (CWE-89): Das ähnlichste Gegenstück. Beide nutzen nicht bereinigte Eingaben in Abfragesprachen aus. Mit ähnlichen Techniken lässt sich die Authentifizierung umgehen. Syntax und Zielsysteme unterscheiden sich jedoch erheblich.
- OS-Command-Injection (CWE-78): Teilt laut MITRE dasselbe Software Fault Pattern (SFP24, "Tainted input to command") mit CWE-90. Das Ziel ist das Betriebssystem des Hosts statt eines Verzeichnisdienstes.
- XPath-Injection (CWE-643): Die OWASP-LDAP-Tests ordnen XPath-Injection und LDAP-Injection ausdrücklich als vergleichbare Techniken zur Umgehung der Authentifizierung bei XML-basierten Datenspeichern ein.
- Unzureichende Neutralisierung spezieller Elemente (CWE-77): Die übergeordnete Schwachstelle von CWE-90 in der MITRE-Hierarchie. Alle Injection-Typen gehen auf diese grundlegende fehlende Neutralisierung von Zeichen zurück, die für Interpreter eine besondere Bedeutung haben.
- Fehlerhafte Kodierung oder Maskierung von Ausgaben (CWE-116): Beschreibt den direkten Zusammenhang zwischen fehlerhafter Maskierung und Injection. CVE-2021-41232 zeigt die Kette CWE-116 → CWE-90: Ein Maskierungsfehler in einer Go-Anwendung ermöglichte unmittelbar LDAP-Injection.
- Unzureichende Eingabevalidierung (CWE-20): Die Ursache, wenn Anwendungen das Eingabeformat nicht validieren, bevor sie LDAP-Abfragen erstellen.
Wenn Sie diese verwandten Schwachstellentypen prüfen, können Sie dieselben Schutzprinzipien auf Ihre gesamte Codebasis anwenden, nicht nur auf LDAP-spezifische Codepfade.
Verwandte CVEs
| CVE-ID | Beschreibung | Schweregrad | Betroffenes Produkt | Jahr |
| Eine LDAP-Injection in SuiteCRM erlaubt nicht authentifizierten Angreifern, Suchfilter zu manipulieren und so die Authentifizierung zu umgehen oder Informationen offenzulegen | Kritisch (9.8) | SalesAgility SuiteCRM <7.15.1 / 8.0.0–8.9.2 | 2026 | |
| WeKan übernimmt ungeprüfte Benutzernamen in LDAP-Suchfilter und DN-Werte. Dadurch können nicht authentifizierte Angreifer aus der Ferne LDAP-Abfragen während der Authentifizierung manipulieren | Kritisch (9.8) | WeKan Project WeKan <8.19 | 2026 | |
| Parse Server fügt vom Benutzer bereitgestellte authData.id-Werte direkt in LDAP-Distinguished-Names und Gruppensuchfilter ein und ermöglicht so eine Rechteausweitung | Hoch (8.8) | Parse Platform parse-server <8.6.26 | 2026 | |
| Eine LDAP-Injection in WatchGuard Fireware OS erlaubt nicht authentifizierten Angreifern aus der Ferne, vertrauliche Informationen von einem verbundenen LDAP-Server abzurufen | Hoch (7.0) | WatchGuard Technologies Fireware OS 12.0–12.11.6 / 12.5–12.5.15 | 2026 | |
| Kanboard setzt ungeprüfte Benutzereingaben direkt in LDAP-Suchfilter ein. So können nicht authentifizierte Angreifer LDAP-Benutzer auflisten und vertrauliche Attribute ermitteln | Mittel (5.3) | Kanboard Kanboard ≤1.2.48 | 2026 | |
| Das LDAP-gestützte Anmeldeformular von Teedy erlaubt nicht authentifizierten Angreifern eine LDAP-Injection über das Benutzernamenfeld. Dies ermöglicht das Erstellen beliebiger Konten und Password Spraying | Kritisch (9.8) | Sismics Teedy 1.9–1.12 | 2025 | |
| Eine LDAP-Injection in Apache HertzBeat erlaubt authentifizierten Angreifern, Befehle zu erstellen, die zur Ausführung beliebiger Skripte führen | Hoch (8.8) | Apache Software Foundation Apache HertzBeat ≤1.7.2 | 2025 | |
| Das Einschleusen spezieller LDAP-Zeichen in das Benutzernamenfeld von pgAdmin 4 führt dazu, dass LDAP-Server und -Client übermäßig viele Daten verarbeiten. Dies verursacht einen Denial of Service | Hoch (7.5) | PostgreSQL Global Development Group pgAdmin 4 <9.10 | 2025 | |
| Nicht authentifizierte Angreifer können über das LDAP-Authentifizierungsformular von GLPI eine LDAP-Injection durchführen. Die Schwachstelle wurde in Version 10.0.12 behoben | Hoch (8.1) | GLPI Project GLPI 0.70–<10.0.12 | 2024 | |
| Privilegierte Benutzer können LDAP-Filterzeichenfolgen in den optionalen LDAP-Kontaktanbieter von OX App Suite einschleusen und so auf Verzeichnisinhalte außerhalb der vorgesehenen Hierarchie zugreifen | Hoch (~8.0) | Open-Xchange OX App Suite <7.10.6 | 2024 | |
| NVIDIA DGX A100 BMC enthält eine Schwachstelle zur LDAP-Benutzerinjektion, die nicht authentifizierte Angreifer aus benachbarten Netzwerken ausnutzen können und die zur Offenlegung von Informationen führt | Mittel (~6.5) | NVIDIA DGX A100 BMC | 2024 | |
| Die LDAP-Anmeldeabfrage von Mastodon ist unsicher und erlaubt authentifizierten Angreifern, beliebige Attribute aus dem LDAP-Verzeichnis auszulesen | Hoch (7.7) | Mastodon Mastodon 2.5.0–4.1.1 | 2023 | |
| Ein präparierter Benutzername umgeht die LDAP-Authentifizierung in Apache Derby und kann die Erschöpfung des Speicherplatzes, die Ausführung von Malware und unbefugten Datenbankzugriff ermöglichen | Kritisch (9.8) | Apache Software Foundation Apache Derby ≤10.16.1.1 | 2022 | |
| SSSDs libsss_certmap bereinigt die in LDAP-Filtern verwendeten Zertifikatsdaten nicht, sodass ein authentifizierter Angreifer Elemente in LDAP-Abfragen einschleusen und unbefugten Zugriff erlangen kann | Hoch (8.8) | Red Hat / SSSD Project SSSD | 2022 | |
| Apache ManifoldCF übergibt Benutzernamen und Domänenzeichenfolgen in seinen ActiveDirectory-Authority-Connectors ohne Validierung an LDAP-Suchabfragen | Mittel (5.3) | Apache Software Foundation Apache ManifoldCF 0–2.23 | 2022 | |
| Thunderdome Planning Poker maskiert Benutzernamen bei aktivierter LDAP-Authentifizierung nicht vor LDAP-Abfragen und ermöglicht so eine LDAP-Injektion ohne Authentifizierung | Kritisch (9.8) | Thunderdome Planning Poker <1.16.3 | 2021 | |
| Die Funktion ldapRegistry-3.0 von IBM Open Liberty enthält eine Schwachstelle für LDAP-Injektionen | Hoch (7.5) | IBM Open Liberty ldapRegistry-3.0 (v17.0.0.3–22.0.0.1) | 2021 | |
| ForgeRock OpenAM erlaubt LDAP-Injektionen über das Webfinger-Protokoll, sodass Angreifer ohne Authentifizierung Passwort-Hashes oder Session-Token Zeichen für Zeichen auslesen können | Hoch (geschätzt) | ForgeRock OpenAM <13.5.1 | 2021 |
Fazit
Durch LDAP-Injektionen können Angreifer nicht vertrauenswürdige Eingaben nutzen, um die Verzeichnissysteme zu kontrollieren, auf die Ihre Umgebung für Authentifizierung und Zugriff angewiesen ist. Für Sie bedeutet das: Das Risiko beschränkt sich selten auf eine einzelne Abfrage oder Anwendung.
Wenn Sie Abfragen sicher erstellen, Werte im richtigen Kontext maskieren, Bind-Berechtigungen einschränken und LDAP-Aktivitäten genau überwachen, verringern Sie Ihre Angriffsfläche und den Handlungsspielraum der Angreifer.
FAQs
Eine LDAP-Injektion beruht auf einem Fehler bei der Verarbeitung von Eingaben in Software, die LDAP-Abfragen aus nicht vertrauenswürdigen Daten erstellt. Ein Angreifer kann beeinflussen, wie das Verzeichnis eine Abfrage interpretiert: Eine Anmeldeprüfung wird zu einer immer wahren Bedingung, eine gezielte Suche zur vollständigen Auflistung des Verzeichnisses oder Add- und Modify-Operationen im LDAP-Baum werden missbraucht.
Ja. LDAP-Injection fällt unter die übergeordnete OWASP-Kategorie Injection und ist kein eigener Eintrag in den Top 10. Prüfen Sie daher Code, der LDAP nutzt, ebenso gründlich wie Code auf SQL-Injection. Beide Schwachstellen entstehen, wenn nicht vertrauenswürdige Eingaben einen Interpreter erreichen.
Ja. Wenn Ihr öffentlich erreichbares Anmeldeformular, Ihre Suchseite, Ihr Portal oder Ihre Verwaltungsoberfläche Benutzereingaben an ein LDAP-Backend weiterleitet, kann ein Angreifer die Schwachstelle über das Netzwerk ausnutzen.
In vielen Fällen braucht er keine gültigen Zugangsdaten, um die Manipulation von Filtern zu testen.
Das höchste Risiko besteht bei Anwendungen, die LDAP für Identitätsentscheidungen nutzen: Anmeldeportale und SSO-Systeme, Tools zum Zurücksetzen von Passwörtern und zur Verzeichnissuche, VPN-Gateways und Fernzugriffsportale sowie ältere Unternehmensanwendungen, die LDAP-Abfragen durch das Verketten von Zeichenfolgen erstellen.
Angreifer beginnen meist mit einfachen Tests. Sie übermitteln LDAP-Metazeichen wie (, |, & und * und achten auf veränderte Antworten, Fehler oder ungewöhnliche Ergebniszahlen.
Sobald sie die Filterstruktur erschlossen haben, setzen sie Payloads mit Platzhaltern, OR-Operatoren oder für die blinde Datenextraktion ein.
Frühe Anzeichen sind häufig Metazeichen in Anmelde- oder Suchfeldern, ungewöhnlich umfangreiche LDAP-Ergebnismengen, die Muster )( oder |( in Filtern, eine erfolgreiche Anmeldung unmittelbar nach einem fehlgeschlagenen Versuch sowie umfangreiche LDAP-Abfragen von einem Host ohne privilegierte Berechtigungen.
LDAP-Injection ist schwerwiegend, weil LDAP häufig die Authentifizierung und Autorisierung über eine einzelne Anwendung hinaus steuert. Ein erfolgreicher Angriff kann Verzeichnisdaten offenlegen, Anmeldekontrollen umgehen oder die Planung lateraler Bewegungen in der gesamten Umgebung unterstützen.
Diese Reichweite macht die geschäftlichen Auswirkungen größer als bei vielen Schwachstellen, die auf eine einzelne Anwendung beschränkt sind.
Ja, insbesondere als erster Schritt einer umfassenderen Angriffskette auf Identitäten. Ein Angreifer kann vom Umgehen der Anmeldung oder dem Auslesen des Verzeichnisses zum Abgreifen von Zugangsdaten, Erstellen von Konten, Auslesen von NTDS.dit und dauerhaftem Zugriff über gültige Konten übergehen.
Die Injection ist oft der Einstiegspunkt, nicht das eigentliche Ziel.
Tools sind nützlich, lösen das Problem aber nicht allein. Scanner und WAF-Regeln können offensichtliche Fälle erkennen. Blinde Injection-Angriffe bleiben dagegen schwerer zu entdecken, insbesondere wenn LDAP-Aktivitäten unzureichend protokolliert werden.
Fehlt Ihnen die Sichtbarkeit des LDAP-Datenverkehrs und des Abfrageverhaltens, können Angriffe unentdeckt bleiben, selbst wenn sie bereits laufen.
In Branchen, die stark von zentralisierter Identitätsverwaltung abhängen, ist das Risiko am größten. Der Artikel hebt das Gesundheitswesen, Finanzdienstleistungen, Behörden, kritische Infrastrukturen und Softwareplattformen hervor.
Sie alle nutzen LDAP-basierte Authentifizierung für besonders wichtige Benutzer, Systeme und Verwaltungsabläufe.
Mehr erfahren über Identitätssicherheit



Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
