
Wat is endpointbeheer? Beleid en oplossingen
Effectief endpointbeheer is cruciaal voor de beveiliging. Ontdek strategieën om endpoints binnen uw organisatie te beheren en te beveiligen.
Endpointbeheer is essentieel om apparaten binnen een organisatie veilig en goed werkend te houden. Deze gids behandelt de principes van endpointbeheer, waaronder apparaatbewaking, het installeren van patches en beveiligingsbeleid.
Ontdek de tools en strategieën voor effectief endpointbeheer en het belang van een proactieve aanpak. Inzicht in endpointbeheer is cruciaal voor organisaties die hun digitale middelen willen beschermen.
Wat is een endpoint?Lees meer over de tools en strategieën die effectief endpointbeheer mogelijk maken en het belang van een proactieve aanpak. Inzicht in endpointbeheer is cruciaal voor organisaties om hun digitale activa te beschermen.
Endpoints zijn de fysieke apparaten die met een netwerk zijn verbonden – laptops, smartphones, IoT-apparaten, enz. Een endpoint is het punt waar communicatie via internet plaatsvindt, zowel bij het verzenden als bij het ontvangen.
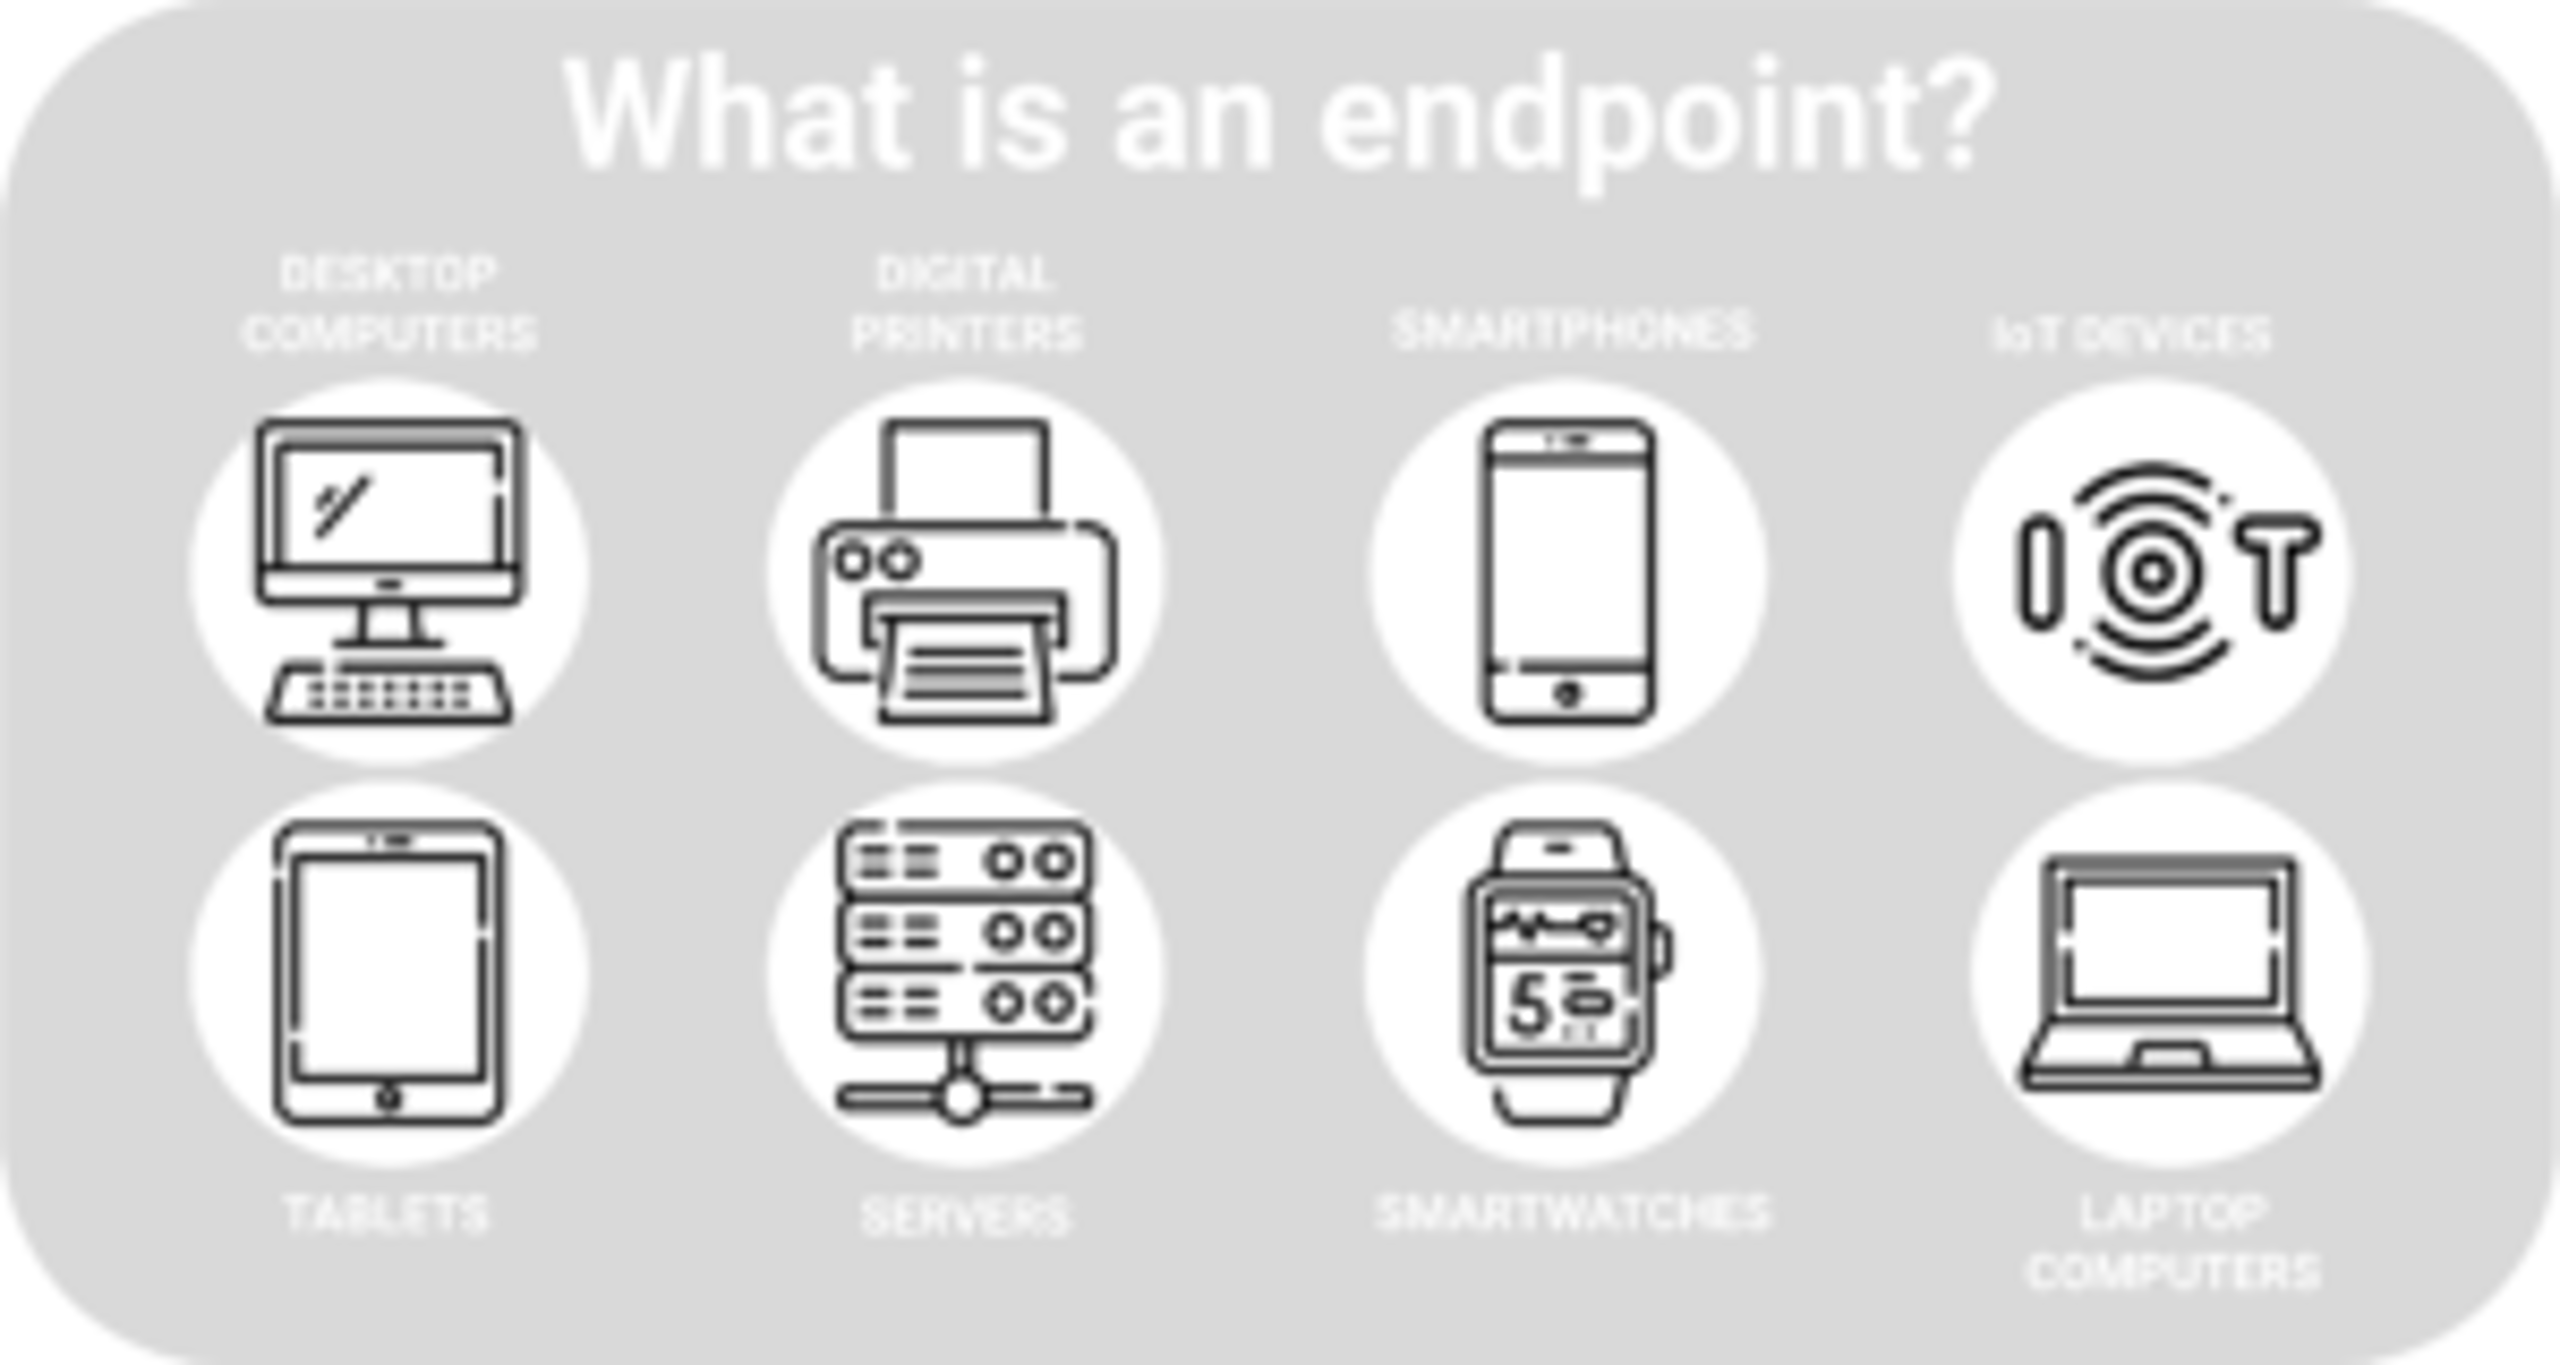
Desktopcomputers en laptops zijn het vaakst verbonden met bedrijfsnetwerken. Deze apparaten staan doorgaans ook centraal in systemen voor endpointbeveiliging. In de meeste organisaties is ten minste een van de volgende endpoints aanwezig:
- Endpoints zijn de fysieke apparaten die zijn aangesloten op een netwerk, zoals laptops, smartphones, IoT-apparaten, enz. Een eindpunt is de plaats waar alle communicatie via internet plaatsvindt, zowel verzonden als ontvangen.
- Desktopcomputers
- Servers
- Smartwatches
- Printers
- Tablets
- Medische apparaten
- Kassasystemen (POS)
- Werkstations
Waarom moeten endpoints worden beheerd?
Ondanks hun verschillen hebben alle endpoints één belangrijk kenmerk gemeen: ze zijn kwetsbaar voor aanvallers. Telkens wanneer een endpoint wordt gebruikt terwijl het met een netwerk is verbonden, worden gegevens aangemaakt en uitgewisseld. Daardoor kan het ook dienen als aanvalsvector voor cyberaanvallers. Endpoints behoren tot de gemakkelijkste toegangspunten voor cybercriminelen en volgens een onderzoek van IDC spelen endpoints een rol bij bijna 70% van de geslaagde inbreuken.
Zodra een aanvaller via een endpoint toegang krijgt tot een netwerk of systeem, kan die schadelijke code uitvoeren, misbruik maken van kwetsbaarheden waarvoor geen patch is geïnstalleerd of waardevolle middelen versleutelen, buitmaken en misbruiken. Hoe meer endpoints met een netwerk zijn verbonden, hoe kwetsbaarder dat netwerk is voor cyberaanvallen. Elk endpoint dat met een bepaald netwerk is verbonden, draagt bij aan wat vaak het aanvalsoppervlak wordt genoemd, oftewel alle mogelijke punten die een aanvaller kan misbruiken om toegang te krijgen.
Door de verschuiving naar werken op afstand en het groeiende aantal endpoints dat thuis, op het werk en in het buitenland toegang krijgt tot netwerken, is effectief endpointbeheer onmisbaar voor optimale bescherming. Zonder endpointbeveiliging lopen organisaties het risico dat cybercriminelen gemakkelijk toegang krijgen tot hun netwerken en systemen en daar schadelijke activiteiten uitvoeren.
Cyberaanvallers richten zich vaak op endpoints om:
- Via het netwerk van een organisatie toegang te krijgen tot waardevolle middelen
- Toegang te krijgen tot waardevolle middelen die op een endpoint zijn opgeslagen
- De controle over een endpoint over te nemen en het in een botnet te gebruiken voor een DoS-aanval
- Desktops
- Servers
- Smartwatches
- Printers
- Tablets
- Medische apparatuur
- Kassasystemen (POS)
- Werkstations
Wat cybercriminelen met waardevolle middelen doen zodra ze toegang hebben, verschilt: van het verkopen van gevoelige informatie op het dark web tot het gijzelen van kritieke gegevens voor losgeld of zelfs het lekken van interne documenten aan concurrenten. Om deze en andere cybercriminaliteit te voorkomen, kunnen organisaties het beste beginnen met endpointbeveiliging.
Wat is endpointbeveiliging?
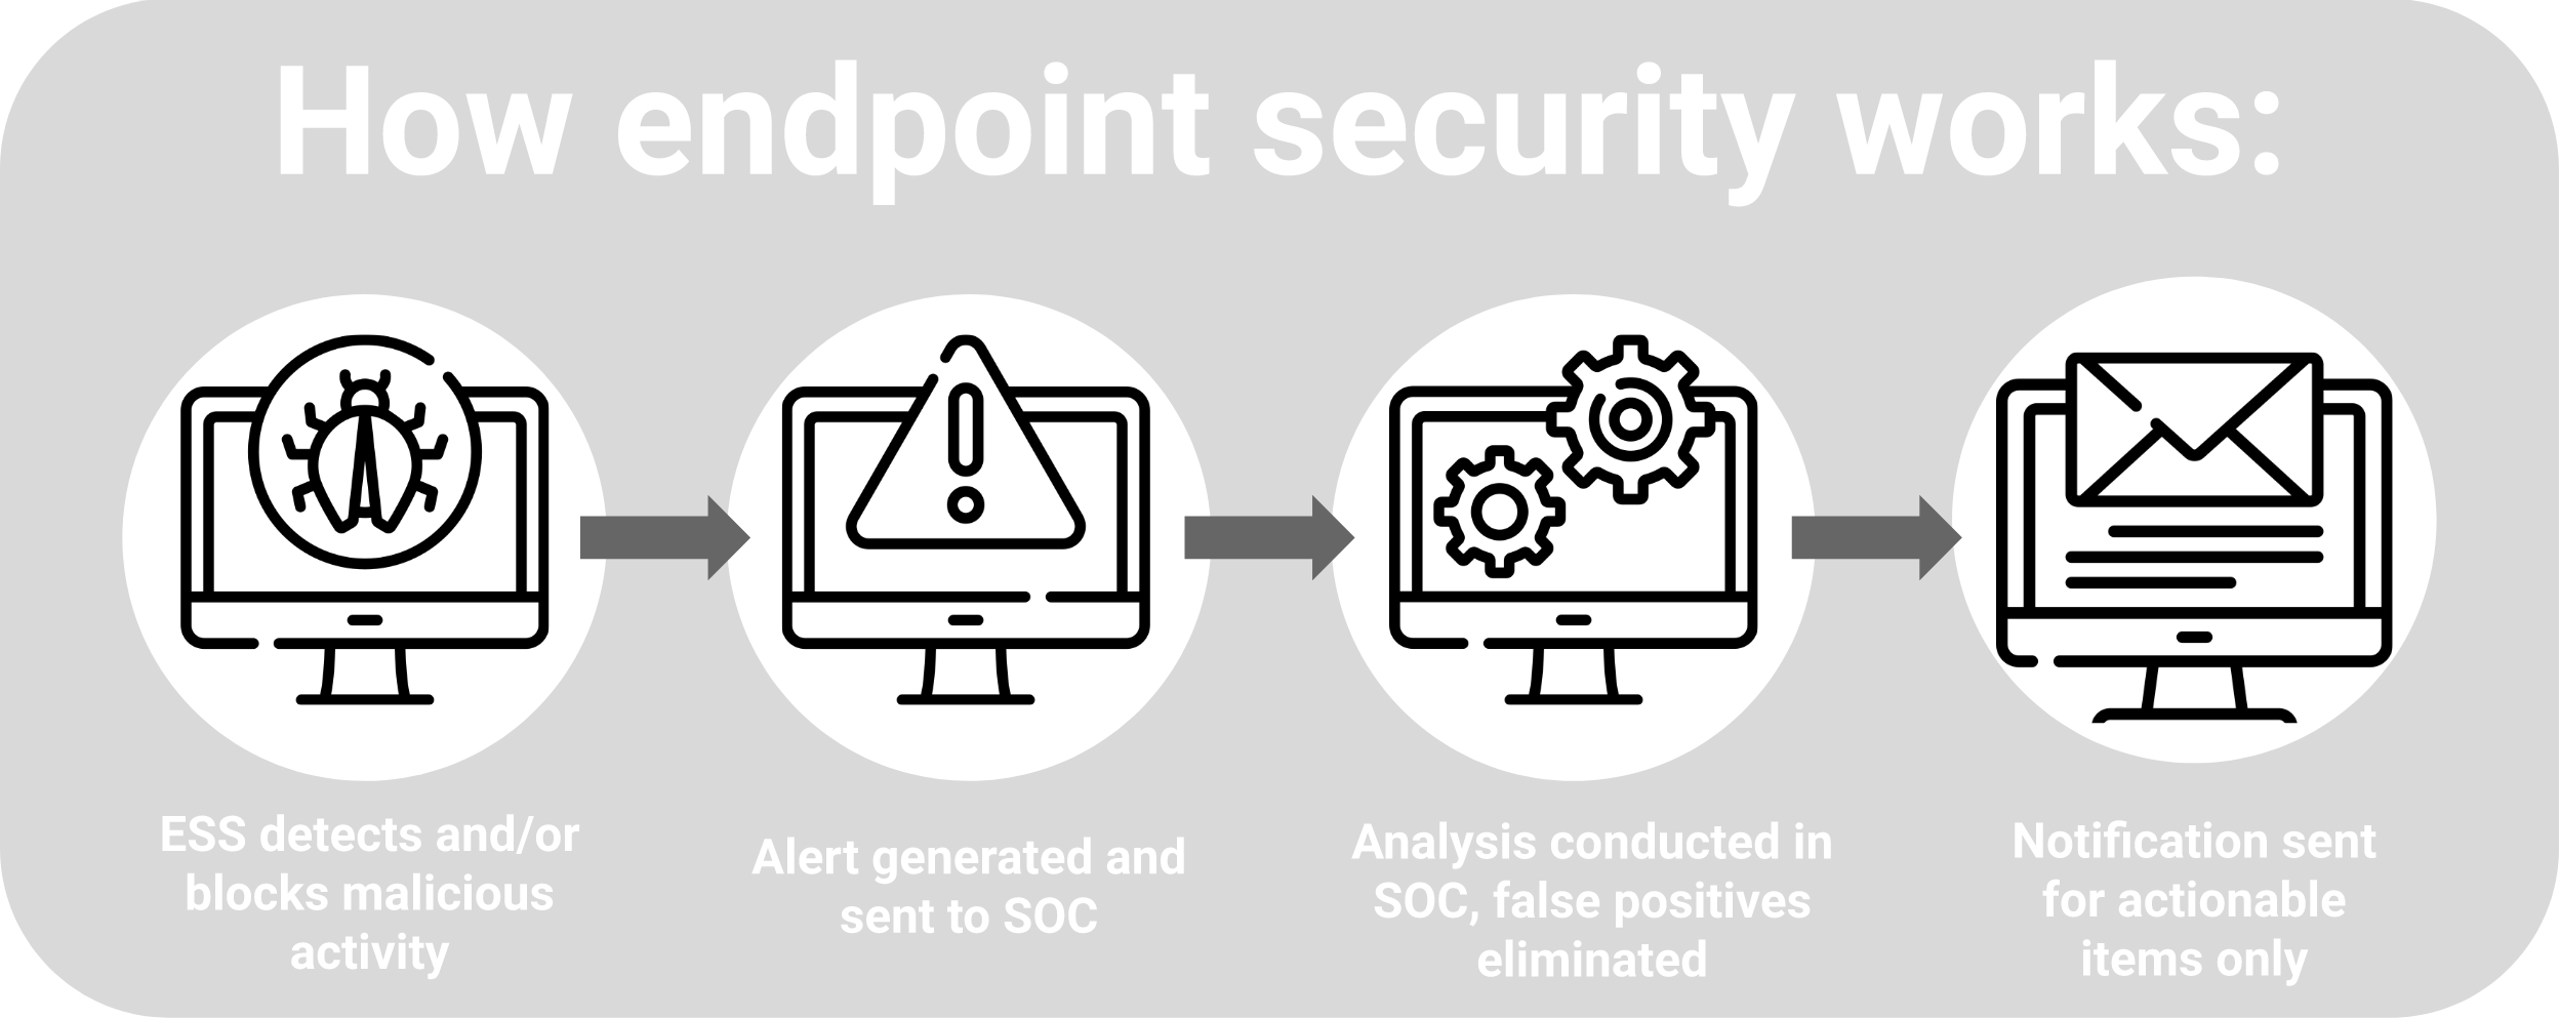
omvat de tools en diensten voor cyberbeveiliging waarmee endpointbeheer in de praktijk wordt gebracht. De meeste tools voor endpointbeveiliging gebruiken geavanceerde analyses om netwerkactiviteit op endpoints te verzamelen en te controleren op aanwijzingen voor compromittering, aanvallen te verhelpen en bedreigingen op afstand aan te pakken.
Diensten voor endpointbeveiliging omvatten doorgaans antivirussoftware, e-mailfiltering, webfiltering en firewalldiensten. Deze kunnen worden aangeboden via een client-servermodel of als software-as-a-service (Saas).
Ongeacht de dienst is het doel van endpointbeveiliging om het risico op cyberaanvallen op endpoints te detecteren en te beperken.
Wat doet endpointbeveiliging?
Voor de meeste bedrijven speelt endpointbeveiliging tegenwoordig een belangrijke rol bij de bescherming van kritieke systemen, intellectueel eigendom, klantgegevens, medewerkers en gasten tegen cyberdreigingen, waaronder ransomware, phishing, malware en meer.
De meeste organisaties vertrouwen al tientallen jaren sterk op antivirussoftware als belangrijkste methode om endpoints te beveiligen, maar velen merken dat traditionele antivirusproducten niet opgewassen zijn tegen geavanceerde, moderne dreigingen.
Moderne platforms voor endpointbescherming (EPPs) gebruiken verschillende beveiligingsfuncties om cyberaanvallers te identificeren die traditionele beveiliging, waaronder antivirussoftware, omzeilen. Anders dan andere vormen van endpointbeveiliging bieden EPPs organisaties een bredere verdediging tegen uiteenlopende dreigingen, waaronder zero-day-exploits en bestandsloze malwareaanvallen.
Tegenwoordig zijn de meeste EPPs cloud-native, wat ze extra flexibiliteit biedt voor geavanceerde monitoring en herstel op afstand. De meeste platforms voor endpointbeveiliging richten zich ook op gedrag en kunnen uiteenlopende functies omvatten, waaronder antivirus, bescherming tegen exploits, endpointdetectie en -respons (EDR), analyse en apparaatbeheer.
Maar zelfs de beste platforms voor endpointbeveiliging zijn slechts zo goed als de manier waarop organisaties ze beheren.
Wat is endpointbeheer?
Net als endpointbeveiliging is endpointbeheer een kernonderdeel van een uitgebreide cybersecuritystrategie. Samen beschermen endpointbeveiliging en endpointbeheer een organisatie en haar endpoints tegen cyberaanvallen.dark web tot het gijzelen van kritieke gegevens om losgeld te eisen, of zelfs het lekken van interne documenten naar concurrenten. Om deze en andere cybermisdrijven te voorkomen, kunnen organisaties het beste beginnen met endpointbeveiliging.
Endpointbeveiliging omvat de tools, technologieën, processen, procedures en beleidsregels die endpoints beschermen. Endpointbeheer is de overkoepelende functie die ervoor zorgt dat alleen geauthenticeerde en goedgekeurde endpoints verbinding kunnen maken met het netwerk, en dan uitsluitend met het juiste toegangsniveau. Endpointbeheer zorgt er ook voor dat het beleid en de tools voor endpointbeveiliging van een organisatie op alle apparaten consequent worden toegepast.
Uiteindelijk waarborgt endpointbeheer de netwerkbeveiliging door endpoints met een endpointbeheertool formeel te controleren, te authenticeren en te monitoren. Endpointbeheertools worden vooral gebruikt om apparaten te beheren en ondersteuning te bieden, zodat beheerders toezicht kunnen houden op endpointactiviteiten.
Beheer- en ondersteuningsactiviteiten voor apparaten worden meestal uitgevoerd via MDM (beheer van mobiele apparaten), EMM (beheer van zakelijke mobiliteit) of UEM (uniform endpointbeheer) en omvatten het volgende:
- Systeem-, software- en applicatie-updates beheren verwijst naar de cyberbeveiligingstools en -diensten die worden gebruikt om endpointbeheerpraktijken te implementeren. De meeste
- Configuraties, opdrachten en query's naar endpoints sturen maken gebruik van geavanceerde analyses om netwerkactiviteiten op endpoints te verzamelen en te monitoren op indicatoren van compromittering, aanvallen te verhelpen en bedreigingen op afstand tegen te gaan.
- Wachtwoorden beheren of wijzigen
- Apparaten via toegang op afstand beheren
Alle endpoints moeten effectief worden beheerd om cyberaanvallen te voorkomen. Een geavanceerd platform voor endpointbeveiliging kan daarbij helpen. Er zijn echter enkele belangrijke verschillen.
Beheer van mobiele apparaten (MDM)
Nu mobiele apparaten binnen organisaties steeds gangbaarder worden, is hun beveiliging net zo belangrijk als die van traditionele bedrijfsapparaten. Smartphones, tablets en laptops zijn bijzondere endpoints omdat ze doorgaans tussen netwerken wisselen en voor uiteenlopende taken worden gebruikt.
Sommige organisaties verstrekken mobiele apparaten aan werknemers, terwijl andere toestaan dat werknemers hun eigen apparaten voor hun werk gebruiken. In beide gevallen is het beheer van mobiele apparaten complex. Daarom is er een aparte categorie endpointbeheer ontstaan: beheer van mobiele apparaten (MDM).
Mobiele apparaten die voor werk worden gebruikt, hebben doorgaans toegang tot kritieke bedrijfsgegevens. Daardoor vormen ze vaak een ernstig risico voor de beveiliging van de organisatie, vooral als een apparaat wordt gehackt, gestolen of verloren. Beveiligingsteams zijn tegenwoordig meestal verantwoordelijk voor de beveiliging van mobiele apparaten. Velen kiezen daarvoor een MDM-platform dat apparaten beveiligt zonder de flexibiliteit en productiviteit van werknemers te beperken.
Net als endpointbeheer combineert MDM beveiligingssoftware met processen en beveiligingsbeleid om de applicaties, gegevens en inhoud op mobiele apparaten te beschermen.
Beheer van zakelijke mobiliteit (EMM)
Alleen mobiele apparaten beheren is niet langer genoeg om een organisatie tegen mogelijke cyberaanvallen te beschermen. Net als MDM richt beheer van zakelijke mobiliteit (EMM) zich op het beheer van verschillende mobiele apparaten die werknemers binnen en buiten het bedrijfsnetwerk gebruiken. Meer specifiek omvat EMM het beheer van mobiele apparaten en onderdelen van de mobiele infrastructuur, zoals draadloze netwerken, routers en IoT-apparaten.
EMM-platforms verschillen sterk per organisatie, afhankelijk van specifieke behoeften. Sommige richten zich op de beveiliging van bepaalde applicaties of beperken welke applicaties op apparaten mogen worden geïnstalleerd. Andere leggen meer nadruk op naleving en controleren of gebruikers een beveiligde infrastructuur gebruiken voordat ze toegang krijgen tot beschermde informatie of intellectueel eigendom.
Als integrale aanpak omvat EMM naast MDM ook beheer van mobiele inhoud (MCM), mobiel identiteitsbeheer (MIM), beheer van mobiele applicaties (MAM) en beheer van mobiele kosten (MEM). MDM beheert specifieke apparaatfuncties, terwijl EMM het volledige mobiele apparaat beheert.phishing, malware en meer.
Uniform endpointbeheer
Uniform endpointbeheer (UEM) omvat de software en tools waarmee alle endpoints worden geauthenticeerd en beheerd, doorgaans via een centrale console die inzicht geeft in alle bijbehorende activiteiten. Anders dan MDM- of EMM-platforms bieden UEM-tools gebruikers één plek om al hun endpoints te beheren. Daardoor zijn minder platforms nodig om uiteenlopende endpoints te beheren.
UEM-dashboards geven beheerders doorgaans één uniform overzicht, in plaats van verschillende soorten endpoints afzonderlijk te beheren. Door het beheer van mobiele apparaten en apparaten op afstand te combineren, kunnen UEM-platforms de uitrol van beveiligingspatches en software-updates op meerdere endpoints vereenvoudigen.
Beleid voor endpointbeheerzero-day exploits en bestandsloze malware-aanvallen.
Naast apparaatbeheer en ondersteuning omvat endpointbeheer doorgaans beleidsregels voor apparaatauthenticatie en protocollen voor netwerktoegang. Goed beleid voor endpointbeheer begint met het vastleggen van toegangsrechten voor apparaten en omvat protocollen voor identiteitsauthenticatie. Het beheerbeleid kan ook apparaatspecifieke versleutelingstokens omvatten om de authenticiteit te waarborgen.
Enkele van de meest voorkomende beleidsregels voor endpointbeheer zijn:endpoint detection and response (EDR), analytics en apparaatbeheer.
Eigen apparaten gebruiken voor werk (BYOD)
Maar zelfs de beste -beleid staat werknemers doorgaans toe hun eigen apparaten mee te nemen naar het werk of ermee op afstand te werken. BYOD-modellen omvatten meestal mobiele apparaten, laptops, tablets en andere draagbare endpoints. zijn slechts zo goed als de methoden die organisaties gebruiken om ze te beheren.
Voor optimale bescherming moeten organisaties persoonlijke apparaten beveiligen, zodat ze geen risico vormen. Omdat deze apparaten eigendom zijn van werknemers, is het echter moeilijker om er ingrijpende beveiligingsmaatregelen of beperkingen op toe te passen.
Teams voor endpointbeheer zijn verantwoordelijk voor het opstellen en invoeren van een duidelijk BYOD-beleid. Daarin leggen ze vast hoe de organisatie toegang krijgt tot persoonlijke apparaten die voor werk worden gebruikt en welke applicaties en gegevens worden gemonitord en geanalyseerd. Deze teams bepalen ook hoe ze het BYOD-beleid handhaven.
Beheer van bevoorrechte toegang (PAM)
Door het principe van minimale rechten te gebruiken om gebruikersrechten vast te stellen en te beheren, beperken PAM-beleidsregels identiteitsgebaseerde malwareaanvallen en voorkomen ze ongeautoriseerde toegang tot het netwerk of andere kritieke bedrijfsmiddelen.
PAM-beleidsregels zijn doorgaans effectief, maar vaak lastig te handhaven. Toegang per persoon beheren is tijdrovend en biedt organisaties niet altijd de beste bescherming. Als een aanvaller bijvoorbeeld toegang krijgt tot het account van een beheerder, kan die vervolgens de rechten van alle andere beheerdersaccounts vaststellen en beheren.
Zero Trust
is een beveiligingsraamwerk dat authenticatie vereist voor alle gebruikers, binnen en buiten het organisatienetwerk. Het controleert en valideert doorlopend de beveiligingsconfiguratie en -status voordat het toegang tot applicaties en gegevens verleent.
Hoewel Zero Trust-beleidsregels soms frustrerend zijn voor gebruikers, bieden ze organisaties en hun netwerken uiteindelijk de beste beveiliging.
Software voor endpointbeheer
Endpointbeveiliging en endpointbeheer zijn niet mogelijk zonder software voor endpointbeheer. Investeren in beveiliging is echter een belangrijke beslissing die zorgvuldige afweging vraagt. Het verkeerde product kan een vals gevoel van veiligheid geven, met later extra problemen tot gevolg.
Een systeem voor endpointbeheer biedt idealiter zowel lokale als autonome toegang en functionaliteit op meerdere besturingssystemen. Het combineert ook dreigingsbewaking, analyse en respons in realtime tot een gelaagde verdediging.
Een cloudbeheerde oplossing voor endpointbeheer moet doorlopende bewaking en herstelacties op afstand ondersteunen. Geavanceerde EPPs gebruiken AI en ML om geavanceerde aanvallen te voorkomen. Ze volgen gebruikersgedrag, herkennen afwijkende patronen en identificeren mogelijke aanvallers.
De beste oplossingen voor endpointbeheer zijn eenvoudig te beheren – eenvoud is essentieel.
Alle eindpunten moeten effectief worden beheerd om cyberaanvallen te voorkomen. Een geavanceerd eindpuntbeveiligingsplatform kan hierbij helpen. Er zijn echter een paar belangrijke verschillen waar u rekening mee moet houden.De beste oplossing voor endpointbeheer
SentinelOne biedt als enige beveiligingsplatform alle benodigde tools om endpoints, gegevens en netwerkcomponenten te beschermen met de meest geavanceerde technieken voor dreigingsbeperking in cybersecurity.
Met meerdere niveaus van endpointbescherming voor uiteenlopende beveiligingsbehoeften van ondernemingen breidt het Singularity Platform van SentinelOne de bescherming uit van de endpoint tot ver daarbuiten, allemaal binnen één uniform platform. Door gegevens uit meerdere bronnen te verwerken, krijgen organisaties in hun hele omgeving beter zicht op potentiële dreigingen en onbeveiligde endpoints.
Ontdek waarom Gartner SentinelOne als leider aanwees in de Magic Quadrant voor Endpoint Protection Platforms van 2021 en vraag een demo aan vandaag nog.
Sommige bedrijven voorzien hun werknemers van mobiele apparaten, terwijl andere bedrijven hun werknemers toestaan hun eigen persoonlijke apparaten te gebruiken voor hun werk. Hoe dan ook, het beheer van mobiele apparaten is complex en daarom is er een aparte categorie voor eindpuntbeheer ontstaan: mobiel apparaatbeheer (MDM).
Omdat mobiele apparaten die voor werk worden gebruikt doorgaans toegang hebben tot kritieke bedrijfsgegevens, vormen ze vaak een ernstige bedreiging voor de bedrijfsveiligheid, vooral als een mobiel apparaat wordt gehackt, gestolen of verloren gaat. Tegenwoordig zijn beveiligingsteams meestal verantwoordelijk voor het beveiligen van mobiele apparaten, en velen kiezen ervoor om dit te doen met behulp van een MDM-platform dat is ontworpen om apparaten te beveiligen en tegelijkertijd de flexibiliteit en productiviteit van werknemers te behouden.
Net als endpointbeheer combineert MDM het gebruik van beveiligingssoftware met processen en beveiligingsbeleid om de applicaties, gegevens en inhoud van mobiele apparaten te beschermen.
Enterprise Mobility Management (EMM)
Het beheren van mobiele apparaten alleen is niet langer voldoende om een organisatie te beschermen tegen mogelijke cyberaanvallen. Net als MDM richt Enterprise Mobility Management (EMM) gericht op het beheer van verschillende mobiele apparaten die door werknemers worden gebruikt, zowel binnen als buiten het bedrijfsnetwerk. Meer specifiek verwijst EMM naar het beheer van mobiele apparaten en mobiele infrastructuurcomponenten zoals draadloze netwerken, routers en IoT-apparaten.
De meeste EMM-oplossingen variëren sterk van organisatie tot organisatie, afhankelijk van hun unieke behoeften. Sommige richten zich op het beveiligen van specifieke applicaties of het beperken van de applicaties die op apparaten kunnen worden geïnstalleerd, terwijl andere meer gericht zijn op compliance en ervoor zorgen dat gebruikers een veilige infrastructuur gebruiken voordat ze toegang krijgen tot beschermde informatie of intellectueel eigendom.
Als holistische benadering omvat EMM zowel MDM als mobiel contentbeheer (MCM), mobiel identiteitsbeheer (MIM), mobiel applicatiebeheer (MAM) en mobiel onkostenbeheer (MEM). Terwijl MDM specifieke apparaatfuncties beheert, beheert EMM het volledige mobiele apparaat.
Unified Endpoint Management
Unified endpoint management (UEM) verwijst naar de software en tools die worden gebruikt om alle eindpunten te authenticeren en te beheren, meestal met een gecentraliseerde console om alle bijbehorende activiteiten te overzien. In tegenstelling tot MDM- of EMM-oplossingen stellen UEM-tools gebruikers in staat om al hun eindpunten op één locatie te beheren, waardoor het aantal platforms dat nodig is om een breed scala aan eindpunten te beheren, wordt verminderd.
Doorgaans bieden UEM-dashboards beheerders een overzichtelijke ervaring, in tegenstelling tot het beheer van verschillende soorten eindpunten in silo's. Door mobiel en extern apparaatbeheer te integreren, kunnen UEM-oplossingen de implementatie van beveiligingspatches en software-updates op meerdere eindpunten vereenvoudigen.
Beleid voor eindpuntbeheer
Naast apparaatbeheer en ondersteuning omvat eindpuntbeheer doorgaans een aantal beleidsregels die de apparaatauthenticatie en netwerktoegangsprotocollen voorschrijven. Het beste beleid voor eindpuntbeheer begint met het instellen van machtigingen voor apparaattoegang en omvat identiteitsauthenticatieprotocollen. Beheerbeleid kan ook apparaatspecifieke encryptietokens omvatten om de authenticiteit te waarborgen.
Enkele van de meest voorkomende beleidsregels voor eindpuntbeheer zijn:
Bring Your Own Device (BYOD)
BYOD-beleidsregels staan werknemers doorgaans toe om hun persoonlijke apparaten mee naar het werk te nemen of hun eigen apparaten te gebruiken om op afstand te werken. BYOD-modellen omvatten over het algemeen mobiele apparaten, laptops, tablets en andere draagbare eindpunten.
Voor een optimale bescherming moeten organisaties ervoor zorgen dat persoonlijke apparaten beveiligd zijn, zodat ze geen risico's met zich meebrengen. Omdat deze apparaten echter eigendom zijn van werknemers, is het moeilijker om ze te beveiligen met vergaande beveiligingsmaatregelen of beperkingen.
Endpointmanagementteams zijn verantwoordelijk voor het opstellen en implementeren van een duidelijk BYOD-beleid, waarin wordt uiteengezet hoe de organisatie toegang krijgt tot persoonlijke apparaten die voor het werk worden gebruikt en welke applicaties en gegevens worden gecontroleerd en geanalyseerd. Endpointmanagementteams bepalen ook hoe ze het BYOD-beleid gaan handhaven.
Privileged Access Management (PAM)
Met behulp van het principe van minimale rechten om gebruikers te definiëren en te controleren, zijn PAM-beleidsregels erop gericht om op identiteit gebaseerde malware-aanvallen te minimaliseren en ongeoorloofde toegang tot het netwerk of andere hoogwaardige bedrijfsmiddelen te voorkomen.
Hoewel PAM-beleidsregels doorgaans effectief zijn, is de handhaving ervan vaak omslachtig. Het beheren van toegang op individueel niveau kan een vervelende taak zijn en biedt niet altijd de beste bescherming voor organisaties. Als een aanvaller bijvoorbeeld toegang krijgt tot het account van een beheerder, kan hij vervolgens de rechten voor alle andere beheerdersaccounts definiëren en beheren.
Zero Trust
Zero Trust is een beveiligingsraamwerk dat vereist dat alle gebruikers, zowel binnen als buiten het netwerk van de organisatie, worden geauthenticeerd. Het autoriseert en valideert continu de beveiligingsconfiguratie en -status voordat toegang tot applicaties en gegevens wordt verleend.
Hoewel Zero Trust-beleid soms frustrerend kan zijn voor gebruikers, biedt het uiteindelijk de meeste veiligheid voor organisaties en hun netwerken.
Endpoint Management Software
Endpointbeveiliging en endpointbeheer zijn niet mogelijk zonder endpointbeheersoftware. Maar investeren in een beveiligingsoplossing is een cruciale beslissing die zorgvuldig moet worden overwogen. Het verkeerde product kan een vals gevoel van veiligheid creëren, wat later tot extra problemen kan leiden.
Idealiter biedt een endpointbeheersysteem zowel lokale als autonome toegang en functionaliteit voor meerdere besturingssystemen. Het moet ook realtime monitoring, analyse en responsmogelijkheden voor bedreigingen bevatten om een meerlaagse verdediging te vormen.
Een cloud-beheerde oplossing voor eindpuntbeheer moet continue monitoring en herstelacties op afstand mogelijk maken. Geavanceerde EPP's maken gebruik van AI en ML om geavanceerde aanvallen te voorkomen door het gedrag van gebruikers te monitoren, ongebruikelijke gedragspatronen te detecteren en bronnen van potentiële aanvallers te identificeren.
De beste oplossingen voor eindpuntbeheer moeten eenvoudig te beheren zijn – eenvoud is essentieel.

Gartner MQ: Eindpunt
Bekijk waarom SentinelOne vier jaar op rij is uitgeroepen tot Leader in het Gartner® Magic Quadrant™ voor Endpoint Protection Platforms.

De beste oplossing voor endpointbeheer
SentinelOne biedt het enige beveiligingsplatform met alle tools die nodig zijn om endpoints, gegevens en netwerkactiva te beveiligen met de meest geavanceerde technieken voor het beperken van bedreigingen in de wereld van cyberbeveiliging.
Met meerdere lagen endpointbeveiliging die geschikt zijn voor uiteenlopende beveiligingsbehoeften van ondernemingen, breidt het Singularity-platform van SentinelOne de bescherming uit van het endpoint tot daarbuiten, allemaal in één uniform platform. Door gegevens uit meerdere bronnen te verzamelen, krijgen organisaties meer inzicht in potentiële bedreigingen en onbeschermde eindpunten in hun hele systeem.
Ontdek waarom SentinelOne door Gartner is uitgeroepen tot leider in het Magic Quadrant voor endpointbeveiligingsplatforms 2021 en vraag vandaag nog een demo aan.
Veelgestelde vragen over endpointbeheer
Endpointbeheer is het proces waarbij alle apparaten die verbinding maken met een netwerk worden bewaakt en beheerd—laptops, smartphones, tablets, servers en IoT-apparaten. Centrale software houdt een actuele inventaris bij, installeert patches en updates, handhaaft beveiligingsbeleid en verhelpt problemen op afstand.
Met inzicht en controle in realtime over elke endpoint behouden IT-teams de prestaties van apparaten en verkleinen ze beveiligingsrisico's.
Nu werken op afstand en het gebruik van eigen apparaten toenemen, vormt elke endpoint een mogelijk toegangspunt voor aanvallers. Goed endpointbeheer zorgt dat apparaten worden geauthenticeerd voordat ze verbinding maken met een netwerk, over de nieuwste patches beschikken en toegangsregels volgen.
Dit voorkomt inbreuken, houdt systemen goed werkend en ondersteunt naleving van regelgeving. Zonder endpointbeheer lopen organisaties meer risico op gegevensverlies, uitval en kostbare beveiligingsincidenten.
Endpointbeheer legt de basis voor endpointbeveiliging. Beheertools verifiëren de identiteit van apparaten, handhaven configuratiestandaarden en passen beveiligingsbeleid toe op alle endpoints. Endpointbeveiliging bewaakt die beheerde apparaten vervolgens op malware, blokkeert dreigingen en reageert op aanvallen.
Samen zorgen ze dat alleen goedgekeurde apparaten verbinding maken, beveiligingsupdates ontvangen en beschermd zijn, waardoor de kans op succesvolle aanvallen afneemt.
Houd een volledige inventaris van endpoints bij en registreer elk apparaat in uw beheerconsole. Automatiseer de installatie van patches en software-updates om kwetsbaarheden snel te verhelpen. Handhaaf strenge toegangscontroles en configuratiestandaarden voor alle apparaattypen. Bewaak de status van apparaten voortdurend en stel waarschuwingen in voor afwijkingen.
Gebruik tools voor probleemoplossing op afstand om problemen zonder fysieke toegang te verhelpen. Evalueer beleid regelmatig om het aan nieuwe apparaten of dreigingen aan te passen.
Uniform endpointbeheer (UEM) brengt het beheer van pc's, mobiele telefoons, tablets en IoT-apparaten samen in één console. Dit verhoogt de efficiëntie door routinetaken te automatiseren—patches installeren, software uitrollen en rapporteren over naleving—zodat teams minder tijd kwijt zijn aan verschillende tools.
Het verbetert ook de beveiliging door beleid consequent te handhaven, dreigingen sneller te detecteren en audits te vereenvoudigen. Zo kunnen beveiligingsteams zich richten op kritieke dreigingen in plaats van handmatig onderhoud.
SentinelOne ondersteunt het beheer van endpointbeveiliging met zijn EDR- en XDR-producten. Het beschermt beheerde en onbeheerde apparaten, gebruikers, identiteiten en cloudecosystemen. De AI van SentinelOne blokkeert aanvallen op machinesnelheid en detecteert ransomware met gedragsgebaseerde en statische AI-modellen. De AI analyseert afwijkend gedrag en herkent kwaadaardige patronen in realtime, zonder menselijke tussenkomst. Gebruikers krijgen kritieke waarschuwingen over endpoints en identiteiten, met realtime inzicht in aanvallen op systeemniveau en aanvallen gericht op identiteiten.
Het beheer van endpointbeveiliging door SentinelOne correleert en prioriteert waarschuwingen voor werkstations, identiteiten en kwetsbaarheden. Met Storyline® technologie krijgt u ook een volledig beeld van aanvallen en kunt u snel reageren. SentinelOne kan dreigingen voor endpoints bovendien verhelpen met geautomatiseerde respons- of rollbackacties of acties met één klik.
Ontdek meer over Endpointbeveiliging




Endpointbeveiliging die bedreigingen stopt met hogere snelheid en op grotere schaal dan menselijkerwijs mogelijk is.
Eén intelligent platform voor superieure zichtbaarheid en bedrijfsbrede preventie, detectie en respons over uw aanvalsoppervlak, van endpoints en servers tot mobiele apparaten.
