Singularity™ Endpoint

脅威をリアルタイムで阻止。
自律的に保護。

すべてのエンドポイント保護が新しいAI時代に対応できるわけではありません。Singularity™ Endpointは、未知の脅威をリアルタイムで自律的に封じ込め、対応を自動化し、被害を即座にロールバックします。あらゆるワークステーション、クラウドワークロード、モバイルデバイスに対応します。

Dark dashboard titled Alerts with triage sidebar; Mitigate modal lists actions like Kill, Unquarantine, Remediate, Rollback, Resolve and Cancel

今日の現実

01
Man at desk looking at dark monitor; red glasses, striped shirt, blue lanyard; overlay UI lines and small unreadable text

BEHAVIORAL AI DETECTION

実行前に脅威を検知

当社のBehavioral AIモデルは、エンドポイント全体とそれに関連付けられたIDシグナル全体で、不審かつ悪意のあるアクティビティをリアルタイムで検出します。シグネチャ不要。遅延なし。

  • ランサムウェア、ゼロデイエクスプロイト、サプライチェーン攻撃、ファイルレスマルウェアを阻止

  • エンドポイント、クラウドワークロード、IDアクティビティをリアルタイムで相関分析

  • ゼロデイマルウェア、フィッシング、中間者攻撃(MITM)からモバイルデバイスを保護

02
Person holding a white tablet; panel titled Mitigate with options Kill, Quarantine, Remediate, Rollback—Kill/Remediate/Rollback checked

AUTOMATED RESPONSE

脅威を開始前に阻止

自動対応と1クリック対応により、攻撃を検知した瞬間に阻止します。Rollbackは被害を元に戻し、再イメージ化することなくエンドポイントを復元します。

  • 自動対応または1クリック対応で数秒以内に脅威を封じ込め

  • Rollbackでランサムウェアと不正な変更を元に戻す

  • 平均修復時間を数時間から数分に短縮

03
Dark cybersecurity dashboard UI with tabs like Dashboards, Threat Landscape card, donut charts (Unresolved Threats, Infected Endpoints), and Mitigate button

OPERATIONAL SIMPLICITY

1つのエージェント。あらゆる環境。完全な制御。

断片化したエンドポイントツールとIDツールを、カーネルとの相互作用を最小限に抑えるよう設計された、単一でリソース効率の高いエージェントに置き換えます。制御されたアップデートと柔軟な導入により、環境全体の運用リスクを最小限に抑えます。

  • SaaS、オンプレミス、ハイブリッド、エアギャップ環境全体に導入

  • 制御されたロールアウトで、条件に応じてアップデートを管理

  • 新しいバージョンのDay 0サポートでmacOSデバイスを保護

04
Dark app UI titled “Storyline Report” with a “Processes” card, process table (May 2024), and red node links showing Events: 15 and Events: 2

詳細調査

365日分のコンテキスト。推測は不要。

Storylineは、関連するすべてのイベントを単一の攻撃ナラティブに相関付けします。最大365日間のEDRコンテキスト保持により、アナリストが追跡を見失うことはありません。

  • 自動化されたStoryline相関付けで攻撃経路全体を追跡

  • Purple AIのイベント要約と自然言語調査でトリアージを高速化

  • 詳細調査のために最大1年分のEDRテレメトリを保持

Decorative background gradient

今すぐ始める

Symmetrical 3D geometric open box of glossy translucent panels around a glowing light-blue cube on a white background

ユースケース

あらゆるエンドポイント。あらゆる環境。あらゆる優位性。

あらゆるエンドポイントを防御。あらゆる攻撃経路を阻止。

ワークステーション、サーバー、およびそれらとやり取りするアイデンティティ全体にわたる、AIネイティブで自律型の防御、検知、対応。

Purple abstract tunnel graphic with centered vertical line, outlined rounded rectangles, glow center, and text 135, 7777, SRC_FF00, dot grid panel

マルウェアとランサムウェアをリアルタイムでブロック

Behavioral AIが脅威の実行前に阻止します。シグネチャへの依存も遅延もありません。

仕組みを見る
Blue-purple nighttime cityscape with lit skyscrapers and river lights; interface overlays and labels: CVE-2022, 8080, T1021, T1190

専門家主導の24時間365日MDRカバレッジ

Wayfinder MDRは、組織固有のニーズに合わせて調整された検知および対応カバレッジを提供します。専門家主導の脅威ハンティングと、エンドポイント、アイデンティティ、クラウドワークロードなど全体にわたる24時間365日のカバレッジを実現します。

Wayfinder MDRを見る
Person in mustard shirt typing at desk near a cup and pen, blue daylight window, with faint interface-like lines and illegible text overlays

認証情報の悪用を阻止

エンドポイントアクティビティをアイデンティティシグナルと相関付けし、ラテラルムーブメントと権限昇格を迅速に検出します。

仕組みを見る
Man in blue shirt looking down at a landscape tablet; UI overlay with text T1486, T1662, and 443

再イメージ化せずに復旧

1クリックのロールバックで不正な変更を元に戻し、エンドポイントを攻撃前の状態に復元します。

仕組みを見る

実績

アナリストが実証。実務担当者が選択。

最も重要な評価は、購入者が実際に意思決定に使用する評価から得られます。
Dark navy rounded rectangle with white Gartner wordmark and small ® registered trademark symbol

リーダー。6年連続。

SentinelOneは6年連続で、2026 Gartner® Magic Quadrant™ for Endpoint Protection Platformsにおいてリーダーに選出されました。


レポートを読む
Navy rounded rectangle with white spaced serif text: “F R O S T &” over “S U L L I V A N”, with a cursive ampersand

成長とイノベーションにおけるリーダーに選出

SentinelOneは、2025 Frost Radar™ for Endpoint Securityにおいてトップパフォーミングベンダーに選出され、自律型でスケーラブルな保護、検知、対応が評価されました。


結果を見る
White stylized “FR” monogram on dark navy background above “FedRAMP” in red/pink text

FedRAMP Highで認可

最も厳しい規制対象および連邦環境を保護する信頼性。大規模な統合は、大規模なセキュリティから始まります。


詳細を見る

導入事例

毎日運用するチームに聞いてください

“予防、検知、対応のためのSentinelOneの単一プラットフォームは、当社にとって画期的なものでした。脅威をリアルタイムで監視するための一元化されたシステムにより、貴重な時間とリソースを節約できました。”

Brian Fulmer

Senior Director of IT at Golden State Warriors

導入事例を読む

「そのすべてのデータを1つのプラットフォームに集約し、迅速に分析して意思決定できるという事実は、私たちにとってまさにゲームチェンジャーです。」

Mark Carter

Chief Architect & Cybersecurity Officer at Aston Martin Aramco Formula One

導入事例を読む

“以前のプロバイダーと比べると、SentinelOneは雲泥の差です。リスクの高い懸念事項を容易かつ迅速に特定し、対処できます。”

Dan Howard

VP of IT at Sundt Construction

導入事例を読む

なぜSentinelOneなのか?

同じカテゴリ。異なるクラス。

従来のエンドポイントベンダーは、依然としてシグネチャで検知し、手動ワークフローで対応しています。Singularity Endpointは、脅威と、それを止めようとする従来ツールの両方を上回るために構築されました。
Abstract purple/blue glass-tile shapes on black with glossy gradients, dotted bar and panel, thin white outlines, faint labels

Behavioral AI。シグネチャではない。

静的シグネチャでは、これまでに見たことのないものを見逃します。私たちのBehavioral AIモデルは、脅威を見た目ではなく振る舞いで検知し、未知の攻撃を実行前に阻止します。

Stylized scene of a man at a desk with glowing monitor, keyboard and mouse, blue-orange lighting; translucent overlay text T1083, 8080

Storyline。つなぎ合わせではない。

関連するすべてのイベントは、自動的に単一の攻撃ストーリーへ相関付けされます。アナリストは、ツール間でログを手動接続することなく全体像を把握できます。

Dark rounded-square 3D stack of translucent layers with purple diamond, dot grid, green glow, and green-to-blue gradient edge

1つのエージェント。スタックではない。

単一の軽量エージェントでEPP、EDR、ID相関、対応を実現。ツールを減らし、競合を減らし、環境全体の運用オーバーヘッドを削減します。

Blurred blue-toned indoor corridor with motion-blurred people and translucent UI overlays—circles and rectangular frames suggesting an interface

どこにでも導入。何も制限しない。

SaaS、オンプレミス、ハイブリッド、エアギャップ環境。制御されたアップデート、Day 0 macOS対応、FedRAMP-High認可。プラットフォームが環境に適応するのであって、その逆ではありません。

プラットフォーム統合

エンドポイントは出発点にすぎない

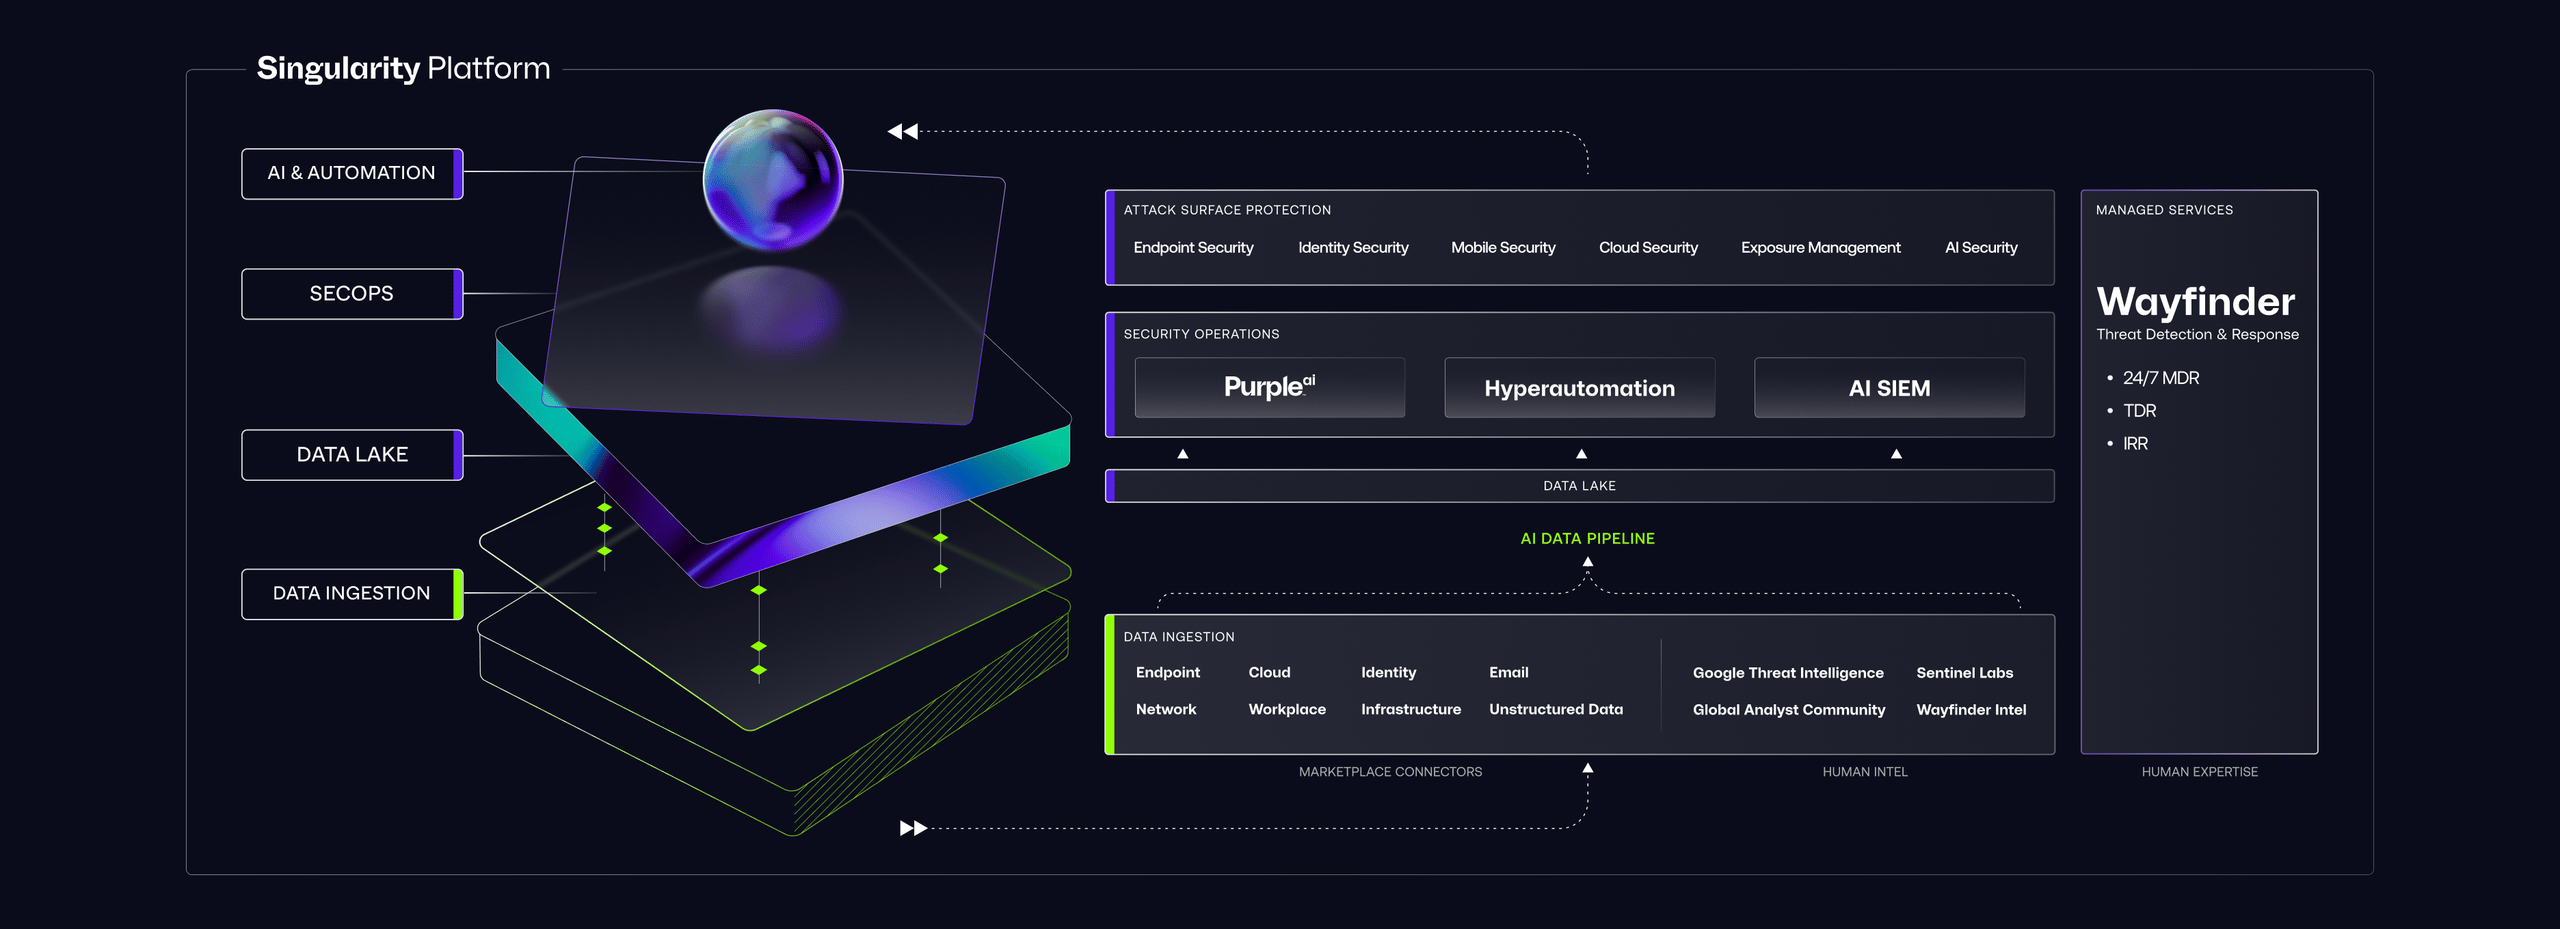
Futuristic UI mockup titled “Singularity Platform” with neon platform, orb, labeled sections, and sidebar “Wayfinder”
01

エンドポイントとアイデンティティのシグナルを相関付け

Singularity Identityは、エンドポイント検知をアイデンティティレイヤーへ拡張します。認証情報の不正使用、ラテラルムーブメント、権限昇格を、単一のコンソールでエンドポイントテレメトリーとあわせて確認できます。

02

Purple AIでより迅速に調査

自然言語で質問し、エンドポイントデータから数秒で回答を得られます。Purple AIは、クエリの専門知識を必要とせずに、トリアージ、調査、ハンティングを加速します。

03

クラウド、AI、その先へと拡張。

セキュリティプログラムの成長にあわせて、検知と対応をクラウドワークロードやAIシステムへ拡張することも、Wayfinder MDRで24時間365日のマネージドカバレッジを追加することもできます。1つのプラットフォームで、あらゆる攻撃対象領域をカバーします。

導入開始

保護開始まで数日。数か月ではありません。

セットアップ

環境全体に単一エージェントを展開

SaaS、オンプレミス、ハイブリッド、またはエアギャップ環境全体のエンドポイントに、軽量な単一エージェントを展開します。複雑なインフラは不要です。大規模な入れ替えも必要ありません。

構築

ポリシーを調整し、対応を自動化

検知ポリシーを設定し、自動対応アクションを定義して、ロールバックを有効化します。ルールを決めるのはお客様のチームであり、プラットフォームはそれをマシンスピードで適用します。

進化

フルプラットフォームへ拡張

プログラムの成熟にあわせて、Identity相関、Purple AI調査、Wayfinder MDRを追加できます。Singularity Endpointは基盤であり、上限ではありません。

リソース

評価を裏付けるエビデンス

回答が必要ですか?

よくある質問

エンドポイント保護プラットフォーム(EPP)は、ワークステーション、ノートPC、サーバーなどのエンドポイント上で、マルウェア、ランサムウェア、その他の脅威の実行を防止するセキュリティソリューションです。最新のEPPは、静的シグネチャを超えて、振る舞いAIを使用して既知および未知の脅威の実行前に検知・ブロックし、シグネチャ更新や手動介入への依存を低減します。

エンドポイント保護プラットフォーム(EPP)は、脅威の実行防止に重点を置いています。エンドポイント検知・対応(EDR)は、防御をすり抜けた脅威の検知、その影響範囲の調査、封じ込めやロールバックなどの対応アクションの実行に重点を置いています。Singularity Endpointは、その両方を単一のエージェントとコンソールに統合し、EPPとEDRが別々のツールである場合に生じる検知と封じ込めのギャップを解消します。

Singularity Endpointは、既知の脅威シグネチャとの照合ではなく、プロセスやユーザーの動作をリアルタイムで分析する振る舞いAIモデルを使用します。このアプローチにより、シグネチャベースのツールでは見逃される新種のマルウェア、ファイルレス攻撃、Living-off-the-Landの手法を検知し、事前知識ではなく振る舞いに基づいて実行前に脅威を阻止します。

Storylineは、関連するすべてのプロセス、ファイル、ネットワーク、アイデンティティイベントを単一の視覚的な攻撃ナラティブに結び付ける、SentinelOneの自動相関エンジンです。複数のツールにまたがるログを手作業でつなぎ合わせる代わりに、アナリストは1つのタイムラインで攻撃の全経路を確認できます。最大365日間のEDRコンテキスト保持と組み合わせることで、Storylineは履歴コンテキストを失うことなく、チームがあらゆる深さでインシデントを調査できるようにします。

Storylineを見る

Singularity Endpointは、単一の軽量エージェントを通じて、SaaS、オンプレミス、ハイブリッド、エアギャップ環境に導入できます。このプラットフォームは、高機密性の連邦政府導入向けにFedRAMP-High認可を取得しており、新しいmacOSリリースに対してDay 0カバレッジを提供します。制御されたアップデート管理により、ITチームは、自社の環境全体でエージェントアップデートをいつどのように展開するかについて完全な権限を持つことができます。

Singularity Endpointは、エンドポイントとアイデンティティの相関分析のためのSingularity Identity、自然言語による調査と脅威ハンティングのためのPurple AI、クロスサーフェス検知のためのAI SIEM、24時間365日のマネージドカバレッジのためのWayfinder MDRとネイティブに統合されます。さらに、Singularity Marketplaceを通じて、チームはサードパーティツール全体にわたるワンクリック統合によりXDRへ拡張することもできます。

Decorative background gradient

次のステップ

ギャップを埋める。エンドポイントを掌握する。

Dark dashboard UI with purple-highlighted nav, summary cards showing 149, 7, 78, 56, 1.2 h, and a status table with linked purple text