
XDRプラットフォーム:2026年の選択をシンプルに
このガイドでは、クラウドとサイバーセキュリティの分野に役立つ2026年のXDRプラットフォーム7つを紹介します。主な機能、能力、仕組みを解説します。

今や、継ぎはぎの対策や従来型の監視だけには頼れません。水面下に潜む高度な攻撃に対して、脆弱なままになるおそれがあります。攻撃者は検知を逃れるために手法を組み合わせ、インシデントに気づく前に侵入口を次々と変えていきます。統一された戦略がなければ、脅威は深刻な被害が出るまで見過ごされかねません。そこで役立つのがXDRプラットフォームです。従来のツールより包括的な防御を実現します。
組織でまだXDRを導入していない場合、迅速な対応に欠かせないインサイトを得られていないかもしれません。攻撃者は見つけた弱点をためらわずに悪用するため、この差は重要です。サイバーセキュリティの脅威が進化するなか、従来の手法では対応が難しくなっています。複雑なインフラを抱える企業や、セキュリティ担当者が少ない企業では特にそうです。このガイドでは、XDRが必要な理由を考え、2026年のXDRプラットフォーム7つを紹介します。
XDRプラットフォームとは?
XDRプラットフォームは、組織の既存のシステム群と連携できるセキュリティツールです。機械学習とAIを組み合わせ、脅威の分析、調査、対応をリアルタイムで自動化します。メール、エンドポイント、クラウドアプリなど、複数のソースからデータを収集できます。セキュリティアラートを関連付けて重大なインシデントを特定し、データ分析から脅威インテリジェンスを生成します。また、さまざまな領域のリスクをアナリストが把握する際にも役立ちます。
優先して対処すべきインシデントを見極め、すぐに対応できます。データの集約からインシデント対応まで、ひとつの統合ビューで行えます。
XDRプラットフォームはAPTの可視性を高め、反復作業の削減や自動化によって生産性を向上させます。ワークロードやネットワークなどから得たセキュリティテレメトリを活用して、多段階の攻撃に対処し、対応時間を短縮して組織のセキュリティ態勢を強化できます。
XDRプラットフォームが必要な理由
XDRは組織の運用効率を大きく高め、クラウドとサイバーセキュリティの態勢を強化します。XDRサービスでは、専門家を起用して人ならではのインサイトを取り入れ、脅威への対応精度を高めながらインシデントを迅速に封じ込める場合もあります。また、EDRツールだけでは限られがちな保護範囲を拡大できます。長期的にインシデント数を減らし、リソースをより効果的に配分できます。
XDRプラットフォームは、人員不足という課題にも対応します。セキュリティチームに人材や専門知識が不足していても、そのギャップを埋め、ますます高度化する脅威に対処できます。
攻撃には内部関係者が関与する場合もあり、XDRプラットフォームはこうした問題への対処にも有効です。脅威の保護範囲を広げ、自律的な対応によって24/7のセキュリティ保護を実現し、重大なギャップを埋めます。データ侵害を防ぎ、脅威に素早く対応して、被害が広がる前にインシデントを抑えられます。
XDRはアラートをグループ化し、それぞれにスコアを付与します。このスコアを詳細な調査に活用し、結果に応じて対処します。XDRプラットフォームは悪意ある攻撃を阻止し、侵害指標を確認します。また、エンドポイントをネットワークから隔離し、脅威のさらなる拡大を防ぎます。セッションの消去やアクセス権限の取り消しにもXDRプラットフォームを活用し、アカウントを効果的に保護します。これにより、不正アクセスを防ぎ、業務の中断を最小限に抑えます。
2026年のXDRプラットフォーム7選
XDRプラットフォームはエンドポイント保護を拡張し、EDRツールでは埋められないギャップに対応します。2026年に注目したいXDRプラットフォーム7つを紹介します。
それぞれの主な機能、能力、仕組みを見ていきましょう。
SentinelOne Singularity™ XDR
SentinelOneのXDR機能は、エンドポイント、ネットワーク、クラウドインフラのデータをAI駆動のコンソールに統合します。複数のレイヤーにまたがるイベントを関連付け、セキュリティチームによる脅威の検知、調査、封じ込めをリアルタイムで支えます。オンプレミスのシステムから最新のクラウドワークロードまで、検知と対応の多くを自動化し、チームがより戦略的な課題に集中できるようにします。無料のライブデモを予約すると、詳しくご確認いただけます。
プラットフォームの概要
- SentinelOneのXDR機能はAIと機械学習を活用し、多様な環境にまたがる可視性のギャップを埋めます。セキュリティ管理者はひとつの画面でエンドポイント、クラウド、ユーザーID、ネットワークのデータを把握し、盲点を減らせます。不審な活動を関連付けて一連のStorylineにまとめるため、個々のアラートが、より広範で組織的な攻撃の一部かどうかをアナリストが判断できます。
- Singularity Identityは、リアルタイムのID保護を担う主要製品です。偽の認証情報やデータを使ったデセプション技術で不正なユーザーを誘い出し、検知して重要なシステムから遠ざけます。認証情報の悪用が攻撃経路になりやすいActive Directory環境の保護に、特に有効です。
- Singularity Network Discoveryは、アクティブな探索やデバイス間の通信監視を行う組み込みエージェントを通じて、ネットワークを可視化します。追加のハードウェアに頼らず、潜在的な脆弱性や不審なエンドポイントを特定します。これにより、未承認のデバイスを無力化して機密資産を保護できます。セキュリティチームは、ネットワーク上に何があり、誰がいるのかを即座に把握できます。
機能:
- 脅威の保護範囲を拡大:エンドポイント、ネットワーク、クラウドのテレメトリを収集・関連付けし、検知範囲を広げます。
- 自動ロールバック:複雑なスクリプトに頼らず、悪意ある活動によって生じた未承認の変更を元に戻します。
- 関連付けられたStoryline:個別のアラートをひとつの流れとして結び付け、攻撃の経路を最初から最後まで追跡します。
- Singularity Identity:リアルタイムのデセプション技術で認証情報を保護し、Active Directoryを守ります。
- ネットワーク検出:IP対応デバイスを自動的に可視化し、リスクとなり得る未知または管理対象外のノードを検出します。
- 統合コンソール:脅威の調査、ポリシー管理、コンプライアンスの追跡を企業全体で一元的に行えます。
SentinelOneが解決する主な課題
- シャドーIT: 承認されたガイドラインの範囲外で稼働するデバイスやサービスを特定し、制限します。
- ゼロデイ攻撃: AIを活用した分析により、既知のシグネチャが存在する前に疑わしいパターンを検出します。
- ランサムウェア: 悪意のあるプロセスを隔離・封じ込め、影響を受けたシステムを攻撃前の状態に復元します。
- コンプライアンス上の問題: ログ記録、レポート作成、リアルタイムの追跡により、規制対象業界の基準への準拠に対応します。
- ワークロードの設定ミス: クラウドとオンプレミスのワークロードを継続的にスキャンし、設定ミスを発見します。
- エンドポイントの設定ミス: デバイスレベルの安全でない設定を検出・修正し、侵害の起点を減らします。
- 管理対象外のデバイス: ネットワーク検出によって未承認のエンドポイントを自動的に発見し、見えない攻撃対象領域を減らします。
- 運用負荷: 反復作業を自動化し、セキュリティチームがより高度な戦略的業務に取り組む時間を確保します。
お客様の声
“Innovatech LabsにSingularityXDRを導入してから、ハイブリッド環境全体の高度な脅威をすぐに可視化できました。Singularity Identityで認証情報の窃取を防ぎ、Singularity Network Discoveryでは、ネットワーク上に存在することすら知らなかったデバイスを迅速に発見しました。標的型フィッシング攻撃によってエンドポイントの権限昇格が試みられた際には、AI駆動の検出機能が影響を受けたデバイスを隔離し、不正な変更を即座に元に戻しました。
単一のダッシュボードでエンドポイント、クラウドワークロード、IDサービスからのアラートを関連付けられるようになり、調査時間が大幅に短縮されました。脅威への対応は数時間から数分に短縮され、全体的なセキュリティ態勢が大きく向上しました。”
SentinelOneのXDRプラットフォームを評価するには、以下のサイトで評価とレビューをご覧ください: Gartner Peer InsightsとPeerSpot.

シンギュラリティ™ XDR
企業全体のための統一されたXDRプラットフォームにより、マシンスピードで脅威を発見し、軽減します。
TrendMicro Trend Vision One – エンドポイントセキュリティ
TrendMicro Trend Vision One—Endpoint Securityは、組織の環境全体で発生するセキュリティイベントの検出と対応に重点を置いています。ネットワークトラフィック、エンドポイント、IDの利用状況に見られる異常から脅威を特定します。アラートを関連付けて優先順位を付けることで、チームはインシデント対応を効率化し、脅威が拡大する前に対処できます。
このプラットフォームは、悪意のある動作を阻止し、ダウンタイムを短縮するための柔軟な対応策も備えています。
機能:
- ネットワークの可視性: トラフィックを監視し、疑わしいネットワークデバイスや未承認の接続を発見します
- IDセキュリティ: 特権ユーザーによる通常と異なるログイン試行やアクセスパターンを検出します
- クラウド監視: 仮想マシンとコンテナワークロードの脆弱性を評価します
- IoTサポート: エッジネットワーク上のデバイスを追跡し、未認識のハードウェアを検出します
- カスタマイズ可能なアラート: ポリシーに沿って警告を設定し、迅速な意思決定につなげます
- コンプライアンスに関するインサイト: セキュリティ規制への準拠状況を確認するためのデータを提供します
TrendMicro Trend Vision Oneのエンドポイントセキュリティプラットフォームとしての有効性については、以下のサイトのレビューと評価をご覧ください: Gartner Peer InsightsとTrustRadius.
CrowdStrike Endpoint Security
CrowdStrike Endpoint Securityは、管理対象のエンドポイント上で疑わしい動作を監視し、進行中の攻撃を特定します。分析機能を使い、イベントからサイバー犯罪者が取り得る戦略を追跡します。セキュリティチームは最新の手口を把握できます。自動対応によって侵害されたシステムを迅速に隔離し、インシデントがネットワーク全体に広がるのを防ぎます。
機能:
- 振る舞い検出: エンドポイントの活動を追跡し、異常なパターンを特定します
- 脅威インテリジェンス: 新たに現れた攻撃の兆候を、既知の攻撃者の手法と照合します
- クラウドベースのコンソール: 複数の環境にわたるリアルタイムデータを統合します
- インシデント対応ワークフロー: アラートのグループ化を自動化し、調査の焦点を絞ります
- プロアクティブな脅威ハンティング: チームが日常業務に潜む警告サインを探せるようにします
- マルウェアの修復: 感染したデバイスをその場で封じ込め、クリーンアップします
XDRセキュリティ分野におけるCrowdStrikeの位置付けは、最新の Gartner Peer Insights と G2 のレビューと評価で確認できます。
Microsoft Defender for Endpoint
Microsoft Defender for Endpointは、デバイス、アプリケーション、ID全体から脅威インテリジェンスを収集し、セキュリティチームによる潜在的な脅威の隔離を支援します。脆弱性評価によって重大な問題の優先順位を付け、修復手順を示します。ほかのMicrosoftサービスとも連携し、統一された操作環境を支えるとともに、セキュリティレイヤー間の連携を円滑にします。
自動化されたプレイブックが対応を効率化し、不審な活動を封じ込めます。
主な機能:
- リスクベースの脆弱性管理: 緊急の修正が必要な重大な弱点を特定します
- エンドポイント保護: アラート対応を自動化し、組み込みの対応機能で脅威を抑えます
- クラウドセキュリティ: SaaSとAzureのワークロードを監視し、さまざまなソースのデータを関連付けます
- SIEM連携: Microsoft Sentinelなどのツールと連携し、脅威の可視性を広げます
- 侵害後の調査: インシデントのフォレンジック調査とコンプライアンスのためにデバイスログを収集します
- 脅威通知: 異常な行動やリスクの高い行動について、リアルタイムでアラートを生成します
Microsoft Defender for Endpointのユーザーレビューは Gartner Peer Insights と G2でご覧いただけます。
Palo Alto NetworksのCortex
Palo Alto NetworksのCortexは、エンドポイント、ネットワーク、クラウドリソース全体を可視化し、データストリームを統合して異常を浮き彫りにします。AI機能は、認証情報の悪用やファイルレスマルウェアなど、通常とは異なるパターンを探します。また、インシデント管理ツールがアラートを深刻度別にグループ化し、チームが重要な問題に優先して取り組めるようにします。組み込みのフォレンジック機能では、詳細な調査に必要なログや活動記録を収集します。
主な機能:
- 脅威検出: MLを活用し、潜在的な内部リスクや悪意のある行動を検出します
- エンドポイントセキュリティ: ファイアウォール設定、暗号化、デバイス制御を備えています
- インシデント管理: 影響に基づいてアラートの優先順位を自動的に付けます
- フォレンジック分析: タイムスタンプ、オフライン時のデバイスデータ、ユーザーの操作記録を提供します
- 脅威ハンティング: 隠れたリスクや潜伏中のリスクをプロアクティブに探します
- SOCサポート: セキュリティチーム向けの統合ワークフローで対応時間を短縮します
Cortex XDRのXDRセキュリティ製品としての実力を、Gartner Peer Insights と PeerSpot の評価とレビューで確認してください。
Cisco Secure Endpoint
Cisco Secure Endpointは、さまざまなデバイスを狙う脅威の検知と対応を支援します。エンドポイントからイベントデータを収集し、悪意のある活動を示す可能性のあるパターンを分析します。ポリシー制御の適用、侵害されたマシンの隔離、不正なプロセスの制限に対応します。
脅威ハンティング機能により、より詳しい調査が可能です。自動化と専門家による手動の分析を組み合わせて活用できます。
機能:
- エンドポイント分析: デバイスの動作を監視し、侵害の兆候を検知します
- デバイス制御: さまざまなエンドポイントにセキュリティ設定を適用します
- 脅威ハンティング: 新たな攻撃手法や脅威の傾向を調査できます
- 隔離機能: エンドポイントを迅速に隔離し、横方向への移動を阻止します
- Ciscoツールとの連携: 管理を一元化し、セキュリティ戦略を統合します
- ログ記録とレポート作成: コンプライアンス監査やインシデントの検証に向けたレポートを作成します
Cisco Secure EndpointがXDRによる保護に適しているか、Gartner と PeerSpotの評価とレビューを分析して確認してください。
Bitdefender GravityZone XDR
Bitdefender GravityZone XDRは、エンドポイント、ネットワーク、クラウドワークロードからのシグナルを集約します。集約したデータから、セキュリティ上のギャップや不審な傾向を明らかにします。自動スキャンでさまざまなシステムの既知の脆弱性を調べ、リアルタイムのアラートで懸念される異常を管理者に通知します。
このプラットフォームは、認証情報の窃取や悪用の兆候を見つけるためにアカウントの使用状況を監視し、アイデンティティ保護にも対応します。
機能:
- クラウドの検知と対応: 複数のクラウドベンダーにまたがるインフラをチェックします
- アイデンティティ保護: ユーザーのアクセスを追跡し、通常と異なるログイン試行を検知します
- 脅威の相関分析: 異なるセキュリティモジュールのデータを統合し、より正確なインサイトを得ます
- ネットワーク監視: 通信を検査し、不審なデータ送信やブルートフォース攻撃の試みを特定します
- 修復アクション: 封じ込め策を提案または実行します
- 分析ダッシュボード: インシデントの時系列とイベントログを表示し、迅速な評価に役立てます
Bitdefender GravityZone XDRが自社に最適か、G2 と PeerSpot の評価とレビューで確認してください。
自社に最適なXDRプラットフォームの選び方は?
最適なXDRプラットフォームを選ぶには、組織のセキュリティ戦略を左右するさまざまな要素を検討する必要があります。まずは脅威の検出とインテリジェンスです。AIと 機械学習 を活用し、ゼロデイ攻撃を含む既知・未知の脅威を検出できるかを確認します。内部脅威の検出、リアルタイムの監視、自動分析は、警告の兆候を重大なインシデントに発展する前に捉えるうえで重要です。
相互運用性も検討すべき要素です。プラットフォームは既存のインフラと連携し、さまざまなOSやデバイスと競合せずに動作する必要があります。大規模な環境や変化の激しい環境では、拡張性とパフォーマンスも欠かせません。カスタム連携のためのAPIアクセス、対応ワークフローの自動化、インシデントの優先順位付けは、脅威発生時の時間短縮につながります。影響を受けたシステムを復元するロールバック機能と、明確なインシデント対応手順も確認しましょう。
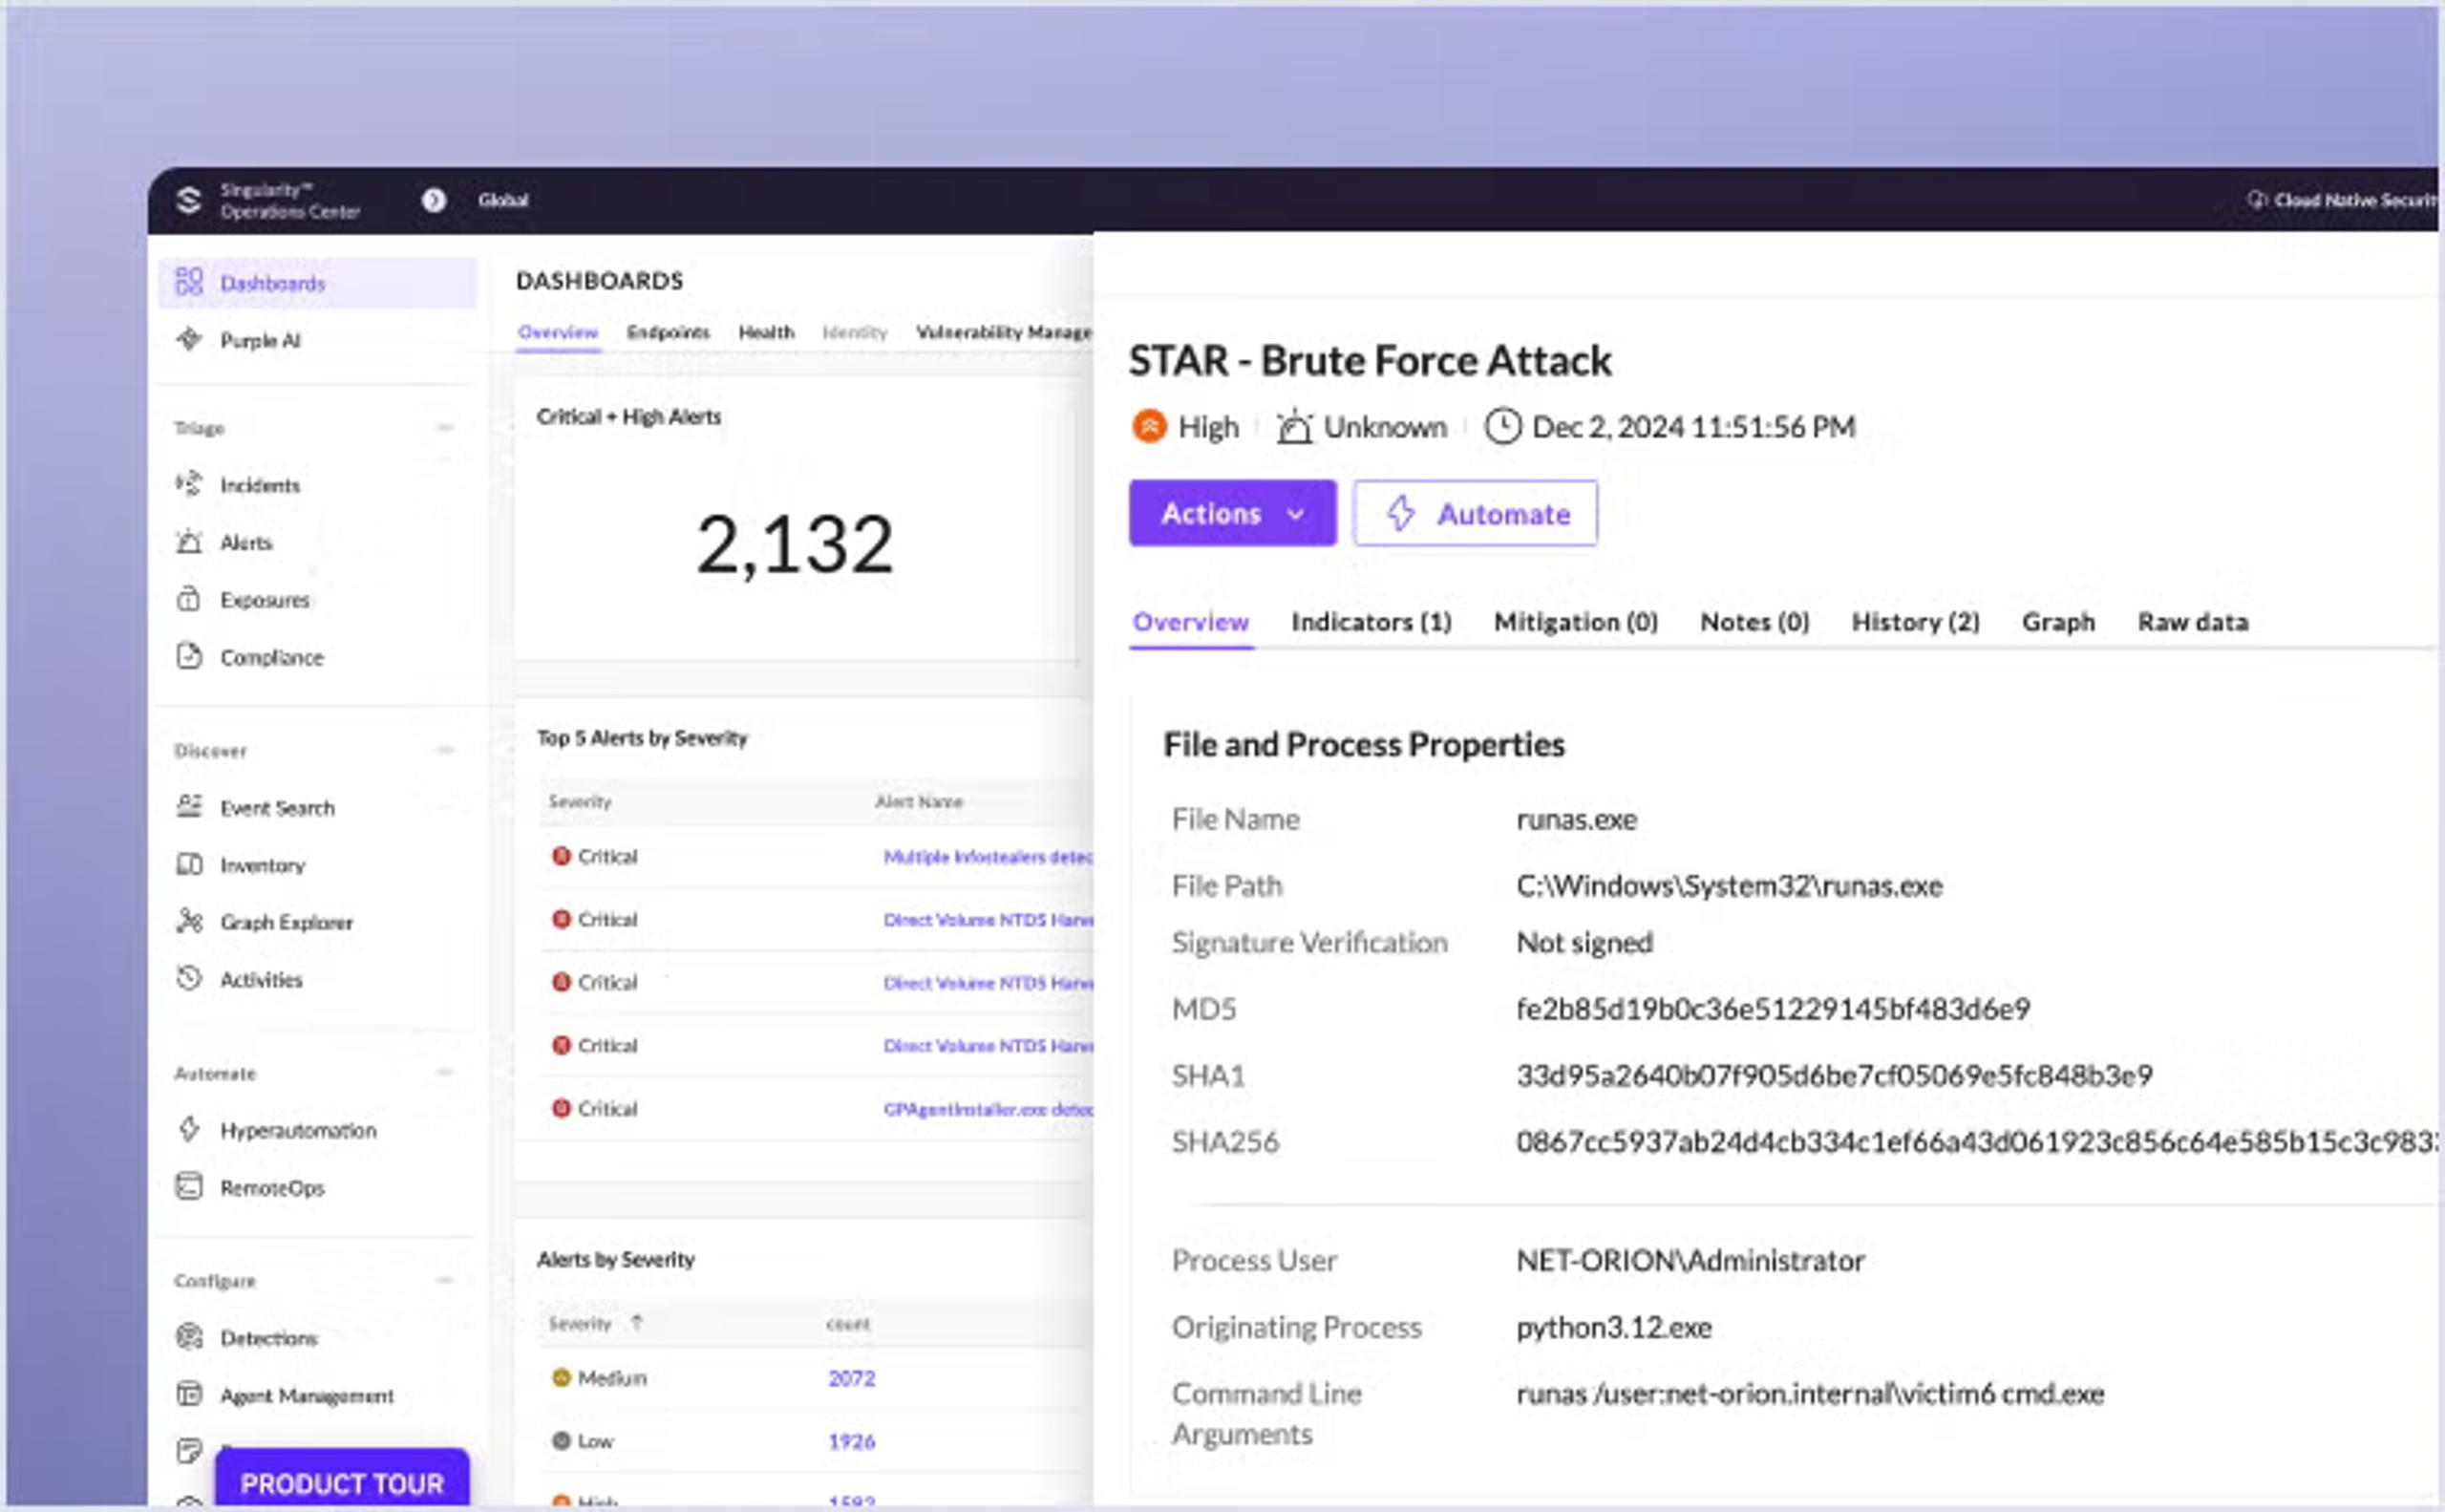
すべてのデータを完全に可視化し、組織全体で自律型保護を活用できます。
レポートと分析も同様に重要です。カスタマイズ可能なダッシュボード、コンプライアンス対応のレポート、傾向分析、予測分析を通じて、セキュリティチームや関係者は変化するリスクを把握できます。最後に、総所有コストも検討してください。初期設定費用、継続的な保守費用、トレーニング費用、認定取得費用、社内リソースへの影響を算出します。これらを総合的に検討することで、運用目標、予算上の制約、長期的なセキュリティ体制に合ったXDRプラットフォームを選定できます。
まとめ
XDRの仕組みとプラットフォームの選び方を理解したら、XDRによるセキュリティ対策に取り組みましょう。段階的に進め、最も重要な脅威に集中してください。SentinelOneで防御を強化し、脅威に対する十分なカバレッジを確保できます。さらにサポートが必要な場合は、チームにお問い合わせください。
よくある質問
XDRはネットワーク、ID、クラウドワークロードなど複数のレイヤーからインサイトを収集し、エンドポイントやログデータを超えて可視性を高めます。エンドポイントデバイスのみを対象とすることが多いEDRよりも、セキュリティイベントの相関分析を強化できます。また、 SIEMとは異なり、XDRは脅威の検出と対応に特化した分析と自動化を活用します。
多くのXDRプラットフォームは、脅威の相関分析とインシデント対応プロセスの自動化により、手作業を減らすよう設計されています。シンプルなダッシュボードと効率的なワークフローを備え、専門知識への依存を抑えるものも多くあります。小規模なチームは、単一のプラットフォームにデータを集約することで、誤検知とインシデント解決にかかる時間を削減できます。
XDRはSaaSアプリ、仮想マシン、コンテナ、オンプレミスのサーバーからデータを集約します。さまざまなソースのテレメトリを組み合わせ、クラウドとオンプレミスのリソース間におけるラテラルムーブメントや不審な活動を迅速に可視化します。これにより、発見しにくく被害の大きい脅威である設定ミスや認証情報の悪用を、重大な被害が生じる前に特定・排除します。
XDRプラットフォームは、HIPAA、PCI-DSS、GDPRなどの規制に対応するログ記録、監査証跡、レポート機能を備えています。セキュリティデータを単一のプラットフォームに集約することで、ポリシーと統制が一貫して適用されていることを示しやすくなります。インシデントの相関分析は調査も大幅に迅速化し、組織が義務付けられた侵害通知と記録保持の要件をより早く満たせるようにします。
さらに詳しく見る XDR




セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
