
XDRソフトウェア:2026年の選択をシンプルに
今からXDRソフトウェアを導入し、明日のサイバー攻撃に備えましょう。クラウドやネットワーク全体のユーザーデータ、エンドポイント、アクティビティを調査できます。2026年に注目すべき7つのXDRソフトウェアをご紹介します。

現代の組織は、デジタル環境のあらゆる層を狙う新たなサイバー脅威に直面しています。データはエンドポイント、クラウドプラットフォーム、オンプレミスネットワーク間を絶えず行き来し、従来のセキュリティ手法では対応が難しくなっています。そこで力を発揮するのがXDRです。異なるセキュリティ層の情報を結び付け、リアルタイムでリスク評価を統合します。
こうした包括的なインサイトにより、セキュリティチームは不審なアクティビティが重大なインシデントに発展する前に特定できます。自動化と手順の効率化により、XDR製品は負荷の高いアナリストの業務を軽減し、より効果的に実用的なインサイトを提供します。
以下では、今XDRソフトウェアが不可欠な理由と、注目すべき製品を解説します。
XDRソフトウェアとは?
従来のエンドポイント保護では、さまざまな攻撃経路から生じる脅威の関連性を把握しきれず、攻撃者に悪用される弱点が残ることがあります。この課題に対応するのがXDRソフトウェアです。エンドポイント、ネットワーク、クラウド環境のデータを単一の統合プラットフォームに集約します。セキュリティチームはより広い視野を得て、通常は見逃される不審なアクティビティを特定できます。
単独のEDR製品とは異なり、XDR製品は次世代ファイアウォール、クラウドワークロード保護プラットフォーム、IDおよびアクセス管理ツールと連携することが一般的です。テレメトリとアラートを統合することで、設定ミスを発見し、重大なセキュリティインシデントを迅速に封じ込められます。XDRソフトウェアは脅威の調査と対応を加速し、組織全体のセキュリティ態勢を強化します。
XDRソフトウェアは異なる環境を統合し、アラート疲れを軽減して脅威検知を改善します。システムの弱点が侵害につながる前に対処できます。多様なデータの関連性と実用的なインサイトを、ひとつの統合された画面で確認できます。この包括的なアプローチにより、セキュリティチームは重要な資産を先手を打って保護し、変化するサイバーセキュリティ環境に対応できます。
XDRソフトウェアが必要な理由
現代の脅威は機敏で、組織が既存の防御の隙を見つけるより先に、その隙を突くことが少なくありません。クラウドワークロード、BYODポリシー、IoTデバイスなど、攻撃者が多様な環境を横断する場合、従来の境界型セキュリティでは対応しきれません。
XDRソフトウェアは、すべてのセキュリティインサイトを一か所に集約し、こうしたギャップを埋めます。ログやアラートを複数のツールに分散させず、可視性を統合します。これにより、見逃されていた巧妙な攻撃や脆弱性を発見できます。侵害されたホスト、不審なアクティビティ、見えにくい攻撃対象領域に関する重要なインサイトも一か所で確認でき、インシデント対応を効率化します。
多くの脅威は、予期しない経路や多段階の侵害を通じて、従来のEDRツールをすり抜けます。XDRソフトウェアは高度な分析を適用し、通常とは異なるパターンを関連付けることで、潜在的な問題を早期に明らかにします。問題の特定にとどまらず、エンドポイントの隔離などの対策を連携させ、対応を自動化します。
インフラが急速に拡大するときは、一秒一秒が重要です。XDRソフトウェアにより、セキュリティチームは即座に行動し、攻撃が拡大する前に封じ込められます。セキュリティ運用を守り、コストのかかるダウンタイムを削減します。
2026年のXDRソフトウェア7選
XDRソフトウェアは、EDRソフトウェアだけでは埋められないギャップに対応します。死角をなくし、エンドポイントを包括的に保護するために設計されています。
2026年に注目すべき7つのXDRソフトウェアと、その主な機能や特長をご覧ください。
SentinelOne Singularity™ XDR
SentinelOneのSingularity Platformは、エンドポイントセキュリティを新たなレベルへ引き上げる強力なXDR機能を提供します。私たちは、真のXDRは包括的なセキュリティプラットフォームに統合されるべきだと考えています。エンドポイント、ネットワーク資産、クラウドリソースの主要なセキュリティデータを統合。振る舞い検知、機械学習、インテリジェントな自動化を組み合わせ、従来のセキュリティツールでは見逃しかねない脅威を迅速に明らかにします。
この統合により、セキュリティチームは効率的なインターフェースを利用できます。各アラートには重要なコンテキストが付加され、判断を迅速化し、手作業による情報の関連付けを減らします。プラットフォームの自律的な対応機能は、侵害されたデバイスの隔離や悪意あるプロセスのブロックによって、進行中の攻撃を抑えます。サーバーがオンプレミス、仮想環境、複数のクラウドのどこにあっても、Singularity Platformはインフラの複雑さに応じて拡張し、死角の削減とインシデント対応時間の短縮につなげます。また、脅威インテリジェンスをリアルタイムで収集・可視化し、新たに出現する攻撃手法について継続的なインサイトを提供します。オープンで柔軟な設計のため、既存のSIEMやSOAR製品からデータを取り込み、連携することで、保護範囲をさらに広げられます。 無料のライブデモを予約する。
プラットフォームの概要
Singularity Platform XDRは、ノートパソコン、サーバー、モバイルデバイス、クラウドアプリケーションなど、さまざまなソースから継続的に送られるテレメトリを活用します。高度な分析によってデータの関連性を把握し、発生しつつある脅威の各段階を可視化します。従来のシステムでは無関係で些細に見えるアラートも、Singularityなら一連のインシデントとして捉えられるのではないでしょうか?
その背後では、適応型エンジンがインサイトを生み出します。脅威を検知して無力化するたびに、プラットフォームは検知モデルを改良し、同様のアクティビティをより迅速に認識します。Singularity™ Network Discoveryはネットワーク上に潜む管理対象外の資産を明らかにし、未把握のエンドポイントの見逃しを防ぎます。これだけの機能を備えながら、Singularityはリソースを過剰に消費せず、エンドポイントのパフォーマンスを低下させません。統合コンソールで複数の画面を行き来する手間をなくし、アナリストが高度な脅威ハンティングや戦略的なセキュリティ計画に集中できるようにします。
機能:
- テレメトリデータの収集: エンドポイント、ネットワーク、クラウドプラットフォームからログ、アラート、ユーザーの行動データを収集します。この包括的な可視性が、詳細な脅威インテリジェンスを支えます。
- リアルタイムの脅威修復: 自動ロールバックに対応し、ランサムウェアや悪意のあるスクリプトによる不正な変更を迅速に元に戻して、長期的な被害を最小限に抑えます。
- Storylineによる関連付け: 散在するアラートを明確なストーリーにまとめ、攻撃がどのように進行したかを段階的に示します。インシデント後の分析が大幅に容易になります。
- ID保護: デセプションを活用して認証情報の悪用を阻止し、攻撃者がActive Directoryやその他のIDリポジトリを悪用する機会を制限します。
- ネットワークデバイスの監視: ネットワークに新たに接続するデバイスをリアルタイムで監視し、見えにくいエンドポイントや潜在的なシャドーITを見逃しません。
- カスタム連携: 既存のSIEM、 SOARsやその他のセキュリティインフラと連携し、運用効率を維持します。
- 一元管理: 単一のコンソールからセキュリティポリシーを適用し、インシデント対応を統括することで、管理上のノイズと複雑さを軽減します。
- グローバルな脅威インテリジェンス: SentinelOneは、脅威アクターが用いる最新の戦術、技術、手順に合わせて検知機能を更新し、防御態勢を最新の状態に保ちます。
SentinelOneが解決する主な課題
- インシデント対応の遅れを防止: 封じ込めを迅速化し、修復に必要な情報を提供することで、解決までの時間と攻撃可能な時間を短縮します。
- ゼロデイ攻撃の影響を軽減: AI駆動の分析で予期しない振る舞いを監視し、既知のシグネチャやパターンがない新たな脅威も検知します。
- シャドーITに対処: 未承認または管理対象外のデバイスを自動的に検出・把握し、可視性とセキュリティ保護範囲のギャップを解消します。
- 認証情報の悪用を阻止: 不審なログイン試行を監視し、攻撃者が特権アカウントを使って横方向に移動する前に阻止します。
- ランサムウェアによる被害を阻止: 感染したエンドポイントを隔離し、ダウンタイムを最小限に抑えながらファイルを攻撃前の状態に戻し、ランサムウェアの拡散を防ぎます。
- コンプライアンス管理: 詳細なアクティビティ記録をログに残して保存し、監査証跡の確認を容易にします。HIPAA、GDPR、PCI DSSなどの規制への対応にも役立ちます。
- クラウドの設定ミス: 仮想マシン、コンテナ、マルチクラウド環境全体で、脆弱な設定や見落とされたセキュリティ設定を特定します。
- アラート疲れを軽減: 振る舞いに基づくロジックで誤検知を除外し、アナリストが些細なノイズではなく重大なインシデントに集中できるようにします。
お客様の声
「オンプレミスのデータセンターと拡大するクラウド環境の可視性を統合するため、Singularity XDRを導入しました。導入後まもなく、サプライチェーン攻撃の可能性を示す不審なプロセスの連鎖を検知しました。プラットフォームの自動封じ込め機能が侵害されたホストを隔離し、ロールバック機能が改変されたファイルをほぼ瞬時に復元しました。
一元化されたコンソールから、エンドポイントとネットワークにまたがる一連の事象をたどることができ、推測に頼る必要がなくなりました。Ranger機能で不審なIoTデバイスもいくつか発見できました。将来の死角を防ぐうえで欠かせない機能です。今ではSingularityが、当社のインシデント対応体制全体を支えています」
SentinelOneのXDRプラットフォームの評価とレビューは Gartner Peer Insights と PeerSpot でご確認ください。

シンギュラリティ™ XDR
企業全体のための統一されたXDRプラットフォームにより、マシンスピードで脅威を発見し、軽減します。
Microsoft Defender for Endpoint
Microsoft Defender for Endpointは、高度な脅威への対抗、脆弱性の管理、適切な対応を実行します。Windows 10とMicrosoftのクラウドサービスのエコシステムに組み込まれています。センサーがOSからデータを収集し、振る舞いのシグナルを処理します。クラウドインスタンスを隔離し、検知結果をインサイトに変え、適切に対応します。
機能:
- 脅威の発見とリスク評価を行い、エンドポイントの脆弱性や設定ミスを修正します。
- 組織の攻撃対象領域を縮小し、クラウドの設定を構成します。
- Webとネットワークの保護に加え、ドメイン、URL、悪意のあるIPアドレスへのアクセスを制御します。
- データ侵害の防止に役立つ、クエリベースの脅威ハンティングツールも備えています。
Palo Alto NetworksのCortex
Cortexはエンドポイント保護を拡張し、脅威を阻止するエージェントを備えています。振る舞いに基づく脅威対策、AI、クラウドベースの分析を提供し、機械学習でネットワーク上の振る舞いをプロファイリングします。異常を検知し、正規ユーザーに紛れ込もうとする攻撃者を見つけ出します。アラートの根本原因を特定し、環境全体で攻撃を阻止します。
機能:
- ホストファイアウォール、ディスク暗号化、USBデバイス制御、NGAVを提供します。内部関係者による悪用、認証情報を狙う攻撃、マルウェア、データの持ち出しを防ぎます。
- 調査時間を短縮し、インシデントのスコアリングに基づく的確なアラートを提供します。根本原因と一連の事象を確認して脅威を検証します。
- Cortexは詳細なフォレンジック機能を提供し、社内調査や規制対応のための調査を実施します。Cortex XDRはエンドポイントを隔離し、スクリプトの実行を防ぎ、リアルタイムで脅威を封じ込めます。
TrendMicro Trend Vision One – Endpoint Security
Trend Vision Oneは、マルチクラウド環境とハイブリッド環境を保護します。セキュリティワークフローを自動化・統括し、脅威調査を簡素化します。AIによる脅威の検知・対応機能を通じて、組織は包括的なエンドポイントセキュリティを実現できます。脅威インテリジェンスを生成し、攻撃対象領域も縮小します。
機能:
- クラウドワークロード、クラウドネイティブアプリ、クラウドストレージを保護します。OT・IoTデバイスとサービスエッジも保護します。
- エンドポイント、メール、ネットワークのセキュリティに対応します。TrendMicroはさまざまなサイバーセキュリティリスクを管理し、データ侵害を最小限に抑えます。
- ワークフローを連携させてセキュリティチームの効率を高め、重要なデータを分析してインサイトを提供します。
- また、人材不足に対応し、スキルギャップを最小限に抑えるマネージドサービスのサポートも提供します。
McAfee Endpoint Security
McAfee Endpoint Securityは、エンドポイント全体で悪意ある活動を検出し、統合された脅威防御によってクラウドワークロード、アプリ、ネットワークを保護します。エンドポイントのインテリジェンスとリアルタイムの脅威インサイトを単一の製品に統合し、セキュリティリスクの低減を目指します。異常な振る舞いを監視し、ユーザーへの影響を最小限に抑えながらセキュリティポリシーを適用します。
McAfee Endpoint Securityには、新たな攻撃パターンを学習し、エクスプロイトをより効果的に阻止する適応型防御も含まれます。
機能:
- 脅威インテリジェンスと一元管理を活用し、侵害されたエンドポイントの隔離や隠れたマルウェアのスキャンなど、重要なタスクをセキュリティチームが自動化できます。
- 相関分析機能によって異なるデバイス間のイベントを関連付け、アナリストが脅威の横方向への移動を把握できます。
- 重大な脅威を優先し、通知を統合することで、アラートのノイズを減らします。オンプレミスやクラウドベースのシステムを含むさまざまな環境を可視化し、セキュリティチームにインサイトを提供します。
- McAfee Endpoint Securityは、ポリシーの適用やコンプライアンスチェックのためにサードパーティ製ツールとも連携し、組織全体で一貫したセキュリティを維持します。
CrowdStrike Endpoint Security
CrowdStrike EDRは、企業向けのCrowdStrikeのXDRソフトウェアです。エンドポイントの活動を可視化し、脅威を検出・封じ込めます。 アナリストによるセキュリティ侵害の阻止を支援し、セキュリティイベントのリスクスコアを生成します。I
機能:
- エンドポイントをネットワークから隔離し、脅威を検疫できます。
- Microsoftは、ID、クラウド、データ、モバイル、データフローに関するコンテキスト情報を提供し、セキュリティチームの迅速な対応を支援します。
- ホストベースのファイアウォールが、受信・送信トラフィックに関連する通信をブロックまたは許可します。
Bitdefender GravityZone XDR
Bitdefender GravityZone XDRはエンドポイントへの攻撃を検出し、ID、ネットワーク、アプリ、クラウド、モバイルデバイスを保護します。エンドポイント全体の脅威を一元的に可視化し、検出と対応を迅速化することで、セキュリティリスクも低減します。このXDRソフトウェアは、ネットワークトラフィックの監視・分析、ポートスキャン、IoTデバイスや管理対象外デバイスの監視に対応します。
機能:
- すぐに導入できる機能により、あらゆる規模のセキュリティチームを支援します。ツールやプラットフォームをまたぐセキュリティインシデントを自動的にトリアージし、関連付けて状況を把握できます。
- 攻撃の連鎖をリアルタイムで視覚化します。すぐに導入できるセンサーには、カスタムの検出ルールや連携設定は不要です。
- アラートのノイズを減らし、対応の自動化を伴う脅威ハンティング機能を提供します。また、Azure ADやクラウドIDプロバイダー全体のリスクを可視化します。
- 横方向への移動を阻止し、認証情報の侵害を防ぎ、ブルートフォース攻撃を排除します。
企業に最適なXDRソフトウェアの選び方
適切なXDRソフトウェアを選ぶには、まず最大の可視性の欠如がどこにあるかを評価します。オンプレミスのエンドポイント、クラウドワークロード、分散ネットワークのいずれでしょうか。対象領域を特定し、オンプレミス、クラウドベース、ハイブリッドのどの導入方法が必要かを見極めれば、最も重要なデータを取り込み、関連付けられる製品を判断できます。
次に、検出範囲を検討します。プラットフォームには、機械学習、振る舞い分析、統合された脅威インテリジェンスを活用し、既知のリスクと新たなリスクを発見する能力が必要です。誤検知でチームを圧倒するツールには注意してください。ノイズの多いシステムは調査を速めるどころか、遅らせます。拡張性も重要です。組織の成長に伴いデータソースやデバイスが増えても、ツールが対応できなければなりません。
コンプライアンスへの対応は、規制の厳しい業界では特に重要です。ログ記録、レポート作成、監査証跡の自動化により、法規制や業界要件への準拠が容易になります。最後に、総所有コストも検討します。初期ライセンス料、追加モジュールの費用、トレーニング費用、継続的なサポートの複雑さが含まれます。直感的に使えるダッシュボードとオープンAPIを備えた製品は、連携と日常の管理を効率化します。
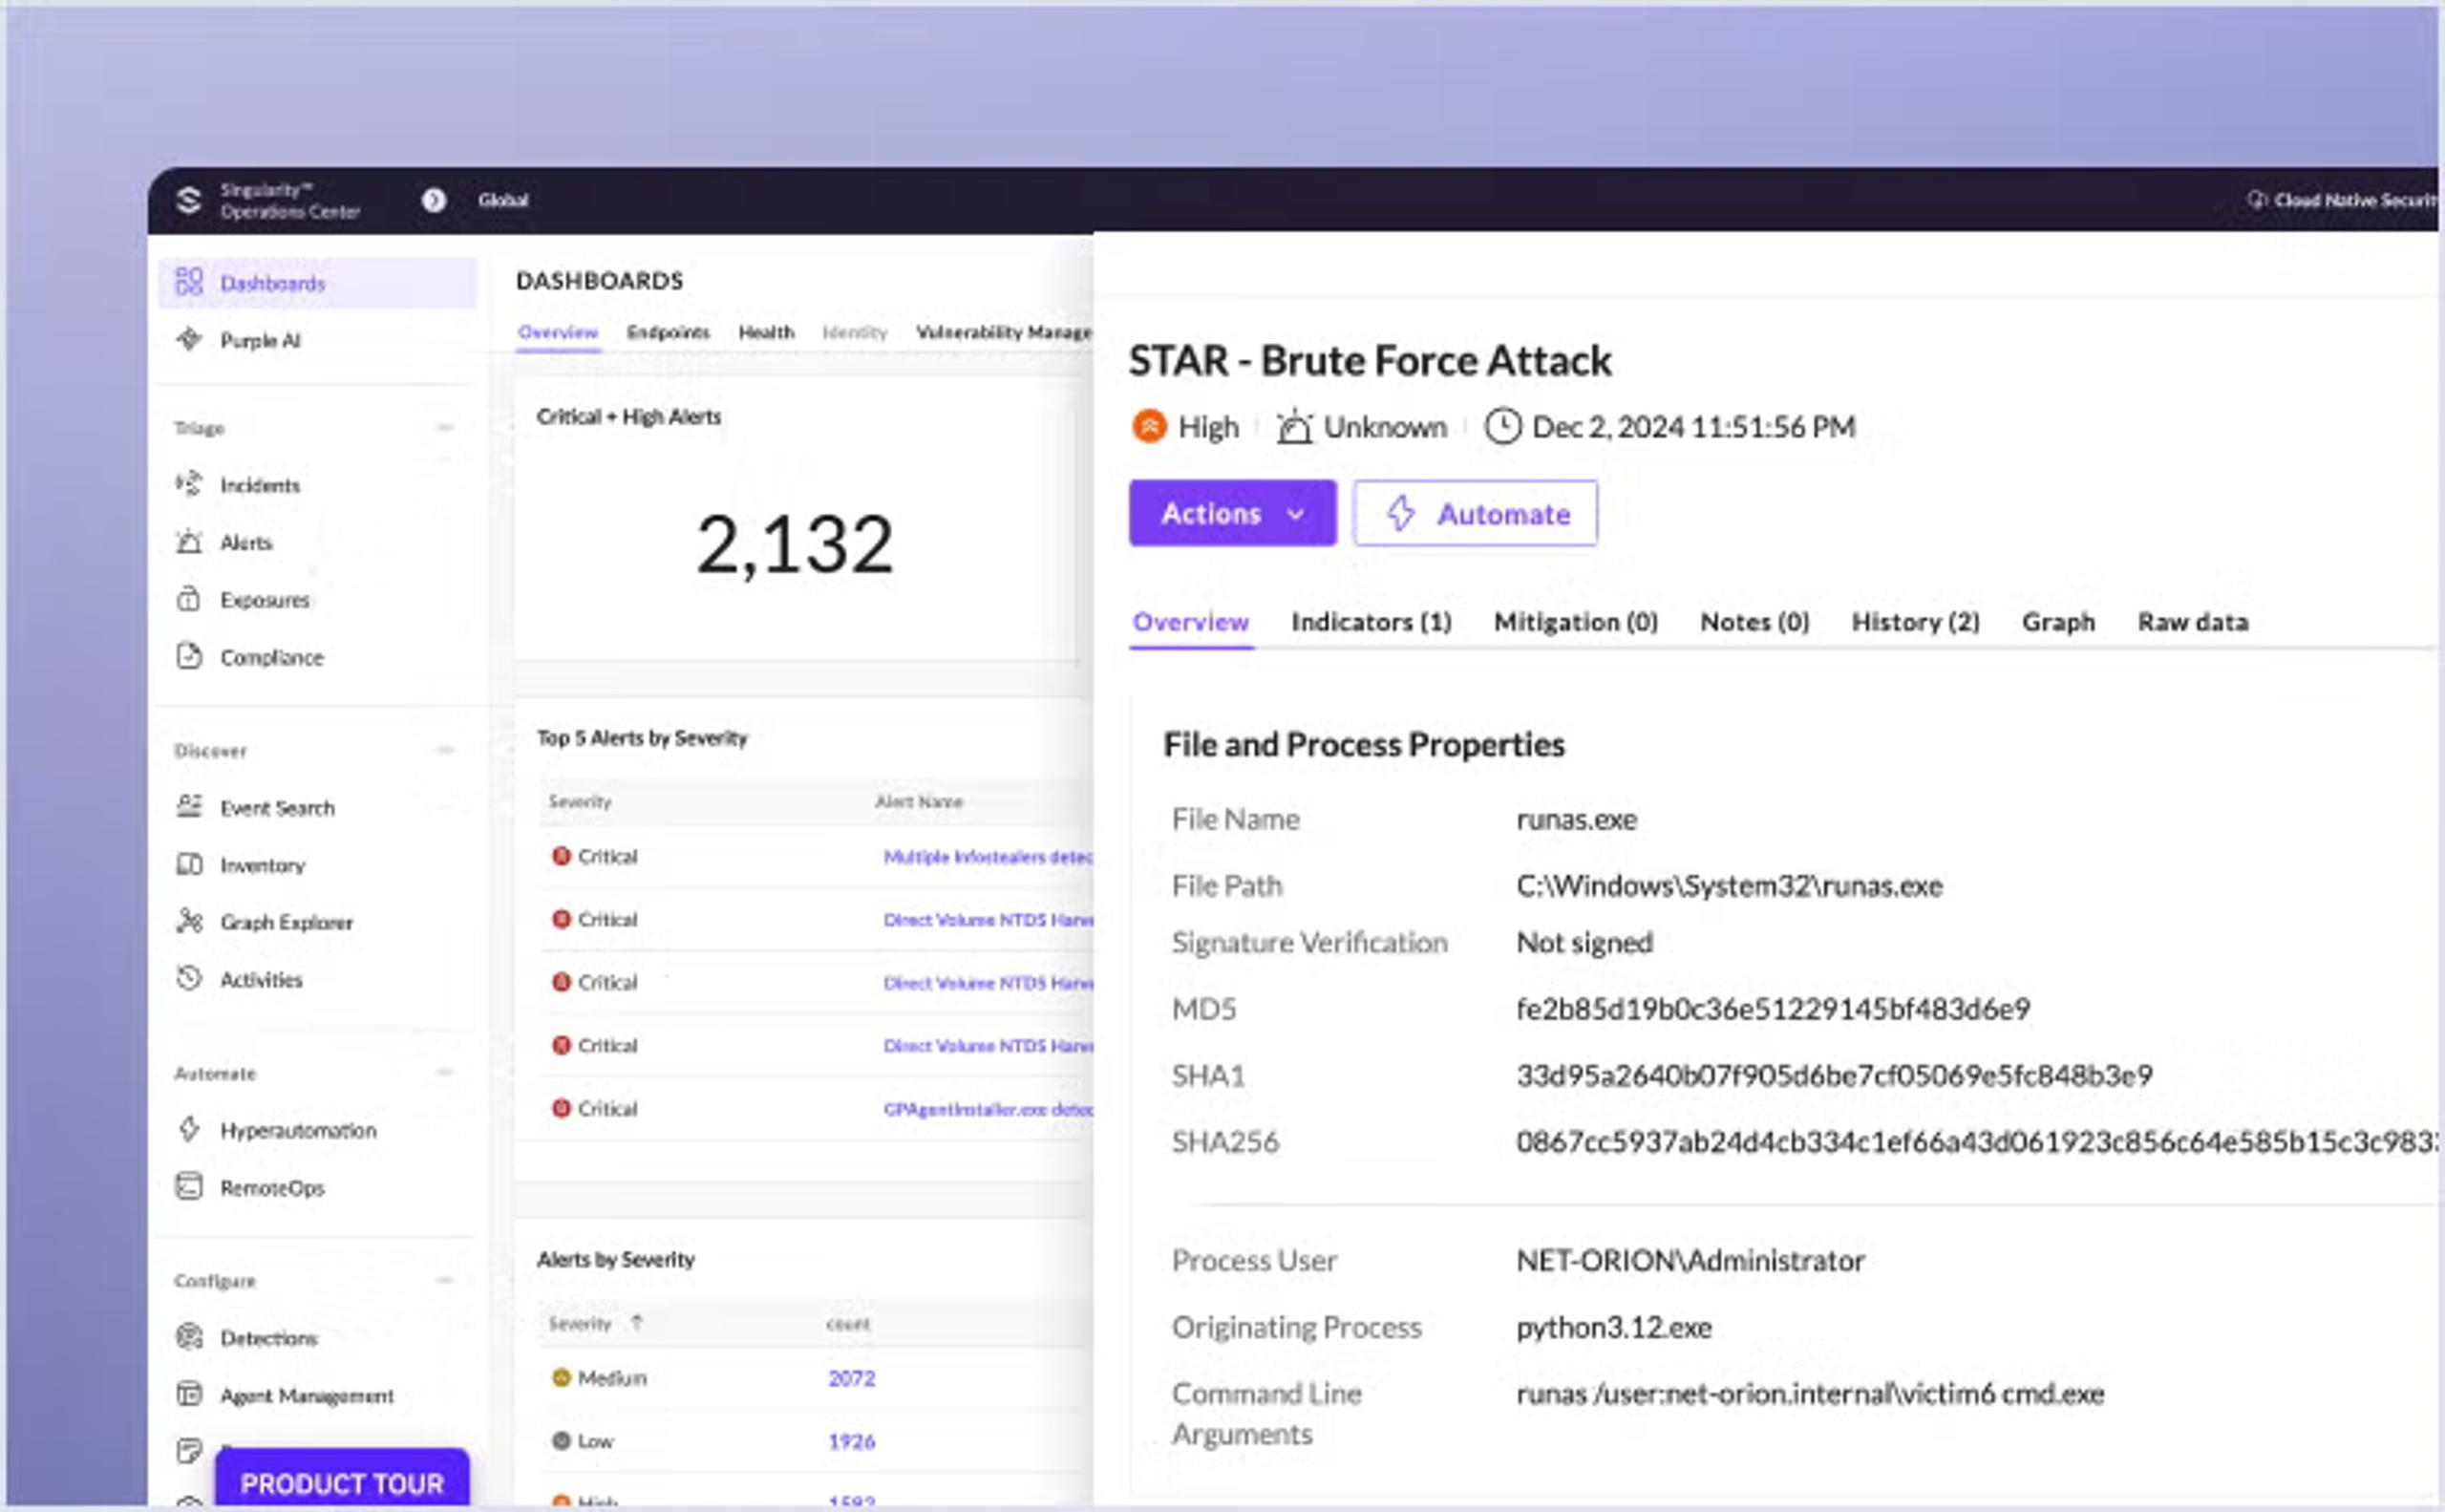
すべてのデータを完全に可視化し、組織全体で自律型保護を活用できます。
検出機能を導入要件と予算上の制約に照らして評価すれば、セキュリティ戦略を補完し、新たな脅威に適応できるXDR製品を選べます。
まとめ
XDRソフトウェアは、複数のセキュリティレイヤーを一貫した戦略に統合します。アラートの相関分析と対応の自動化により、チームは重大な脅威を優先し、インシデントに効率よく対処できます。組織は個別のツールにとらわれず、全体を見渡して高度な攻撃に適切に対応できます。
エンドポイント、クラウドリソース、ハイブリッドサービスが日々増加する動的なIT環境では、特に重要です。現在のセキュリティ対策では潜伏する侵入を特定できず、効果的な対応も難しい場合、効率的で将来を見据えた保護を実現する次の一手はXDRかもしれません。 SentinelOneにお問い合わせください。今すぐご相談いただけます。
よくある質問
はい。XDRは複数のセキュリティレイヤーからのデータを統合し、重複するアラートを除去して、問題のないイベントを除外します。ネットワーク、エンドポイント、クラウドのシグナルを関連付け、危険な脅威を明らかにします。アナリストが誤検知の調査に費やす時間を減らし、迅速な判断、効率的な セキュリティ運用、全体的な作業負荷の軽減につなげます。
はい。多くのXDR製品は自動化機能と使いやすいダッシュボードを備え、専門知識への依存を減らします。XDRはデータソースを統合して手作業を削減し、緊急性の高い脅威を早期に明らかにします。小規模なチームでも、ガイド付きワークフローと一元的な監視を活用して十分なセキュリティ範囲を維持し、インシデントに効率よく対応できます。
平均検知時間、対応時間、インシデント総数の減少などを指標として追跡します。脅威の見逃しや誤検知がどの程度発生しているかを評価します。全体的なパフォーマンスへの影響、ユーザー満足度、コンプライアンス要件への適合状況を監視します。XDRを効果的に導入することで、ワークフローを効率化し、侵害リスクを低減し、セキュリティ態勢への信頼を高めます。
さらに詳しく見る XDR



セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
