
2026年のXDRベンダー6社を紹介
XDRベンダーの選択は、組織の防御力を左右します。2026年のXDRベンダーを比較し、セキュリティニーズに合う製品を見つけましょう。
多くの組織は、セキュリティ上の問題を全体像から把握できないという課題を抱えています。XDRベンダーの提供範囲はEDRベンダーより広く、単体のセキュリティ製品にとどまりません。EDRが個々のワークステーションやサーバーを対象とする一方、XDRはその他のネットワークデバイスも対象にできます。
EDRによる脅威ハンティングは、エンドポイントから収集したデータに限られる場合があります。XDRはActive DirectoryやNGFWなど、ほかの技術から得られるテレメトリも活用し、EDRの範囲を超えます。EDRプラットフォームに外部データを追加すると、XDRベンダーはそのデータも考慮できます。XDRサービスでは、アナリストやDFIRなどの専門家がEDRデータを調査し、外部データを収集するためです。
現在のEDRはXDRベンダーが提供する製品の一部であり、ライセンスにはさまざまな種類があります。ほかのセキュリティツールや人員が不足している場合、またはエンドポイント保護を超えるサービスが必要な場合は、XDRが必要です。
つまり、XDRベンダーはEDRとMDRのサービスに加え、さまざまな機能を提供します。調査、相関分析、修復、分析の機能も利用できます。組織を守るXDRベンダーを選ぶため、2026年の各社を見ていきましょう。
XDRベンダーとは
XDRベンダーは、エンドポイント、ID、その他のインフラ要素を保護する専門的なセキュリティ製品を企業に提供します。複数の脅威インテリジェンスとテレメトリデータを統合し、セキュリティ分析、状況の把握、アラートの相関分析を行います。SaaSまたはオンプレミスのサービスとして提供できます。導入するのは通常、少人数のチームを持つ組織です。
XDRベンダーが主に提供するのは、インシデント対応サービス、エンドポイントとネットワークのセキュリティ、メールセキュリティ、クラウドセキュリティ製品です。これらの製品とサービスは、ランサムウェア、フィッシング、マルウェア、活動中の攻撃者など、さまざまなサイバー脅威への対抗を目的としています。
XDRベンダーは、世界中の組織に包括的なマネージドセキュリティ製品を提供したり、セキュリティサービスをホスト・管理したりできます。また、自社でホストするサービスをクラウドベースの管理モデルとして提供することもできます。
XDRベンダーが必要な理由
XDRベンダーは複数のセキュリティレイヤーからデータを収集・分析し、包括的なサイバーセキュリティを提供します。エンドポイントやネットワークなど単独の領域を超えて、迅速な脅威検知とインシデント対応を実現します。
複数の情報源を統合することで、サイバー攻撃への対応を一元化し、メール、クラウド、ネットワーク、エンドポイント、アプリのセキュリティデータをまとめて可視化します。組織は統合された画面から、ITインフラやクラウド環境全体の潜在的な脅威を監視・調査できます。
XDRベンダーは高度な脅威検知機能も提供し、単体のセキュリティツールでは見逃しかねない複雑な攻撃パターンや異常にも対処します。感染したシステムの隔離、悪意ある活動のブロック、セキュリティチームへの通知により、攻撃への対応と封じ込めにかかる時間を短縮します。
組織は自動対応のワークフローとデータ分析を効率化し、セキュリティ運用の効率も高められます。脅威に適応し、機械学習モデルと脅威インテリジェンスを継続的に更新できます。
2026年のXDRベンダー6社
XDRベンダーはセキュリティ運用を効率化し、ユーザー、エンドポイント、ネットワークなどを保護します。2026年のXDRベンダー6社を見ていきましょう。
SentinelOne Singularity™ XDR
SentinelOneのXDR機能は、エンドポイント、ネットワーク、クラウド環境の主要なセキュリティデータを単一のプラットフォームに統合します。各環境をスキャンし、従来のウイルス対策ツールでは見逃しかねない潜伏型の脅威を特定・無力化します。振る舞いに基づく検知と機械学習で攻撃者を阻止し、横方向への移動を防ぎます。
インシデントが発生すると、Singularity Platformは悪意あるプロセスの停止や侵害されたホストの隔離によって脅威を封じ込めます。さらに、ワークフローを自動化して脅威対応を効率化し、実用的なセキュリティインサイトによって状況把握を強化します。
SentinelOneは、組織の運用負荷を大幅に軽減します。セキュリティチームの負担を減らし、戦略的な取り組みに集中できるようにします。無料ライブデモを予約する。
プラットフォームの概要
SentinelOneのXDR機能は、ノートパソコン、サーバー、モバイルデバイス、クラウドアプリケーションなど、さまざまな情報源からテレメトリを継続的に取り込みます。高度な分析でデータを関連付け、脅威の進行を各段階で可視化します。従来のシステムでは個別のアラートに見える事象も、Singularityでは一連のインシデントとして時系列で把握できます。適応型エンジンは脅威を無力化するたびに検知モデルを改良し、将来の脅威を認識する精度を高めます。
リソースを効率的に使用し、高いエンドポイントセキュリティ性能を過剰なリソース消費なしに維持します。統合コンソールで管理が簡素化されるため、アナリストは複数の画面を行き来せず、高度な脅威ハンティングと戦略的なセキュリティ計画に集中できます。
機能:
- テレメトリの集約: エンドポイント、ネットワーク、クラウドサービスからログ、アラート、ユーザーの行動データを収集し、包括的な脅威インテリジェンスを提供します。
- 自動修復: リアルタイムのロールバックに対応し、ランサムウェアや悪意あるスクリプトによる不正な変更を迅速に元に戻して被害を抑えます。
- 攻撃の経緯の可視化: 個別のアラートを一連の経緯としてまとめ、攻撃の各段階を示すことで、インシデント後の分析を容易にします。
- 認証情報の保護: おとりを使った手法で認証情報の悪用を防ぎ、攻撃者がIDを悪用する機会を減らします。
- エンドポイントの検出: ネットワーク上の新しいデバイスを継続的に監視し、管理対象外のエンドポイントやシャドーITを特定して保護します。
- 既存ツールとの連携: 既存のSIEM、SOAR、その他のセキュリティツールと接続するAPIを備え、運用効率を維持します。
- ポリシーの一元管理: 単一のコンソールからセキュリティポリシーを適用し、インシデント対応を調整して、管理業務を簡素化します。
- 最新の脅威インテリジェンス: SentinelOneの検出モデルは、最新の攻撃手法に対応するよう継続的に更新され、防御を最新の状態に保ちます。
SentinelOneが解決する主な課題
- インシデント対応を迅速化: 封じ込めと修復を迅速化し、解決までの時間と攻撃が可能な時間を短縮します。
- ゼロデイ脅威に対応: 既知のシグネチャに頼らず、予期しない振る舞いを監視し、AIを活用した分析で新たな脅威を検出します。
- シャドーITを管理: 未承認または管理対象外のデバイスを自動的に検出・登録し、可視性と保護範囲を高めます。
- 認証情報の悪用を防止: 異常なログイン試行を監視し、攻撃者が特権アカウントを使って横方向に移動するのを阻止します。
- ランサムウェアの拡散を阻止: 感染したエンドポイントを隔離し、ファイルを攻撃前の状態にすばやく復元して、ランサムウェアの拡散を防ぎます。
- コンプライアンスを確保: 詳細なログと監査証跡を保持し、HIPAA、GDPR、PCI DSSなどの規制基準への準拠を支えます。
- クラウドの設定ミスを修正: 仮想マシン、コンテナ、マルチクラウド環境の脆弱なセキュリティ設定を特定して修正します。
- 大量のアラートによる負荷を軽減: 振る舞いに基づくロジックで誤検知を除外し、アナリストが重大な脅威に集中できるようにします。
お客様の声
“SentinelOneの導入により、オンプレミスとクラウドの両環境でセキュリティ運用が効率化されました。サプライチェーン攻撃を示唆する異常なプロセスの連鎖をすばやく検出しました。自動封じ込め機能が影響を受けたホストを隔離し、ロールバック機能が数秒でファイルを復元しました。一元化されたコンソールで攻撃の経過を明確に把握でき、推測に頼る必要がなくなりました。
さらに、Network Discoveryがそれまで把握していなかった不正なIoTデバイスを特定し、今後の死角を防ぎました。Singularity™はインシデント対応に欠かせない存在となり、セキュリティチームの効率と自信が大きく高まりました。”
XDRベンダーとしてのSentinelOneの評価とレビューは Gartner Peer Insights と PeerSpot.

シンギュラリティ™ XDR
企業全体のための統一されたXDRプラットフォームにより、マシンスピードで脅威を発見し、軽減します。
Palo Alto NetworksのCortex
Cortexは、脅威を能動的に阻止するエージェントを統合し、XDRによるセキュリティを提供します。振る舞い分析を使ってネットワーク上の振る舞いを監視・学習します。異常な活動を特定し、正規ユーザーになりすまそうとする攻撃者を検出します。さらに、アラートの発生源を追跡し、さまざまな環境で攻撃を阻止します。
機能:
- ホストのファイアウォールとディスク暗号化: 内蔵ファイアウォールでエンドポイントを保護し、データを暗号化して不正アクセスを防ぎます。
- USBデバイス制御とNGAV: USBの使用を管理し、NGAVで高度なマルウェアを阻止します。
- インシデントのスコアリングとインテリジェントなアラート: 脅威の深刻度に応じてアラートに優先順位を付け、調査時間を短縮します。
- 詳細なフォレンジックと調査: 社内レビューと規制遵守に向けた詳細な分析を行います。
- リアルタイムの脅威封じ込め: 侵害されたデバイスを隔離し、悪意のあるスクリプトを直ちに停止します。
同社の や と の評価・レビューで、Cortex XDRのXDRベンダーとしての強みをご確認ください。 の評価とレビューから、Cortex XDRのXDRベンダーとしての実力をご確認ください。
TrendMicro Trend Vision One – Endpoint Security
TrendMicro Trend Vision Oneは、複数のセキュリティ機能を統合し、マルチクラウド環境とハイブリッド環境を保護します。セキュリティワークフローを効率化し、脅威調査を強化します。AIを活用して脅威を検知・対処し、エンドポイントを保護します。XDRベンダーとして脅威インテリジェンスを生成し、潜在的な攻撃経路を減らします。
機能:
- クラウドワークロード保護: クラウドワークロード、クラウドネイティブアプリケーション、ストレージを保護します。
- OT・IoTセキュリティ: サービスエッジにある運用技術とIoTデバイスを保護します。
- 包括的な脅威管理: エンドポイント、メール、ネットワークのセキュリティを管理し、サイバーセキュリティリスクを低減します。
- ワークフローの統合: セキュリティプロセスを連携させ、チームの効率とデータ分析を強化します。
- マネージドサービスによるサポート: 人材不足を緩和し、セキュリティチームのスキルギャップに対応するためのサポートを提供します。
TrendMicroのXDRベンダーとしての実力を、Gartner Peer Insights と TrustRadius のレビューと評価でご確認ください。
CrowdStrike Endpoint Security
CrowdStrike Endpoint Securityは、エンドポイントの活動を監視してXDRによる保護を提供します。エンドポイント保護、脅威インテリジェンス、インシデント対応をひとつのプラットフォームに統合します。ネットワーク内の異常な振る舞いや潜在的な横方向の移動を特定します。脅威が拡大する前に検知し、封じ込めます。複数のエンドポイントを担当するチームのセキュリティ管理を簡素化します。
機能:
- 振る舞い分析: 機械学習を活用し、脅威の兆候となる異常な振る舞いを検知・追跡します。
- 自動封じ込め: 侵害されたエンドポイントを自動的に隔離し、脅威の拡散を防ぎます。
- アラートの一元管理: セキュリティアラートを集約して調査を効率化し、インシデントの見逃しを減らします。
- 脅威インテリジェンスの統合: 外部の脅威フィードと連携し、攻撃者の戦術を特定する精度を高めます。
- 統合コンソール: 単一のインターフェースでエンドポイントの状態を監視し、一貫したセキュリティポリシーを適用します。
XDRセキュリティ分野におけるCrowdStrikeの位置づけを、最新の Gartner Peer Insights と G2 のレビューと評価でご確認ください。
Symantec Endpoint Protection
Symantec Endpoint Securityは、エンドポイント、クラウドワークロード、ネットワークをXDRで保護します。アラートを分類して管理しやすい単一のインターフェースにまとめ、SOCアナリストを支援します。AIと機械学習を活用して高度な脅威を検知・対処します。主要なセキュリティタスクを自動化します。セキュリティチームの運用負荷を軽減し、環境の可視性を高めます。
機能:
- 脅威への自動対応: 感染したエンドポイントを隔離し、マルウェアスキャンを自動実行して脅威の拡散を防ぎます。
- 包括的なイベント相関分析: 異なるデバイスのセキュリティイベントを関連付け、アナリストが脅威の発生源と移動経路を追跡できるようにします。
- ノイズの削減: リスクの高いアラートを優先し、通知を統合して不要なアラートを減らします。
- 統合機能: サードパーティーのセキュリティツールと連携し、ポリシーの適用とコンプライアンスの確保を円滑に進めます。
Symantec Endpoint ProtectionのXDRベンダーとしての実力を、次の Gartner Peer Insights の評価。
McAfee Endpoint Security
McAfee Endpoint Securityはエンドポイントを監視し、悪意のある活動を検知・阻止します。脅威防止機能を統合し、クラウドワークロード、アプリケーション、ネットワークを保護します。エンドポイントから得た情報とリアルタイムの脅威インサイトを組み合わせ、セキュリティリスクを軽減します。ユーザーの業務を妨げることなく、異常な振る舞いを検知し、セキュリティポリシーを適用します。
主な機能:
- 脅威対応の自動化:脅威インテリジェンスと一元管理を活用し、エンドポイントの隔離や潜伏するマルウェアのスキャンなどを自動化します。
- イベントの相関分析:複数のデバイスで発生したイベントの関連性を明らかにし、アナリストによる脅威の横方向への移動の追跡を支えます。
- アラートの優先順位付け:重大な脅威を優先してアラート疲れを軽減し、通知を集約して管理しやすくします。
- 包括的な可視性:オンプレミスとクラウドの環境全体にわたるインサイトを提供し、セキュリティ監視を強化します。
- サードパーティツールとの連携:外部ツールと連携してポリシーの適用やコンプライアンスの確認を行い、一貫したセキュリティ対策を実現します。
McAfeeによるXDRセキュリティの強化について、Gartner と PeerSpot の評価とレビューをご覧ください。
自社に最適なXDRベンダーを選ぶには?
適切なXDRベンダーを選ぶには、まず自社のセキュリティ上の主な課題を特定します。保護の重点がオンプレミスのエンドポイント、クラウドワークロード、分散ネットワークのどこにあるかを見極めましょう。死角を把握すれば、重要なデータを効果的に取り込み、関連付けられるベンダーを選べます。次に、オンプレミス、クラウド、ハイブリッドから、自社のインフラに合う導入モデルを決めます。
ベンダーの検知能力を評価します。機械学習、振る舞い分析、統合された脅威インテリジェンスを活用し、既知の脅威と新たな脅威を特定できるか確認しましょう。誤検知が多すぎるベンダーは調査の遅れにつながるため、避ける必要があります。拡張性も重要です。組織の成長に伴って増えるデータソースやエンドポイントに対応できるか確認してください。
コンプライアンスも重要な要素です。特に、厳格な規制要件がある業界では欠かせません。法令や業界標準への準拠を簡素化するため、ログ記録、レポート作成、監査証跡を自動化できるベンダーを選びましょう。最後に、総所有コストも検討してください。初期ライセンス料、追加モジュールの費用、トレーニング費用、継続的なサポート費用が含まれます。直感的に使えるダッシュボードとオープンなAPIを提供するベンダーなら、統合と日々の運用を円滑に進められます。
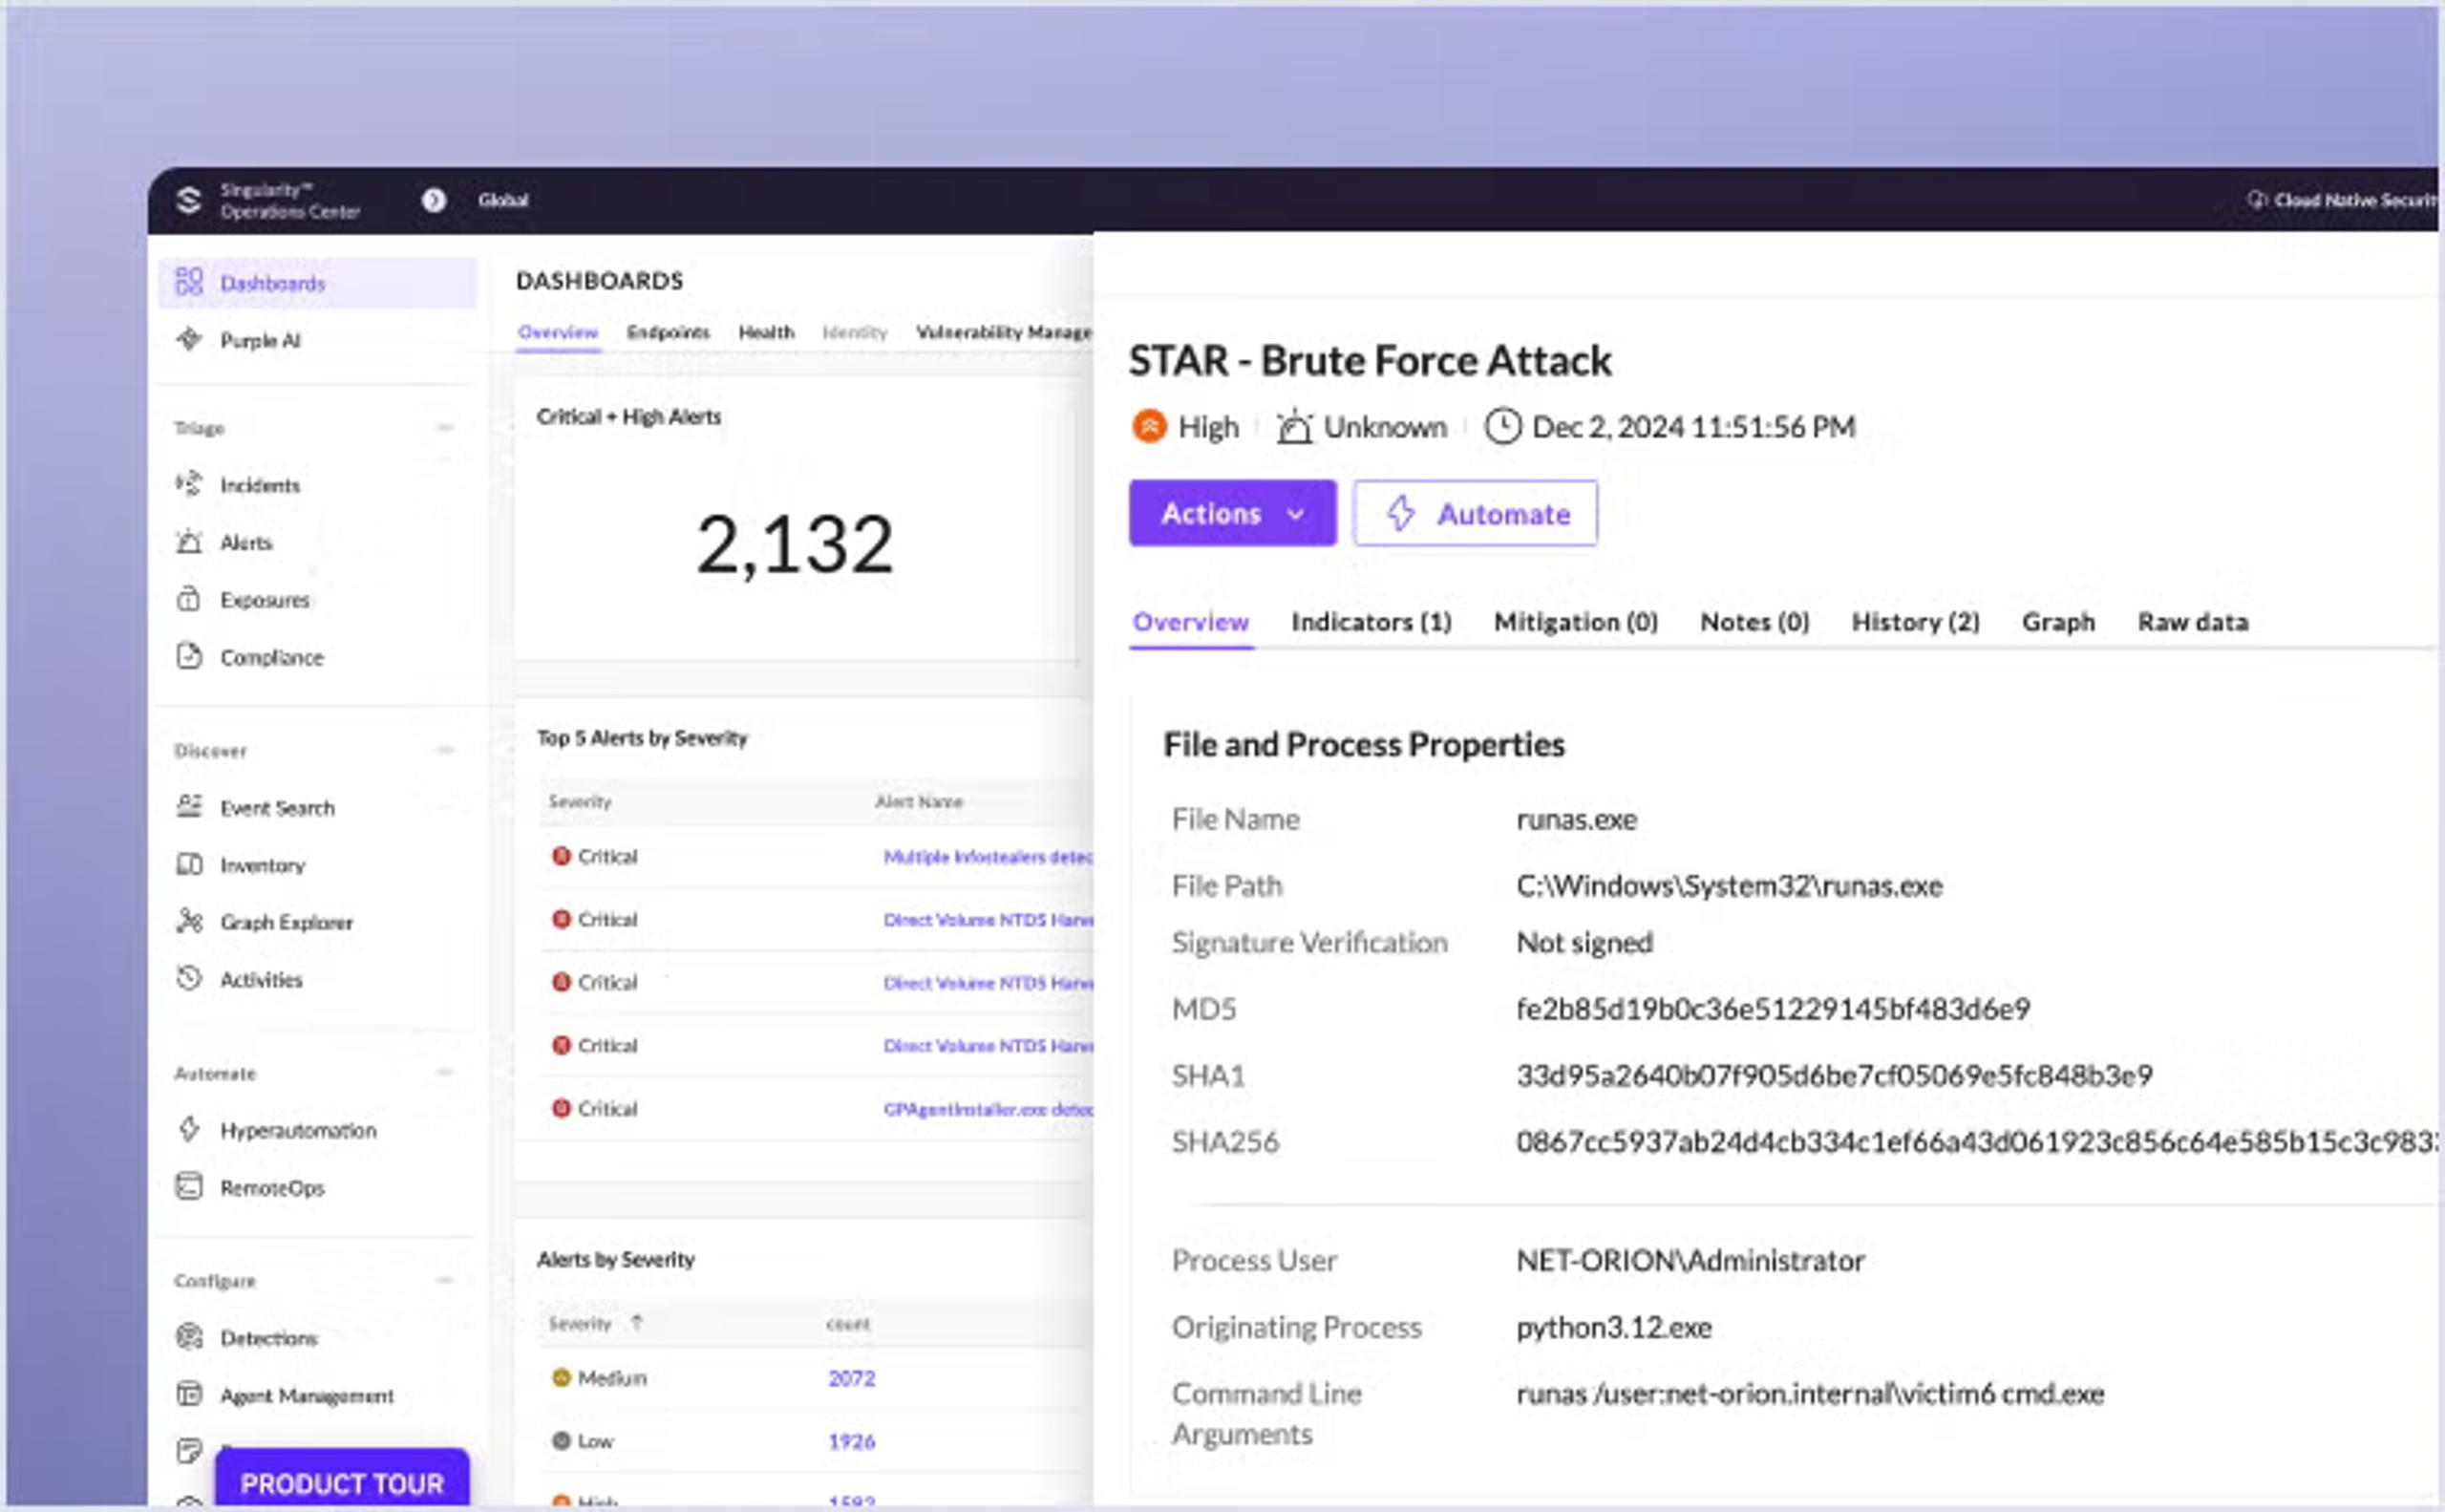
すべてのデータを完全に可視化し、組織全体で自律型保護を活用できます。
ベンダーの検知能力を自社の導入ニーズや予算と照らし合わせることで、XDR製品を選べます。セキュリティ戦略を強化し、進化する脅威にも対応できます。
まとめ
適切なXDRベンダーの選定は、組織のセキュリティ態勢を強化するうえで重要です。自社固有のセキュリティニーズ、検知能力、拡張性、コンプライアンス要件を評価することで、資産を効果的に保護するXDR製品を選べます。ここで紹介した2026年のベンダーは、企業の多様なニーズに応えるさまざまな機能を提供しています。
信頼できるXDRベンダーへの投資は、脅威の検知と対応を強化し、セキュリティ運用を効率化します。チームは戦略的な取り組みに集中できます。進化する組織のXDRニーズに応えるため、今すぐSentinelOneをお試しください。
よくある質問
XDRベンダーは複数のセキュリティレイヤーを統合して可視化し、脅威の検知と対応を強化します。アラートを集約してアラート疲れを軽減し、インシデント対応を自動化して、セキュリティ運用全体の効率を高めます。この包括的なアプローチにより、組織は複雑なサイバー脅威を迅速に特定し、軽減できます。
XDRベンダーは、次のような各種セキュリティツールと連携するセキュリティ製品を提供します。 SIEM、ファイアウォール、ウイルス対策プログラムです。APIや組み込みのコネクターでこれらのツールからデータを集約し、セキュリティイベントの一元監視と相関分析を通じて、より包括的な防御戦略を支えます。
検知能力、連携方法、拡張性、使いやすさ、ベンダーのサポートを確認しましょう。また、次の要件への対応力と、進化する脅威への適応力も評価し、XDR製品が自社のセキュリティニーズに合うか見極めます。 コンプライアンス 要件です。
XDRベンダーは、ログの一元管理、レポートの自動作成、監査証跡の提供を通じて、コンプライアンス対応を支えます。データ保護、アクセス制御の監視、セキュリティイベントと対応の詳細な記録により、組織の規制要件への対応を支援します。
さらに詳しく見る XDR




セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
