
Managed SIEMとは? 主な機能とメリット
Managed SIEMが、専門家による脅威検知と監視をアウトソーシングすることでサイバーセキュリティを強化し、企業が複雑なSIEMシステムを社内で管理することなく中核業務に集中できるようにする仕組みをご紹介します。

現代の脅威環境は複雑であり、ファイアウォールやアンチウイルスだけでは不十分です。そのため、プロアクティブかつ包括的な監視と対応の手段が求められており、SIEMはその目的に非常に適したものとなっています。SIEMテクノロジーでは、組織のITインフラ全体にわたるあらゆる可能なソースからデータを集約し、セキュリティアラートをリアルタイムで分析することで、効率的な脅威検知と対応を実現します。これは、組織のセキュリティ態勢を保護し、規制遵守を確保するうえで不可欠です。
マネージドサービス全般、そしてManaged SIEMとは、組織の特定のIT関連機能をサードパーティプロバイダーにアウトソーシングすることを指します。MSP(マネージドサービスプロバイダー)が、サイバーセキュリティやネットワーク監視などの専門的で複雑なIT業務の一部を引き受けることで、組織は事業活動に集中できるようになります。マネージドサービスの需要拡大に寄与している要因には、IT環境の複雑化や専門スキルに対する要件の高まりなどがあります。
この記事では、Managed SIEMについて、その主な特性や利点、そして課題を含めて解説します。さらに、Managed SIEMを従来型SIEM、MDR、SOCと比較しながら位置づけます。その後、Managed SIEMベンダーの選定方法に関するベストプラクティスを紹介し、SentinelOneの提供内容について説明するとともに、Managed SIEMとその価格設定に関するよくある質問にもお答えします。
 Managed SIEMとは?
Managed SIEMは、従来のSIEMテクノロジーとマネージドサービスの強みを組み合わせたサービスです。多くのリソースとスキルを必要とするSIEMシステムを社内で管理する代わりに、組織はその責任をプロバイダーに委託し、初期設定や構成から継続的な監視、脅威検知、インシデント対応に至るまでを任せます。
Managed SIEMサービスには通常、以下が含まれます。
- 24時間365日の監視とインシデント対応: IT環境を継続的に監視してセキュリティインシデントを検出し、リアルタイムで対応します。
- 脅威インテリジェンスの統合: グローバルな脅威インテリジェンスをポータルに統合し、新たな脅威の迅速な特定と緩和を可能にします。
- コンプライアンスレポート: 手作業の負担なく規制要件を満たすための自動化されたコンプライアンスレポートを提供します。
- 専門家による分析: セキュリティアラートを分析し、次に取るべき対応を推奨するサイバーセキュリティ専門家へのアクセスを提供します。
Managed SIEMにより、組織は本質的に複雑なSIEMインフラを構築・維持するための投資を行うことなく、高度なセキュリティ分析機能を拡張できます。
Managed SIEMの主な機能
- リアルタイム脅威検知: リアルタイム脅威検知により、ネットワーク内の不審な活動や異常を発生した瞬間に切り分けることができます。つまり、潜在的なセキュリティインシデントをほぼ即座に特定し、リスクが制御不能になる前に迅速な対策を講じることが可能になります。ネットワークトラフィック、ユーザー行動、システムアクティビティを継続的に監視することで、Managed SIEMは通常見逃されがちな侵害の兆候を特定できる可能性があり、重要な第一防衛線として機能します。
- スケーラビリティ: これはManaged SIEMサービスのもう1つの重要な機能であり、ビジネスの成長に合わせて拡張できることを意味します。組織が拡大すると、データ量とセキュリティニーズも並行して増加します。スケーラブルなManaged SIEMは、大幅なインフラ変更やリソース追加を行うことなく、一貫したパフォーマンスとセキュリティカバレッジを維持しながらこの変化に適応します。
- 自動対応: Managed SIEM内の自動対応メカニズムは、インシデント対応の円滑化を実現します。事前定義されたワークフローにより、たとえば影響を受けたシステムの隔離、悪意のあるトラフィックのブロック、セキュリティ担当者へのアラート通知など、一連の自動ステップを起動できます。自動化は脅威検知から修復までの遅延を大幅に削減し、セキュリティインシデントの影響を縮小できる可能性があるほか、こうした種類の作業からITリソースを解放し、より付加価値の高い業務に集中させることができます。
- カスタマイズ: これは、特定のニーズに合わせてManaged SIEMの提供内容を調整できる能力に関するものです。カスタムダッシュボード、アラート、レポートを作成できることで、セキュリティ運用チームは最も重要なセキュリティ指標に関連する情報を得られます。これは、SIEMソリューションが特定の運用目標およびセキュリティ目標を満たすうえで最大限効果的になるよう、十分なパーソナライズを意味します。
- コンプライアンス支援: GDPR、HIPAA、PCI-DSSなど、何らかの規制基準への準拠が求められる分野で活動する組織にとって、この機能は非常に重要です。Managed SIEMは、自動レポート作成による使いやすいツールセットを通じて、コンプライアンス管理を強化します。これにより、すべてのセキュリティ対策が適用される規制当局の要件に準拠して実施され、規制条項への不適合やそれに伴う罰則の可能性を最小限に抑えられます。Managed SIEMが提供する包括的なレポートにより、監査やコンプライアンスチェックも円滑になります。
- データ集約: 集約とは、IT内のさまざまなソースからデータ収集とログ記録を一元的に行うことを意味します。この一元化されたアプローチにより、セキュリティイベントの全体像が得られ、異なるシステム間の相関分析によって、セキュリティ脅威を示す可能性のあるパターンや異常をはるかに容易に発見できます。関連するすべてのデータを単一の統合ビューに集約することで、Managed SIEMは状況認識を強化し、脅威検知と対応の全体的な有効性を向上させます。
Managed SIEMと従来型SIEMの違い
Managed SIEM
Managed SIEMは、サードパーティのサービスプロバイダーによって維持されるセキュリティ情報およびイベント管理ソリューションを提供します。SIEMシステムのセットアップ、構成、管理は継続的にプロバイダーの責任となるため、社内に求められる専門知識は少なくて済みます。
インフラとソフトウェアはサービスプロバイダー自身が提供するため、初期費用は低く抑えられ、組織は多額の先行投資を行う必要がありません。通常、これらのサービスには、専任のセキュリティチームによる24時間365日の監視とインシデント対応が含まれ、手厚いサポートが提供されます。さらに、これは非常にスケーラブルなモデルであり、クライアントが追加リソースに投資する必要なく、組織の成長に合わせて容易に拡張できます。
従来型SIEM
従来型SIEMは、社内型のセキュリティ情報およびイベント管理ソリューションとも呼ばれ、システムの管理、構成、保守を組織が社内で行う必要があります。この種のアプローチでは、ソフトウェア、ハードウェア、熟練した人材への多額の投資が必要となるため、初期費用が高くなります。
従来型SIEMは非常にリソース集約型であり、システムの監視と更新、セキュリティインシデントへの対応のために、24時間体制で社内ITスタッフの注意を必要とし、より重要な業務から注意をそらしてしまう可能性があります。スケーラビリティも課題となる場合があり、拡張にはより多くのリソース、さらには追加のインフラや人員への投資が必要になることがあります。
Managed SIEMのメリットとは?
- コスト効率: アウトソーシングされたセキュリティサービスにより、セキュリティインフラ、ソフトウェア、熟練人材への多額の設備投資の必要性が軽減されます。サードパーティプロバイダーへの委託により、組織は多額の初期費用を予測可能で管理しやすい運用費用へと転換できます。さらに、運用の保守、更新、スケールアップはサービスプロバイダーが担うため、運用コストも最小限に抑えられ、組織の財務リソースをより生産的な用途に振り向けることができます。
- 専門知識へのアクセス: セキュリティ管理をアウトソーシングすることで、組織は脅威の検知、対応、予防に関する専門スキルと豊富な経験を持つサイバーセキュリティ専門家チームに即座にアクセスできます。専門家はセキュリティのトレンド、テクノロジー、規制要件について常に最新情報を把握しているため、社内でこのレベルの専門性を構築または維持することなく、より高度な知識とベストプラクティスの恩恵を組織は受けられます。
- セキュリティ態勢の向上: マネージドセキュリティサービスは、組織の脅威検知と対応のレベルを高めます。言い換えれば、情報フローの継続的な監視とリアルタイム分析により、潜在的なセキュリティインシデントが重大な侵害へと発展する前に特定できるということです。ベンダーの高度なツールと技術により、脆弱性を減らし、サイバー脅威に対する組織の防御を強化することで、全体的なセキュリティ態勢が向上します。
- 規制遵守: マネージドセキュリティサービスにより、組織は業界規制や標準への準拠に関連するプロセスを自動化できます。これにより、自動レポート作成、継続的監視、定期監査が可能になります。この点において、サービスプロバイダーは最新の法的要件および規制要件にセキュリティプラクティスを整合させるため、コンプライアンス違反とそれに伴う罰則の潜在的リスクを低減できます。このようなコンプライアンスへのプロアクティブなアプローチにより、組織は義務履行に関する法的な安心感を持ちながら、中核業務に集中し続けることができます。
- コアビジネスへの集中: 日常的なセキュリティ管理をアウトソーシングすることで、社内チームの負担が軽減され、サイバーセキュリティの細部に煩わされることなく、コアビジネスに集中できるようになります。このシフトにより、サービスプロバイダーが環境の安全維持に関する複雑さを担う一方で、組織はイノベーション、成長、その他の重要な事業目標に注力できるようになります。この分業は生産性を促進すると同時に、主要目標から不必要に注意をそらすことなく組織のセキュリティを確保します。
Managed SIEMの課題とは?
- プロバイダーへの依存: Managed SIEMはサービスプロバイダーの能力と信頼性に依存することを意味するため、その重要性は過小評価できません。脅威検知と対応におけるそのセキュリティと有効性は、プロバイダーがどれだけ適切に機能するかに直接依存します。プロバイダーに問題が生じると、組織が攻撃に対して非常に脆弱な状態に置かれる可能性があります。これは大きな依存関係であり、プロバイダーが期待どおりのパフォーマンスを継続できない場合にはリスクとなります。
- データプライバシーの懸念: SIEMサービスをアウトソーシングする場合、ログやセキュリティ情報などの機微なデータをサードパーティプロバイダーと共有する必要があります。実際、データプライバシーに関する懸念は大きく、組織は関連するすべてのプライバシー法および規制に従って安全に取り扱うことについて、プロバイダーを信頼できると確信する必要があります。また、機微情報が漏えいしたり、不適切に扱われたり、権限のない人物にアクセスされたりするリスクもあり、これは組織の法的立場や評判に深刻な影響を及ぼします。
- カスタマイズの制限: Managed SIEMサービスは、事前定義された設定や標準化された運用方法で提供される場合があります。特定のビジネスニーズに合わせて調整できる社内SIEMとは異なり、Managed SIEMでは一定レベルのカスタマイズがそれほど容易に実現できないことがあります。これは、高度に専門化されたセキュリティを必要とする組織にとって弱点となり得ます。なぜなら、マネージドサービスの機能に合わせて自社のプロセスを調整する必要が生じる可能性があるためです。
- ベンダーロックイン: 多くの場合、Managed SIEMプロバイダーとは長期契約を締結する必要があるため、ベンダーロックインも問題となり得ます。組織がプロバイダーのサービスレベルに不満を持った場合、別のプロバイダーへの切り替えは困難かつ高コストになる可能性があります。新しいプロバイダーへの移行に伴う労力とコストが相当なものになる可能性があるため、より優れた別のソリューションへの転換や、自組織に有利な条件交渉を行ううえで、組織が比較的身動きの取りにくい状態になることがあります。
Managed SIEMのベストプラクティスとは?
Managed SIEMのベストプラクティスには、以下が含まれます。
- 要件を明確に定義する: Managed SIEMプロバイダーを選定する前に、組織固有のセキュリティニーズと目標を理解してください。これには、最も被害を受ける可能性が高い脅威の種類、期待される監視およびインシデント対応のレベル、ならびにコンプライアンス要件を含める必要があります。ニーズを明確に定義することで、選択するサービスが組織の目標とセキュリティ上の優先事項に適合し、効果的なパートナーシップを実現できます。
- プロバイダーを徹底的に評価する: Managed SIEMプロバイダーを選ぶ際には、その能力、サービスレベル契約、アフターサービスについて非常に慎重に評価する必要があります。自社と規模や構成が類似する企業や業界への対応経験、脅威検知と対応の実績、そして最終的にはアフターサービスを検討してください。適切な評価により、プロバイダーがセキュリティ要件を満たすために必要なスキルとリソースを備えており、必要なときに信頼できるサポートを提供できることを確認できます。
- サービスレベルを定期的に見直す: Managed SIEMソリューションの導入後は、その有効性を定期的に監査する必要があります。対応時間、インシデント解決、脅威検知の精度などについて、合意済みのサービスレベルに照らして定期的にパフォーマンスを確認してください。継続的なレビューにより、サービスが引き続き適切であることを確保し、不足点を適時に見直して対処することで、組織内の高いセキュリティレベルを維持できます。
- データセキュリティを確保する: 機微情報の漏えいを防ぐため、Managed SIEMプロバイダーがデータ取り扱いとプライバシーに関する最高水準のポリシーに従うことは極めて重要です。暗号化、アクセス制御、定期監査など、データセキュリティに関する業界標準のベストプラクティスに従っていることを確認してください。データ取り扱い手順に関する合意を明確に交渉することで、データ侵害や不正アクセスのリスクを低減し、組織内の重要な情報を保護できます。
- 既存のセキュリティ対策と統合する: Managed SIEMソリューションは、顧客組織の既存のセキュリティ基盤を取り込む必要があります。ファイアウォールや侵入検知システムからコンプライアンス監視ソリューションに至るまで、SIEMシステムが現在のツールセットやプロセスと統合できることを確認してください。これにより、脅威の全体像を把握し、セキュリティシステム全体にわたるインシデント対応サービスを簡素化することで、セキュリティ態勢の価値提案が強化されます。
比較
Managed SIEM vs. MDR (Managed Detection and Response)
Managed SIEMがセキュリティイベントの収集、分析、レポート作成に重点を置く一方で、MDRはさらに一歩進んで、プロアクティブな脅威ハンティング、調査、対応機能を提供します。一般に、MDRに関連するサービスには高度な人的専門性が含まれており、単にアラートに対応するのではなく、プロアクティブな脅威ハンティングに重点が置かれています。
Managed SIEM vs SOC (Security Operations Center)
SOCは、組織のセキュリティ態勢の管理のみに注力するセキュリティ専門家チームを擁するセンターです。Managed SIEMはSOCの一部となり得ますが、それによってSOCの必要性がなくなるわけではありません。むしろ、効果的な脅威管理に必要なデータとアラートを提供することで、SOCの能力を強化するためのツールと見なすことができます。
Managed SIEMプロバイダーの選び方
Managed SIEMプロバイダーを選ぶ際の理由としては、以下が挙げられます。
- 経験と専門性: 特定のManaged SIEMプロバイダーが業界で最良の1社と見なされるには、必要な経験とスキルが十分である必要があります。プロバイダーは、自社と類似した組織との豊富な業務経験を持ち、セキュリティ脅威の管理に関する実績を示せなければなりません。包括的な知識と実務経験により、複雑なセキュリティ課題に対して高品質かつ信頼性の高い対応を行うための十分な備えが整います。
- サービスレベル契約(SLA): プロバイダーには、稼働率、対応時間、問題解決について明確に記載された優れたSLAが求められます。SLAには、サービス可用性、許容される最大ダウンタイム、インシデントの種類に応じた対応時間に関するプロバイダーのコミットメントが記載されます。明確で詳細なSLAは期待値を設定し、パフォーマンスを測定してプロバイダーに説明責任を持たせるための基盤を提供します。
- カスタマイズオプション: ニーズに合わせてSIEMソリューションを柔軟に調整できるセキュリティ情報およびイベント管理システムを選択してください。そのようにすることで、カスタマイズオプションは、脅威検知からレポート形式、法的要件やコンプライアンス要件に至るまで、組織の各セキュリティニーズに合わせてSIEMシステムを微調整するのに役立ちます。変更可能であることにより、既存のプロセスに適合し、組織固有のセキュリティ課題に対応できることが保証されます。
- 統合機能: Managed SIEMソリューションが現在のIT環境およびセキュリティツールと適切に統合できることを確認してください。統合は統一されたセキュリティ態勢を実現する中核要素であるため、SIEMシステムはファイアウォール、侵入検知システム、脆弱性スキャナーなどの他のセキュリティ制御と連携する必要があります。互換性と円滑な統合を確保することで、全体的な脅威検知と対応を強化する完全なセキュリティ環境を構築できます。
- サポートとトレーニング: SIEMソリューションの導入と管理を円滑かつ効果的に行えるよう、充実したサポートとトレーニングを提供するプロバイダーを選んでください。優れたプロバイダーは、システムの利用と管理について自社チームに包括的なトレーニングを提供する必要があります。さらに、SIEMソリューションを継続的に最新かつ運用可能で効果的な状態に保つため、随時発生する懸念や質問に対応できるよう、手厚いサポートサービスを提供できる必要があります。
SIEMにSentinelOneを選ぶ理由
SentinelOneは、次世代の脅威検知と自動対応を提供し、既存のテクノロジーと統合してさらに高い可視性と有効性を実現できるSingularity™ XDRのような最先端ソリューションを提供しています。メリットには以下が含まれます。
- 高度な脅威検知: これには、最先端の機械学習およびAIテクノロジーを活用したSingularity™ XDRの導入が含まれ、正確なリアルタイム脅威検知を実現します。これは、脅威をより迅速かつ正確に特定できることを意味し、その結果、サイバー犯罪者に与える機会の時間枠を短縮します。
- 自動対応: プラットフォームを通じた対応の自動化により、脅威管理プロセスが簡素化され、効率化されます。脅威への対応を自動化することで、Singularity™ XDRはセキュリティチームの負荷を軽減し、緩和を迅速化します。
- 包括的な可視性: IT環境全体にわたる完全な可視性を提供し、潜在的な脅威とセキュリティイベントの統合ビューを構築します。この全体的な可視性により、セキュリティ態勢の監視と管理が向上します。
- アナリスト体験の向上: Singularity™ XDRはアナリストを念頭に設計されており、より豊富なデータ、よりスマートなワークフロー、より強力な分析機能を提供します。この使いやすさにより、セキュリティアナリストはデータを効率的に解釈して脅威に対応できます。
- 統合機能: Singularity™ Marketplaceにより、このプラットフォームをSIEMやSOARなどの他のエコシステムテクノロジーにシームレスに統合できます。この柔軟性により、活動の連携が向上し、全体的なセキュリティ運用の効率が高まります。
- ライフサイクルセキュリティ: Singularity™ XDRは、初期検知から最終的な解決まで、脅威ライフサイクルのあらゆる段階で資産を保護し、継続的に進化する脅威に対して組織のセキュリティを堅牢かつ効果的に維持します。
- 複雑性の軽減: Singularity™ XDRは脅威管理に関わるプロセスを簡素化するため、組織は急速に変化するサイバー環境に先んじることができます。これは、脅威管理に関連する複雑なタスクが、セキュリティチームの時間をより戦略的な取り組みから奪いがちだからです。
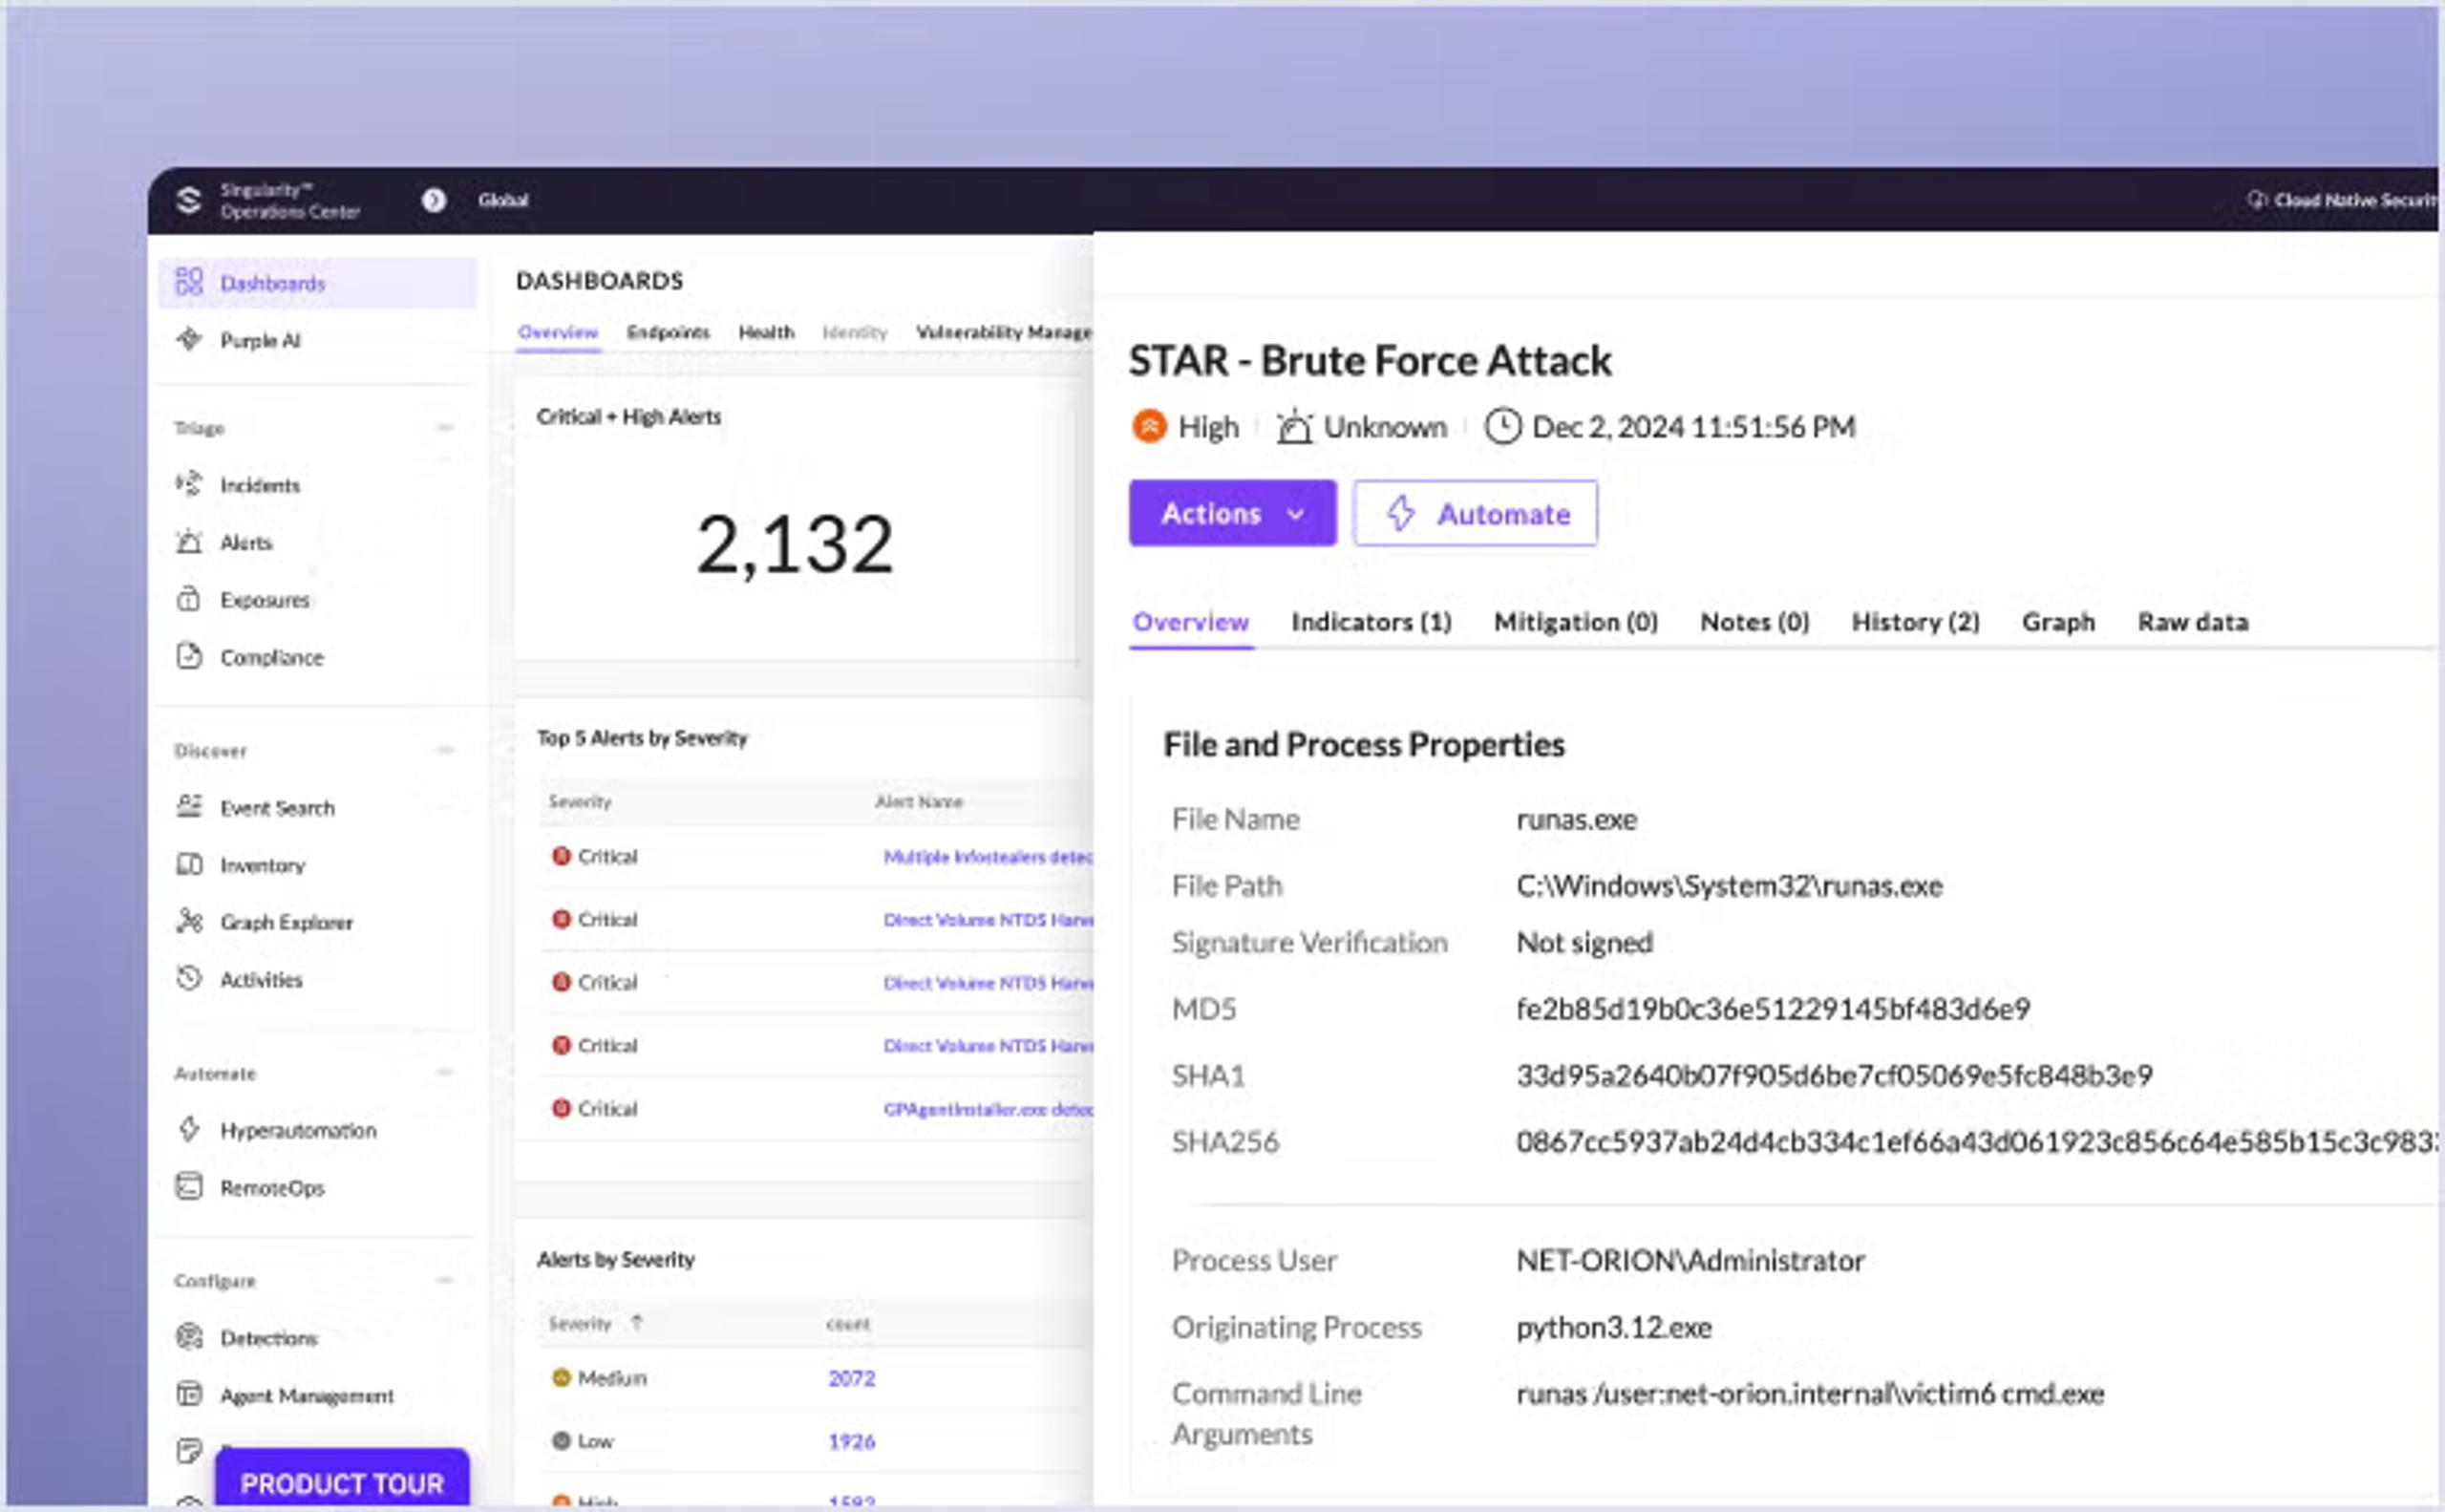
すべてのデータを完全に可視化し、組織全体で自律型保護を活用できます。
結論
Managed SIEMは、SIEMシステムを社内で管理することに伴う複雑さとコストを抑えながら、サイバーセキュリティ態勢を強化したいと考える組織のニーズに対応します。信頼できるサービスプロバイダーにSIEM機能をアウトソーシングすることで、企業は、社内で開発・維持するには多くのリソースを要する可能性がある専門的知見や高度な脅威検知機能を活用できます。継続的な監視とプロアクティブな脅威管理により、Managed SIEMのプロバイダーは、組織が直面する進化するサイバー脅威に先手を打ち、セキュリティ侵害のリスクを低減するのを支援します。その結果、社内チームは日々のセキュリティ運用に追われるのではなく、コアビジネス活動や戦略的な重要課題により多くの注意を向けることができます。
ただし、Managed SIEMソリューションの真の価値を実現できるのは、候補となるプロバイダーの中から慎重に選定を行った場合に限られます。これは、関連する経験、技術的能力、サポートサービスの品質を評価することを意味します。同様に重要なのは、選定したManaged SIEMソリューションを保護目標の要件に適合させるために、組織のセキュリティに関するニーズと目標を深く検討することです。これにより、効果的な保護、既存システムとの容易な統合、そして投資に期待される価値の実現が保証されます。

業界をリードするAI SIEM
SentinelOneの世界最先端のAI SIEMで、脅威をリアルタイムで検知し、日々の業務を効率化しましょう。
よくある質問
簡単に言うと、Managed SIEMはSIEMの役割を第三者のサービスプロバイダーにアウトソーシングするものであり、そのプロバイダーがSIEMシステムの設定、監視、保守を担当します。
Managed SIEMの必要性は、サイバーセキュリティの脅威管理に伴うさまざまな複雑さ、24時間365日の監視の必要性、そして社内システムを維持することなく専門的な分析が求められることから生じます。
Managed SIEMのコストは、組織の規模、IT環境の複雑さ、必要とされるサービスレベルなどの要因によって大きく異なる場合があります。一般的に関連費用は発生しますが、多くの場合、社内SIEMシステムよりも低コストであることが実証されています。
さらに詳しく見る サービス


セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
