
VDIセキュリティ: 検討すべき6つの重要要素
VDIセキュリティを選択する際は、エンドポイントセキュリティ、ネットワークセグメンテーション、データ暗号化、アクセス制御などの重要な要素を考慮してください。脅威を効果的に監視して対応するために実装すべき追加の対策について説明し、仮想デスクトップとアプリケーションの安全な提供も確保します。
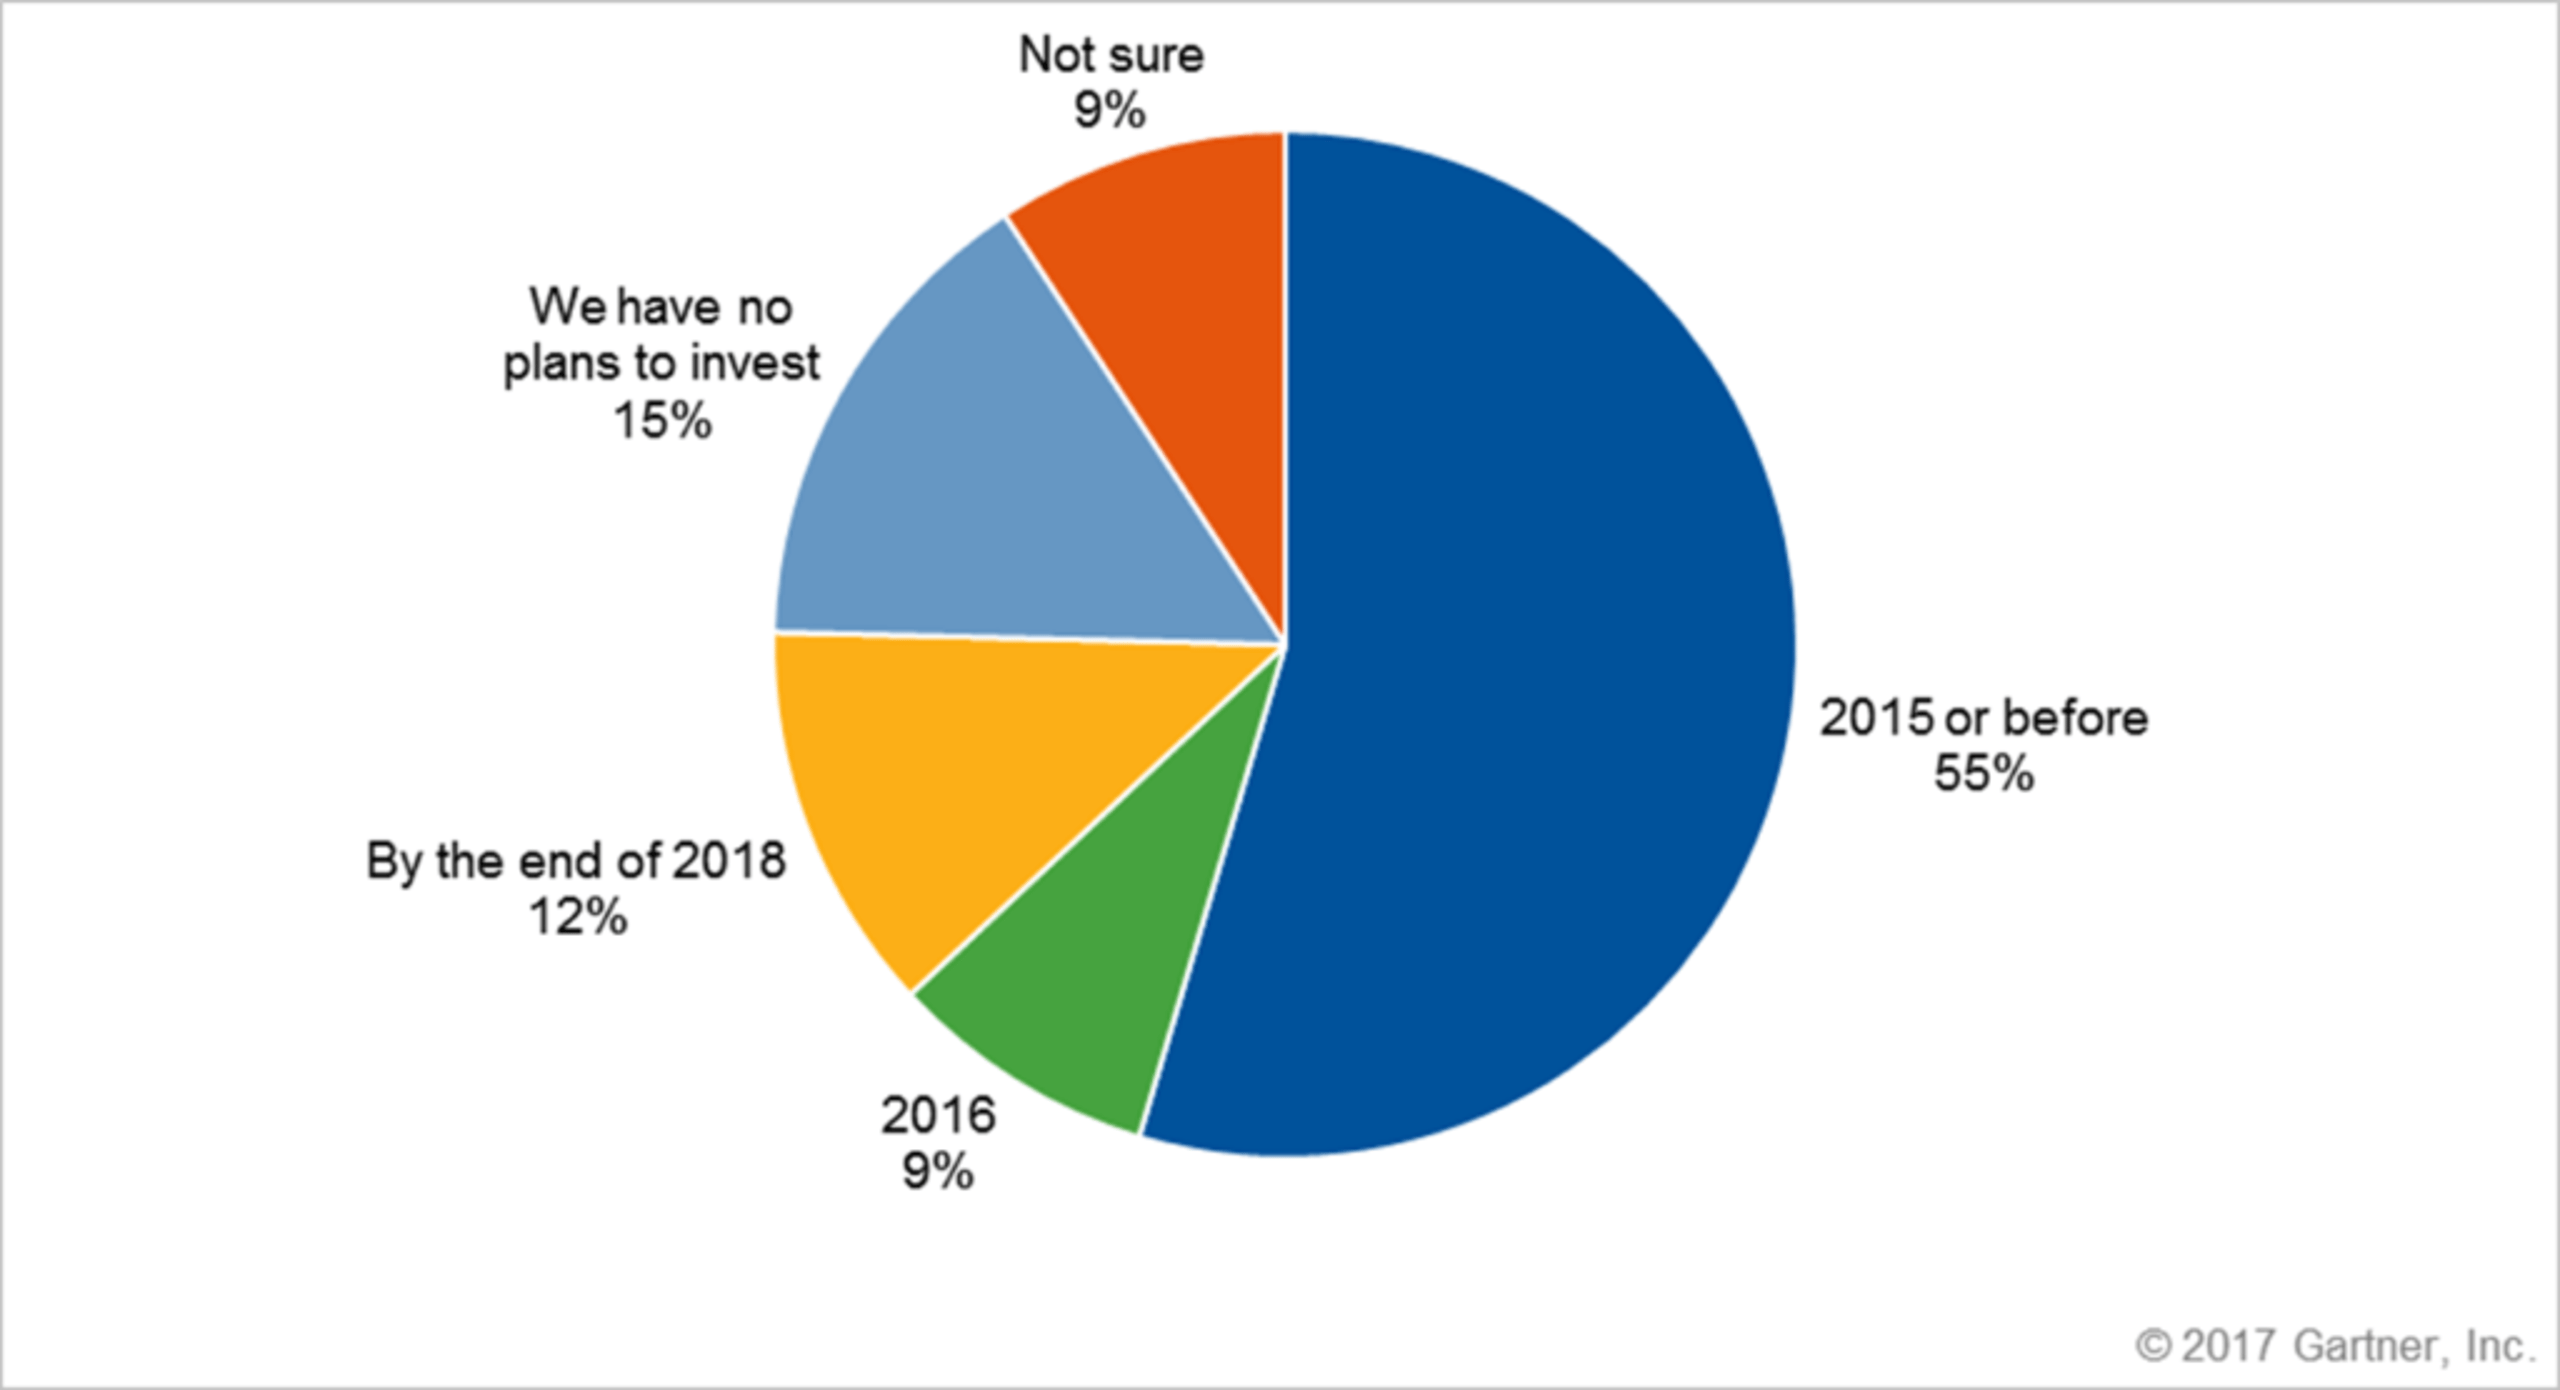
近年、VDI(Virtual Desktop Infrastructure)の導入はこれまでになく一般的になっています。VDIは一部で予測されたようにデスクトップ市場全体を置き換えてはいませんが、さまざまな運用上の利点により、ますます多くの企業がVDI環境を採用しています。Gartnerによると, 大企業ではVDIの導入率が高く、VDI技術への投資を計画していない企業はわずか15%です。
VDIの利用状況(全世界、IT FTE 50名以上)
大企業におけるVDI導入に関しては、いくつかの業種が際立っています。その1つが医療業界で、臨床業務のモバイル性と電子カルテへの依存が背景にあります。もう1つの例として、金融サービス業界にはVDIを積極的に活用してきた歴史があります。
教育機関および公共部門でも高い需要が見られます。学校では学生用ラボ向けにVDIを導入する必要がありますが、教育分野でVDI導入をさらに拡大するうえでの主な障壁は依然としてコストです。
VDIを保護する必要性
データに影響を与える一般的なリスクは、VDI環境でも依然として存在します。具体的には、ランサムウェア、ソーシャルエンジニアリング、ドライブバイダウンロード、ネットワークスニッフィング、脆弱性の悪用、内部脅威、権限昇格、マルウェアなどです。VDIインスタンスは利用後に終了できるため、VDIはより安全な選択肢だと主張する人もいますが、全体的なセキュリティ状態は最も弱いリンクに左右されます。そして、VDI導入は以下のいくつかの理由から、まさにその弱点になりがちです。
- パッチ適用サイクルではゴールデンイメージの更新が必要であるため、迅速には行えません。
- VDI実装では一般にできるだけ少ないリソース消費を目指すため、管理者は導入するソフトウェアの量を減らそうとします。これは保護を犠牲にすることになります。
- 人的要因: ユーザーはVDI上で作業する際、そのシステムを所有しておらず一時的なセッションとして利用することが多いため、セキュリティ上の影響に対する意識が低くなる傾向があります。[なぜ?]
VDIのアプローチ
仮想デスクトップインフラストラクチャの世界には、基本的に2つのアプローチがあります。永続型と非永続型です。
永続型VDI
永続型VDIとは仮想セッションを意味しますが、ユーザーにはファイルを保存したり、設定を変更したり、自由にカスタマイズしたりできるデスクトップが提供されます。バックグラウンドでは、各デスクトップが個別のディスクイメージから実行されます。これらのタイプのデスクトップでは個別設定が可能ですが、後述する非永続型デスクトップよりも多くのストレージとバックアップを必要とします。日常的にログインするユーザーはこのアプローチを好む傾向がありますが、ストレージコストの削減、パッチ適用の容易さ、資産の可視性といったVDIの利点の一部は低下します。
非永続型VDI
多くのVDI推進派は、非永続型デスクトップの方が永続型VDIより管理しやすいため、採用すべきだと主張しています。非永続型では、単一のディスクイメージが多数のユーザー間で共有されます。各ユーザーがログインすると、共有マスターデスクトップのクローンが割り当てられ、その後アプリケーション仮想化(Microsoft App-V、VMware ThinApp など)またはユーザー環境仮想化(AppSense、RES など)によってオンデマンドでそのクローンがカスタマイズされます。
このアプローチには、パッチ管理プログラムで100%の成功を確保できるなど多くの利点がありますが、永続性がないことはユーザーにも影響を与える可能性があります。たとえば、ローカルにファイルを保存したり、デスクトップの背景を変更したり、新しいアプリケーションをインストールしたりできません。
その他のトレンド
多くの場合、企業はハイブリッドモードを選択します。つまり、非永続型イメージを実行しつつ、いくつかのアプリケーションには専用ストレージを許可する形です。
もう1つ広がりつつあるトレンドが、セッションがクラウド上で稼働するDaaS(Desktop-as-a-Service)です。この場合、サードパーティが導入環境の仮想デスクトップインフラストラクチャのバックエンドをホストします。DaaSを提供する大手ベンダー(Microsoft Azure、Amazon WorkSpace)への関心が高まっていることがわかります。オンプレミスVDIの従来型アプローチとしては、CitrixのXenDesktop/XenApp製品や、VMwareのHorizonView製品ラインなどがあります。
どの実装を選択する場合でも、以下の要素をカバーする必要があります。
VDIセキュリティで考慮すべき6つの重要要素
セキュリティ、管理性、パフォーマンスの要件に対応するため、セキュリティソフトウェアはVDI導入前に以下の基準を満たす必要があります。
1. 更新への依存で妥協しない
前述のとおり、「非永続型」のような一部のVDIシナリオでは、個々のセッションが終了され、常にベースイメージから開始されます。更新に依存する製品は、更新を必須とするため、ユーザーがログインするたびに「AVストーム」を引き起こします。セキュリティのために更新に依存する製品は、新しいセッションが何度も開始され、そのたびに更新を試みるという課題を克服しなければなりません。セッションが終了すると、この悪循環が繰り返され、帯域幅とリソースを消費し、生産性にも影響します。こうした理由から、VDI環境へのセキュリティ製品の導入は従来かなり困難でした。
2. 管理の容易さを求め、重複エントリを回避する
管理の容易さもまた重要な要素です。VDI環境では、デバイス命名規則を保証したり標準化したりすることができません。ほとんどのVDIベンダーは命名規則の設定を可能にしていますが、新しいセッションでは名前が繰り返されることがよくあります。そのため、ユーザーやコンソールパラメータの識別にデバイス名を利用するAV製品では衝突が発生し、不必要な運用負荷とエンドユーザーへの影響を招きます。もう1つの重要な基準は、自動デコミッション機能です。終了したセッションを廃止せずにVDIを管理するAV製品では、多数の「ファントムデバイス」が生じ、運用状況の見え方が歪み、大規模環境で資産を効果的に管理できなくなります。
3. ベースイメージのスキャンが必要
VDI環境を導入する際に最も避けたいのは、すべてのインスタンスにマルウェアを焼き込んでしまうことです。ゴールデンイメージに欠陥がないことを確認しなければ、相当なリスクを負うことになります。ディスクにドロップされたマルウェアを「見る」ことだけに依存する製品や、単にファイル実行時のみをチェックする製品では、この攻撃対象領域に対しては不十分であり、VDI環境を脆弱なままにしてしまいます。
4. 同等の保護と機能を求める
一部のベンダーはVDI専用エージェントを提供していますが、機能は限定的です。これではVDI環境が露出した攻撃対象領域のままになります。 AVベンダー側の都合を除けば、機能を制限したVDIカバレッジにする理由はありません。妥協せず、完全な保護、可視性、対応機能を提供できるベンダーを選びましょう。VDIエンドポイントは、SOCアナリストが脅威ハンティングを行える対象でもあるべきです。なぜなら、不審なアクティビティが特定された場合、その根本原因にたどり着いて実際の感染経路を見つける必要があるからです。
5. 真のコストを算出する
一般的なライセンスモデルは2つあります。
- 同時接続ライセンスモデル(従量課金)– 同時に実行する最大ユーザー数に対して支払います。同時接続ユーザーライセンスでは、任意の時点でソフトウェアを使用すると見込まれる同時ユーザー数(同時にログインしているユーザー全員)が、企業に在籍する総システムユーザー数の一部にすぎないため、より低コストでソフトウェアを購入できます。たとえば、2交代制で働く5,000人のユーザーに対して必要なライセンスは2,500のみです。
- シート単位ライセンスモデル(ユーザーごとに課金)– 各シートが1ライセンスを消費します。これはVDIインフラストラクチャにアクセスできる個別ユーザー数に基づきます。たとえば、5,000ユーザーライセンスとは、最大5,000人の個別に名前付けされたユーザーがソフトウェアにアクセスできることを意味します。
当然ながら、コスト削減につながる同時接続ライセンスモデルを選ぶべきです。
6. パフォーマンスへの影響は重要
VDIの利点の1つは、ハードウェアコストと運用コストの削減です。もし物理デバイスと同じようなリソース割り当てを必要とするAVソリューションを導入してしまえば、VDIを利用する中核的な価値を失うことになります。VDIのパフォーマンスに影響を与えるもう1つの側面は、ベースイメージにインストールする必要があるアプリケーション数です。軽量かつ堅牢なエンドポイント保護ソリューションを選択し、AVを実行するためにコンピュータ性能やエンドユーザー体験/生産性が損なわれないようにしましょう。複数のエージェントを必要とするソリューションは、より多くのリソース消費を意味するため避けてください。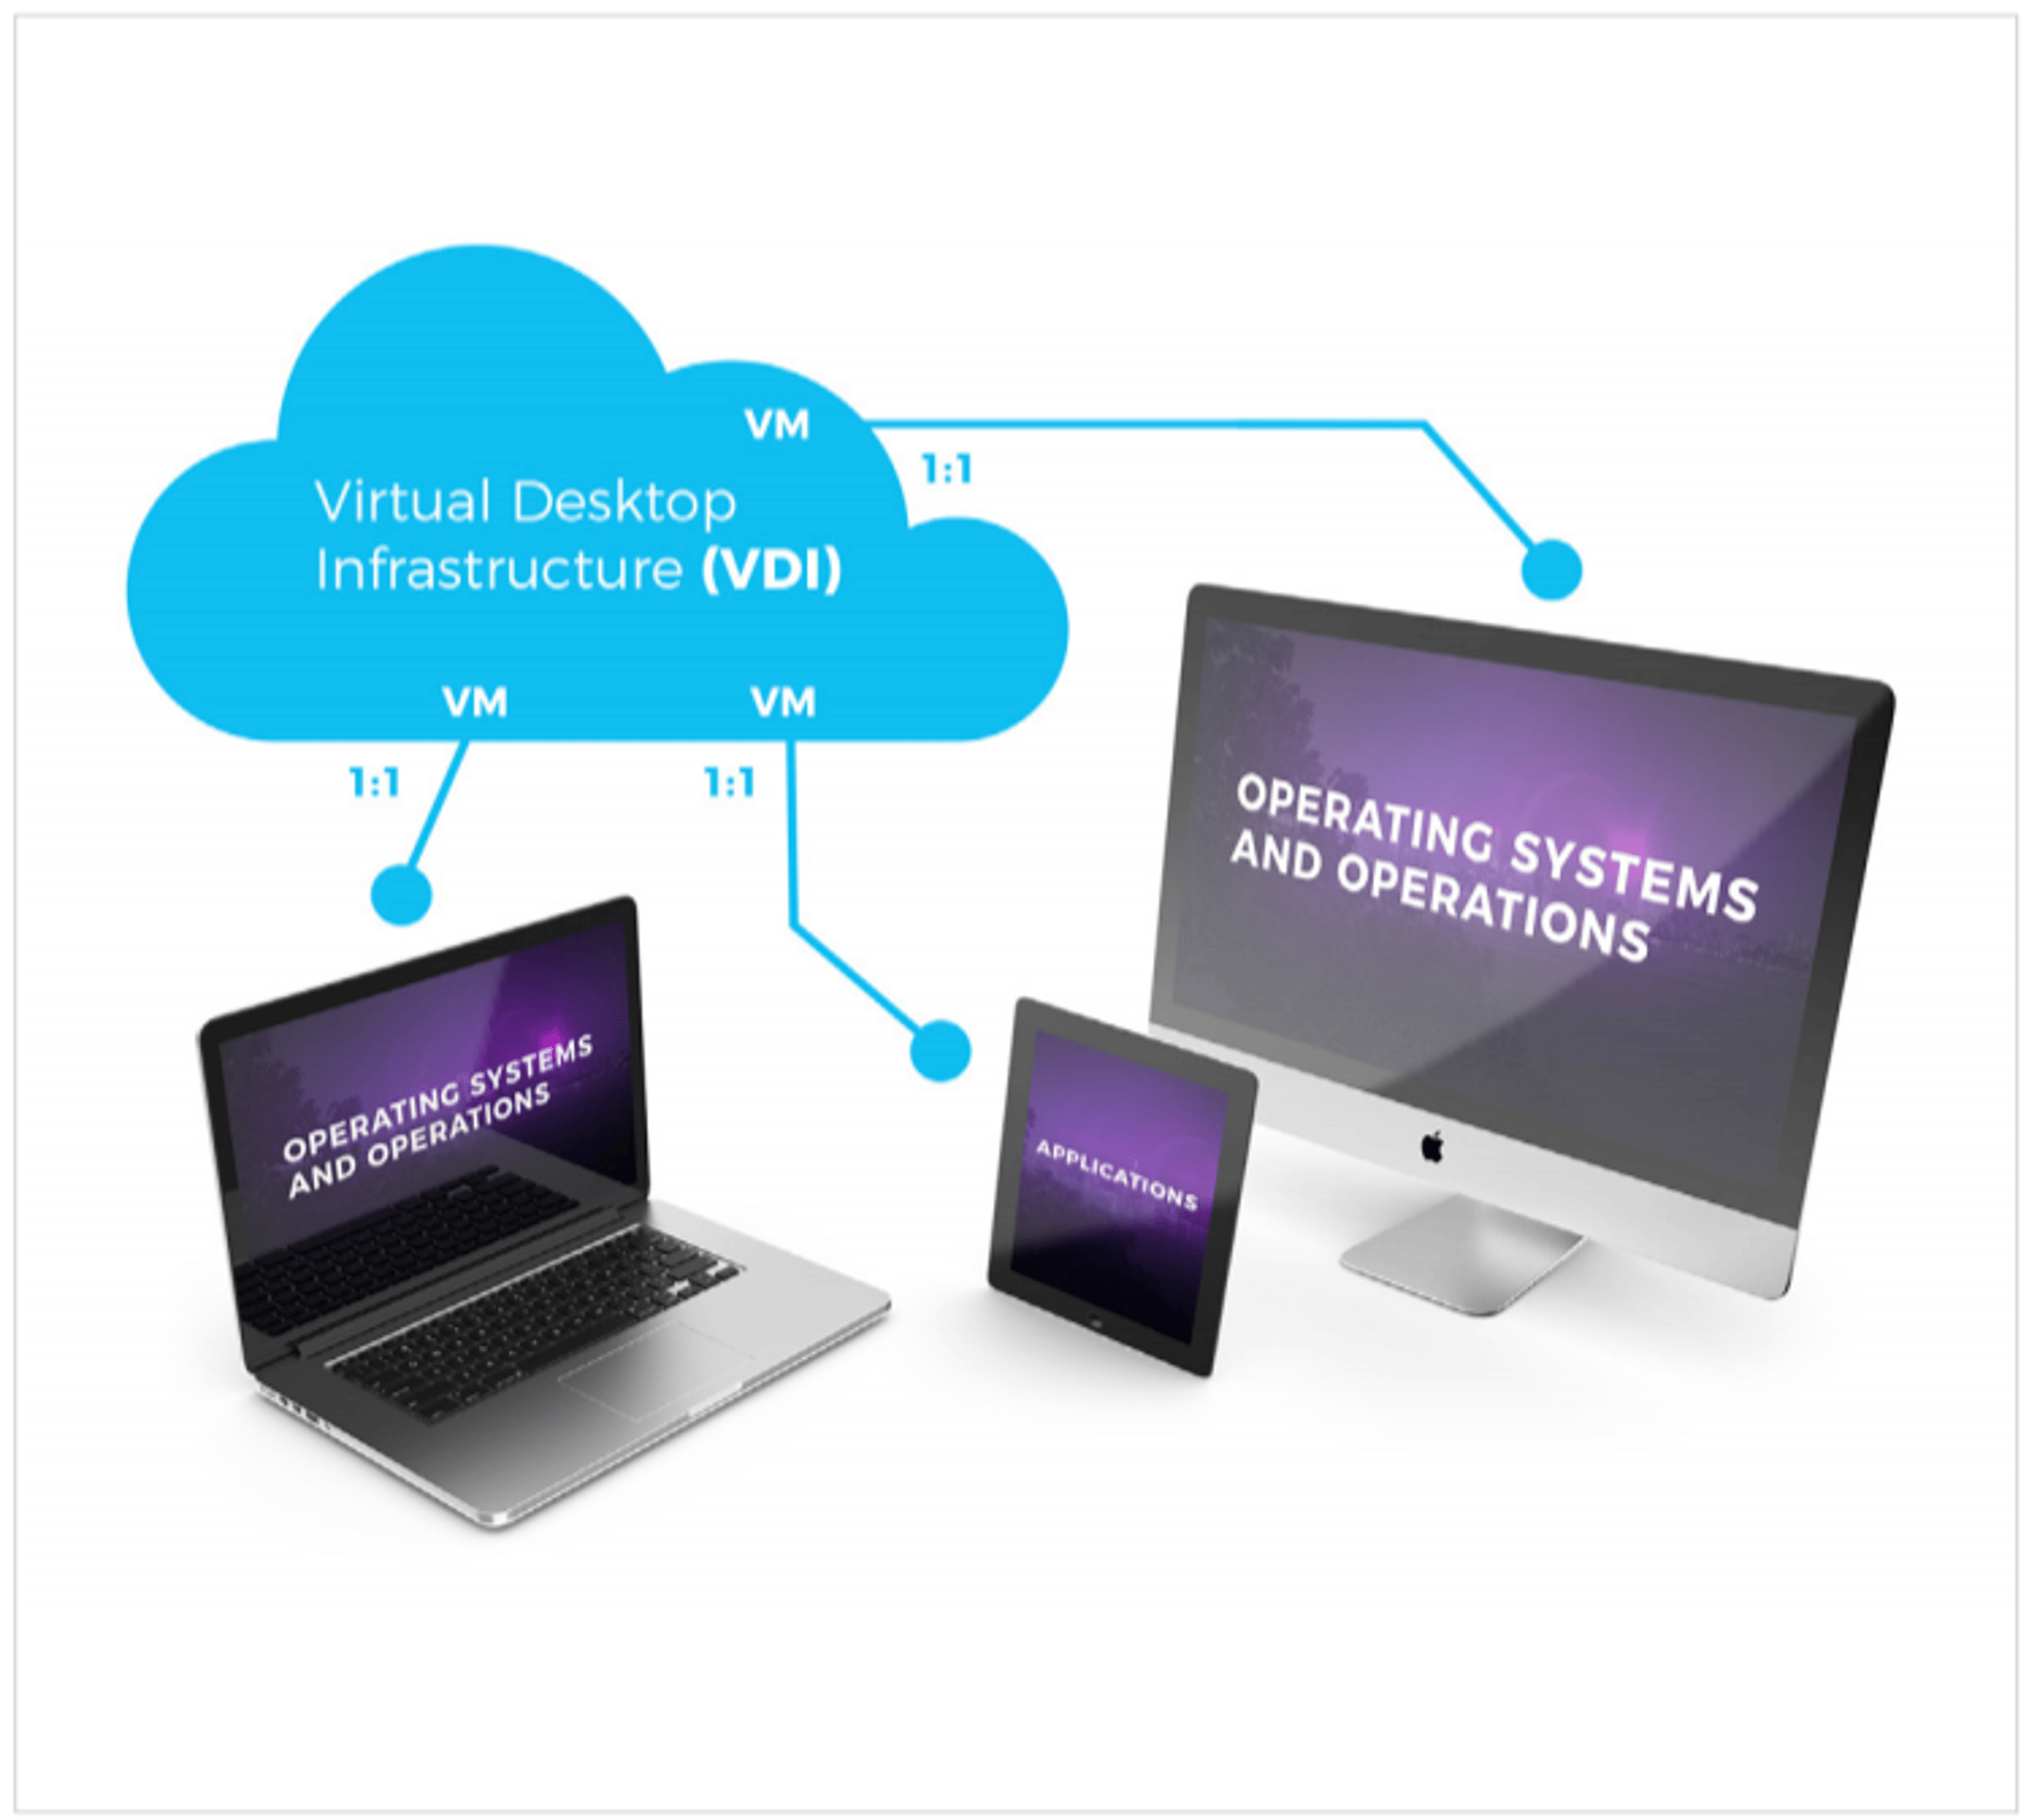
SentinelOneを選ぶ理由
SentinelOneの自律型エージェントは、上記のすべての基準を満たし、それを上回ります。 これは、シンクライアント、レイヤードアプリ、その他のVDIシナリオを含む、拡大するデスクトップ仮想化需要を保護するための効率的なソリューションです。更新を必要とせず、シグネチャやその他の従来型アンチウイルス要件にも依存しません。SentinelOneは、機能や保護を損なうことなく、以下を含む一般的なすべてのVDIシナリオをネイティブにサポートします。
- デスクトップ仮想化: 集中管理サーバー上のVMでデスクトップオペレーティングシステムをホストします。企業向けアプリケーション仮想化ソフトウェアの例としては、Citrix XenDesktop、Microsoft App-V、VMware Horizon、Systancia AppliDis があります。
- ターミナルサービス: ネットワーク経由でリモートコンピュータ上のアプリケーションやデータにアクセスするための、サーバーベースコンピューティングおよびプレゼンテーション仮想化コンポーネントです。例としては、 Microsoft Windows RDP や Citrix XenApp があります。
- Desktop-as-a-Service: SaaSクラウドコンピューティングによるリモートデスクトップ仮想化です。企業向けDesktop as a Serviceの例としては、VMwareのHorizon DaaS、AmazonのWorkSpaces があります。
[1] Gartner, 市場動向: VDI需要は拡大しているが、すべての企業が成功するわけではない, Michael Warrilow および Nathan Hill 著, 2017年4月, https://www.gartner.com/document/code/325320
SentinelOneは以下の仮想化プロバイダーをサポートしています。
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

組織全体のアイデンティティリスクを軽減
Active DirectoryとEntra IDの総合的なソリューションにより、リアルタイムで攻撃を検知し、対応します。
結論
VDIセキュリティは、エンドポイントセキュリティ、ネットワークセグメンテーション、データ暗号化、アクセス制御を組み合わせたものです。その実現方法には多くのアプローチがありますが、最適なのは自社のインフラに適した選択肢です。VDIセキュリティには多くの利点がありますが、最大の利点は組織の将来に備えられることです。SentinelOneはVDIセキュリティへの取り組みを効率化し、その点で価値あるパートナーとなります。ぜひお試しいただき、現在どのように組織を支援できるかをご確認ください。
VDIセキュリティに関するFAQ
Virtual Desktop Infrastructure (VDI) を使用すると、ローカルマシンではなくリモートサーバー上でデスクトップ環境を実行できます。ユーザーはネットワーク経由で接続し、どこからでも完全なWindowsまたはLinuxデスクトップにアクセスできます。
VDIはデスクトップ管理を一元化するため、セキュリティパッチと構成はサーバー上に存在します。使い慣れたワークスペースを引き続き操作できますが、データがデータセンターの外に出ることはないため、エンドポイントデバイスでの露出が軽減されます。
VDIセキュリティが重要なのは、デスクトップが一元化されたサーバー上で実行されるため、高価値の標的になるからです。攻撃者がVDIホストを侵害した場合、多数のユーザー環境に一度にアクセスできる可能性があります。適切なセキュリティにより、セッション間でのマルウェア拡散を防ぎ、保護されていないエンドポイントへの企業データのコピーを防止します。
強力なVDI防御は、データ取り扱いポリシーへの準拠を確保し、リモートワーカーを保護して、インフラストラクチャ全体の安全を維持します。
まず、VDIゲートウェイへのすべての接続に対して多要素認証を強制します。管理インターフェースがユーザーに公開されないようにネットワークを分離します。ハイパーバイザー、接続ブローカー、ゲストイメージをパッチで常に最新の状態に保ちます。仮想デスクトップ内では最小権限のユーザー権限を適用します。
エンドポイントセキュリティエージェントを使用し、異常を検出するためにセッションアクティビティを監視します。重要なイメージを定期的にバックアップし、必要なときに迅速に復旧できるよう復元手順をテストします。
Virtual Private Network (VPN) は、デバイスとネットワークの間に暗号化されたトンネルを作成し、ローカルアクセスを拡張しますが、データはエンドポイント上に残ります。VDIは、データをローカルに保存することなく、安全なサーバーからデスクトップ全体を提供します。
VPNはトラフィックを保護し、VDIはデータの保存場所を保護します。VPNではエンドポイントが引き続きアプリケーションを実行しますが、VDIではアプリがサーバー上で実行されるため、侵害されている可能性のあるユーザーデバイスから分離されます。
VDIは実行と保存を一元化するため、機密ファイルがユーザーデバイス上に存在することはありません。サーバーレベルでスナップショットとユーザー権限を制御できるため、不正な変更を制限できます。エンドポイントが感染した場合でも、脅威をそのセッション内に封じ込めることができます。
イメージを即座にロールバックしてマルウェアを排除できます。中央ログによりユーザー操作を完全に可視化できるため、セキュリティイベントを迅速に検出して対応するのに役立ちます。
VDI向けのセキュリティツールには、仮想デスクトップにインストールされた endpoint detection and response (EDR) エージェント、ネットワークセグメンテーションファイアウォール、マイクロセグメンテーションプラットフォームが含まれます。Identity and access management (IAM) ソリューションは、安全なログイン制御を追加します。
また、クラウドでホストされるVDIには cloud access security brokers (CASBs) と intrusion detection systems (IDS) を使用する必要があります。重要なイメージを保護するためのバックアップおよびディザスタリカバリソリューションも必要です。脆弱性スキャナーは、デバイスのパッチ適用状態を維持するのにも役立ちます。
リスクには、設定ミスのあるブローカーサーバーや公開された管理ポートが含まれ、攻撃者に悪用される可能性があります。パッチが適用されていない古いデスクトップイメージは脆弱性を生みます。共有ハイパーバイザーでは、分離が失敗した場合に「noisy neighbor」攻撃につながる可能性があります。弱い認証は未承認ユーザーの侵入を許します。不十分な監視はラテラルムーブメントを見えなくします。
最後に、バックアップテストが不十分だと、侵害後に迅速に復旧できず、ダウンタイムと潜在的なデータ損失が長引きます。
きめ細かなアクセス制御から始め、強力な多要素認証を強制します。管理ネットワークとユーザーネットワークを分離します。ハイパーバイザーとデスクトップイメージのパッチ適用を自動化します。各仮想デスクトップ内にEDRと継続的監視を導入します。すべてのトラフィックに対して暗号化されたストレージと安全なプロトコルを使用します。
ゴールデンイメージを定期的にバックアップしてテストします。フィッシングリスクについてユーザーを教育し、データ漏えいを防ぐためにローカルUSBまたはクリップボードアクセスを制限します。
さらに詳しく見る アイデンティティ セキュリティ




セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
