
2026年の6つのKubernetesセキュリティ企業
2026年の6つのKubernetesセキュリティ企業をご覧ください。これらのブランドに関する最新のインサイトを取得し、ご自身のKubernetesインフラストラクチャに適しているかご確認ください。

2024年Kubernetesセキュリティレポートによると、約9割の組織が過去12か月間に1件以上のKubernetesセキュリティインシデントを経験しています。Kubernetesへのアクセスの保護は不可欠であり、RBACのミスは大規模なデータ漏洩につながる可能性があります。K8sクラスターへのアクセスを保護し、管理しやすくすることが求められます。
複数のKubernetesクラスターは、さまざまなクラウドプラットフォームに分散している場合があります。クラウドKubernetesのシークレットは、実際にはそれほど秘密ではありません。平文と同様に可視化され、誰でもアクセスできる可能性があります。
RBACツールは最新のインフラストラクチャ向けに設計されておらず、エンタープライズ規模での拡張性がありません。DevOpsチームはこれらの課題に取り組むのが困難であり、隠れたK8sアプリや未知のアプリを突然発見することはできません。
多くのKubernetesチームはデフォルトのセキュリティ設定を使い続けており、これが広範な権限を提供し、悪用されやすくなっています。弱いアクセスパターンを特定し、効果的に修正できる必要があります。組織だけですべてを行うことはできないため、トップクラスのKubernetesセキュリティ企業に頼る必要があります。
これらについては、以下で詳しく説明します。
 Kubernetesセキュリティ企業とは?
Kubernetesセキュリティ企業は、Kubernetes環境の管理や運用を支援するツールや技術を提供します。脅威は常に潜んでおり、何が起こるかわかりません。専業のKubernetes企業と連携することで、Kubernetesセキュリティ体制を強化し、保護を維持できます。
Kubernetesセキュリティ企業の必要性
Kubernetesセキュリティ企業は、クラウドネイティブセキュリティを担います。コンテナ、Kubernetesクラスター、コード、クラウドエコシステムを保護します。予期しない課題にも対応し、予測・防止を支援します。
Kubernetes企業は、Kubernetesのポッド、イメージ、ランタイム、ホスト、インフラ全体の保護を支援します。アプリのレプリカ数を減らし、オンデマンドの変更に対応できます。ワークロードの分散やバランスを最適化し、複数ホスト間でのコンテナ管理を簡素化できます。また、著名なKubernetes企業と連携・協業することで、世界中のKubernetes開発者コミュニティにアクセスできます。
2026年のKubernetesセキュリティ企業6選
これらKubernetesセキュリティ企業の機能、実績、特徴については、Gartner Peer Insightsの評価やレビューを参照してください。
2026年注目のKubernetesセキュリティ企業6社を紹介します。
SentinelOne
SentinelOneは2013年1月1日に設立された米国のサイバーセキュリティ企業です。本社はカリフォルニア州マウンテンビューにあります。創業者はTomer Weingarten、Almog Cohen、Ehud Shamirです。WeingartenがCEO、Vats SrivatsanがCOOを務めています。
SentinelOneはCNBC Disrupter 50リストで上位に選出され、Voice of the Consumer: Endpoint Detection and Response Solutionsレポートで最高評価ベンダーに認定されています。また、最新のDeloitte Technology Fast 500™で北米第7位の成長企業にランクインしています。
プラットフォーム概要
- Singularity Cloud Workload Securityは、プライベートデータセンター、ランタイム保護、AIによる脅威検知を提供します。Amazon ECS、Amazon EKS、GCP GKEなどの対応OSやコンテナプラットフォームをカバーします。マルウェア対策も可能で、Dokiマルウェア感染事例にも有効でした。Kubernetesワークロードの展開、管理、更新を効率的に支援します。
- Singularity XDRは、比類なきスピードと効率で最大限の可視性とアクティブなカバレッジを提供します。セキュリティエコシステム全体で自動応答を実現します。Singularity™ XDRは、多様なボイスアイデンティティ、クラウド、サービスを保護し、リスク管理を可能にします。
- SentinelOne Singularity Platformは、Purple AIによって強化され、Singularity Data Lakeも搭載しています。最適なクラウドセキュリティとログ分析を提供し、サンドボックス、ファイアウォール、Web、ケース管理、調査、メールなど多様なソースからデータを取り込めます。ネイティブおよびサードパーティのテレメトリからイベントを相関し、セキュリティスタック全体でStoryline™を構築します。より豊富なイベントコンテキストで調査時間を短縮し、自律的かつオーケストレーションされた応答で対応時間を加速します。SentinelOneのOffensive Security Engine™とVerified Exploit Paths™は、攻撃を事前に予測し、攻撃者視点での対策を支援します。
- Kubernetes Sentinel Agentは、コンテナ化ワークロードのランタイム保護とEDRを提供します。Kubernetes Sentinelのエンフォースメントポイントは、他のWindows、macOS、Linux Sentinelと同じマルチテナントコンソールで管理されます。
- 管理は柔軟かつ分散型で、組織構造に合わせたロールベースアクセス制御で運用できます。エージェントレスのVMスナップショットスキャンにより、既知・未知の脆弱性を検出します。クラウド認証情報の漏洩防止、ドメイン名の監視、イベントアナライザーによるクエリ・検索・調査用のイベントフィルタリングも可能です。
主な機能:
- SentinelOneは、最新のKubernetes脅威に対する常時保護を提供します。コンテナ化ワークロードの深い可視性を実現します。
- インシデントレスポンスサービスと脅威ハンティングにより、インシデント対応を加速します。Workload Flight Data Recorder™による脅威ハンティングやデータフォレンジックも可能です。
- カーネル依存性がなく、CPU・メモリのオーバーヘッドも低いです。
- 14の主要Linuxディストリビューション、3つのコンテナランタイム、AWS・Azure・Google Cloudのマネージド/セルフマネージドKubernetesサービスに対応しています。
- オンプレミスおよびパブリッククラウドの幅広いコンテナ化ワークロードにリアルタイム保護を提供します。
- Kubernetes環境の設定ドリフトやクラスターの誤設定を検知・修正できます。
- Kubernetesデプロイメントのオーケストレーションや管理が可能です。サイバー攻撃への対抗や新たな脅威からの保護に必要なツールを提供します。
- マルチテナンシー、シングルサインオン、ロールベースアクセス制御ツールを備えています。
SentinelOneが解決する主な課題
- K8sのセキュリティ最適化。APIサーバーをファイアウォール、TLS、暗号化で保護し、不正アクセスや脅威から守ります。
- 可視性の欠如を解消し、稼働中のKubernetesプロセスを深く把握できます。
- 最小権限アクセスの原則を実装できます。
- DevOpsとSecOps間の摩擦を減らし、よりアジャイルなデプロイを実現します。
- ランサムウェア、マルウェア、ゼロデイ、その他のサイバー攻撃から防御します。
導入事例
「SentinelOne導入後、感染ファイルへの平均対応時間が5秒に短縮されました。SentinelOneは、これまでにない高精度な脅威検知を実現し、Kubernetesコンテナ、クラウドワークロード、エンドポイントセキュリティ脅威の全体像を可視化できました。統合コンソールを日常的に利用しており、カスタマーサポートに連絡することはほとんどありません。これは製品の優秀さを物語っています。」 -Core services leader PeerSpot
SentinelOneの評価やレビューは、Gartner Peer InsightsやPeerSpotでご覧いただけます。

SentinelOneの動作を見る
SentinelOne製品のエキスパートとの1対1のデモで、AIを活用したクラウドセキュリティがどのように組織を保護できるかをご覧ください。
Palo Alto Networks Prisma Cloud
Palo Alto Networks Prisma Cloudは、サイバーセキュリティおよびクラウドネイティブセキュリティサービスを提供します。Kubernetes環境、コンテナ、その他のクラウドワークロードを保護します。モバイルデバイスのセキュリティも確保し、AIを活用して資産を防御します。
同社のソリューションは、ハイブリッドおよびマルチクラウドエコシステムのガバナンスや、正常動作の確認も可能です。
主な機能:
- コンテナイメージをビルド時やレジストリ内で自動スキャンし、既知の脆弱性を本番環境投入前に検出できます。
- Kubernetesクラスター内でのラテラルムーブメントが懸念される場合、Prisma Cloudはネットワークトラフィックをセグメント化し、不正アクセスや内部脅威を最小化します。
- Kubernetesポッドのリアルタイム監視と保護を提供し、静的な脅威シグネチャではなく行動指標に基づいて不審な活動をブロックします。
- 組織要件をPCI DSSやHIPAAなどの特定フレームワークにマッピングできます。
- 稼働中のコンテナと元のイメージを比較し、ランタイム中の変更を検出します。
- エクスプロイト可能性や攻撃実現性などの要素を考慮し、単なる件数ではなく実際のリスクに基づいて脆弱性を優先順位付けします。
Prisma Cloudの信頼性は、PeerSpotやGartner Peer Insightsのレビュー数や評価でご確認ください。
Microsoft Defender for Cloud
Defender for Cloud(旧Azure Security Center)は、Microsoftのクラウドネイティブセキュリティソリューションです。Azureリソース、マルチクラウド、オンプレミス環境の保護を目的としています。
Defender for Cloudは、エンドポイント防御ツールや脅威インテリジェンスフィードを提供します。各種統合やKubernetesセキュリティにも対応しています。
主な機能:
- Kubernetesクラスター内の誤設定を可視化できます。Defender for Cloudは脆弱な設定を強調表示し、ベストプラクティスへの改善を案内します。
- Microsoftは機械学習を活用し、コンテナ利用の異常を検知して早期に悪意ある挙動を特定します。
- Azure Policyなどのネイティブ機能と連携し、Kubernetesデプロイメントにガードレールを設け、クラスターが内部ポリシーに準拠するようにできます。
- Defender for Cloudは、修正手順の自動生成や特定の一般的な脆弱性の自動修正により、安全なベースラインを維持します。
- セキュリティチェックをGitHubワークフローに組み込むことで、開発者がリポジトリにコミットしたコンテナイメージやHelmチャートに即時フィードバックを得られます。
- Kubernetesオブジェクトやリソースへのアクセス権を可視化し、権限の絞り込みや過剰権限の削減が可能です。
G2やPeerspotのレビューで、Microsoft Defender for Cloudのユーザー評価をご確認ください。
Trend Micro Cloud One
Trend Microは、アンチウイルスおよびエンタープライズセキュリティソリューションを提供しています。Cloud Oneは、クラウドやコンテナ環境で稼働するワークロード向けの統合セキュリティサービスプラットフォームです。
Cloud Oneは、さまざまなデプロイメントモデルに対応したコンテナセキュリティを簡素化します。Trend Microは脅威検知やインテリジェンスフィードに注力し、DevOpsパイプラインの適切な設定や既存のセキュリティ対策の維持を支援します。
主な機能:
- 事前に定めたコンプライアンスやセキュリティチェックを満たさないコンテナイメージのデプロイをブロックし、クリーンなイメージのみを本番環境に投入できます。
- 重要なファイルパスを監視し、コンテナ化ワークロード内の不正な変更を早期に検知します。
- 脅威インテリジェンスを生成し、ラグ、不審なコンテナプロセス、メモリアノマリーを検出できます。
- 複数のレジストリを管理している場合、Cloud Oneは各レジストリをスキャンし、脆弱性や悪意あるコードを本番クラスター投入前に検出します。
- Kubernetesデプロイメントの拡張に合わせて、エージェントもワークロードとともに拡張可能です。
- ログや履歴データにアクセスでき、セキュリティチームによる詳細な調査を支援します。
Trend MicroのKubernetesセキュリティ企業としての有効性は、Gartner Peer InsightsやG2のレビュー・評価でご確認ください。
Sysdig
Sysdigは、Kubernetes環境の可視化を提供するKubernetesセキュリティ企業です。システムレベルのインシデントのトラブルシューティングや分析が可能です。Sysdigは商用プラットフォームであり、Kubernetesセキュリティ、コンテナ監視、インシデント対応を含みます。セキュリティパフォーマンスのインサイトも提供します。
主な機能:
- Sysdigが管理するオープンソースのランタイムセキュリティエンジンFalcoを活用し、Kubernetesポッド内の不審なアクティビティ検知ルールを設定できます。
- Sysdigのアプローチでは、システムコール、ネットワークトレース、コンテナプロセスをキャプチャできます。これにより、問題発生時の詳細なフォレンジックが可能です。
- 特定のコンテナイベント、ファイルアクセス、ネットワーク接続に基づくポリシー設計が可能で、Sysdigがアラートや自動応答を実行します。
- Kubernetesクラスター内のリソース消費監視が組み込まれており、単一画面でパフォーマンス低下やセキュリティ異常を分析できます。
- DevOpsサイクル全体でイメージをスキャンし、新たに公開された脆弱性も追跡して保護を強化します。
Sysdigの評価やレビューは、PeerSpotやG2でご確認ください。
Aqua Security
Aqua Securityは、クラウドネイティブセキュリティソリューションを提供しています。コンテナ、サーバーレス機能、Kubernetes環境を保護します。Aquaのソリューションは、デプロイ前のチェックからランタイム保護まで幅広く対応します。脆弱性テスト、クラウドセキュリティ評価、エコシステムの再構成も可能です。
主な機能:
- コンテナイメージを制御されたサンドボックスで実行し、実環境下での挙動を確認できます。隠れたマルウェアやバックドアも検出可能です。
- Aquaはコンテナ運用のベースラインを確立し、逸脱があればアラートや自動ブロックを実行します。
- プラットフォームは、クラスター設定がCISベンチマークなどのセキュリティ基準に準拠しているかをチェックします。Kubernetesクラスターやコンテナのドリフトや誤設定も強調表示します。
- イメージやコードリポジトリに埋め込まれた認証情報、トークン、設定ファイルの漏洩も内蔵スキャンで検出します。
- Aquaのファイアウォールは、コンテナ通信を許可されたサービスのみに制限し、悪意あるデータ流出やラテラルムーブメントのリスクを低減します。
- イメージに重大な脆弱性が含まれている場合、Aquaはクラスターへの取り込みを阻止します。
Aqua Securityによるクラウドセキュリティ評価の詳細は、PeerSpotやGartner Peer Insightsの評価・レビューをご覧ください。
最適なKubernetesセキュリティ企業の選び方
Kubernetesセキュリティパートナーを選定する前に、いくつかの要素を検討してください。各ソリューションがオンプレミス、マルチクラウド、ハイブリッド環境とどのように統合できるかを確認しましょう。次に、脅威検知手法について議論してください。既知の脆弱性に依存するものもあれば、行動ベースの分析で新たな脅威を検知するものもあります。
選定した企業がどれだけ容易に統合できるかも確認しましょう。CI/CDパイプラインにセキュリティチェックを組み込めるか、手動作業が多く必要かを検討してください。また、Kubernetes利用が拡大する場合のスケーラビリティも重要です。
予算制約やライセンスコストも考慮しましょう。ノードやコンテナ単位で課金するプラットフォームもあれば、サブスクリプションモデルを採用するものもあります。
サポートリソースも確認してください:
- 24時間365日のサポートチャネルはありますか?
- 分かりやすいドキュメントが提供されていますか?
これらを考慮し、長期的なKubernetesセキュリティ目標に合った企業を絞り込んでください。万能な選択肢はなく、要件によって最適な企業が決まります。
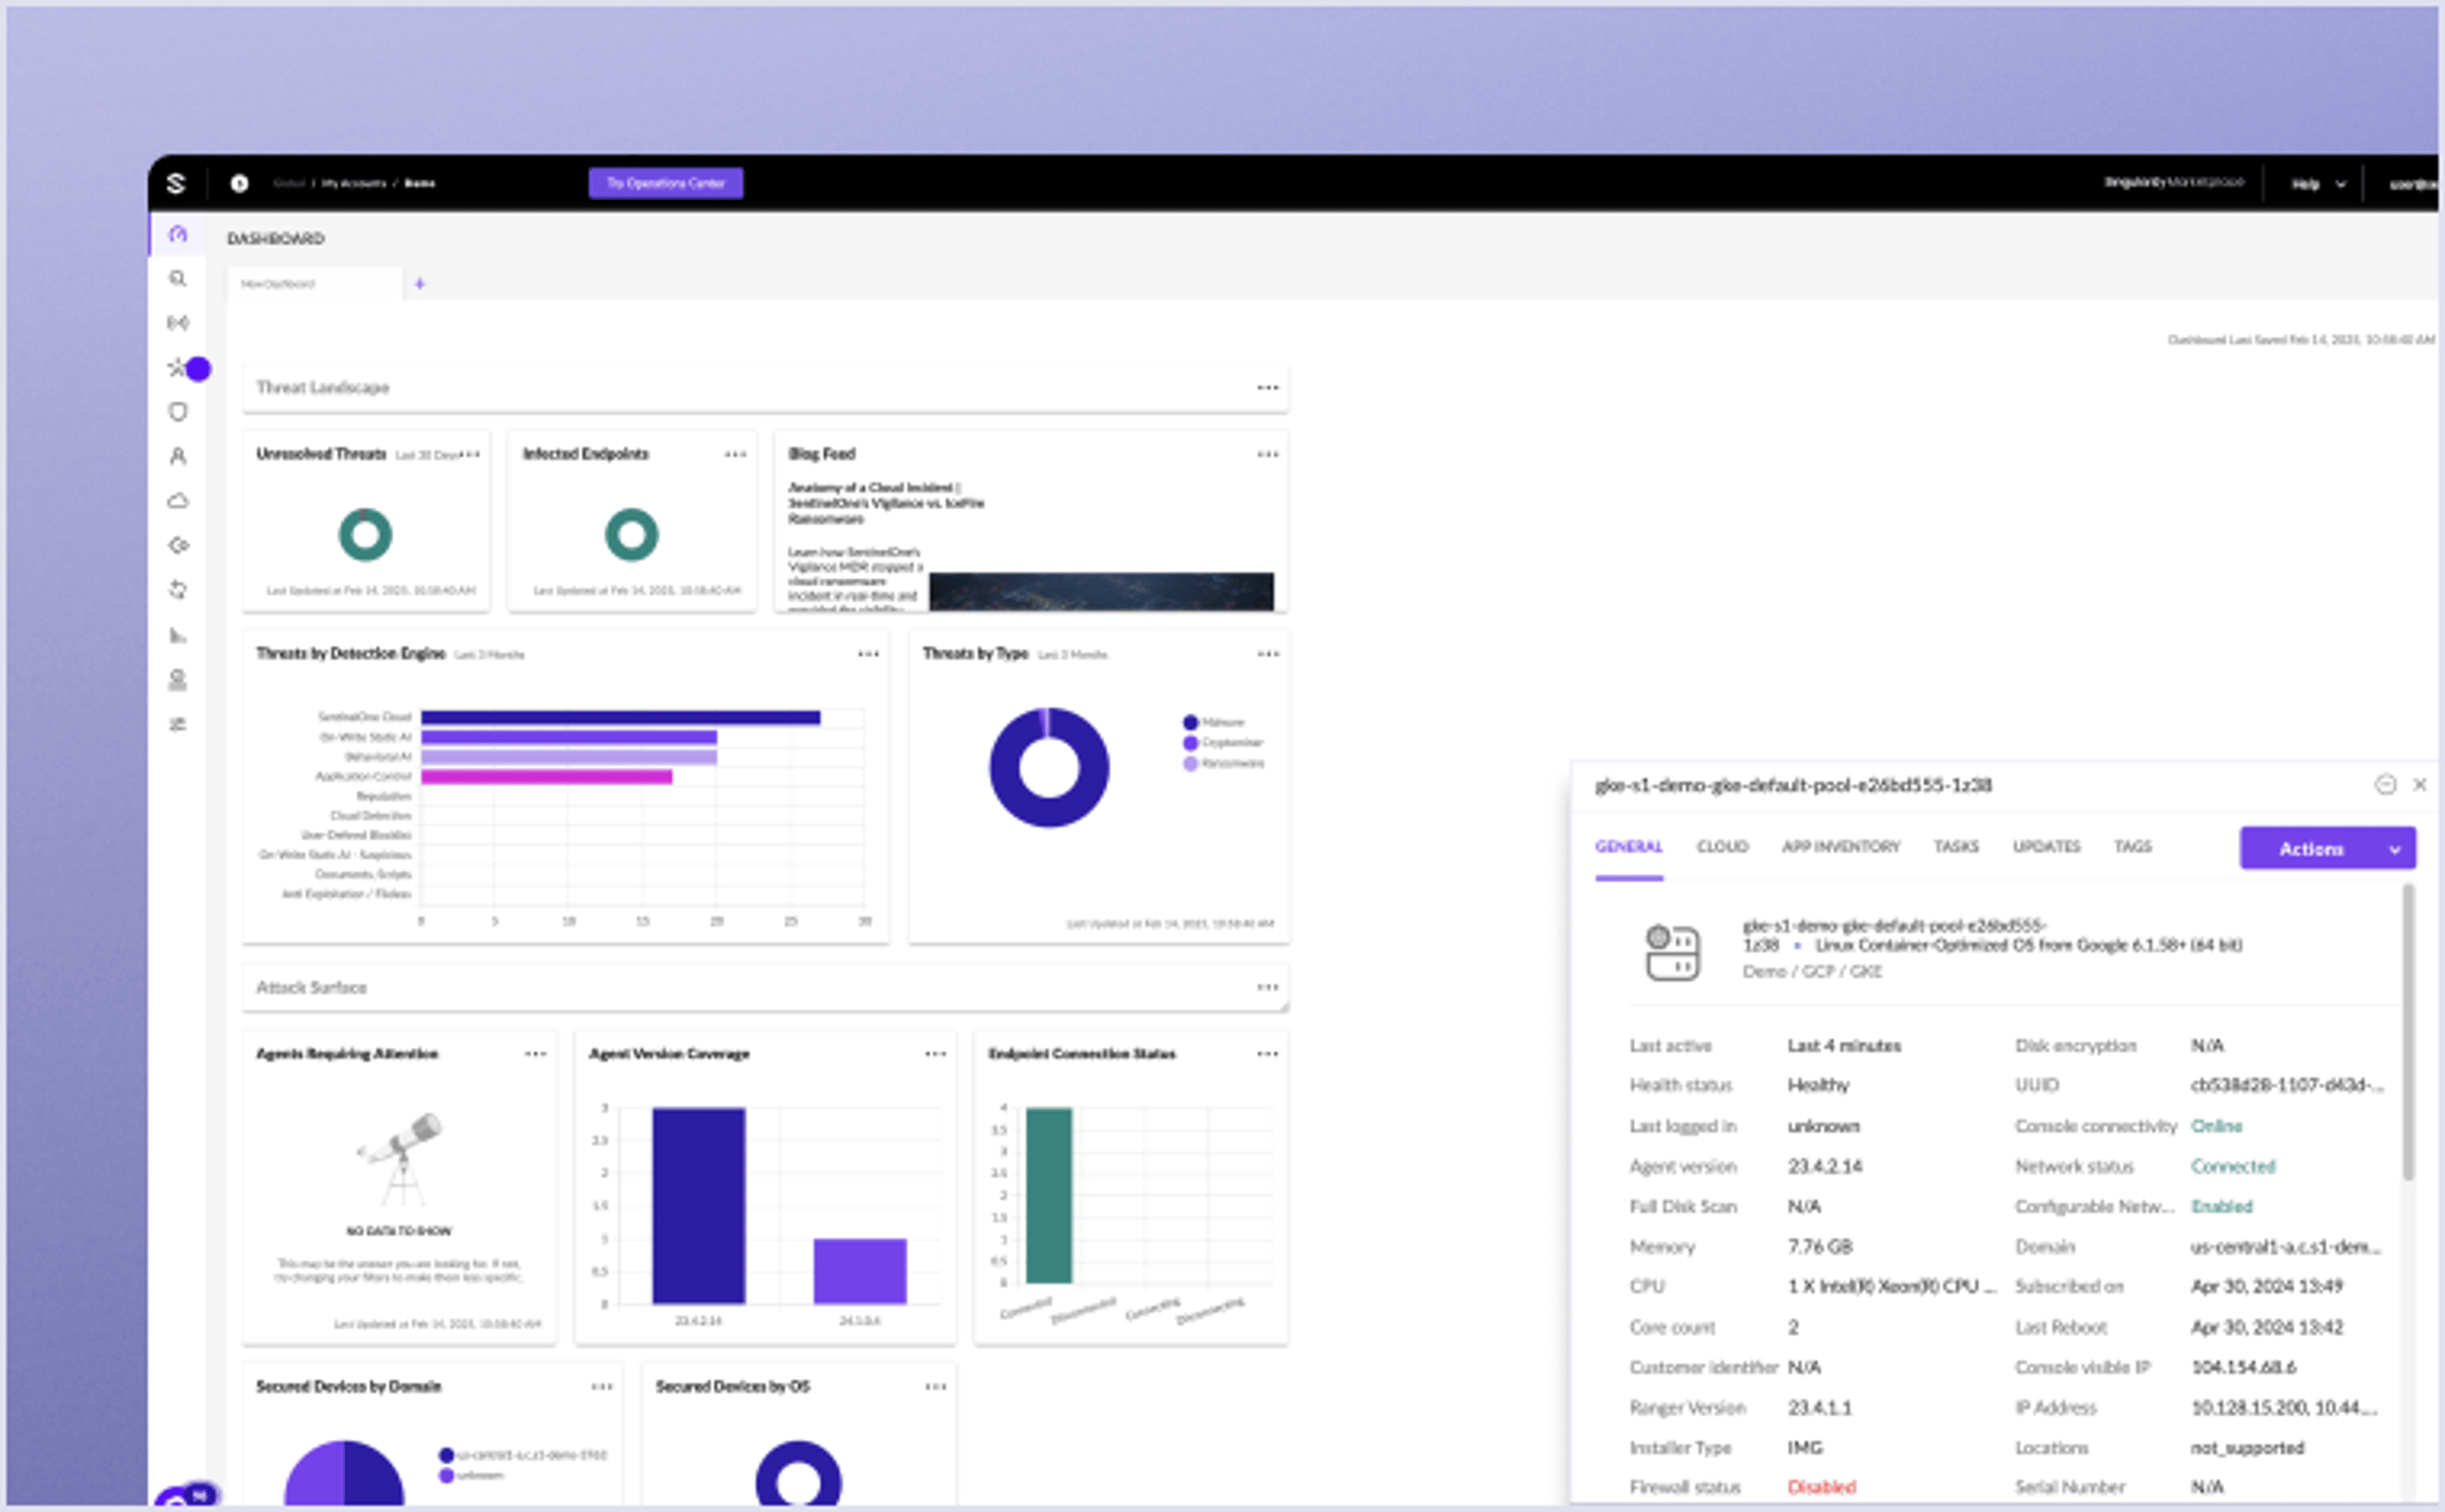
サーバー、VM、コンテナ向けのAI搭載クラウドワークロード保護(CWPP)。実行時の脅威をリアルタイムで検知・阻止します。
まとめ
最終的には、各企業の機能がチームの文化や成長計画にどれだけ適合するかが重要です。セキュリティは一度きりの取り組みではありません。Kubernetes環境が拡大するにつれ、進化するソリューションが必要です。機能性を慎重に評価し、独自のニーズに合わせることで、現在および将来のコンテナ化ワークロードを保護できます。
Kubernetesセキュリティを強化する準備はできていますか?SentinelOneにお問い合わせください。
クラウド・セキュリティ・デモ
SentinelOne製品のエキスパートとの1対1のデモで、AIを活用したクラウドセキュリティがどのように組織を保護できるかをご覧ください。
よくある質問
はい、可能ですが、機能の重複によってパフォーマンスや運用上の問題が発生しないよう注意が必要です。
多くは必要ですが、エージェントレスのオプションもあります。エージェントベースのソリューションは、より深い可視性を提供する場合があります。
インシデント対応時間の監視、設定ミスの削減、運用環境でのセキュリティアラートの減少などで企業の成功率を測定できます。
いいえ。スキャンは一つのレイヤーに過ぎません。実行時保護、アクセス制御、ネットワークトラフィックの可視化も必要です。
同じ懸念事項がありますが、コンプライアンス要件やインフラストラクチャの複雑さが異なります。
継続的なスキャンとパッチ管理により、デプロイ後に発生する脆弱性を検出し、修正することができます。
さらに詳しく見る クラウドセキュリティ



クラウドセキュリティを30分で完全評価。
SentinelOneのエキスパートとのミーティングで、マルチクラウド環境全体にわたるクラウドセキュリティ態勢を評価し、クラウド資産、設定ミス、シークレットスキャンを明らかにし、Verified Exploit Paths™でリスクの優先順位を付けます。
