
2025年版 トップ10 クラウドネイティブセキュリティプラットフォーム
2025年版クラウドネイティブセキュリティプラットフォームトップ10とその機能を紹介。クラウドインフラを効果的に保護する最適なプラットフォームの選び方を解説。
御社はクラウドネイティブアーキテクチャを採用しており、その重要性はかつてないほど高まっています。2029年までに、統合されたクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)を導入していない企業の60%がクラウド可視性に苦戦する見込みです。これは重大な真実を浮き彫りにしています:強固なセキュリティ対策がなければ、組織は高度なサイバー脅威に晒されるリスクがあるのです。
2024年、クラウドネイティブセキュリティプラットフォームは命綱です:CNAPPの導入により、強化された自動化と統合された可視性を通じてセキュリティインシデントを最大50%削減できます。主な利点は以下の通りです:
- リアルタイムインサイト による脅威の事前検知
- 自動化されたコンプライアンス規制を容易に満たす
- 拡張可能なセキュリティ 組織の成長に合わせて拡張可能
クラウドネイティブセキュリティの旅を自信を持って始め、データ漏洩や脆弱性からデータを保護するために、本記事では防御を強化し組織の成功を推進するトップ10のクラウドネイティブセキュリティプラットフォームを検証します。
 クラウドネイティブセキュリティとは?
クラウドネイティブセキュリティは、クラウドライフサイクルのあらゆる段階にセキュリティを組み込むことに重点を置き、開発からデプロイメントに至るまで保護が統合されることを保証します。クラウドネイティブセキュリティは、クラウドプラットフォームがどのように変化・成長しても、すべてのプラットフォームに堅牢な保護を提供し続けるよう設計されています。
クラウドネイティブセキュリティプラットフォーム(CNSP)がなければ、組織はクラウド環境への可視性の制限、一貫性のないセキュリティポリシー、侵害リスクの高まりに直面します。従来のセキュリティ対策では脅威を見逃すことが多く、検知と対応が困難になります。異なるクラウドプロバイダー間でセキュリティを管理することは、各社の固有ツールやポリシーにより困難であり、セキュリティの隙間や脆弱性を生み出します。
しかしCNSPを導入すれば、以下のメリットが得られます:
- 可視性と制御性の向上により、クラウド環境で発生している全てを把握可能。
- 脅威への自動対応、つまり手動介入なしに迅速に対処。
- 統一されたセキュリティにより、すべてのクラウドプラットフォームで同一のセキュリティ対策を実施できます。
- 強化されたコンプライアンスにより、規制基準への対応プロセスが簡素化されます。
これにより、セキュリティ態勢を強化するだけでなく、潜在的な脅威への懸念なくクラウドでの拡張と革新を進める確信を得られます。
おすすめ記事:クラウドネイティブセキュリティとは?
クラウドネイティブセキュリティプラットフォームの必要性
現在、企業の3分の1以上(44%)が2023年だけでデータ侵害に直面しており、この割合は上昇を続けています。サイバー攻撃が絶えず増加しているにもかかわらず、驚くべきことに17%の企業が、クラウドに保存されている機密データの半分以上を暗号化していません。
これは深刻な問題です。データの脆弱性が解消されないだけでなく、マルチクラウド環境への急速な移行と一貫した暗号化の欠如によって悪化しているからです。
企業側にとって、これらの問題は単なるデータ損失を超えた壊滅的な影響をもたらす可能性があります。2024年の世界平均データ侵害コストは企業あたり488万ドルに達し、米国では936万ドルにも上ります。
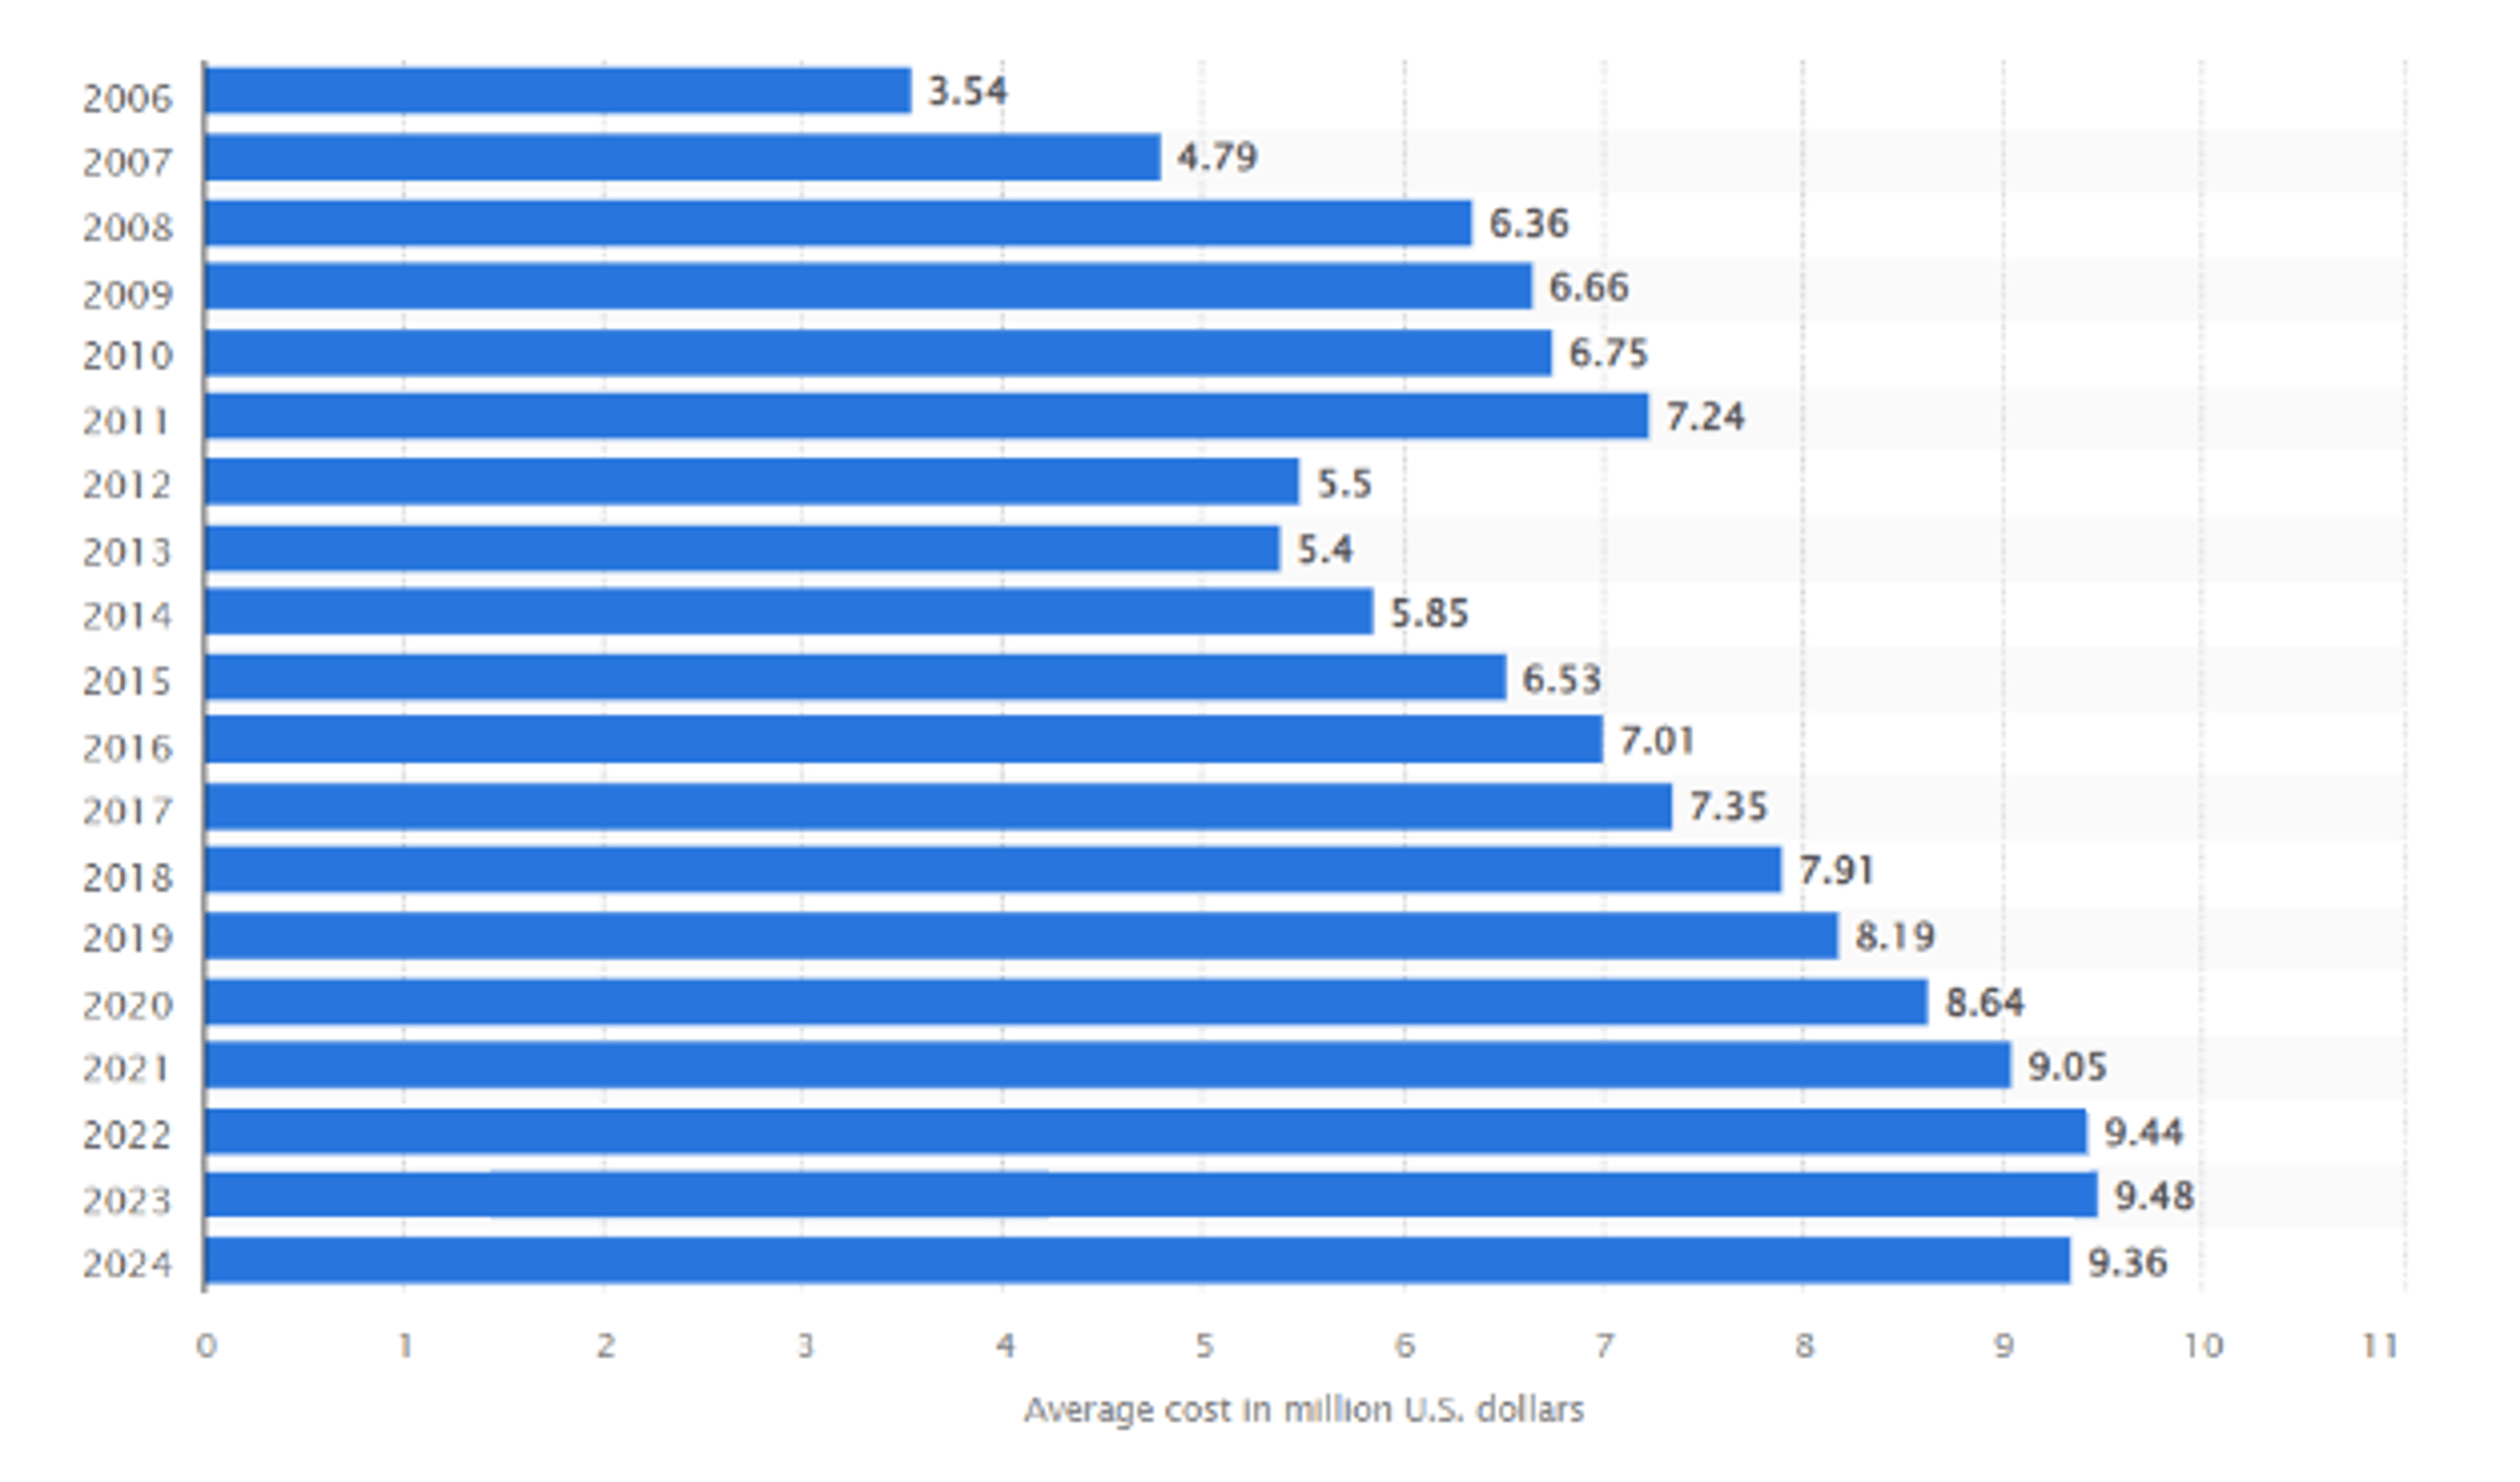
しかし、問題となるのは数字だけではありません。クラウド環境が潜在的な弱点である場合、企業は真にスケールし、革新できるのでしょうか?また、クラウド環境がより複雑化する中、重要なリソースの設定ミスや脆弱性が放置された場合、組織は投資を防衛できるのでしょうか?コンプライアンス要求が高まる中で、逆効果となる可能性のあるトレードオフは何か?
これらの疑問には答えが必要であり、CNSPは答えと実行可能な解決策を提供する。
クラウドネイティブセキュリティプラットフォーム(CNSP)が現代組織において不可欠な理由です:
- 統合コンプライアンス追跡:CNSPはクラウドプロバイダー間で標準化されたレポートを維持し、規制強化に伴うコンプライアンス問題を軽減します。
- 柔軟なセキュリティ拡張性: クラウド資産の拡大に伴い、CNSPは適応するため、新たなリソースが新たなリスクを生むことはありません。
- データ主権のサポート: CNSPは、国境を越えて事業を展開する企業にとって重要な、ローカルなデータプライバシー要件の管理を支援します。
- インシデント後の洞察力の向上: インシデントの分析を容易にし、より迅速かつ明確な修正を可能にします。
- 自動化による効率化:自動化ツールにより、CNSPは人的ミスを削減し、ITチームが優先度の高い業務に集中できる環境を整えます。
2025年のクラウドネイティブセキュリティプラットフォームの展望
クラウドネイティブセキュリティプラットフォームは、サイバーセキュリティのあらゆる側面をカバーする多様な機能を提供します。IaCスキャン、シークレット検出、攻撃対象領域管理など、ここでは優れたプラットフォームを厳選してご紹介します。最新のレビューと評価に基づき厳選しました。以下で詳しく見ていきましょう:
#1 SentinelOne Singularity Cloud
SentinelOneのSingularity Cloudは、ビルド時から実行時までの全プロセスにおいてクラウド環境のセキュリティと保護を保証するトップクラスのクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)です。完全な制御、即時対応、自動化、高度な脅威インテリジェンスを備えた単一ソリューションを提供します。
様々なワークロードに対応できるかお悩みですか?仮想マシン、Dockerコンテナ、Kubernetesサーバー、サーバーレス関数、データベースなど、SentinelOneのSingularity Cloudはパブリック、プライベート、オンプレミス、ハイブリッド環境を横断する機能で全てを実現します。
SentinelOneプラットフォームの概要
SentinelOneのSingularityクラウドネイティブセキュリティは、追加の手間なくクラウド環境に関する明確かつ即時の洞察をチームに提供します。設定ミスをチェックする2000以上の組み込みシステムを提供することでセキュリティを効率化し、様々なコンプライアンスレベルに対応したシステムを備え、問題が深刻化する前にその特定と修正を支援します。プラットフォームの攻撃的セキュリティエンジン(OSE)は不要なアラートを削減し、チームが真の脅威のみに対処できるようにします。誤検知に時間を浪費することなく、機密漏洩防止からプロアクティブな脅威検知まで、あらゆる機能に簡単にアクセスできるSingularityは、攻撃者に先んじ、AWS、Azure、Google Cloudなどの主要クラウドプラットフォーム全体でセキュリティを効果的に管理することを支援します。
単一のダッシュボードでコンプライアンス、脅威管理、クラウドの健全性を包括的に可視化し、AWS、Azure、Google Cloudなどの主要クラウドプラットフォーム全体で、シンプルかつ直感的な方法でクラウド環境を安全Azure、Google Cloudなどの主要クラウドプラットフォーム全体でセキュリティを効率的に管理できるよう支援します。
単一のダッシュボードでコンプライアンス、脅威管理、クラウドの健全性を包括的に可視化。シンプルかつ効率的な方法でクラウド環境を安全に保ちます。
主な機能:
- AI搭載脅威検知:自律型AIエンジンにより脅威をリアルタイムで迅速に特定・対応。
- トータルセキュリティ:クラウドインフラのあらゆる側面を制限なく保護。
- クラウドセキュリティポスチャ管理(CSPM)は、多様なクラウドプラットフォーム全体でセキュリティ態勢を継続的に評価・強化します。&
- クラウド検知&対応(CDR)(CDR) は、脅威の事前検知と修復機能を提供します。
- シークレットスキャンは、クラウド資産全体における機密情報の漏洩を特定し防止します。
- Verified Exploit Paths™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™™
- 未知のデプロイメントの発見 隠蔽された、または保護されていないクラウド資産を自動的に検出します。
- コンプライアンス評価の簡素化様々なフレームワークへの準拠状況の評価を簡素化します。
- 設定ミスの検出 設定ミスをリアルタイムで迅速に特定・解決します。
- 脅威への対応と修復 実用的な知見とフォレンジックテレメトリでインシデントに迅速に対応します。
- 個人情報漏洩の防止 機密データを不正アクセスから保護します。
SentinelOne Singularity Cloudに対するユーザーの声
SentinelOne Singularity Cloudのメリットを実感した満足のお客様の声をご紹介します:
“Singularityプラットフォームは脅威の積極的検知能力を最大化し、対応時間を最小限に抑えることで、重要な課題に集中できる環境を提供します。効果的なアイデンティティ保護と継続的なイノベーションはSentinelOneに委ねています。” –Mihirr Thaker, CISO, Allcargo Logistics.
PeerSpotの顧客レビューから知見を集めおよび Gartner の Singularity Cloud Security に関する顧客レビューから知見を集めましょう。

SentinelOneの動作を見る
SentinelOne製品のエキスパートとの1対1のデモで、AIを活用したクラウドセキュリティがどのように組織を保護できるかをご覧ください。
#2 Prisma Cloud by Palo Alto Networks
Palo Alto NetworksのPrisma Cloudは、クラウド環境の保護に優れています。アプリケーションの作成から実行までのライフサイクルのあらゆる段階にセキュリティが組み込まれています。さらに、広範な監視およびコンプライアンス機能により、複数のクラウドサービスにわたるセキュリティの監視作業が簡素化されます。
主な機能:
- 包括的な可視性により、すべてのクラウドリソースとサービスを追跡。
- 業界標準に基づく自動評価によるコンプライアンス監視。
- 実行時保護:稼働中のアプリケーションを保護します。
- 脆弱性管理:コードや設定内の脆弱性を特定します。
Prisma Cloud の信頼性は、PeerSpot および Gartner Peer Insights のレビュー数と評価を確認して、Prisma Cloud の信頼性を評価してください。
#3 Wiz
Wizのエージェントレス設計は、クラウド環境の保護を容易にし、徹底的な可視性を提供する包括的なクラウドセキュリティソリューションとして注目を集めています。エージェントの手間なしにどのように役立つのか疑問に思っていますか?Wizはクラウドリソースに対する完全な可視性を提供し、コンプライアンスを簡素化します。
機能:
- エージェントレススキャンにより、エージェントなしで完全な可視性を実現。
- 継続的な監視による潜在的な不審な動作の検知。&
- 脆弱性管理:ワークロード内の脆弱性を発見します。
- コンプライアンス自動化:規制順守を簡素化します。
G2および PeerSpot で Wiz の機能に関する詳細な情報を入手してください。
#4 Lacework
Laceworkは、機械学習を活用して複数のクラウド環境を横断的に脅威を迅速に検知するクラウドセキュリティプラットフォームです。ユーザーフレンドリーなインターフェースと強力な自動化機能によりセキュリティ管理を容易にし、チームにリスクの完全な可視性を提供します。
主な機能:
- 異常検知のための自動脅威検知にAIを活用。
- 規制準拠レポートによりコンプライアンス遵守が簡素化されます。
- クラウドワークロード保護により多様な環境におけるワークロードの安全性を確保します。
- CI/CDツールとの連携によりDevSecOpsワークフローを強化します。
G2 と PeerSpot のレビューや評価で、Laceworkに関するユーザーの声を確認してください。
#5 Trend Micro Cloud One
Trend Micro Cloud Oneはクラウド環境を保護するために開発され、AWSなど向けに設計された幅広いサービスを提供します。クラウドインフラストラクチャとアプリケーションの異なるレベルに対して強力なセキュリティを提供します。 サーバー、コンテナ、サーバーレス関数など、クラウド環境のあらゆる要素に対してカスタマイズされたセキュリティを提供し、完全な保護を実現します。
主な機能:
- ワークロードセキュリティ:サーバー、コンテナ、サーバーレス関数を保護します。
- コンテナセキュリティは、デプロイ前のイメージ内の脆弱性を検出します。
- ファイルストレージセキュリティは、クラウドに保存されたデータを監視します。
- ネットワークセキュリティコントロールは、ネットワーク上の脅威から防御します。
クラウドネイティブセキュリティプラットフォームとしてのTrendMicro Trend Vision Oneの効果を、Gartner Peer Insights および TrustRadius のレビューと評価をご覧ください。#6 Check Point CloudGuard
Check Point CloudGuardはクラウド環境向けの特化型セキュリティを提供し、既存のプロセスとシームレスに統合することで効率性を損なうことなく保護を強化します。DevOpsツールと連携し、開発の全フェーズでセキュリティを確保。迅速なデプロイメントにおけるコンプライアンス対応を簡素化します。
主な機能:
- 高度な脅威防止機能により既知・未知のリスクから保護します。
- クラウドコンプライアンスにより業界規制への準拠を保証します。
- セキュリティポスチャー管理により設定を継続的に評価します。
- DevOpsツールとの連携により、アジャイル開発手法を促進します。
これらのPeerSpot および G2 のレビューを評価し、Check Point CloudGuard のクラウドネイティブセキュリティ機能について情報に基づいた意見を得てください。
#7 Orca Security
Orca Securityのクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)は、クラウド環境のセキュリティ確保を容易かつ効果的に実現します。エージェント不要の独自技術「SideScanning」を採用し、すべてのクラウド資産に対する完全な可視性とリスク管理を提供します。これにより脆弱性の特定と優先順位付けが簡素化され、プロセスを効率化しながらセキュリティを損なうことはありません。
主な機能:
- エージェントレスカバレッジ:エージェントをインストールせずにクラウドの誤設定や脆弱性に関する洞察を提供します。
- コンプライアンスダッシュボードは60以上の事前構築済みコンプライアンスフレームワークを提供します。
- 脆弱性管理は実行可能なインテリジェンスでリスクを特定します。
- サイドスキャンはパフォーマンス問題なく発見結果に高速アクセスを可能にします。&
Orca Security がクラウドネイティブのセキュリティニーズにどの程度対応しているか、G2 のレビューページ(G2 および PeerSpot の評価とレビューをご覧ください。
#8 Sysdig
Sysdig は、コンテナおよび Kubernetes 環境を保護するために設計された、トップクラスのクラウドネイティブセキュリティプラットフォームです。クラウドインフラ全体での可視性とコンプライアンスを強化する機能を提供します。Kubernetesとの深い統合により、Sysdigはコンテナ化されたアプリケーションのリアルタイム監視と脅威検知を実現します。
主な機能:
- ランタイムセキュリティ:アプリケーションをリアルタイムで脅威から監視します。
- コンプライアンス監視:業界標準への準拠を保証します。
- 脆弱性スキャンは、デプロイ前のイメージ内の脆弱性を特定します。
- サービスレベル監視は、サービスのパフォーマンスとセキュリティに関する洞察を提供します。
Sysdig の評価とレビューは、PeerSpot および G2で評価やレビューを確認できます。
#9 Microsoft Defender for Cloud
Microsoft Defender for Cloudは、Azureおよびマルチクラウド環境向けの強力なセキュリティソリューションです。異なるプラットフォームにわたる脅威保護とコンプライアンス管理を提供します。Azureサービスとの統合により監視と脅威検知が容易で、Microsoft製品を利用する組織に最適です。
主な機能:
- 脅威保護:クラウドリソース内のリアルタイム脅威を検知します。
- コンプライアンス管理:統合されたコンプライアンス評価を提供します。
- セキュリティポスチャ管理は設定と脆弱性を継続的に監視します。
- Azureサービス統合を活用することで、Microsoftの既存ツールを利用したセキュリティ強化を実現します。
G2と PeerspotレビューでMicrosoft Defender for Cloudに関するユーザーの声を確認しましょう。
#10 Aqua Security
Aqua Securityはコンテナ化されたアプリケーションを最初から最後まで安全に保ちます。現代的なクラウド環境向けに設計され、開発からデプロイまでの全段階でセキュリティを確保します。
主な機能:
- コンテナセキュリティ:デプロイ前のイメージ脆弱性スキャンを実施。
- ランタイム保護:稼働中のコンテナを脅威から監視。
- コンプライアンス自動化により業界標準への準拠を確保します。
- サーバーレスセキュリティでサーバーレス関数を脆弱性から保護します。
Aqua Securityのクラウドネイティブセキュリティにおける実績については、PeerSpot および Gartner Peer Insights の評価とレビューをご覧ください。
適切なクラウドネイティブセキュリティプラットフォームの選び方
選択肢が溢れる中、適切なクラウドネイティブセキュリティプラットフォームを決定するのは難しい場合があります。要件を明確に定義し、それらを満たすツールを評価する必要があります。その方法は次のとおりです。
- セキュリティニーズを把握する。 脅威の検知、コンプライアンス、コンテナセキュリティ など、何が必要か?それらをリストアップしてください。
- 統合を確認してください。 そのツールは、すでに導入しているものとうまく連携しますか?シームレスな統合は時間と手間を節約します。
- 予算を考慮する。 予算を圧迫せずに最適な機能を提供するツールを見つけましょう。
- 拡張性を考慮しましょう。 ビジネスの成長に合わせて拡張できるツールを選びましょう。事業拡大に伴い増加する業務量を処理できる必要があります。
- 優れたサポート体制を確認しましょう。必要な時に支援を受けられるよう、強力なサポート体制と明確なドキュメントが提供されていることを確認しましょう。
クラウドネイティブセキュリティプラットフォームを誤って選択すると、以下のような問題に直面する可能性があります:
- セキュリティ上の脆弱性アプリケーションの脆弱性につながる
- コスト増大 により予算が圧迫され、
- 複雑なワークフロー は業務を混乱させる可能性があります。
これらの問題を回避するには、ニーズ、統合性、予算、スケーラビリティ、サポートに関する重要な質問を自問してください。これらの領域に焦点を当てることで、現在のニーズに合致し、将来の要求にも対応できるツールを見つけられます。適切なクラウドネイティブセキュリティプラットフォームは、開発を容易にし、パフォーマンスを向上させ、クラウドネイティブアプリケーションの安全性を確保することで、スムーズかつコスト効率の良い運用を実現します。
CNAPPバイヤーズ・ガイド
お客様の組織に最適なクラウドネイティブ・アプリケーション保護プラットフォームを見つけるために必要なすべての情報をご覧ください。
結論
テクノロジーが進化するにつれ、ユーザーとのインタラクションも変化します。この進化はより洗練されたサイバー脅威と頻繁に更新されるコンプライアンス要件をもたらし、セキュリティ対策の継続的な調整を必要とします。組織に既にシステムが導入されている場合でも、なぜこれが重要なのでしょうか?それは、リアルタイム保護、包括的なカバレッジ、強化された可視性を提供するクラウドネイティブのセキュリティプラットフォームを求めるからです。
このようなプラットフォームがなければ、データ漏洩、設定ミス、不安全なAPIといった問題が発生しやすくなります。これらは単なる軽微な問題ではなく、対処しなければ深刻な財務的・評判的損害を引き起こす可能性があります。支援ツールの導入が必要だとお分かりいただけたでしょうか?市場には数多くのツールが存在しますが、適切な選択には何が必要でしょうか?組織には迅速な脅威対応、コンプライアンス管理、自動化された修復機能が必要です。
ここで真価を発揮するのがSentinelOneのSingularityプラットフォームです。高度なAIにより、構築時から実行時までクラウド資産を保護。検証済みエクスプロイトパス、エージェントレス導入、包括的な脅威インテリジェンスなどの独自機能を提供します。SentinelOneはリアルタイム脅威検知と自動応答で際立っています。インフラの安全性とコンプライアンスを維持したいですか?
本日お問い合わせください。最先端技術と強固な保護が融合したSentinelOneのSingularity Cloud Securityで、組織のセキュリティを強化しましょう!
FAQs
クラウドネイティブセキュリティが重要なのは、クラウドの急速な変化と動的な性質に対応するように設計されているためです。ネットワークのみに焦点を当てるのではなく、アプリケーション自体の保護を重視します。これには、アプリケーションの権限管理、個別のアプリケーション環境の保護、脅威に対する継続的な監視が含まれます。目的は、セキュリティを後付けするのではなく、最初からアプリケーションに組み込むことです。
クラウドネイティブセキュリティとは、クラウド環境の各レイヤーに保護機能を直接組み込むセキュリティ手法です。これにより、サービスの拡張や移動に伴う脅威を確実に管理します。
このアプローチはリアルタイムで機能し、複数のクラウド環境にわたるアプリケーションからインフラストラクチャまでを自動的にカバーするように拡張します。また、進化する脅威やコンプライアンス要件に対応するために柔軟に変化し、動作を遅らせることはありません。保護対象のクラウドシステムと同様に動的に設計されたセキュリティです。
CNSの4つのCとは:
- コード:脆弱性を最初から防ぐために安全なコードを記述する。
- コンテナ:コンテナを保護し、問題の拡散を防止します。
- クラスター:オーケストレーション層(Kubernetesなど)を保護し、クラスター全体をセキュアに保ちます。
- クラウド:クラウドインフラをセキュアにし、脅威から防御し、規制に準拠します。
最適なツールの選択は要件によりますが、主要な選択肢を以下に示します:
- SentinelOne:AIを活用し、脅威をリアルタイムで検知、自動対応し、包括的なセキュリティ対策を通じてコンテナおよびKubernetes環境を保護します。
- Aqua Security:コンテナを脆弱性から保護するのに最適です。
- Palo Alto Networks Prisma Cloud:クラウド環境を保護するための幅広い機能を提供します。
- Sysdig:コンテナ環境を深く可視化し、監視と保護を支援します。
- Twistlock:コンテナとクラウドネイティブアプリケーションの保護に特化しています。
クラウド環境でのアプリケーション構築、デプロイ、管理のために開発されたツール群がクラウドネイティブツールです。これらのツールはクラウドのスケーラビリティと柔軟性を最大限に引き出します。
開発の効率化、パフォーマンス向上、セキュリティ強化を実現するクラウドネイティブツールの例:
- Kubernetesはコンテナの管理を担当します。
- Dockerはコンテナのインスタンスを生成します。
- Prometheusは監視と通知を支援します。
- Istioはサービス間の通信を制御します
SentinelOneのSingularity Cloud Native Securityは、クラウド保護をシンプルかつ効果的に実現するよう設計されています。追加エージェントの手間なく、クラウド環境全体を即座に可視化します。Offensive Security Engine™により、安全な攻撃をシミュレートして実際の脆弱性を発見するため、重要なアラートのみを受け取れます。
さらに、機密情報が漏れるのを防ぐシークレットスキャン機能を内蔵し、主要クラウドプロバイダーすべてに対応した2,000以上のチェック項目でコンプライアンスを簡素化するダッシュボードを備えています。
さらに詳しく見る クラウドセキュリティ




クラウドセキュリティを30分で完全評価。
SentinelOneのエキスパートとのミーティングで、マルチクラウド環境全体にわたるクラウドセキュリティ態勢を評価し、クラウド資産、設定ミス、シークレットスキャンを明らかにし、Verified Exploit Paths™でリスクの優先順位を付けます。
