
AWS Infrastructure as Code:ベストプラクティスと事例
この記事では、AWS Infrastructure as Codeについて、その概念、実装、利点、およびベストプラクティスを解説します。AWS IaCサービスについて説明し、SentinelOneがどのように支援できるかを紹介します。

インフラストラクチャの管理は、特にクラウドコンピューティングというダイナミックなプラットフォームに移行する際、企業にとって不可欠です。AWS Infrastructure as Code(IaC)はクラウド管理の代替手段であり、リソースのプロビジョニングを自動的に提供します。これにより、運用効率が向上し、人的ミスのリスクが低減します。「AWSクラウドへの移行で二酸化炭素排出量が削減される」と題された新しいレポートでは、AWSインフラストラクチャはオンプレミス展開時と比較して最大4.1倍の効率を実現していると算出されています。
AWS Infrastructure as Codeを活用することで、組織はクラウド運用におけるスケーラビリティ、一貫性、運用速度の面で非常に効果的な導入が可能となります。
本ブログでは、AWS Infrastructure as Codeについて企業が知っておくべき重要事項を解説します。AWS IaCとは何か、どのように機能するのかを探り、AWS IaCサービスとその利点、さらに実践例についても説明します。最後までお読みいただくことで、AWS Infrastructure as Codeの本質と、組織での導入方法が明確になるはずです。
 AWS Infrastructure as Codeの理解
AWS Infrastructure as Codeは、組織がコードを記述することでクラウド環境の管理を効率化できる革新的な手法です。本セクションでは、AWS IaCの基本概念、用語、動作メカニズムを紹介し、より高度な議論の基礎を提供します。
AWS Infrastructure as Codeとは?
AWS IaCは、企業が手動プロセスを介さずにコードでクラウドインフラストラクチャを管理・提供できるアプローチです。組織はインフラストラクチャをコードとして定義し、AWSリソースのセットアップや構成を自動化することで、一貫性と再現性を実現します。
IaCを利用することで、インフラストラクチャをアプリケーションコードのように扱い、バージョン管理、テスト、継続的インテグレーションをインフラ構成に適用できます。
主要な概念と用語
AWS IaCを成功裏に導入するには、基本的な概念や用語の理解が不可欠です。これらはIaCの中核を成し、本記事全体で必要となります。
- テンプレート: インフラストラクチャの望ましい状態を記述するJSONまたはYAML形式のファイルです。テンプレートはAWSリソースの展開・管理の設計図となり、すべてが正確に作成されることを保証します。
- スタック: 一単位として管理できるAWSリソースの集合体です。スタックの展開にはテンプレートが使用され、リソースをグループ単位で容易に管理・削除できます。
- ドリフト: 現在のリソース状態とテンプレートで定義された望ましい状態との差異です。ドリフト検出により、インフラストラクチャが指定された構成と一致しているかを確認できます。
- モジュール: 複数のプロジェクトで共有・利用できる再利用可能なコンポーネントです。モジュールは構成の標準化を提供し、コードの再利用性やインフラの保守・更新を容易にします。
- ステートファイル: インフラストラクチャの現在の状態を記録し、必要に応じて増分更新やロールバックを可能にします。これにより、インフラへの変更を制御された方法で維持・適用できます。
AWS IaC: 仕組み
AWS Infrastructure as Code(IaC)の仕組みを理解することは、効果的な導入に不可欠です。以下にプロセスの概要を示します。
テンプレートによるインフラ定義
AWS IaCは、望ましいインフラ状態をJSONまたはYAML形式のテンプレートで記述することから始まります。これらのテンプレートは設計図となり、構成、依存関係、型仕様を明確にすることで一貫性と再現性を確保します。
テンプレートをスタックとして展開
テンプレートはスタックとして展開され、AWSリソースの集合体を一つの単位として管理します。AWS CloudFormationがこれらのプロセスを自動化し、リソースが正しくプロビジョニングされ、一貫性が保たれるようにします。
ステートファイルによるリソース状態の追跡
ステートファイルはリソースの現在の状態を記録します。これにより、増分更新やロールバックが可能となり、変更があった部分のみを更新し、必要に応じて以前の状態に戻すことができます。
ドリフト検出による一貫性の維持
継続的なドリフト検出により、リソースが望ましいテンプレート状態と一致しているかを監視します。ドリフトが検出された場合、AWS IaCツールがアラートを発し、インフラの信頼性維持のために是正措置を促します。
リソースの再調整
ドリフトが発生した場合、構成の更新、リソースの再展開、または以前の状態へのロールバックなどの是正措置により、インフラを再調整します。これにより、クラウドが安全かつ効率的で、定義された仕様に準拠した状態を維持できます。
要約すると、AWS IaCはテンプレートによるインフラ定義、スタックによる展開、ステートファイルによる状態追跡、ドリフト検出と再調整による均質性を提供します。これにより、クラウドインフラの制御性と信頼性が大幅に向上します。

CNAPPマーケットガイド
このガートナーマーケットガイドのクラウドネイティブアプリケーション保護プラットフォームで、CNAPP市場の現状に関する主要な洞察を得てください。
組織におけるAWS Infrastructure as Codeの導入
AWS IaCへの移行には、より体系的なアプローチが求められます。本セクションでは、初期評価から展開・監視まで、組織内でAWS IaCを導入するプロセスを解説します。
- 現行インフラの評価: まず、現在のインフラ構成を把握し、改善すべき点を明確にします。この評価により、IaC導入の範囲を計画し、必要に応じてリソースの優先順位付けが可能となります。
- 適切なツールの選定: 組織のニーズに最適なAWS IaCサービスやツールを選択します。サードパーティ製ツールを選ぶ場合は、互換性、使いやすさ、活発なコミュニティの有無も確認してください。
- コードによるインフラ定義: インフラはテンプレート(通常はJSONまたはYAML)で記述し、望ましい状態を定義します。これらのテンプレートは、構成や依存関係を詳細かつ具体的に記述する必要があります。
- バージョン管理: テンプレートはバージョン管理下に置き、変更履歴の追跡やチームでの共同作業を可能にします。バージョン管理システムはすべての変更履歴を保持し、問題発生時には容易に以前のバージョンへ戻せます。
- 展開と監視: テンプレートの準備ができたら、スタックを作成して展開します。リソースの状態にドリフトがないか継続的に監視し、パフォーマンスや健全性をダッシュボードで可視化します。
AWS Infrastructure as Code導入のメリット
AWS IaCの導入は、組織のクラウド運用に実質的な効果をもたらすさまざまなメリットがあります。本セクションでは、AWS IaC導入の主な利点と、クラウド戦略に加えるべき理由を解説します。
- 一貫性と再現性: Infrastructure as Codeの理念は、各デプロイメントで同じ結果を得ることです。Infrastructure as Codeを利用する組織では、構成ミスが50%削減されており、一貫性が人的ミスを減らし、インフラの信頼性と運用の安定性を高めています。
- スケーラビリティ: IaCにより、テンプレートの変更と再展開だけでインフラのスケールアップ・ダウンが可能です。調査によると、IaCを導入した組織ではデプロイメント失敗が60%減少しています。これにより、リソースの無駄を抑えつつ、柔軟な対応が可能となります。
- バージョン管理: インフラコードをバージョン管理することで、変更履歴の追跡、チーム間のコラボレーション、問題発生時のロールバックが容易になります。バージョン管理は監査証跡や原因分析、トラブルシューティングに不可欠です。
- 自動化: インフラのセットアップや保守を自動化することで、手作業の工数や時間を削減します。自動化により、迅速なデプロイメント、短い復旧時間、リソース管理の効率化が実現します。
- コスト効率: Infrastructure as Codeはリソースの最適利用を保証し、人的介入を最小限に抑えます。実際、Infrastructure as Codeを導入した組織は、年間最大30%の運用コスト削減が可能です。過剰プロビジョニングが大幅に減少し、運用負荷も軽減されます。
AWS Infrastructure as Codeサービス
AWSが提供するサービスは、Infrastructure as Codeのための包括的な機能を備えており、クラウド管理におけるさまざまなニーズに対応します。これにより、クラウド運用の簡素化、一貫性、大規模な管理が可能となります。本セクションでは、代表的なAWS IaCサービスの特徴と機能を解説します。
#1. AWS CloudFormation
AWS CloudFormationは、JSONまたはYAMLテンプレートでインフラを定義できる中核サービスです。AWSリソースのプロビジョニングと管理を自動化し、デプロイメントの一貫性と再現性を保証します。宣言型サービスであるため、望ましい状態を定義するだけでCloudFormationがAWSリソースの作成・構成を管理します。また、CloudFormationはStackSetsの作成も可能で、複数のAWSリージョンやアカウントにまたがるデプロイメント管理を実現します。
この機能は、世界各地で統一されたインフラを求める組織にとって非常に重要です。
#2. AWS Cloud Development Kit (CDKTF)
AWS Cloud Development Kitは、Python、Java、TypeScriptなど一般的なプログラミング言語でクラウドインフラを定義できる点でさらに進化しています。これにより、開発者は既存のスキルセットやツールチェーンを活用しながら、プログラム的にAWSリソースを定義できます。
複雑なインスタンス構成に基づく高レベルのコンストラクトを利用することで、CDKを使って堅牢かつスケーラブルなシステムを容易に構築できます。また、Terraformとのシームレスな統合によりCDKTFが実現し、柔軟かつ強力なインフラ管理が可能です。
#3. AWS Config
AWS Configは、AWSリソースの構成を継続的に評価・監査・分析できるサービスです。リソース構成やコンプライアンス状況を明確に可視化し、AWS Configルールで自動的にリソース構成を評価できます。これにより、組織全体でベストプラクティスやコンプライアンス要件から逸脱したリソースを迅速に特定できます。
この可視性により、インフラが企業ポリシーや規制基準に準拠していることを積極的にガバナンスできます。
#4. AWS CloudWatch
AWS CloudWatchは、AWSリソースやアプリケーションの監視・可観測性を提供するサービスです。リアルタイムでデータを監視し、メトリクス、ログ、イベントを収集・追跡します。これにより、運用が正常範囲を外れた際にアラームを設定して通知し、パフォーマンス低下や運用上の問題に迅速に対応できます。また、CloudWatchは時系列トレンドを可視化し、リソース最適化やトラブルシューティングを支援します。
#5. AWS CloudTrail
AWS CloudTrailは、AWSアカウント内のすべてのAPIコールを記録し、ガバナンス、コンプライアンス、監査を実現するサービスです。CloudTrailを活用することで、インフラ変更の追跡、ユーザーアクティビティのトラブルシューティング、不正アクセスの検出などが可能です。
CloudTrailはフォレンジック分析やコンプライアンス要件への対応に役立つ完全なイベント記録を提供します。
#6. AWS Systems Manager (SSM)
AWS Systems Manager (SSM)は、複数のAWSサービスからの運用データを単一のユーザーインターフェースで統合し、AWSリソースの管理を可能にします。リソース構成、パッチ管理、コンプライアンスチェックなどの運用タスクを一元管理できます。スクリプトの実行、構成変更の適用、トラブルシューティングなどもSSMで実施可能です。すべての管理を一箇所で行うことで、リソース管理や運用の俊敏性が向上し、チームは戦略的なプロジェクトに集中できます。
AWS Infrastructure as Codeサービスは、クラウド資産の管理を容易かつ効率的にし、コンプライアンスの確保や運用効率の向上を実現します。各サービスはIaC戦略の重要な構成要素であり、クラウドインフラを信頼性・柔軟性の高いものにします。
AWS Infrastructure as Codeのベストプラクティス
AWS IaCをシームレスに統合するには、いくつかのベストプラクティスに従うことが重要です。本セクションでは、AWS IaCデプロイメントを効果的・信頼的・安全にするためのベストプラクティスを解説します。
- モジュール化: インフラを再利用可能なブロックに分割し、コードベースの共有や管理を容易にします。モジュール化により標準化が進み、異なるプロジェクトでの保守や更新も簡単になります。
- ソース管理: IaCテンプレートはソース管理下に置き、変更履歴の監視や他者とのコラボレーションを可能にします。Gitなどのバージョン管理ツールでファイルの変更履歴を記録し、必要に応じて以前のバージョンに戻せます。
- 自動テスト: テンプレートの自動テストを実施し、デプロイ前に期待通り動作することを確認します。自動テストにより、開発段階でエラーを早期発見し、デプロイ失敗を大幅に減らせます。
- 継続的インテグレーション/継続的デプロイ: IaCワークフローをCI/CDパイプラインと連携させ、インフラのプログラム的なデプロイと保守を実現します。CI/CDパイプラインにより、変更の継続的な適用、迅速なデプロイ、テストが可能となり、手動処理よりも迅速な品質保証が実現します。
- ドリフト検出: インフラの構成ドリフトを継続的に監視し、テンプレートで定義された望ましい状態に保つための是正措置を講じます。ドリフト検出の目的は、インフラの一貫性と信頼性を確保することです。
ビジネスに最適なAWS IaCサービスの選定
企業にとって、最適なAWS IaCサービスの選定は常に複雑です。本セクションでは、ニーズや要件に合ったAWS IaCサービスを評価・選定する方法を解説します。
- ニーズの評価: インフラの規模や複雑さ、組織のチーム規模やスキル、利用中のツールやワークフローを評価します。ニーズを把握することで、組織に最適なIaCサービスの選定が容易になります。
- 利用可能なサービスの比較: 選定したAWS IaCサービスの機能や能力を比較します。使いやすさ、柔軟性、コミュニティサポートの有無などを確認してください。
- 統合性の検討: サービスが既存のツールやワークフロー(バージョン管理、CI/CDパイプライン、監視ソリューションなど)とシームレスに統合できるか確認します。統合性が高いほど、IaC導入の効率が向上します。
- スケーラビリティと柔軟性: 組織の成長や要件の変化に合わせてスケールできるサービスを選択します。スケーラビリティと柔軟性は、効率的かつコスト効果の高いインフラ管理に不可欠です。
- コストとサポート: サービスのコスト負担や、導入・トラブルシューティング時のサポート体制を確認します。価格モデル、ドキュメント、コミュニティフォーラムなども考慮してください。
CNAPPバイヤーズ・ガイド
お客様の組織に最適なクラウドネイティブ・アプリケーション保護プラットフォームを見つけるために必要なすべての情報をご覧ください。
SentinelOneによるAWS Infrastructure as Codeの保護
AWS Infrastructure as Code戦略において堅牢なセキュリティソリューションを導入することは、クラウドインフラ全体の保護に不可欠です。SentinelOne は、AWS IaC環境で一般的に直面する課題を解決するために設計された最先端のセキュリティソリューションを提供します。Singularity™ Cloud Securityは、エージェントレスインサイトとリアルタイムランタイムエージェントのフル機能を組み合わせた、究極のAI駆動型CNAPPです。
SentinelOneをAWS IaCワークフローに組み込むことで、クラウドインフラをさまざまな脅威から安全・コンプライアンス・レジリエンスのある状態に保つことができます。
リアルタイムの脅威検知と対応自動化
SentinelOneの主な特長の一つは、リアルタイムの脅威検知です。AWS Infrastructure全体で自律的にバックグラウンド動作し、Infrastructure as Codeでリソースをデプロイする際に、不審な挙動(例:不正な構成変更、セキュリティポリシー違反、脆弱なコンポーネントの導入など)を監視します。
SentinelOneはAI駆動の可視性と自動的な脅威特定を提供し、従来のセキュリティ制御を回避するゼロデイ脆弱性やファイルレス攻撃も検知します。検知後は自動対応をトリガーし、滞留時間を短縮します。これにより、AWSでのデプロイメントを常にプロアクティブに保護し、継続的な手動監視を必要としません。
AWSクラウド環境のフル可視化
SentinelOneは、複数リージョンやEC2、Lambda、S3など多様なAWSサービスを管理する場合でも、AWS IaC環境全体に深い可視性を提供します。SentinelOneを利用することで、インフラのあらゆるコンポーネントを完全に可視化できます。この可視性は、すべての資産を特定し、適切に保護するために不可欠です。
SentinelOneの主力ソリューションSingularity™ Cloud Securityを利用するクラウド管理者は、リソースの利用状況や弱い構成を特定し、潜在的な脆弱性を低減できます。さらに、この可視性は、AWS IaCで構築されたすべてのリソースが業界標準やベストプラクティスに準拠しているか自動的にコンプライアンスチェックすることで強化されます。
AWSサービスとのシームレスな統合
SentinelOneは主要なAWSサービスと強力に統合されており、IaCワークフローの自動化に容易に組み込めます。AWS CloudFormationやTerraformなど、どの自動化ツールでも、SentinelOneはデプロイメントパイプラインやインフラライフサイクルのあらゆる段階にシームレスに統合され、プロアクティブなセキュリティを実現します。
この統合は、AWS IAMやAmazon GuardDutyなどAWS固有のセキュリティ機能もサポートします。AWSのツールと連携することで、SentinelOneは環境の複雑さや開発サイクルの遅延を増やすことなく、インフラのセキュリティ強化を実現します。
サーバーレスセキュリティとコンテナセキュリティへの対応
現代の組織では、サーバーレスアーキテクチャやコンテナ化アプリケーションがセキュリティ体制強化に活用されています。SentinelOneはサーバーレスセキュリティにも特化したソリューションを提供し、AWS Lambda関数や関連リソースの脆弱性・コンプライアンス問題をエージェント不要で監視します。
コンテナセキュリティでは、Dockerイメージの脆弱性スキャンやシークレットスキャンを実施し、既知の脆弱性や機密情報がコードリポジトリに含まれていないかを確認します。これらはエージェントレス脆弱性管理により、環境の複雑さを増やすことなくセキュリティ課題の特定・修正を可能にします。
クラウドの誤設定の修正
クラウドセキュリティで最も重要な課題の一つは、セキュリティ侵害の主因となる誤設定への対応です。SentinelOneはAWSインフラの誤設定を自動スキャンし、是正措置を推奨します。これらの自動修正プロセスをIaCフレームワークに統合することで、デプロイメントサイクルを遅らせることなく強固なセキュリティを維持できます。
SentinelOneのセキュリティへの取り組みは、CNAPPプラットフォームにも表れており、脆弱性管理、コンプライアンス強制、クラウドネイティブ環境でのランタイム保護などの重要機能を統合したセキュリティフレームワークを提供します。
AWS IaCの大規模保護
組織でAWS IaCの展開が拡大するにつれ、攻撃対象領域も広がります。SentinelOneは容易にスケールし、インフラ規模に関係なく一貫したセキュリティを維持できます。これは、継続的インテグレーション/継続的デプロイメントパイプラインを活用し、インフラの更新や変更が頻繁に行われる企業にとって重要です。
SentinelOneのインテリジェンスは、AWSのAmazon Elastic Container Service for Kubernetesなどのコンテナサービスとも連携し、Infrastructure as Codeで管理されるKubernetesワークロードをコンテナベースの攻撃や脆弱性から保護します。
AWS IaCデプロイメントのコンプライアンス確保
PCI-DSS、HIPAA、SOC 2など厳格なセキュリティ法令への準拠が求められる組織は、SentinelOneプラットフォームを活用することで、コンプライアンスチェックの自動化や詳細なレポート生成が可能となり、規制遵守を強化できます。
AWS IaC戦略にSentinelOneを統合することで、すべてのリソースや構成が常に最新の検証を受け、コンプライアンスを維持できます。これにより、監査で脆弱性や誤設定が発見されて罰則や評判リスクが生じるリスクを大幅に低減できます。
まとめると、SentinelOneのSingularity™ Cloud Securityは、AWS Infrastructure as Code戦略全体のセキュリティ体制を強化し、コンプライアンスの簡素化やインフラ拡大への柔軟な対応を実現します。リアルタイム脅威検知、フル可視化、シームレスな統合、自動化されたコンプライアンスにより、AWS IaCデプロイメントの保護に不可欠な要素を提供します。
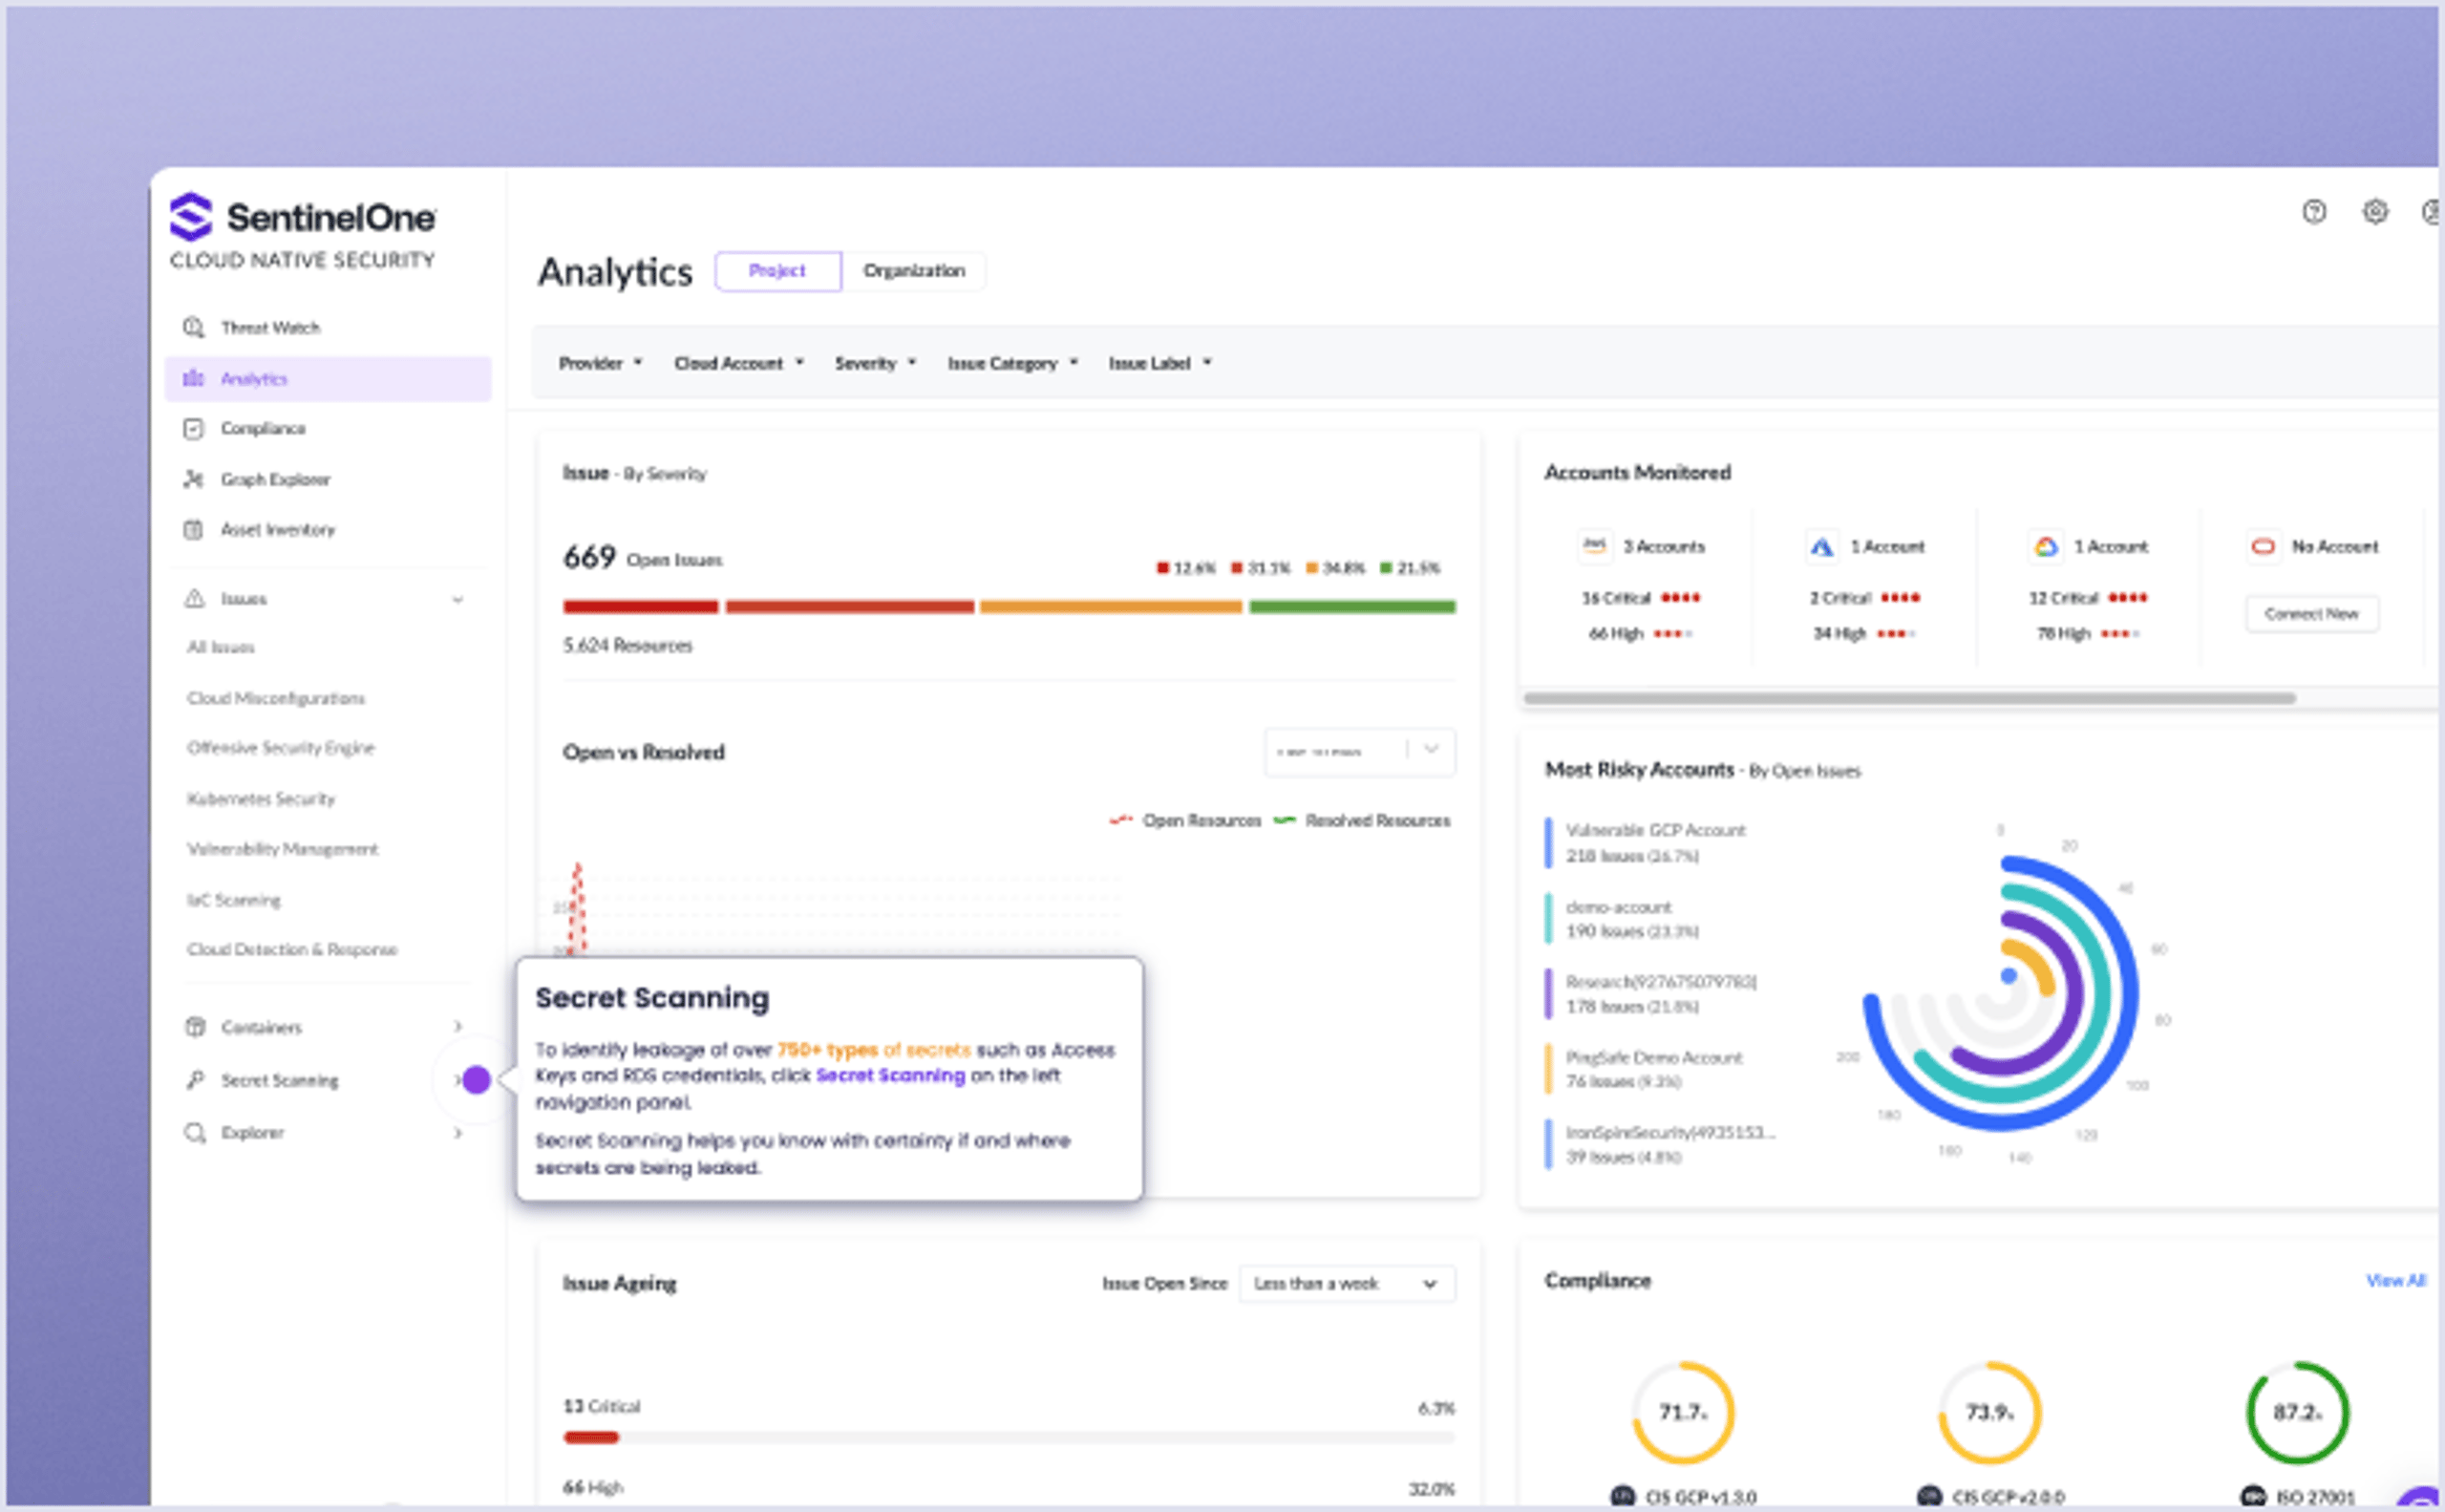
サーバー、VM、コンテナ向けのAI搭載クラウドワークロード保護(CWPP)。実行時の脅威をリアルタイムで検知・阻止します。
まとめ
まとめると、AWS IaCは、インフラリソースをコードとして運用することで、プロビジョニングや管理作業を加速・最適化できる優れたアプローチです。人手の介在を減らすことでミスの可能性を排除し、ビジネス運用の効率も向上します。IaCを活用することで、クラウド内で管理が難しく、非効率的な環境の構築を防ぐことができます。
本記事で解説した通り、AWS IaCは適切なツールや手法と組み合わせることで、堅牢なクラウド戦略の基盤となります。AWS IaCの統合プロセスにより、企業はデジタル環境への対応力を高め、将来の成長にも備えることができます。
SentinelOneがAWS Infrastructure as Codeでどのように支援できるかご興味がある方は、お問い合わせより詳細なセキュリティサービスについてご相談ください。
よくある質問
AWS Infrastructure as Code(IaC)は、手動プロセスではなくコードを使用してクラウドインフラストラクチャを構成および管理できるようにするものです。このアプローチにより、AWSリソースの管理が簡素化され、一貫性と信頼性が確保され、環境全体での自動化が可能になります。
例としては、AWS CloudFormationテンプレート、AWS CDK-Cloud Development Kitスクリプト、Terraform構成などがあります。これらのツールはすべて、インフラストラクチャをコードとして定義し、クラウドリソースの自動化、一貫性、制御を強化します。
Infrastructure as Codeは、AWS CloudFormation、AWS CDK、AWS Elastic Beanstalkを通じてAWSでサポートされています。それぞれが、コードベースのソリューションによるインフラ管理と自動化のためのさまざまな機能を提供します。
AWS Infrastructure as Codeのベストプラクティスには、モジュール化、バージョン管理、自動テスト、CI/CD、ドリフト検出などがあります。これらはクラウドインフラストラクチャの一貫性を大幅に向上させます。また、運用の拡張、コスト削減、ヒューマンエラーの回避、AWSリソースのプロビジョニングと管理の自動化による効率化にも寄与します。
さらに詳しく見る クラウドセキュリティ


クラウドセキュリティを30分で完全評価。
SentinelOneのエキスパートとのミーティングで、マルチクラウド環境全体にわたるクラウドセキュリティ態勢を評価し、クラウド資産、設定ミス、シークレットスキャンを明らかにし、Verified Exploit Paths™でリスクの優先順位を付けます。
