
Che cos’è un Red Team nella cybersecurity?
I red team simulano attacchi per mettere alla prova le difese. Scoprite perché il red teaming è importante per rafforzare la sicurezza della vostra organizzazione.

I red team sono gruppi di professionisti della sicurezza che simulano attacchi reali per mettere alla prova le difese di un’organizzazione. Questa guida ne esamina il ruolo, le metodologie e i vantaggi delle esercitazioni di red teaming.
Scoprite l’importanza del red teaming per individuare le vulnerabilità e rafforzare le misure di sicurezza. Comprendere il ruolo dei red team è essenziale per le organizzazioni che vogliono migliorare la propria postura di cybersecurity.
In che modo un Red Team protegge le organizzazioni dalle minacce informatiche?
L’obiettivo di un red team è mettere alla prova le difese dell’organizzazione e individuare debolezze o vulnerabilità che un vero attaccante potrebbe sfruttare. In genere, il red team usa diverse tattiche e tecniche, come il social engineering, il penetration testing di rete e i test di sicurezza fisica, per riprodurre i metodi che un attaccante potrebbe usare.
Un red team contribuisce a proteggere le aziende dalle minacce informatiche mettendo alla prova le loro difese in condizioni realistiche. Simulando attacchi reali, individua debolezze o vulnerabilità che le misure di sicurezza tradizionali potrebbero non rilevare. Le organizzazioni possono così definire le priorità di sicurezza e concentrarsi sulle aree più a rischio.
Oltre a individuare le vulnerabilità, i red team forniscono raccomandazioni per rafforzare la postura di sicurezza delle aziende. Dopo una simulazione di attacco, il red team può consegnare all’organizzazione un report dettagliato sulle vulnerabilità rilevate e su come affrontarle. Le aziende possono così rafforzare le difese e prepararsi a potenziali attacchi.
I red team contribuiscono inoltre alla sicurezza delle organizzazioni formando il personale. Attraverso esercitazioni «live fire», aiutano i dipendenti a comprendere meglio gli attacchi che potrebbero incontrare e a reagire in modo efficace. Questo può migliorare la postura di sicurezza complessiva dell’organizzazione e aumentarne la resilienza alle minacce informatiche.
Qual è la differenza tra Blue Team e Red Team nella cybersecurity?
La differenza principale tra Blue Team e Red Team riguarda ruoli e responsabilità. Il Blue Team protegge i sistemi informatici e le reti di un’organizzazione dagli attacchi informatici. Il Red Team, invece, simula attacchi per verificare l’efficacia delle difese del Blue Team. Le attività del Blue Team possono includere l’implementazione di controlli di sicurezza, valutazioni periodiche della sicurezza e la risposta agli incidenti. Il Red Team può simulare attacchi reali, come campagne di phishing o infezioni da malware, e fornire al Blue Team riscontri e raccomandazioni. Entrambi i team collaborano per migliorare la postura di cybersecurity dell’organizzazione e prepararla a potenziali minacce.
Qual è la differenza tra Blue Team e Purple Team nella cybersecurity?
La differenza principale tra red team e purple team nella cybersecurity riguarda i rispettivi ruoli e obiettivi. Un red team è un gruppo di persone che simula attacchi informatici reali contro i sistemi e le difese di un’organizzazione. Il suo obiettivo è mettere alla prova queste difese e individuare debolezze o vulnerabilità che un vero attaccante potrebbe sfruttare.
Un purple team, invece, è un gruppo di persone che svolge funzioni proprie sia del red team sia del blue team di un’organizzazione. Il suo obiettivo è colmare il divario tra il red team, che simula gli attacchi, e il blue team, che li contrasta. Il purple team integra così nelle strategie difensive del blue team quanto appreso dalle simulazioni di attacco del red team, e viceversa.
La differenza fondamentale è che i red team si concentrano esclusivamente sulla simulazione degli attacchi. Un purple team adotta invece un approccio più ampio, che comprende sia la simulazione degli attacchi sia la difesa. Può così individuare e affrontare le vulnerabilità con maggiore efficacia e migliorare la postura di sicurezza dell’organizzazione.
Che cosa fa un Red Team?
L’obiettivo di un red team è mettere alla prova le difese dell’organizzazione e individuare eventuali punti deboli o vulnerabilità che un attaccante reale potrebbe sfruttare. Per raggiungere questo obiettivo, un red team usa in genere diverse tattiche e tecniche per riprodurre i metodi che un attaccante potrebbe impiegare. Tra queste possono rientrare l’ingegneria sociale, la penetrazione della rete e i test di sicurezza fisica. Il red team usa questi metodi per tentare di superare le difese dell’organizzazione e accedere a dati o sistemi sensibili.
Una volta condotto il proprio attacco simulato, il red team fornisce in genere all’organizzazione un report dettagliato sulle vulnerabilità individuate, con raccomandazioni su come affrontarle. L’organizzazione può così migliorare le proprie difese e prepararsi a potenziali attacchi. Ecco che cosa fa un Red Team:
- Simula attacchi informatici reali contro i sistemi e le difese di un’organizzazione
- Mette alla prova le difese dell’organizzazione e individua debolezze o vulnerabilità che un vero attaccante potrebbe sfruttare
- Usa diverse tattiche e tecniche, come il social engineering e il penetration testing di rete, per riprodurre i metodi di un attaccante
- Tenta di violare le difese dell’organizzazione e accedere a dati o sistemi sensibili
- Fornisce all’organizzazione un report dettagliato sulle vulnerabilità individuate, con raccomandazioni su come affrontarle
- Contribuisce a migliorare le difese dell’organizzazione e a prepararla meglio a potenziali attacchi.
Nel complesso, un red team mette alla prova le difese delle organizzazioni in condizioni realistiche e le aiuta a individuare e affrontare le vulnerabilità prima che un vero attaccante le sfrutti.

MDR di fiducia
Ottenete una copertura end-to-end affidabile e una maggiore tranquillità con Singularity MDR di SentinelOne.
Quali competenze servono ai membri di un Blue Team?
I membri di un red team sono in genere professionisti esperti e altamente qualificati, con una conoscenza approfondita delle minacce informatiche e delle tattiche e tecniche degli attaccanti. Devono quindi possedere diverse competenze fondamentali. Tra le più importanti figurano:
- Competenze tecniche: i membri di un red team devono conoscere a fondo diversi aspetti tecnici della cybersecurity, tra cui la sicurezza delle reti, la cifratura dei dati e la gestione delle vulnerabilità.
- Creatività e capacità di risolvere problemi: i membri di un red team devono pensare in modo originale e trovare modi creativi per simulare attacchi e violare le difese di un’organizzazione.
- Comunicazione e collaborazione: i membri di un red team devono comunicare e collaborare in modo efficace tra loro, con il blue team dell’organizzazione e con le altre parti interessate.
- Attenzione ai dettagli: i membri di un red team devono prestare grande attenzione ai dettagli per individuare e sfruttare anche le vulnerabilità più piccole.
- Adattabilità e flessibilità: i membri di un red team devono adattarsi al mutare delle condizioni e degli scenari, passando rapidamente a nuove tattiche e tecniche.
Quali sono i tipi di hacker: black hat, white hat e gray hat
I tipi di hacker si distinguono per le motivazioni, i metodi e i principi etici di chi svolge attività di hacking. Le tre categorie principali sono gli hacker black hat, white hat e gray hat.
Gli hacker black hat svolgono attività di hacking illegali o dannose, spesso per rubare informazioni sensibili o danneggiare sistemi informatici. Possono usare le proprie competenze per accedere senza autorizzazione alle reti, rubare password o dati delle carte di credito oppure diffondere malware. Spesso sono motivati dal profitto o da altri vantaggi personali, e le loro attività possono avere gravi conseguenze legali e finanziarie.
Gli hacker white hat, invece, svolgono attività di hacking etico, spesso per migliorare la sicurezza e proteggere dagli attacchi informatici. Possono usare le proprie competenze per testare le difese dei sistemi informatici e delle reti di un'organizzazione, individuare vulnerabilità e proporre miglioramenti. Spesso lavorano per le organizzazioni o vengono assunti come consulenti. Le loro attività sono generalmente legali e autorizzate.
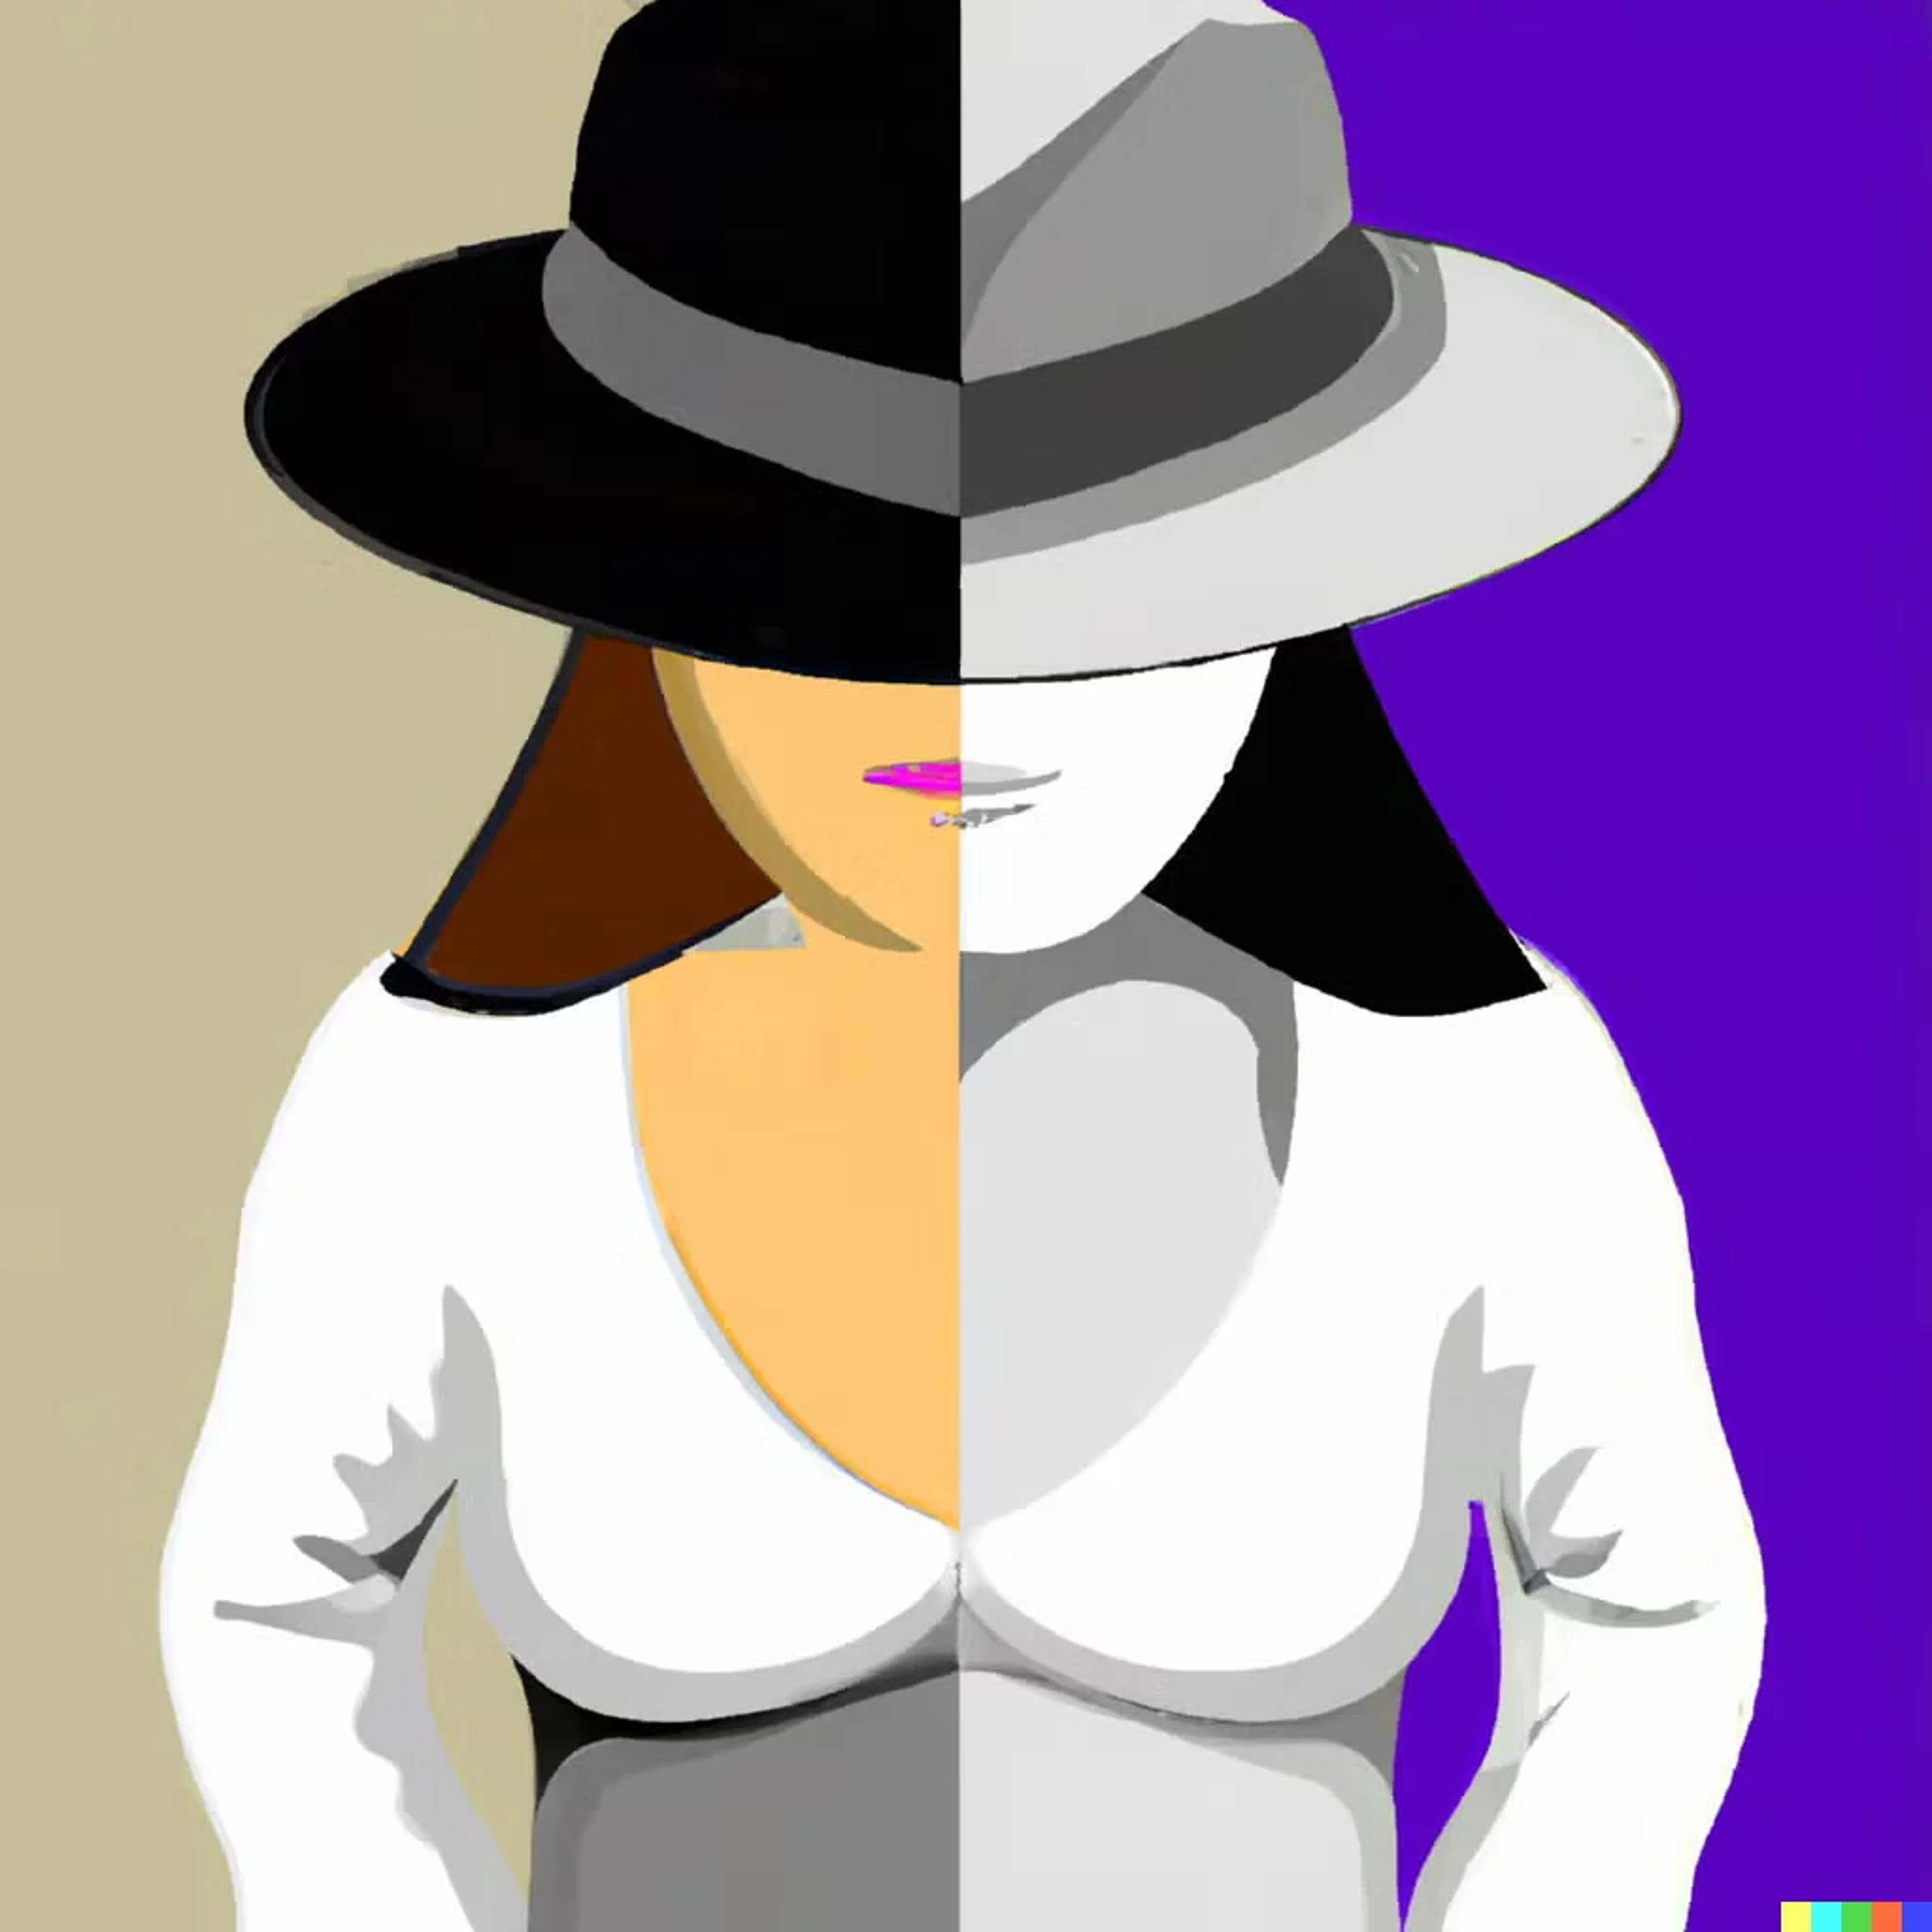
Gli hacker grey hat si collocano a metà strada tra gli hacker black hat e white hat. Possono svolgere attività di hacking non del tutto legali, ma non necessariamente dannose o malevole. Per esempio, un hacker grey hat può scoprire e segnalare una vulnerabilità di sicurezza nel sistema di un'organizzazione senza chiedere autorizzazione o un compenso, oppure può praticare l'“hacktivism” partecipando a proteste o ad altre attività politiche con tecniche di hacking. Gli hacker grey hat possono avere motivazioni diverse e le loro attività sono talvolta difficili da classificare come positive o negative.
Ecco la nostra lista: libri imperdibili per ogni professionista #infoSec, un thread
— SentinelOne (@SentinelOne) 2 dicembre 2022
Conclusione
In conclusione, i red team sono fondamentali per la strategia di cybersecurity di un'organizzazione. Simulando attacchi reali, individuano e affrontano le vulnerabilità prima che un aggressore le sfrutti. Questo rafforza la postura di sicurezza dell'organizzazione e riduce il rischio di violazioni dei dati e altri attacchi informatici. Offrendo formazione ai dipendenti, i red team rafforzano anche le difese delle organizzazioni e le preparano meglio ad affrontare potenziali minacce. Nel complesso, i red team svolgono un ruolo cruciale nel proteggere le organizzazioni dalle minacce informatiche.
Domande frequenti sulla Red Team nella cybersecurity
Una Red Team è un gruppo di esperti di sicurezza che si comporta come un attaccante per testare le difese di un'organizzazione. Simula minacce reali—phishing, intrusioni nella rete o ingegneria sociale—per individuare lacune nelle persone, nei processi e nelle tecnologie. Dopo ogni esercitazione, condivide risultati dettagliati e raccomandazioni affinché possiate correggere le debolezze prima che gli attaccanti le scoprano
La Red Team simula attacchi per violare i vostri sistemi, mentre la Blue Team rileva, affronta e blocca tali attacchi. Le Red Team cercano vulnerabilità;
le Blue Team monitorano le reti, esaminano gli avvisi e correggono le lacune. Potete farle lavorare insieme nelle esercitazioni Purple Team, in cui entrambe condividono insight per rafforzare la vostra sicurezza complessiva.
Una valutazione Red Team punta a individuare le lacune di sicurezza nascoste prima che gli attaccanti le sfruttino. Mette alla prova persone, processi e tecnologie in condizioni realistiche—dal phishing all'escalation dei privilegi.
Otterrete un quadro chiaro dell'efficacia con cui i vostri team rilevano le minacce e rispondono, insieme a indicazioni concrete per colmare le lacune e prepararvi meglio alle minacce reali.
Le Red Team usano campagne di phishing, password spraying, scansioni di rete, sfruttamento delle vulnerabilità e ingegneria sociale per imitare il comportamento degli attaccanti. Possono distribuire malware personalizzato, creare backdoor o spostarsi attraverso host compromessi.
Per emulare le minacce persistenti avanzate, combinano più tecniche—come lo spear phishing seguito dal movimento laterale—e mettono alla prova le vostre difese dall'inizio alla fine.
Tra gli strumenti più comuni figurano Cobalt Strike per i framework post-sfruttamento, Metasploit per testare le vulnerabilità ed Empire per gli attacchi basati su PowerShell. Usano inoltre Nmap per individuare le risorse di rete, Burp Suite per testare le applicazioni web e BloodHound per mappare le relazioni in Active Directory. Questi strumenti simulano percorsi di attacco reali senza danneggiare i sistemi di produzione.
Dovreste svolgere esercitazioni Red Team dopo modifiche importanti ai sistemi, prima del lancio di un prodotto importante o dopo l'audit annuale sulla sicurezza. È opportuno farlo anche dopo un incidente di sicurezza, per testare i nuovi controlli. Valutazioni regolari—almeno una volta all'anno—vi aiutano a tenere il passo con l'evoluzione delle minacce e a verificare che i processi di rilevamento e risposta resistano ad attacchi realistici.
Non è richiesta una certificazione specifica, ma molti operatori possiedono la OSCP (Offensive Security Certified Professional) per i penetration test pratici, la OSCE (Offensive Security Certified Expert) per le tecniche di sfruttamento avanzate e le credenziali CREST Pentester. Altri conseguono le certificazioni GPEN o GXPN di GIAC e PTP di eLearnSecurity per tecniche Red Team specialistiche. L'esperienza pratica conta spesso quanto le certificazioni.
Scopri di più su Servizi


Pronto a rivoluzionare le tue operazioni di sicurezza?
Scopri come SentinelOne AI SIEM può trasformare il tuo SOC in una potenza autonoma. Contattaci oggi stesso per una demo personalizzata e scopri il futuro della sicurezza in azione.
