
Statistiche sulle violazioni dei dati
Esaminate le ultime statistiche sulle violazioni dei dati nel 2026 per capire quali sfide affrontano le aziende. Scoprite come gli attori delle minacce causano queste violazioni, chi prendono di mira e altri dettagli.

Temete che la vostra azienda sia rimasta indietro nella cybersecurity o pensate che la vostra strategia di sicurezza debba essere aggiornata? Conoscere le statistiche più recenti sulle violazioni dei dati vi aiuta a seguire ciò che accade nel settore a livello mondiale.
L'economia sommersa del cybercrime si evolve e le violazioni dei dati e gli attacchi avanzati aumentano. Abbiamo raccolto dati da casi di studio, report, ricerche affidabili sulle minacce e comunicazioni pubbliche per supportare le vostre decisioni sulla sicurezza. Ecco un'analisi dettagliata e gli insight sulle statistiche recenti relative alle violazioni dei dati nel 2026.
Statistiche globali sulle violazioni dei dati
Volete sapere cosa accade nel mondo? Ecco le ultime statistiche globali sulle violazioni dei dati:
- Gli attacchi informatici globali sono attualmente ai massimi storici. In media, se ne verificano 2.090 ogni settimana. È un aumento del 17% nel 2026.
- Il costo medio di una violazione dei dati è ora di 4,88 milioni di USD. Tra le cause figurano ransomware, errori umani e attacchi di phishing basati sull'IA.
- A gennaio 2026, le violazioni dei dati a livello globale sono aumentate del 3% rispetto al mese precedente. Alcune possono protrarsi per oltre 91 giorni e costare alle aziende più di 18 milioni di USD.
- Secondo le previsioni, entro la fine del 2026 il phishing basato sull'IA supererà il 42% di tutte le intrusioni globali. Nel settore sanitario, il 40% delle aziende subirà attacchi informatici e il costo medio delle violazioni raggiungerà i 12,6 milioni di USD. Per il settore finanziario, si prevede un costo medio di circa 6,08 milioni di USD o più.
- Il tempo medio per rilevare e identificare una violazione dei dati è ora di 181 giorni, a cui si aggiungono 60 giorni per contenerla. Il 65% delle violazioni è causato da soggetti interni, mentre il 35% coinvolge soggetti esterni.
Statistiche sulle violazioni dei dati per settore
Esaminiamo ora le statistiche sulle violazioni dei dati nei diversi settori. Ecco una panoramica dei dati recenti per settore:
- Secondo HIPAA Journal, tra il 1° settembre 2025 e il 31 gennaio 2026 sono state segnalate in media 47 violazioni dei dati al mese. L'OCR ha pubblicato le sintesi delle segnalazioni sulla sua "Wall of Shame" e, al 31 gennaio 2026, aveva ricevuto segnalazioni di oltre 7.419 violazioni di grandi dimensioni nel settore sanitario.
- Una delle maggiori sfide per la cybersecurity nel settore sanitario è proteggere le catene di fornitura. L'OCR ha concluso 11 indagini su incidenti di hacking e, nell'ambito delle sue iniziative di applicazione delle norme, ha imposto sanzioni pecuniarie per carenze nell'analisi dei rischi prevista dall'HIPAA.
- Il settore finanziario e assicurativo è particolarmente preso di mira da frodi finanziarie e furti di credenziali. Punta inoltre sulla sicurezza incentrata sull'identità per proteggere i dati finanziari sensibili.
- Il settore manifatturiero rappresenta fino al 3,6% delle violazioni dei dati nel dark web. Le cause principali sono la compromissione dei fornitori, il furto di proprietà intellettuale e la facilità di accesso non autorizzato ai partner industriali.
- Le amministrazioni pubbliche sono bersagli vulnerabili agli attacchi ransomware. Tra le principali tendenze e i fattori che influenzano le violazioni dei dati nei vari settori nel 2026 figurano: il furto di dati preferito alla richiesta di riscatto (gli aggressori privilegiano il furto e la vendita online dei dati, con fughe di dati nel 32% degli incidenti), la carenza di personale, gli attacchi alla catena di fornitura, il phishing basato sull'IA e le vulnerabilità del cloud.
Violazioni dei dati per dimensione dell'organizzazione
Ecco un elenco delle violazioni dei dati in base alle dimensioni delle organizzazioni, con le relative statistiche:
- I Department of Human Services dell'Illinois e del Minnesota hanno recentemente subito una grave violazione dei dati dovuta a un guasto del sistema. Sono state coinvolte circa 1 milione di persone ed esposti nomi, indirizzi, email, date di nascita, numeri di telefono, le prime 4 cifre dei numeri di previdenza sociale (SSN) e gli identificativi Medicaid.
- Il 13 gennaio 2026, dipendenti di Target hanno segnalato il furto di codice interno e documentazione per sviluppatori appartenenti a un rivenditore. Sono stati coinvolti circa 860 GB e diversi repository, tutti pubblicati su Gitea.
- La violazione dei dati di BreachForums è un altro incidente di rilievo, avvenuto il 9 gennaio 2026. Ha coinvolto oltre 324.000 persone legate al noto forum di hacker.
- Anche l'U.S. Immigration and Customs Enforcement (ICE) ha subito una fuga di dati. I suoi database online sono stati caricati in rete ed esposti. Sono stati divulgati i dati di oltre 150 supervisori e 2.000 agenti. È considerata una delle più grandi violazioni dei dati del personale del dipartimento.
- Anche la Monroe University ha subito una violazione dei dati e il 2 gennaio 2026 ha inviato notifiche per posta alle persone potenzialmente coinvolte. Si stima che siano state colpite oltre 320.000 persone e compromessi dati quali patenti di guida, numeri di passaporto, dati medici e delle assicurazioni sanitarie, nomi e date di nascita.
Statistiche sui vettori di attacco nelle violazioni dei dati
Ecco una panoramica delle ultime statistiche sui vettori di attacco nelle violazioni dei dati:
- I dati recenti sulle violazioni mostrano che le credenziali sono il principale metodo di accesso degli aggressori (circa il 22%), seguite dal phishing (circa il 16%) e dalla compromissione della catena di fornitura o di terze parti (circa il 13%), tra i principali metodi di accesso emersi in diverse indagini.
- Lo sfruttamento delle vulnerabilità software e hardware causa circa il 20% di tutte le violazioni, un aumento di circa un terzo rispetto all'anno precedente, mentre gli aggressori concentrano l'attenzione sui dispositivi perimetrali e sugli apparati VPN.
- La compromissione della catena di fornitura o di terze parti è tra gli altri metodi di accesso più comuni ai sistemi delle organizzazioni: circa il 15% delle organizzazioni attribuisce la propria violazione a un attacco contro partner o fornitori di servizi.
- Il social engineering è da sempre una minaccia importante e continua a esserlo: i dati attuali mostrano che gli attacchi sociali rappresentano circa il 28% di tutte le violazioni confermate. Circa il 57% di questi attacchi è legato al phishing, una percentuale quasi doppia rispetto al pretexting.
- Circa il 44% di tutte le violazioni ha coinvolto ransomware. Molte sono iniziate da VPN o dispositivi perimetrali esposti, per poi estendersi ad altre aree della rete.
Statistiche sui costi delle violazioni dei dati
Anche le violazioni recenti incidono sui costi delle violazioni dei dati. Ecco le statistiche più recenti:
- Il costo medio globale per violazione è stato di circa 4,44 milioni di dollari, quasi il 9% in meno rispetto al precedente massimo grazie a un rilevamento e una risposta agli incidenti più rapidi, che riducono il tempo necessario a contenere la violazione.
- Gli incidenti causati da soggetti interni hanno costi medi più elevati di quelli causati da soggetti esterni. Studi recenti indicano infatti che il costo medio per contenere un incidente di origine interna è di circa 4,99 milioni di USD.
- Sebbene i dati di clienti e dipendenti contribuiscano ancora in modo significativo alla maggior parte dei costi associati alle violazioni, in molti insiemi di dati i record più costosi da esporre o sottrarre sono quelli relativi alla proprietà intellettuale (IP), con un valore stimato di circa 178 USD per record.
- Nei casi estremi, l'esposizione o il furto di dati causati da soggetti interni possono comportare perdite di decine di milioni di dollari per organizzazione. La perdita finanziaria media per un incidente di origine interna è di circa 13,9 milioni di USD.
Statistiche sul rilevamento e sul contenimento delle violazioni dei dati
Ecco le ultime statistiche del 2026 sul rilevamento e sul contenimento delle violazioni dei dati:
Molti incidenti su larga scala indicano che l'uso di funzionalità avanzate di rilevamento e/o risposta automatizzati può ridurre di circa 80 giorni i tempi di identificazione e contenimento. Produce inoltre un risparmio di quasi 1,9 milioni di USD rispetto agli ambienti privi di rilevamento automatizzato o avanzato.
Le organizzazioni che risolvono una violazione in meno di 200 giorni sostengono costi medi di circa 3,87 milioni di USD. Quando una violazione si protrae oltre 200 giorni, il costo medio per l'organizzazione colpita supera i 5,01 milioni di USD.
L'uso del rilevamento e della risposta gestiti (MDR) riduce significativamente il tempo di permanenza di un aggressore nella rete (il cosiddetto "dwell time"). In particolare, il tempo mediano di permanenza associato agli attacchi di compromissione della posta elettronica aziendale (BEC) scende da circa 24 giorni senza MDR a circa 24 minuti con MDR.
Il tempo mediano di rilevamento negli ambienti con MDR è di circa 39 minuti, rispetto ai circa 390 minuti degli ambienti che impiegano il monitoraggio manuale e/o la gestione ad hoc degli avvisi.
Statistiche sui tipi di dati sottratti
Ecco le statistiche del 2026 sui tipi di dati sottratti nelle recenti violazioni dei dati a livello mondiale:
- Le informazioni personali dei clienti compaiono in circa il 53% di tutti gli incidenti che comportano una violazione. Includono codici fiscali, indirizzi email, numeri di telefono e indirizzi di residenza dei clienti.
- Circa un terzo dei record compromessi contiene proprietà intellettuale aziendale, che può essere la più costosa da sostituire o ripristinare. Secondo recenti studi sui costi, il costo medio è di 178,00 USD per record di proprietà intellettuale.
- Le violazioni dei dati causate da soggetti interni rivelano spesso informazioni estremamente riservate. L'89% dei dati compromessi in violazioni dovute a errori interni è classificato come informazione personale, non come semplice metadato.
- I cinque tipi di danno più comuni subiti dalle organizzazioni colpite sono la raccolta di credenziali, il furto di dati, la ricognizione, l'estorsione e la fuga di dati. La raccolta di credenziali è stata responsabile di circa un terzo dei danni subiti dalle vittime negli attacchi recenti.
Statistiche sulle minacce interne e sugli errori umani
Ecco le statistiche più recenti sulle minacce interne e sugli errori umani per il 2026. Riguardano tutte le più recenti violazioni dei dati:
- Si stima che gli errori umani causino circa il 60% di tutte le violazioni della sicurezza, a causa di un uso improprio dei dati, password scelte con scarsa attenzione, configurazioni errate e vulnerabilità alle tattiche di social engineering.
- L'invio al destinatario sbagliato ha un peso significativo: riguarda circa il 45% di questi casi. Molti dipendenti dichiarano inoltre di essersi distratti quando hanno cliccato su link di phishing
- Il 75% delle violazioni causate da persone interne non è intenzionale. Circa il 55% è attribuibile a dipendenti che hanno agito con negligenza o commesso errori nell'accesso alle risorse aziendali, mentre in circa il 20% dei casi l'accesso degli utenti dipendenti è stato sfruttato da aggressori esterni.
- Il 48% delle aziende ha segnalato un aumento degli attacchi interni nel 2026. Per molte aziende, il costo medio annuo degli incidenti interni ha superato i 17 miliardi di USD. Il 95% di tutte le violazioni dei dati nella cybersecurity è dovuto a errori umani, tra cui il social engineering e altri errori.
- Il costo medio di una violazione dei dati causata intenzionalmente da una persona interna è di 4,9 miliardi di USD per incidente. Il 93% dei responsabili della sicurezza afferma che le minacce interne sono più difficili da rilevare rispetto agli attacchi esterni.
Statistiche sulle violazioni dei dati relative alla normativa e alla conformità
Vi preoccupano le questioni normative e di conformità dei dati. Esaminate le statistiche più recenti sulle violazioni dei dati relative alla normativa e alla conformità per il 2026:
- In tutta Europa, nel 2025 le autorità per la protezione dei dati hanno comminato sanzioni GDPR per quasi 1,2 miliardi di euro. Gli organismi di regolamentazione continuano a imporre sanzioni significative, dimostrando di essere pronti a penalizzare le aziende che non proteggono adeguatamente i dati dei consumatori.
- Le segnalazioni previste dal GDPR rivelano che il numero di violazioni dei dati personali comunicate alle autorità di controllo europee è aumentato di circa il 22% nell'ultimo anno. Le violazioni segnalate sono ormai costanti, con una media di circa 443 al giorno.
- Le violazioni legate all'assenza di un'adeguata base giuridica per il trattamento dei dati hanno generato sanzioni per oltre 1 miliardo di euro nell'ultimo anno, trainate da pochi casi di grande entità riguardanti importanti piattaforme online.
- Anche il mancato rispetto dei requisiti di sicurezza delle carte di pagamento (PCI-DSS) comporta sanzioni specifiche. Per esempio, le sanzioni mensili ricorrenti per la mancata conformità a PCI-DSS possono variare da 5.000 a 100.000 USD, mentre le violazioni dei dati delle carte di pagamento possono comportare sanzioni di milioni di dollari.
Statistiche sul ripristino e sulla mitigazione delle violazioni dei dati
Esaminiamo le statistiche più recenti sul ripristino e sulla mitigazione delle violazioni dei dati. Ecco le principali da conoscere:
- I costi di recupero dei dati rubati arrivano fino a 9.000 USD al minuto. Le aziende che contengono le violazioni entro 200 giorni possono risparmiare fino a 1,12 milioni di USD.
- La sicurezza basata sull'intelligenza artificiale accelera l'identificazione e il contenimento delle minacce e quindi delle violazioni. Per gli incidenti contenuti entro 31 giorni, le aziende risparmiano fino a 10,6 milioni di USD.
- Il 10% degli utenti IT esegue backup quotidiani, mentre il 15% esegue il backup dei dati una o due volte alla settimana.
- Il 41% esegue backup dei dati raramente o mai. Il 50% delle aziende verifica ogni anno i propri piani di disaster recovery, mentre il 7% non esegue mai verifiche annuali di tali piani.
Dati chiave dalle statistiche sulle violazioni dei dati
Ecco i dati chiave delle statistiche più recenti sulle violazioni dei dati nel 2026:
- Nel 2026, il costo medio di una violazione dei dati negli Stati Uniti ha raggiunto il massimo storico di 10,22 milioni di USD. Ciò è dovuto agli elevati costi di contenimento e a un quadro normativo rigoroso. Il costo medio globale per incidente varia da circa 4,44 a 4,88 milioni di USD.
- Il 60% delle piccole e medie imprese (PMI) cessa l'attività entro i primi 6 mesi da un grave attacco informatico. La richiesta media di riscatto per le PMI è salita a 84.000 USD e i costi complessivi di ripristino superano ormai i 500.000 USD.
- Il 66% delle aziende si aspetta che l'IA trasformi la cybersecurity. Ma solo il 37% dispone di processi formali per valutare la sicurezza degli strumenti di IA prima di implementarli.
- Il 20% delle aziende segnala violazioni dei dati legate alla shadow AI. Le aziende che adottano l'automazione della sicurezza basata sull'intelligenza artificiale possono risparmiare in media da 1,9 a 2,22 milioni di USD sui costi delle violazioni. Possono anche contenere gli incidenti con quasi 100 giorni di anticipo.
- Le terze parti sono ora coinvolte nel doppio delle violazioni dei dati e rappresentano il 30% di tutte le violazioni a livello mondiale. Il social engineering ha superato il ransomware tra le principali minacce informatiche per oltre il 63% dei professionisti della sicurezza.
Nota: I dati di questa panoramica statistica sulle violazioni dei dati provengono da recenti report di settore, comunicazioni pubbliche sulle violazioni e ricerche sulle minacce su larga scala. I team di sicurezza, rischio e conformità possono basare la pianificazione per il 2026 su dati aggiornati: tutte queste statistiche sulle violazioni dei dati sono state selezionate da fonti attendibili.
Come può intervenire SentinelOne?
SentinelOne continua a contrastare le nuove violazioni dei dati con Singularity™ Complete Platform. Combina EPP ed EDR per il rilevamento autonomo delle minacce. Singularity™ Cloud Security protegge i vostri container, i bucket S3 e i workload cloud. Con Singularity Identity potete concentrarvi sul rilevamento del furto di credenziali e prevenire il movimento laterale.
Purple AI è un analista del centro operativo di sicurezza (SOC) basato sull'IA generativa e integrato nell'intera piattaforma. Accelera la ricerca delle minacce fino al 63% e aiuta i team di sicurezza a individuare rischi nascosti con query in linguaggio naturale. SentinelLABS, il team di ricerca di SentinelOne, pubblica informazioni aggiornate sugli attori delle minacce. La piattaforma di sicurezza cloud-native (CNAPP) di SentinelOne rileva oltre 750+ tipi di segreti incorporati nel codice, individua e previene le configurazioni errate in Azure, AWS e Google Cloud e previene le fughe di dati nei repository di codice.
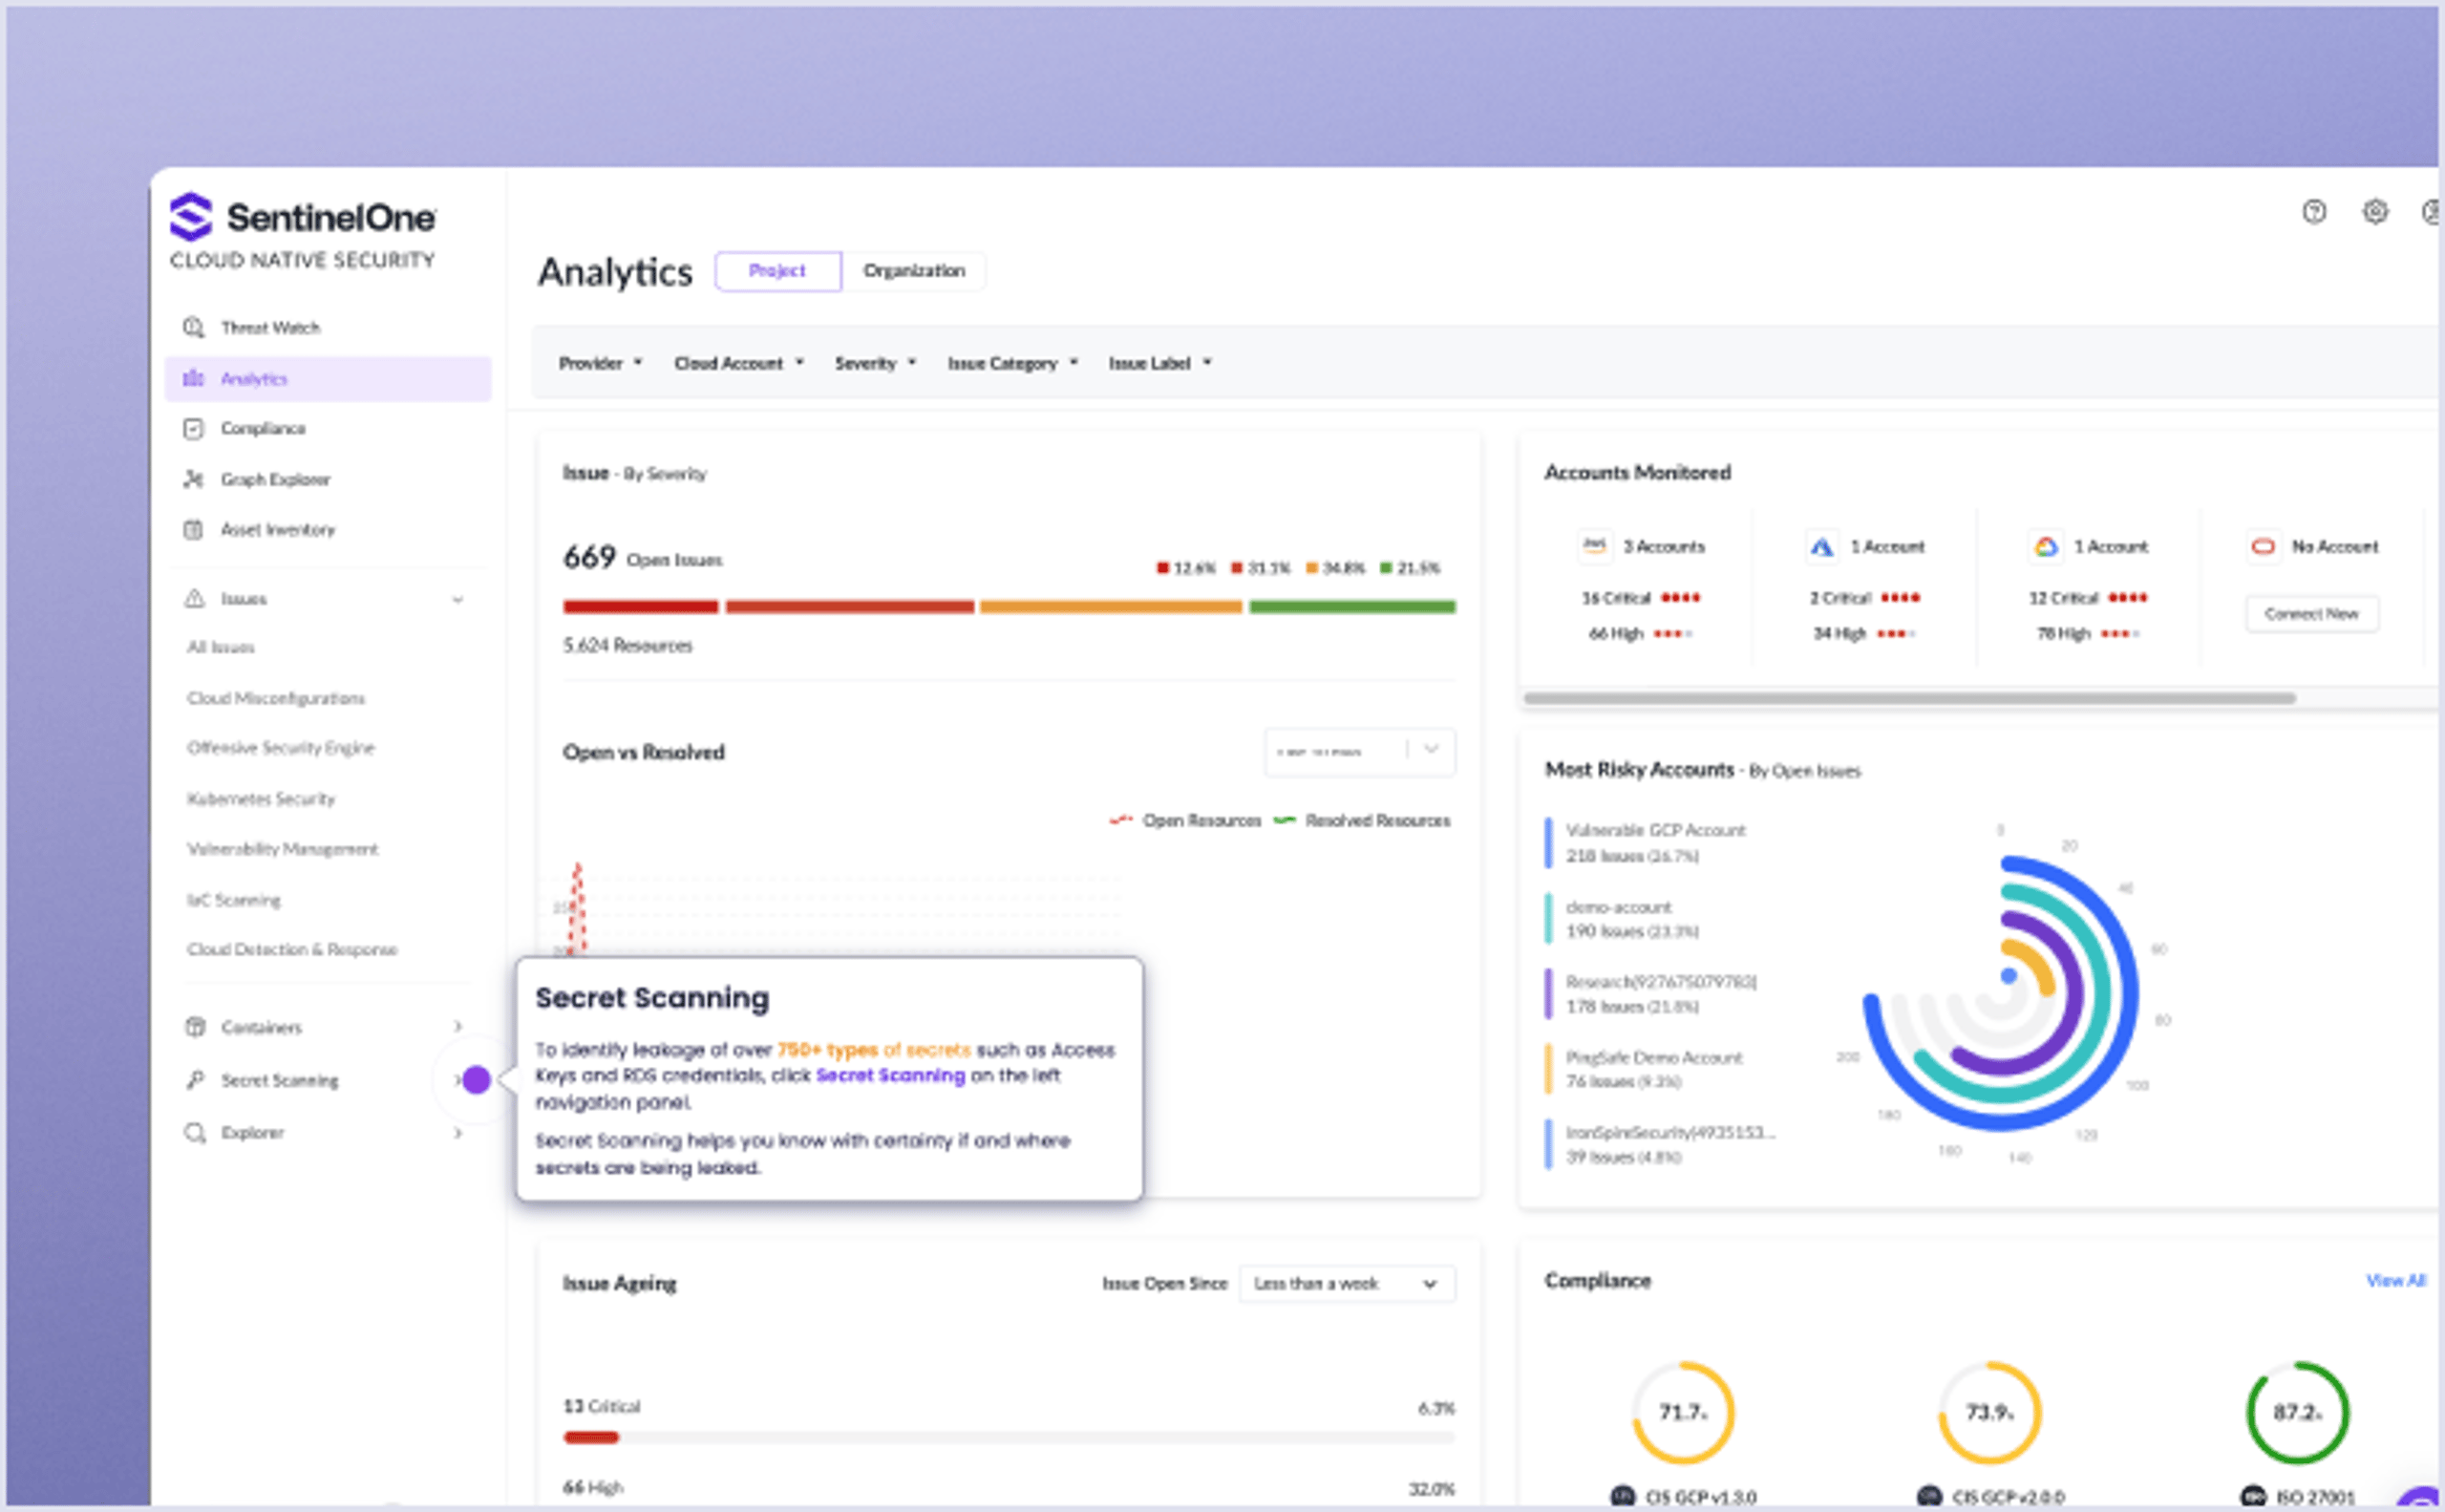
Protezione dei carichi di lavoro cloud (CWPP) basata su AI per server, VM e container, che rileva e blocca le minacce in tempo reale durante l’esecuzione.
Domande frequenti sulle statistiche relative alle violazioni dei dati
Ormai si verificano ogni giorno. Solo nel primo mese del 2026, i ricercatori hanno individuato centinaia di vittime di ransomware rivendicate pubblicamente e milioni di record rubati nei mercati del dark web. Le organizzazioni di tutto il mondo subiscono migliaia di attacchi ogni settimana. Se siete connessi a Internet, siete un bersaglio. La domanda non è se subirete un tentativo di attacco, ma quando. Operate come se la vostra organizzazione fosse sempre nel mirino di qualcuno.
Il costo medio per violazione è ora di circa 4,88 milioni di $ a livello globale. Negli Stati Uniti, questa cifra più che raddoppia, superando i 10 milioni di $ per incidente. Le organizzazioni sanitarie sostengono i costi più elevati, vicini agli 11 milioni di $, a causa della sensibilità dei dati dei pazienti. Se non contenete rapidamente una violazione, questi costi incideranno sui vostri profitti per anni.
La maggior parte delle violazioni dipende ancora dal fattore umano, che contribuisce a quasi il 70% degli incidenti. Gli aggressori non usano sempre strumenti di hacking complessi. Accedono con credenziali rubate o sfruttano strumenti di accesso remoto come le VPN. Prendono di mira i vostri dipendenti con email di phishing per ottenere le password. Potete avere i migliori firewall, ma se un dipendente clicca su un link dannoso, gli aggressori entrano.
I dati personali identificativi dei clienti sono il bersaglio principale. Parliamo di nomi, numeri di previdenza sociale, dati delle patenti di guida e informazioni sui conti finanziari. Gli aggressori cercano dati identificativi da usare per commettere frodi o da vendere ad altri criminali. In molti casi vengono sottratti anche i registri delle retribuzioni e i documenti interni delle risorse umane, perché contengono gli stessi dati sensibili dei dipendenti. Proteggete prima di tutto l'accesso a questi file.
Sì, la pressione aumenta. Anche se il numero degli incidenti oscilla, la loro gravità e sofisticazione crescono rapidamente. Gli attacchi ransomware sono aumentati del 10% rispetto all'anno scorso e i casi di estorsione basati esclusivamente sui dati sono cresciuti di undici volte. Gli aggressori usano anche l'IA per espandere le proprie operazioni e individuare più facilmente i vostri punti deboli. Se adottate la stessa strategia di sicurezza dell'anno scorso, siete già in ritardo.
Sì, ma è una lotta per la sopravvivenza. Il costo medio per una PMI è di circa un quarto di milione di dollari: una minaccia alla sua stessa esistenza. Le imprese più piccole rappresentano la maggioranza delle vittime di ransomware perché spesso non dispongono di personale IT dedicato a rafforzare le difese . Avete bisogno di backup verificati e di un piano solido prima che si verifichi un attacco. Il ripristino dipende dalla vostra capacità di riprendere le operazioni abbastanza rapidamente da restare in attività.
L'IA è il fattore di cambiamento più importante. I dipendenti inseriscono dati sensibili negli strumenti GenAI, creando nuovi rischi di esposizione. Sul fronte della difesa, gli strumenti di sicurezza basati sull'intelligenza artificiale fanno risparmiare milioni alle aziende bloccando più rapidamente gli attacchi. Anche gli aggressori cambiano tattica: rubano i dati e minacciano di divulgarli, anziché limitarsi a bloccare i sistemi. Adottate i principi zero-trust e verificate ogni richiesta di accesso, senza eccezioni.
Scopri di più su Sicurezza informatica



Scopri la piattaforma di cybersecurity più avanzata
Scopri come la piattaforma di cybersecurity autonoma e più intelligente al mondo può proteggere la tua organizzazione oggi e in futuro.
