
Che cos'è CNAPP (piattaforma di protezione delle applicazioni cloud-native)?
Una CNAPP è una piattaforma unificata di protezione delle applicazioni cloud-native che salvaguarda gli ecosistemi multicloud. Scoprite come rafforza la sicurezza del cloud e la cybersecurity.

Punti chiave
- Che cos'è: Una piattaforma unica che consolida la sicurezza cloud dal commit del codice al runtime in produzione, sostituendo gli strumenti frammentati.
- Cosa unifica: CSPM, KSPM, CWPP, CIEM, scansione IaC e CDR — correlati in percorsi di attacco sfruttabili, ordinati per priorità, negli ambienti multi-cloud e ibridi.
- Perché il runtime è importante: La telemetria in tempo reale dei carichi di lavoro rileva minacce attive e percorsi di attacco che i soli dati sulla postura di sicurezza e sulle vulnerabilità non individuano.
- Come supporta i team: Meno avvisi, feedback più tempestivo agli sviluppatori nella CI/CD, remediation più rapida e documentazione della conformità integrata.
- Come si evolve: Valutazione del rischio basata sull'IA, copertura ibrida con e senza agenti e remediation autonoma.
- SentinelOne: Singularity™ Cloud Security offre CNAPP in un'unica piattaforma con e senza agenti, con protezione runtime basata sull'IA e remediation automatizzata.
Che cos'è CNAPP?
Una CNAPP è una piattaforma unificata di sicurezza cloud che protegge applicazioni e infrastrutture cloud-native lungo l'intero ciclo di vita delle applicazioni, dallo sviluppo e dall'infrastructure as code (IaC) fino al deployment e all'esecuzione in produzione.
CNAPP riunisce diverse funzionalità di sicurezza cloud, tra cui Cloud Security Posture Management (CSPM), Cloud Workload Protection (CWPP), Cloud Infrastructure Entitlement Management (CIEM), Kubernetes Security Posture Management (KSPM), gestione delle vulnerabilità, sicurezza IaC e cloud detection and response (CDR), in un approccio integrato.
Anziché gestire strumenti separati per configurazioni cloud, identità, workload, vulnerabilità e minacce durante l'esecuzione, una CNAPP correla questi segnali di sicurezza. Offre così maggiore visibilità sui rischi cloud, dà priorità a quelli più rilevanti e supporta i team di sicurezza e sviluppo nella risoluzione tempestiva dei problemi.
In breve, CNAPP protegge le applicazioni cloud-native dal codice al cloud, anche durante l'esecuzione.
Perché CNAPP è importante?
Gli strumenti e gli approcci di sicurezza tradizionali proteggono solo data center on-premise ed endpoint. Non sono progettati per proteggere applicazioni e servizi cloud-native. Con la migrazione verso tecnologie cloud-native ed ecosistemi mutevoli ed effimeri, servono un'automazione della sicurezza più efficace, rilasci più rapidi e pratiche DevSecOps moderne.
Quando le organizzazioni espandono i propri ambienti cloud, i team di sicurezza devono:
- Individuare gli asset cloud e comprenderne le relazioni
- Identificare codice, immagini e configurazioni infrastrutturali vulnerabili
- Controllare le autorizzazioni eccessive e i privilegi permanenti
- Rilevare attività malevole in produzione
- Correlare i risultati isolati per ricostruire percorsi di attacco significativi
- Dare priorità agli interventi correttivi in base all'impatto aziendale e alla sfruttabilità
- Conservare le evidenze necessarie per la conformità normativa e interna
- Applicare i controlli senza rallentare inutilmente lo sviluppo
Le raccomandazioni di Gartner per CNAPP
Gartner raccomanda ai team di sicurezza e ai responsabili della gestione del rischio incaricati delle strategie di sicurezza cloud di esaminare, analizzare e valutare le offerte CNAPP emergenti. Una piattaforma per la protezione delle applicazioni cloud-native risponde ai requisiti di protezione delle applicazioni e delle infrastrutture cloud-native lungo l'intero ciclo di vita, dallo sviluppo alla produzione. Le superfici di attacco si ampliano e le moderne soluzioni CNAPP si concentreranno sulla protezione degli ambienti runtime, in particolare reti, compute, storage, identità e autorizzazioni, oltre ad altri controlli di sicurezza cloud.
Gartner prevede che il 60% delle organizzazioni che non implementeranno una piattaforma CNAPP unificata nella propria infrastruttura cloud non avrà una visibilità completa sulle proprie superfici di attacco cloud. Senza CNAPP, le aziende non raggiungeranno i propri obiettivi di sicurezza zero-trust entro il 2029. L'aumento delle minacce cloud ha inoltre accelerato l'adozione delle CNAPP per la sicurezza cloud-native.
Il Magic Quadrant di Gartner illustra le funzionalità principali delle tecnologie CNAPP e offre insight più approfonditi su diversi prodotti e servizi di sicurezza IT e cloud, inclusi i relativi casi d'uso personalizzati.

Guida al mercato CNAPP
La guida di mercato Gartner per le piattaforme di protezione delle applicazioni cloud-native fornisce informazioni chiave sullo stato del mercato delle CNAPP.
Componenti principali di CNAPP
Una piattaforma di protezione delle applicazioni cloud-native comprende diversi componenti fondamentali che proteggono ogni fase del ciclo di vita dello sviluppo software, fino agli ambienti di produzione. La tabella seguente illustra ciascun componente e la sua funzione.
Componente | Funzione |
CSPM (Cloud Security Posture Management) | Individua configurazioni errate e lacune di conformità negli account e nei servizi cloud. |
CWPP (Cloud Workload Protection) | Protegge workload in esecuzione, container e funzioni serverless dalle minacce durante l'esecuzione. |
CIEM (Cloud Infrastructure Entitlement Management) | Mappa le autorizzazioni delle identità sulle risorse cloud e segnala gli accessi eccessivi. |
KSPM (Kubernetes Security Posture Management) | Protegge i cluster Kubernetes, le configurazioni e i controlli degli accessi. |
Gestione delle vulnerabilità | Identifica e classifica in ordine di priorità le vulnerabilità note nei workload cloud e nelle immagini. |
Sicurezza IaC | Analizza i template infrastructure as code per individuare configurazioni errate prima del deployment. |
CDR (Cloud Detection and Response) | Rileva le minacce attive e risponde utilizzando segnali dell'ambiente di esecuzione e del piano di controllo. |
Come protegge CNAPP i workload e le pipeline di IA?
Una CNAPP protegge i workload di IA applicando le proprie funzionalità di gestione della postura, delle identità, dei workload e della sicurezza dei dati a modelli, dati di addestramento e pipeline di inferenza. Tratta così un servizio di IA configurato in modo errato come qualsiasi altro asset cloud esposto.
Rischi specifici dell'IA affrontati da una CNAPP:
- Endpoint dei modelli di IA e API di inferenza esposti o configurati in modo errato
- Service account e ruoli con privilegi eccessivi utilizzati dalle pipeline di IA
- Dati sensibili o soggetti a normative nei set di addestramento, privi di controlli degli accessi adeguati
- Servizi di IA di terze parti non monitorati e uso non autorizzato dell'IA
- Dipendenze vulnerabili nei framework di IA e ML e nelle immagini dei container
CSPM verifica la configurazione dei servizi di IA gestiti, CIEM governa quali identità possono accedere ai modelli e ai dati di addestramento, CWPP protegge il compute che esegue inferenza e addestramento e DSPM monitora l'esposizione dei dati che alimentano queste pipeline. Ne risulta una visione correlata dei rischi, anziché uno strumento di sicurezza dell'IA aggiunto separatamente al resto dello stack.
Proteggere l'infrastruttura attorno a un modello è diverso dal proteggerne input e output. Prompt injection, jailbreak e uso non sicuro dell'IA generativa rientrano in Prompt Security di SentinelOne, non in CNAPP; consultate la sezione su SentinelOne qui sotto per scoprire come AI Security Posture Management(AI SPM) si inserisce in questo quadro.
Come funziona CNAPP?
Una CNAPP raccoglie in un unico punto la telemetria di ogni fase del ciclo di vita cloud native, la correla e interviene in base ai risultati.
Raccolta della telemetria da tutto l'ambiente
Una CNAPP raccoglie continuamente dati dalle API dei provider cloud, dai registri dei container, dai cluster Kubernetes, dai repository di codice e dai provider di identità, oltre che dagli strumenti di sicurezza di terze parti già in uso. La scansione senza agenti copre un intero account cloud in pochi minuti, senza impatto sui workload. Per quelli che ne hanno bisogno, un agente dedicato aggiunge visibilità in tempo reale sull'esecuzione e capacità forensi fino al livello dei processi.
Correlazione dei segnali in un'unica vista
Questi dati di telemetria confluiscono in un data lake condiviso o in una console condivisa, anziché restare in report di scansione separati. Da lì, una CNAPP correla processi, eventi e attività in tempo reale per individuare percorsi di sfruttamento concreti, catene in cui una configurazione errata, una vulnerabilità e un'identità si combinano in un'opportunità per un aggressore, anziché trattare ogni segnalazione come un problema isolato. Le dashboard offrono ai team di sicurezza una panoramica immediata dell'intero ambiente cloud, anziché cinque output di strumenti diversi da riconciliare manualmente.
Applicazione delle policy e risposta automatizzata
Una console unificata applica policy coerenti negli ambienti multi-cloud e ibridi, senza gestire le regole separatamente per ogni piattaforma. Quando una CNAPP individua una minaccia attiva, può mettere in quarantena il workload interessato, ruotare i segreti esposti o avviare altre azioni di risposta senza attendere un intervento umano. I team di sicurezza possono così concentrarsi sulle indagini anziché sulle attività ordinarie di ripristino.
CNAPP e CSPM a confronto
Ecco alcune differenze fondamentali tra CNAPP e CSPM:
- CSPM non può inviare avvisi di sicurezza agli utenti né fornire insight sui workload cloud. Non può assegnare priorità ai rischi di sicurezza né offrire un quadro completo dell'ambiente. Gli strumenti CSPM non rilevano i movimenti laterali nelle reti. Una CNAPP svolge tutte queste funzioni.
- Le piattaforme CNAPP offrono funzionalità complete di reporting, analisi e correzione intelligente delle minacce. Garantiscono una copertura di sicurezza completa senza agenti e centralizzano gli insight sulla sicurezza cloud.
- Una CNAPP include CSPM, KSPM, CWPP, CDR e molti altri strumenti e funzionalità di sicurezza. Semplifica inoltre la governance e la conformità e riduce il rischio di configurazioni errate nelle applicazioni di sicurezza cloud native. Può anche gestire le autorizzazioni degli account utente e rafforzare la postura di sicurezza cloud nel suo complesso.
Esplorate le differenze nel dettaglio: CNAPP e CSPM a confronto
Le sfide nell'implementazione di una CNAPP
Implementare una CNAPP è un passo importante verso una sicurezza cloud unificata, ma raramente è un'operazione immediata. Preparazione e conoscenza delle criticità più comuni vi aiuteranno ad affrontare queste sfide.
- Lacune nelle competenze e cambiamenti culturali: Una delle sfide principali è sviluppare le competenze adeguate nei team di sviluppo, sicurezza e operations. Se i vostri ingegneri DevOps non conoscono l’integrazione di CNAPP nelle pipeline CI/CD o i vostri analisti della sicurezza non comprendono le complessità della containerizzazione, aumenta la confusione. Competenze non allineate possono portare a trascurare alcune funzionalità o a sfruttare poco l’automazione. Per superare questa sfida, servono formazione mirata, workshop interfunzionali ed eventualmente la collaborazione con un fornitore o un consulente di fiducia.
- Complessità organizzativa: Nelle aziende, sviluppo, operations e sicurezza lavorano spesso in compartimenti separati. Riunire questi team sotto un'unica CNAPP può creare sovrapposizioni di ruoli e conflitti nei flussi di lavoro. Per affrontare queste complessità, definite le responsabilità di ciascun team e abbattete le barriere. Promuovete la comunicazione tra i team e allineateli su obiettivi condivisi per migliorare la postura di sicurezza e l'efficienza operativa.
- Elevato impegno per l'integrazione: Anche se le piattaforme CNAPP integrano più funzionalità, devono adattarsi al vostro ambiente specifico. Devono funzionare con i provider di servizi cloud, i repository di codice e gli strumenti di sicurezza o gli strumenti SIEM esistenti. Prevedete un'implementazione graduale, che potrebbe richiedere connettori personalizzati, chiamate API o lo sviluppo di plugin. Sottovalutare questa integrazione può allungare notevolmente i tempi di implementazione e compromettere l'adozione da parte degli utenti.
- Sovraccarico di avvisi e dati: Se l'acquisizione di dati su larga scala non è configurata correttamente, rischiate di generare una quantità eccessiva di avvisi e falsi segnali. I team si abituano a questo flusso, con il rischio di non rilevare le minacce reali o di rilevarle in ritardo. Ne derivano soprattutto vulnerabilità irrisolte o lacune di conformità. Per evitarlo, definite flussi di lavoro efficaci per assegnare priorità agli avvisi e correlarli. Classificate gli avvisi in base alla gravità, alla potenziale sfruttabilità e all'impatto sulle risorse critiche.
- Gestione del cambiamento influirà sulla vostra postura di sicurezza complessiva, sui budget e sui processi di acquisto. Con piani chiari di gestione del cambiamento, evitate resistenze interne, risultati difficili da misurare o un'adozione lenta. Definite una roadmap con risultati a breve termine e traguardi a lungo termine, così che l'organizzazione resti motivata e allineata ai nuovi processi introdotti dalla CNAPP.
I vantaggi di una CNAPP
- Visibilità cloud unificata: Corre la i problemi di sicurezza, gli eventi e i log in un'unica vista dell'intero ambiente multi-cloud. Rende visibili i vettori di attacco nascosti attraverso visualizzazioni e avvisi in tempo reale.
- Priorità basate sul rischio: Fornisce indicazioni per la correzione, così i team intervengono sui rischi più importanti. Una visibilità più approfondita sulle configurazioni errate e sulle lacune di conformità favorisce decisioni più rapide e informate.
- Rilevamento e risposta alle minacce più rapidi: Integra controlli di sicurezza in ogni fase del ciclo DevOps, individuando i rischi prima che raggiungano la produzione. Favorisce un approccio proattivo che blocca gli incidenti prima che si trasformino in violazioni.
- Minore complessità degli strumenti: Sostituisce gli strumenti separati per CSPM, protezione in fase di esecuzione e correlazione degli avvisi con un'unica piattaforma. Riduce i costi delle licenze, le attività amministrative e il lavoro di integrazione.
- Migliore collaborazione tra i team di sicurezza e sviluppo: Distribuisce la responsabilità della sicurezza attraverso controlli integrati, anziché concentrarla in un solo team. Riduce gli attriti tra sicurezza e DevOps, così gli sviluppatori proteggono il proprio codice senza rallentare i rilasci.
Best practice per le CNAPP
Una CNAPP può offrire visibilità e controllo completi sulla vostra infrastruttura cloud. Può inoltre proteggere ambienti cloud pubblici, privati, ibridi, singoli e multi-cloud. Le piattaforme CNAPP vi danno accesso alle metriche e ai KPI necessari per monitorare costantemente i vostri ambienti, senza limitare i flussi di lavoro o interrompere le attività aziendali.
Ecco alcune delle migliori pratiche CNAPP per i professionisti della sicurezza:
Adottate la sicurezza shift-left fin dal primo giorno: Analizzate i template di infrastructure-as-code, le immagini dei container e i repository di codice prima che raggiungano la produzione. Individuare presto le configurazioni errate, ad esempio con controlli automatici su ogni pull request, evita costose rilavorazioni e lacune di sicurezza in seguito.
- Automatizzate l'applicazione delle policy: Definite regole che la vostra CNAPP applichi automaticamente alle configurazioni delle risorse, alle autorizzazioni delle identità e alla sicurezza dei container. Potete, ad esempio, mantenere privati per impostazione predefinita i bucket S3 o bloccare i pod Kubernetes con privilegi elevati. Così riducete il triage manuale e liberate il vostro team per concentrarsi sulla strategia.
- Assegnate priorità agli avvisi in base al rischio: Configurate la vostra CNAPP per classificare le vulnerabilità per livello di gravità e associare a ciascun livello un flusso di risposta chiaro. In questo modo, le minacce critiche ricevono attenzione immediata, mentre i problemi meno urgenti vengono monitorati per una successiva correzione.
- Applicate l'accesso zero trust e il principio del privilegio minimo: Usate la gestione delle autorizzazioni dell'infrastruttura cloud (CIEM) e il controllo degli accessi basato sui ruoli per limitare gli accessi di utenti e workload a quelli strettamente necessari. Questo riduce il rischio di movimento laterale e limita la portata di eventuali violazioni.
- Integrate un feedback continuo: Trattate la vostra CNAPP come un sistema in continua evoluzione, non come uno strumento statico. Affinate la logica di rilevamento in base ai risultati ottenuti sul campo, ad esempio modificando le classificazioni di gravità quando le valutazioni della piattaforma non corrispondono all'impatto effettivo, affinché diventi più accurata nel tempo.
Casi d'uso della CNAPP nella sicurezza cloud
Ecco alcuni dei casi d'uso più comuni della CNAPP nella sicurezza cloud:
Ambienti containerizzati & DevSecOps: Scansiona le immagini dei container nel registro, verifica le configurazioni rispetto alle best practice e monitora i pod durante l'esecuzione, individuando le build non sicure prima che entrino in produzione.
- Implementazioni di IA & machine learning: Segnala configurazioni errate e vulnerabilità nei framework di machine learning, nelle istanze GPU e negli archivi di dati, applicando le policy in modo coerente lungo tutta la pipeline dell'IA.
- Retail & eCommerce in ambienti multicloud: Unifica la sicurezza di AWS, Azure e degli ambienti on-premise in un'unica console, con controlli automatici della postura di sicurezza e avvisi per intervenire rapidamente nei periodi di traffico elevato.
- Conformità per sanità & servizi finanziari: Verifica in tempo reale le risorse rispetto a HIPAA, PCI DSS e GDPR, raccogliendo automaticamente le evidenze per semplificare gli audit e ridurre il rischio di violazioni.
- Protezione del personale da remoto & ibrido: Limita i ruoli con autorizzazioni eccessive, segnala gli accessi sospetti e protegge l'infrastruttura temporanea indipendentemente da dove si connettono gli utenti.
Come scegliere la CNAPP giusta per la vostra organizzazione?
Scegliete una CNAPP in linea con i vostri obiettivi aziendali. Dovrete bilanciare considerazioni tecniche, operative e di budget. Ecco cosa valutare:
- Ambito & copertura: Verificate che la piattaforma supporti i vostri ambienti cloud e workload (VM, container, serverless).
- Facilità di integrazione: Cercate la compatibilità con le vostre pipeline CI/CD, i repository di codice e l'infrastruttura di sicurezza. Integrazioni più semplici riducono gli ostacoli all'adozione.
- Funzionalità di IA & automazione: Valutate il livello di sofisticazione delle analisi della piattaforma—un machine learning efficace può ridurre drasticamente i falsi positivi e accelerare i tempi di risposta.
- Personalizzazione: Valutate se potete definire facilmente regole di rilevamento, controlli di conformità e workflow personalizzati in base a specifiche esigenze di sicurezza o normative.
- Supporto & competenze del fornitore: I migliori fornitori di CNAPP offrono documentazione completa, formazione e competenze specialistiche per supportare la vostra organizzazione durante l'implementazione.
Guida all'acquisto CNAPP
Scoprite tutto quello che c'è da sapere per trovare la giusta piattaforma di protezione delle applicazioni cloud-native per la vostra organizzazione.
Rafforzate la vostra sicurezza cloud con la CNAPP completa di SentinelOne
La piattaforma Singularity™ Cloud Security è una piattaforma unificata per la protezione delle applicazioni cloud-native destinata alle aziende. È la soluzione di cybersecurity autonoma più avanzata al mondo. È anche una CNAPP potenziata dall'IA che dà accesso a threat intelligence integrata di livello mondiale.
Singularity™ Cloud Security offre Hyperautomation senza codice, dà priorità agli interventi con Verified Exploit Paths™ e include un analista della sicurezza basato sull'IA.
Ecco cosa offre:
- Implementazione rapida senza agenti: Attivate la gestione della postura di sicurezza in pochi minuti—senza installare software su ogni workload. Le scansioni automatiche inventariano subito i vostri ambienti cloud per rilevare vulnerabilità, configurazioni errate e rischi di conformità.
- Protezione approfondita con un agente runtime: Per i workload critici, un agente runtime rileva in tempo reale ransomware, exploit zero-day e attacchi fileless. Ottenete telemetria forense e funzionalità di rollback quasi istantaneo se le minacce si concretizzano.
- Gestione della postura di sicurezza cloud (CSPM): Controlli completi della conformità, Hyperautomation per l'applicazione delle policy e un inventario delle risorse basato su grafi vi permettono di individuare e correggere rapidamente le configurazioni errate critiche.
- Gestione delle vulnerabilità & scansione anticipata dei container: SentinelOne copre l'intero ciclo di sviluppo; scansiona i repository di codice, le pipeline CI/CD e i registri dei container protetti per impedire che le vulnerabilità raggiungano la produzione.
- Gestione della postura di sicurezza dell'IA: Individuate le pipeline dell'IA, analizzate le configurazioni dei modelli di dati dell'IA e scoprite i percorsi di exploit verificati per i servizi IA.
- Gestione della superficie di attacco esterna: Automatizzate i test di penetrazione e la scoperta dei percorsi di exploit affinché risorse nascoste o servizi esposti erroneamente non diventino punti ciechi ad alto rischio.
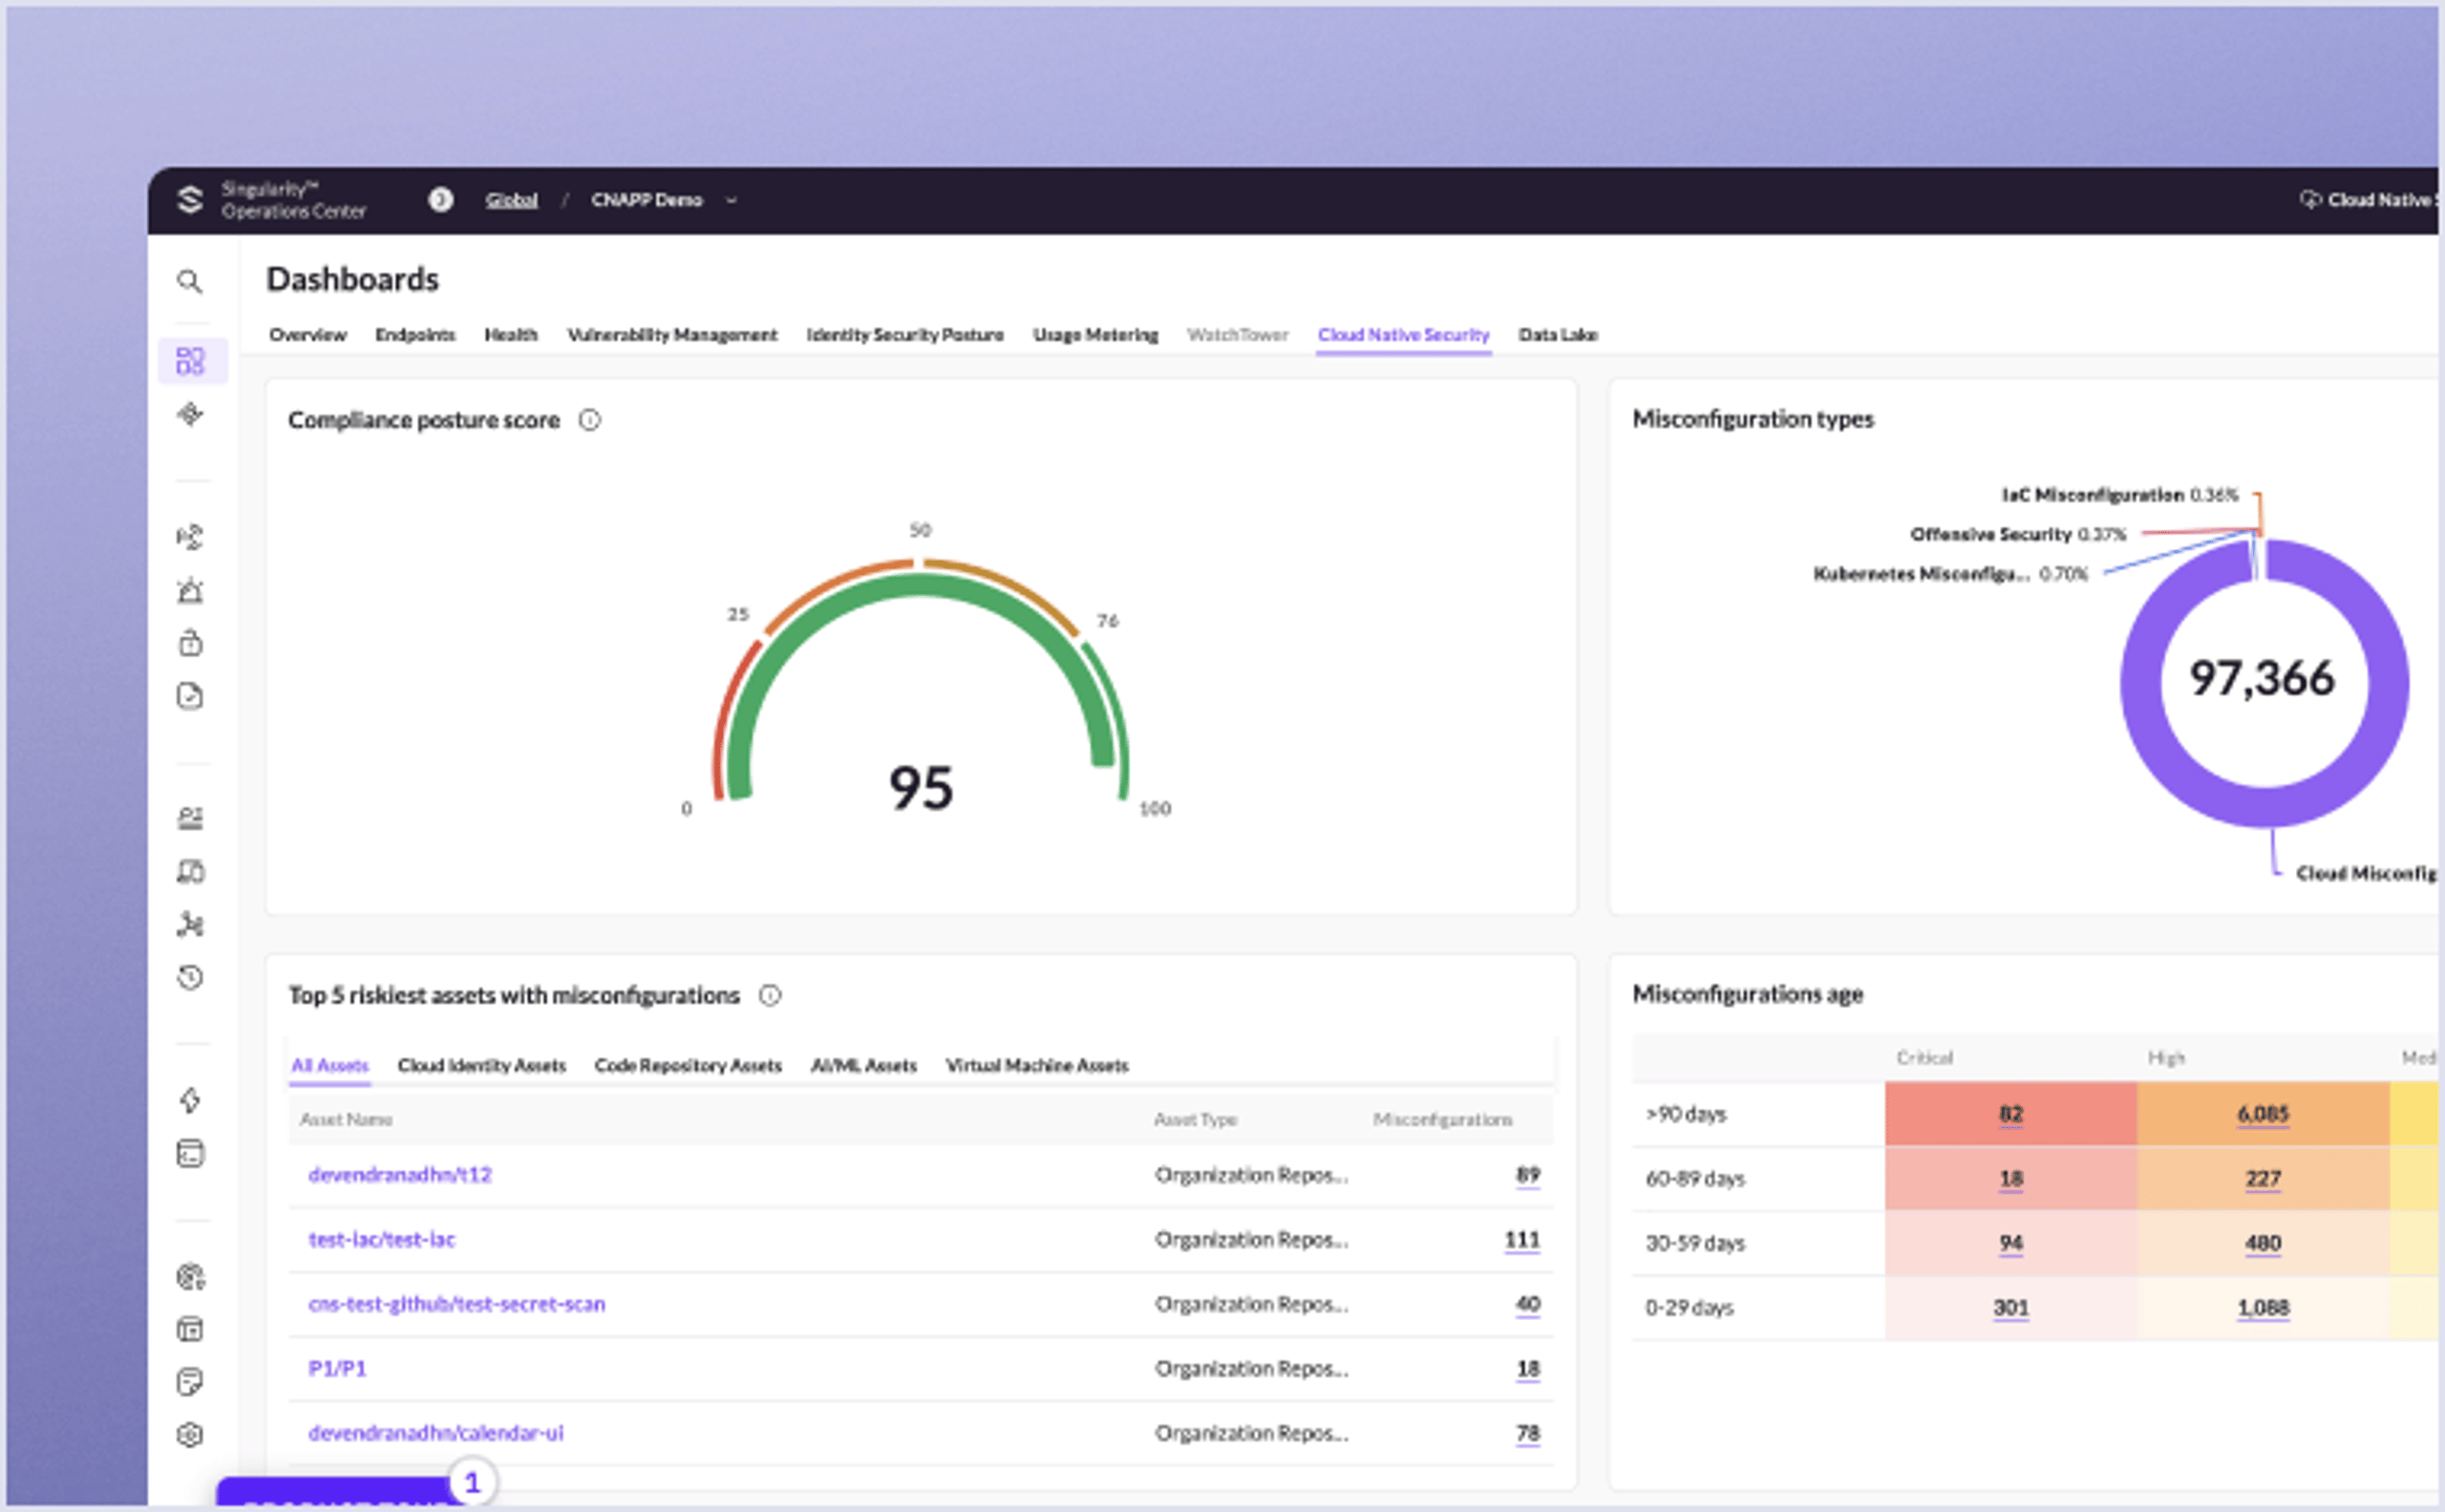
Combina la riduzione del rischio comprovata con la risposta autonoma grazie al CNAPP più evoluto e basato sull’IA.
Conclusione
Avete visto come le piattaforme di protezione delle applicazioni cloud-native possono riunire le vostre risorse cloud in un unico framework di sicurezza, colmando le lacune che gli strumenti tradizionali non riescono a colmare. Adottare un approccio CNAPP significa proteggere container e macchine virtuali e definire una strategia di difesa lungimirante, capace di rispondere alle esigenze dello sviluppo rapido e all'evoluzione delle minacce.
CNAPP integra l'applicazione delle policy, il rilevamento e la risposta automatizzati e una cultura del miglioramento continuo. Trasforma così ecosistemi cloud complessi in ambienti resilienti e sicuri, sostituendo strumenti frammentati con una piattaforma unificata che protegge le vostre applicazioni lungo tutto il loro percorso nel cloud. Provate SentinelOne oggi stesso.
Vedere SentinelOne in azione
Scoprite come la sicurezza del cloud basata sull'intelligenza artificiale può proteggere la vostra organizzazione con una demo individuale con un esperto dei prodotti SentinelOne.
Domande frequenti su CNAPP
Una CNAPP è una piattaforma di sicurezza integrata che protegge le applicazioni cloud-native durante lo sviluppo e in produzione. Riunisce in un unico ambiente diversi strumenti, tra cui CSPM, CWPP e CIEM.
CNAPP è una piattaforma completa per la sicurezza del cloud che protegge i vostri carichi di lavoro cloud-native e la vostra infrastruttura per tutto il loro ciclo di vita. Gestisce le configurazioni errate del cloud, la scansione delle vulnerabilità, le minacce runtime e la sicurezza dei dati delle applicazioni eseguite in ambienti cloud. CASB si colloca tra gli utenti e i servizi cloud per applicare le policy di sicurezza e proteggere i vostri dati. I CASB monitorano l'accesso alle applicazioni SaaS e il comportamento degli utenti e contribuiscono a prevenire le violazioni dei dati. CNAPP protegge l'infrastruttura cloud dall'interno, mentre CASB presidia gli accessi ai servizi cloud.
CNAPP protegge i vostri workload e le vostre applicazioni cloud negli ambienti in cui risiedono, concentrandosi sulla sicurezza dell'infrastruttura, sulla protezione dei container e sulle minacce in fase di esecuzione. Monitora le configurazioni cloud e protegge le pipeline di sviluppo delle applicazioni cloud-native. SASE è un framework di rete che combina SD-WAN e servizi di sicurezza per proteggere l'accesso degli utenti alle applicazioni da qualsiasi luogo. Include ZTNA, gateway web sicuri e servizi firewall erogati dall'edge del cloud. CNAPP protegge le applicazioni stesse, mentre SASE protegge le connessioni degli utenti a tali applicazioni. Insieme garantiscono una protezione completa del cloud.
Sì. Con le piattaforme CNAPP potete semplificare la conformità negli ambienti multi-cloud. Rispettare i requisiti PCI DSS, HIPAA e SOC 2 diventa più semplice.
CNAPP offre visibilità end-to-end e verifiche continue della conformità, utili per settori altamente regolamentati come finanza, sanità e pubblica amministrazione.
Cercate funzionalità come CSPM integrato, protezione runtime, rilevamento delle minacce basato sull'IA, scansione IaC e una solida governance delle identità.
Sì. Le piattaforme CNAPP unificano le policy di sicurezza e semplificano la visibilità su AWS, Azure, GCP e cloud privati.
Una CNAPP scalabile può adattarsi alle esigenze delle PMI, offrendo sicurezza automatizzata senza richiedere grandi team interni.
Le piattaforme CNAPP avanzate usano il machine learning e l'analisi runtime per rilevare comportamenti anomali, tra cui quelli legati a vulnerabilità zero-day e altre minacce emergenti.
CNAPP protegge le immagini dei container, rileva le configurazioni errate in Kubernetes o Docker e offre protezione runtime in tempo reale.
Il prezzo varia in base alle dimensioni dell'infrastruttura, alle funzionalità e al fornitore. Tuttavia, ridurre il numero di strumenti autonomi necessari spesso genera risparmi significativi nel lungo periodo.
Scopri di più su Sicurezza del cloud



La tua sicurezza cloud—completamente valutata in 30 minuti.
Incontra un esperto SentinelOne per valutare il tuo livello di sicurezza cloud negli ambienti multi-cloud, individuare asset cloud, configurazioni errate, secret scanning e dare priorità ai rischi con Verified Exploit Paths™.
