
Qu'est-ce qu'une vulnérabilité de sécurité ? Définition et types
Les vulnérabilités de sécurité peuvent exposer les systèmes aux attaques. Découvrez comment identifier et corriger ces failles.

Les vulnérabilités de sécurité sont des failles que les attaquants peuvent exploiter pour compromettre les systèmes et les données. Notre guide présente les différents types de vulnérabilités, leurs conséquences possibles pour les entreprises et l'importance de la gestion des vulnérabilités.
Découvrez les sources courantes de vulnérabilités, notamment les bugs logiciels et les erreurs de configuration, ainsi que les bonnes pratiques pour identifier, évaluer et atténuer ces risques. Suivez les dernières tendances en matière de gestion des vulnérabilités et renforcez la posture de sécurité de votre entreprise.
 Comment protéger les entreprises contre les vulnérabilités logicielles
Pour se protéger contre les vulnérabilités de sécurité, les entreprises doivent adopter de bonnes pratiques de cybersécurité, notamment les mesures suivantes :
- Réalisez régulièrement des audits et des évaluations de sécurité pour identifier et hiérarchiser les vulnérabilités.
- Mettez en place un programme rigoureux de gestion des correctifs pour maintenir tous les logiciels et systèmes à jour avec les derniers correctifs de sécurité.
- Utilisez des scanners de vulnérabilités et d'autres outils de sécurité pour identifier et corriger rapidement les vulnérabilités.
- Formez les collaborateurs à identifier et signaler les vulnérabilités potentielles, et mettez en place un processus pour traiter les signalements.
- Travaillez avec un partenaire de sécurité de confiance ou un fournisseur de services de sécurité managés pour identifier et atténuer les vulnérabilités de votre environnement.
- Effectuez régulièrement des tests d'intrusion pour simuler des attaques réelles, puis identifier et corriger les vulnérabilités de votre environnement.
- Mettez en place des contrôles d'accès et des mécanismes d'authentification rigoureux pour empêcher tout accès non autorisé à vos systèmes et données.
Quels types de vulnérabilités sont exploités contre les entreprises ?
Parmi les vulnérabilités les plus connues exploitées lors de compromissions figurent :
- Injection SQL : cette vulnérabilité permet à un attaquant d'injecter du code SQL malveillant dans une base de données pour accéder à des données sensibles ou manipuler la base.
- Cross-site scripting (XSS) : cette vulnérabilité permet à un attaquant d'injecter du code JavaScript malveillant dans un site web pour voler des données utilisateur ou mener d'autres actions malveillantes.
- Exécution de code à distance (RCE) : cette vulnérabilité permet à un attaquant d'exécuter du code arbitraire sur un système distant, d'obtenir un accès non autorisé ou de mener d'autres actions malveillantes.
- Entrées non validées : cette vulnérabilité permet aux attaquants de soumettre des données malveillantes à un site web ou à une application, de contourner les contrôles de sécurité ou d'exécuter du code arbitraire.
- Identifiants non sécurisés : cette vulnérabilité survient lorsque des données sensibles, comme les noms d'utilisateur et les mots de passe, sont stockées sans protection, ce qui les rend facilement accessibles aux attaquants.
- Réseaux non sécurisés : cette vulnérabilité survient lorsque les réseaux sont mal configurés ou ne sont pas protégés par des pare-feu ou d'autres mesures de sécurité, ce qui facilite l'accès des attaquants.
- Appareils non sécurisés : cette vulnérabilité survient lorsque des appareils, comme les ordinateurs portables et les téléphones mobiles, ne sont pas correctement protégés, ce qui permet aux attaquants d'y accéder facilement et de voler des données sensibles.
Voici quelques exemples de logiciels vulnérables exploités pour compromettre des entreprises :
- Adobe Flash : ce logiciel était largement utilisé sur Internet, mais présentait aussi plusieurs vulnérabilités exploitables, notamment par des attaques par débordement de tampon et débordement de tas.
- Microsoft Windows : ce système d'exploitation est le plus utilisé au monde, mais il a aussi été la cible de nombreuses attaques exploitant des vulnérabilités, notamment d'exécution de code à distance et d'élévation de privilèges.
- Apache Web Server : ce logiciel de serveur web est largement utilisé sur Internet, mais il a aussi été la cible d'attaques exploitant des vulnérabilités, notamment le cross-site scripting et la falsification de requêtes intersites.
- Oracle Database : ce logiciel de base de données est largement utilisé par les entreprises, mais il a aussi été la cible d'attaques exploitant des vulnérabilités, notamment l'injection SQL et l'élévation de privilèges.
- Adobe Acrobat Reader : ce logiciel est largement utilisé pour consulter des fichiers PDF, mais il a aussi été la cible d'attaques exploitant des vulnérabilités, notamment l'exécution de code à distance et le débordement de tas.
- Java : ce langage de programmation est largement utilisé pour développer des applications web, mais il a aussi été la cible d'attaques exploitant des vulnérabilités, notamment le cross-site scripting et l'exécution de code à distance.
- PHP : ce langage de programmation est largement utilisé pour développer des applications web, mais il a aussi été la cible d'attaques exploitant des vulnérabilités, notamment l'injection SQL et le cross-site scripting.
L'une des vulnérabilités les plus souvent exploitées est CVE-2017-0199, une faille d'exécution de code à distance dans Microsoft Office qui permet aux attaquants d'exécuter du code malveillant sur le système de la victime. Cette vulnérabilité a été exploitée par plusieurs groupes de ransomware, notamment les familles de malwares Ryuk, Emotet et Dridex.
Pourquoi est-il important de corriger les logiciels vulnérables ?
En tant que CISO, vous devez donner la priorité aux correctifs des logiciels vulnérables pour protéger votre entreprise contre les compromissions, respecter les normes du secteur, éviter les risques juridiques et améliorer sa posture de sécurité globale. Cela peut passer par la mise en place d'un programme de gestion des correctifs qui recherche et installe régulièrement les correctifs de sécurité de tous les logiciels utilisés dans l'entreprise. Vous devrez peut-être aussi collaborer avec d'autres services, comme l'équipe informatique, pour appliquer les correctifs rapidement et systématiquement. Enfin, surveillez l'évolution des menaces et restez à jour sur les dernières vulnérabilités pour identifier et traiter les risques potentiels dès leur apparition.
En résumé, corriger les logiciels vulnérables est important pour plusieurs raisons :
- Pour se protéger contre les compromissions : En corrigeant les logiciels vulnérables, les organisations se protègent contre les atteintes à la sécurité, comme les vols de données, les attaques par ransomware et d'autres formes de cybercriminalité. Par exemple, en 2017, l'attaque par ransomware WannaCry a exploité une vulnérabilité du système d'exploitation Microsoft Windows pour chiffrer des données et exiger le paiement d'une rançon.
- Pour respecter les normes du secteur : De nombreux secteurs imposent des normes de conformité qui exigent des organisations qu'elles corrigent rapidement les logiciels vulnérables. Par exemple, la norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS) exige l'application des correctifs de sécurité dans les 30 jours suivant leur publication afin de prévenir les atteintes à la sécurité.
- Pour éviter toute responsabilité juridique : Les organisations qui ne corrigent pas les logiciels vulnérables peuvent être tenues juridiquement responsables des atteintes à la sécurité qui en résultent. Par exemple, en 2018, un tribunal américain a jugé Target responsable d'une fuite de données pour ne pas avoir corrigé une vulnérabilité connue de son système de cartes de paiement.
- Pour renforcer la posture de sécurité globale : En corrigeant les logiciels vulnérables, les organisations renforcent leur posture de sécurité globale. Elles réduisent les vecteurs d'attaque potentiels et le risque de compromission. Par exemple, appliquer les correctifs d'Adobe Flash, de Microsoft Windows et d'Apache Web Server protège contre de nombreuses vulnérabilités, notamment les débordements de tampon, les débordements de tas et les attaques par exécution de code à distance.
Comment prioriser les vulnérabilités ?
Le nombre de vulnérabilités et expositions communes (CVE) signalées chaque année varie, mais il augmente depuis quelques années. En 2020, plus de 24 000 CVE ont été signalées, soit une hausse notable par rapport aux années précédentes. Cette tendance devrait se poursuivre avec la multiplication des appareils connectés et l'augmentation des données sensibles partagées en ligne.
Le système commun d'évaluation des vulnérabilités (CVSS) est une échelle couramment utilisée pour mesurer leur gravité. Il s'appuie sur plusieurs critères pour déterminer l'impact potentiel d'une vulnérabilité, notamment le type d'attaque, la probabilité d'une exploitation réussie et les conséquences sur la confidentialité, l'intégrité et la disponibilité.
L'échelle CVSS attribue une note de 0 à 10, où 0 correspond à la gravité la plus faible et 10 à la plus élevée. Par exemple, une vulnérabilité notée 0,1 serait considérée comme peu grave, tandis qu'une vulnérabilité notée 9,0 serait considérée comme critique. Le score CVSS guide les organisations dans la priorisation des correctifs et des mesures d'atténuation des risques selon l'impact potentiel de chaque vulnérabilité.
Voici quelques exemples de vulnérabilités notées 10 sur l'échelle CVSS, le niveau de gravité le plus élevé :
- La vulnérabilité Heartbleed dans OpenSSL donne aux attaquants accès à des données sensibles, telles que des mots de passe et des clés privées, sur un serveur vulnérable.
- L'attaque WannaCry par ransomware a exploité une vulnérabilité de Microsoft Windows pour chiffrer des fichiers et exiger le paiement d'une rançon.
- La vulnérabilité BlueKeep dans Microsoft Windows permet aux attaquants d'exécuter à distance du code arbitraire sur un système vulnérable.
- La vulnérabilité Shellshock dans Bash permet aux attaquants d'exécuter du code arbitraire et d'accéder à un système sans autorisation.
- La vulnérabilité EternalBlue dans Microsoft Windows permet aux attaquants d'exécuter à distance du code arbitraire et de propager des malwares sur un réseau.
Qu'est-ce qu'une vulnérabilité zero-day ?
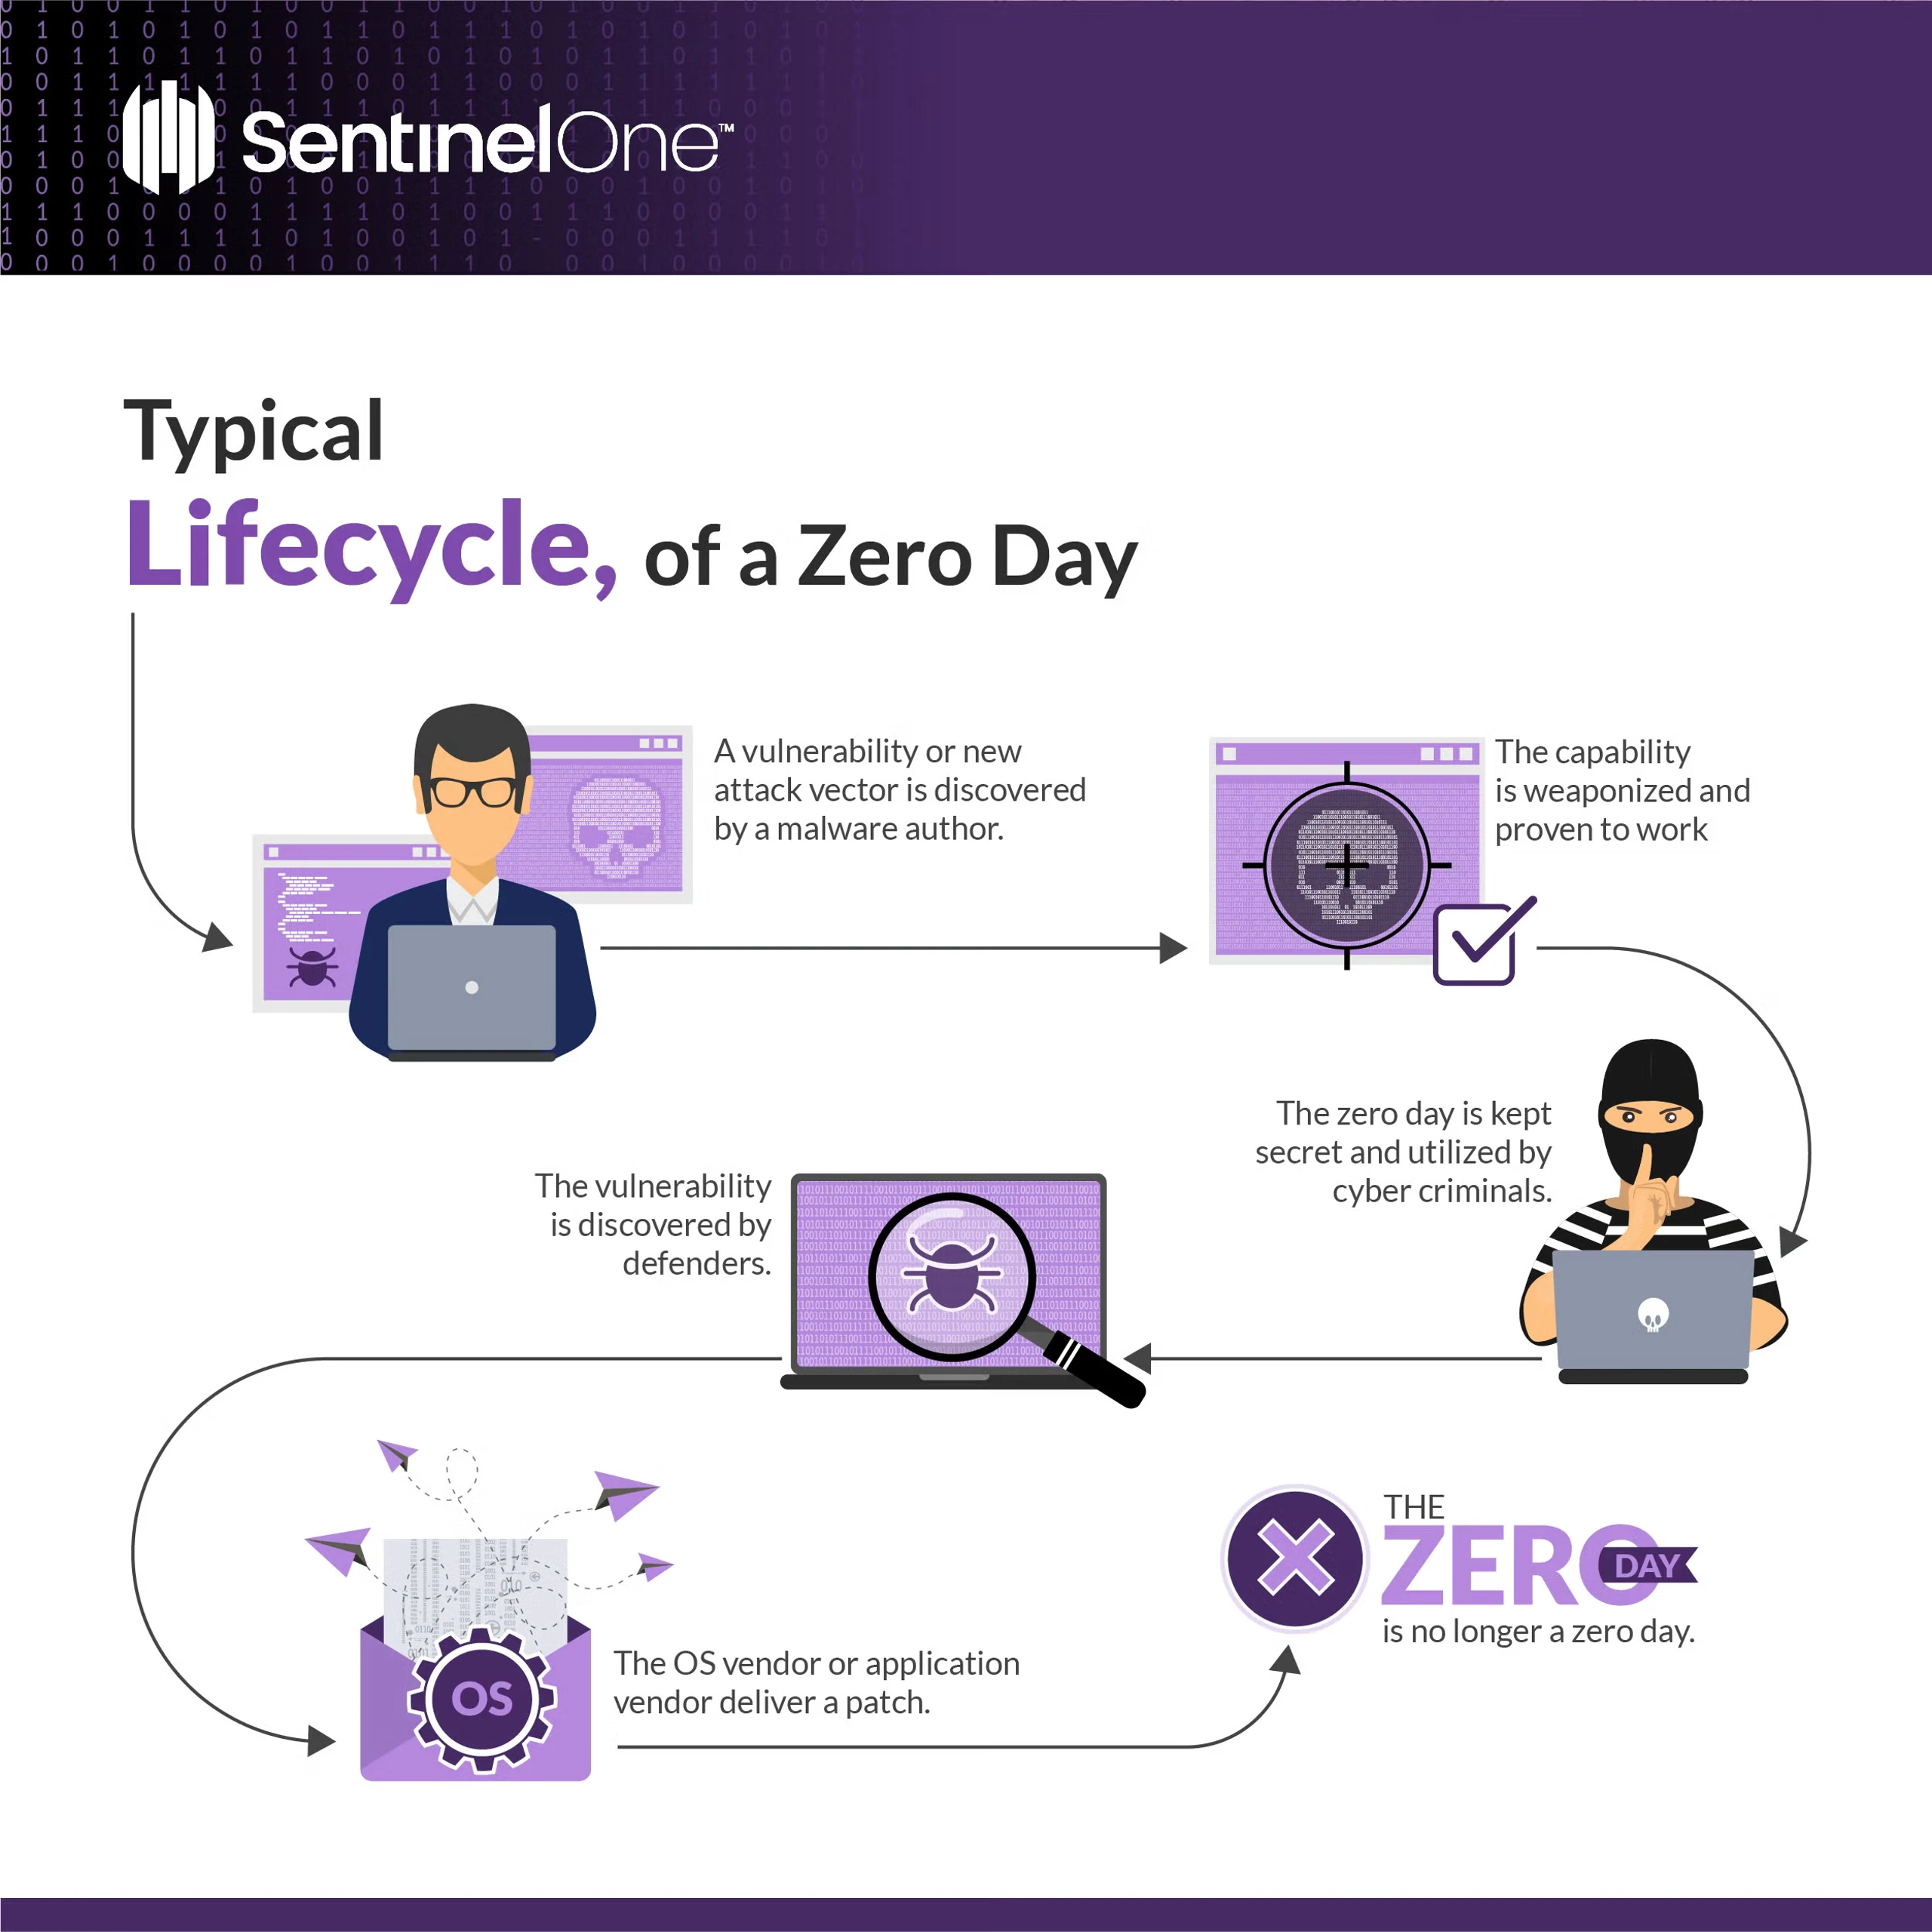
Une vulnérabilité zero-day est une faille de sécurité qui n'a pas encore été découverte ou rendue publique. Les attaquants peuvent donc l'exploiter avant qu'un correctif ne soit disponible et accéder sans autorisation à des systèmes ou à des réseaux. Les vulnérabilités zero-day sont particulièrement dangereuses, car les victimes en ignorent l'existence et peuvent difficilement s'en protéger.
Un malware est-il une menace ou une vulnérabilité ?
Un malware est une menace, et non une vulnérabilité. Une vulnérabilité est une faiblesse d'un système ou d'un réseau qu'un attaquant peut exploiter pour obtenir un accès non autorisé ou causer des dommages. Un malware, en revanche, est un logiciel malveillant conçu pour exploiter des vulnérabilités afin de compromettre un système ou un réseau. Il peut donc tirer parti de vulnérabilités pour accéder à un système ou à un réseau, mais n'est pas lui-même une vulnérabilité.
Il est difficile de dire lequel est le plus dangereux, un malware ou une vulnérabilité, car cela dépend de la situation. Sans vulnérabilité, un malware ne pourrait pas compromettre un système ou un réseau. À l’inverse, sans malware, les attaquants ne pourraient pas exploiter les vulnérabilités pour obtenir un accès. En matière d’impact potentiel, un malware peut causer des dommages importants à un système ou à un réseau, notamment en volant des données, en chiffrant des fichiers ou en perturbant les opérations. Les vulnérabilités, quant à elles, n’ont pas nécessairement d’impact direct sur un système ou un réseau, mais elles peuvent l’exposer davantage aux attaques. Dans l’ensemble, les malwares et les vulnérabilités constituent de graves menaces pour la cybersécurité et doivent être pris en compte dans une stratégie de sécurité globale.

Une cybersécurité alimentée par l'IA
Améliorez votre posture de sécurité grâce à la détection en temps réel, à une réponse à la vitesse de la machine et à une visibilité totale de l'ensemble de votre environnement numérique.
Conclusion
L'application régulière de correctifs et de mises à jour, ainsi que des pratiques de développement sécurisé, réduisent les risques liés aux vulnérabilités logicielles. Il est toutefois peu probable de les éliminer entièrement, car les attaquants découvrent et exploitent sans cesse de nouvelles vulnérabilités. Les organisations doivent surveiller ces vulnérabilités en continu et appliquer des stratégies d'atténuation efficaces pour réduire leurs risques.
"FAQ sur les vulnérabilités de sécurité
Une vulnérabilité de sécurité est une faille ou une faiblesse dans un logiciel, un matériel ou un processus. Les attaquants peuvent l'exploiter pour obtenir un accès non autorisé ou causer des dommages. Il peut s'agir d'une erreur de code, d'un mauvais paramétrage ou d'un correctif manquant. Sans correction, les vulnérabilités ouvrent la voie aux malwares, aux vols de données et aux interruptions de service. Les identifier et les corriger rapidement renforce la sécurité et la fiabilité des systèmes.
Les débordements de tampon permettent aux attaquants d'exécuter du code arbitraire en dépassant les limites de la mémoire allouée. Les failles d'injection, comme les injections SQL ou de commandes, surviennent lorsqu'une entrée non fiable modifie des requêtes ou des commandes. Les failles de script intersites (XSS) permettent aux attaquants d'exécuter des scripts dans les navigateurs des utilisateurs.
Les défaillances du contrôle d'accès permettent l'élévation de privilèges. Les erreurs de configuration, comme les identifiants par défaut ou les ports ouverts, figurent également parmi les vulnérabilités les plus courantes. Ensemble, elles sont à l'origine de nombreuses compromissions et fuites de données.
Des systèmes comme CVSS attribuent aux vulnérabilités une note de gravité de 0 à 10. Ils tiennent compte de la complexité de l'exploitation, des conséquences sur la confidentialité, l'intégrité et la disponibilité, ainsi que de la nécessité d'une interaction utilisateur. Les équipes considèrent ensuite leur propre environnement, notamment la valeur des actifs, la probabilité d'exploitation et l'impact sur l'activité, pour prioriser les corrections. Ainsi, elles corrigent d'abord les failles critiques des systèmes les plus précieux.
Les revues de code, les scanners automatisés et les tests d'intrusion révèlent les failles. Les programmes de prime aux bugs invitent des chercheurs externes à rechercher des vulnérabilités dans les systèmes en production. Les chercheurs en sécurité et les fournisseurs publient aussi des avis lorsqu'ils découvrent de nouveaux bugs. Les enquêtes sur les incidents révèlent parfois des faiblesses jusque-là passées inaperçues et nécessitant une correction.
La divulgation responsable commence par un signalement privé au fournisseur ou au responsable de la maintenance, suivi d'un accord sur le calendrier de correction. Les fournisseurs développent et testent ensuite les correctifs avant leur publication. La divulgation coordonnée des vulnérabilités consiste à publier simultanément les avis et les correctifs, afin que les utilisateurs puissent effectuer les mises à jour avant la diffusion publique des détails. Cette démarche réduit la période pendant laquelle les attaquants pourraient exploiter la faille.
Les indicateurs clés comprennent le délai moyen d'application des correctifs—le temps écoulé entre la découverte et le déploiement. Suivez le pourcentage de systèmes couverts par les correctifs et le nombre de vulnérabilités de gravité élevée restant à corriger. Mesurez la fréquence des vulnérabilités récurrentes pour repérer les failles dans les processus. Surveillez aussi les tendances d'exploitation dans les flux de renseignements sur les menaces pour déterminer si les vulnérabilités non corrigées font l'objet d'attaques actives et définir les priorités.
En savoir plus sur Cybersécurité


Découvrez la plateforme de cybersécurité la plus avancée
Découvrez comment la plateforme de cybersécurité autonome la plus intelligente au monde peut protéger votre organisation aujourd’hui et à l’avenir.
