
Qu’est-ce qu’une Red Team en cybersécurité ?
Les red teams simulent des attaques pour tester les défenses. Découvrez pourquoi le red teaming est essentiel pour renforcer la sécurité de votre organisation.

Les red teams sont des groupes de professionnels de la sécurité qui simulent des attaques réelles pour tester les défenses d’une organisation. Ce guide présente leur rôle, leurs méthodes et les avantages des exercices de red teaming.
Découvrez l’importance du red teaming pour repérer les vulnérabilités et renforcer les mesures de sécurité. Comprendre le rôle des red teams est essentiel pour les organisations qui souhaitent améliorer leur posture de cybersécurité.
Comment une Red Team protège-t-elle les organisations contre les cybermenaces ?
Une red team teste les défenses de l’organisation et repère les faiblesses ou vulnérabilités qu’un véritable attaquant pourrait exploiter. Elle emploie généralement diverses tactiques et techniques, comme l’ingénierie sociale, les tests d’intrusion réseau et les tests de sécurité physique, pour reproduire les méthodes d’un attaquant.
Une red team protège notamment les entreprises en soumettant leurs défenses à un test réaliste. En simulant des attaques réelles, elle peut repérer des faiblesses ou vulnérabilités que les mesures de sécurité traditionnelles ne détecteraient pas. Les organisations peuvent ainsi hiérarchiser leurs efforts de sécurité et se concentrer sur les zones les plus exposées.
Au-delà du repérage des vulnérabilités, les red teams formulent des recommandations pour renforcer la posture de sécurité des entreprises. Après une simulation d’attaque, une red team peut remettre à l’organisation un rapport détaillant les vulnérabilités découvertes et proposant des mesures correctives. Les entreprises peuvent alors renforcer leurs défenses et se préparer à d’éventuelles attaques.
Les red teams contribuent également à la sécurité des organisations en formant et en sensibilisant les collaborateurs. Grâce à des exercices en conditions réelles, elles les aident à mieux comprendre les attaques auxquelles ils pourraient être confrontés et à y répondre efficacement. Ces exercices peuvent renforcer la posture de sécurité globale de l’organisation et sa résilience face aux cybermenaces.
Quelle est la différence entre une Blue Team et une Red Team en cybersécurité ?
La principale différence entre la Blue Team et la Red Team tient à leurs rôles et responsabilités. La Blue Team protège les systèmes informatiques et les réseaux d’une organisation contre les cyberattaques. La Red Team, quant à elle, simule des attaques pour tester l’efficacité des défenses de la Blue Team. La Blue Team peut notamment déployer des contrôles de sécurité, réaliser des évaluations régulières et répondre aux incidents de sécurité. La Red Team peut simuler des attaques réelles, telles que des campagnes de phishing ou des infections par des malware, puis transmettre ses observations et recommandations à la Blue Team. Les deux équipes collaborent pour améliorer la posture de cybersécurité de l’organisation et la préparer aux menaces potentielles.
Quelle est la différence entre une Blue Team et une Purple Team en cybersécurité ?
La principale différence entre les red teams et les purple teams en cybersécurité tient à leurs rôles et objectifs respectifs. Une red team est un groupe de personnes qui simulent des cyberattaques réelles contre les systèmes et les défenses d’une organisation. Elle teste ces défenses et repère les faiblesses ou vulnérabilités qu’un véritable attaquant pourrait exploiter.
À l’inverse, une purple team est un groupe de personnes chargé des fonctions des red teams et des blue teams d’une organisation. Son objectif est de faire le lien entre la red team, qui simule les attaques, et la blue team, qui s’en défend. Elle peut ainsi intégrer les enseignements tirés des simulations de la red team aux stratégies de défense de la blue team, et inversement.
La différence essentielle est que les red teams se concentrent exclusivement sur la simulation d’attaques. Une purple team adopte une approche plus globale, associant simulation d’attaques et défense. Elle peut ainsi repérer et traiter les vulnérabilités plus efficacement, et améliorer la posture de sécurité de l’organisation.
Que fait une Red Team ?
L’objectif d’une red team est de tester les défenses de l’organisation et de repérer les faiblesses ou vulnérabilités qu’un véritable attaquant pourrait exploiter. Pour atteindre cet objectif, elle utilise généralement diverses tactiques et techniques afin d’imiter les méthodes qu’un attaquant pourrait employer. Il peut s’agir d’ingénierie sociale, de tests d’intrusion réseau ou de tests de sécurité physique. La red team utilise ces méthodes pour tenter de franchir les défenses de l’organisation et d’accéder à des données ou à des systèmes sensibles.
Une fois sa simulation d’attaque terminée, la red team remet généralement à l’organisation un rapport détaillant les vulnérabilités découvertes et recommandant des mesures correctives. L’organisation peut ainsi renforcer ses défenses et se préparer à d’éventuelles attaques. Voici les activités d’une Red Team :
- Simuler des cyberattaques réelles contre les systèmes et les défenses d’une organisation
- Tester les défenses de l’organisation et repérer les faiblesses ou vulnérabilités qu’un véritable attaquant pourrait exploiter
- Employer diverses tactiques et techniques pour reproduire les méthodes d’un attaquant, notamment l’ingénierie sociale et les tests d’intrusion réseau
- Tenter de franchir les défenses de l’organisation et d’accéder à des données ou systèmes sensibles
- Remettre à l’organisation un rapport détaillant les vulnérabilités découvertes et recommandant des mesures correctives
- Accompagner l’organisation dans le renforcement de ses défenses et sa préparation aux attaques potentielles.
En somme, une red team soumet les défenses d’une organisation à un test réaliste pour repérer et traiter les vulnérabilités avant qu’un véritable attaquant ne les exploite.

MDR en qui vous pouvez avoir confiance
Obtenez une couverture fiable de bout en bout et une plus grande tranquillité d'esprit avec Singularity MDR de SentinelOne.
Quelles compétences les membres d’une Blue Team doivent-ils posséder ?
Les membres d’une red team sont généralement des professionnels hautement qualifiés et expérimentés, qui connaissent en profondeur les cybermenaces ainsi que les tactiques et techniques des attaquants. Ils doivent posséder plusieurs compétences clés, notamment :
- Expertise technique: Les membres d’une red team doivent maîtriser différents aspects techniques de la cybersécurité, comme la sécurité des réseaux, le chiffrement des données et la gestion des vulnérabilités.
- Créativité et résolution de problèmes: Les membres d’une red team doivent faire preuve d’inventivité pour simuler des attaques et franchir les défenses d’une organisation.
- Communication et collaboration: Les membres d’une red team doivent communiquer et collaborer efficacement entre eux, ainsi qu’avec la blue team de l’organisation et les autres parties prenantes.
- Souci du détail: Les membres d’une red team doivent être très attentifs aux détails pour repérer et exploiter les vulnérabilités les plus infimes.
- Adaptabilité et souplesse: Les membres d’une red team doivent s’adapter aux changements de situation et de scénario, puis adopter rapidement de nouvelles tactiques et techniques.
Quels sont les types de hackers : black hat, white hat et gray hat ?
Hacker : les différents types se distinguent par les motivations, les méthodes et l’éthique des personnes qui pratiquent le hacking. Les trois grandes catégories sont les hackers black hat, white hat et gray hat.
Les hackers black hat mènent des activités de hacking illégales ou malveillantes, souvent pour voler des informations sensibles ou endommager des systèmes informatiques. Ils peuvent exploiter leurs compétences pour accéder sans autorisation à des réseaux, voler des mots de passe ou des données de cartes bancaires, ou diffuser des malware. Souvent motivées par l’argent ou d’autres intérêts personnels, leurs activités peuvent entraîner de lourdes conséquences juridiques et financières.
À l’inverse, les hackers white hat pratiquent le hacking éthique, souvent pour renforcer la sécurité et protéger contre les cyberattaques. Ils peuvent tester les défenses des systèmes informatiques et des réseaux d’une organisation, identifier les vulnérabilités et recommander des améliorations. Les hackers white hat travaillent souvent pour des organisations ou interviennent comme consultants. Leurs activités sont généralement légales et autorisées.
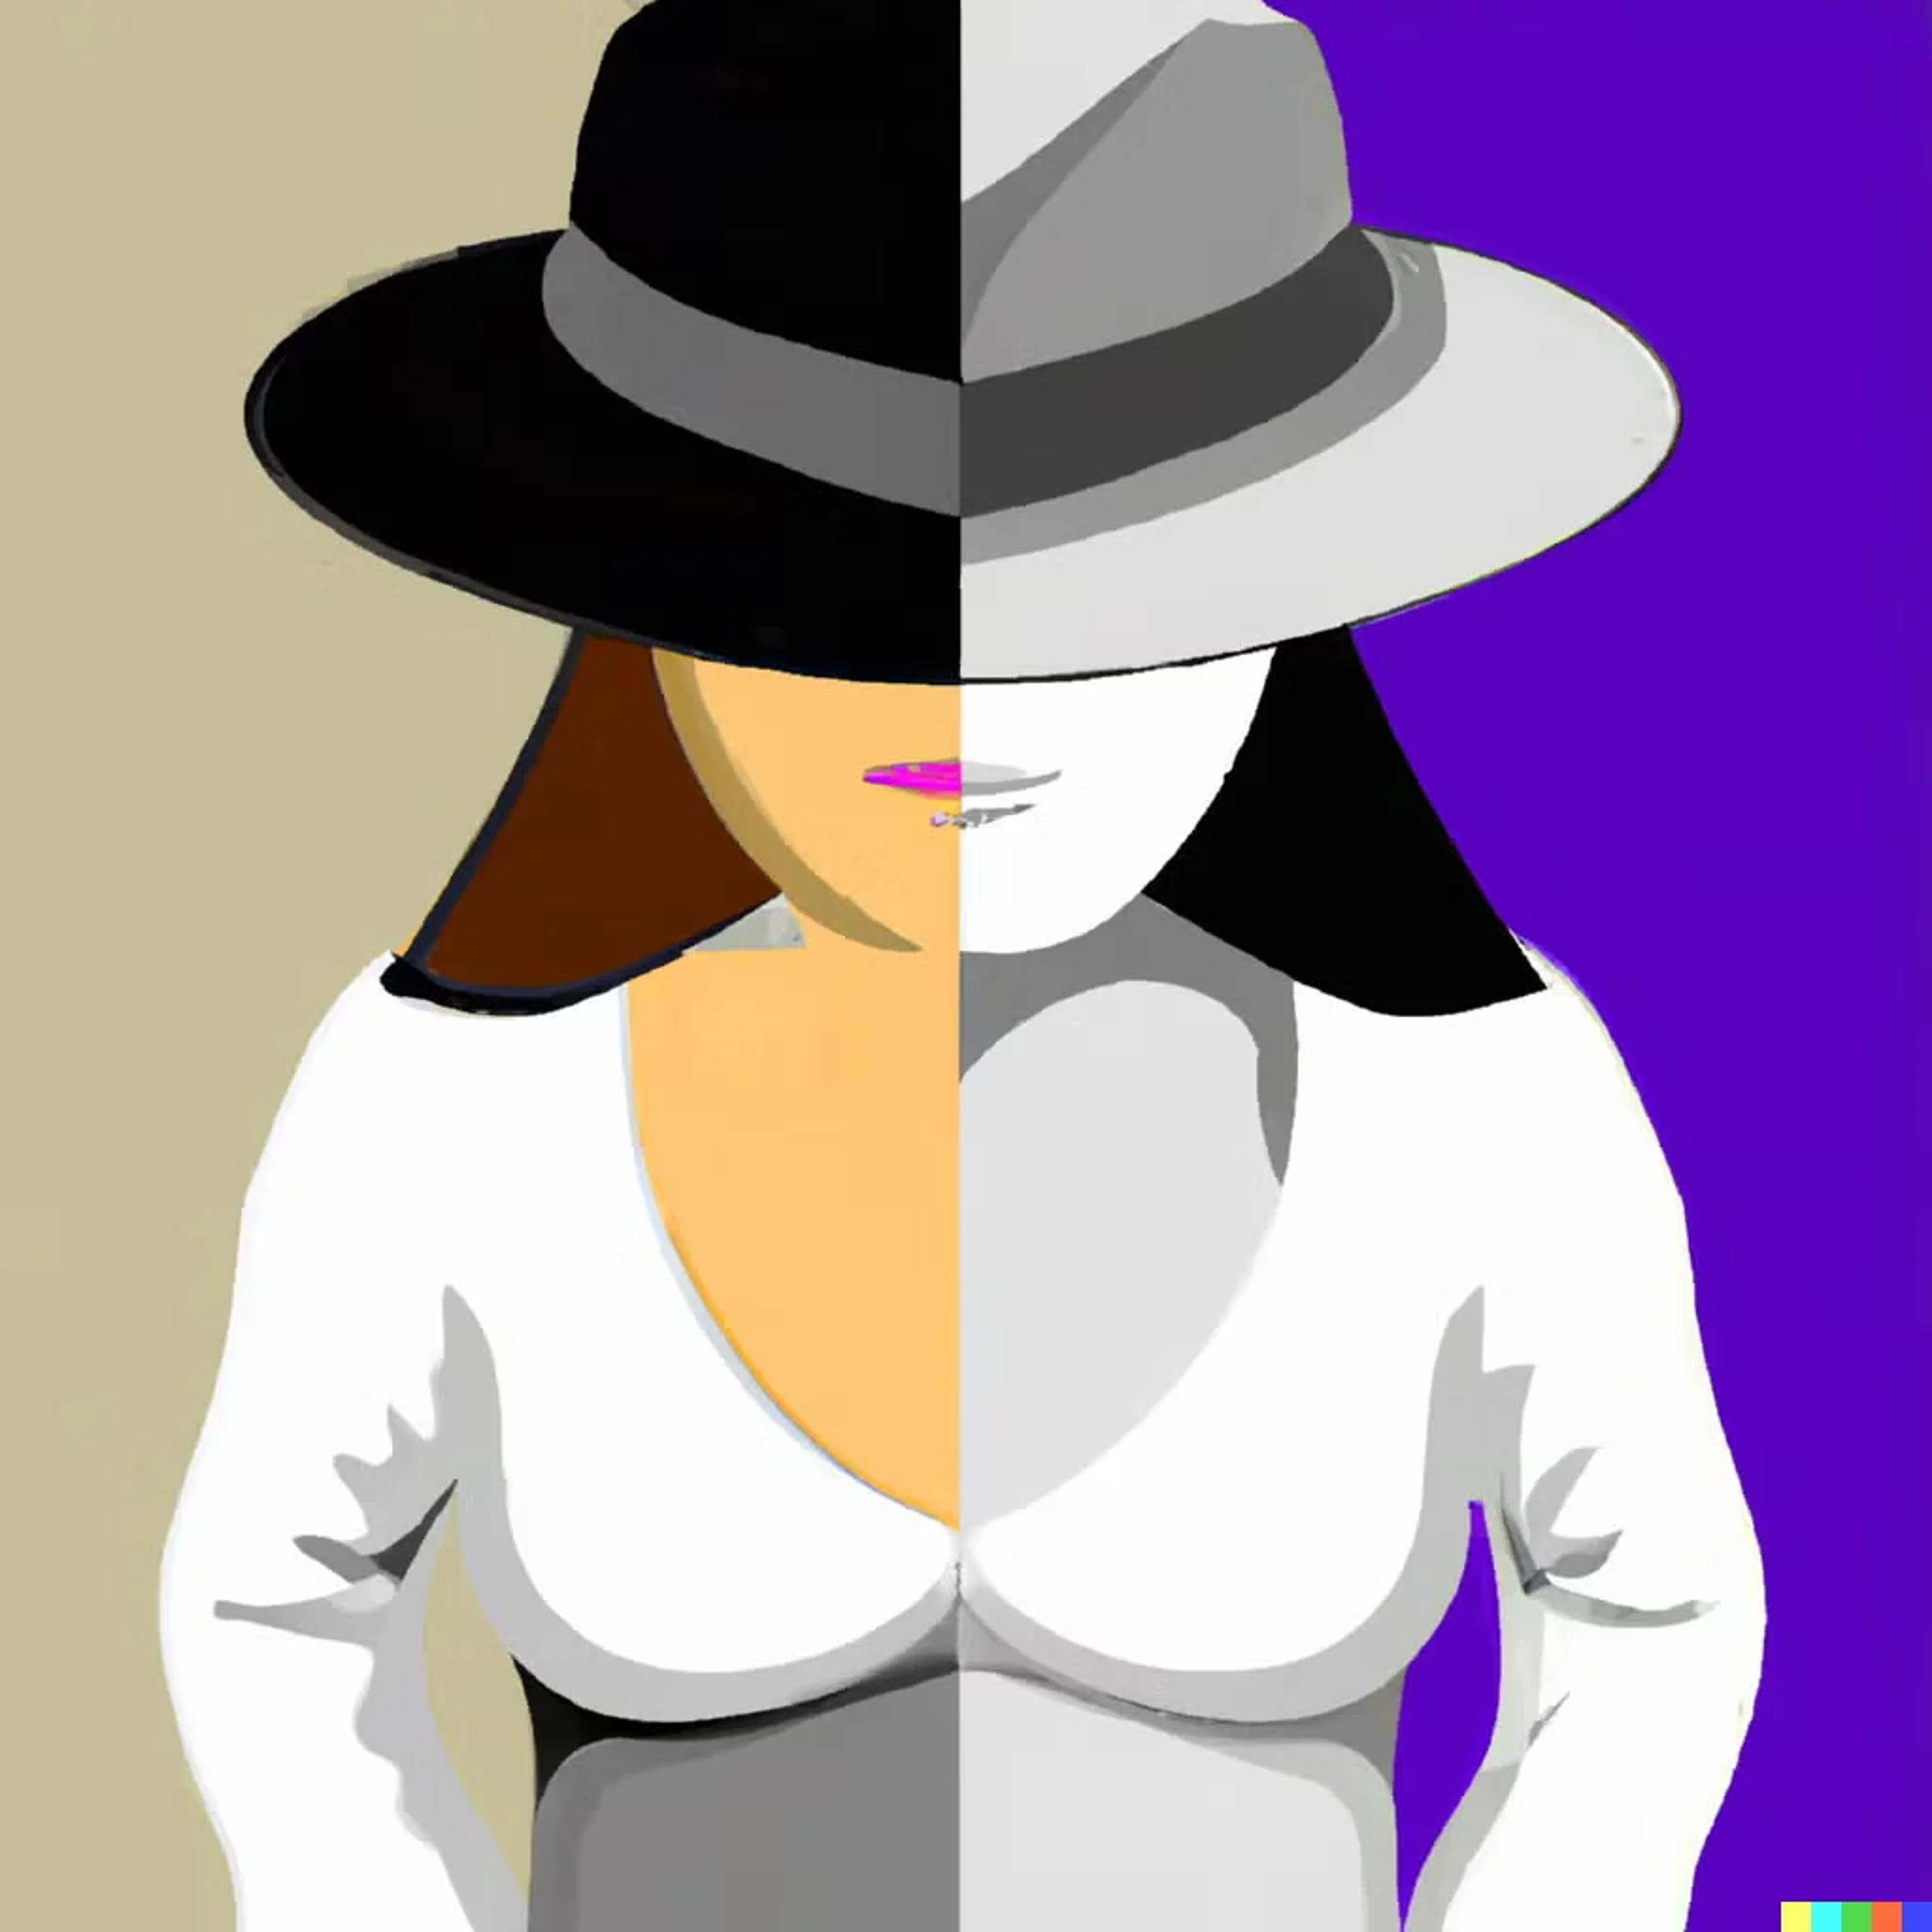
Les hackers grey hat se situent entre les hackers black hat et white hat. Ils peuvent mener des activités de hacking qui ne sont pas strictement légales, sans être nécessairement malveillantes ou nuisibles. Par exemple, un hacker grey hat peut découvrir et signaler une vulnérabilité de sécurité dans le système d’une organisation sans demander d’autorisation ni de rémunération, ou pratiquer le “hacktivisme” en participant à des manifestations ou à d’autres activités politiques à l’aide de techniques de hacking. Les hackers grey hat peuvent avoir des motivations diverses, et leurs activités sont parfois difficiles à classer comme bonnes ou mauvaises.
Voici notre sélection de livres incontournables pour tout professionnel de l’#infoSec, dans un fil
— SentinelOne (@SentinelOne) 2 décembre 2022
Conclusion
En conclusion, les red teams jouent un rôle essentiel dans la stratégie de cybersécurité des organisations. En simulant des attaques réelles, elles les aident à identifier et à corriger les vulnérabilités avant que des attaquants ne les exploitent. Elles contribuent ainsi à renforcer leur posture de sécurité et à réduire le risque de violations de données et d’autres cyberattaques. En formant les collaborateurs, les red teams aident également les organisations à renforcer leurs défenses et à mieux se préparer aux menaces potentielles. Elles jouent donc un rôle crucial dans la protection des organisations contre les cybermenaces.
FAQ sur le Red Team en cybersécurité
Une Red Team est un groupe d’experts en sécurité qui se comportent comme des attaquants pour tester les défenses d’une organisation. Elle simule des menaces réelles, comme le phishing, les intrusions réseau ou l’ingénierie sociale, afin de révéler les failles humaines, organisationnelles et technologiques. Après chaque exercice, elle présente ses conclusions détaillées et ses recommandations pour que vous corrigiez les faiblesses avant que de véritables attaquants ne les découvrent
La Red Team joue l’attaque en simulant des offensives contre vos systèmes, tandis que la Blue Team joue la défense en détectant ces attaques, en y répondant et en les stoppant. Les Red Teams recherchent les vulnérabilités ;
Les Blue Teams surveillent les réseaux, examinent les alertes et corrigent les failles. Vous pouvez les réunir lors d’exercices Purple Team, où les deux équipes partagent leurs observations pour renforcer votre posture de sécurité globale.
Une évaluation Red Team révèle les failles de sécurité cachées avant que de véritables attaquants ne les exploitent. Elle teste vos équipes, vos processus et vos technologies dans des conditions réalistes, du phishing à l’élévation de privilèges.
Vous obtenez une vision claire des capacités de détection et de réponse de vos équipes, ainsi que des mesures concrètes pour combler ces failles et mieux vous préparer aux menaces réelles.
Les Red Teams utilisent des campagnes de phishing, des tentatives de connexion avec des mots de passe courants, des analyses réseau, l’exploitation de vulnérabilités et l’ingénierie sociale pour reproduire le comportement des attaquants. Elles peuvent déployer des malware sur mesure, créer des portes dérobées ou progresser à partir de machines compromises.
En reproduisant les méthodes des menaces persistantes avancées, elles enchaînent plusieurs techniques, comme le spear phishing suivi d’un déplacement latéral, pour tester vos défenses de bout en bout.
Parmi les outils courants figurent Cobalt Strike pour les opérations post-exploitation, Metasploit pour les tests de vulnérabilité et Empire pour les attaques basées sur PowerShell. Les Red Teams utilisent aussi Nmap pour découvrir les réseaux, Burp Suite pour tester les applications web et BloodHound pour cartographier les relations dans Active Directory. Ces outils servent à simuler de véritables parcours d’attaque sans nuire aux systèmes de production.
Réalisez des exercices Red Team après toute modification majeure de vos systèmes, avant le lancement d’un produit important ou après votre audit de sécurité annuel. Après un incident de sécurité, ils servent aussi à tester les nouveaux contrôles. Des évaluations régulières, au moins une fois par an, suivent l’évolution des menaces et vérifient que vos processus de détection et de réponse résistent à des attaques réalistes.
Aucune certification particulière n’est obligatoire, mais de nombreux opérateurs possèdent l’OSCP (Offensive Security Certified Professional) pour les tests d’intrusion pratiques, l’OSCE (Offensive Security Certified Expert) pour l’exploitation avancée de vulnérabilités ou une certification CREST Pentester. D’autres obtiennent les certifications GPEN ou GXPN de GIAC et PTP d’eLearnSecurity pour des techniques Red Team spécialisées. L’expérience pratique compte souvent autant que les certifications.
En savoir plus sur Services



Prêt à révolutionner vos opérations de sécurité ?
Découvrez comment SentinelOne AI SIEM peut transformer votre SOC en une puissance autonome. Contactez-nous dès aujourd’hui pour une démonstration personnalisée et voyez l’avenir de la sécurité en action.
