
Qu’est-ce que le CNAPP (Cloud-Native Application Protection Platform) ?
Un CNAPP est une plateforme unifiée de protection des applications cloud natives qui sécurise les écosystèmes multicloud. Découvrez comment il améliore le cloud et la cybersécurité.

Points clés
- Ce que c’est : Une plateforme unique qui consolide la sécurité cloud depuis le commit de code jusqu’à l’exécution en production, en remplaçant les outils ponctuels fragmentés.
- Ce qu’elle unifie : CSPM, KSPM, CWPP, CIEM, l’analyse IaC et CDR — corrélés en chemins d’attaque exploitables et priorisés dans les environnements multi-cloud et hybrides.
- Pourquoi l’exécution est importante : La télémétrie en direct des charges de travail détecte les menaces actives et les chemins d’attaque que les seules données de posture et de vulnérabilité ne peuvent pas détecter.
- Comment elle aide les équipes : Moins d’alertes, des retours plus précoces aux développeurs dans CI/CD, une remédiation plus rapide et des preuves de conformité intégrées.
- Vers quoi elle évolue : Évaluation des risques alimentée par l’IA, couverture hybride avec et sans agent, et remédiation autonome.
- SentinelOne : Singularity™ Cloud Security fournit une CNAPP sur une plateforme unique avec agent et sans agent, avec une protection à l’exécution alimentée par l’IA et une remédiation automatisée.
Qu’est-ce que le CNAPP ?
Un CNAPP est une plateforme unifiée de sécurité cloud qui protège les applications et l’infrastructure cloud natives tout au long du cycle de vie des applications, du développement et de l’infrastructure as code (IaC) jusqu’au déploiement et à l’exécution en production.
Le CNAPP consolide plusieurs capacités de sécurité cloud, notamment Cloud Security Posture Management (CSPM), Cloud Workload Protection (CWPP), Cloud Infrastructure Entitlement Management (CIEM), Kubernetes Security Posture Management (KSPM), la gestion des vulnérabilités, la sécurité IaC et la détection et réponse cloud (CDR), dans une approche intégrée.
Au lieu de gérer des outils de sécurité distincts pour la configuration cloud, les identités, les workloads, les vulnérabilités et les menaces à l’exécution, un CNAPP corrèle ces signaux de sécurité afin d’offrir une meilleure visibilité sur les risques cloud, de prioriser les risques les plus importants et d’aider les équipes de sécurité et de développement à remédier aux problèmes plus tôt.
En termes simples, le CNAPP aide les organisations à sécuriser les applications cloud natives, du code au cloud et à l’exécution.
Pourquoi le CNAPP est-il important ?
Les outils et approches de sécurité traditionnels se limitent à protéger uniquement les centres de données sur site et les endpoints. Ils ne protègent pas, par conception, les applications et services cloud natives. Alors que nous migrons vers des technologies cloud natives et des écosystèmes changeants et éphémères, il est nécessaire de disposer d’une automatisation de la sécurité plus forte, de mises en production plus rapides et de la mise en œuvre de pratiques DevSecOps modernes.
À mesure que les organisations font évoluer leurs environnements cloud, les équipes de sécurité doivent être en mesure de :
- Découvrir les actifs cloud et comprendre leurs relations
- Identifier le code, les images et les configurations d’infrastructure vulnérables
- Contrôler les autorisations excessives et les privilèges permanents
- Détecter les activités malveillantes en production
- Corréler des constatations isolées en chemins d’attaque significatifs
- Prioriser la remédiation en fonction de l’impact métier et de l’exploitabilité
- Conserver des preuves pour la conformité réglementaire et interne
- Appliquer des contrôles sans ralentir inutilement le développement
Recommandations de Gartner pour le CNAPP
Gartner recommande aux équipes de sécurité et aux responsables de la gestion des risques chargés des stratégies de sécurité du cloud de rechercher, d’analyser et d’évaluer les offres CNAPP émergentes. Une plateforme de protection des applications cloud natives répond aux exigences de protection sur l’ensemble du cycle de vie des applications et infrastructures cloud natives, du développement à la production. Les surfaces d’attaque s’étendent et les solutions CNAPP modernes se concentreront sur la sécurisation des environnements d’exécution, en particulier les réseaux, le calcul, le stockage, les identités et les autorisations, ainsi que les autres contrôles de sécurité du cloud.
Il prévoit que 60 % des organisations qui ne déploient pas de solution CNAPP unifiée au sein de leur infrastructure cloud manqueront d’une visibilité étendue sur leurs surfaces d’attaque cloud. Sans CNAPP, les entreprises ne parviendront pas à atteindre leurs objectifs de sécurité zero-trust, et cela deviendra une réalité en 2029. La hausse des menaces cloud a également accéléré l’adoption rapide des CNAPP pour la sécurité cloud native.
Le Magic Quadrant de Gartner révèle les capacités clés des technologies CNAPP et fournit des informations plus approfondies sur divers produits et services de sécurité IT et cloud, y compris leurs cas d’usage personnalisés.

Guide du marché du CNAPP
Obtenez des informations clés sur l'état du marché CNAPP dans ce Gartner Market Guide for Cloud-Native Application Protection Platforms.
Composants principaux du CNAPP
Une Cloud-Native Application Protection Platform comprend plusieurs composants clés qui permettent de protéger chaque étape du cycle de vie du développement logiciel, jusqu’aux environnements de production. Le tableau ci-dessous détaille chaque composant et son rôle.
Composant | Ce qu’il fait |
CSPM (Cloud Security Posture Management) | Détecte les mauvaises configurations et les écarts de conformité dans les comptes et services cloud. |
CWPP (Cloud Workload Protection) | Protège les workloads en cours d’exécution, les conteneurs et les fonctions serverless contre les menaces à l’exécution. |
CIEM (Cloud Infrastructure Entitlement Management) | Cartographie les autorisations d’identité sur les ressources cloud et signale les accès excessifs. |
KSPM (Kubernetes Security Posture Management) | Sécurise les clusters Kubernetes, les configurations et les contrôles d’accès. |
Gestion des vulnérabilités | Identifie et priorise les vulnérabilités connues dans les workloads cloud et les images. |
Sécurité IaC | Analyse les modèles d’infrastructure as code à la recherche de mauvaises configurations avant le déploiement. |
CDR (Cloud Detection and Response) | Détecte et répond aux menaces actives à l’aide de signaux d’exécution et du plan de contrôle. |
Comment le CNAPP sécurise-t-il les workloads et pipelines d’IA ?
Un CNAPP sécurise les workloads d’IA en appliquant ses composants existants de posture, d’identité, de workload et de sécurité des données aux modèles, aux données d’entraînement et aux pipelines d’inférence, en traitant un service d’IA mal configuré comme n’importe quel autre actif cloud exposé.
Risques spécifiques à l’IA traités par un CNAPP :
- Endpoints de modèles d’IA exposés ou mal configurés et API d’inférence
- Comptes de service et rôles sur-privilégiés utilisés par les pipelines d’IA
- Données sensibles ou réglementées dans les jeux d’entraînement sans contrôles d’accès adéquats
- Services d’IA tiers non surveillés et usage d’IA fantôme
- Dépendances vulnérables dans les frameworks d’IA et de ML ainsi que dans les images de conteneur
CSPM vérifie la configuration des services d’IA managés, CIEM régit quelles identités peuvent accéder aux modèles et aux données d’entraînement, CWPP protège les ressources de calcul exécutant l’inférence et l’entraînement, et DSPM suit l’exposition des données alimentant ces pipelines. Cela fournit une vue corrélée des risques au lieu d’un outil de sécurité IA distinct greffé au reste de la pile.
Sécuriser l’infrastructure autour d’un modèle est différent de sécuriser les entrées et sorties du modèle. L’injection de prompt, les jailbreaks et l’usage non sécurisé de l’IA générative relèvent de Prompt Security de SentinelOne, et non du CNAPP ; consultez la section SentinelOne ci-dessous pour voir où AI Security Posture Management(AI SPM) s’intègre dans ce même ensemble.
Comment fonctionne le CNAPP ?
Une CNAPP fonctionne en centralisant la télémétrie de chaque étape du cycle de vie cloud-native en un seul endroit, en la corrélant et en agissant sur ce qu’elle détecte.
Collecte de la télémétrie dans l’ensemble de l’environnement
Une CNAPP extrait en continu des données des API des fournisseurs cloud, des registres de conteneurs, des clusters Kubernetes, des dépôts de code et des fournisseurs d’identité, ainsi que de tous les outils de sécurité tiers déjà en place. L’analyse sans agent couvre un compte cloud entier en quelques minutes sans empreinte sur la charge de travail, tandis qu’un agent dédié ajoute une visibilité d’exécution en temps réel et des capacités forensiques jusqu’au niveau du processus pour les charges de travail qui en ont besoin.
Corrélation des signaux dans une vue unique
Cette télémétrie est acheminée vers un lac de données ou une console partagés au lieu de rester dans des rapports d’analyse distincts. À partir de là, un CNAPP corrèle les processus, les événements et l’activité en temps réel afin d’identifier les chemins d’exploitation réels, des chaînes où une mauvaise configuration, une vulnérabilité et une identité se combinent en quelque chose qu’un attaquant pourrait utiliser, plutôt que de traiter chaque constat comme un problème isolé. Les tableaux de bord offrent aux équipes de sécurité une vue d’ensemble de l’ensemble de l’environnement cloud, au lieu de cinq sorties d’outils distinctes à rapprocher manuellement.
Application des politiques et réponse automatisée
Une console unifiée permet d’appliquer une politique cohérente dans les environnements multicloud et hybrides au lieu de gérer des règles séparément pour chaque plateforme. Lorsqu’une CNAPP identifie une menace active, elle peut mettre en quarantaine la charge de travail affectée, faire pivoter les secrets exposés ou déclencher d’autres actions de réponse sans attendre qu’un humain agisse d’abord, libérant ainsi les équipes de sécurité pour qu’elles se concentrent sur l’investigation plutôt que sur le nettoyage de routine.
CNAPP vs CSPM
Voici quelques différences critiques entre CNAPP et CSPM :
- CSPM ne peut pas émettre d’alertes de sécurité aux utilisateurs ni fournir d’informations sur les charges de travail cloud. Il ne peut pas prioriser les risques de sécurité ni fournir un contexte environnemental complet. Les solutions CSPM ne peuvent pas détecter les mouvements latéraux au sein des réseaux. CNAPP peut faire tout cela.
- Les solutions CNAPP offrent des capacités complètes de reporting, d’analytique et de remédiation intelligente des menaces. Elles fournissent une couverture de sécurité complète sans agent et peuvent centraliser les informations de sécurité cloud.
- CNAPP inclut CSPM, KSPM, CWPP, CDR et une multitude d’autres outils et fonctionnalités de sécurité. Elle rationalise également la gouvernance, la conformité et réduit le risque de mauvaises configurations des applications cloud-native de sécurité. CNAPP peut aussi gérer les autorisations des comptes utilisateurs et améliorer la posture de sécurité cloud dans son ensemble.
Explorez les différences en détail : CNAPP vs. CSPM
Défis liés à la mise en œuvre de CNAPP
La mise en œuvre d’une CNAPP constitue une étape importante vers une sécurité cloud unifiée, mais elle est rarement prête à l’emploi. La préparation et la connaissance des pièges courants vous aideront à surmonter ces obstacles plus facilement.
- Lacunes en compétences et évolutions culturelles : L’un des plus grands défis consiste à développer les compétences appropriées au sein des équipes de développement, de sécurité et d’exploitation. La confusion règne si vos ingénieurs DevOps ne connaissent pas la manière dont CNAPP s’intègre aux pipelines CI/CD ou si vos analystes de sécurité ne maîtrisent pas les subtilités de la conteneurisation. Un décalage des expertises peut entraîner des fonctionnalités négligées ou une automatisation sous-utilisée. Pour surmonter cela, il faut commencer par une formation ciblée, des ateliers interfonctionnels et, éventuellement, une collaboration avec un fournisseur ou un consultant de confiance.
- Complexité organisationnelle : Les entreprises ont généralement des départements cloisonnés, où les développeurs, les opérations et la sécurité travaillent dans des silos distincts. Réunir toutes ces équipes sous une seule CNAPP peut créer des chevauchements de rôles et des conflits de workflow. Pour traiter ces complexités, éliminez les barrières en cartographiant les responsabilités de chaque équipe. Favorisez la communication interéquipes et alignez tout le monde autour d’objectifs communs afin d’améliorer la posture de sécurité et l’efficacité opérationnelle.
- Effort d’intégration élevé : Même si les solutions CNAPP intègrent plusieurs capacités, elles doivent s’adapter à votre environnement unique. Elles doivent s’adapter aux fournisseurs de services cloud, aux dépôts de code et aux outils de sécurité existants ou SIEM tools. Vous devez vous attendre à un déploiement progressif qui peut nécessiter des connecteurs personnalisés, des appels d’API ou le développement de plugins. Sous-estimer cette intégration peut allonger considérablement les délais de déploiement et compromettre l’adhésion des utilisateurs.
- Fatigue liée aux alertes et surcharge de données : Lorsque l’ingestion de données à grande échelle n’est pas correctement réglée, vous risquez de générer un flot d’alertes et de bruit. Les équipes s’habituent à ce flot, ce qui fait manquer ou retarde la détection des menaces réelles. Cela entraîne le plus souvent des vulnérabilités sans réponse ou des écarts de conformité. Surmontez cela en mettant en place des workflows robustes de priorisation et de corrélation. Travaillez à étiqueter vos alertes en fonction de la gravité, de l’exploitabilité potentielle et du niveau d’impact sur les actifs critiques.
- Gestion du changement affectera votre posture de sécurité globale, votre budget et vos processus d’approvisionnement. Avec des plans clairs de gestion du changement, vous évitez la résistance interne, des indicateurs de réussite éclipsés ou une adoption lente. Élaborez une feuille de route qui définit des gains à court terme et des jalons à long terme afin de garantir que votre organisation reste motivée et s’aligne sur les nouveaux processus introduits par CNAPP.
Avantages de l’utilisation de CNAPP
- Visibilité cloud unifiée : Corrèle les problèmes de sécurité, les événements et les journaux sur l’ensemble de votre empreinte multicloud dans une vue unique. Fait apparaître les vecteurs d’attaque cachés grâce à des visualisations et des alertes en temps réel.
- Priorisation basée sur le risque : Fournit des conseils de remédiation afin que les équipes agissent sur les risques les plus importants. Une visibilité plus approfondie sur les mauvaises configurations et les écarts de conformité permet des décisions plus rapides et mieux éclairées.
- Détection et réponse aux menaces plus rapides : Intègre des contrôles de sécurité à chaque phase du cycle DevOps, en détectant les risques avant qu’ils n’atteignent la production. Permet une posture proactive qui stoppe les incidents avant qu’ils ne dégénèrent en violations.
- Complexité réduite des outils : Remplace les outils autonomes de CSPM, de protection à l’exécution et de corrélation d’alertes par une seule plateforme. Réduit les coûts de licence, la charge administrative et le travail d’intégration.
- Meilleure collaboration entre les équipes de sécurité et de développement : Répartit la responsabilité de la sécurité grâce à des garde-fous intégrés au lieu de la centraliser dans une seule équipe. Réduit les frictions entre la sécurité et le DevOps, afin que les développeurs puissent sécuriser leur propre code sans ralentir les mises en production.
Bonnes pratiques CNAPP
CNAPP peut offrir une visibilité et un contrôle complets sur votre infrastructure cloud. De plus, CNAPP peut sécuriser les clouds publics, privés, hybrides, uniques et même multicloud. Les solutions CNAPP vous donnent accès aux métriques et KPI nécessaires pour surveiller en continu vos environnements sans restreindre les workflows ni perturber les opérations métier.
Voici quelques-unes des meilleures pratiques CNAPP à suivre pour les professionnels de la sécurité :
Adoptez la sécurité shift-left dès le premier jour : Analysez les modèles d’infrastructure as code, les images de conteneurs et les dépôts de code avant qu’ils n’atteignent la production. Détecter tôt les mauvaises configurations, par exemple grâce à des contrôles automatisés sur chaque pull request, évite des reprises coûteuses et des failles de sécurité par la suite.
- Automatisez l’application des politiques : Définissez des règles pour les configurations des ressources, les autorisations d’identité et la sécurité des conteneurs que votre CNAPP applique automatiquement, comme garder les buckets S3 privés par défaut ou bloquer les pods Kubernetes privilégiés. Cela réduit le triage manuel et permet à votre équipe de se concentrer sur la stratégie.
- Priorisez les alertes par risque : Configurez votre CNAPP pour catégoriser les vulnérabilités en niveaux de gravité et associer chaque niveau à un workflow de réponse clair. Cela garantit que les menaces critiques reçoivent une attention immédiate tandis que les problèmes de priorité inférieure sont suivis pour une remédiation ultérieure.
- Appliquez le zero-trust et l’accès au moindre privilège : Utilisez la gestion des droits d’accès de l’infrastructure cloud (CIEM) et le contrôle d’accès basé sur les rôles pour limiter les utilisateurs et les charges de travail au seul accès dont ils ont besoin. Cela réduit le risque de mouvement latéral et limite le rayon d’impact de toute violation.
- Intégrez une boucle de rétroaction continue : Considérez votre CNAPP comme un système vivant plutôt qu’un outil statique. Affinez la logique de détection en fonction des résultats observés dans le monde réel, par exemple en ajustant les classifications de gravité lorsque les résultats de la plateforme ne correspondent pas à l’impact réel, afin que la plateforme gagne en précision au fil du temps.
Cas d’usage du CNAPP dans la sécurité cloud
Voici quelques-uns des cas d’usage du CNAPP les plus populaires dans la sécurité cloud :
Environnements conteneurisés & DevSecOps : Analyse les images de conteneurs dans le registre, valide les configurations par rapport aux bonnes pratiques et surveille les pods à l’exécution, en détectant les builds non sécurisés avant leur mise en production.
- Déploiements d’IA & de machine learning : Signale les mauvaises configurations et les vulnérabilités dans les frameworks ML, les instances GPU et les magasins de données, avec une application cohérente des politiques sur l’ensemble du pipeline IA.
- Retail & eCommerce en multi-cloud : Unifie la sécurité sur AWS, Azure et les environnements on-prem au sein d’une console unique, avec des contrôles automatisés de posture et des alertes pour des corrections rapides pendant les périodes de fort trafic.
- Conformité dans les services de santé & financiers : Mappe les ressources par rapport à HIPAA, PCI DSS et GDPR en temps réel, avec une collecte automatisée des preuves qui simplifie les audits et réduit le risque de violation.
- Protection des effectifs distants & hybrides : Verrouille les rôles trop permissifs, signale les connexions suspectes et sécurise l’infrastructure éphémère quel que soit l’endroit depuis lequel les utilisateurs se connectent.
Comment choisir le bon CNAPP pour votre organisation ?
Vous devez choisir un CNAPP aligné sur vos objectifs métier. Cela impliquera d’équilibrer les considérations techniques, opérationnelles et budgétaires. Voici ce que vous devez rechercher :
- Portée & couverture : Vérifiez que la plateforme prend en charge vos environnements cloud et vos charges de travail (VM, conteneurs, serverless).
- Facilité d’intégration : Recherchez la compatibilité avec vos pipelines CI/CD, vos dépôts de code et votre infrastructure de sécurité. Des intégrations plus simples réduisent les frictions d’adoption.
- Fonctionnalités d’IA & d’automatisation : Évaluez le niveau d’avancement des analyses de la plateforme — un machine learning efficace peut réduire considérablement les faux positifs et accélérer les temps de réponse.
- Personnalisation : Évaluez si vous pouvez facilement définir des règles de détection personnalisées, des contrôles de conformité et des workflows afin de répondre à des besoins spécifiques en matière de sécurité ou de réglementation.
- Support fournisseur & expertise : Les meilleurs fournisseurs de CNAPP proposent une documentation solide, des formations et une expertise spécialisée pour aider votre organisation pendant la mise en œuvre.
Guide d'achat du CNAPP
Découvrez tout ce que vous devez savoir pour trouver la plateforme de protection des applications Cloud-Native adaptée à votre entreprise.
Renforcez votre sécurité cloud avec le CNAPP complet de SentinelOne
SentinelOne’s Singularity™ Cloud Security est une plateforme unifiée de protection des applications cloud natives pour les entreprises. Il s’agit de la solution de cybersécurité autonome la plus avancée au monde. C’est également un CNAPP enrichi par l’IA qui donne accès à des renseignements sur les menaces intégrés et de classe mondiale.
Singularity™ Cloud Security offre une hyperautomatisation sans code, peut prioriser les correctifs avec Verified Exploit Paths™, et inclut un analyste de sécurité IA.
Voici ce qu’il peut faire :
- Déploiement rapide sans agent : Déployez la gestion de posture en quelques minutes — sans avoir à installer de logiciel sur chaque charge de travail. Les analyses automatisées inventorient immédiatement vos environnements cloud à la recherche de vulnérabilités, de mauvaises configurations et de risques de conformité.
- Protection approfondie à l’aide d’un agent d’exécution : Pour les charges de travail critiques, un agent d’exécution fournit une détection en temps réel des ransomwares, exploits zero-day, et des attaques sans fichier. Vous pouvez obtenir une télémétrie forensique et des capacités de restauration quasi instantanée si des menaces se matérialisent.
- Cloud Security Posture Management (CSPM) : Des contrôles complets de conformité, une hyperautomatisation pour l’application des politiques et un inventaire des actifs basé sur des graphes vous permettent de trouver et corriger rapidement les mauvaises configurations critiques.
- Gestion des vulnérabilités & analyse Shift-Left des conteneurs : SentinelOne couvre l’ensemble du cycle de développement ; il peut analyser les dépôts de code, les pipelines CI/CD et sécuriser les registres de conteneurs afin d’empêcher les vulnérabilités d’atteindre la production.
- AI Security Posture Management : Découvrez les pipelines IA, analysez les configurations des modèles de données IA et identifiez les chemins d’exploitation vérifiés pour les services IA.
- External Attack Surface Management : Automatisez les tests d’intrusion et la découverte des chemins d’exploitation afin de garantir que les actifs cachés ou les services exposés de manière incorrecte ne deviennent pas des angles morts à haut risque.
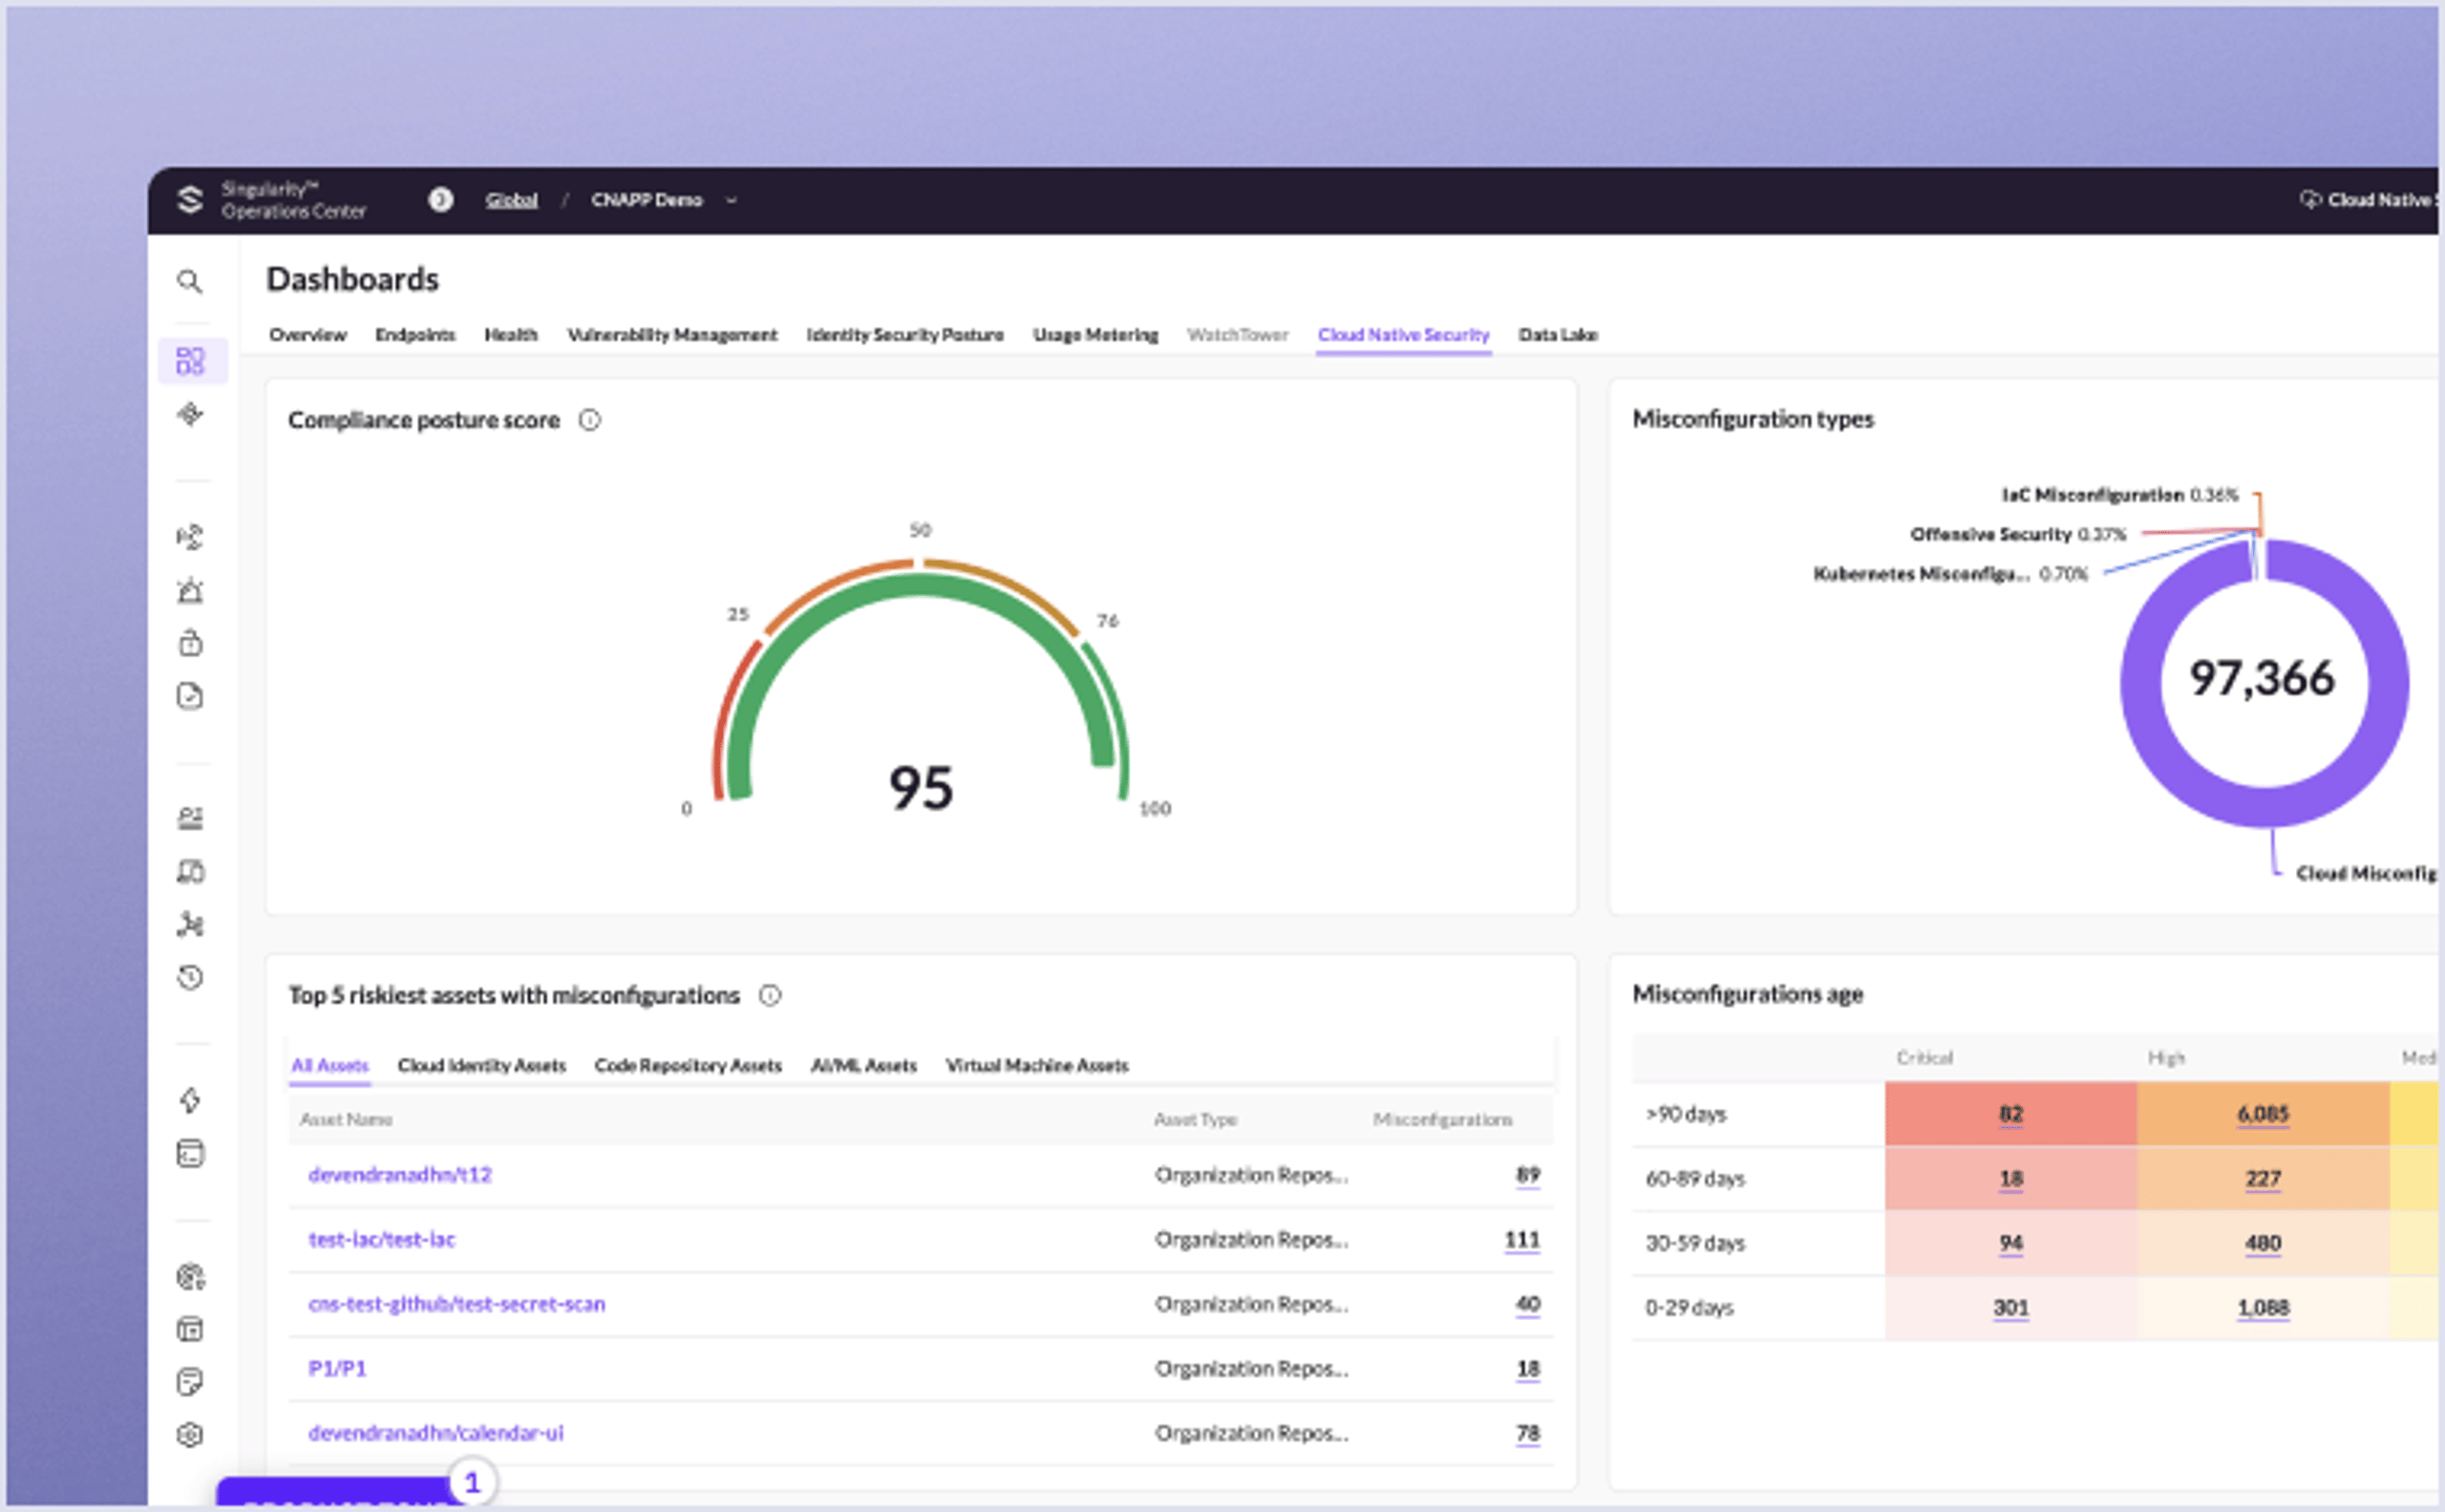
Combinez une réduction des risques fondée sur des preuves avec une réponse autonome grâce au CNAPP le plus évolué et alimenté par l’IA.
Conclusion
Vous avez vu comment les plateformes de protection des applications cloud-native peuvent intégrer vos actifs cloud dans un cadre de sécurité unique, en comblant les lacunes que les outils traditionnels ne peuvent pas combler. Adopter une approche CNAPP consiste à sécuriser les conteneurs et les machines virtuelles et à établir une stratégie de défense tournée vers l’avenir qui répond aux exigences du développement rapide et de l’évolution des menaces.
CNAPP fournit une application intégrée des politiques, une détection et une réponse automatisées, ainsi qu’une culture d’amélioration continue pour transformer des écosystèmes cloud complexes en environnements résilients et sécurisés, en passant de solutions fragmentées à une plateforme tout-en-un qui protège vos applications tout au long de leur parcours dans le cloud. Essayez SentinelOne dès aujourd’hui.
Voir SentinelOne en action
Découvrez comment la sécurité du cloud alimentée par l'IA peut protéger votre organisation lors d'une démonstration individuelle avec un expert produit de SentinelOne.
FAQ CNAPP
Une CNAPP est une solution de sécurité intégrée qui protège les applications cloud-native pendant le développement et la production. Elle regroupe divers outils, notamment CSPM, CWPP et CIEM, en un seul endroit.
CNAPP est une plateforme complète de sécurité cloud qui protège vos charges de travail cloud-native et votre infrastructure tout au long de leur cycle de vie. Elle traite les mauvaises configurations cloud, l’analyse des vulnérabilités, les menaces à l’exécution et la sécurité des données pour les applications exécutées dans des environnements cloud. Le CASB se place entre les utilisateurs et les services cloud afin d’appliquer les politiques de sécurité et de protéger vos données. Il surveille l’accès aux applications SaaS, contrôle le comportement des utilisateurs et aide à prévenir les violations de données. Le CNAPP sécurise l’infrastructure cloud de l’intérieur, tandis que le CASB protège l’accès aux services cloud.
CNAPP protège vos charges de travail et applications cloud là où elles résident, en se concentrant sur la sécurité de l’infrastructure, la protection des conteneurs et les menaces à l’exécution. Il surveille les configurations cloud et sécurise les pipelines de développement pour les applications cloud-native. SASE est un cadre réseau qui combine le SD-WAN avec des services de sécurité afin de sécuriser l’accès des utilisateurs aux applications depuis n’importe où. Il inclut le ZTNA, des passerelles web sécurisées et des services de pare-feu fournis depuis la périphérie du cloud. CNAPP sécurise les applications elles-mêmes, tandis que SASE sécurise la manière dont les utilisateurs se connectent à ces applications. Ils fonctionnent ensemble pour assurer une protection cloud complète.
Oui. Vous pouvez simplifier la conformité multi-cloud avec les solutions CNAPP. Elles facilitent la conformité aux réglementations PCI DSS, HIPAA et SOC 2.
La CNAPP offre une visibilité de bout en bout et des contrôles de conformité constants, ce qui est utile pour les secteurs fortement réglementés tels que la finance, la santé et les administrations publiques.
Recherchez des capacités telles que CSPM intégré, la protection à l’exécution, la détection des menaces pilotée par l’IA, l’analyse IaC et une gouvernance robuste des identités.
Oui. Les plateformes CNAPP unifient les politiques de sécurité et rationalisent la visibilité sur AWS, Azure, GCP et les clouds privés.
Une CNAPP évolutive peut être dimensionnée de manière appropriée pour les PME, avec une sécurité automatisée ne nécessitant pas de grandes équipes internes.
Les solutions CNAPP avancées utilisent le machine learning et l’analyse à l’exécution pour détecter les comportements anormaux, tels que les zero-day et autres menaces émergentes.
La CNAPP verrouille les images de conteneurs, détecte les mauvaises configurations dans Kubernetes ou Docker et fournit une protection à l’exécution en temps réel.
La tarification varie en fonction de l’échelle de l’infrastructure, des fonctionnalités et du fournisseur. Cependant, le besoin réduit d’outils autonomes individuels permet souvent d’économiser beaucoup d’argent à long terme.
En savoir plus sur Sécurité du cloud




Votre sécurité cloud—entièrement évaluée en 30 minutes.
Rencontrez un expert SentinelOne pour évaluer votre posture de sécurité cloud dans des environnements multi-cloud, découvrir les actifs cloud, les mauvaises configurations, l’analyse des secrets, et prioriser les risques avec Verified Exploit Paths™.
