
¿Qué es un virus de macros? Riesgos, prevención y detección
Los virus de macros aprovechan vulnerabilidades del software para propagarse. Conozca cómo funcionan y cómo defenderse de estas amenazas.

Los virus de macros son código malicioso incrustado en documentos que aprovecha las funciones de las macros. Esta guía explica cómo operan, qué riesgos presentan y cómo prevenirlos.
Conozca la importancia de gestionar los documentos de forma segura y concienciar a los usuarios. Comprender los virus de macros es esencial para proteger los sistemas frente a esta amenaza persistente.
¿Por qué las macros representan un riesgo de seguridad?
Las macros pueden representar un riesgo de seguridad porque pueden ejecutar código malicioso en un sistema. En el caso de los virus de macro, el código malicioso está incrustado en una macro y se activa al abrir el documento o la plantilla infectados. Así, el virus ejecuta su código sin el conocimiento ni el consentimiento del usuario y puede causar daños como la corrupción o el robo de datos. Además, los atacantes pueden usar macros para eludir los controles de seguridad y obtener acceso no autorizado a sistemas y redes. Por eso, es importante habilitar únicamente macros de fuentes confiables y analizar periódicamente su sistema en busca demalware con un programa antivirus de confianza.
¿Cuáles son las características de un virus de macros?
Las características de un virus de macros varían según el virus, pero muchos comparten ciertos rasgos. Entre ellos se encuentran:
- Están escritos en el lenguaje de macros Visual Basic for Applications (VBA), utilizado por aplicaciones de productividad como Microsoft Office.
- Suelen propagarse mediante documentos o plantillas infectados que se comparten entre usuarios.
- Pueden activarse cuando el usuario abre el archivo infectado y ejecutar su código malicioso.
- Pueden causar distintos tipos de daños, desde simples molestias hasta consecuencias graves, como la corrupción o el robo de datos.
- Pueden ser difíciles de detectar porque se incrustan en macros legítimas, y difíciles de eliminar una vez que infectan un sistema.
¿Cuáles son los síntomas de una infección por un virus de macros?
Los síntomas de una infección por un virus de macros varían según el virus, pero hay señales comunes de que un sistema podría estar infectado. Entre ellas se encuentran:
- Comportamiento inusual o inesperado de la aplicación infectada, como cierres o bloqueos.
- Aparición de archivos o carpetas inusuales o inesperados en el sistema.
- Cambios en los ajustes o la configuración del sistema sin el conocimiento o consentimiento del usuario.
- Deterioro del rendimiento del sistema, como tiempos de respuesta más lentos o una reducción general de la velocidad.
- Acceso no autorizado de terceros al sistema o la red.
- Aparición de mensajes o alertas inusuales o inesperados en la pantalla.
Si sospecha que su sistema está infectado por un virus de macros, ejecute de inmediato un análisis completo con un programa antimalware de confianza y contacte a su administrador de IT. Si se confirma la infección, siga las instrucciones del programa antivirus para eliminar el virus y restablecer el sistema a un estado seguro.
¿Puede ejecutarse una macro automáticamente?
Sí, una macro puede ejecutarse automáticamente en determinadas circunstancias. En la mayoría de los casos, el usuario debe habilitar las macros para que se ejecuten. Sin embargo, algunos virus de macro están diseñados para ejecutarse automáticamente cuando se abre un documento o una plantilla infectados, sin que el usuario lo sepa ni dé su consentimiento. Por eso pueden ser tan peligrosos: ejecutan código malicioso sin que el usuario se dé cuenta. Para protegerse de esta amenaza, habilite únicamente macros de fuentes confiables y analice periódicamente su sistema en busca de malware con un programa antivirus de confianza.
¿Pueden las macros causar una infección por ransomware?
Es difícil determinar si una brecha de seguridad concreta fue causada por un virus de macros, ya que las brechas pueden tener muchas causas. Un virus de macros puede utilizarse para distribuir ransomware infección. El ransomware es un tipo de malware que cifra los archivos de la víctima y exige un rescate para descifrarlos. En ocasiones, un virus de macros puede distribuir la carga útil del ransomware al insertar código malicioso en una macro de un documento o una plantilla. Cuando el usuario abre el archivo infectado, el virus de macros se activa y puede ejecutar el ransomware, que cifra los archivos de la víctima. Entonces, la víctima recibe una exigencia de rescate, normalmente mediante un mensaje en pantalla o una notificación en el área de notificaciones del sistema infectado. Es importante señalar que pagar el rescate no garantiza que la víctima recupere sus archivos. La mejor forma de protegerse contra las infecciones de ransomware es implementar medidas de seguridad sólidas y hacer copias de seguridad periódicas de los datos importantes.
¿Pueden los equipos Mac infectarse con un virus de macros?
Sí, las Mac pueden contraer un virus de macro. Los virus de macro no se limitan a ningún sistema operativo específico y pueden infectar cualquier dispositivo capaz de ejecutar el lenguaje de macros en el que está escrito el virus. En el caso de las Mac, si un virus de macro está escrito en un lenguaje que puede usarse en una Mac, como AppleScript, la Mac puede infectarse. Es importante que quienes usan Mac conozcan las posibles amenazas de los virus de macro y tomen medidas para proteger sus dispositivos, como habilitar únicamente macros de fuentes confiables y analizarlos periódicamente en busca de malware con un programa antivirus de confianza.
Estos son algunos ejemplos reales de virus de macros dirigidos a equipos Mac:
A continuación se muestran algunos ejemplos reales de virus de macro que atacan a los Mac: es una amenaza que aprovecha una vía de escape del entorno aislado de Microsoft Word para Mac y distribuye una carga útil de Meterpreter. Al igual que otros ataques basados en Word contra Windows, utiliza una macro VBA para ejecutar código e infectar al usuario. OSX.BadWord se distribuye mediante un correo electrónico dirigido al personal de la plataforma de criptomonedas Quidax que les invita a colaborar con “BitCoin Magazine UK”.
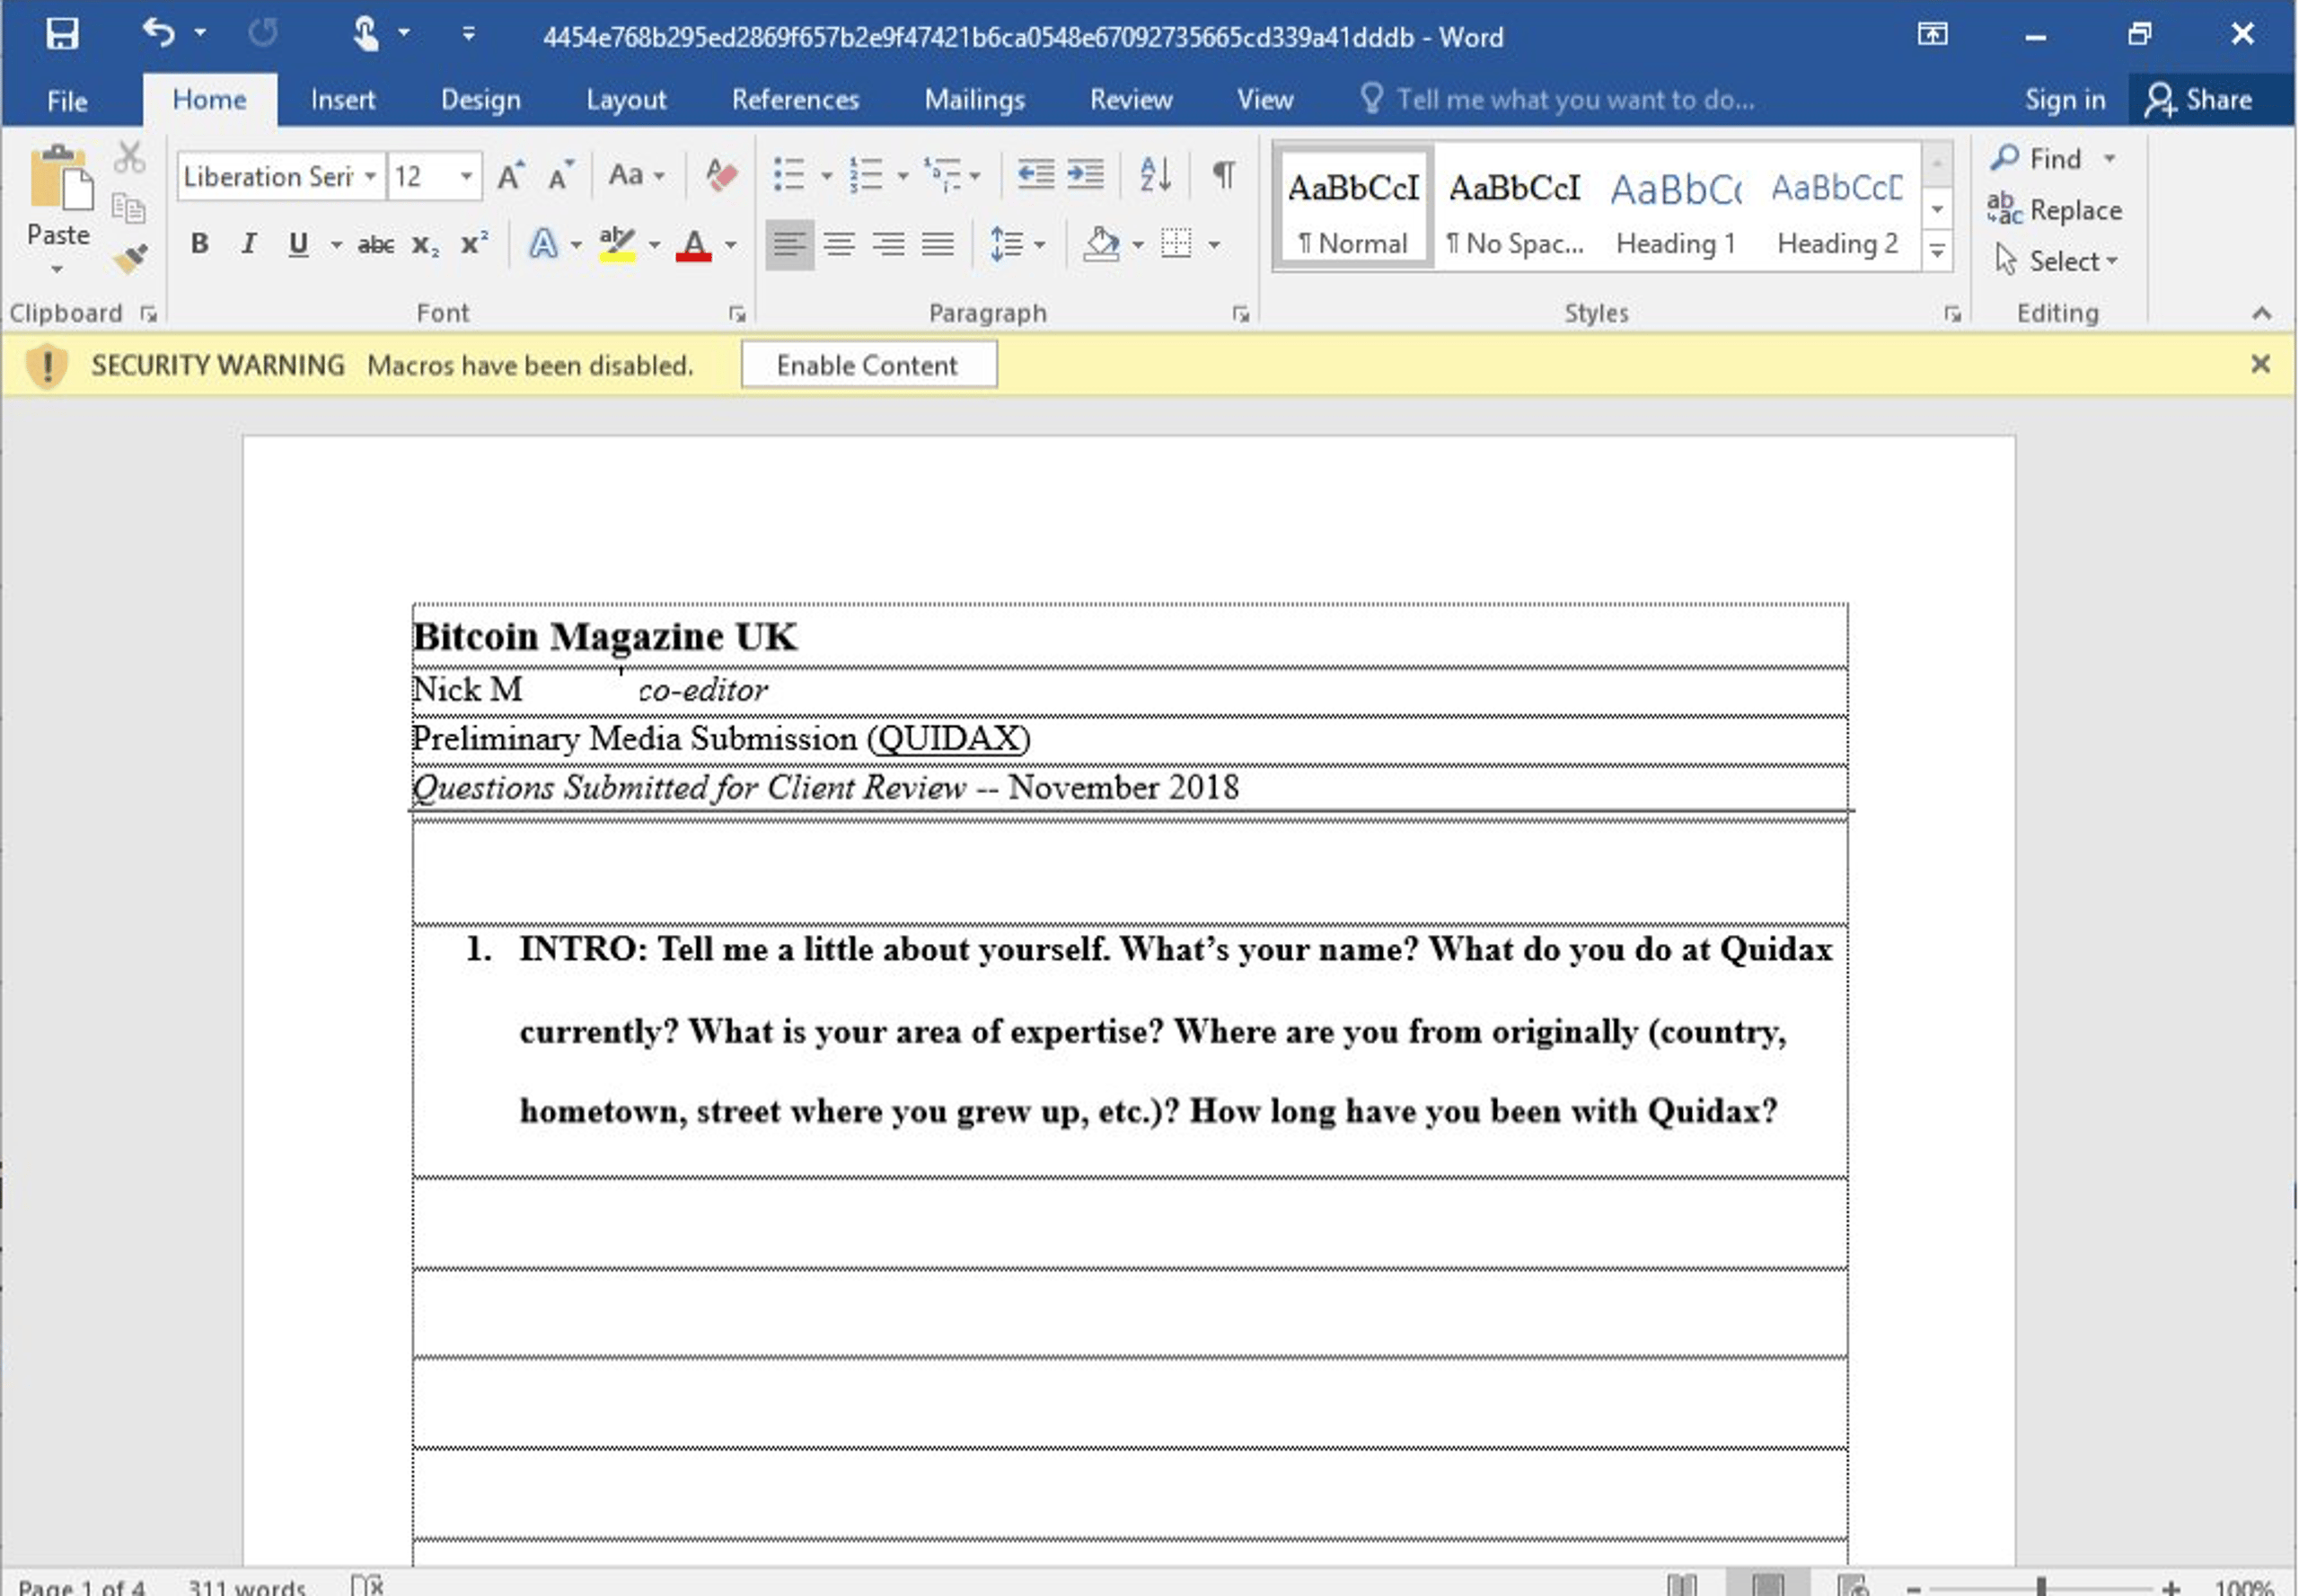
en 2018, el grupo APT vinculado a Corea del Norte Lazarus atacaba activamente a las plataformas de intercambio de criptomonedas. En marzo, los investigadores descubrieron un documento de Word malicioso utilizado para instalar una puerta trasera en macOS. El documento, escrito en coreano, era uno de los varios utilizados en una campaña dirigida a empresas surcoreanas y plataformas de intercambio de criptomonedas.
En 2019, Lazarus APT ataca a usuarios de Mac con un documento de Word malicioso.
¿Puede Linux infectarse con un virus de macros?Lazarus APT ataca a los usuarios de Mac con un documento de Word infectado.
En teoría, Linux podría infectarse con un virus de macros. Los virus de macros no se limitan a ningún sistema operativo y pueden infectar cualquier dispositivo capaz de ejecutar el lenguaje de macros en el que están escritos. Aunque Linux suele considerarse más seguro que otros sistemas operativos y es un objetivo menos frecuente del malware, no es inmune a todas las amenazas, incluidos los virus de macros. Si un virus de macros está escrito en un lenguaje que puede utilizarse en Linux, como un lenguaje de macros específico de Linux o un lenguaje multiplataforma como Java, el sistema Linux puede infectarse. Para protegerse contra esta amenaza, los usuarios de Linux deben adoptar medidas de seguridad adecuadas, como habilitar únicamente macros de fuentes confiables y realizar análisis periódicos para detectar malware con un programa antivirus de confianza.
¿Cuál es un ejemplo de virus de macros?
Un ejemplo de virus de macros es el virus, que se descubrió por primera vez en 1999. El virus Melissa estaba escrito en el lenguaje de macros Visual Basic for Applications (VBA) y se propagaba mediante documentos infectados de Microsoft Word. Cuando un usuario abría un documento infectado, el virus ejecutaba su código y se replicaba enviando correos electrónicos infectados a los primeros 50 contactos de la libreta de direcciones de Outlook de la víctima. El virus Melissa causó importantes interrupciones: se propagó rápidamente a miles de computadoras y saturó los servidores de correo electrónico. Se considera uno de los primeros gusanos de correo electrónico de amplia difusión. Aunque el virus Melissa es un ejemplo de virus de macros, cabe señalar que se crean constantemente nuevos virus de macros y que las características y el comportamiento de cada virus pueden variar considerablemente.
¿Puede SentinelOne detectar virus de macros?virus, que se descubrió por primera vez en 1999. El virus Melissa se escribió en el lenguaje de macros Visual Basic for Applications (VBA) y se propagó a través de documentos infectados de Microsoft Word. Cuando un usuario abría un documento infectado, el virus ejecutaba su código, que incluía replicarse a sí mismo enviando correos electrónicos infectados a los primeros 50 contactos de la libreta de direcciones de Outlook de la víctima. El virus Melissa causó importantes trastornos, propagándose rápidamente a miles de ordenadores y sobrecargando los servidores de correo electrónico. Se considera uno de los primeros gusanos de correo electrónico que se propagó de forma generalizada. Aunque el virus Melissa es un ejemplo de virus de macro, cabe señalar que constantemente se crean nuevos virus de macro y que las características y comportamientos específicos de cada virus pueden variar enormemente.
¿Puede SentinelOne detectar virus de macro?
Entre los ejemplos más recientes de actores de amenazas y grupos de ciberdelincuentes que utilizan infecciones mediante macros se encuentran:
- Entre los ejemplos más recientes de
- Dridex: Este troyano bancario utiliza malware basado en macros para robar información financiera confidencial del sistema de la víctima. y bandas de ciberdelincuentes que utilizan infecciones de macros se incluyen:
- Ursnif: Este troyano bancario utiliza malware basado en macros para robar credenciales de inicio de sesión y otra información confidencial del sistema de la víctima.
- Adwind: Este tipo de malware utiliza documentos con macros para infectar el sistema de la víctima y robar información confidencial.
Estos son solo algunos ejemplos de malware basado en macros. Existen muchos otros tipos, y los atacantes desarrollan nuevas variantes constantemente.
¿Puede un documento de Office contener malware que no sea un virus de macro?
Sí, un documento de Office puede contener malware que no sea un virus de macro. Aunque los virus de macro son una amenaza común, no son el único tipo de malware que puede estar integrado en documentos de Office. Otros tipos de malware, como troyanos, gusanos o ransomware, también pueden ocultarse en un documento de Office y activarse cuando el usuario abre el archivo. En algunos casos, el malware no está escrito en un lenguaje de macros y utiliza otros métodos para ejecutar su código. Por ejemplo, puede aprovechar vulnerabilidades de la propia aplicación de Office o del sistema operativo para ejecutar su código sin que el usuario lo sepa ni lo autorice. Es importante que los usuarios conozcan estas amenazas y tomen medidas para protegerse, como abrir únicamente documentos de Office de fuentes confiables y realizar análisis periódicos para detectar malware con un programa antivirus de confianza.
En este video, verá cómo el agente de SentinelOne, configurado en modo de solo detección, detecta un ataque de malware mediante un documento de Word que no utiliza macros. El documento contiene dos objetos OLE incrustados; cada uno contiene JScript y ejecuta un comando cmd que inicia Powershell y ejecuta malware.
En este vídeo, puede ver cómo el agente SentinelOne, configurado en modo de solo detección, puede detectar un ataque de malware basado en Word que no utiliza macros. Este documento tiene dos objetos OLE incrustados; cada uno contiene JScript y ejecuta un comando cmd que genera Powershell y ejecuta el malware.
¿Cómo puedo protegerme del malware basado en macros?
Como usuario final – puede tomar estas medidas para protegerse del malware basado en macros:
- Como usuario final, para protegerse del malware de macros, hay algunas cosas que puede hacer:
- No habilite macros en documentos a menos que confíe en la fuente y sepa que son seguras.
- Mantenga el sistema operativo y el software actualizados con los últimos parches de seguridad.
- Utilice un programa antivirus o antimalware de confianza y manténgalo actualizado.
- Tenga cuidado al descargar archivos de internet y descárguelos solo de fuentes de confianza.
Como CISO, o administrador de IT, puede tomar varias medidas para proteger a su organización del malware basado en macros:
- Como
- Informe a los empleados sobre los riesgos del malware basado en macros y recuérdeles que tengan cuidado al abrir archivos adjuntos de correo electrónico y habilitar macros en documentos. o administrador de TI, hay varias medidas que puede tomar para ayudar a mantener su organización a salvo del malware de macros:
- Establezca y aplique políticas que restrinjan el uso de macros en documentos o exijan revisar y aprobar todas las macros antes de utilizarlas.
- Mantenga todos los sistemas operativos y programas actualizados con los últimos parches de seguridad y utilice programas antivirus y antimalware de confianza para protegerse del malware.
- Realice auditorías de seguridad periódicas y pruebas de penetración para identificar vulnerabilidades y debilidades en las defensas de su organización.
Conclusión
Es poco probable que Microsoft elimine las macros por motivos de seguridad. Las macros son una herramienta valiosa para automatizar tareas y mejorar la productividad, y se utilizan ampliamente en muchas aplicaciones. Aunque presentan ciertos riesgos de seguridad, como los virus de macro y otros tipos de malware, es posible mitigarlos mediante buenas prácticas y medidas de seguridad adecuadas.
La Singularity™ Platform de SentinelOne facilita a los profesionales de seguridad la resolución proactiva de amenazas modernas a la velocidad de máquina. Singularity hace realidad hoy la visión de un futuro de ciberseguridad autónoma con IA. Para descubrir cómo SentinelOne puede reforzar la capacidad de su SOC para gestionar los riesgos con mayor eficacia en los endpoints de los usuarios, las cargas de trabajo de nube híbrida, IoT y otros entornos. Contáctenos aquí, y conversemos sobre las necesidades específicas de su entorno.
La plataforma Singularity™ de SentinelOne ayuda a los profesionales de la seguridad a resolver de forma proactiva las amenazas modernas a la velocidad de una máquina. Singularity hace realidad hoy en día la visión futura de una ciberseguridad autónoma impulsada por la inteligencia artificial. Para saber cómo SentinelOne puede ayudar a su SOC gestione de forma más eficaz los riesgos en los puntos finales de los usuarios, las cargas de trabajo de la nube híbrida, el IoT y mucho más. Póngase en contacto con nosotros aquí y comencemos una conversación adaptada a su entorno único.
"Preguntas frecuentes sobre los virus de macro
Un virus de macro es un virus informático escrito en el mismo lenguaje de macros que utilizan aplicaciones como Microsoft Word y Excel. Estos virus añaden su código a las macros asociadas a documentos, hojas de cálculo y otros archivos de datos. Atacan las aplicaciones, no los sistemas operativos, por lo que pueden infectar cualquier equipo con Windows, macOS o Linux.
Al abrir un documento infectado, el virus de macro se activa y puede propagarse a otros archivos del sistema.
El virus de macro más famoso es Melissa, que apareció en marzo de 1999 y envió copias de sí mismo a los primeros 50 contactos de las libretas de direcciones de Outlook de las víctimas. Otro ejemplo conocido es el virus Concept, que apareció por primera vez en julio de 1995 y que Microsoft distribuyó accidentalmente en un CD-ROM.
Estos virus causaron daños por millones de dólares y demostraron el peligro de los ataques basados en macros.
Los virus de macro se propagan al abrir o cerrar documentos infectados. Suelen llegar mediante archivos adjuntos de correo electrónico, CD-ROM o archivos descargados de internet. Una vez activado, el virus puede sustituir las macros normales por otras maliciosas que se ejecutan automáticamente al abrir los documentos.
También pueden propagarse por redes compartidas, discos extraíbles infectados y archivos compartidos entre usuarios. El virus se incrusta en las plantillas de documentos e infecta todos los documentos nuevos.
Sí, los virus de macro pueden ser muy dañinos. Pueden crear archivos, corromper datos, mover texto, enviar archivos, formatear discos duros e insertar imágenes. Algunos están diseñados para robar información confidencial o instalar malware adicional.
También pueden acceder a sus cuentas de correo electrónico y enviar automáticamente archivos infectados a todos sus contactos, lo que propaga aún más el virus. Mientras que algunos solo causan molestias menores, otros pueden provocar daños considerables en su sistema y sus datos.
Si su equipo está infectado por un virus de macros, notará varias señales de alerta. Funcionará más lento de lo normal y le pedirá contraseñas para archivos que normalmente no las requieren. Es posible que los documentos se guarden como plantillas en lugar de archivos normales. También podría recibir mensajes de colegas sobre correos extraños que supuestamente envió.
Otros síntomas son los mensajes de error inusuales y los comportamientos inesperados al abrir o guardar documentos.
Puede eliminar los virus de macros con software antivirus como Norton, Avast o AVG. Ejecute un análisis completo del sistema para detectar y eliminar los archivos infectados. Si prefiere eliminarlos manualmente, inicie su equipo en modo seguro y utilice un analizador de virus para identificar archivos sospechosos. Actualice periódicamente su antivirus para detectar nuevos virus de macros. Revise también sus documentos para encontrar macros infectadas y desactívelas para evitar una nueva infección.
La mejor forma de prevenir los virus de macros es desactivar las macros de forma predeterminada en las aplicaciones de Microsoft Office. Configure la seguridad de las macros para que se requiera su permiso antes de ejecutarlas. Utilice un antivirus confiable y manténgalo actualizado. No abra archivos adjuntos de correos de remitentes desconocidos y tenga cuidado al descargar archivos de internet.
Utilice también firmas digitales para verificar la autenticidad de los documentos antes de abrirlos.
Descubra más sobre Inteligencia de amenazas


¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
