
CIEM vs. SIEM: ¿cuál es la diferencia?
Ante el crecimiento exponencial de las ciberamenazas, las empresas adoptan medidas y métodos de seguridad sólidos. Nuestro artículo sobre CIEM y SIEM analiza ambos en profundidad.

Para 2025, el 85% de las organizaciones priorizará la computación en la nube para sus servicios de IT. A medida que crece la adopción de la infraestructura en la nube, la gestión de derechos de acceso a la infraestructura en la nube (CIEM) y la gestión de eventos e información de seguridad (SIEM) se vuelven herramientas esenciales. CIEM gestiona y protege el acceso a los recursos en la nube, mientras que SIEM analiza en tiempo real las alertas de seguridad en la nube generadas por aplicaciones y dispositivos de red.
Este artículo examina las diferencias entre CIEM y SIEM, cómo funcionan y por qué son esenciales para las organizaciones.
 ¿Qué es CIEM?
La gestión de derechos de acceso a la infraestructura en la nube (CIEM) (pronunciado «Kim»), también conocida como gobernanza de identidades en la nube (CIG), es una capacidad automatizada de seguridad en la nube que reduce los riesgos de acceso. Identifica y analiza los permisos en infraestructuras híbridas y multicloud para garantizar que solo las entidades autorizadas accedan a los recursos.
Gartner acuñó el término CIEM en 2020 en su informe Hype Cycle for Cloud Security . El informe ofrece información procesable sobre la evolución de la computación en la nube. También destaca nuevos desafíos de seguridad y aconseja a las organizaciones cómo reforzar sus defensas al migrar a la nube.
Para comprender mejor CIEM, primero veamos qué son los derechos de acceso.
¿Qué son los derechos de acceso?
Un derecho de acceso especifica qué tareas puede realizar una identidad en la nube y a qué recursos puede acceder dentro de la infraestructura de una organización.
Estos derechos definen los permisos de una identidad en la nube, por ejemplo:
- Un usuario que interactúa con determinadas aplicaciones o datos en la nube
- Un dispositivo conectado, como un sensor de IoT o un servidor, con acceso limitado para cumplir sus funciones
- Un sistema de IA que actúa en nombre de un usuario para ejecutar tareas o analizar datos en la red de la nube
¿Qué hacen exactamente las herramientas CIEM?
Antes de que surgieran las capacidades CIEM, las organizaciones carecían de visibilidad y control sobre las identidades en la nube y sus permisos. A medida que crecían los entornos en la nube, gestionar los derechos de acceso se volvía más complejo. Los profesionales de seguridad se enfrentaban a identidades con permisos excesivos y a los riesgos que implicaban. Sin controles detallados para aplicar políticas de seguridad y evitar accesos no autorizados, las infraestructuras en la nube quedaban expuestas.
CIEM gestiona y protege los derechos de acceso y los permisos mediante la aplicación del principio de privilegio mínimo (PoLP) a los derechos de acceso en la nube. CIEM garantiza que las identidades, ya sean usuarios, dispositivos conectados o sistemas de IA, solo tengan el acceso necesario para sus tareas. Basta con que un atacante tenga privilegios excesivos en una cuenta para causar una brecha devastadora, como ocurrió con este proveedor de atención médica estadounidense. Por eso, adoptar CIEM reduce considerablemente la superficie de ataque y limita el posible uso indebido de los permisos.
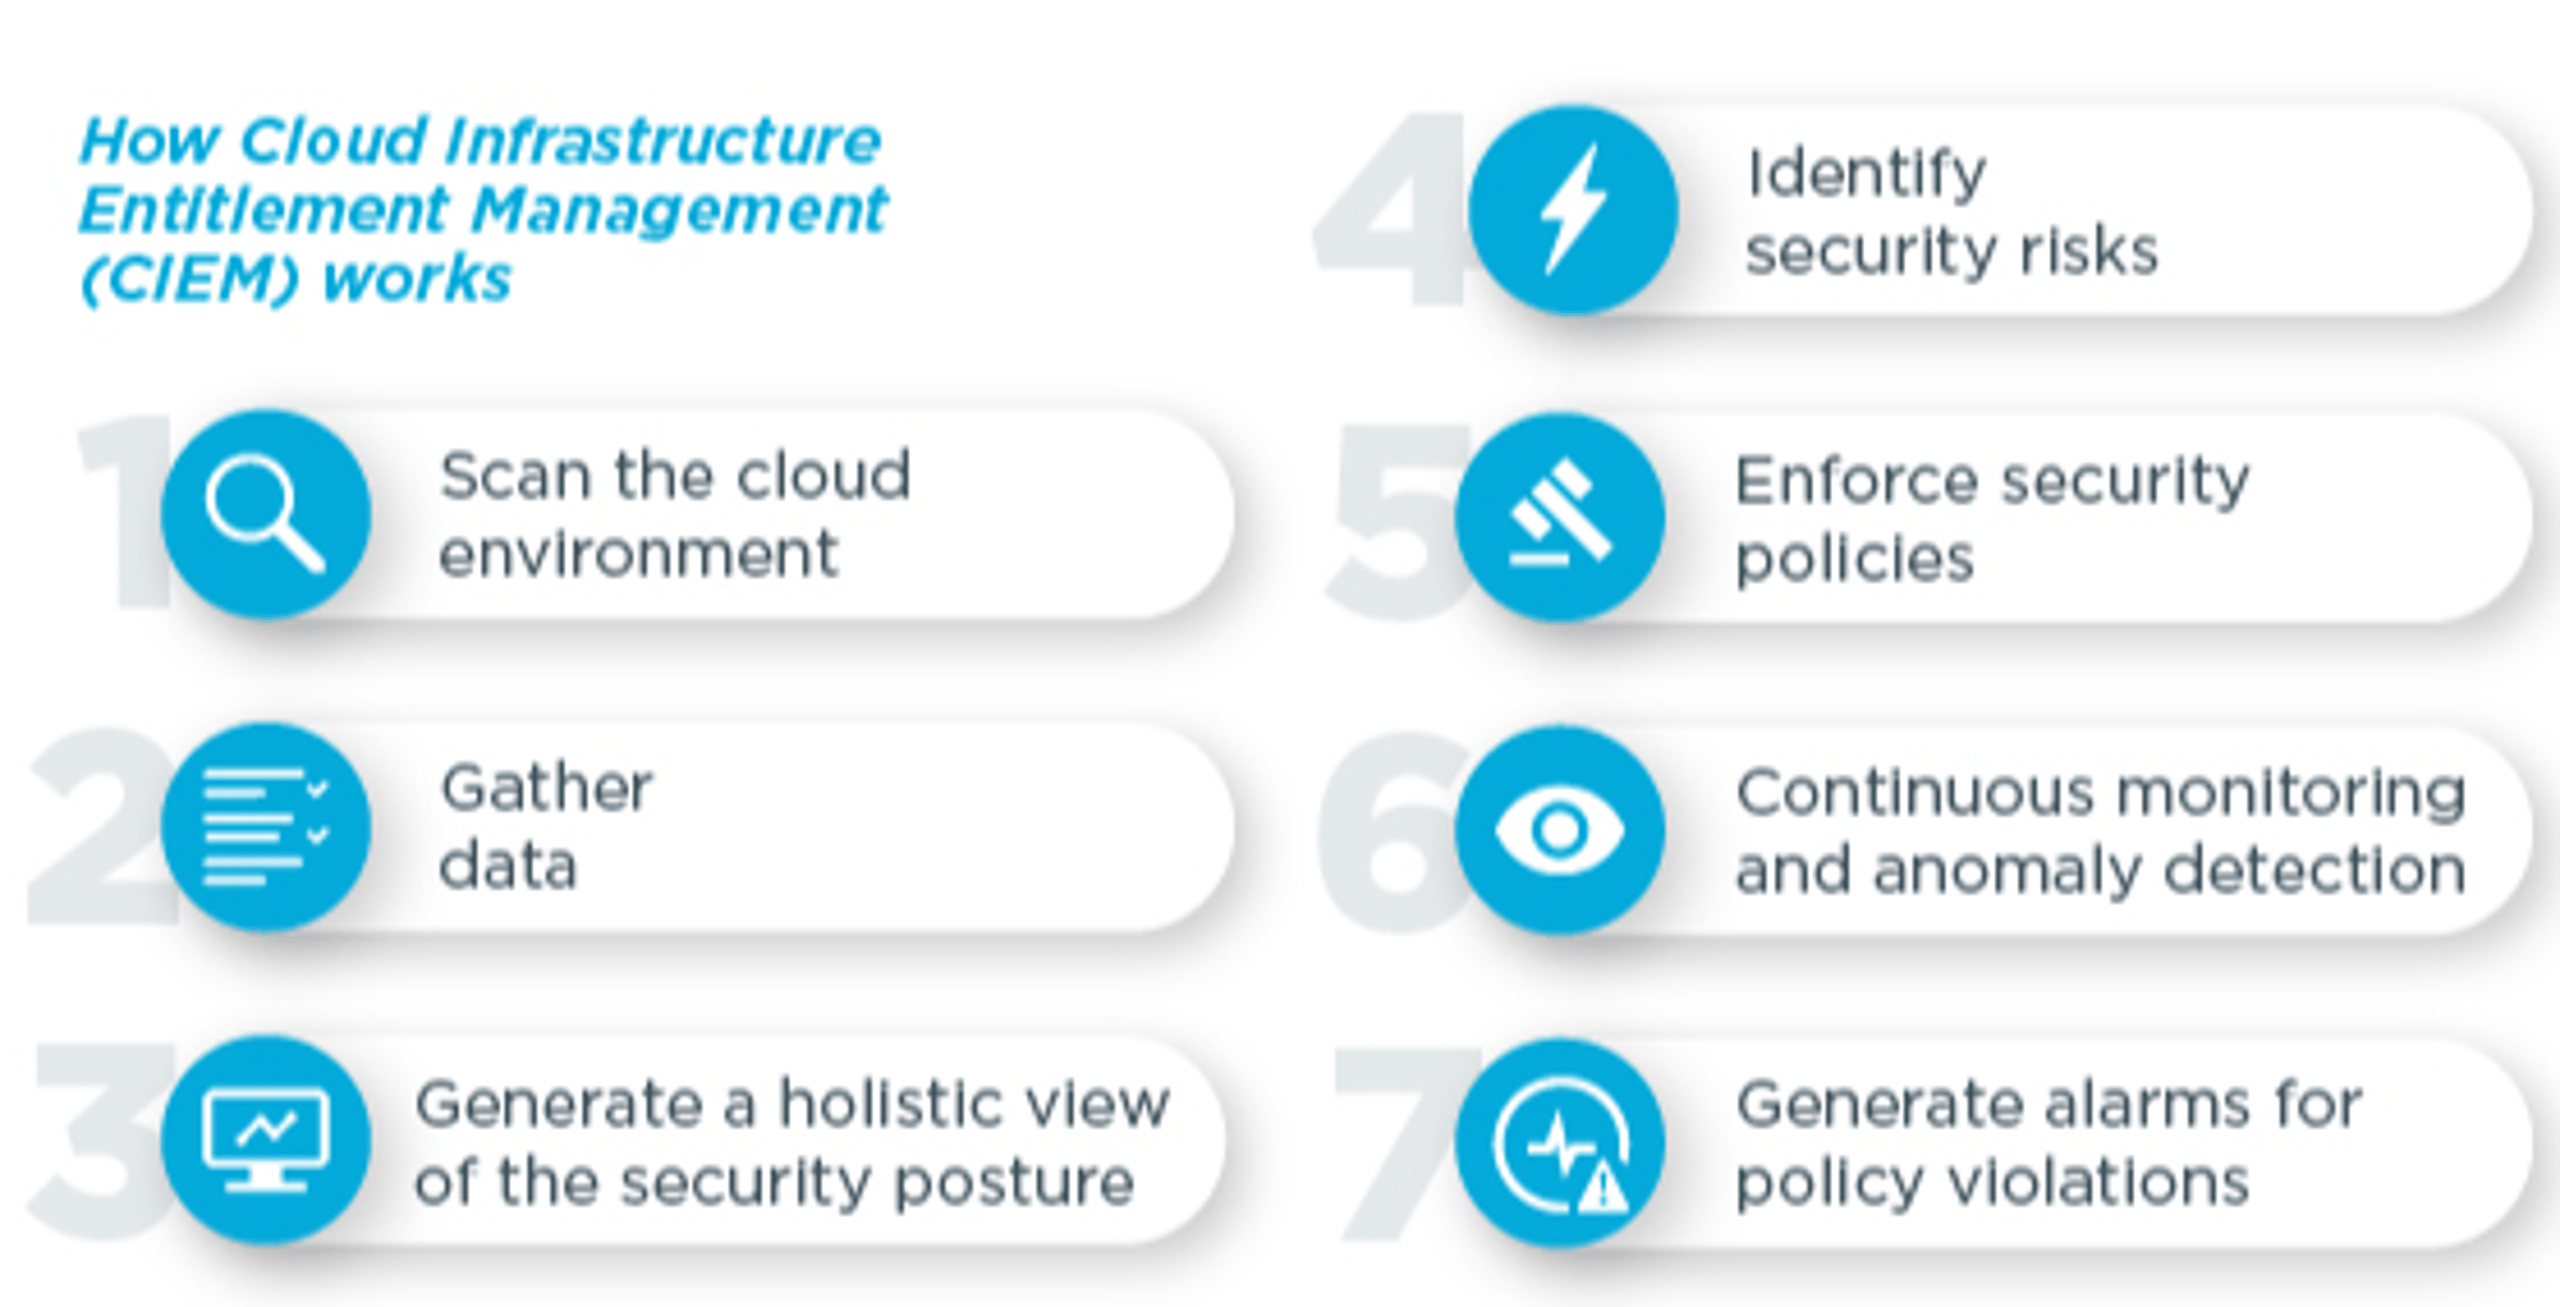
Una vez definidos los permisos de cada identidad en la nube, el sistema garantiza que cada una, sea un usuario o una IA, solo acceda a los recursos necesarios para su función. Así, la infraestructura en la nube supervisa continuamente quién puede acceder a cada recurso.
Por ejemplo, si un usuario solo necesita acceder a una aplicación en la nube, no recibirá permisos para bases de datos confidenciales ni recursos que no necesita. Esto reduce el riesgo de uso indebido del acceso, accidental o intencional.
Para los usuarios, esta estructura refuerza la seguridad y simplifica la interacción con el sistema. Solo ven y pueden utilizar las herramientas y los datos necesarios para su trabajo, lo que reduce la confusión y previene las infracciones de las políticas.
Para la organización, esto crea un entorno más ágil y seguro, con funciones y niveles de acceso claramente definidos. Así resulta más fácil gestionar los permisos cuando cambian las funciones o se incorporan o eliminan usuarios del sistema.
CIEM ofrece cuatro capacidades esenciales:
- CIEM ofrece cuatro capacidades esenciales:
- Ajuste de los permisos en la nube
- Análisis avanzado
- Automatización del cumplimiento normativo
Como parte de una estrategia integral de seguridad moderna en la nube, CIEM trabaja con otras capacidades especializadas, como la gestión de la postura de seguridad en la nube (CSPM) y los agentes de seguridad para el acceso a la nube (CASBs), para ofrecer protección por capas en los entornos en la nube.
¿Cuáles son los componentes principales de CIEM?CSPM) y los Cloud Access Security Brokers (CASBs), para proporcionar una protección por capas en todos los entornos de nube.
Los seis componentes principales de CIEM son:
1. Gobernanza de identidades en la nube (CIG)
CIEM se basa en los principios de la gestión de identidades y accesos (IAM), pero amplía el alcance de IAM tradicional al definir los derechos de acceso de usuarios y aplicaciones en entornos en la nube. Especifica a qué recursos pueden acceder y qué acciones pueden realizar, como leer, escribir o eliminar datos.
Por ejemplo, un sistema de IA en la nube utilizado para analizar datos puede recibir acceso de solo lectura a determinados conjuntos de datos necesarios para el procesamiento, pero no puede modificarlos ni eliminarlos.
2. Visibilidad de los derechos de acceso a un sistema de IA basado en la nube que se utiliza para el análisis de datos se le puede conceder acceso de solo lectura a conjuntos de datos específicos necesarios para el procesamiento, pero no puede modificar ni eliminar los datos.
CIEM ofrece una plataforma centralizada para consultar todos los permisos y derechos de acceso de los usuarios en distintos entornos en la nube. Esta visibilidad es esencial para los equipos de seguridad, los administradores de IT y los responsables de cumplimiento normativo.
- CIEM ofrece una plataforma centralizada para ver todos los permisos y derechos de los usuarios en diversos entornos de nube. Esta visibilidad es esencial para los equipos de seguridad, los administradores de TI y los responsables de cumplimiento normativo.
- Los administradores de IT lo utilizan para gestionar y agilizar los permisos de usuario en varios entornos de nube, manteniendo la coherencia operativa
- Esta visibilidad permite a los responsables de cumplimiento verificar que la organización cumple los requisitos normativos y mantiene actualizados los controles de acceso.
- Los administradores de TI la utilizan para gestionar y optimizar de manera eficiente los permisos de los usuarios en múltiples entornos de nube, lo que garantiza la coherencia operativa.
Esta visibilidad es esencial para saber quién tiene acceso a qué recursos. Las organizaciones pueden identificar y corregir rápidamente los permisos excesivos u obsoletos que podrían generar vulnerabilidades de seguridad.
Por ejemplo, una organización utiliza CIEM para supervisar los permisos en sus plataformas de nube, como AWS, Azure y Google Cloud. Desde el panel centralizado, el administrador de IT puede controlar los permisos de acceso activos de un exempleado. Gracias a esta visibilidad, el equipo de seguridad puede revocar de inmediato los permisos obsoletos y evitar posibles accesos no autorizados.
3. Aplicación del principio de privilegio mínimo una organización utiliza CIEM para supervisar los permisos en sus plataformas en la nube, como AWS, Azure y Google Cloud. A través del panel de control centralizado, el administrador de TI puede controlar los permisos de acceso activos de un antiguo empleado. Con esta visibilidad, el equipo de seguridad puede revocar inmediatamente los permisos obsoletos, evitando cualquier posible acceso no autorizado.
CIEM aplica rigurosamente el principio de privilegio mínimo mediante la supervisión y el ajuste continuos de los permisos y derechos de acceso de los usuarios. Los sistemas y las aplicaciones se configuran para conceder un acceso inicial mínimo. Los privilegios adicionales solo se otorgan tras una revisión y autorización exhaustivas.
Los administradores de IT y los equipos de seguridad en la nube son los principales responsables de configurar la aplicación del principio de privilegio mínimo en CIEM. Configuran los sistemas y las aplicaciones para conceder a los usuarios un acceso inicial mínimo, limitado a los permisos esenciales. Para ello, definen controles de acceso basados en roles (RBAC) específicos o reglas de gestión del acceso basadas en políticas para cada usuario o entidad del sistema.
Una vez establecidas estas configuraciones, el sistema CIEM supervisa continuamente la actividad de los usuarios y las solicitudes de acceso. Cuando un usuario necesita privilegios adicionales, el equipo de seguridad o un sistema automatizado de políticas revisa exhaustivamente la solicitud para comprobar que el acceso es necesario antes de aprobarla.controles de acceso basados en roles (RBAC) o reglas de gestión de acceso basadas en políticas para cada usuario o entidad del sistema.
Esta supervisión y revisión continuas mantienen un control estricto de los derechos de acceso y reducen el riesgo de conceder permisos excesivos.
Los mecanismos clave incluyen:
- Los mecanismos clave incluyen:
- Elevación temporal de privilegios: Mediante controles Just-In-Time (JIT), CIEM eleva temporalmente los privilegios de un usuario para tareas específicas y los restablece al terminar. Por ejemplo, un desarrollador puede recibir acceso temporal al entorno de producción para corregir un problema. Al terminar, los controles JIT de CIEM restablecen automáticamente los privilegios al nivel habitual.
- Controles de acceso granulares: CIEM divide los recursos de nube en segmentos más pequeños para configurar los permisos con precisión. Por ejemplo, CIEM segmenta los recursos para que el personal de Recursos Humanos solo pueda acceder a los datos de su área, mientras que el de Finanzas solo pueda acceder a los registros financieros. Así, cada área recibe únicamente los permisos necesarios.
4. Análisis avanzado
Las plataformas CIEM ofrecen a los equipos de ciberseguridad análisis avanzados, como aprendizaje automático y análisis del comportamiento de usuarios y entidades (UEBA), para evaluar los derechos de acceso y detectar patrones de acceso inusuales o sospechosos. Por ejemplo, CIEM utiliza aprendizaje automático y UEBA para detectar comportamientos inusuales, como el intento de un empleado de ventas de acceder a datos financieros, y alertar a los equipos de seguridad para que investiguen posibles amenazas.
5. Aplicación de políticas de acceso
Al integrarse con sistemas de gobierno y administración de identidades (IGA), CIEM define y aplica políticas de acceso detalladas, adaptadas a los requisitos específicos de cada organización. Por ejemplo, un contratista solo tiene acceso durante un tiempo limitado a los recursos de un proyecto concreto. Cuando termina el proyecto, el sistema revoca automáticamente ese acceso según las políticas predefinidas.
Estas políticas pueden diseñarse según diversos criterios, como:
- Estas políticas pueden diseñarse basándose en diversos criterios, tales como:
- Controles de acceso basados en la ubicación: CIEM puede restringir el acceso según la ubicación geográfica del usuario, lo que favorece el cumplimiento de las normativas regionales de protección de datos.
- Controles de acceso basados en el horario: Los permisos pueden restringirse fuera del horario operativo o durante períodos sensibles.
- Acceso según el dispositivo: El acceso puede limitarse a dispositivos autorizados, lo que reduce los riesgos asociados a equipos potencialmente comprometidos.
6. Supervisión y control de cuentas privilegiadas
CIEM funciona junto con sistemas de gestión de accesos privilegiados (PAM) y Just-In-Time (JIT) para proteger las cuentas con niveles de acceso elevados. La información procesable sobre los derechos de acceso en la nube que aporta CIEM permite a estos sistemas detectar comportamientos anómalos y mitigar posibles brechas.
¿Qué es SIEM?gestión de acceso privilegiado (PAM) y los sistemas Just-In-Time (JIT) para proteger las cuentas con niveles de acceso elevados. Al proporcionar información sobre los derechos en la nube, CIEM ayuda a estos sistemas a detectar comportamientos anómalos y mitigar posibles infracciones.
¿Qué es SIEM? (pronunciado «Sim») es una tecnología que combina la gestión de información de seguridad (SIM) y la gestión de eventos de seguridad (SEM) para supervisar las amenazas de seguridad en tiempo real y analizar datos de redes, servidores y aplicaciones.
Detecta actividades anómalas, como intentos de acceso no autorizado o tráfico de red inusual. Además, SIEM ofrece herramientas para gestionar incidentes y analizar los ataques después de que ocurren, lo que contribuye a mantener la postura de seguridad general de las empresas. (pronunciado "Sim") es una tecnología que combina la gestión de la información de seguridad (SIM) y la gestión de eventos de seguridad (SEM) para supervisar las amenazas de seguridad en tiempo real y analizar los datos de redes, servidores y aplicaciones.
Gartner introdujo el término SIEM en 2005, lo que supuso el reconocimiento formal de una tecnología que combina la gestión de información de seguridad (SIM) y la gestión de eventos de seguridad (SEM) en una plataforma unificada para una gestión integral de la seguridad.
SIEM supervisa y analiza los eventos de seguridad en la infraestructura de IT de una organización mediante la agregación y correlación de datos de registro de diversas fuentes. Estas fuentes pueden incluir:una gestión de la seguridad integral.
- SIEM supervisa y analiza de forma eficaz los eventos de seguridad en toda la infraestructura de TI de una organización mediante la agregación y correlación de datos de registro procedentes de diversas fuentes. Estas fuentes pueden incluir:
- Dispositivos de red
- Aplicaciones
- Hardware de seguridad
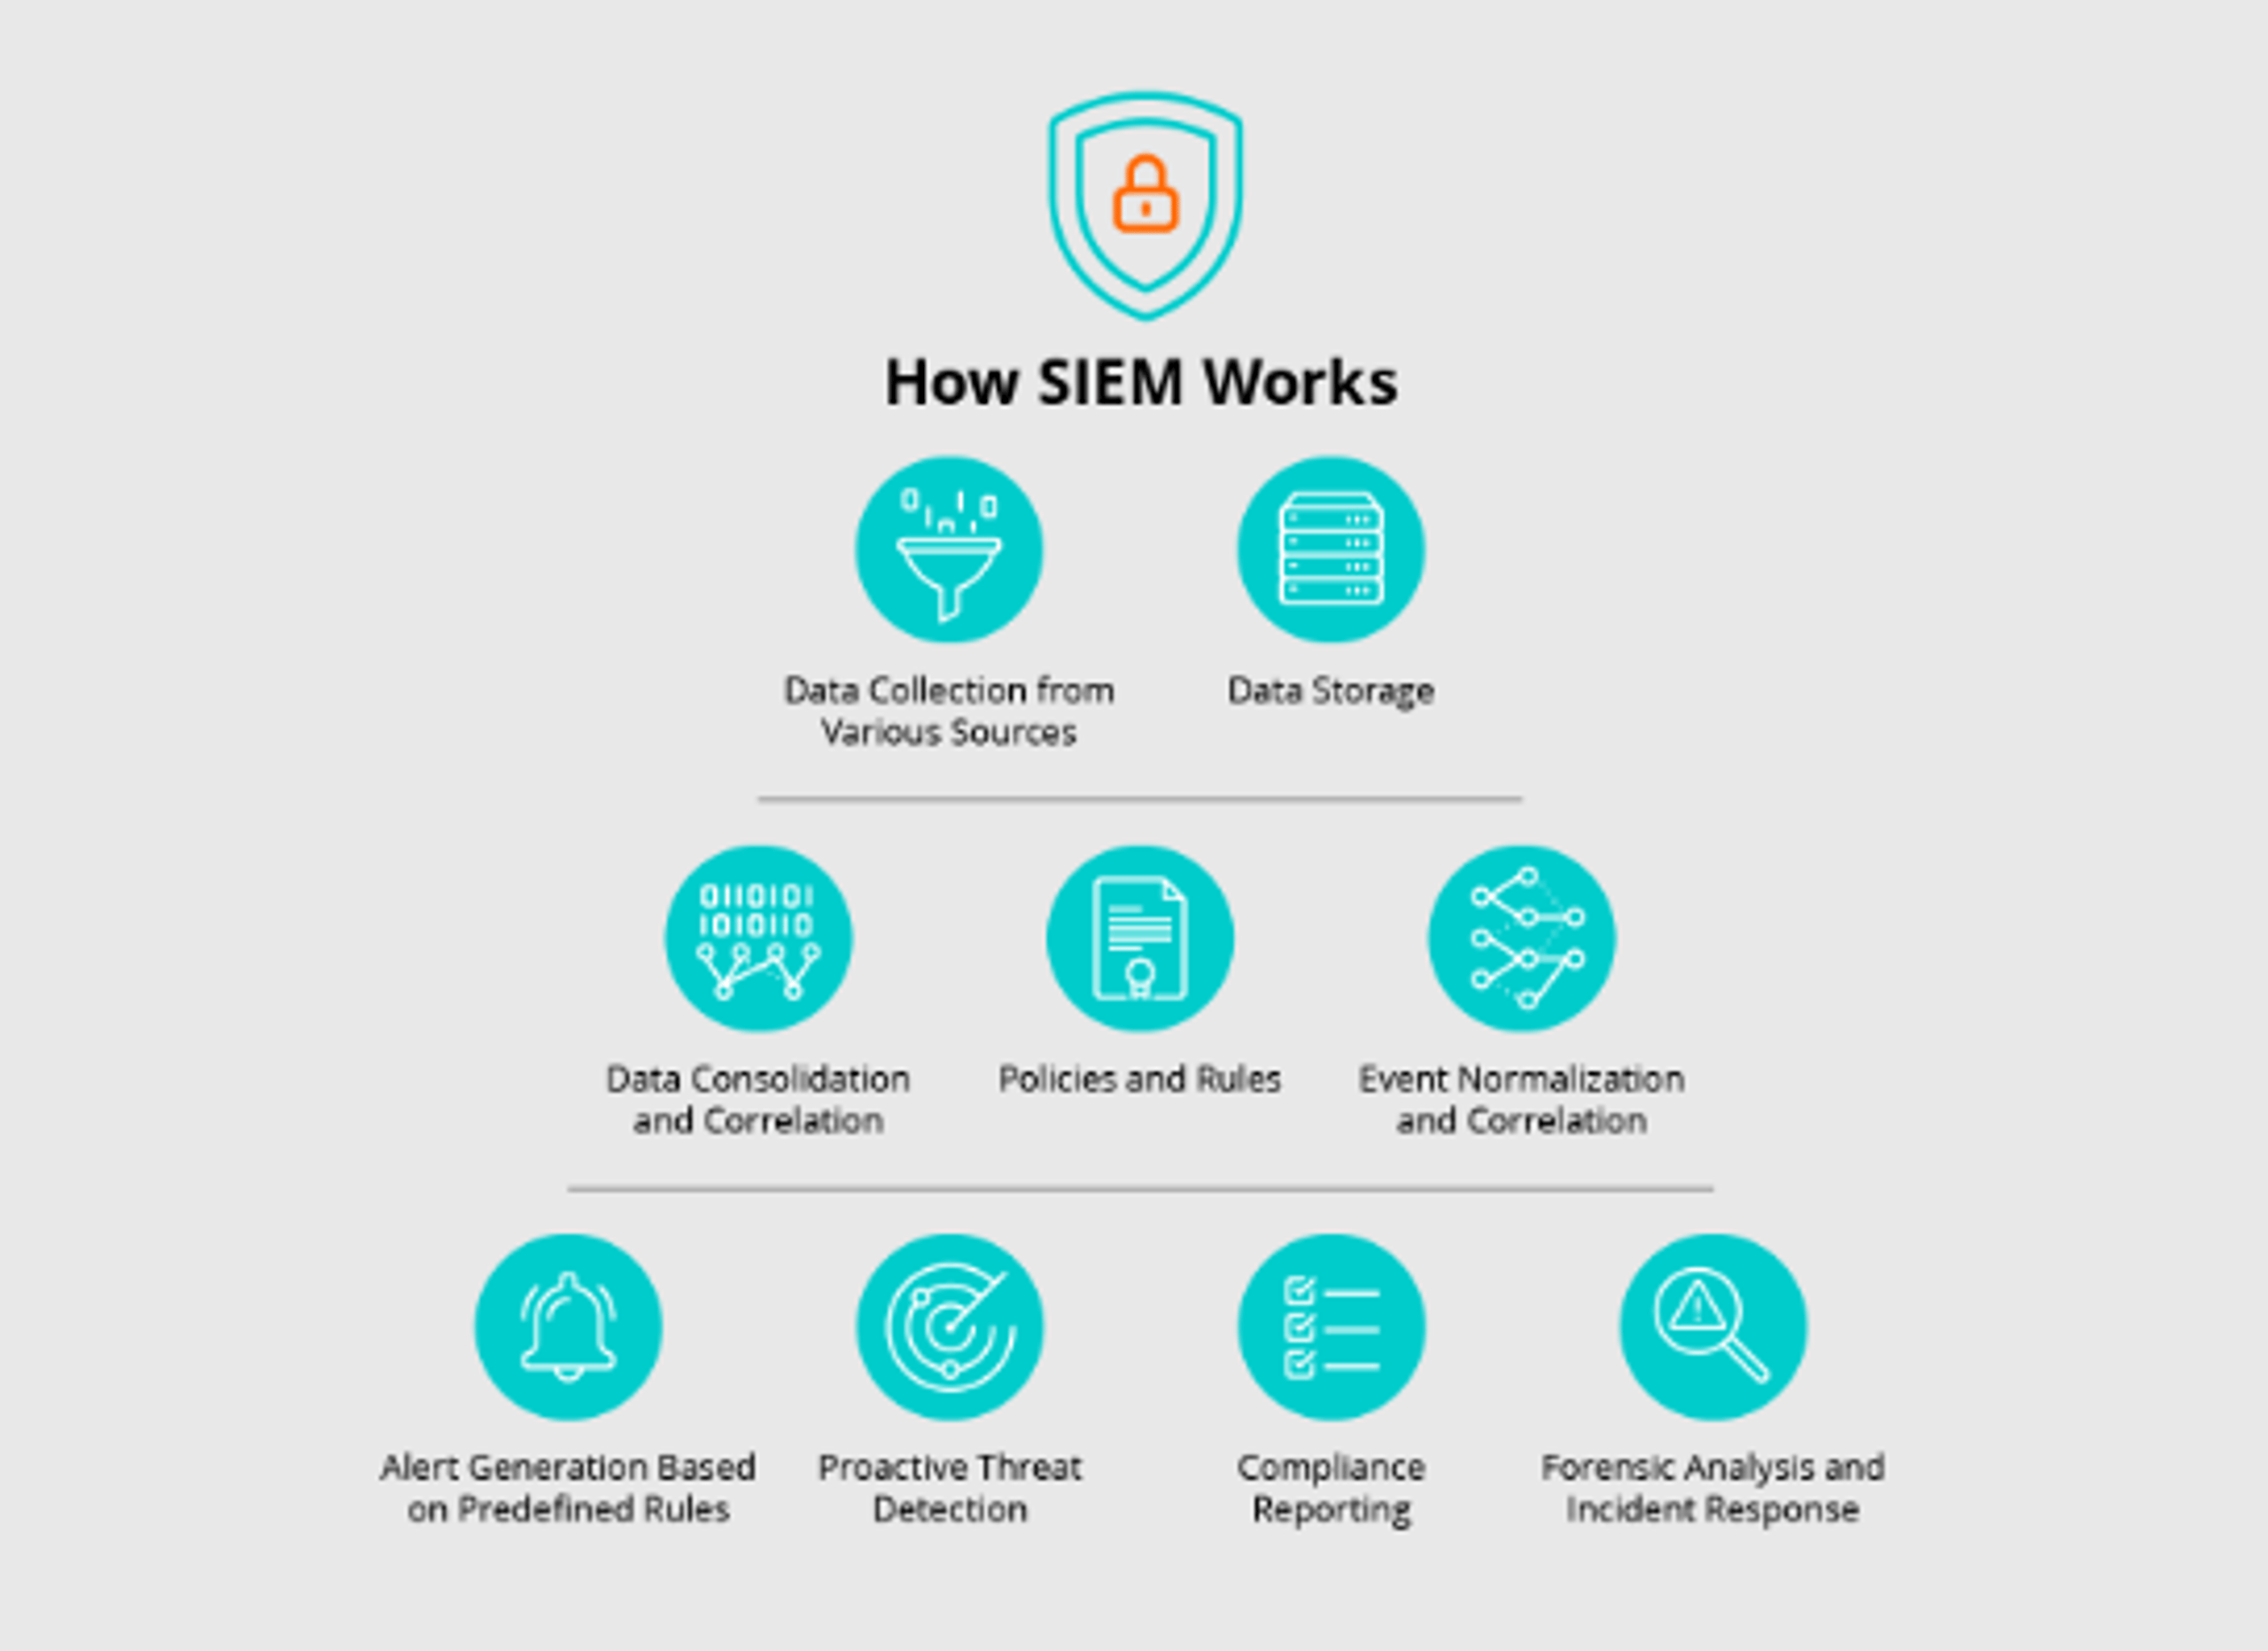
Los sistemas SIEM recopilan y analizan registros de una amplia variedad de fuentes, entre ellas:
- Los sistemas SIEM recopilan y analizan registros de una amplia variedad de fuentes, entre las que se incluyen:
- Sistemas de detección de intrusiones (IDS) y prevención de intrusiones (IPS)
- Firewalls y sistemas de gestión unificada de amenazas (UTM)
- Herramientas de filtrado web
- Servidores de aplicaciones
- Puntos de acceso inalámbrico
- Enrutadores
- Bases de datos
- Conmutadores
- Proveedores de servicios en la nube
- Honeypots
- Sistemas de gestión de identidades y accesos (IAM)
¿Cuáles son los componentes principales de SIEM?
Dado que las plataformas SIEM surgieron de la combinación de las tecnologías SIM y SEM, incluyen capacidades como:
- Dado que las soluciones SIEM surgieron de la fusión de las tecnologías SIM y SEM, abarcan capacidades tales como:
- Correlación de eventos
- Supervisión y alertas en tiempo real
- Respuesta y gestión de incidentes
Veamos cada componente en detalle.
1. Gestión de registros
1. Gestión de registros es un pilar de SIEM. Abarca la recopilación, el almacenamiento y el análisis de datos de registro de diversas fuentes de la red de una organización.
Estos datos incluyen: es una piedra angular de SIEM. Abarca la recopilación, el almacenamiento y el análisis de datos de registro de diversas fuentes dentro de la red de una organización.
- Estos datos incluyen:
- Operaciones del sistema
- Mensajes de error, que permiten crear una cronología detallada de los eventos
Una gestión eficaz de registros estandariza y organiza datos de registro diversos en un formato uniforme, lo que facilita el análisis preciso y la detección de amenazas.
Por ejemplo, con las capacidades de gestión de registros de SIEM, un administrador de redes supervisa los registros de inicio de sesión para detectar actividad inusual, como varios intentos fallidos desde una misma dirección IP.
2. Supervisión de eventos de seguridad en tiempo real (SEM)utilizando las capacidades de gestión de registros de SIEM, un administrador de red supervisa los registros de inicio de sesión de los usuarios para detectar actividades inusuales, como múltiples intentos fallidos de inicio de sesión desde una sola dirección IP.
SEM consolida y correlaciona datos de registro para detectar patrones de tráfico sospechosos y anomalías en tiempo real. Por ejemplo, SEM detecta un aumento repentino del tráfico saliente de un servidor y genera una alerta para que el equipo de seguridad investigue y detenga un posible intento de exfiltración de datos.
Las herramientas SEM generan alertas según criterios predefinidos, como intentos fallidos de inicio de sesión, aumentos inusuales del tráfico de red, accesos no autorizados a archivos confidenciales o actividades de escaneo de puertos. Así, los equipos de seguridad responden rápidamente a estas amenazas.Por ejemplo, SEM detecta un pico en el tráfico saliente de un servidor, lo que activa una alerta que incita al equipo de seguridad a investigar y detener un posible intento de exfiltración de datos.
3. Gestión de información de seguridad (SIM)
SIM se centra en el almacenamiento, el análisis y la elaboración de informes a largo plazo sobre datos de seguridad. Aporta contexto histórico a los eventos de seguridad para que las organizaciones realicen investigaciones forenses y cumplan los requisitos normativos.
Para los usuarios, SIM contribuye a proteger sus datos: el análisis histórico detecta y aborda amenazas a largo plazo y mantiene el cumplimiento normativo. Para los equipos de seguridad y los responsables de IT, SIM ofrece información procesable sobre eventos de seguridad anteriores que permite realizar investigaciones forenses y descubrir patrones de ataque.
Un ejemplo de SIM como solución es– cómo un analista de seguridad usa SIM para revisar registros de hace seis meses y rastrear el origen de una brecha de datos, aportando información crítica para el análisis forense.
4. Correlación de eventosde SIM como solución es cómo un analista de seguridad utiliza SIM para revisar los registros de hace seis meses con el fin de rastrear el origen de una violación de datos, proporcionando información crítica para el análisis forense.
La correlación de eventos vincula entradas de registro relacionadas para identificar patrones que indican incidentes de seguridad.
Por ejemplo, SIEM correlaciona entradas de registro relacionadas, como varios intentos fallidos de inicio de sesión desde distintas direcciones IP y una descarga inesperada de archivos de una base de datos sensible, y descubre un ataque coordinado para vulnerar el sistema. Los equipos de seguridad vinculan estos eventos mediante SIEM para detectar las amenazas y responder a ellas de forma temprana.
Al analizar datos de múltiples fuentes, los sistemas SIEM correlacionan eventos para descubrir vectores de ataque complejos y ofrecer información procesable para la respuesta a incidentes. Esta capacidad mejora la detección de amenazas al revelar conexiones entre eventos aparentemente inconexos. SIEM correlaciona entradas de registro relacionadas, como múltiples intentos fallidos de inicio de sesión desde diferentes direcciones IP y una descarga inesperada de archivos desde una base de datos confidencial, lo que permite descubrir un ataque coordinado destinado a violar el sistema. Los equipos de seguridad vinculan estos eventos mediante SIEM y detectan y responden a las amenazas de forma temprana.
5. Alertas y notificaciones
Los sistemas SIEM incluyen mecanismos de alerta que informan a los equipos de seguridad sobre los incidentes detectados a partir de eventos correlacionados. Por ejemplo, SIEM genera una alerta de alta prioridad para el equipo de seguridad cuando detecta actividad sospechosa, como el acceso de un usuario no autorizado a datos sensibles. Estas alertas se priorizan según su gravedad para que los equipos se centren en las amenazas más críticas. Las notificaciones automáticas garantizan una respuesta rápida y reducen el tiempo del que disponen los atacantes.
6. Respuesta y gestión de incidentesPor ejemplo, SIEM genera una alerta de alta prioridad para el equipo de seguridad cuando detecta una actividad sospechosa, como el acceso no autorizado de un usuario a datos confidenciales. Estas alertas se priorizan según su gravedad, lo que ayuda a los equipos a centrarse en las amenazas más críticas. Las notificaciones automatizadas garantizan una respuesta rápida, lo que minimiza las oportunidades de los atacantes.
Este componente abarca los procesos y flujos de trabajo para gestionar incidentes de seguridad. Por ejemplo, tras recibir una alerta, el sistema SIEM abre un ticket de incidente y lo asigna al equipo de seguridad. También realiza un seguimiento automático de la investigación y garantiza que se documenten todos los pasos de la respuesta.
Los sistemas SIEM agilizan: Por ejemplo, tras recibir una alerta, el sistema SIEM abre un ticket de incidente y lo asigna al equipo de seguridad, realizando un seguimiento automático de la investigación y garantizando que se documenten todos los pasos de la respuesta.
- Los sistemas SIEM optimizan:
- La gestión de tickets
- La coordinación entre los equipos de seguridad
Automatizar las tareas rutinarias y documentar las respuestas mejora la eficiencia en la gestión de incidentes y fomenta la colaboración, lo que garantiza un enfoque coordinado frente a las amenazas.
7. Integración de inteligencia de amenazas
Las plataformas SIEM pueden incorporar fuentes de inteligencia de amenazas para mejorar la detección. Por ejemplo, el sistema integra una fuente que informa sobre una nueva campaña de phishing y detecta y bloquea ataques similares dirigidos a los servidores de correo electrónico de la organización.
Al integrar datos externos sobre amenazas, vulnerabilidades y patrones de ataque conocidos, los sistemas SIEM mejoran su capacidad para identificar riesgos emergentes y responder a ellos. Esta integración aporta más contexto a los eventos de seguridad para fundamentar el análisis y la toma de decisiones.Por ejemplo, integra una fuente que informa de una nueva campaña de phishing, lo que permite al sistema detectar y bloquear ataques similares dirigidos a los servidores de correo electrónico de la organización.
Al integrar datos externos sobre amenazas conocidas, vulnerabilidades y patrones de ataque, los sistemas SIEM mejoran su capacidad para identificar y responder a los riesgos emergentes. Esta integración proporciona un contexto más rico para los eventos de seguridad, lo que conduce a un análisis y una toma de decisiones más informados.CIEM frente a SIEM: ¿cuál es la diferencia?
Esta tabla compara las diferencias entre SIEM y CIEM.
| Enfoque principal | Gestionar y proteger los permisos y derechos de acceso en la nube | Supervisar y analizar eventos e incidentes de seguridad en entornos de IT y responder a ellos |
| Alcance | Se centra principalmente en entornos de nube, en particular en configuraciones multinube e híbridas. | Abarca infraestructuras de IT locales, en la nube e híbridas. |
| Función principal | Aplica el principio de mínimo privilegio mediante la gestión de los derechos de acceso de usuarios y aplicaciones. | Correlaciona y analiza eventos de seguridad de distintas fuentes para detectar posibles amenazas. |
| Gestión de datos | Gestiona los controles de acceso, los derechos de los usuarios y los permisos en los servicios de nube. | Agrega, normaliza y analiza datos de registro de aplicaciones, redes, servidores, etc. |
| Detección de amenazas | Se centra en identificar configuraciones incorrectas, privilegios excesivos y accesos no autorizados en la nube. | Detecta una amplia variedad de amenazas de seguridad y genera alertas, incluidas intrusiones en la red, malware y amenazas internas. |
| Respuesta a incidentes | Ajusta los derechos de acceso y permisos para mitigar posibles riesgos de seguridad en entornos de nube. | Genera alertas y respalda los flujos de trabajo de respuesta a incidentes, incluidas las respuestas automatizadas. |
| Integración | Se integra con herramientas de gobernanza de identidades, PAM y herramientas de seguridad en la nube. | Se integra con fuentes de inteligencia de amenazas, IA y diversos controles de seguridad para mejorar la detección de amenazas. |
| Cumplimiento normativo e informes | Favorece el cumplimiento normativo mediante controles de acceso adecuados e informes sobre los permisos en la nube. | Ofrece amplias capacidades de generación de informes de cumplimiento, acordes con requisitos normativos como el GDPR y la HIPAA. |
| Usuarios destinatarios | Equipos de seguridad en la nube y especialistas en gestión de identidades y accesos. | Centros de operaciones de seguridad (SOC), analistas de ciberseguridad y equipos de seguridad de IT. |
En pocas palabras, CIEM es como la persona que administra una oficina: coordina sus actividades y le da las llaves de las salas a las que tiene permiso para entrar. No puede acceder a las zonas no autorizadas.
Por otro lado, SIEM es como un guardia de seguridad que vigila todas las salas de la oficina mediante cámaras. Si detecta alguna actividad sospechosa, da la alarma y actúa.
¿Cuáles son las principales ventajas de CIEM frente a SIEM? SIEM es como un guardia de seguridad que vigila todas las salas de la oficina a través de cámaras de vigilancia. Si detecta actividades sospechosas, da la alarma y toma medidas.
Las principales ventajas de SIEM frente a CIEM son las siguientes.
Ventajas de CIEM
- Ventajas de CIEM
- Reducción de riesgos: Reduce el riesgo de accesos no autorizados y brechas de datos, especialmente en infraestructuras multinube complejas.
- Apoyo al cumplimiento normativo: Ofrece una supervisión detallada de los permisos y controles de acceso en la nube para cumplir normativas aplicables, como el GDPR, la HIPAA y la CCPA.
- Eficiencia operativa: La automatización de la gestión de los derechos de acceso aumenta la eficiencia, reduce la carga administrativa de los equipos de IT y disminuye el riesgo de errores humanos. Liberados de tareas rutinarias, estos equipos pueden reforzar las medidas de seguridad y optimizar el rendimiento de los sistemas.
Ventajas de SIEM
- Ventajas de SIEM
- Detección de amenazas en tiempo real: Detecta y responde rápidamente a las amenazas, lo que reduce el riesgo de daños por ciberataques mediante una supervisión y un análisis más rápidos.
- Informes de cumplimiento normativo: Registra la actividad y facilita las auditorías para cumplir normativas como el GDPR, la HIPAA y el PCI DSS, y proteger los datos de los usuarios conforme a las leyes aplicables.
- Operaciones de seguridad centralizadas: Simplifica la gestión de la seguridad al unificar la supervisión y la respuesta a incidentes, reducir el tiempo de inactividad y mejorar la experiencia del usuario.
¿Cuáles son las limitaciones de SIEM frente a CIEM?
Comprender las limitaciones de SIEM frente a CIEM es fundamental para que las empresas tomen decisiones informadas sobre su estrategia de seguridad en la nube. Aunque ambas herramientas cumplen funciones de seguridad esenciales, conocer sus limitaciones permite a las organizaciones cerrar brechas y elegir las opciones adecuadas para proteger sus datos.
Estas son las limitaciones de SIEM en comparación con CIEM:SIEM frente a CIEM es fundamental para que las empresas tomen decisiones informadas sobre su estrategia de seguridad en la nube. Si bien ambas herramientas proporcionan funciones de seguridad esenciales, saber dónde fallan cada una de ellas puede ayudar a las organizaciones a subsanar las deficiencias y elegir las soluciones adecuadas para proteger sus datos.
Limitaciones de SIEM
- Limitaciones de SIEM
- Capacidades limitadas para la nube: Aunque SIEM ofrece una amplia cobertura de seguridad, puede carecer del nivel de detalle de CIEM para gestionar permisos y controles de acceso específicos de la nube.
- Retrasos en la detección de amenazas: Los sistemas SIEM a veces tienen dificultades para detectar amenazas en tiempo real, especialmente si no están bien optimizados o si la red de la organización genera un gran volumen de datos.
- Dependencia de las reglas de correlación: SIEM depende en gran medida de reglas de correlación predefinidas que requieren actualizaciones frecuentes para seguir el ritmo de las amenazas. Si están desactualizadas o mal configuradas, el sistema podría pasar por alto ataques nuevos o sofisticados.
Limitaciones de CIEM
- Limitaciones de CIEM
- Detección limitada de amenazas: A diferencia de SIEM, CIEM no se centra en supervisar y correlacionar eventos de seguridad en todo el entorno de IT. Por eso, resulta menos eficaz para detectar amenazas o incidentes de seguridad de mayor alcance.
- Dependencia de los entornos de nube: CIEM depende en gran medida de la infraestructura de nube, por lo que pierde eficacia en entornos donde predominan los sistemas locales o híbridos.
- Desafíos de integración: CIEM puede presentar dificultades de integración con otras herramientas y sistemas de seguridad, especialmente en entornos de IT diversos con varios proveedores de servicios de nube.
- Informes menos completos: Aunque CIEM ofrece un sólido respaldo para el cumplimiento normativo en entornos de nube, puede que no proporcione informes detallados entre entornos ni capacidades forenses al nivel de los sistemas SIEM.
Cuándo elegir CIEM o SIEM
La clave es esta: Elija CIEM si sigue una estrategia centrada en la nube y busca capacidades especializadas para gestionar identidades y permisos en ella. Elija SIEM si opera en un entorno híbrido, ya que reúne y analiza datos de seguridad de recursos locales y de nube.
Pero hay más factores que considerar. Opte por CIEM si sigue una estrategia que da prioridad a la nube y busca soluciones especializadas para gestionar identidades y derechos en la nube. Elija SIEM si opera en un entorno híbrido, ya que SIEM ofrece una solución integral para agregar y analizar datos de seguridad en recursos locales y en la nube.
Analicemos en detalle algunos casos de uso:
- A continuación, se ofrece un análisis detallado de algunos casos de uso:
SIEM, aunque ofrece una cobertura amplia, carece de la especialización necesaria para gestionar eficazmente los permisos y las configuraciones de acceso específicos de la nube.
¿Cuál elegir?, aunque es completo, carece de la especialización necesaria para gestionar de manera eficiente los permisos y las configuraciones de acceso específicos de la nube.
Si su infraestructura se centra en la nube, CIEM ofrece el nivel de detalle necesario para gestionar las identidades y la seguridad en ella, conforme a la naturaleza dinámica de las arquitecturas nativas de la nube.
- Si su infraestructura es principalmente en la nube, CIEM ofrece la granularidad necesaria para gestionar las identidades y la seguridad en la nube, alineándose con la naturaleza dinámica de las arquitecturas nativas de la nube.
CIEM se centra únicamente en los recursos de nube, lo que limita su utilidad en entornos con una infraestructura local considerable.
¿Cuál elegir? se centra exclusivamente en los recursos en la nube, lo que limita su utilidad en entornos con una infraestructura local significativa.
En un entorno híbrido, SIEM es la opción más eficaz porque unifica la supervisión de seguridad en todos los entornos, sin dejar puntos ciegos.
- En una configuración híbrida, SIEM es la solución más eficaz porque unifica la supervisión de la seguridad en todos los entornos, lo que garantiza que no haya lagunas en la visibilidad.
CIEM, en cambio, está diseñado para identificar configuraciones incorrectas y permisos excesivos, especialmente en entornos de nube, pero tiene un alcance más limitado para detectar amenazas.
¿Cuál elegir?, por el contrario, está diseñado para identificar configuraciones erróneas y permisos excesivos, especialmente en entornos en la nube, pero carece de un alcance más amplio para la detección de amenazas.
Para detectar amenazas de forma integral, incluidas anomalías en múltiples entornos, las capacidades de SIEM se ajustan mejor a las necesidades de una operación de seguridad completa.
- Para una detección de amenazas completa que incluya la detección de anomalías en múltiples entornos, las capacidades de SIEM se ajustan más a las necesidades de una operación de seguridad exhaustiva.
CIEM agiliza la gestión de incidentes específicos de la nube, en particular los relacionados con permisos, pero no ofrece el marco de respuesta a incidentes más amplio de SIEM.
¿Cuál elegir? ayuda a optimizar la gestión de incidentes específicos de la nube, en particular en lo que respecta a los permisos de la nube, pero no proporciona el marco de respuesta a incidentes más amplio que ofrece SIEM.
SIEM es la mejor opción cuando la velocidad y la eficacia de la respuesta a incidentes son cruciales, especialmente en entornos con recursos de nube y locales.
- SIEM es la mejor opción cuando la velocidad y la eficiencia de la respuesta a incidentes son cruciales, especialmente en entornos que abarcan recursos en la nube y locales.
CIEM, aunque especializado, puede ser excesivo en las primeras etapas de adopción de la nube, cuando aún se necesita una visibilidad más amplia.
¿Cuál elegir?, aunque es especializado, puede resultar excesivo en las primeras etapas de la adopción de la nube, en las que aún es necesaria una visibilidad más amplia.
SIEM es ideal en las primeras etapas de adopción de la nube por su supervisión integral. CIEM adquiere más valor a medida que madura su infraestructura de nube y requiere una gestión de seguridad más específica.
Conclusión: integre CIEM y SIEM para reforzar la seguridad
CIEM y SIEM son esenciales para proteger distintos aspectos de la infraestructura de una organización. CIEM se centra en gestionar identidades y permisos en la nube, mientras que SIEM detecta amenazas en tiempo real en distintos sistemas. En los entornos de nube, donde las identidades, los permisos y los eventos de seguridad son más dinámicos y están más distribuidos, integrar estas herramientas ofrece una estrategia integral.
Juntos, CIEM controla los riesgos de acceso específicos de la nube, mientras SIEM supervisa continuamente las amenazas de seguridad en toda la red. Así refuerzan la defensa frente a las amenazas actuales que afectan a la infraestructura en la nube e híbrida.
Al combinar estas herramientas con SentinelOne, las organizaciones gestionan su postura de seguridad de forma proactiva y atienden tanto los desafíos específicos de la nube como las necesidades generales de seguridad de IT.
Con SentinelOne, las organizaciones pueden:
- Con SentinelOne, las organizaciones pueden:
- Obtener una visibilidad y un control sin precedentes de sus servidores, redes y entorno en la nube
- Detectar amenazas en tiempo real y responder de forma proactiva a los incidentes para anticiparse a las amenazas emergentes.
Solicite una demoSingularity AI SIEM y Singularity Cloud Native Security, que cuenta con capacidades CIEM, para lograr una postura de seguridad unificada que combina la detección avanzada de amenazas con una gestión de acceso integral con SentinelOne hoy y descubra cómo la integración de CIEM y SIEM protege el entorno digital de su organización.
Conclusión con SentinelOne para experimentar la perfecta integración de CIEM frente a SIEM en la protección del entorno digital de su organización.
CIEM y SIEM son esenciales para lograr una seguridad integral en la nube. Uno gestiona los permisos y el otro, los registros para su análisis. Los controles de CIEM abordan los riesgos específicos de la nube y gestionan de forma proactiva la postura de seguridad en la nube. CIEM resulta útil en las primeras etapas de adopción de la nube, mientras SIEM amplía la visibilidad. Recomendamos usar ambos para obtener los mejores resultados.
Tanto CIEM como SIEM son esenciales para lograr una seguridad integral en la nubeseguridad en la nube. Uno gestiona los derechos, mientras que el otro se encarga de los registros para su análisis. CIEM controla los riesgos específicos de la nube y puede gestionar de forma proactiva la postura de seguridad en la nube. Mientras que CIEM es ideal para las primeras etapas de la adopción de la nube, SIEM es ideal para ampliar la visibilidad. Recomendamos utilizar ambos para obtener los mejores resultados.
"Preguntas frecuentes
Una herramienta CIEM gestiona y optimiza los permisos y derechos de acceso específicos de la nube. Así garantiza que los usuarios y las aplicaciones tengan únicamente el acceso que necesitan en los entornos en la nube.
IAM gestiona las identidades y el acceso en todos los entornos, mientras CIEM controla y optimiza los permisos en los entornos en la nube.
CIEM es una práctica de seguridad que gestiona y protege los permisos y derechos de acceso en la nube. Reduce el riesgo de acceso no autorizado en los entornos en la nube.
IAM controla las identidades y el acceso de los usuarios. SIEM, por su parte, supervisa y analiza los eventos de seguridad en la infraestructura de IT de una organización y responde a ellos.
Descubra más sobre Datos e IA



¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
