
Seguridad de ChatGPT: riesgos, privacidad y medidas de protección empresarial
La seguridad de ChatGPT protege los datos de la empresa cuando los empleados usan asistentes de IA. Conozca los riesgos, cómo varía el tratamiento de datos según el plan y qué medidas garantizan un uso sujeto a controles.

Puntos clave
- La seguridad de ChatGPT abarca la protección de datos sensibles, cuentas de usuario, prompts, respuestas y sistemas conectados frente al acceso no autorizado, el uso indebido y la exposición accidental.
- Los principales riesgos de seguridad de ChatGPT incluyen filtraciones de datos e inyección de prompts, cuentas comprometidas, generación de código malicioso, respuestas inexactas y phishing o ingeniería social asistidos por IA.
- El tratamiento de datos de ChatGPT varía según el plan, la configuración y las integraciones, por lo que las organizaciones deben saber cómo se almacenan, conservan, consultan y pueden utilizarse los prompts antes de compartir información empresarial.
- El uso de ChatGPT sin supervisión puede generar IA en la sombra y riesgos de incumplimiento, lo que reduce la visibilidad de la información que comparten los empleados y aumenta la posibilidad de exponer propiedad intelectual o datos confidenciales.
¿Qué es la seguridad de ChatGPT?
En el verano de 2025, el responsable de la agencia estadounidense encargada de defender las redes federales pegó archivos gubernamentales sensibles en una versión pública de ChatGPT. El director interino de CISA subió documentos contractuales marcados como "Solo para uso oficial", y los sistemas internos de supervisión detectaron la actividad en cuestión de días. Después, el Departamento de Seguridad Nacional inició una revisión. No hubo brecha. Ni atacante. Bastaron unos pocos prompts para que los datos sensibles salieran de los sistemas controlados.
Esa es la exposición que la seguridad de ChatGPT elimina. La seguridad de ChatGPT reúne las prácticas que protegen los datos y las cuentas de su empresa cuando los empleados usan ChatGPT y otros asistentes de IA similares en el trabajo.
El riesgo es inherente: según el tipo de cuenta, los prompts que introducen los empleados pueden conservarse o utilizarse para entrenar futuros modelos. Sin controles organizativos, sus datos salen de su entorno durante el trabajo cotidiano. Con el plan, las políticas y los controles adecuados, su equipo de seguridad puede supervisar y gestionar una herramienta que sus empleados ya utilizan.
El papel de la seguridad de ChatGPT en la seguridad empresarial
La IA generativa se ha extendido entre los empleados, y los equipos de seguridad deben establecer controles para su uso. Dentro de su programa de seguridad, esto abarca dos frentes: los prompts que los empleados envían a los asistentes de IA y las cuentas e integraciones que conectan esos asistentes con sus sistemas.
La IA en la sombra agrava el problema, porque su equipo de seguridad no tiene visibilidad sobre la actividad realizada mediante cuentas personales y canales no autorizados. El objetivo es ofrecer una vía autorizada para usar ChatGPT sin recurrir a cuentas personales que su equipo no puede supervisar.
Riesgos de seguridad de ChatGPT
Cuando los empleados usan ChatGPT o asistentes de IA similares, las organizaciones se enfrentan a riesgos de exposición de datos, entrenamiento de modelos, inyección de prompts, cuentas comprometidas, IA en la sombra, alucinaciones e integraciones:
- Datos sensibles introducidos en prompts. Los empleados pegan código fuente, registros de clientes y datos financieros en ChatGPT. No hace falta un ataque para que los datos salgan de su entorno.
- Prompts utilizados para mejorar modelos. En las cuentas de uso personal, que los prompts se utilicen para entrenar futuros modelos depende de la configuración de cada usuario, sin controles centralizados.
- Inyección de prompts y jailbreaks. La inyección de prompts es un riesgo reconocido para los modelos de lenguaje de gran tamaño (LLMs). La inyección indirecta puede provocar la exfiltración de datos de la sesión.
- Cuentas y credenciales comprometidas. El robo de credenciales de ChatGPT expone el historial de conversaciones, y las integraciones con almacenamiento en la nube o correo electrónico pueden dar lugar a una ampliación de los permisos OAuth.
- IA en la sombra por uso no autorizado. Las cuentas personales y las herramientas no autorizadas eliminan la visibilidad y eluden los controles de los entornos empresariales autorizados.
- Respuestas inexactas o inventadas. El perfil de IA generativa de NIST (NIST AI 600-1) describe las alucinaciones como un desafío pendiente en la gestión de riesgos. Actuar sobre respuestas inventadas sin revisarlas introduce errores en las decisiones empresariales.
- Exposición a través de plugins o integraciones de terceros. El código de terceros y las herramientas conectadas pueden introducir riesgos para la cadena de suministro y exponer los datos de las sesiones.
Estos riesgos tienen una misma raíz que usted puede controlar. Su nivel de exposición depende de cómo trate ChatGPT sus datos en cada plan. Por eso importa qué tipo de cuenta utiliza.
Cómo trata ChatGPT sus datos
Cuando un empleado envía un prompt, ChatGPT lo transmite a la infraestructura de OpenAI y almacena el prompt y la respuesta como parte de la conversación. Lo que sucede después depende del tipo de cuenta.
Tratamiento de datos | Personal | Business | Enterprise |
Entrenamiento con sus prompts | Puede utilizarse para mejorar los modelos, según la configuración del usuario | No se utiliza para entrenar modelos | No se utiliza para entrenar modelos |
Modelo de control | Depende de las acciones de cada usuario | Impuesto por el administrador | Impuesto por el administrador |
Retención de datos | Retención predeterminada, control limitado | Gestionada por la organización | Políticas de retención personalizadas |
Identidad | Inicios de sesión individuales | SSO | SSO mediante SAML con aprovisionamiento SCIM |
Auditoría y cumplimiento normativo | Ninguno | DPA, controles básicos | API de cumplimiento, registros de auditoría, claves de cifrado gestionadas por el cliente, DPA |
Esa diferencia en el tratamiento de los datos convierte el uso no gestionado en un riesgo empresarial y genera costos cuando faltan controles.
El costo del uso no gestionado de ChatGPT
El uso no gestionado de ChatGPT tiene tres costos para la empresa: pérdida de control de los datos, riesgo competitivo y problemas de cumplimiento normativo. Cuando los empleados pegan código propietario o información de clientes en prompts de la versión para consumidores, esos datos llegan a un servicio externo de IA y su organización puede perder el control efectivo sobre ellos.
Esa misma exposición pone en riesgo la información competitiva: la versión utilizada y la configuración del tratamiento de datos determinan si los secretos comerciales y algoritmos propietarios introducidos en los prompts permanecen dentro de su organización.
La exposición también plantea problemas de cumplimiento normativo y confianza. Las obligaciones de privacidad y confidencialidad siguen vigentes al usar herramientas de IA. Por eso, enviar datos regulados, como información de identificación personal (PII) o información médica protegida (PHI), a una herramienta de IA para consumidores sin un acuerdo de tratamiento de datos (DPA) puede infringir el GDPR, HIPAA u otras normas similares. La divulgación pública de cualquiera de estos datos puede indicar a clientes y reguladores que su gobernanza de datos presenta deficiencias.
Desafíos para proteger el uso de ChatGPT
Incluso con una política establecida, gestionar el uso de ChatGPT resulta difícil en la práctica. Cuatro obstáculos complican el control:
Desafío | Por qué es difícil controlarlo |
Visibilidad limitada del tráfico de IA | La supervisión de la red no puede inspeccionar lo que los empleados escriben en una herramienta de IA basada en el navegador, y la telemetría de los endpoints rara vez distingue el uso autorizado del no autorizado |
Cambios rápidos en las funcionalidades | OpenAI actualiza con frecuencia las capacidades y políticas de datos de ChatGPT, por lo que la documentación de gobernanza puede quedar desactualizada en cuestión de semanas |
Demanda que supera el ritmo de las políticas | Los empleados adoptan nuevas herramientas más rápido de lo que los equipos de seguridad y asuntos legales pueden evaluarlas |
Tratamiento de datos controlado por el proveedor | Su organización no establece los plazos de retención, las políticas de entrenamiento ni los controles de acceso de OpenAI para su infraestructura |
Por estos obstáculos, una política por sí sola rara vez basta. Las medidas de protección siguientes combinan reglas escritas con controles técnicos.
Medidas de protección empresarial para ChatGPT
Sus equipos pueden usar ChatGPT de forma segura en el trabajo si cuentan con los controles adecuados. La mayor parte de la exposición proviene de una misma práctica: los empleados pegan código fuente, credenciales o registros de clientes en un prompt. Las medidas siguientes combinan reglas escritas con controles técnicos para detectar y prevenir esa práctica:
- Establezca una política de uso aceptable para las herramientas de IA. Defina qué herramientas de IA están aprobadas, qué categorías de datos está prohibido incluir en los prompts, como PII, PHI, código fuente, credenciales, secretos comerciales y documentos legales, y las consecuencias del incumplimiento. NIST AI 600-1 ofrece orientación sobre la gestión de riesgos para estructurar esta política.
- Adopte la versión empresarial con controles de datos e inicio de sesión único (SSO). Cambie a ChatGPT Business o Enterprise para obtener controles organizativos más sólidos, SSO y un DPA. Si su organización necesita políticas personalizadas de retención de datos, registros de auditoría, System for Cross-domain Identity Management (SCIM) o claves de cifrado gestionadas por el cliente, Enterprise ofrece el conjunto más completo de estas capacidades.
- Aplique prevención de pérdida de datos y clasificación de datos. Clasifique sus datos antes de que lleguen a una herramienta de IA. Utilice prevención de pérdida de datos (DLP) para inspeccionar el tráfico saliente y bloquee el acceso a endpoints de IA no autorizados en el proxy o el firewall.
- Controle el acceso y revise el uso de la IA. Imponga un acceso basado en roles y limitado a casos de uso definidos. Registre la identidad, la marca de tiempo, el endpoint de IA y el volumen de datos del tráfico saliente de IA. En ChatGPT Enterprise, active la Compliance API y los registros de auditoría. Una estrategia más amplia de seguridad de IA vincula las políticas con su aplicación técnica.
- Forme a los empleados para redactar prompts de forma segura. Siga el modelo de CISA y exija formación en IA para los empleados que utilicen herramientas de IA. Incluya la política de uso aceptable, las categorías de datos prohibidas, cómo validar los resultados de la IA y cómo notificar incidentes de exposición accidental de datos. Exija una recertificación anual.
- Evalúe cómo gestionan los datos sus proveedores. Confirme que su DPA cubre explícitamente el contenido de los prompts de IA y el tratamiento tradicional de datos. Verifique las certificaciones y establezca plazos contractuales para la notificación de brechas de datos.
Estas medidas de protección funcionan como un sistema. La política fija los límites. La elección del nivel establece la base contractual y técnica. DLP y la visibilidad hacen cumplir la política mediante controles técnicos. La formación refuerza el componente humano y la evaluación de proveedores cierra las brechas restantes.
Refuerce la seguridad de ChatGPT con SentinelOne
La política y la elección del nivel establecen las reglas. SentinelOne las aplica en el punto de interacción: el propio prompt. Prompt Security detecta y controla datos regulados, código fuente y credenciales antes de que entren en ChatGPT u otras herramientas de IA de consumo. Detiene la exfiltración de datos dentro del navegador.
Singularity™ Identity vincula cada sesión de IA con una identidad humana o no humana, incluidos agentes de IA y cuentas de servicio, para que su equipo pueda rastrear una exposición hasta su origen.
Purple AI™ convierte la investigación en una conversación en lenguaje natural. Los analistas hacen una pregunta, reconstruyen la cronología y determinan si la exposición fue accidental o maliciosa. Según IDC, la identificación de amenazas es un 63% más rápida y el tiempo medio de respuesta se reduce un 55%.
En toda la Singularity Platform, SentinelOne registró un 88% menos de alertas y una detección del 100% en las evaluaciones MITRE ATT&CK de 2024. Así, los equipos SOC dedican menos tiempo al ruido y más a la actividad de IA e identidad que supone un riesgo real. Para obtener una visibilidad más amplia de detección y respuesta extendidas (XDR), esos eventos se correlacionan con señales de endpoints, identidad y nube en un solo lugar.
Solicite una demo de SentinelOne hoy mismo y empiece a controlar cómo utilizan la IA sus equipos.
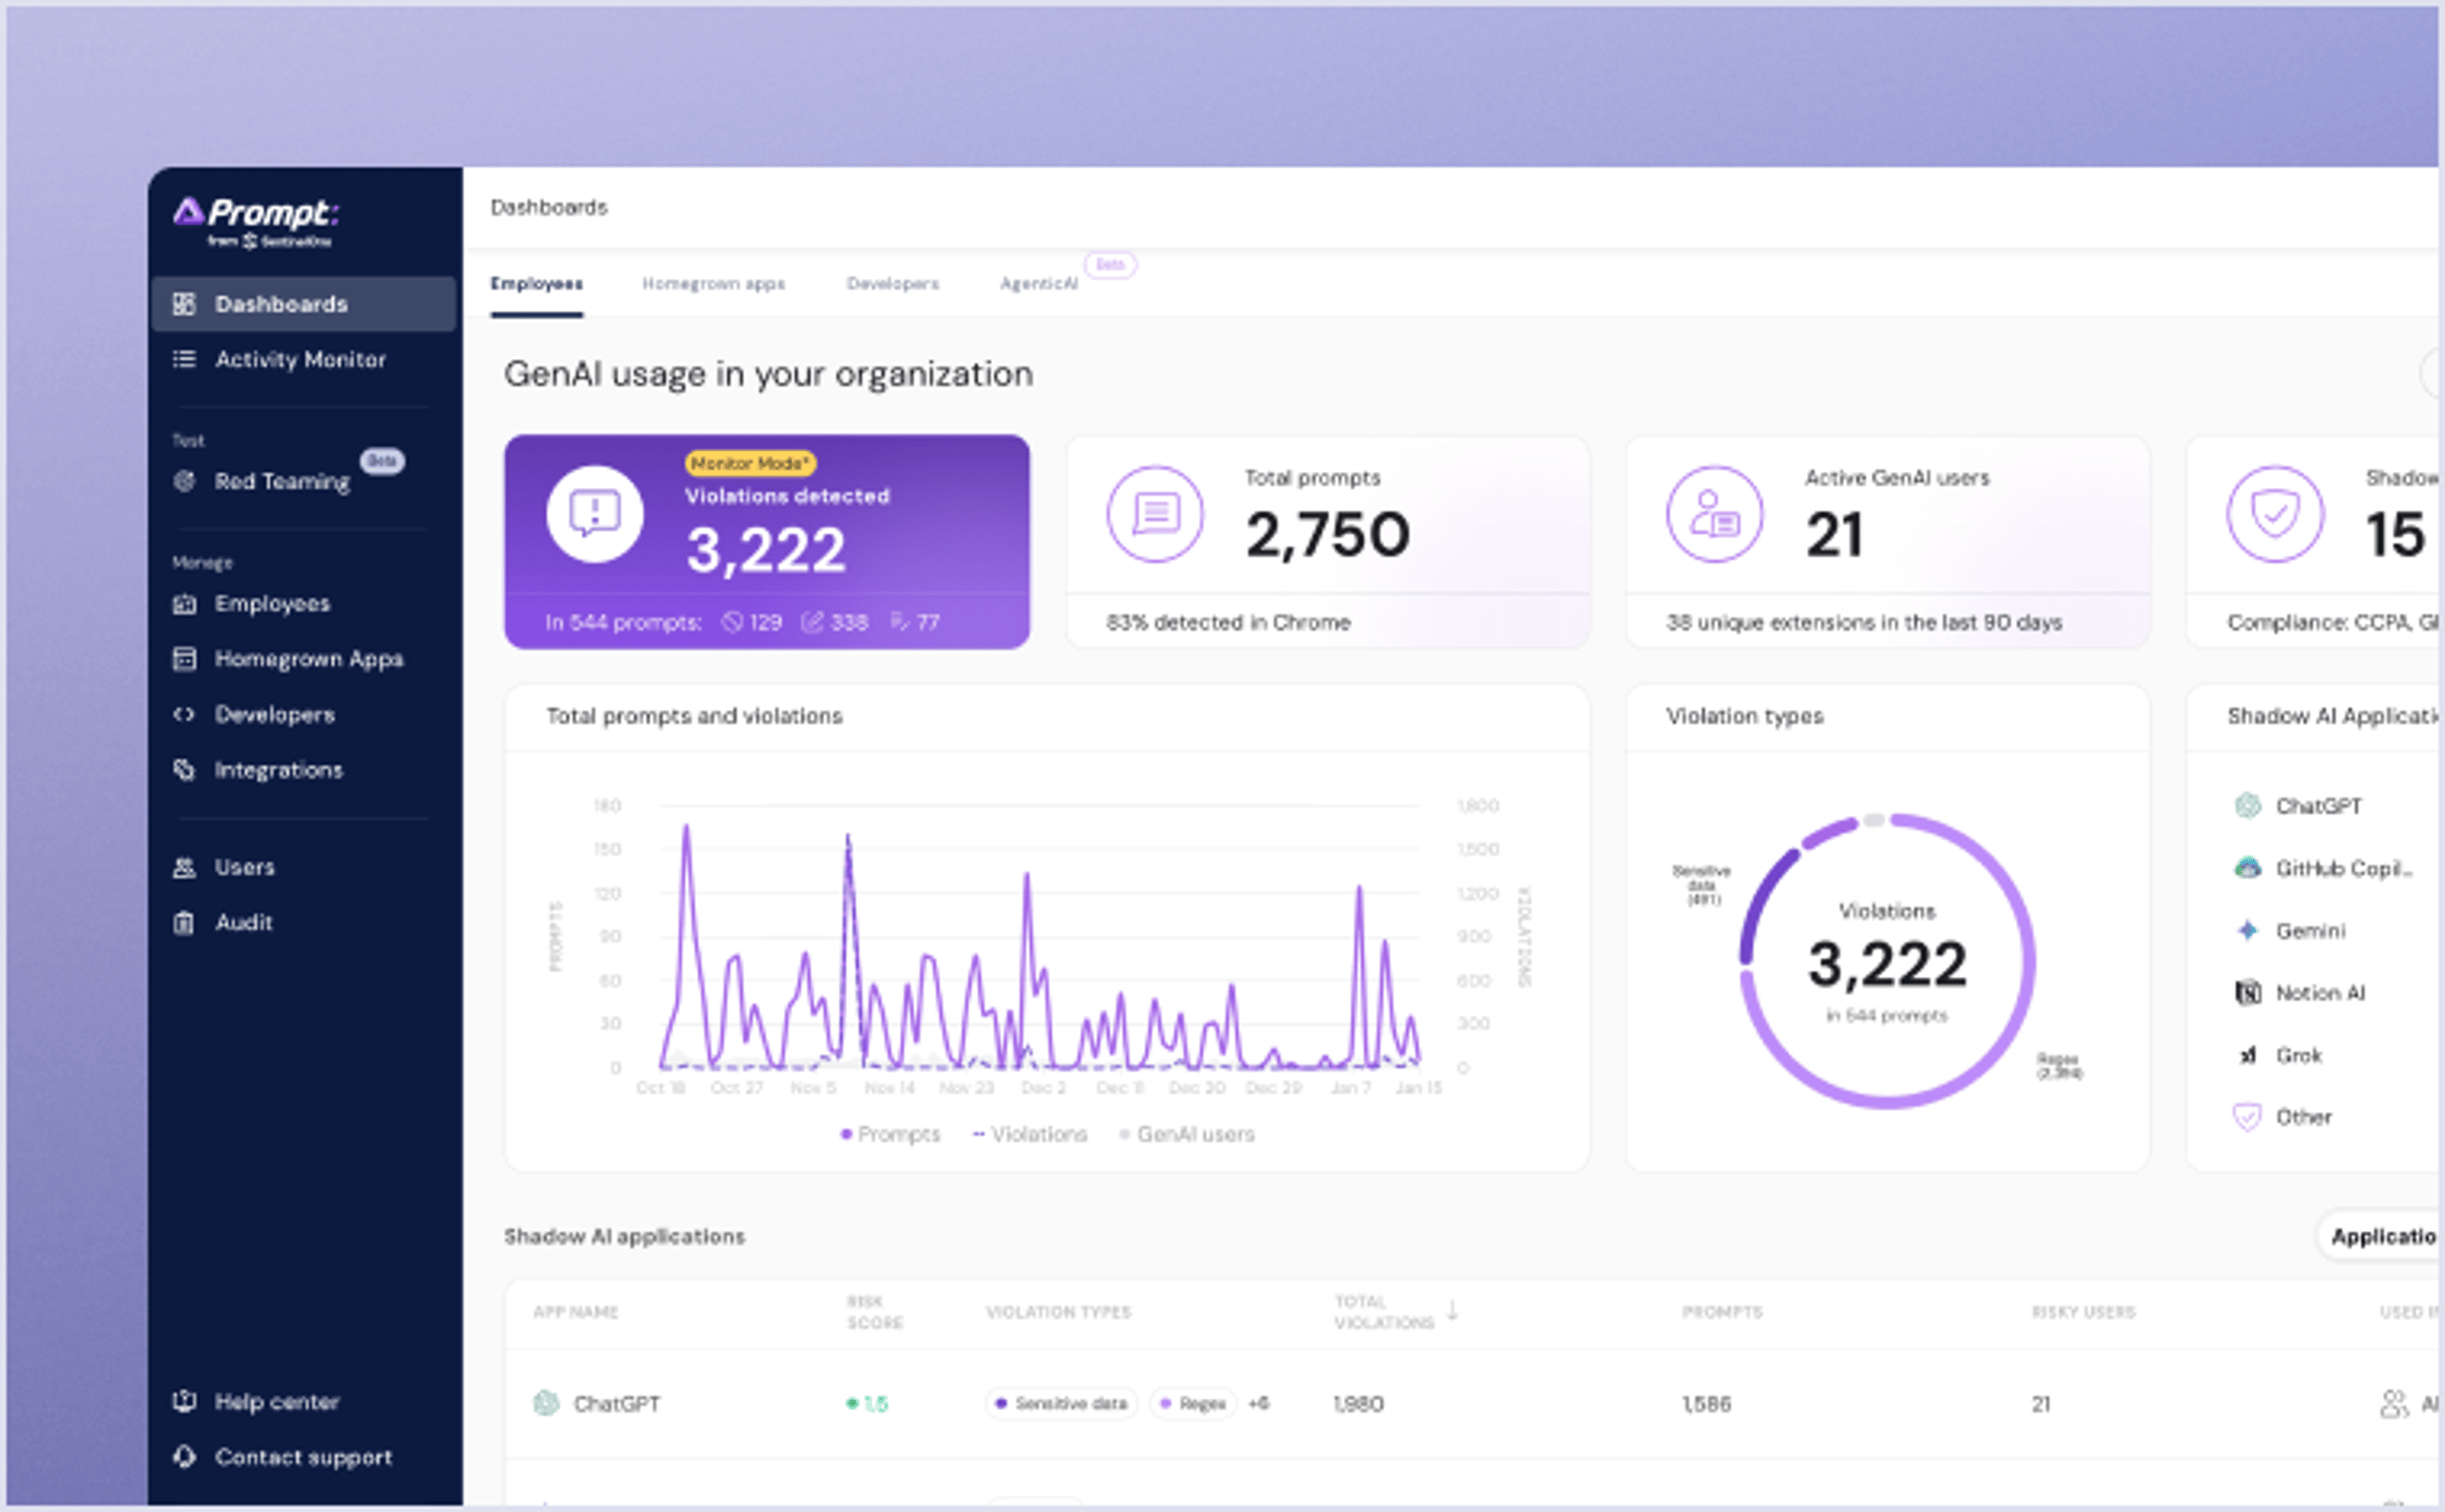
Obtenga visibilidad completa, seguridad y gobernanza sobre el uso de IA en su organización. Descubra shadow AI, proteja sus datos sensibles y habilite la IA de forma segura en la organización.
Conclusión
La seguridad de ChatGPT protege sus datos cuando los empleados utilizan asistentes de IA. El principal riesgo es la exposición de datos a través de prompts, agravada por el uso no autorizado de IA que elimina la visibilidad. El uso de cuentas de consumo depende más de la configuración individual, mientras que los niveles Business y Enterprise ofrecen controles organizativos más sólidos.
El uso de IA bajo control combina una política de uso aceptable, el nivel adecuado, prevención de pérdida de datos, visibilidad, formación y evaluación de proveedores. Implemente estas medidas y sus equipos conservarán todas las ventajas de ChatGPT. Sus datos sensibles permanecerán donde deben estar.

Ciberseguridad impulsada por la IA
Mejore su postura de seguridad con detección en tiempo real, respuesta a velocidad de máquina y visibilidad total de todo su entorno digital.
Preguntas frecuentes
La seguridad de ChatGPT consiste en controlar el flujo de datos entre los empleados y los asistentes de IA: qué cuentas y niveles gestionan los prompts, qué datos pueden incluirse en ellos y quién puede ver la actividad. Ningún ajuste por sí solo basta.
En la práctica, es una responsabilidad compartida entre los equipos de seguridad, asuntos legales e identidad. El trabajo comienza por identificar qué cuentas de IA ya utiliza el personal y aplicarles políticas y supervisión.
ChatGPT Enterprise ofrece controles de datos impuestos por los administradores, políticas personalizadas de retención, SSO basado en Security Assertion Markup Language (SAML) con aprovisionamiento SCIM, claves de cifrado gestionadas por el cliente y una Compliance API con registros de auditoría. También admite un DPA conforme al GDPR.
El uso de la versión de consumo depende mucho más de la configuración individual. Enterprise, en cambio, ofrece funciones de control centralizado que sus equipos de seguridad, asuntos legales e identidad pueden aplicar en todo el entorno.
Depende del nivel y la configuración. En las cuentas de consumo, los prompts pueden utilizarse para mejorar modelos futuros según la configuración de cada usuario. Las implementaciones Business y Enterprise dan a la organización control directo sobre la retención del contenido de los prompts y su uso para el entrenamiento.
Si sus empleados manejan datos sensibles, considere la elección del nivel como un control de seguridad y confirme en su contrato cómo se utilizan los datos para el entrenamiento.
Sí, con los controles adecuados. Elija el nivel Business o Enterprise para obtener protección contractual de los datos. Combínelo con una política de uso aceptable, prevención de pérdida de datos, formación de los empleados y visibilidad del uso.
Los LLMs públicos no son el lugar adecuado para la información sensible. Asegúrese de que los empleados usen el canal autorizado y supervisado para que el trabajo no pase por cuentas personales ni herramientas no aprobadas que eluden sus controles.
La IA en la sombra se refiere al uso de herramientas de IA por parte de los empleados mediante cuentas personales o aplicaciones no aprobadas, fuera del entorno proporcionado y supervisado por la organización.
La IA en la sombra impide que los equipos de seguridad tengan visibilidad, elude los controles de datos y genera riesgos de incumplimiento que la telemetría estándar de los endpoints podría no detectar. En la práctica, convierte la adopción de la IA en una vía de datos sin supervisión. Por eso, las prohibiciones generales suelen fracasar.
El GDPR se aplica si los prompts contienen datos personales de la UE y exige un DPA y una base jurídica para el tratamiento. HIPAA se aplica si los prompts contienen información médica protegida. El estándar de seguridad de datos de la industria de tarjetas de pago (PCI-DSS) se aplica si se incluyen datos de tarjetas de pago. Las leyes vigentes de privacidad y protección del consumidor también se aplican al uso de la IA.
También pueden aplicarse normas sectoriales, como la Ley Sarbanes-Oxley (SOX), la Ley Gramm-Leach-Bliley (GLBA) y las leyes estatales de privacidad, según el tipo de datos, la función empresarial y la jurisdicción implicados en el flujo de trabajo de los prompts.
Descubra más sobre Datos e IA


¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
