
Política de uso aceptable de la IA: buenas prácticas y ejemplos
Descubra cómo una política de uso aceptable de la IA establece reglas para las herramientas, restringe los datos sensibles, exige supervisión humana y aplica controles de IA con SentinelOne.

Puntos clave
- Una política de uso aceptable de la IA (AUP) define qué herramientas de IA autoriza su organización, qué datos nunca deben introducirse en ellas, cuándo una persona debe revisar o invalidar los resultados y quién es responsable. Abarca riesgos que una AUP estándar pasa por alto, como las alucinaciones, la inyección de prompts y la autonomía agéntica.
- Una política sólida de uso de la IA responde ocho preguntas operativas: alcance, herramientas aprobadas y prohibidas, clasificación de datos, supervisión humana, funciones y responsabilidades, monitoreo, notificación de incidentes y cumplimiento.
- Las reglas de datos por niveles son el núcleo de la política. Vincular la sensibilidad de los datos (públicos, internos, sensibles o prohibidos) con las categorías de herramientas permitidas da a los empleados una respuesta clara a la pregunta «¿Puedo introducir estos datos en esta herramienta?». También transforma el uso de IA en la sombra en un uso autorizado y responsable.
- La mayoría de las AUP de IA fallan de formas previsibles: prohibiciones generales que llevan el uso a la clandestinidad, reglas que no se hacen cumplir, IA integrada y de terceros excluida del alcance y políticas que se archivan sin actualizarse.
- Una gobernanza eficaz de la IA trata la política como un control que debe aplicarse, no como un documento que debe archivarse. Requiere un proceso real de aprobación de herramientas, monitoreo automatizado de prompts y DLP, capacitación específica para cada función, revisiones programadas y una plantilla de política de IA alineada con NIST AI RMF, ISO/IEC 42001 y la Ley de IA de la UE.
¿Qué es una política de uso aceptable de la IA?
Una política de uso aceptable de la IA (AUP) define qué herramientas de IA autoriza su organización, qué datos nunca deben introducirse en ellas, cuándo una persona debe invalidar los resultados y quién es responsable. Una política de uso de la IA va más allá de una política estándar de uso aceptable, porque la IA generativa plantea riesgos para los que esta no se diseñó: alucinaciones, inyección de prompts y autonomía agéntica.
Esas reglas cobran especial importancia cuando los datos salen de la organización. En noviembre de 2025, un tribunal federal ordenó a OpenAI entregar 20 millones de registros anonimizados de ChatGPT en una demanda por derechos de autor, y en enero de 2026 el juez de distrito ratificó la orden. Ninguno de los usuarios a los que correspondían esos registros era parte del caso. Todo lo que sus empleados peguen en una cuenta de IA de consumo puede acabar del mismo modo: en un sistema y en una disputa que usted no controla.
La relación entre una política de uso aceptable de la IA y la ciberseguridad
Sus empleados generan riesgos de IA en la sombra cada vez que recurren a una herramienta sin aprobación ni supervisión formales. ISACA lo considera un riesgo que «va más allá del que plantea la TI en la sombra». La exposición incluye filtraciones de datos y robo de propiedad intelectual (PI).
Los datos sensibles se filtran a modelos públicos, un prompt a la vez. La inyección de prompts abre otra vía. NIST AI 600-1, el perfil de IA generativa del NIST AI Risk Management Framework (AI RMF), describe la inyección de prompts como la modificación de una entrada para que un sistema de IA generativa se comporte de formas no previstas. Si el modelo empresarial tiene acceso a bases de datos internas, una inyección exitosa puede convertirlo en una herramienta de exfiltración de datos. A ello se suma la exposición normativa: la Ley de IA de la UE introduce obligaciones por niveles para los sistemas de IA sujetos a ella. Una política convierte cada una de estas cuestiones abiertas en un control definido.
Componentes esenciales de una política de uso aceptable de la IA
Una política de uso aceptable de la IA operativa responde ocho preguntas antes de que un incidente obligue a plantearlas: a quién se aplica, qué herramientas se permiten, qué datos están prohibidos, cuándo una persona debe revisar los resultados, quién es responsable de la decisión, cómo se monitorea el uso, cómo se notifican los incidentes y qué ocurre cuando alguien incumple las reglas. Los componentes siguientes corresponden a esas ocho preguntas, en ese orden.
- Alcance y aplicación: Una política de uso aceptable de herramientas de IA comienza por definir a quién y a qué se aplica. Abarca a empleados, contratistas, proveedores y becarios en cualquier dispositivo utilizado para el trabajo, incluidos los dispositivos personales sujetos a programas de uso de dispositivos personales (BYOD) . El alcance de los sistemas incluye la IA generativa y la IA agéntica, así como las funciones de IA integradas en productos SaaS autorizados.
- Herramientas aprobadas y prohibidas: Distinga entre categorías aprobadas, restringidas y prohibidas. La acción GV-6.1-010 de NIST AI 600-1 recomienda actualizar las políticas de uso aceptable para abarcar tanto la IA generativa propietaria como la de código abierto, además del personal de terceros.
- Clasificación y tratamiento de datos: Los datos confidenciales y restringidos, incluida la información de identificación personal (PII), la información médica protegida (PHI), el código fuente y los datos de titulares de tarjetas sujetos al Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago (PCI DSS) no pueden enviarse a herramientas públicas de IA bajo ninguna circunstancia.
- Supervisión humana: borrador de la política de uso responsable de la IA de Oregón, distribuido a las agencias para recibir comentarios, establece la supervisión humana como requisito básico. Según el borrador, la IA «no opera al margen de la responsabilidad humana».
- Funciones y responsabilidades: ISO/IEC 42001 define cómo establecer, implementar, mantener y mejorar continuamente un sistema de gestión de IA, y un análisis de la International Association of Privacy Professionals (IAPP) señala que las organizaciones deben definir funciones e implementar medidas para notificar inquietudes relacionadas con la IA.
- Supervisión y revisión: Haga seguimiento del rendimiento de los modelos, confirme el cumplimiento de las políticas e identifique riesgos emergentes con una frecuencia definida.
- Notificación de incidentes: Defina los requisitos de notificación y escalamiento para errores al compartir datos, resultados perjudiciales, inyección de prompts e incidentes relacionados.
- Aplicación: Las normas escritas requieren controles técnicos y operativos, además de consecuencias definidas para las infracciones.
Enumerar estos componentes indica qué debe contener una política. No explica cómo se redacta ni cómo se garantiza su cumplimiento. Una cláusula sobre clasificación de datos no sirve de nada hasta que alguien la redacta, un órgano competente la aprueba y un control la verifica en cada prompt. Este es el proceso, desde el primer borrador elaborado por distintas áreas hasta la revisión programada que mantiene vigente la política.
Cómo funciona una política de uso aceptable de IA
Una política demuestra su valor cuando deja de ser un documento y se convierte en controles aplicados. Una AUP de IA pasa por cinco etapas, desde la redacción hasta la revisión programada. Cada etapa puede fallar sin que se note si se omite la anterior: una lista de herramientas sin evaluar resta valor al despliegue, y un despliegue sin controles de cumplimiento convierte las normas en opcionales.
Etapa | En qué consiste |
Redacción | Un equipo de seguridad, asesoría legal, privacidad, IT, recursos humanos y compras redacta cláusulas sobre el alcance, las normas de datos, la revisión humana y las responsabilidades. |
Aprobación | Un Comité de Revisión de Riesgos de IA o una autoridad equivalente aprueba la política y la vincula con las funciones existentes de gobernanza de datos e IT. NIST AI 600-1 recomienda en la acción MP-4.1-003 «vincular las nuevas políticas, los procedimientos y los procesos de IA generativa con la gobernanza existente de modelos, datos, desarrollo de software e IT, así como con las actividades jurídicas, de cumplimiento y de gestión de riesgos». |
Despliegue | Capacite a los equipos sobre lo que significan las normas para su trabajo diario y confirme que puedan utilizar las herramientas aprobadas. |
Aplicación | Controles técnicos como la prevención de pérdida de datos y el bloqueo en tiempo real respaldan las normas escritas. |
Revisión | Reevaluaciones programadas y revisiones adicionales cuando cambian las herramientas o las leyes, o después de un incidente. |
Si se sigue en orden, este ciclo vincula la AUP de IA con las políticas de clasificación de datos y uso aceptable que ya aplica, y amplía ambas para cubrir los resultados de los modelos, las acciones agénticas y la IA integrada en el software aprobado.
Cada etapa también produce algo que una persona encargada de aprobar la política o un auditor puede verificar: una lista de herramientas aprobada, un registro de capacitación, un registro de aplicación de controles y una fecha de revisión. Ahí es donde las evidencias empiezan a aportar valor.
Principales beneficios de adoptar una política de uso aceptable de IA
Una AUP de IA escrita transforma el riesgo de la IA: en lugar de descubrirlo después, lo gestiona de forma deliberada. Ofrece al equipo de seguridad una respuesta fundamentada cuando un auditor, un regulador o la junta directiva pregunta cómo se controla el uso de la IA y da a los empleados límites claros para trabajar sin tener que adivinar. Los beneficios se manifiestan en cuatro ámbitos: menor exposición de datos, evidencias regulatorias más claras, adopción segura más rápida y responsables definidos para las decisiones sobre IA.
- Reducción de riesgos: Las normas claras de clasificación de datos impiden que se pegue información en modelos públicos, una práctica que provoca filtraciones.
- Alineación regulatoria: Vincular los controles de la política con las obligaciones del NIST AI RMF, ISO/IEC 42001 y el Reglamento de IA de la UE genera evidencias documentadas de gobernanza y supervisión, incluida la revisión.
- Uso seguro: Las listas de herramientas aprobadas y las directrices claras para los empleados permiten usar la IA de forma productiva sin dudas sobre los límites. Los límites definidos convierten el uso no autorizado de IA en un uso autorizado.
- Responsabilidades más claras: Las funciones definidas aclaran quién responde por las decisiones sobre IA antes de que un incidente obligue a resolverlo.
Estos beneficios dependen de que la política funcione en el uso diario. Ahí es donde los programas suelen encontrar dificultades: la IA no autorizada que la política busca controlar también dificulta su aplicación.
Desafíos al implementar una política de uso aceptable de la IA
La IA no autorizada plantea problemas estructurales y de comportamiento para aplicar la política. El documento de Cloud Security Alliance (CSA) Labs sobre la IA no autorizada plantea el problema como falta de visibilidad sobre los activos y riesgo sistémico. Los empleados suelen adoptar herramientas antes de que los equipos de seguridad, asuntos legales, privacidad y compras puedan evaluarlas. La rápida evolución de estas herramientas agrava el problema, y una política centrada en una sola herramienta queda obsoleta enseguida.
Los CISO deben aplicar las normas sin obstaculizar la productividad. Si las restricciones son excesivas, los empleados buscan formas de eludirlas. Si dejan demasiadas dudas, la política se vuelve inaplicable. Medir el cumplimiento a escala es otro desafío.
El volumen de contenido que se copia y pega en plataformas de IA puede superar la capacidad de revisión manual. Por eso, la clasificación automática se vuelve indispensable. Las herramientas diseñadas para dar visibilidad sobre el uso de la IA, como SentinelOne Prompt Security, ofrecen a los equipos de seguridad un registro del uso de la IA en navegadores y aplicaciones. Ese registro hace posible medirlo.
Errores comunes en las políticas de uso aceptable de la IA
Las causas por las que falla una política de uso aceptable de la IA son previsibles. Eso es una ventaja: puede anticiparse a ellas antes de implementarla. Los cuatro errores siguientes se repiten en políticas que parecen completas sobre el papel, pero fracasan en la práctica. Van desde normas imposibles de aplicar hasta categorías enteras de herramientas que nadie pensó en incluir. Estos son los errores más frecuentes:
- Prohibiciones generales: Prohibir toda la IA sin ofrecer una alternativa aprobada lleva a los empleados a usarla sin supervisión. Las recomendaciones de CSA señalan que prohibir la IA por completo “probablemente no sea eficaz y podría llevar a los empleados a usar herramientas no evaluadas mediante TI no autorizada”.
- Ausencia de mecanismos de aplicación: Según el mismo documento de CSA Labs, las políticas que prohíben el “uso no autorizado de la IA” sin especificar los requisitos de autorización “suelen ignorarse de forma generalizada”.
- Omisión de la IA integrada y de terceros: NIST AI 600-1 exige políticas que contemplen a los contratistas y la IA generativa tanto propietaria como de código abierto. Las extensiones de navegador que pueden ver todo el contenido de la ventana requieren medidas específicas.
- Falta de seguimiento: Las herramientas de IA y sus riesgos cambian rápidamente. Una política desactualizada está destinada a fallar.
Estos errores tienen una causa común: tratar la política como un documento que se archiva, no como un control que se aplica. Para corregirlos, diseñe una política operativa, con responsables claros, controles automáticos y un calendario de actualización. Las prácticas siguientes vinculan cada error con el hábito que lo previene.
Mejores prácticas para una política de uso aceptable de la IA
La diferencia entre una política que se cumple y una que se ignora está en su aplicación. Las prácticas eficaces comparten una característica: convierten cada intención en una acción repetible, con un responsable y un calendario. Cinco de ellas son fundamentales.
- Apruebe las herramientas mediante un proceso definido. Evalúe cada herramienta candidata siguiendo un proceso establecido: finalidad empresarial, evaluación inicial de riesgos, revisión de seguridad y privacidad, aprobación de asuntos legales y compras, autorización del responsable de negocio y supervisión posterior. Trate las versiones empresariales y de consumo de una misma herramienta como productos distintos, ya que procesan los datos introducidos de manera diferente. Limite la vigencia de cada aprobación para revisarla periódicamente.
- Vincule las normas de datos con las categorías de herramientas. “Use la IA de forma responsable” expresa una intención. Una norma identifica los datos y la herramienta. El modelo por niveles que vincula la sensibilidad de los datos con una categoría de herramientas permitidas es la base operativa del documento.
- Automatice la supervisión. La revisión manual no puede seguir el ritmo del volumen de prompts y archivos cargados. Prompt Security cubre específicamente esa capa del uso de la IA, con supervisión en tiempo real y controles de políticas para los prompts enviados a herramientas de IA. Las personas siguen tomando las decisiones. La automatización gestiona el volumen.
- Capacite a las personas para las tareas que realmente realizan. Incluya normas de privacidad de datos y buenas prácticas para redactar prompts, e incorpore la verificación de los resultados de la IA al flujo de trabajo. Diseñe las medidas de protección junto con los empleados para que el uso responsable de la IA se convierta en un hábito, no en un eslogan.
- Establezca una frecuencia de revisión. Una reevaluación programada, junto con revisiones extraordinarias ante nuevas herramientas, incidentes o cambios normativos, mantiene la política actualizada.
Las prácticas anteriores describen cómo funciona una política sólida de uso aceptable de la IA una vez implementada: aprobaciones que caducan, normas de clasificación vinculadas a las herramientas, supervisión a escala y capacitación basada en tareas reales. Plasmar esas prácticas en un documento es el paso en el que los equipos suelen detenerse, porque una página en blanco no indica qué debe incluirse en cada sección. La estructura y las cláusulas de ejemplo siguientes ofrecen un punto de partida.
Ejemplos y plantilla de una política de uso aceptable de la IA
Las políticas de uso aceptable de la IA que pueden justificarse ante una revisión comparten una estructura: secciones que un responsable puede comprobar y un auditor puede seguir. La estructura siguiente sirve como plantilla de política de IA. Enumera las secciones y el contenido que necesita cada una, seguidas de cláusulas de ejemplo que puede adaptar para la restricción de datos, la divulgación, la revisión humana y la aplicación de la política.
Sección | Contenido clave |
Propósito y alcance | A quién se aplica, qué sistemas de IA abarca, incluidas las herramientas generativas o de IA agéntica y la IA integrada en SaaS, y qué dispositivos incluye |
Herramientas aprobadas/prohibidas | Listas de herramientas aprobadas, restringidas y prohibidas, además de un proceso de solicitud |
Clasificación de datos | Tabla por niveles que vincula la sensibilidad de los datos con las categorías de herramientas permitidas |
Casos de uso aceptable | Flujos de trabajo permitidos y acciones prohibidas |
Requisitos de divulgación | Cuándo y cómo debe informarse sobre el uso de IA |
Revisión humana | Condiciones que requieren revisión y categorías de decisiones con consecuencias importantes |
Funciones y responsabilidades | Responsable de la política, autoridad de aprobación, obligaciones de los empleados |
Supervisión y notificación de incidentes | Mecanismos de auditoría, canal de notificación, procedimiento de escalamiento |
Aplicación y revisión | Consecuencias disciplinarias, fechas de revisión programadas |
La clasificación de datos determina si una política de uso aceptable de IA funciona o se queda en consejos vagos. Un modelo por niveles responde la pregunta que los empleados se hacen en la práctica: ¿pueden introducir estos datos en esta herramienta? Los cuatro niveles siguientes relacionan la sensibilidad de los datos con la categoría de herramientas permitidas.
- Nivel 1, Público. Material de marketing publicado, contenido de sitios web públicos e investigaciones generales del sector. Permitidos en cualquier herramienta de IA confiable.
- Nivel 2, Interno. Comunicaciones internas, documentación de procesos y material de proyectos no confidencial. Permitidos solo en herramientas de IA empresariales aprobadas y vinculadas a cuentas de la empresa.
- Nivel 3, Sensible. Datos de clientes, información personal identificable de empleados, registros financieros, procesos propios e información regulada. Permitidos solo con aprobación explícita, en herramientas designadas sujetas a acuerdos de tratamiento de datos.
- Nivel 4, Prohibido. Credenciales de autenticación y claves de cifrado. Nunca deben introducirse en una herramienta de IA, bajo ninguna circunstancia.
Estas cláusulas de ejemplo dan fuerza a la política:
- Sobre la restricción de datos, la política de IA generativa del Departamento de Energía (DOE P 203.1) exige que el personal ajuste cada solicitud al nivel de datos aprobado para la herramienta: los datos propios, la información no clasificada controlada y la información personal identificable «no pueden utilizarse como entrada» en una herramienta autorizada solo para datos públicos.
- Sobre la divulgación, las directrices de IA del Departamento de Comunicaciones de la Universidad de Stanford recomiendan que, cuando la IA desempeñe un papel importante en un trabajo, «se informe de ese uso al editor, supervisor o responsable de tomar decisiones correspondiente».
- Sobre la revisión humana, la Universidad de Iowa establece que una persona debe revisar y verificar minuciosamente los resultados de la IA.
- Sobre la aplicación, defina las consecuencias, los canales de notificación y los procedimientos de escalamiento antes de la primera infracción.
Aplique su política de uso aceptable de IA con SentinelOne
Una política sin mecanismos de aplicación es solo documentación. SentinelOne convierte las reglas de su política de uso aceptable en controles técnicos que actúan sobre cada solicitud, herramienta y agente de su entorno. La visibilidad en tiempo real y la aplicación de políticas en miles de herramientas de IA convierten sus listas de herramientas aprobadas y prohibidas en reglas que se cumplen. La ocultación de datos sensibles en el dispositivo los elimina antes de que lleguen a un modelo externo, mientras que las indicaciones integradas corrigen las conductas de riesgo en el momento.
La misma aplicación se extiende a herramientas para desarrolladores, como los asistentes de código y los entornos de desarrollo integrados (IDEs), y cierra la brecha de la IA integrada y de terceros que la mayoría de las políticas pasan por alto. También abarca los sistemas de IA agéntica, donde el descubrimiento de agentes no autorizados y servidores de Model Context Protocol (MCP), los controles basados en políticas sobre las acciones de los agentes y los registros de auditoría consultables proporcionan la trazabilidad que exige su política de uso aceptable.
Purple AI™ actúa como analista de seguridad en lenguaje natural para las investigaciones y la búsqueda de amenazas con IA. Los primeros usuarios indican que realizan búsquedas hasta un 80% más rápido. Su SOC pasa de señales dispersas sobre el uso de IA a líneas de investigación prioritarias.
La Singularity™ Platform es la capa subyacente de visibilidad y aplicación, con un agente único, una consola y un único lago de datos para endpoints, la nube y las identidades. Previene, identifica y responde a las amenazas de forma autónoma. En las evaluaciones MITRE ATT&CK de 2024 MITRE ATT&CK Evaluations, la IA basada en el comportamiento de la plataforma generó un 88% menos de alertas que la mediana de todos los proveedores evaluados, de modo que sus analistas trabajan con una lista breve de hallazgos reales en lugar de ruido.
Los CISO obtienen una estrategia de gobernanza de IA que pueden presentar al consejo de administración. Los responsables del SOC obtienen controles que pueden aplicar en todo el entorno.
Solicite una demo de SentinelOne para descubrir cómo estos controles se ajustan a su política de IA.
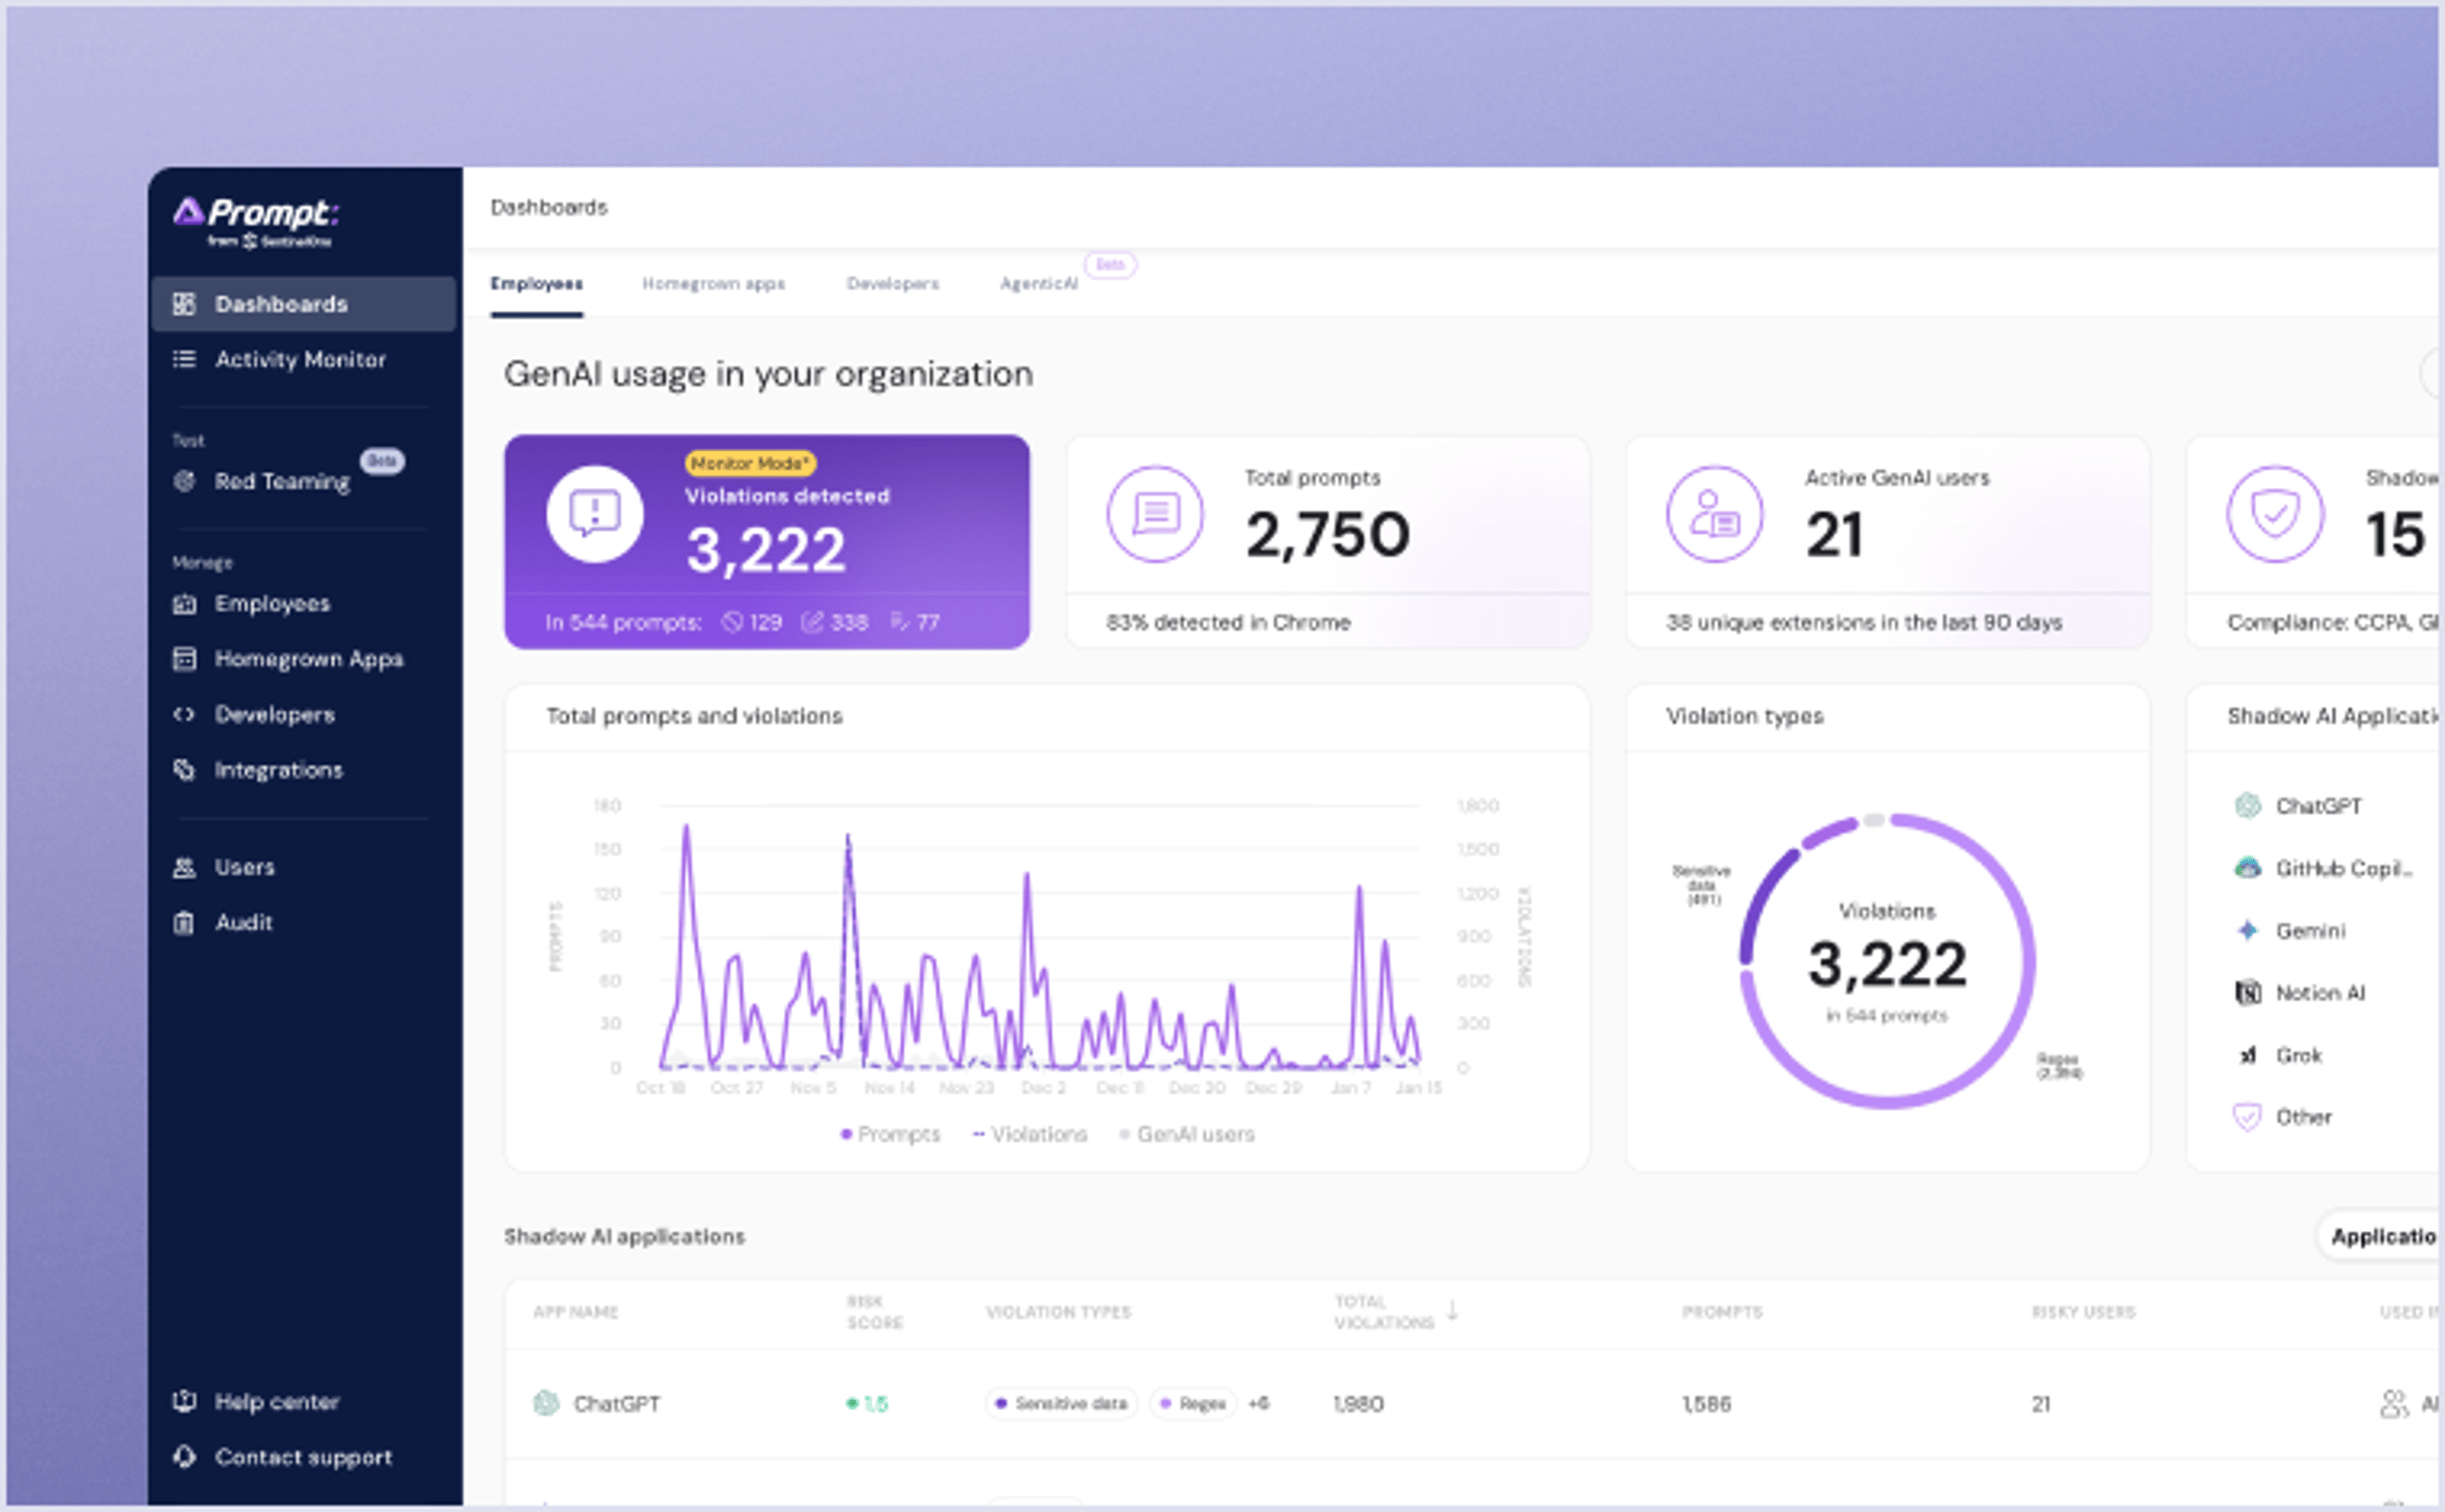
Obtenga visibilidad completa, seguridad y gobernanza sobre el uso de IA en su organización. Descubra shadow AI, proteja sus datos sensibles y habilite la IA de forma segura en la organización.
Conclusión
Considere que cualquier dato que sus empleados introduzcan en una herramienta de IA podría ser irrecuperable. Esa es la razón práctica para regular el uso de IA por escrito, antes de que un organismo regulador o un tribunal le plantee la cuestión. Una política demuestra su valor cuando es específica: reglas de datos por niveles, controles que no dependen de la revisión manual y una fecha de revisión definida.
Prompt Security aplica esas reglas allí donde se utiliza la IA, mientras que Singularity Platform y Purple AI brindan a su SOC la visibilidad y la velocidad necesarias para actuar sobre lo que detecta. Con estos elementos en marcha, su personal puede usar la IA abiertamente, dentro de límites que usted puede defender.
Preguntas frecuentes
Una política de uso aceptable de IA establece las reglas para usar IA en el trabajo: qué herramientas están autorizadas, qué datos pueden introducirse en ellas, cuándo una persona debe revisar o anular los resultados y quién responde por ellos.
Abarca aspectos que una política general de uso aceptable no contempla, como el contenido generado, las acciones de agentes y la IA integrada en software ya aprobado.
Asigne la responsabilidad a un órgano de gobernanza interdisciplinario, presidido normalmente por el área de seguridad o el CISO. Incluya a representantes de las áreas jurídica, de privacidad, IT, recursos humanos, compras y dirección empresarial para que la política refleje las realidades operativas, regulatorias y laborales.
Designe a una persona responsable de revisar y actualizar la política. El grupo más amplio debe aprobar herramientas, revisar excepciones, definir vías de escalamiento y mantener la AUP alineada con la gobernanza de datos y de IT.
No en todos los casos, pero las obligaciones legales están convergiendo en los entornos regulados. La Ley de IA de la UE exige documentar la gobernanza de los sistemas sujetos a ella, y el memorando M-25-21 de la Oficina de Administración y Presupuesto (OMB) de EE. UU. exige a las agencias federales establecer condiciones de uso aceptable para la IA generativa.
Para las empresas reguladas, una AUP de IA documentada se está convirtiendo en un requisito práctico porque demuestra gobernanza, supervisión, controles de datos y procesos de revisión cuando auditores o reguladores preguntan cómo se gestiona el uso de la IA.
Una AUP estándar regula el acceso a los datos y el uso de los sistemas. Una AUP de IA añade aspectos propios de los modelos: contenido generado, alucinaciones, inyección de prompts, filtración de datos de entrenamiento, autonomía de los agentes y regulación específica de la IA. También vincula las reglas de clasificación de datos con las categorías de herramientas aprobadas.
Los empleados necesitan reglas claras sobre los datos que se introducen en los sistemas de IA y la revisión humana, incluida la responsabilidad por las decisiones tomadas con ayuda de la IA.
Detecte la IA en la sombra mediante el monitoreo del tráfico de red, la inspección de los flujos de datos salientes con prevención de pérdida de datos (DLP), agentes de seguridad de acceso a la nube y el análisis del comportamiento de los endpoint que identifica la actividad de herramientas de IA. La detección debe incluir las extensiones del navegador y las autorizaciones OAuth concedidas a servicios no aprobados, además de los datos del portapapeles destinados a endpoint de IA.
La gestión comienza con la normalización del inventario y la evaluación de riesgos. Después, los equipos deciden si aprueban, sustituyen, restringen o bloquean cada herramienta según la necesidad empresarial y el riesgo para los datos.
Use controles DLP para inspeccionar los prompts antes de que lleguen a los endpoint de IA y clasificar su contenido según su modelo de clasificación de datos por niveles. Los controles en línea pueden interceptar las solicitudes a modelos públicos y, según el contexto, bloquear o censurar datos sensibles.
Los controles de DNS y firewall pueden restringir el acceso a dominios de IA no aprobados. Los agentes de endpoint deben monitorear la actividad del portapapeles y las extensiones del navegador, incluida la extracción de datos de pantalla. A su vez, el análisis del comportamiento puede detectar volúmenes inusuales de datos pegados o patrones de acceso a la IA fuera del horario laboral.
Descubra más sobre Datos e IA




¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
