
Was ist ein Red Team in der Cybersecurity?
Red Teams simulieren Angriffe, um Abwehrmaßnahmen zu testen. Erfahren Sie, wie Red Teaming die Sicherheitsmaßnahmen Ihres Unternehmens stärkt.
Red Teams sind Gruppen von Sicherheitsexperten, die reale Angriffe simulieren, um die Abwehr eines Unternehmens zu testen. Dieser Leitfaden beleuchtet ihre Rolle, ihre Methoden und die Vorteile von Red-Team-Übungen.
Erfahren Sie, wie Red Teaming Schwachstellen aufdeckt und Sicherheitsmaßnahmen verbessert. Wer seine Cybersecurity stärken will, muss die Arbeit von Red Teams verstehen.
Wie schützt ein Red Team Unternehmen vor Cyberbedrohungen?
Ein Red Team testet die Abwehr eines Unternehmens und deckt Schwachstellen auf, die ein echter Angreifer ausnutzen könnte. Dazu nutzt es verschiedene Taktiken und Techniken, etwa Social Engineering, Netzwerk-Penetrationstests und Tests der physischen Sicherheit, um die Methoden eines Angreifers nachzuahmen.
Ein Red Team schützt Unternehmen vor Cyberbedrohungen, indem es ihre Abwehr unter realistischen Bedingungen testet. Mit simulierten Angriffen deckt es Schwachstellen auf, die herkömmliche Sicherheitsmaßnahmen möglicherweise übersehen. So können Unternehmen ihre Sicherheitsmaßnahmen priorisieren und sich auf besonders gefährdete Bereiche konzentrieren.
Red Teams decken nicht nur Schwachstellen auf, sondern empfehlen auch konkrete Verbesserungen. Nach einer Angriffssimulation erhält das Unternehmen in der Regel einen umfassenden Bericht über die gefundenen Schwachstellen und mögliche Gegenmaßnahmen. Damit kann es seine Abwehr stärken und sich auf künftige Angriffe vorbereiten.
Red Teams stärken die Sicherheit auch durch Schulungen für Mitarbeitende. In praxisnahen Übungen erfahren diese, welchen Angriffen sie begegnen können und wie sie wirksam darauf reagieren. Das verbessert die Sicherheitslage des gesamten Unternehmens und erhöht seine Widerstandsfähigkeit gegen Cyberbedrohungen.
Was unterscheidet Blue Team und Red Team in der Cybersecurity?
Blue Team und Red Team unterscheiden sich vor allem in ihren Aufgaben. Das Blue Team schützt die Computersysteme und Netzwerke eines Unternehmens vor Cyberangriffen. Das Red Team simuliert dagegen Angriffe, um die Wirksamkeit der Abwehr des Blue Teams zu testen. Das Blue Team setzt Sicherheitskontrollen um, führt regelmäßige Sicherheitsbewertungen durch und reagiert auf Sicherheitsvorfälle. Das Red Team simuliert reale Angriffe, etwa Phishing-Kampagnen oder Malware-Infektionen, und gibt dem Blue Team Feedback und Empfehlungen. Gemeinsam verbessern beide Teams die Sicherheitslage des Unternehmens und bereiten es auf mögliche Bedrohungen vor.
Was unterscheidet Blue Team und Purple Team in der Cybersecurity?
Red Teams und Purple Teams unterscheiden sich in ihren Aufgaben und Zielen. Ein Red Team simuliert reale Cyberangriffe auf die Systeme und Abwehr eines Unternehmens. Es testet die Abwehr und deckt Schwachstellen auf, die ein echter Angreifer ausnutzen könnte.
Ein Purple Team übernimmt dagegen Aufgaben des Red Teams und des Blue Teams eines Unternehmens. Es verbindet das Red Team, das Angriffe simuliert, mit dem Blue Team, das Angriffe abwehrt. So fließen Erkenntnisse aus den Angriffssimulationen in die Abwehrstrategien ein und umgekehrt.
Der entscheidende Unterschied: Red Teams konzentrieren sich ausschließlich auf die Simulation von Angriffen. Purple Teams verfolgen einen umfassenderen Ansatz, der Angriffssimulation und Abwehr verbindet. So können sie Schwachstellen gezielter erkennen und beheben und die Sicherheitslage des Unternehmens verbessern.
Was macht ein Red Team?
Das Ziel eines Red Teams ist es, die Abwehrmaßnahmen eines Unternehmens zu testen und Schwachstellen aufzudecken, die ein echter Angreifer ausnutzen könnte. Dazu setzt ein Red Team verschiedene Taktiken und Techniken ein, die den Methoden eines Angreifers entsprechen. Dazu gehören Social Engineering, Netzwerk-Penetrationstests und Tests der physischen Sicherheit. Mit diesen Methoden versucht das Red Team, die Abwehrmaßnahmen des Unternehmens zu überwinden und Zugriff auf sensible Daten oder Systeme zu erlangen.
Nach seiner Angriffssimulation erstellt das Red Team in der Regel einen detaillierten Bericht. Darin beschreibt es die entdeckten Schwachstellen und empfiehlt Gegenmaßnahmen. So kann das Unternehmen seine Abwehr verbessern und sich auf mögliche Angriffe vorbereiten. Zu den Aufgaben eines Red Teams gehören:
- Reale Cyberangriffe auf die Systeme und Abwehr eines Unternehmens simulieren
- Die Abwehr testen und Schwachstellen aufdecken, die ein echter Angreifer ausnutzen könnte
- Mit verschiedenen Taktiken und Techniken wie Social Engineering und Netzwerk-Penetrationstests die Methoden eines Angreifers nachahmen
- Versuchen, die Abwehr zu überwinden und Zugriff auf sensible Daten oder Systeme zu erlangen
- Dem Unternehmen einen detaillierten Bericht über entdeckte Schwachstellen und Empfehlungen zu deren Behebung vorlegen
- Das Unternehmen dabei unterstützen, seine Abwehr zu verbessern und sich auf mögliche Angriffe vorzubereiten.
Ein Red Team testet die Abwehr eines Unternehmens unter realistischen Bedingungen. So kann das Unternehmen Schwachstellen erkennen und beheben, bevor ein echter Angreifer sie ausnutzt.

MDR, dem Sie vertrauen können
Mit Singularity MDR von SentinelOne erhalten Sie eine zuverlässige End-to-End-Abdeckung und mehr Sicherheit.
Welche Fähigkeiten brauchen Mitglieder eines Blue Teams?
Mitglieder eines Red Teams sind in der Regel erfahrene Fachleute. Sie kennen Cyberbedrohungen sowie die Taktiken und Techniken von Angreifern genau. Besonders wichtig sind folgende Fähigkeiten:
- Technisches Fachwissen: Mitglieder eines Red Teams brauchen fundierte Kenntnisse in Bereichen der Cybersecurity wie Netzwerksicherheit, Datenverschlüsselung und Schwachstellenmanagement.
- Kreativität und Problemlösung: Mitglieder eines Red Teams müssen unkonventionell denken und kreative Wege finden, Angriffe zu simulieren und die Abwehr eines Unternehmens zu überwinden.
- Kommunikation und Zusammenarbeit: Mitglieder eines Red Teams müssen effektiv miteinander, mit dem Blue Team des Unternehmens und mit weiteren Beteiligten kommunizieren und zusammenarbeiten.
- Sorgfalt: Mitglieder eines Red Teams müssen auch kleinste Schwachstellen erkennen und ausnutzen können.
- Anpassungsfähigkeit und Flexibilität: Mitglieder eines Red Teams müssen sich an veränderte Bedingungen und Szenarien anpassen und schnell auf neue Taktiken und Techniken umstellen.
Welche Hacker-Typen gibt es: Black-Hat-, White-Hat- und Gray-Hat-Hacker
Hacker-Typen unterscheiden sich in Motivation, Methoden und ethischen Grundsätzen. Die drei Hauptkategorien sind Black-Hat-, White-Hat- und Gray-Hat-Hacker.
Black-Hat-Hacker führen illegale oder böswillige Hacking-Aktivitäten durch, oft um sensible Informationen zu stehlen oder Computersysteme zu beschädigen. Sie verschaffen sich möglicherweise unbefugten Zugang zu Netzwerken, stehlen Passwörter oder Kreditkartendaten oder verbreiten Malware. Häufig handeln sie aus Profitstreben oder anderen persönlichen Motiven. Ihre Aktivitäten können schwerwiegende rechtliche und finanzielle Folgen haben.
White-Hat-Hacker hingegen betreiben ethisches Hacking, um die Sicherheit zu verbessern und vor Cyberangriffen zu schützen. Sie testen die Abwehr von Computersystemen und Netzwerken eines Unternehmens, identifizieren Schwachstellen und empfehlen Verbesserungen. White-Hat-Hacker sind häufig bei Unternehmen angestellt oder als Berater tätig. Ihre Aktivitäten sind in der Regel legal und genehmigt.
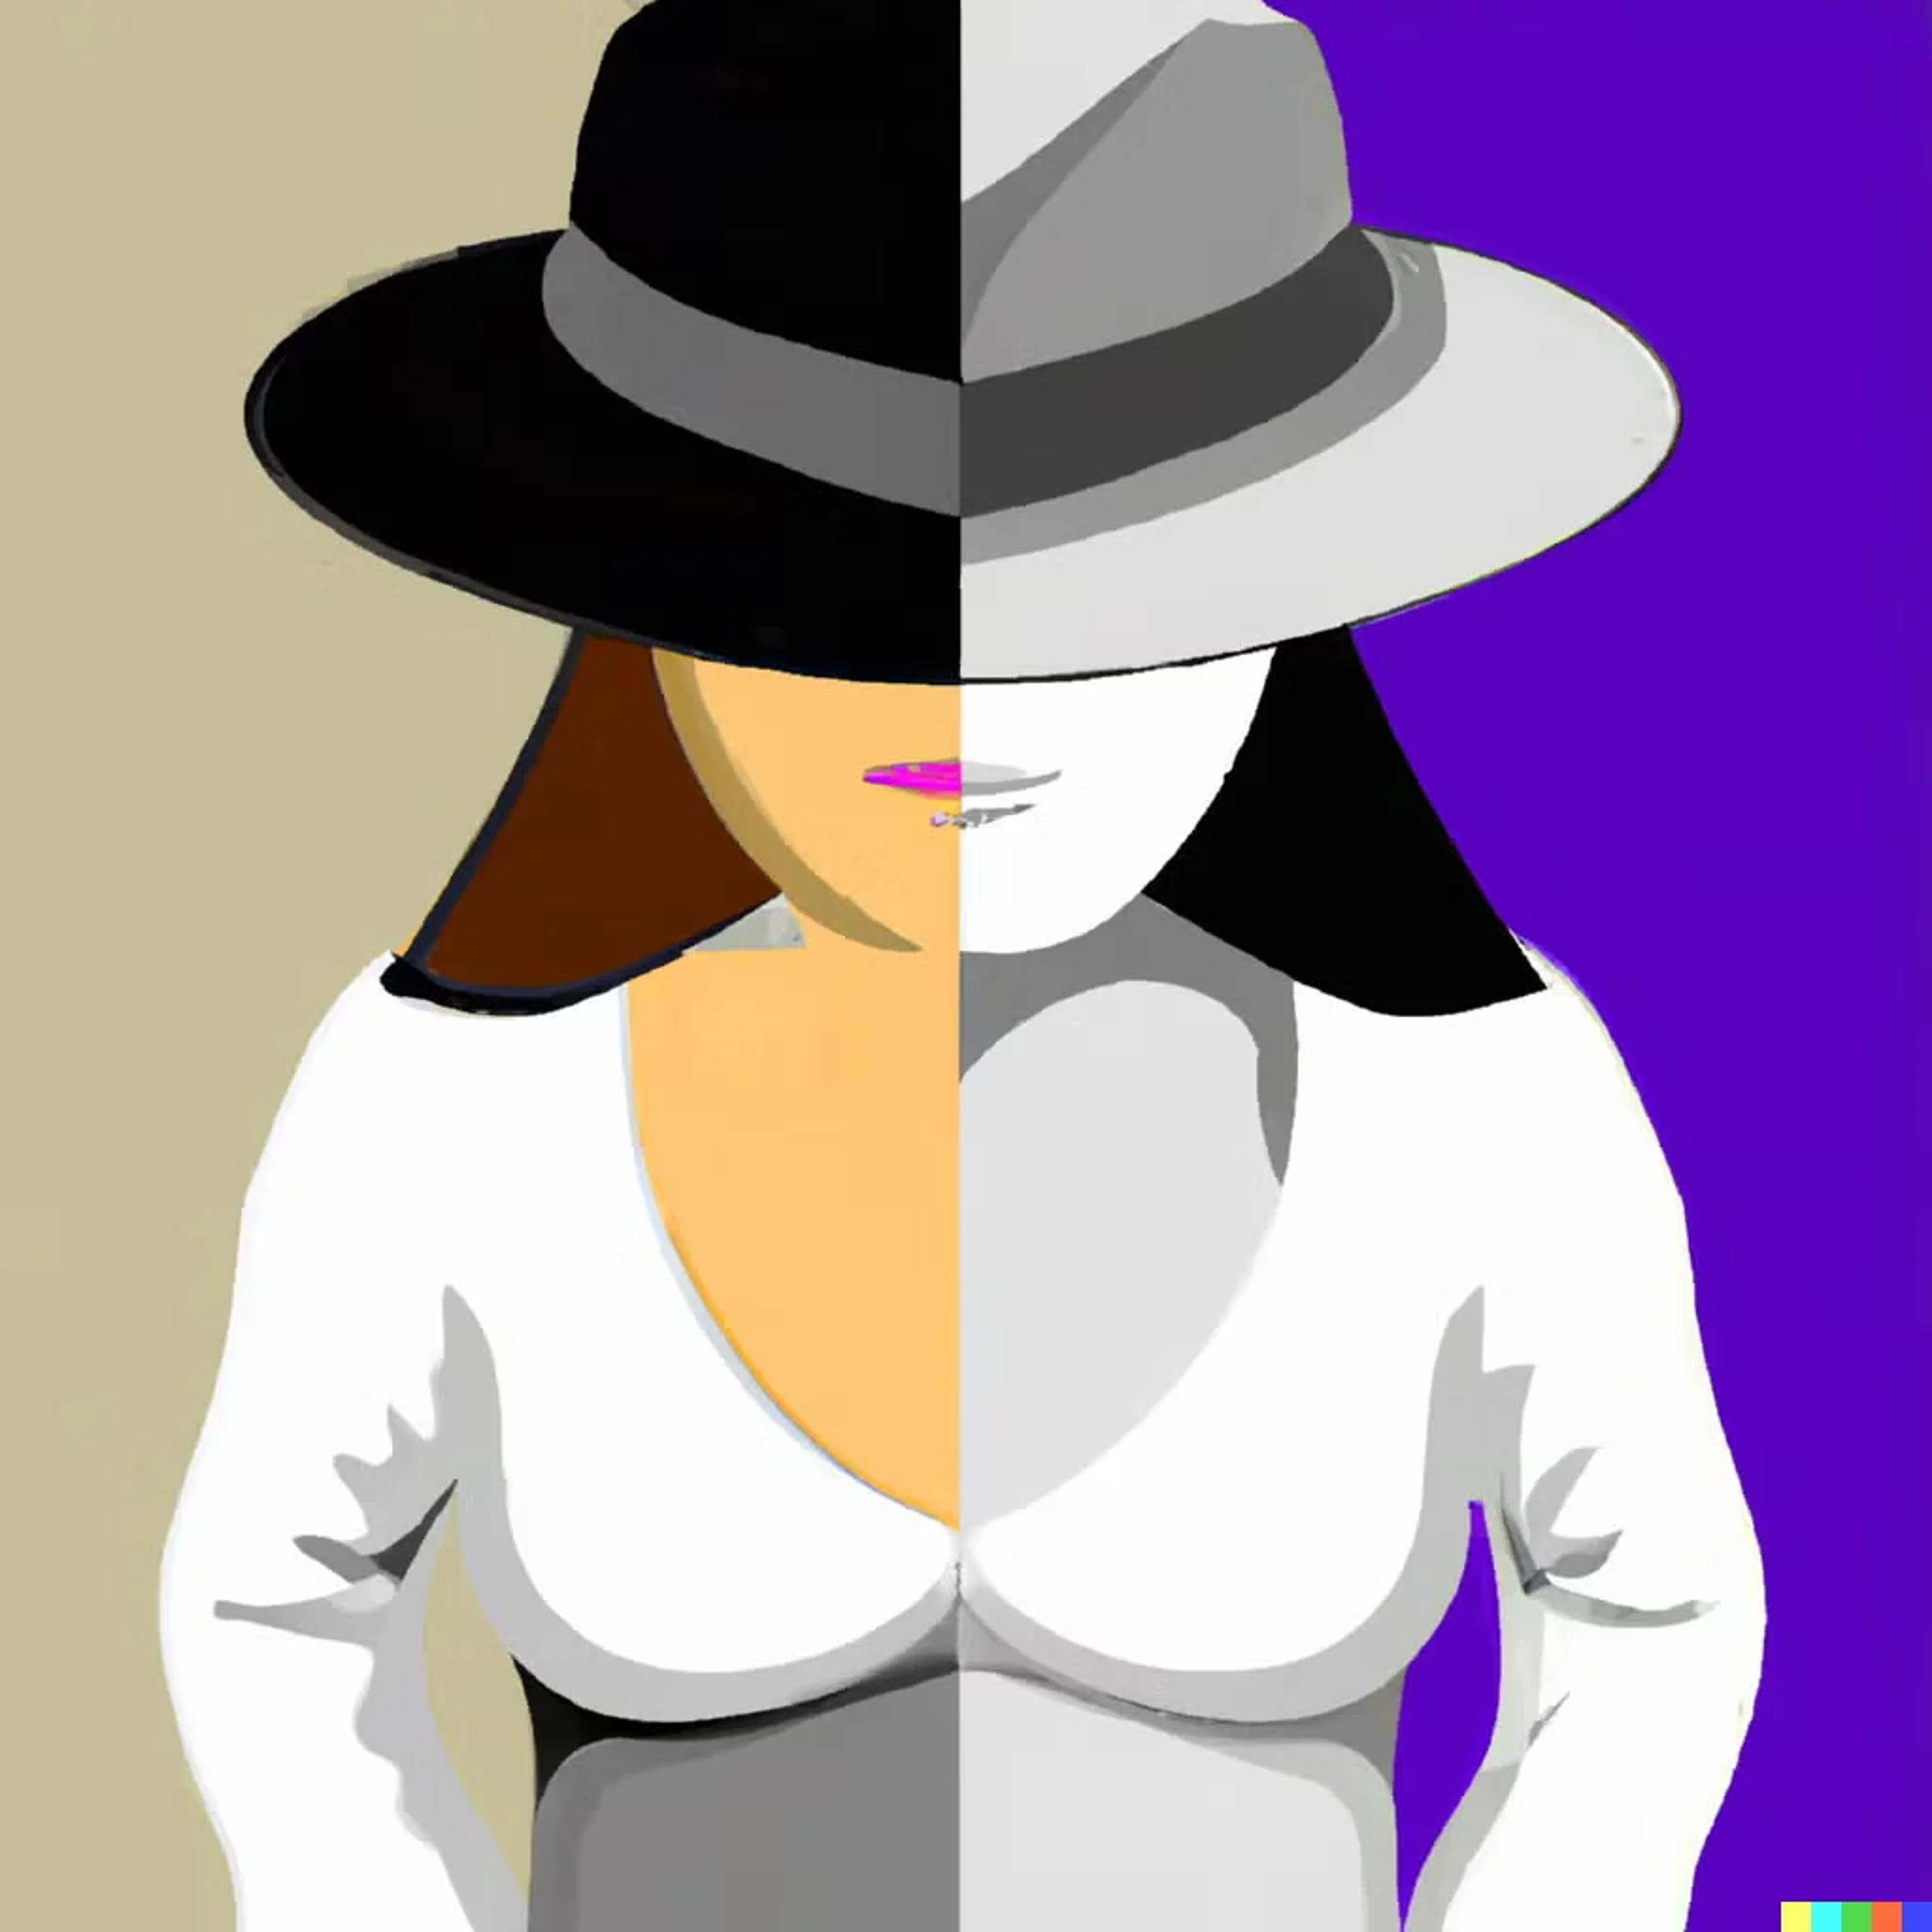
Grey-Hat-Hacker stehen zwischen Black-Hat- und White-Hat-Hackern. Ihre Hacking-Aktivitäten sind möglicherweise nicht ganz legal, aber nicht unbedingt böswillig oder schädlich. Beispielsweise kann ein Grey-Hat-Hacker eine Sicherheitslücke im System eines Unternehmens entdecken und melden, ohne zuvor um Erlaubnis zu fragen oder eine Vergütung zu verlangen. Oder er beteiligt sich an “Hacktivismus”, indem er Hacking-Techniken für Proteste oder andere politische Aktivitäten einsetzt. Grey-Hat-Hacker handeln aus unterschiedlichen Motiven. Ihre Aktivitäten lassen sich manchmal nur schwer als gut oder schlecht einordnen.
Unsere Liste: Bücher, die alle #infoSec-Fachkräfte lesen sollten, ein Thread
— SentinelOne (@SentinelOne) 2. Dezember 2022
Fazit
Zusammenfassend sind Red Teams ein wichtiger Bestandteil der Cybersecurity-Strategie eines Unternehmens. Sie simulieren reale Angriffe und unterstützen Unternehmen dabei, Schwachstellen zu erkennen und zu beheben, bevor Angreifer sie ausnutzen. So verbessern Unternehmen ihre Sicherheitslage und senken das Risiko von Datenschutzverletzungen und anderen Cyberangriffen. Durch Schulungen für Mitarbeitende stärken Red Teams zudem die Abwehr und bereiten Unternehmen auf potenzielle Bedrohungen vor. Insgesamt tragen Red Teams entscheidend dazu bei, Unternehmen vor Cyberbedrohungen zu schützen.
Häufig gestellte Fragen zu Red Teams in der Cybersecurity
Ein Red Team ist eine Gruppe von Sicherheitsexperten, die wie Angreifer vorgeht, um die Abwehr eines Unternehmens zu testen. Es simuliert reale Bedrohungen – Phishing, Eindringen in Netzwerke oder Social Engineering – und deckt so Lücken bei Menschen, Prozessen und Technologie auf. Nach jeder Übung liefert es detaillierte Ergebnisse und Empfehlungen, damit Sie Schwachstellen beheben, bevor echte Angreifer sie finden
Das Red Team übernimmt die Offensive und simuliert Angriffe auf Ihre Systeme. Das Blue Team verteidigt sie, indem es diese Angriffe erkennt, darauf reagiert und sie stoppt. Red Teams suchen nach Schwachstellen;
Blue Teams überwachen Netzwerke, untersuchen Alerts und schließen Sicherheitslücken. In Purple-Team-Übungen arbeiten beide Seiten zusammen und tauschen Erkenntnisse aus, um Ihre Sicherheitslage insgesamt zu stärken.
Ein Red-Team-Assessment deckt verborgene Sicherheitslücken auf, bevor echte Angreifer sie ausnutzen. Es prüft Ihre Mitarbeitenden, Prozesse und Technologie unter realistischen Bedingungen – von Phishing bis zur Ausweitung von Berechtigungen.
Sie erfahren, wie gut Ihre Teams Angriffe erkennen und darauf reagieren. Zudem erhalten Sie konkrete Maßnahmen, um Lücken zu schließen und sich besser auf reale Bedrohungen vorzubereiten.
Red Teams simulieren das Verhalten von Angreifern mit Phishing-Kampagnen, Password Spraying, Netzwerkscans, der Ausnutzung von Schwachstellen und Social Engineering. Sie können eigens entwickelte Malware einsetzen, Backdoors einrichten oder sich über kompromittierte Systeme weiterbewegen.
Um APTs nachzuahmen, verknüpfen sie mehrere Techniken – etwa Spear-Phishing mit lateraler Bewegung – und testen so Ihre gesamte Abwehr.
Häufig genutzte Werkzeuge sind Cobalt Strike für Post-Exploitation-Frameworks, Metasploit für Schwachstellentests und Empire für PowerShell-basierte Angriffe. Hinzu kommen Nmap zur Netzwerkerkennung, Burp Suite zum Testen von Webanwendungen und BloodHound zur Analyse von Beziehungen in Active Directory. Damit simulieren Red Teams reale Angriffspfade, ohne Produktivsysteme zu beeinträchtigen.
Führen Sie Red-Team-Übungen nach größeren Systemänderungen, vor wichtigen Produkteinführungen oder nach Ihrem jährlichen Sicherheitsaudit durch. Auch nach einem Sicherheitsvorfall empfiehlt es sich, neue Schutzmaßnahmen zu testen. Regelmäßige Assessments – mindestens einmal jährlich – berücksichtigen neue Bedrohungen und prüfen, ob Ihre Erkennungs- und Reaktionsprozesse realistischen Angriffen standhalten.
Eine bestimmte Zertifizierung ist nicht vorgeschrieben. Viele Fachkräfte besitzen jedoch OSCP (Offensive Security Certified Professional) für praxisorientierte Penetrationstests, OSCE (Offensive Security Certified Expert) für fortgeschrittene Exploits oder eine CREST-Pentester-Zertifizierung. Andere erwerben GIAC-Zertifizierungen wie GPEN oder GXPN sowie die PTP-Zertifizierung von eLearnSecurity für spezialisierte Red-Team-Techniken. Praxiserfahrung zählt oft ebenso viel wie Zertifizierungen.
Mehr erfahren über Services




Bereit, Ihre Sicherheitsabläufe zu revolutionieren?
Erfahren Sie, wie SentinelOne AI SIEM Ihr SOC in ein autonomes Kraftzentrum verwandeln kann. Kontaktieren Sie uns noch heute für eine personalisierte Demo und erleben Sie die Zukunft der Sicherheit in Aktion.
